Результаты поиска :
×Результаты поиска :
×Возможно, здравоохранение не является столь же привлекательной мишенью для киберпреступников, как банковский или технологический сектор, но кибератака на медицинскую организацию может буквально убить человека. Если вы окажетесь в ситуации медицинского кризиса, и инфраструктура вашей местной больницы будет парализована опасной кибератакой, вам практически конец.
В сфере здравоохранения сотрудничество между множеством организаций — больницами, фармацевтическими компаниями, страховыми компаниями, поставщиками медицинских услуг. И вся эта взаимосвязь открывает широкие возможности для атак.
В этом тематическом исследовании рассматривается, как некоммерческая медицинская организация с обширной взаимосвязанной экосистемой пыталась обеспечить устойчивую защиту своего киберпространства. В первую очередь это касалось авторизации пользователей, аудита и контроля доступа к конфиденциальной информации. Поскольку вся их экосистема была разделена на множество систем, единая система авторизации и мониторинга оказалась именно тем, что нужно — понимаете? Нет? Тогда идём дальше.
В этом разделе мы обсудим все аспекты, от требований и процесса внедрения до результатов.
Масштабы киберугроз для здравоохранения стали пугающе очевидны в начале 2024 года, когда атаке подверглась компания Change Healthcare , являющаяся важнейшим звеном в системе выставления счетов и передачи данных в отрасли. Это была не больница, а «связующее звено», удерживающее систему здравоохранения вместе.
Последствия были масштабными, затронув, по оценкам, каждого третьего американца и приведя к ежегодным выплатам в размере 15 миллиардов долларов. Этот инцидент показал, как сбои даже в, казалось бы, невидимых системах могут парализовать оказание медицинской помощи и финансовые операции, обходясь поставщикам медицинских услуг до 100 миллионов долларов в день. Тот факт, что 90% кибератак на медицинские или связанные с ними организации оказываются успешными, должен стать достаточной причиной для того, чтобы поиск поставщика услуг кибербезопасности стал для вас первостепенной задачей.
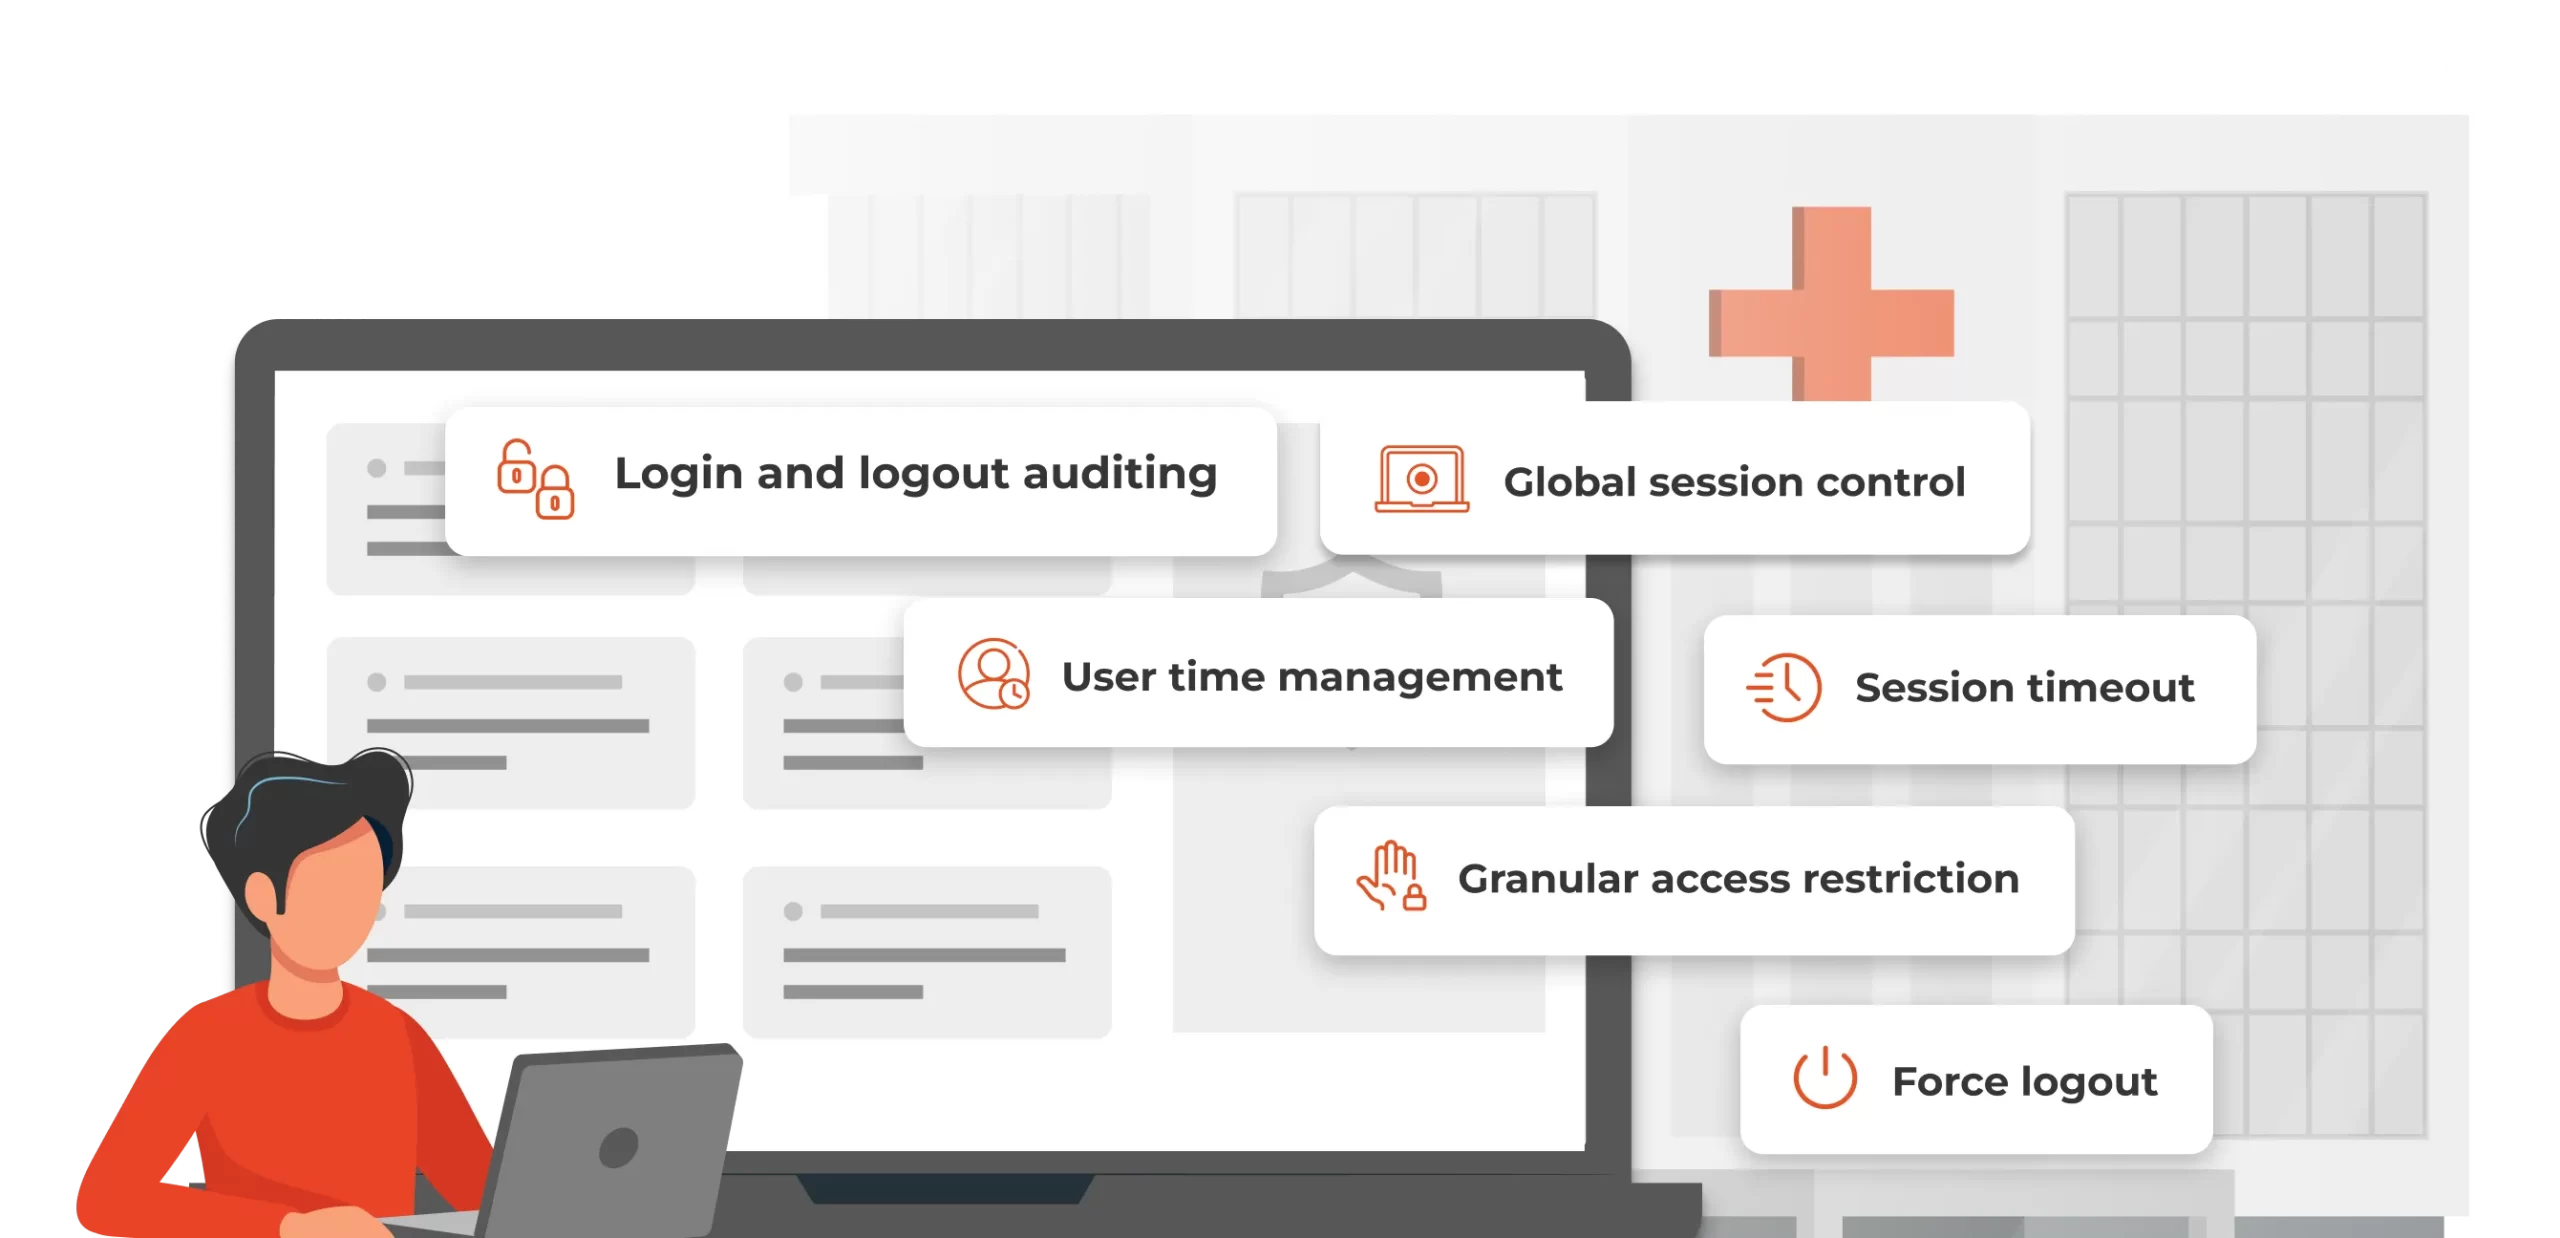
Наш клиент предотвратил потенциальные нарушения безопасности, такие как несанкционированный доступ и утечка информации о пользователях, благодаря внедрению технологии единого входа (SSO) + управления сессиями . Одна из функций повышает безопасность входа в систему, а другая блокирует нежелательный доступ, отслеживает авторизованные сессии, анализирует активность пользователей и даже завершает потенциально вредоносные сессии.
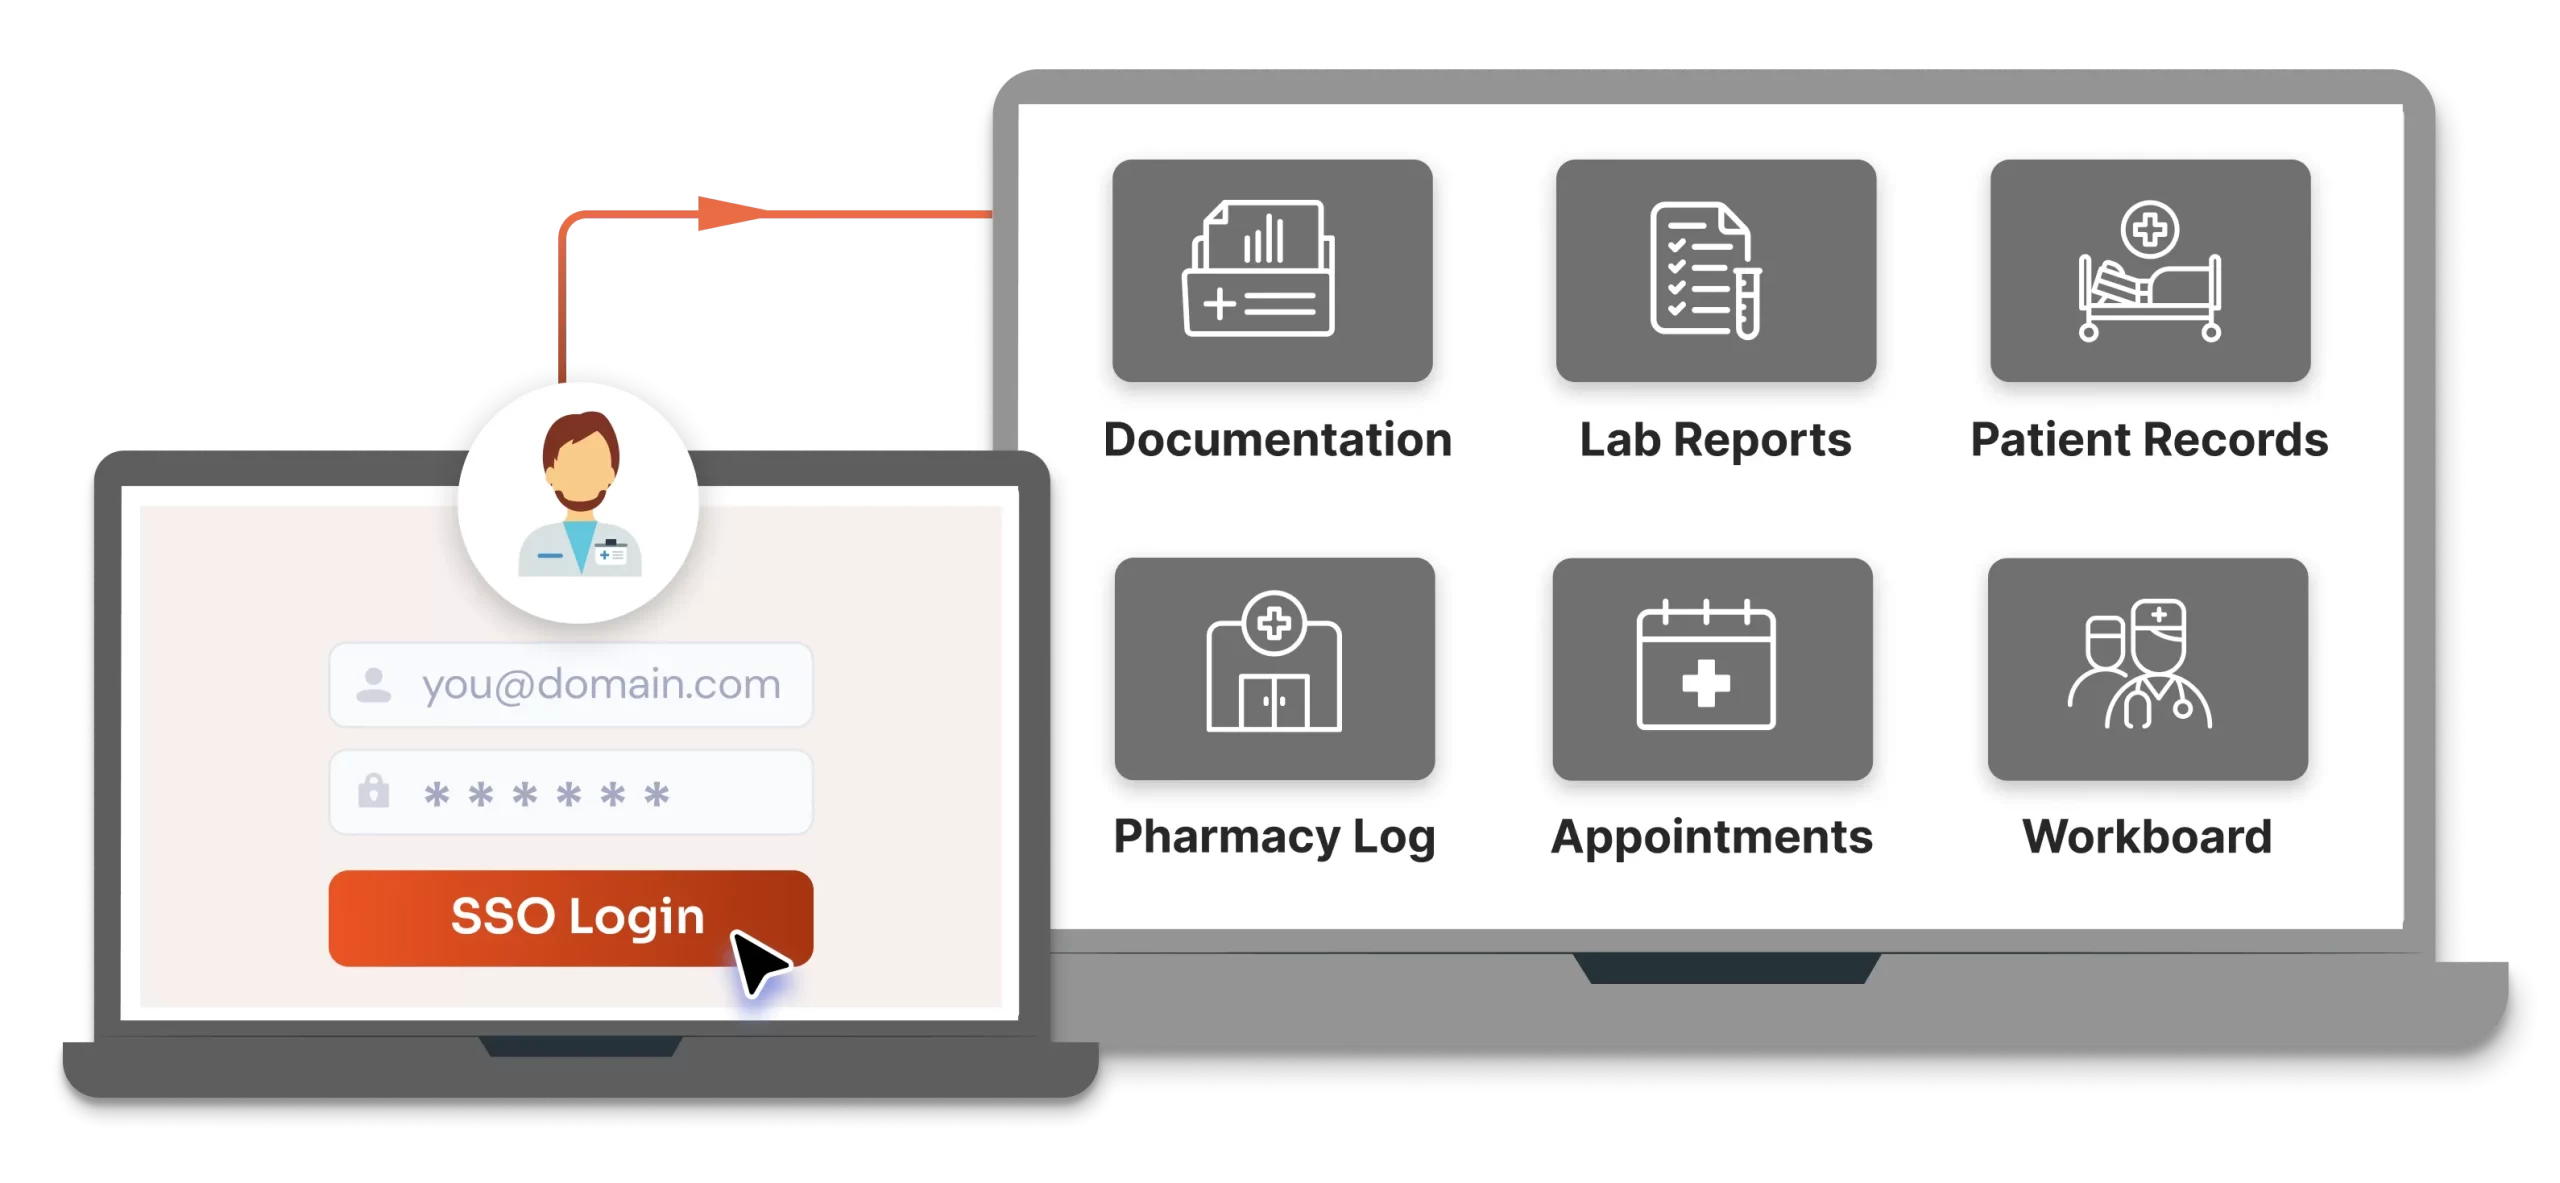
Когда пользователь авторизуется на одном сайте, его сессия создается на всех подключенных сайтах. Пользователям больше не нужно будет вводить пароли на каждом отдельном сайте, что обеспечивает бесперебойную работу — это единый вход (Single Sign On). Это не «черный ящик» — данное решение использует стандартный протокол SAML 2.0 для установления доверия между центром идентификации и подключенными сервисами.
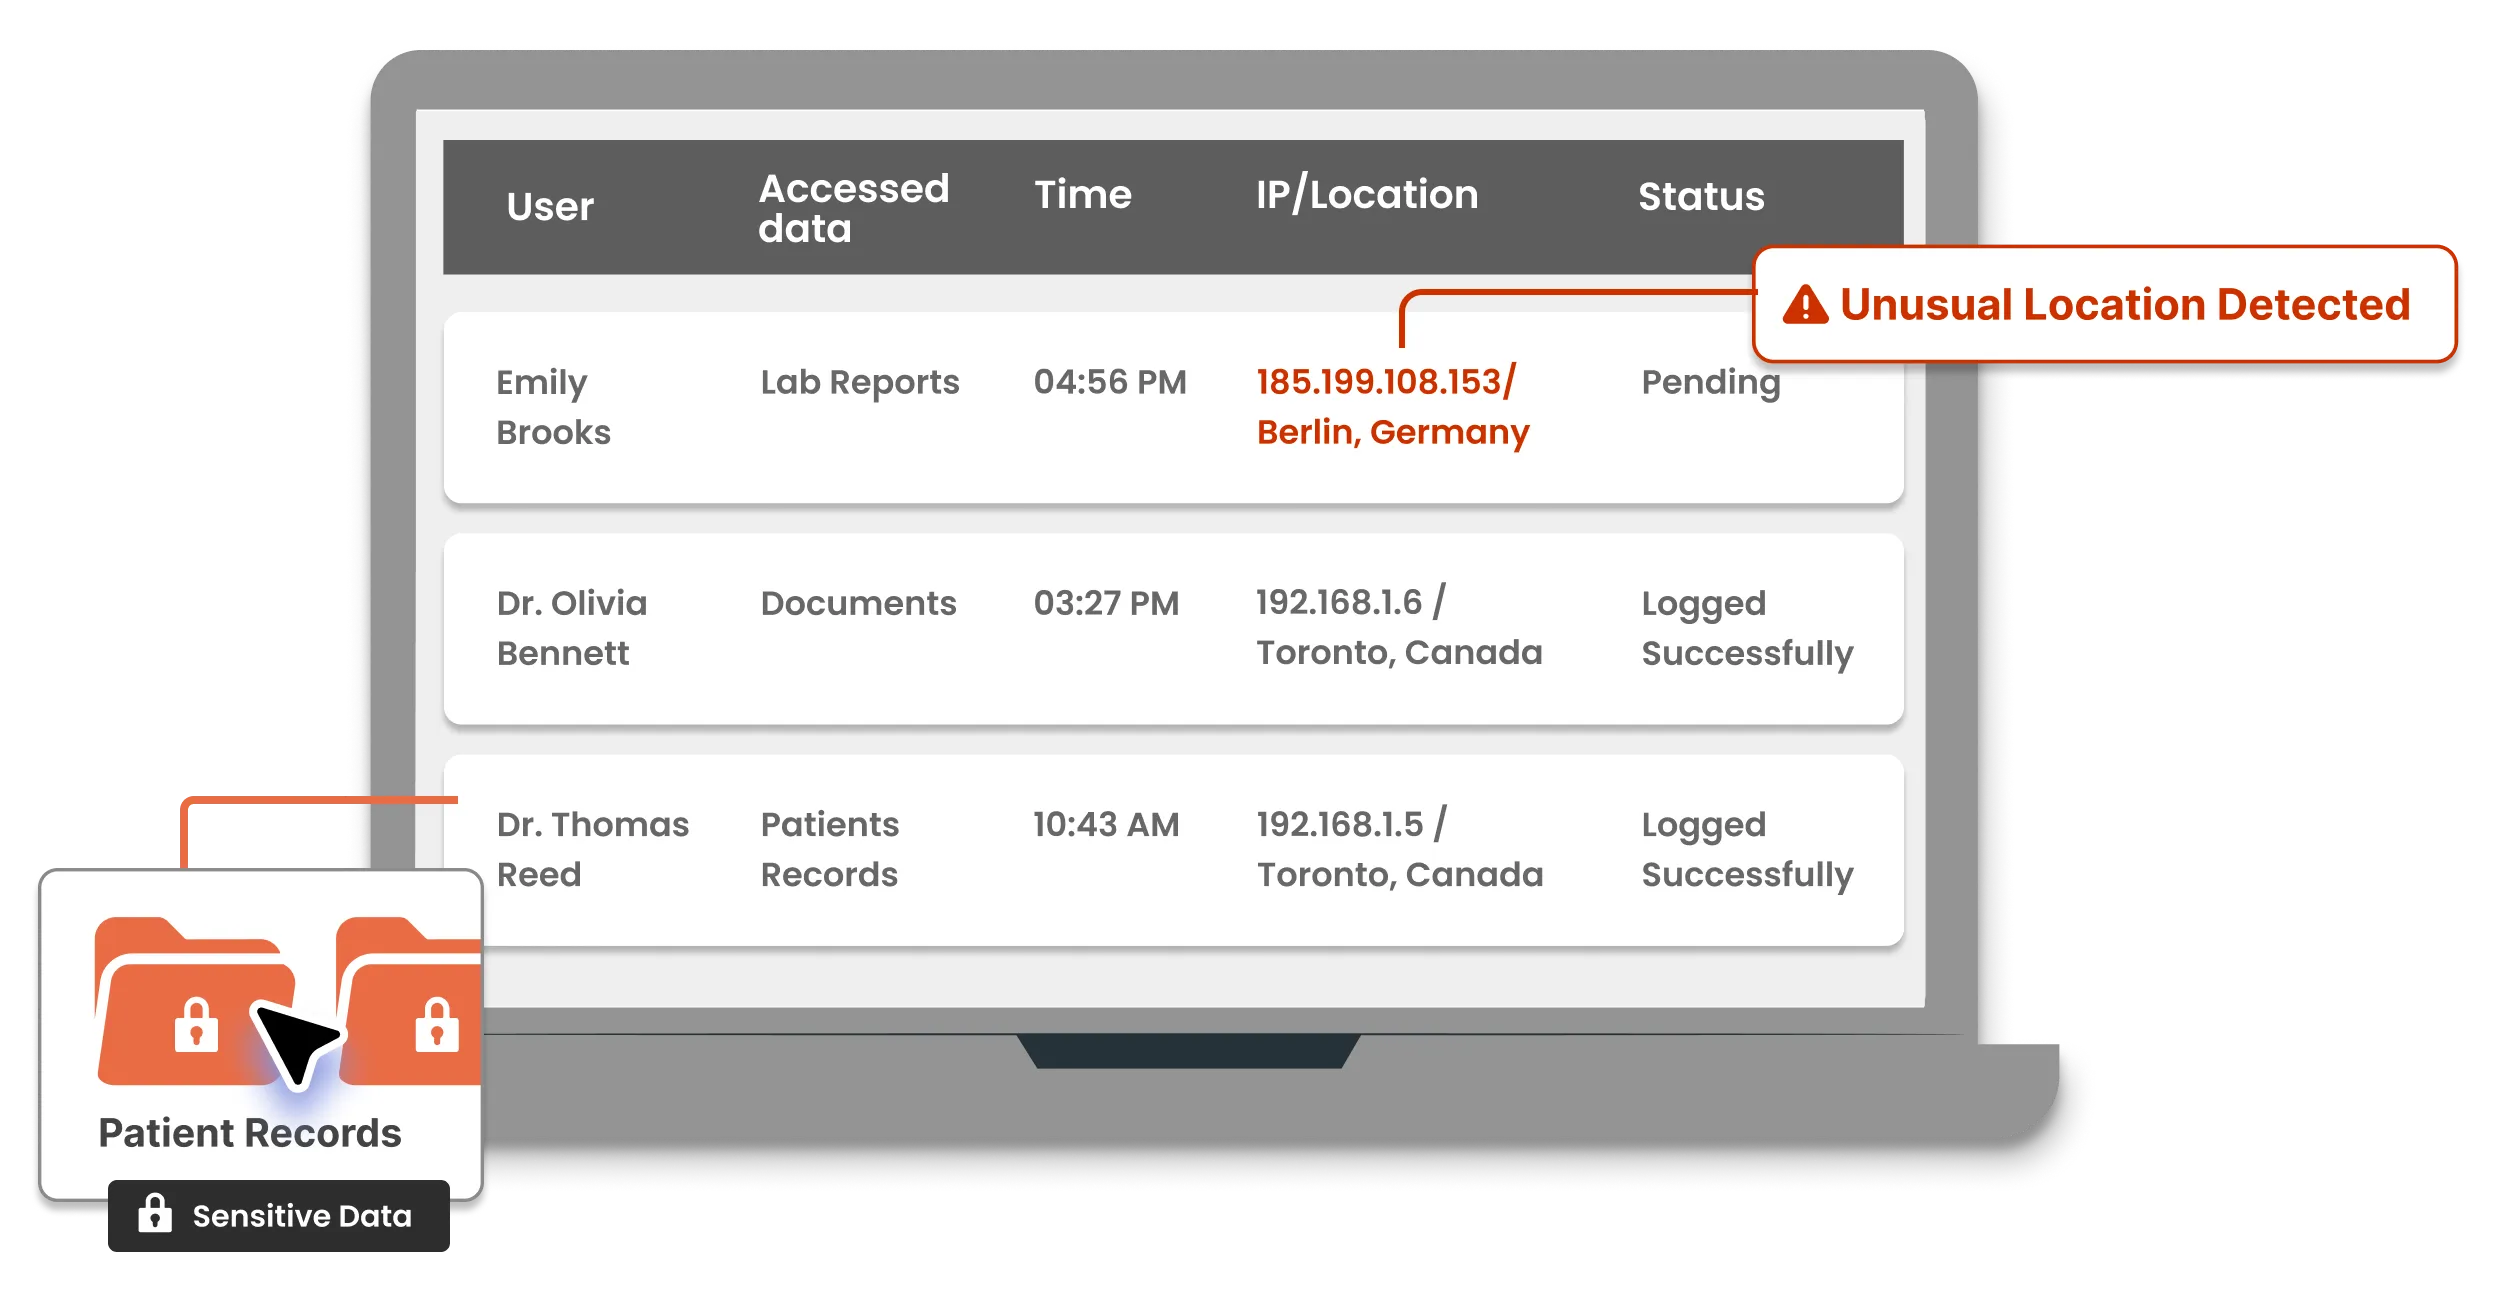
В момент входа в систему генерируется подробный журнал аудита, содержащий такую информацию, как адрес электронной почты пользователя, отметка времени, IP-адрес и сведения об устройстве. Все эти данные не передаются на облачный сервер — решение полностью развертывается локально.
Если какие-либо параметры активности входа в систему — будь то IP-адрес, метка времени, местоположение или устройство, с которого осуществляется попытка входа — кажутся некорректными или указывают на попытку проникновения, пользователь и попытка входа немедленно блокируются.
Если пользователь получает доступ к конфиденциальной информации, такой как медицинские карты пациентов, эти действия также могут быть записаны в режиме реального времени, что соответствует требованиям HIPAA и требованиям организационного аудита . При этом все данные остаются в среде клиента.
Когда пользователь выходит из системы на любом сайте, сеанс мгновенно завершается во всей сети, предотвращая несанкционированный доступ из-за незавершенных сеансов и обеспечивая высокий уровень контроля и безопасности.
Единый вход (SSO) + управление сессиями — этот динамичный дуэт вместе образует надежное решение, основанное на принципе нулевого доверия:
Единый, удобный вход в систему + интеллектуальное управление сеансами = более быстрое оказание медицинской помощи, меньше проблем с ИТ-инфраструктурой и безопасная среда для всего здравоохранения.

Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
Содержание
Нужна помощь? Мы здесь!