Результаты поиска :

×

Forgerock/OpenAM OAuth и OpenID обеспечивают единый вход (SSO)


Плагин OAuth & OpenID Connect Single Sign-On (SSO) для WordPress обеспечивает безопасный вход в WordPress с использованием Forgerock / OpenAM в качестве поставщика OAuth и OpenID Connect. Он поддерживает расширенные функции единого входа (SSO), такие как сопоставление атрибутов профиля пользователя, сопоставление ролей и т. д. В этом руководстве мы рассмотрим настройку SSO между WordPress и Forgerock / OpenAM. К концу этого руководства пользователи смогут входить в WordPress через Forgerock / OpenAM. Чтобы узнать больше о других функциях, предоставляемых плагином OAuth Single Sign-On (клиент OAuth & OpenID Connect), вы можете перейти по этой ссылке.

Предварительные условия: загрузка и установка


  • Войдите в свою учетную запись WordPress как администратор.
  • Перейти на вордпресс Панель управления -> Плагины и нажмите на Добавить новый.
  • Поиск для Единый вход (SSO) OAuth для WordPress плагин и нажмите установить сейчас.
  • После установки нажмите на активировать.


Шаги по настройке единого входа (SSO) Forgerock / OpenAM для входа в WordPress

1. Настройте Forgerock / OpenAM в качестве поставщика OAuth.

  • Перейдите в личный кабинет разработчика Forgerock / OpenAM и зарегистрируйтесь/войдите в систему.
  • С Настроить OAuth вкладка в плагине OAuth Client, сбор URL перенаправления/обратного вызова и внесите его в ваше приложение Forgerock / OpenAM.
  • Скопируйте идентификатор клиента и Секрет клиента и сохраните это в конфигурации плагина miniOrange OAuth Client.

Вы успешно настроили Forgerock / OpenAM в качестве поставщика OAuth для реализации единого входа (SSO) Forgerock / OpenAM с WordPress для аутентификации пользователей.
2. Настройте WordPress в качестве клиента OAuth.


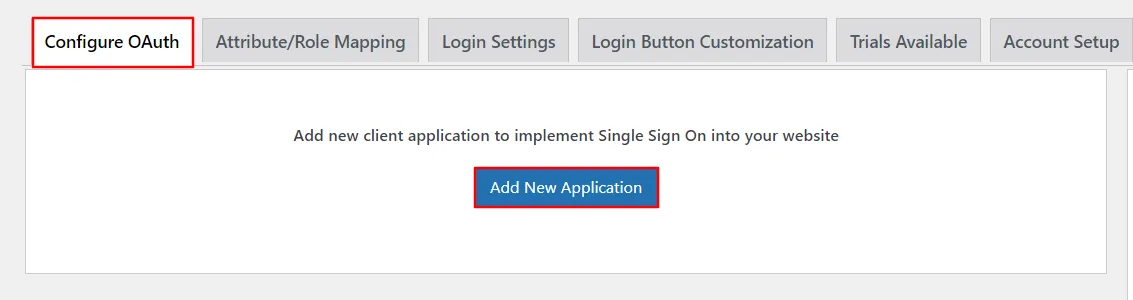
  • Перейдите на Настроить OAuth вкладку и нажмите Добавить новое приложение Добавить новое клиентское приложение на ваш веб-сайт.
  • Forgerock / OpenAM Единый вход (SSO) OAuth — Добавление нового приложения
  • Выберите свое приложение из списка поставщиков OAuth / OpenID Connect здесь. Пользовательское приложение Aouth 2.0.
  • Forgerock / OpenAM Единый вход (SSO) OAuth - Выберите приложение
  • Скопируйте URL обратного вызова Используется в конфигурации поставщика OAuth. Нажмите здесь. Далее.
  • Forgerock / OpenAM Единый вход (SSO) OAuth - URL обратного вызова
  • Для настройки воспользуйтесь таблицей ниже. область действия и конечные точки в плагине.
  • Идентификатор клиента: из настроенного приложения Forgerock / OpenAM
    Секрет клиента: из настроенного приложения Forgerock / OpenAM
    Объем: OpenID
    Авторизовать конечную точку: https://{Your-Domain}/openam/oauth2/authorize
    Конечная точка токена доступа: https://{Your-Domain}/openam/oauth2/access_token
    Конечная точка Userinfo: https://{Your-Domain}/openam/oauth2/userinfo
    Forgerock / OpenAM Единый вход (SSO) OAuth — Добавить имя приложения, идентификатор арендатора
  • Введите учетные данные клиента, например: идентификатор клиента & Секрет клиента Как показано в диалоговом окне настройки. Введите значение области действия следующим образом: профиль OpenID. Нажмите Далее.
  • Forgerock / OpenAM Единый вход (SSO) OAuth - Идентификатор клиента и секретный ключ клиента
  • Нажмите на Завершить для сохранения конфигурации.
  • Forgerock / OpenAM Единый вход (SSO) OAuth — Завершение настройки

Вы успешно настроили WordPress в качестве клиента OAuth для аутентификации пользователей с помощью единого входа (SSO) Forgerock / OpenAM на вашем сайте WordPress.


3. Сопоставление атрибутов пользователя

  • Сопоставление атрибутов пользователя является обязательным условием для успешной интеграции пользователей с WordPress через единый вход (SSO) с использованием Forgerock / OpenAM. Мы будем настраивать атрибуты профиля пользователя для WordPress, используя приведенные ниже параметры.
  • Поиск атрибутов пользователя

    • Перейдите на Настроить OAuth вкладка. Прокрутите вниз и нажмите Тестовая конфигурация.
    • Forgerock / OpenAM Single Sign-On (SSO) - тестовая конфигурация
    • В таблице вы увидите все значения, возвращаемые Forgerock / OpenAM в WordPress. Если вы не видите значения для имени, фамилии, электронной почты или имени пользователя, внесите необходимые изменения в настройки вашего приложения Forgerock / OpenAM, чтобы оно возвращало эту информацию.
    • Ниже представлен пример изображения для вашего означения. Названия атрибутов могут различаться в зависимости от конфигурации вашего поставщика OAuth.
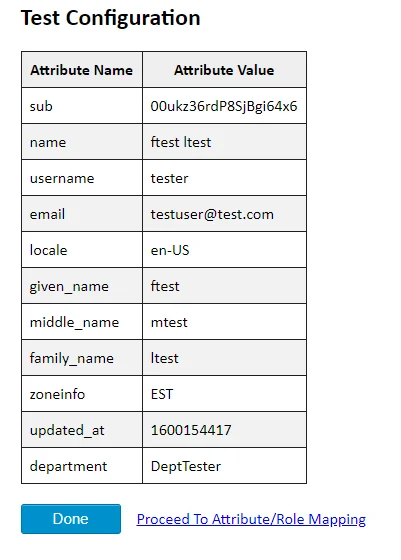
      Результаты тестирования конфигурации единого входа (SSO) Forgerock / OpenAM для WordPress
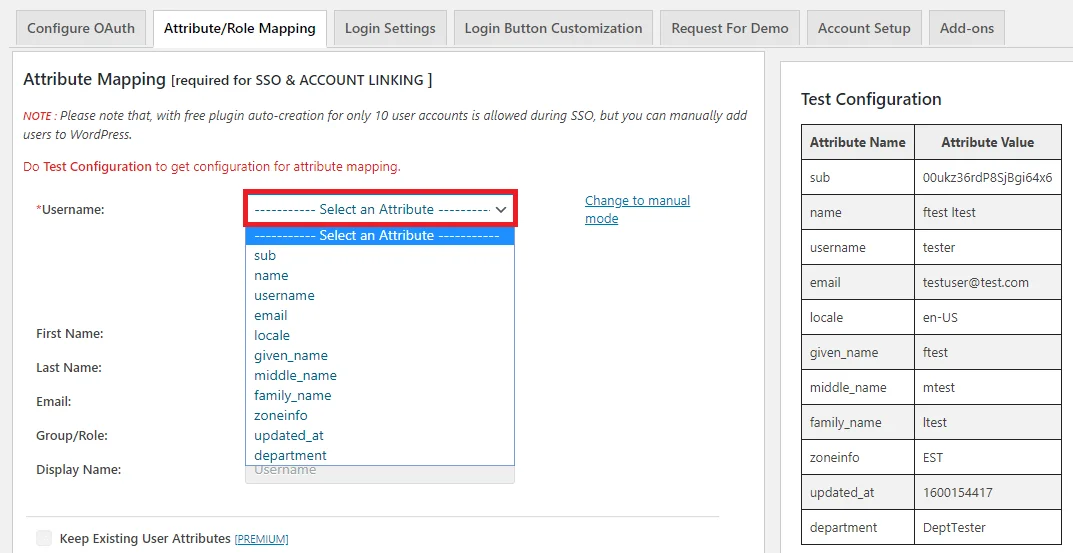
    • После того, как вы увидите все значения в разделе «Конфигурация теста», перейдите в... Сопоставление атрибутов/ролей На вкладке выберите атрибуты из выпадающего списка «Имя пользователя» и нажмите на Сохранено.
    • Единый вход (SSO) Forgerock / OpenAM — сопоставление атрибутов/ролей

    4. Настройки входа

    • Настройки на вкладке «Настройки единого входа (SSO)» определяют пользовательский интерфейс для единого входа (SSO). Чтобы добавить виджет авторизации Forgerock / OpenAM на страницу WordPress, необходимо выполнить следующие шаги.
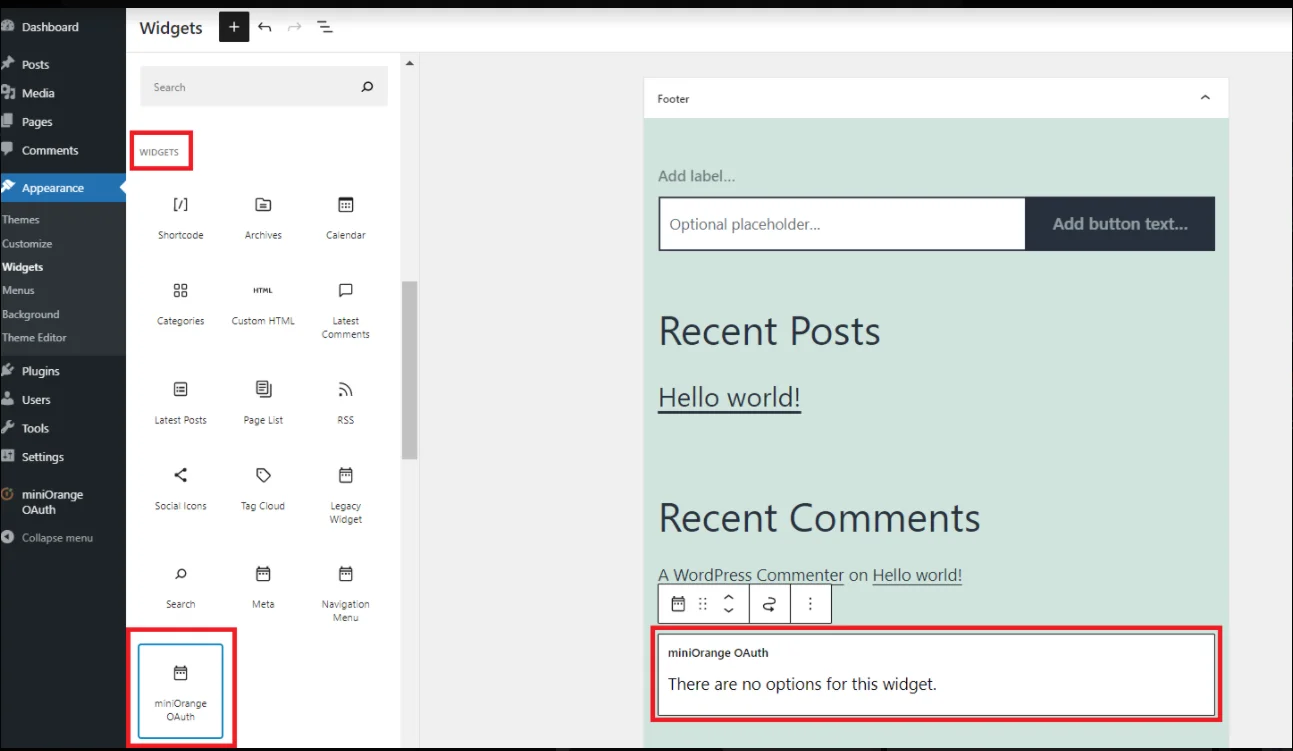
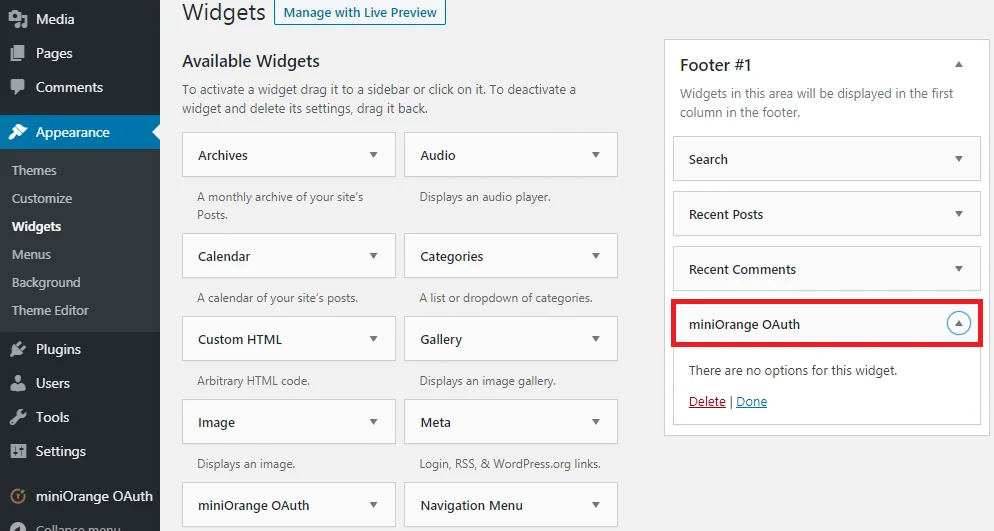
      • Перейдите на Левая панель WordPress > Внешний вид > Виджеты.
      • Выбрать miniOrange OAuthПеретащите курсор в нужное место и сохраните.
      • Единый вход (SSO) Forgerock / OpenAM — настройка кнопки входа в систему для создания нового клиента в WordPress
      • Перейдите на Левая панель WordPress > Внешний вид > Виджеты.
      • Выбрать miniOrange OAuthПеретащите курсор в нужное место и сохраните.
      • Единый вход (SSO) Forgerock / OpenAM — настройка кнопки входа в систему для создания нового клиента в WordPress
      • Откройте свою страницу WordPress, и вы увидите кнопку входа через единый вход Forgerock / OpenAM (SSO). Теперь вы можете протестировать единый вход Forgerock / OpenAM (SSO).
      • Убедитесь в том, "Показать на странице входа" Эта опция включена для вашего приложения. (См. изображение ниже)
      • Единый вход (SSO) Forgerock / OpenAM — настройка кнопки входа в систему для создания нового клиента в WordPress
      • Теперь иди к вашему Вход в WordPress стр. (Например, https://<ваш-домен-wordpress>/wp-login.php).
      • Там вы увидите кнопку входа через Forgerock / OpenAM SSO. После нажатия на эту кнопку вы сможете протестировать систему единого входа (SSO) Forgerock / OpenAM.
      • Единый вход (SSO) Forgerock / OpenAM — настройка кнопки входа в систему для создания нового клиента в WordPress

    В этом руководстве вы успешно настроили единый вход (SSO) Forgerock/OpenAM, указав Forgerock/OpenAM в качестве поставщика OAuth и WordPress в качестве клиента OAuth с помощью нашего плагина OAuth Single Sign-On (OAuth/OpenID Connect Client). Это решение гарантирует, что вы сможете развернуть безопасный доступ к вашему сайту WordPress с использованием учетных данных Forgerock/OpenAM в течение нескольких минут.

    Дополнительные ресурсы


    Напишите нам по адресу oauthsupport@xecurify.com для получения быстрой консультации (по электронной почте/в ходе встречи) по вашим вопросам, и наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.

Привет!

Нужна помощь? Мы здесь!

поддержка