
Единая авторизация SAML в Joomla с использованием ADFS
Обзор
Плагин miniOrange Joomla SAML SP SSO помогает интегрировать ваш сайт Joomla с ADFS, используя протокол SAML 2.0. Наш удобный плагин упрощает процесс настройки единого входа (SSO) с ADFS (Active Directory Federation Services) в Joomla, обеспечивая безопасный вход в систему. Это позволяет пользователям легко получать доступ к различным сайтам Joomla, используя свои учетные данные ADFS IDP.
Наш плагин разработан для совместимости с Joomla 3, 4 и 5 и бесперебойно работает со всеми поставщиками идентификации, совместимыми с SAML 2.0. Для получения подробного обзора комплексных функций, предлагаемых плагином Joomla SAML SP, посетите нашу страницу. здесьНиже приведено пошаговое руководство по настройке единого входа SAML SSO между вашим сайтом Joomla и ADFS, где ADFS выступает в роли поставщика идентификационных данных (IDP), а Joomla — в роли поставщика услуг (SP).





Для настройки единого входа (SSO) между ADFS и Joomla вы также можете следовать этому пошаговому видеоинструкции.
Шаги настройки
В данной конфигурации ADFS выступает в качестве хранилища пользователей, то есть будет действовать как поставщик идентификационных данных (IDP), а Joomla — это платформа, где пользователи будут входить в систему, используя свои учетные данные из ADFS, на котором будет установлен плагин Joomla SAML SP SSO .
Шаг 2: Настройте ADFS в качестве поставщика идентификационных данных (IDP).
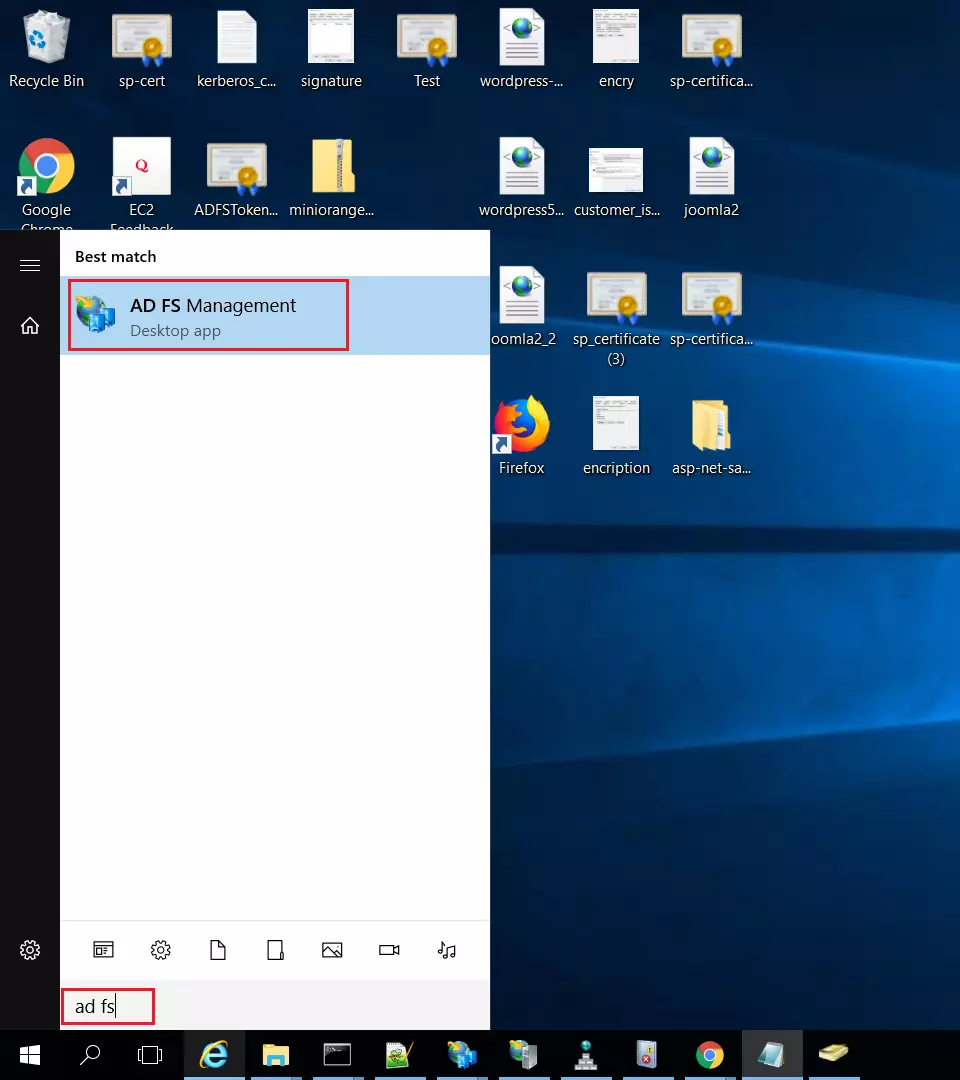
- В ADFS найдите Управление ADFS Приложение.
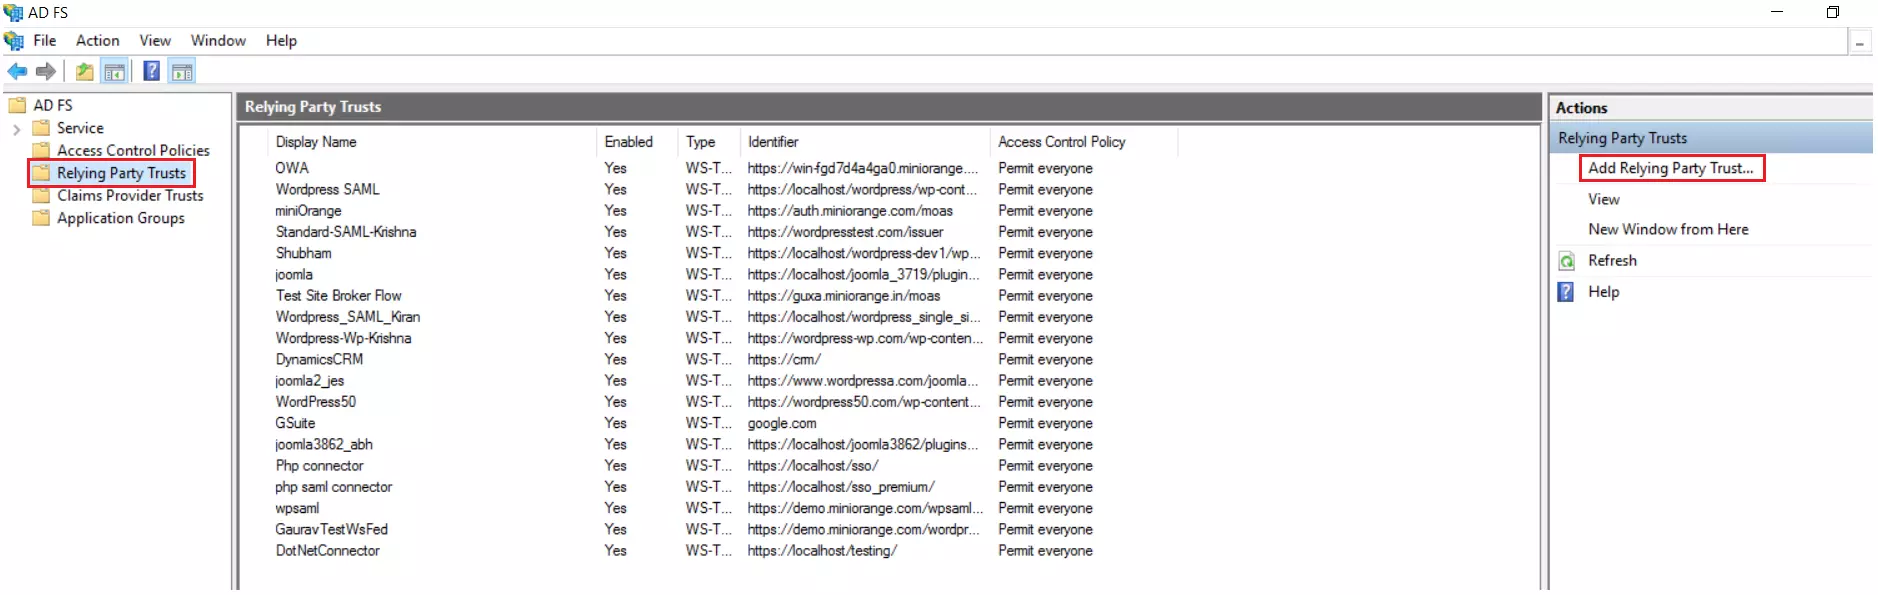
- После открытия приложения управления ADFS выберите Доверие проверяющей стороны и затем нажмите на Добавить доверие проверяющей стороны.
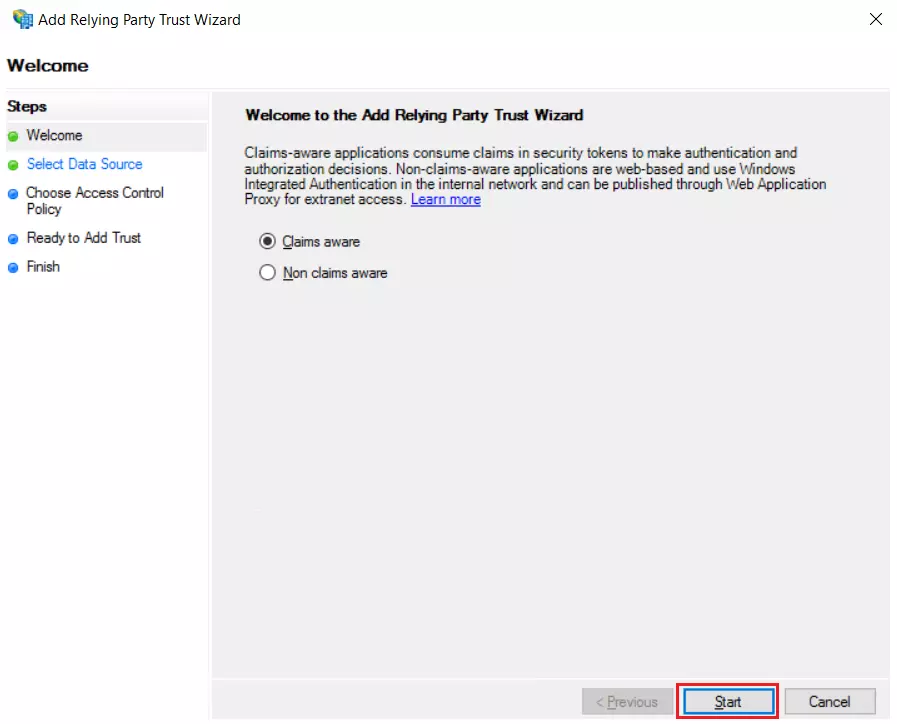
- Нажмите Начать Кнопка появляется во всплывающем окне мастера настройки доверия к проверяющей стороне. Но перед этим убедитесь, что... Претензии осведомлены .
- Выберите параметры добавления траста проверяющей стороны.
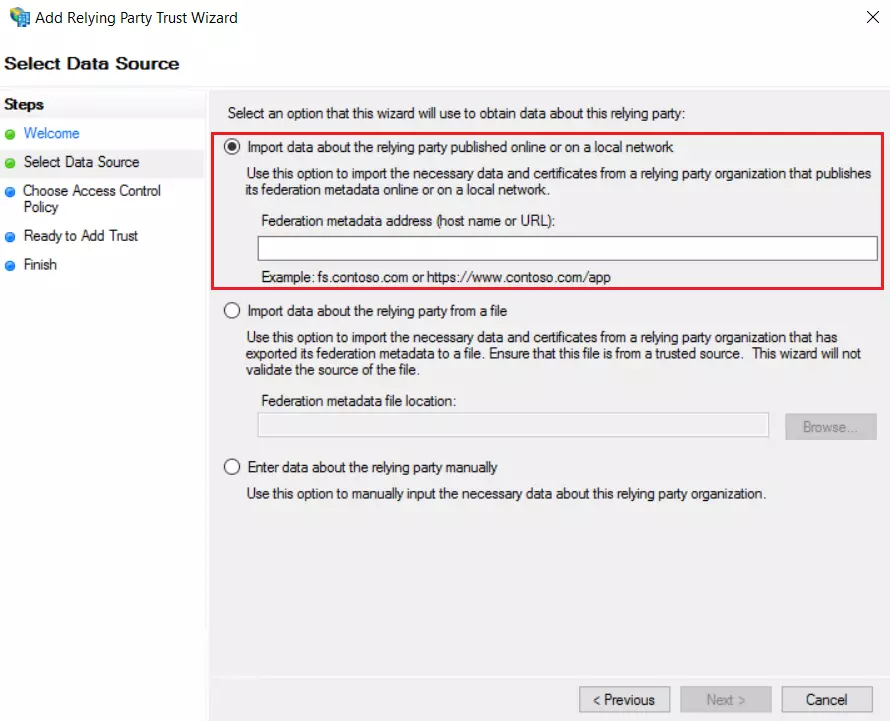
- В разделе «Выбрать источник данных»: Импортируйте данные о зависимой стороне, опубликованные в интернете или в локальной сети. Затем выберите опцию и добавьте URL-адрес в поле "Адрес метаданных федерации" (для получения URL-адреса метаданных поставщика услуг перейдите на вкладку "Метаданные поставщика услуг" в плагине).
- Если у вас есть URL-адрес метаданных, вы можете пропустить следующие шаги по импорту файла метаданных и ввести данные вручную, а затем начать настройку. этот шаг.
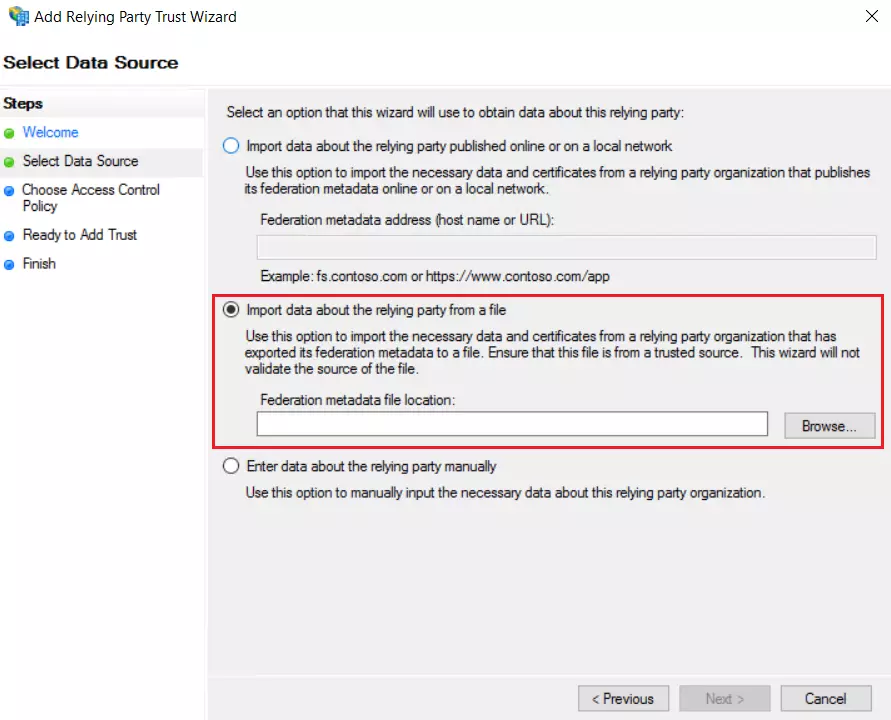
- В разделе «Выбрать источник данных»: Импорт данных о проверяющей стороне из файла выберите опцию, а затем найдите файл метаданных (вы можете загрузить файл метаданных SharePoint из плагина в разделе...). Метаданные поставщика услуг вкладка).
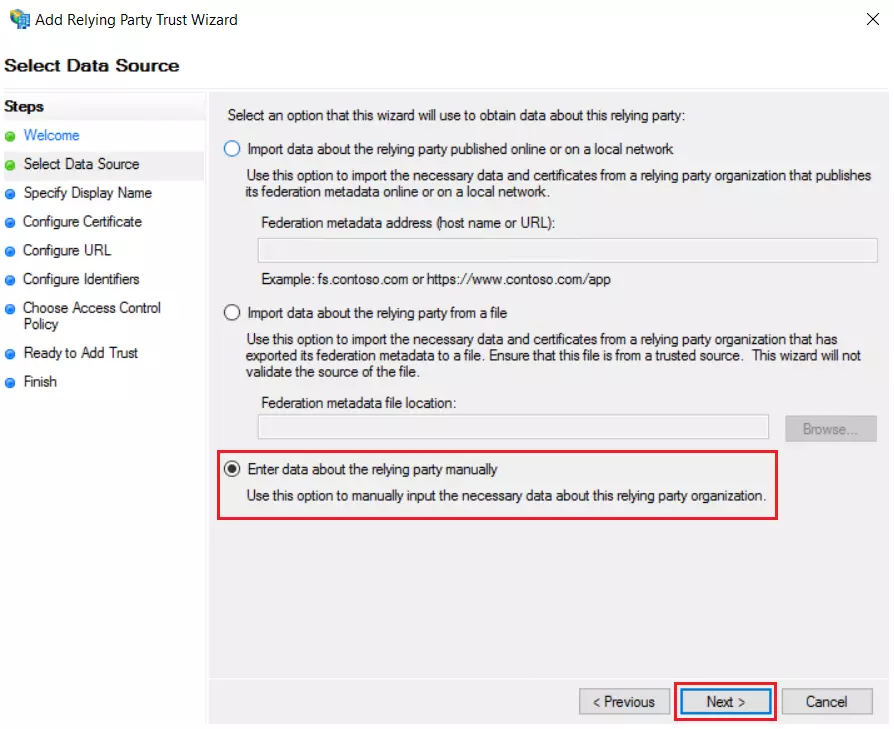
- В разделе «Выбрать источник данных»: Введите данные о зависимой стороне. вручную и нажмите на Следующая.
- Введите отображаемое имя и нажмите Следующая.
- Загрузите сертификат и нажмите СледующаяЗагрузите сертификат из плагина и используйте тот же сертификат для загрузки в ADFS.
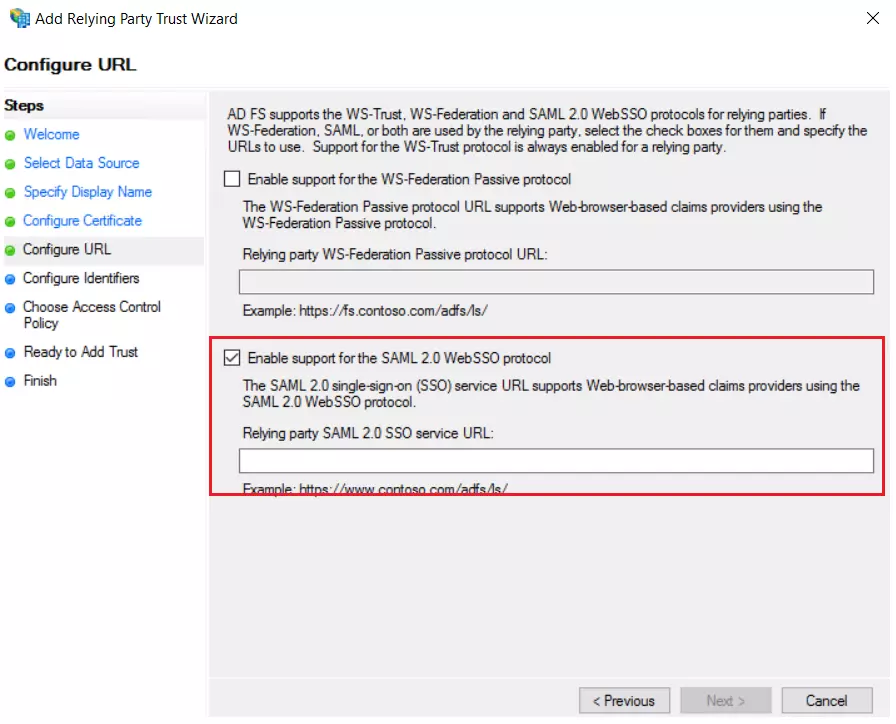
- Выбрать Включить поддержку протокола SAML 2.0 WebSSO Введите URL-адрес ACS из плагинов. Метаданные поставщика услуг Таб. Нажмите Следующая.
Использование URL-адреса метаданных:
Использование XML-файла метаданных:
Использование ручной настройки:
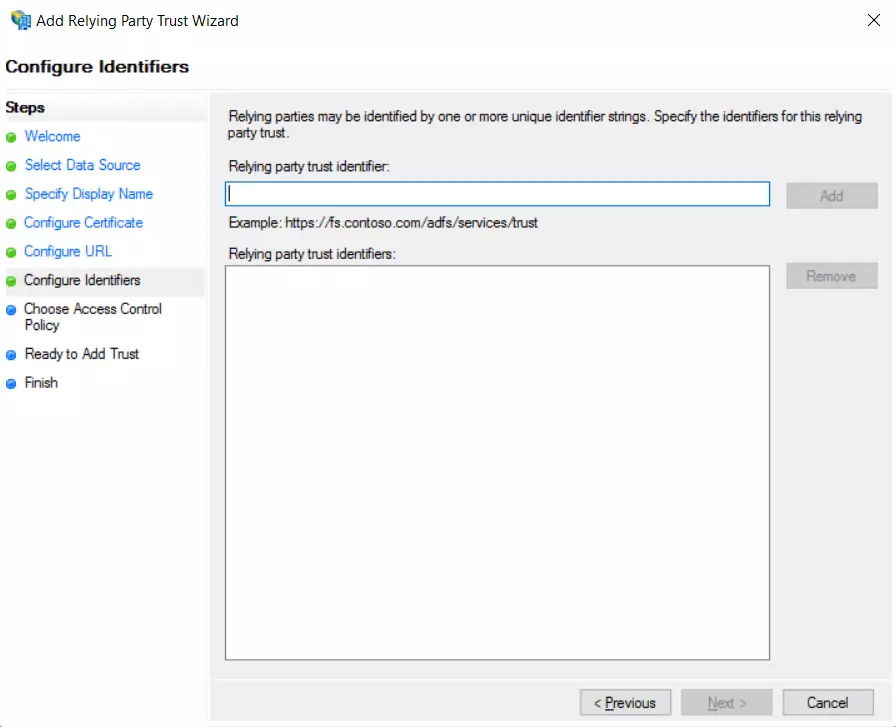
- Добавить Идентификатор объекта из плагинов Метаданные поставщика услуг Перейдите на вкладку «Идентификатор доверия проверяющей стороны», затем нажмите Добавить кнопка, а затем нажмите Следующая.
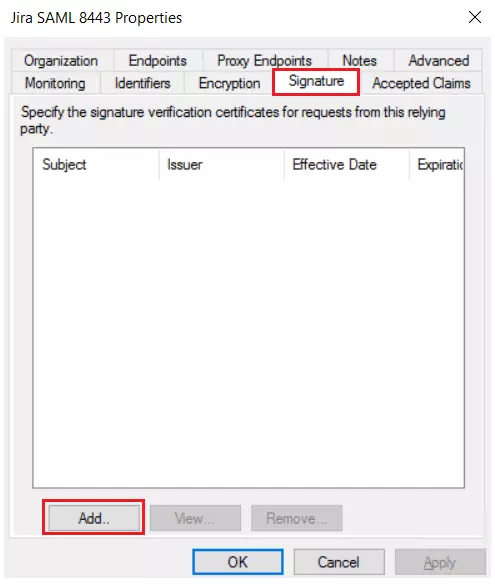
- Также скачайте сертификат подписи по ссылке: Метаданные поставщика услуг Вкладка из плагина.
- Выбрать Разрешить всем в качестве политики контроля доступа и нажмите на Следующая.
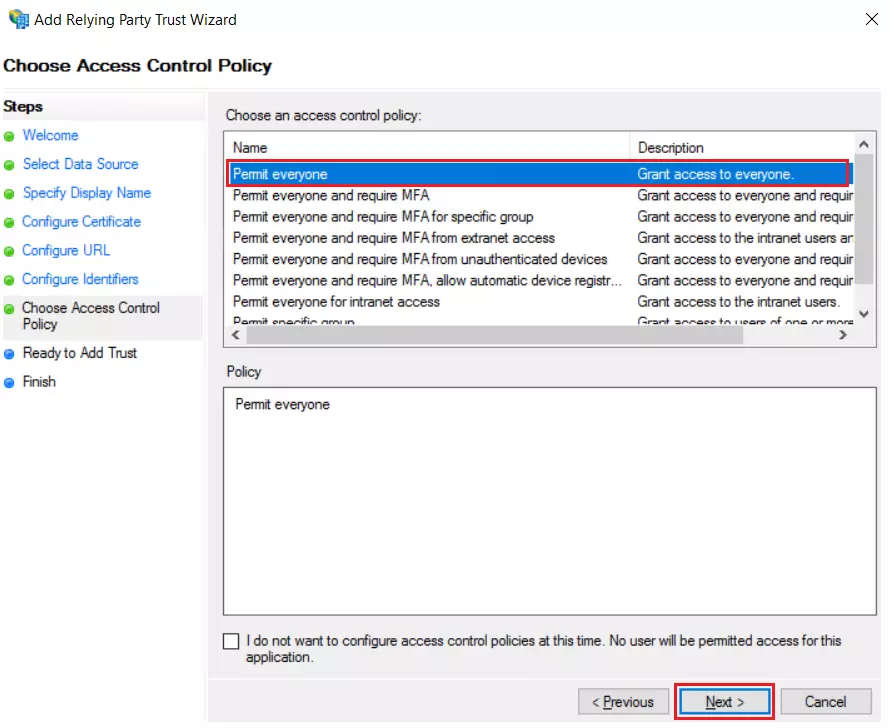
- Нажмите Следующая кнопка «Готово добавить доверие» и нажмите Закрыто.
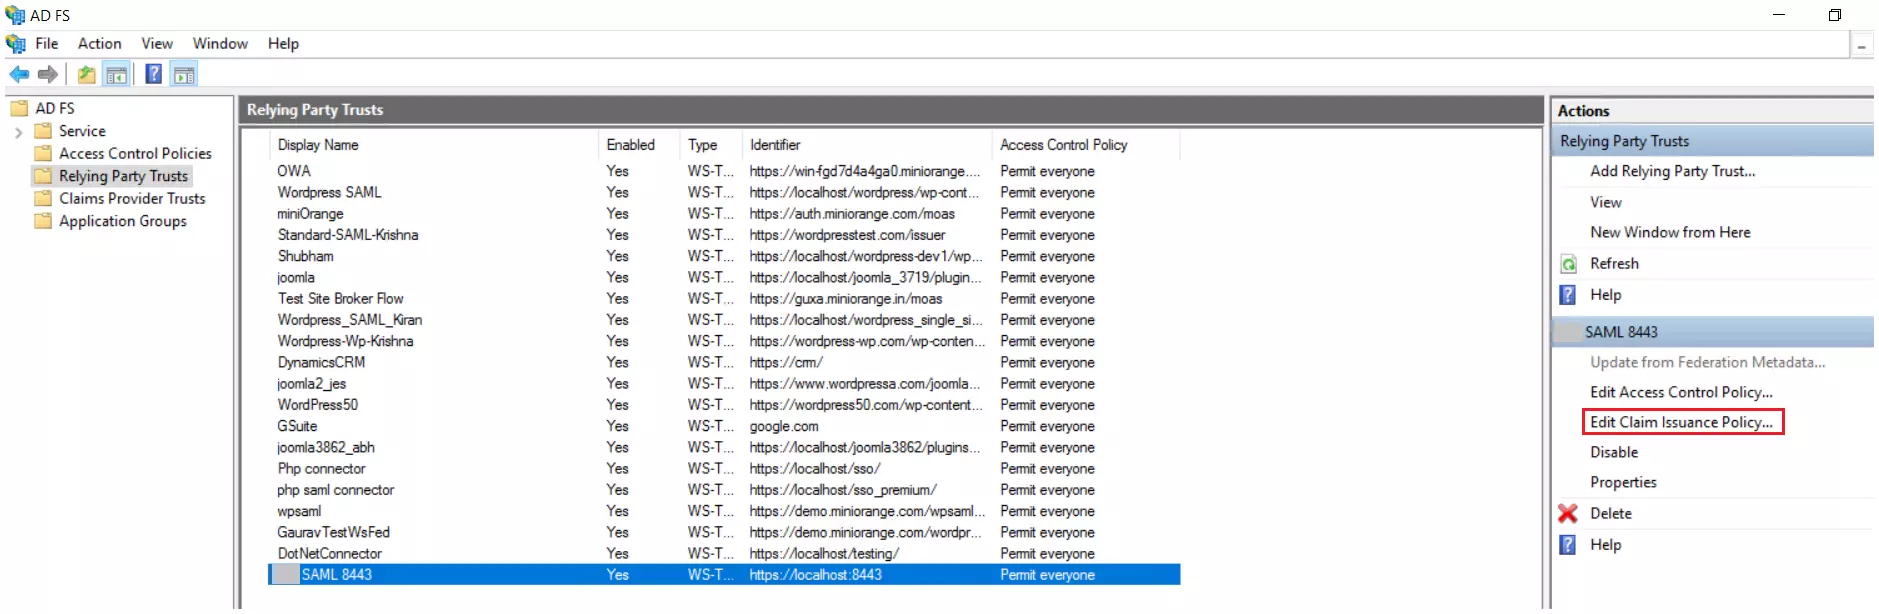
- Вам будет показан список трастов проверяющей стороны. Выберите соответствующее приложение и нажмите Редактировать политику выдачи претензий.
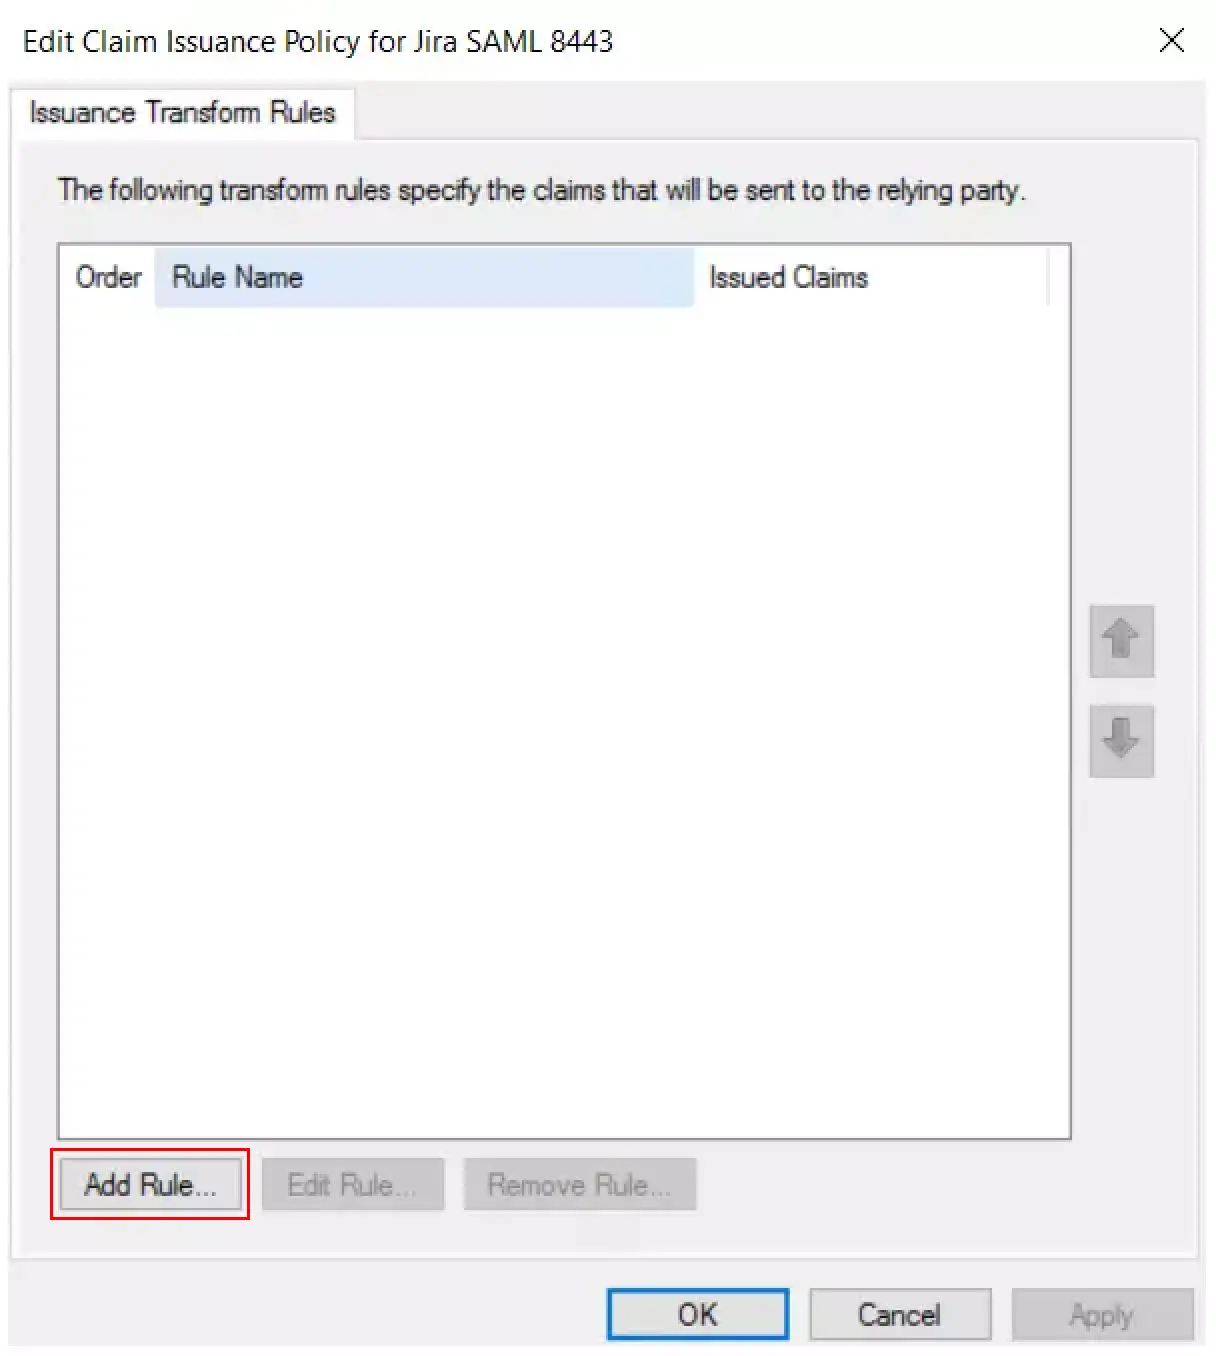
- Нажмите на Добавить правило .
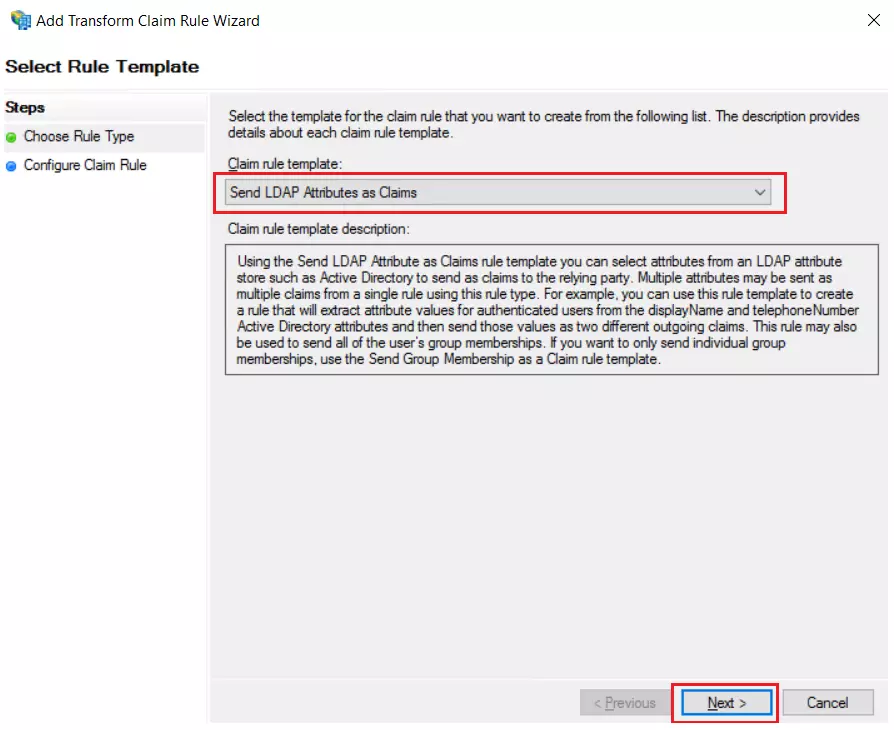
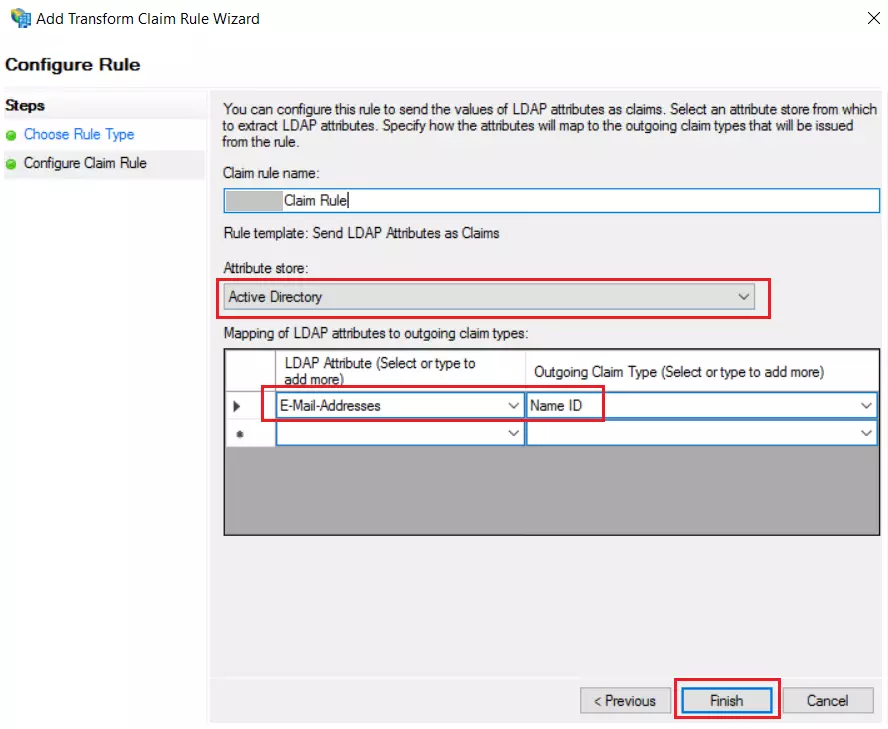
- Выбрать Отправлять атрибуты LDAP как утверждения & нажмите на Следующая.
- Введите следующие данные и нажмите Завершить.
| Название правила утверждения | Атрибуты |
| Хранилище атрибутов | Active Directory |
| Атрибут LDAP | Адреса электронной почты |
| Тип исходящей претензии | Имя ID |
- Нажмите Применить , а затем Ok.
- Выберите свойство приложения и добавьте сертификат, загруженный из дополнения.
- Вы можете загрузить метаданные ADFS, используя следующий URL-адрес. Этот URL-адрес метаданных можно использовать на вкладке «Настройка поставщика услуг».
{ }
Единый вход Windows (необязательно)
- Шаги по настройке ADFS для аутентификации Windows:
- Откройте командную строку с правами администратора на сервере ADFS и выполните следующую команду:
- setspn -a HTTP/##ADFS Server FQDN## ##Domain Service Account##
- FQDN — это полное доменное имя (например: adfs4.example.com).
- Учетная запись службы домена — это имя пользователя учетной записи в Active Directory.
- Пример: setspn -a HTTP/adfs.example.com имя пользователя/домен
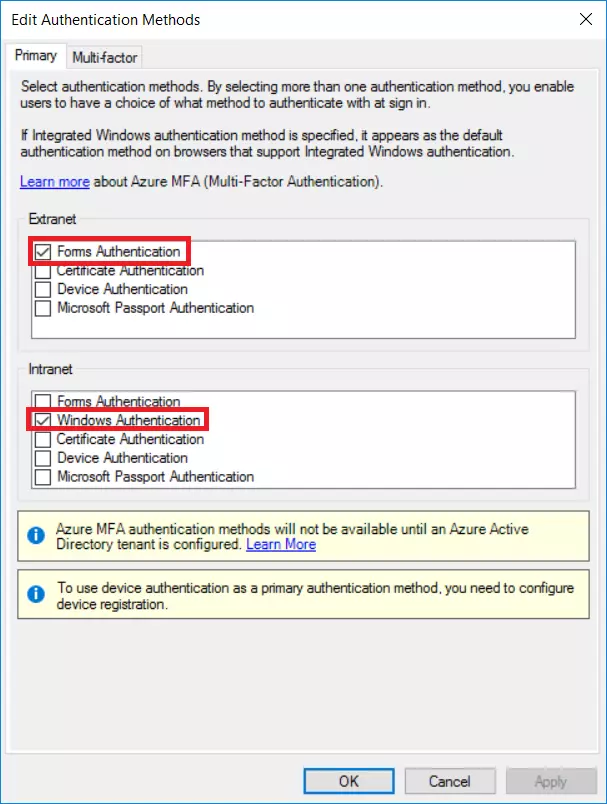
- Откройте консоль управления AD FS и перейдите в раздел «Политики аутентификации», отредактируйте глобальные политики аутентификации. Установите флажок «Аутентификация Windows в зоне интрасети».
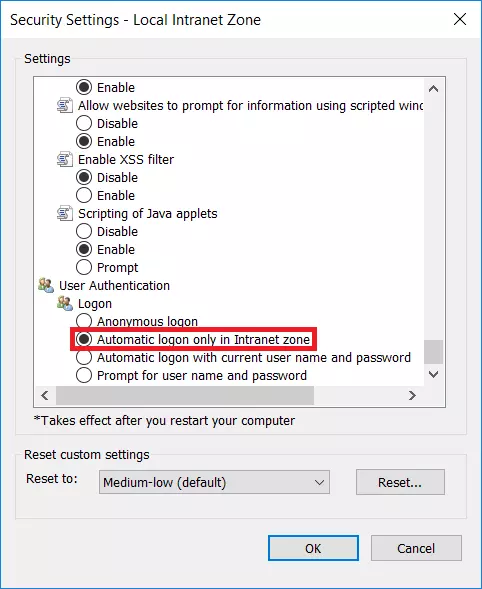
- Откройте Internet Explorer. Перейдите на вкладку «Безопасность» в параметрах интернета.
- Добавьте полное доменное имя (FQDN) AD FS в список сайтов в локальной интрасети и перезапустите браузер.
- Выберите пользовательский уровень для зоны безопасности. В списке параметров выберите «Автоматический вход в систему только в зоне интрасети».
- Откройте PowerShell и выполните следующие две команды, чтобы включить аутентификацию Windows в браузере Chrome.
Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
Get-AdfsProperties | Select -ExpandProperty WIASupportedUserAgents;


