Результаты поиска :
×Результаты поиска :
×

Шаг 01
Установите расширение Joomla SAML IDP.
Установите расширение, затем нажмите «Начать», чтобы перейти на панель управления расширением Joomla SAML IDP.

Шаг 02
Метаданные поставщика удостоверений
Скопируйте метаданные со вкладки «Поставщик идентификации» и введите их в поле «Поставщик услуг» по вашему выбору.

Шаг 03
Настройте Joomla в качестве поставщика идентификационных данных.
Введите метаданные вашего поставщика услуг (SP) в расширение Joomla SAML IDP и настройте его.
Откройте для себя функции, которые сделают работу с Joomla простой и безопасной.
Простой и беспрепятственный доступ к любым приложениям SAML 2.0 с помощью единого входа в систему, то есть аутентификации пользователя с использованием учетных данных Joomla.
Поставщик идентификации SAML (IdP) для Joomla обеспечивает бесперебойную единую авторизацию (SSO) во всей экосистеме вашей организации. Вместо того чтобы поддерживать отдельные базы данных для каждого приложения, внешние поставщики услуг (SP) безопасно аутентифицируют пользователей с помощью их существующих учетных данных Joomla, используя стандартизированные утверждения SAML.



0 долларов в год
Поставщик идентификации SAML для Joomla позволяет Joomla выступать в качестве источника аутентификации для других приложений и веб-сайтов. Пользователи могут войти в Joomla один раз и безопасно получить доступ к подключенным поставщикам услуг без необходимости использования отдельных учетных данных.
Joomla выполняет локальную аутентификацию пользователей и отправляет SAML-ответы подключенным поставщикам услуг после успешного входа в систему. Это обеспечивает единый вход (Single Sign-On) между Joomla и внешними приложениями, сохраняя при этом централизованную аутентификацию пользователей.
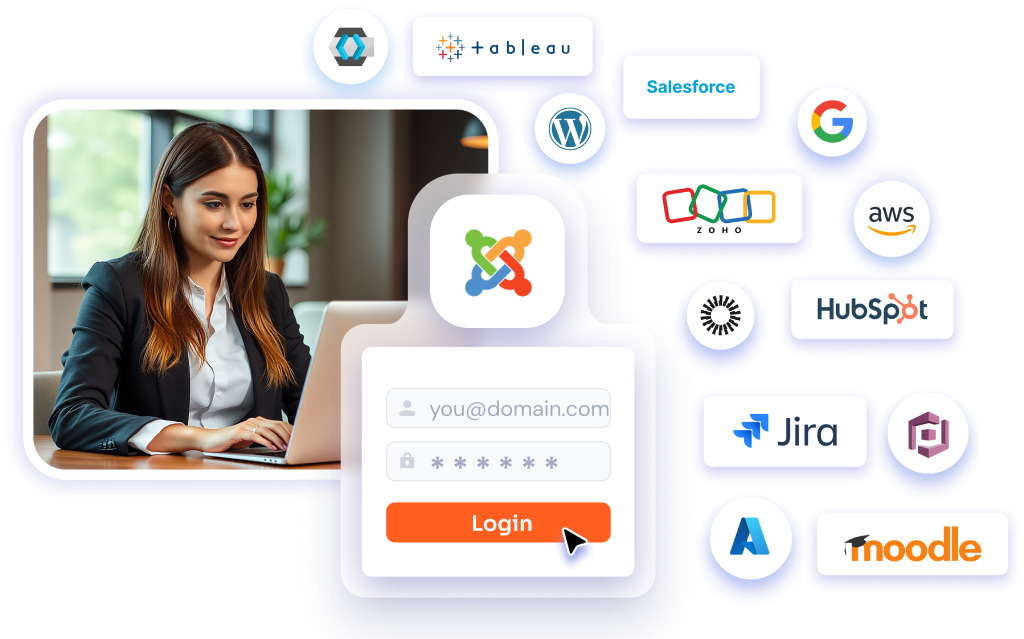
Joomla SAML IdP может подключаться к любому поставщику услуг, совместимому с SAML 2.0, включая WordPress, Shopify, Salesforce, Moodle, Zendesk, Tableau, Freshdesk, а также к пользовательским корпоративным приложениям.
Одна сессия авторизации Joomla может использоваться для доступа к нескольким подключенным приложениям через аутентификацию SAML. Это создает централизованный процесс авторизации и уменьшает необходимость для пользователей управлять множеством паролей.
Joomla SAML IdP поддерживает отправку атрибутов пользователя, таких как имя пользователя, адрес электронной почты, имя, фамилия и пользовательские поля профиля, подключенным поставщикам услуг во время входа в систему с единым входом (SSO).
miniOrange не передает данные за пределы вашей системы и не хранит персональные данные вне её. Все расширения Joomla работают локально, то есть данные пользователей остаются в вашей серверной среде. Для расширения Joomla MFA требуется только адрес электронной почты пользователя. В случае аутентификации на основе оценки риска может использоваться такая информация, как тип устройства, IP-адрес, местоположение и время входа в систему, для оценки риска и контроля доступа. Ознакомьтесь с нашими условиями использования здесь.
Существующие пользователи Joomla могут проходить аутентификацию напрямую через поставщик идентификации Joomla SAML, не перенося учетные записи на другую платформу. Это помогает организациям использовать Joomla в качестве централизованной системы аутентификации, сохраняя при этом целостность текущих пользовательских данных.
Поставщик идентификации SAML для Joomla широко используется в корпоративных порталах, партнерских платформах, образовательных системах и внутренних бизнес-приложениях, требующих централизованной аутентификации и безопасного управления доступом.

Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
Нужна помощь? Мы здесь!



