
Единый вход SAML в Joomla с использованием Azure AD/Microsoft Entra ID
Обзор
Плагин miniOrange Joomla SAML SP SSO обеспечивает прямую интеграцию единого входа (SSO) между вашим сайтом Joomla и Microsoft Entra ID (ранее Azure AD) с использованием протокола SAML 2.0. Независимо от того, управляете ли вы одним сайтом Joomla или многосайтовой сетью, этот плагин обеспечивает безопасный централизованный вход в систему на основе существующей инфраструктуры идентификации Microsoft вашей организации.
Всего за несколько шагов настройки пользователи могут аутентифицироваться в Joomla, используя свои учетные данные Entra ID, что исключает необходимость в отдельных паролях и снижает нагрузку на ИТ-отдел. Плагин полностью совместим с Joomla 3, 4, 5 и 6 и работает «из коробки» с любым поставщиком идентификации (IdP), совместимым с SAML 2.0, что делает его перспективным решением для корпоративных систем единого входа (SSO).





Для настройки единого входа (SSO) между Joomla и Azure AD/Microsoft Entra ID вы также можете следовать этому пошаговому видеоинструкции по настройке.
Шаги настройки
В данной конфигурации Azure AD/Microsoft Entra ID выступает в качестве хранилища пользователей, то есть будет действовать как поставщик идентификационных данных (IDP), а Joomla — это платформа, где пользователи будут входить в систему, используя свои учетные данные из Azure AD/Microsoft Entra ID, где будет установлен плагин Joomla SAML SP SSO .
Шаг 1: Установите плагин Joomla SAML SP.
- Войдите на свой сайт Joomla. Администратора приставка.
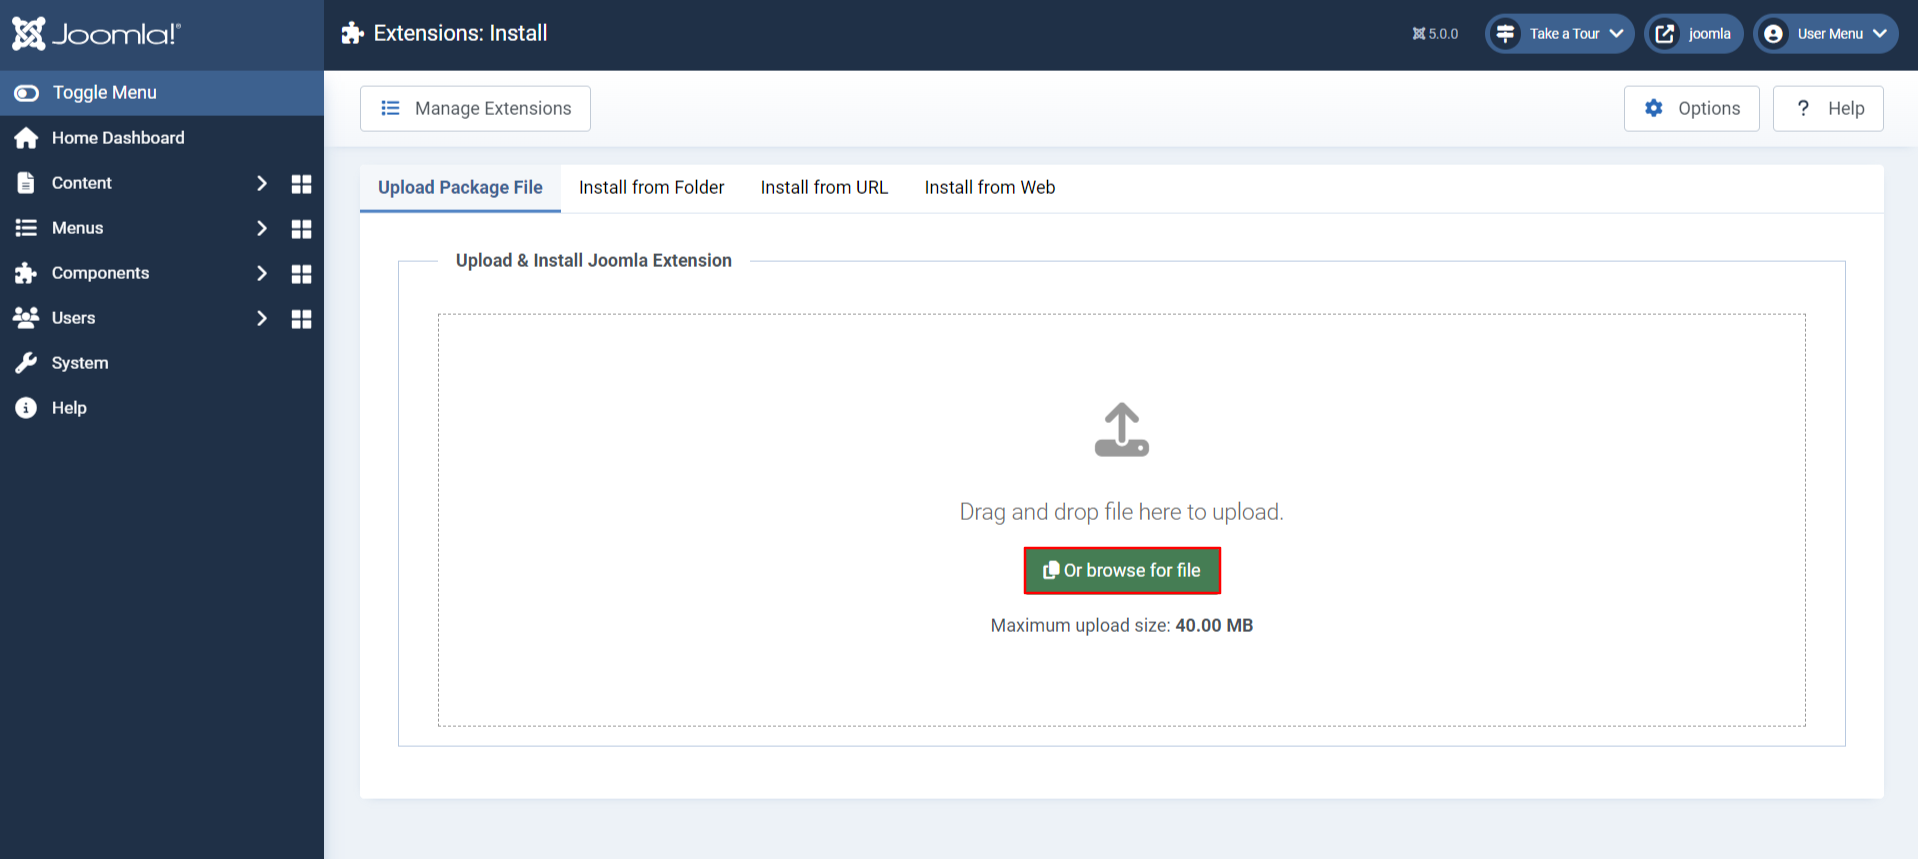
- В левом выпадающем меню нажмите на Системазатем в разделе «Установка» нажмите на Расширения.
- Теперь нажмите Или выберите файл. кнопка для поиска и установки ранее загруженного файла плагина.
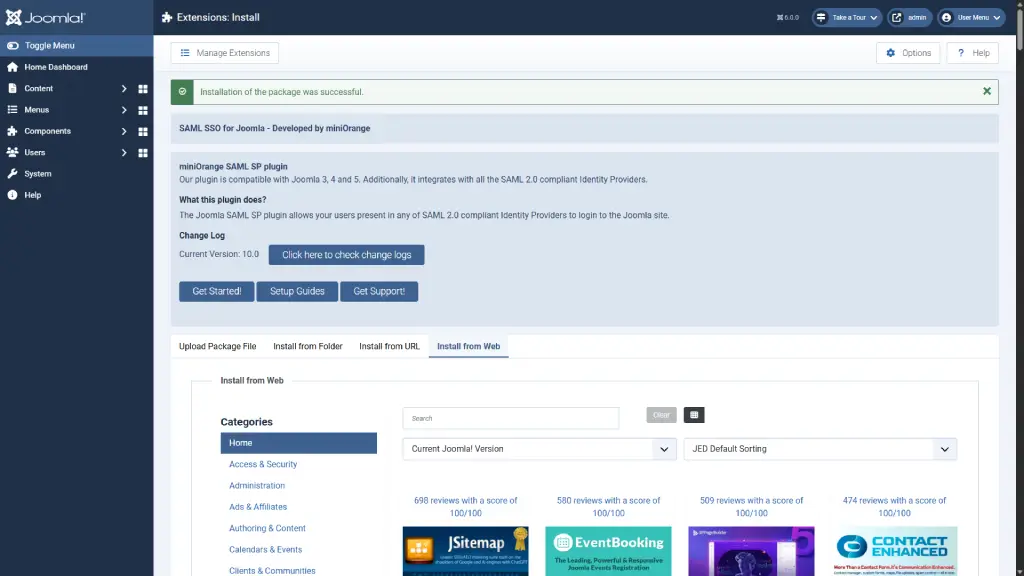
- Установка плагина прошла успешно. Теперь нажмите на Начать!
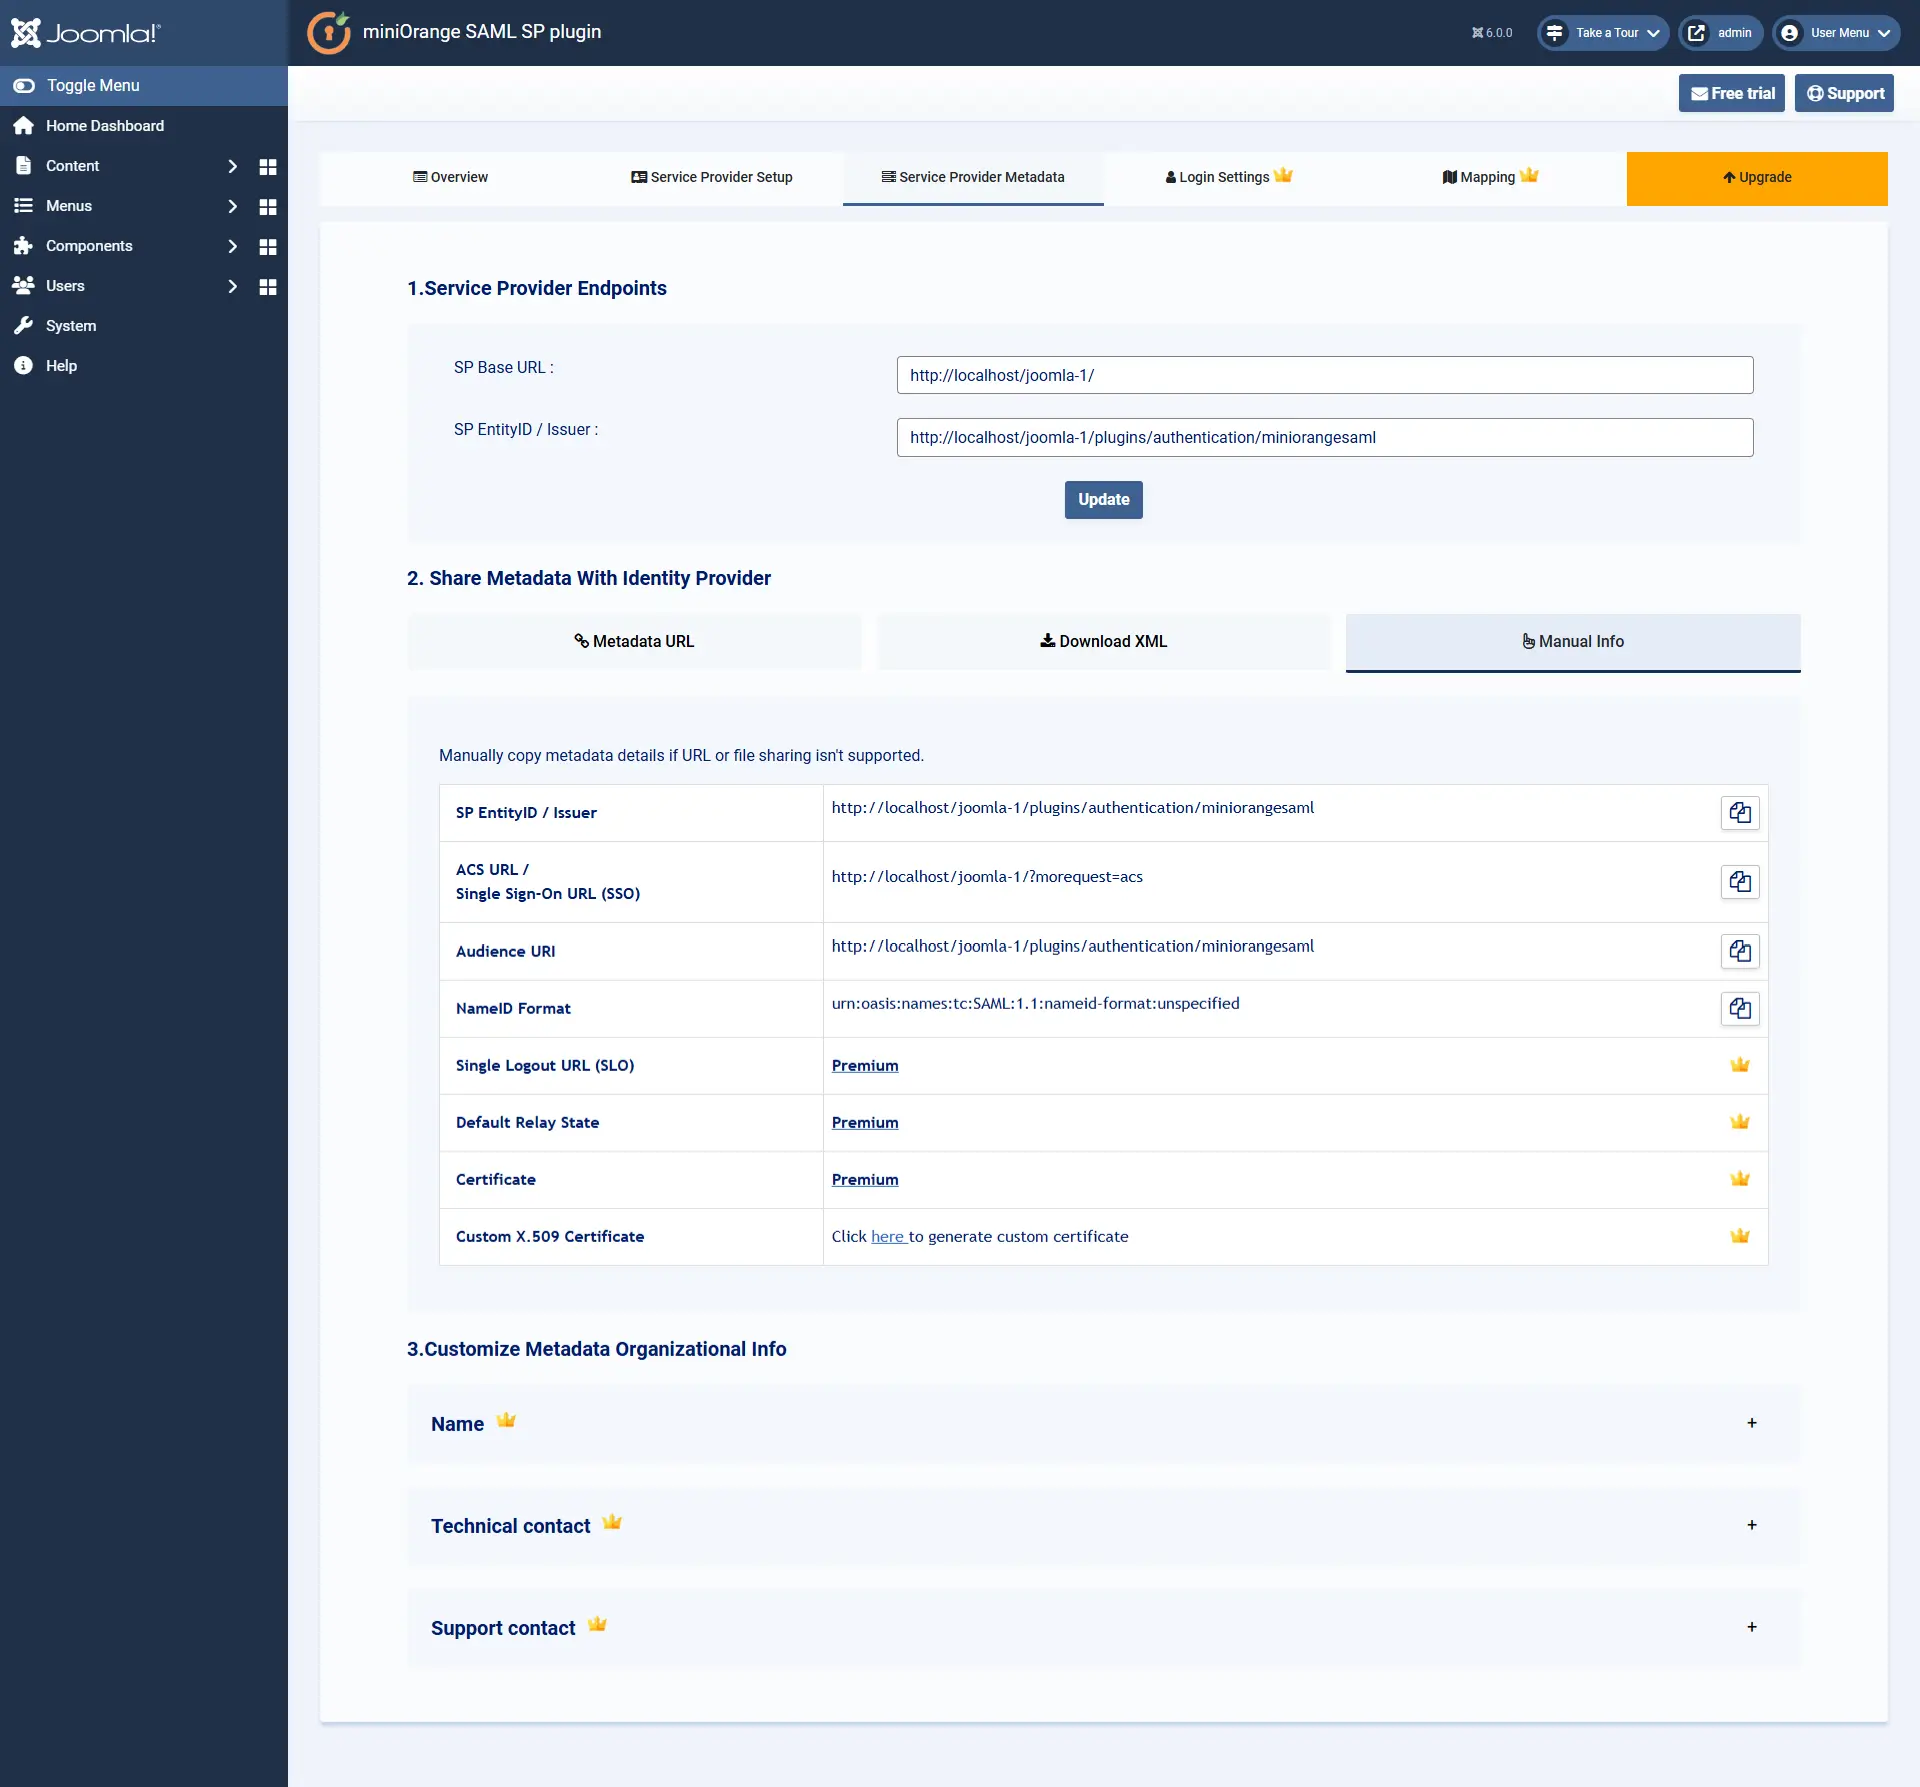
- Перейдите на сайт Метаданные поставщика услуг Вкладка, здесь вы найдете URL метаданных, скачайте XML-файл метаданныхили вы можете скопировать Идентификатор объекта и URL ACS Его можно использовать без дополнительной настройки.
Шаг 2: Настройте Azure AD/Microsoft Entra ID в качестве поставщика удостоверений (IDP).
- На этом этапе вы выполните настройку. Идентификатор Майкрософт Энтра (ранее Azure Active Directory) в качестве поставщика удостоверений, настроив Enterprise Application.
- Войти в Microsoft Entra ID (Azure AD) Портал.
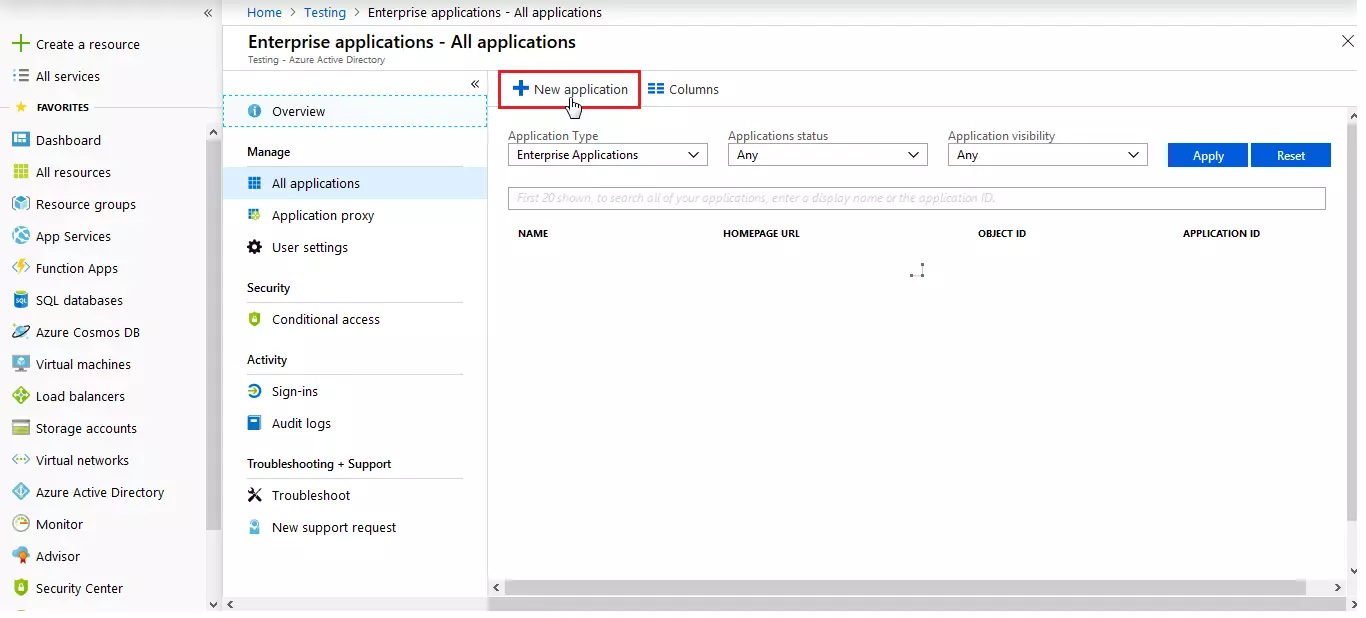
- Выбрать Корпоративные приложения.

- Нажмите на Новое приложение.
- Нажмите на Создайте свое собственное приложение и введите название приложения, затем нажмите Создавай .

- Нажмите на Настройка единого входа (SSO).

- Выбрать SAML здесь.

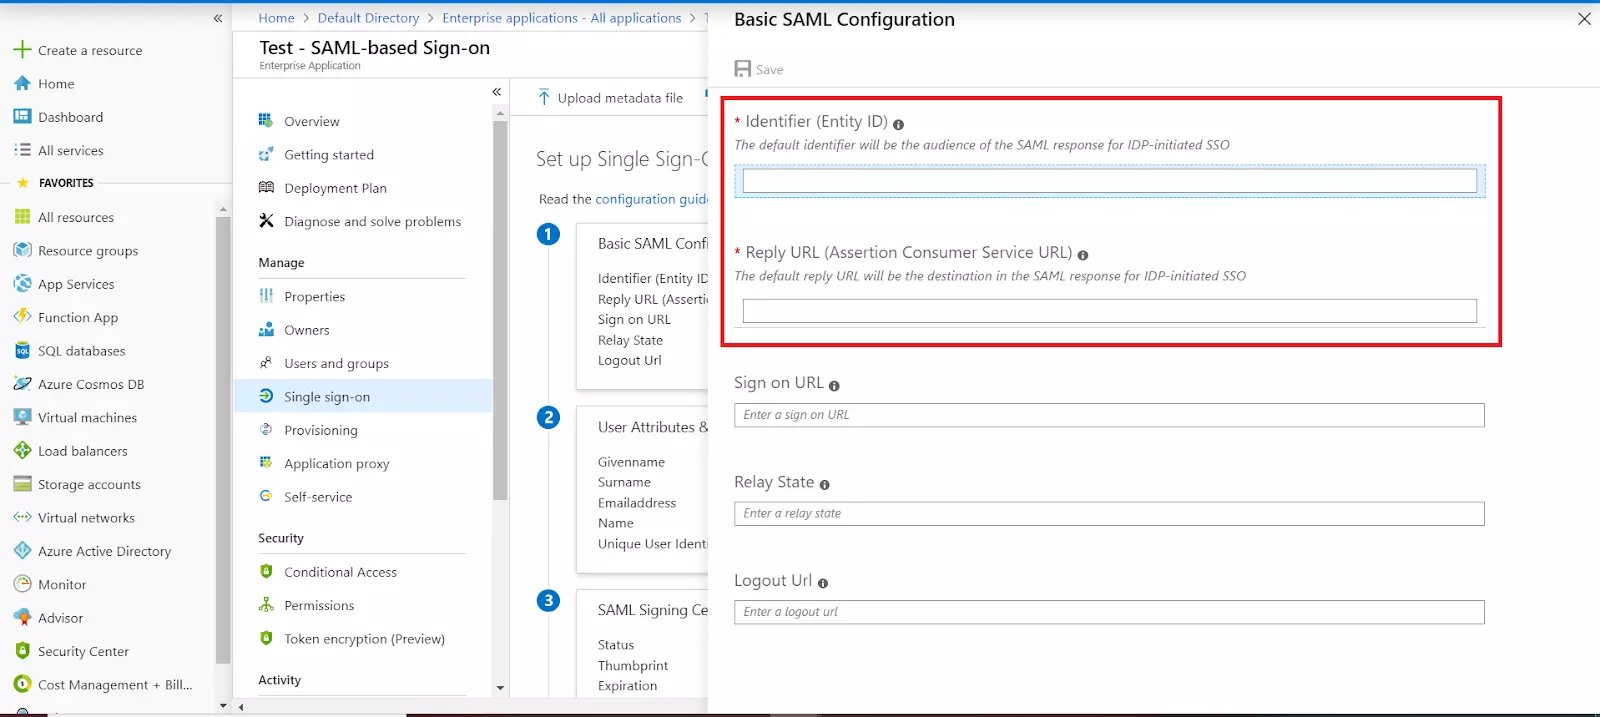
- Теперь нажмите Редактировать кнопку и введите Идентификатор сущности SP для идентификатора и URL ACS для URL ответа из вкладки «Метаданные поставщика услуг» плагина.

- По умолчанию следующие Атрибуты Эти данные будут отправлены в ответе SAML. Вы можете просмотреть или отредактировать утверждения, отправленные в ответе SAML приложению, в разделе [ссылка на раздел]. Атрибуты и утверждения пользователя Шаг.
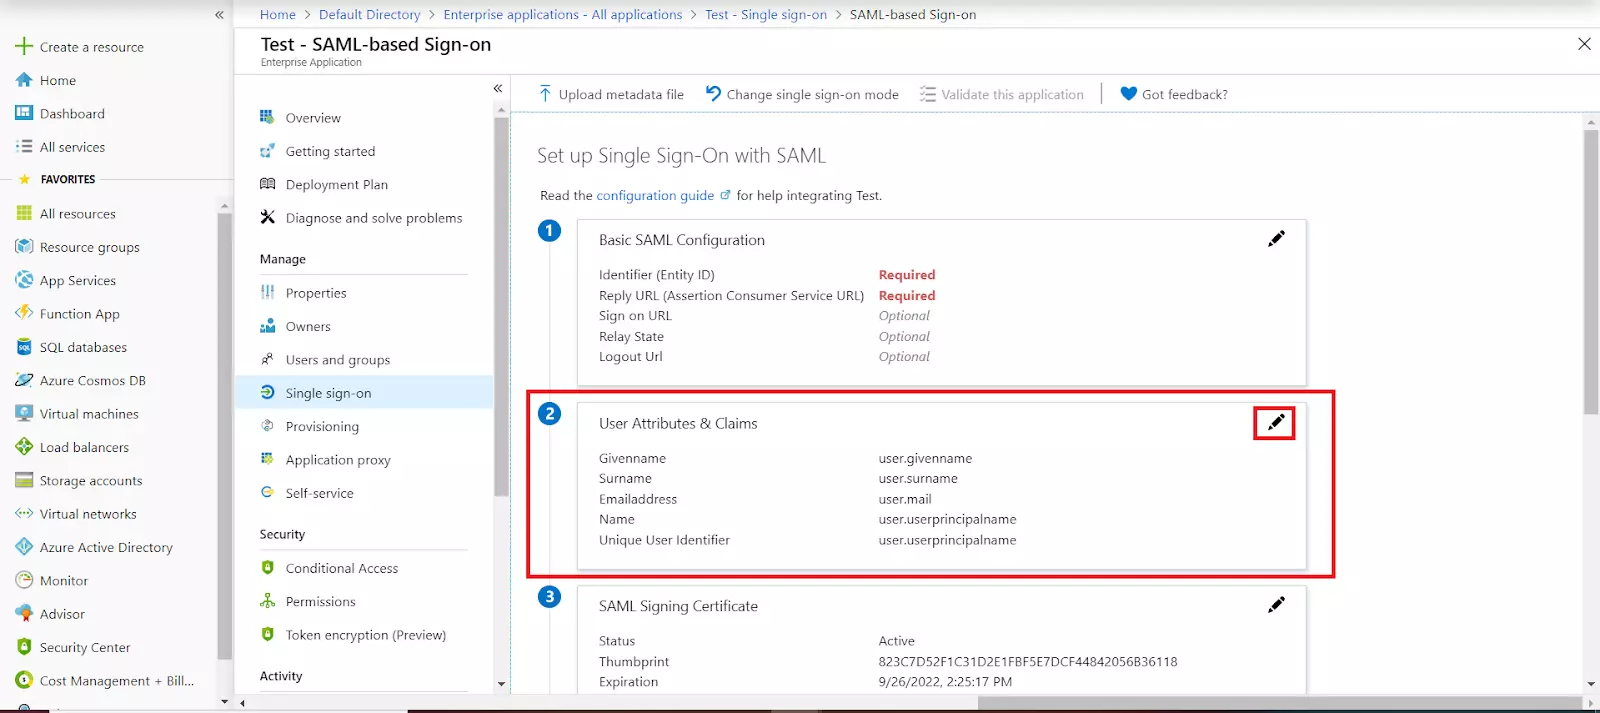
- Копировать URL метаданных федерации приложенийЭто будет использоваться при настройке плагина Joomla SAML.

Назначьте пользователей и группы вашему SAML-приложению:
- В целях безопасности Azure AD не будет выдавать токен, позволяющий пользователю войти в приложение, если Azure AD не предоставила ему доступ. Доступ может быть предоставлен пользователям напрямую или через членство в группе.
- Нажмите на Пользователи и группы из левого навигационного меню приложения. На следующем экране отображаются параметры назначения пользователей/групп приложению.

- После нажатия на Добавить пользователя/группу, Выбрать Пользователи и группы в Добавить назначение экран.
- На следующем экране отображается возможность выбора пользователей или приглашения внешних пользователей. Здесь же можно назначать группы приложению. Выберите подходящего пользователя или группу и нажмите кнопку. Выбрать .

Шаг 3: Настройте Joomla в качестве поставщика услуг (SP).
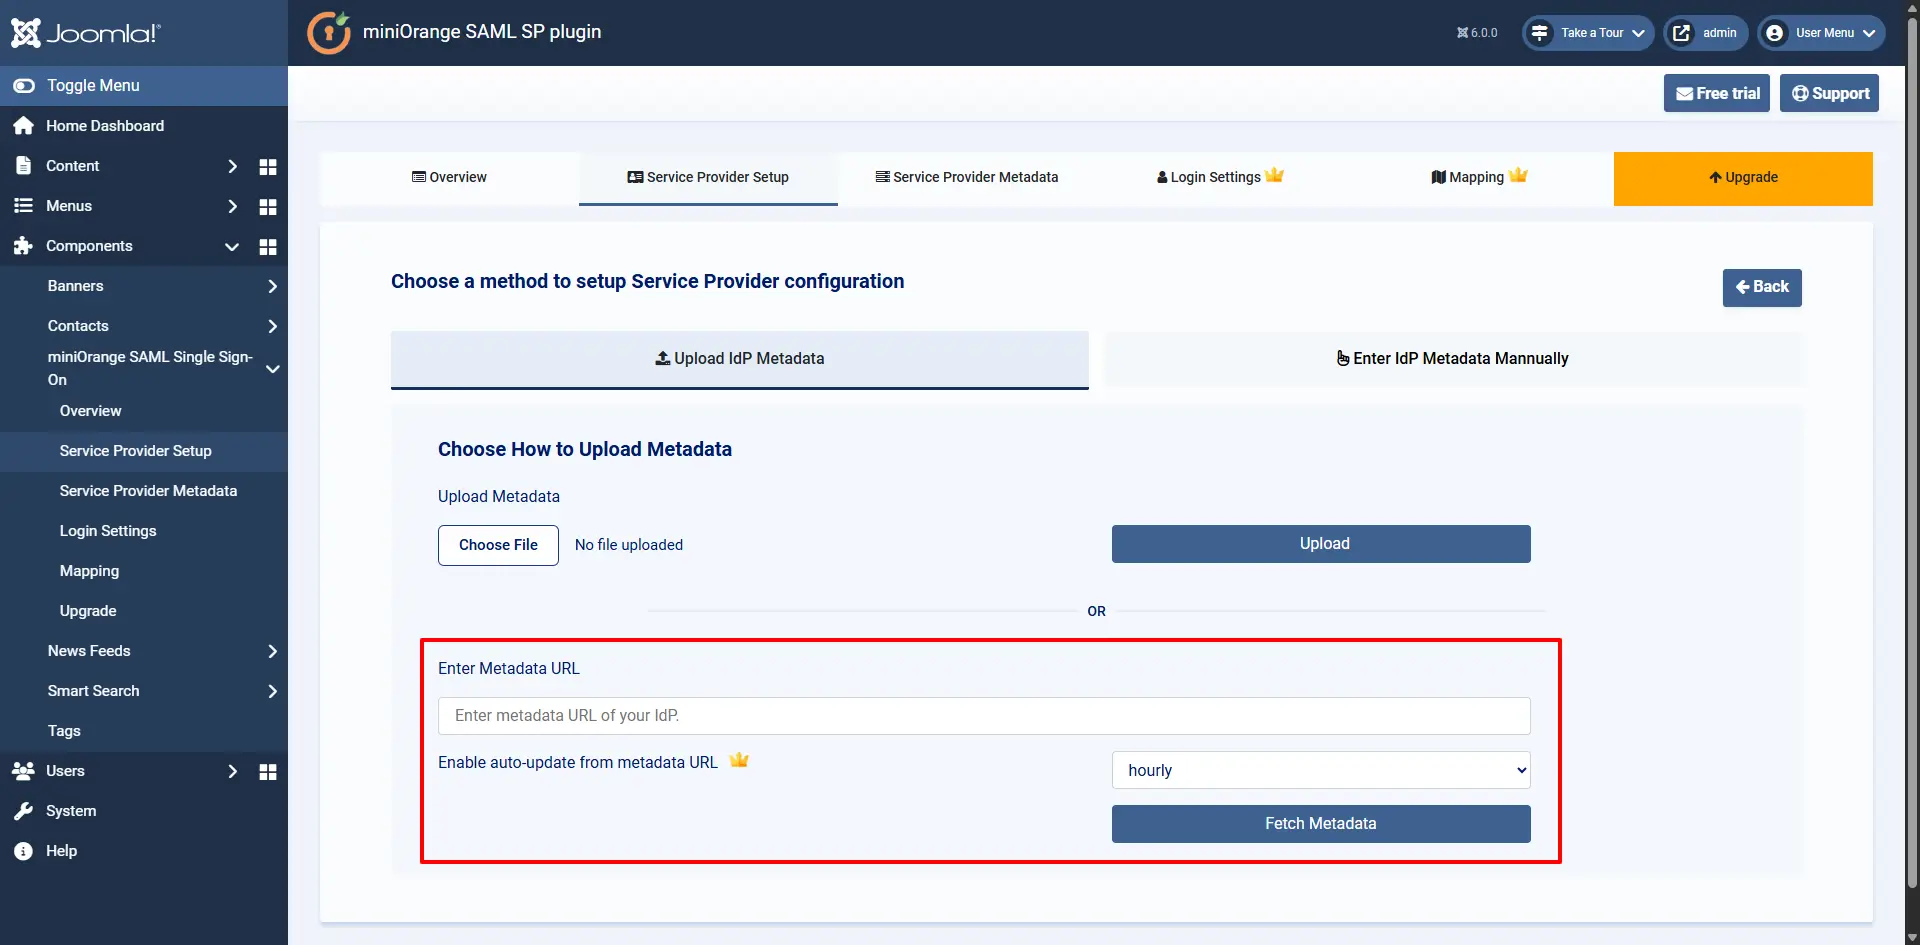
В плагине Joomla SAML перейдите на вкладку «Настройка поставщика услуг». Затем нажмите кнопку «Добавить нового поставщика услуг» . Вы можете настроить поставщика услуг тремя способами:
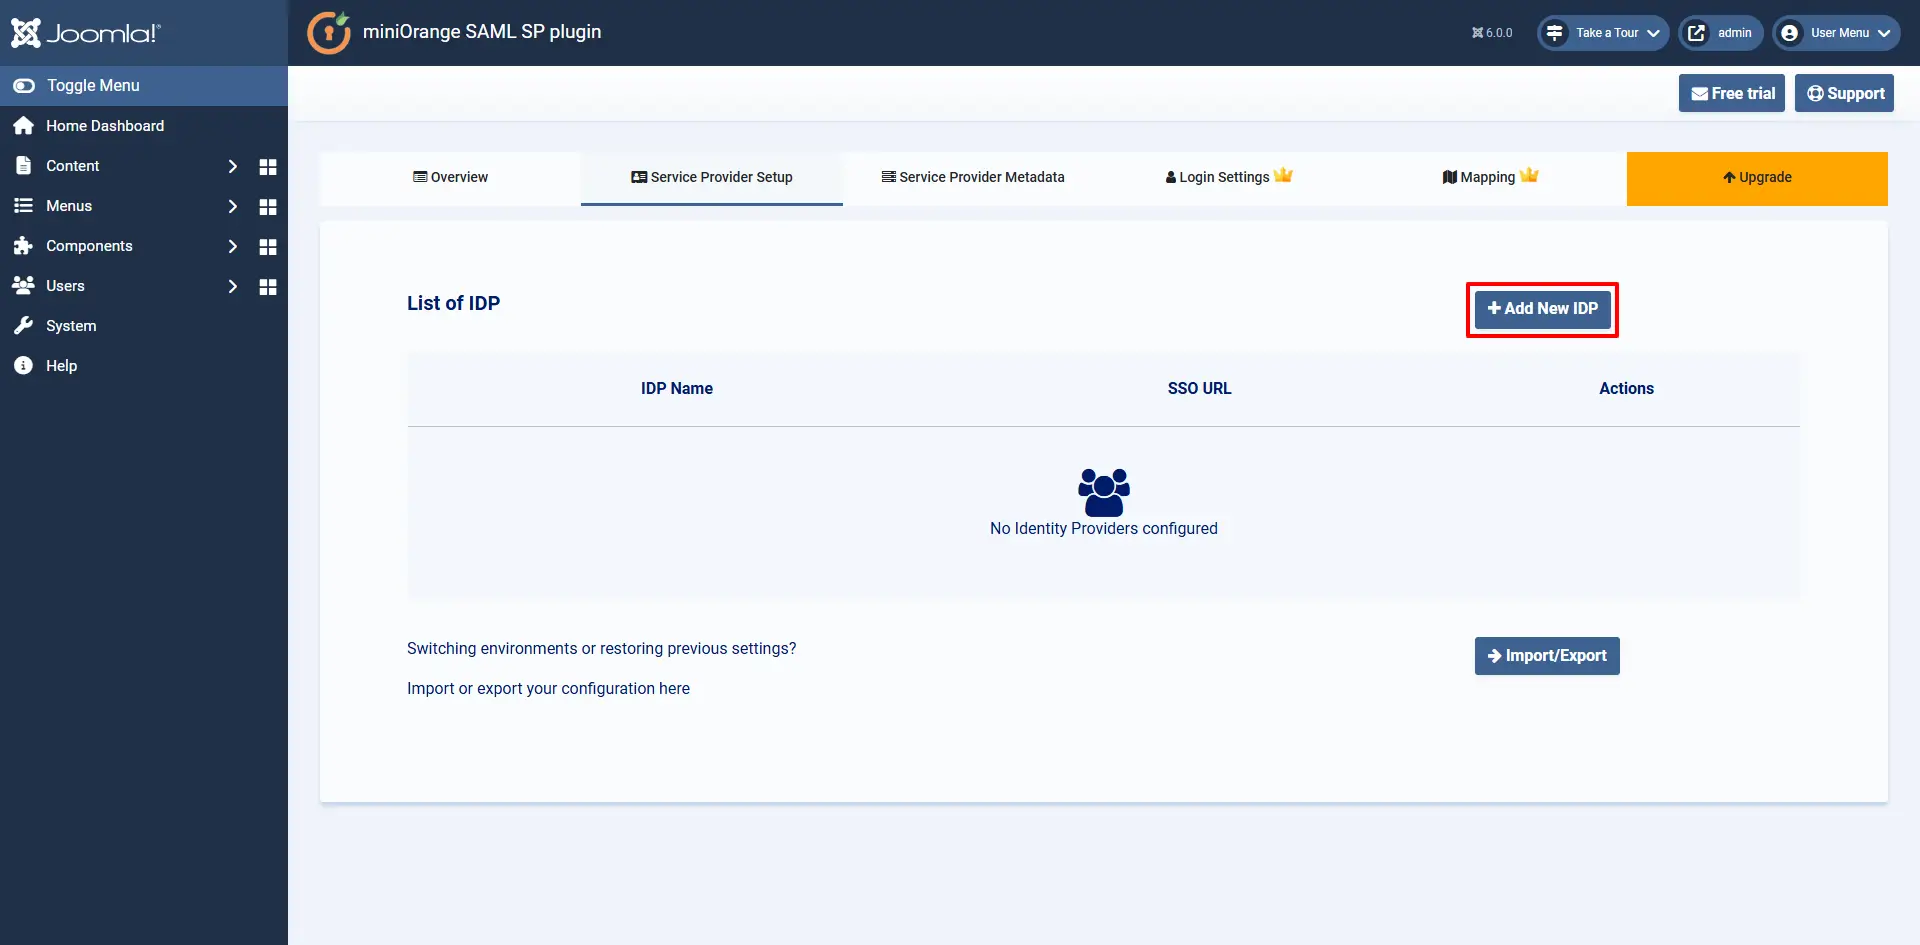
А. Загружая метаданные IDP:
- Здесь нажмите Выберите Файл Нажмите кнопку и выберите файл метаданных IDP, затем нажмите на Загрузите .
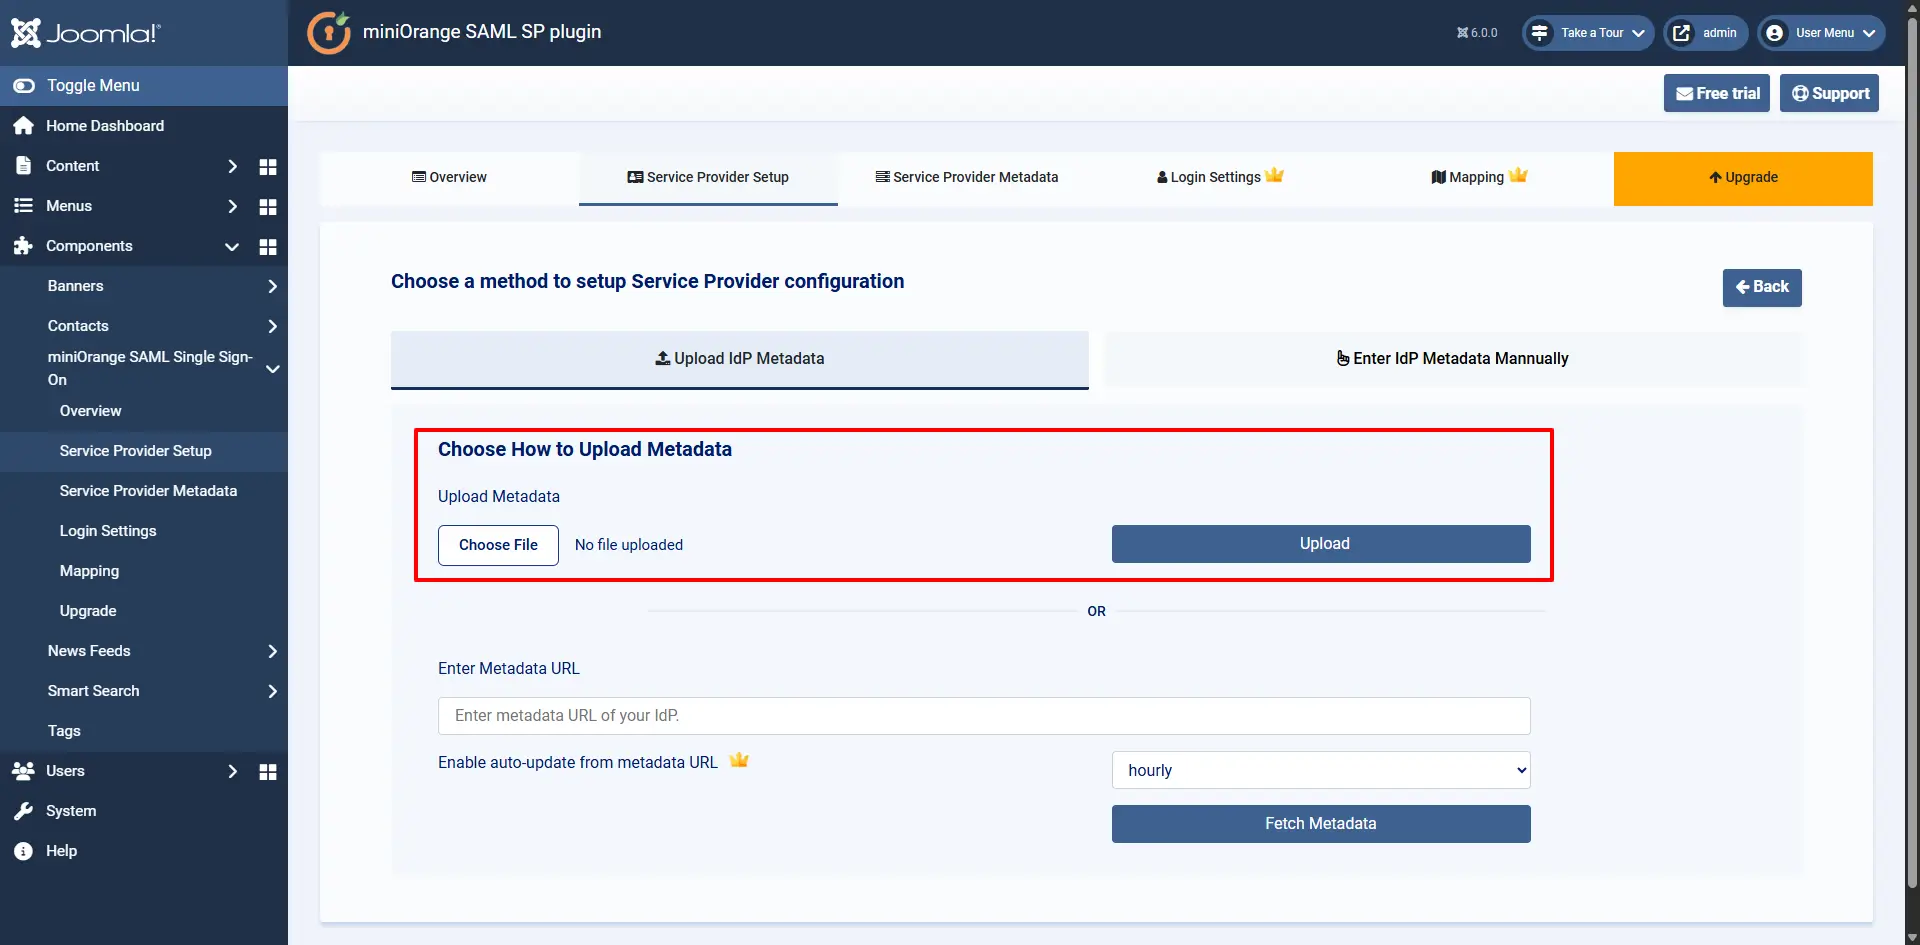
Б. По URL-адресу метаданных:
- Enter URL метаданных (Скопируйте из приложения IDP) и нажмите на получать .
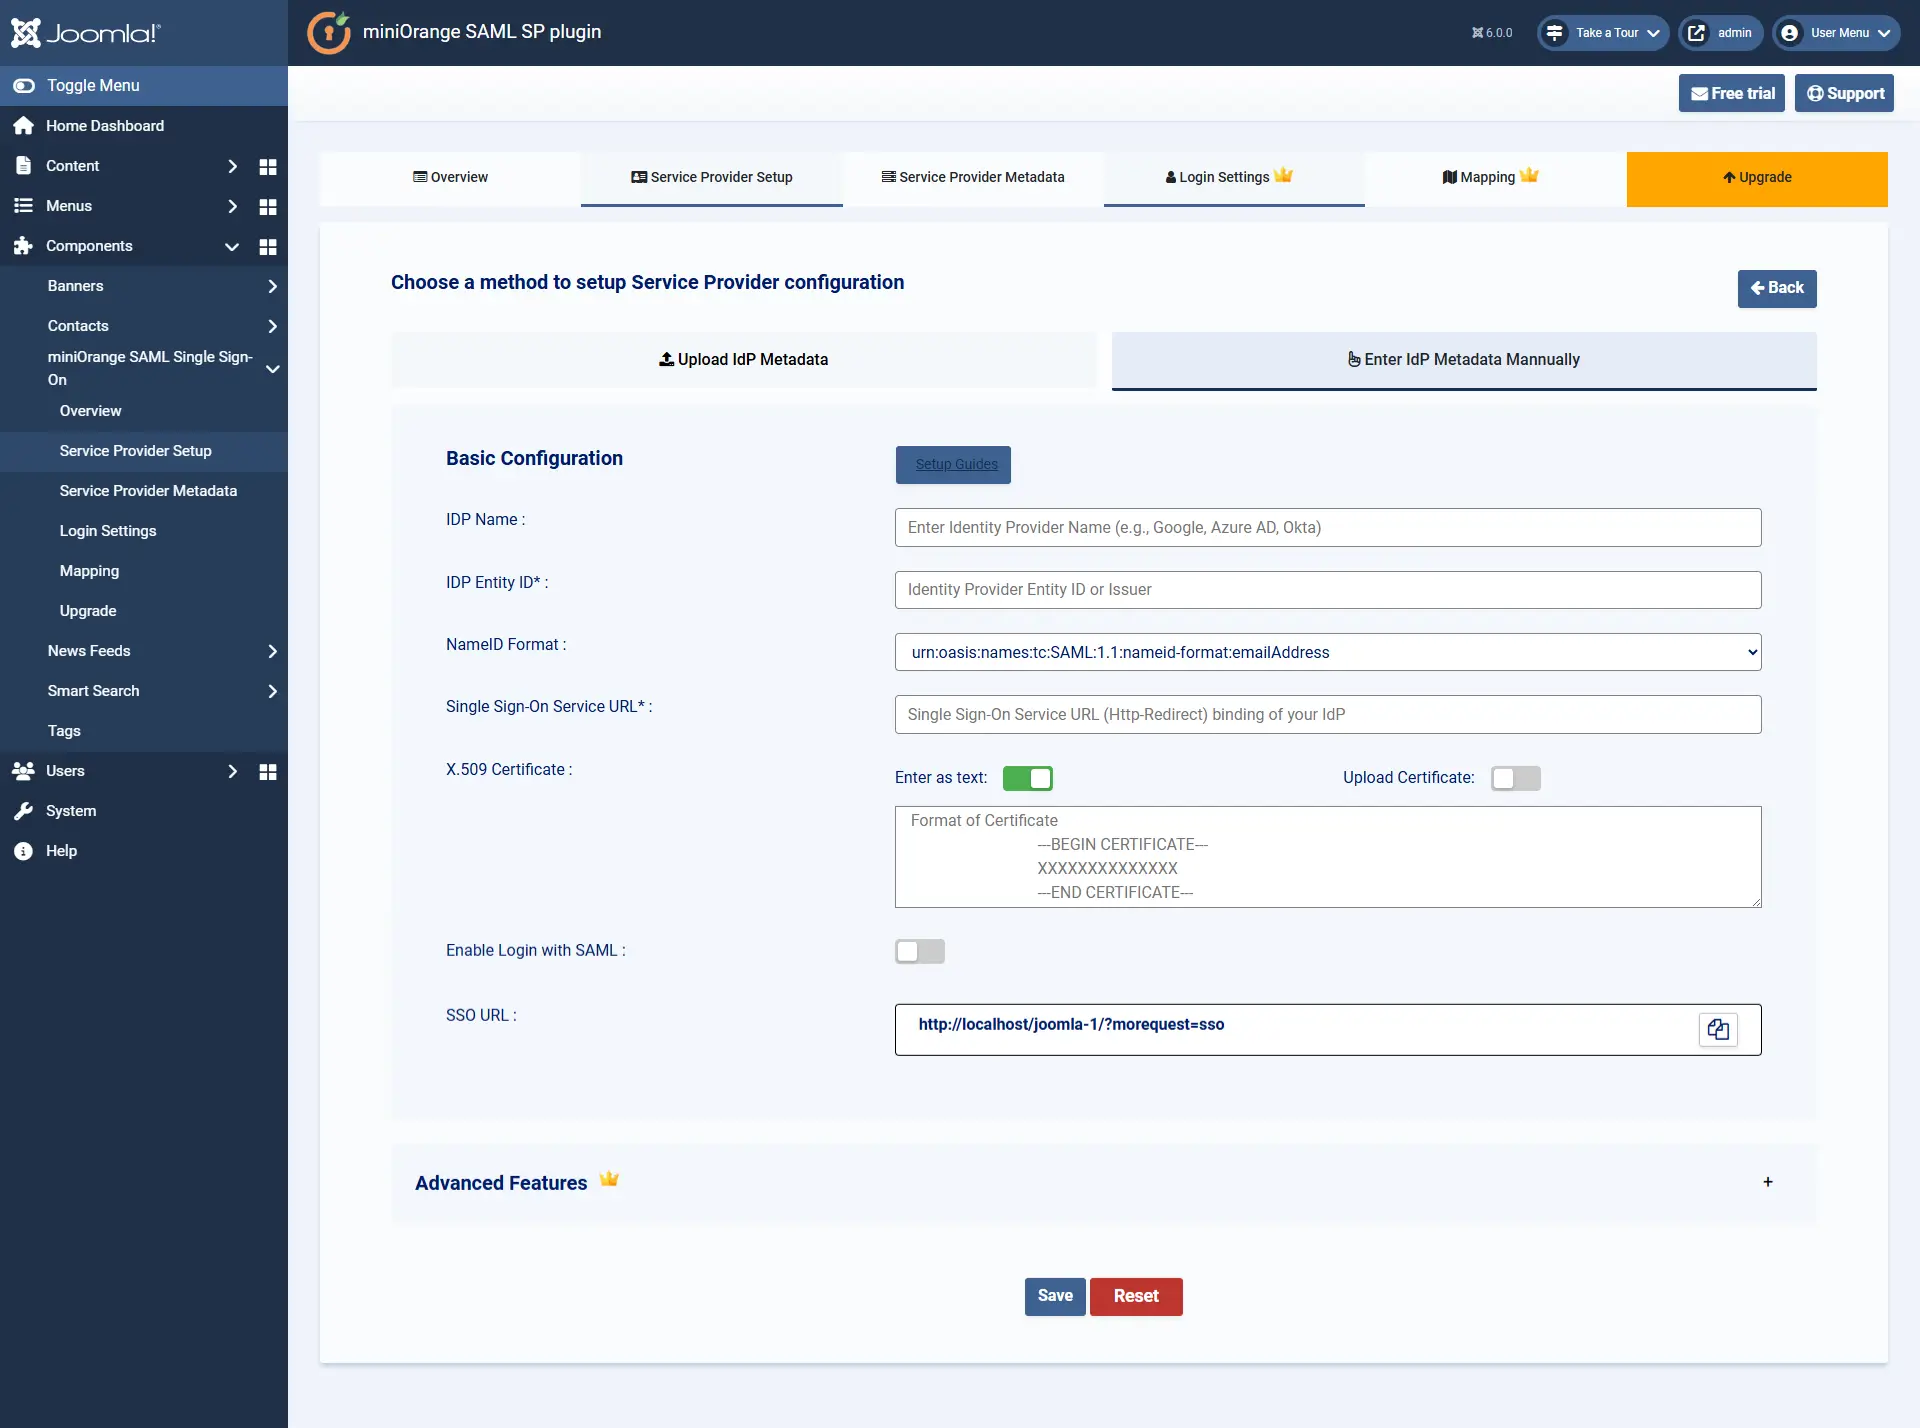
C. Ручная настройка:
- Копировать Идентификатор сущности SAML, URL-адрес конечной точки единого входа SAML и сертификат X.509. из документа «Метаданные федерации» и вставьте его. Идентификатор сущности IDP или эмитент, URL-адрес единого входа, сертификат X.509. соответственно в полях плагина.
| Идентификатор объекта IdP | Идентификатор сущности SAML в документе метаданных федерации |
| URL-адрес единого входа | URL-адрес конечной точки единого входа SAML в документе метаданных федерации. |
| Стоимость сертификата X.509 | Сертификат X.509 в документе метаданных федерации. |
Шаг 4: Настройка теста
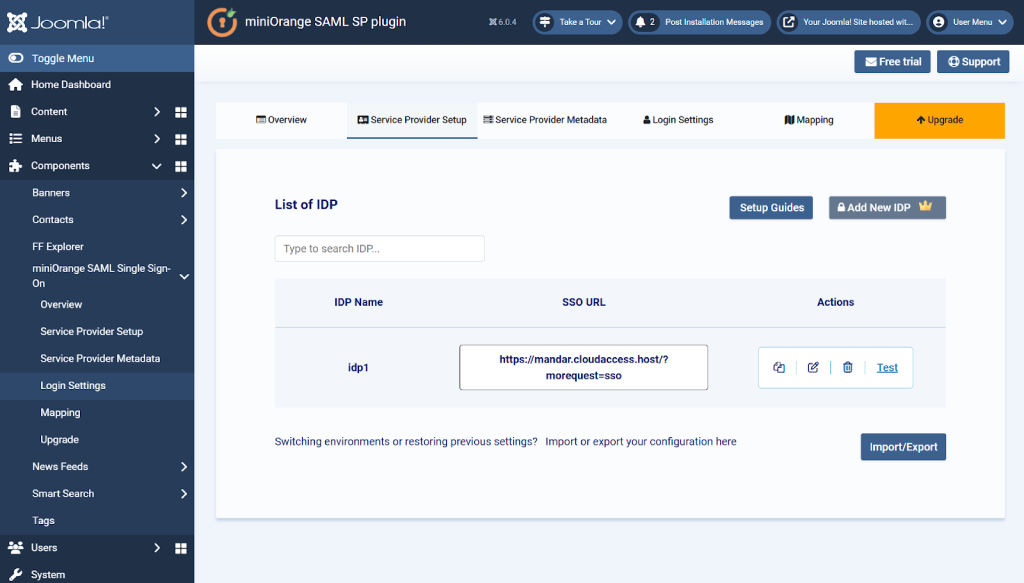
- Нажмите Сохранено Для сохранения вашей конфигурации. После сохранения настроенный IDP отобразится в Список внутренне перемещенных лицгде вы можете скопировать URL-адрес единого входа или управлять настройками, редактируя сконфигурированный IDP или удаляя его по мере необходимости.
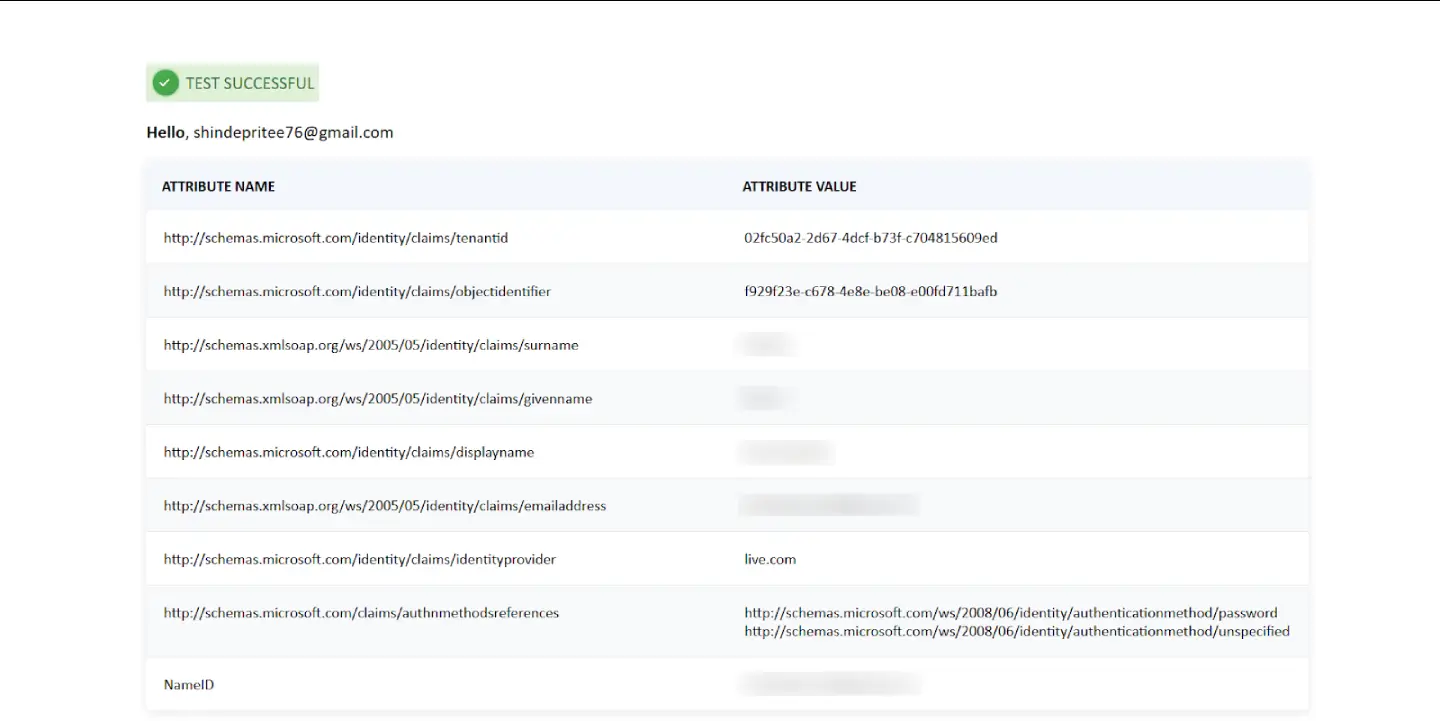
- Наконец, проверьте конфигурацию, нажав на кнопку. Тест кнопка. В окне успешного тестирования вы увидите атрибуты, полученные от вашего поставщика идентификации (IDP), что позволит вам убедиться в правильности работы настройки.
Шаг 5: Сопоставление атрибутов — Премиум-функция
- Атрибуты — это данные пользователя, которые хранятся в вашем поставщике идентификационных данных.
- Сопоставление атрибутов помогает получать атрибуты пользователя от вашего поставщика идентификации (IDP) и сопоставлять их с атрибутами пользователя Joomla, такими как имя, фамилия, адрес, телефон и т. д.
- При автоматической регистрации пользователей на вашем сайте Joomla эти атрибуты будут автоматически сопоставлены с данными пользователей Joomla.
- Перейдите на Карт Заполните все поля вкладки. Отображение атрибутов .
| Имя пользователя: | Название атрибута имени пользователя из IdP (по умолчанию использовать NameID) |
| Электронная почта: | Название атрибута email из IdP (по умолчанию использовать NameID) |
| Имя: | Название атрибута имени из IdP |
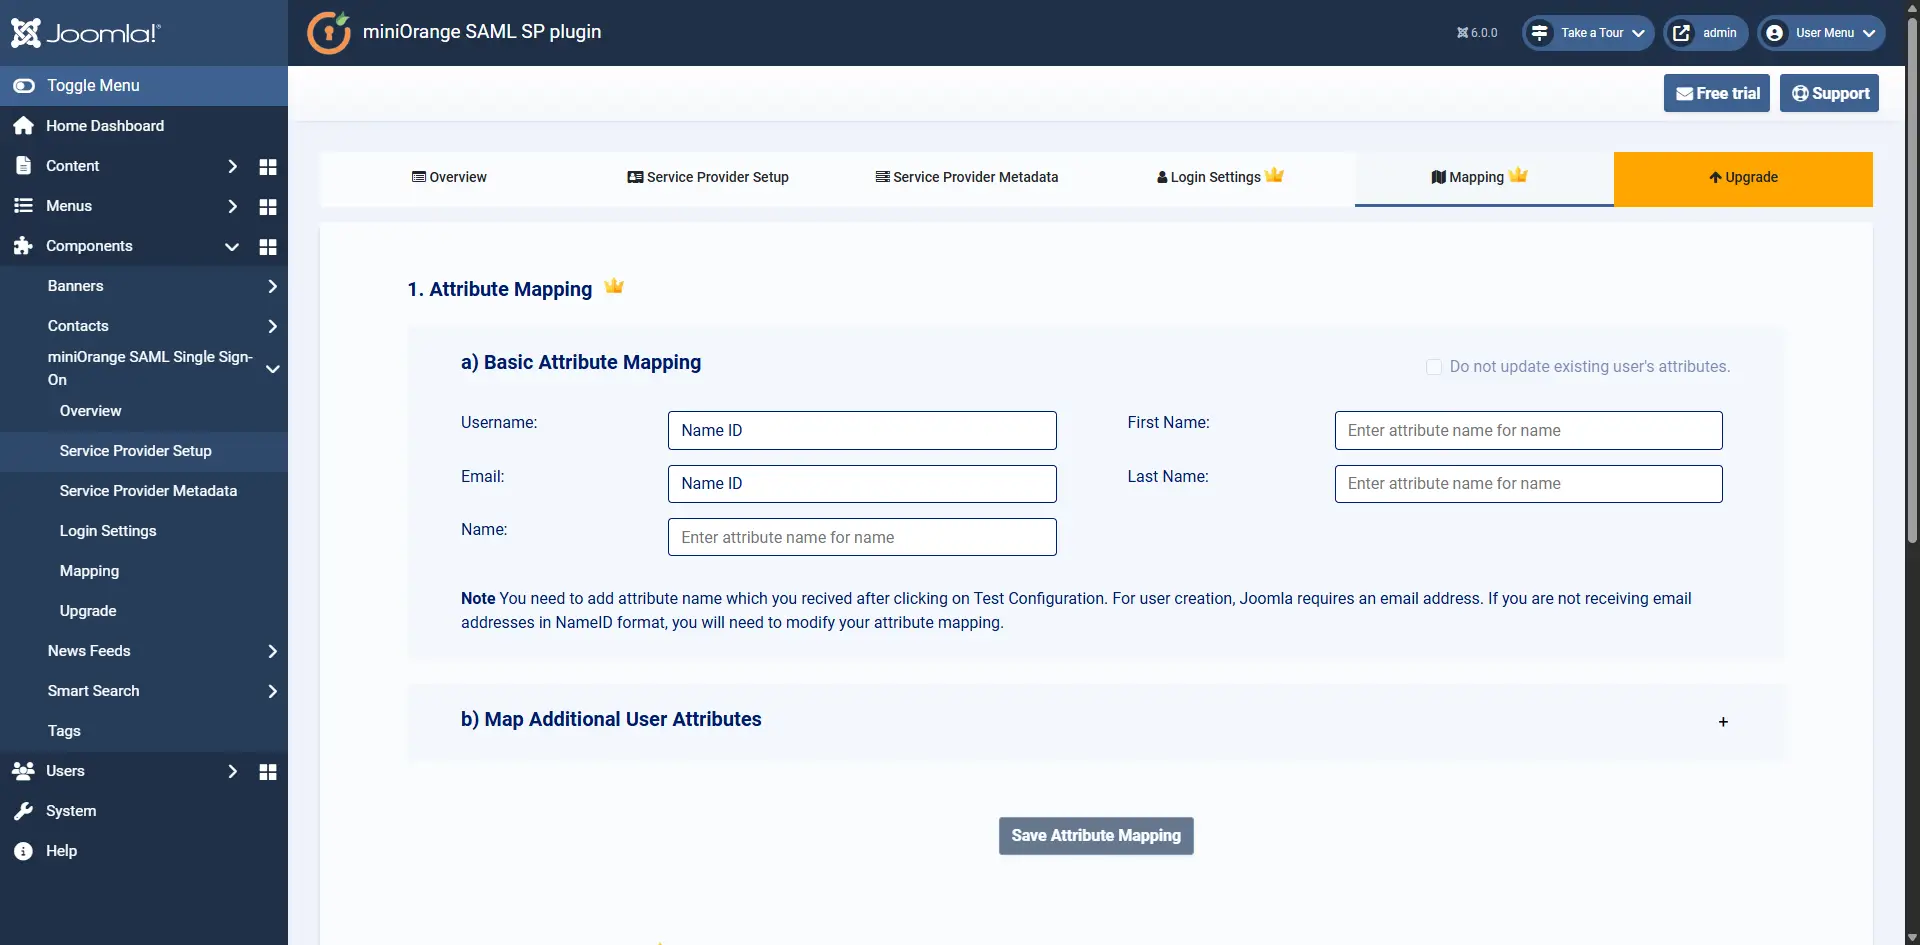
- Чтобы лучше понять, какие значения следует здесь сопоставить, вы можете проверить результаты проверки конфигурации на вкладке «Настройка поставщика услуг».
Примечание: здесь вы можете ознакомиться с принципом работы сопоставления атрибутов.
Шаг 6: Групповое сопоставление — Премиум-функция
- Сопоставление групп/ролей помогает назначать определенные роли пользователям определенной группы в вашем поставщике идентификации (IdP).
- При автоматической регистрации пользователям назначаются роли в зависимости от группы, к которой они отнесены.
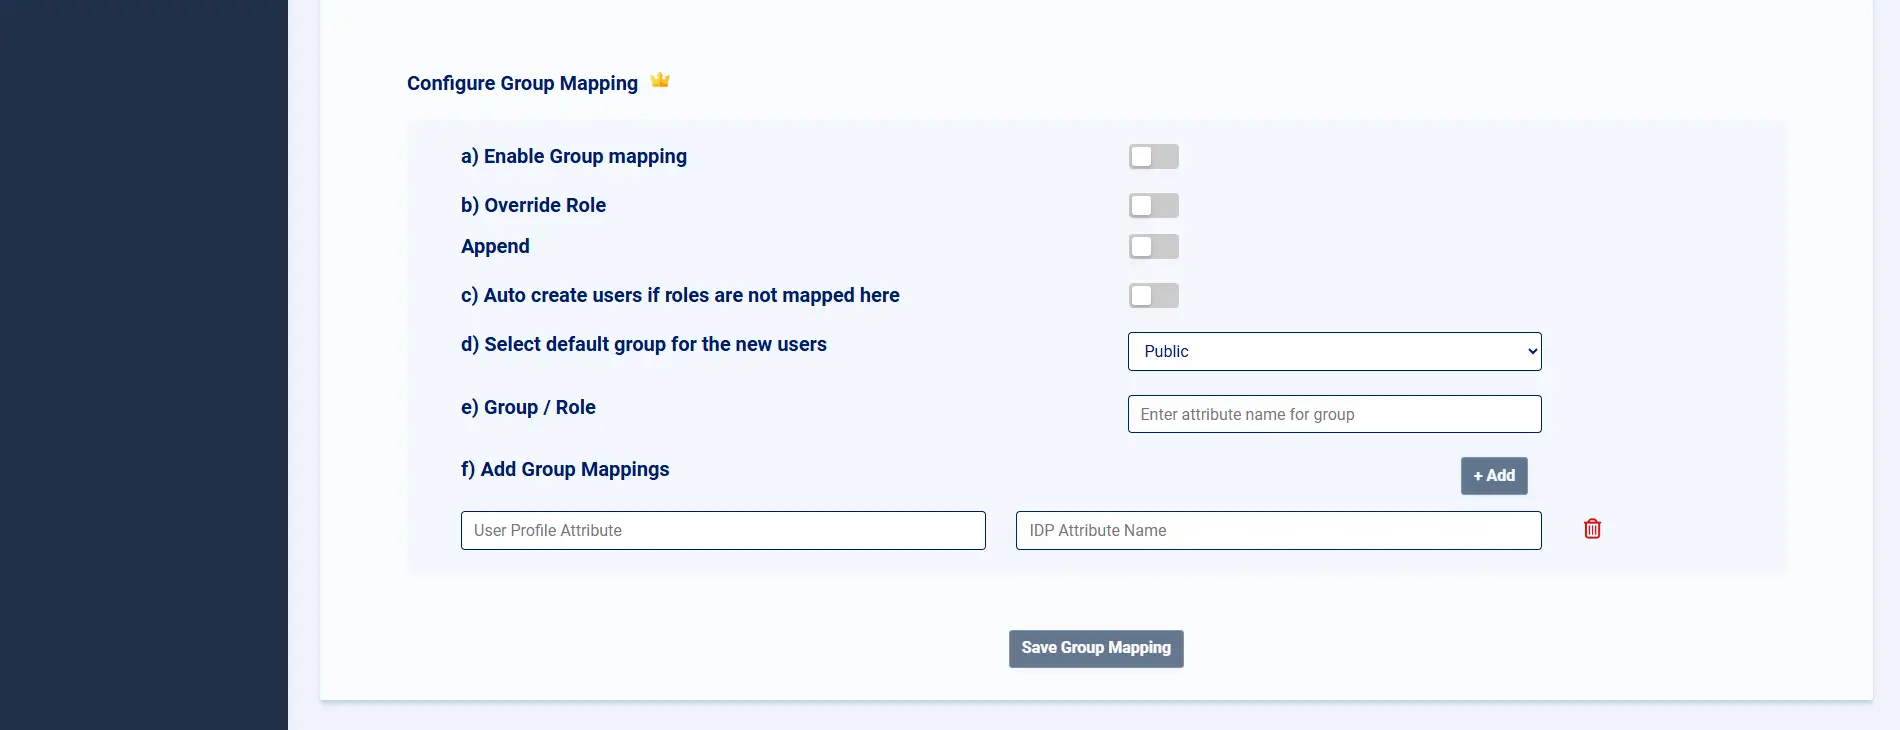
Примечание: здесь вы можете посмотреть, как работает сопоставление групп/ролей.
Шаг 7: Создайте сопоставление групп в Entra ID.
- Перейдите в Azure Active Directory > Корпоративные приложения > Ваше SAML-приложение.
- Перейдите на сайт Пользователи и группы .
- Нажмите на Добавить пользователя/группу опцию.
- Присвойте приложению необходимые группы.

- Перейдите на Azure Active Directory > Регистрация приложений > Ваше приложение.
- Нажмите на Манифест опция в левом меню.
- Отредактируйте манифест:
- Найдите атрибут "groupMembershipClaims".
- Установите значение в соответствии с вашими требованиями:
- "Нет": Групповые претензии не будут учитываться.
- "SecurityGroup": Включает только группы безопасности.
- «Все»: включает как группы безопасности, так и группы распространения.
Если вы используете регистрацию в приложении, выполните следующие действия:

Шаг 8: Перенаправление и ссылки единого входа (SSO)
- Перейдите на Настройки входа Вкладка. Вы можете добавить URL-адрес для входа в систему, чтобы выполнить SAML SSO на вашем сайте Joomla, выполнив следующие шаги.
- На этой вкладке доступно множество функций, таких как автоматическое перенаправление пользователя на сайт поставщика идентификационных данных и включение входа в бэкэнд для суперпользователей. Чтобы использовать эти функции, установите флажки в соответствующих полях.
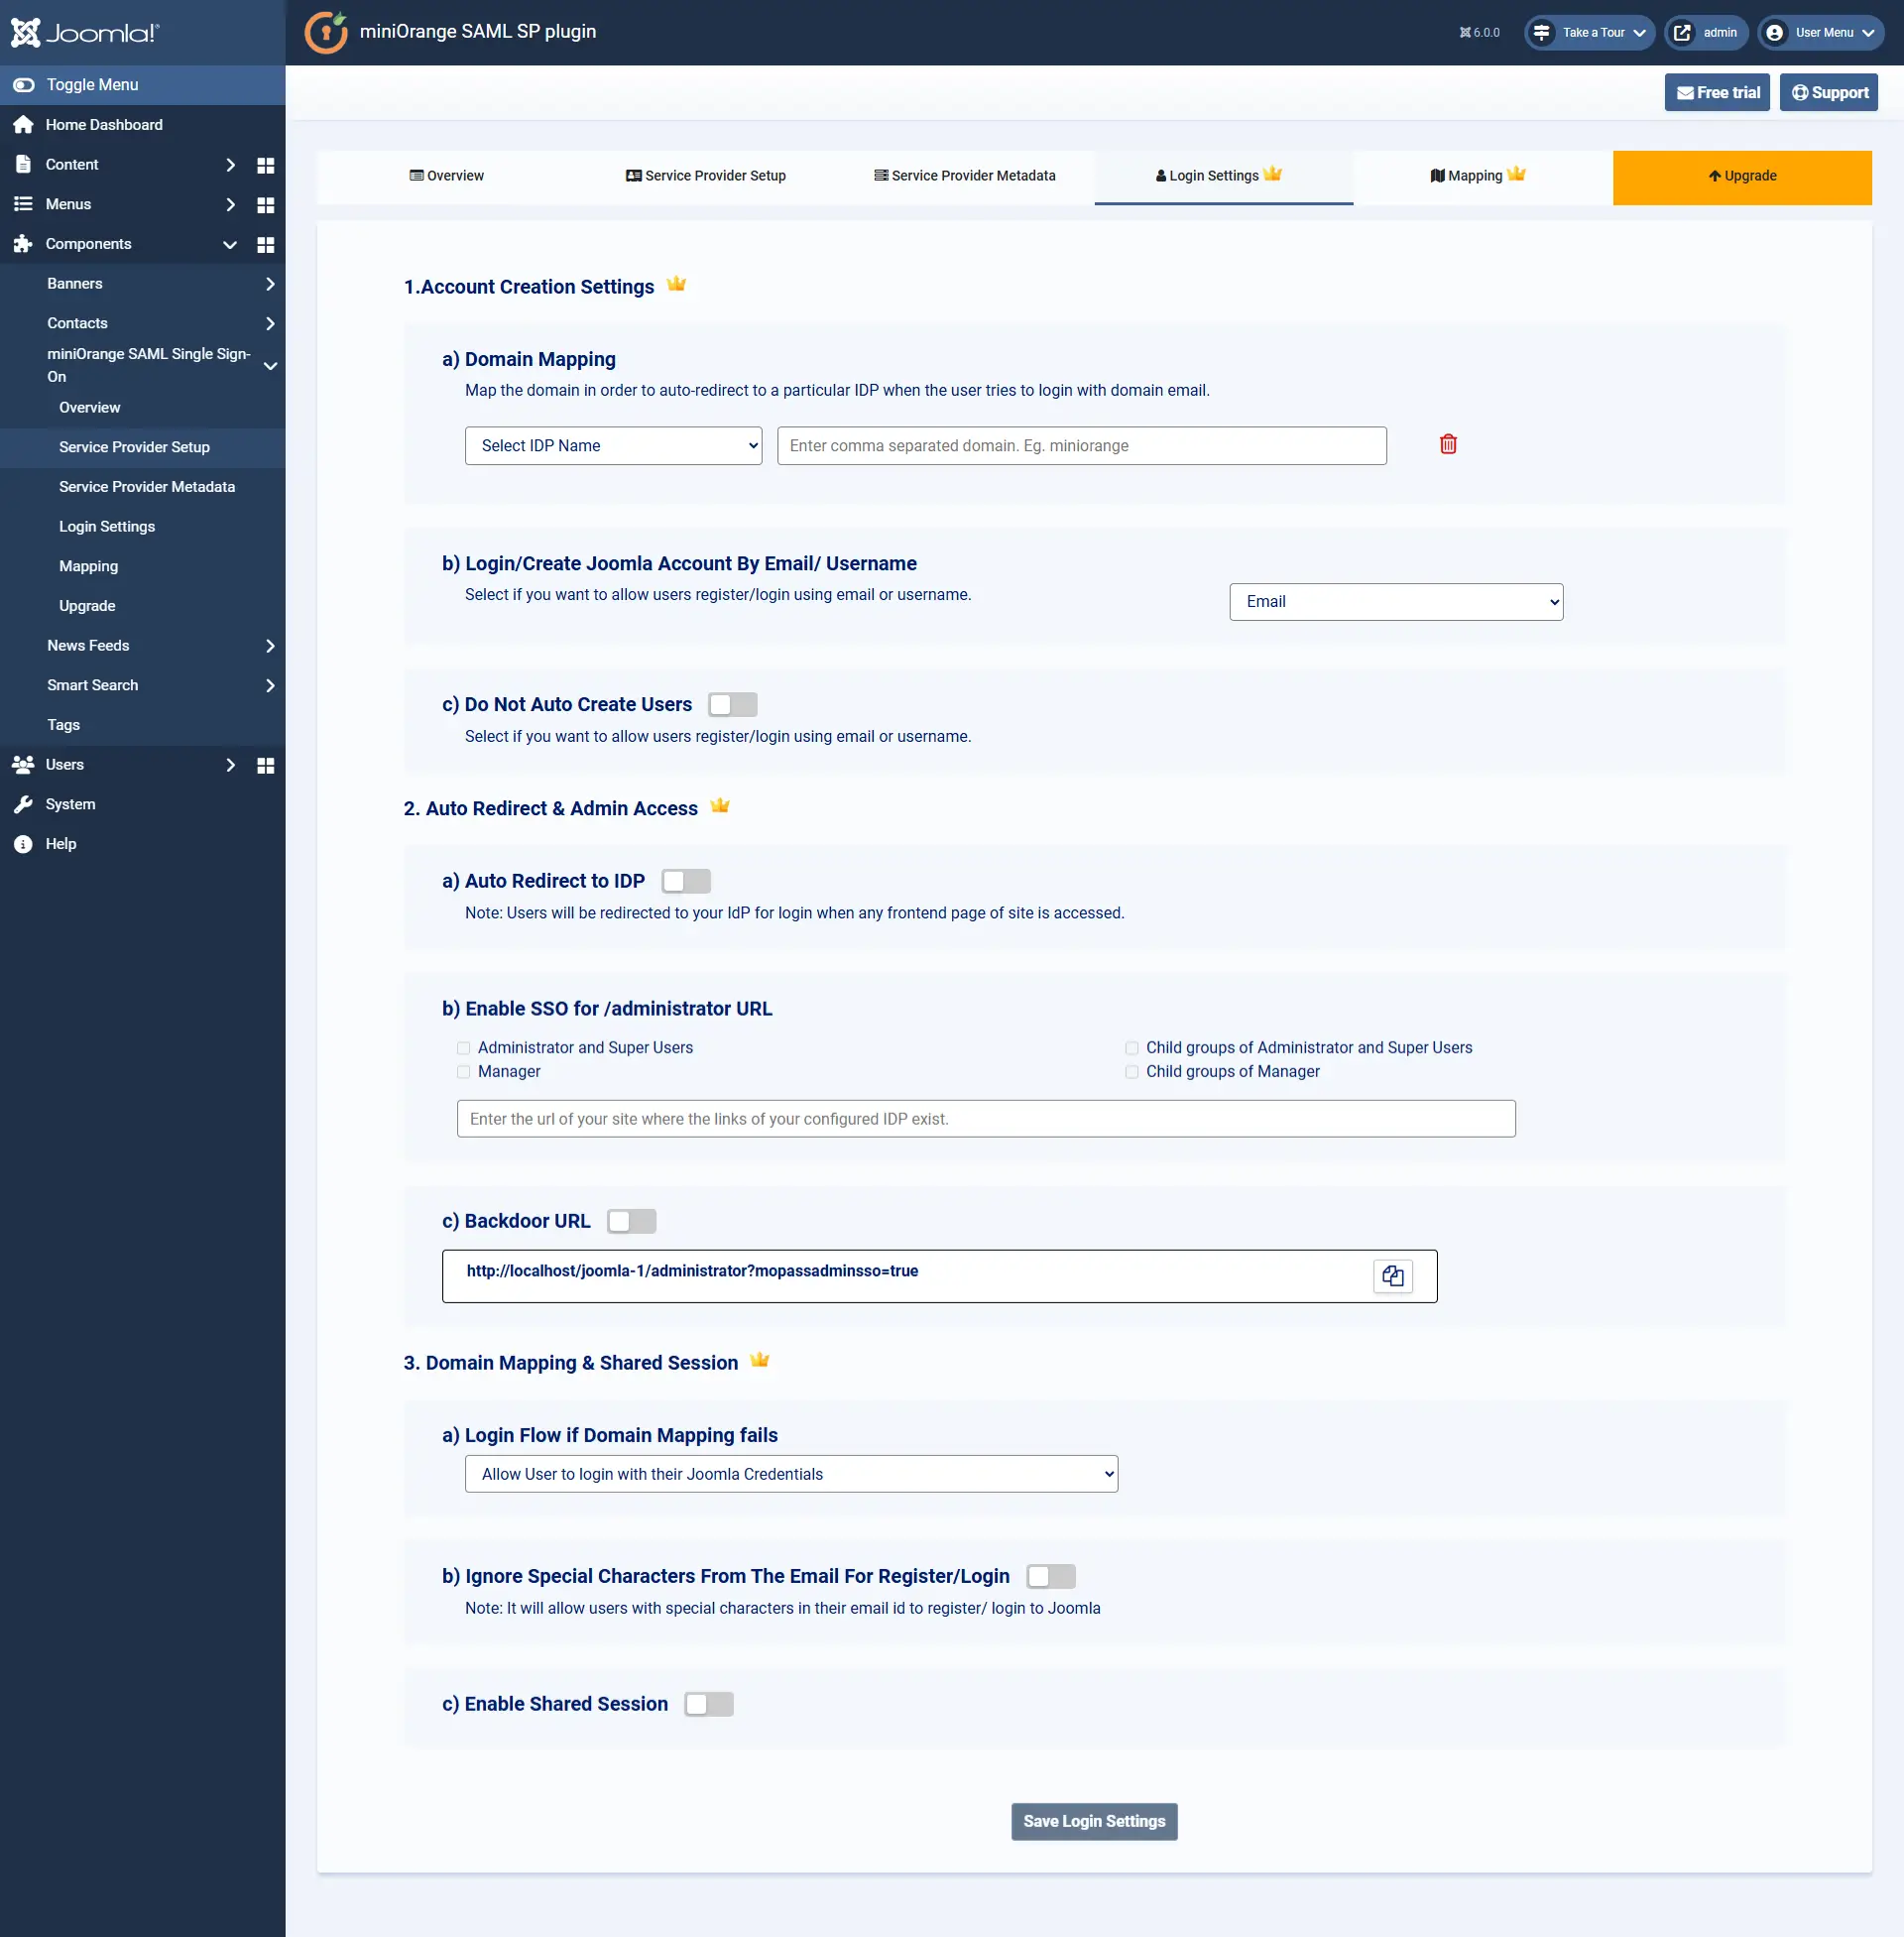
- Нажмите на вкладку «Обновить», чтобы ознакомиться с полным списком функций и различными планами лицензирования. ИЛИ вы можете нажать здесь, чтобы проверить функции и планы лицензирования.
- В случае возникновения проблем или вопросов, вы можете связаться с нами, отправив запрос через кнопку «Поддержка» в плагине или написав нам письмо по адресу [адрес электронной почты]. joomlasupport@xecurify.com.


