Результаты поиска :

×

Единый вход (SSO) OAuth для Laravel с использованием Keycloak в качестве поставщика OAuth.


Плагин Laravel OAuth Single Sign-On (SSO) позволяет включить единый вход OAuth для ваших приложений Laravel. Используя единый вход, вы можете использовать только один пароль для доступа к вашему приложению и сервисам Laravel. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими OAuth. Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между Laravel и Keycloak, рассматривая Keycloak в качестве поставщика OAuth.


Предварительные условия: загрузка и установка

  • Откройте окно командной строки и перейдите в свой рабочий каталог. Главная директория приложения Laravel.
  • Введите команду ниже.
    composer require miniorange/oauth-laravel-free
  • После успешной установки пакета откройте ваше приложение Laravel в браузере и введите {laravel-application-domain}/ssologin.php?option=oauthredirect в адресной строке.
  • Программа начнет настройку вашей базы данных, а затем перенаправит вас на страницу регистрации администратора.
  • Зарегистрируйтесь или войдите в свою учетную запись, нажав на кнопку. Зарегистрировать филиал кнопка для настройки плагина.
  • Настройки плагина Laravel Single Sign On SSO
  • После входа в систему вы увидите Настройки поставщика OAuth В этом разделе вы получите URL-адрес переадресации/обратного вызова. Сохраните его, так как он понадобится позже для настройки. шаг 1.
  • Настройки клиента Laravel Single Sign On SSO OAuth

Шаги по настройке единого входа (SSO) Keycloak. Вход в Laravel.

1. Настройте Keycloak в качестве поставщика OAuth.

  • Прежде всего, Скачать Keycloak и установить его.
  • Запустите сервер keycloak на основе вашей версии keycloak. (См. таблицу ниже)
  • Для Keycloak версии 16 и ниже

    Перейдите в корневой каталог файла keycloak bin standalone.sh.

    Для Keycloak версии 17 и выше

    Перейдите в корневой каталог keycloak. бункер kc.bat и выполните следующие команды.
    1. kc.bat build
    2. kc.bat start-dev

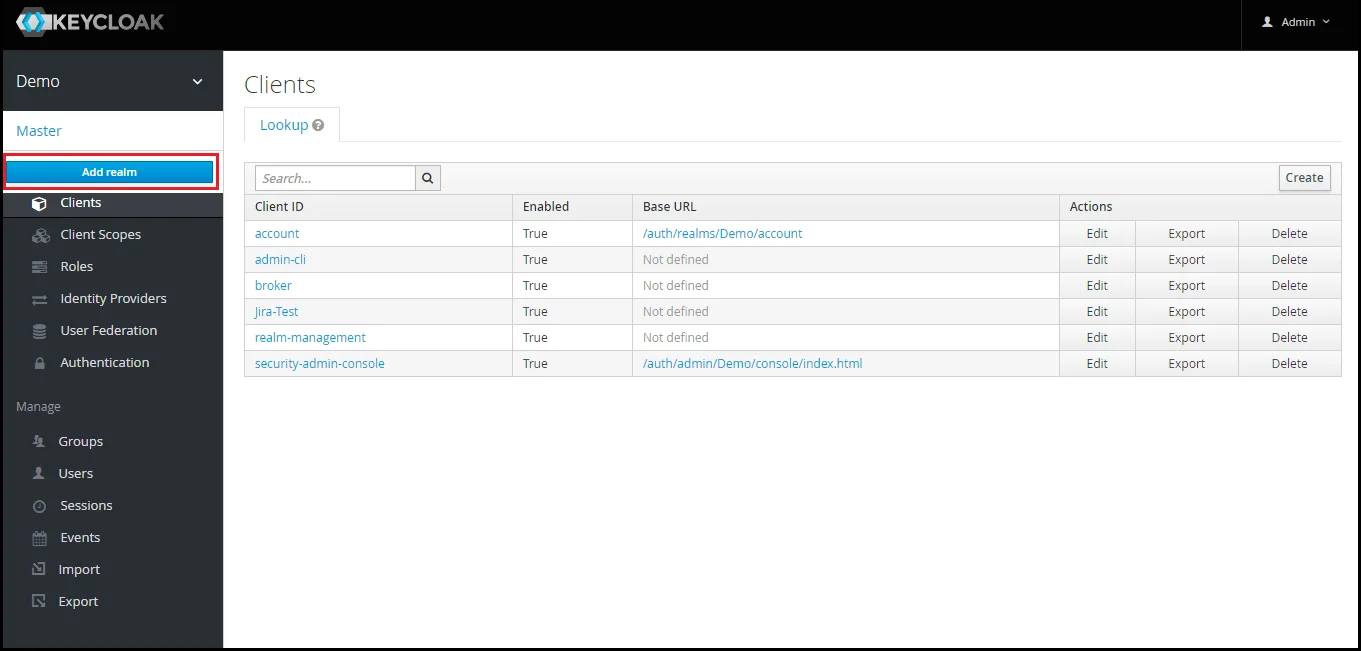
  • Добавить область: Теперь войдите в консоль администрирования Keycloak и перейдите к нужному вам домену. Добавить новый домен можно, выбрав соответствующий пункт. Добавить область опцию.
  • Единый вход Keycloak (SSO) - Keycloak OAuth - добавить область аутентификации
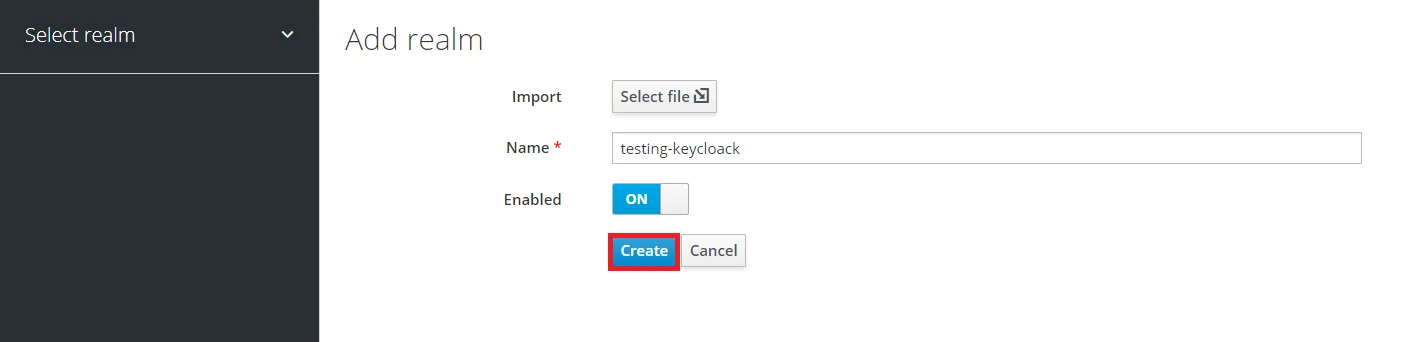
  • Создать область: Enter Имя области и держите под рукой название области, так как оно понадобится позже для настройки. Область в плагине OAuth Client. Нажмите на СОЗДАТЬ добавить царство.
  • Единый вход Keycloak (SSO) - Keycloak OAuth - добавить область аутентификации
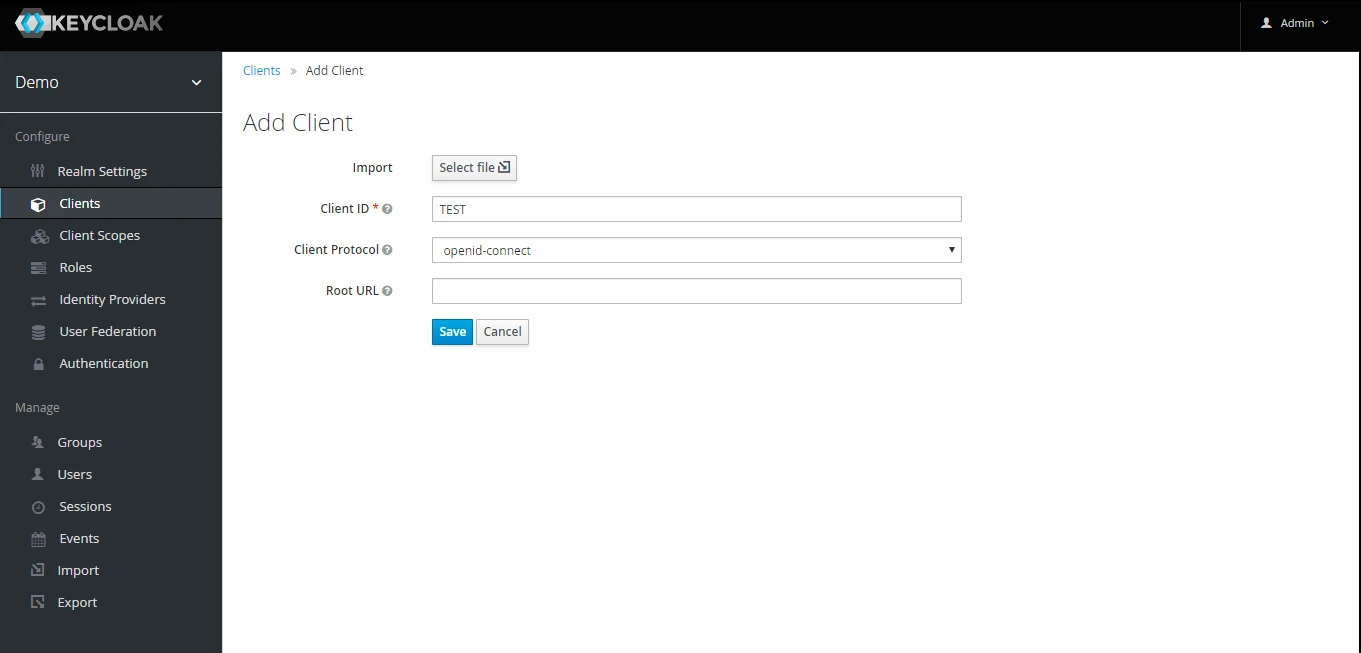
  • Создать клиент OpenID: Нажмите на Наши клиенты , а затем выбрать Создайте Чтобы создать нового клиента, введите идентификатор клиента и выберите протокол клиента. openeid-connect и Сохранено.
  •  Единый вход Keycloak (SSO) - Keycloak OAuth - идентификатор клиента
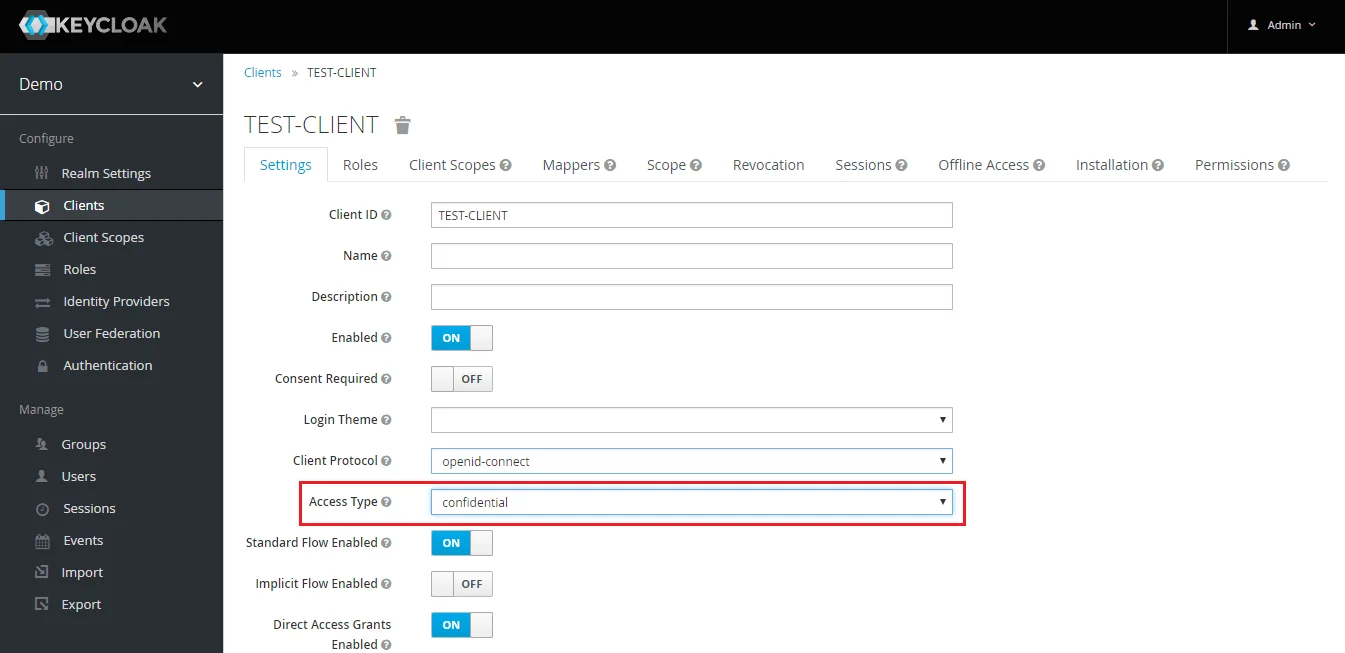
  • Изменить тип доступа: После создания клиента измените его тип доступа на конфиденциальный.
  •  Единый вход Keycloak (SSO) - Keycloak OAuth - изменение типа доступа
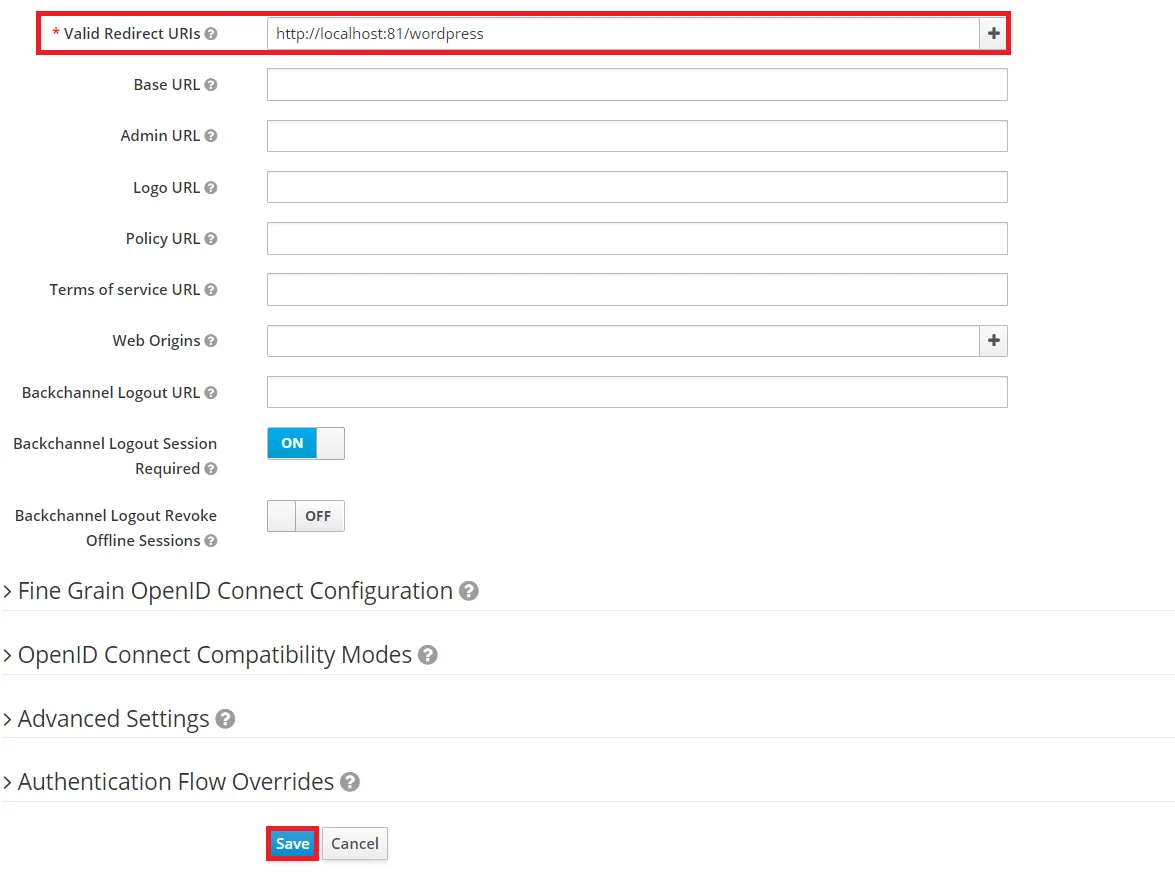
  • Введите допустимые URI перенаправления: Скопируйте URL обратного вызова из плагина и нажмите СОХРАНИТЬ. Бывший -- https:// /oauth/обратный вызов
  •  Единый вход Keycloak (SSO) - Keycloak OAuth - изменение типа доступа
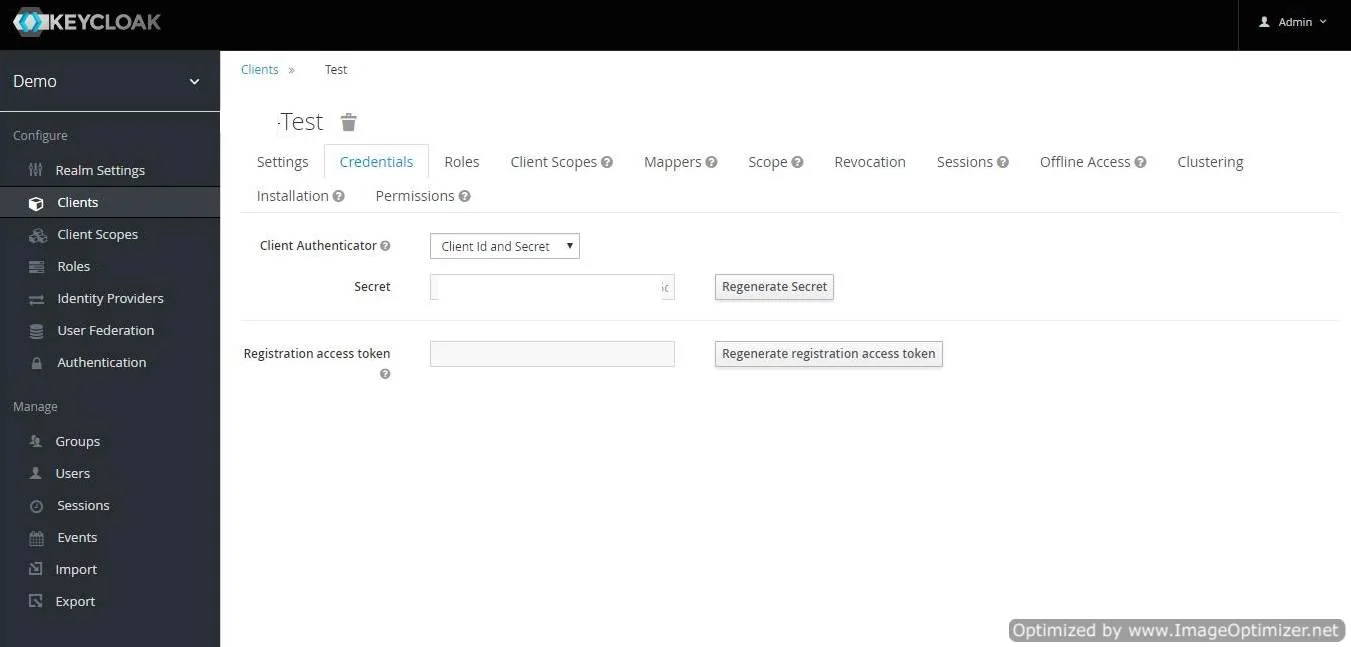
  • Получить секрет клиента: Теперь нам нужно получить секрет клиента. Выберите Наши клиенты и выберите учетные данные и скопируйте свой секрет отсюда.
  •  Единый вход Keycloak (SSO) - Keycloak OAuth - идентификатор клиента, секретный ключ клиента
  • Конфигурация плагина: Введите скопировано Секрет клиента недооценивают ее Секрет клиента поле в плагине OAuth Client и введите Имя клиента в поле «Идентификатор клиента».
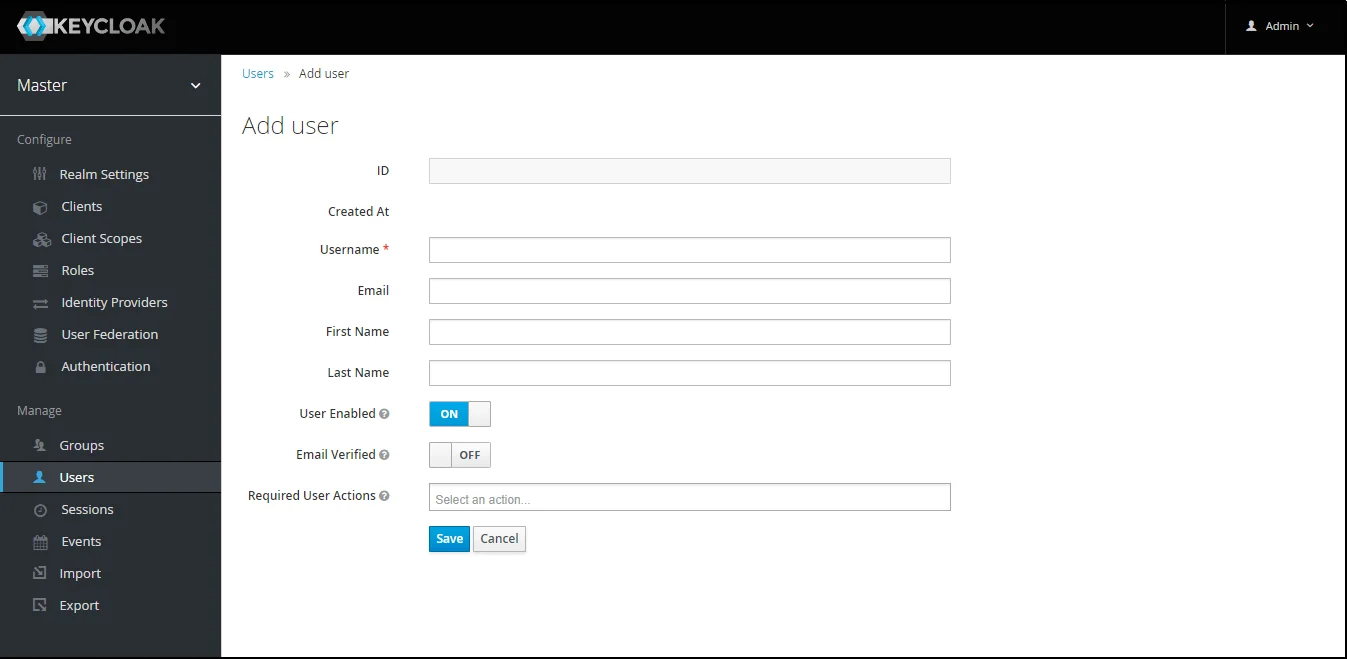
  • Добавить пользователя: Нам необходимо добавить в Realm пользователей, которые смогут получить доступ к ресурсам Realm. Нажмите на кнопку. Пользователи и выбрать Добавить нового пользователя.
  • Единый вход Keycloak (SSO) - Keycloak OAuth - добавление пользователя
  • Конфигурация пользователя: После создания пользователя необходимо выполнить над ним следующее действие.
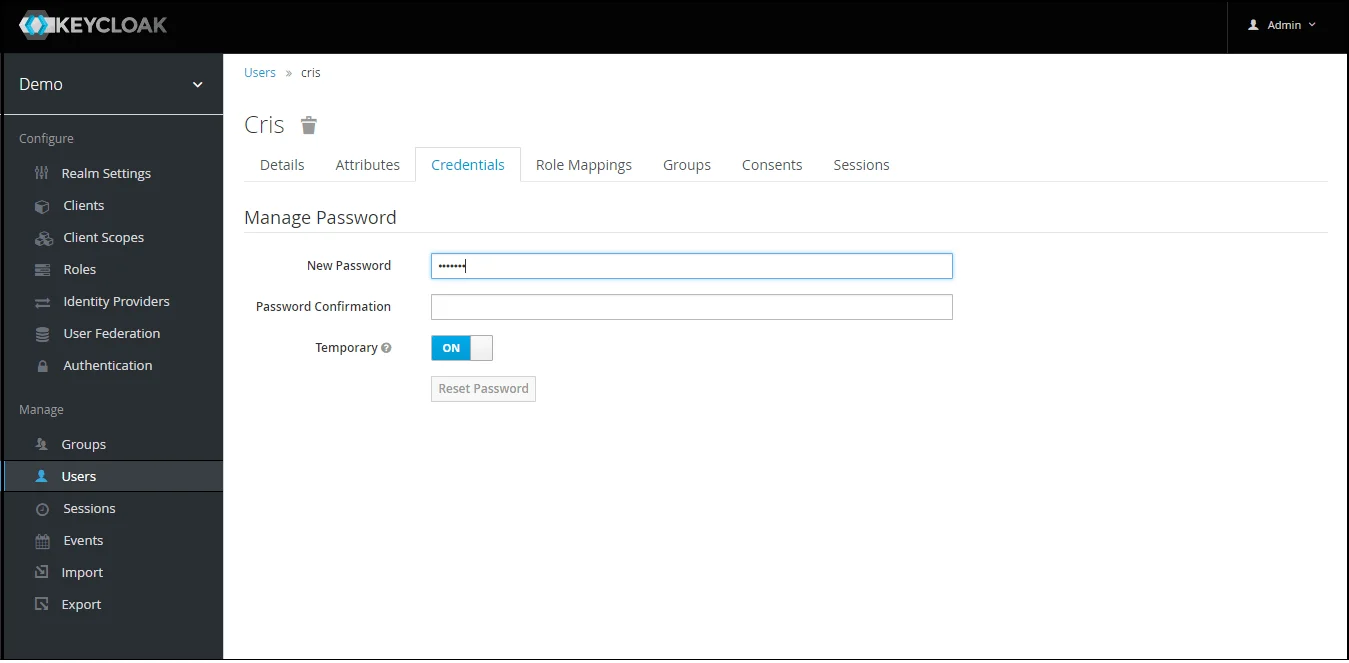
    • 1) Установите пароль для него, поэтому нажмите на Полномочия и установить новый пароль для пользователя.

    Единый вход Keycloak (SSO) - Keycloak OAuth - установка пароля

    ПРИМЕЧАНИЕ: Отключение функции «Временный пароль» сделает пароль пользователя постоянным.
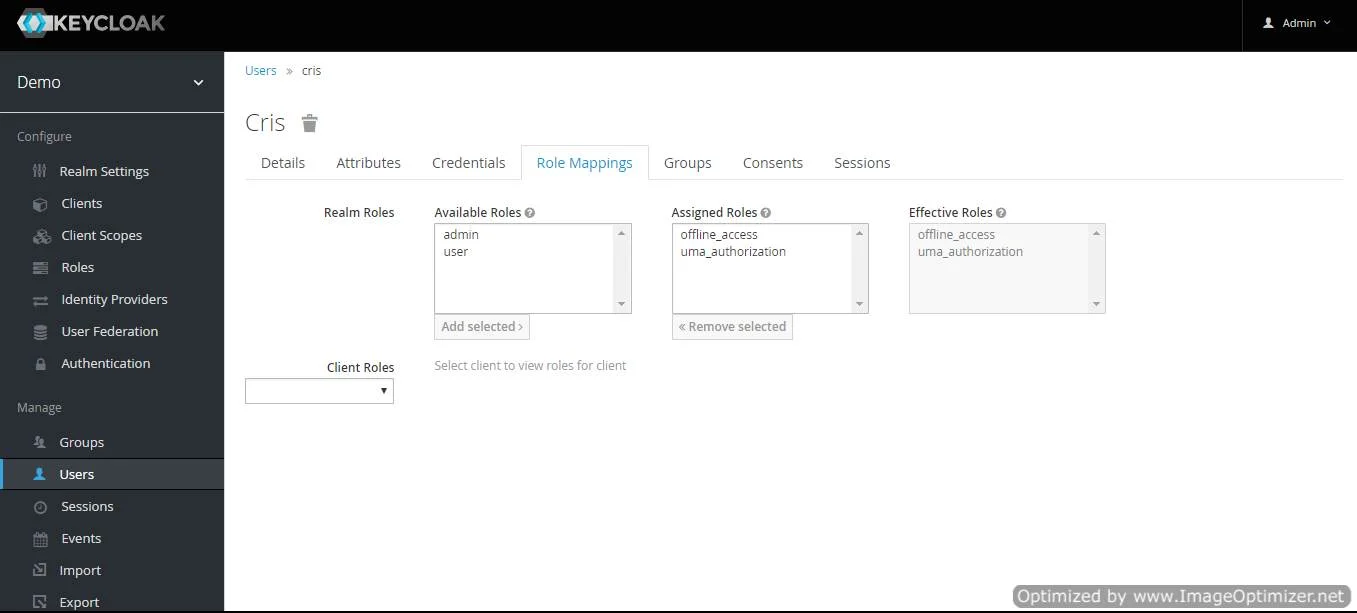
  • Пользователь карты: Нам нужно сопоставить пользователя с ролью. Нажмите здесь. Сопоставление ролей и назначьте пользователю желаемую роль из доступных ролей и нажмите на добавить выбранное.
  •  Единый вход Keycloak (SSO) - Keycloak OAuth - сопоставление пользователей
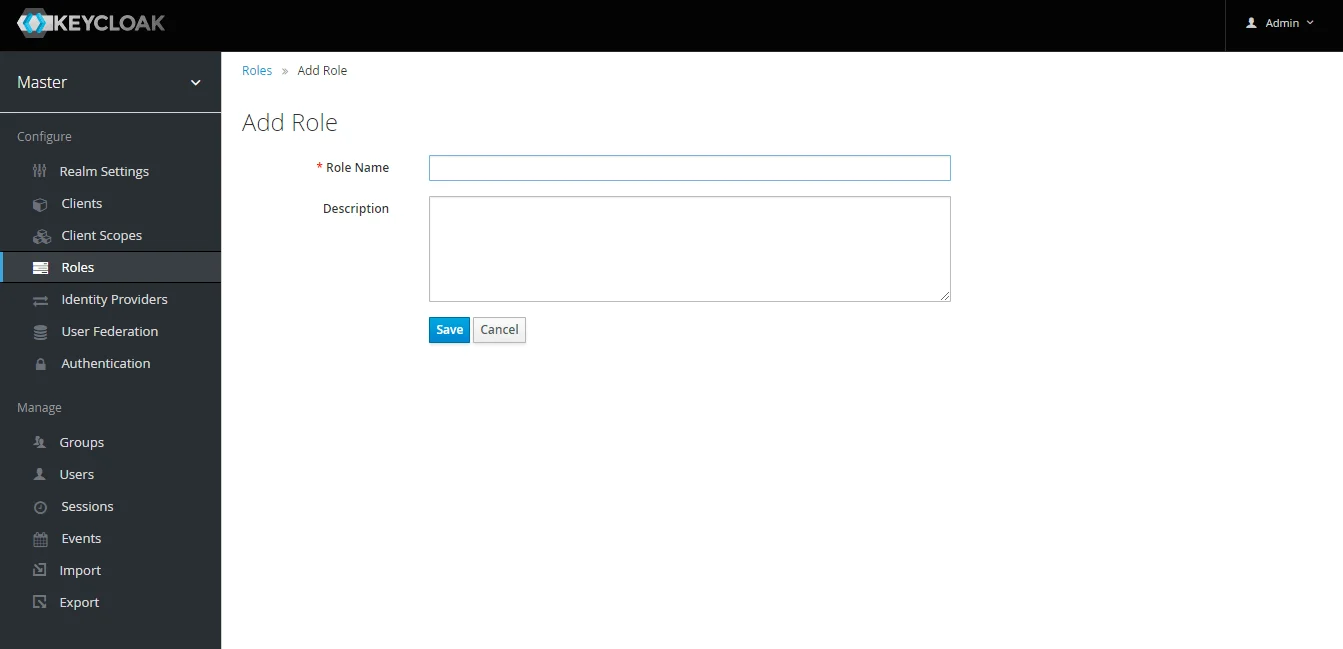
  • Создать РОЛЬ: Роль будет использоваться вашими приложениями для определения того, какие пользователи будут иметь право доступа к приложению. Нажмите на кнопку. роли и выберите Добавить Роли.
  • Единый вход Keycloak (SSO) - Keycloak OAuth - добавить роль

    Вы успешно настроили Keycloak в качестве поставщика OAuth для обеспечения единого входа Keycloak в ваш сайт Laravel.

2. Настройте плагин Laravel OAuth в качестве клиента OAuth.

  • Перейдите на сайт miniOrange Laravel OAuth SSO плагин и нажмите Выберите своего поставщика OAuth..
  • Laravel Single Sign On SSO выберите приложение
  • Введите Идентификатор клиента, секретный ключ клиента, доменное имя, область действия. и другие необходимые данные. Нажмите на Сохранить настройки .
  • Сохранение настроек в Laravel Single Sign On (SSO)

3. Варианты единого входа (SSO)

  • Вы также можете использовать ссылку для входа через своего поставщика OAuth/OpenID.
  • Эта ссылка имеет следующий формат:
    {laravel-application-domain}/ssologin.php?option=oauthredirect

В этом руководстве вы успешно настроили единый вход Keycloak OAuth (Keycloak SSO Login), выбрав Keycloak в качестве поставщика OAuth и Laravel в качестве клиента OAuth, используя плагин miniOrange OAuth Single Sign On – SSO Login. Это решение гарантирует, что вы сможете развернуть безопасный доступ к вашему сайту Laravel с использованием учетных данных Keycloak за считанные минуты.

Дополнительные ресурсы

Привет!

Нужна помощь? Мы здесь!

поддержка