Результаты поиска :
×Результаты поиска :
× Интеграция Единый вход в Laravel Passport (Laravel Passport SSO)
с использованием Joomla ОАут 2.0 Протокол. Плагин miniOrange Joomla OAuth / OpenID Connect для единого входа (SSO) упрощает настройку. Laravel Passport SSO в Joomla и Обеспечивает безопасный вход в Joomla. В результате пользователи могут войти в Joomla и получить доступ к сайту, используя свои учетные данные Laravel Passport OAuth Provider.
Посетите наш Плагин клиента Joomla OAuth Посетите нашу веб-страницу, чтобы узнать больше о функциях и тарифных планах, которые мы предлагаем для плагина Joomla OAuth Single Sign-on (OAuth & OpenID connect).

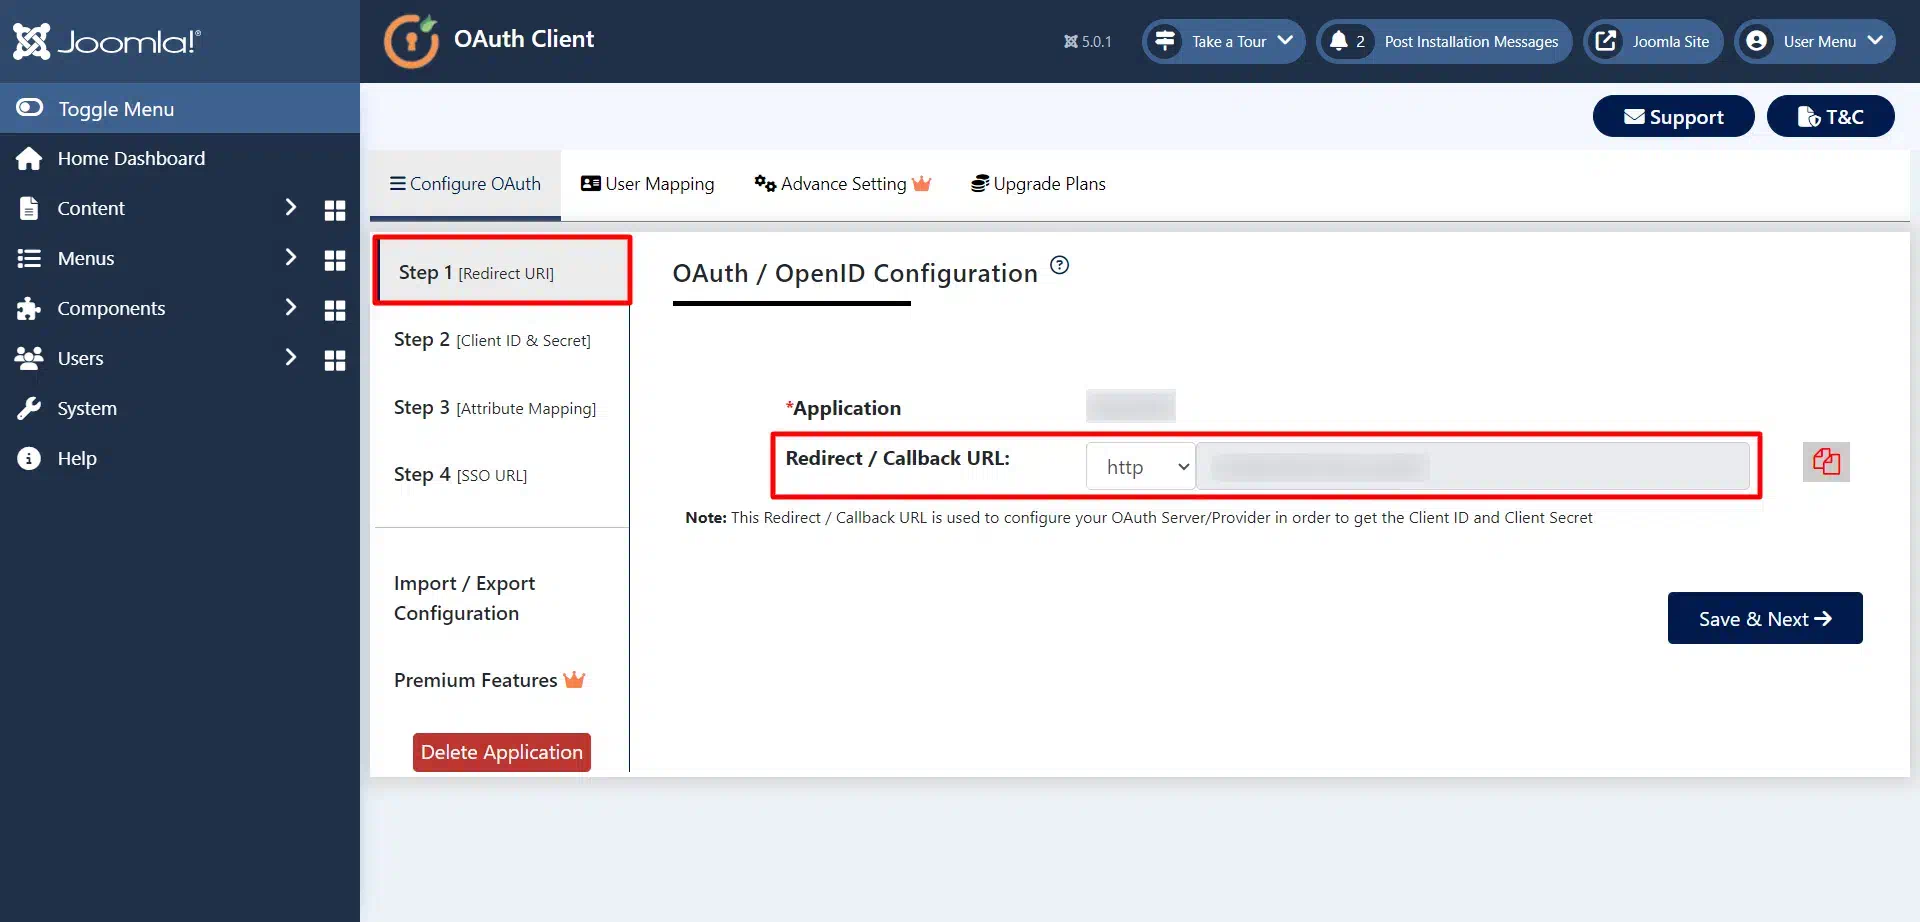
composer create-project --prefer-dist laravel/laravel blog
composer require Laravel/Passport
Laravel\Passport\PassportServiceProvider::class,
  namespace App;


  use Laravel\Passport\HasApiTokens;

  use Illuminate\Contracts\Auth\MustVerifyEmail;

  use Illuminate\Foundation\Auth\User as Authenticatable;

  use Illuminate\Notifications\Notifiable;


  class User extends Authenticatable

  {

     use HasApiTokens, Notifiable;


     /**

      * The attributes that are mass assignable.

      *

      * @var array

       */

     protected $fillable = [
         'name', 'email', 'password',
     ];


     /**

      * The attributes that should be hidden for arrays.

      *

      * @var array

      */

     protected $hidden = [
         'password', 'remember_token',
     ];


     /**

      * The attributes that should be cast to native types.

      *

      * @var array

      */


     protected $casts = [
         'email_verified_at' => 'datetime',
     ];
  }
  namespace App\Providers;


  use Laravel\Passport\Passport;

  use Illuminate\Foundation\Support\Providers\AuthServiceProvider as ServiceProvider;

  use Illuminate\Support\Facades\Gate;


  class AuthServiceProvider extends ServiceProvider

  {


     /**

      * The policy mappings for the application.

      *

      * @var array

      */

     protected $policies = [
         // 'App\Model' => 'App\Policies\ModelPolicy',
     ];


     /**

      * Register any authentication / authorization services.

      *

      * @return void

      */

     public function boot()

     {

         $this->registerPolicies();


         Passport::routes();

         //

     }

  }
  'guards' => [

         'web' => [

             'driver' => 'session',

             'provider' => 'users',

         ],


         'api' => [

             'driver' => 'passport',

             'provider' => 'users',

             'hash' => false,

         ],

     ],
  Which user ID should the client be assigned to?:

  > 1


  What should we name the client?:

  > Demo OAuth2 Client Account


  Where should we redirect the request after authorization?
    [http://localhost/auth/callback]:

  > http://localhost/oauth2_client/callback.php


  New client created successfully.

  Client ID: 1

  Client secret: zMm0tQ9Cp7LbjK3QTgPy1pssoT1X0u7sg0YWUW01
  use App\Http\Controllers\Controller;

  use Illuminate\Http\Request;

  use App\User;


  class UserController extends Controller

  {

     public function get(Request $request)

     {

       $user_id = $request->get("uid", 0);

       $user = User::find($user_id);

       return $user;

     }

  }
Route::middleware('auth:api')->get('/user/get', 'UserController@get');
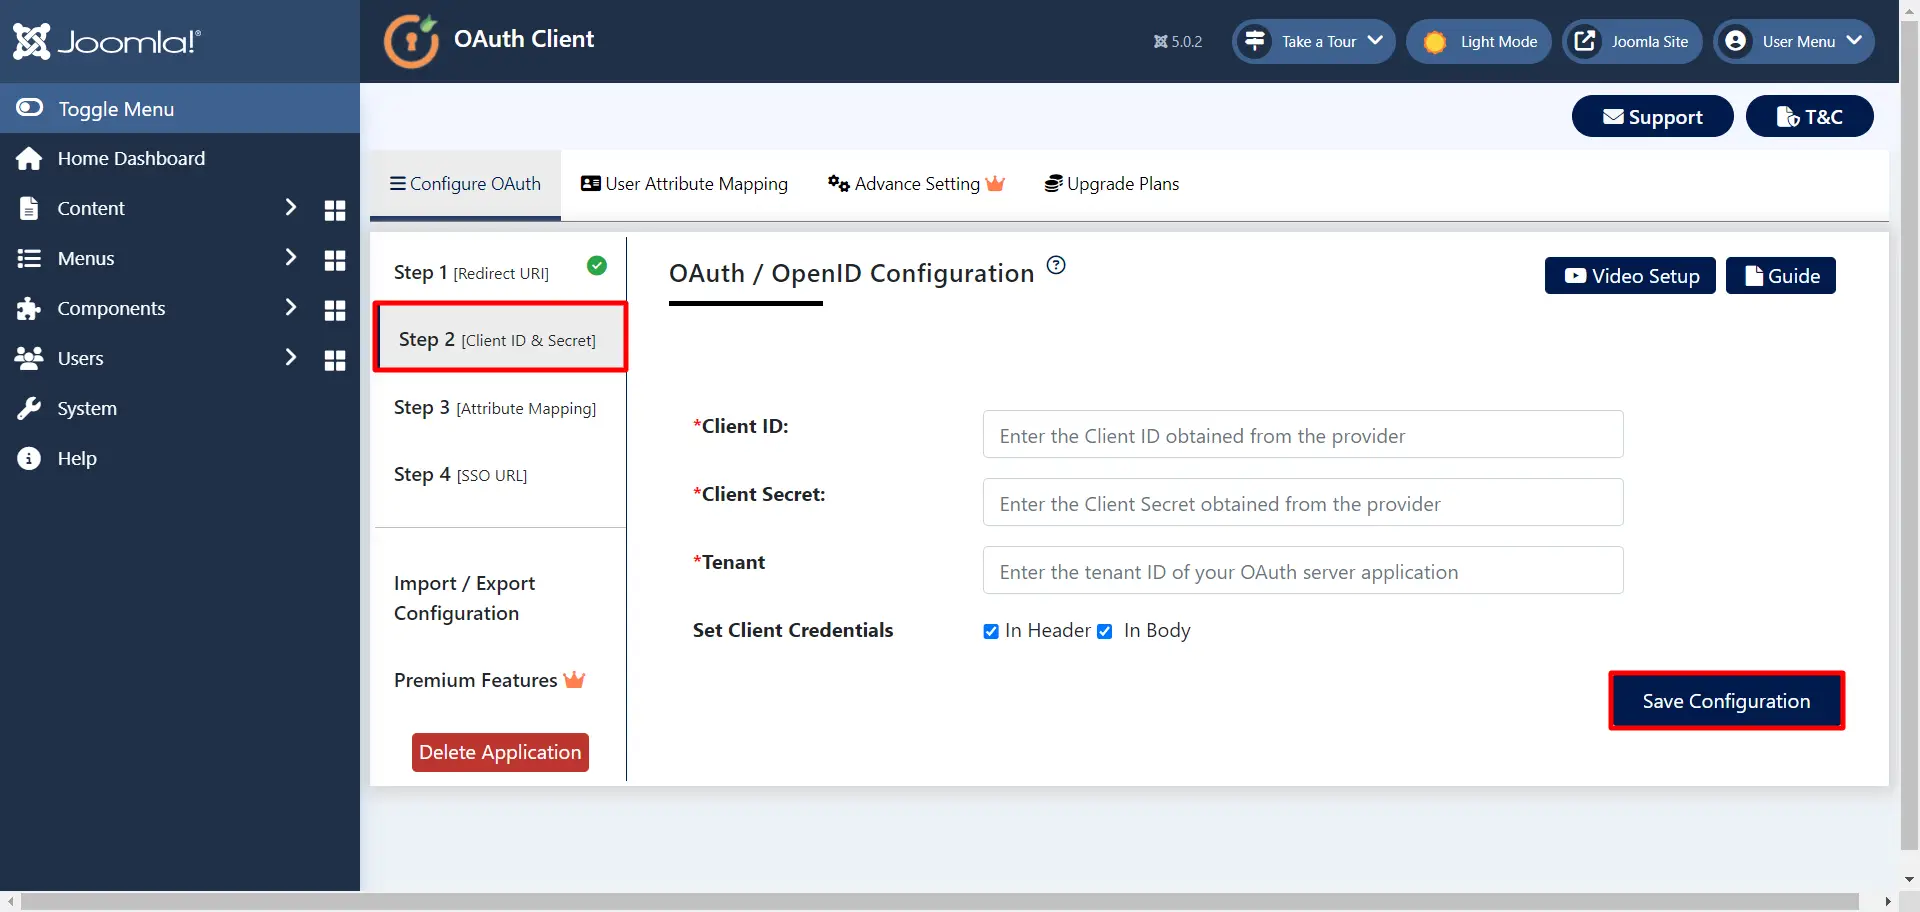
|
Объем:
профиль электронной почты openid
|
|
Конечная точка авторизации:
http://your-laravel-site-url/oauth/authorize
|
|
Конечная точка для ввода токена:
http://your-laravel-site-url/oauth/token
|
|
Конечная точка для получения информации о пользователе:
http://your-laravel-site-url/api/user/get
|
|
Настройка учетных данных клиента:
В обоих случаях (в заголовке и в теле документа)
|

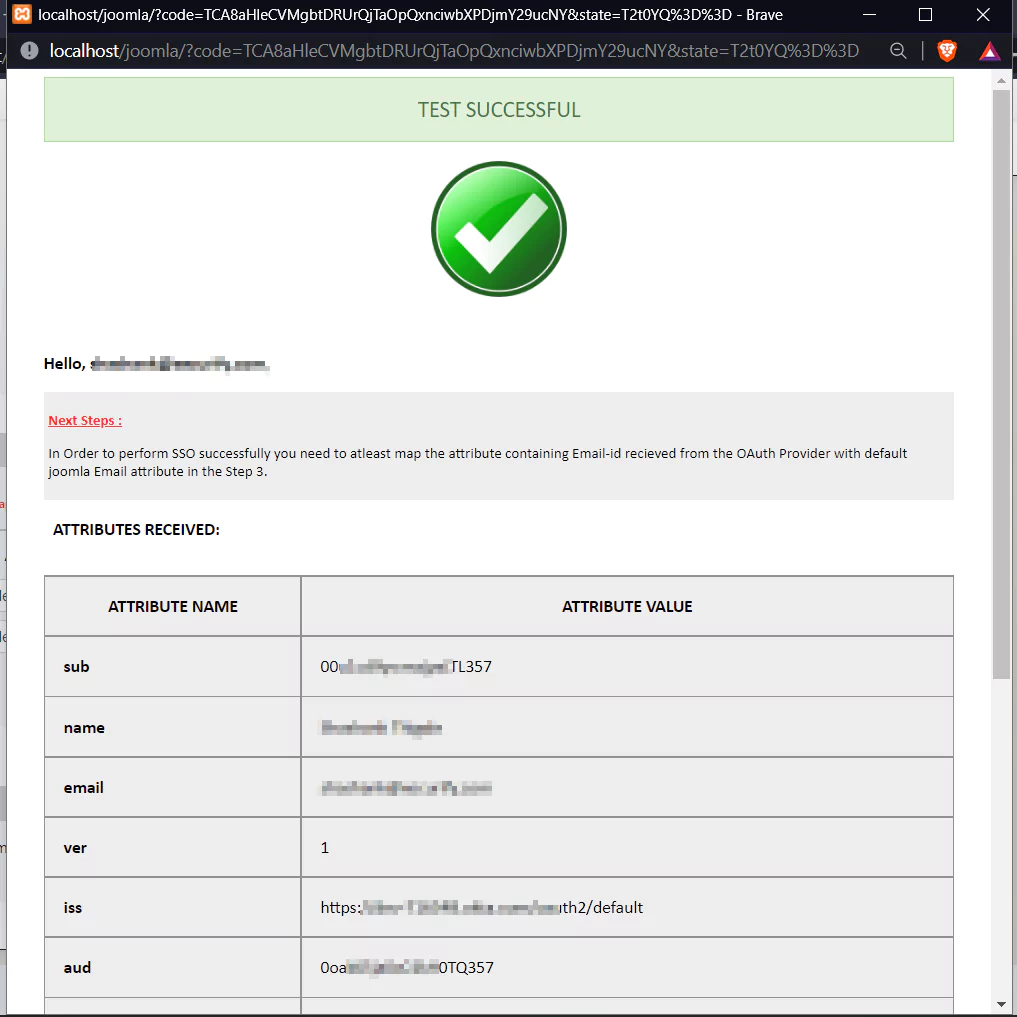


Вы успешно настроили Joomla в качестве клиента OAuth для реализации единого входа (SSO) Joomla Laravel для аутентификации пользователей.
В этом руководстве вы успешно настроили единый вход (SSO) в Joomla Laravel, используя наш плагин Joomla OAuth Client для настройки Laravel в качестве поставщика OAuth и Joomla в качестве клиента OAuth. Это решение гарантирует, что вы сможете развернуть безопасный доступ к вашему сайту Joomla с использованием учетных данных Laravel за считанные минуты.
Напишите нам по адресу joomlasupport@xecurify.com для получения быстрой консультации (по электронной почте/на встрече) по вашим вопросам, и наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.
Нужна помощь? Мы здесь!




