
Единый вход (SSO) SAML в Slack с использованием плагина Joomla IDP
Обзор
Единый вход в Slack с использованием поставщика идентификации Joomla позволяет пользователям входить в Frontline Education с помощью Joomla, настроив Slack в качестве поставщика услуг (SP), а Joomla — в качестве поставщика идентификации SAML (IDP). Это руководство шаг за шагом проведет вас через процесс настройки единого входа между двумя платформами.
Что такое Slack?
Slack — это платформа для командной работы и общения, которая организует обсуждения в каналы для разных команд, проектов или тем, а также предлагает личные сообщения для приватных чатов. Она интегрируется со многими другими инструментами, такими как Google Drive и Trello, что позволяет оптимизировать рабочие процессы. Ключевые функции включают обмен файлами, мощные возможности поиска, настраиваемые уведомления и встроенные функции видео- и голосовых звонков, что делает её комплексным решением для улучшения внутренней коммуникации и повышения производительности в организациях любого размера.





Установите плагин Joomla SAML IDP.
- Войдите на свой сайт Joomla. Администратора приставка.
- В левом выпадающем меню нажмите на Системазатем в разделе «Установка» нажмите на Расширения.
- Теперь нажмите Или выберите файл. кнопка для поиска и установки ранее загруженного файла плагина.
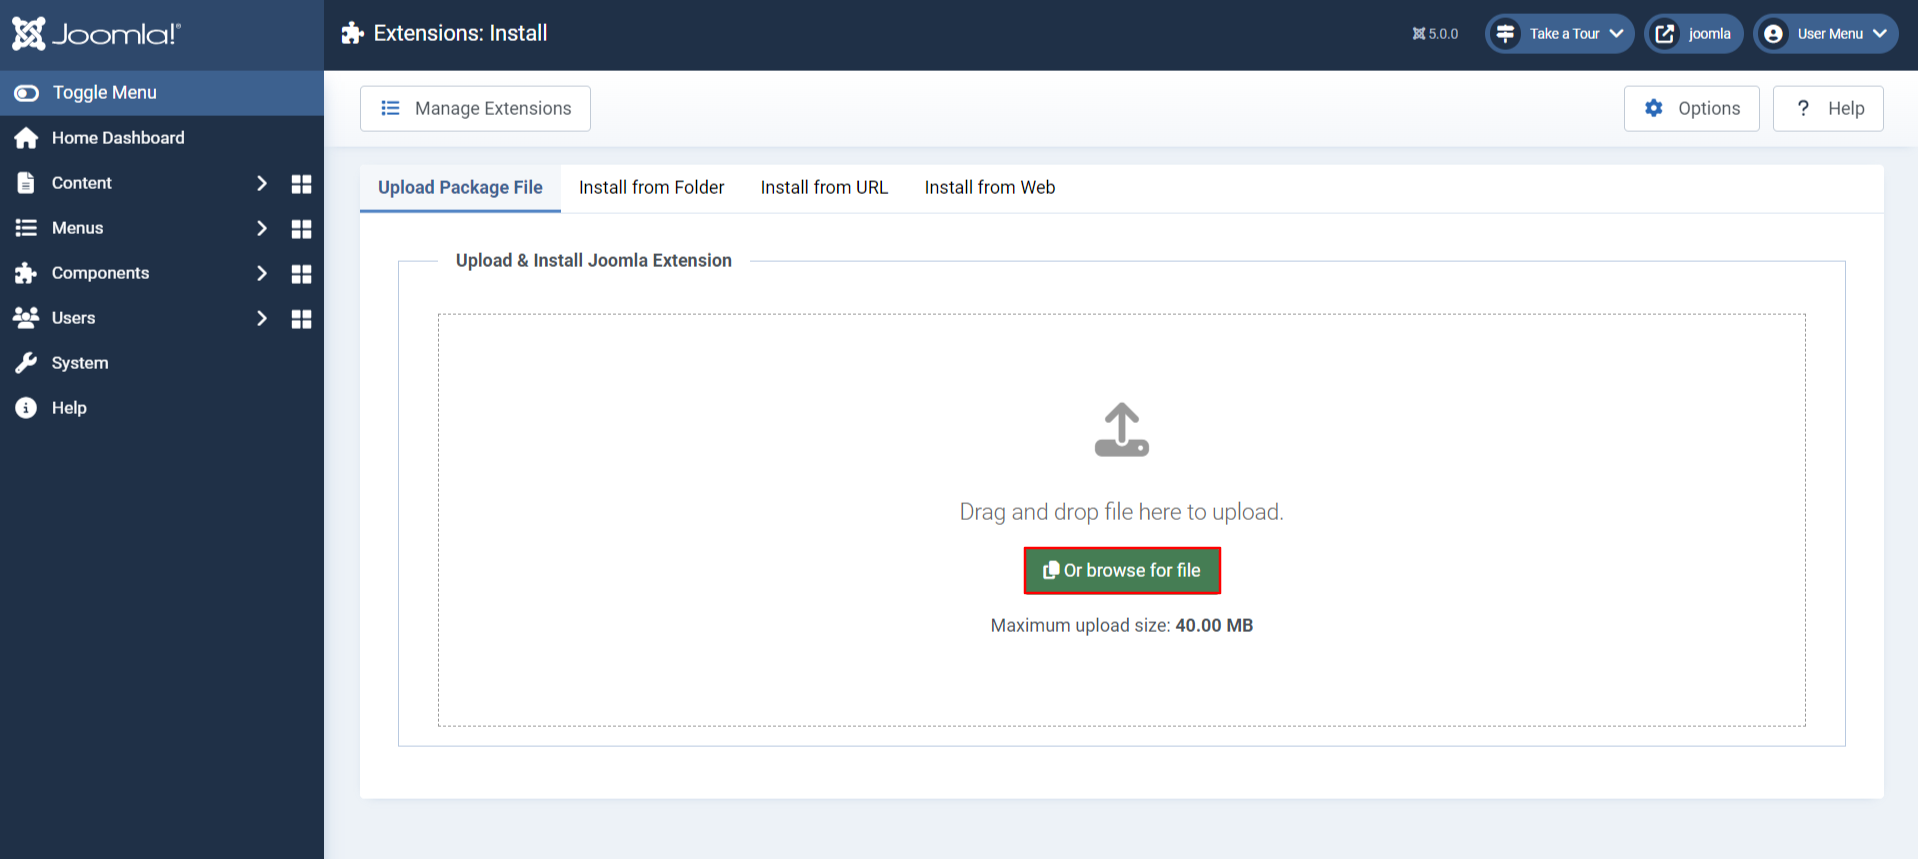
- Установка плагина прошла успешно. Теперь нажмите на Начните использовать плагин miniOrange SAML IDP. для настройки плагина miniOrange Joomla IDP.

- Перейдите на сайт miniOrange Joomla IDP плагин, перейдите к Поставщик удостоверений меню.
- Здесь вы найдете XML-URL-адрес/файл метаданных поставщика идентификации или конечные точки, такие как идентификатор сущности поставщика идентификации, URL-адрес входа в SAML, URL-адрес выхода из SAML (премиум-функция) и сертификат для конфигурации поставщика услуг. Загрузите XML-метаданные, нажав на кнопку, показанную ниже.

Шаги настройки
В этой конфигурации Joomla выступает в качестве хранилища пользователей, то есть будет действовать как поставщик идентификационных данных (IDP), а Slack — это платформа, где пользователи будут входить в систему, используя свои учетные данные из Joomla, где будет установлен плагин Joomla SAML IDP SSO .
Шаг 1: Настройте Slack в качестве поставщика услуг (SP).
- Войти в свой Вялый счет как Администратор аккаунта.
- Перейдите на Настройки и администрирование и Условия рабочего места.
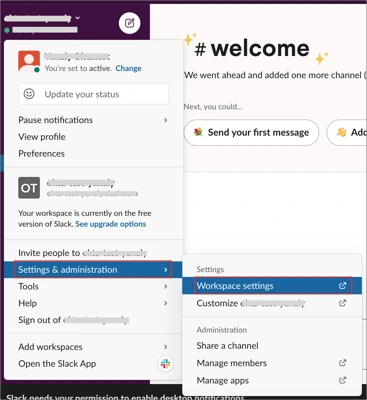
- Выбрать Аутентификация и нажмите на Настроить для SAML-аутентификация.

- Введите следующие значения в соответствующие поля:
| Конечная точка SAML 2.0 (HTTP) | Эту информацию можно найти на вкладке «Метаданные IDP»: URL-адрес входа SAML |
| Эмитент поставщика удостоверений | Эту информацию можно найти на вкладке «Метаданные IDP»: IDP-EntityID |
| Публичный сертификат | Эту информацию можно найти на вкладке «Метаданные IDP»: Сертификация |

- Под Дополнительные параметры, используйте значение по умолчанию для Поставщик услуг Эмитент, Это должно быть https://slack.com.

- Под НастройкиВыберите необходимые параметры аутентификации SAML для пользователей и рабочего пространства.
- Нажмите на Сохранить конфигурацию.
Примечание: Рекомендуется использовать параметр «Это необязательно» для аутентификации в вашей рабочей области до тех пор, пока конфигурация SAML не будет полностью протестирована. Это позволит вам использовать как аутентификацию по имени пользователя/паролю, так и аутентификацию SAML.

Шаг 2: Настройте Joomla в качестве поставщика идентификационных данных (IDP).
- Теперь перейдите в Компоненты -> miniOrange Joomla IDP -> Поставщик услуг.

- Перейдите в Провайдер услуг Нажмите на вкладку и заполните поля для Название поставщика услуг, Идентификатор объекта SP or эмитент, URL-адрес СКД и Формат NameIDДля получения информации о поставщике услуг перейдите к следующему шагу. Заполните остальные поля в соответствии с вашими требованиями. Нажмите на кнопку. Сохранено.
Введите следующие значения:
| Имя поставщика услуг | Выберите подходящее имя по своему вкусу. |
| Идентификатор субъекта-участника или эмитента | Идентификатор объекта поставщика услуг |
| URL-адрес СКД | URL службы обработки утверждений поставщика услуг |
| Сертификат X.509 (необязательно) [Для запроса с подписью] | Вставьте значение сертификата, скопированное из файла метаданных. |
| Формат NameID | Выберите urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| Подписанное утверждение | проверено |

- Теперь нажмите Расширенное картографирование Вкладка. Выберите Атрибут NameID а затем нажмите на Сохранено Кнопка.

- Вы успешно завершили свой miniOrange Joomla SAML 2.0 IDP конфигурации.
Шаг 3: Сопоставление атрибутов — Премиум-функция
- В miniOrange Joomla IDP плагин, перейдите к Расширенное картографирование меню.
- Здесь вы можете выполнить настройку. Пользовательское сопоставление атрибутов а также добавить дополнительные Атрибуты пользователя.

- Вы успешно настроили единый вход (Single Sign-On) с использованием Slack в качестве поставщика услуг и Joomla в качестве поставщика идентификации. Если вам потребуется дополнительная помощь или у вас возникнут какие-либо трудности, пожалуйста, напишите нам по адресу электронной почты. joomlasupport@xecurify.com


