Результаты поиска :
×Результаты поиска :
×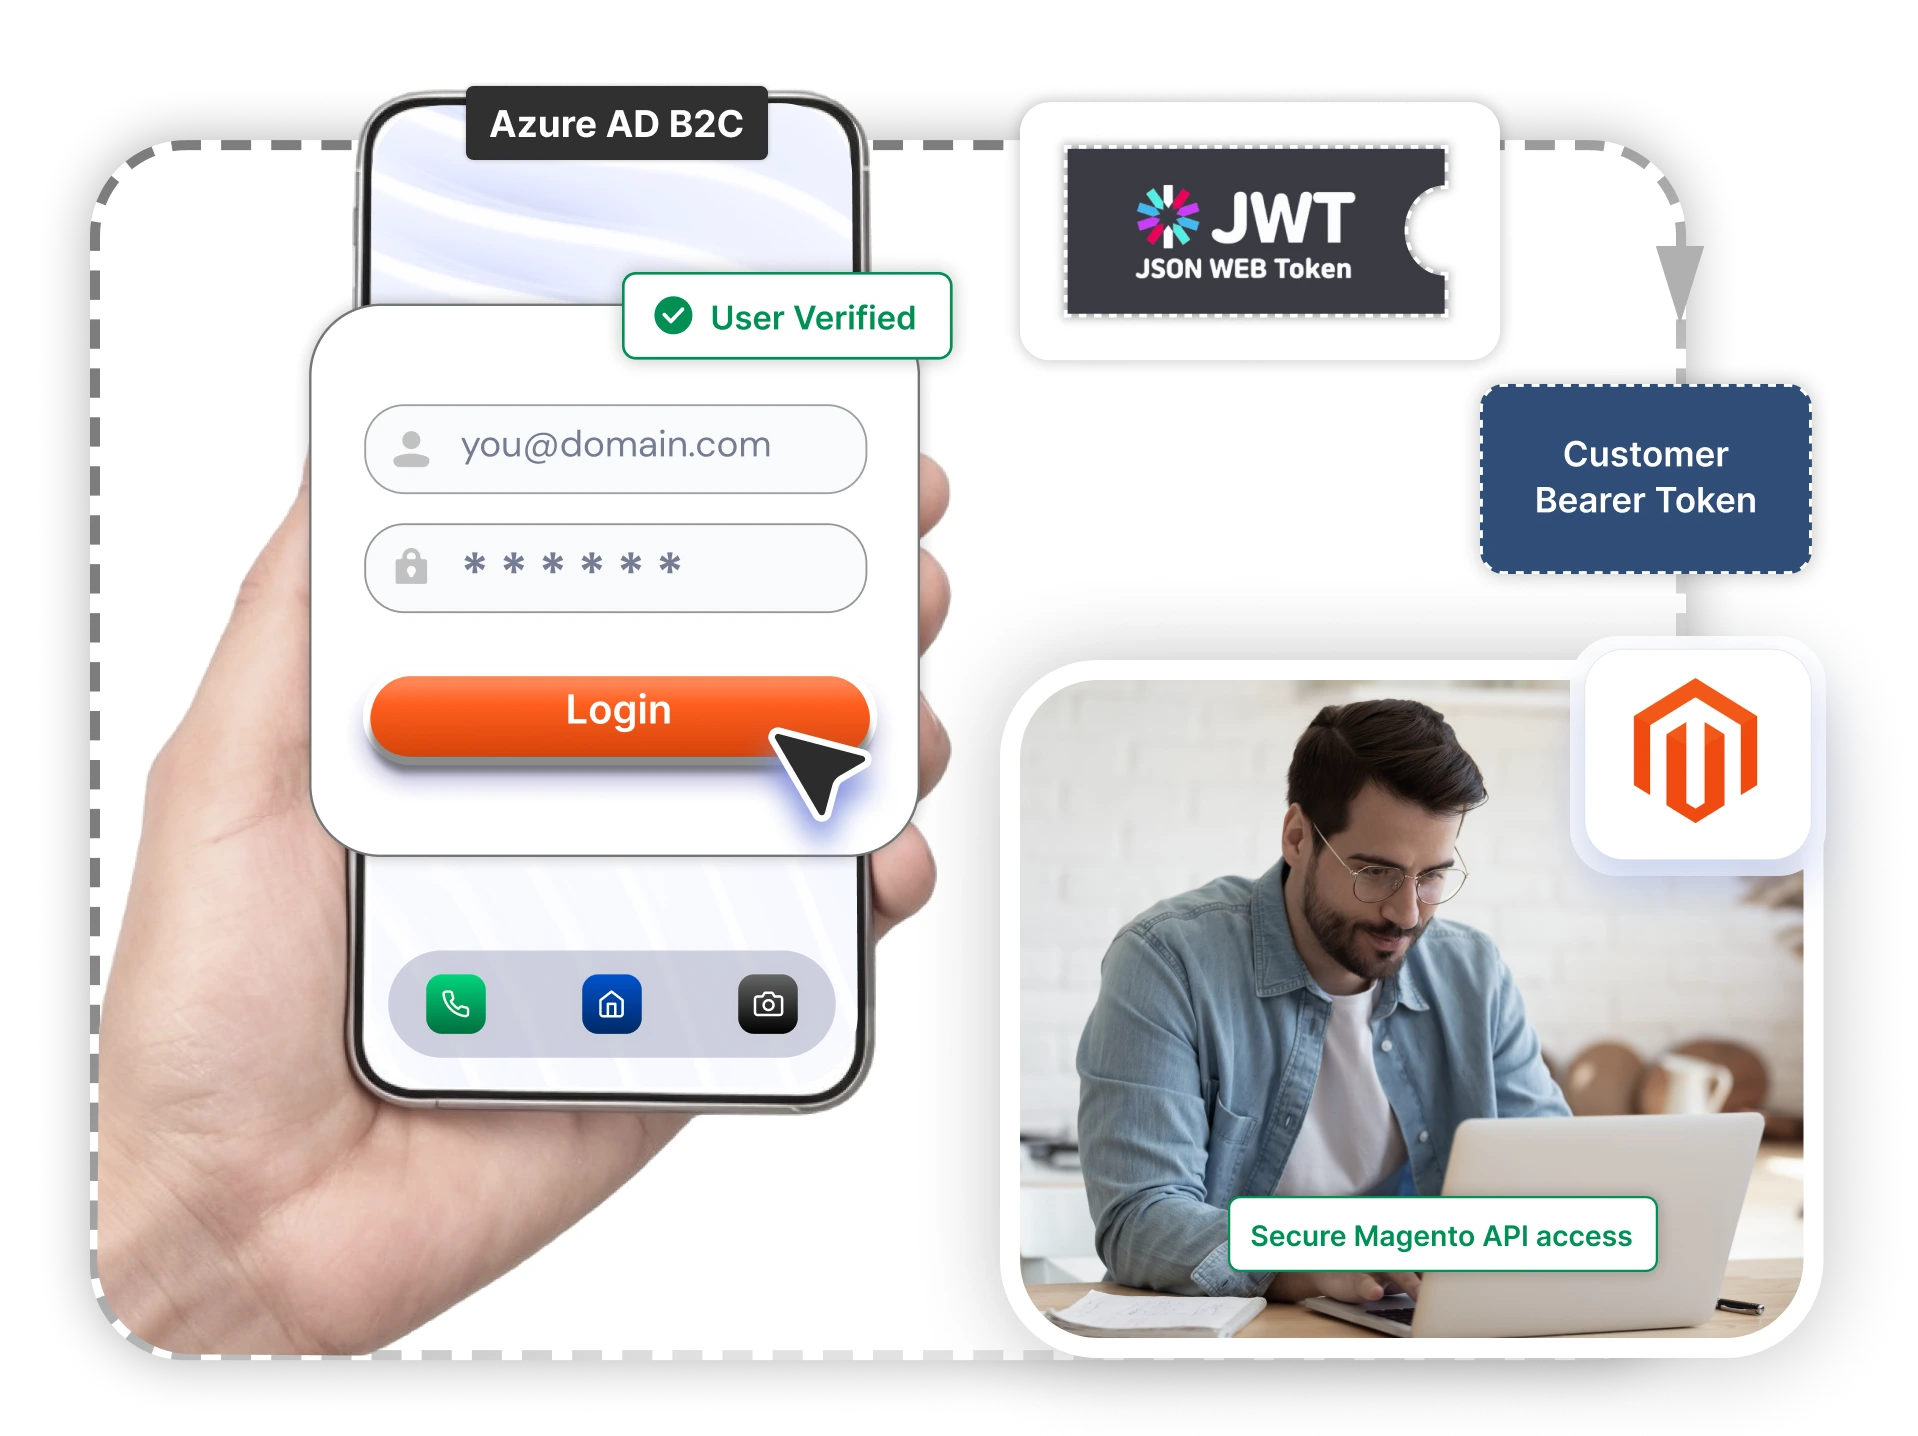
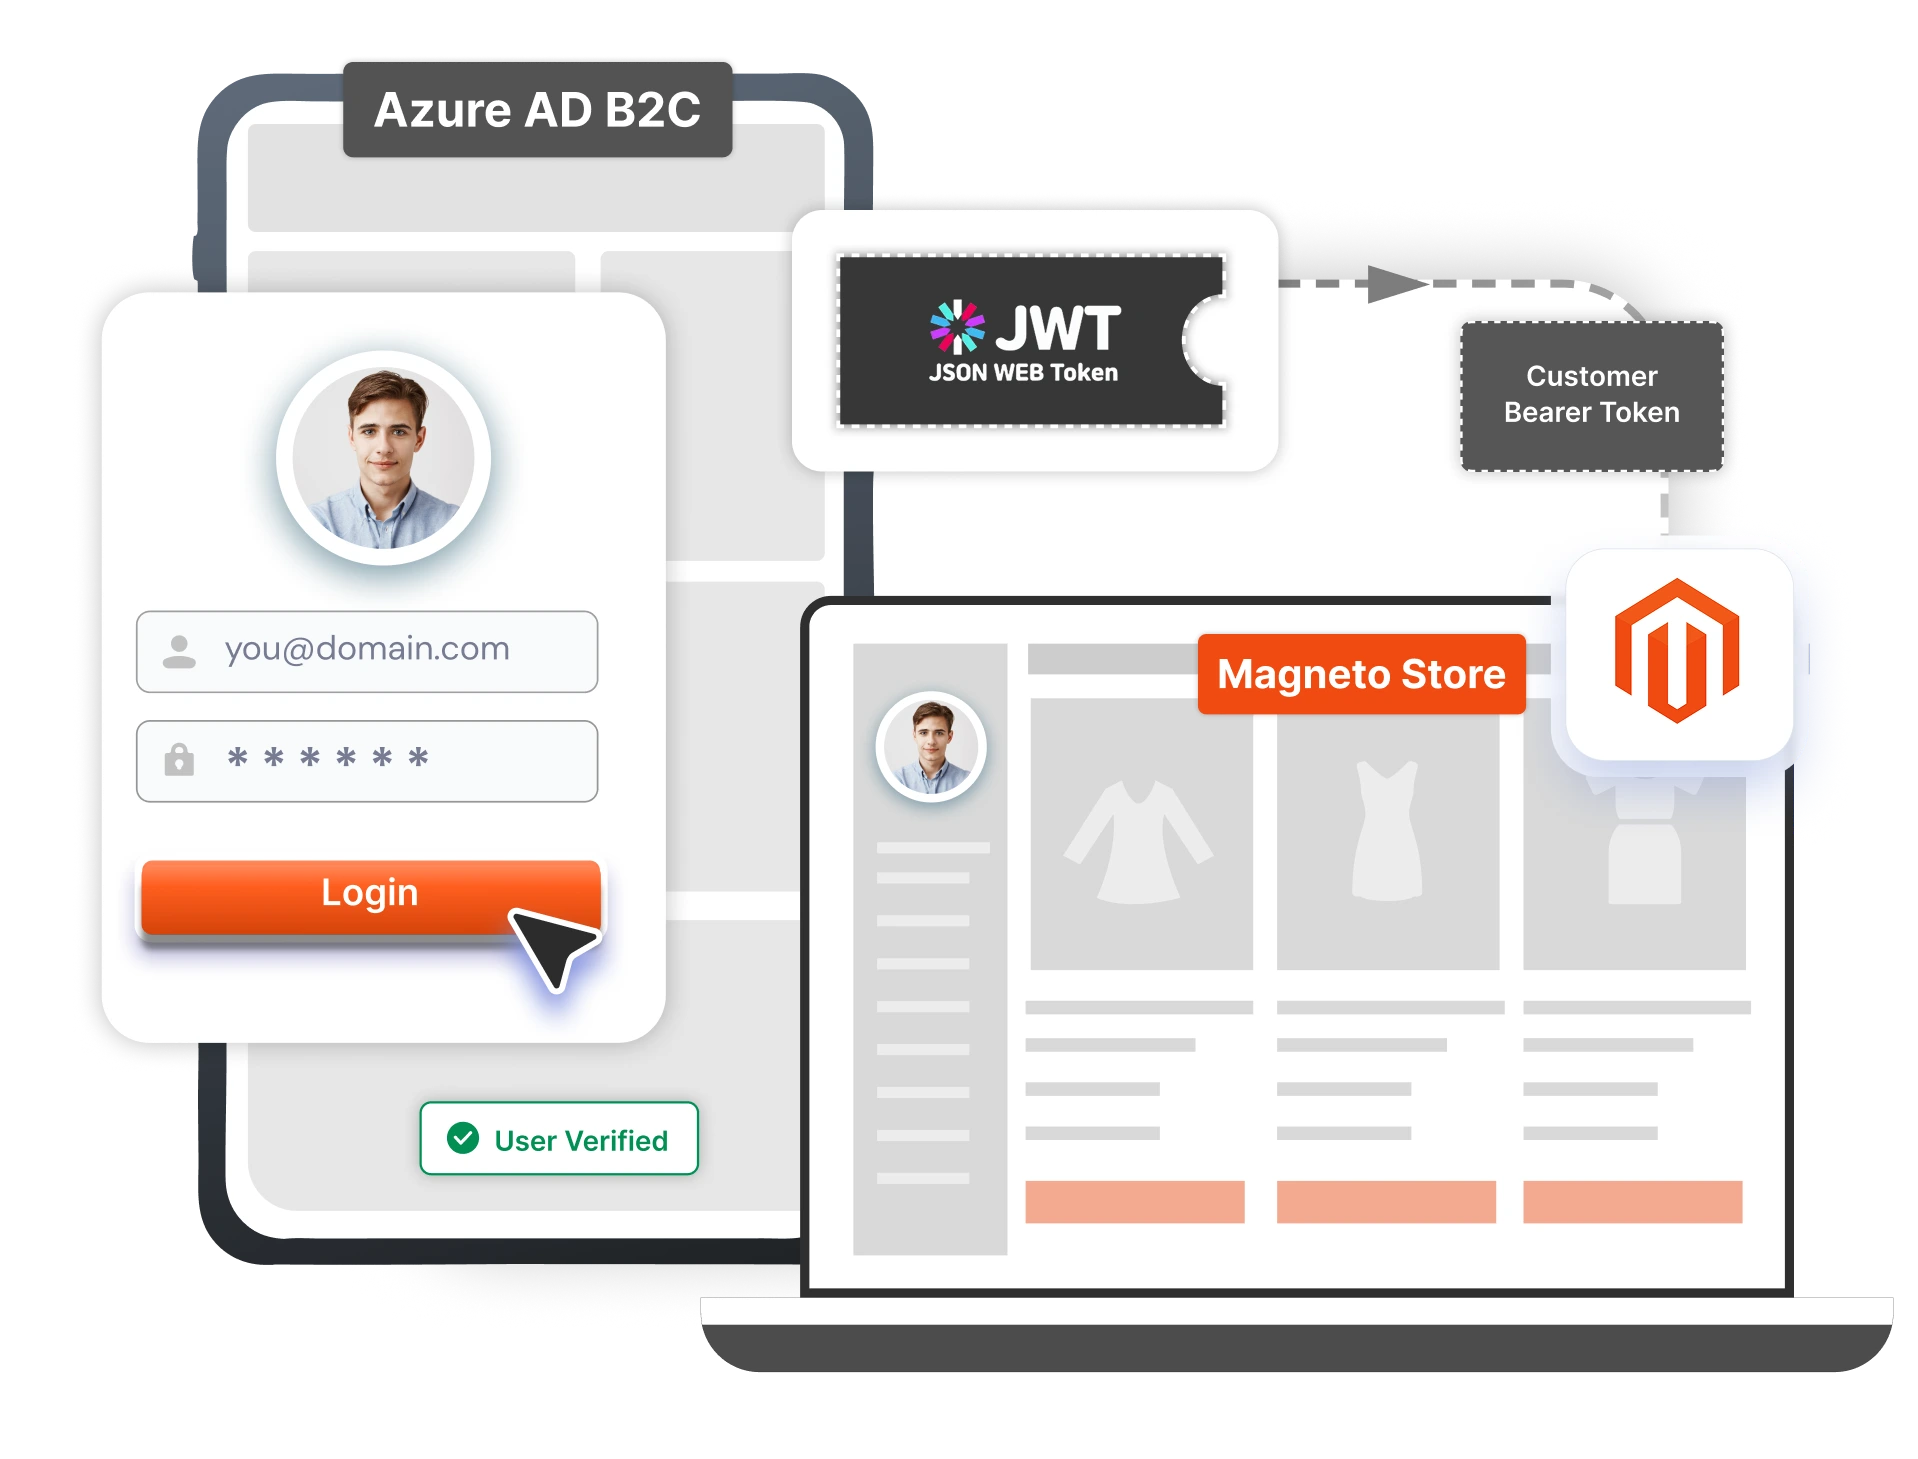
Приложение для смартфонов использует Azure AD B2C в качестве централизованного поставщика идентификационных данных (IdP) для аутентификации пользователей. После успешного входа в систему Azure AD B2C выдает защищенный токен доступа JWT, который подтверждает личность пользователя. Это обеспечивает аутентификацию корпоративного уровня с использованием стандартов OAuth 2.0 и OpenID Connect, снижая риски, связанные с паролями, и обеспечивая масштабируемое управление идентификацией.
Каждый пользователь мобильного приложения привязывается к существующей учетной записи клиента Magento, связанной с тем же идентификатором Azure AD B2C. Эта синхронизация идентификаторов обеспечивает согласованность между мобильным приложением и бэкэндом Magento, позволяя получать персонализированный доступ к данным клиентов, сохраняя при этом целостность учетных записей в разных системах.
После аутентификации мобильное приложение взаимодействует с Magento, используя REST или GraphQL API, для безопасного чтения и записи данных, специфичных для клиента. Это включает в себя получение информации о профиле клиента, историю заказов, сохранение предпочтений или пользовательских данных, а также обновление данных учетной записи. API работают в режиме подключения, обеспечивая безопасное взаимодействие в режиме реального времени между мобильным приложением и платформой Magento.
Вместо использования постоянного токена приложения, данное решение использует токен клиента Magento, генерируемый после аутентификации пользователя. Это гарантирует, что доступ к API осуществляется исключительно на основе пользователя, исключает использование общих или статических учетных данных приложения, повышает безопасность и контроль доступа, а также приводит срок действия токена в соответствие с сессией клиента. Такой подход повышает общую безопасность API и предотвращает неправомерное использование постоянных токенов доступа.
Обеспечьте безопасную аутентификацию мобильных пользователей с помощью Azure AD B2C. Внедрите единую систему идентификации, упрощающую управление пользователями на разных платформах. Гарантируйте единообразный процесс входа в систему, сохраняя при этом стандарты безопасности корпоративного уровня.
Используйте динамические токены Bearer клиента вместо статических токенов приложения. Предоставляйте доступ на основе индивидуальной аутентификации пользователя, а не общих учетных данных. Снизьте риски безопасности, предотвращая неправомерное использование токенов и несанкционированный доступ к API.
Используйте REST и GraphQL API для бесперебойной связи между мобильными устройствами и Magento. Обеспечьте мгновенную синхронизацию данных о клиентах, корзине и заказах. Предоставьте удобный и отзывчивый интерфейс для мобильных покупок.
Проверка JWT и авторизация на основе токенов повышают защиту данных. Гарантируйте надежную проверку каждого запроса перед предоставлением доступа. Поддерживайте требования соответствия с помощью надежных средств аутентификации и авторизации.
Розничным брендам, запускающим мобильные приложения на базе Magento, необходима безопасная и масштабируемая аутентификация без раскрытия статических учетных данных API. Интеграция Azure AD B2C с Magento 2 позволяет клиентам входить в систему через централизованного поставщика идентификации, используя OAuth 2.0 и OpenID Connect, получая токен JWT, привязанный к их учетной записи клиента Magento. Затем мобильное приложение генерирует токен Magento Customer Bearer Token для взаимодействия с API вместо использования постоянных токенов приложения. Это обеспечивает безопасную авторизацию на основе пользователя при доступе к REST или GraphQL API Magento для управления профилями, историей заказов и обновлениями учетных записей.
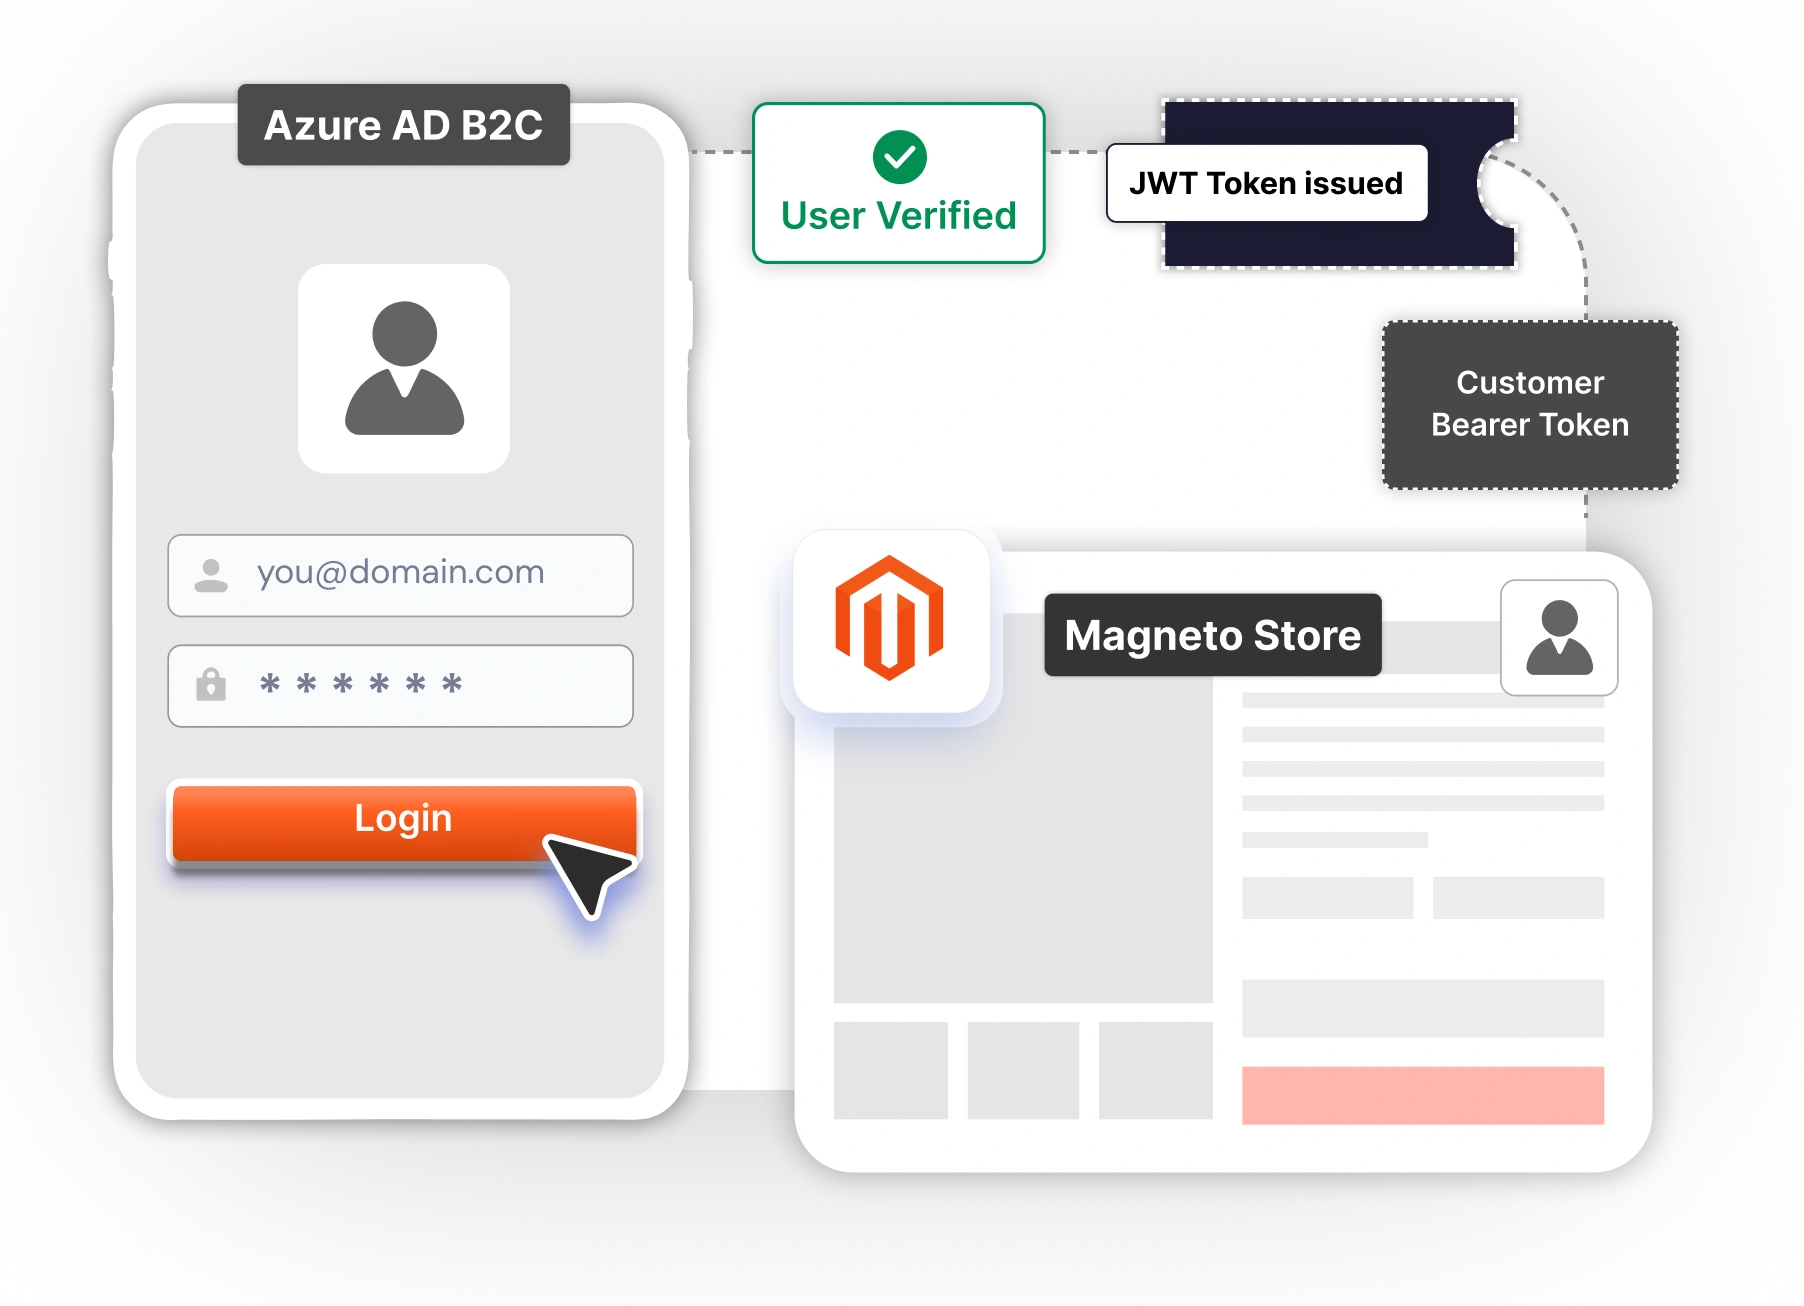
Для бизнеса, работающего по подписке или системе членства и использующего Magento, необходим безопасный мобильный доступ к самообслуживанию для управления повторяющимися заказами и персональными данными. Используя Azure AD B2C в качестве централизованного поставщика идентификации, пользователи проходят аутентификацию и получают подписанный JWT-токен, привязанный к их учетной записи клиента Magento. Затем генерируется динамический токен Bearer клиента для безопасного доступа к API, обеспечивающий взаимодействие в режиме реального времени с REST или GraphQL API Magento без использования общих или статических учетных данных. Такой подход повышает защиту данных и обеспечивает масштабируемую безопасность мобильной коммерции.
 Запросы по модулям
Хранит ли miniOrange какие-либо пользовательские данные?
miniOrange не хранит и не передает никакие данные, поступающие от поставщика идентификационных данных (IdP), в Magento. Все данные остаются на вашем сервере.
Лицензии представляют собой разовый платеж или годовую подписку?
Лицензии на расширения предоставляются по подписке и требуют ежегодного продления. Продление гарантирует получение обновлений расширения, включая исправления безопасности и корректировки совместимости для последних версий. Лицензии на расширения предоставляются по подписке, и вы должны платить ежегодно.
Что представляет собой один из таких примеров?
Экземпляр Magento — это отдельная установка сайта Magento. Он относится к каждому отдельному веб-сайту, на котором активно расширение. В случае одного сайта Magento каждый веб-сайт будет считаться отдельным экземпляром.
Нужно ли приобретать подписку для всех мультисайтов/подсайтов?
Нет, платить нужно только за те сайты, на которых вы хотите активировать расширение в вашей мультисайтовой сети Magento.
Нужна отдельная лицензия для моей непроизводственной среды?
Да, у нас действует политика лицензирования на основе экземпляров. Лицензирование расширения привязано к домену экземпляра Magento, поэтому, если у вас среда разработки, тестирования и производства, вам потребуется три лицензии (при этом для предпроизводственных сред действуют скидки).

Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
Нужна помощь? Мы здесь!


 Юридические документы

