Единый вход (SSO) Moodle SAML с использованием ADFS в качестве поставщика идентификации | Вход через SSO ADFS
Обзор
Единый вход (SSO) по SAML для вашего сайта Moodle можно реализовать с помощью нашего плагина miniOrange SAML SSO. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML. Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между ADFS в качестве поставщика идентификации (IDP) и Moodle в качестве поставщика услуг (SP).
Предварительные условия: загрузка и установка
Для настройки ADFS в качестве поставщика идентификации (IdP) в Moodle вам потребуется установить плагин miniOrange Moodle SAML 2.0 SSO.
Шаги настройки
1. Настройте ADFS в качестве поставщика идентификации (IdP).
Выполните следующие шаги, чтобы настроить ADFS в качестве поставщика удостоверений:
Настройте ADFS в качестве поставщика идентификации (IdP).
- В Плагины вкладка прокрутить до Метаданные поставщика услуг
В этом разделе вы найдете метаданные SharePoint, такие как: Идентификатор сущности SP и URL ACS (AssertionConsumerService) которые необходимы для настройки поставщика идентификационных данных.

- В ADFS найдите Управление ADFS Приложение.
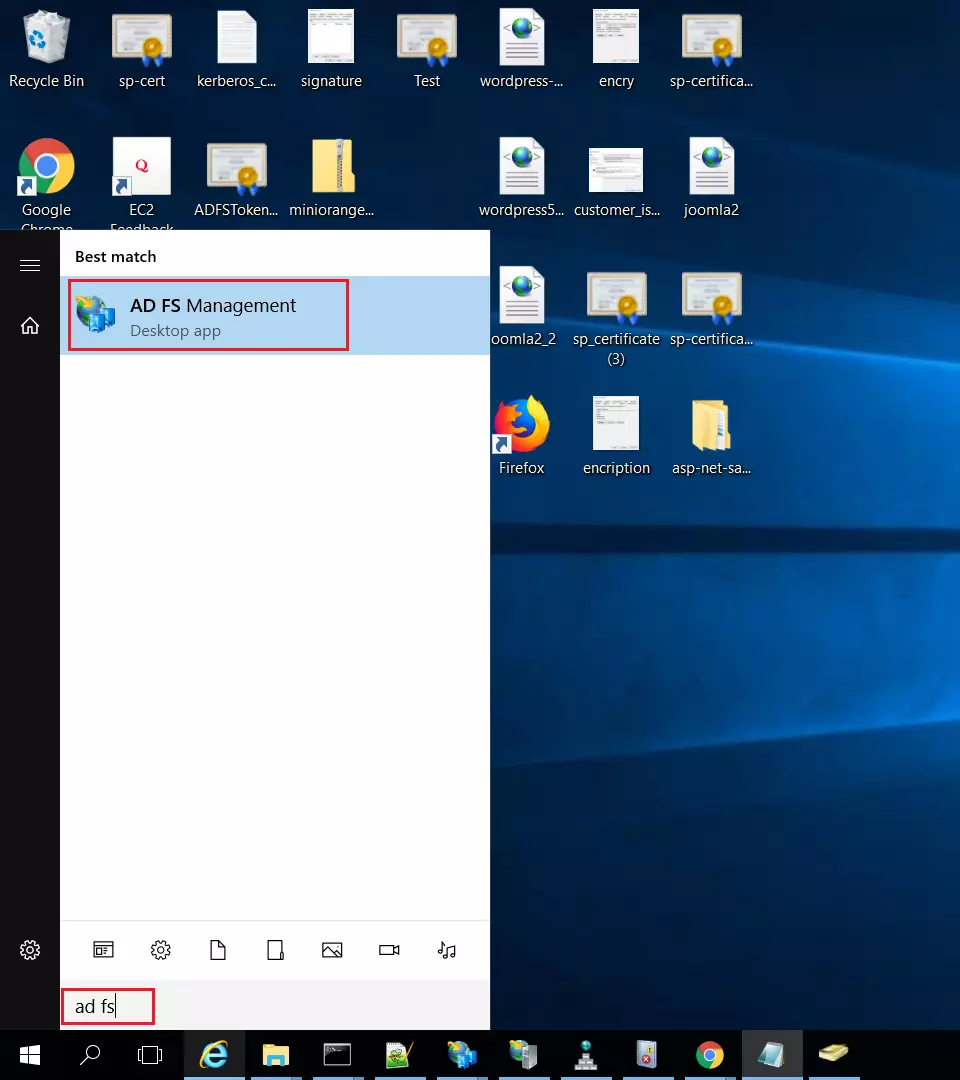
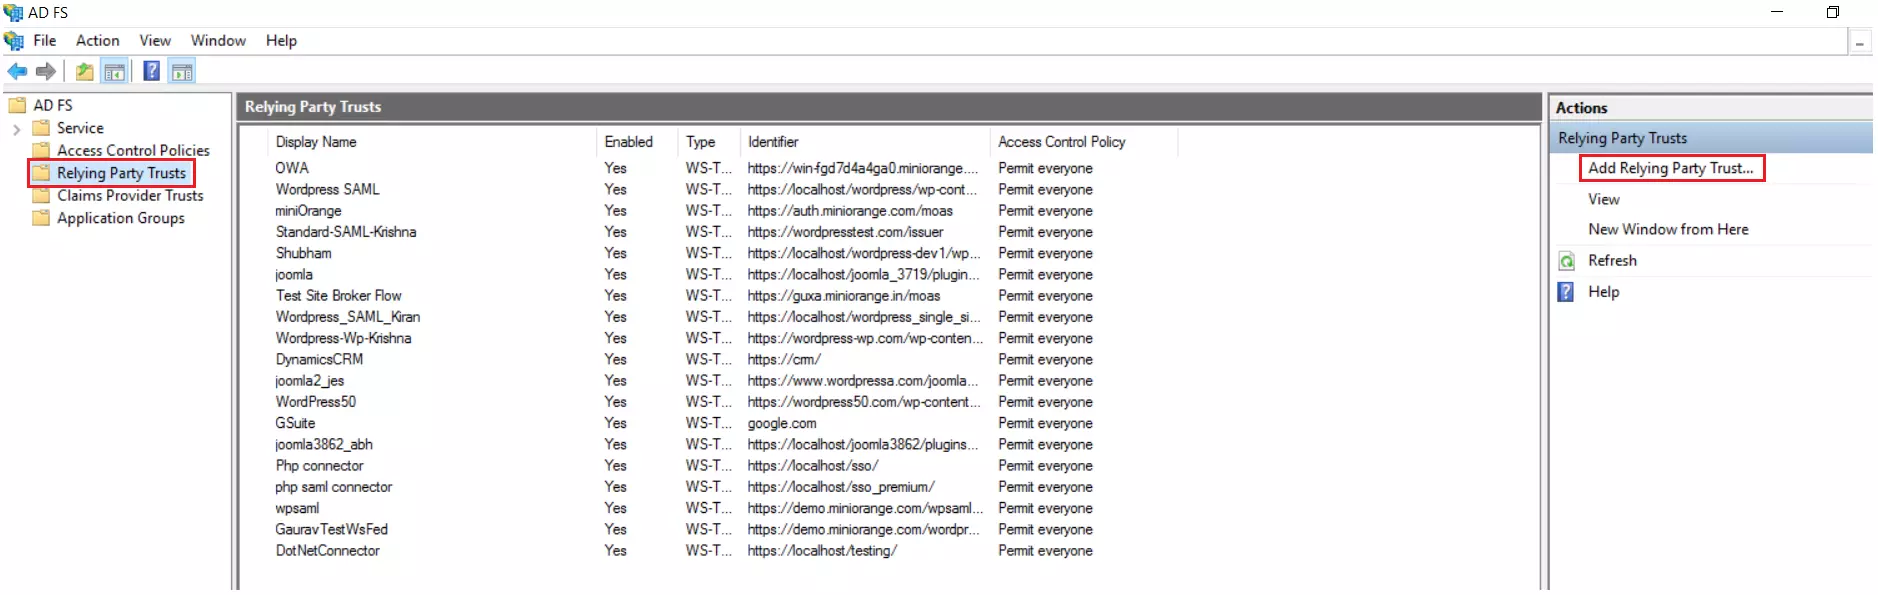
- После открытия панели управления AD FS выберите Доверие проверяющей стороны и затем нажмите на
Добавить доверие проверяющей стороны.
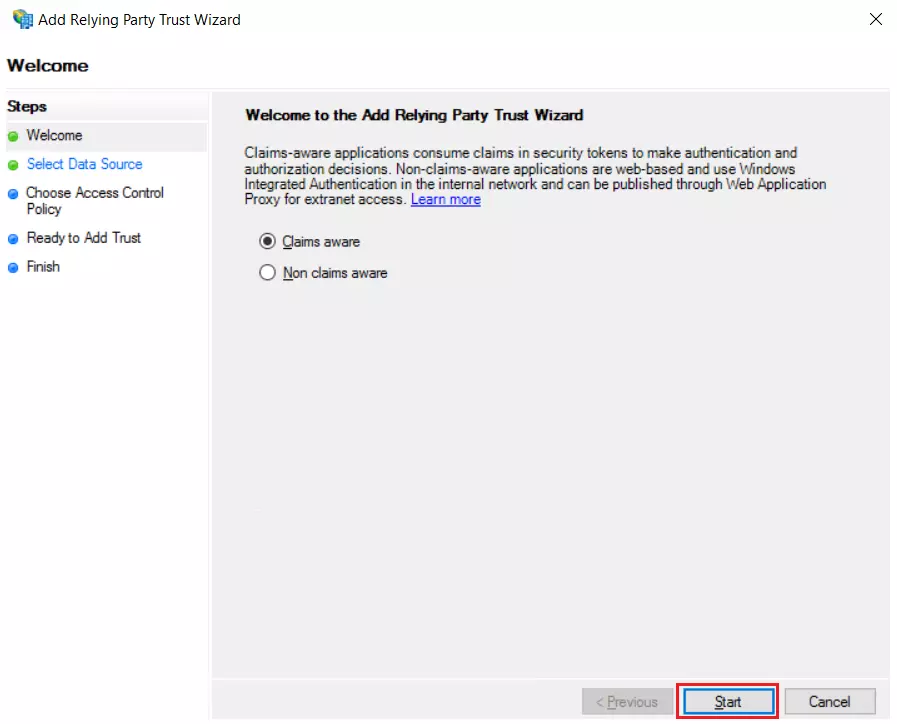
- Нажмите Начать Кнопка появляется во всплывающем окне мастера настройки доверия к проверяющей стороне. Но перед этим убедитесь, что... Претензии осведомлены .
Выберите параметры добавления траста проверяющей стороны.
Использование URL-адреса метаданных
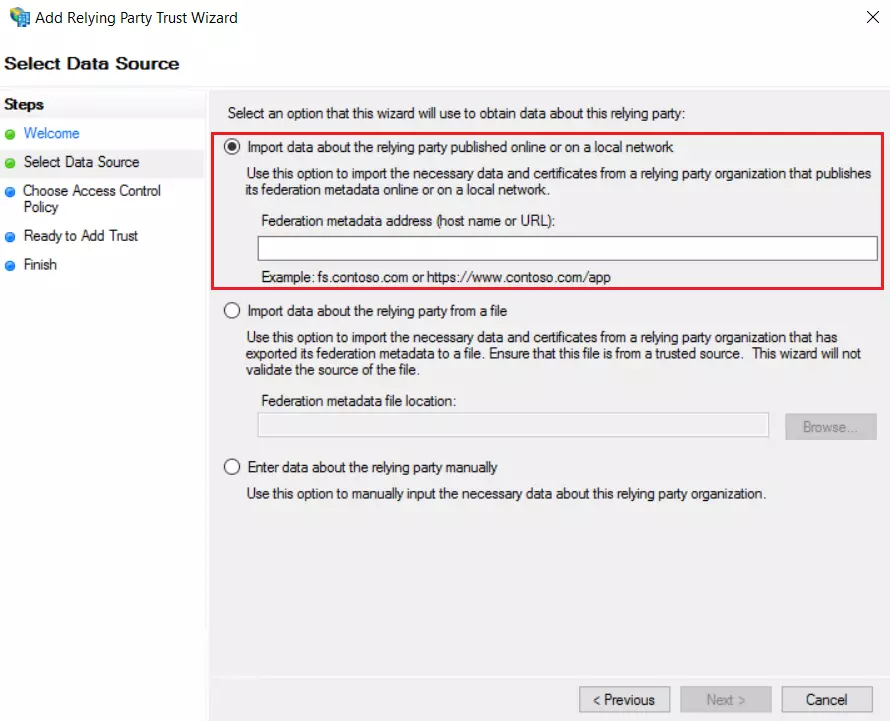
- В разделе «Выбрать источник данных»: Импортируйте данные о зависимой стороне, опубликованные в интернете или в локальной сети. выберите опцию, а затем добавьте URL-адрес в адрес метаданных федерации (перейдите по ссылке). Плагины >> miniOrange SAML 2.0 SSO >> Метаданные поставщика услуг
раздела и нажмите Просмотр метаданных поставщика услуг (для получения URL-адреса метаданных SP).
- Перейдите от шага 5 к шагу 8 и начните настройку с Шаг 9.
Использование XML-файла метаданных
- В разделе «Выбрать источник данных»: Импорт данных о проверяющей стороне из файла выберите опцию, а затем просмотрите файл метаданных (чтобы загрузить XML-файл метаданных SharePoint, перейдите по ссылке). Плагины >> miniOrange SAML 2.0 SSO >> Метаданные поставщика услуг раздел и нажмите на Загрузка метаданных поставщика услуг.
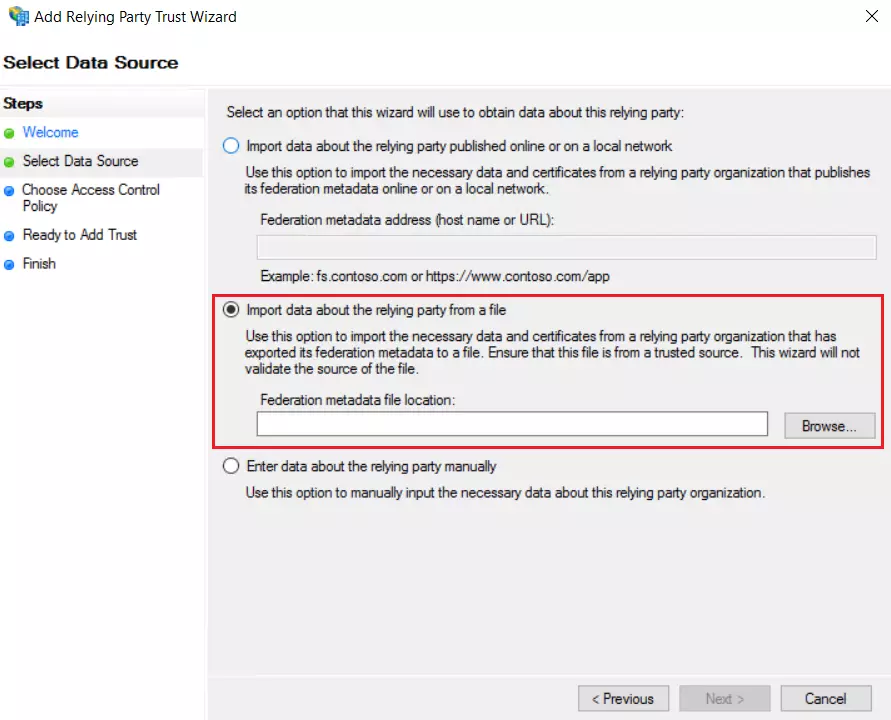
- Перейдите от шага 5 к шагу 8 и начните настройку с Шаг 9.
Использование ручной настройки
- В разделе «Выбор источника данных»: выберите Введите данные о проверяющей стороне вручную & Нажмите на Следующая.
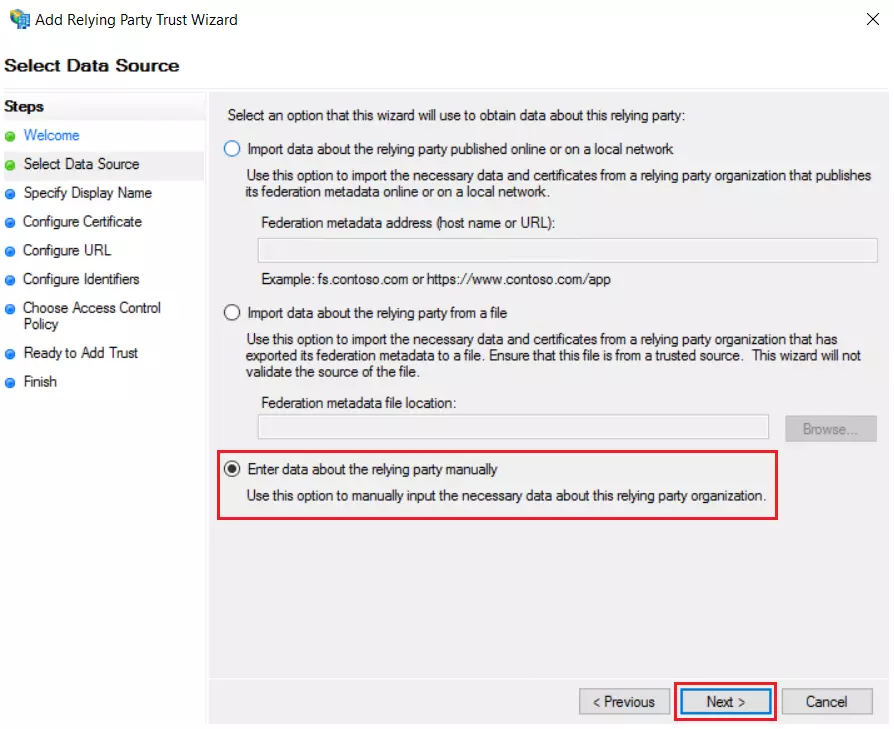
- Введите отображаемое имя и нажмите Следующая.
- Загрузите сертификат и нажмите СледующаяЗагрузите сертификат из плагина и используйте тот же сертификат для загрузки в ADFS.
- Выбрать Включить поддержку протокола SAML 2.0 WebSSO Введите URL-адрес ACS из плагинов. Метаданные поставщика услуг раздел. Нажми на Следующая .
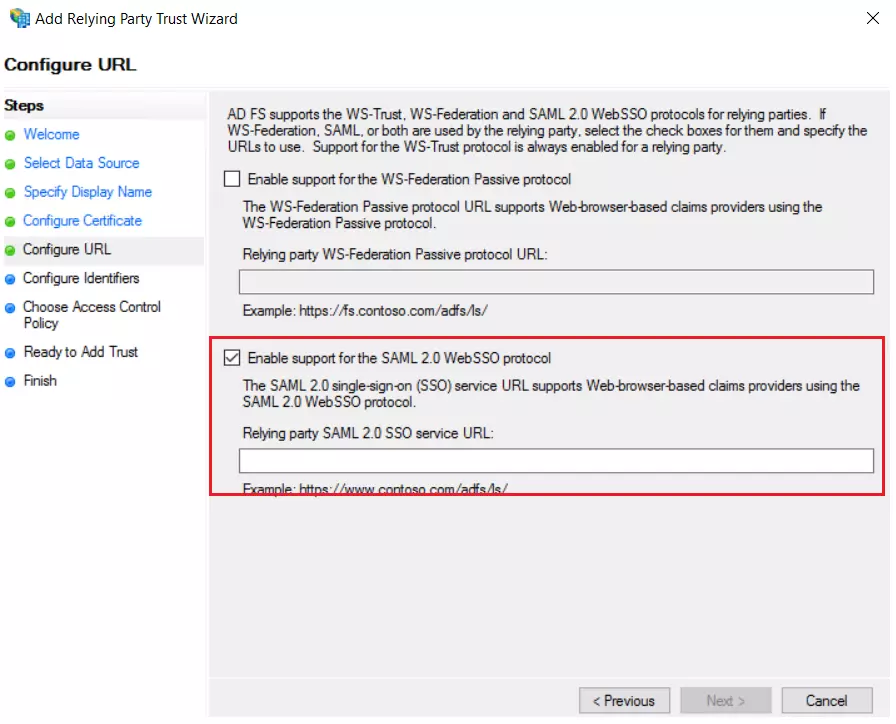
- Добавить Идентификатор объекта из плагинов Метаданные поставщика услуг раздел как Идентификатор доверия зависимой стороны Затем нажмите Добавить кнопка, а затем нажмите Следующая.
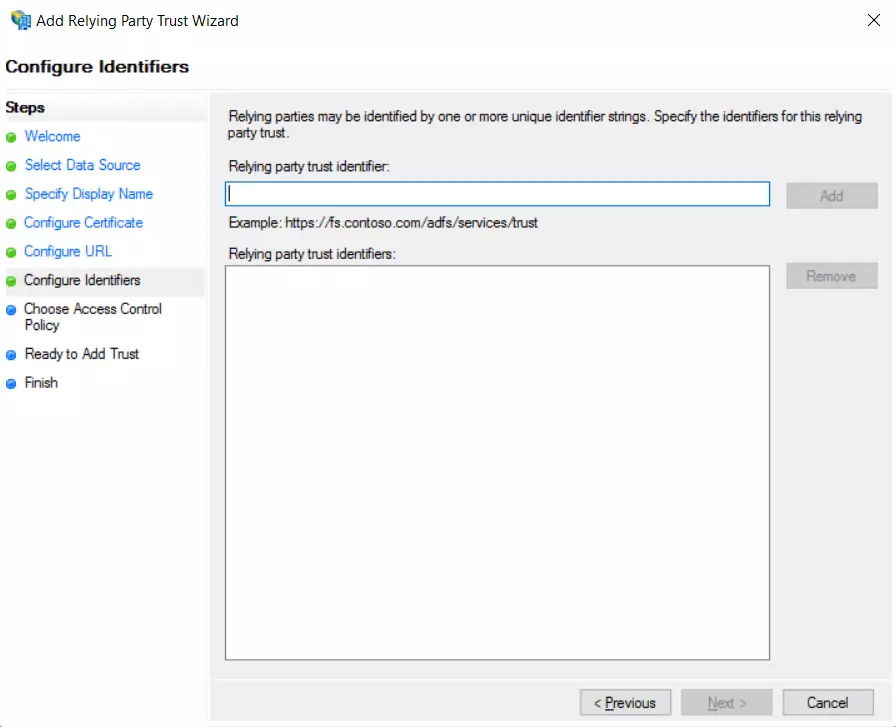
- Также скачайте сертификат подписи по ссылке: Метаданные поставщика услуг раздел из плагина.
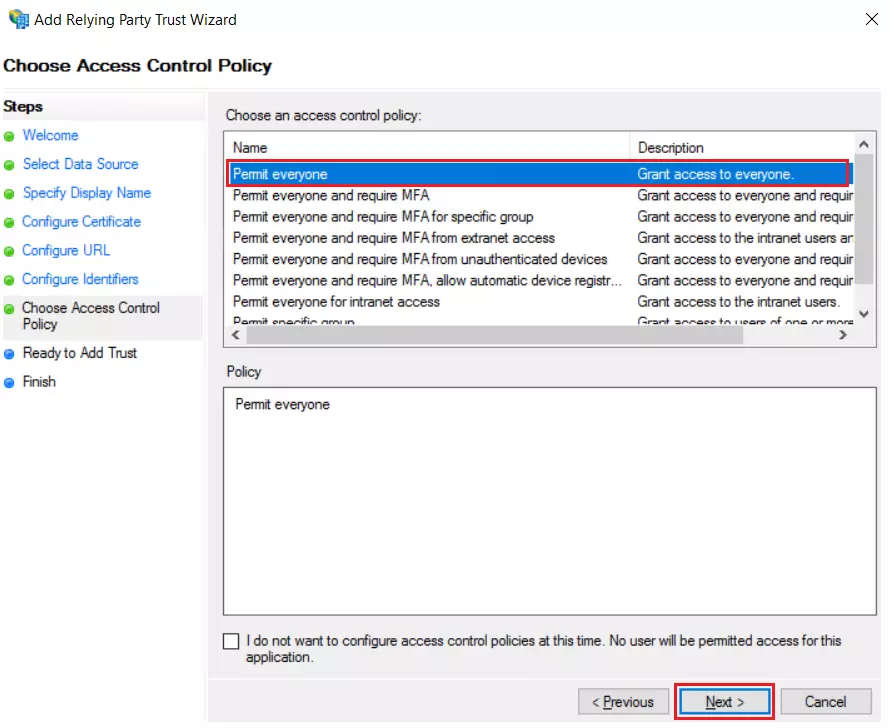
- Выбрать Разрешить всем в качестве политики контроля доступа и нажмите на Следующая.
- Нажмите Следующая кнопка «Готово добавить доверие» и нажмите Закрыто.
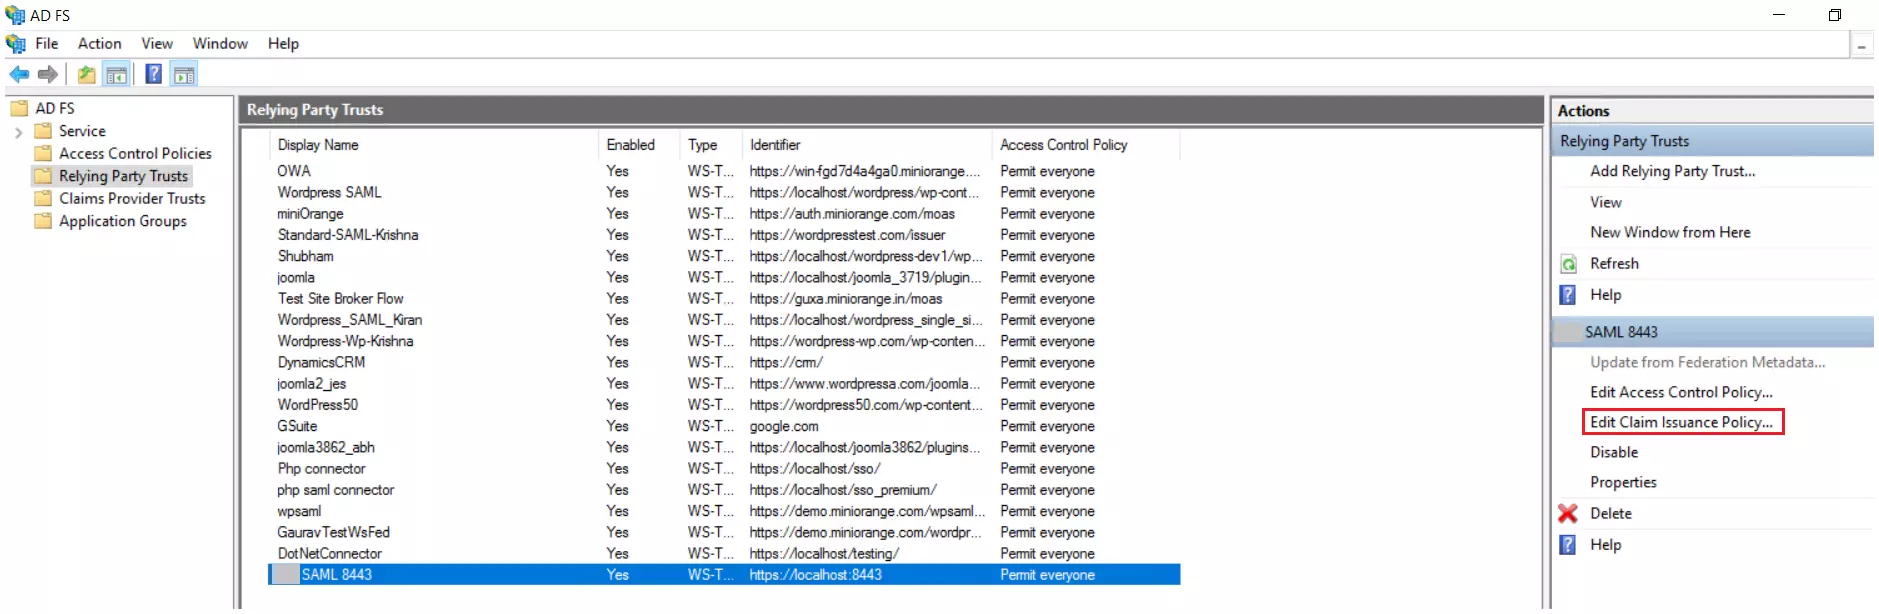
- Здесь отобразится список доверительных фондов, полагающихся на данные организации. Выберите соответствующее приложение и нажмите на него. Изменить политику выдачи претензий.
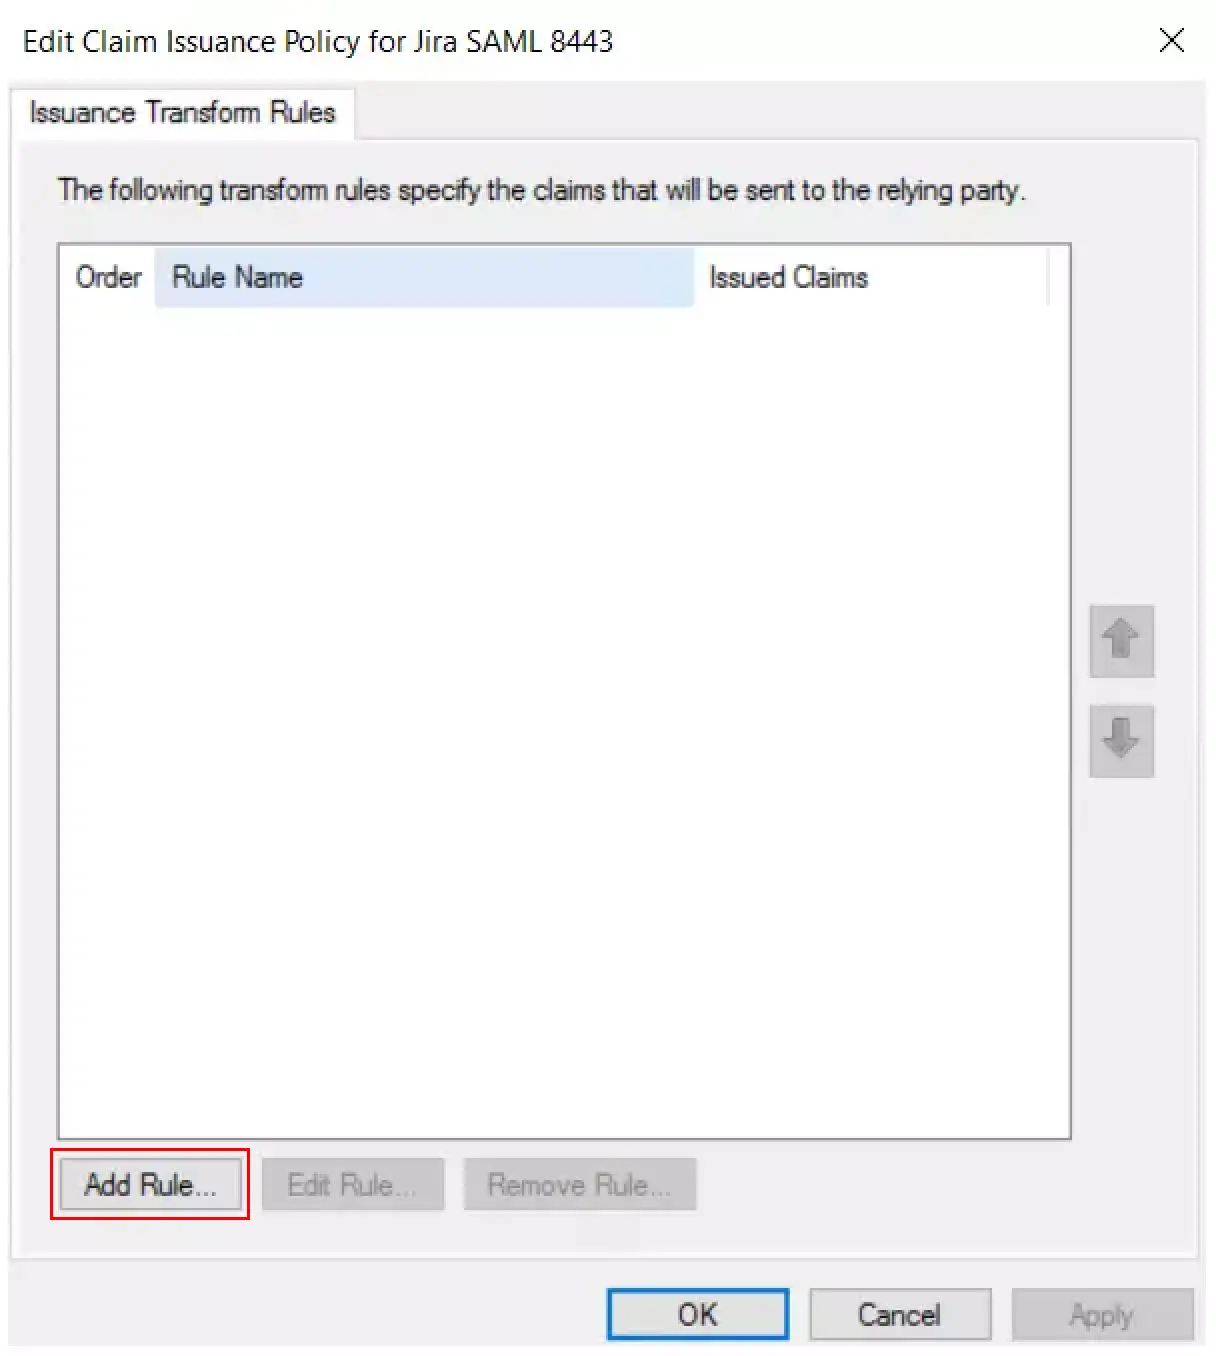
- Нажмите на Добавить правило .
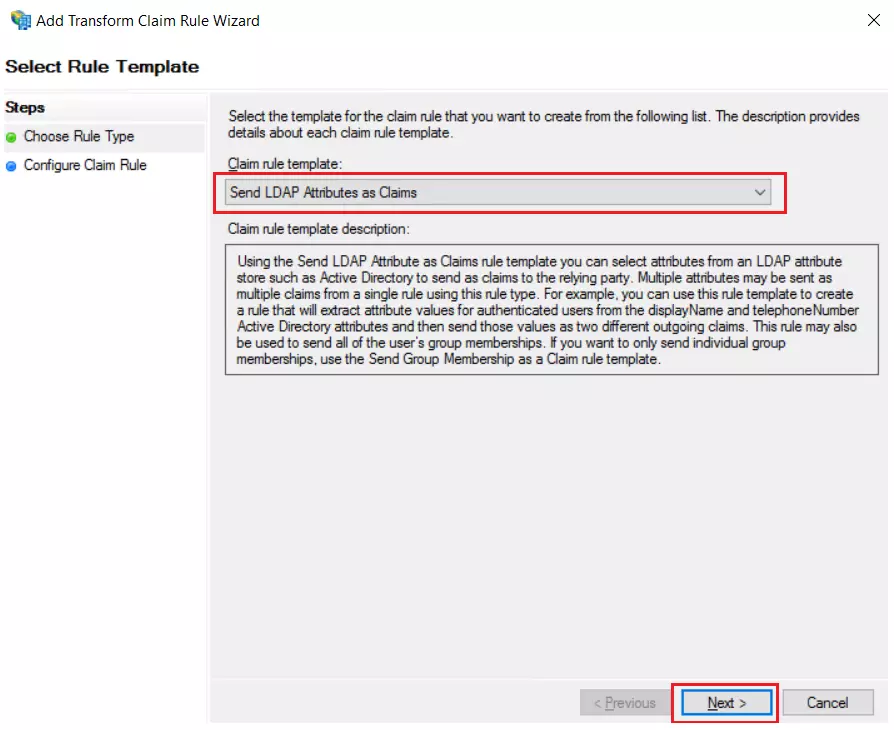
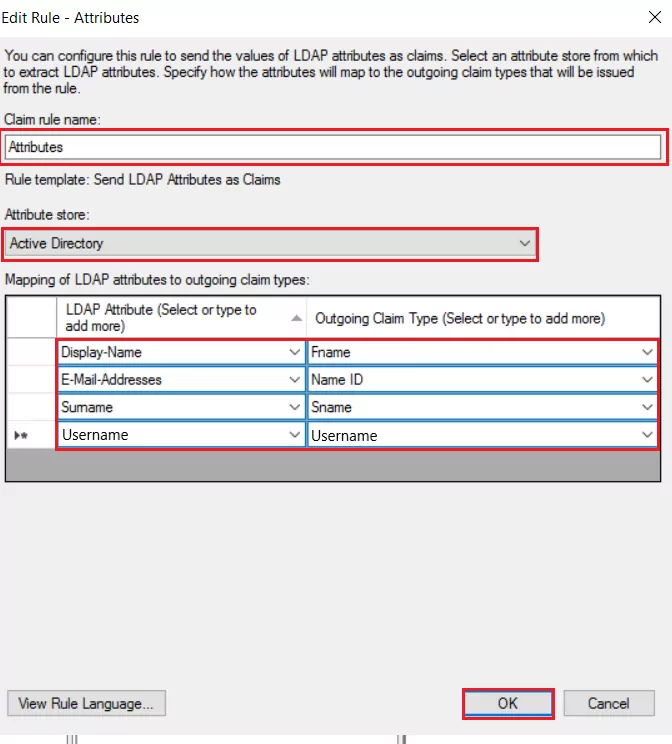
- Выбрать Отправлять атрибуты LDAP как утверждения & нажмите на Следующая.
- Enter Название правила утверждения as Атрибуты и Хранилище атрибутов as Active Directory.
- Введите следующие значения атрибутов.
| Атрибут LDAP |
Тип исходящей претензии |
| Адрес электронной почты |
Имя ID |
| Отображаемое имя |
Fимя |
| Фамилия |
Имя |
| Имя пользователя |
Имя пользователя |
- Нажмите Применить , а затем Ok.
2. Настройте Moodle в качестве поставщика услуг (SP).
В плагине miniOrange SAML SSO перейдите на вкладку «Плагины» . Существует два способа настройки плагина:
А. Загружая метаданные IDP:
- Введите Имя ВПЛ.
- В Настройка поставщика услуг выберите раздел Метаданные URL/XML от Выберите метод падать.
- Скопируйте и вставьте URL-адрес метаданных IdP или XML-файл в URL/XML метаданных IDP поле ввода.
- Нажмите на Открыть Для проверки конфигурации.

B. Ручная настройка:
- Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя поставщика идентификации, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений.
- Нажмите на Открыть Для проверки конфигурации.

Шаг 3: Сопоставление атрибутов
- При выполнении пользователем единого входа (SSO) поставщик идентификации отправляет значение NameID. Это значение уникально для каждого пользователя.
- Чтобы плагин мог получить доступ к этим атрибутам, присвойте им значения. Имя пользователя и Эл. адрес as ИмяID.

В плагине miniOrange SAML SSO прокрутите вниз до раздела « Настройка поставщика услуг» . Существует два способа настройки плагина:
А. Загружая метаданные IDP:
- Укажите любое имя поставщика идентификации (IDP). Например, my_IDP.
- Выберите значение Выберите метод В качестве URL/XML метаданных из выпадающего списка.
- Введите URL-адрес метаданных следующим образом:
https://имя арендатора.b2clogin.com/имя-арендатора.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Примечание: Вам потребуется заменить имя арендатора в указанной выше ссылке на имя арендатора Azure B2C.

- Прокрутите страницу вниз и нажмите Сохранить изменения .
B. Ручная настройка:
- Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя IdP, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений.
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.
Шаг 3: Сопоставление атрибутов
Базовое сопоставление атрибутов
- При выполнении пользователем единого входа (SSO) поставщик идентификации отправляет значение NameID. Это значение уникально для каждого пользователя.
- Чтобы плагин мог получить доступ к этим атрибутам, присвойте им значение. Эл. адрес и Имя пользователя атрибутов.
- Кроме того, можно сопоставлять атрибуты пользователя (например, Имя и Фамилия).
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Пользовательское сопоставление атрибутов
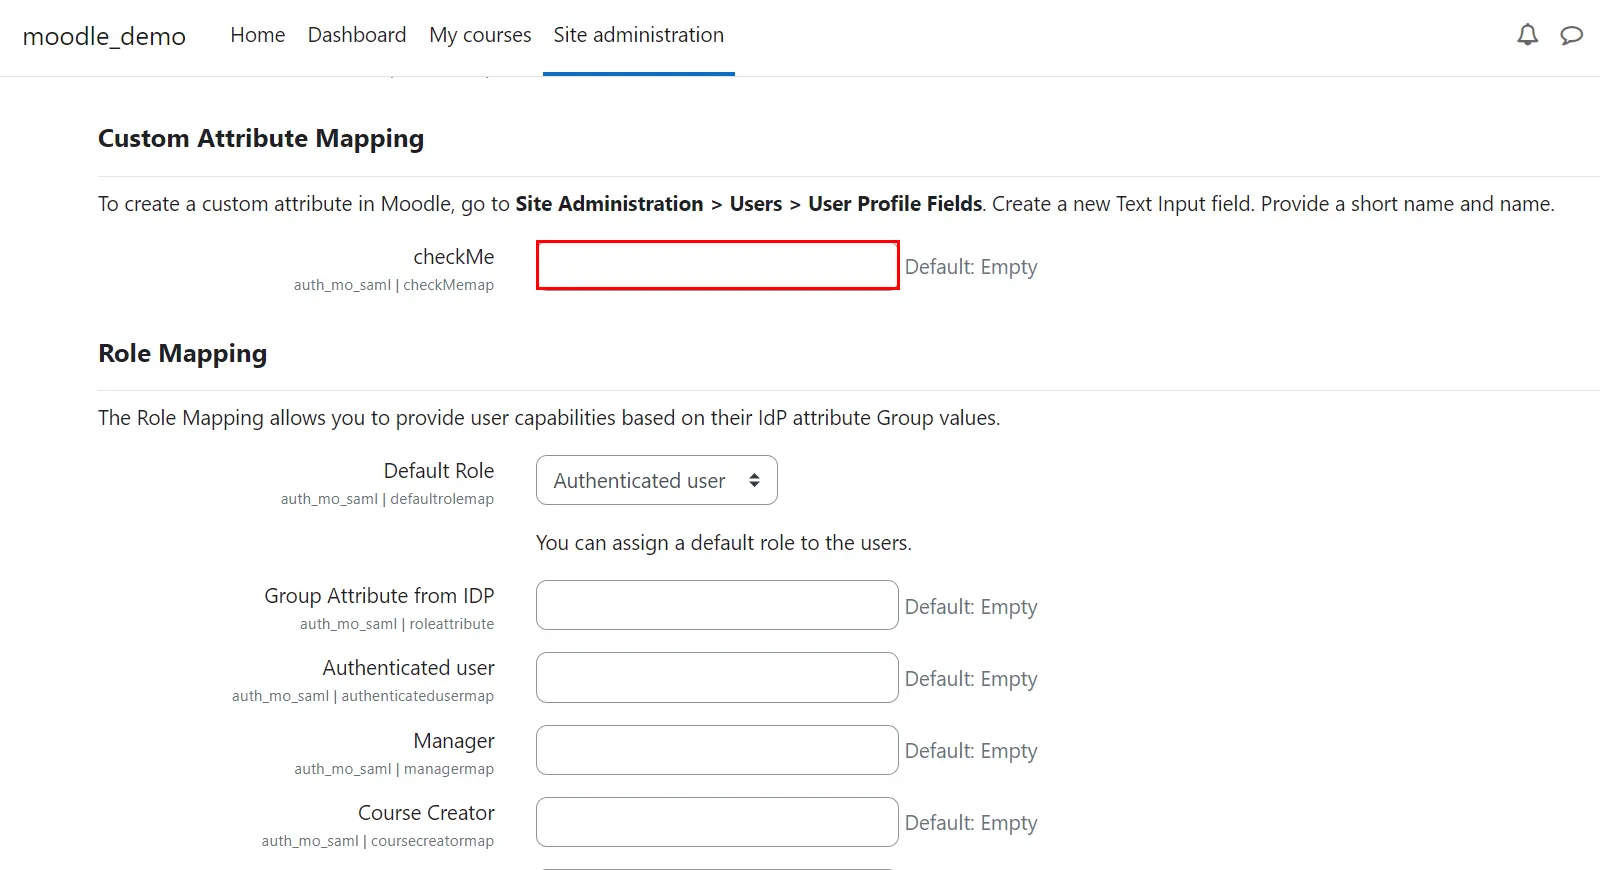
Эта функция позволяет сопоставлять пользовательские атрибуты, отправляемые поставщиком идентификации (IDP), с атрибутами Moodle.
- Чтобы создать пользовательский атрибут, перейдите по ссылке: Администрирование сайта >> Пользователи >> Поля профиля пользователя в плагине.
- Нажмите на Создайте новое поле профиля. Выберите тип атрибута из выпадающего списка и введите значения в необходимые поля.

- Присвойте созданному пользовательскому атрибуту желаемое значение.
- Прокрутите вниз и нажмите Сохранить изменения кнопку для сохранения ваших конфигураций.
Шаг 4: Сопоставление ролей
- В бесплатном плагине можно выбрать роль по умолчанию, которая будет назначена всем пользователям, не являющимся администраторами, при выполнении единого входа (SSO).
Примечание: Роли будут назначаться новым пользователям, созданным с помощью SSO. Роли существующих пользователей Moodle останутся без изменений.
- Прокрутите вниз до Сопоставление ролей .
- Выберите роль по умолчанию и нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Шаг 4: Сопоставление ролей
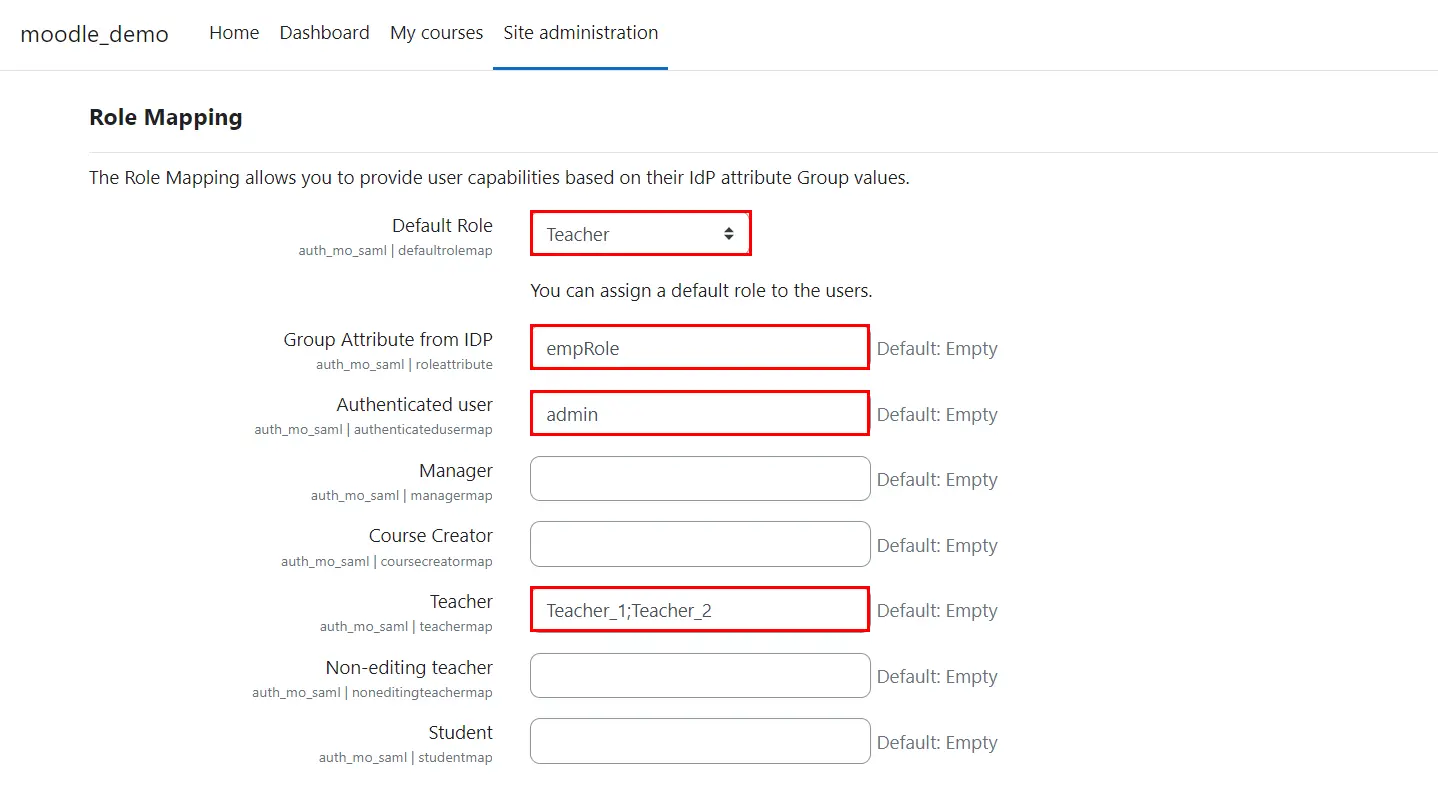
Эта функция позволяет назначать и управлять ролями пользователей при использовании единого входа (SSO). Помимо стандартных ролей Moodle, она совместима и с любыми пользовательскими ролями.
- Группа/Роль Атрибут обеспечит сопоставление имени поля, содержащего информацию, связанную с ролями, которая отправляется поставщиком идентификации и будет использоваться для сопоставления ролей.
- Выделите Сопоставление ролей в соответствующем разделе укажите соответствия для этих ролей.
- Выберите Роль по умолчанию Выберите из выпадающего списка, если роль пользователя не соответствует присвоенным значениям.
- Например, если у вас есть пользователь, у которого Группа/Роль Если значение атрибута — idp-teacher, и вы хотите присвоить его группе учителей, просто укажите idp-teacher в... Учитель: поле раздела сопоставления ролей.
Примечание: Вы можете присвоить несколько значений, разделенных точкой с запятой (;).
- Нажмите на Сохранить изменения кнопку для сохранения ваших конфигураций.
Шаг 5: Настройки единого входа
- В плагине можно добавить виджет авторизации, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
- Перейдите на сайт Плагины >> Аутентификация >> Управление аутентификацией.
- Нажмите на чтобы включить видимость плагина.
- Нажмите на ⬆ для настройки параметров плагина.

Шаг 5: Настройки единого входа (SSO)
В плагине можно добавить виджет авторизации, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
- Перейдите в Администратор сайта >> Плагины >> Управление аутентификацией.
- Нажмите на чтобы включить видимость плагина.
- Нажмите на ⬆ для настройки параметров плагина.
- Чтобы включить автоматическое перенаправление со страницы входа в Moodle на сайт WordPress.
- Выбирайте Да значение из выпадающего списка для Включить автоматическое перенаправление на IDP со страницы входа в Moodle. поле.
- Записывать URL-адрес бэкдора Это пригодится, когда SSO даст сбой.
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Вы успешно настроили Moodle в качестве поставщика услуг SAML для обеспечения единого входа через ADFS на ваш сайт Moodle.
Статьи по теме





 Регистрация




