Единый вход (SSO) Moodle SAML с использованием Azure AD в качестве поставщика идентификации | Вход через SSO Azure AD
Обзор
Единый вход (SSO) по SAML для вашего сайта Moodle можно реализовать с помощью нашего плагина miniOrange SAML SSO. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML. Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между Azure AD в качестве поставщика идентификации (IdP) и Moodle в качестве поставщика услуг (SP).
Предварительные условия: загрузка и установка
Для настройки Azure AD в качестве поставщика идентификации (IdP) для Moodle вам потребуется установить плагин miniOrange Moodle SAML 2.0 SSO.
Шаги настройки
1. Настройте Azure AD в качестве поставщика идентификации (IdP).
Выполните следующие действия, чтобы настроить Azure AD в качестве поставщика удостоверений:
Настройте Azure AD в качестве поставщика идентификации (IdP).
- Регистрация приложений
- Корпоративные приложения
Настройте Azure AD в качестве поставщика идентификации (IdP).
- В Плагины вкладка прокрутить до Метаданные поставщика услуг
В этом разделе вы найдете метаданные SharePoint, такие как: Идентификатор сущности SP и
URL-адрес ACS (AssertionConsumerService) которые необходимы для настройки поставщика идентификационных данных.

- Войти в Портал Azure AD
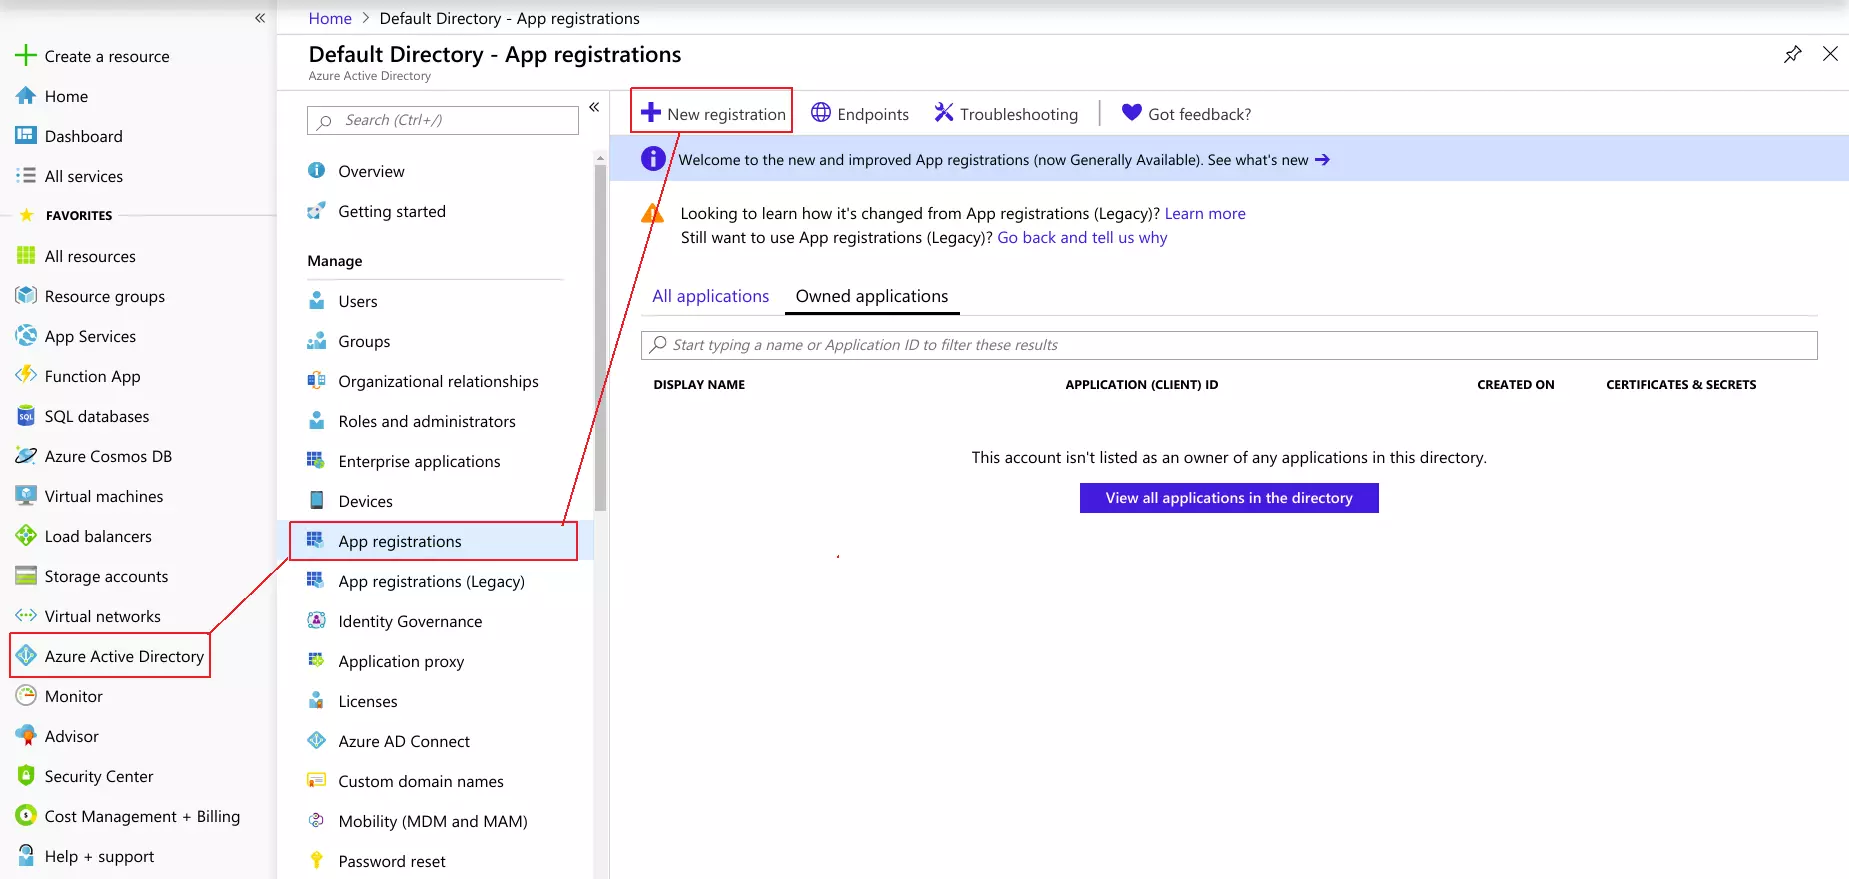
- Выбрать Azure Active Directory ⇒ Регистрация приложенийНажмите на Регистрация нового заявления.
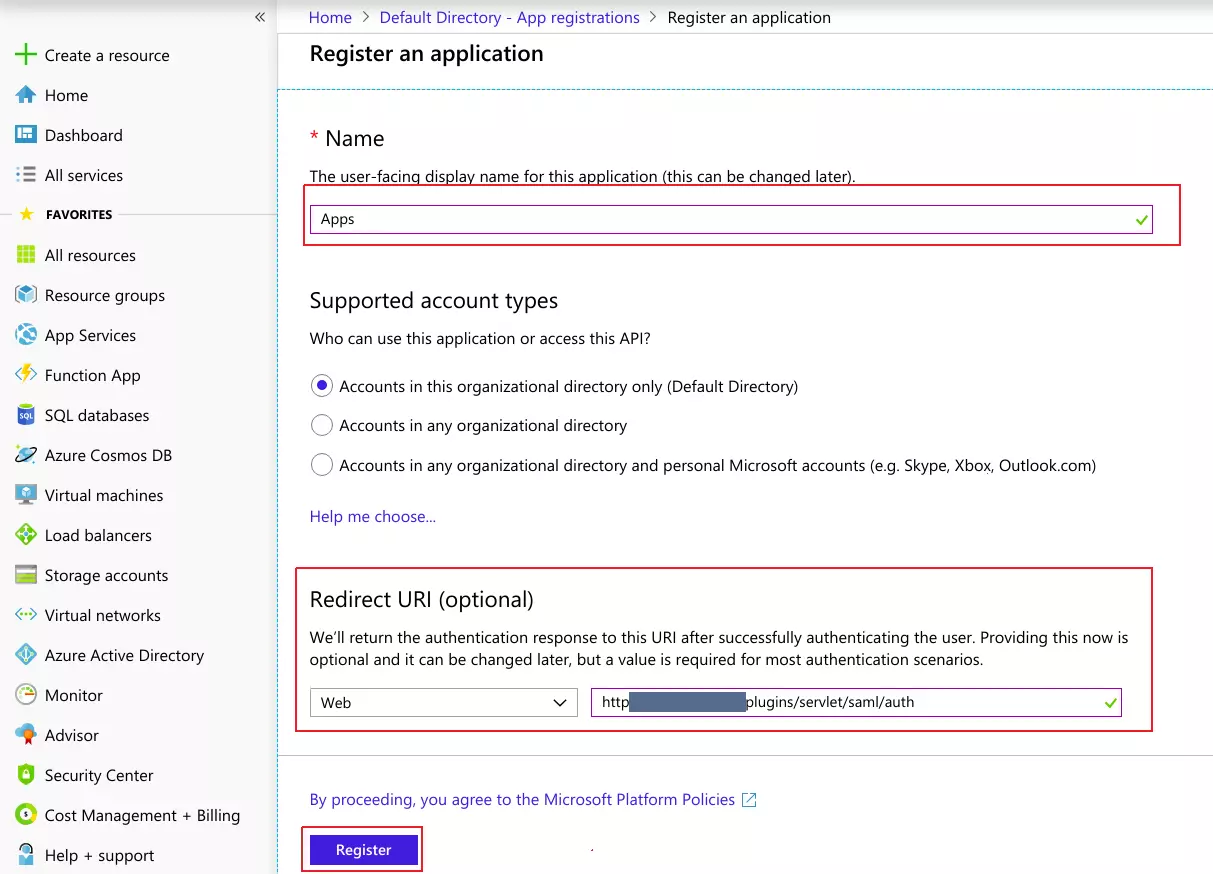
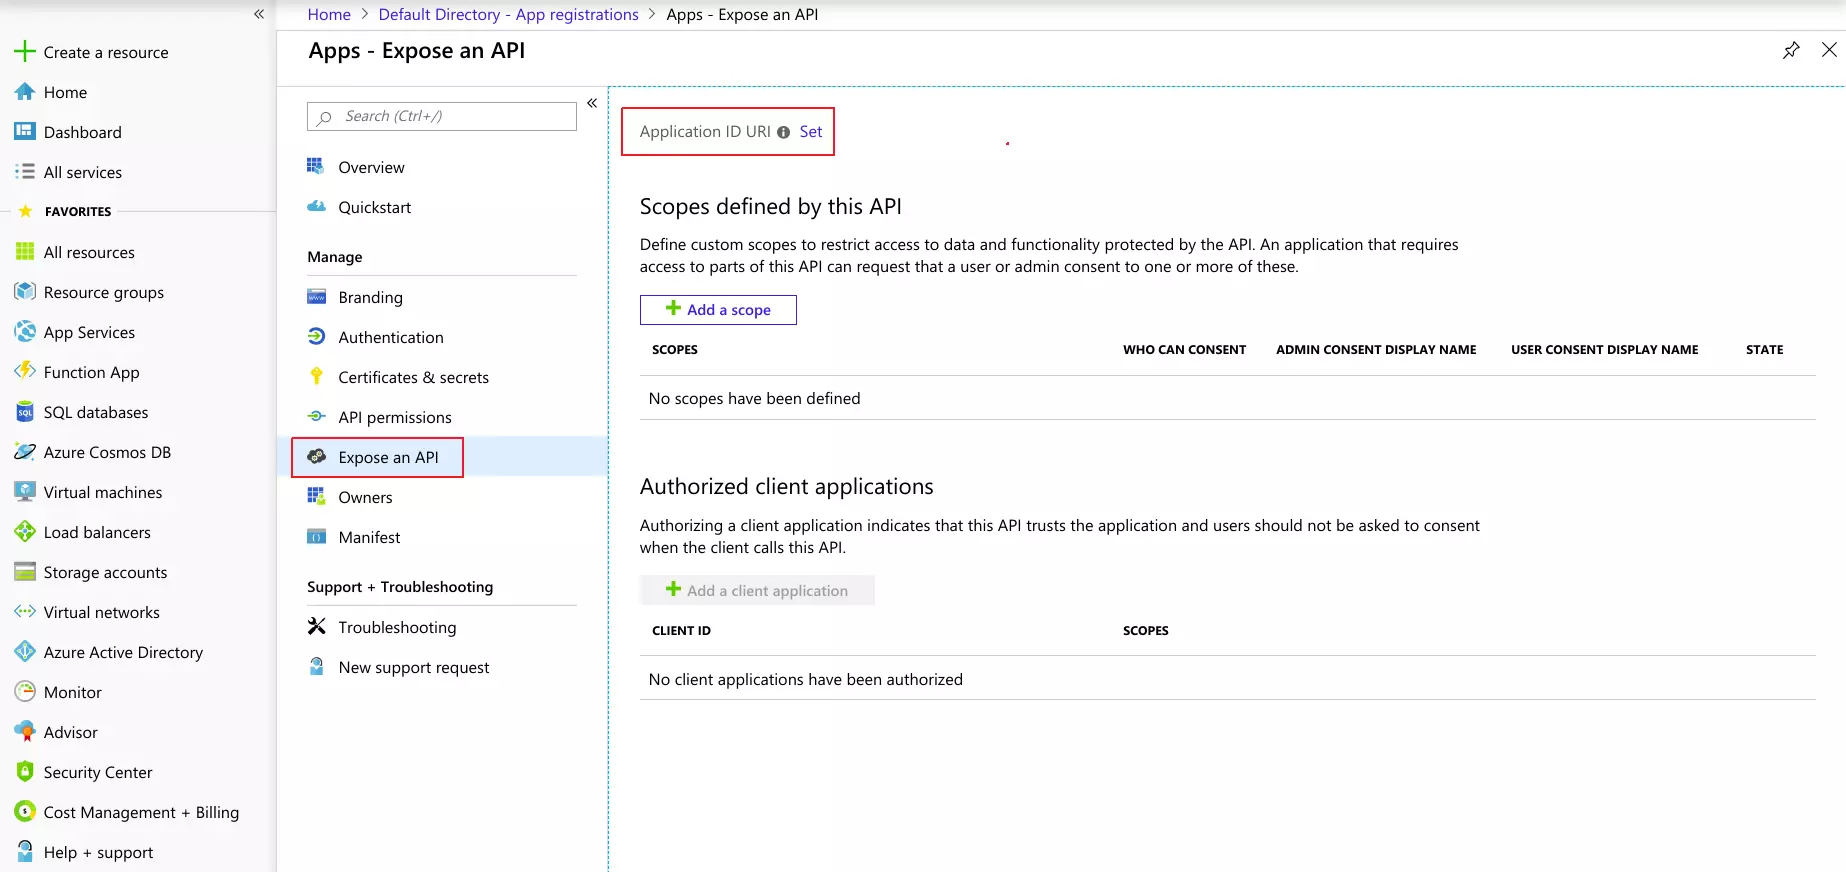
- Присвойте имя и выберите тип учетной записи. В поле «URI переадресации» укажите URL-адрес ACS, предоставленный в Метаданные поставщика услуг в разделе плагина и нажмите на Зарегистрировать филиал .
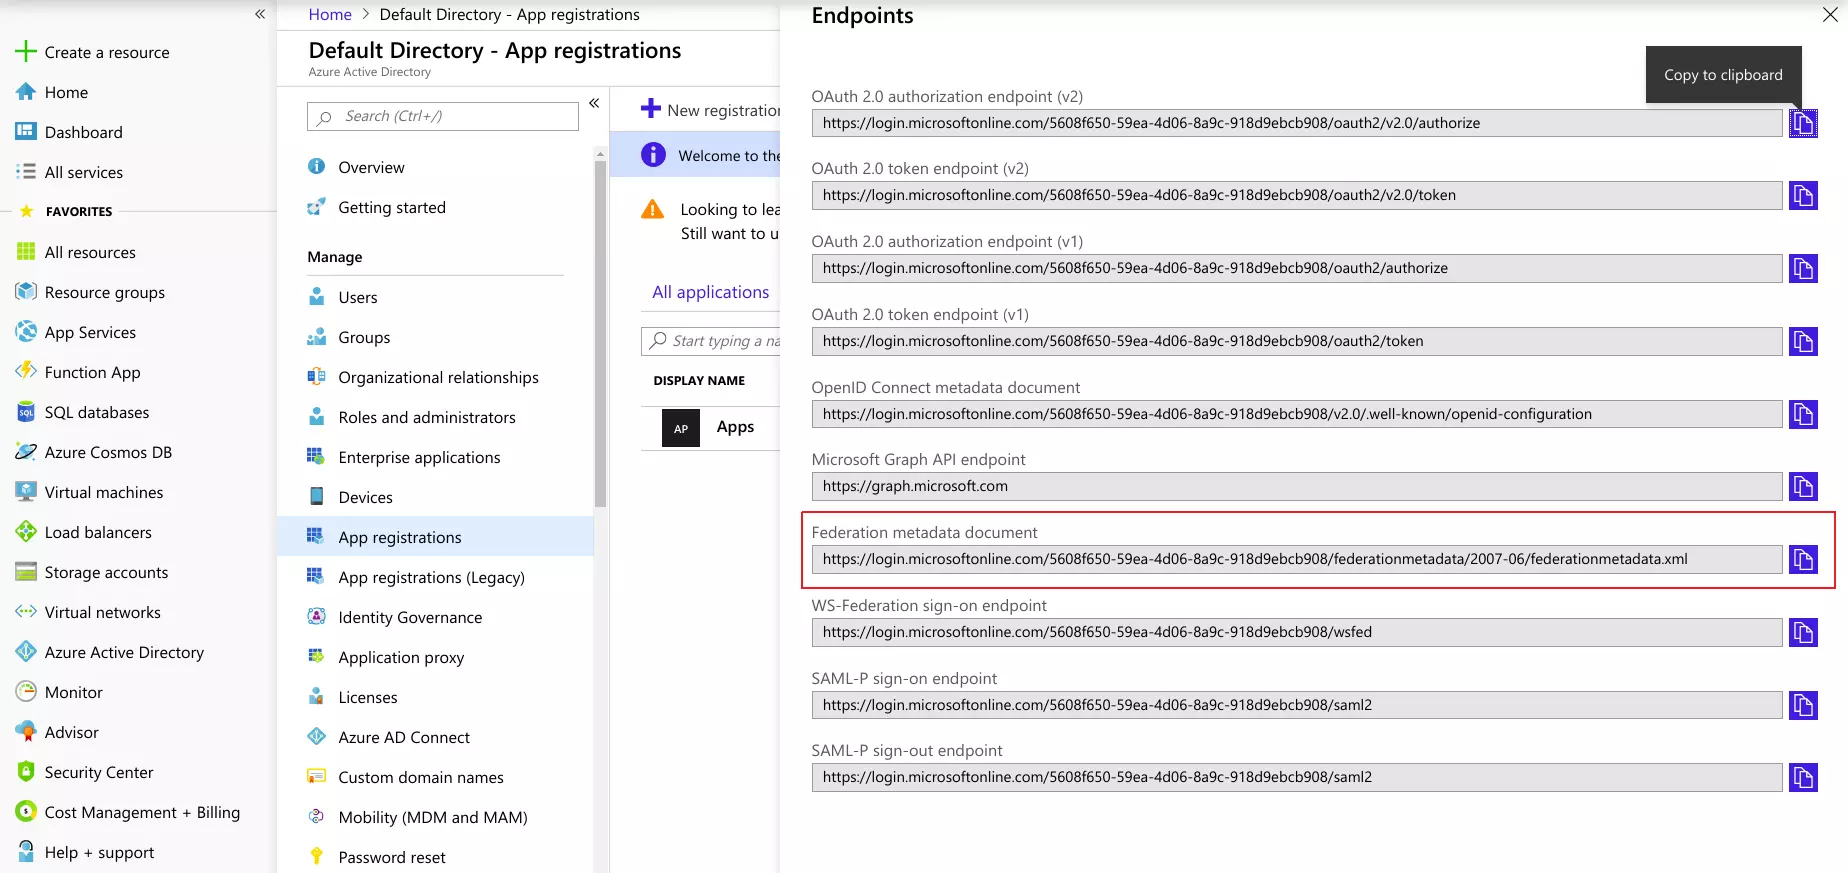
- Вернитесь в Azure Active Directory ⇒ Регистрация приложений
окно и нажмите на Endpoints ссылку.
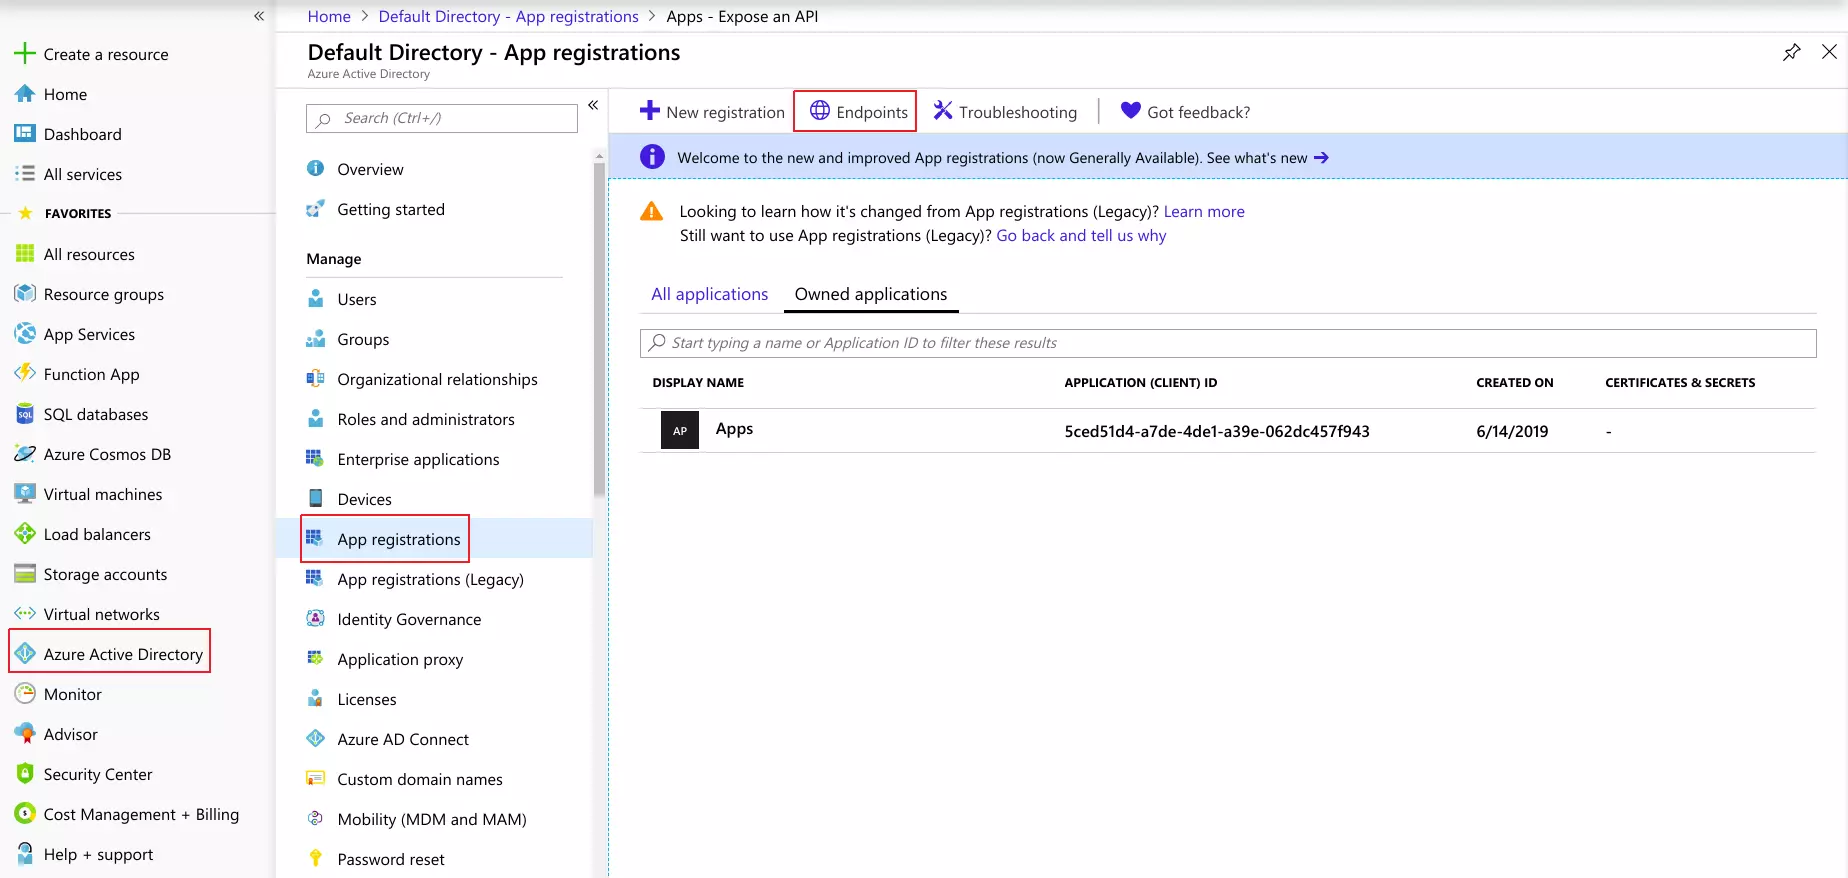
- Откроется окно с несколькими URL-адресами. Скопируйте их. Документ с метаданными федерации URL. Этот адрес потребуется при настройке плагина SAML.

Настройте Azure AD в качестве поставщика идентификации (IdP).
- В Плагины вкладка прокрутить до Метаданные поставщика услуг
В этом разделе вы найдете метаданные SharePoint, такие как: Идентификатор сущности SP и URL ACS (AssertionConsumerService) которые необходимы для настройки поставщика идентификационных данных.
- Войти в Портал Azure AD
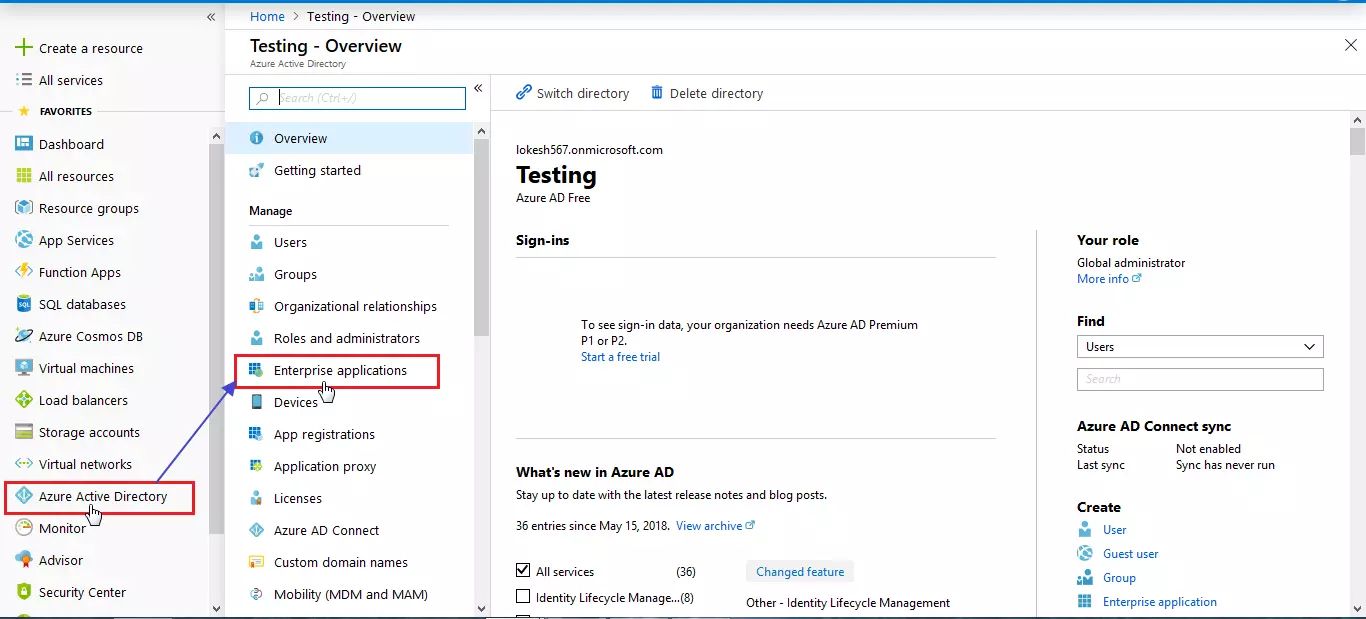
- Выбрать Azure Active Directory ⇒ Корпоративные приложения.
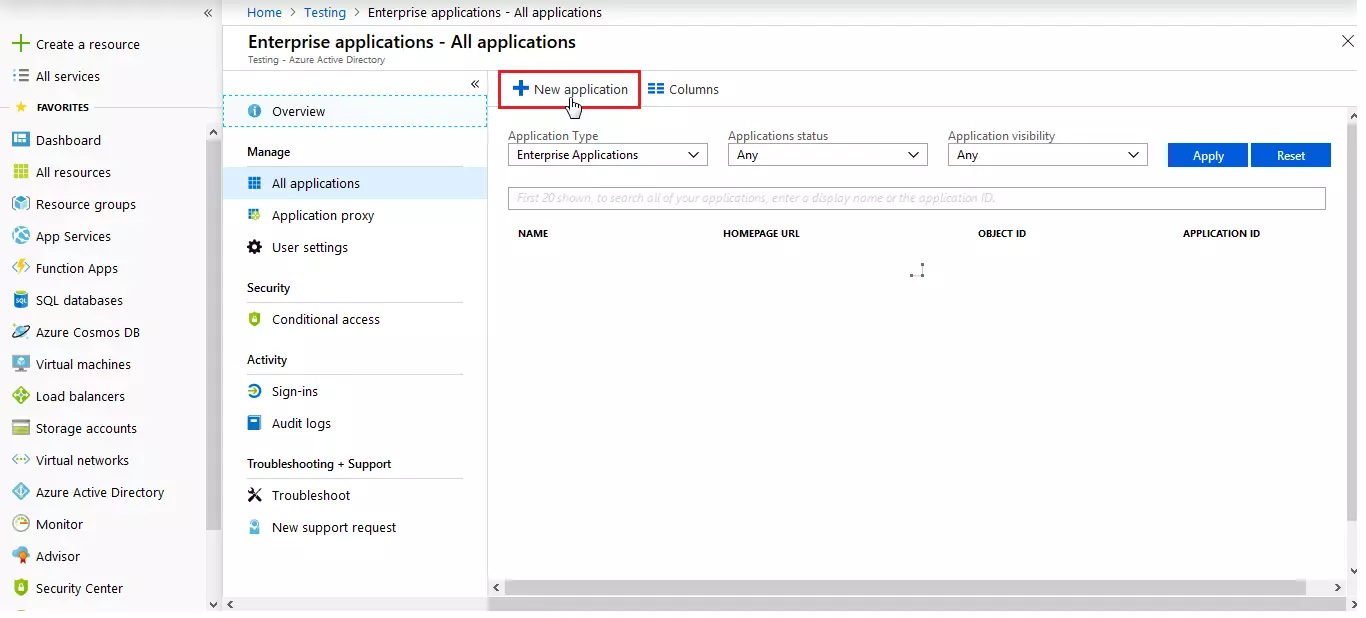
- Нажмите на Новое приложение.
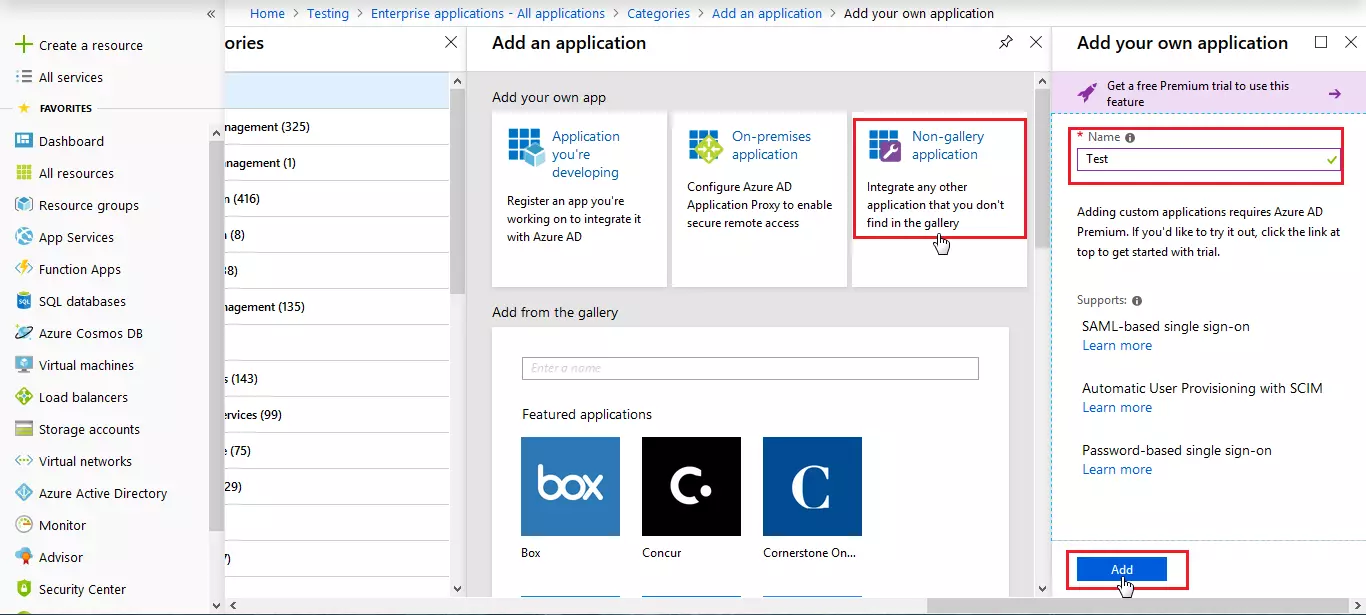
- Нажмите на Приложение без галереи в этом разделе введите название вашего приложения и нажмите Добавить .
- Нажмите на Единая точка входа из левого навигационного меню приложения. На следующем экране отобразятся параметры настройки единого входа. Нажмите на SAML.
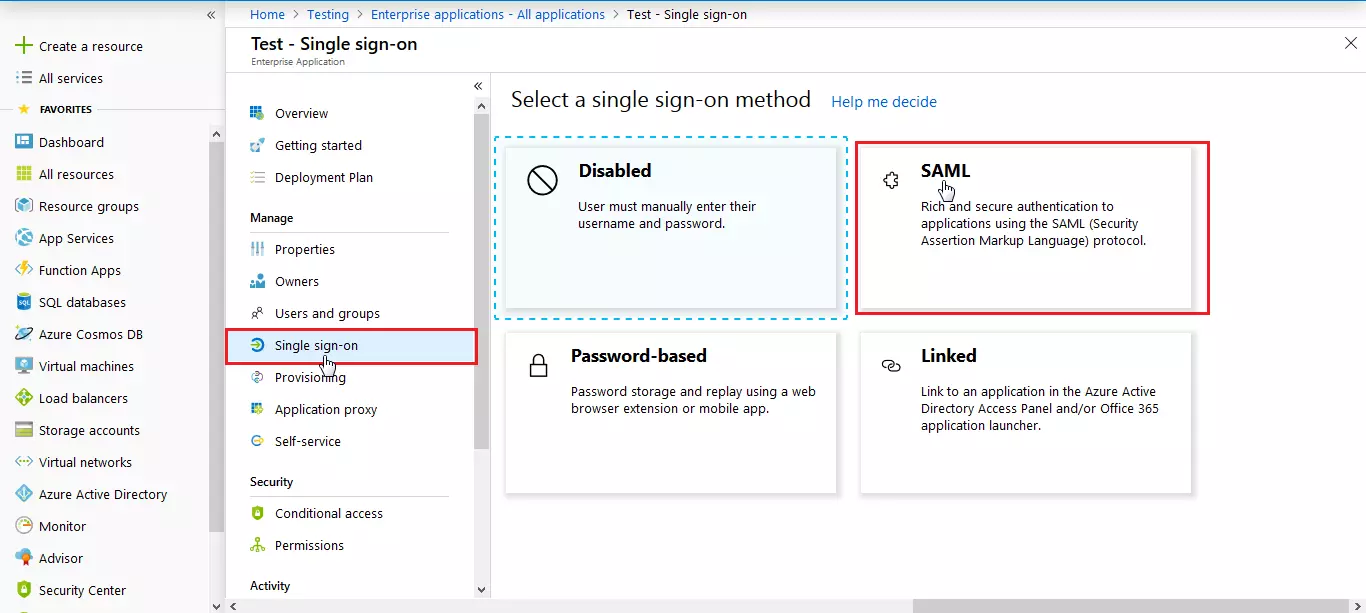
- Введите Идентификатор объекта SP для идентификатор и URL-адрес СКД для URL для ответа от Метаданные поставщика услуг раздел плагина.
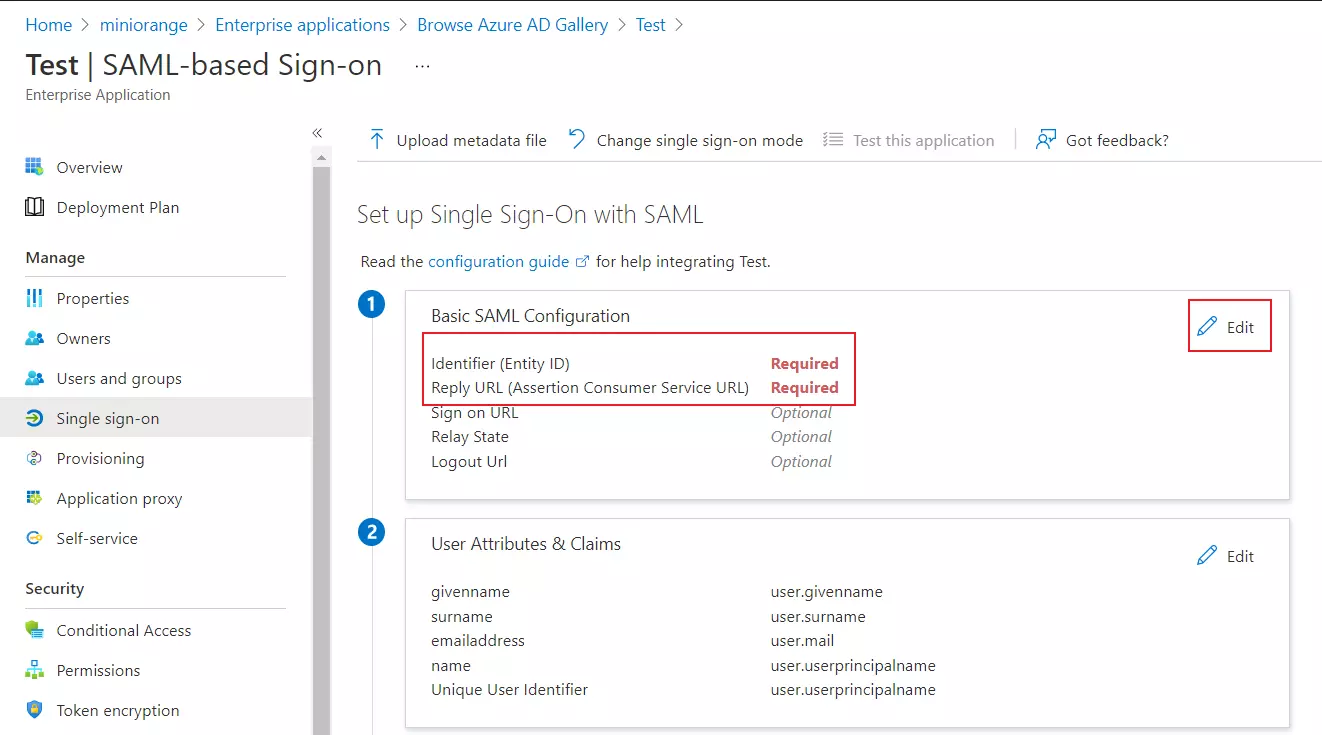
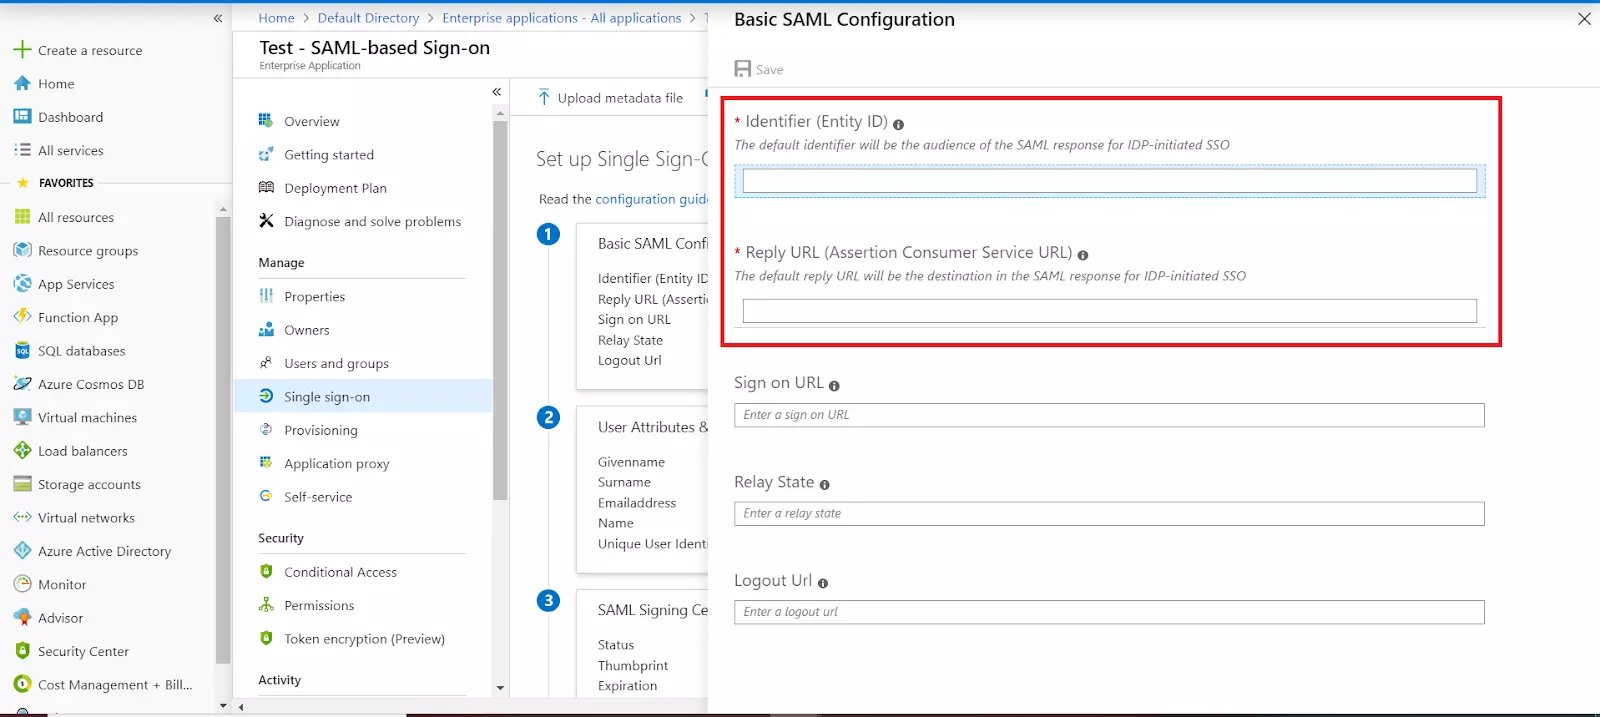
- По умолчанию следующие Атрибуты посланы.
- В Атрибуты и утверждения пользователя вкладка нажмите на Редактировать.
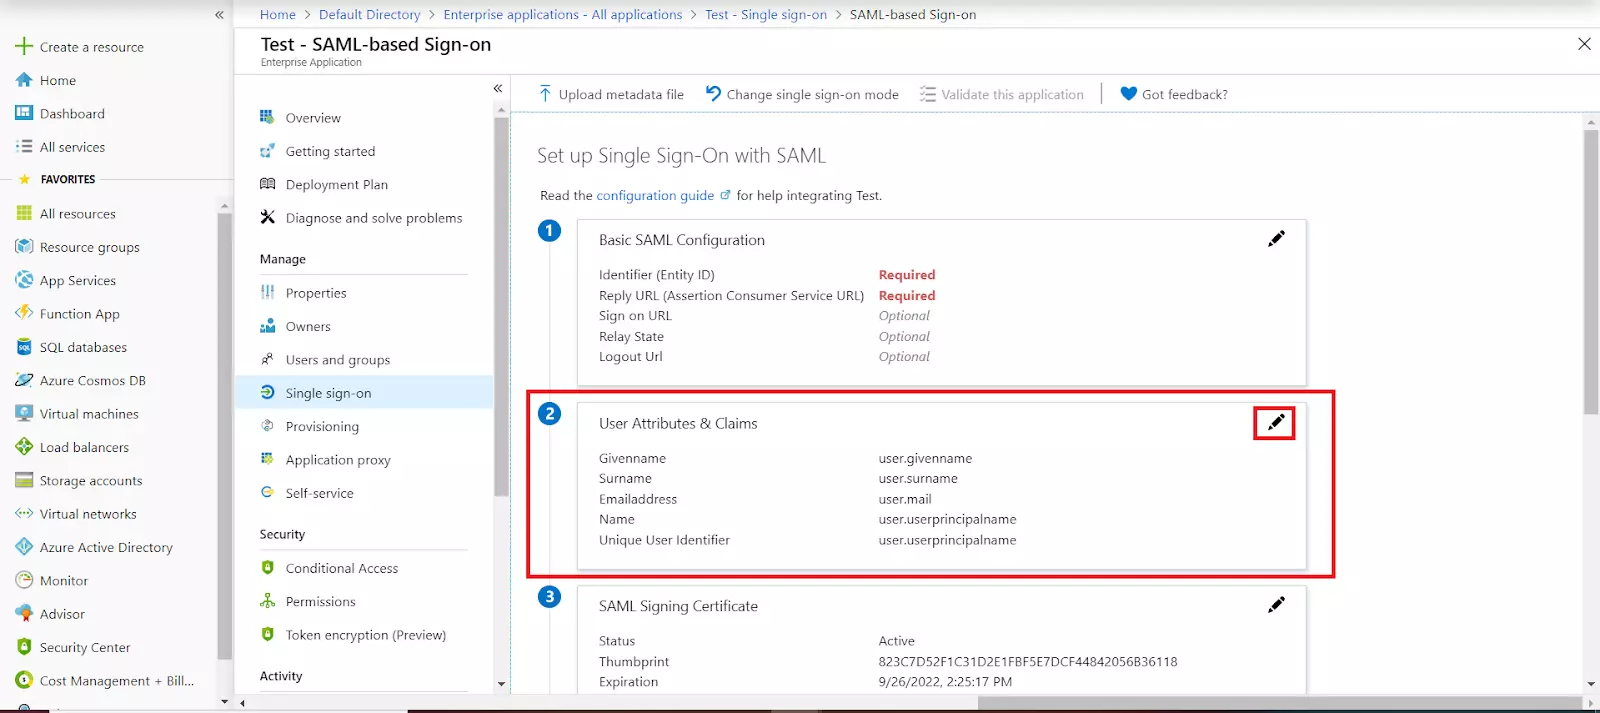
- Щелкните по названиям заявок, которые хотите отредактировать.
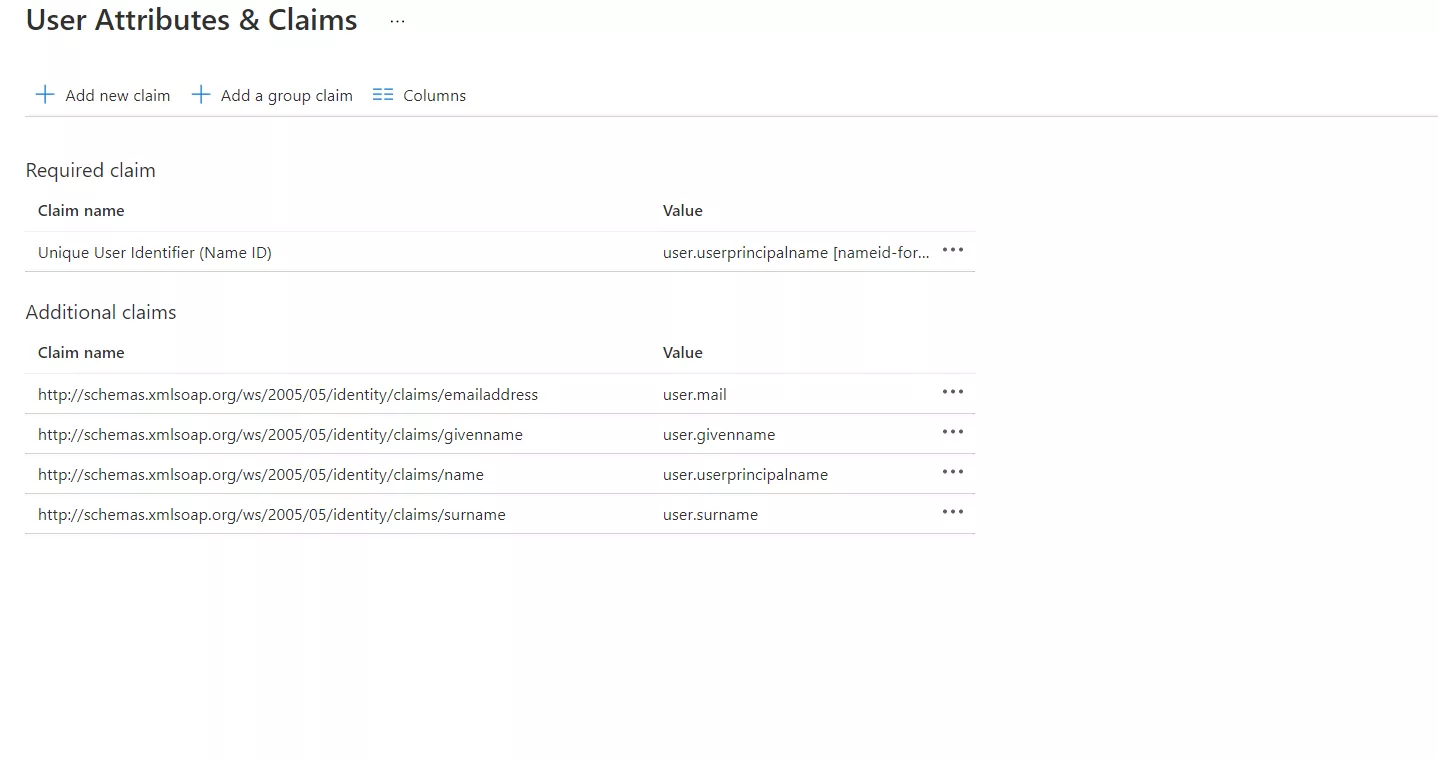
- Вы можете редактировать Имя и Пространство имен в соответствии с требованиями.
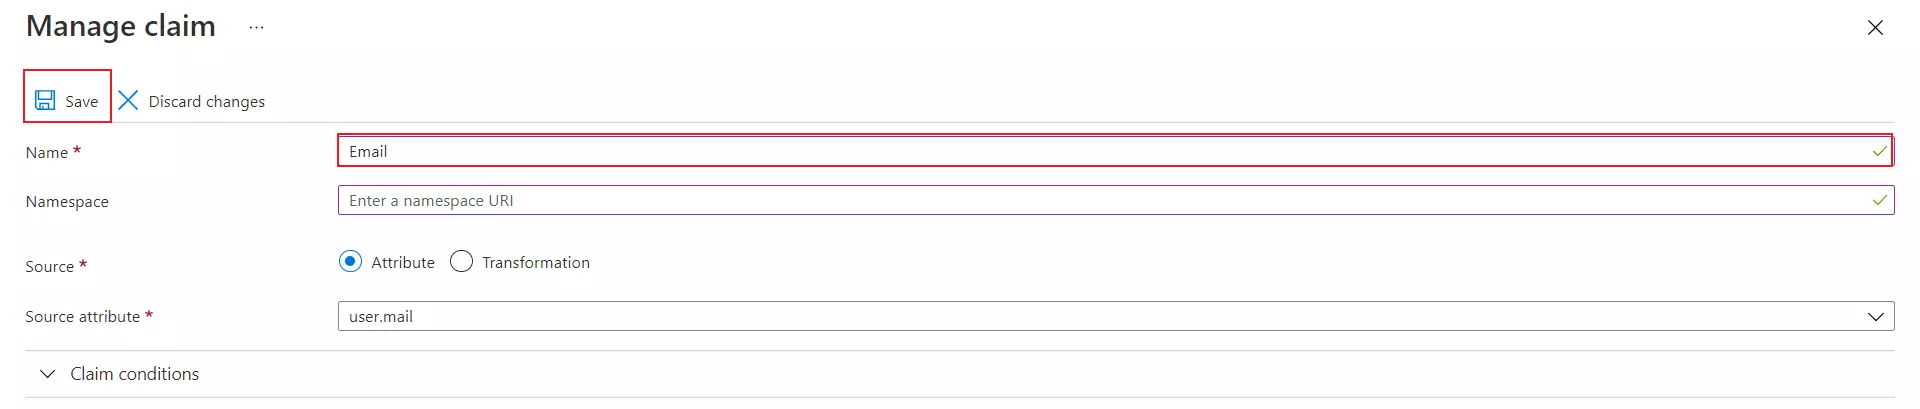
- После редактирования названий заявок вы увидите следующий экран.
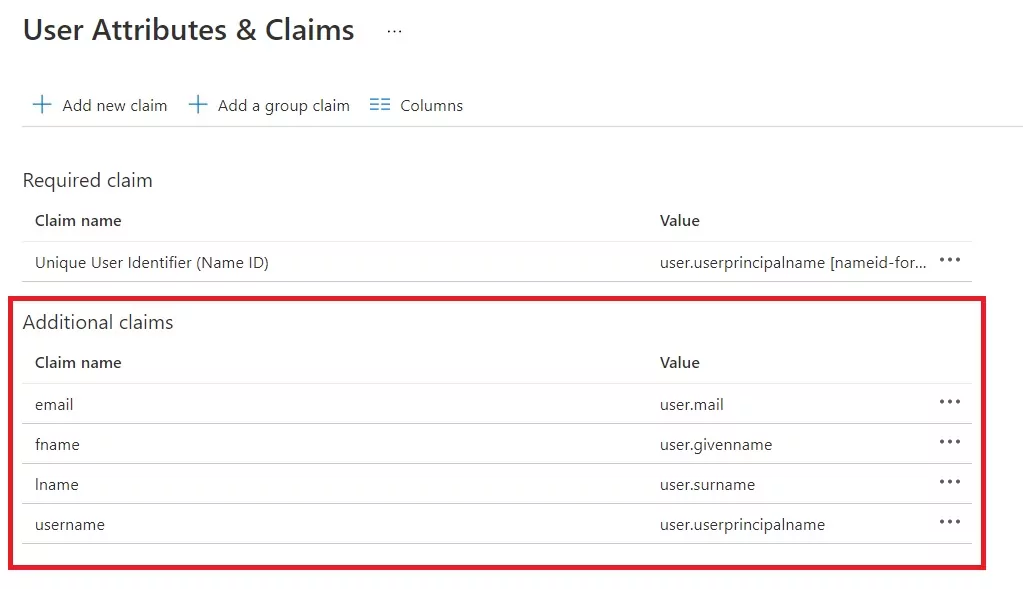
- Копировать URL-адрес метаданных Федерации приложенийЭто будет использоваться при настройке плагина SAML.
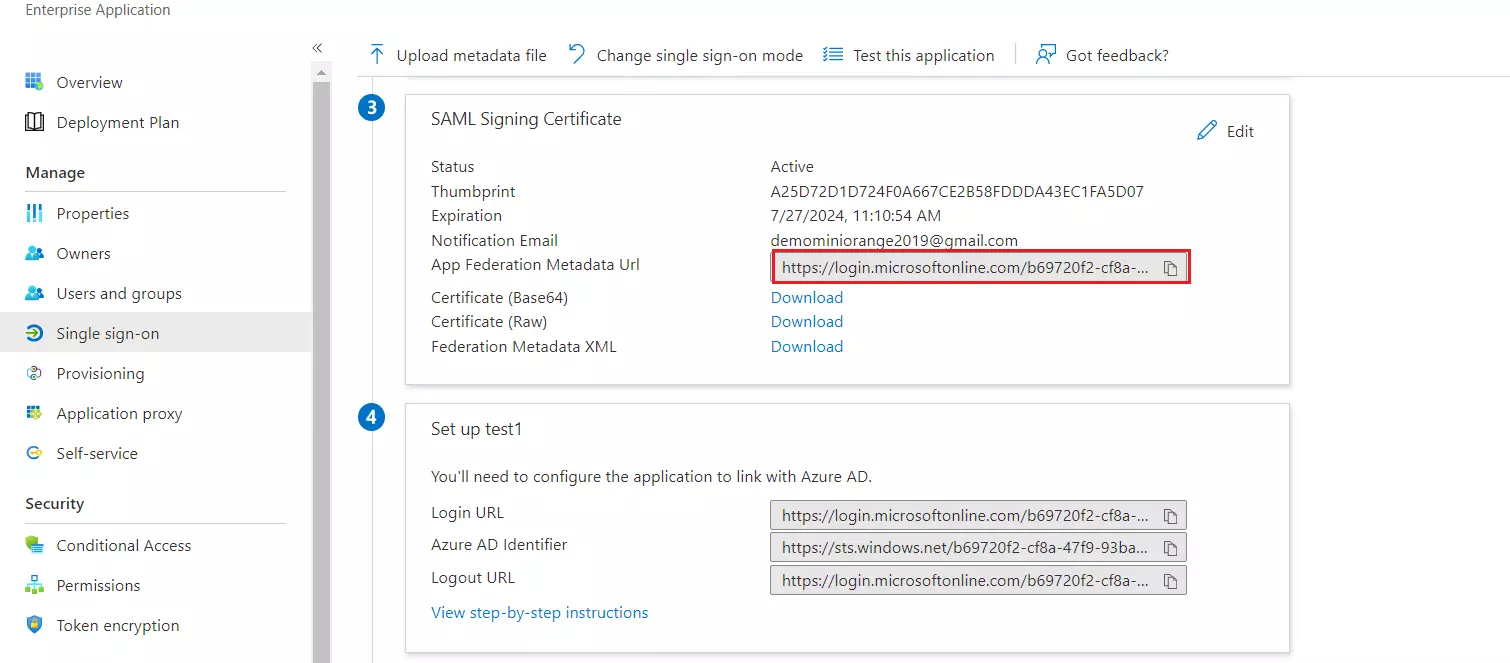
Назначайте пользователей и группы вашему SAML-приложению.
- В целях безопасности Azure AD не будет выдавать токен, позволяющий пользователю войти в приложение, если Azure AD не предоставила ему доступ. Доступ может быть предоставлен пользователям напрямую или через членство в группе.
- Нажмите на Пользователи и группы из левого навигационного меню приложения. На следующем экране отображаются параметры назначения пользователей/групп приложению.
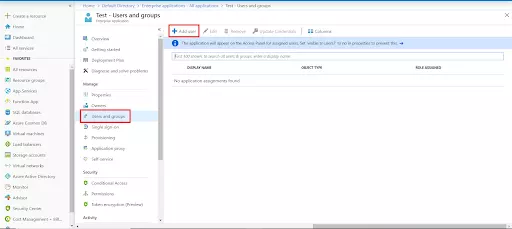
- После нажатия на Добавить пользователя, Выбрать Пользователи и группы в Добавить задание экран.
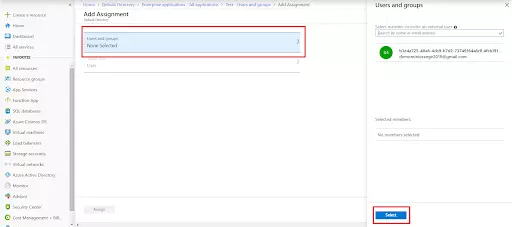
- На следующем экране отображается возможность выбора пользователя или приглашения внешнего пользователя. Выберите подходящего пользователя и нажмите кнопку. Выбрать .
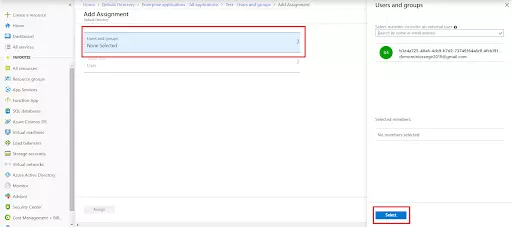
- Здесь вы также можете назначить роль этому пользователю в разделе Выберите роль раздел. Наконец, нажмите на Назначать кнопка для назначения этого пользователя или группы приложению SAML.
2. Настройте Moodle в качестве поставщика услуг (SP).
В плагине miniOrange SAML SSO перейдите на вкладку «Плагины» . Существует два способа настройки плагина:
А. Загружая метаданные IDP:
- Введите Имя ВПЛ.
- В Настройка поставщика услуг выберите раздел Метаданные URL/XML от Выберите метод падать.
- Скопируйте и вставьте URL-адрес метаданных IdP или XML-файл в URL/XML метаданных IDP поле ввода.
- Нажмите на Открыть Для проверки конфигурации.

B. Ручная настройка:
- Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя поставщика идентификации, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений.
- Нажмите на Открыть Для проверки конфигурации.

Шаг 3: Сопоставление атрибутов
- При выполнении пользователем единого входа (SSO) поставщик идентификации отправляет значение NameID. Это значение уникально для каждого пользователя.
- Чтобы плагин мог получить доступ к этим атрибутам, присвойте им значения. Имя пользователя и Эл. адрес as ИмяID.

В плагине miniOrange SAML SSO прокрутите вниз до раздела « Настройка поставщика услуг» . Существует два способа настройки плагина:
А. Загружая метаданные IDP:
- Укажите любое имя поставщика идентификации (IDP). Например, my_IDP.
- Выберите значение Выберите метод В качестве URL/XML метаданных из выпадающего списка.
- Введите URL-адрес метаданных следующим образом:
https://имя арендатора.b2clogin.com/имя-арендатора.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Примечание: Вам потребуется заменить имя арендатора в указанной выше ссылке на имя арендатора Azure B2C.

- Прокрутите страницу вниз и нажмите Сохранить изменения .
B. Ручная настройка:
- Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя IdP, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений.
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.
Шаг 3: Сопоставление атрибутов
Базовое сопоставление атрибутов
- При выполнении пользователем единого входа (SSO) поставщик идентификации отправляет значение NameID. Это значение уникально для каждого пользователя.
- Чтобы плагин мог получить доступ к этим атрибутам, присвойте им значение. Эл. адрес и Имя пользователя атрибутов.
- Кроме того, можно сопоставлять атрибуты пользователя (например, Имя и Фамилия).
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Пользовательское сопоставление атрибутов
Эта функция позволяет сопоставлять пользовательские атрибуты, отправляемые поставщиком идентификации (IDP), с атрибутами Moodle.
- Чтобы создать пользовательский атрибут, перейдите по ссылке: Администрирование сайта >> Пользователи >> Поля профиля пользователя в плагине.
- Нажмите на Создайте новое поле профиля. Выберите тип атрибута из выпадающего списка и введите значения в необходимые поля.

- Присвойте созданному пользовательскому атрибуту желаемое значение.
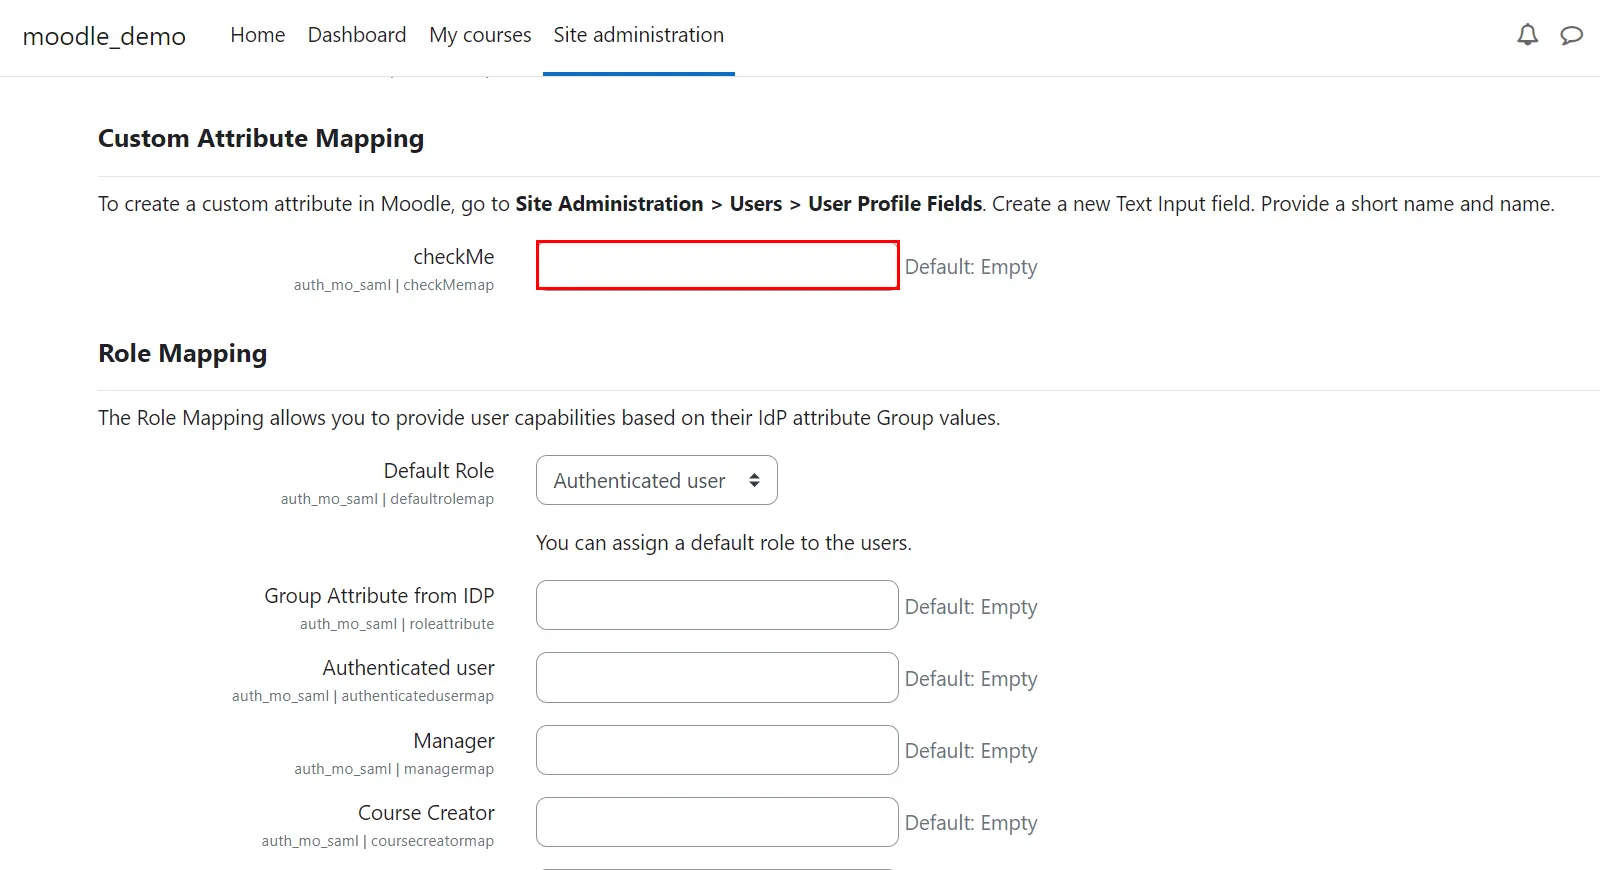
- Прокрутите вниз и нажмите Сохранить изменения кнопку для сохранения ваших конфигураций.
Шаг 4: Сопоставление ролей
- В бесплатном плагине можно выбрать роль по умолчанию, которая будет назначена всем пользователям, не являющимся администраторами, при выполнении единого входа (SSO).
Примечание: Роли будут назначаться новым пользователям, созданным с помощью SSO. Роли существующих пользователей Moodle останутся без изменений.
- Прокрутите вниз до Сопоставление ролей .
- Выберите роль по умолчанию и нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Шаг 4: Сопоставление ролей
Эта функция позволяет назначать и управлять ролями пользователей при использовании единого входа (SSO). Помимо стандартных ролей Moodle, она совместима и с любыми пользовательскими ролями.
- Группа/Роль Атрибут обеспечит сопоставление имени поля, содержащего информацию, связанную с ролями, которая отправляется поставщиком идентификации и будет использоваться для сопоставления ролей.
- Выделите Сопоставление ролей в соответствующем разделе укажите соответствия для этих ролей.
- Выберите Роль по умолчанию Выберите из выпадающего списка, если роль пользователя не соответствует присвоенным значениям.
- Например, если у вас есть пользователь, у которого Группа/Роль Если значение атрибута — idp-teacher, и вы хотите присвоить его группе учителей, просто укажите idp-teacher в... Учитель: поле раздела сопоставления ролей.
Примечание: Вы можете присвоить несколько значений, разделенных точкой с запятой (;).
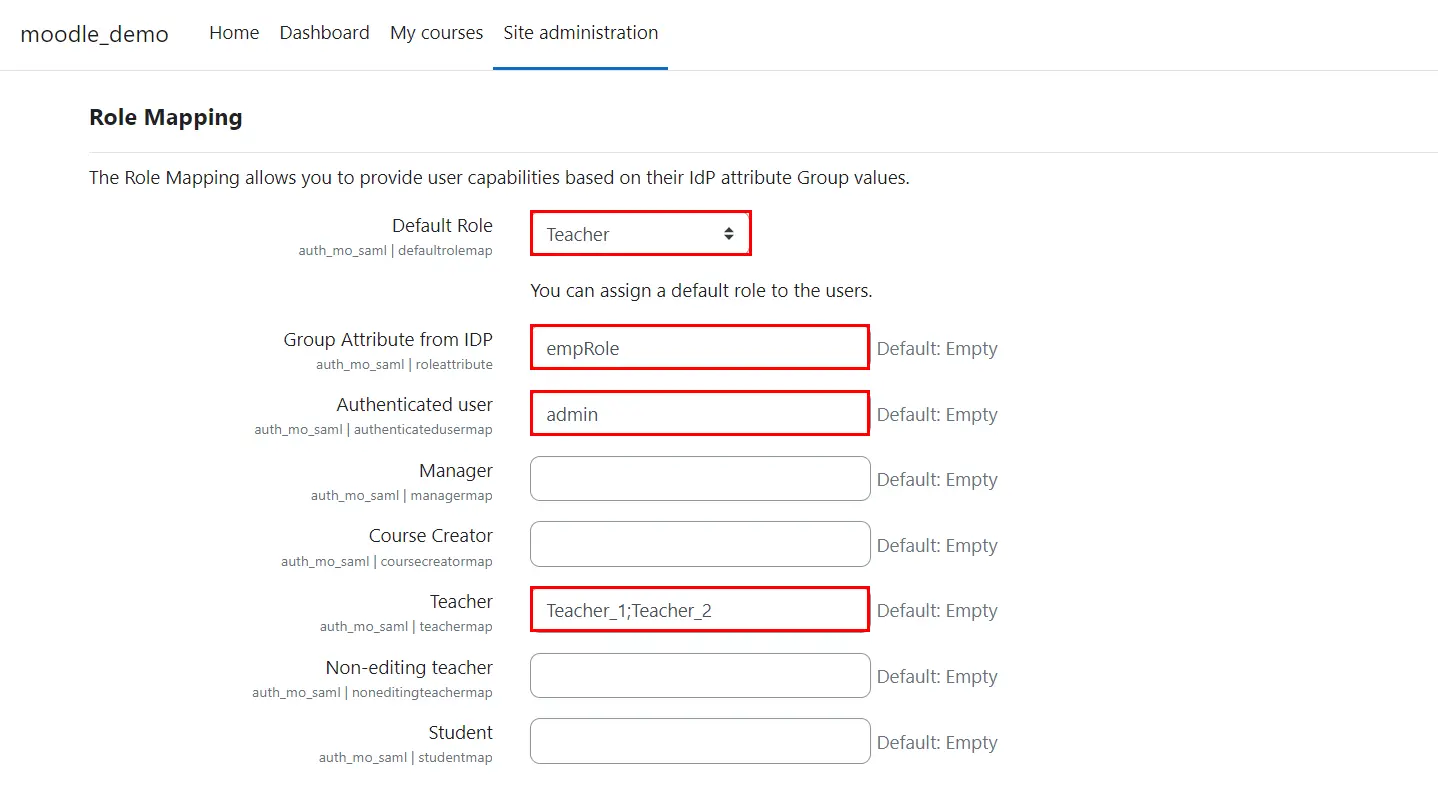
- Нажмите на Сохранить изменения кнопку для сохранения ваших конфигураций.
Шаг 5: Настройки единого входа
- В плагине можно добавить виджет авторизации, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
- Перейдите на сайт Плагины >> Аутентификация >> Управление аутентификацией.
- Нажмите на чтобы включить видимость плагина.
- Нажмите на ⬆ для настройки параметров плагина.

Шаг 5: Настройки единого входа (SSO)
В плагине можно добавить виджет авторизации, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
- Перейдите в Администратор сайта >> Плагины >> Управление аутентификацией.
- Нажмите на чтобы включить видимость плагина.
- Нажмите на ⬆ для настройки параметров плагина.
- Чтобы включить автоматическое перенаправление со страницы входа в Moodle на сайт WordPress.
- Выбирайте Да значение из выпадающего списка для Включить автоматическое перенаправление на IDP со страницы входа в Moodle. поле.
- Записывать URL-адрес бэкдора Это пригодится, когда SSO даст сбой.
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Вы успешно настроили Moodle в качестве поставщика услуг SAML для обеспечения единого входа в систему Azure AD на вашем сайте Moodle.
Статьи по теме





 Регистрация




