
Единый вход (SSO) Moodle SAML с использованием RSA SecurID в качестве поставщика идентификации | Вход через SSO с RSA SecurID
Обзор
Единый вход (SSO) по SAML для вашего сайта Moodle можно реализовать с помощью нашего плагина miniOrange SAML SSO. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML. Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между RSA SecurID в качестве поставщика идентификации (IdP) и Moodle в качестве поставщика услуг (SP).



Предварительные условия: загрузка и установка
Для настройки RSA SecurID в качестве поставщика идентификации (IdP) в Moodle вам потребуется установить плагин miniOrange Moodle SAML 2.0 SSO.
Шаги настройки
1. Настройте RSA SecurID в качестве поставщика идентификации (IdP).
Выполните следующие шаги, чтобы настроить RSA SecurID в качестве поставщика идентификационных данных:
Настройте RSA SecurID в качестве поставщика идентификации (IdP).
- В Плагины вкладка прокрутить до Метаданные поставщика услуг В этом разделе вы найдете метаданные SharePoint, такие как: Идентификатор сущности SP и URL-адрес ACS (AssertionConsumerService) которые необходимы для настройки поставщика идентификационных данных.

- Войдите в RSA SecurID Access (облачная консоль) как администратор.
- В верхнем навигационном меню нажмите на Приложения → Каталог приложений.

- Нажмите Создать из шаблона в правом верхнем углу.

- Нажмите кнопку «Выбрать» рядом с SAML Directна странице «Выбор шаблона коннектора».

- Заполните необходимую информацию в Основная информация:
- Имя: Название приложения, например, miniOrange Plugin.
- Описание (необязательно): Описание для вашей заявки.
- Отключено [флажок] (необязательно): Выбирайте этот параметр только в том случае, если хотите скрыть это приложение от пользователей. При отключении приложение отображается в разделе «Мои приложения», но не отображается на портале приложений RSA.
- Теперь нажмите на Далее .

Профиль подключения
- Нажмите на Импорт метаданных .

- Загрузите файл метаданных плагина miniOrange. Вы можете скачать файл метаданных плагина по ссылке: Вкладка «Метаданные поставщика услуг» плагина.
- Проверьте настроенные URL-адреса и нажмите на Сохранено кнопка в правом верхнем углу Импорт метаданных SAML Оконная страница.

- Проверьте, успешно ли импортированы метаданные плагина.

Инициировать рабочий процесс SAML
- URL-адрес подключения: Введите URL-адрес, с которого будет сгенерирован запрос на единый вход (SSO), то есть URL-адрес, на который вы хотите перенаправить пользователя после успешного выполнения единого входа.
- Выбрать Инициировано SPПоскольку единый вход (SSO) запускается со стороны приложения.
- Метод привязки для SAML-запроса: POST

Примечание: Бесплатная версия плагина SAML 2.0 SSO поддерживает только привязку POST для запросов SAML.
- Подпись [флажок]: Снимите галочку с
Примечание: Бесплатная версия плагина SAML 2.0 SSO не поддерживает подписанные SAML-запросы. Если вы используете платные версии плагина, вы можете отправлять подписанные SAML-запросы.

Поставщик удостоверений SAML (эмитент)
- URL-адрес поставщика идентификационных данных: Обратите внимание на это значение, оно будет использоваться в качестве URL-адреса для входа по SAML при настройке плагина.
- Идентификатор организации-эмитента: По умолчанию
Примечание: Это идентификатор сущности поставщика идентификации (IdP) или эмитента, используемый для настройки в плагине.
- Подпись ответа SAML: Загрузите закрытый ключ и сертификат, которые будут использоваться для подписи SAML-ответа, или сгенерируйте новую пару ключей, нажав кнопку «Сгенерировать пакет сертификатов».
- Включите сертификат в исходящее утверждение: Включить (необязательно)

Провайдер услуг
- Если вы загрузили метаданные плагина в разделе «Профиль подключения», URL-адрес службы обработки утверждений и URL-адрес аудитории должны быть предварительно настроены. В противном случае необходимые URL-адреса можно найти в Вкладка «Метаданные поставщика услуг» Установите плагин miniOrange SAML и обновите здесь URL-адрес.
Идентификация пользователя
- Укажите информацию NameID, которая идентифицирует пользователя, генерирующего SAML-утверждение.

Расширенные настройки: Расширение атрибутов (необязательно)
- Настройте дополнительную информацию о пользователе, которая будет отправляться в приложение в ответе SAML. Например, имя пользователя, адрес электронной почты, отображаемое имя, группы и т. д.

- Теперь нажмите Далее .
Доступ пользователя
- Выберите политику доступа следующим образом: Разрешить всем аутентифицированным пользователям и нажмите на Далее .

Портальный дисплей
- Настройте параметры отображения приложения для конечных пользователей RSA, такие как значок приложения и т.д.
- Теперь нажмите Сохранить и закончить чтобы сохранить настройки.

- Теперь в верхней панели навигации нажмите Области применения Мои Приложения.
- Найдите настроенное вами приложение. Нажмите на стрелку вниз рядом с названием приложения и выберите его. Экспорт метаданных.

- Сохраните метаданные, они понадобятся для настройки плагина miniOrange.
- В конце, нажмите Опубликовать изменения Нажмите кнопку в верхнем левом углу консоли администратора RSA, чтобы опубликовать эту конфигурацию приложения.

2. Настройте Moodle в качестве поставщика услуг (SP).
- Бесплатно
- Премиум


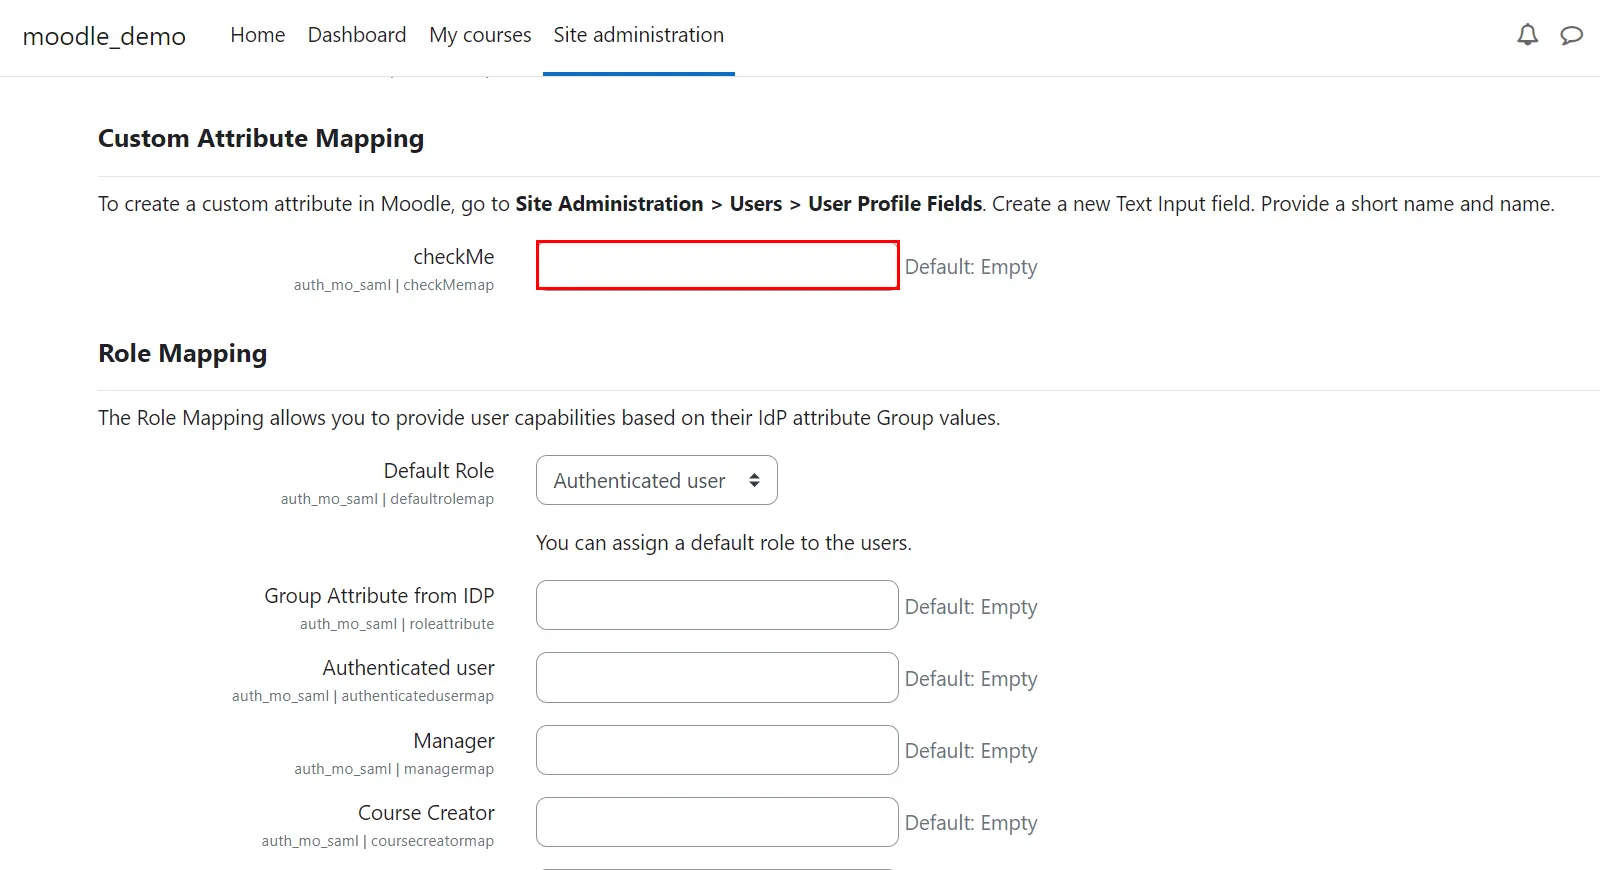

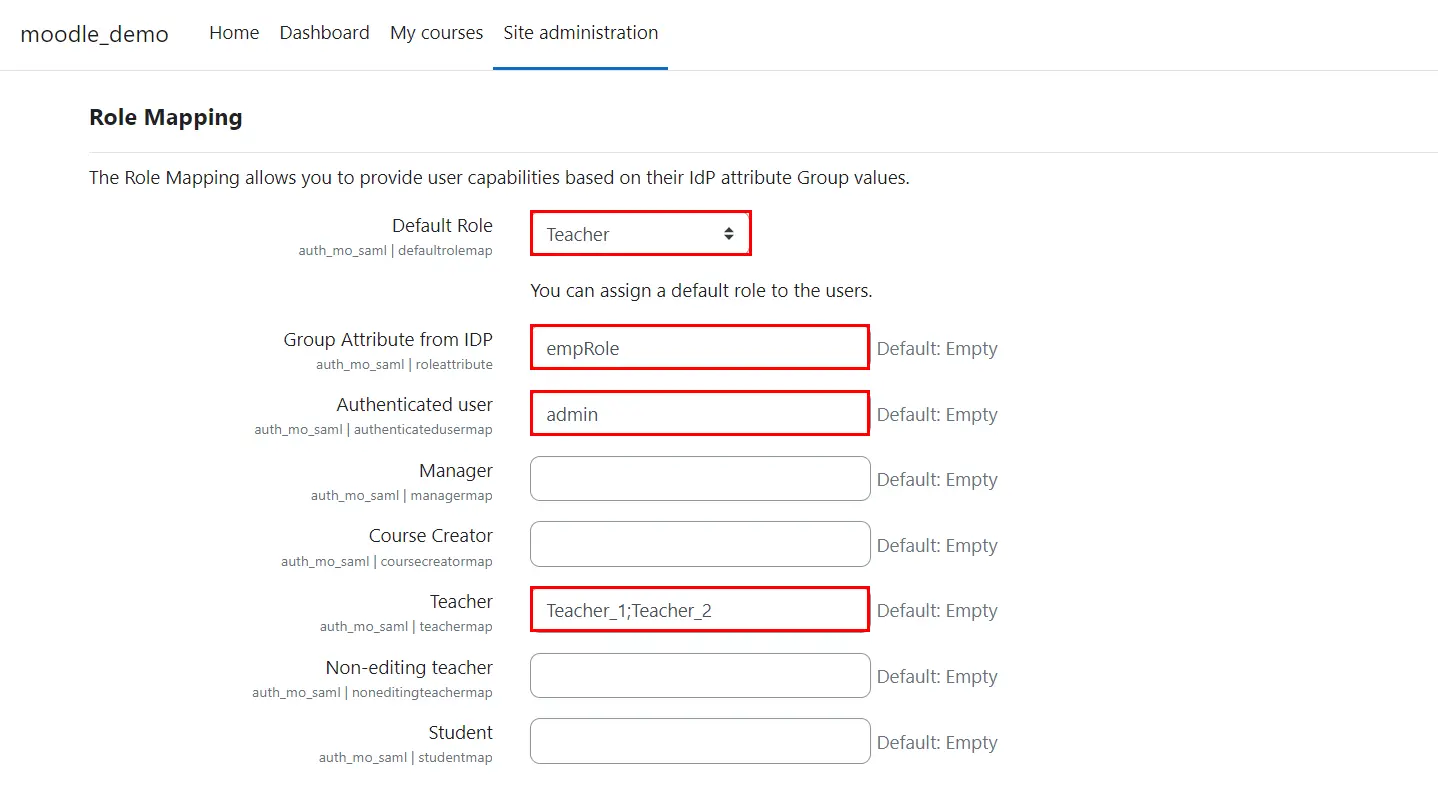


Вы успешно настроили Moodle в качестве поставщика услуг SAML для обеспечения единого входа через RSA SecurID на вашем сайте Moodle.
Статьи по теме
Почему наши клиенты выбирают решение miniOrange Moodle SAML для единого входа (Single Sign-On)?

 Регистрация

Мы предлагаем надежные решения для управления идентификацией, включая единый вход (SSO), двухфакторную аутентификацию (JFA), адаптивную многофакторную аутентификацию (MFA), предоставление доступа и многое другое. Пожалуйста, свяжитесь с нами по адресу:
+1 978 658 9387 (США) | +91 97178 45846 (Индия) moodlesupport@xecurify.com


