Единый вход (SSO) Moodle SAML с использованием SimpleSAML в качестве поставщика идентификации | Вход через SimpleSAML SSO
Обзор
Единый вход (SSO) по SAML для вашего сайта Moodle можно реализовать с помощью нашего плагина miniOrange SAML SSO. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML. Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между SimpleSAML в качестве поставщика идентификации (IdP) и Moodle в качестве поставщика услуг (SP).
Предварительные условия: загрузка и установка
Для настройки SimpleSAML в качестве поставщика идентификации (IdP) в Moodle вам потребуется установить плагин miniOrange Moodle SAML 2.0 SSO.
Шаги настройки
1. Настройте SimpleSAML в качестве поставщика идентификации (IdP).
Выполните следующие шаги, чтобы настроить SimpleSAML в качестве поставщика удостоверений:
Настройте SimpleSAML в качестве поставщика идентификации (IdP).
- В Плагины вкладка прокрутить до Метаданные поставщика услуг В этом разделе вы найдете метаданные SharePoint, такие как: Идентификатор сущности SP и URL-адрес ACS (AssertionConsumerService) которые необходимы для настройки поставщика идентификационных данных.

- В файле config/config.php убедитесь, что enable.saml20-idp истинно. Пример: 'enable.saml20-idp' => true
- В файле metadata/saml20-idp-hosted.php настройте SimpleSAML в качестве поставщика идентификации следующим образом:
            $metadata['__DYNAMIC:1__'] = [

            'host' => '__DEFAULT__',

            /* X.509 key and certificate. Relative to the cert directory.*/

            'privatekey' => '<YOUR_PRIVATE_KEY_FILE_NAME>',    //eg. RSA_Private_Key.pem

            'certificate' => '<YOUR_PUBLIC_KEY_FILE_NAME>',    //eg. RSA_Public_Key.cer

            /* Authentication source to use. Configured in 'config/authsources.php'. */

            'auth' => '<YOUR_AUTH_SOURCE_NAME>'

        ];
- В файле metadata/saml20-sp-remote.php зарегистрируйте свой Поставщик услуг как это:
Замените example.com на имя вашего домена WordPress.
            $metadata['https://example.com/miniorange-saml-20-single-sign-on/'] = [

            'AssertionConsumerService' => 'https://example.com/',

            'SingleLogoutService'      => 'https://example.com/',

            'NameIDFormat' => 'urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress',

            'simplesaml.nameidattribute' => 'mail',

            'simplesaml.attributes'      => true,

            'attributes' => array('mail', 'givenname', 'sn', 'memberOf'),

        ];
- Здесь вы также можете добавить атрибуты пользователя Вы хотите отправить данные из SimpleSAML своему поставщику услуг, например, WordPress.
- Перейдите на Домашняя страница SimpleSAMLphp установки.
URL-адрес установки может выглядеть, например, так: https://service.example.com/simplesaml/, где service.example.com необходимо заменить путем к вашему файлу SimpleSAMLphp.

Примечание: URL-адрес страницы установки может отличаться в зависимости от способа установки SimpleSAML.
- Теперь перейдите в Вкладка «Федерация» и нажмите на Показать метаданные для Метаданные поставщика идентификации SAML 2.0.
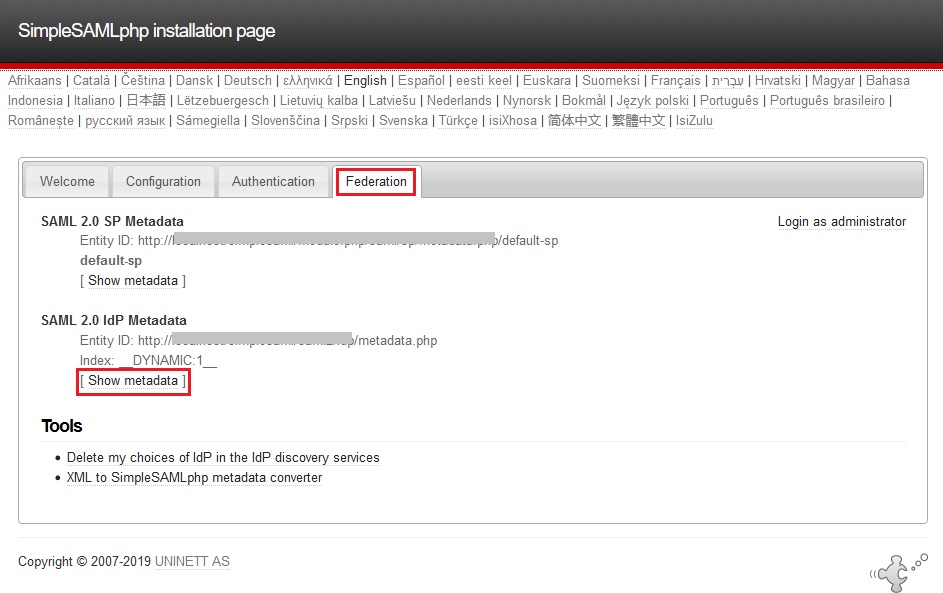
- Здесь вы можете получить метаданные поставщика идентификации (IdP), которые потребуются для настройки плагина.
2. Настройте Moodle в качестве поставщика услуг (SP).
В плагине miniOrange SAML SSO перейдите на вкладку «Плагины» . Существует два способа настройки плагина:
А. Загружая метаданные IDP:
- Введите Имя ВПЛ.
- В Настройка поставщика услуг выберите раздел Метаданные URL/XML от Выберите метод падать.
- Скопируйте и вставьте URL-адрес метаданных IdP или XML-файл в URL/XML метаданных IDP поле ввода.
- Нажмите на Открыть Для проверки конфигурации.

B. Ручная настройка:
- Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя поставщика идентификации, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений.
- Нажмите на Открыть Для проверки конфигурации.

Шаг 3: Сопоставление атрибутов
- При выполнении пользователем единого входа (SSO) поставщик идентификации отправляет значение NameID. Это значение уникально для каждого пользователя.
- Чтобы плагин мог получить доступ к этим атрибутам, присвойте им значения. Имя пользователя и Эл. адрес as ИмяID.

В плагине miniOrange SAML SSO прокрутите вниз до раздела « Настройка поставщика услуг» . Существует два способа настройки плагина:
А. Загружая метаданные IDP:
- Укажите любое имя поставщика идентификации (IDP). Например, my_IDP.
- Выберите значение Выберите метод В качестве URL/XML метаданных из выпадающего списка.
- Введите URL-адрес метаданных следующим образом:
https://имя арендатора.b2clogin.com/имя-арендатора.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata
Примечание: Вам потребуется заменить имя арендатора в указанной выше ссылке на имя арендатора Azure B2C.

- Прокрутите страницу вниз и нажмите Сохранить изменения .
B. Ручная настройка:
- Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя IdP, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений.
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.
Шаг 3: Сопоставление атрибутов
Базовое сопоставление атрибутов
- При выполнении пользователем единого входа (SSO) поставщик идентификации отправляет значение NameID. Это значение уникально для каждого пользователя.
- Чтобы плагин мог получить доступ к этим атрибутам, присвойте им значение. Эл. адрес и Имя пользователя атрибутов.
- Кроме того, можно сопоставлять атрибуты пользователя (например, Имя и Фамилия).
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Пользовательское сопоставление атрибутов
Эта функция позволяет сопоставлять пользовательские атрибуты, отправляемые поставщиком идентификации (IDP), с атрибутами Moodle.
- Чтобы создать пользовательский атрибут, перейдите по ссылке: Администрирование сайта >> Пользователи >> Поля профиля пользователя в плагине.
- Нажмите на Создайте новое поле профиля. Выберите тип атрибута из выпадающего списка и введите значения в необходимые поля.

- Присвойте созданному пользовательскому атрибуту желаемое значение.
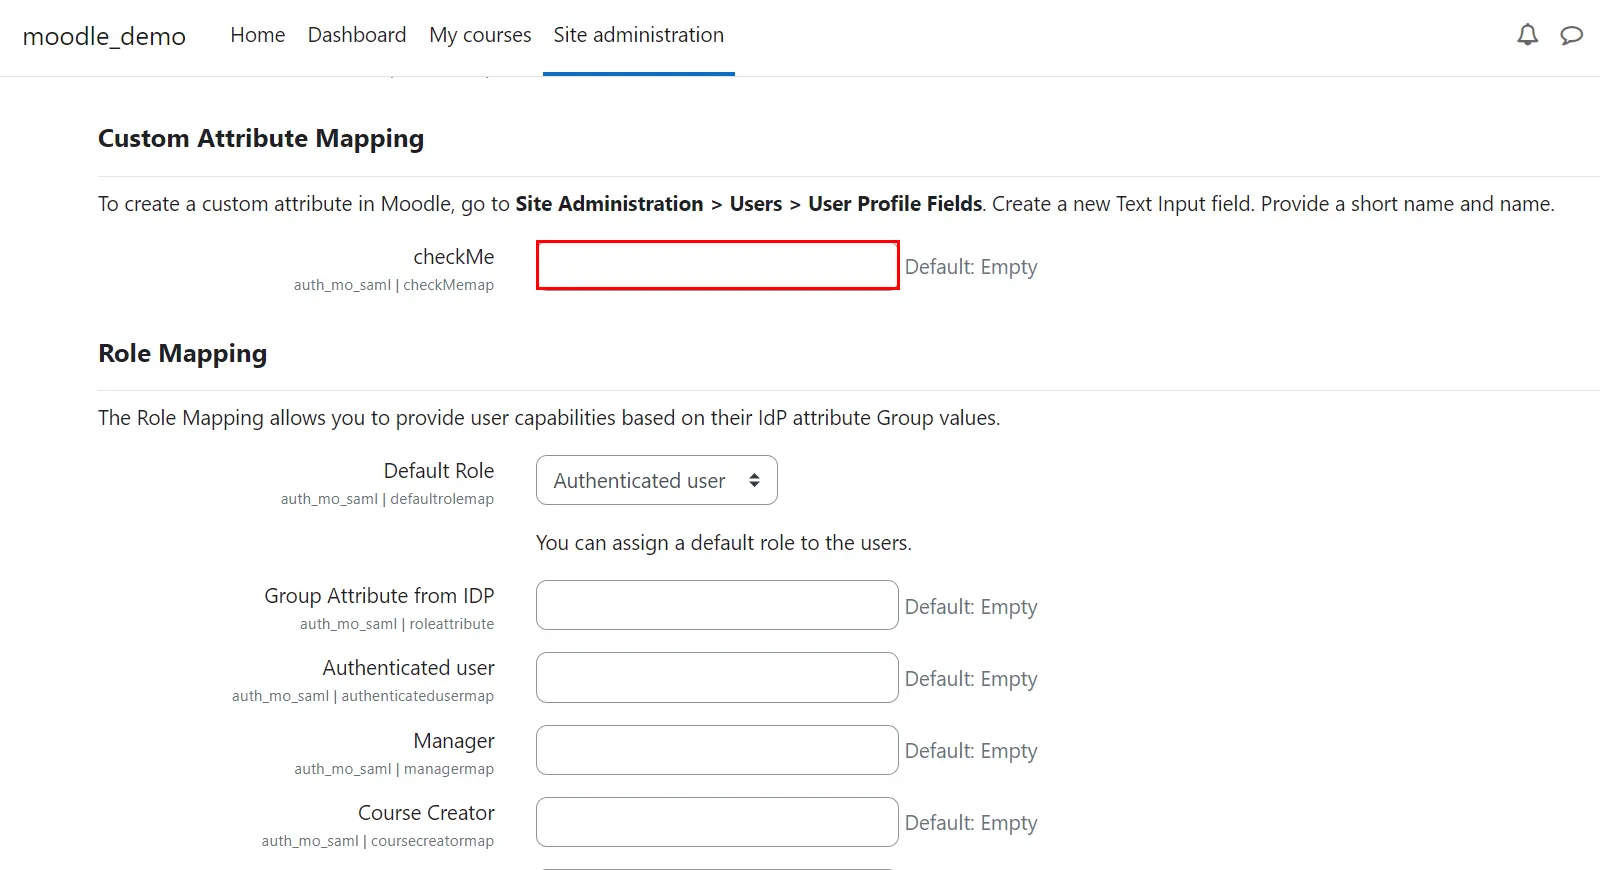
- Прокрутите вниз и нажмите Сохранить изменения кнопку для сохранения ваших конфигураций.
Шаг 4: Сопоставление ролей
- В бесплатном плагине можно выбрать роль по умолчанию, которая будет назначена всем пользователям, не являющимся администраторами, при выполнении единого входа (SSO).
Примечание: Роли будут назначаться новым пользователям, созданным с помощью SSO. Роли существующих пользователей Moodle останутся без изменений.
- Прокрутите вниз до Сопоставление ролей .
- Выберите роль по умолчанию и нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Шаг 4: Сопоставление ролей
Эта функция позволяет назначать и управлять ролями пользователей при использовании единого входа (SSO). Помимо стандартных ролей Moodle, она совместима и с любыми пользовательскими ролями.
- Группа/Роль Атрибут обеспечит сопоставление имени поля, содержащего информацию, связанную с ролями, которая отправляется поставщиком идентификации и будет использоваться для сопоставления ролей.
- Выделите Сопоставление ролей в соответствующем разделе укажите соответствия для этих ролей.
- Выберите Роль по умолчанию Выберите из выпадающего списка, если роль пользователя не соответствует присвоенным значениям.
- Например, если у вас есть пользователь, у которого Группа/Роль Если значение атрибута — idp-teacher, и вы хотите присвоить его группе учителей, просто укажите idp-teacher в... Учитель: поле раздела сопоставления ролей.
Примечание: Вы можете присвоить несколько значений, разделенных точкой с запятой (;).
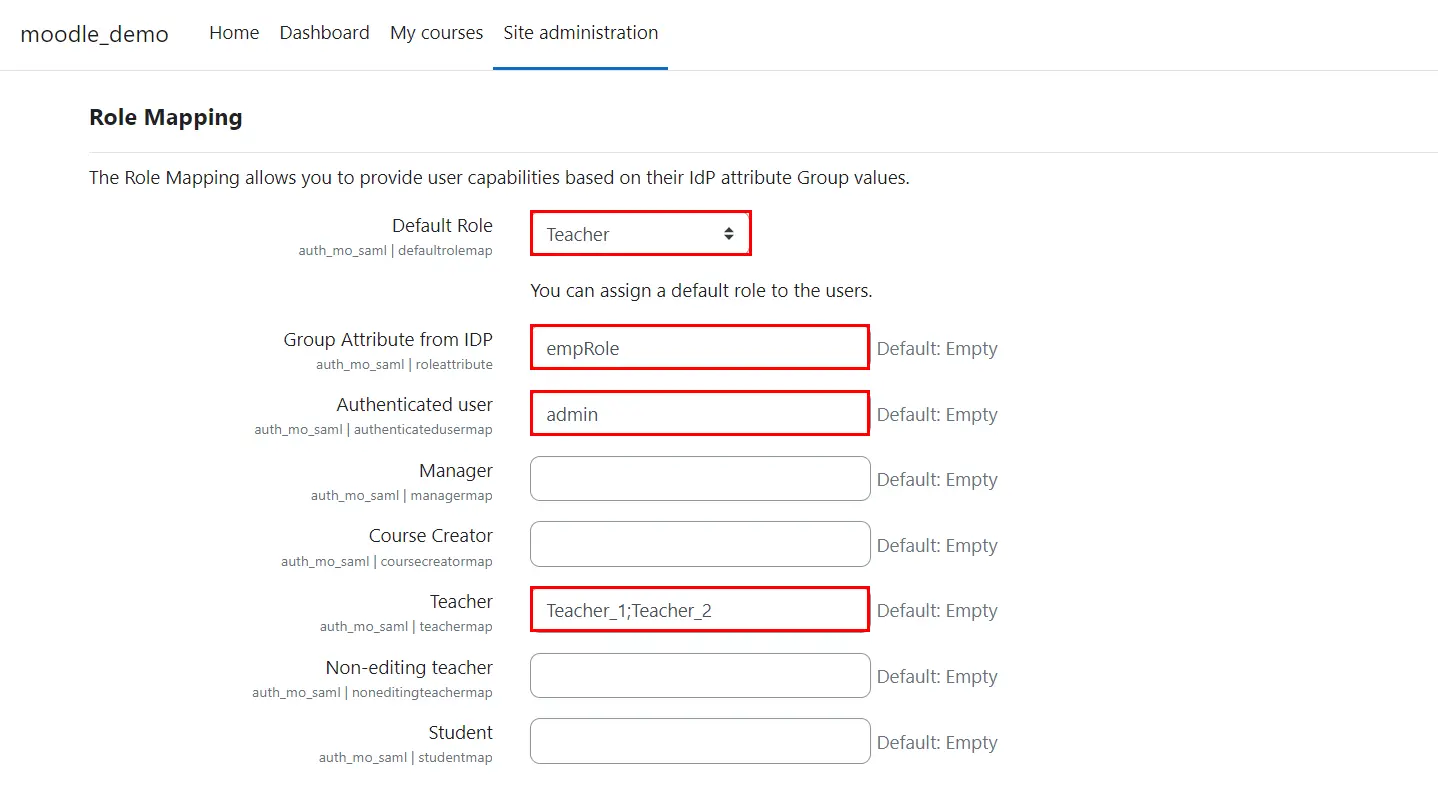
- Нажмите на Сохранить изменения кнопку для сохранения ваших конфигураций.
Шаг 5: Настройки единого входа
- В плагине можно добавить виджет авторизации, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
- Перейдите на сайт Плагины >> Аутентификация >> Управление аутентификацией.
- Нажмите на чтобы включить видимость плагина.
- Нажмите на ⬆ для настройки параметров плагина.

Шаг 5: Настройки единого входа (SSO)
В плагине можно добавить виджет авторизации, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
- Перейдите в Администратор сайта >> Плагины >> Управление аутентификацией.
- Нажмите на чтобы включить видимость плагина.
- Нажмите на ⬆ для настройки параметров плагина.
- Чтобы включить автоматическое перенаправление со страницы входа в Moodle на сайт WordPress.
- Выбирайте Да значение из выпадающего списка для Включить автоматическое перенаправление на IDP со страницы входа в Moodle. поле.
- Записывать URL-адрес бэкдора Это пригодится, когда SSO даст сбой.
- Нажмите на Сохранить изменения Кнопка для сохранения конфигурации.

Вы успешно настроили Moodle в качестве поставщика услуг SAML для обеспечения единого входа SimpleSAML SSO на ваш сайт Moodle.
Статьи по теме





 Регистрация