
Единый вход (SSO) SAML в nopCommerce с использованием ADFS в качестве поставщика идентификационных данных.
Обзор
Плагин nopCommerce SAML Single Sign-On (SSO) позволяет включить единый вход SAML для вашего магазина nopCommerce. Используя единый вход, вы можете использовать только один пароль для доступа к вашему магазину и сервисам nopCommerce. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между nopCommerce и ADFS , рассматривая ADFS в качестве поставщика идентификации.



Предварительные условия: загрузка и установка
- Загрузите модуль единого входа (SSO) SAML для nopCommerce.
- Для установки плагина войдите в свой магазин nopCommerce как администратор. В панели администратора перейдите по следующему пути: Вкладка «Конфигурация» >> Локальные плагины.

- Нажмите на Загрузите плагин или тему. Нажмите кнопку в правом верхнем углу, затем во всплывающем окне нажмите «Выбрать файл», выберите загруженный ZIP-файл плагина и нажмите Загрузите плагин или тему. продолжать.


- После загрузки плагина нажмите на Перезапустите приложение, чтобы применить изменения.После перезапуска приложения вы увидите плагин в списке ниже. Нажмите на него. Установите нажмите кнопку для установки, а затем нажмите Перезапустить приложение еще раз, чтобы применить изменения.


Шаги настройки
Пошаговое руководство по настройке SAML SSO в nopCommerce с использованием ADFS в качестве поставщика идентификации.
- После успешной установки найдите плагин в списке и нажмите на него. Настроить Нажмите кнопку, чтобы продолжить настройку.

1. Активируйте плагин SAML, используя лицензионный ключ.
- При нажатии НастроитьПосле этого вы будете перенаправлены на страницу активации лицензии, и на указанный вами адрес электронной почты будет отправлен пробный лицензионный ключ.
- Если вы не получили лицензионный ключ на указанный вами адрес электронной почты, воспользуйтесь следующим: Скачать лицензионный ключ кнопка в плагине для загрузки файла лицензии.

- Для активации плагина вы можете сделать одно из следующих действий:
- Введите лицензионный ключ получено по электронной почте в указанное поле ввода.
- Загрузите скачанный вами файл лицензии, используя кнопку, указанную выше.
OR


- Затем поставьте галочку в соответствующем поле. «Я ознакомился с вышеизложенными условиями и хочу активировать промежуточное программное обеспечение».и нажмите Активировать лицензию .

2. Предоставьте метаданные магазина nopCommerce поставщику идентификации ADFS.
- После успешной активации лицензии откроется панель управления плагина, как показано ниже.
- В панели управления плагина нажмите на Метаданные поставщика услуг Кнопка в верхнем меню. Она откроет страницу метаданных поставщика услуг.

Вы можете получить метаданные SAML SP, используя один из двух описанных ниже методов, чтобы настроить их на стороне вашего поставщика идентификации.
A] Использование URL-адреса метаданных SAML или файла метаданных
- На этой странице вы найдете URL-адрес метаданных, а также возможность загрузить XML-файл метаданных SAML.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Загрузка метаданных вручную
- На этой странице вы можете вручную скопировать метаданные поставщика услуг, такие как: Идентификатор сущности SP, URL-адрес ACS, базовый URL-адрес и поделитесь им со своим поставщиком идентификационных данных для настройки.
- Вы можете ознакомиться с приведенным ниже скриншотом:

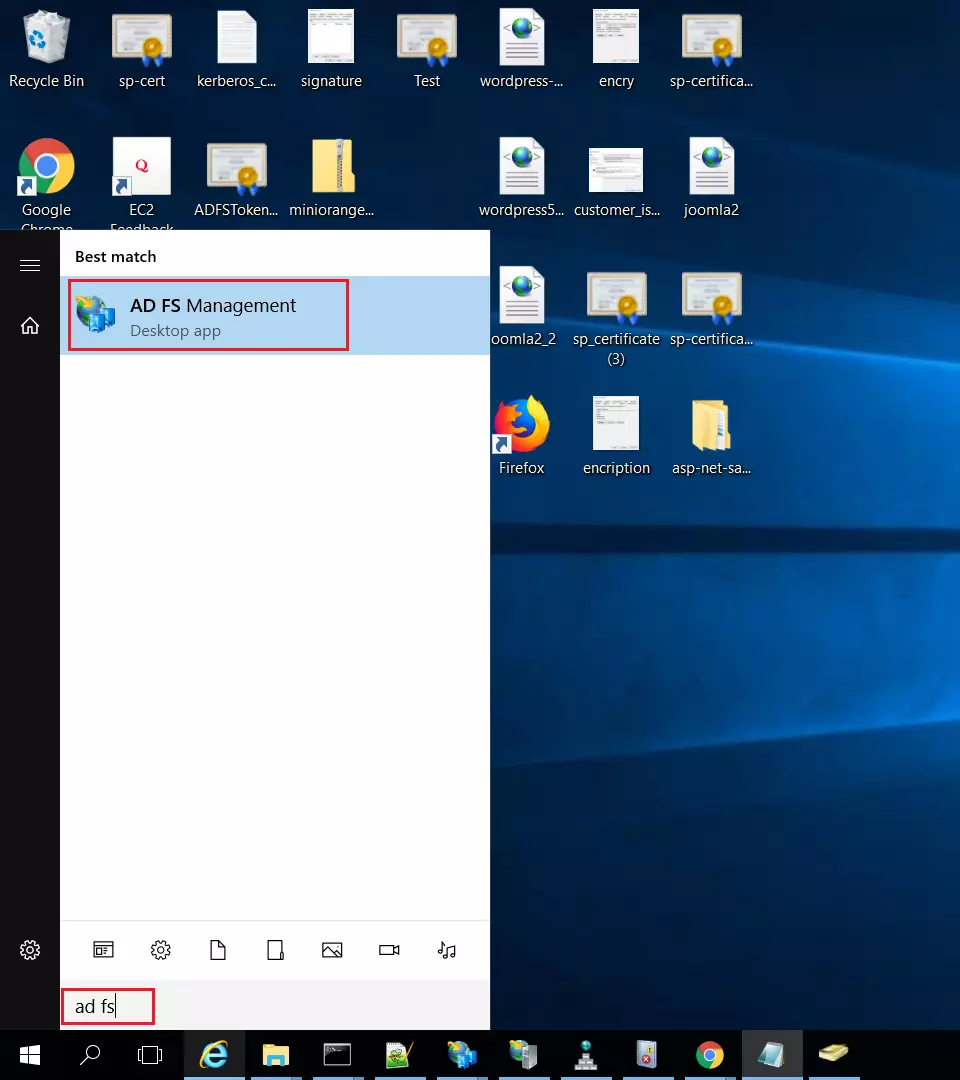
- Сначала найдите Управление ADFS приложение на вашем сервере ADFS.
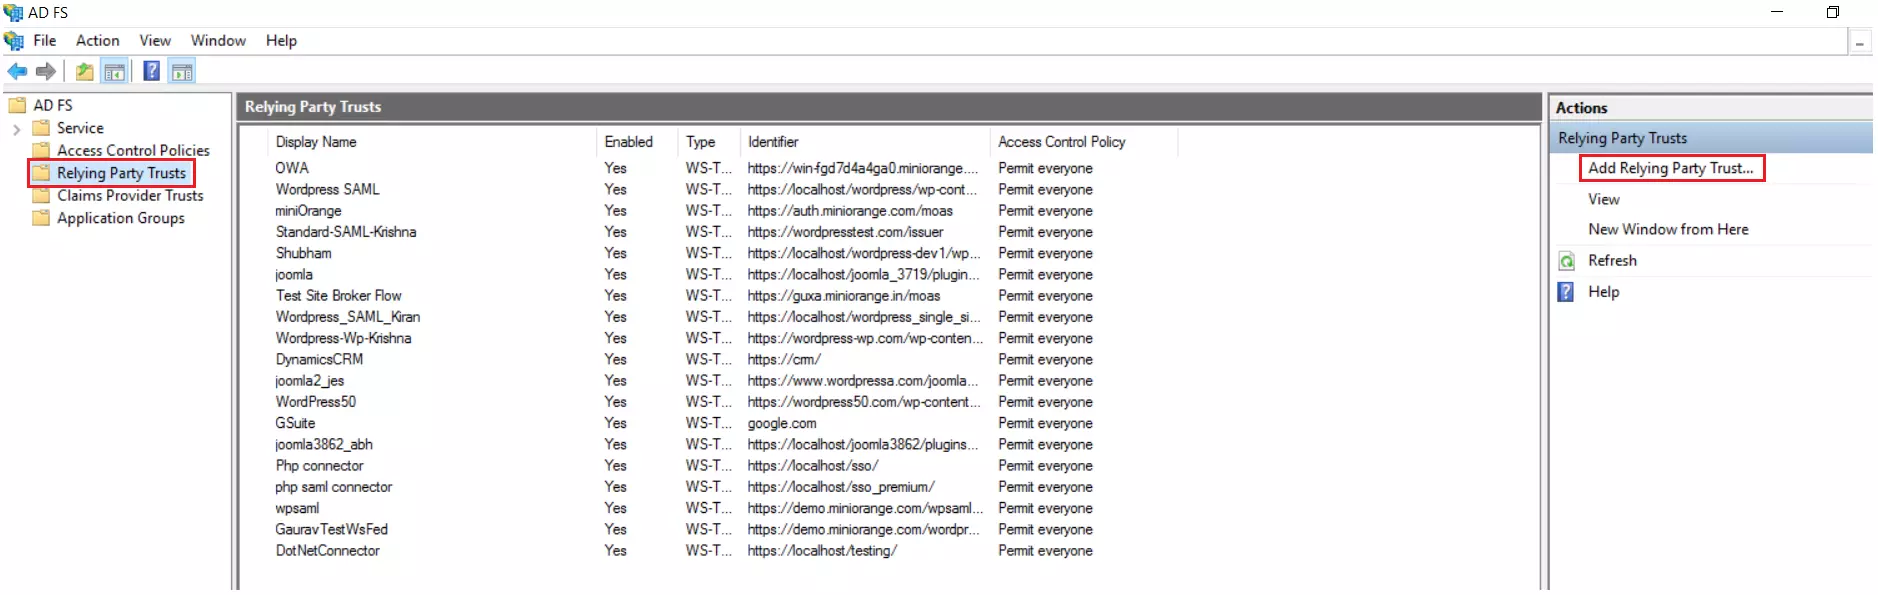
- В разделе «Управление ADFS» выберите Доверие проверяющей стороны и нажмите на Добавить доверие проверяющей стороны.
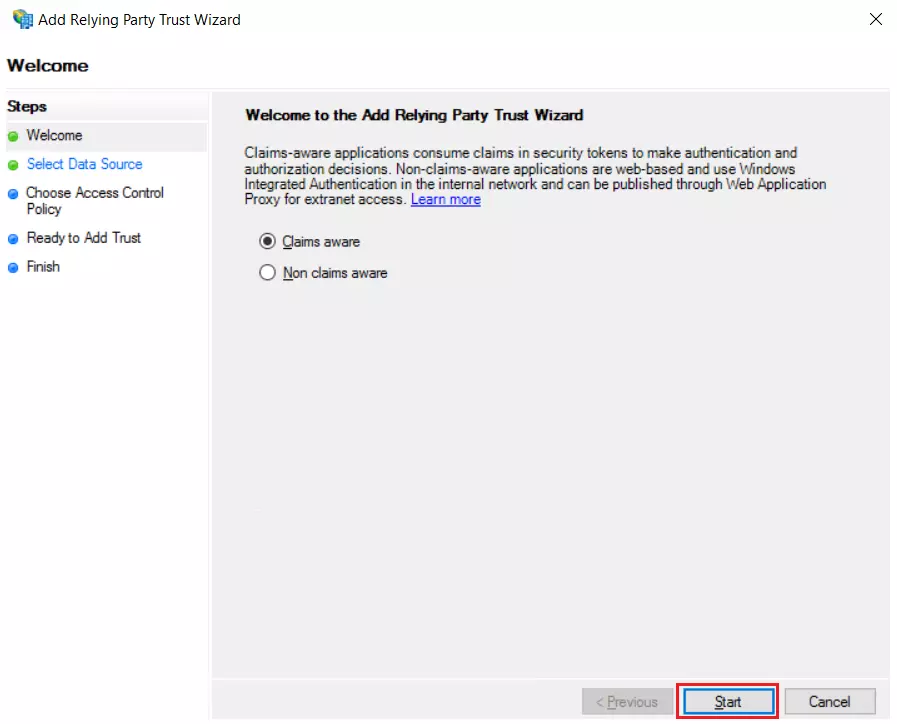
- Выбрать Претензии осведомлены в Мастере доверия проверяющей стороны нажмите на Начать .
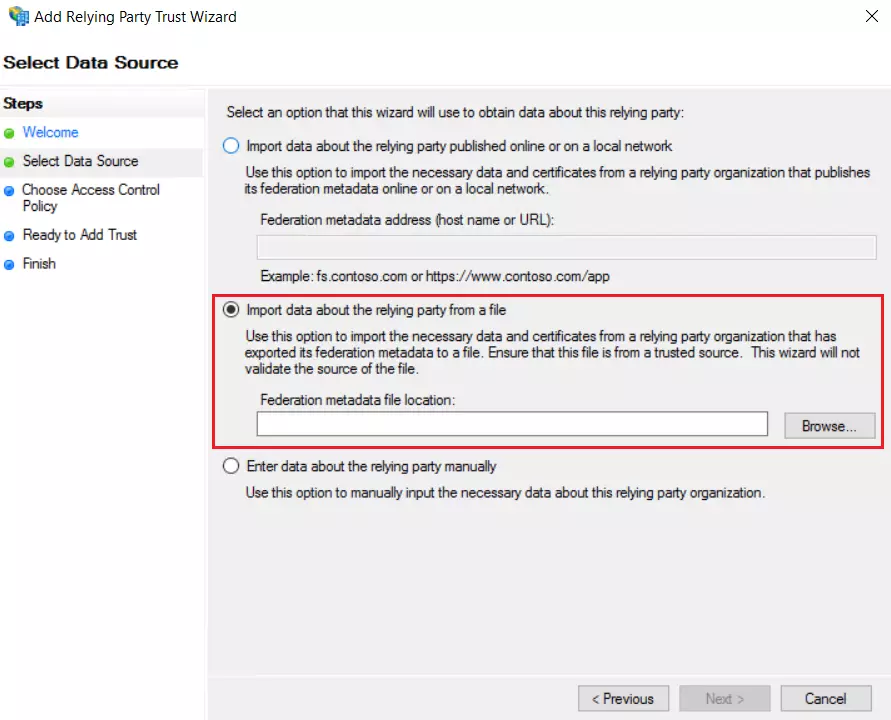
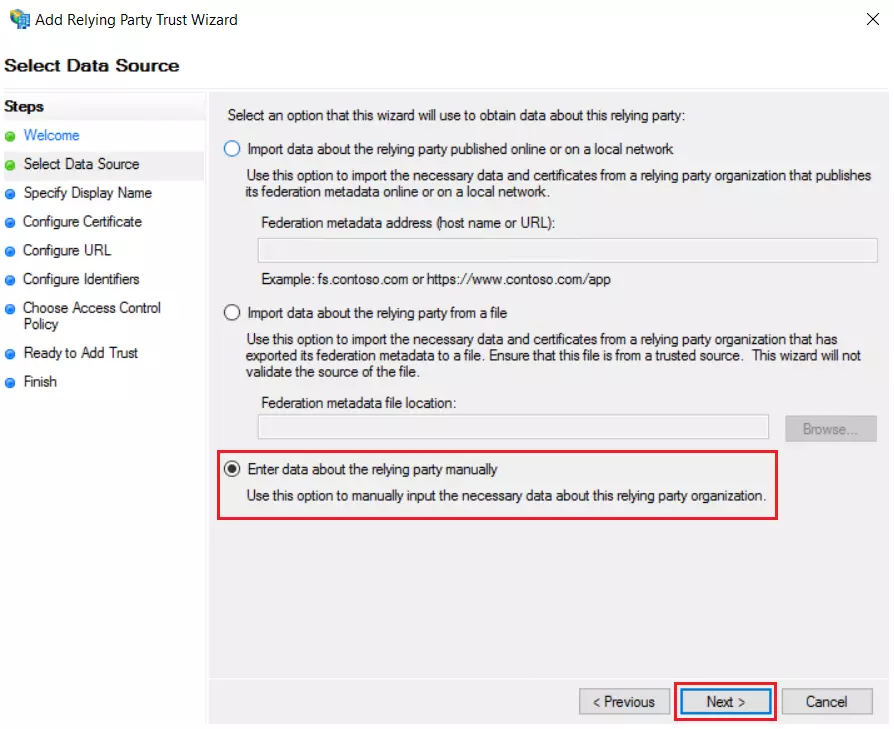
Выберите источник данных
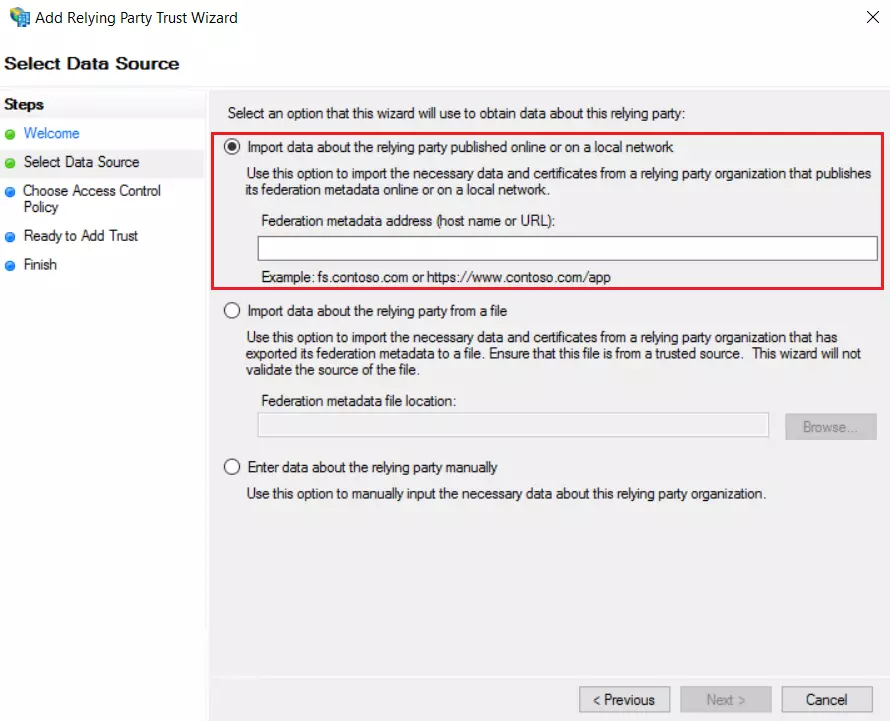
- В разделе «Выбор источника данных» выберите источник данных для добавления доверительной стороны, проверяющей данные.
- URL метаданных
- XML-файл метаданных
- Ручная настройка
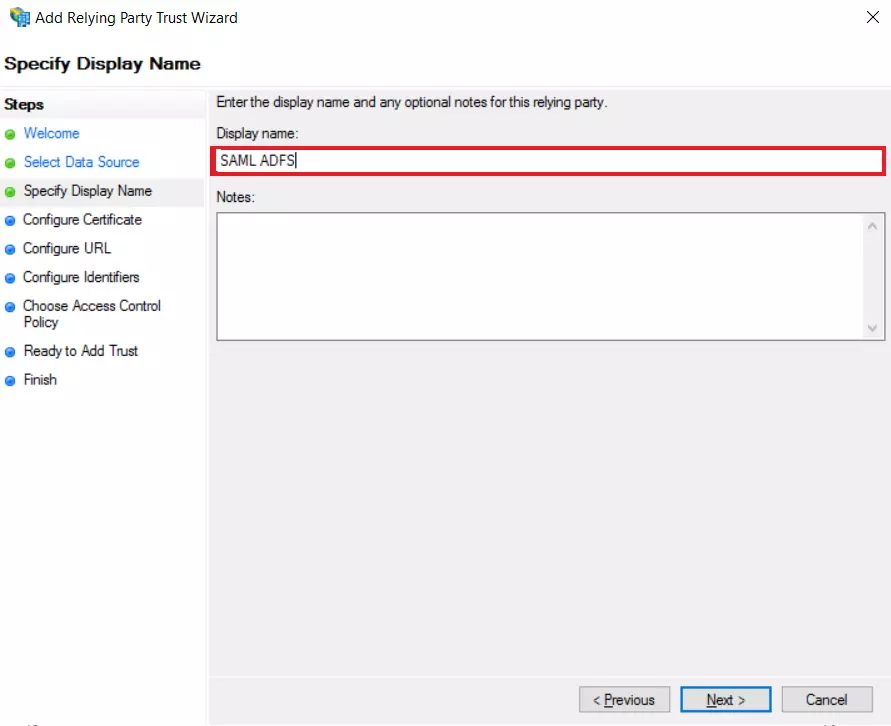
Укажите отображаемое имя
- Enter Display Name и нажмите Следующая.
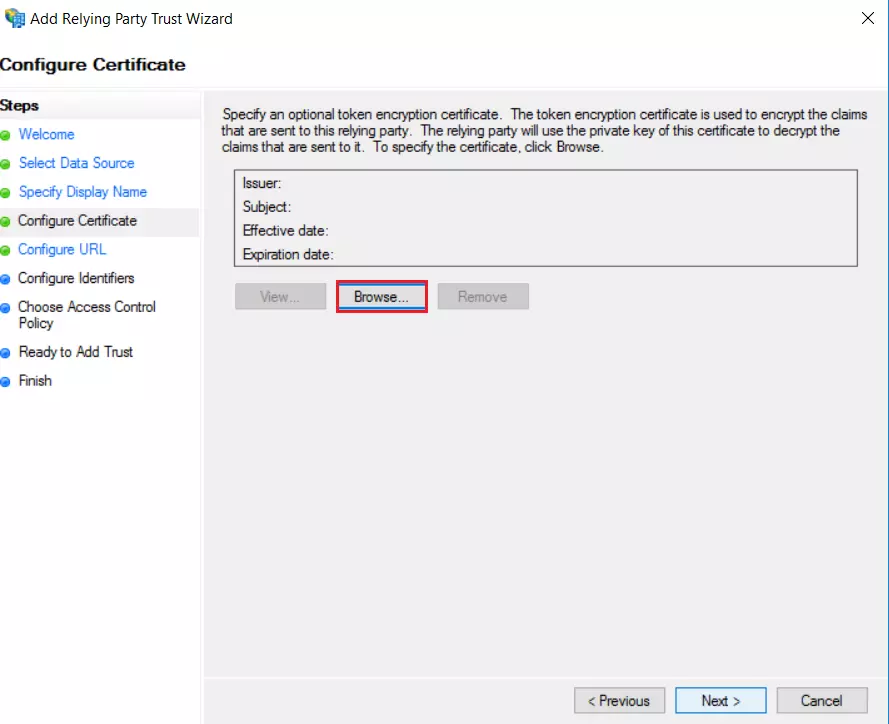
Настройка сертификата (премиум-функция)
- Загрузите сертификат по ссылке: Вкладка «Метаданные поставщика услуг», который вы получите от Шаг 2A.
- Загрузите сертификат и нажмите на кнопку. Следующая.
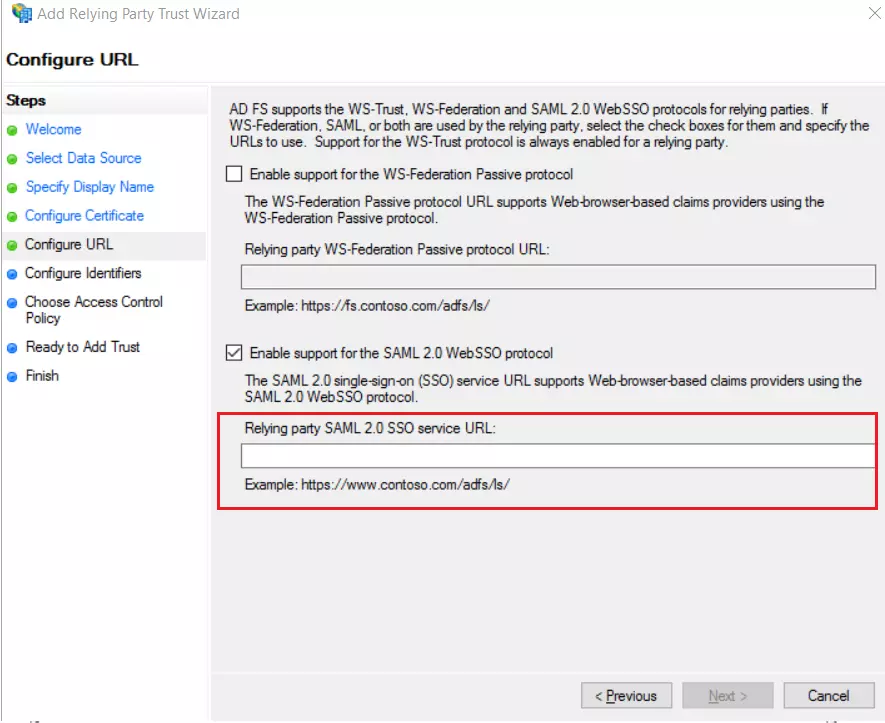
Настройте URL-адрес
- Выбрать Включить поддержку протокола SAML 2.0 WebSSO и введите URL-адрес СКД из плагина Метаданные поставщика услуг Табулатуру, которую вы получите из Шаг 2B.
- Нажмите на Следующая.
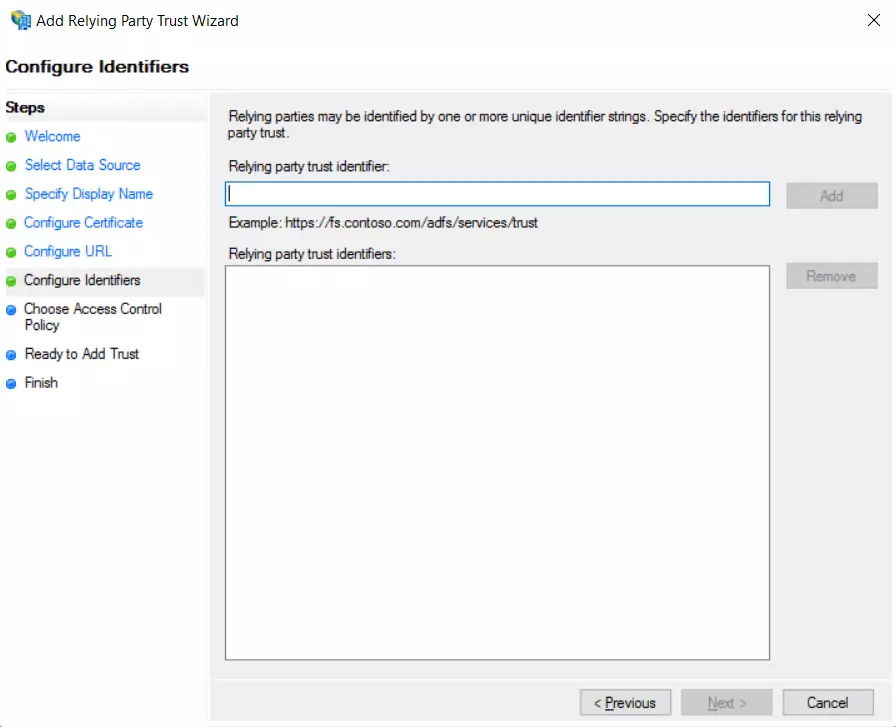
Настройка идентификаторов
- В Идентификатор доверия зависимой стороны, добавить SP-EntityID / Эмитент из плагина Метаданные поставщика услуг вкладка, которую вы получите из Шаг 2B.
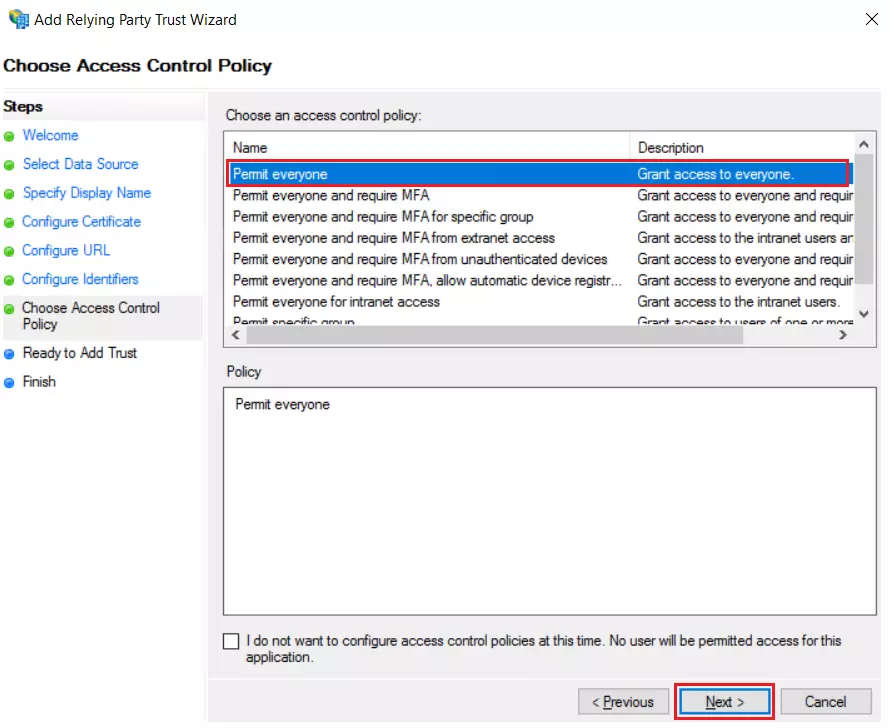
Выберите политику контроля доступа
- Выбрать Разрешить всем в качестве политики контроля доступа и нажмите на Следующая.
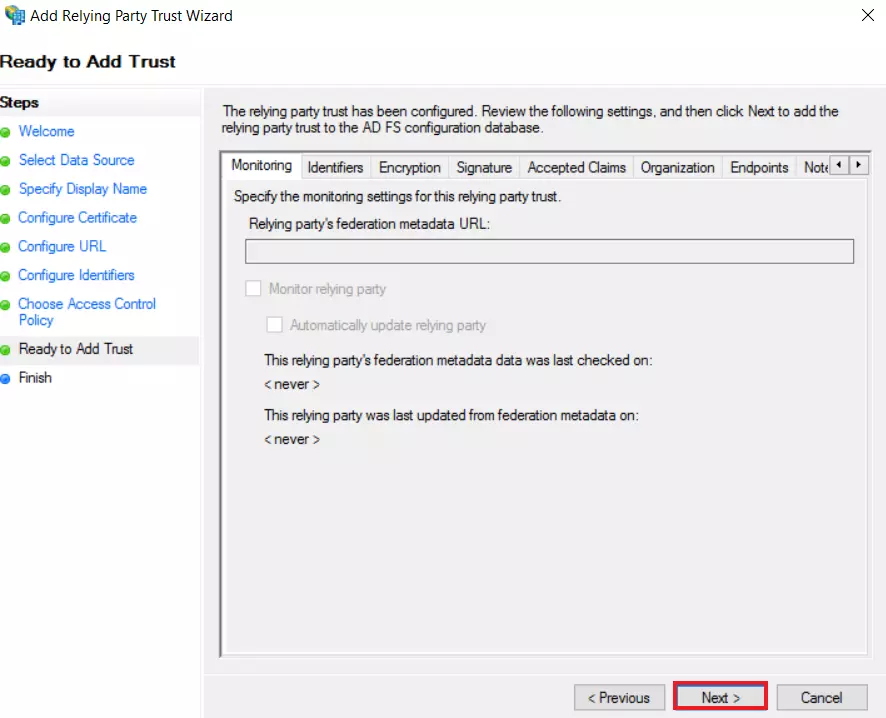
Готов добавить доверие
- In Готов добавить доверие нажмите Следующая , а затем Закрыто.
Изменить политику выдачи претензий
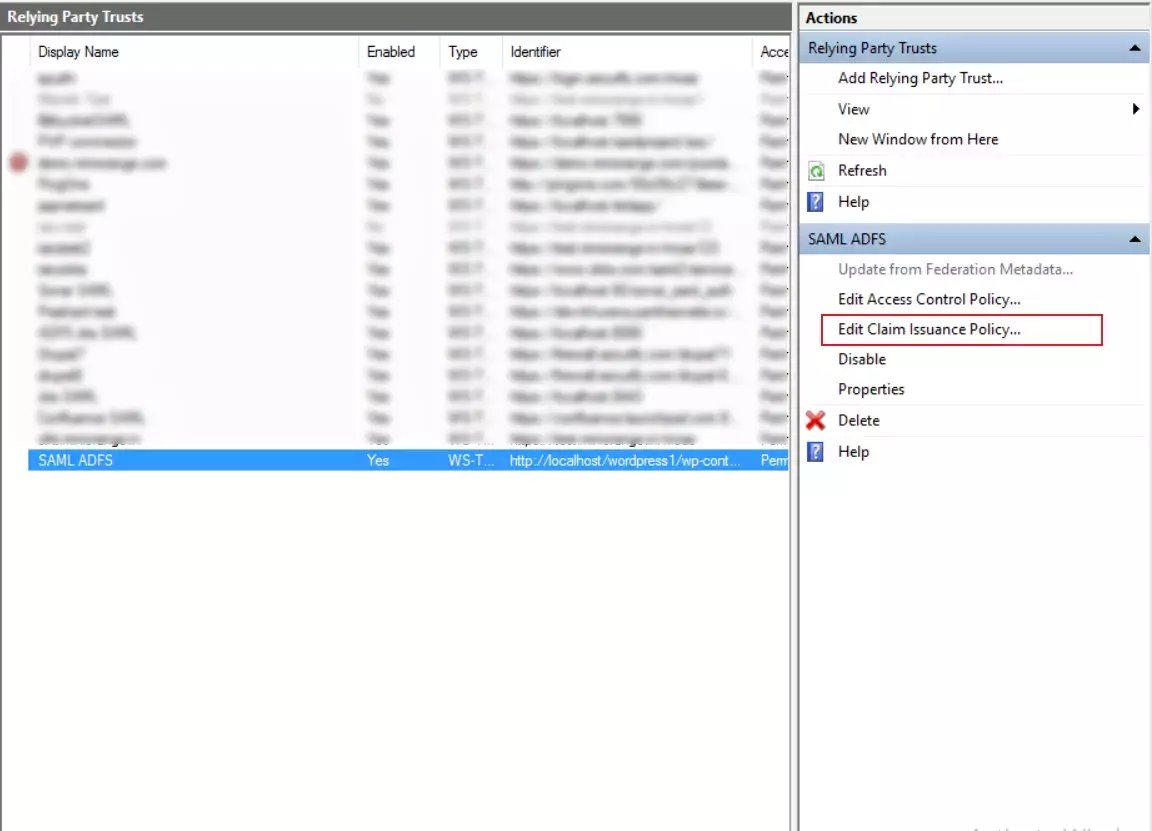
- В списке Доверие проверяющей стороныВыберите созданное вами приложение и нажмите на кнопку. Изменить политику выдачи претензий.
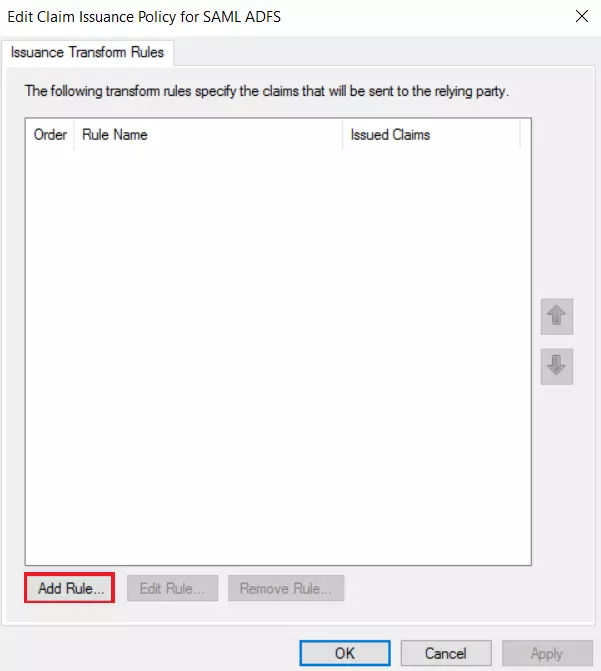
- На вкладке «Правило преобразования выпуска» нажмите на Добавить правило .
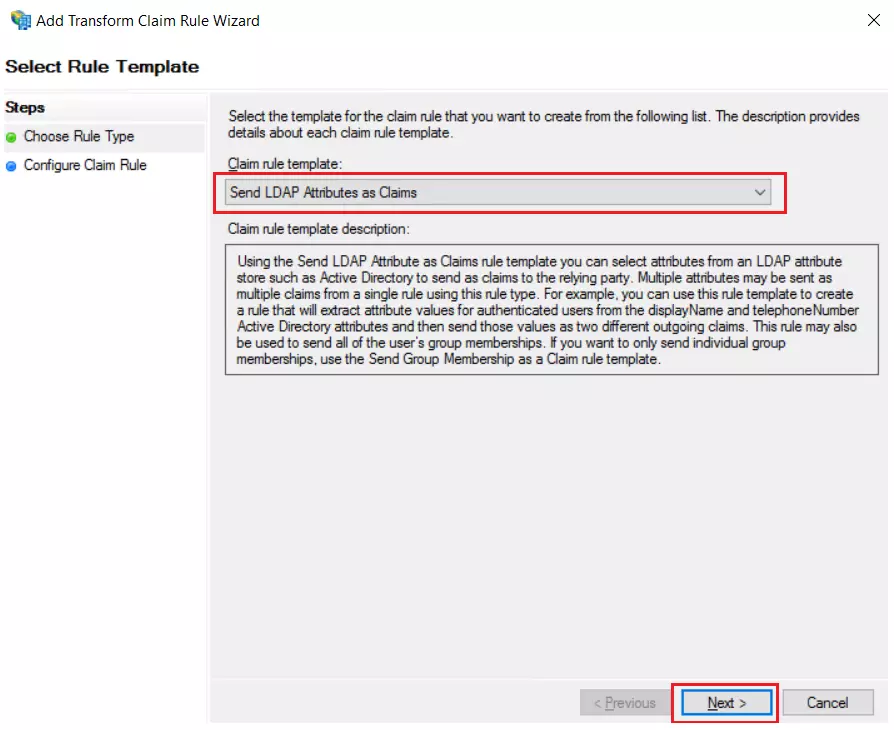
Выберите тип правила
- Выбрать Отправлять атрибуты LDAP как утверждения и нажмите на Следующая.
Настройка правила обработки утверждений
- Добавить Название правила подачи претензии И выберите Хранилище атрибутов Выберите нужный вариант из выпадающего списка.
- Под Сопоставление атрибутов LDAP с типами исходящих запросов.Выберите атрибут LDAP как Адрес электронной почты и тип исходящего требования как Имя ID.
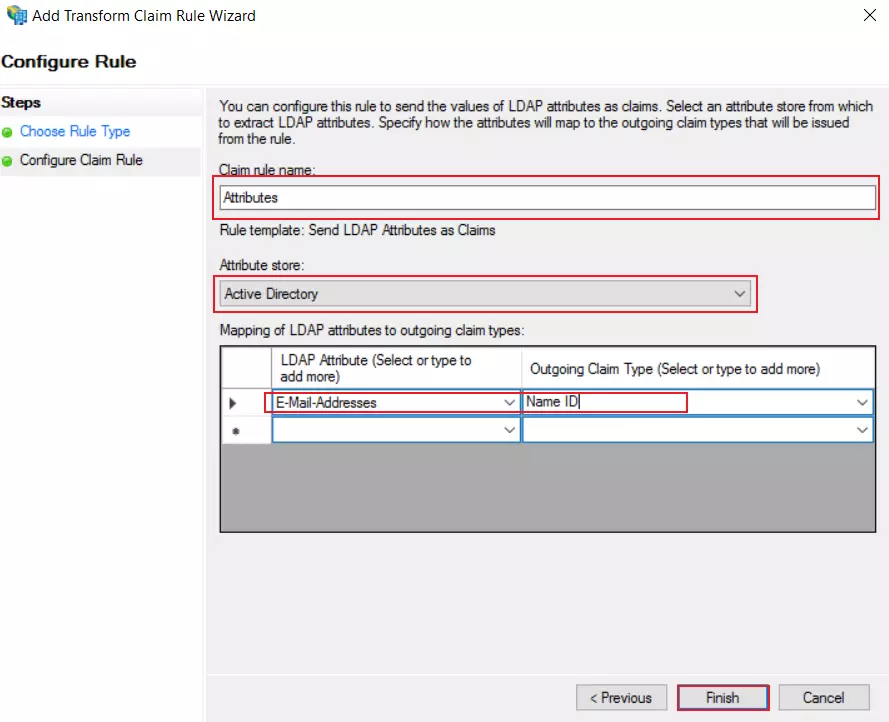
- После настройки атрибутов нажмите на Завершить.
- После настройки ADFS в качестве поставщика идентификационных данных (IDP) вам потребуется следующее: Метаданные федерации для настройки вашего поставщика услуг.
-
Для получения метаданных федерации ADFS можно использовать этот URL-адрес.
https://< ADFS_Server_Name >/federationmetadata/2007-06/federationmetadata.xml - Вы успешно настроили ADFS в качестве поставщика идентификации SAML (IdP) для обеспечения единого входа (SSO) в систему ADFS.
Единый вход Windows (необязательно)
Выполните следующие шаги для настройки единого входа Windows (SSO).
-
Шаги по настройке ADFS для аутентификации Windows.
-
Откройте командную строку с правами администратора на сервере ADFS и выполните следующую команду:
setspn -a HTTP/##ADFS Server FQDN## ##Domain Service Account##
- FQDN — это полное доменное имя (например: adfs4.example.com).
- Учетная запись службы домена — это имя пользователя учетной записи в Active Directory.
- Пример: setspn -a HTTP/adfs.example.com username/domain.
-
Откройте командную строку с правами администратора на сервере ADFS и выполните следующую команду:
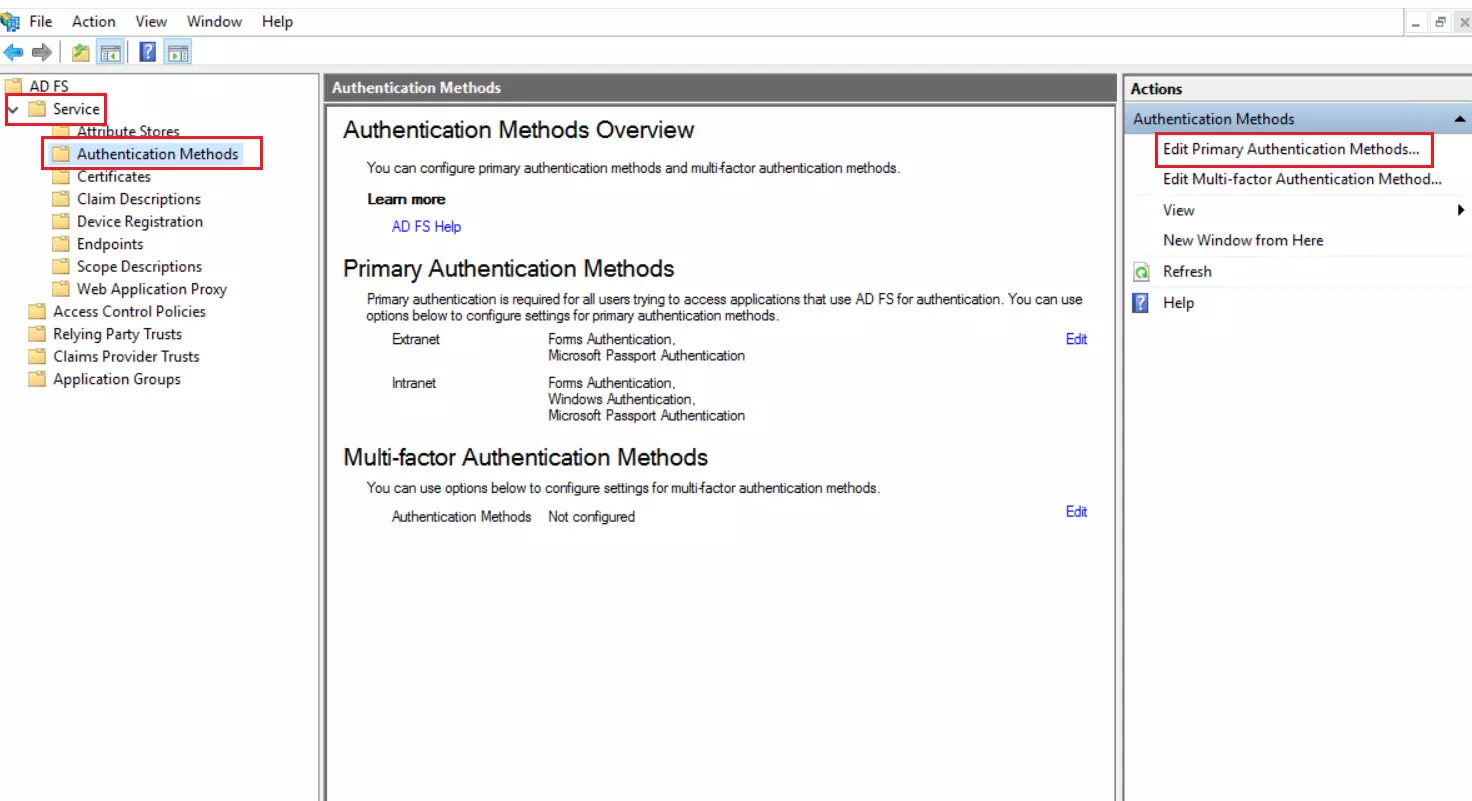
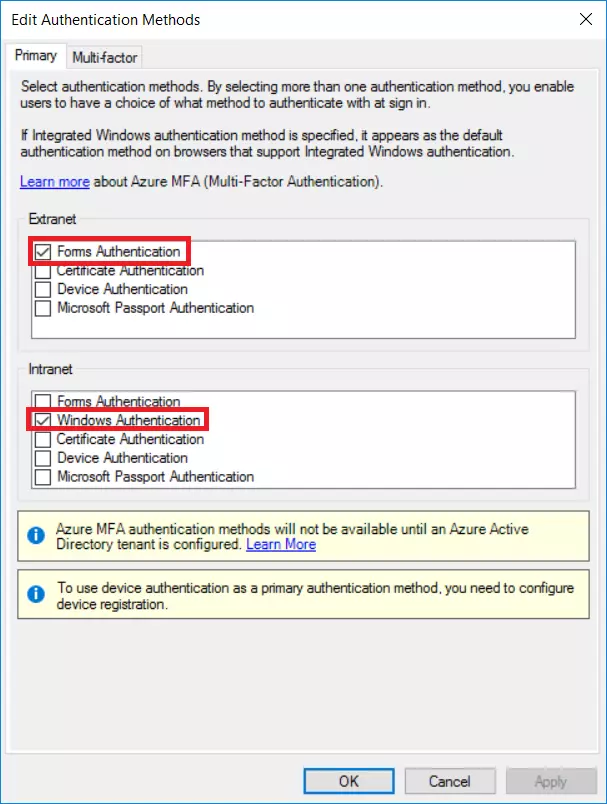
- Откройте консоль управления AD FS, затем нажмите на Услуги и перейдите в Методы аутентификации раздел. Справа нажмите на Редактировать основные методы аутентификацииПроверьте аутентификацию Windows в зоне интрасети.
- Откройте Internet Explorer. Перейдите на вкладку «Безопасность» в параметрах интернета.
- Добавьте полное доменное имя (FQDN) AD FS в список сайтов в локальной интрасети и перезапустите браузер.
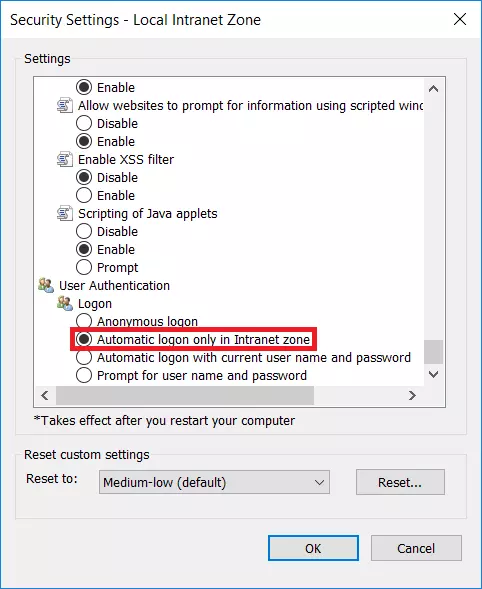
- Выберите пользовательский уровень для зоны безопасности. В списке параметров выберите «Автоматический вход в систему только в зоне интрасети».
- Откройте PowerShell и выполните следующие две команды, чтобы включить аутентификацию Windows в браузере Chrome.
Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
Get-AdfsProperties | Select -ExpandProperty WIASupportedUserAgents;
- Вы успешно настроили ADFS для аутентификации Windows.
3. Настройка метаданных поставщика идентификации ADFS в магазине nopCommerce.
- Нажмите на Добавить нового IDP кнопка для настройки нового поставщика идентификации.

- На вкладке «Настройки плагина» выберите ADFS в качестве поставщика идентификационных данных из представленного списка.

- После выбора вашего поставщика идентификации (IdP) из списка откроется страница «Конфигурация поставщика идентификации». На этой странице нажмите на кнопку... Загрузить метаданные IdP .

Ниже описаны два способа настройки метаданных поставщика идентификации SAML в плагине.
A] Загрузите метаданные, используя кнопку «Загрузить метаданные IDP»:
- Введите имя поставщика идентификации (IdP), затем укажите либо URL метаданных в разделе «Получить метаданные» и нажмите Получить метаданные для автоматического получения конфигурации или загрузки XML-файл метаданных используя Загрузить метаданные опция для настройки поставщика идентификации (IdP).
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Настройте метаданные поставщика идентификации вручную:
- В качестве альтернативы, на вкладке «Настройки поставщика идентификации» вы можете вручную заполнить обязательные поля, такие как: Имя поставщика идентификации (IDP), идентификатор сущности IDP и URL-адрес единого входа. и нажмите Сохранить настройки.


4. Тестирование SAML SSO
- После загрузки метаданных вернитесь на панель управления. Нажмите на три точки (⋮) рядом с настроенным поставщиком идентификации и выберите Тестовая конфигурация.

- После успешной настройки в окне конфигурации теста отобразятся имена атрибутов и их значения.

- Если у вас возникла ошибка, вы можете устранить ее, выполнив следующие шаги:
- Нажмите на Устранение неполадок SSO нажмите кнопку и включите необходимые уровни логирования.
- Загрузите файл журнала, используя Скачать журналы кнопка для определения причины ошибки.
- Вы можете поделиться с нами файлом журнала по адресу: nopcommercesupport@xecurify.com Наша команда свяжется с вами, чтобы решить вашу проблему.

5. Добавление ссылки SSO для вашего магазина nopCommerce
- Нажмите на три точки (⋮) рядом с настроенным поставщиком идентификации и выберите Ссылка единого входа.
- A "Скопировать в буфер обмена" Появится всплывающее окно. Нажмите. OK чтобы скопировать ссылку SSO в буфер обмена.


Статьи по теме
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.


