
Единый вход (SSO) SAML в nopCommerce с использованием Azure AD в качестве поставщика идентификации.
Обзор
Плагин nopCommerce SAML Single Sign-On (SSO) позволяет включить единый вход SAML для вашего магазина nopCommerce. Используя единый вход, вы можете использовать только один пароль для доступа к вашему магазину nopCommerce и сервисам. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между nopCommerce и Azure AD , используя Azure AD в качестве поставщика идентификации.



Предварительные условия: загрузка и установка
- Загрузите модуль единого входа (SSO) SAML для nopCommerce.
- Для установки плагина войдите в свой магазин nopCommerce как администратор. В панели администратора перейдите по следующему пути: Вкладка «Конфигурация» >> Локальные плагины.

- Нажмите на Загрузите плагин или тему. Нажмите кнопку в правом верхнем углу, затем во всплывающем окне нажмите «Выбрать файл», выберите загруженный ZIP-файл плагина и нажмите Загрузите плагин или тему. продолжать.


- После загрузки плагина нажмите на Перезапустите приложение, чтобы применить изменения.После перезапуска приложения вы увидите плагин в списке ниже. Нажмите на него. Установите нажмите кнопку для установки, а затем нажмите Перезапустить приложение еще раз, чтобы применить изменения.


Шаги настройки
Пошаговое руководство по настройке SAML SSO в nopCommerce с использованием Azure AD в качестве поставщика удостоверений.
- После успешной установки найдите плагин в списке и нажмите на него. Настроить Нажмите кнопку, чтобы продолжить настройку.

1. Активируйте плагин SAML, используя лицензионный ключ.
- При нажатии НастроитьПосле этого вы будете перенаправлены на страницу активации лицензии, и на указанный вами адрес электронной почты будет отправлен пробный лицензионный ключ.
- Если вы не получили лицензионный ключ на указанный вами адрес электронной почты, воспользуйтесь следующим: Скачать лицензионный ключ кнопка в плагине для загрузки файла лицензии.

- Для активации плагина вы можете сделать одно из следующих действий:
- Введите лицензионный ключ получено по электронной почте в указанное поле ввода.
- Загрузите скачанный вами файл лицензии, используя кнопку, указанную выше.
OR


- Затем поставьте галочку в соответствующем поле. «Я ознакомился с вышеизложенными условиями и хочу активировать промежуточное программное обеспечение».и нажмите Активировать лицензию .

2. Предоставьте метаданные магазина nopCommerce поставщику удостоверений Azure AD.
- После успешной активации лицензии откроется панель управления плагина, как показано ниже.
- В панели управления плагина нажмите на Метаданные поставщика услуг Кнопка в верхнем меню. Она откроет страницу метаданных поставщика услуг.

Вы можете получить метаданные SAML SP, используя один из двух описанных ниже методов, чтобы настроить их на стороне вашего поставщика идентификации.
A] Использование URL-адреса метаданных SAML или файла метаданных
- На этой странице вы найдете URL-адрес метаданных, а также возможность загрузить XML-файл метаданных SAML.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Загрузка метаданных вручную
- На этой странице вы можете вручную скопировать метаданные поставщика услуг, такие как: Идентификатор сущности SP, URL-адрес ACS, базовый URL-адрес и поделитесь им со своим поставщиком идентификационных данных для настройки.
- Вы можете ознакомиться с приведенным ниже скриншотом:

- Войти в Портал Azure AD.
- Выбрать Azure Active Directory.
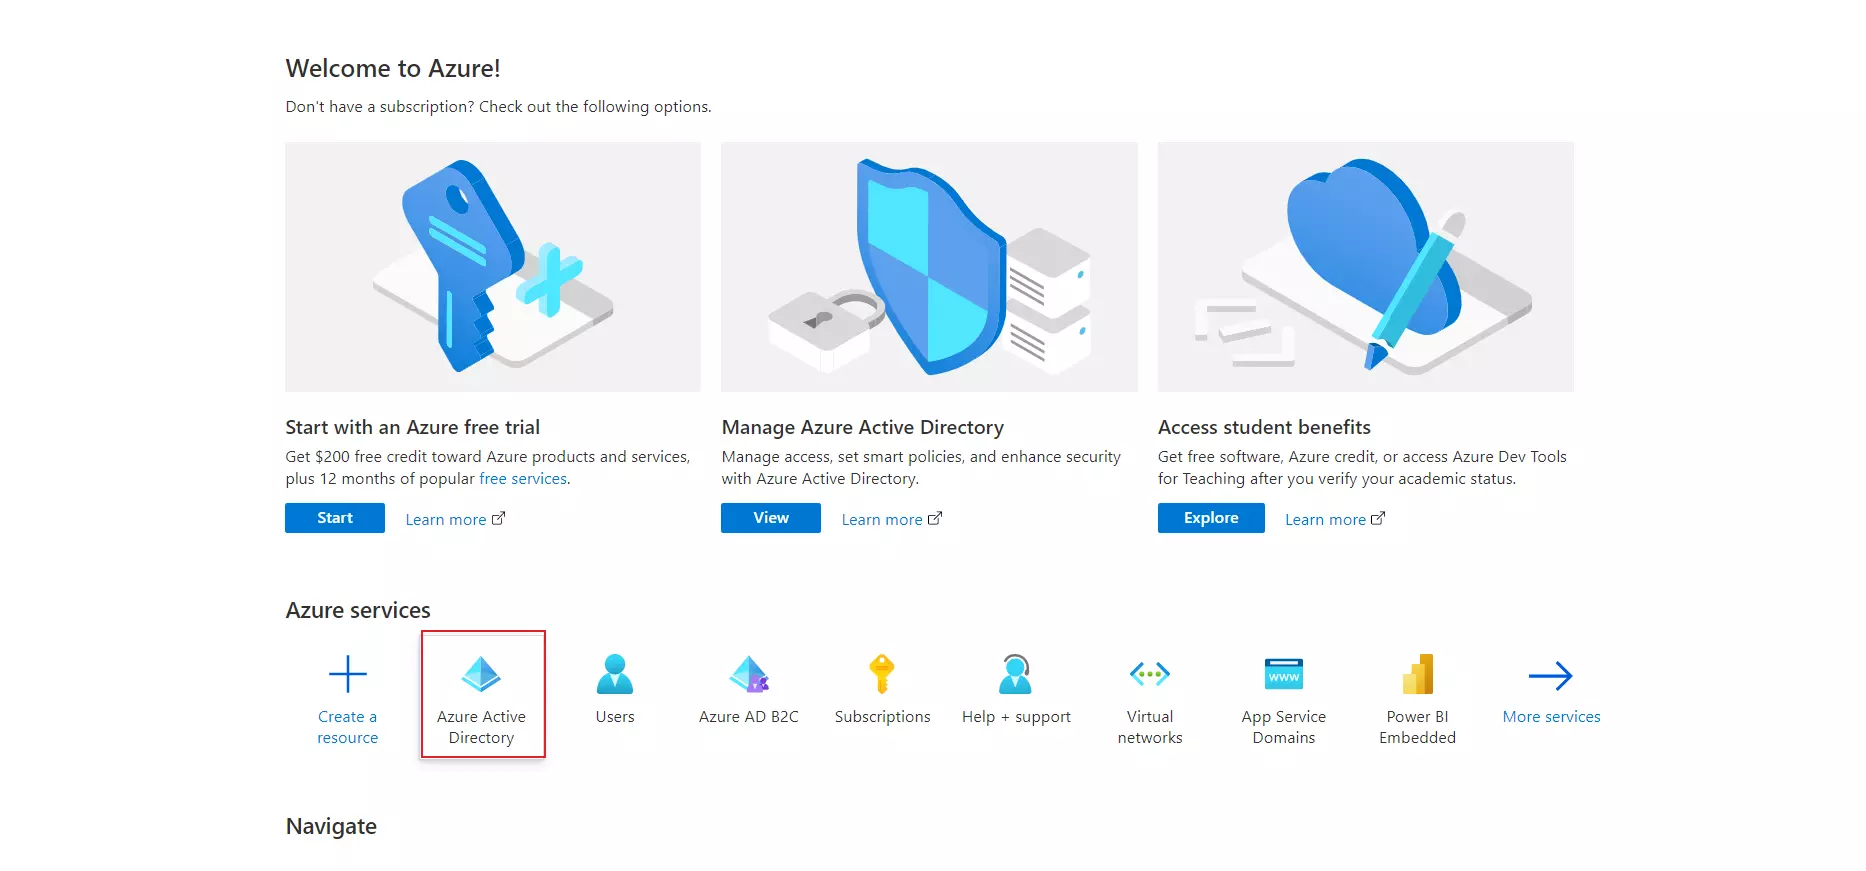
- Выбрать Enterprise Application.
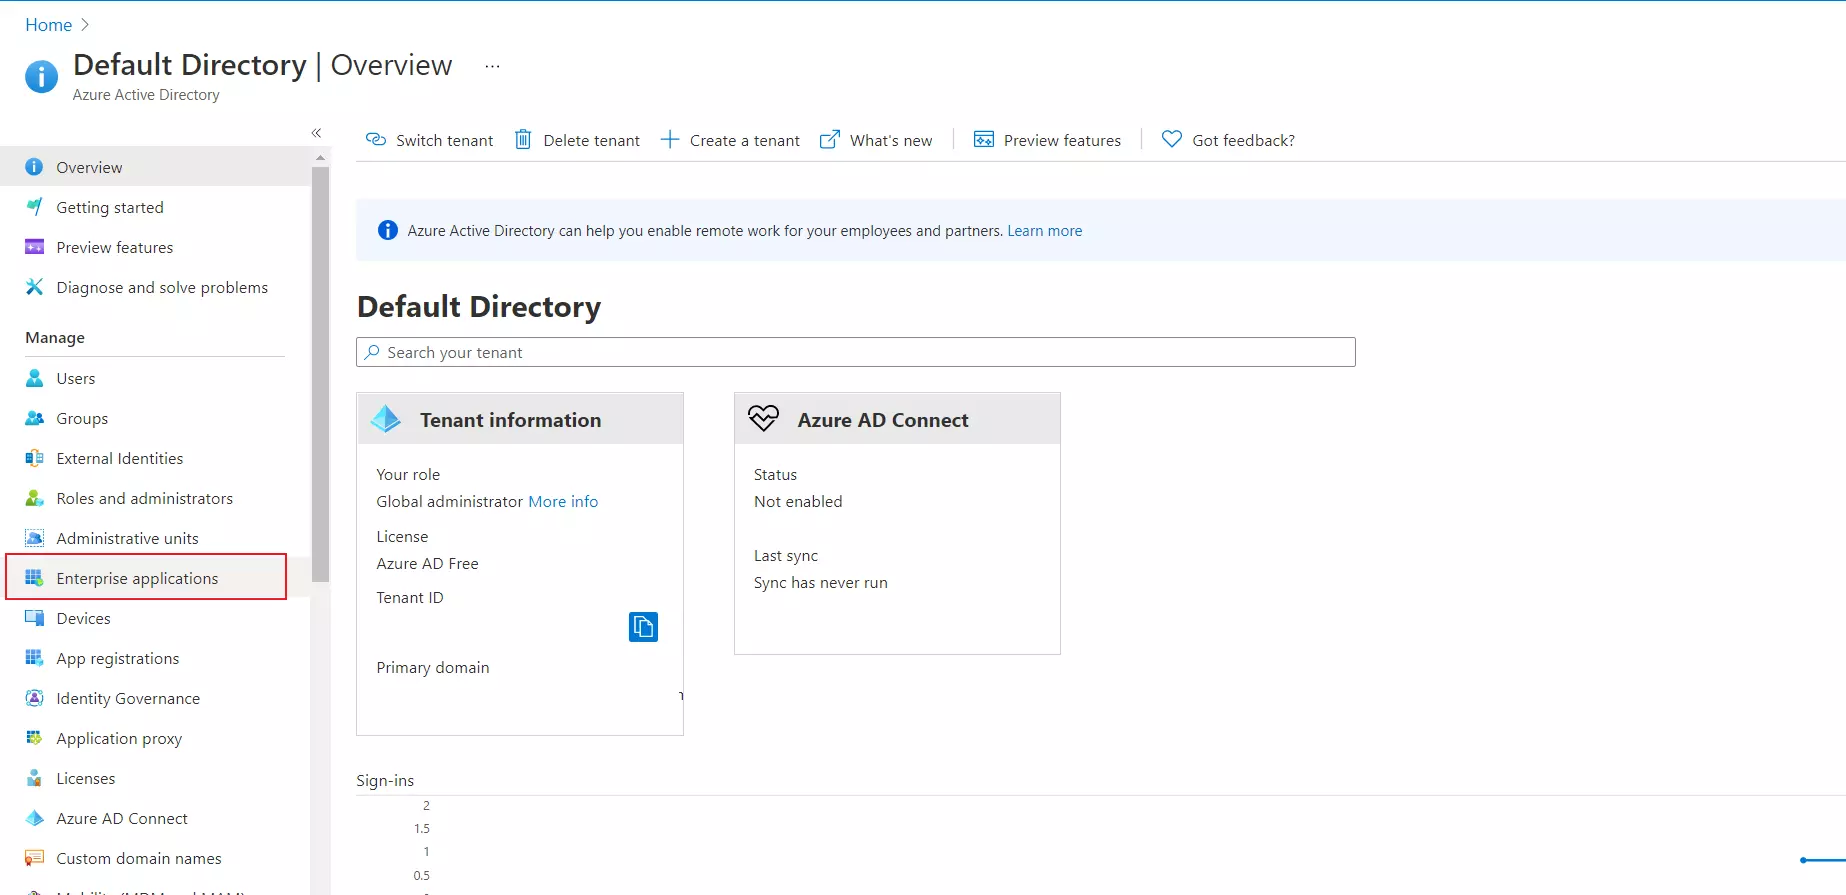
- Нажмите на Новое приложение.
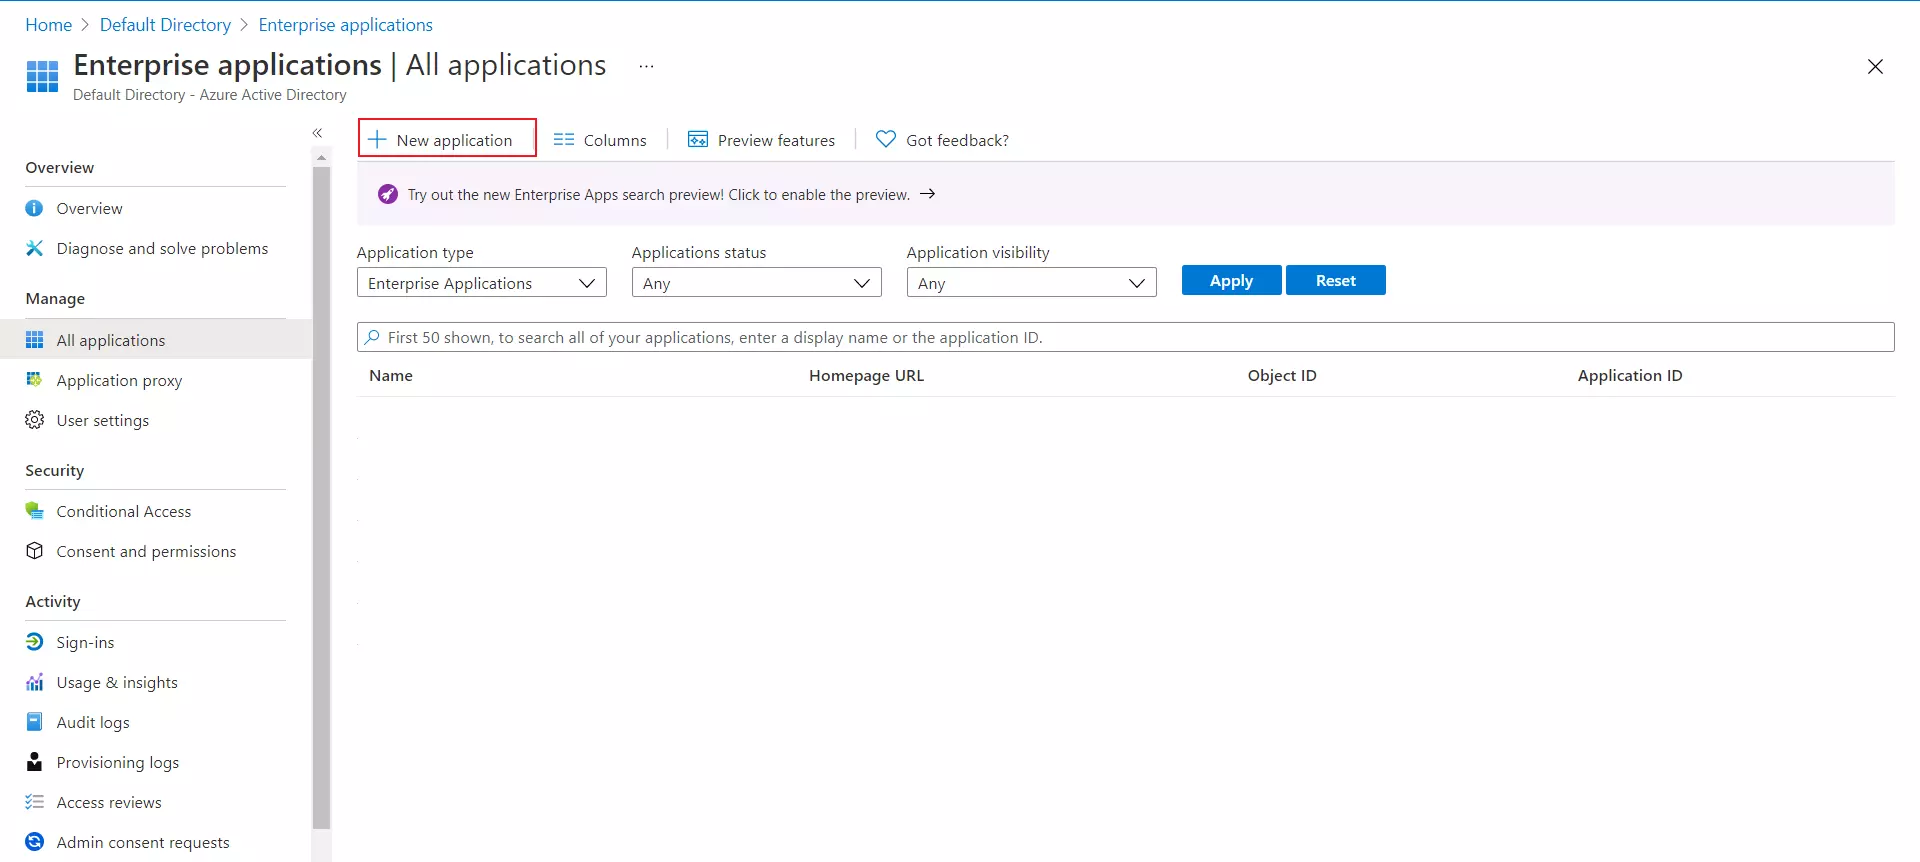
- Нажмите на Создайте свое собственное приложение.
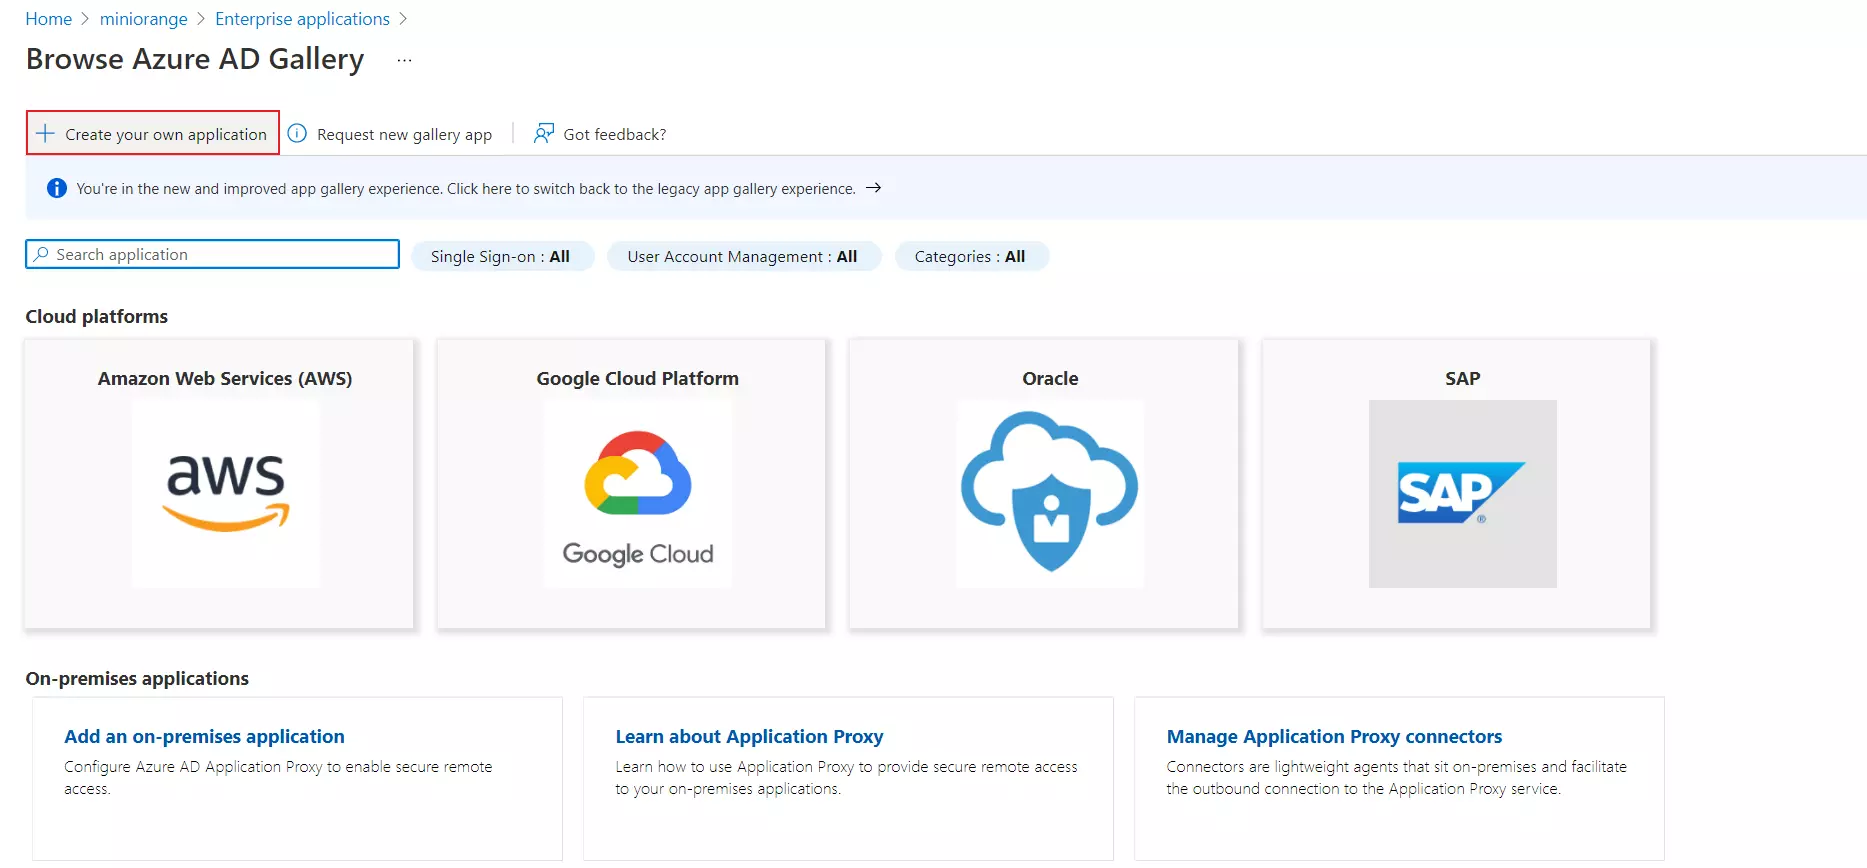
- Введите название вашего приложения, затем выберите Приложение без галереи раздела и нажмите Создавай .
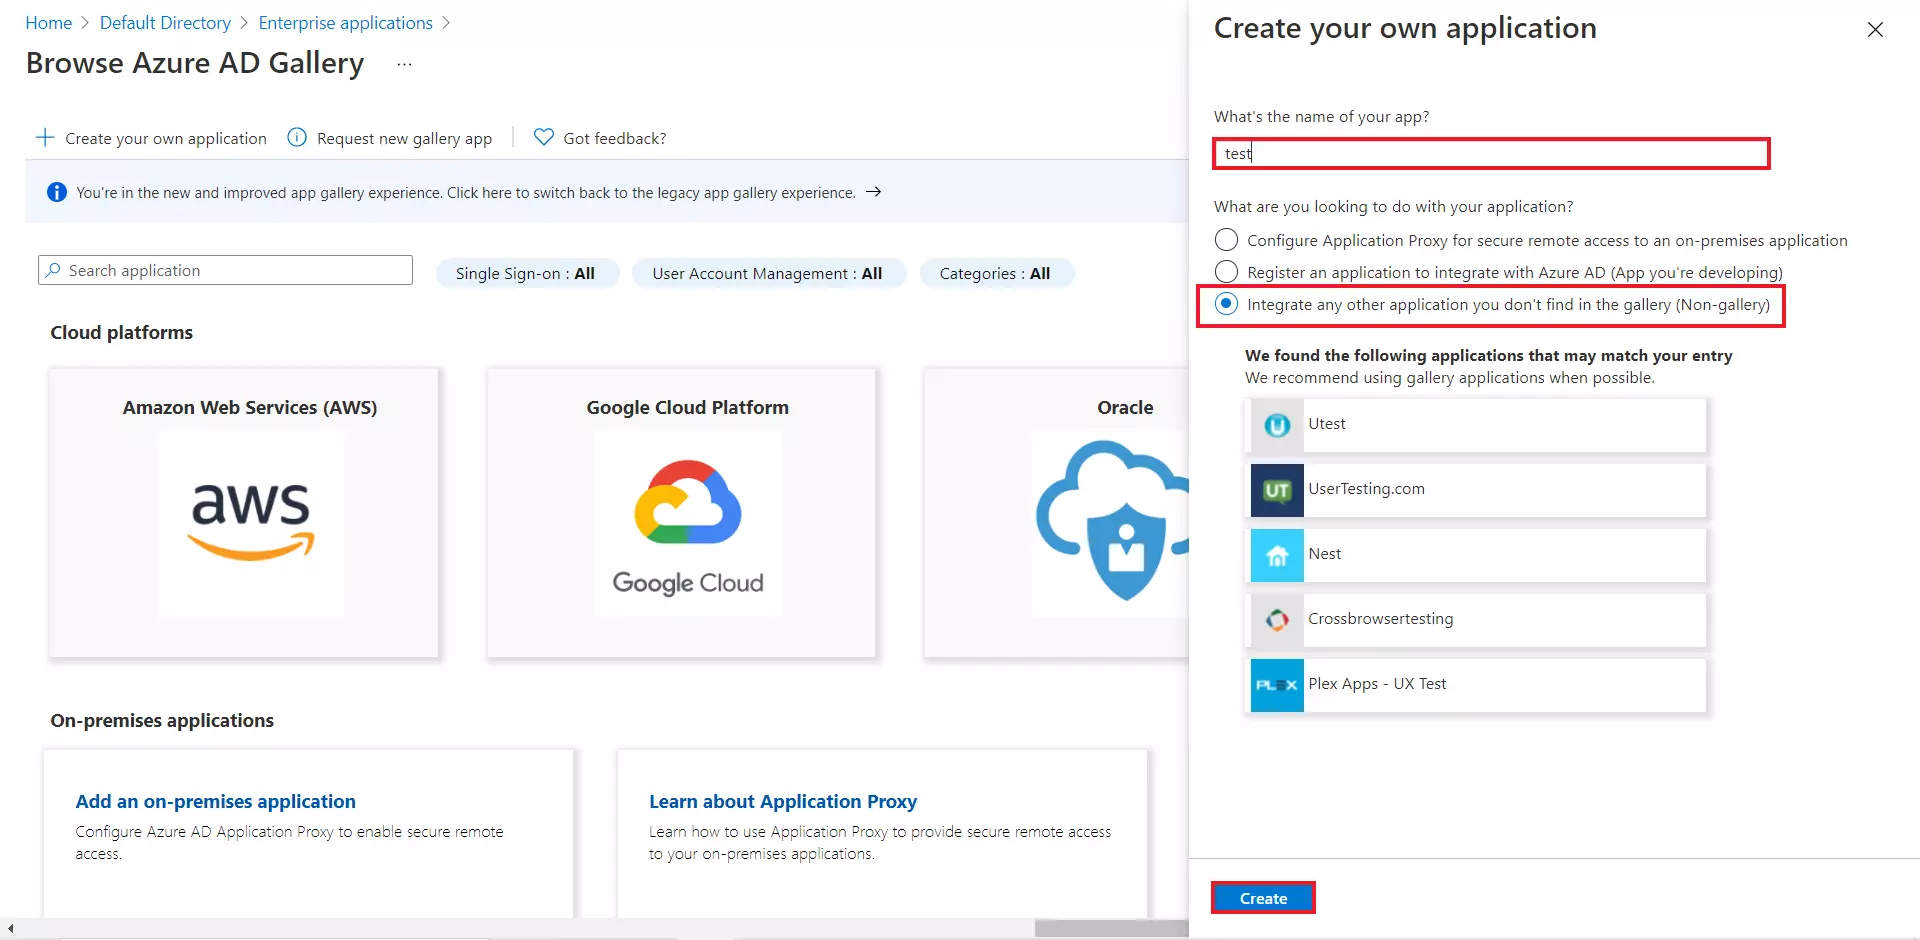
- Нажмите на Настройка единого входа.
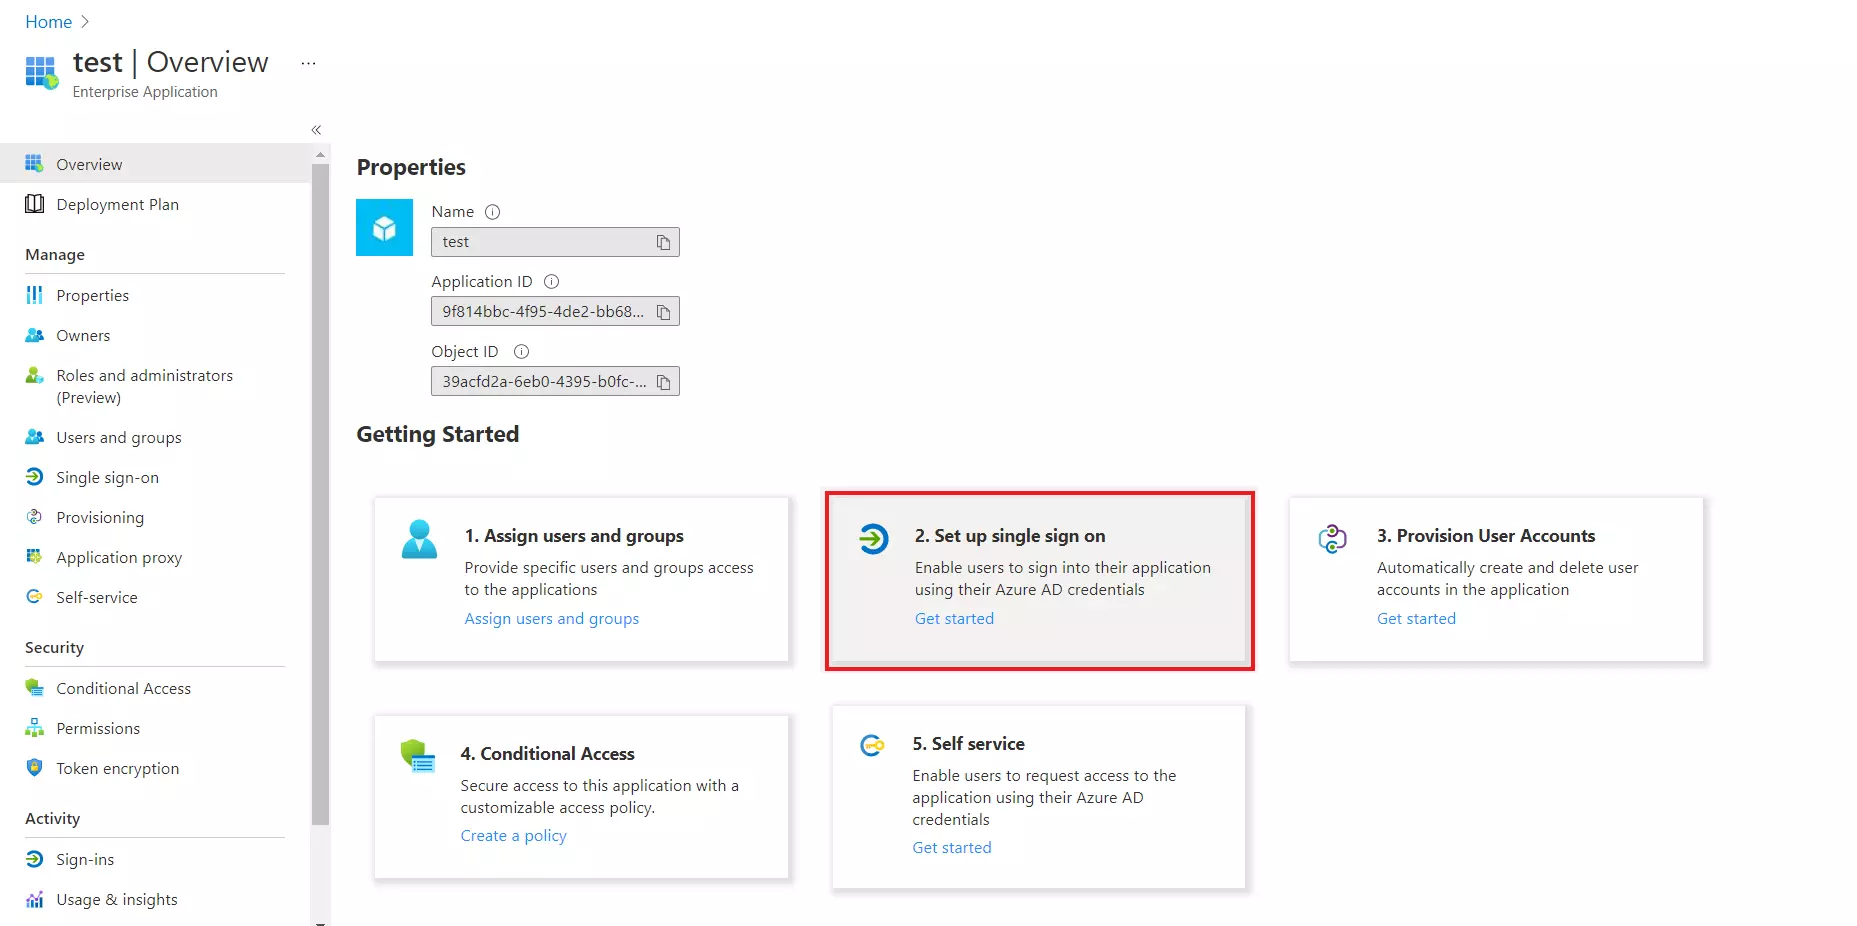
- Выберите SAML меню.
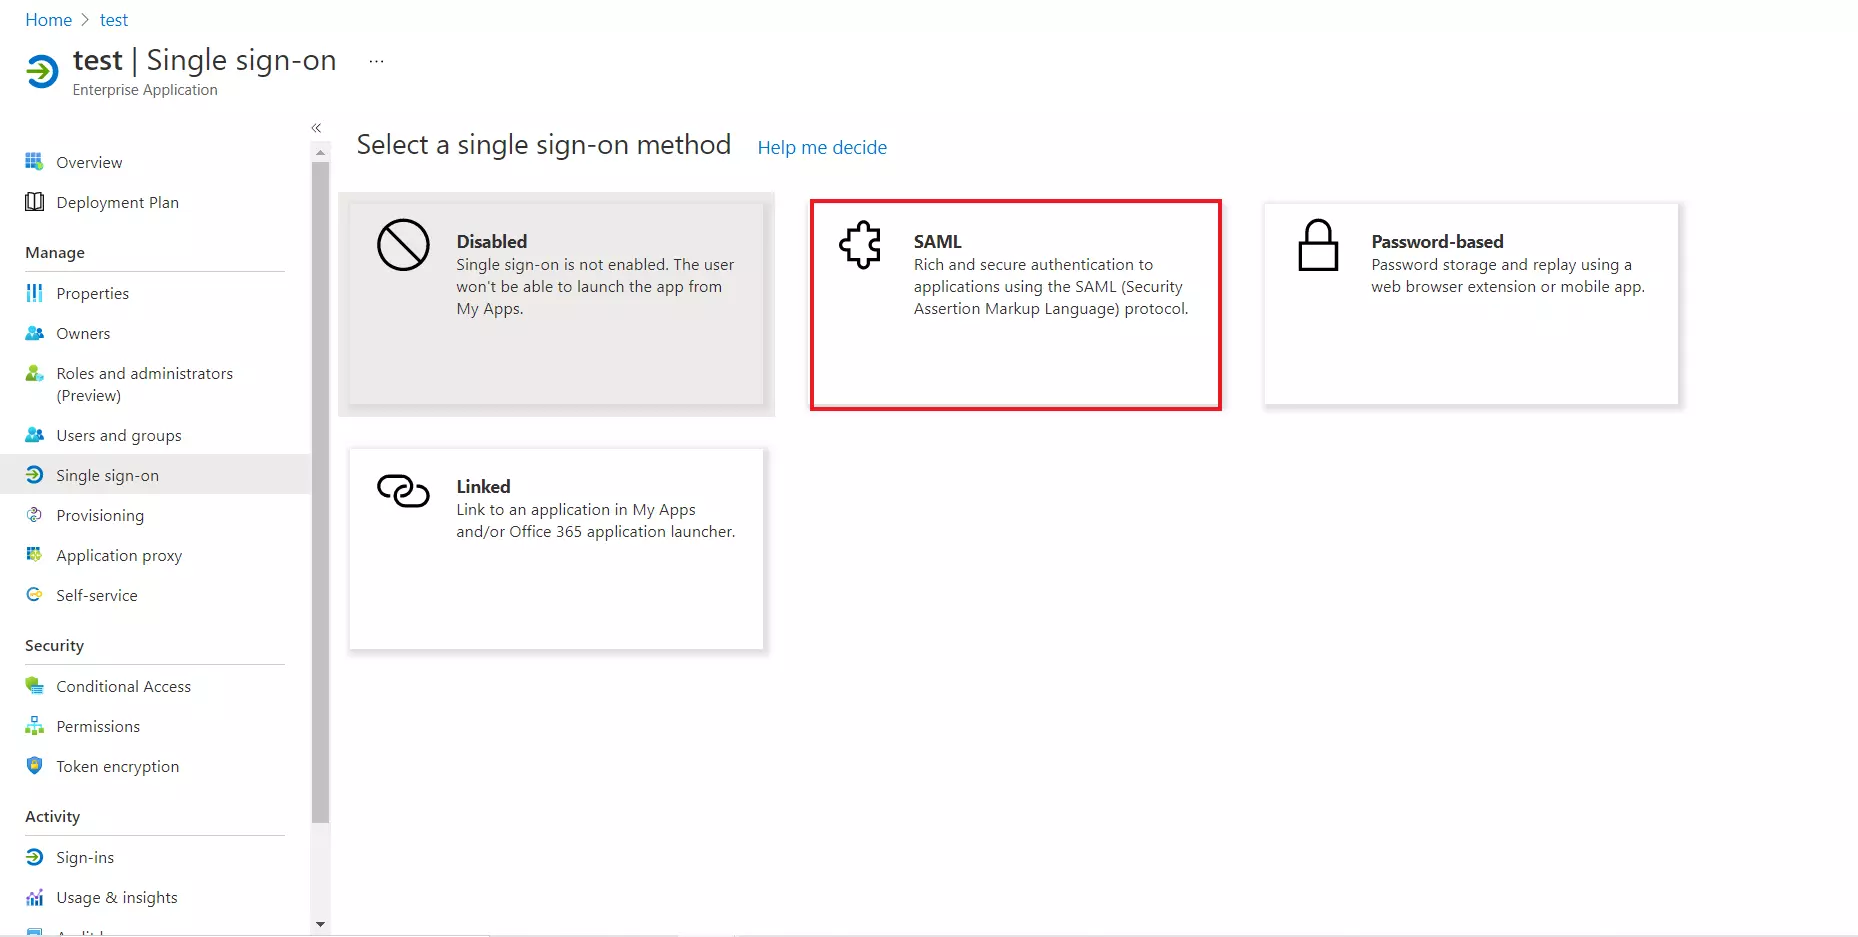
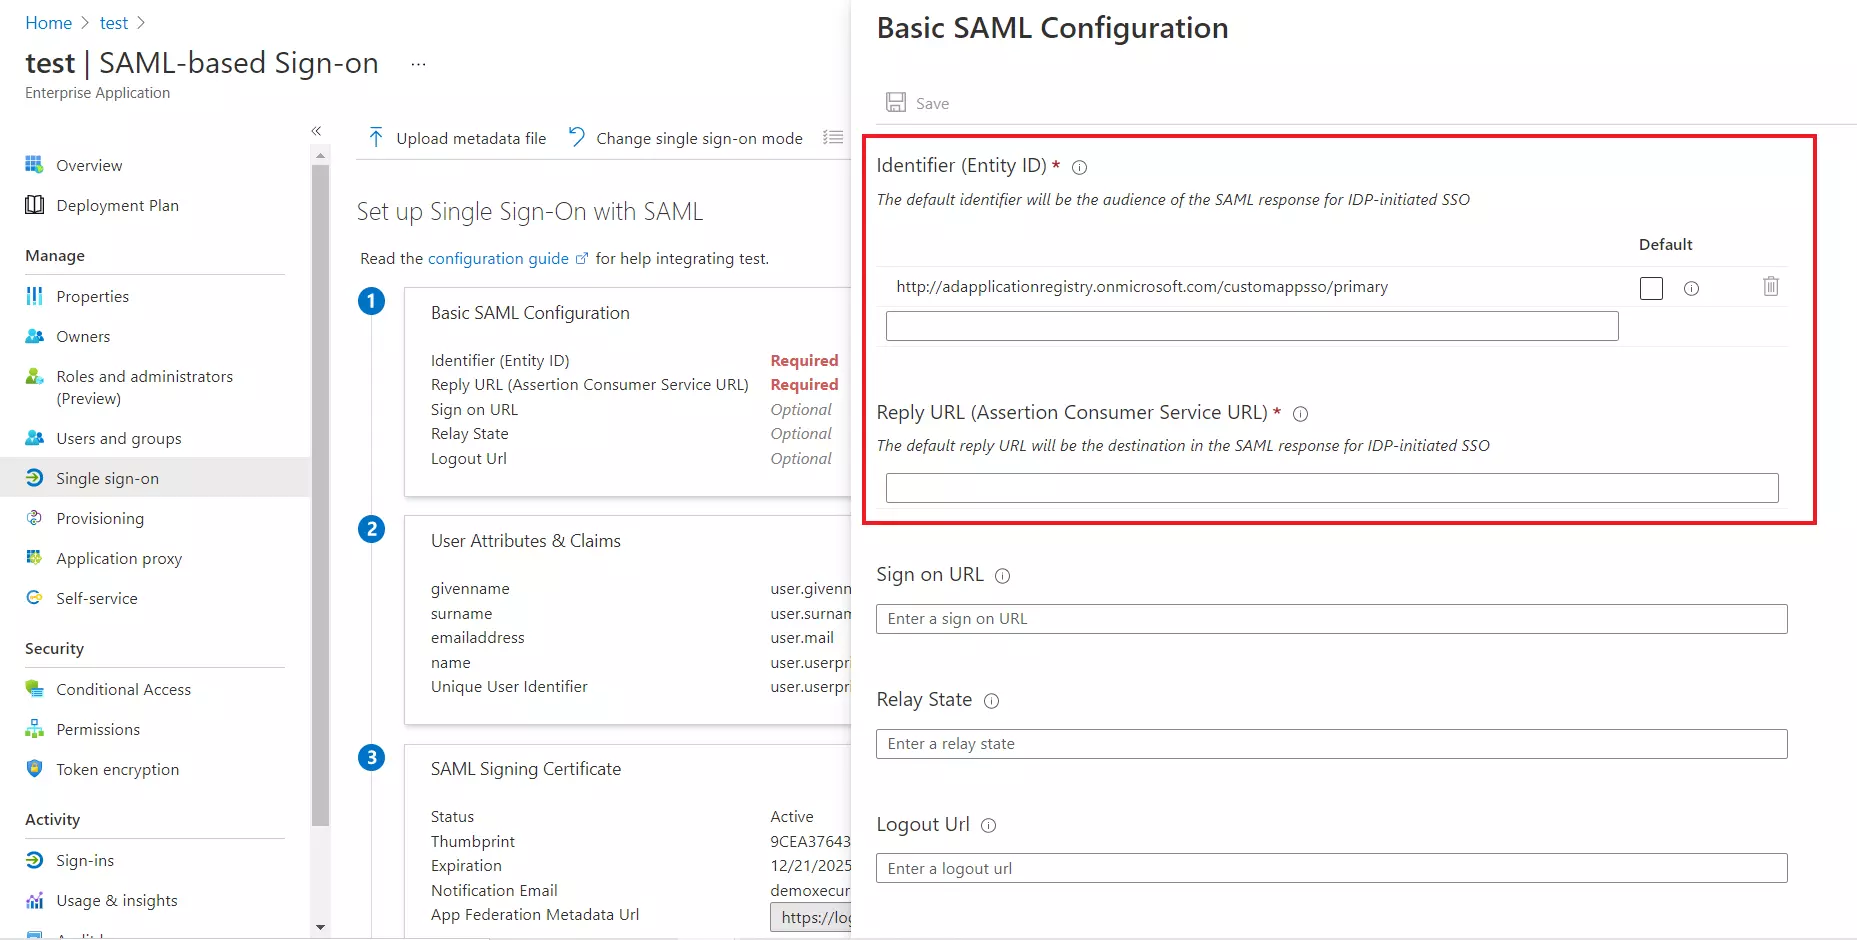
- После нажатия на Редактировать, введите Идентификатор объекта SP для идентификатор и URL-адрес СКД для URL ответа от Метаданные поставщика услуг вкладка плагина, которую вы получите из Шаг 2B.
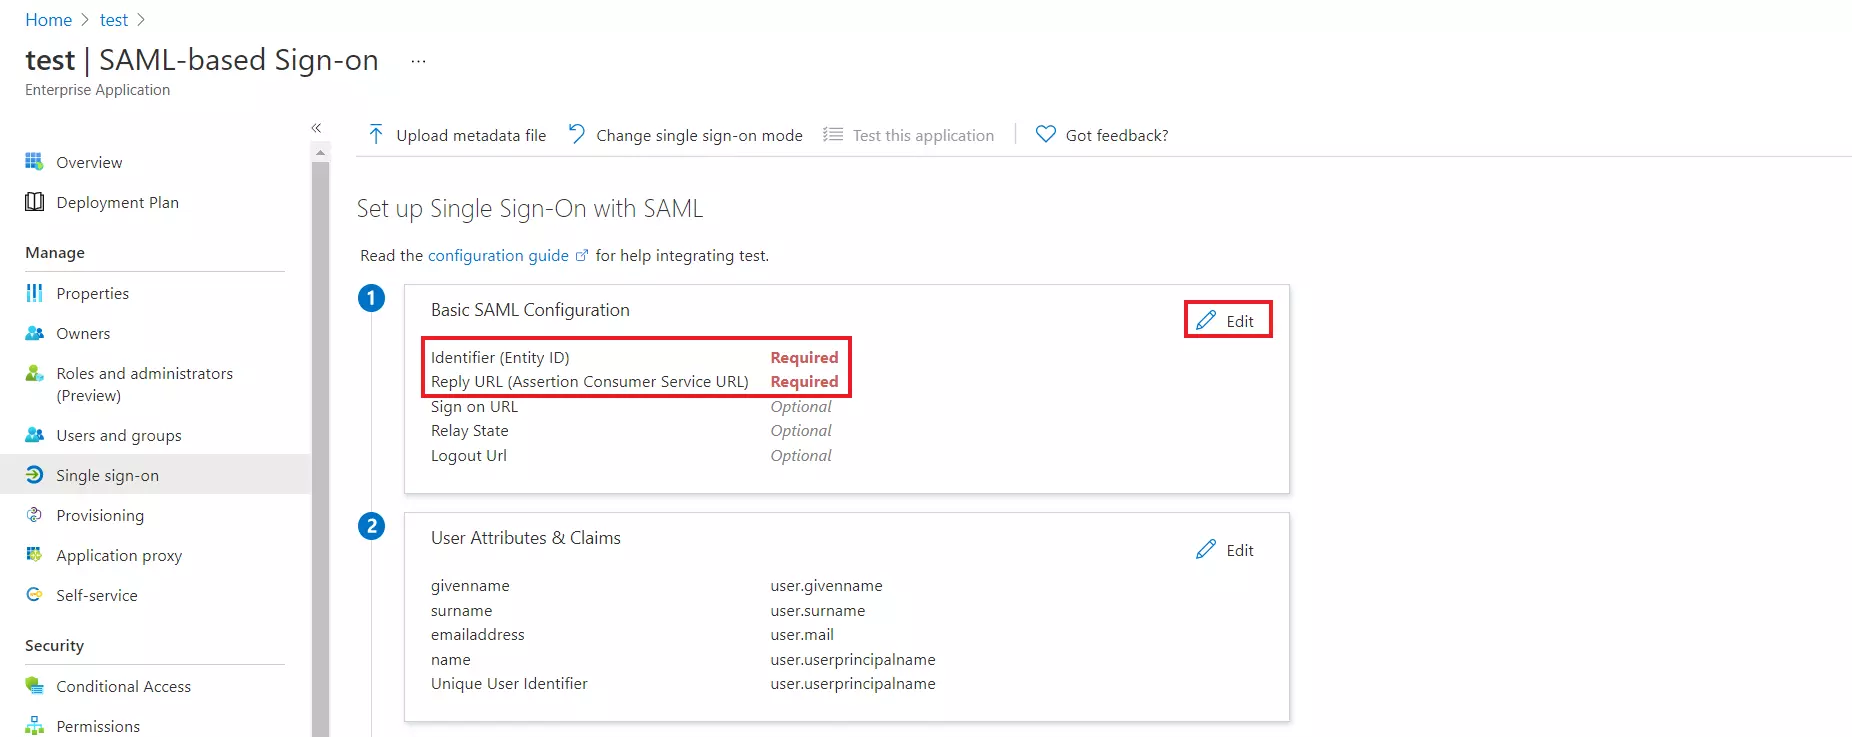
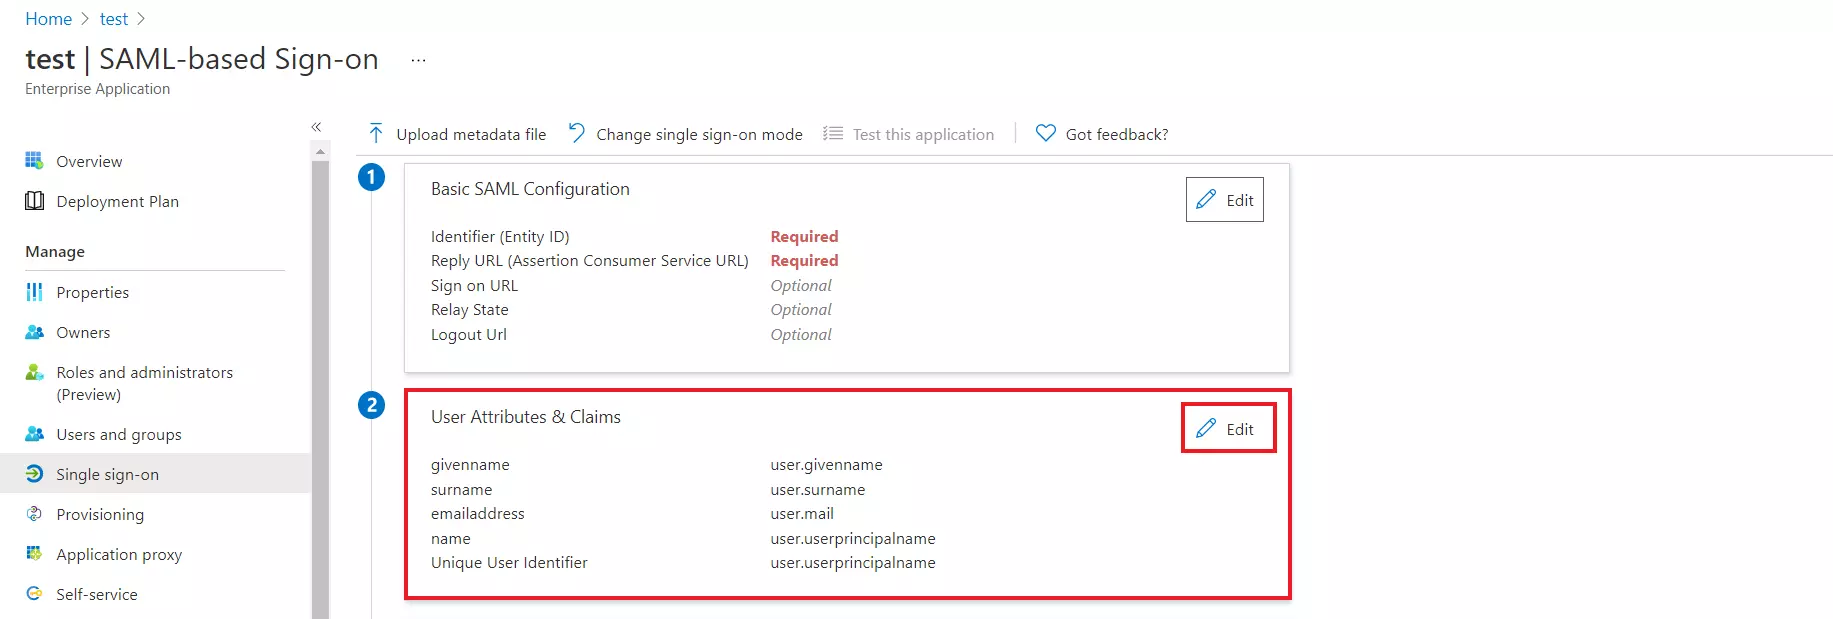
- По умолчанию следующие Атрибуты Будет отправлено в ответе SAML. Вы можете просматривать или редактировать заявления, отправленные в ответе SAML на заявку, в разделе Атрибуты меню.
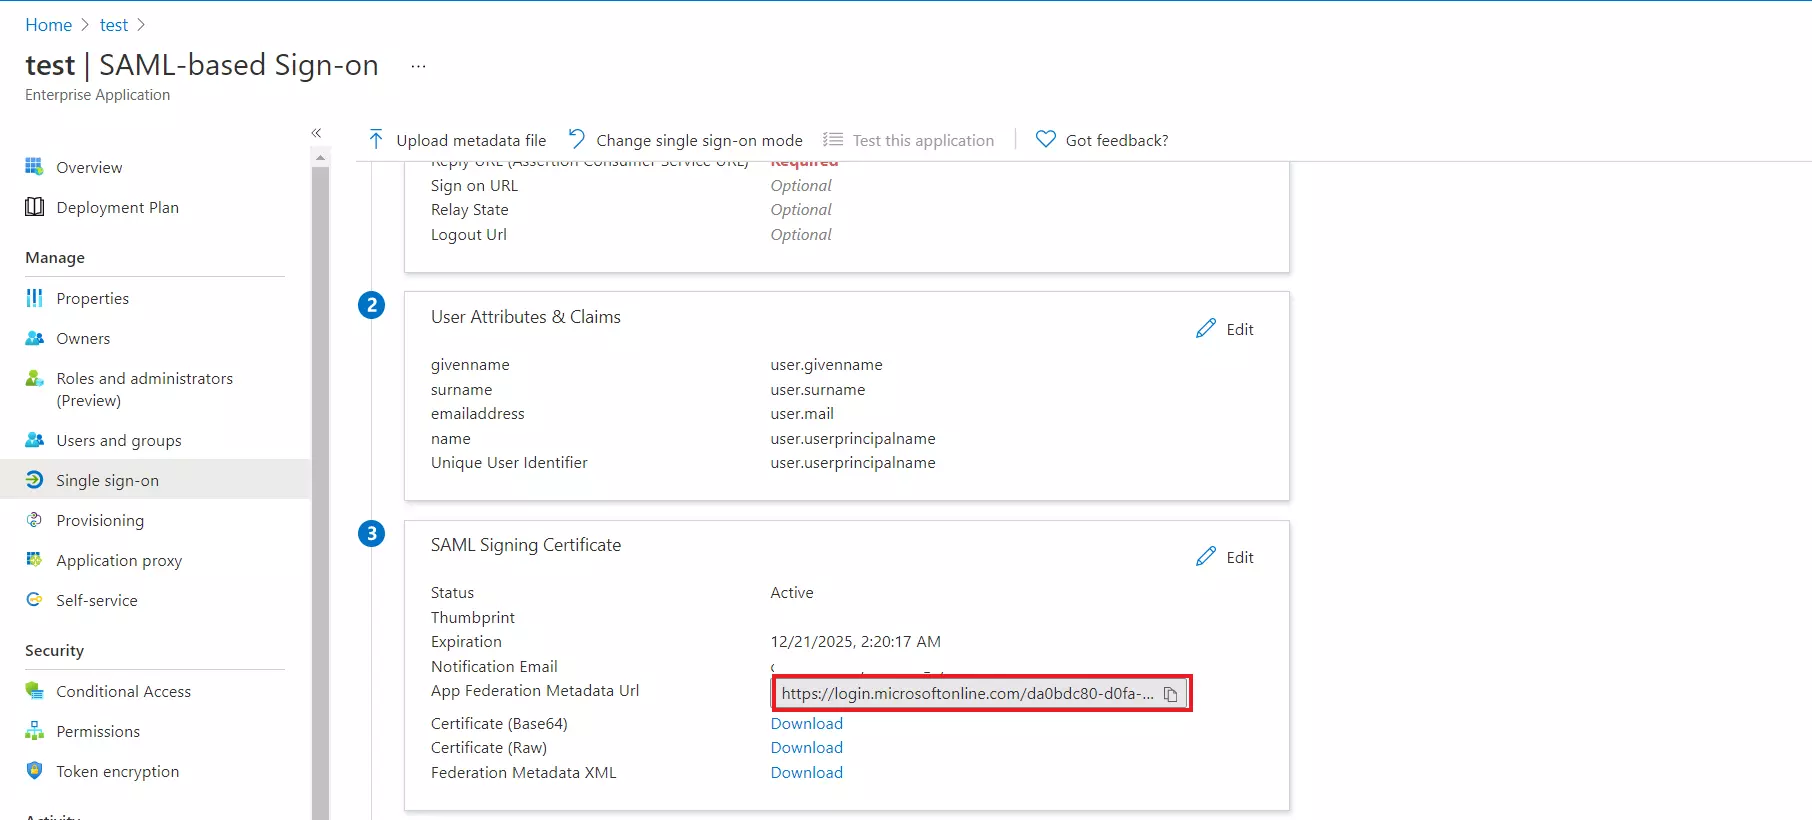
- Скопируйте URL-адрес метаданных Федерации приложений , чтобы получить Endpoints требуется для настройки вашего Провайдер услуг.
-
Назначайте пользователей и группы вашему SAML-приложению.
- Перейдите в Пользователи и группы и нажмите Добавить пользователя/группу.
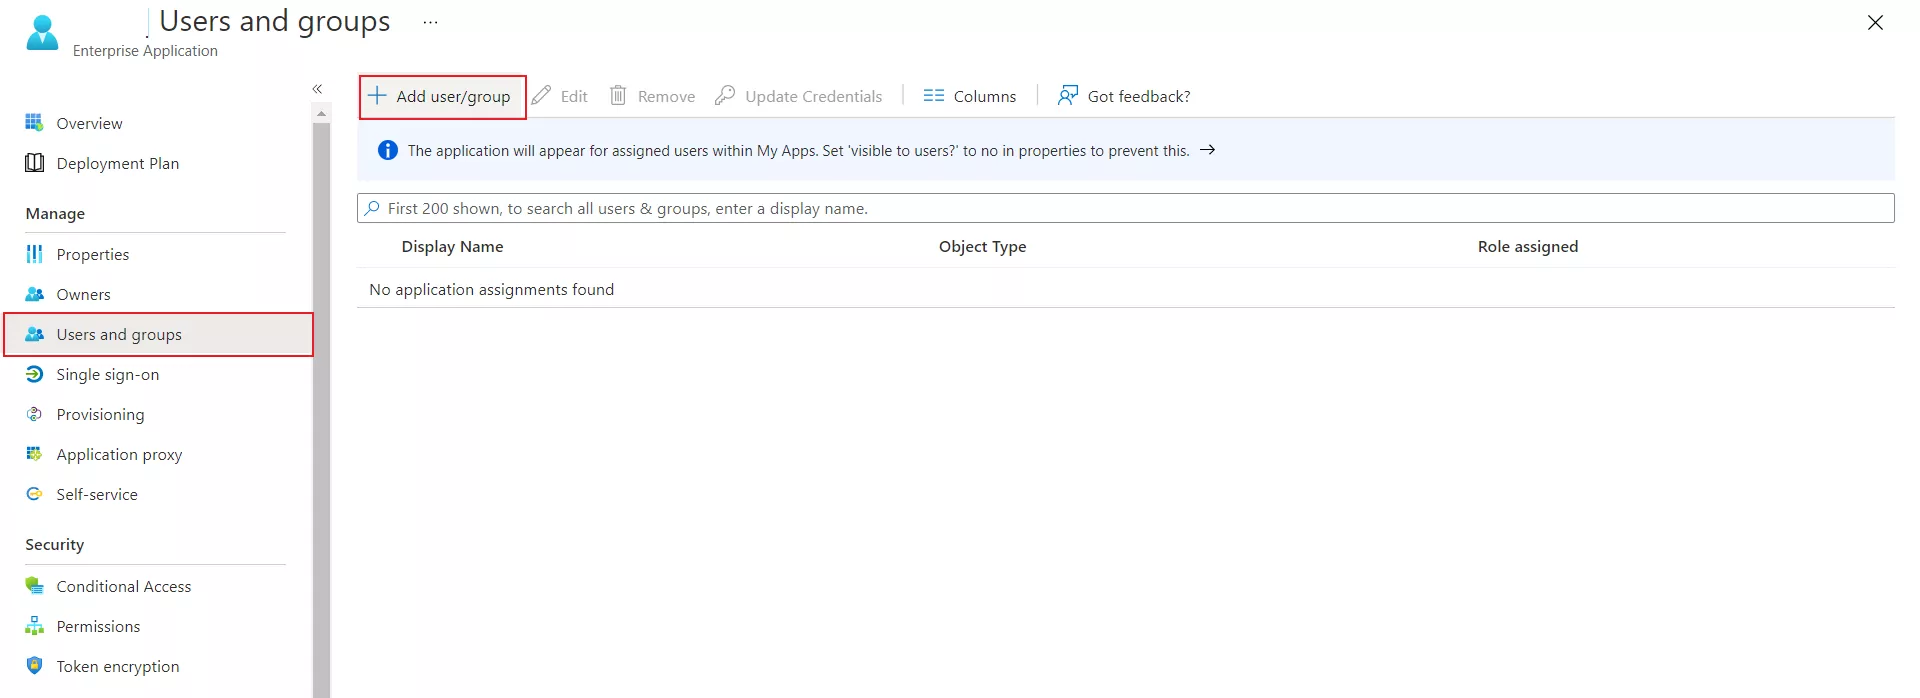
- Нажмите на Пользователи Чтобы назначить нужного пользователя, нажмите кнопку «Выбрать».
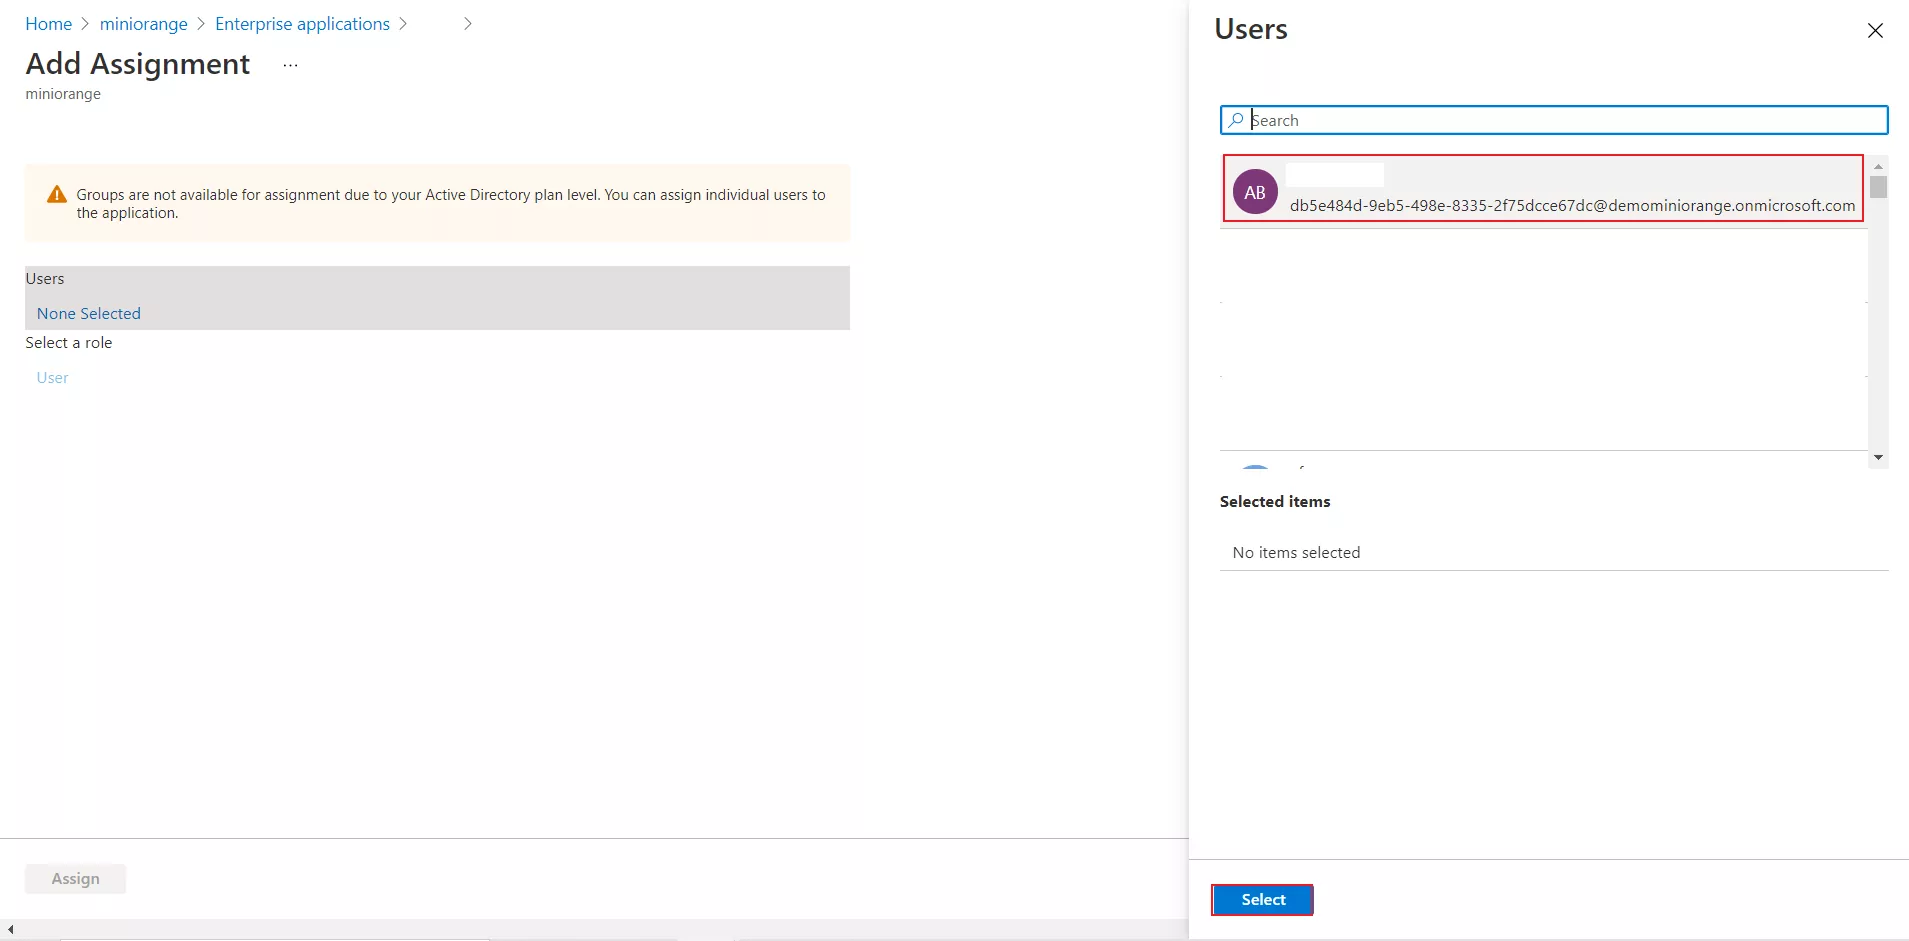
- Вы также можете назначить роль своему приложению в разделе Выберите роль .
Вы успешно настроили Microsoft Entra ID (ранее Azure AD) в качестве поставщика идентификации SAML (SAML IDP) для обеспечения единого входа (SSO) в nopCommerce.
3. Настройка метаданных поставщика удостоверений Azure AD в магазине nopCommerce.
- Нажмите на Добавить нового IDP кнопка для настройки нового поставщика идентификации.

- На вкладке «Настройки плагина» выберите Azure AD в качестве поставщика идентификационных данных из представленного списка.

- После выбора вашего поставщика идентификации (IdP) из списка откроется страница «Конфигурация поставщика идентификации». На этой странице нажмите на кнопку... Загрузить метаданные IdP .

Ниже описаны два способа настройки метаданных поставщика идентификации SAML в плагине.
A] Загрузите метаданные, используя кнопку «Загрузить метаданные IDP»:
- Введите имя поставщика идентификации (IdP), затем укажите либо URL метаданных в разделе «Получить метаданные» и нажмите Получить метаданные для автоматического получения конфигурации или загрузки XML-файл метаданных используя Загрузить метаданные опция для настройки поставщика идентификации (IdP).
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Настройте метаданные поставщика идентификации вручную:
- В качестве альтернативы, на вкладке «Настройки поставщика идентификации» вы можете вручную заполнить обязательные поля, такие как: Имя поставщика идентификации (IDP), идентификатор сущности IDP и URL-адрес единого входа. и нажмите Сохранить настройки.


4. Тестирование SAML SSO
- После загрузки метаданных вернитесь на панель управления. Нажмите на три точки (⋮) рядом с настроенным поставщиком идентификации и выберите Тестовая конфигурация.

- После успешной настройки в окне конфигурации теста отобразятся имена атрибутов и их значения.

- Если у вас возникла ошибка, вы можете устранить ее, выполнив следующие шаги:
- Нажмите на Устранение неполадок SSO нажмите кнопку и включите необходимые уровни логирования.
- Загрузите файл журнала, используя Скачать журналы кнопка для определения причины ошибки.
- Вы можете поделиться с нами файлом журнала по адресу: nopcommercesupport@xecurify.com Наша команда свяжется с вами, чтобы решить вашу проблему.

5. Добавление ссылки SSO для вашего магазина nopCommerce
- Нажмите на три точки (⋮) рядом с настроенным поставщиком идентификации и выберите Ссылка единого входа.
- A "Скопировать в буфер обмена" Появится всплывающее окно. Нажмите. OK чтобы скопировать ссылку SSO в буфер обмена.


Статьи по теме
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.


