Результаты поиска :

×

Единый вход (SSO) DNN OAuth с использованием WHMCS в качестве поставщика OAuth.


Провайдер аутентификации DNN OAuth Single Sign-On (SSO) позволяет включить единый вход OAuth для вашего сайта DotNetNuke. Используя единый вход, вы можете использовать только один пароль для доступа к вашему сайту и сервисам DotNetNuke. Наш провайдер аутентификации совместим со всеми поставщиками идентификации, поддерживающими OAuth . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между DNN и WHMCS, рассматривая WHMCS в качестве поставщика OAuth. Чтобы узнать больше о других функциях, которые мы предоставляем для единого входа DNN OAuth (SSO), нажмите здесь.
Предварительные условия: Загрузка и установка.

  • Скачать Поставщик аутентификации DNN Oauth Single Sign On доступен по ссылке выше.
  • Загрузите установочный пакет dnn-oauth-single-sign-on_xxx_Install, перейдя в... Настройки > Расширения > Установить расширение.
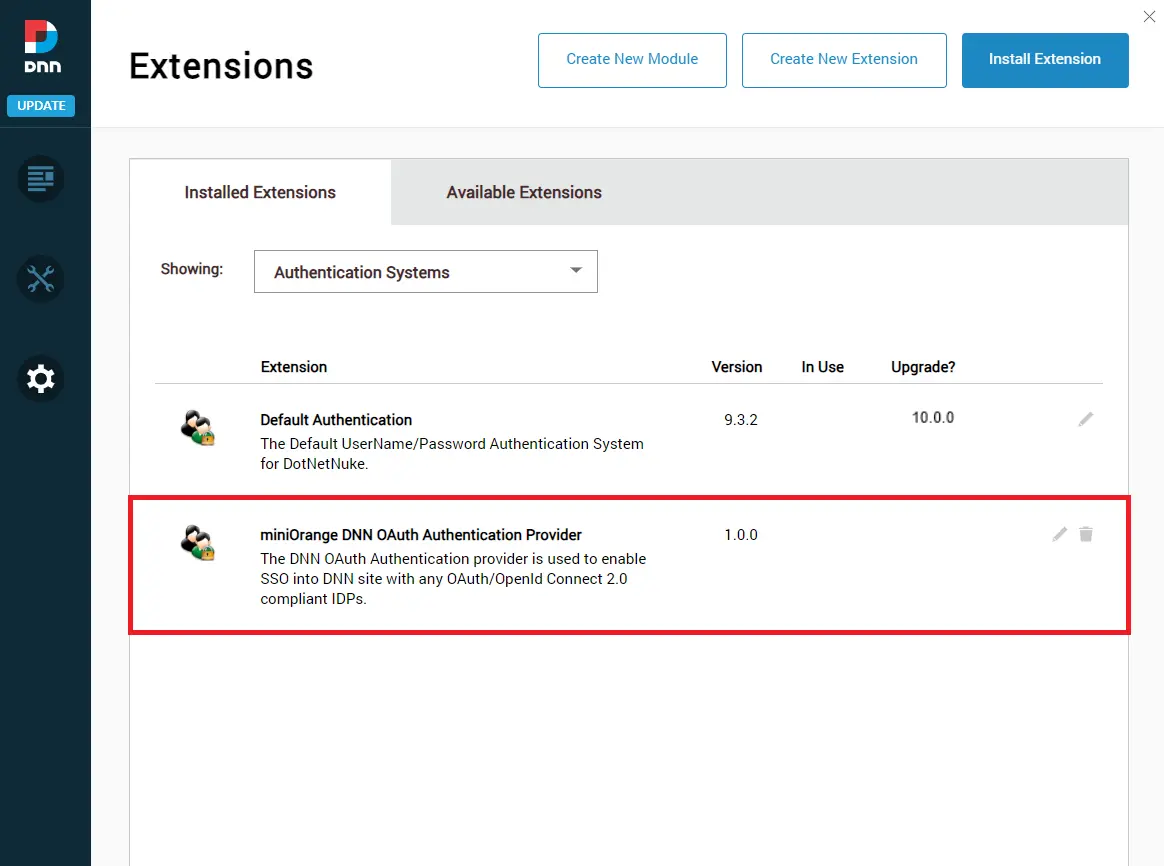
  • Теперь под вкладка «Установленные расширения» выберите Системы аутентификации. Здесь вы можете увидеть miniOrange DNN OAuth Authentication Provider.
  • DNN OAuth SSO — поставщик аутентификации
  • Просто нажмите на значок карандаша, как показано на изображении ниже, чтобы настроить поставщика аутентификации DNN OAuth.
  • DNN OAuth SSO — значок карандаша поставщика аутентификации
  • Теперь перейдите на вкладку «Настройки сайта». Здесь вы увидите панель управления поставщиком аутентификации DNN OAuth.
  • DNN OAuth SSO — Панель управления поставщика аутентификации
  • Установка поставщика аутентификации на вашем сайте DNN завершена.

Пошаговая инструкция по настройке единого входа (SSO) DNN с использованием WHMCS в качестве поставщика идентификационных данных.

1. Настройка поставщика аутентификации для обеспечения единого входа (SSO) OAuth.

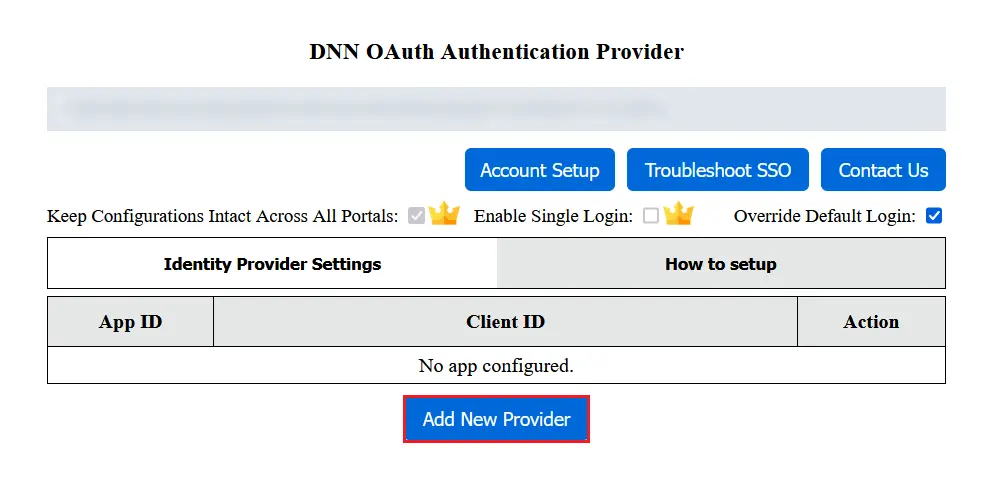
  • Для настройки приложения в поставщике аутентификации нажмите кнопку «Добавить нового поставщика» на вкладке «Настройки поставщика идентификации».
  • DNN OAuth SSO - добавить новый поставщик идентификации (IDP)

    Выберите своего поставщика идентификационных данных.
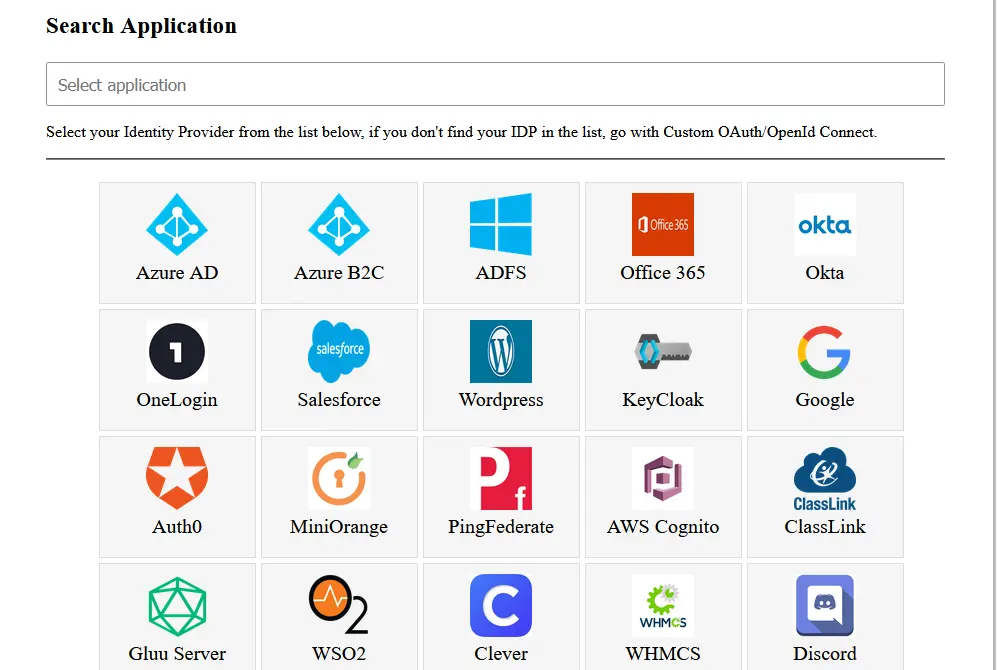
  • Выбрать WHMCS как поставщик идентификационных данных Вы можете выбрать из списка. Также вы можете найти своего поставщика идентификационных данных, используя поле поиска.
  • DNN OAuth SSO — выбор поставщика идентификации

2. Настройте WHMCS в качестве поставщика OAuth.

  • Для настройки приложения OAuth Provider перейдите в свой домен WHMCS и войдите в свою учетную запись администратора WHMCS.
  • Вы увидите следующий экран. Перейдите по ссылке: Установка OpenID Connect на панели навигации вверху.
  • DNN WHMCS OAuth SSO — настройка OpenID Connect в WHMCS
  • Нажмите на Сгенерировать новые учетные данные API клиента .
  • DNN WHMCS OAuth SSO — Создание новых учетных данных клиента
  • Вы будете перенаправлены на страницу с подробной информацией о приложении. Заполните необходимые данные и введите их. Авторизованные URI перенаправления от miniOrange ASP.NET OAuth Client и нажмите на Создать учетные данные.
  • DNN WHMCS OAuth SSO — Настройка нового клиента
  • Вы будете перенаправлены на страницу с подробной информацией о приложении. Здесь вы сможете найти идентификатор клиента и Секрет клиента который вам понадобится в Шаг 3 настроить miniOrange ASP.NET OAuth Client.
  • DNN WHMCS OAuth SSO — проверьте конфигурацию вашего клиента.

    Конечные точки и область действия WHMCS:


    Идентификатор клиента: Кликните сюда
    Секрет клиента: Кликните сюда
    Объем: электронная почта профиля OpenID
    Авторизовать конечную точку: https://{yourWHMCSdomain}/oauth/authorize.php
    Конечная точка токена доступа: https://{yourWHMCSdomain}/oauth/token.php
    Конечная точка для получения информации о пользователе: https://{yourWHMCSdomain}/oauth/userinfo.php

3. Настройка поставщика OAuth

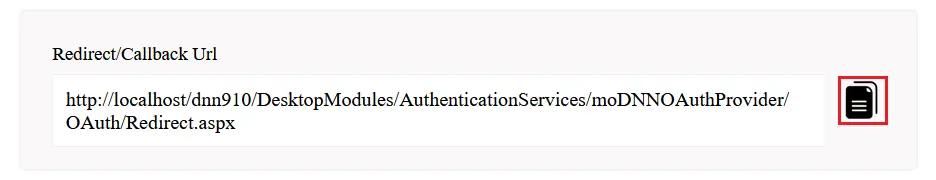
  • Скопируйте URL-адрес перенаправления/обратного вызова и предоставьте его своему поставщику OAuth.
  • DNN OAuth SSO - URL перенаправления DNN OAuth

4. Настройка клиента OAuth

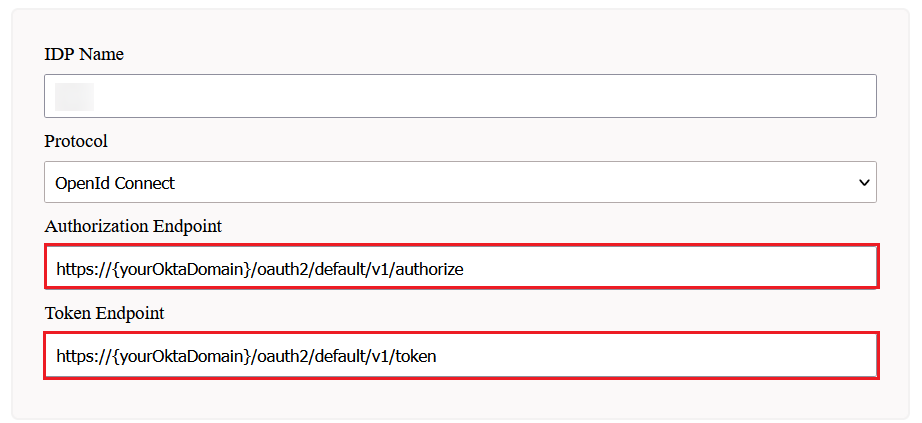
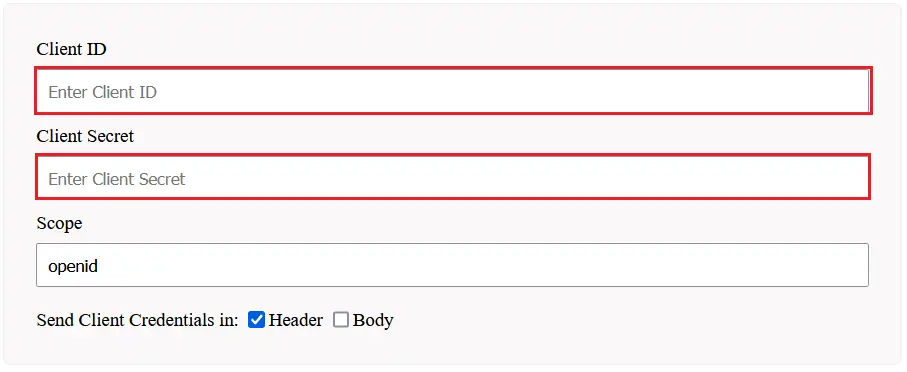
  • Настроить идентификатор клиента, Секрет клиентаобновите конечные точки При необходимости сохраните настройки.
  • DNN OAuth SSO — Настройка DNN OAuth SSO — Настройка

5. Тестовая конфигурация

  • Теперь перейдите к Настройки поставщика идентификации меню.
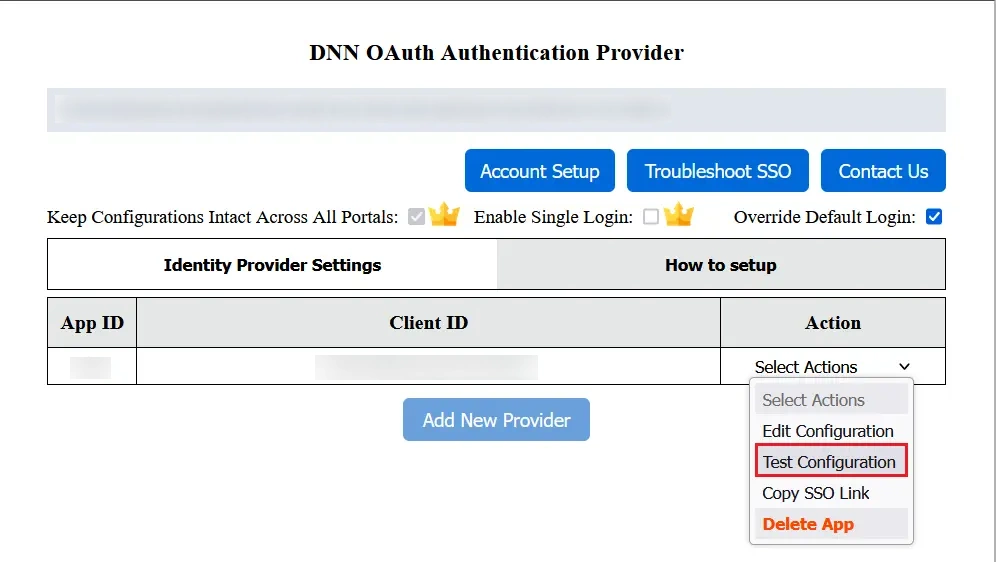
  • В разделе «Выбрать действия» нажмите на Тестовая конфигурация Нажмите кнопку, чтобы проверить правильность настройки поставщика аутентификации.
  • DNN OAuth SSO — Тестирование OAuth SSO
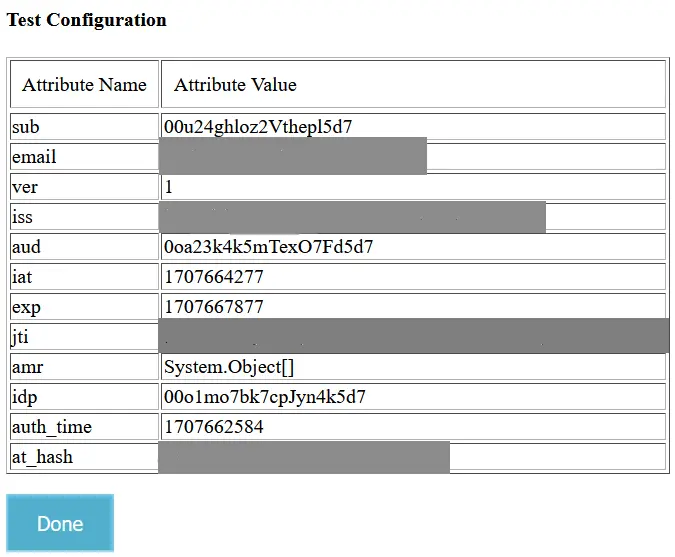
  • После успешной настройки в окне «Конфигурация теста» отобразятся «Имя атрибута» и «Значения атрибута».
  • DNN OAuth SSO — Тестирование OAuth SSO

6. Сопоставление атрибутов

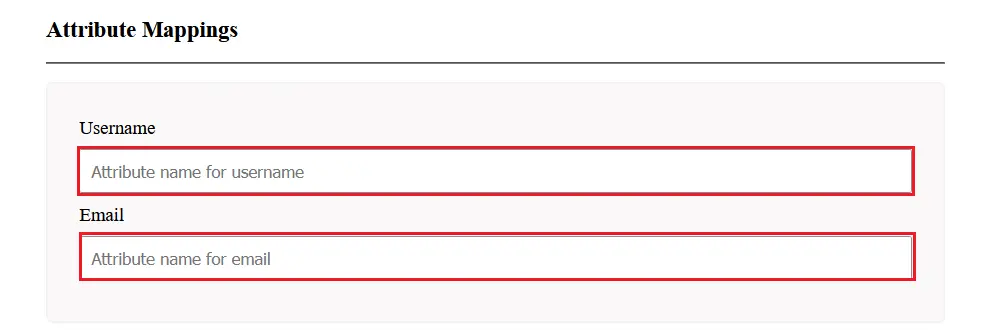
  • Для сопоставления атрибутов выберите Изменить конфигурацию из выпадающего списка действий.
  • Сопоставьте адрес электронной почты и имя пользователя с имя атрибута Вы можете просмотреть и сохранить настройки в окне «Конфигурация теста».
  • DNN OAuth SSO - Сопоставление атрибутов DNN OAuth

Модуль единого входа (SSO) ASP.NET SAML можно настроить с любым поставщиком идентификации, таким как ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 или даже с вашим собственным пользовательским поставщиком идентификации . Чтобы проверить другие поставщики идентификации, нажмите здесь.

Дополнительные ресурсы

Нужна помощь?

Не можете найти своего поставщика идентификационных данных? Напишите нам по адресу dnnsupport@xecurify.com , и мы поможем вам настроить единый вход (SSO) с вашим поставщиком идентификационных данных. Для получения быстрой консультации (по электронной почте/на встрече) по вашим требованиям наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.


Привет!

Нужна помощь? Мы здесь!

поддержка