
Как настроить запрет доступа к файлам/ограничение доступа к медиафайлам в WordPress?
Обзор
Функция «Запретить доступ к файлам/папкам» в WordPress — это самый простой способ защитить ваши файлы WordPress от доступа посторонних пользователей, так что доступ к вашей медиатеке будет иметь только авторизованный пользователь WordPress. Ваши электронные книги, PDF-файлы и другие важные файлы могут быть защищены от индексации Google, что предотвратит кражу данных. Мы поддерживаем уровень безопасности, позволяющий выбрать ограничение на основе cookie-файлов или на основе сессий. Также мы поддерживаем серверы Apache и Nginx для защиты медиафайлов. Функция «Запретить доступ к файлам/папкам» в WordPress разработана для защиты файлов на ваш собственный уровень. Она будет защищать файлы в зависимости от их расширения.



Предварительные условия: загрузка и установка
- Войдите в свою учетную запись WordPress как администратор.
- Перейти на вордпресс Панель управления → Плагины и нажмите на Добавить новый.
- Найдите Предотвратить доступ к файлам плагин для WordPress и нажмите на установить сейчас.
- После установки нажмите на активировать.
- Плагин также можно скачать здесь: Плагин предотвращения доступа к файлам для WordPress.
Функции с пошаговой настройкой.
Ниже перечислены функции, предоставляемые плагином Prevent file access для WordPress.
- Премиум
- Бесплатно
Премиум-функции с пошаговой настройкой.
Шаг 1: Ограничение доступа к файлам
Эта функция позволяет ограничивать доступ к файлам на веб-сайте для обычных пользователей (незарегистрированных пользователей) в зависимости от их расширения.
Для настройки этой функции выполните следующие шаги:
- Введите в указанное поле расширение файла, доступ к которому вы хотите ограничить на своем веб-сайте:
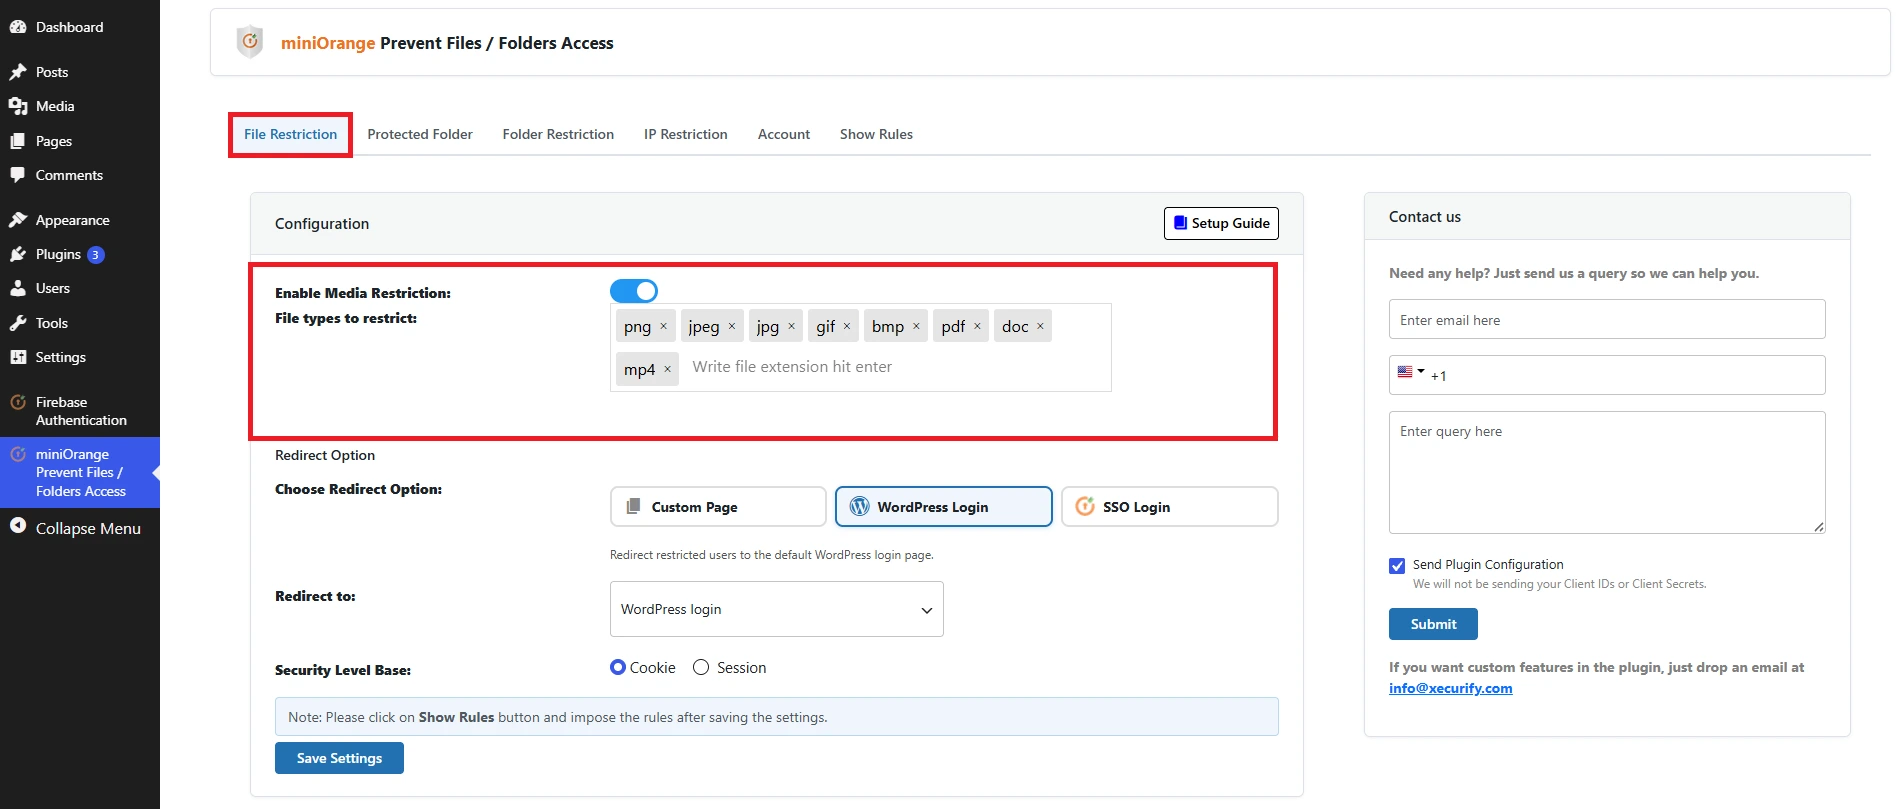
- Нажмите Сохранить настройки .
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
Apache: Нам необходимо обновить правила в файле .htaccess.
Nginx: Нам нужно обновить правила в файле nginx.config.
Шаг 2: Защищенная папка
Если вы хотите ограничить доступ только к некоторым выбранным файлам, вы можете поместить их в защищенную папку, и выбранные файлы будут защищены от публичного доступа.
Для настройки этой функции выполните следующие шаги:
- Перейдите на сайт Защищенная папка вкладка в плагине.
- Нажмите на Выберите файл → Выберите файл, который необходимо заблокировать в вашей системе → Нажмите на Загрузите.
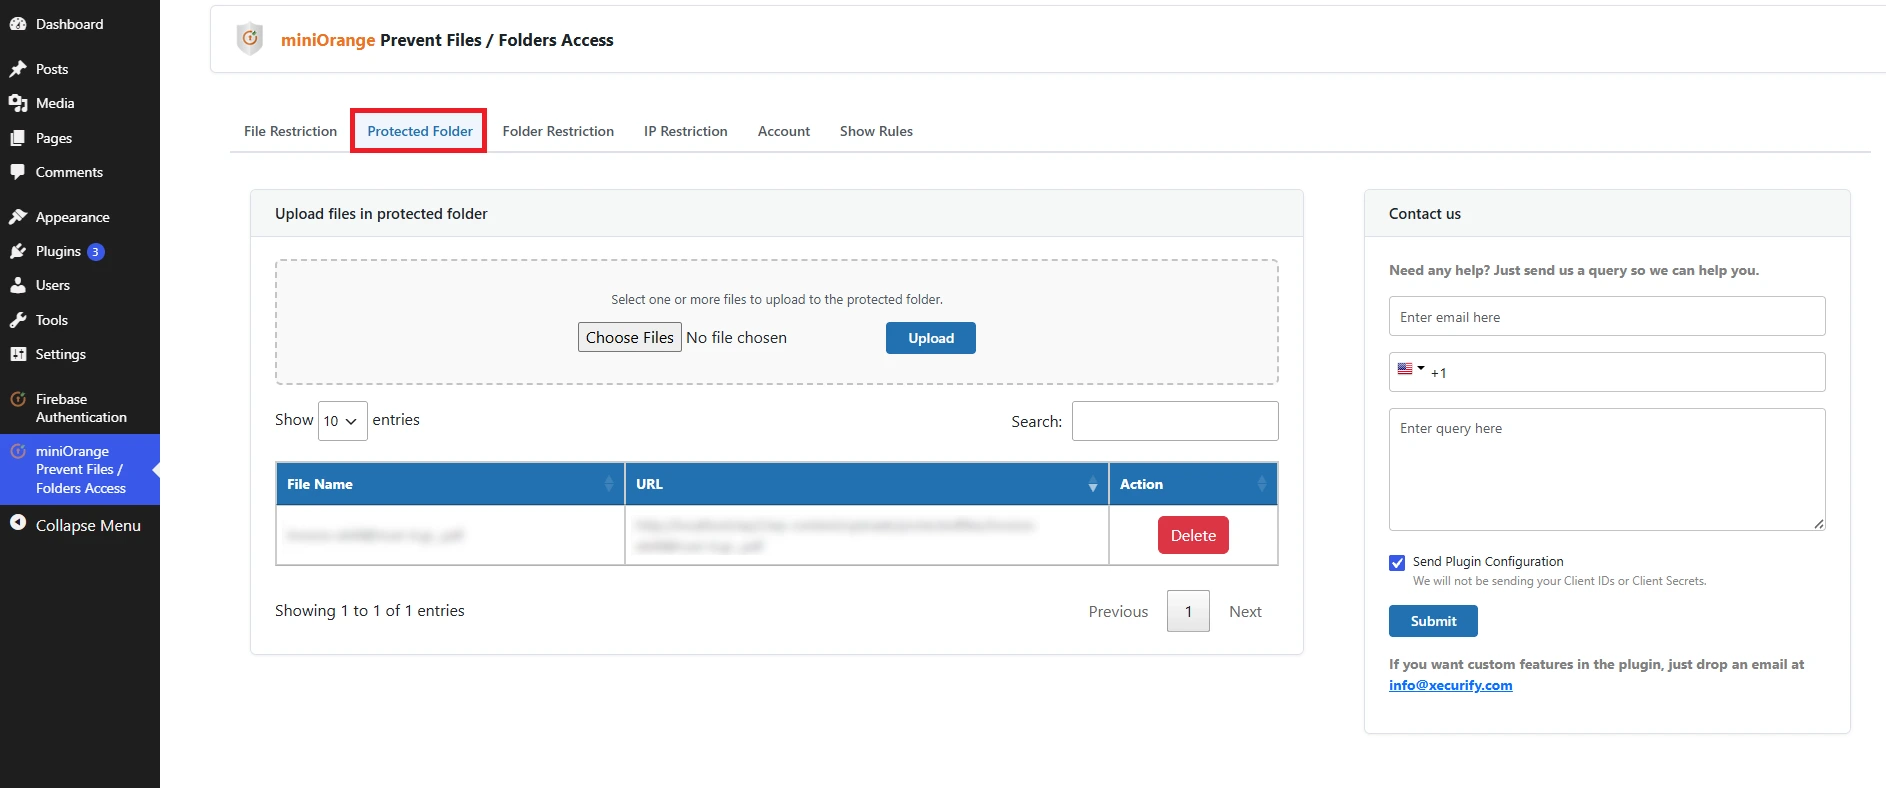
- Файл будет внесен в список файлов с ограниченным доступом.
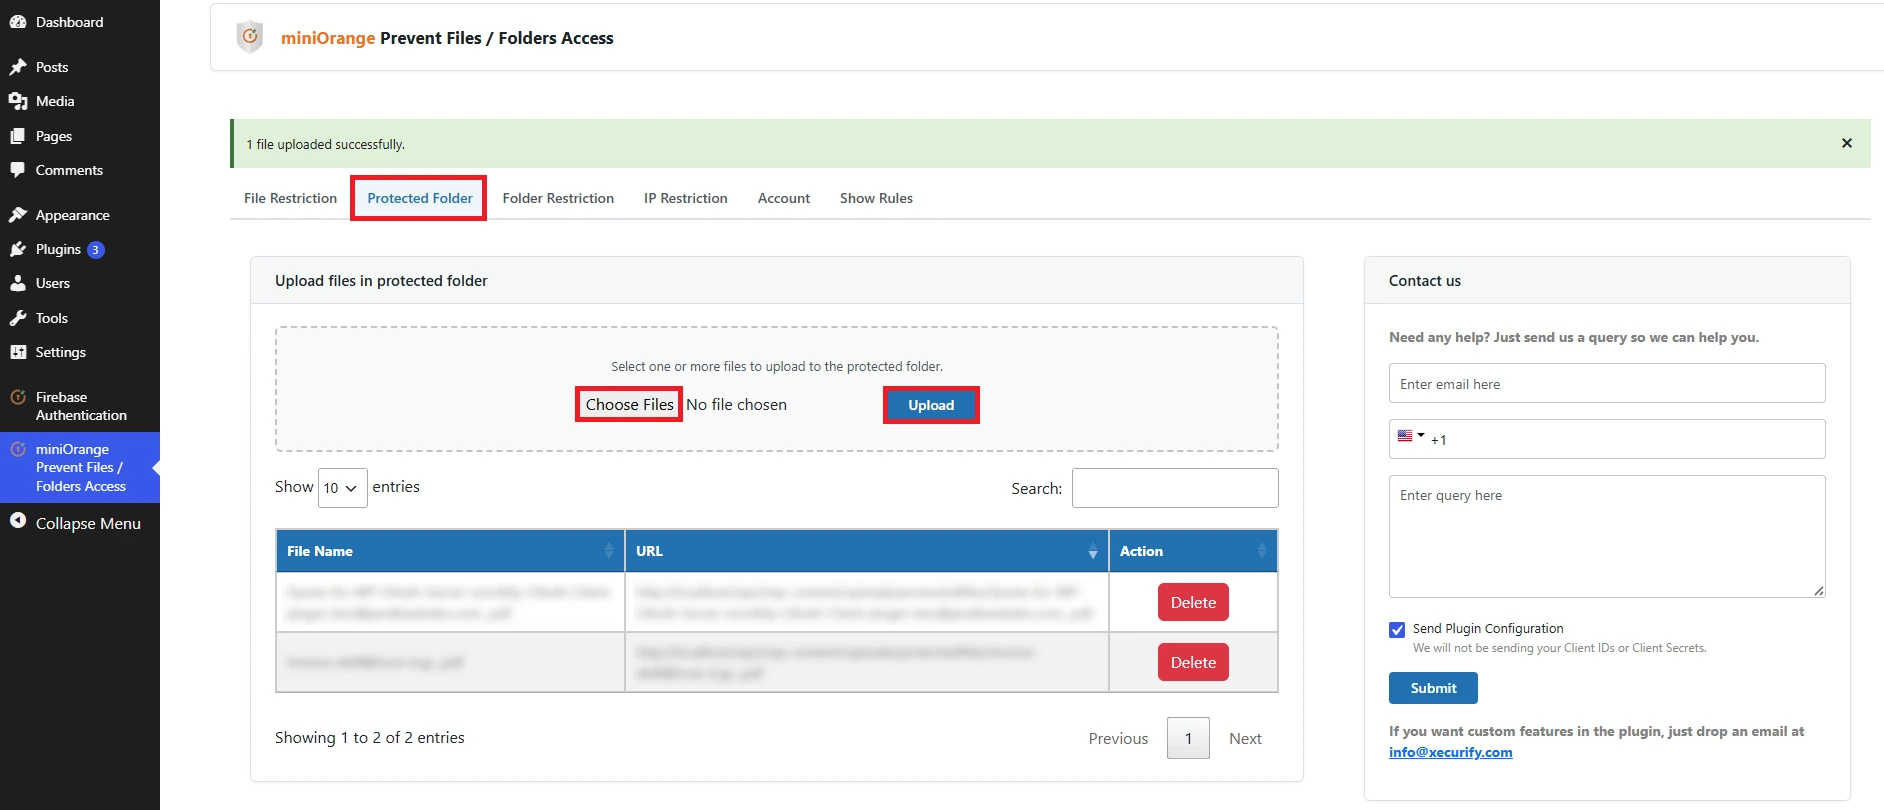
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, обновите правила в соответствующем файле.
- Папка с именем защищенные файлы Эта папка будет создана в папке uploads, и доступ к файлам в ней будет ограничен для всех пользователей, только авторизованных.
- Вы можете удалить файлы, нажав на кнопку. Удалить .
Шаг 3: Загрузка ограничений для папок
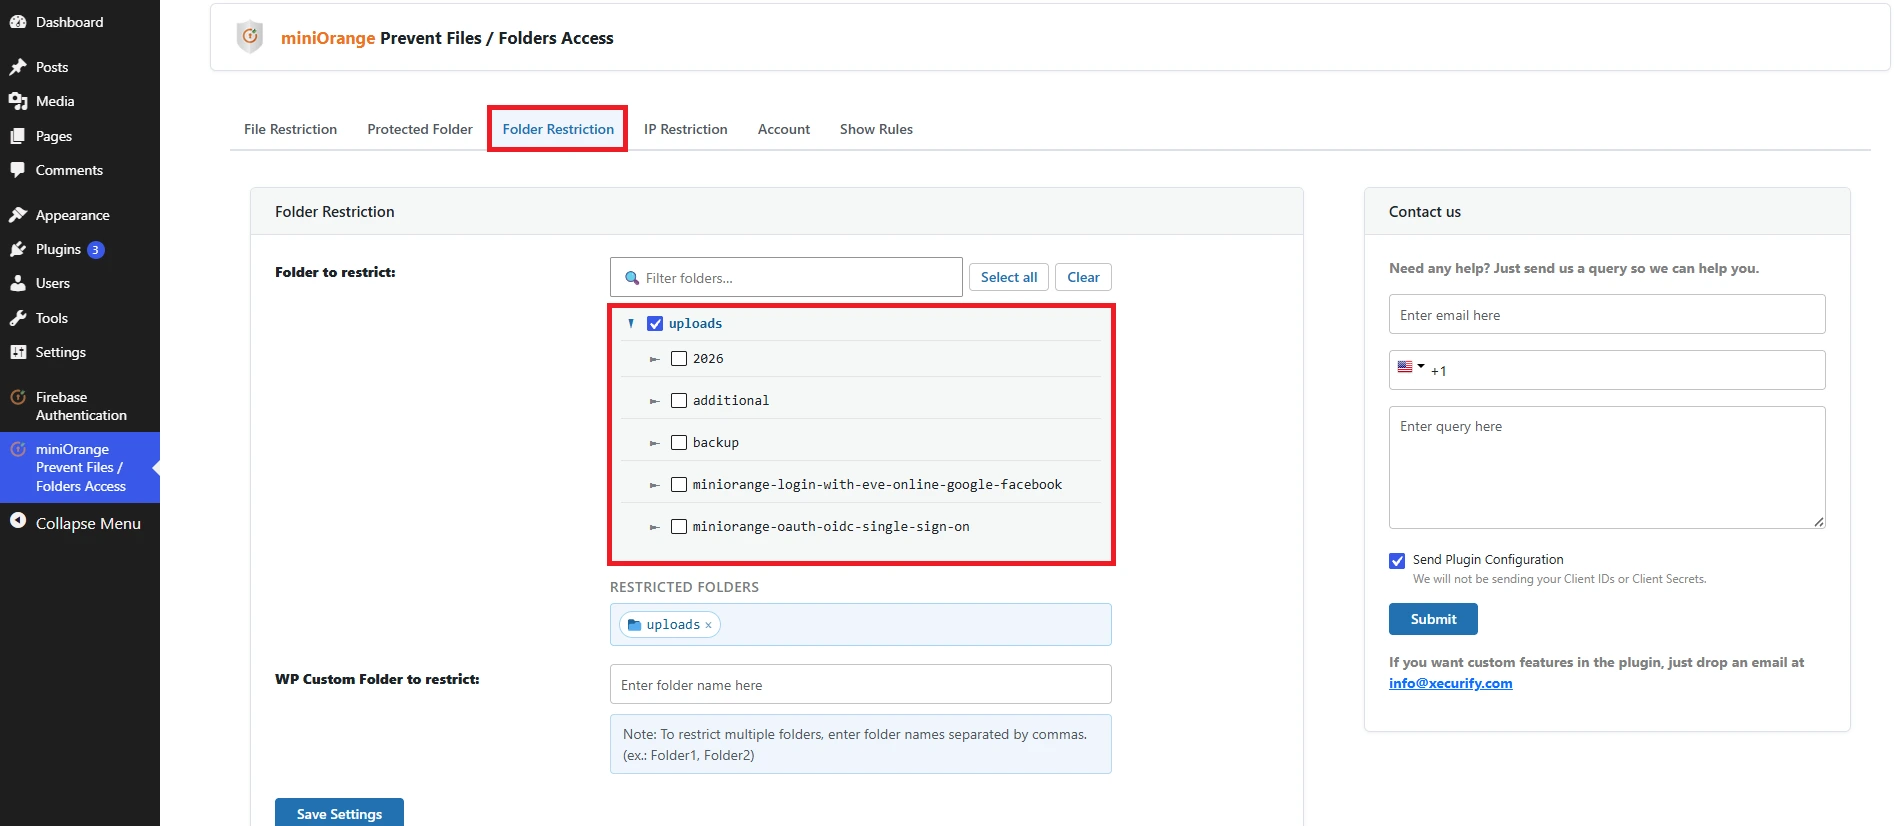
Эта функция позволяет ограничить доступ ко всей папке «Загрузки» или к любой подпапке внутри неё. Вы также можете выбрать несколько папок внутри папки «Загрузки», и доступ ко всем им будет запрещён.
Для настройки этой функции выполните следующие шаги:
- Перейдите на сайт Ограничение доступа к папкам вкладка в плагине.
- Выберите папки, доступ к которым вы хотите ограничить, для этого нажмите на значок (+) для расширения или сжатия соответствующей папки.
- Нажмите Сохранить настройки .
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
Шаг 4: Ограничение доступа к пользовательским папкам
Эта функция позволяет ограничить доступ к любой папке в экземпляре WordPress. Вам нужно всего лишь ввести имя папки, и доступ ко всем файлам в этой папке будет ограничен.
Для настройки этой функции выполните следующие шаги:
- Перейдите на сайт Ограничение доступа к папкам вкладка в плагине.
- Введите название папки в WP Custom Folder для ограничения доступа: поле.
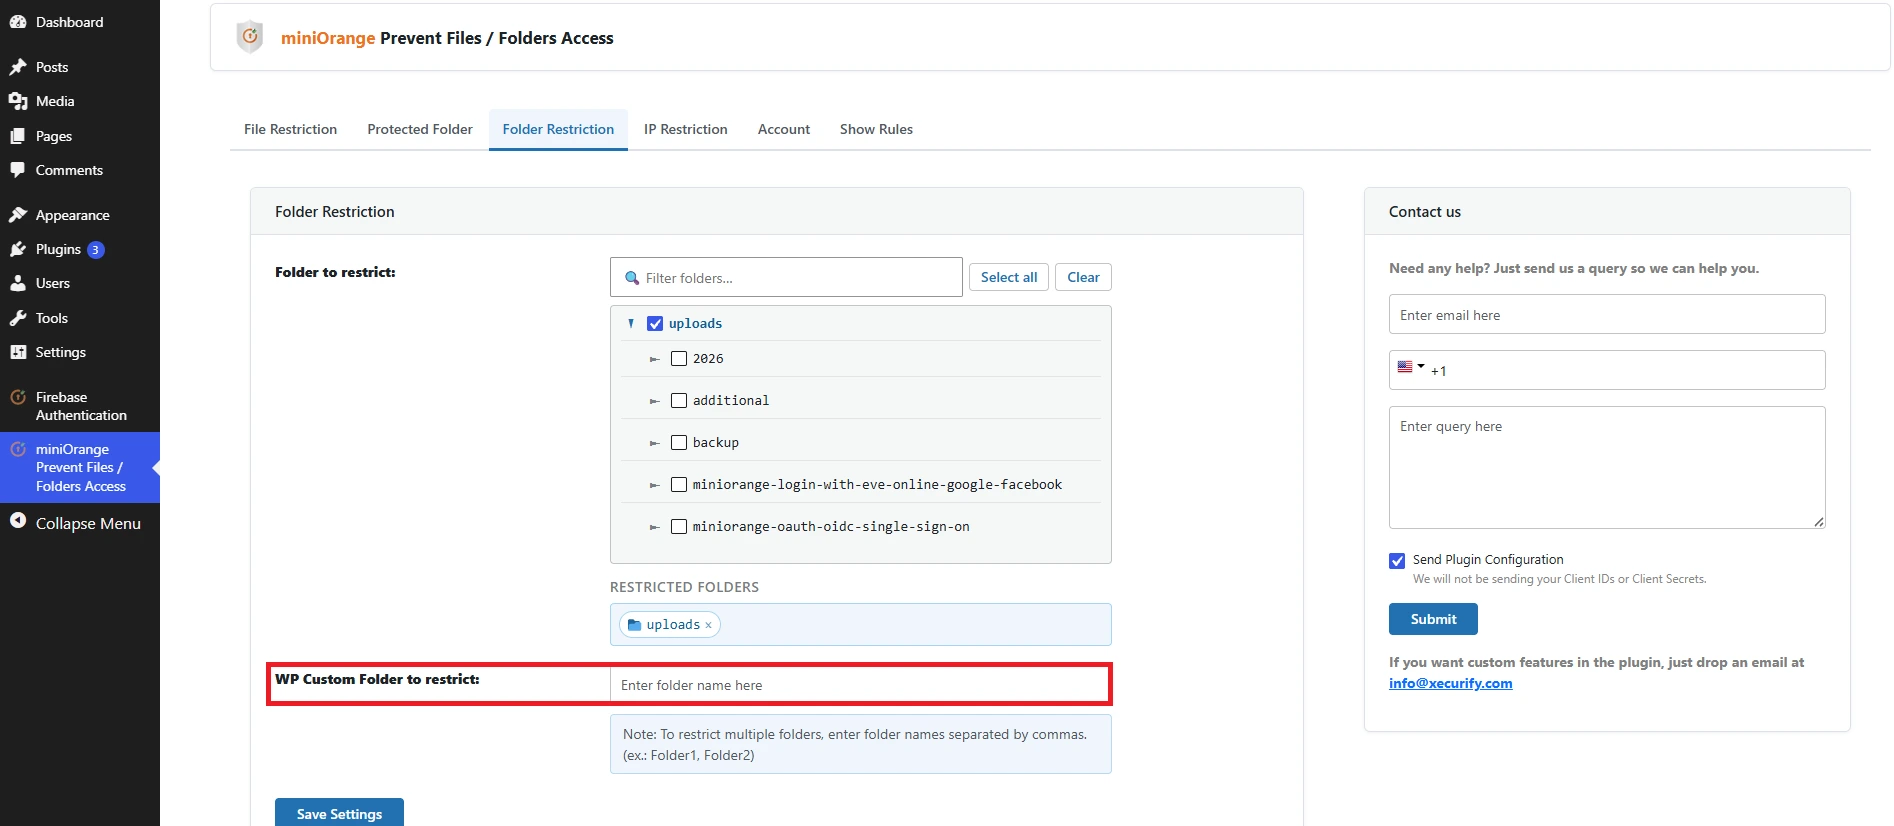

Примечание: Вы также можете назначить несколько папок, просто укажите названия папок, разделенные запятыми.
- Нажмите Сохранить настройки .
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
Пути к папкам в белом списке
Используйте функцию «Прямой доступ к медиафайлам» , чтобы добавить в белый список определенные пути к папкам, благодаря чему медиафайлы в этих папках останутся общедоступными без аутентификации, даже если включены ограничения на доступ к папкам.
Для настройки этой функции выполните следующие шаги:
- В Ограничение доступа к папкам вкладка, перейдите в Папки с медиафайлами, доступные напрямую .
- включать Включить белый список прямого доступа используя кнопку переключения.
- Введите пути к папкам в Пути к папкам, внесенным в белый список: поле. Введите путь к папке в каждой строке (например, /wp-content/uploads/2026/07).
- Нажмите Сохранение путей к папкам .
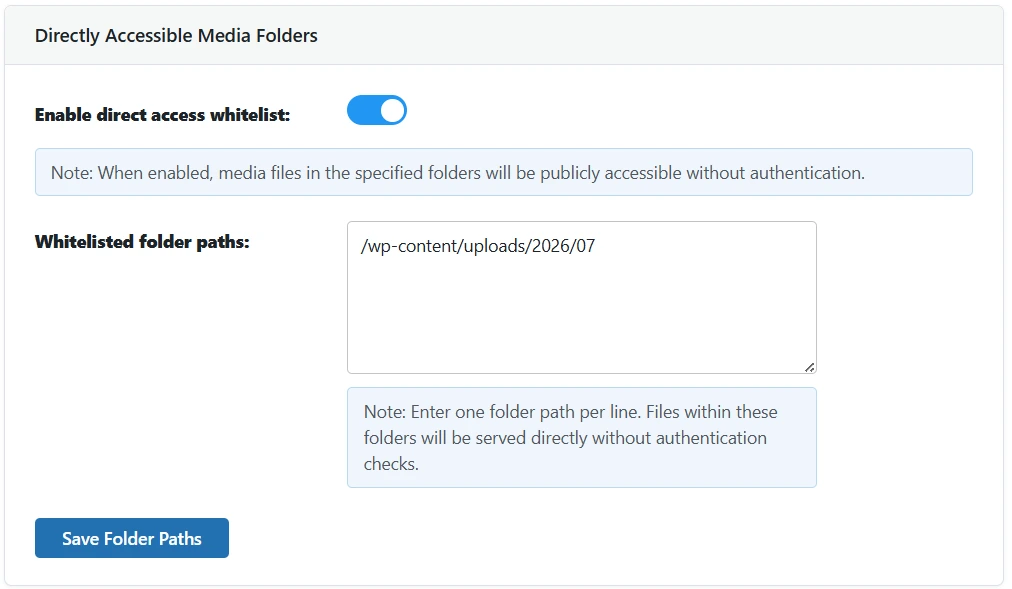
Примечание: При включении этой функции медиафайлы в указанных папках будут доступны публично без аутентификации. Файлы в этих папках будут предоставляться напрямую без проверки подлинности.
Шаг 5: Ограничение доступа к папкам на основе ролей.
Вы можете использовать эту функцию для ограничения доступа к папкам на основе ролей WordPress. Включите ограничение доступа на основе ролей и введите разрешенное имя папки для каждой роли в таблице РОЛЬ / РАЗРЕШЕННЫЕ ПАПКИ . Только пользователи с этой ролью (и администраторы) смогут получить доступ к назначенной папке.
Для настройки этой функции выполните следующие шаги:
- В плагине нажмите на Ограничение доступа к папкам вкладка Включить Включить ограничение на основе ролей используя кнопку переключения.
- При включении Ограничение доступа к папкам на основе ролей Раздел начнётся с РОЛЬ и РАЗРЕШЕННАЯ ПАПКА Таблица соответствия, как показано на изображении ниже.
- Введите название папки в поле РАЗРЕШЕННАЯ ПАПКА поле для каждой роли, которая должна иметь доступ к этой папке.
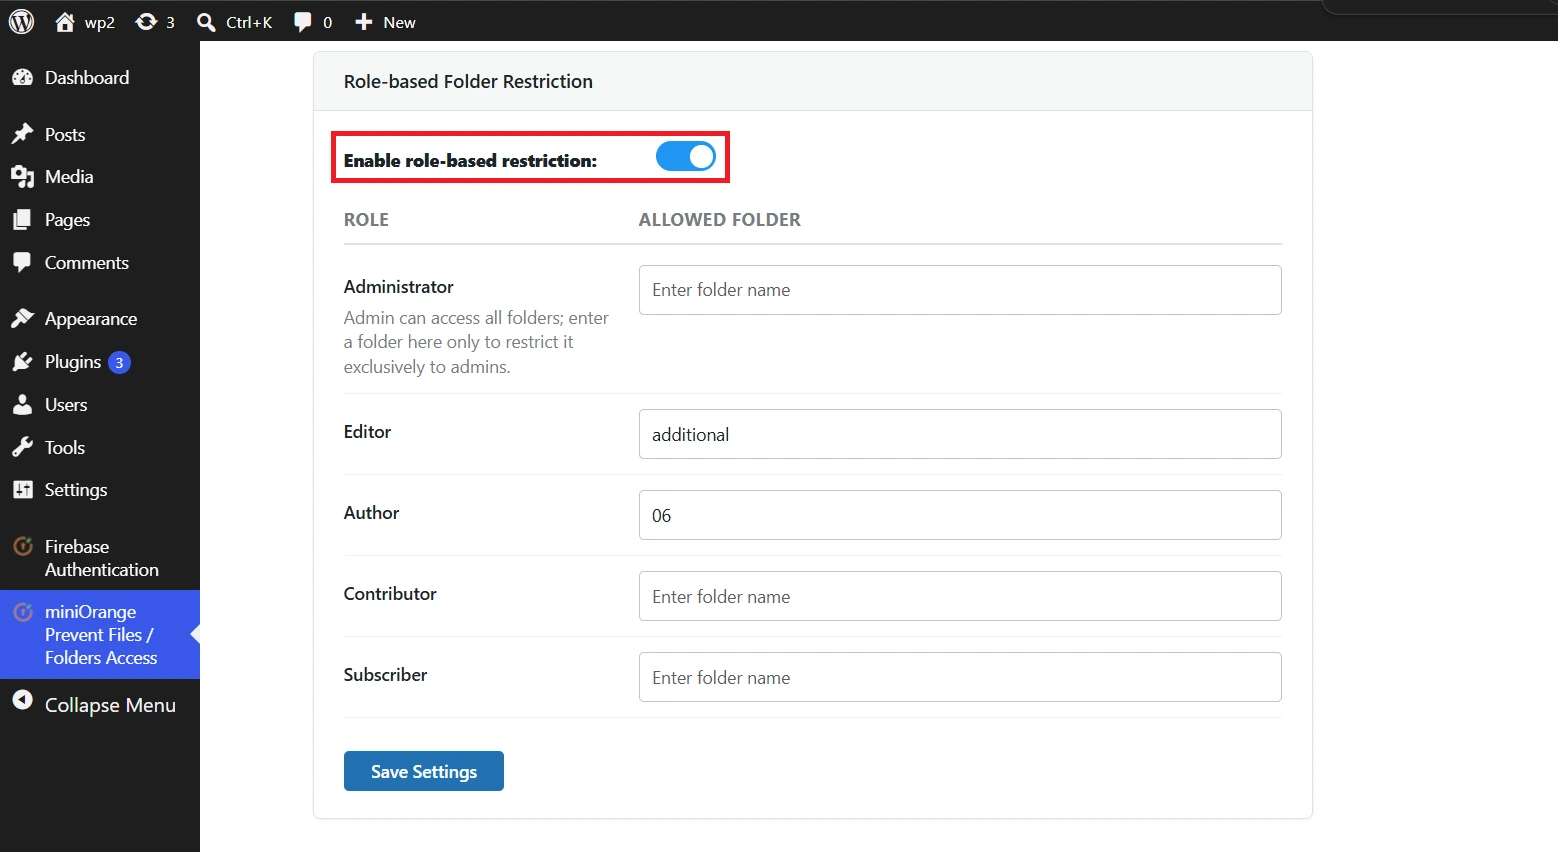
Примечание: указанные выше настройки подразумевают следующее:
- Администратор по умолчанию имеет доступ ко всем папкам. Введите имя папки в окне администратора. РАЗРЕШЕННАЯ ПАПКА Это поле следует использовать только в том случае, если вы хотите ограничить доступ к этой папке исключительно для администраторов.
- дополнительный Доступ к папке будет предоставлен только пользователям с ролью «Редактор» (кроме администратора).
- 06 Доступ к папке будет предоставлен только пользователям с ролью «Автор» (кроме администратора).
- Роли с пустым полем РАЗРЕШЕННАЯ ПАПКА Поля (например, «Участник» и «Подписчик») не имеют ограниченной папки.
- Вы также можете назначить роли несколько папок. Напишите названия папок, разделяя их запятой. Например, если вы хотите, чтобы редактор имел доступ к папкам additional, 06 и uploads, напишите дополнительные, 06, загрузки в поле, соответствующем редактору.
- Нажмите Сохранить настройки .
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
Шаг 6: Ограничение доступа к папкам на основе пользователей
С помощью этой функции можно ограничить доступ к определенным папкам только для определенных пользователей.
Для настройки этой функции выполните следующие шаги:
- Перейдите на сайт Ограничение доступа к папкам вкладка в плагине.
- Нажмите на кнопку переключения в Ограничение доступа к папкам для пользователейПри переключении Ограничение доступа к папкам для пользователей Этот раздел будет активирован.
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
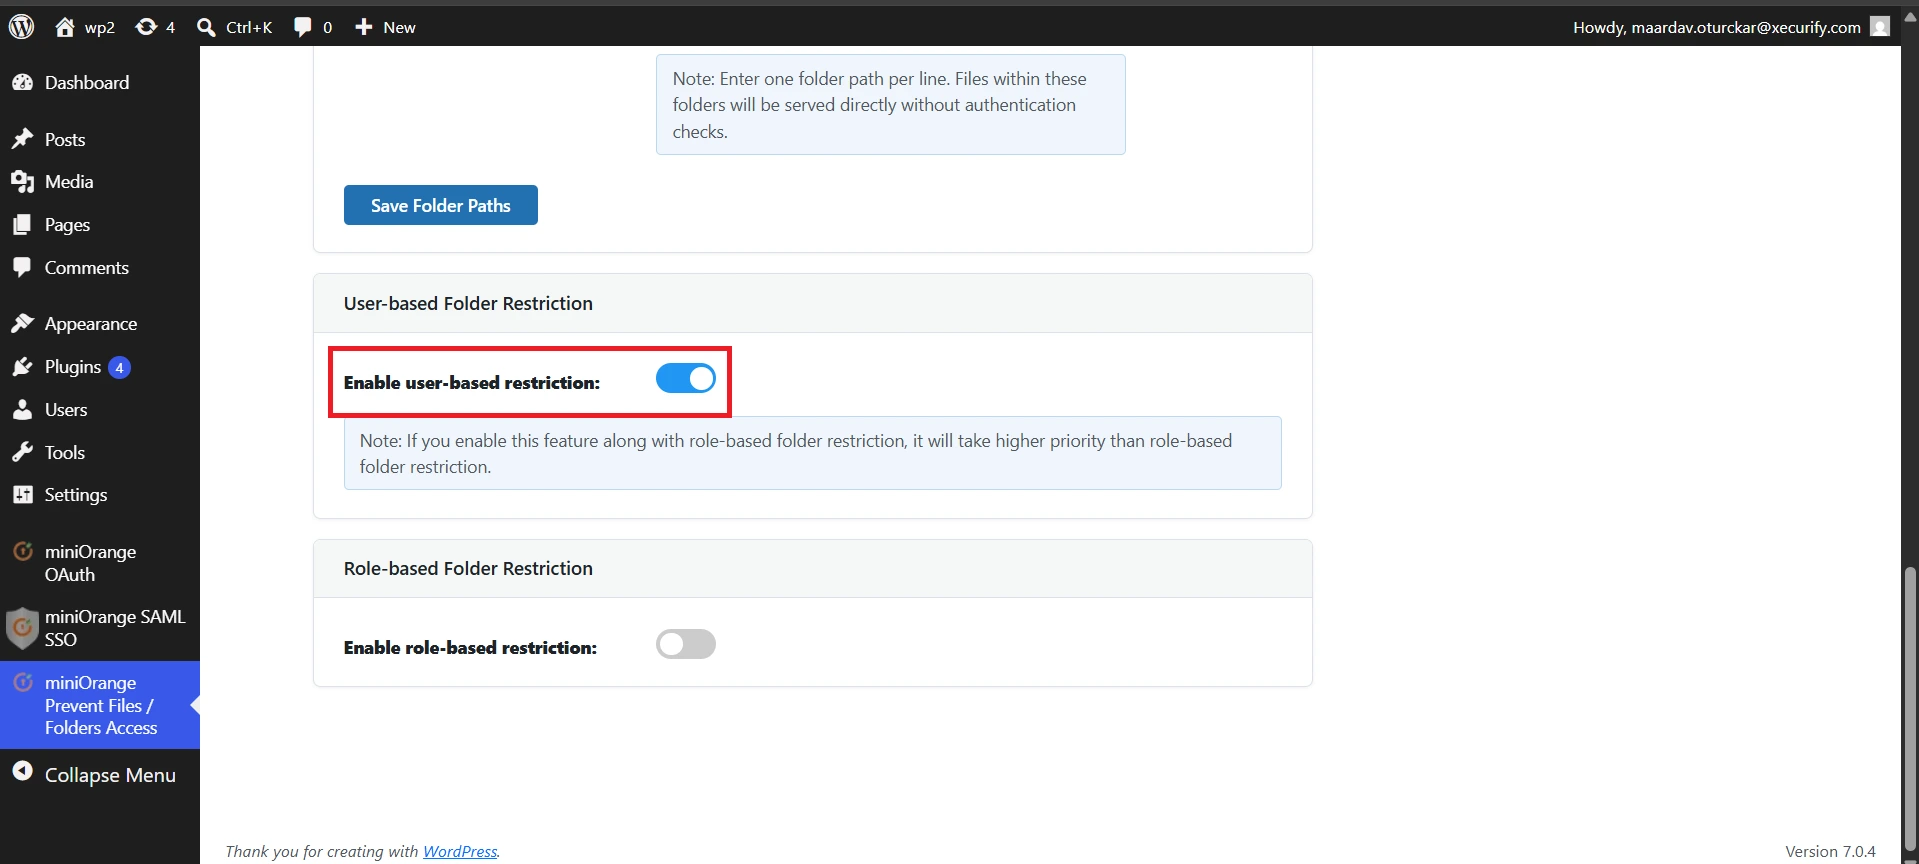
- Теперь перейдите в раздел «Пользователи» в административной панели WordPress и отредактируйте профиль пользователя, которому вы хотите предоставить доступ к определенной папке.
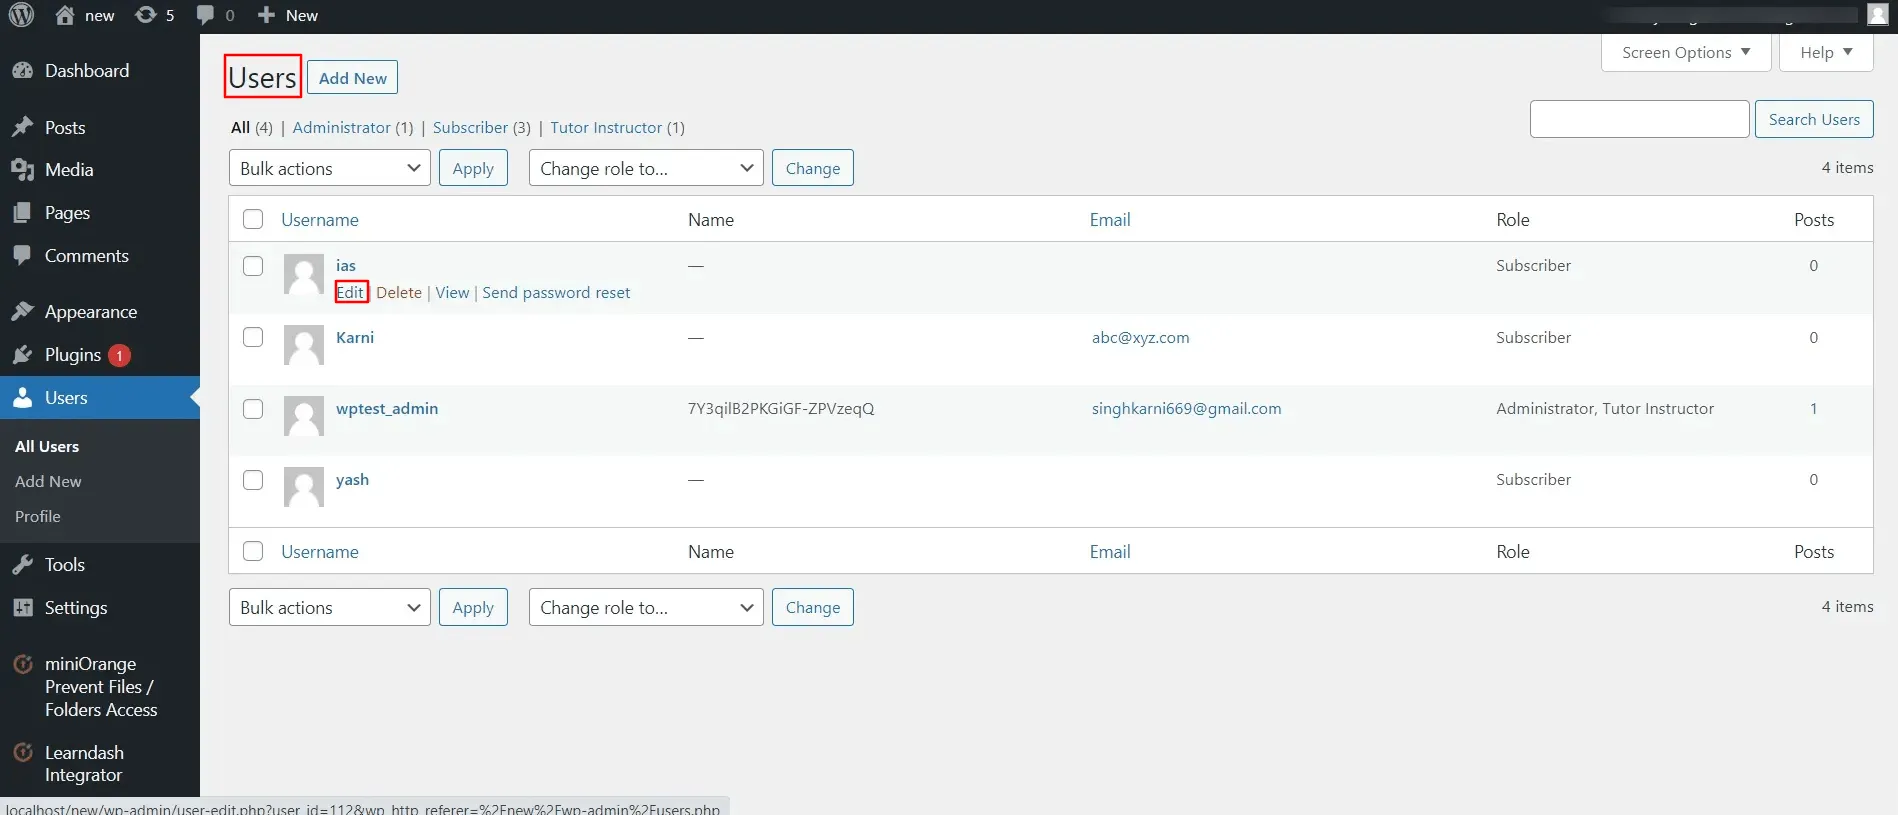
- Прокрутите вниз в профиле пользователя, и вы увидите раздел «Доступ к папкам».
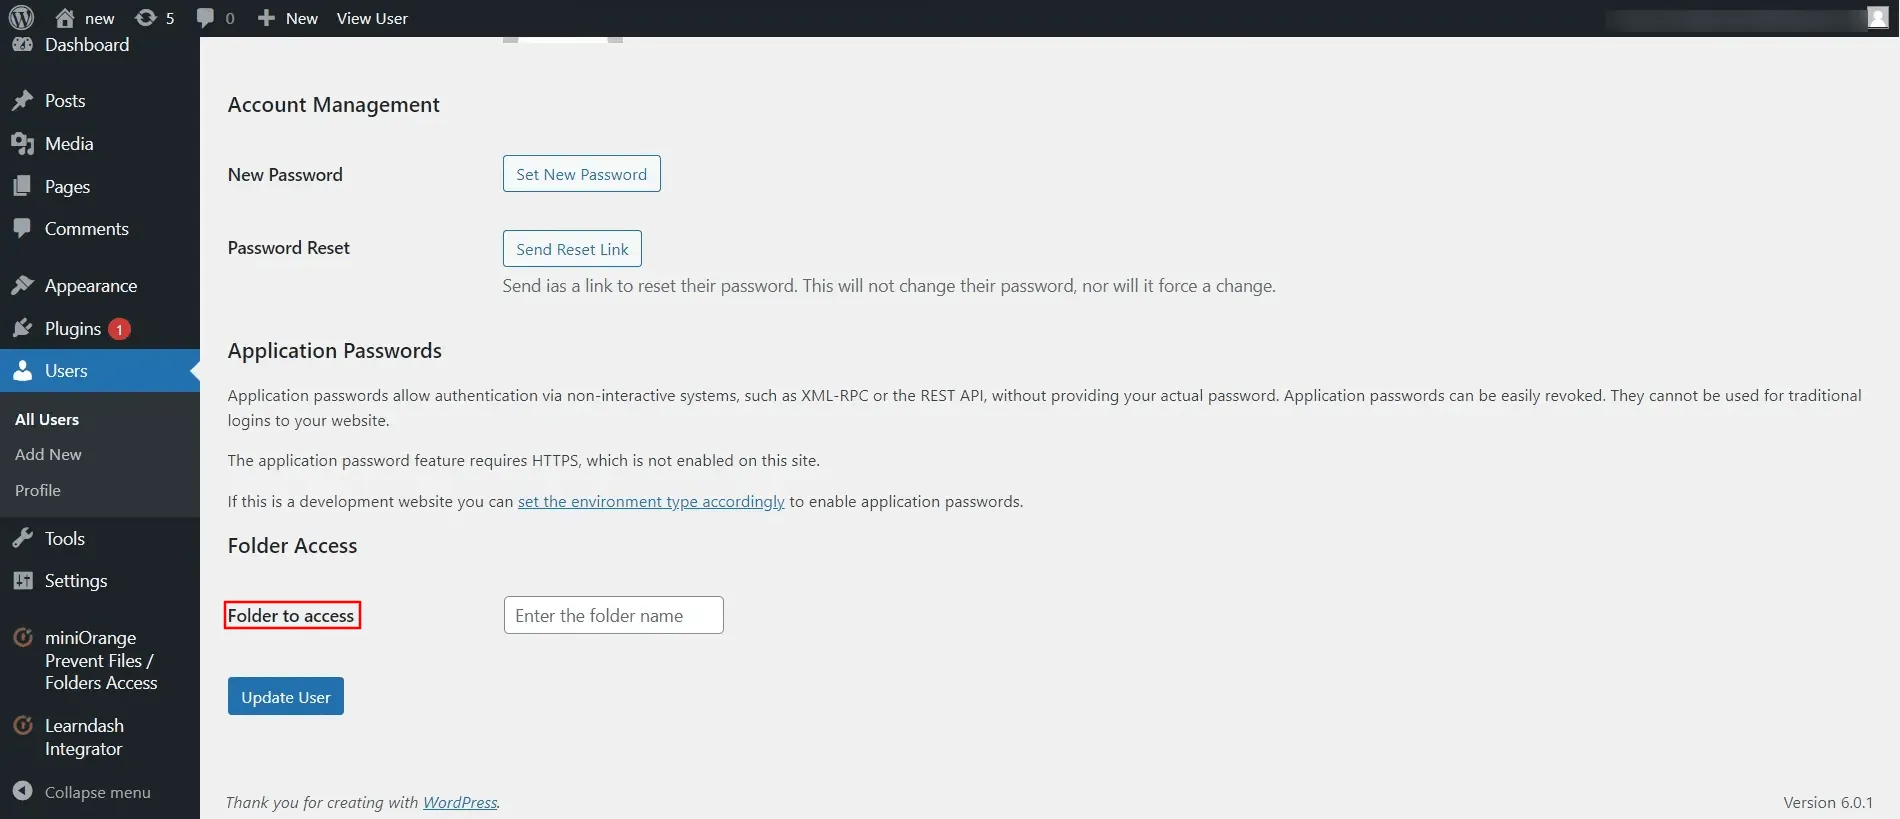
- Укажите папки, доступ к которым имеет только данный пользователь.
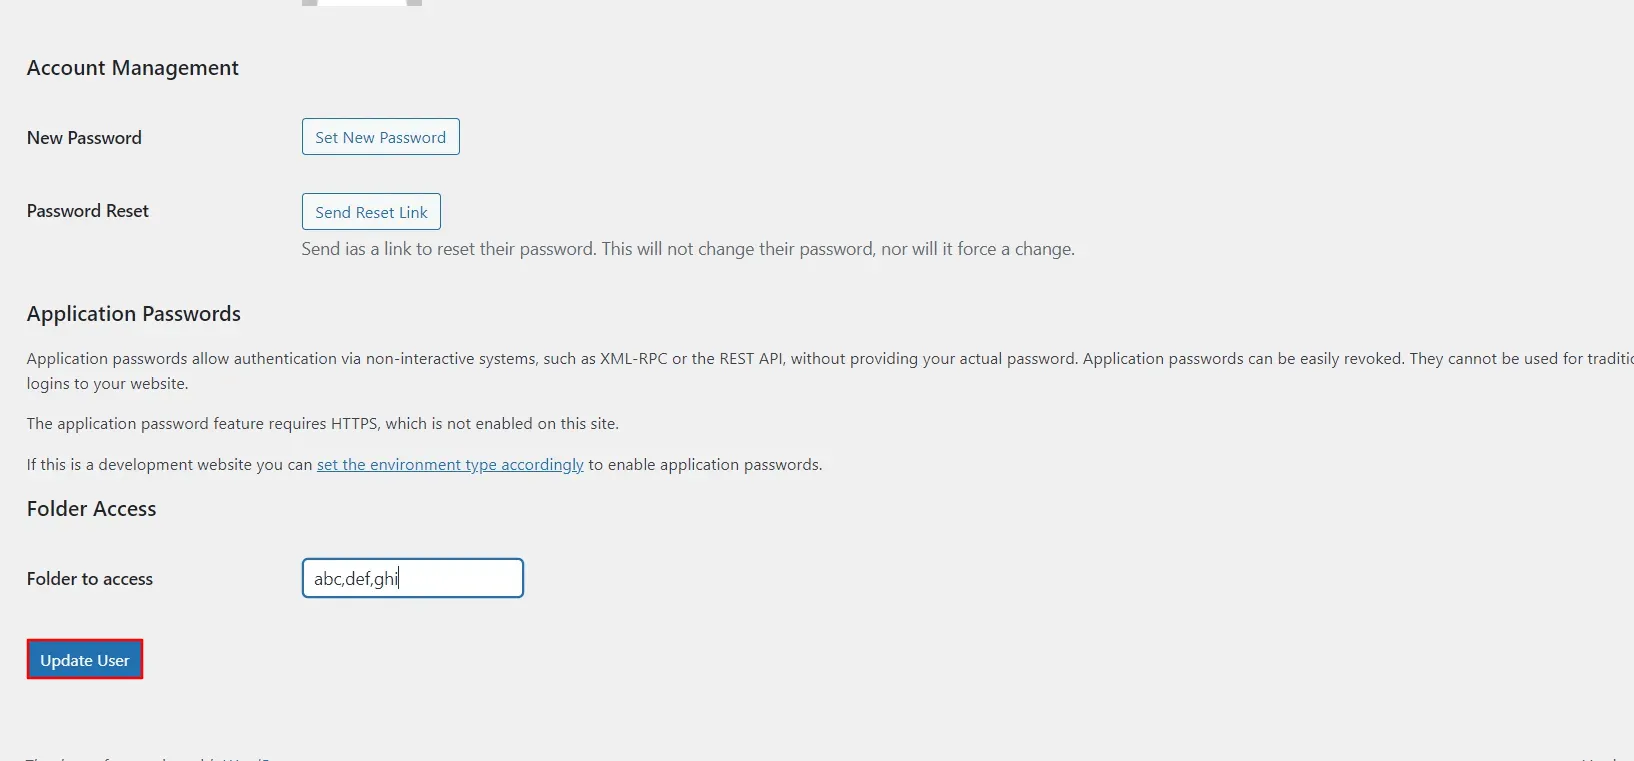
- Нажмите кнопку «Обновить пользователя».
Шаг 7: Параметры перенаправления
Эта функция предоставляет несколько вариантов перенаправления для файлов с ограниченным доступом, то есть, если у пользователя нет доступа к файлу, он будет перенаправлен на соответствующий вариант перенаправления.
Для настройки этой функции выполните следующие шаги:
Отобразить пользовательскую страницу
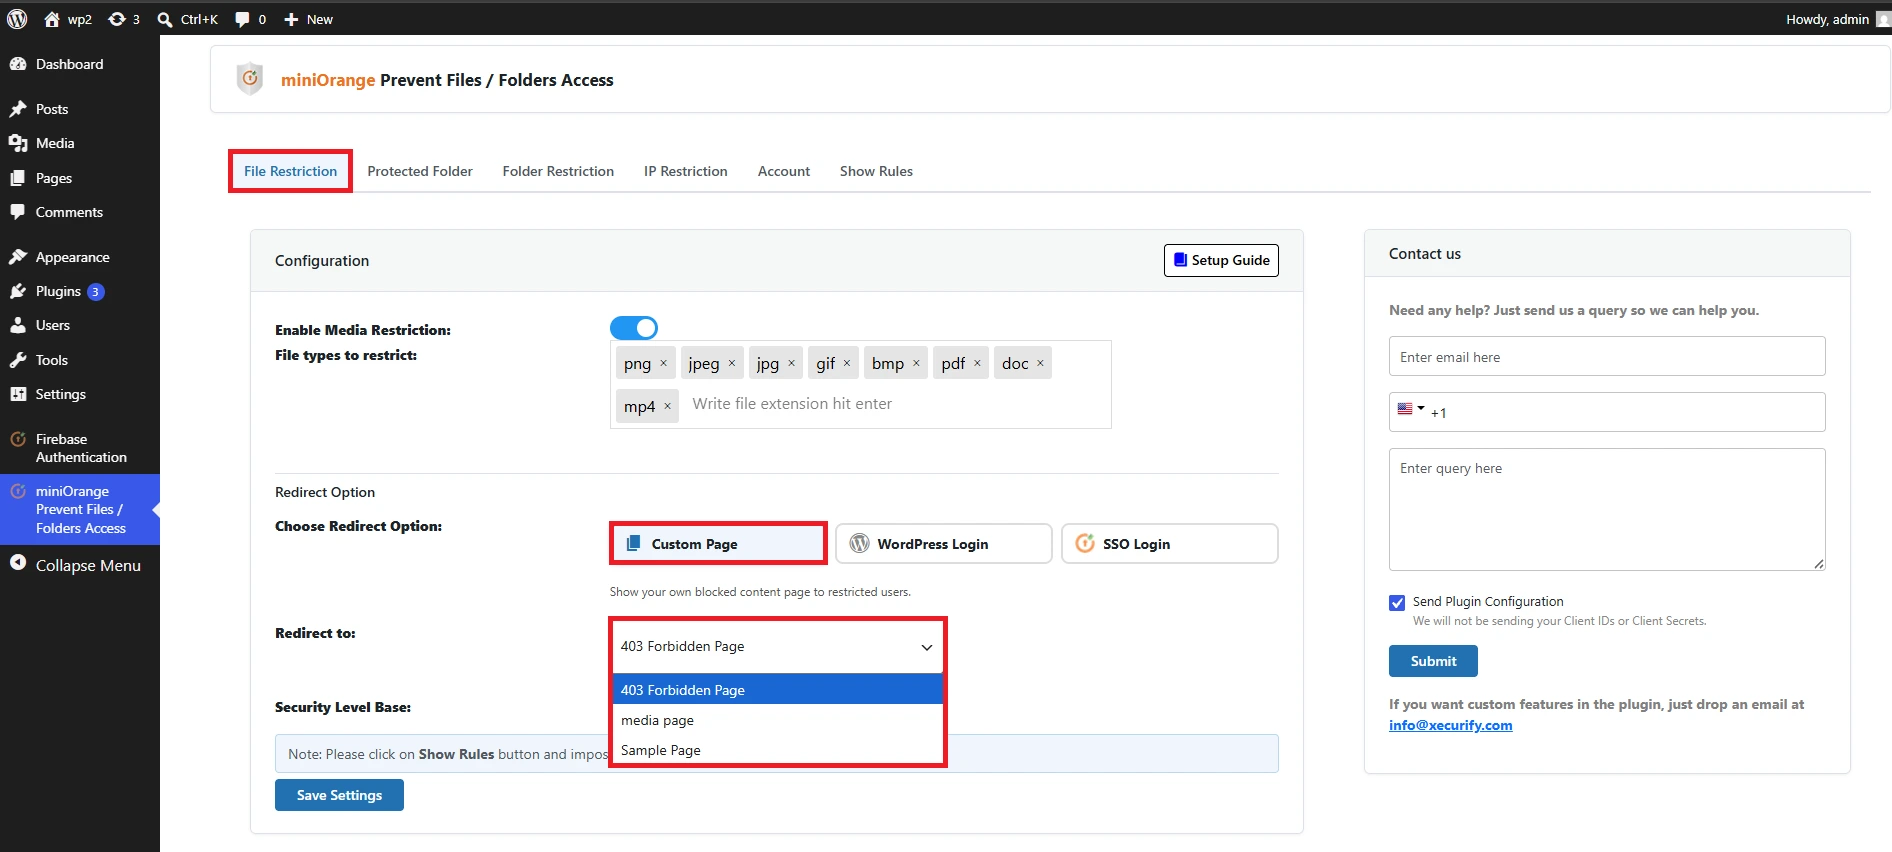
- Если пользователю запрещен доступ к какому-либо файлу/папке, вы можете перенаправить его на любую страницу вашего сайта WordPress.
- Перейдите на сайт Ограничение файла вкладка плагина.
- Под Вариант перенаправления: В разделе выберите «Отобразить пользовательскую страницу».
- В разделе «Перенаправить на:» отобразится список всех страниц вашего сайта WordPress. Выберите любую страницу, на которую вы хотите перенаправить незарегистрированного пользователя.
- Нажмите Сохранить настройки .
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
Перенаправление на страницу входа в WordPress
- Эта опция перенаправит незарегистрированного пользователя, пытающегося получить доступ к файлу или папке с ограниченным доступом, на страницу входа в WordPress (wp-login.php).
- Перейдите на Ограничение файла вкладка плагина.
- Выбрать Перенаправление на страницу входа в WordPress вариант в разделе «Выбрать» Вариант перенаправления:
- В разделе «Перенаправление» вы найдете ссылку для входа в WordPress.
- Нажмите Сохранить настройки .
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
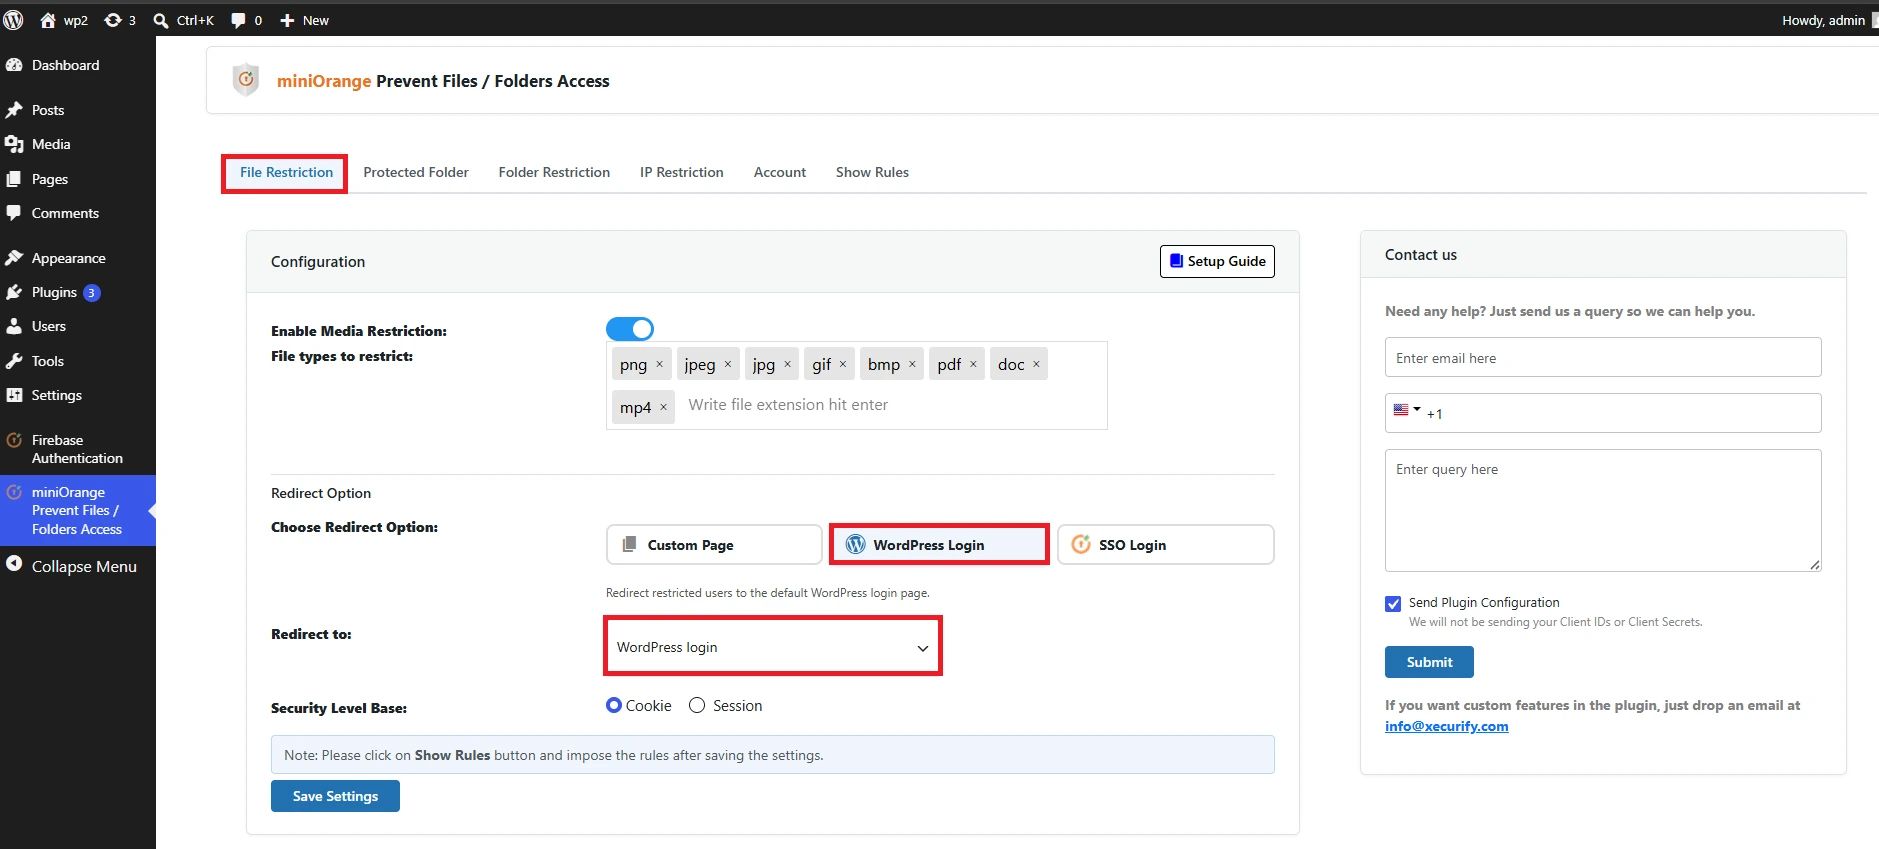
Перенаправление на страницу входа через SSO.
- Эта опция перенаправит незарегистрированного пользователя, пытающегося получить доступ к ограниченному файлу или папке, на страницу входа в систему поставщика идентификации (IDP). Если вы настроили плагин OAuth SSO, пользователь будет перенаправлен на страницу входа в систему первого настроенного поставщика OAuth/OpenID; если вы настроили плагин SAML SSO, пользователь будет перенаправлен на страницу входа в систему первого настроенного поставщика идентификации (IDP).
- Перейдите на Ограничение файла вкладка плагина.
- Выбрать Перенаправление на страницу входа через SSO. вариант в разделе «Выбрать» Вариант перенаправления:
- В разделе «Перенаправить на» выберите соответствующий пункт. Вход через OAuth SSO or Вход через SAML SSO в зависимости от используемого вами плагина SAML/OAuth SSO.
- Нажмите Сохранить настройки .
- Нажмите на Правила показа Нажмите кнопку и выберите вкладку, соответствующую вашему серверу; там вы найдете необходимые правила, которые затем можно обновить в соответствующем файле.
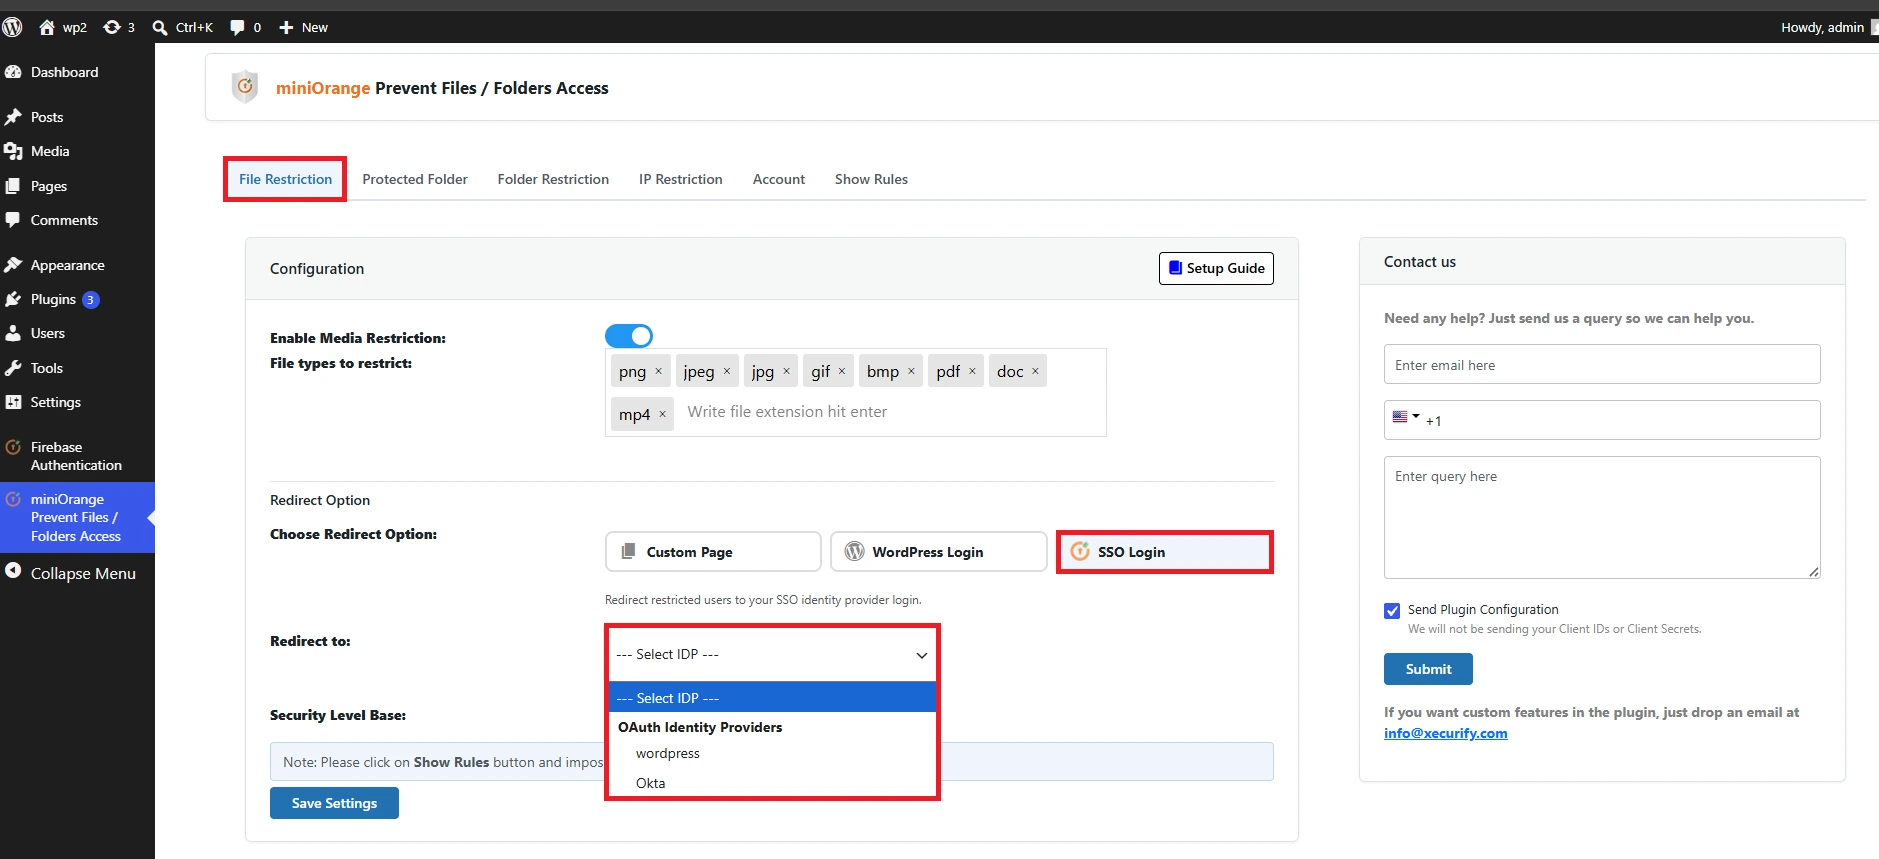
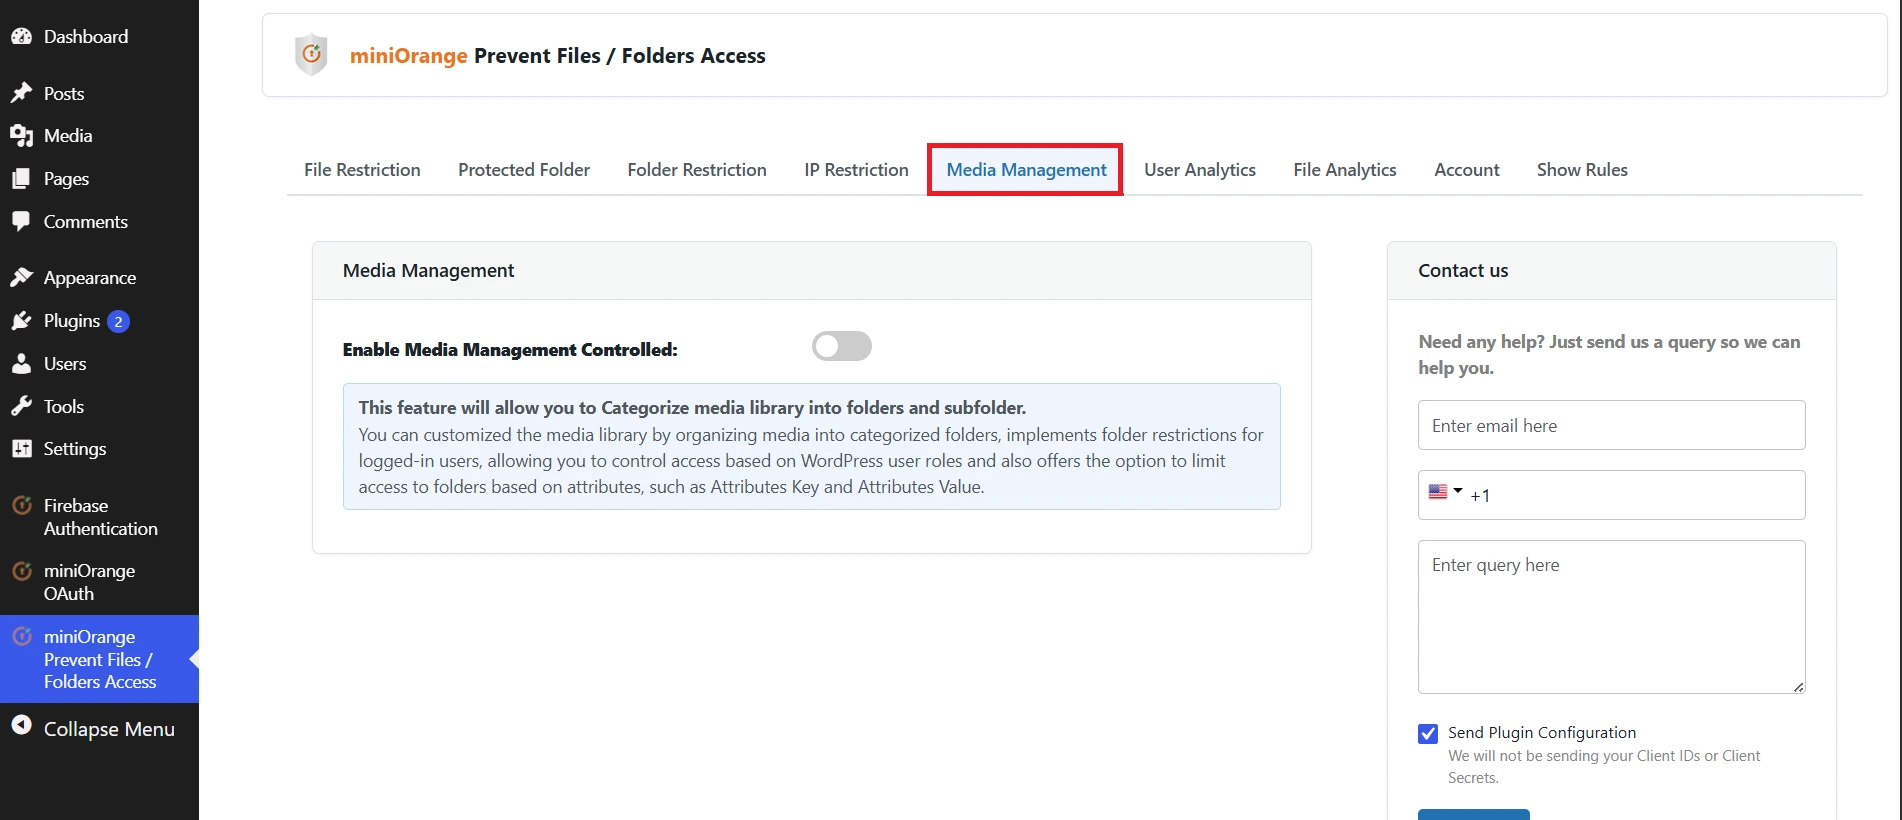
Шаг 8: Управление медиаконтентом
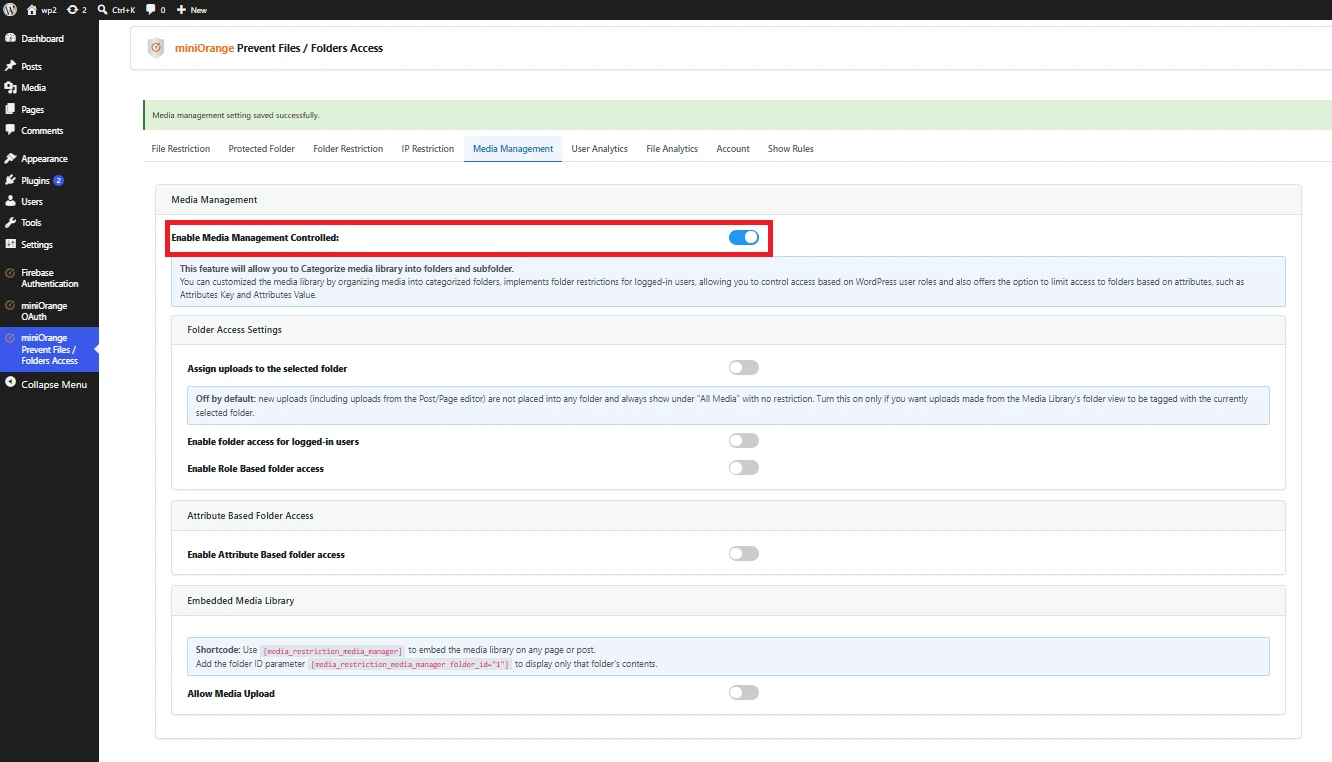
Предоставляет администраторам детальный контроль над загружаемыми файлами, медиакаталогами и правами доступа пользователей.
- Защита на уровне папок и файлов: Ограничьте доступ к определенным медиафайлам, категориям файлов или целым каталогам загрузок в зависимости от роли пользователя или статуса входа в систему.
- Совместная настройка разрешений для медиафайлов: Применяйте правила безопасности одновременно к нескольким файлам или папкам для оптимизации управления.
- Динамический контроль доступа: Включайте или отключайте защиту мультимедиа по запросу без физического перемещения файлов на сервере.
- Видимость на основе ролей: Укажите, какие роли пользователей (например, Администратор, Редактор, Подписчик, Пользовательские роли) могут просматривать, транслировать или загружать медиафайлы с ограниченным доступом.
- Управление загрузкой медиафайлов: Включение или отключение загрузки медиафайлов позволяет контролировать, могут ли пользователи добавлять новые файлы в медиатеку.
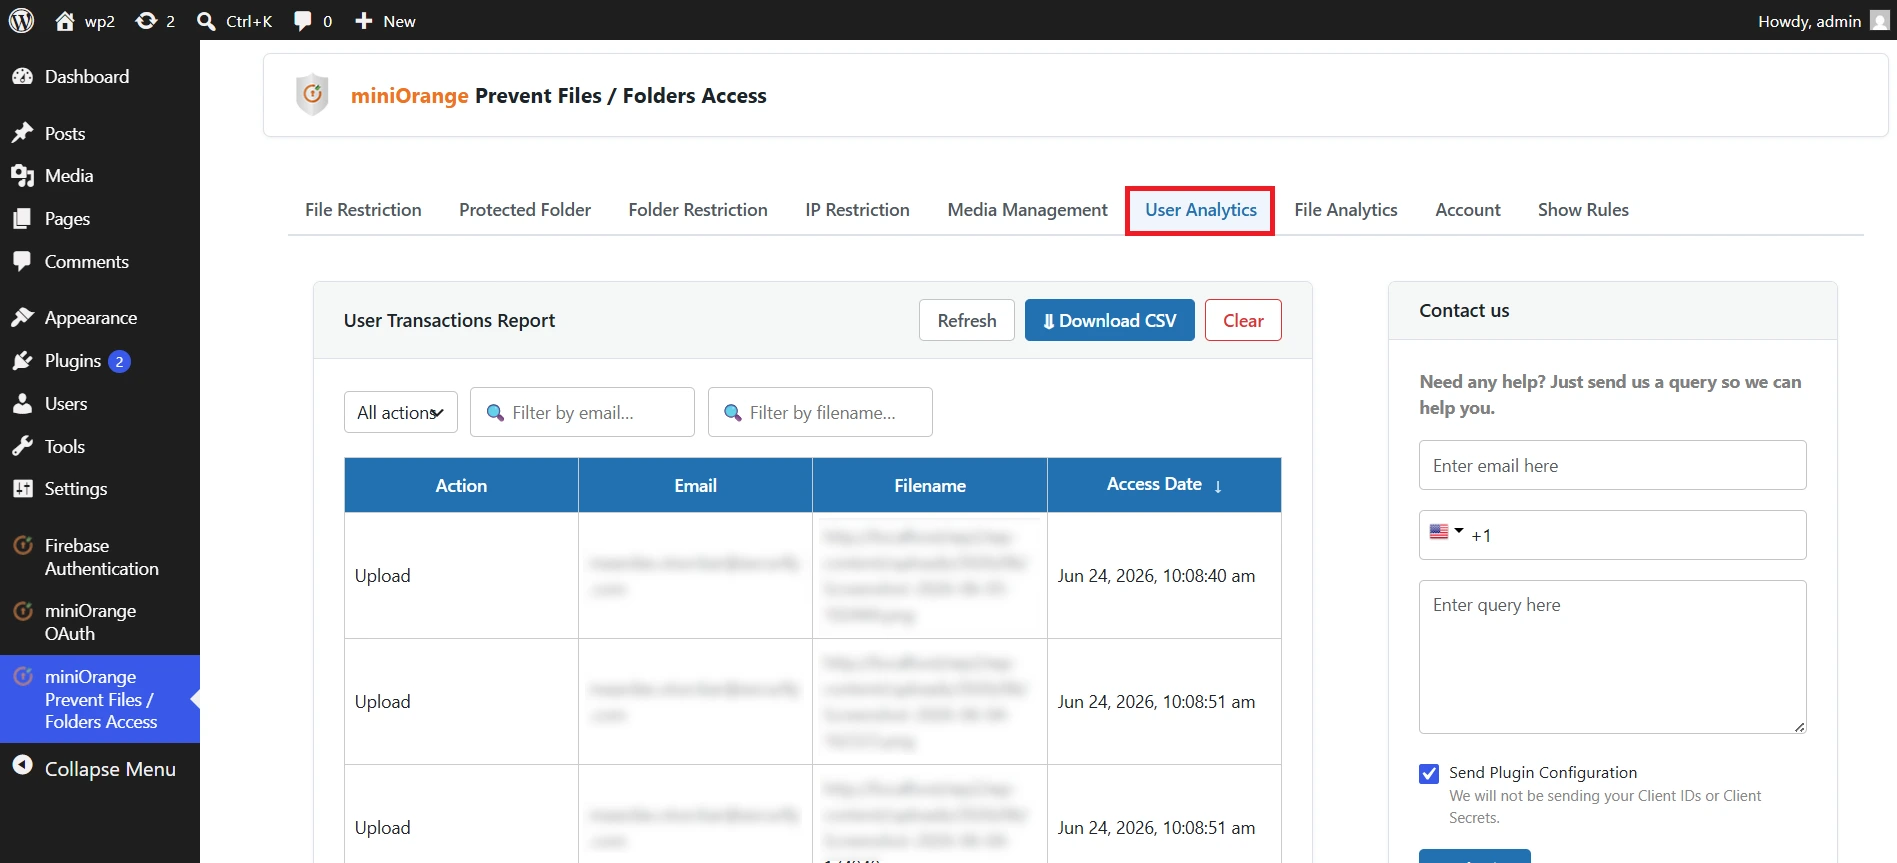
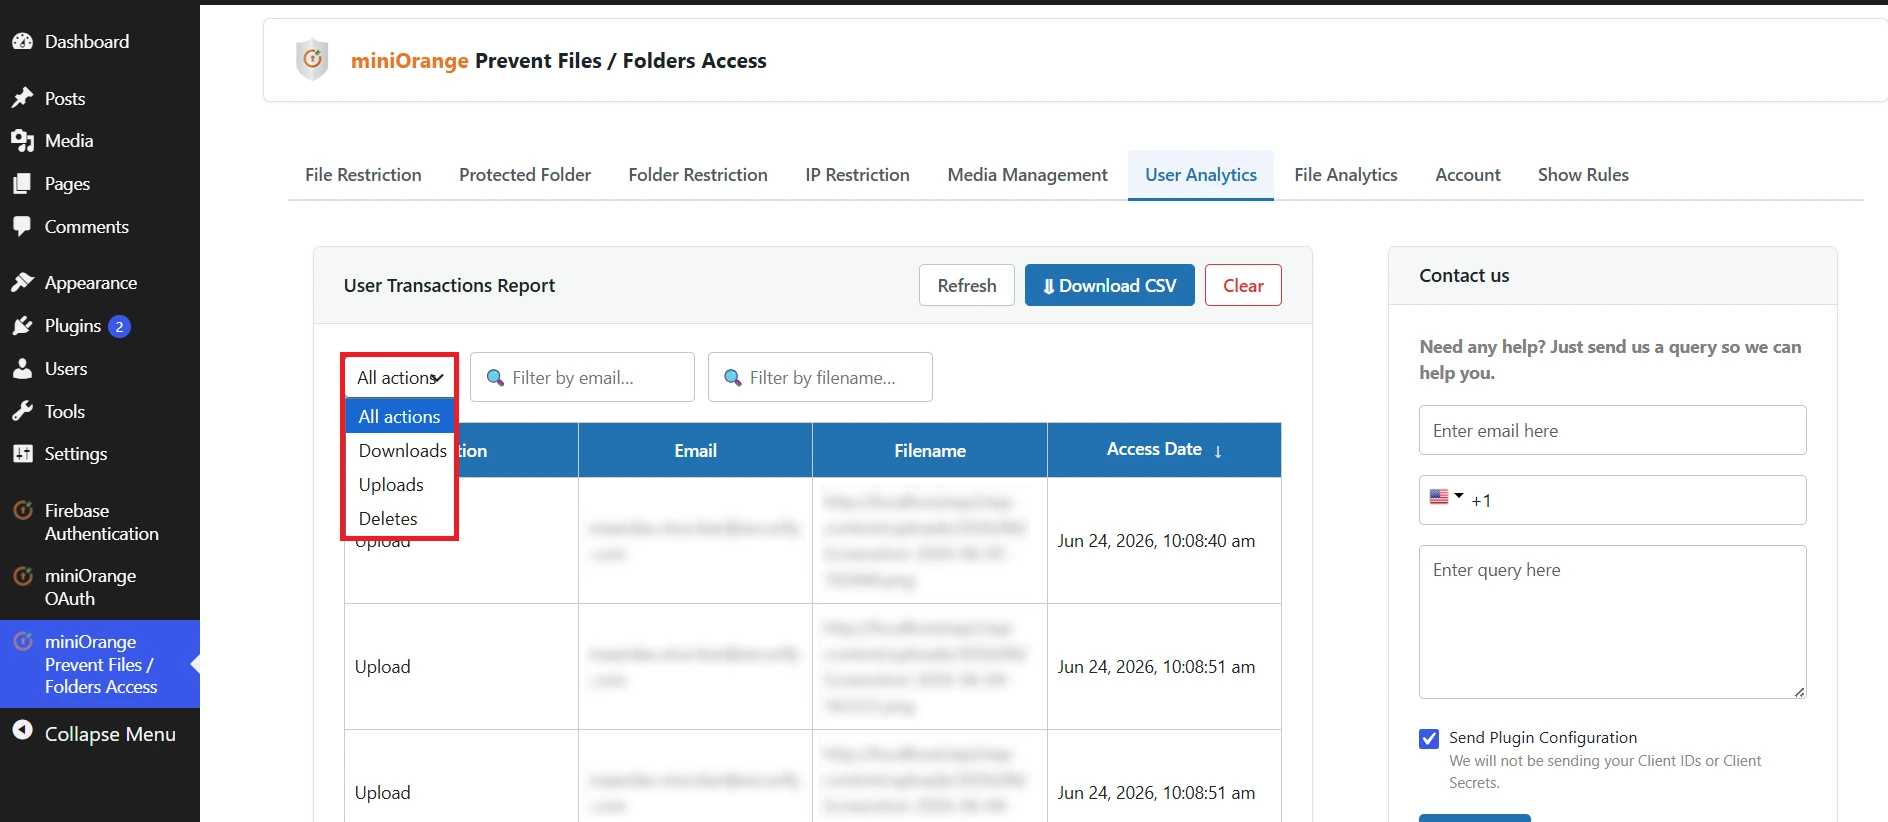
Шаг 9. Пользовательская аналитика
Предоставляет подробную аналитику и отслеживание потребления медиаконтента, использования ресурсов и активности загрузки файлов.
- Журналы доступа в режиме реального времени: Отслеживайте активность пользователей, включая идентификатор пользователя, IP-адрес, запрошенный файл, метку времени и код ответа HTTP.
- Загрузка и просмотр отслеживания: Отслеживайте наиболее часто используемые файлы, общий объем загрузок и пиковые периоды трафика.
- Анализ данных на уровне пользователей: Просматривайте историю действий отдельных пользователей, чтобы отслеживать использование медиаконтента и выявлять потенциальные случаи обмена учетными данными или ссылками.
- Экспортируемые отчеты: Создание и экспорт журналов активности в форматах CSV/Excel для обеспечения соответствия нормативным требованиям, проведения аудита безопасности и анализа производительности.
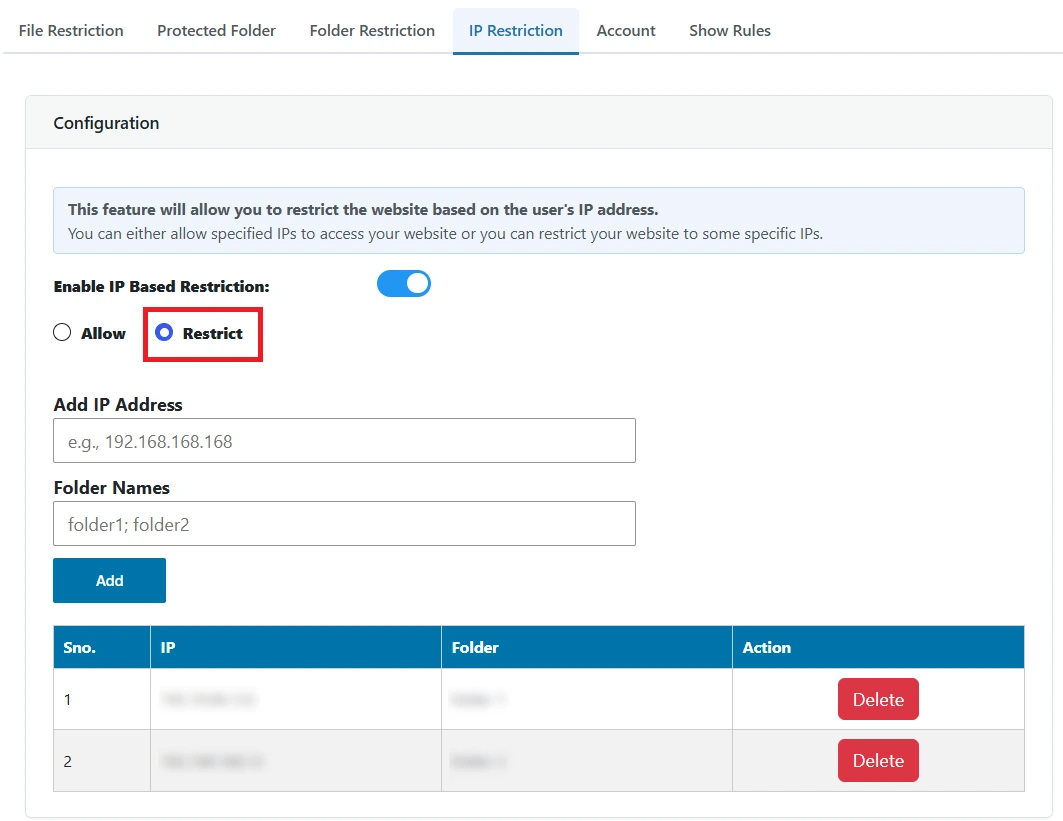
Шаг 10: Ограничение на основе IP-адресов
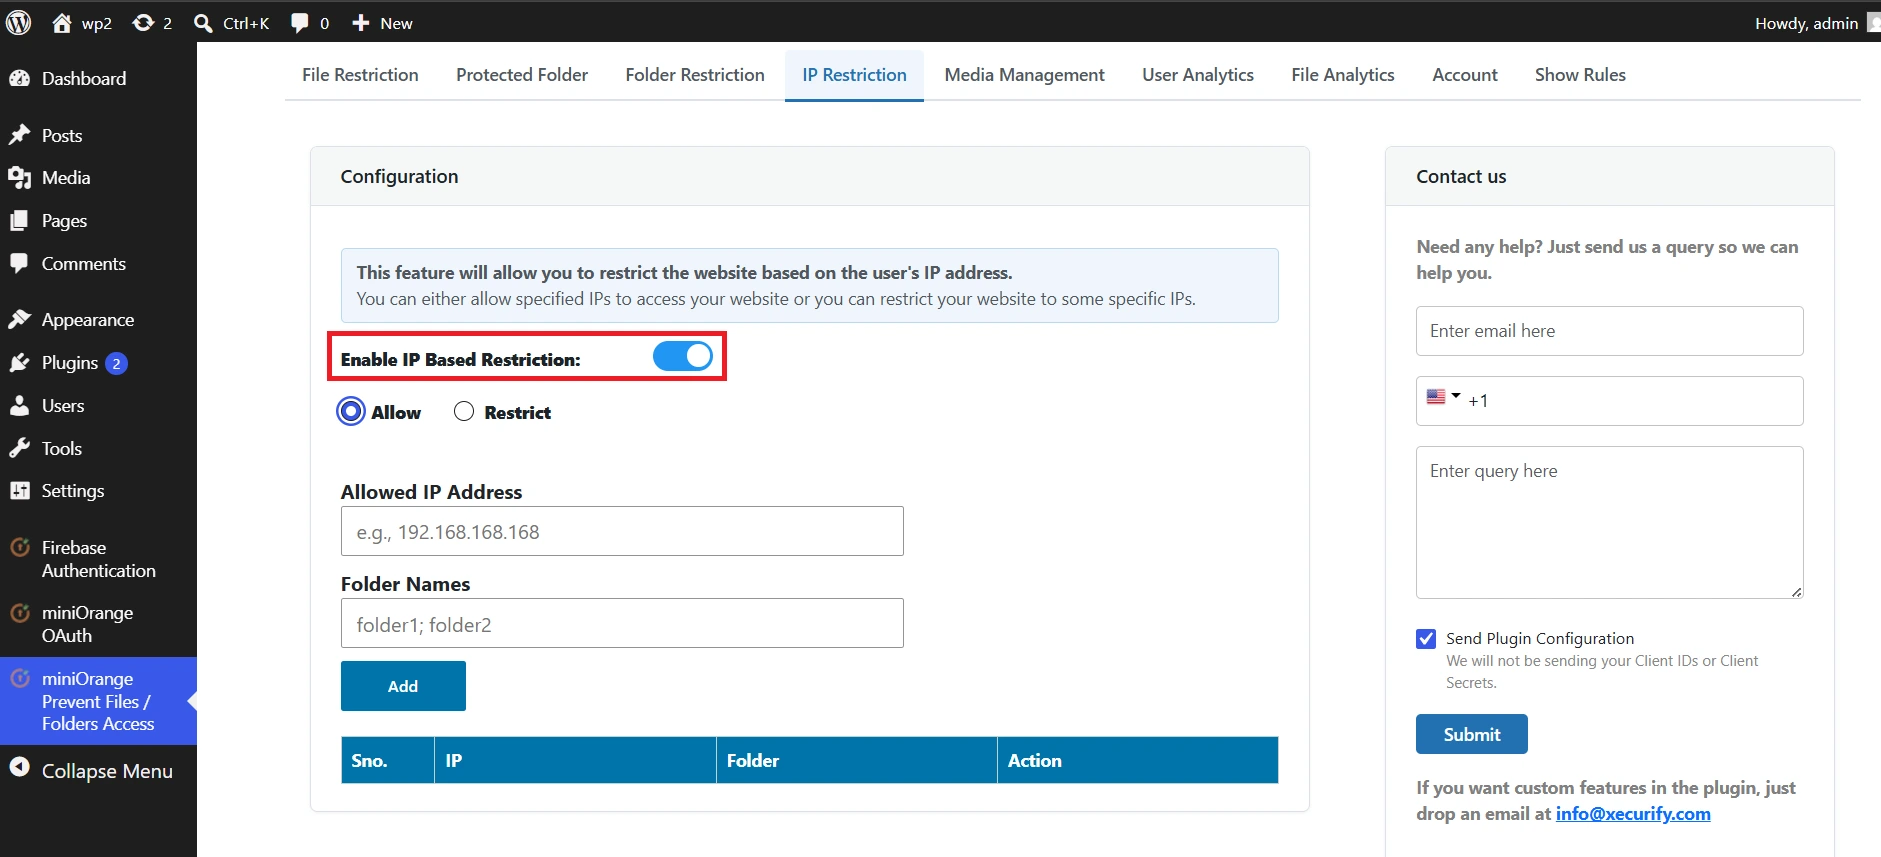
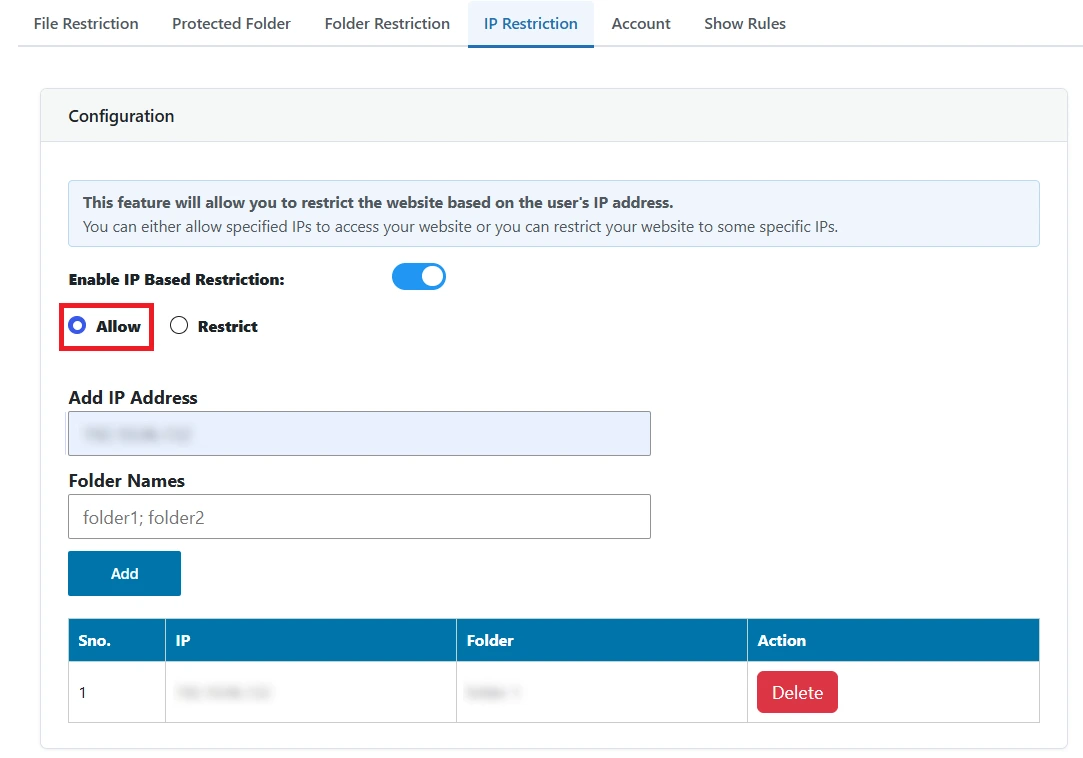
Обеспечивает контроль периметра сети для предотвращения несанкционированного доступа, прямых ссылок и веб-скрейпинга по IP-адресу или диапазону IP-адресов.
- Внесение IP-адресов в белые и черные списки: Разрешить или заблокировать доступ к защищенным медиафайлам с определенных IP-адресов или подсетей (диапазонов CIDR).
- Защита от прямых ссылок и прямого доступа: Блокируйте внешние домены и прямой доступ к URL-адресам, за исключением случаев, когда трафик поступает из авторизованных источников или диапазонов IP-адресов.
- Применение географических/сетевых политик: Обеспечьте защиту внутренних ресурсов, ограничив загрузку файлов исключительно корпоративными сетями или определенными блоками IP-адресов.
- Автоматизированное снижение угроз: Временно заблокируйте IP-адреса, демонстрирующие подозрительные всплески активности или неоднократные попытки несанкционированной загрузки.
Бесплатные функции с пошаговой настройкой.
Шаг 1: Ограничение доступа к файлам
Эта функция позволяет ограничивать доступ к файлам на веб-сайте в зависимости от их расширения ( например, doc, pdf, png) для обычных пользователей веб-сайта (незарегистрированных пользователей).
Для настройки этой функции выполните следующие шаги:
- Введите в указанное поле расширение файла, доступ к которому вы хотите ограничить на своем веб-сайте:
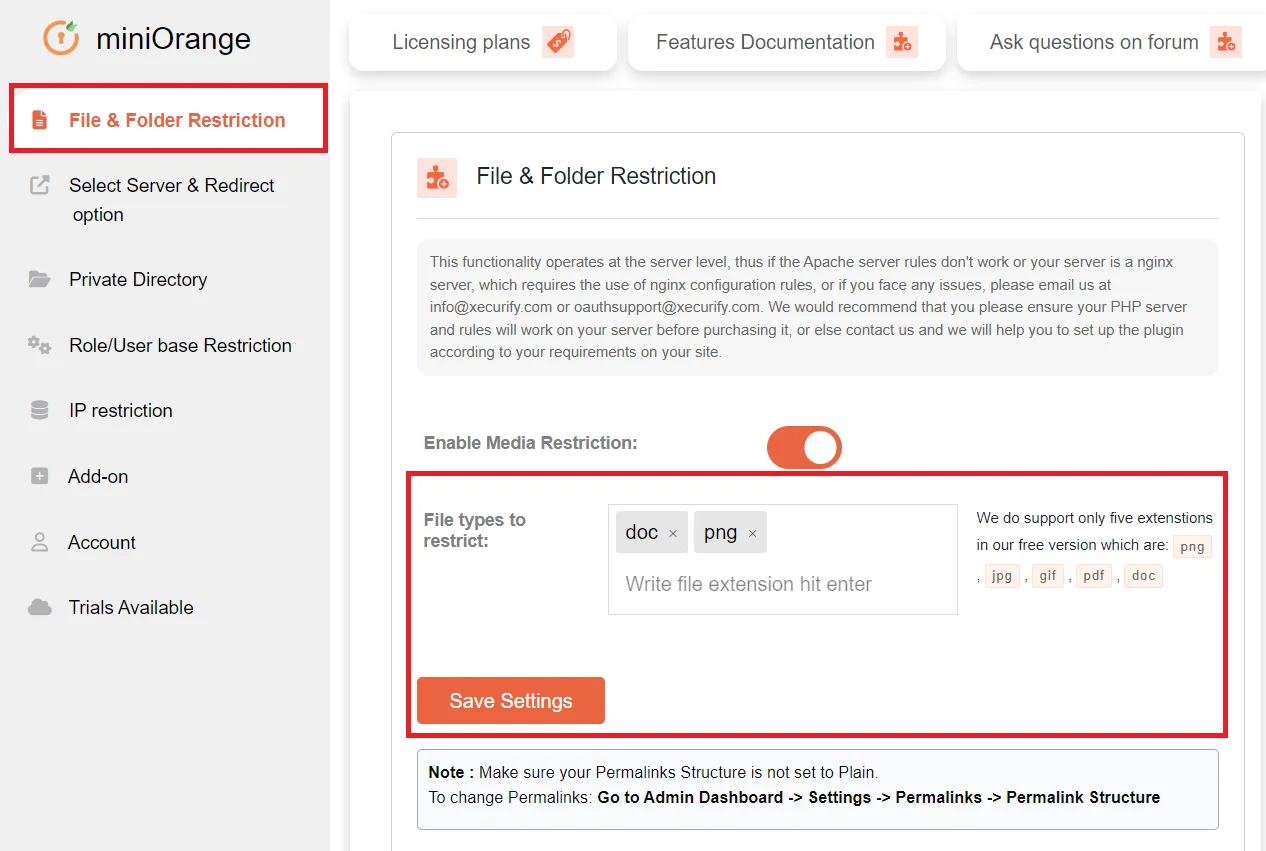
- Нажмите Сохранить настройки .
Шаг 2: Защищенная папка
Если вы хотите ограничить доступ к определенным файлам, вы можете добавить их в защищенную папку, которая будет защищена от публичного доступа.
Для настройки этой функции выполните следующие шаги:
- Перейдите на сайт Личный каталог вкладка в плагине.
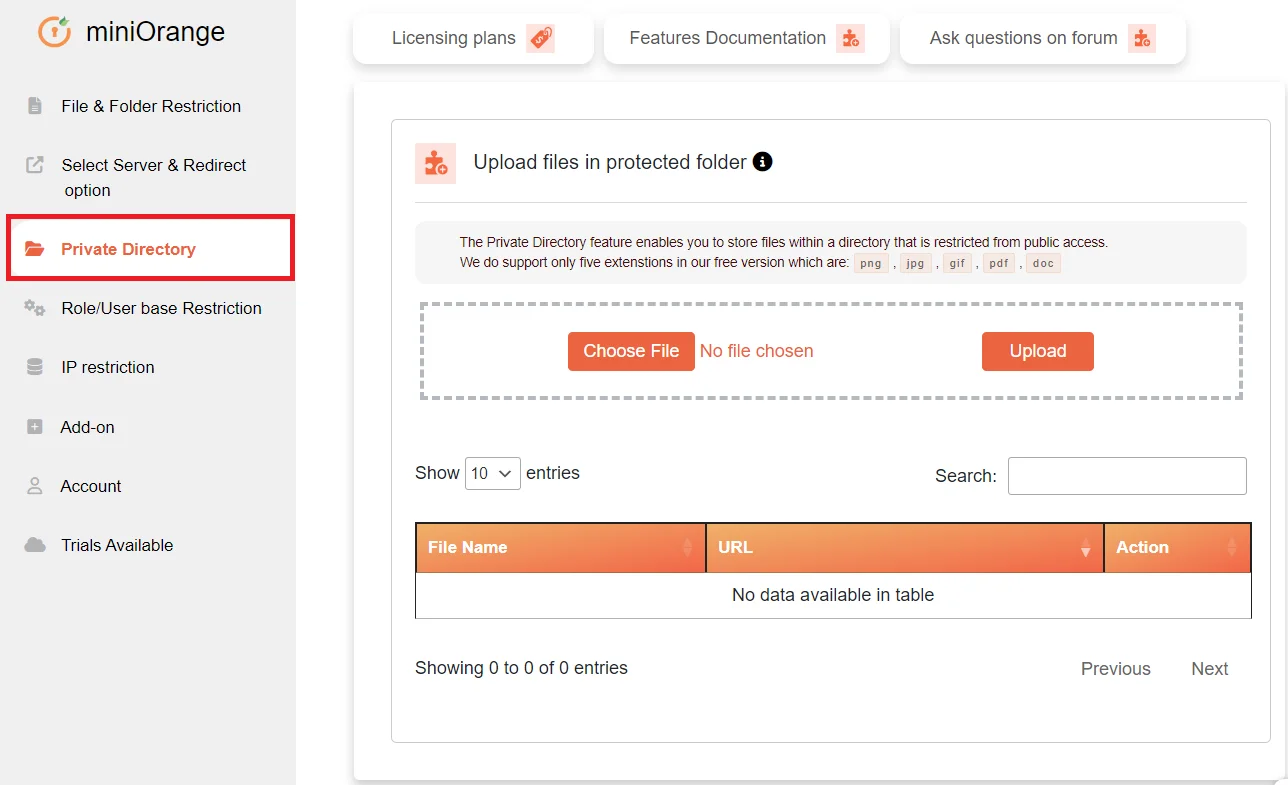
- Нажмите на Выберите файл → Выберите файл, который необходимо заблокировать в вашей системе → Нажмите на Загрузите.
- Файл будет внесен в список файлов с ограниченным доступом.
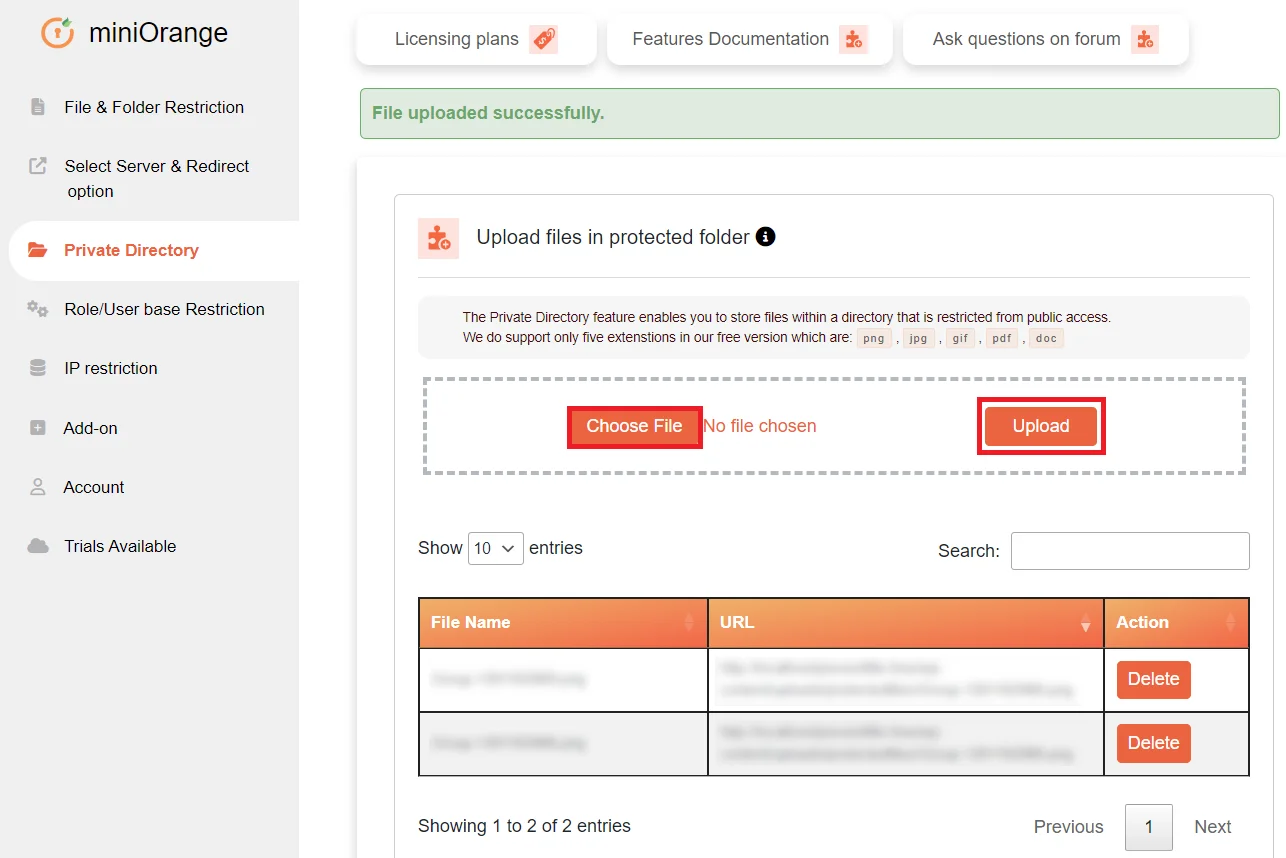
- Папка с именем защищенные файлы Эта папка будет создана в папке uploads, и доступ к файлам в ней будет ограничен для всех пользователей, только авторизованных.
- Вы можете удалить файлы, нажав на кнопку. Удалить .
Шаг 3: Параметры перенаправления
Эта функция предоставляет несколько вариантов перенаправления для файлов с ограниченным доступом, то есть, если у пользователя нет доступа к файлу, он будет перенаправлен на соответствующий вариант перенаправления.
Для настройки этой функции выполните следующие шаги:
Отобразить пользовательскую страницу
- Если пользователю запрещен доступ к какому-либо файлу/папке, вы можете перенаправить его на любую страницу вашего сайта WordPress.
- Перейдите на сайт Выберите параметр «Сервер и переадресация». вкладка плагина.
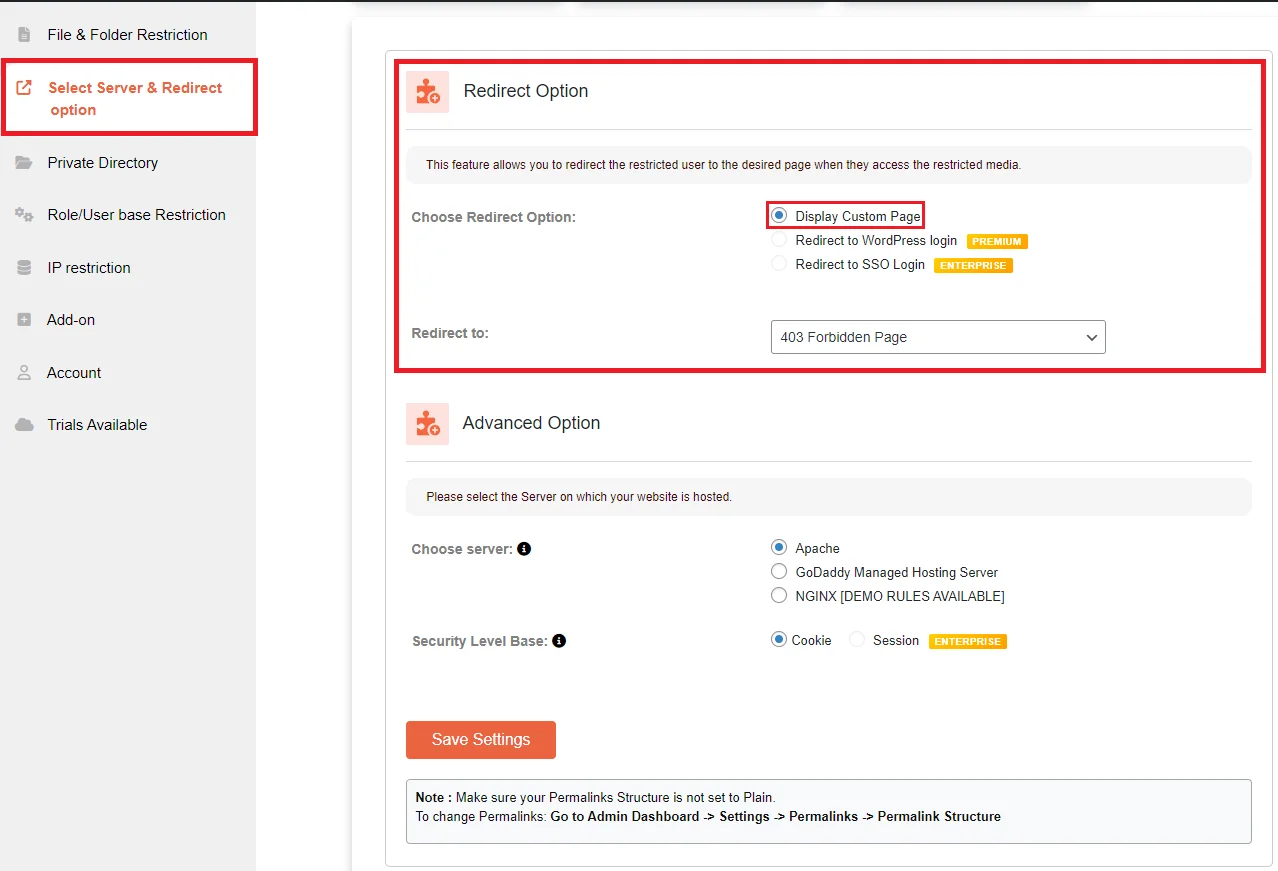
- Под Вариант перенаправления: В разделе выберите «Отобразить пользовательскую страницу».
- В разделе «Перенаправить на:» отобразится список всех страниц вашего сайта WordPress. Выберите любую страницу, на которую вы хотите перенаправить незарегистрированного пользователя.
- Нажмите Сохранить настройки .
Перенаправление на страницу входа в WordPress [Доступно в премиум-версии]
- Эта опция перенаправит незарегистрированного пользователя, пытающегося получить доступ к файлу или папке с ограниченным доступом, на страницу входа в WordPress (wp-login.php).
- Перейдите на Выберите параметр «Сервер и переадресация». вкладка плагина.
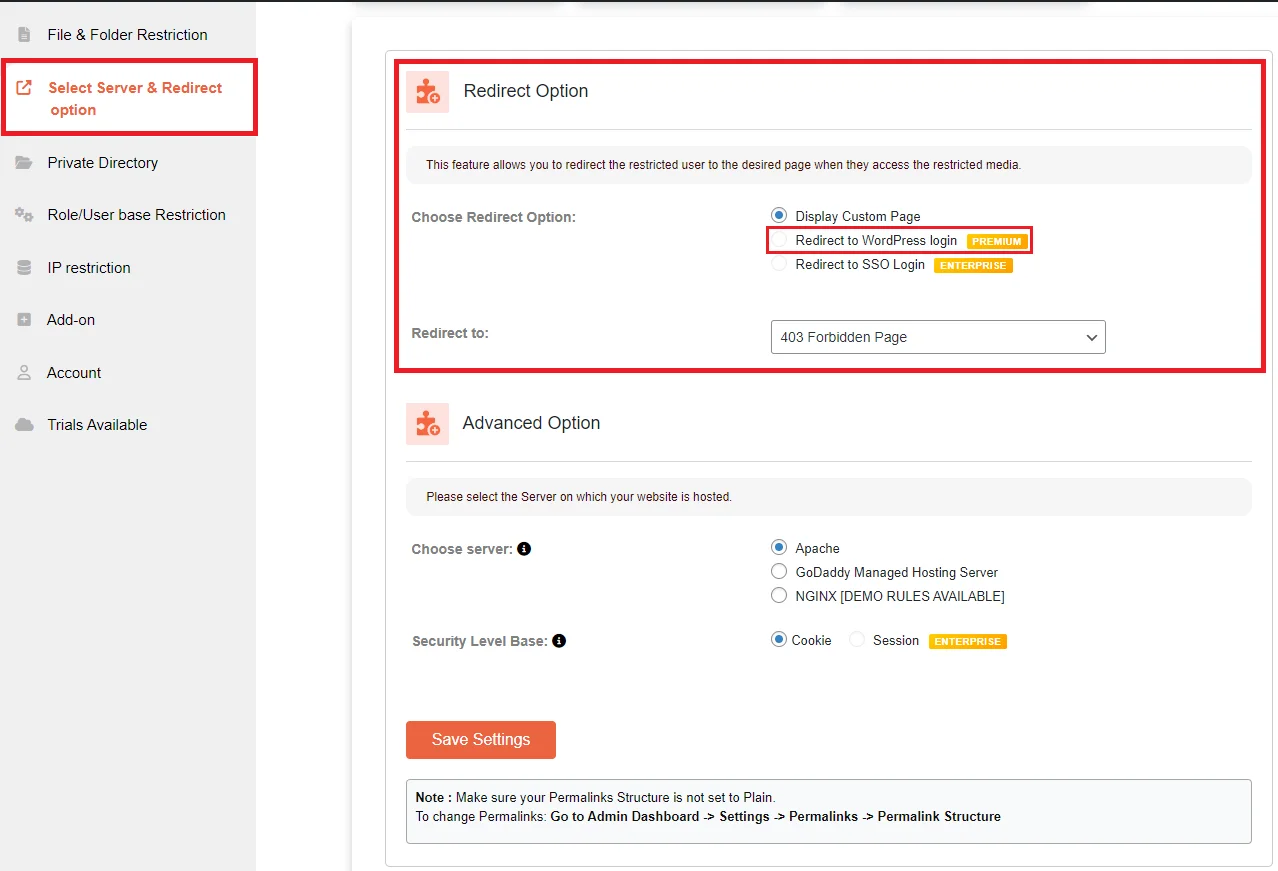
- Выбрать Перенаправление на страницу входа в WordPress вариант в разделе «Выбрать» Вариант перенаправления:
- В разделе «Перенаправление» вы найдете ссылку для входа в WordPress.
- Нажмите Сохранить настройки .
Перенаправление на страницу входа через SSO. [Доступно в корпоративной версии]
- Эта опция перенаправит незарегистрированного пользователя, пытающегося получить доступ к ограниченному файлу или папке, на страницу входа в систему поставщика идентификации (IDP). Если вы настроили плагин OAuth SSO, пользователь будет перенаправлен на страницу входа в систему первого настроенного поставщика OAuth/OpenID; если вы настроили плагин SAML SSO, пользователь будет перенаправлен на страницу входа в систему первого настроенного поставщика идентификации (IDP).
- Перейдите на Выберите параметр «Сервер и переадресация». вкладка плагина.
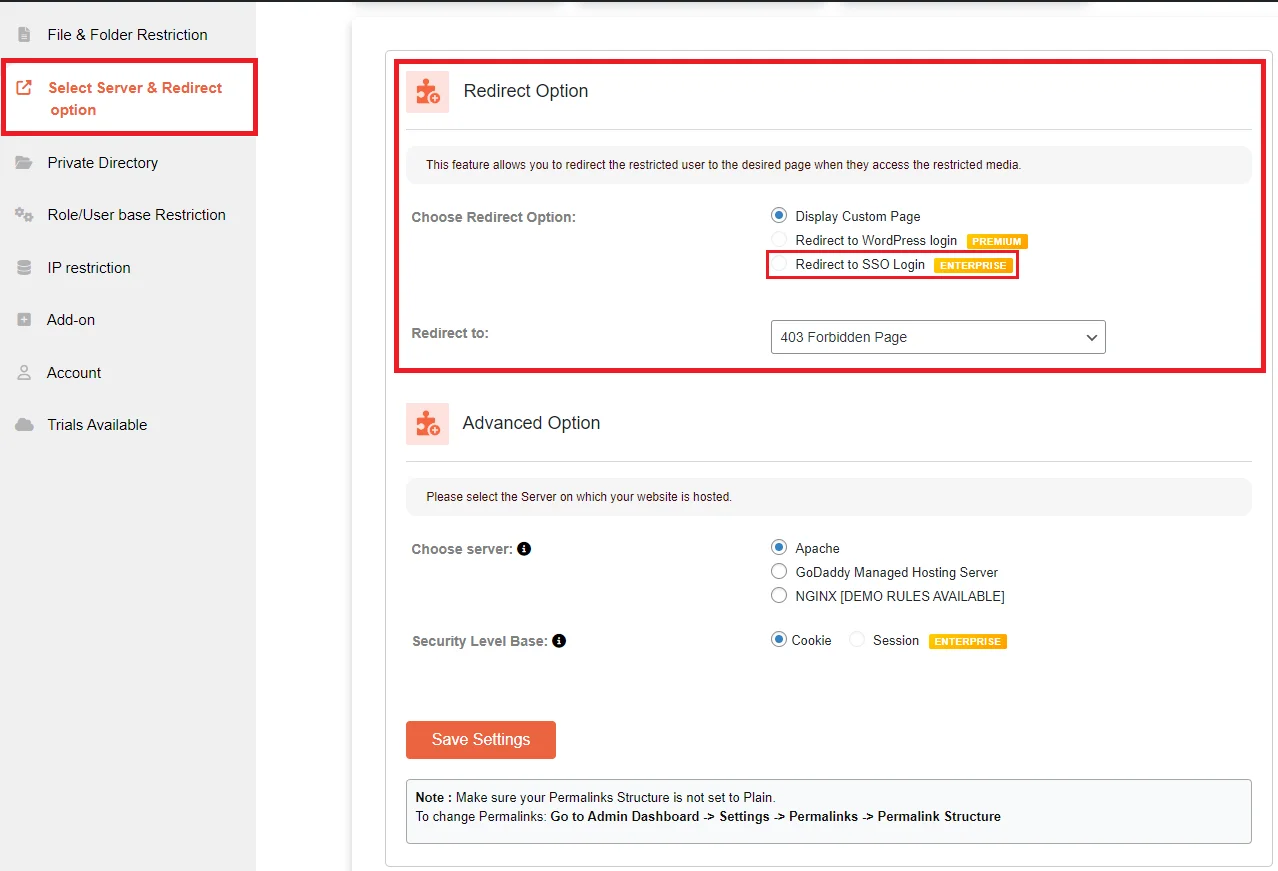
- Выбрать Перенаправление на страницу входа через SSO. вариант в разделе «Выбрать» Вариант перенаправления:
- В разделе «Перенаправить на» выберите соответствующий пункт. Вход через OAuth SSO or Вход через SAML SSO в зависимости от используемого вами плагина SAML/OAuth SSO.
- Нажмите Сохранить настройки .
Шаг 4: Базовый уровень безопасности
Эта функция определяет, как вы хотите проверить, вошел ли пользователь в систему или нет. Доступны два варианта:
- Печенье: Этот метод проверяет, авторизован ли пользователь, на основе cookie-файла, хранящегося в браузере. Он менее безопасен по сравнению с методами, основанными на сессиях.
- Сессия [Доступно в корпоративной версии]: Этот метод проверяет, авторизован ли пользователь, исходя из активной сессии пользователя на сервере сайта WordPress. Это наиболее безопасный метод.
Для настройки желаемого уровня безопасности на вашем сайте WordPress выполните следующие шаги:
- Перейдите на Выберите параметр «Сервер и переадресация». вкладка плагина.
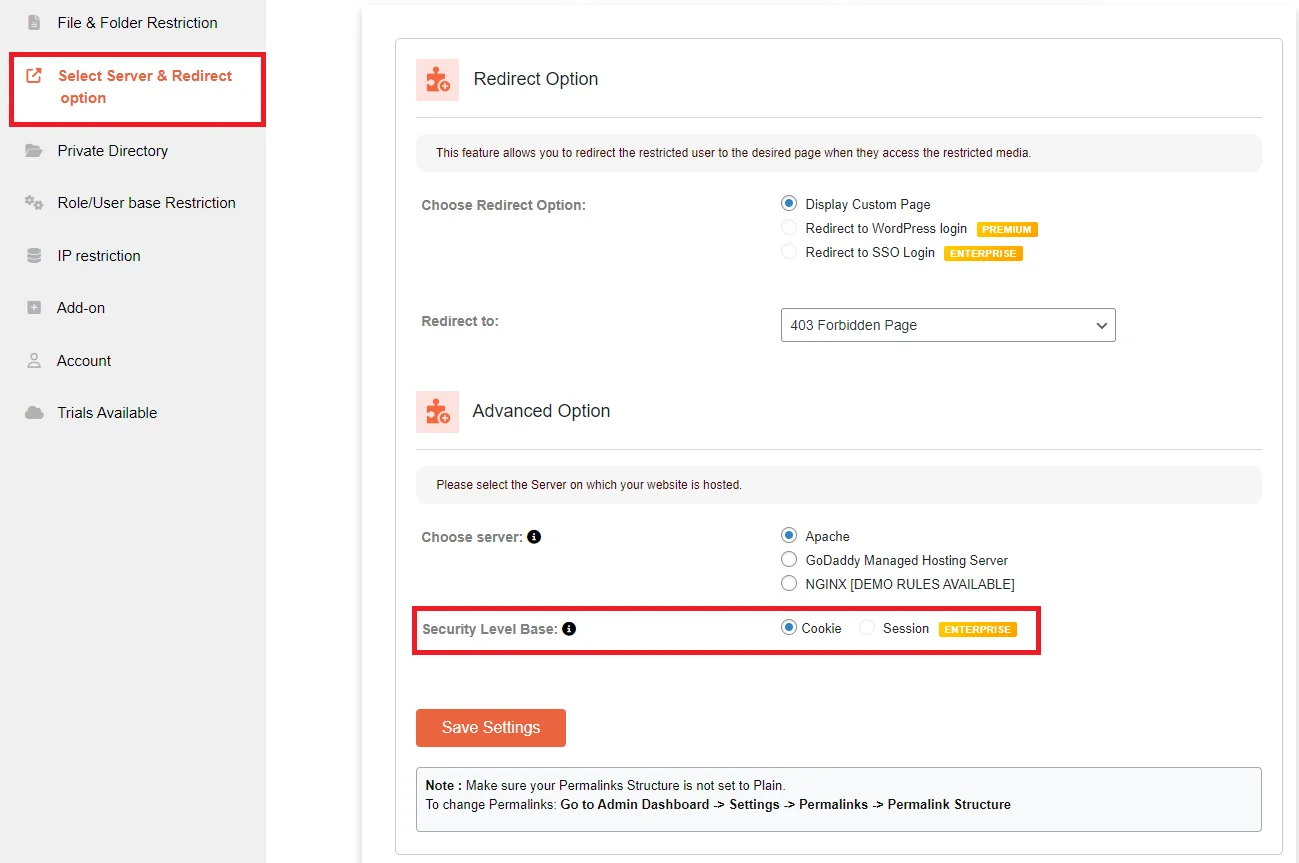
- В разделе «Базовый уровень безопасности:» выберите Cookie опцию.
- Нажмите Сохранить настройки .
Выбор сервера
Убедитесь, что вы выбрали правильный сервер, на котором работает ваш веб-сайт. См. изображение ниже.
Примечание: В бесплатной версии мы предоставляем только демонстрационные правила для NGINX, полный набор правил для сервера NGINX будет доступен в премиум-версии или более высоких версиях плагина.
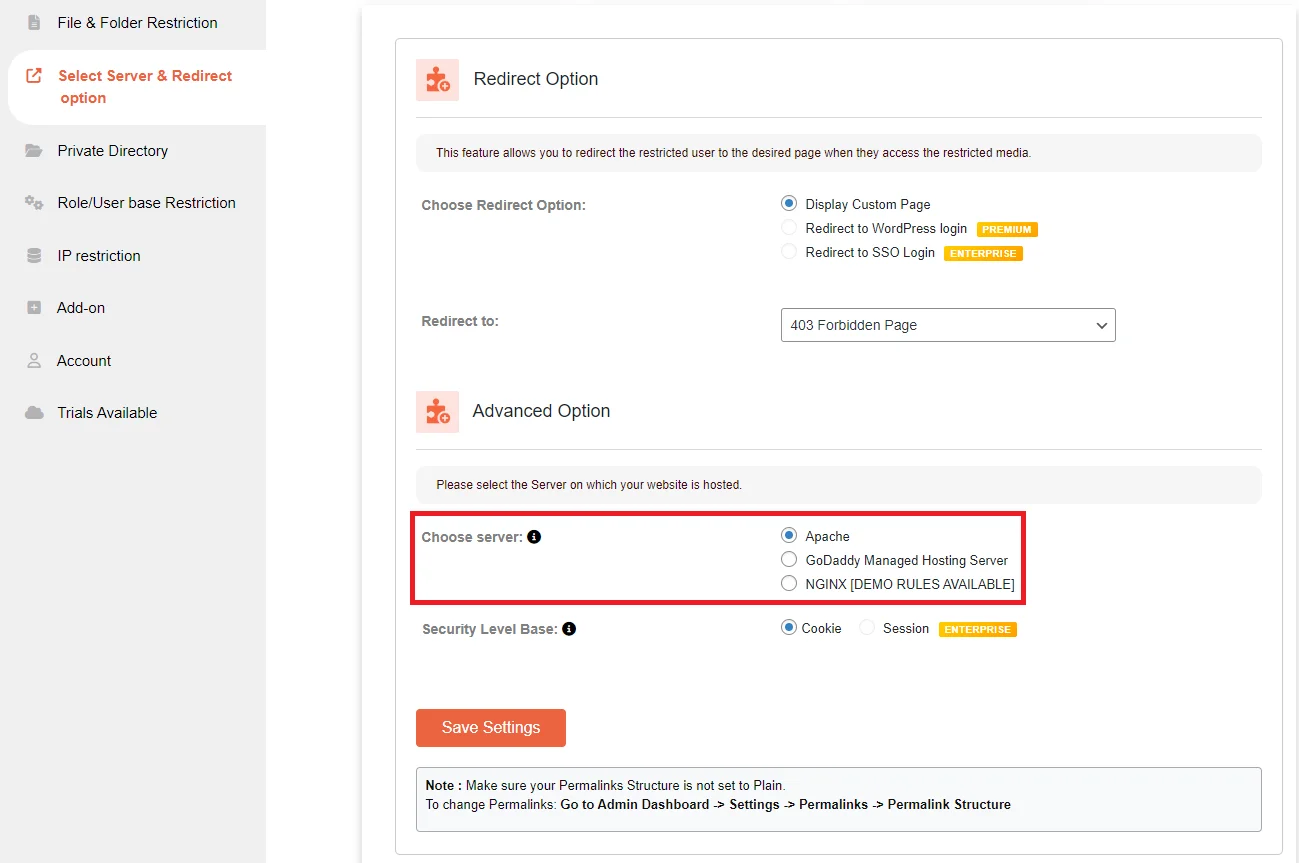
Примечание: В некоторых случаях для обновления правил в файле nginx.config может потребоваться связаться со службой поддержки хостинг-провайдера. Убедитесь, что ваш хостинг-провайдер готов загрузить правила. Это относится ко всем функциям плагина.
В этом руководстве вы успешно настроили плагин Prevent File Access / Media Restriction для WordPress. Теперь вы можете защищать файлы и папки от публичного доступа, применять ограничения на основе ролей или пользователей, устанавливать параметры перенаправления, управлять разрешениями для медиафайлов, просматривать аналитику пользователей и ограничивать доступ к вашей медиатеке по IP-адресу.
СТАТЬИ ПО ТЕМЕ
-
Единый вход (SSO) OAut для WordPress / OpenID Connect / JWT
-
Единый вход (SSO) - SAML 2.0 для WordPress
-
Ограничение на размещение медиафайлов в WordPress
-
Руководства по настройке единого входа OAuth/OpenID Connect
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
Мы свяжемся с вами в ближайшее время!
Почему наши клиенты выбирают функцию ограничения доступа к медиаконтенту для WordPress?

Круглосуточная поддержка
Получите оперативную поддержку от наших технических специалистов, доступных круглосуточно для оказания прямой помощи.
 Регистрация

Отзывы клиентов
Непредвзятые отзывы, говорящие сами за себя. Нажмите ниже, чтобы узнать больше.

Простая настройка
Настройте плагин с легкостью, используя нашу подробную базу знаний, исчерпывающие руководства и обучающие видеоролики.


