
Единая авторизация SAML в Joomla с использованием сообщества Salesforce
Обзор
Плагин miniOrange Joomla SAML SP SSO помогает интегрировать ваш сайт Joomla с Salesforce Community , используя протокол SAML 2.0. Наш удобный плагин упрощает процесс настройки единого входа (SSO) с Salesforce Community в Joomla, обеспечивая безопасный вход в систему. Это позволяет пользователям легко получать доступ к различным сайтам Joomla, используя свои учетные данные IDP Salesforce Community.
Наш плагин разработан для совместимости с Joomla 3, 4 и 5 и бесперебойно работает со всеми поставщиками идентификации, совместимыми с SAML 2.0. Для подробного обзора комплексных функций, предлагаемых плагином Joomla SAML SP, ниже мы приводим пошаговое руководство по настройке входа в систему SAML SSO между вашим сайтом Joomla и сообществом Salesforce, где сообщество Salesforce выступает в качестве поставщика идентификации (IDP) , а Joomla — в качестве поставщика услуг (SP).





Шаги настройки
В этой конфигурации Salesforce Community выступает в качестве хранилища пользователей, то есть будет действовать как поставщик идентификационных данных (IDP), а Joomla — это платформа, где пользователи будут входить в систему, используя свои учетные данные из Salesforce Community, где будет установлен плагин Joomla SAML SP SSO .
Шаг 2: Настройте сообщество Salesforce в качестве поставщика идентификационных данных (IDP).
- Войдите в свой Salesforce Учетная запись администратора.
- Переключитесь на вкладку Молния продаж режим из меню профиля, а затем перейдите в Установка Чтобы перейти на страницу, нажмите кнопку «Настройка».
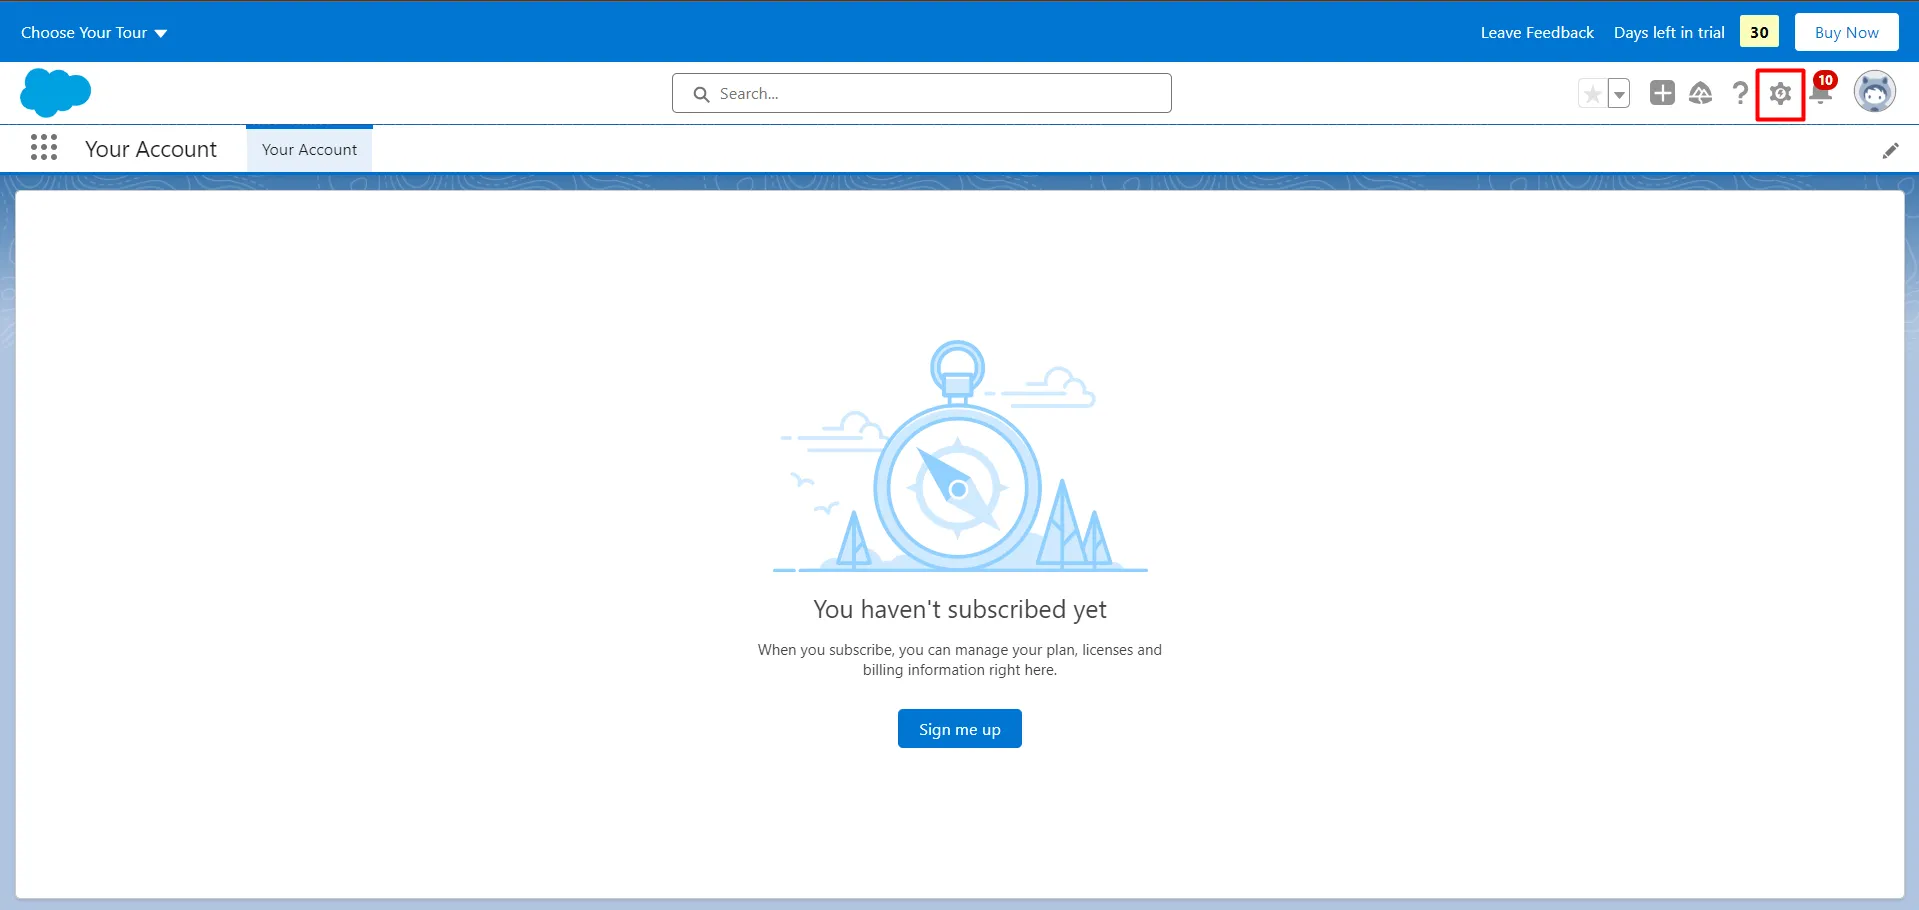
- На левой панели выберите Вкладка «ПараметрыПоставщик идентификационных данных.
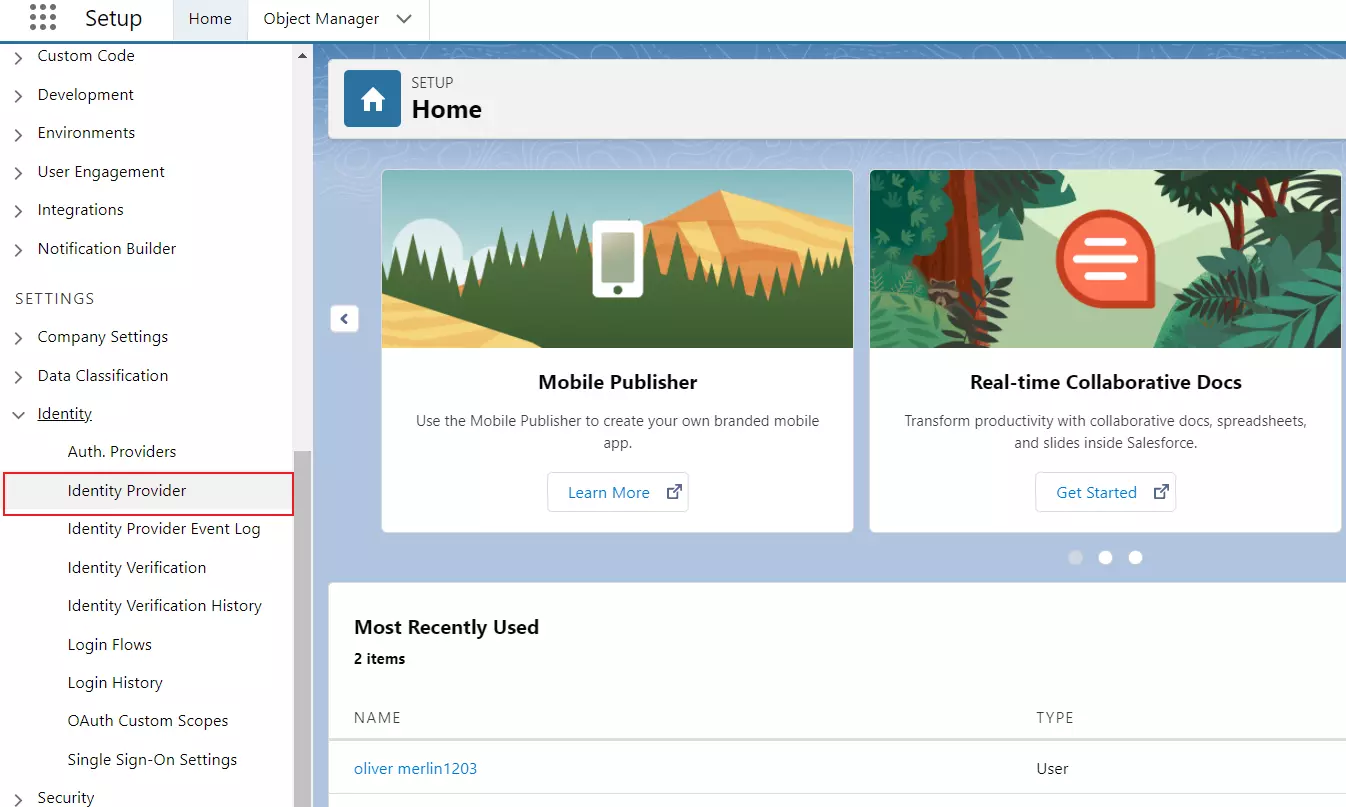
- Нажмите на Включить поставщика идентификации.
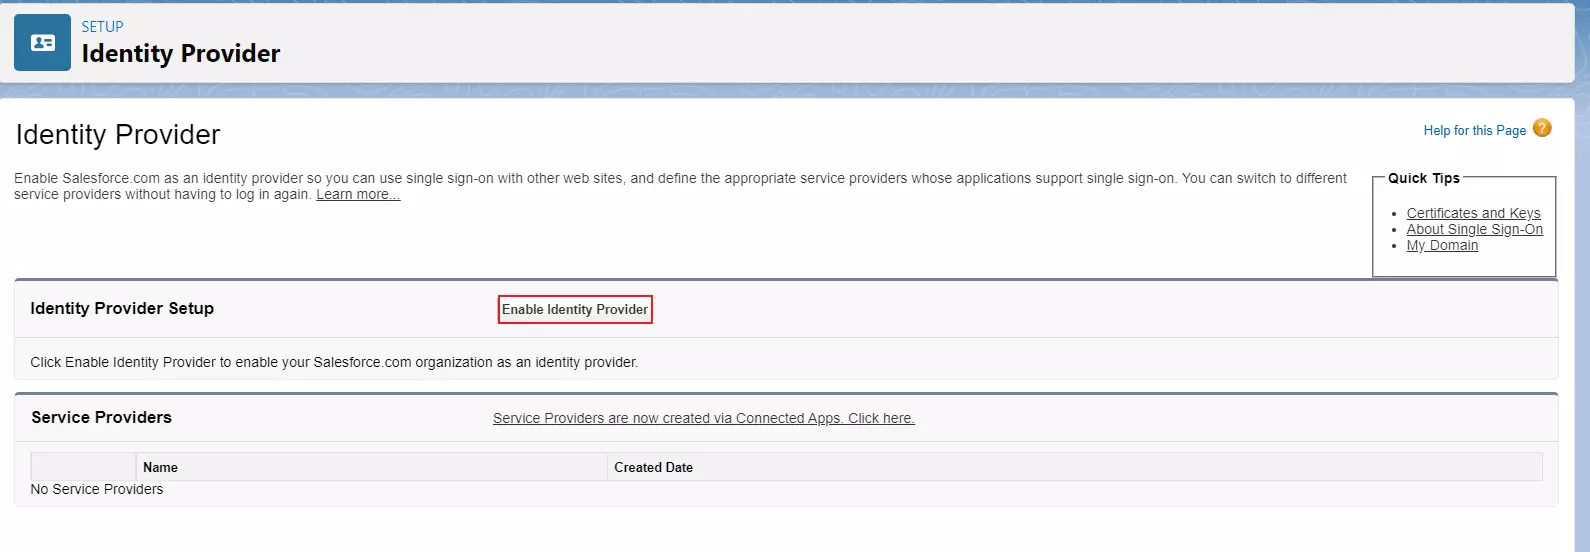
- В Провайдер услуг раздел, нажмите на ссылку, чтобы создать Поставщик услуг через Связанные приложения.
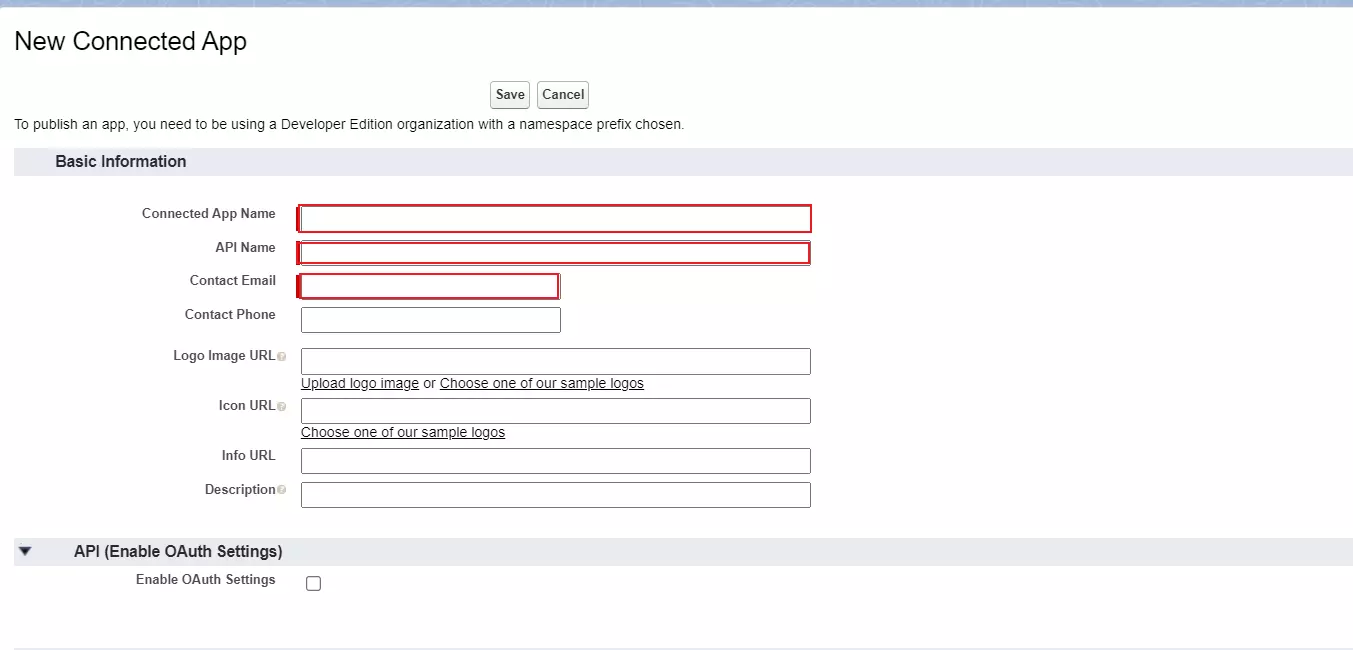
- Enter Имя подключенного приложения, Имя API и Контактный адрес электронной почты.
|
Имя подключенного приложения
Укажите название для подключенного приложения.
|
|
Имя API
Укажите имя API
|
|
Контактный адрес электронной почты
Укажите контактный адрес электронной почты.
|
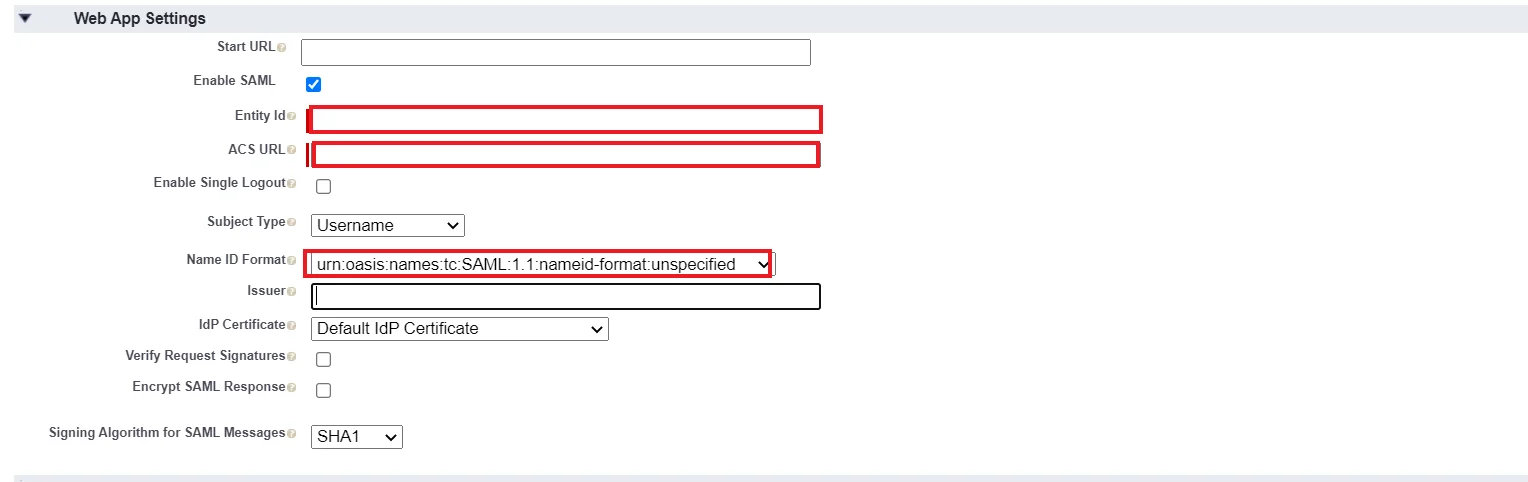
- Под Настройки веб-приложения, проверить Включить SAML Установите флажок и введите следующие значения:
|
Включить SAML
проверено
|
|
Идентификатор объекта
SP-EntityID / Эмитент из Метаданные поставщика услуг вкладка плагина
|
|
URL-адрес СКД
URL-адрес ACS (AssertionConsumerService) из Метаданные поставщика услуг вкладка плагина
|
|
Тип темы
Имя пользователя
|
|
Формат идентификатора имени
urn:oasis:names:tc:SAML:2.0:nameid-format:unspecified
|
- Нажмите на Сохранено для сохранения конфигурации.
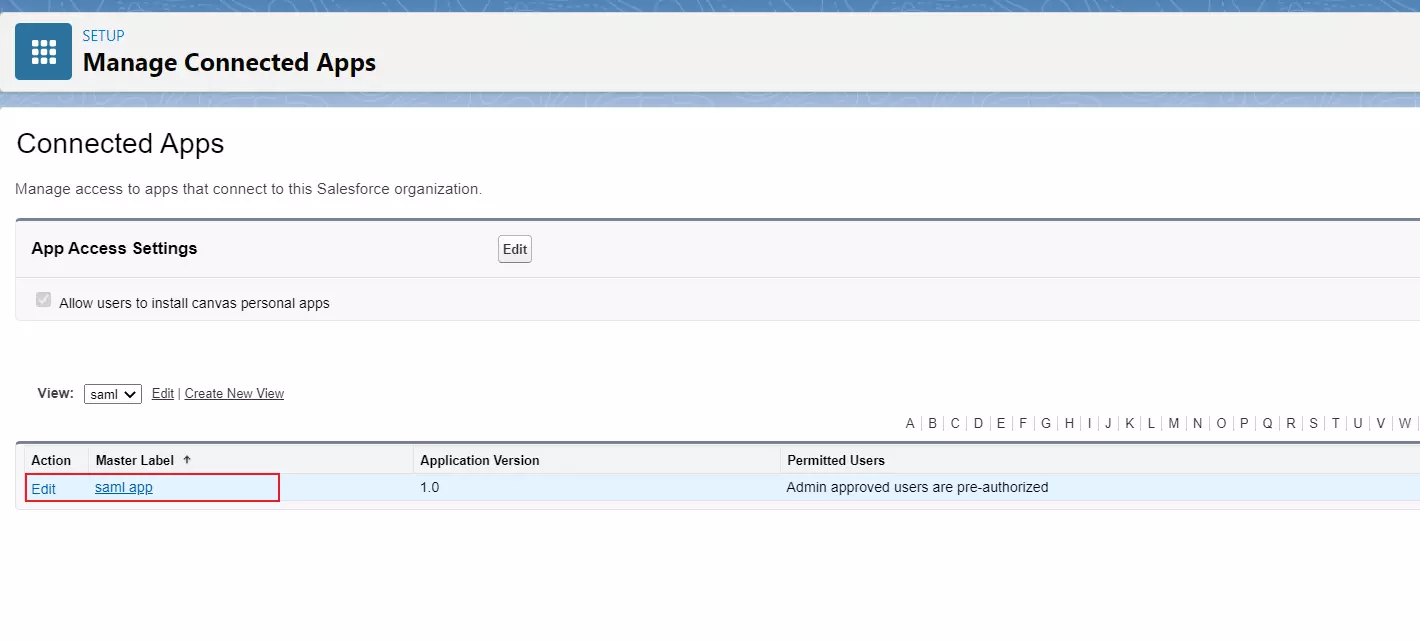
- Теперь на левой панели, под Инструменты платформы раздел, перейдите к Связанные приложенияУправление подключенными приложениями. Нажмите на приложение, которое вы только что создали.
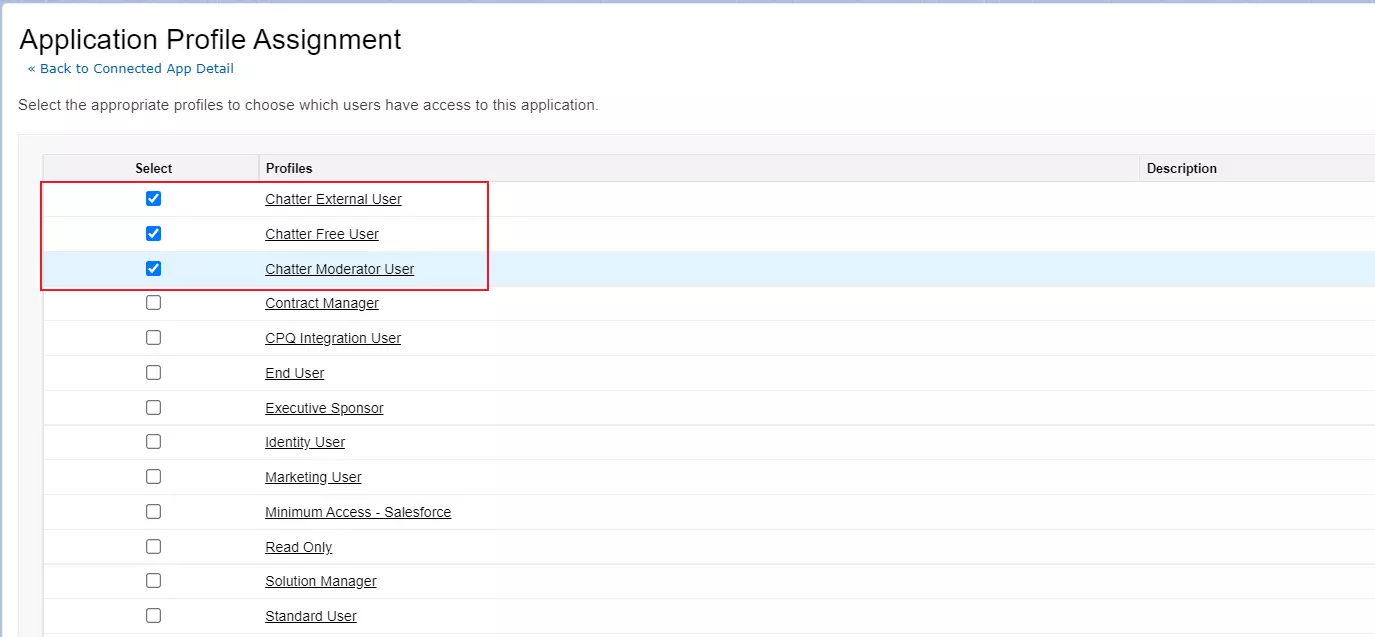
- В Профили щелчок по разделу Управление профилями .
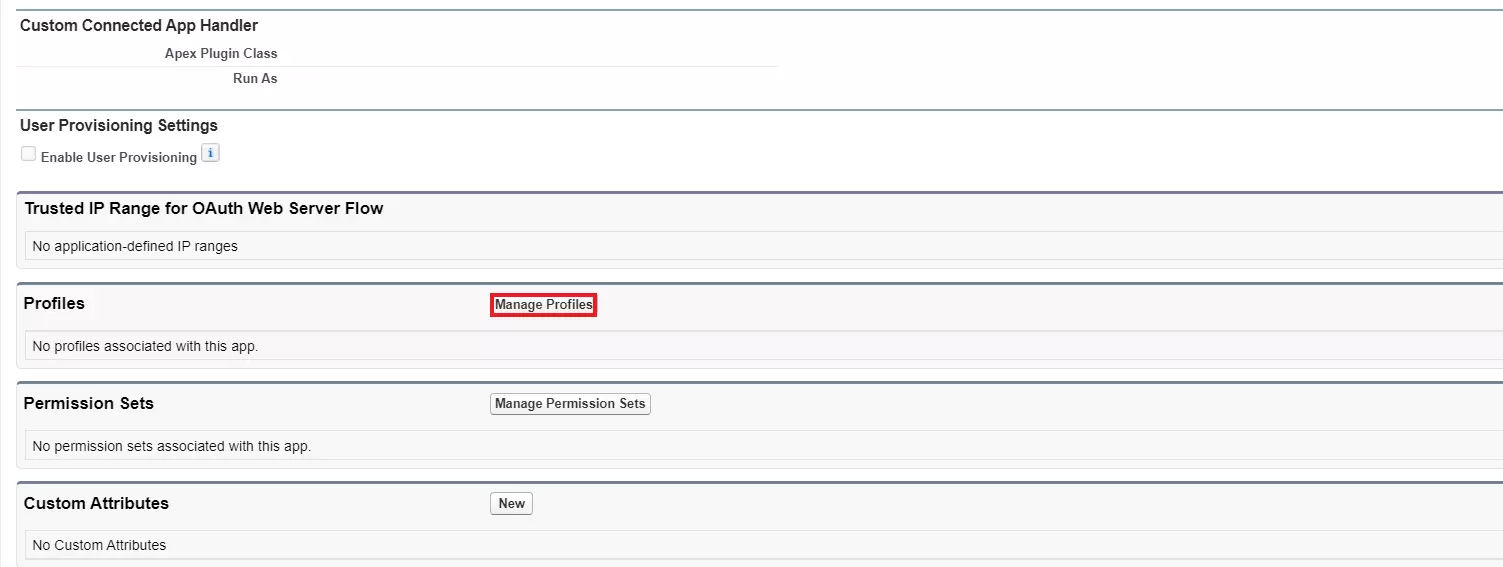
- Назначьте Профили Вы хотите предоставить доступ для входа в систему через это приложение.
- Под Информация для входа в SAML, нажмите на Скачать метаданные для вашего соответствующего Сообщество Salesforce.

- Сохраните эти метаданные для настройки. Провайдер услуг.


