
Единая авторизация Zoom SAML с использованием DNN SAML в качестве поставщика идентификации.
Обзор
Модуль SAML IDP DotNetNuke (DNN) выступает в качестве поставщика идентификации SAML 2.0 , который можно настроить для установления доверия между модулем и различными поставщиками услуг, совместимыми с SAML, для безопасной аутентификации пользователя с использованием учетных данных сайта DotNetNuke (DNN) . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между DotNetNuke (DNN) и Zoom , рассматривая DotNetNuke (DNN) в качестве поставщика идентификации.



Предварительные условия: загрузка и установка
- Скачать Модуль поставщика идентификационных данных (IDP) DNN SAML.
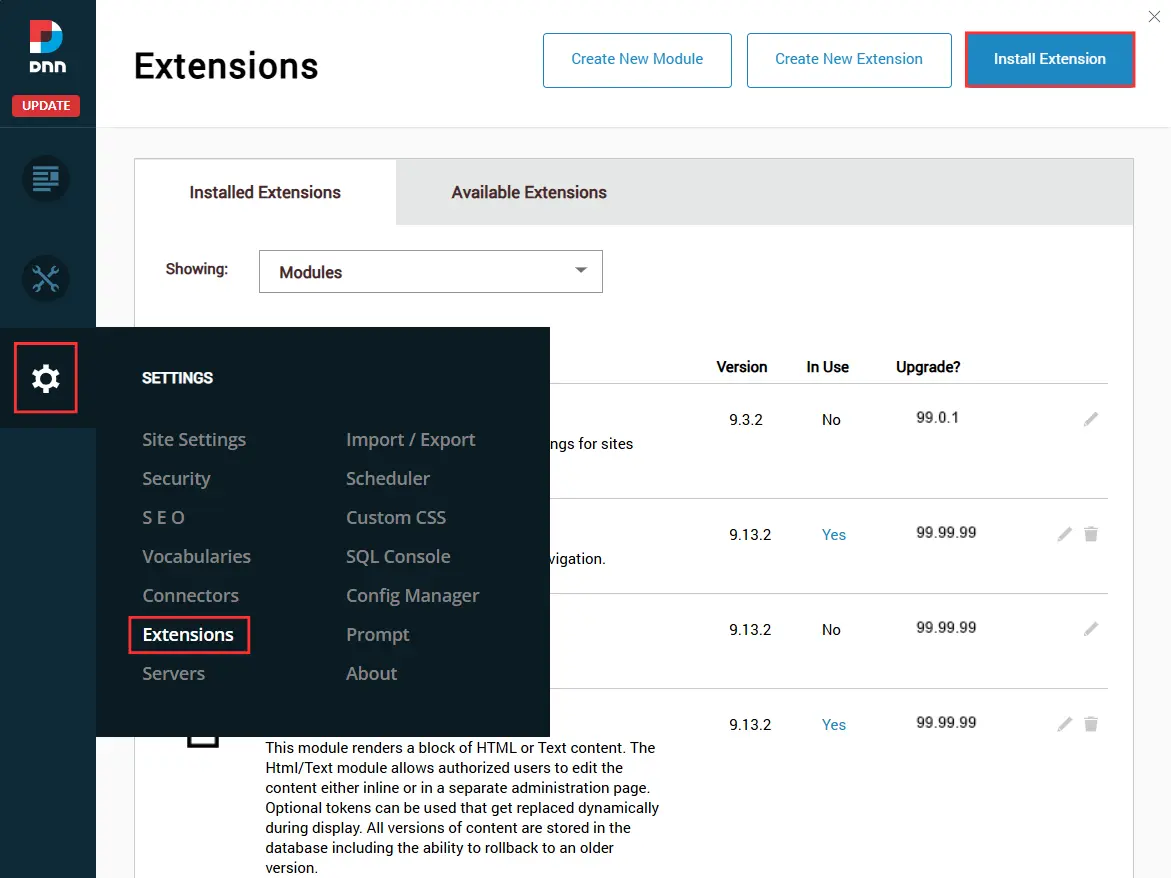
- Загрузите установочный пакет. xxx_dnn-saml-single-sign-on-sso-idp_xxx_Install войдя Настройки > Расширения > Установить расширение.
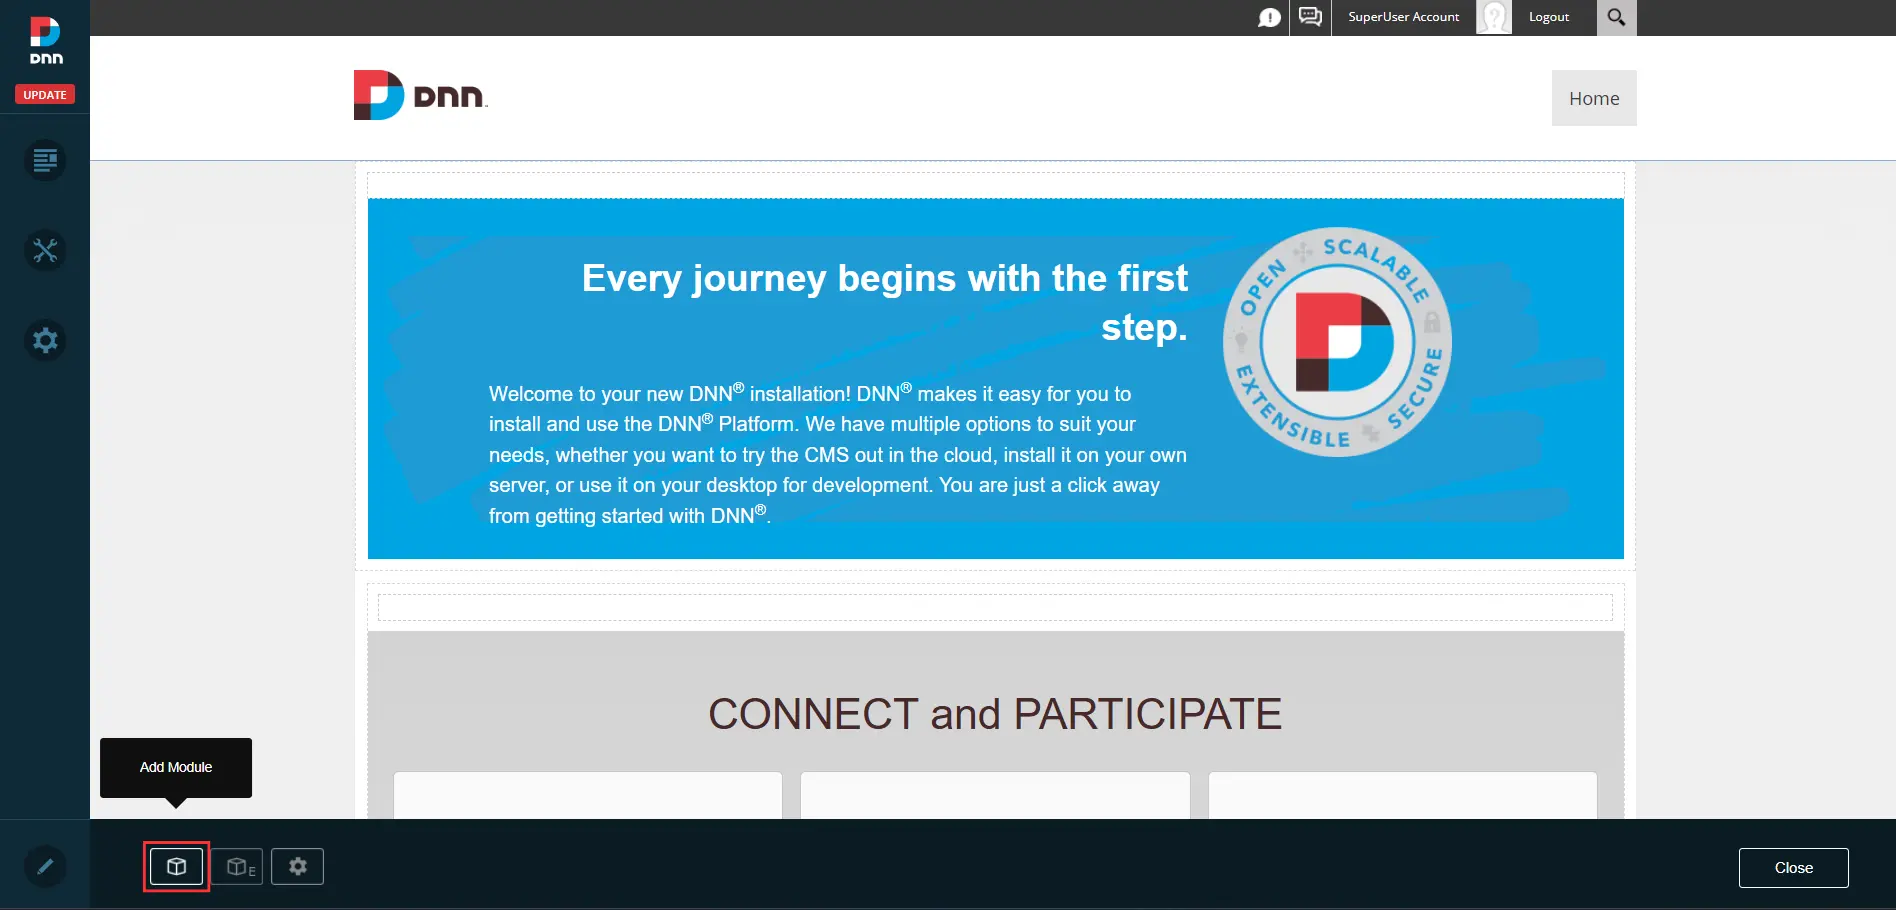
- Откройте любую страницу на вашем сайте DNN (в режиме редактирования) и нажмите на Добавить модуль.
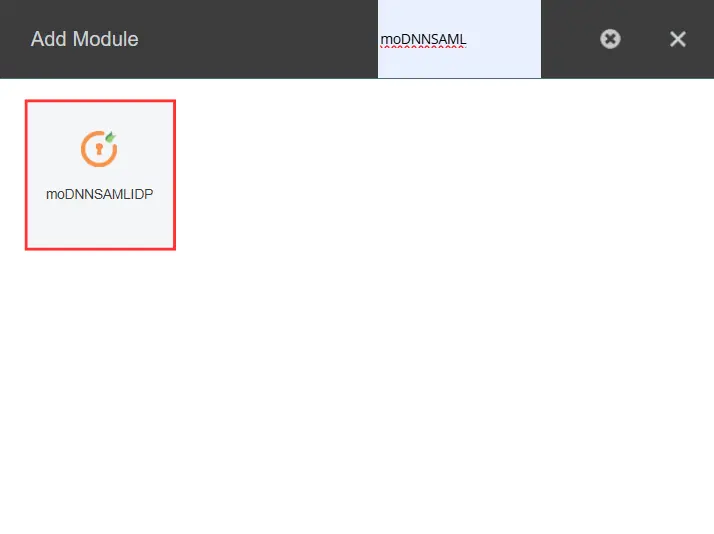
- Найдите moDNNSAMLIDP и нажмите на moDNNSAMLIDPПеретащите модуль на страницу в нужное место.
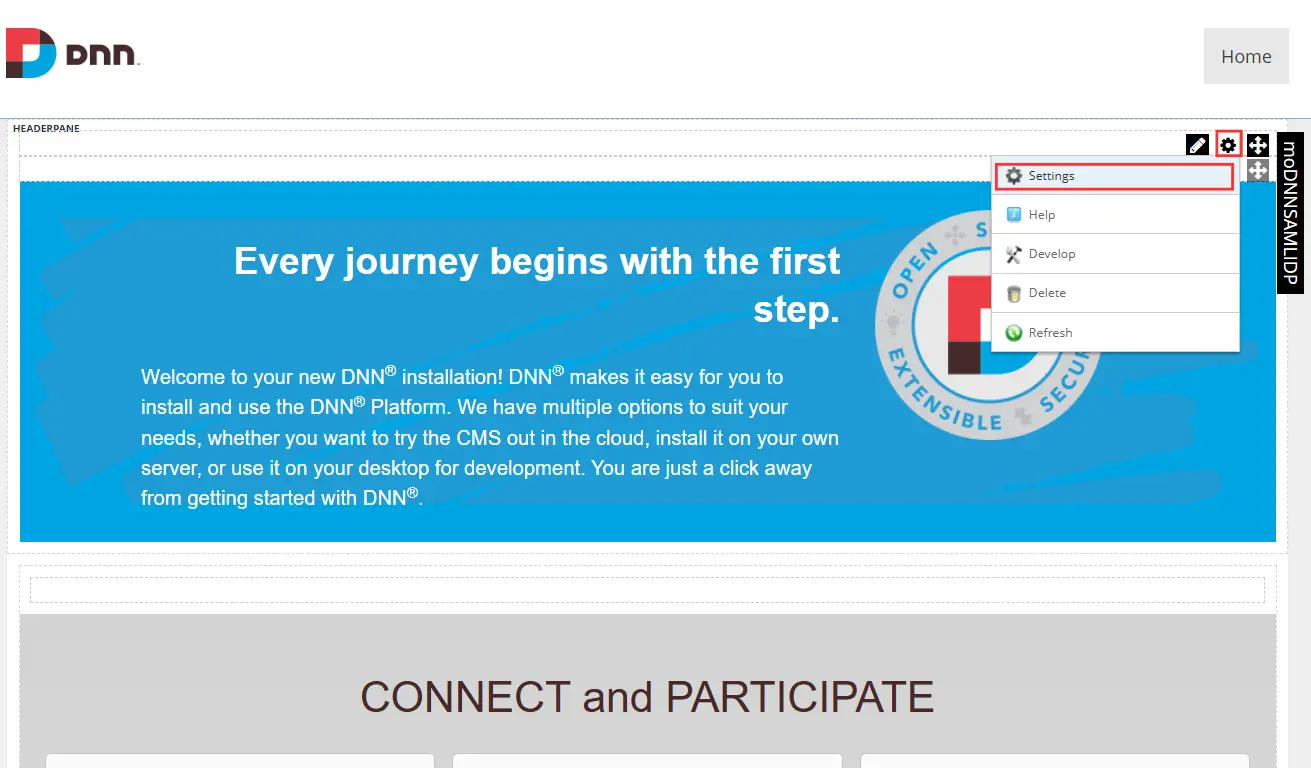
- После успешной установки модуля на ваш сайт DNN, нажмите на значок шестеренки модуля и выберите соответствующий пункт. Настройки в раскрывающемся меню.
- Перейдите в Настройки moDNNSAMLIDP вкладка для настройки модуля.
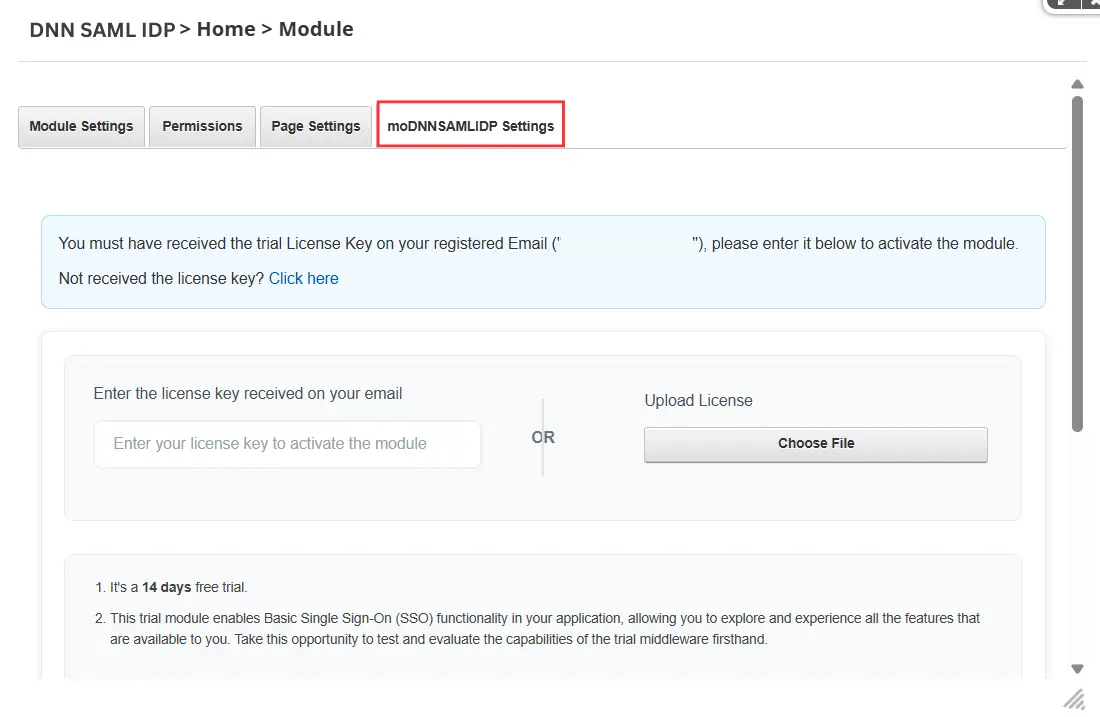
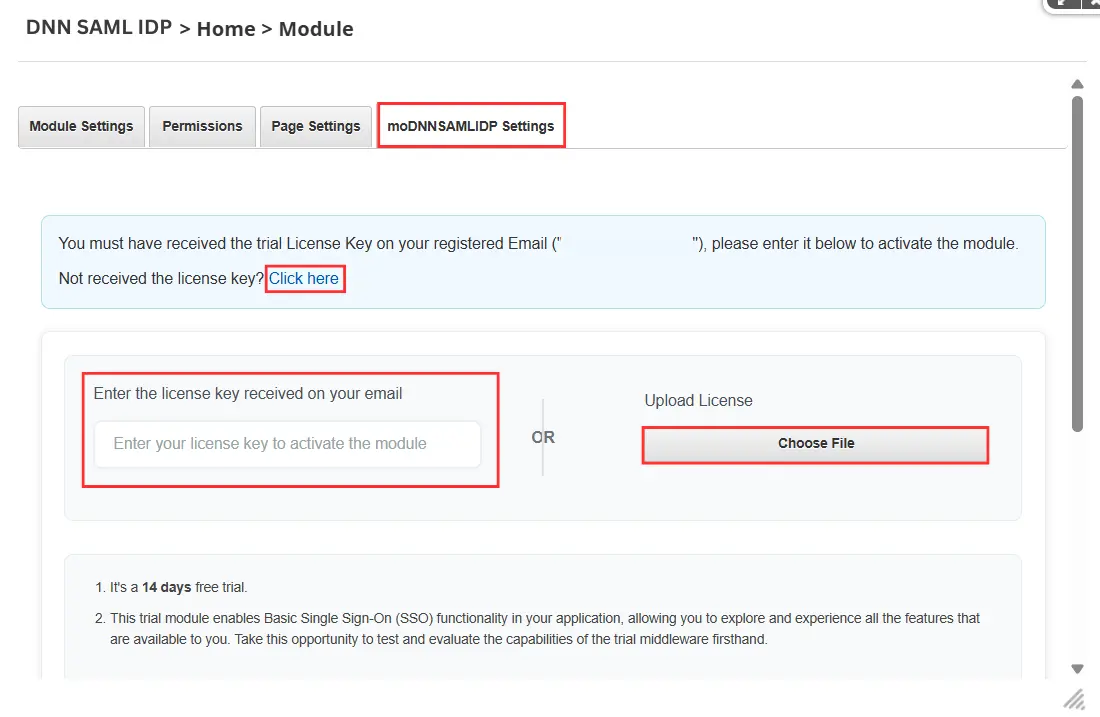
- Для активации модуля введите лицензионный ключ получено по электронной почте в указанное поле ввода.
- Если вы не получили лицензионный ключ, нажмите на кнопку. Кликните сюда ссылку для скачивания, а затем загрузите файл лицензии, используя Выберите Файл .
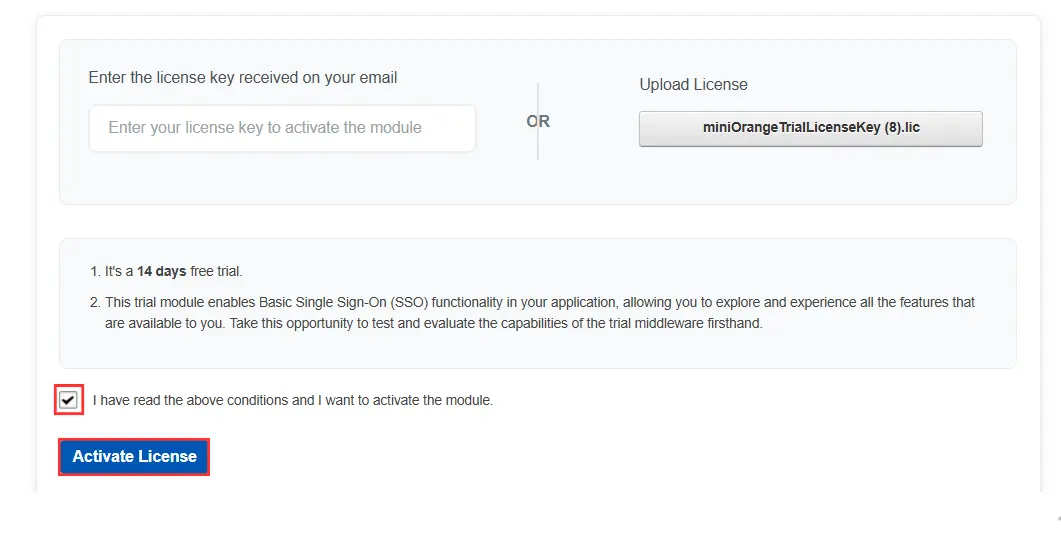
- Затем примите условия, поставив галочку в соответствующем поле, и нажмите кнопку. Активировать лицензию кнопка для активации модуля.
Шаг 1: Настройте Zoom в качестве поставщика услуг.
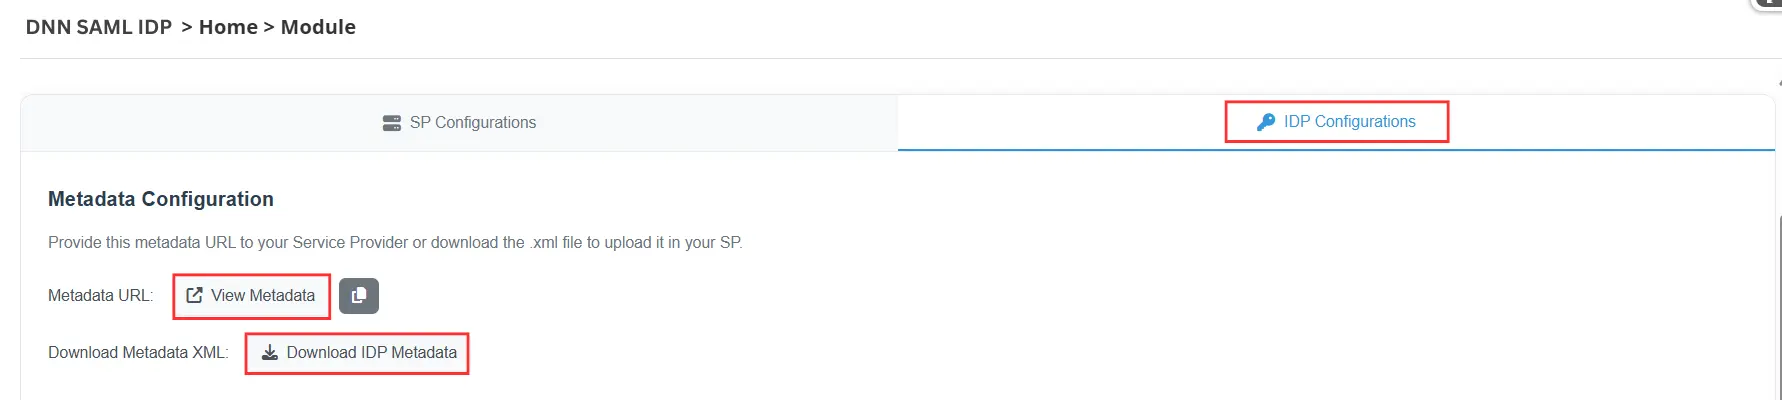
- Перейдите в Конфигурации IDP Вкладка в DNN SAML IDP модуль.
-
Вы можете поделиться метаданными DNN SAML IDP с поставщиком услуг одним из следующих способов:
- URL метаданных Передайте URL-адрес метаданных своему поставщику услуг.
- Загрузить XML метаданных Загрузите XML-файл метаданных и отправьте его своему поставщику услуг.
OR
- Вы также можете вручную поделиться метаданными DNN SAML IDP, скопировав их. Идентификатор сущности поставщика идентификации (IdP), URL-адрес единого входа (Single Sign-On), URL-адрес SAML SLO, формат NameID. и Сертификат x.509.
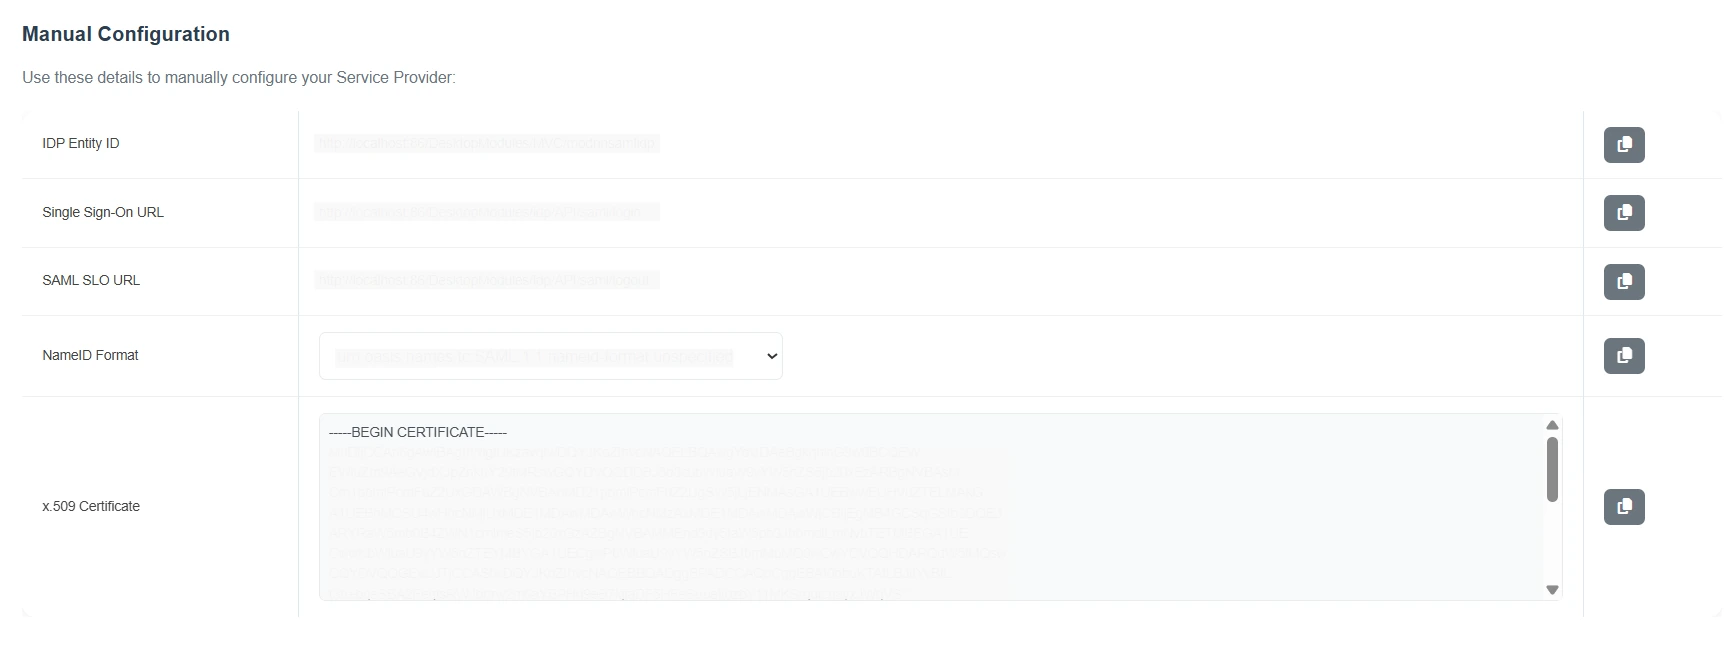
- В новом окне браузера войдите в свою учетную запись. Zoom счет как Админ.
- Перейдите в Фильтр вкладка, выберите Единая точка входа а затем нажмите Включить единый вход.

- Введите необходимые конечные точки из Конфигурации IDP вкладка модуля.
| URL страницы входа | Скопируйте и вставьте URL-адрес входа SAML |
| URL страницы выхода | Скопируйте и вставьте URL-адрес выхода из SAML |
| Сертификат поставщика удостоверений | Скачайте сертификат. Откройте его в Блокноте, скопируйте и вставьте содержимое сюда. |
| Идентификатор организации поставщика услуг (СП). | https://<vanity URL> |
| Эмитент (IDP-EntityID) | Скопируйте и вставьте Идентификатор организации-эмитента / Эмитент |
| Переплет | HTTP-перенаправление |
| Алгоритм хеширования подписи | SHA-256 |

- Нажмите Сохранить изменения чтобы сохранить вашу конфигурацию.
Шаг 2: Настройте DNN в качестве поставщика идентификации SAML.
- Перейдите в Конфигурации SP и нажмите Добавить приложение .
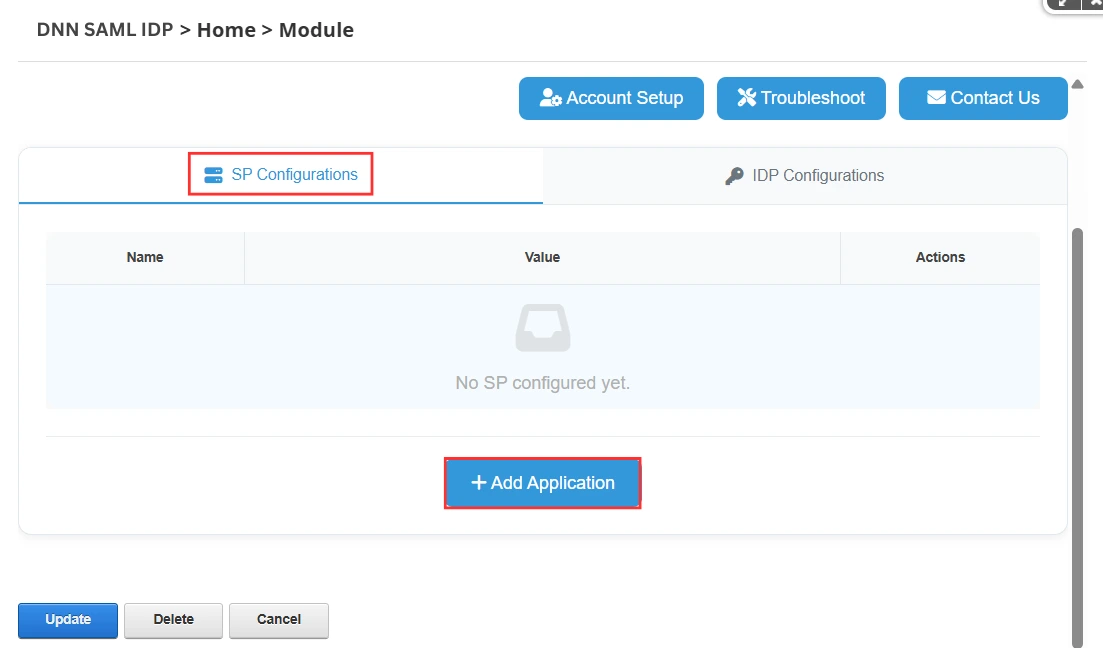
- Из приведенного ниже списка поставщиков услуг выберите Zoom.
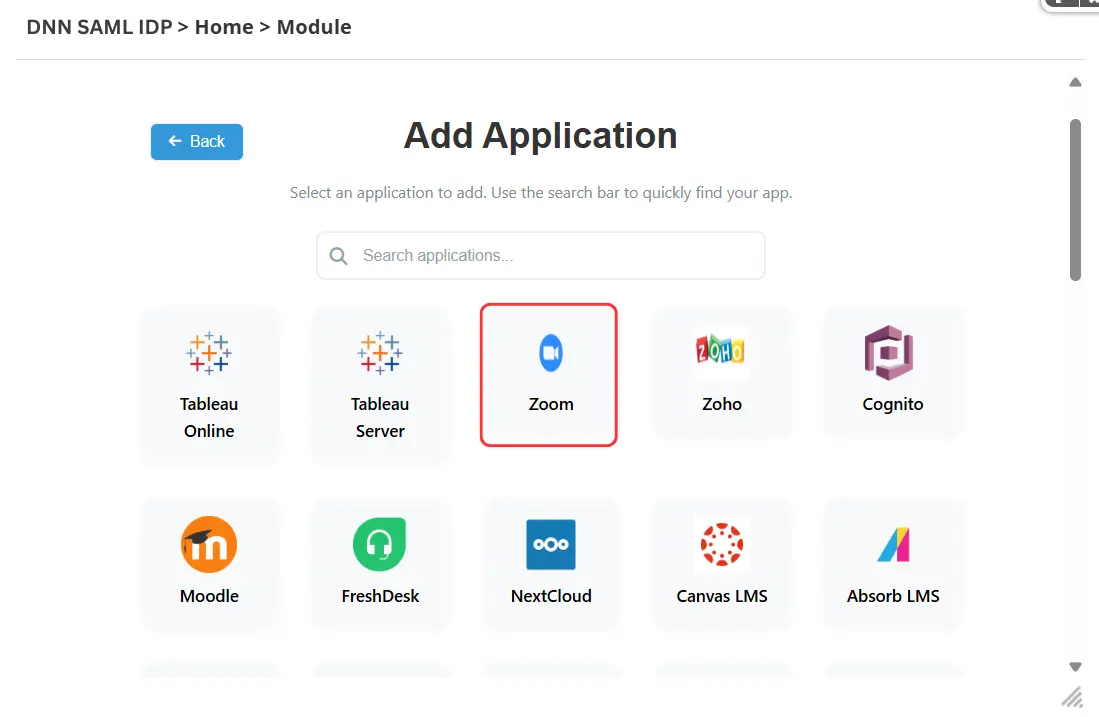
В модуле DNN SAML IDP есть два варианта добавления приложения для вашего поставщика услуг.
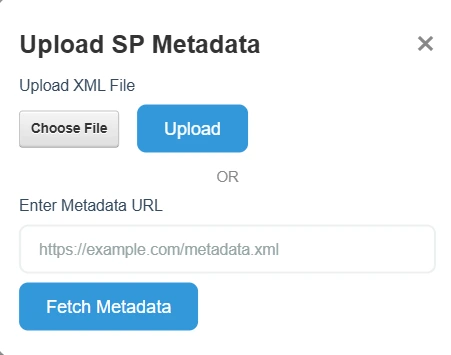
A] Загрузите метаданные, используя опцию «Загрузить метаданные».
- Вы можете загрузить метаданные поставщика услуг напрямую, используя... Загрузить метаданные .
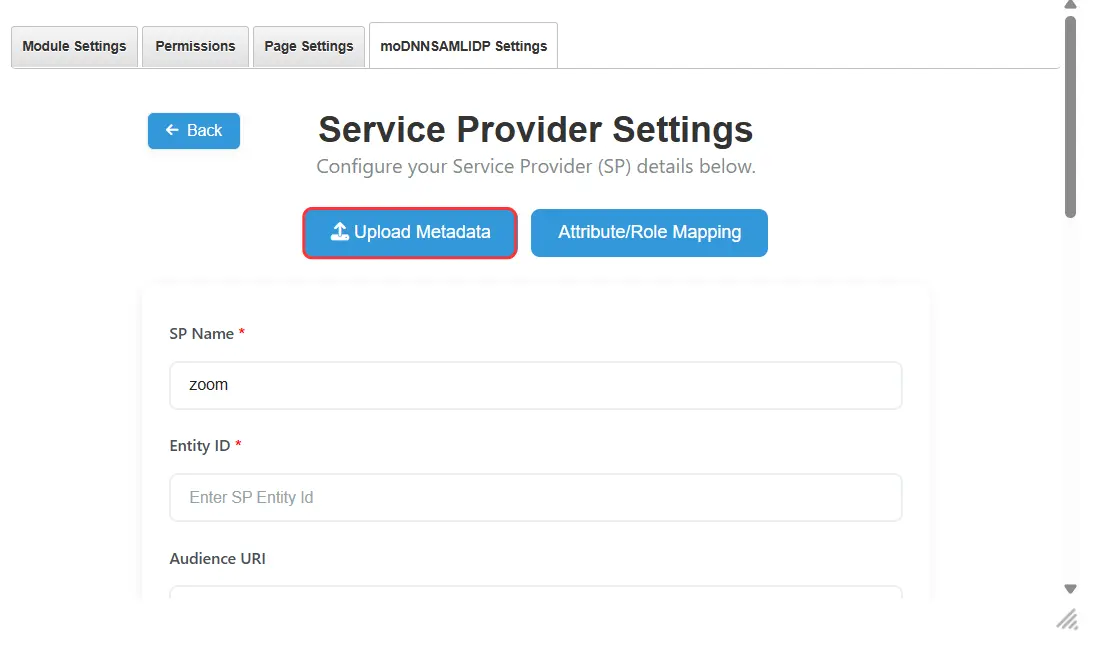
- Для работы модуля DNN SAML IDP требуется следующее: Идентификатор объекта SP и URL-адрес СКД значения от вашего поставщика услуг.
- Вы можете получить эти значения либо через файл метаданных (.xml) или URL метаданных из вашего SP.
- Загрузите метаданные, выбрав соответствующий вариант — через XML-файл или URL — как показано на скриншоте ниже.
- Zoom Предоставляет возможность либо загрузить метаданные, либо использовать ссылку на метаданные ( https://<your-vanity-url>.zoom.us/saml/metadata/sp ).
B] Настройте метаданные поставщика услуг вручную.
- Если вы предпочитаете настраивать поставщика услуг вручную, скопируйте следующий код. Идентификатор объекта SP и URL-адрес СКД Возьмите метаданные вашего поставщика услуг и вставьте их в соответствующие поля.
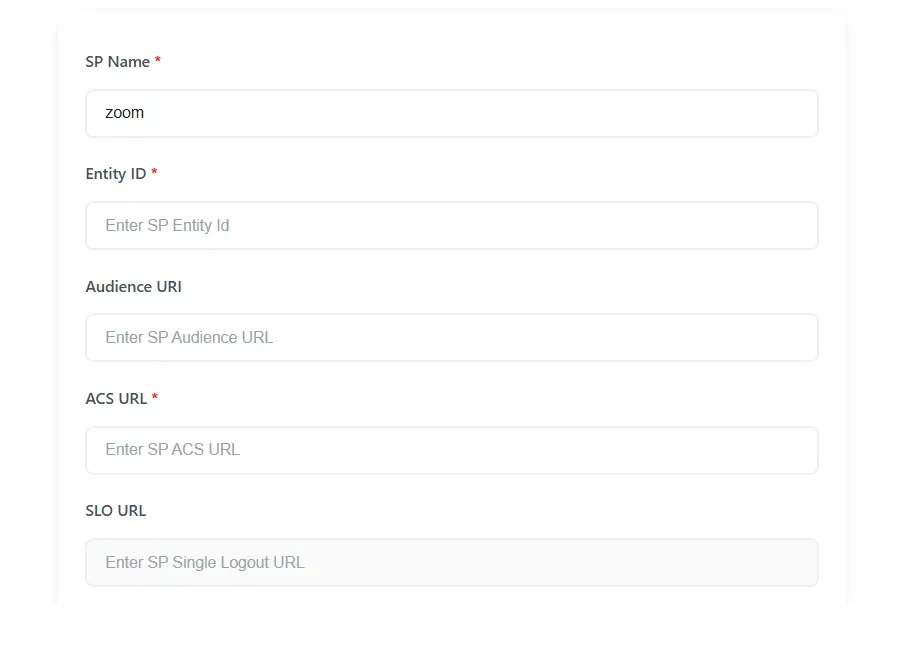
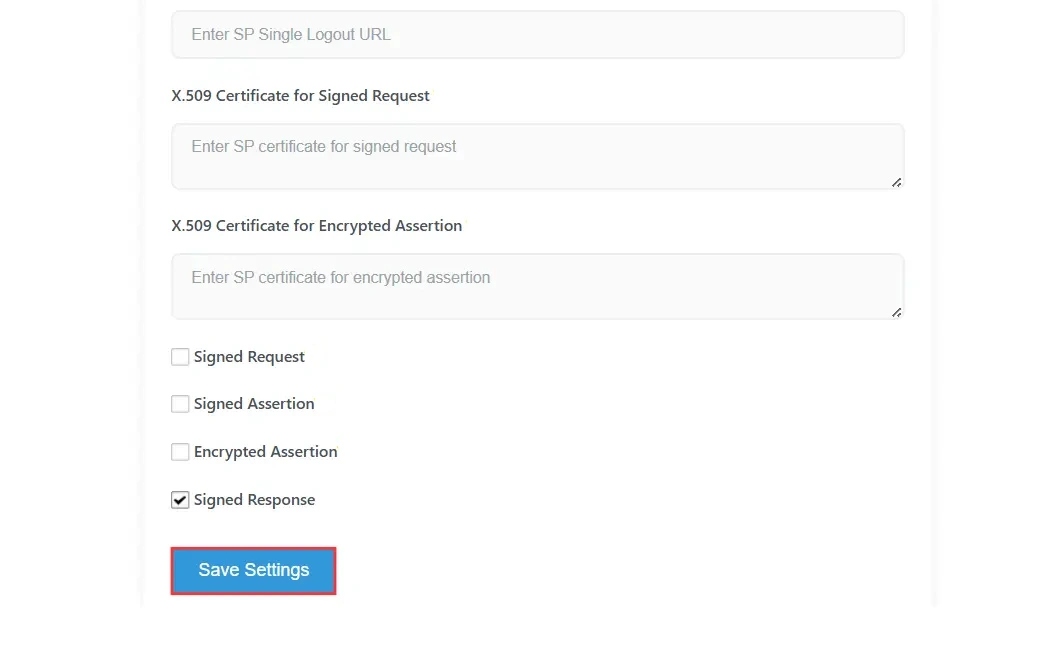
- После ввода всех необходимых данных нажмите на кнопку. Сохранить настройки для сохранения конфигурации.
Шаг 3: Сопоставление атрибутов
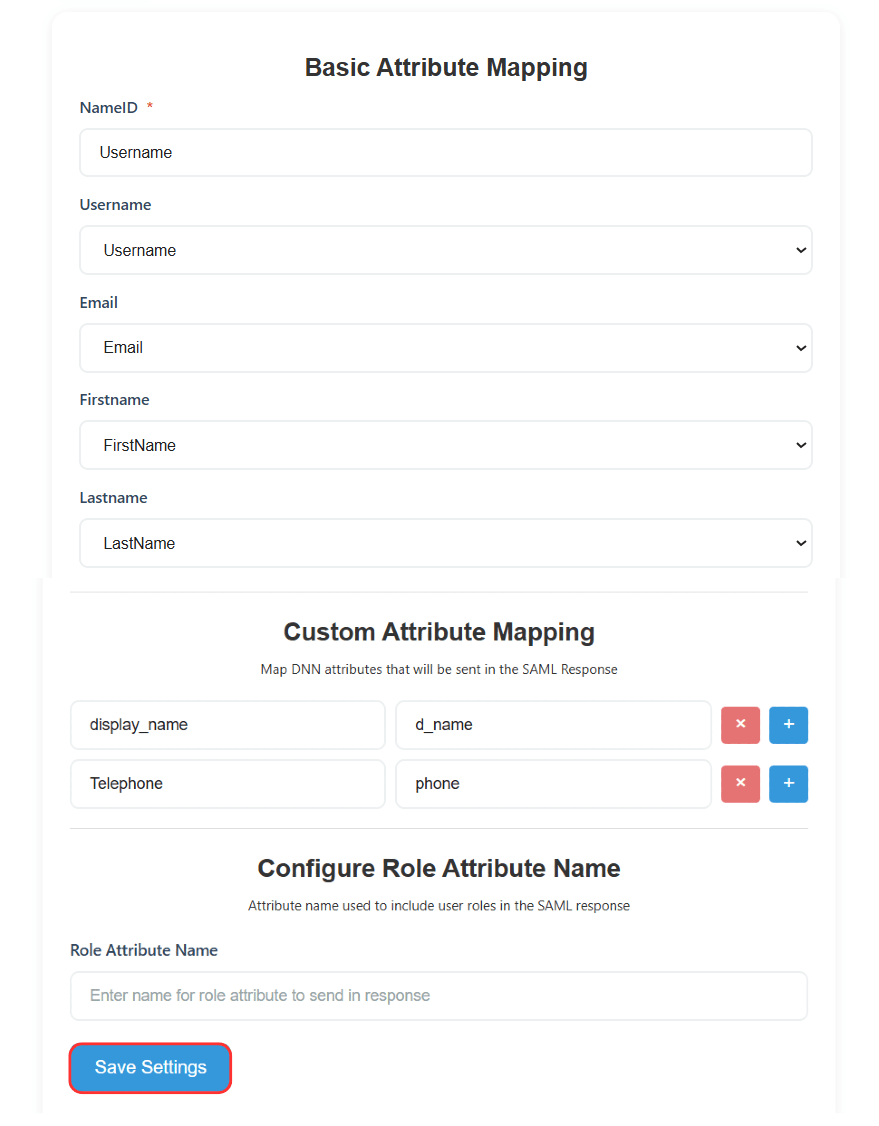
- На этих шагах вы сопоставите атрибут пользователя DotNetNuke, который будет отправлен в ответе поставщику услуг.
- ИмяID Определяет, что ожидает поставщик услуг (SP) в элементе Subject утверждения SAML. Как правило, NameID — это имя пользователя или адрес электронной почты. Вы можете выбрать, какой атрибут пользователя вы хотите отправить в NameID.
- Вы можете добавить другие атрибуты для отправки в SAML-утверждении в SP. К атрибутам относятся атрибуты профиля пользователя, такие как имя, фамилия, полное имя, имя пользователя, электронная почта, пользовательские атрибуты профиля и т. д.
- После завершения сопоставления атрибутов нажмите на Сохранить настройки кнопку для сохранения ваших конфигураций.
Шаг 4: Тестирование SSO
- Перейдите на страницу входа в Zoom и нажмите на опцию SSO, чтобы перейти на страницу входа. Страница входа в систему DNN IdP.
- Введите свои учетные данные DNN и войдите в систему. Если все настроено правильно, вы автоматически войдете в свою учетную запись Zoom.
Шаг 5: Инициированный поставщиком идентификации (IdP) SSO
- После завершения и успешного сохранения сопоставления атрибутов вы можете использовать... Инициированное соединение SSO через DNN IdP для прямого входа в Zoom с вашего сайта DNN.
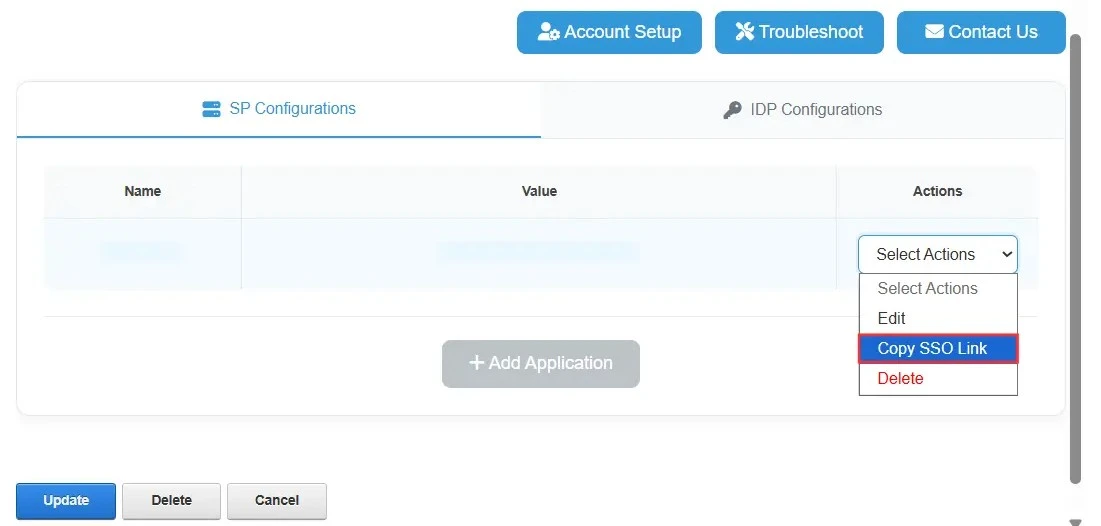
-
После добавления поставщика услуг нажмите на Выберите Действия → Скопировать ссылку SSO.
До DNN (IdP) инициировал SSOВоспользуйтесь этой ссылкой, предоставленной [название организации]. Модуль DNN SAML IDP для инициализации входа в систему непосредственно из DNN.
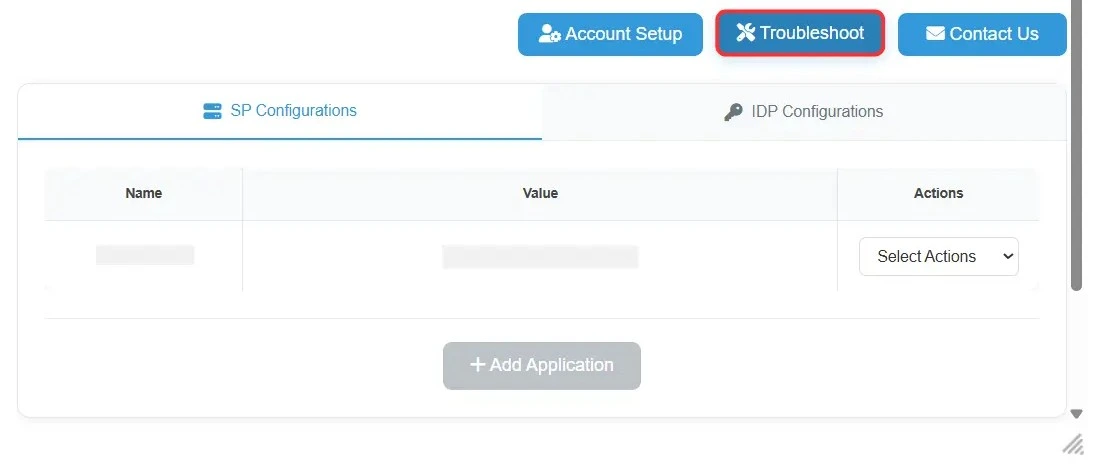
Диагностика неисправностей
- Если у вас возникнут какие-либо проблемы или ошибки во время установки, нажмите на кнопку. Кнопка «Устранение неполадок» и Включить журналы.
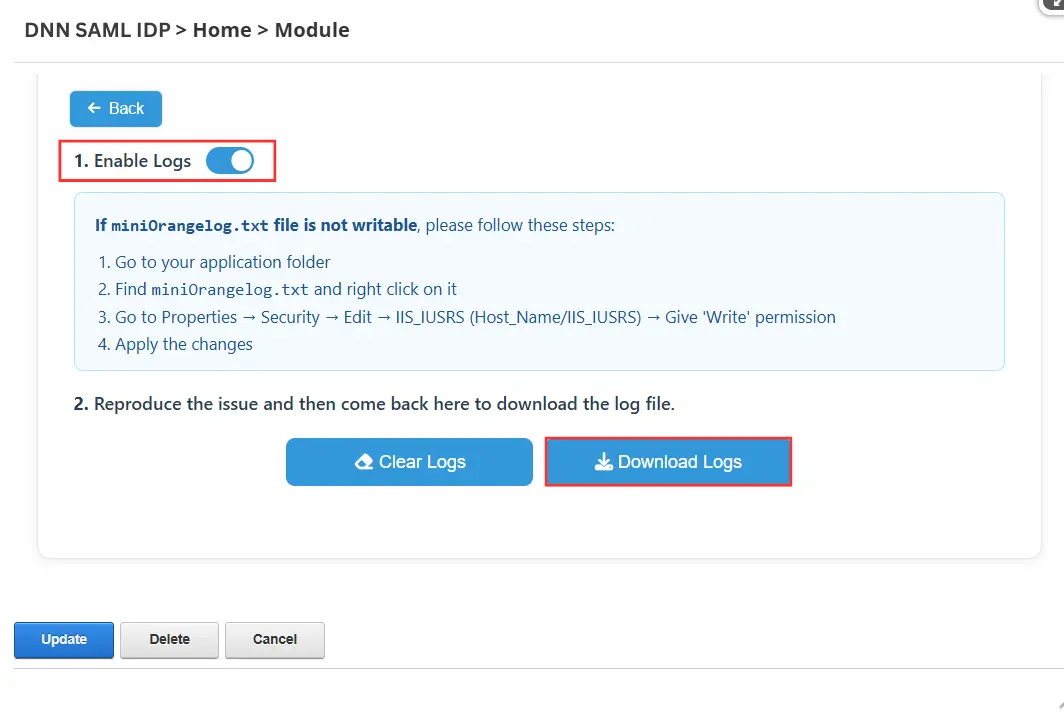
- Воспроизведите проблему и поделитесь с нами логами по адресу [адрес электронной почты]. dnnsupport@xecurify.com.
Статьи по теме
Контакт
Пожалуйста, свяжитесь с нами по адресу dnnsupport@xecurify.com , и наша команда поможет вам настроить единый вход SAML (SSO) для Zoom, используя DNN в качестве поставщика идентификации (IDP). Мы также поможем вам выбрать наиболее подходящее решение или тарифный план в зависимости от ваших требований.


