
Единый вход SAML в Magento с использованием ADFS | Единый вход ADFS | Вход с использованием ADFS
Обзор
Единый вход (SSO) через ADFS (Active Directory Federation Services) для Magento [SAML] может быть реализован с помощью нашего плагина единого входа (SSO) для Magento SAML SP. Наше решение SSO сделает Magento поставщиком услуг, соответствующим стандарту SAML 2.0, позволяя пользователям безопасно аутентифицироваться и входить на сайт Magento с помощью ADFS. Наше решение единого входа (SSO) для Magento помогает защитить сайты Magento за счет входа SSO, так что пользователи аутентифицируются с использованием своих учетных данных ADFS. Бесперебойная поддержка расширенных функций SSO, таких как сопоставление атрибутов/пользовательское сопоставление, сопоставление ролей и т. д. Здесь мы рассмотрим руководство по настройке единого входа SAML SSO между сайтом Magento и ADFS, рассматривая ADFS как IdP (поставщика идентификации), а Magento как SP (поставщика услуг). Наш плагин SSO обеспечивает неограниченное количество аутентификаций пользователей из ADFS (Active Directory Federation Services). Чтобы узнать больше о других функциях, которые мы предоставляем в плагине Magento SAML Single Sign-On (SSO), вы можете перейти по этой ссылке.





Предварительные условия: загрузка и установка
Установка с помощью Composer:
- Приобретите miniOrange SAML Single Sign On – SAML SSO Login Расширение из Magento Marketplace.
- Перейдите в Мой профиль -> Мои покупки
- Пожалуйста, убедитесь, что вы используете правильные ключи доступа (Мой профиль - Ключи доступа).
- Вставьте ключи доступа в файл auth.json вашего проекта.
- Используйте приведенную ниже команду, чтобы добавить расширение в ваш проект.
"composer require miniorange_inc/saml-sp-single-sign-on"
Настройка PHP bin/magento: di: компиляция
Настройка php bin / magento: обновление
Ручная установка:
- Загрузите zip-архив расширения miniOrange SAML Single Sign On – SAML SSO Login по ссылке: здесь.
- Распакуйте все содержимое архива в папку MiniOrange/SP.
{Корневой каталог Magento} приложение код МиниАпельсин SSO
Настройка PHP bin/magento: di: компиляция
Настройка php bin / magento: обновление
Шаги по настройке единого входа (SSO) ADFS SAML в Magento.
1. Настройте ADFS в качестве поставщика идентификации (IdP).
Выполните следующие шаги, чтобы настроить ADFS в качестве поставщика идентификации (IdP) для Magento.
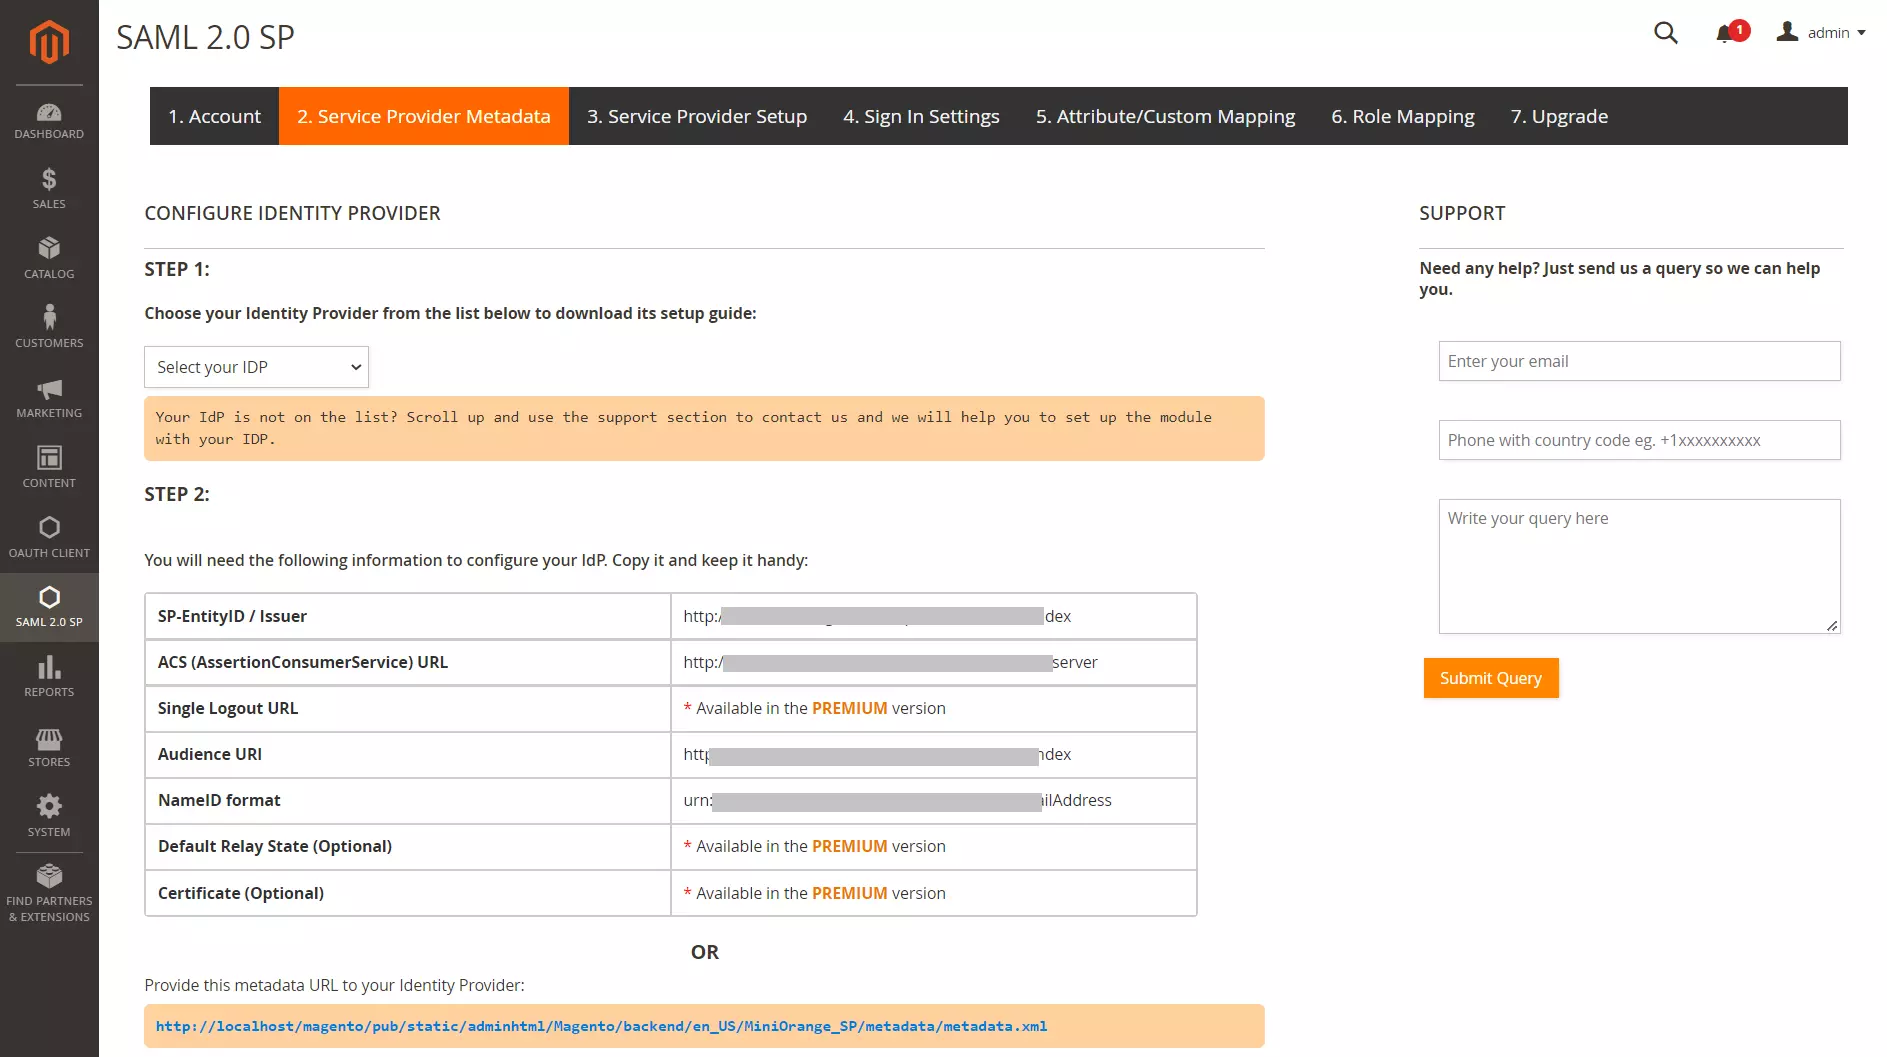
- В плагине Magento SAML SP SSO перейдите по следующему пути: Метаданные поставщика услуг Вкладка. На этой вкладке вы найдете метаданные поставщика услуг, такие как идентификатор сущности поставщика услуг и URL-адрес ACS (AssertionConsumerService), необходимые для настройки ADFS в качестве поставщика идентификации.
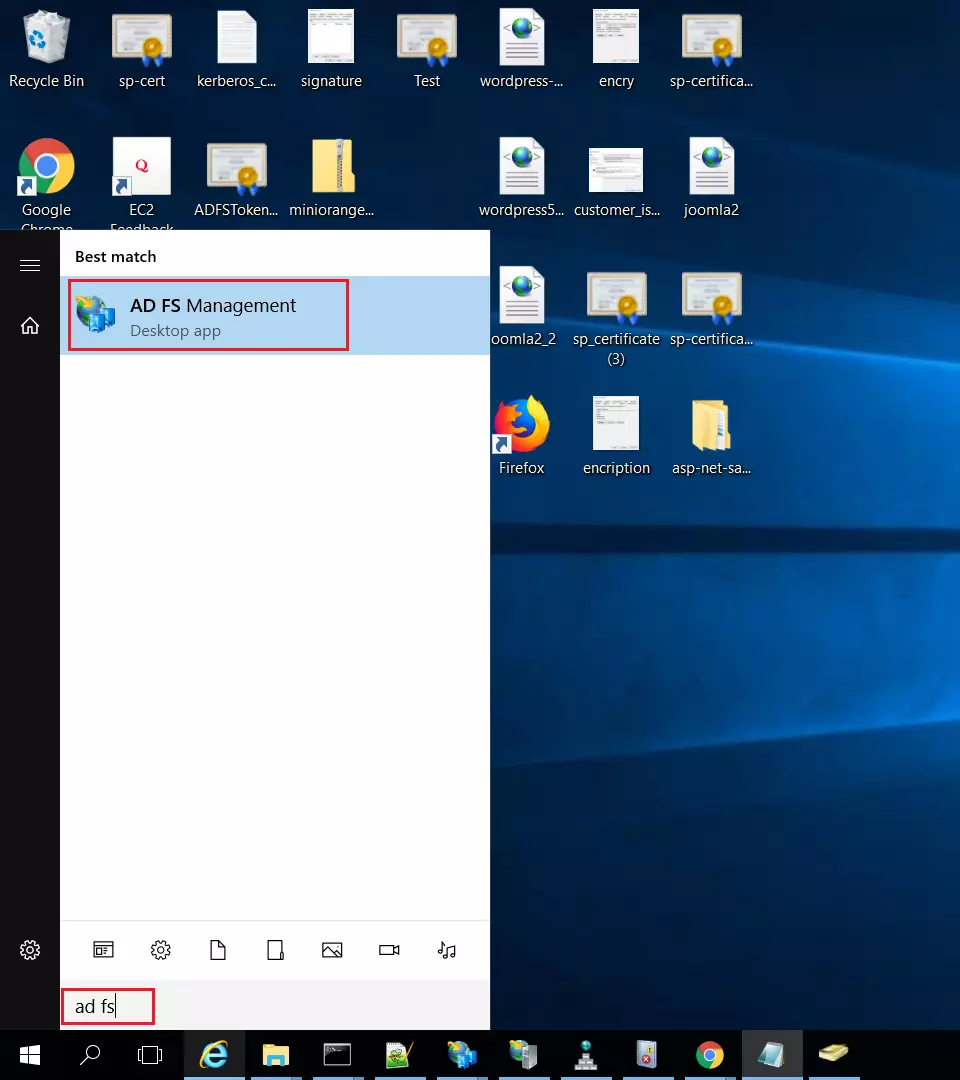
- В ADFS найдите Управление ADFS Приложение.
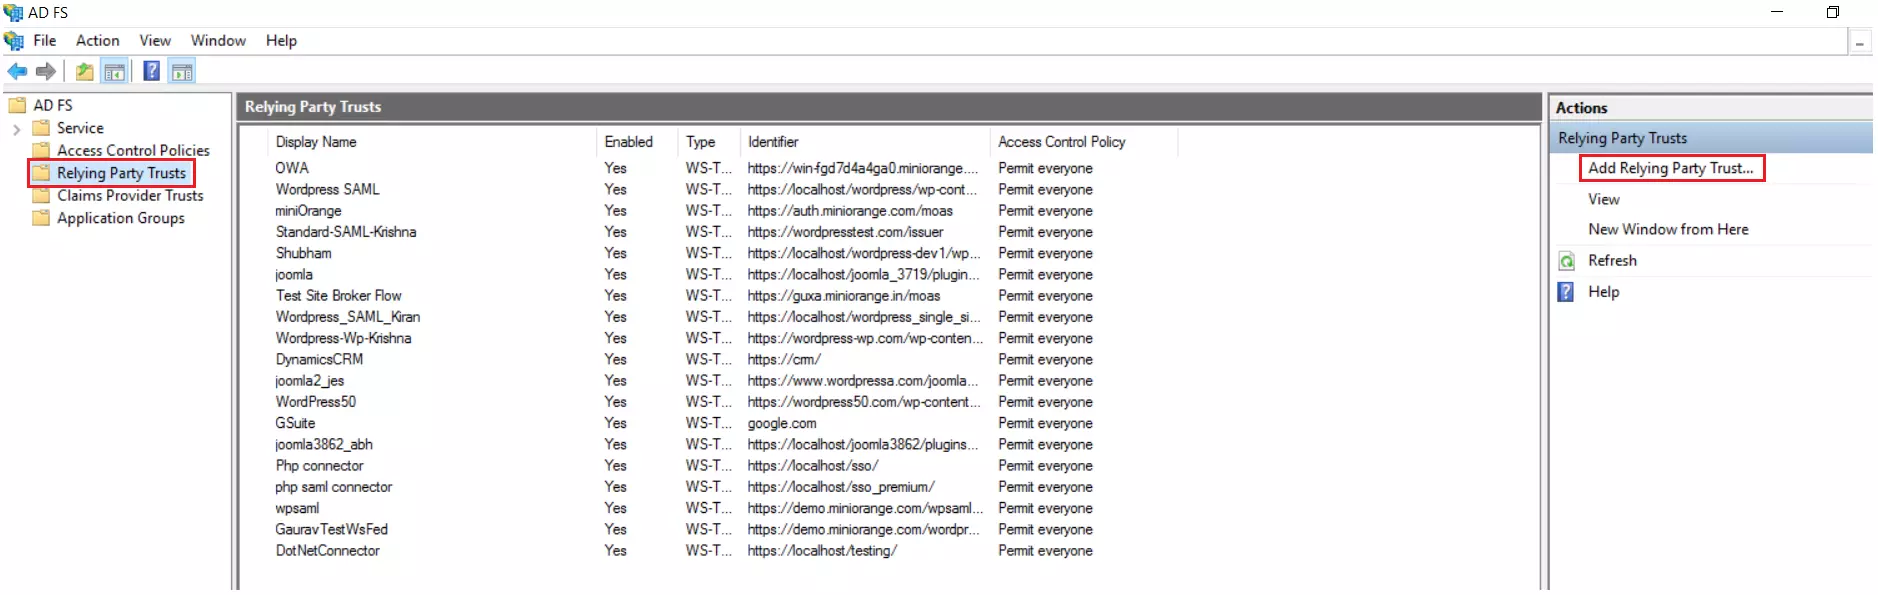
- Выбрать Доверие проверяющей стороны , а затем Добавить доверие проверяющей стороны после запуска AD FS Management.
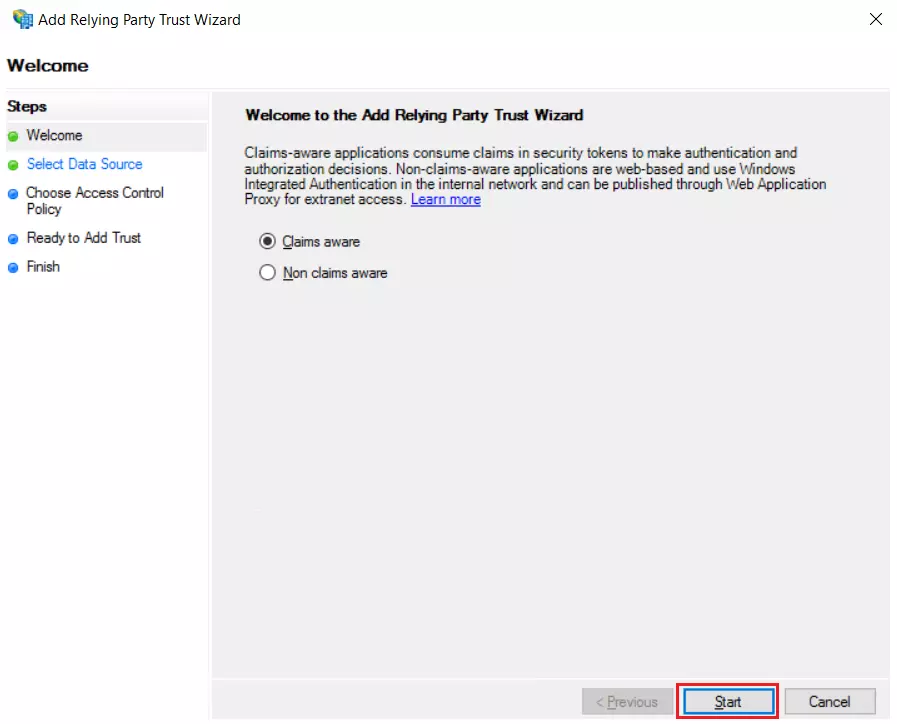
- В мастере настройки доверия проверяющей стороны нажмите Начать кнопка. Но сначала убедитесь, что Претензии осведомлены .
- Добавьте доверительное управление для проверяющей стороны, выбрав соответствующие параметры.
 Использование URL-адреса метаданных
- В разделе «Выбрать источник данных»: Импортируйте данные о зависимой стороне из интернета или локальной сети.Затем добавьте URL-адрес в поле «Адрес метаданных федерации». (Чтобы получить URL-адрес метаданных поставщика услуг, перейдите на вкладку «Информация о поставщике услуг» в плагине).
- Перейдите от шага 5 к шагу 8 и начните настройку с Шаг 9.
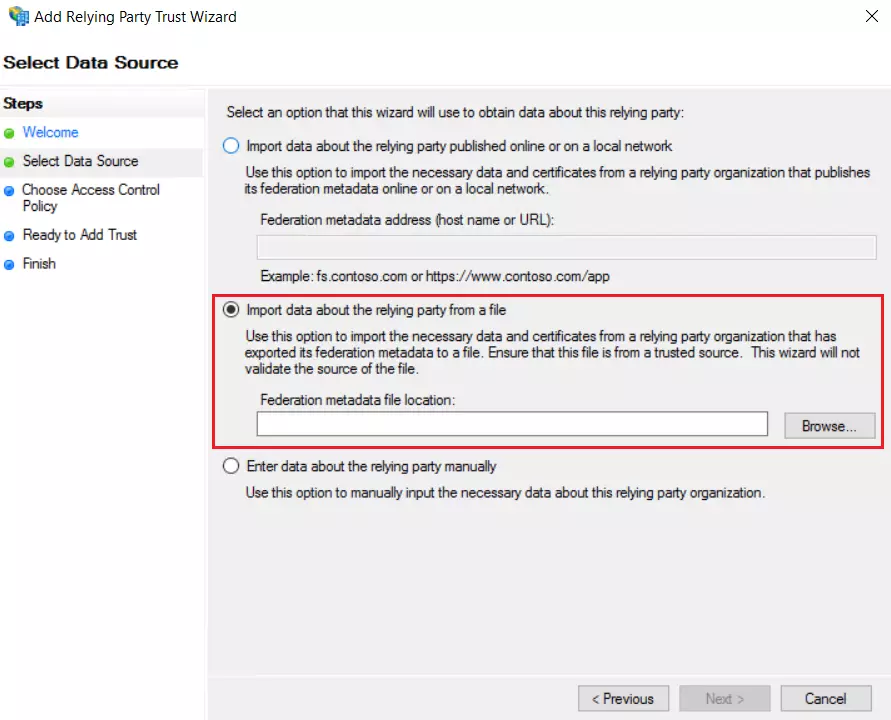
- В разделе «Выбрать источник данных»: Импорт данных о проверяющей стороне из файла выберите опцию, а затем найдите файл метаданных (вы можете загрузить файл метаданных SharePoint из плагина в разделе...). Метаданные поставщика услуг вкладка).
- Перейдите от шага 5 к шагу 8 и начните настройку с Шаг 9.
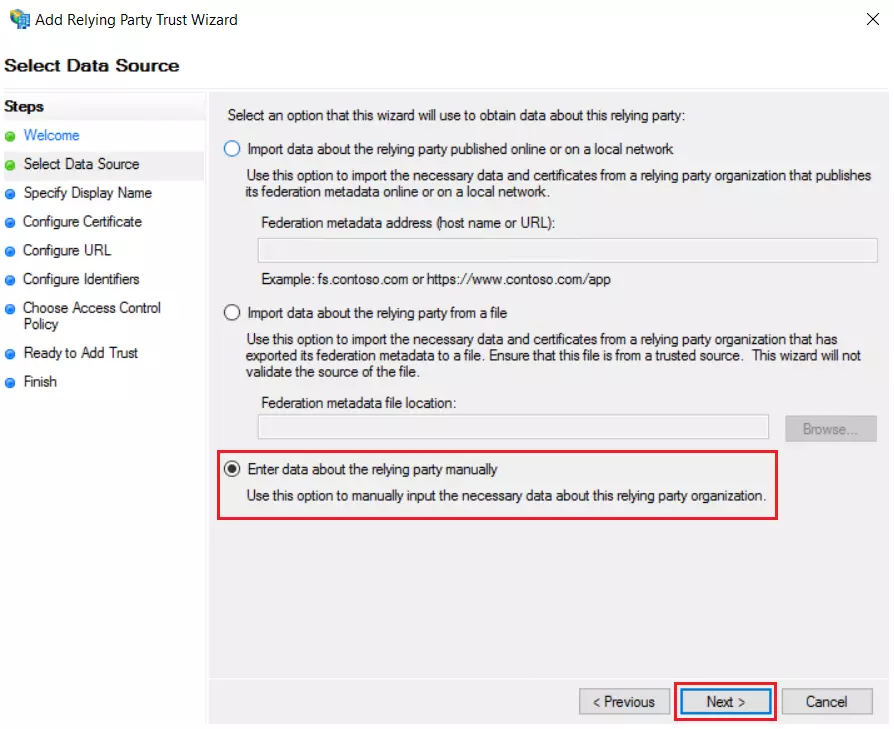
- В разделе «Выбрать источник данных»: Введите данные о проверяющей стороне вручную & Нажмите на Следующая.
- Введите отображаемое имя и нажмите Следующая.
- Загрузите сертификат и нажмите СледующаяЗагрузите сертификат из плагина и загрузите его в ADFS.
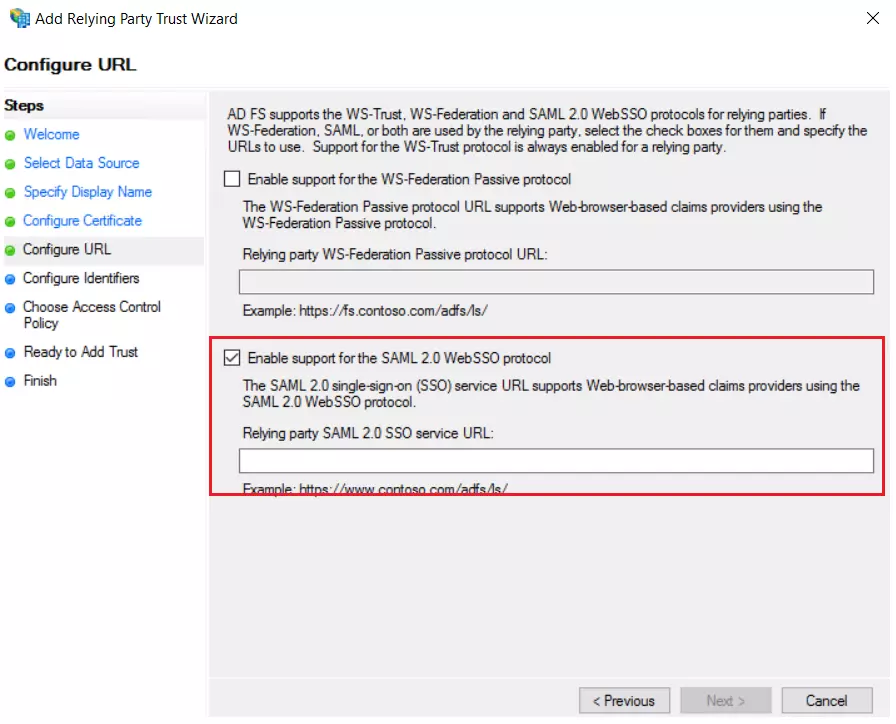
- Выбрать Включить поддержку протокола SAML 2.0 WebSSO Введите URL-адрес ACS из плагинов. Информация о поставщике услуг Вкладка. Нажмите «Далее».
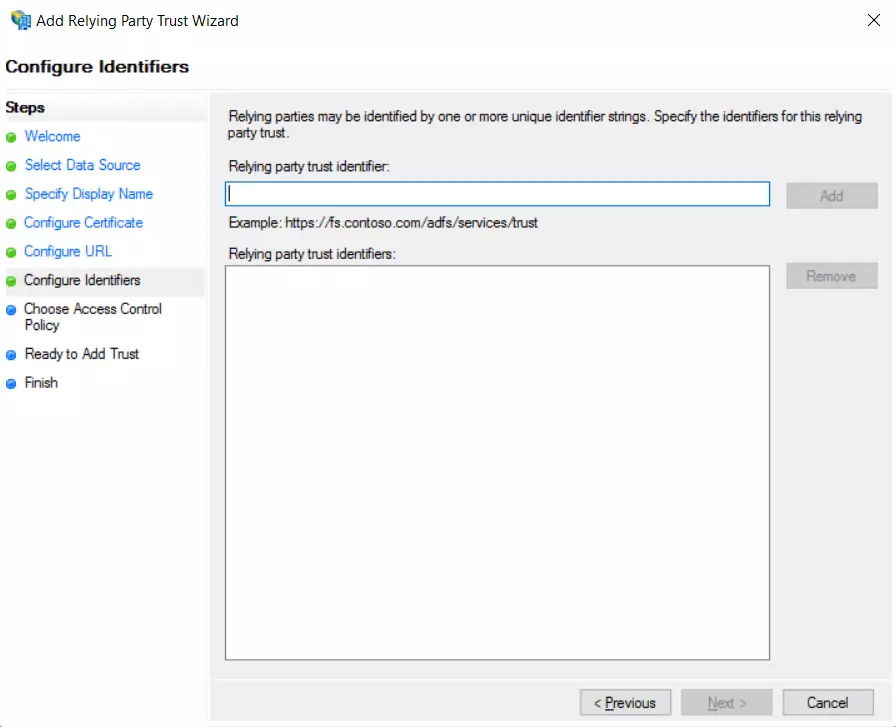
- Добавить Идентификатор объекта в качестве идентификатора доверия проверяющей стороны из плагина. Информация о поставщике услуг Нажмите клавишу Tab, затем нажмите «Добавить» и «Далее».
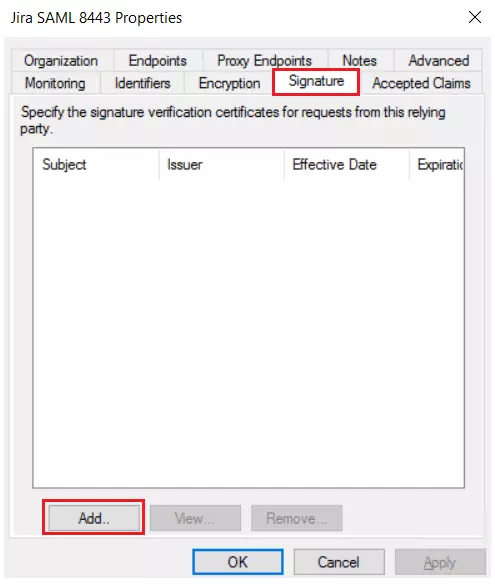
- Кроме того, загрузите сертификат подписи на вкладке «Информация о поставщике услуг» в плагине.
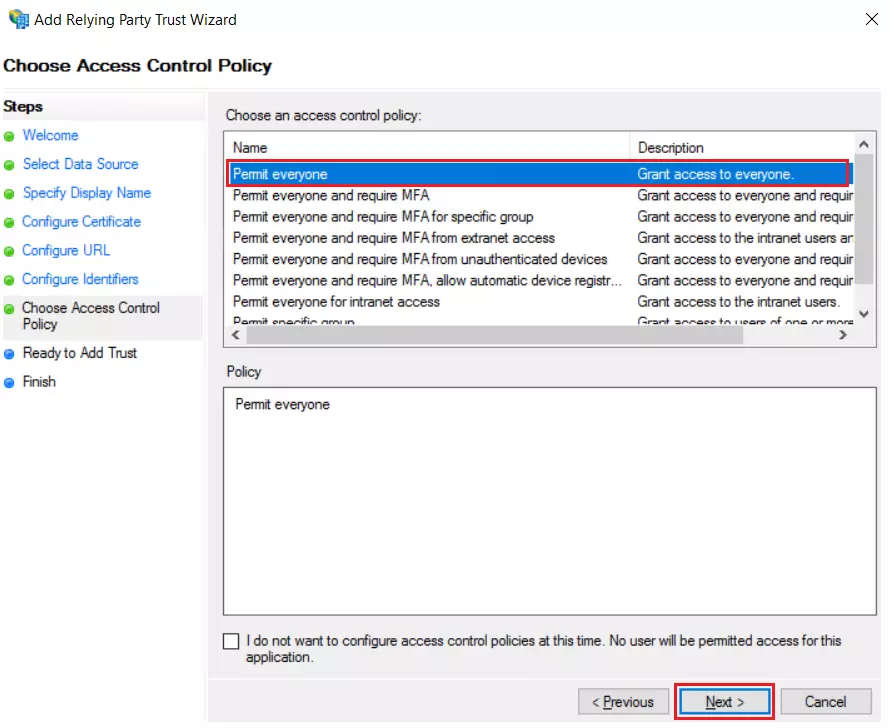
- Нажмите Следующая после выбора Разрешить всем в качестве политики контроля доступа.
- Нажмите Следующая Нажмите кнопку «Готово добавить доверие» и затем нажмите на нее. Закрыто .
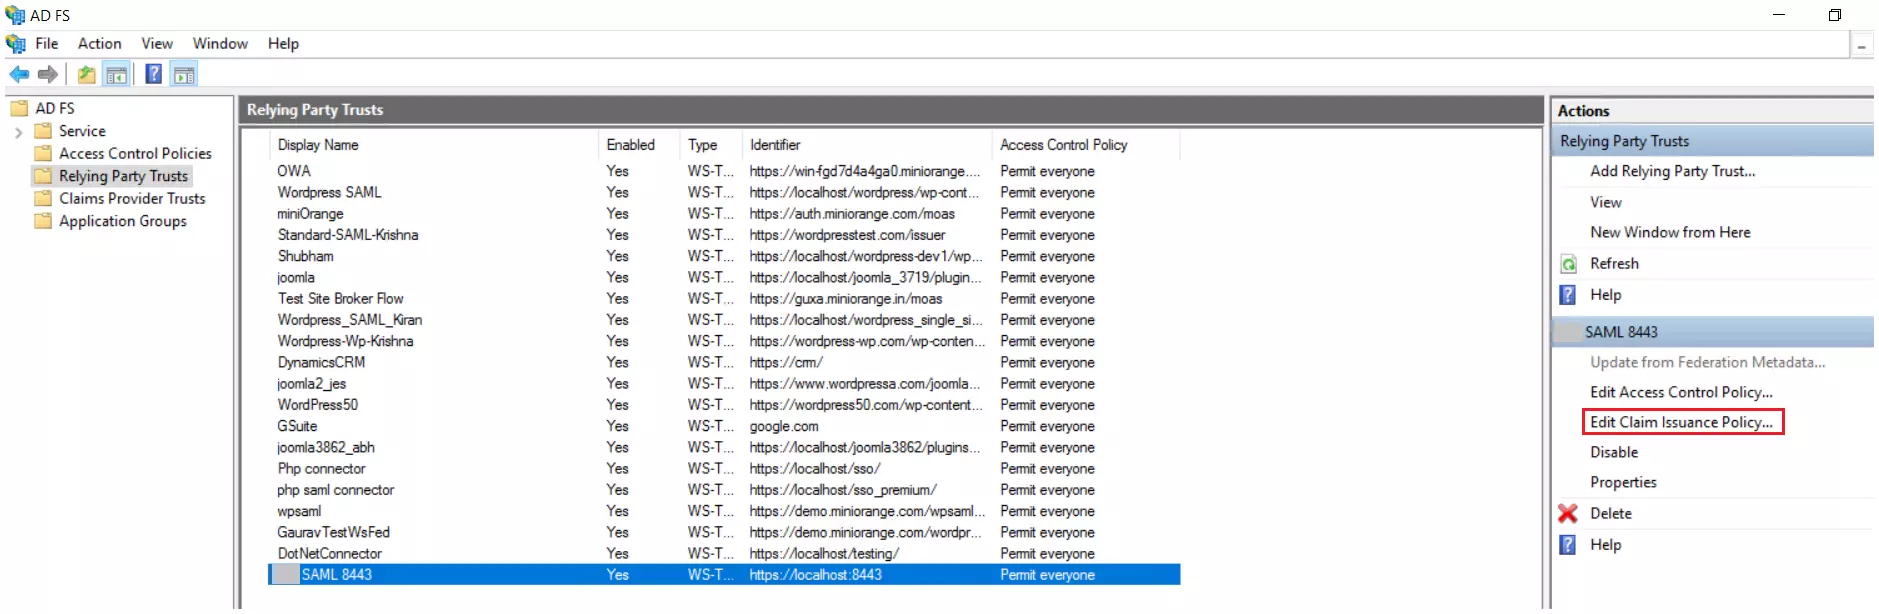
- Будет отображен список доверительных фондов, полагающихся на доверие. Нажмите. Изменить политику выдачи претензий после выбора соответствующего приложения.
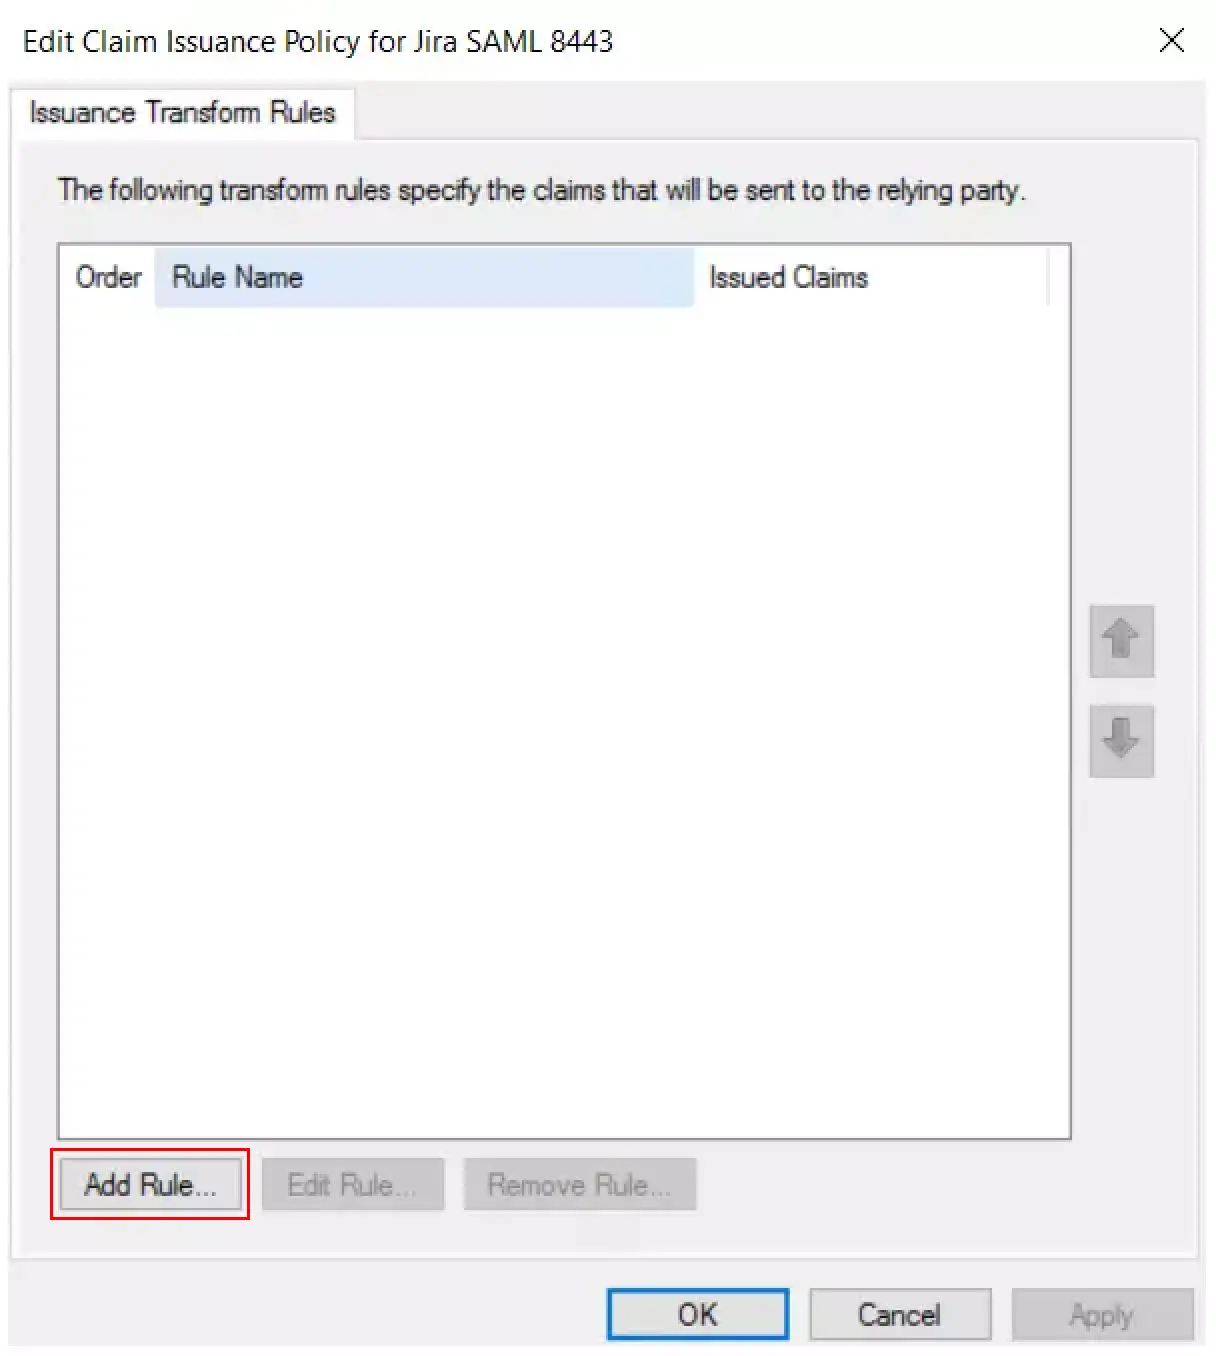
- Нажмите на Добавить правило .
- Нажмите Далее после выбора Отправлять атрибуты LDAP как утверждения.
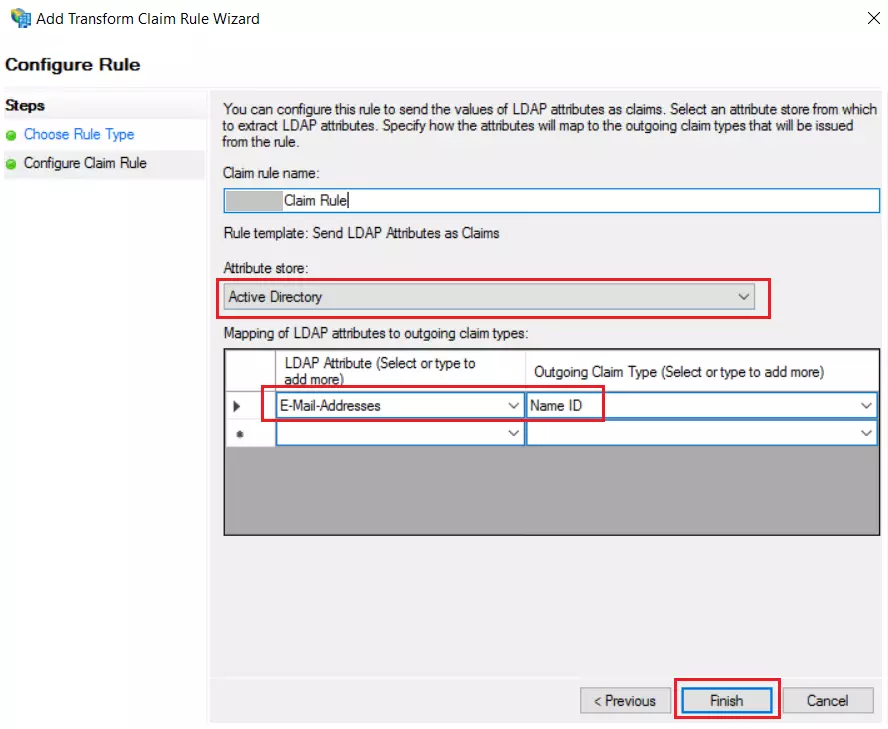
- Введите следующие данные и нажмите Завершить.
- Нажмите Применить а затем нажмите Ok .
- Выберите свойство приложения и добавьте сертификат, загруженный из дополнения.
- Setspn -a HTTP/##ADFS Server FQDN## ##Domain Service Account##
- FQDN — это полное доменное имя (например: adfs4.example.com).
- Учетная запись службы домена — это имя пользователя учетной записи в Active Directory.
- Пример: setspn -a HTTP/adfs.example.com имя пользователя/домен
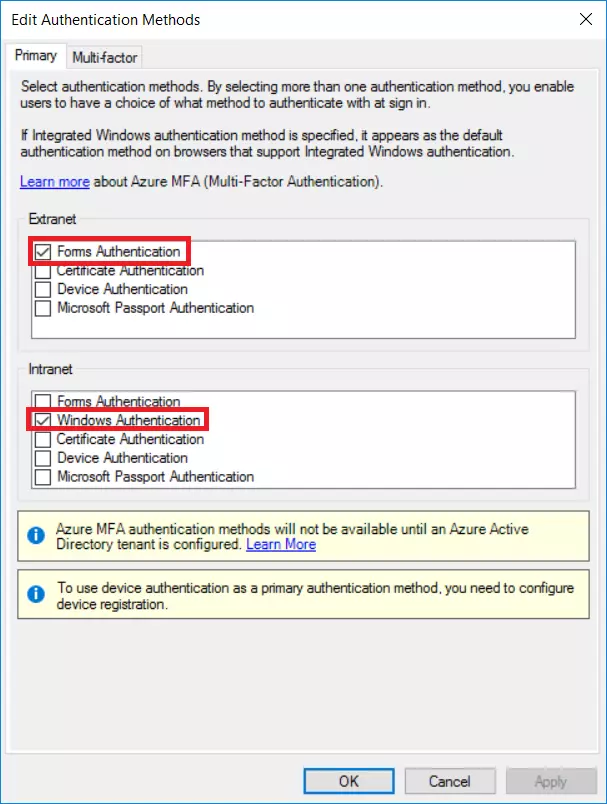
- Перейдите в раздел «Политики аутентификации» в консоли управления AD FS и обновите глобальные политики аутентификации. В зоне «Интранет» установите флажок «Аутентификация Windows».
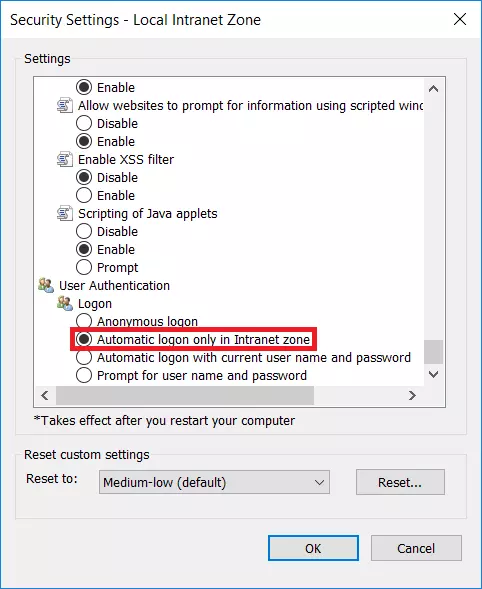
- Откройте Internet Explorer. Перейдите на вкладку «Безопасность» в параметрах интернета.
- Добавьте полное доменное имя (FQDN) AD FS в список сайтов в локальной интрасети, а затем перезапустите браузер.
- Выберите пользовательский уровень для зоны безопасности. Автоматический вход только в зоне интрасети из списка опций.
- Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
- Get-AdfsProperties | Select -ExpandProperty WIASupportedUserAgents.
- Вы настроили ADFS для аутентификации Windows.
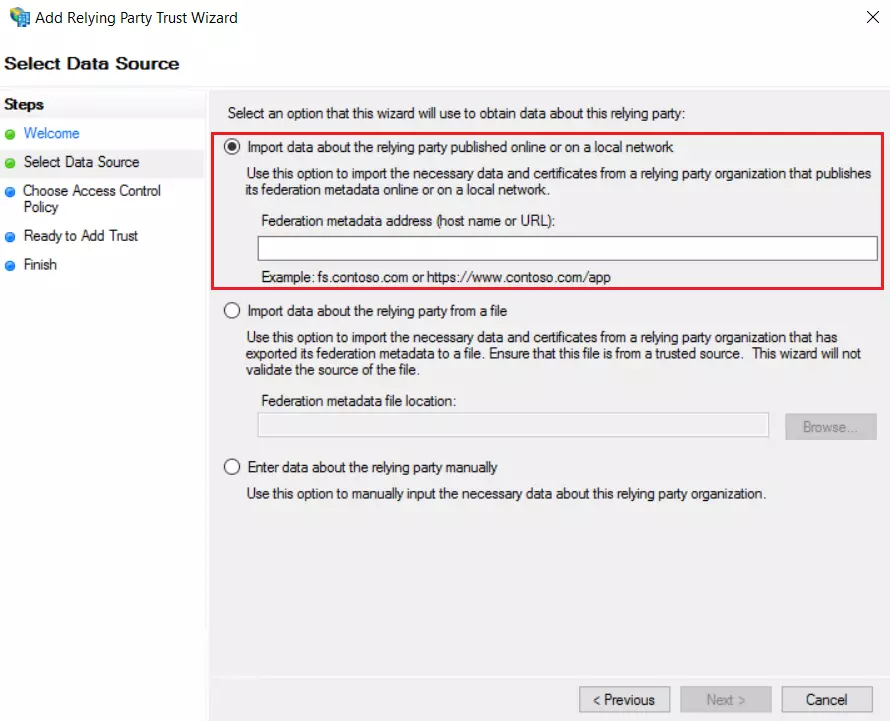
Использование XML-файла метаданных
Использование ручной настройки
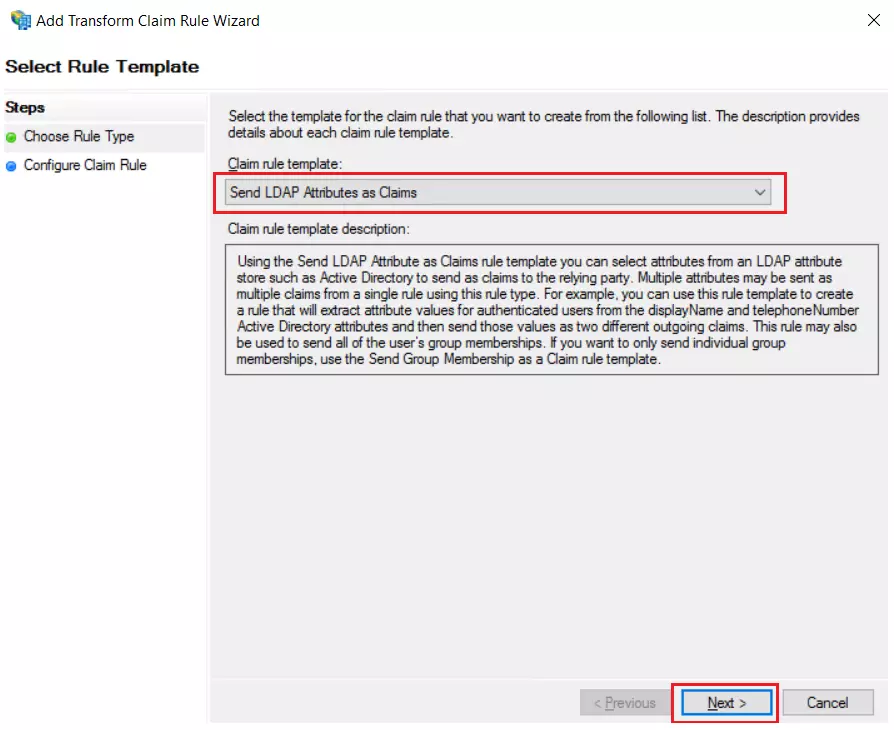
| Имя правила утверждения: | Атрибуты |
| Магазин атрибутов: | Active Directory |
| Атрибут LDAP: | Адрес электронной почты |
| Тип исходящей претензии: | Имя ID |
* Единый вход для Windows (опционально)
Шаги по настройке ADFS для аутентификации Windows.
Откройте командную строку с правами администратора на сервере ADFS и выполните следующую команду:
Откройте PowerShell и выполните следующие две команды, чтобы включить аутентификацию Windows в браузере Chrome.
2. Настройте Magento в качестве поставщика услуг (SP).
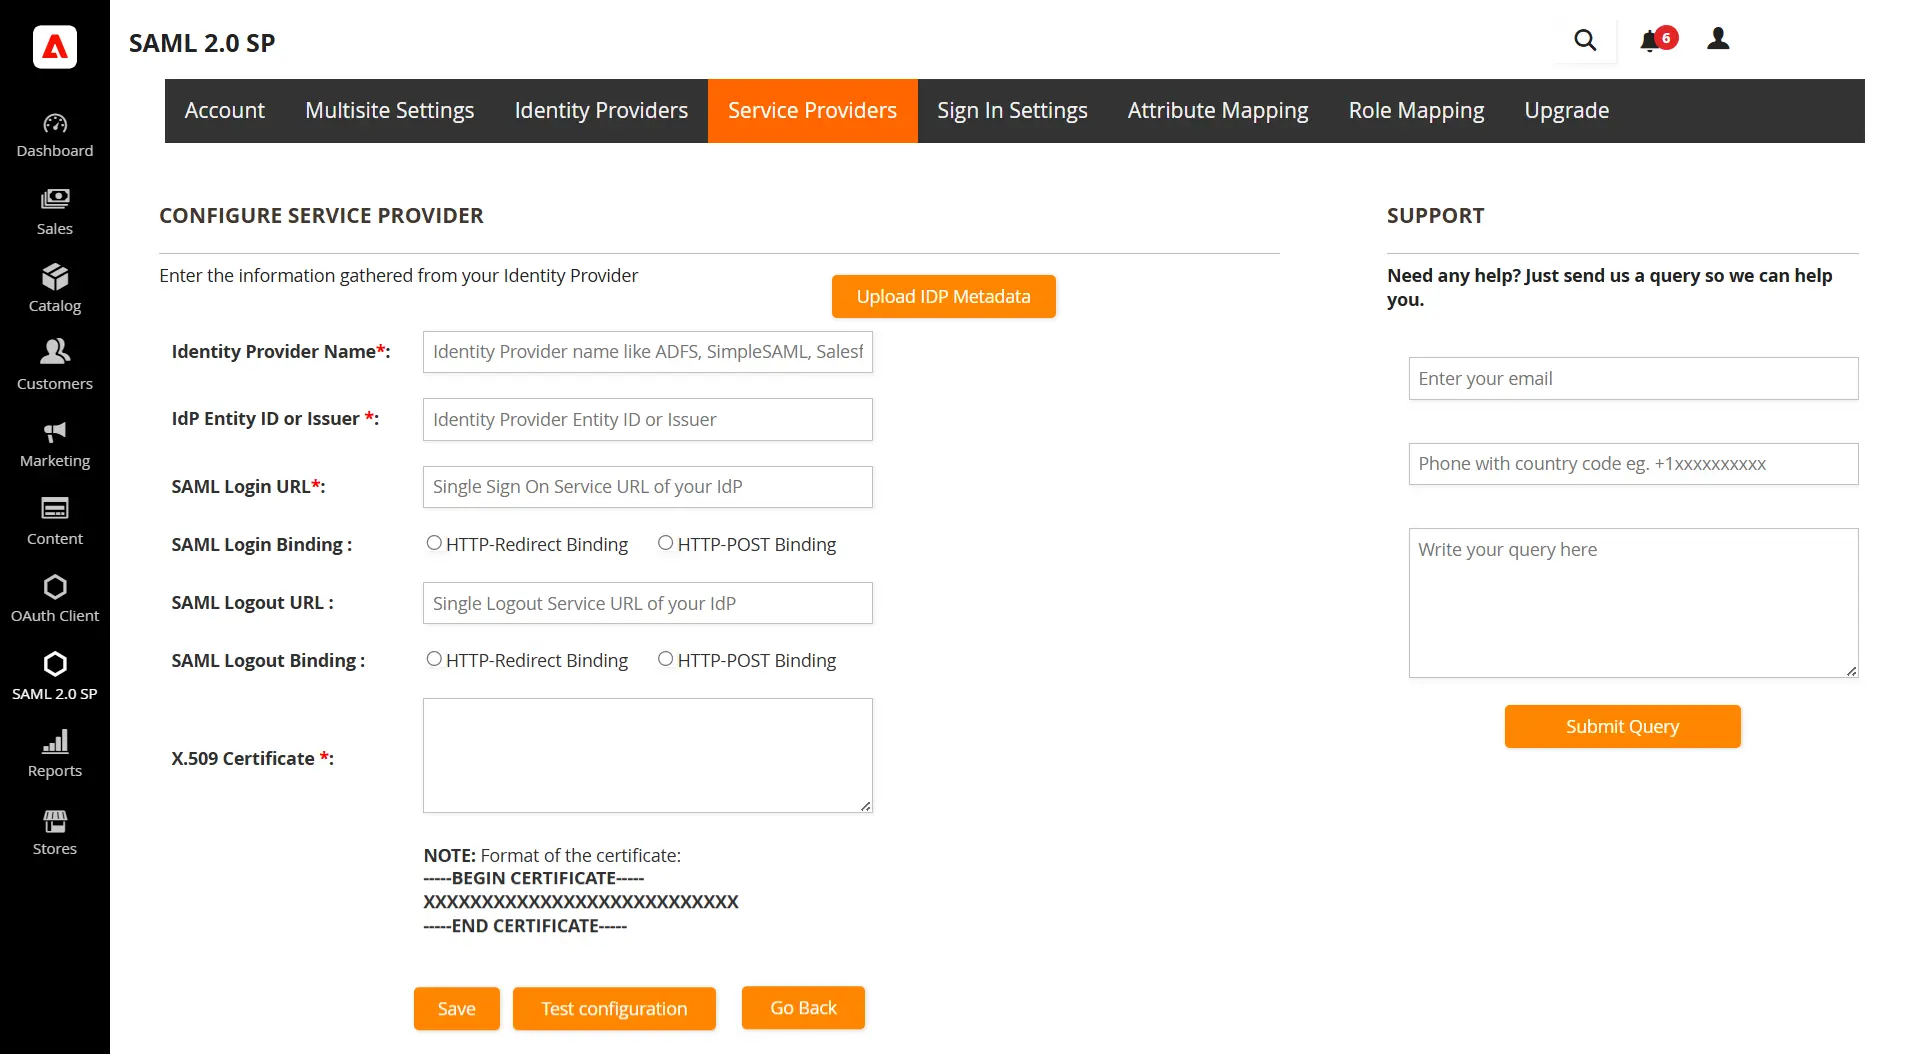
- Копировать Идентификатор сущности SAML, URL-адрес конечной точки единого входа SAML и сертификат x.509. из документа «Метаданные федерации» и вставьте его. Идентификатор сущности IdP или эмитент, URL-адрес службы единого входа, сертификат x.509. соответственно в полях плагина.
| Идентификатор объекта IdP или эмитент | Идентификатор сущности SAML в документе метаданных федерации |
| URL-адрес службы единого входа | URL-адрес конечной точки единого входа SAML в документе метаданных федерации. |
| Сертификат Х.509 | Сертификат x.509 в документе метаданных федерации. |
- Нажмите на Сохранено Кнопка для сохранения всех ваших настроек.
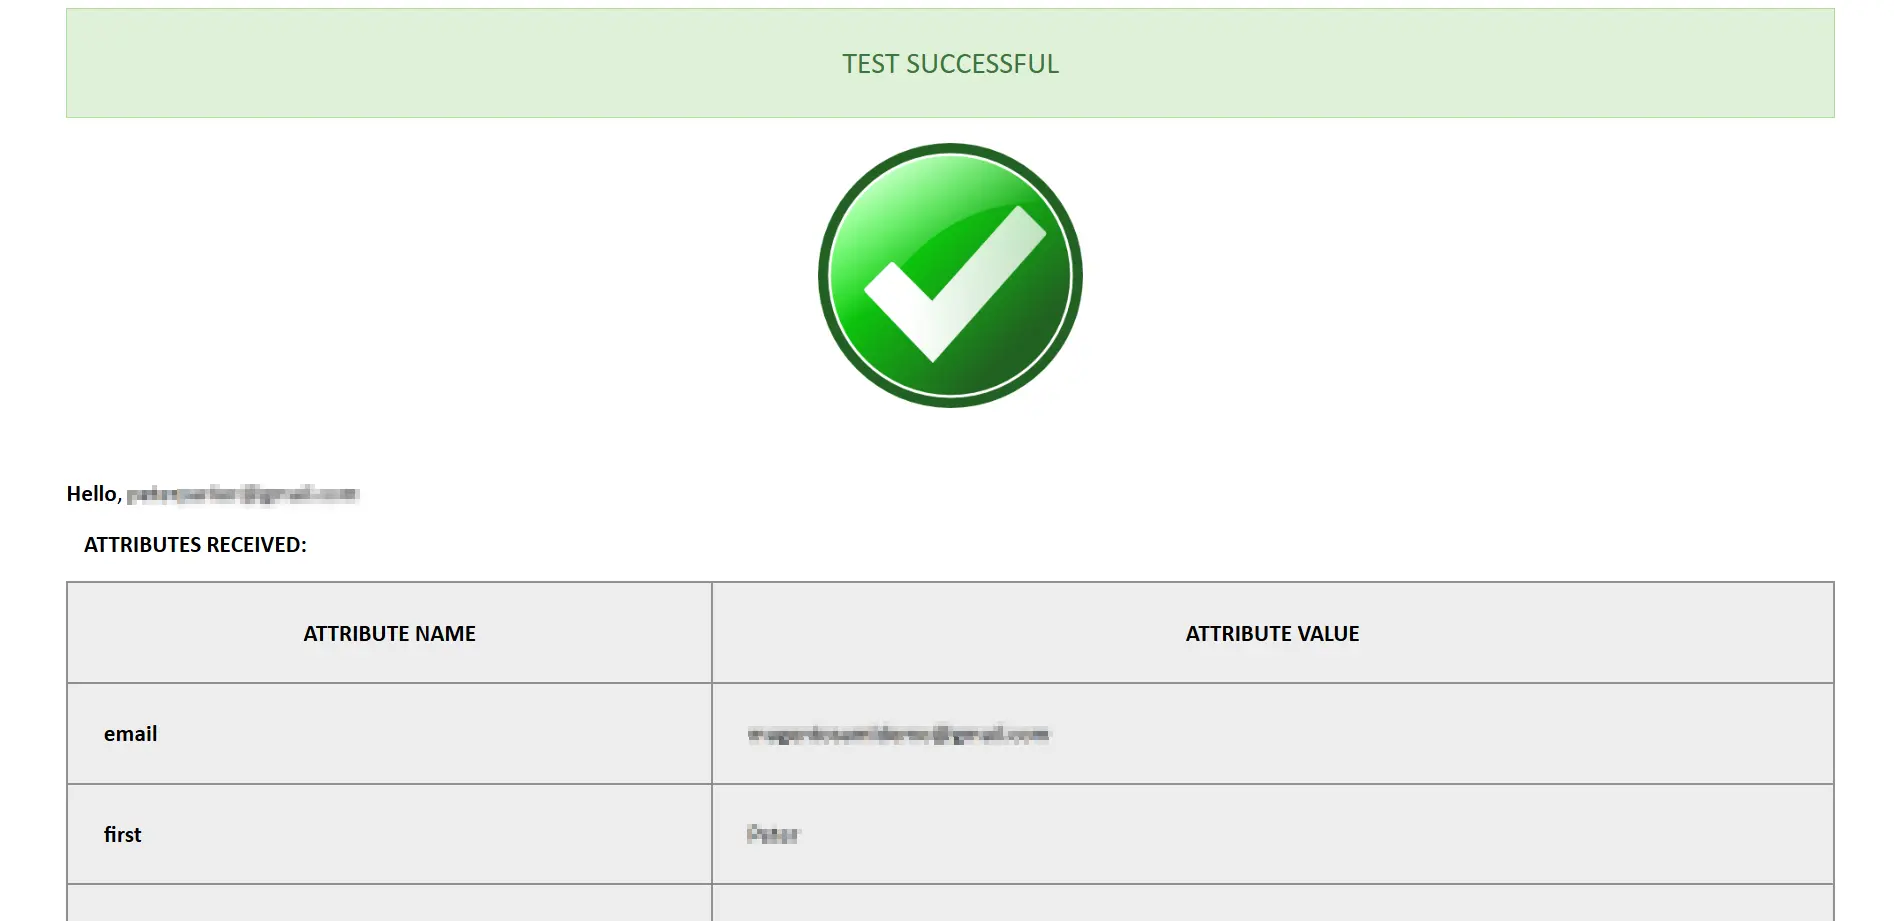
- Чтобы проверить правильность настройки Magento в качестве поставщика услуг, нажмите на кнопку. Тестовая конфигурация .
3. Настройки мультисайтовой конфигурации (*Доступно в корпоративных версиях)
- Перейдите в Настройки мультисайта Вкладка. Здесь вы можете указать все дочерние сайты вашей установки Magento, для которых вы хотите включить единый вход (SSO). Вы можете установить флажки напротив всех дочерних сайтов и нажать кнопку «Сохранить».
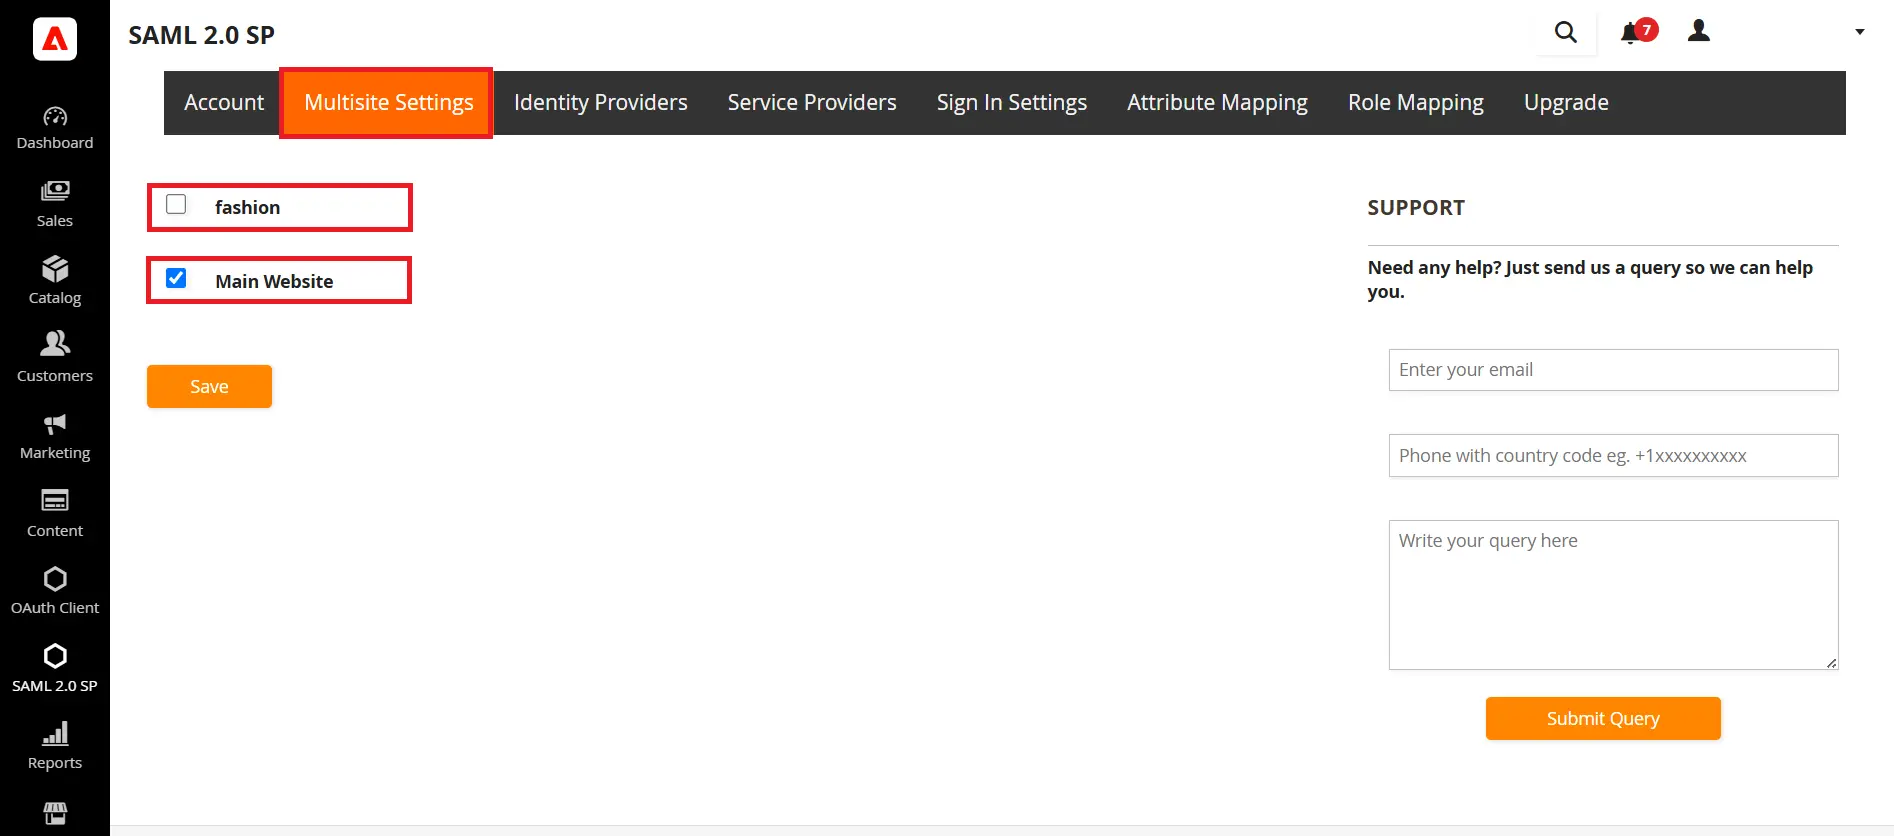
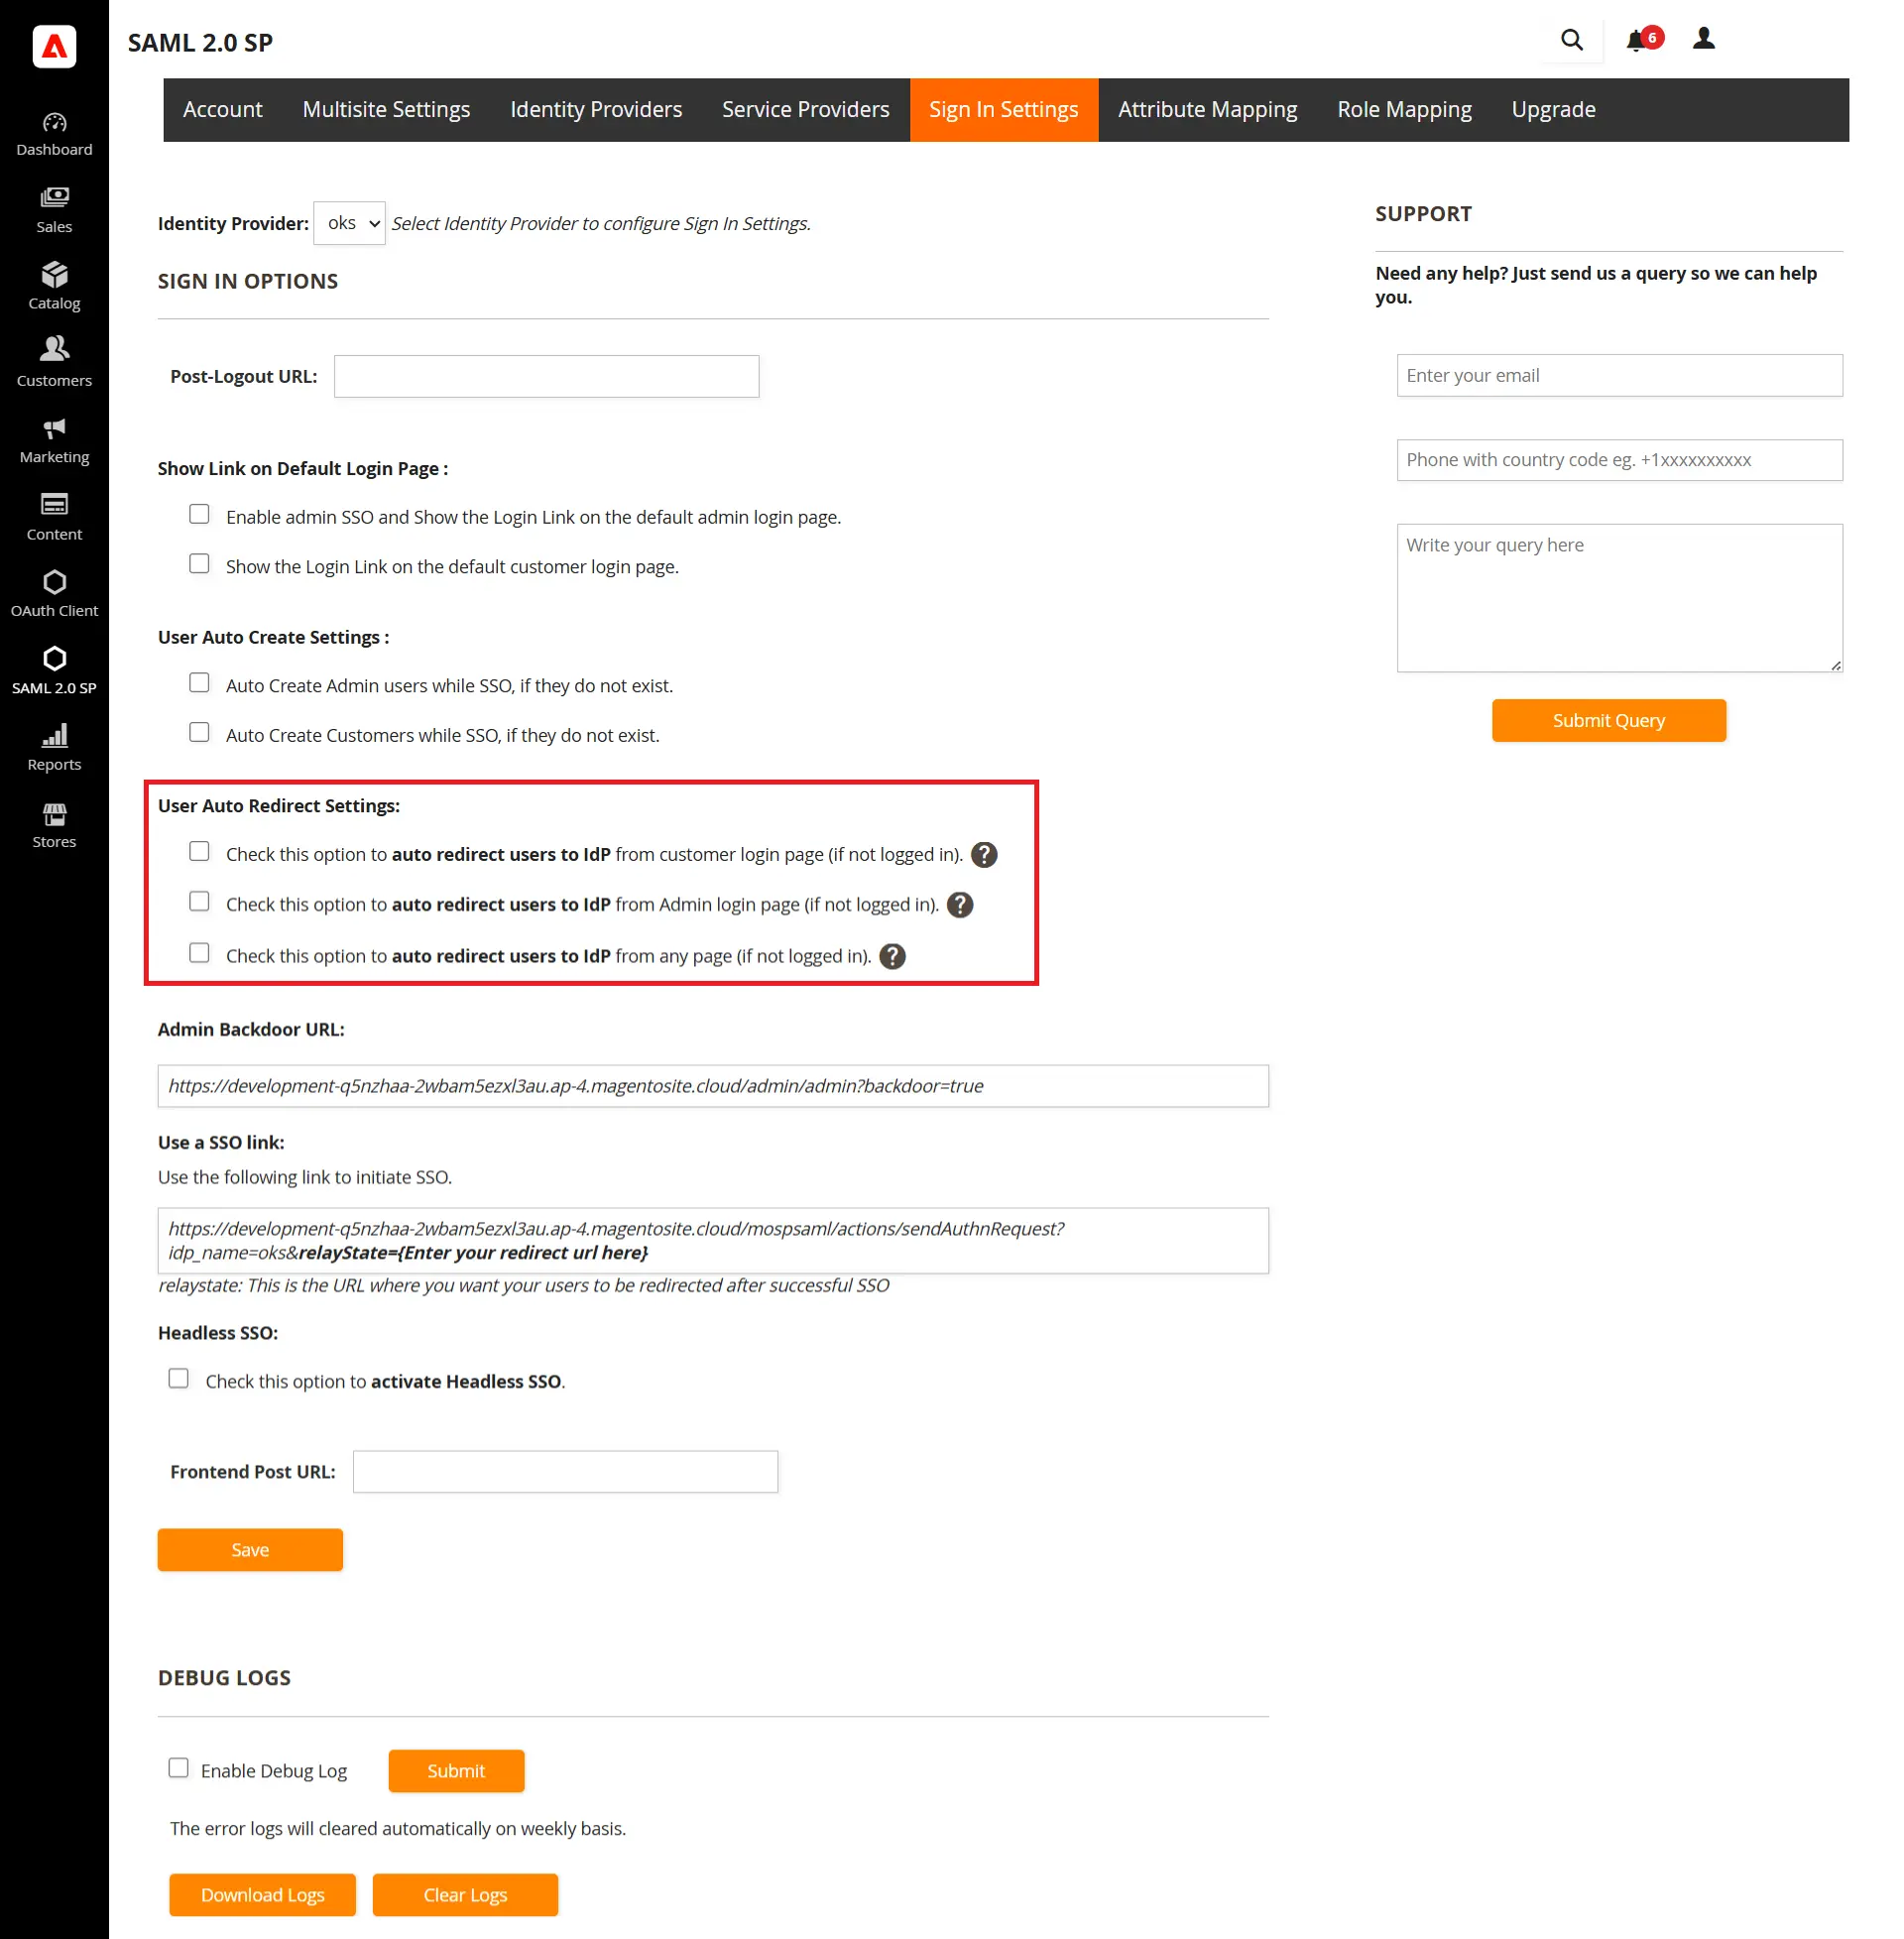
4. Настройки входа в систему
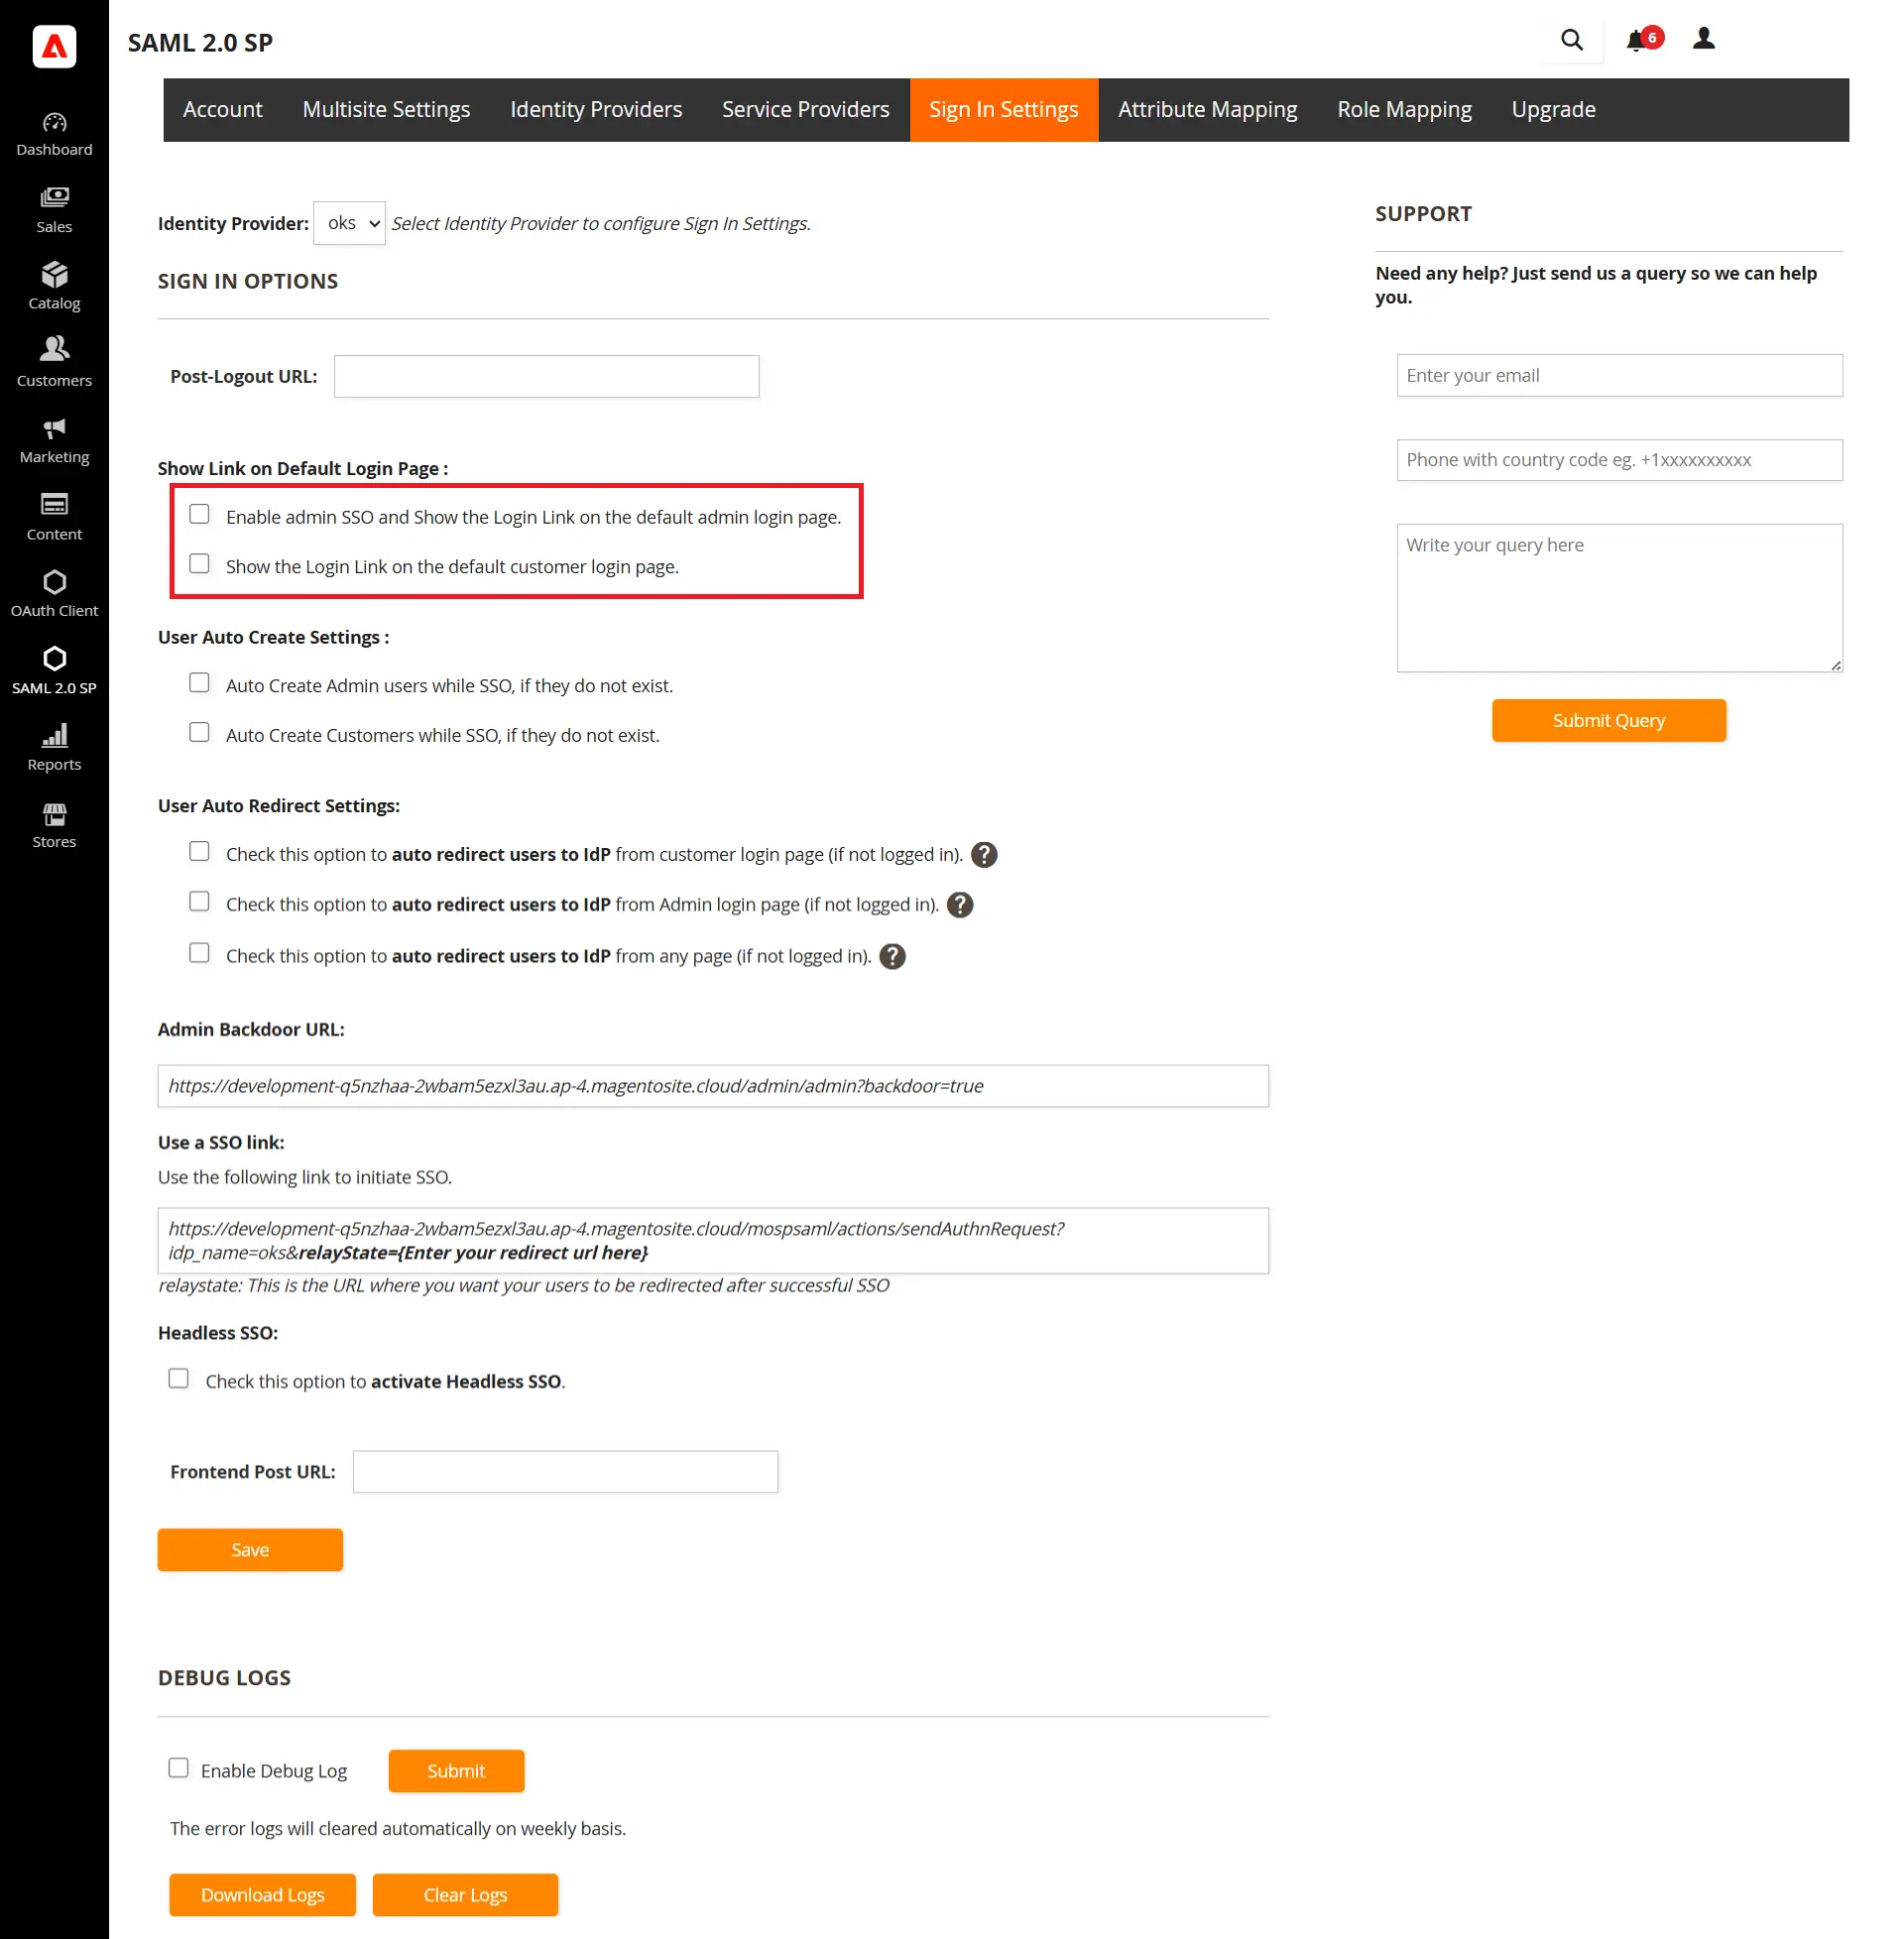
- Перейдите в Настройки входа Вкладка. Здесь вы найдете опцию включения ссылки для входа в систему. Администратор*/Клиент Страница входа (*В премиум-версиях доступен единый вход в административную панель)
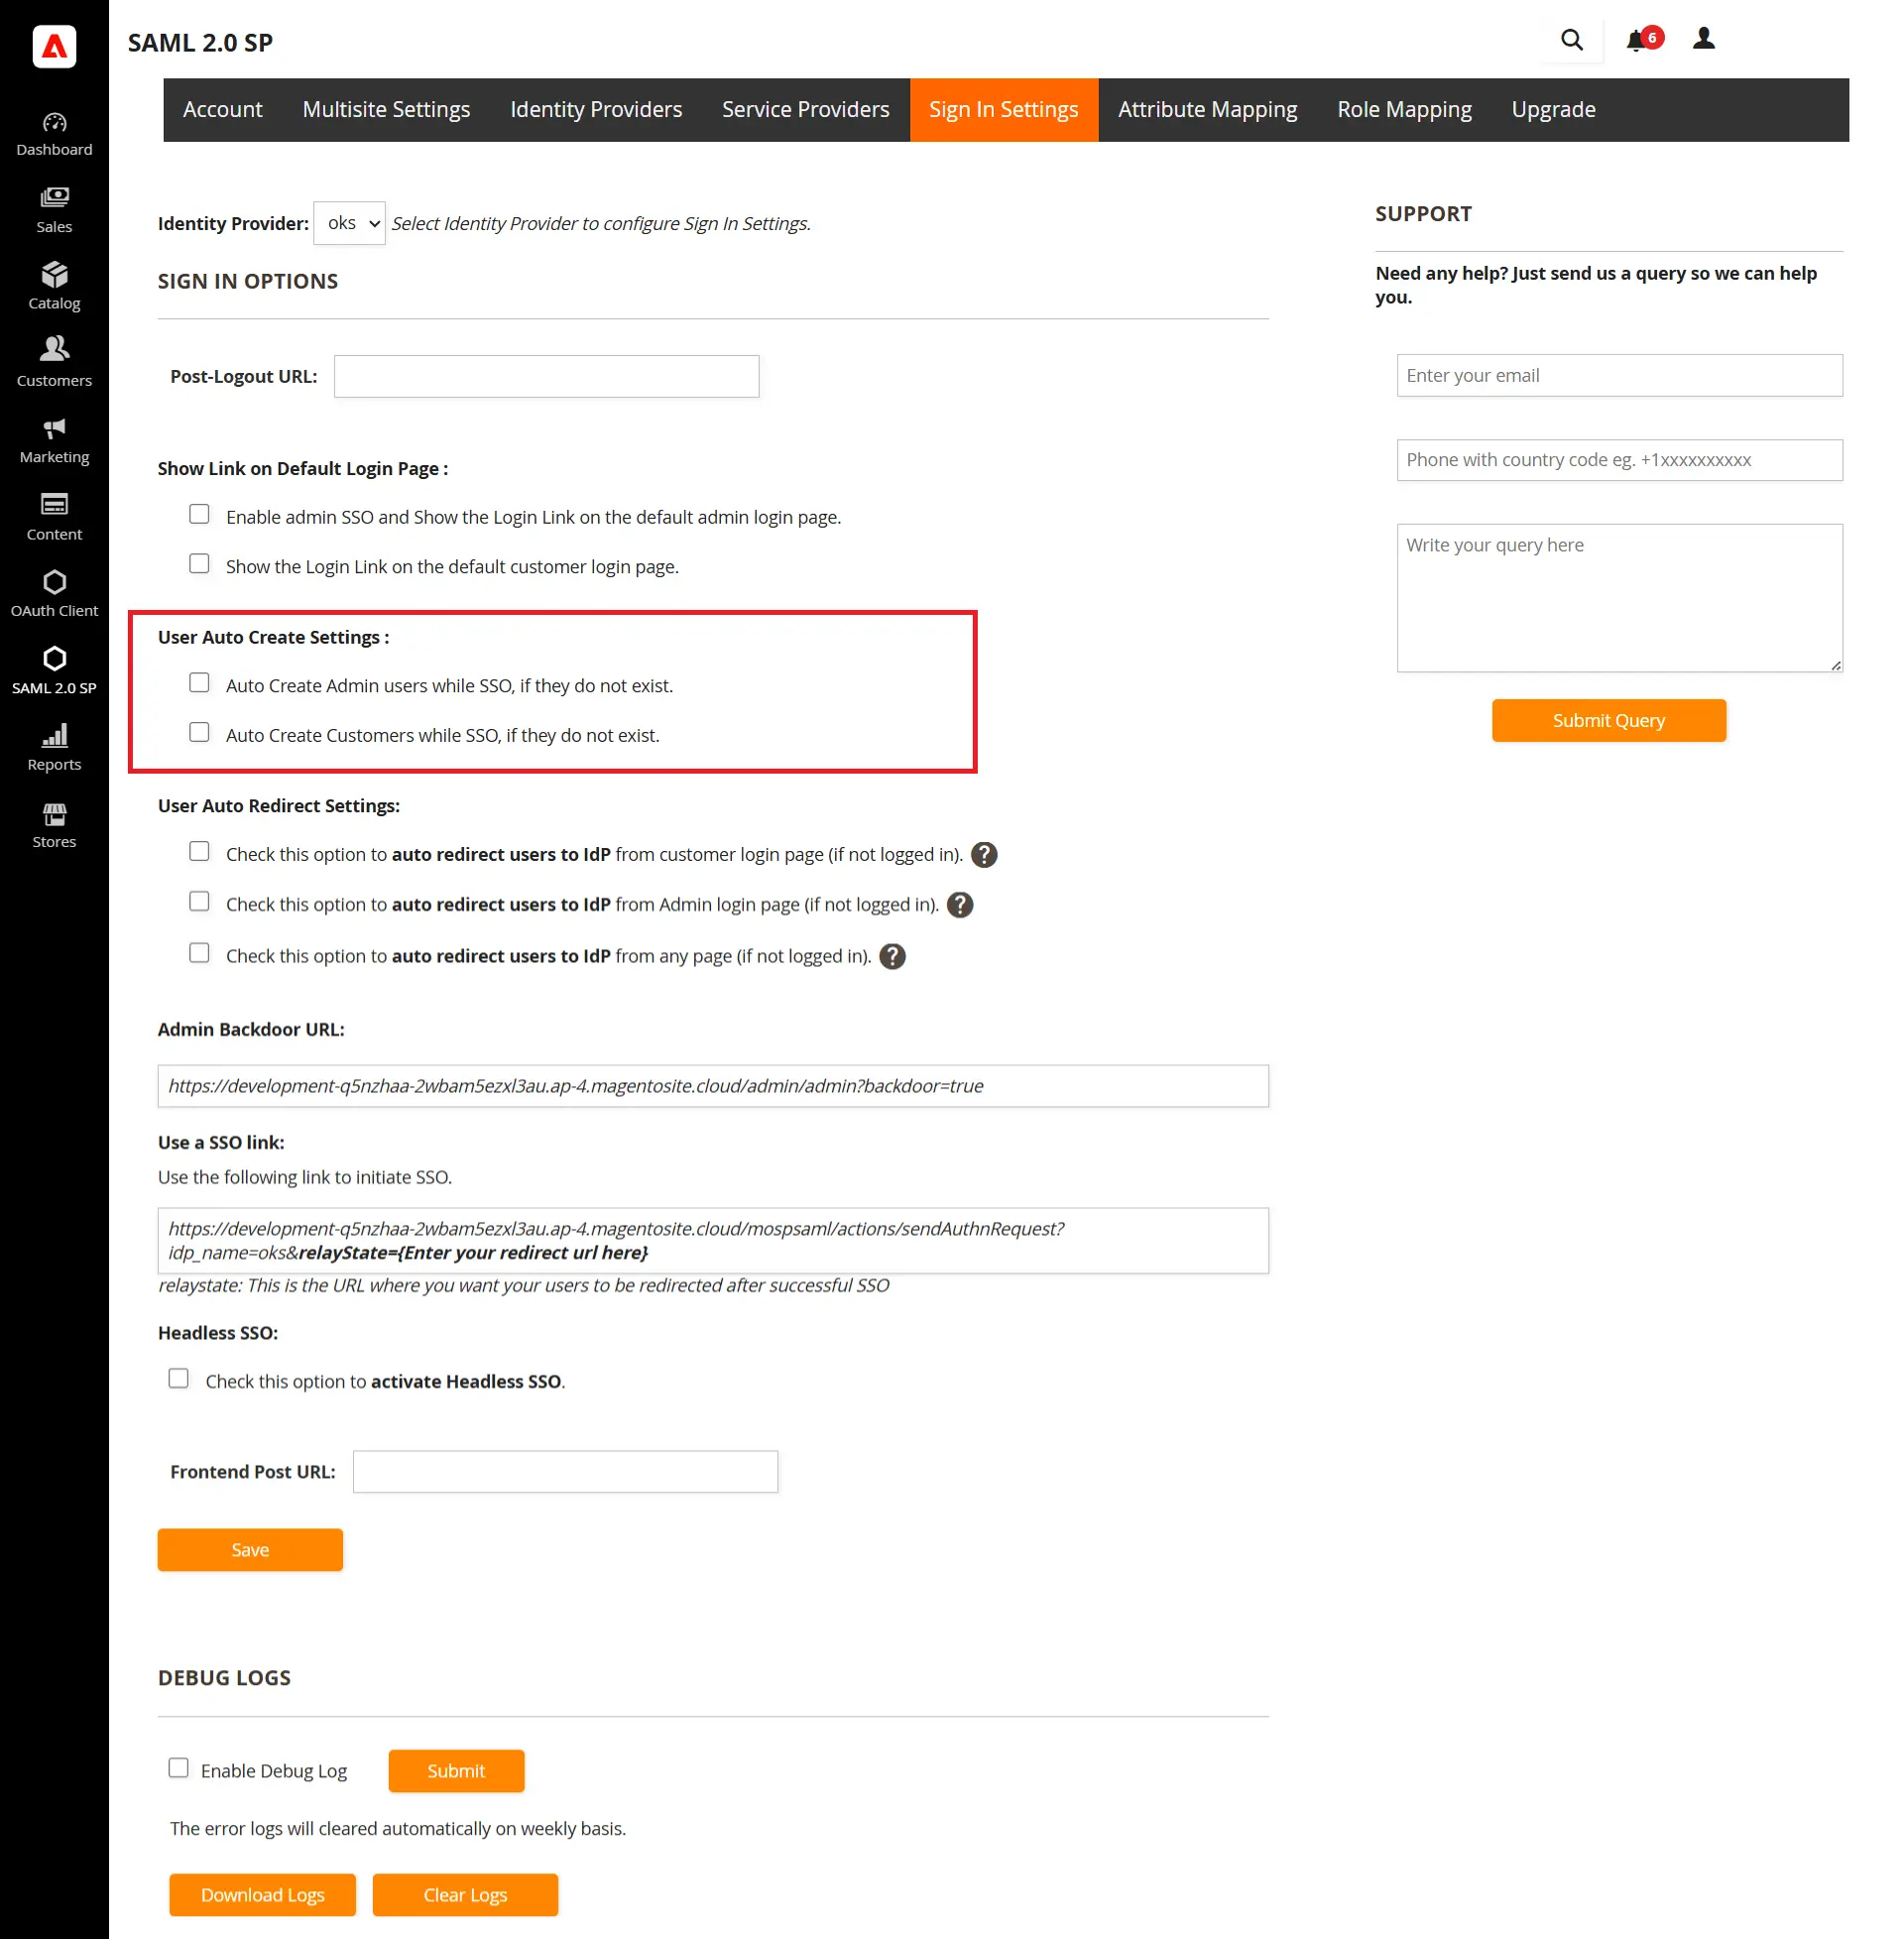
- Вы можете автоматически создавать пользователей с правами администратора и клиентов во время единого входа (SSO), если они еще не существуют. Для этого просто установите соответствующий флажок.
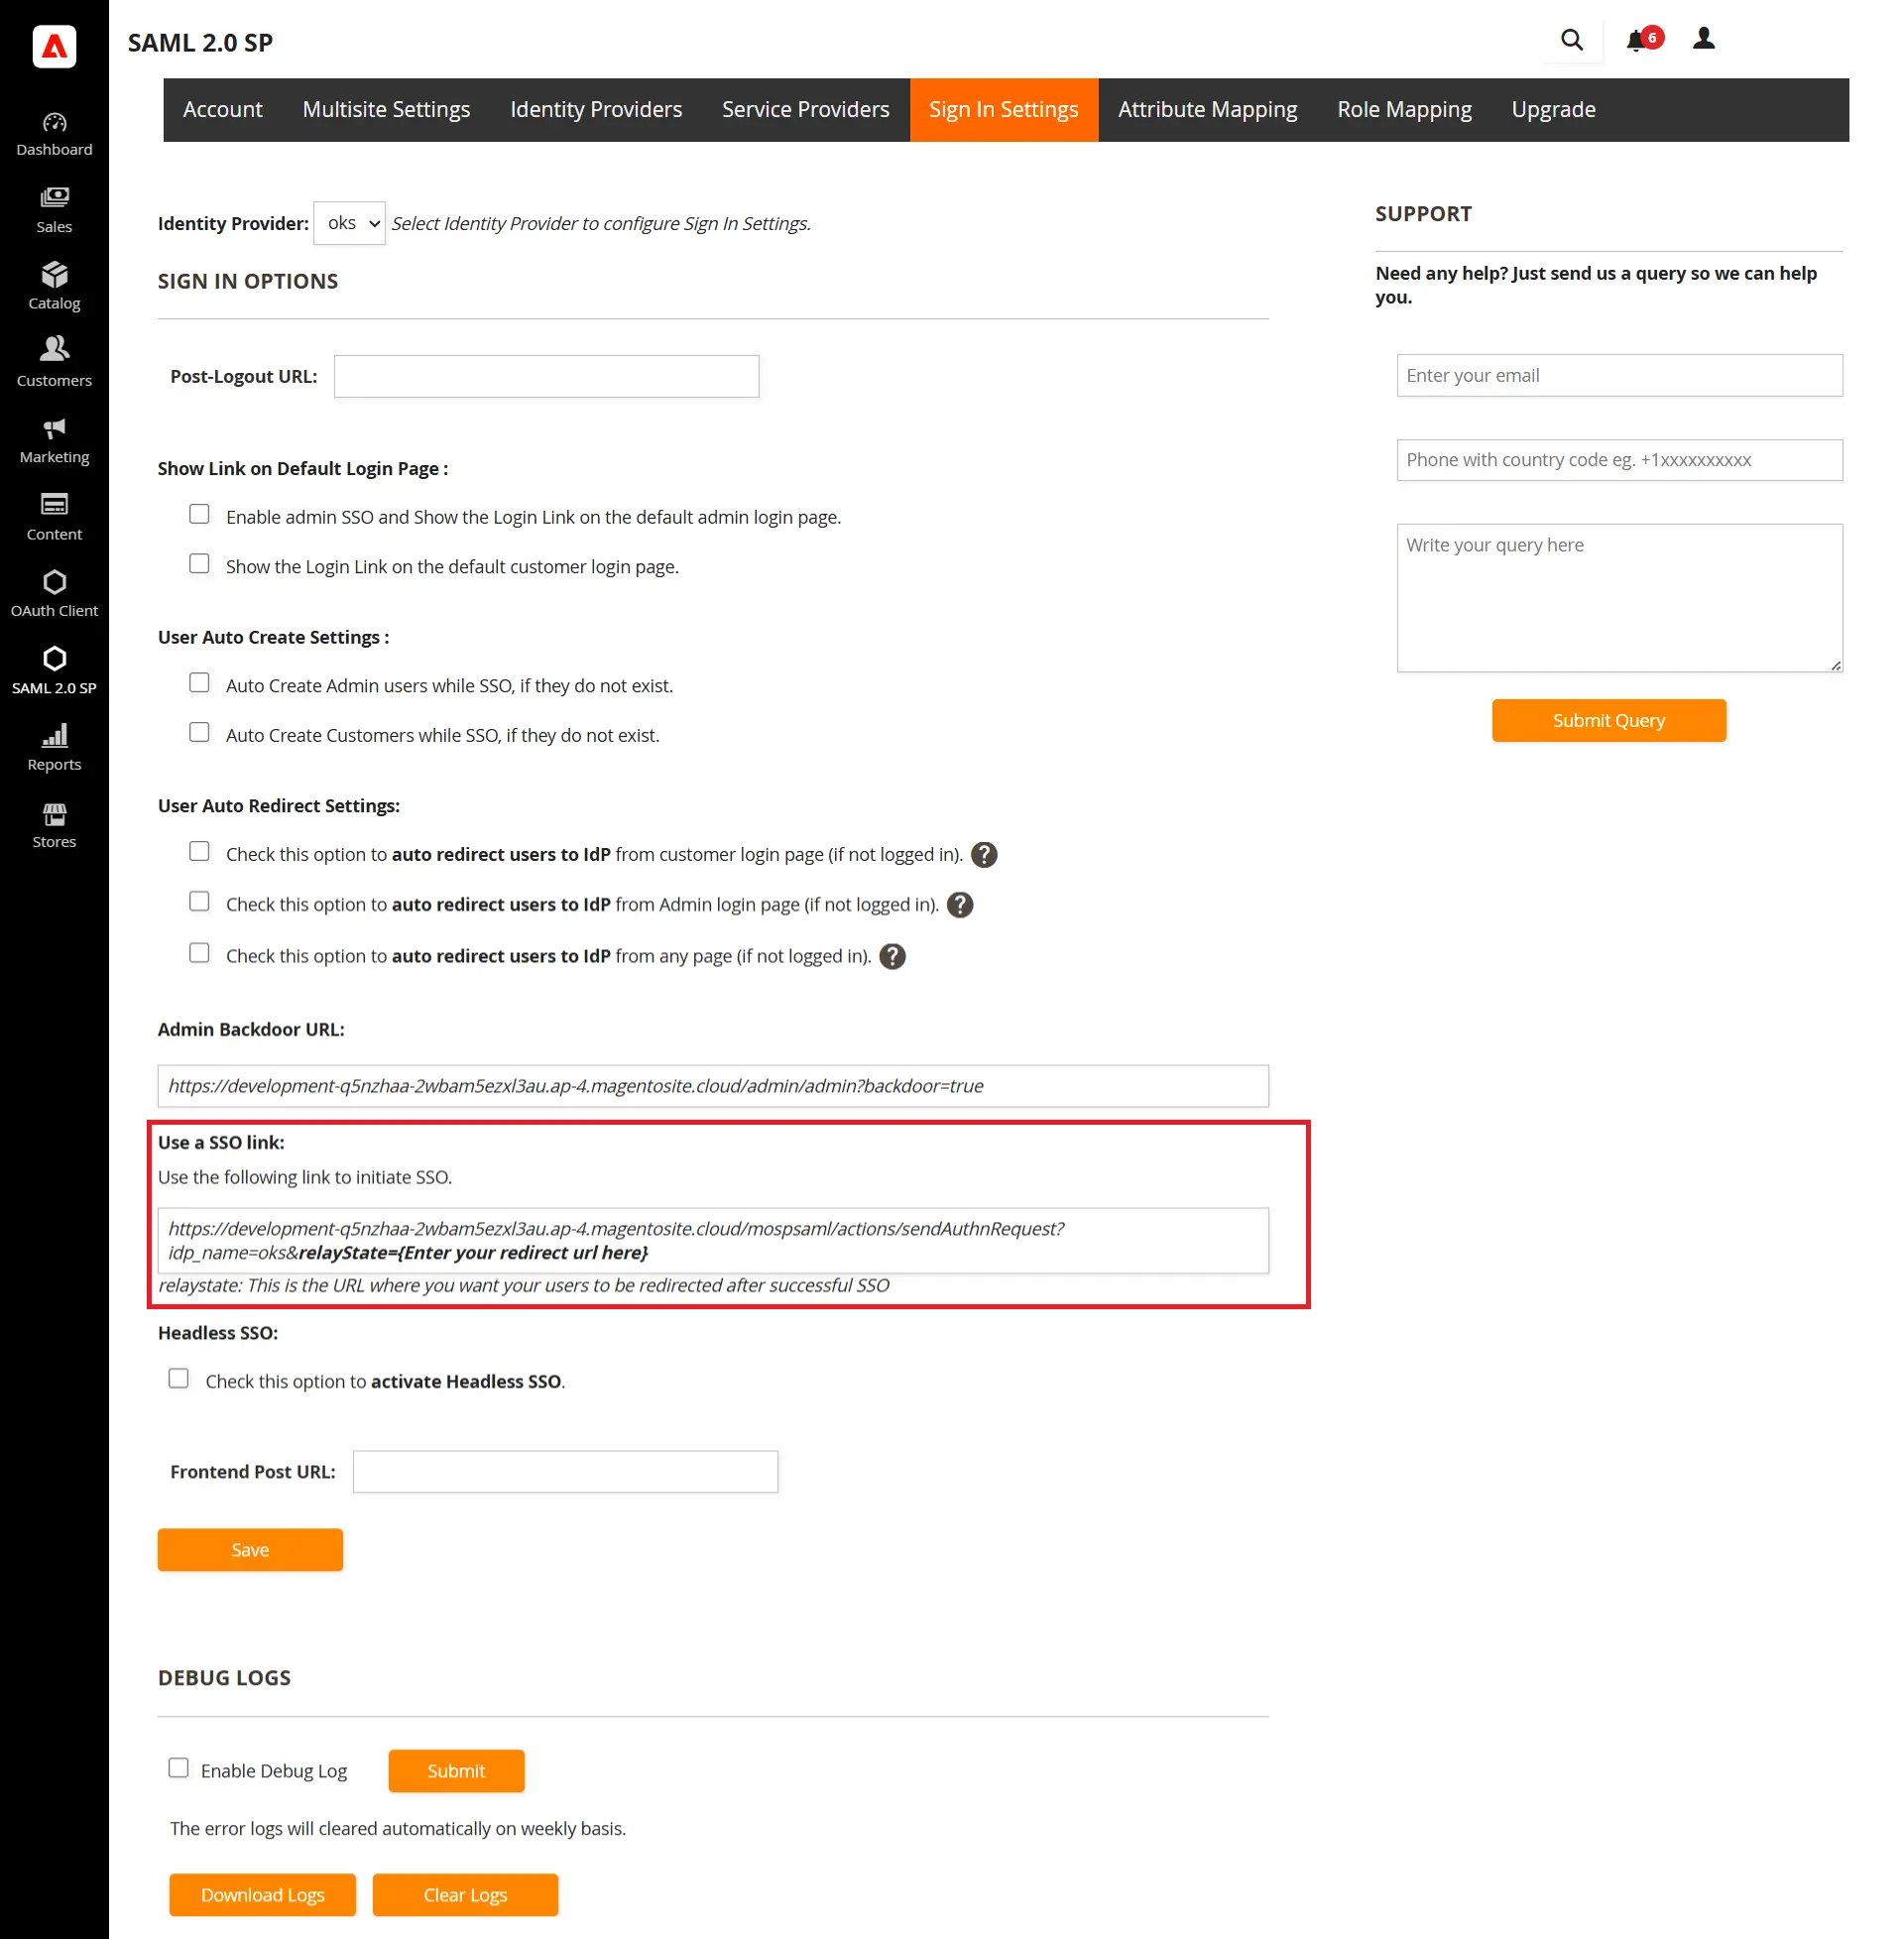
- Если вы хотите инициировать единый вход (SSO) с любой страницы, вы также можете использовать ссылку SSO, предоставленную в расширении.
- Расширение Premium также предоставляет вам следующие возможности: автоматическое перенаправление пользователя на страницу входа в систему поставщика идентификации (IdP). если пользователь еще не авторизован.
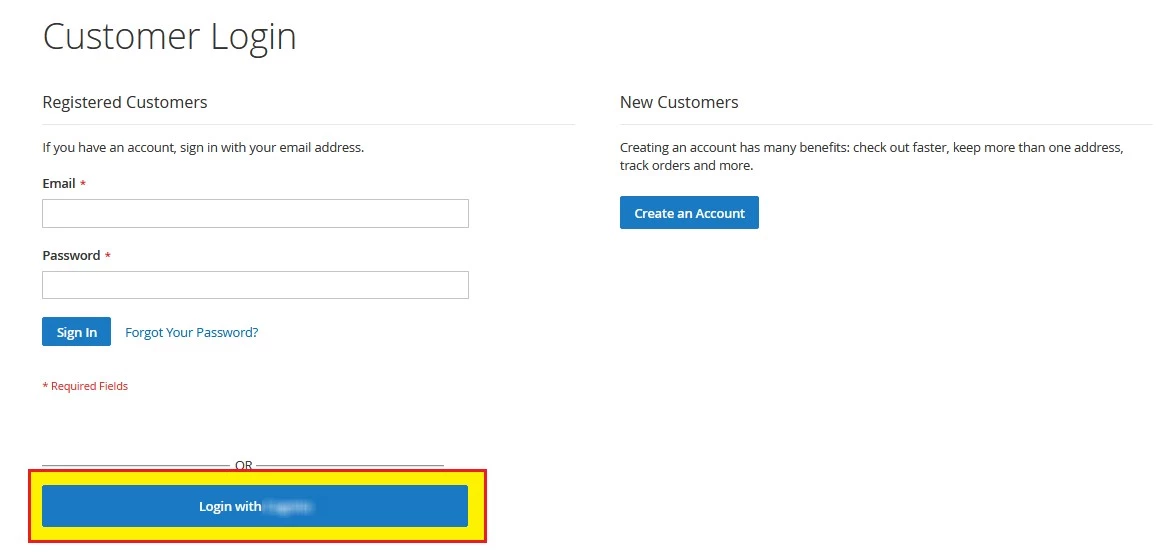
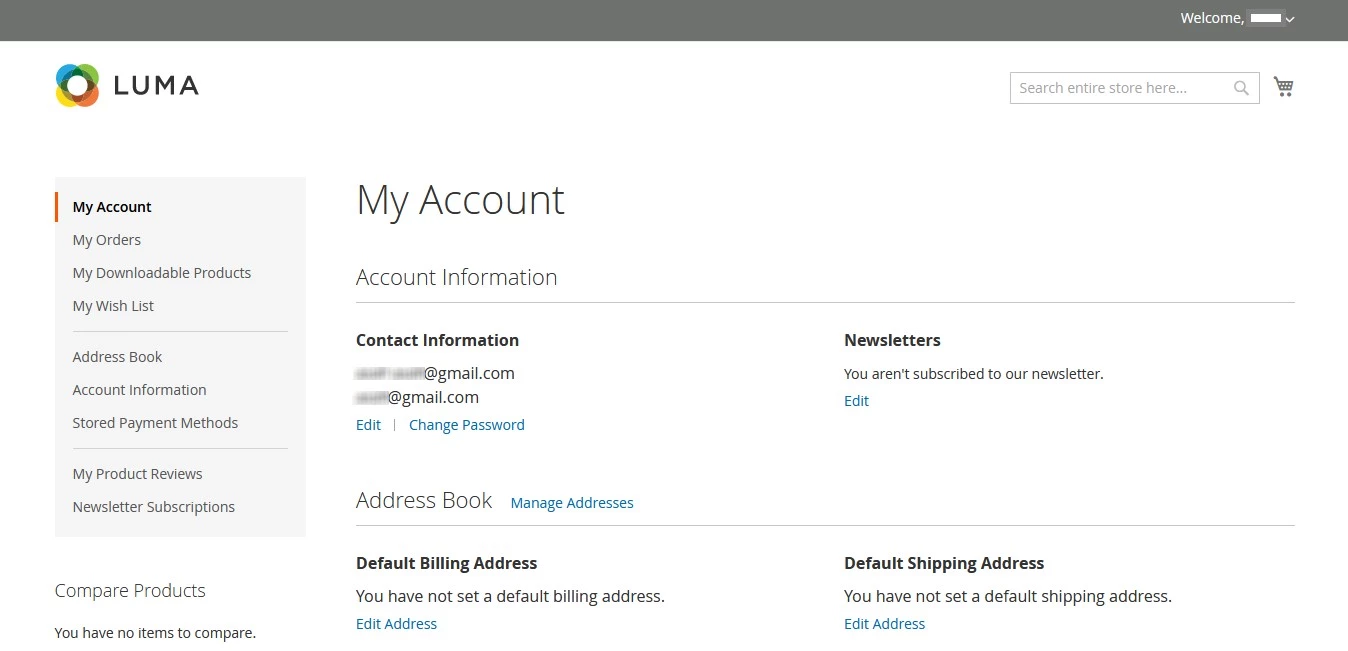
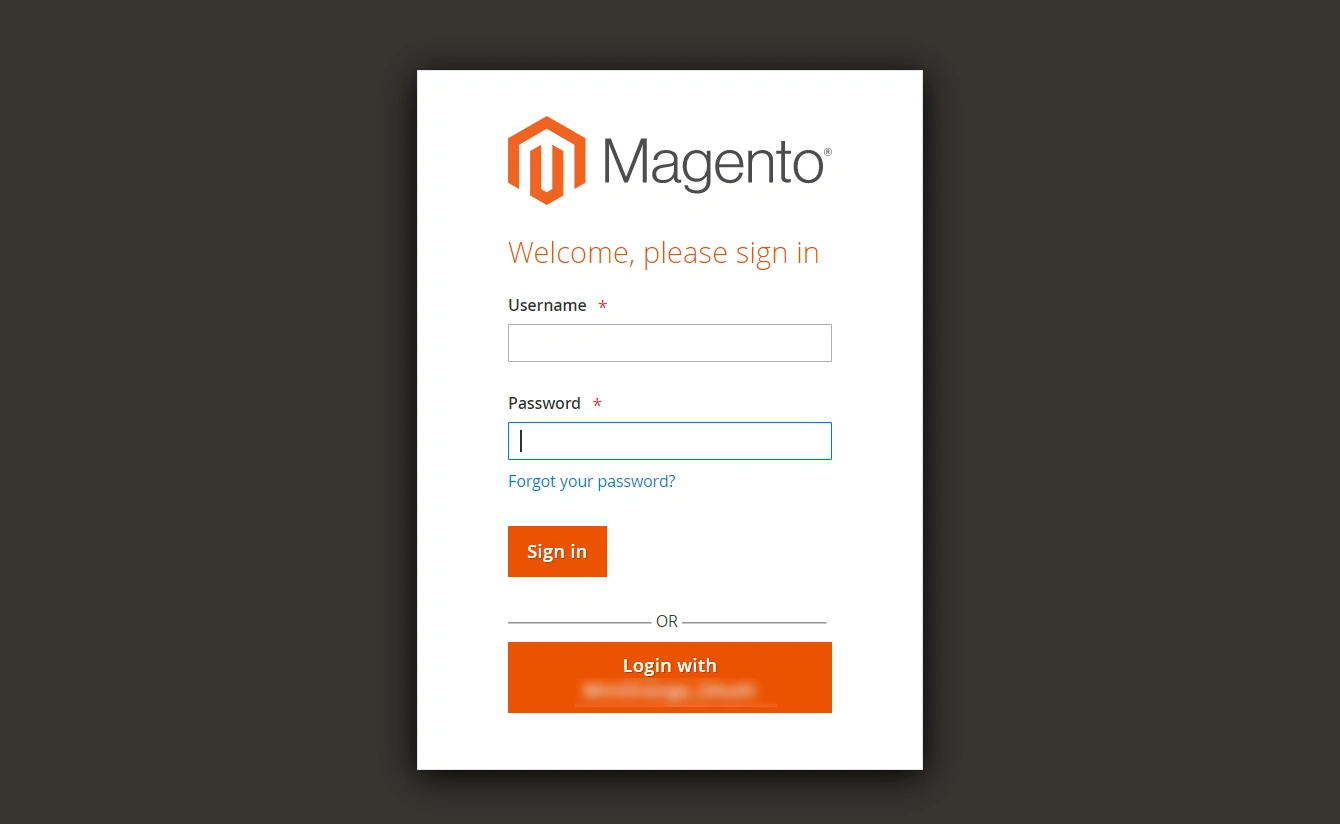
5. Единый вход для клиента и администратора
- Единый вход для клиентов (Customer SSO)
- Единый вход для администратора (Admin SSO)
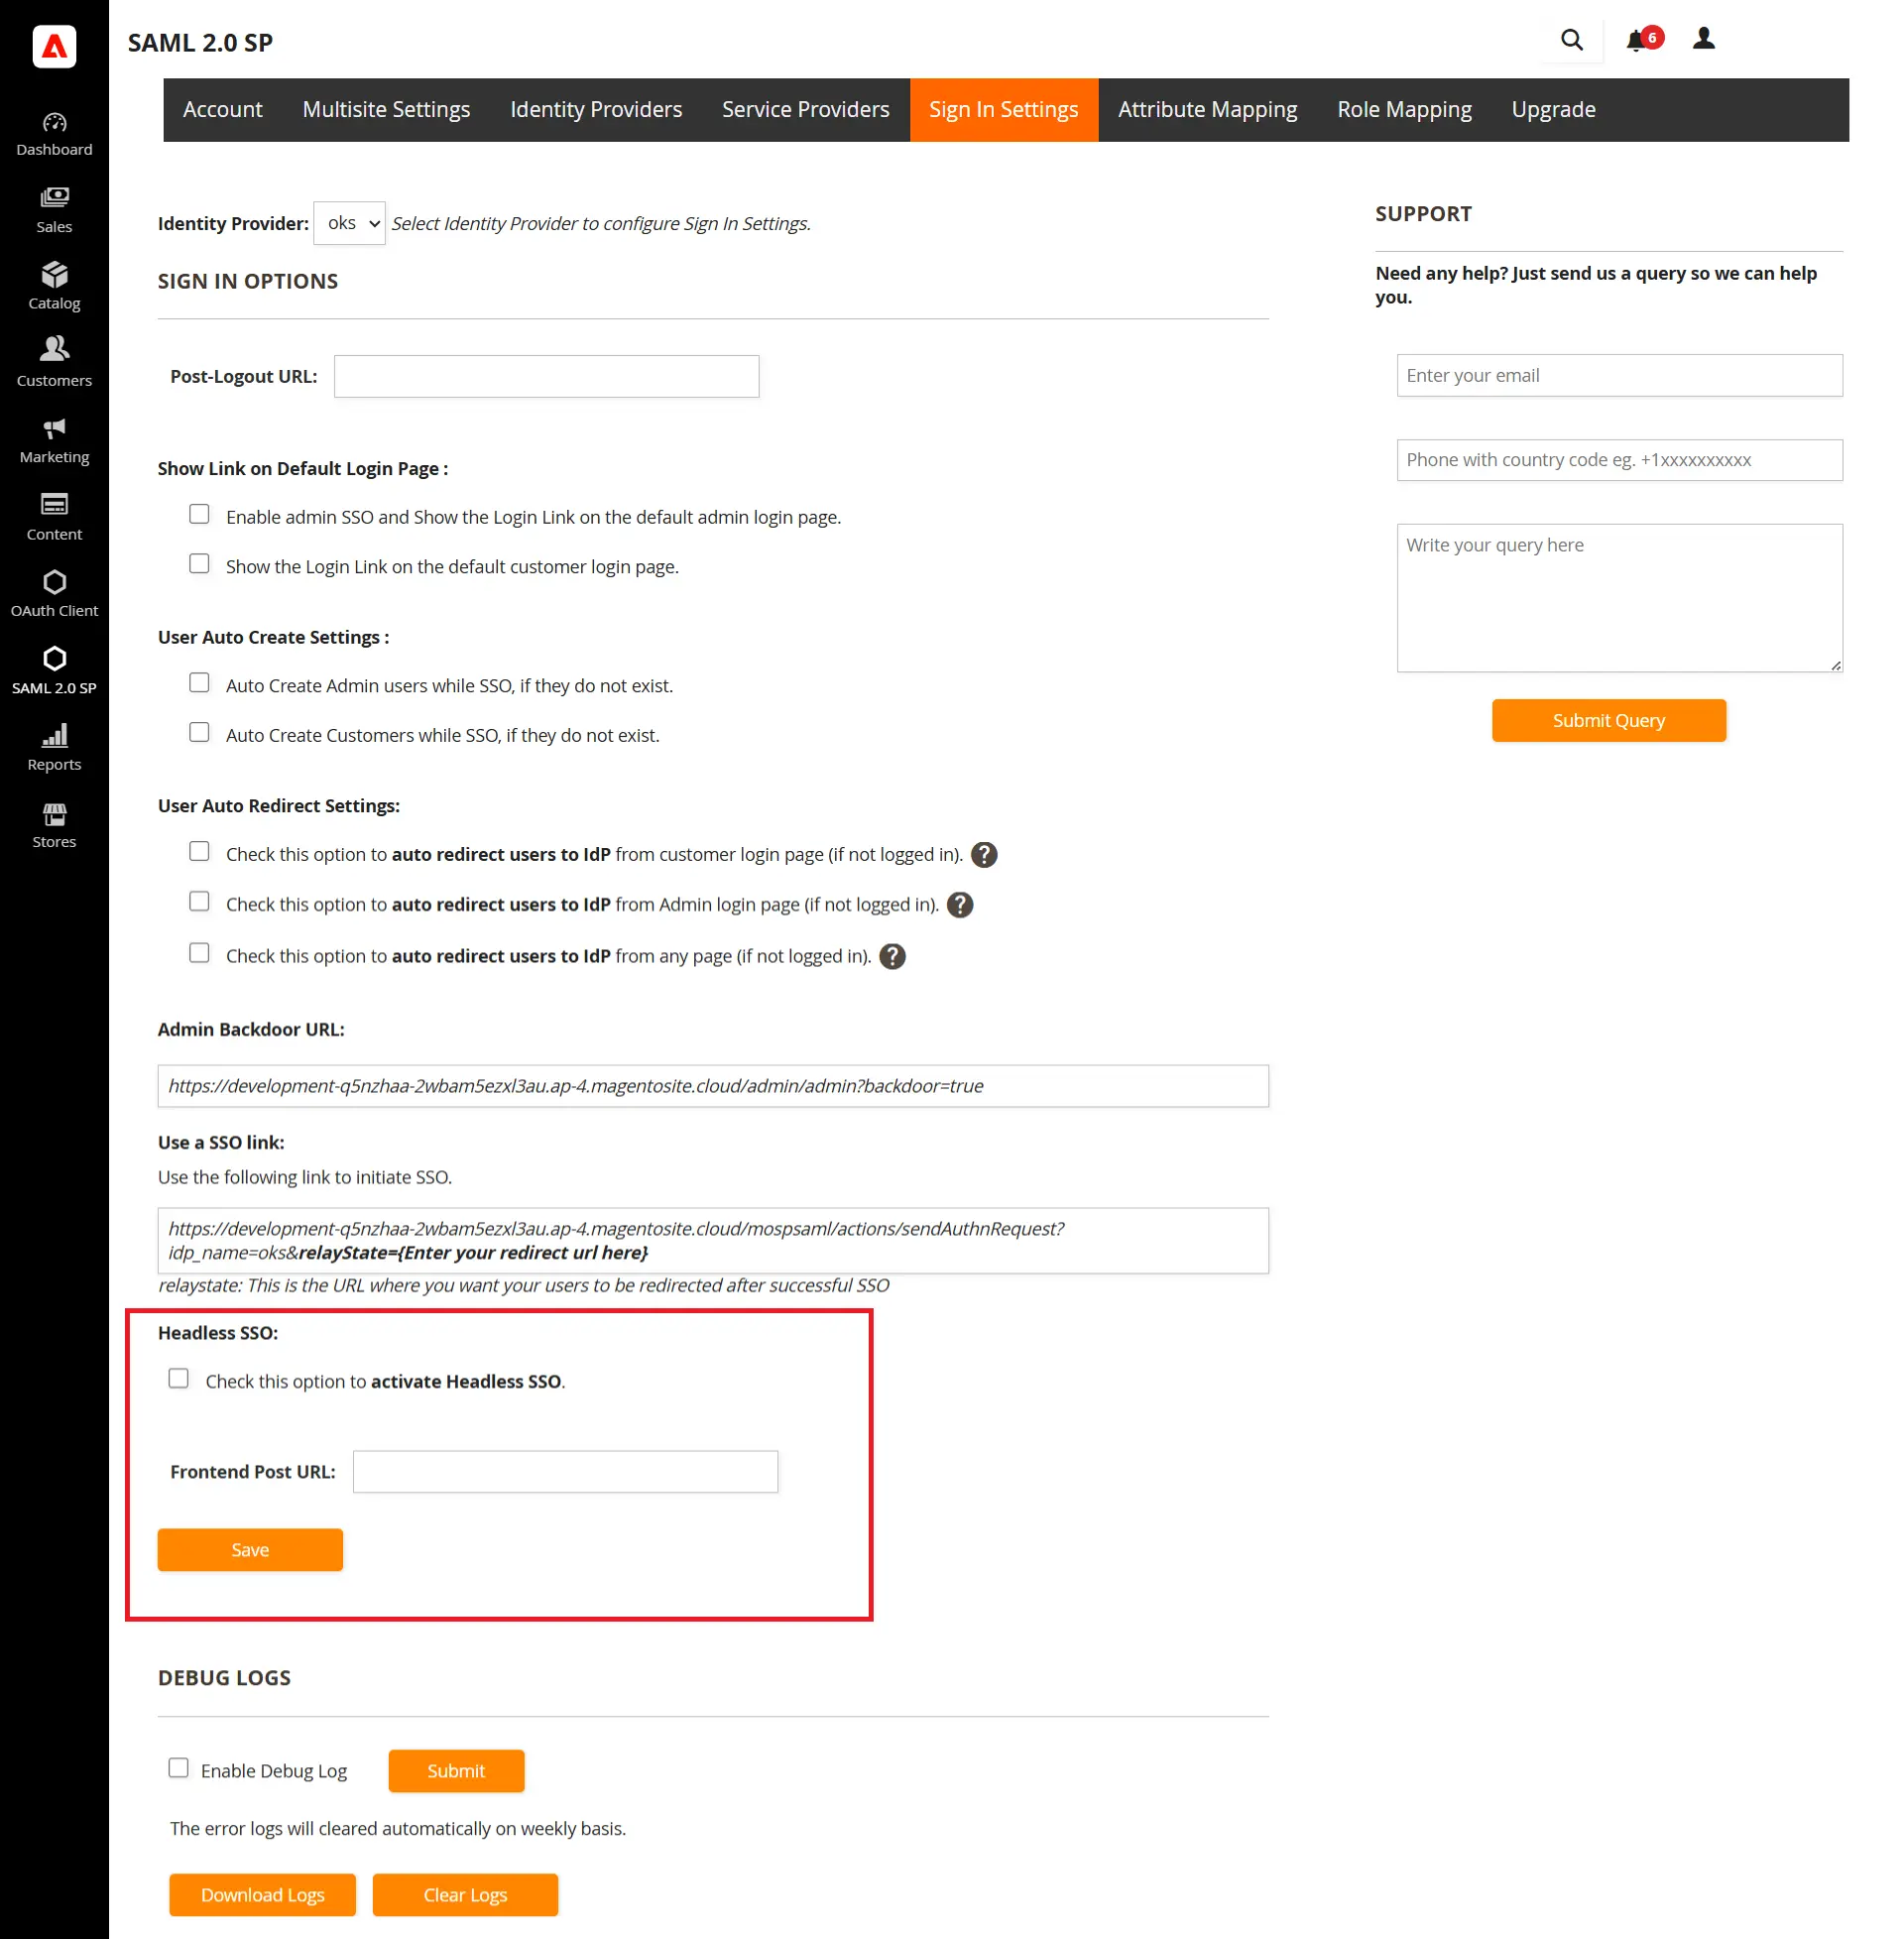
6. Настройки единого входа без графического интерфейса (*Доступно в премиум-версиях)
- Перейдите в Настройки входа Вкладка. Здесь вы найдете опцию включения единого входа (SSO) для вашего магазина Magento без графического интерфейса.
- Вставьте свой URL публикации на фронтенде В указанное поле. Здесь следует ввести URL-адрес вашего интернет-магазина.
Сопоставление атрибутов/пользовательских параметров (необязательно). *Это функция премиум-класса.
1.1: Сопоставление атрибутов (необязательно).
- Атрибуты — это данные пользователя, которые хранятся в вашем поставщике идентификационных данных.
- Сопоставление атрибутов помогает получать атрибуты пользователя от вашего поставщика идентификации (IdP) и сопоставлять их с атрибутами пользователя Magento, такими как имя, фамилия и т. д.
- При автоматической регистрации пользователей на вашем сайте Magento эти атрибуты будут автоматически сопоставлены с данными пользователей Magento.
- Только приблизительно ИмяID В бесплатной версии плагина атрибуты можно сопоставить с характеристиками электронной почты и имени пользователя Magento. В премиум-версии плагина несколько атрибутов пользователя из IdP, с другой стороны, можно сопоставить с атрибутами Magento. Вы можете сопоставлять пользовательские атрибуты, добавленные в ваш IdP, в дополнение к атрибутам по умолчанию.
- При выполнении пользователем единого входа (SSO) значение NameID, отправленное поставщиком идентификации (IdP), будет сопоставлено с адресом электронной почты и именем пользователя Magento.
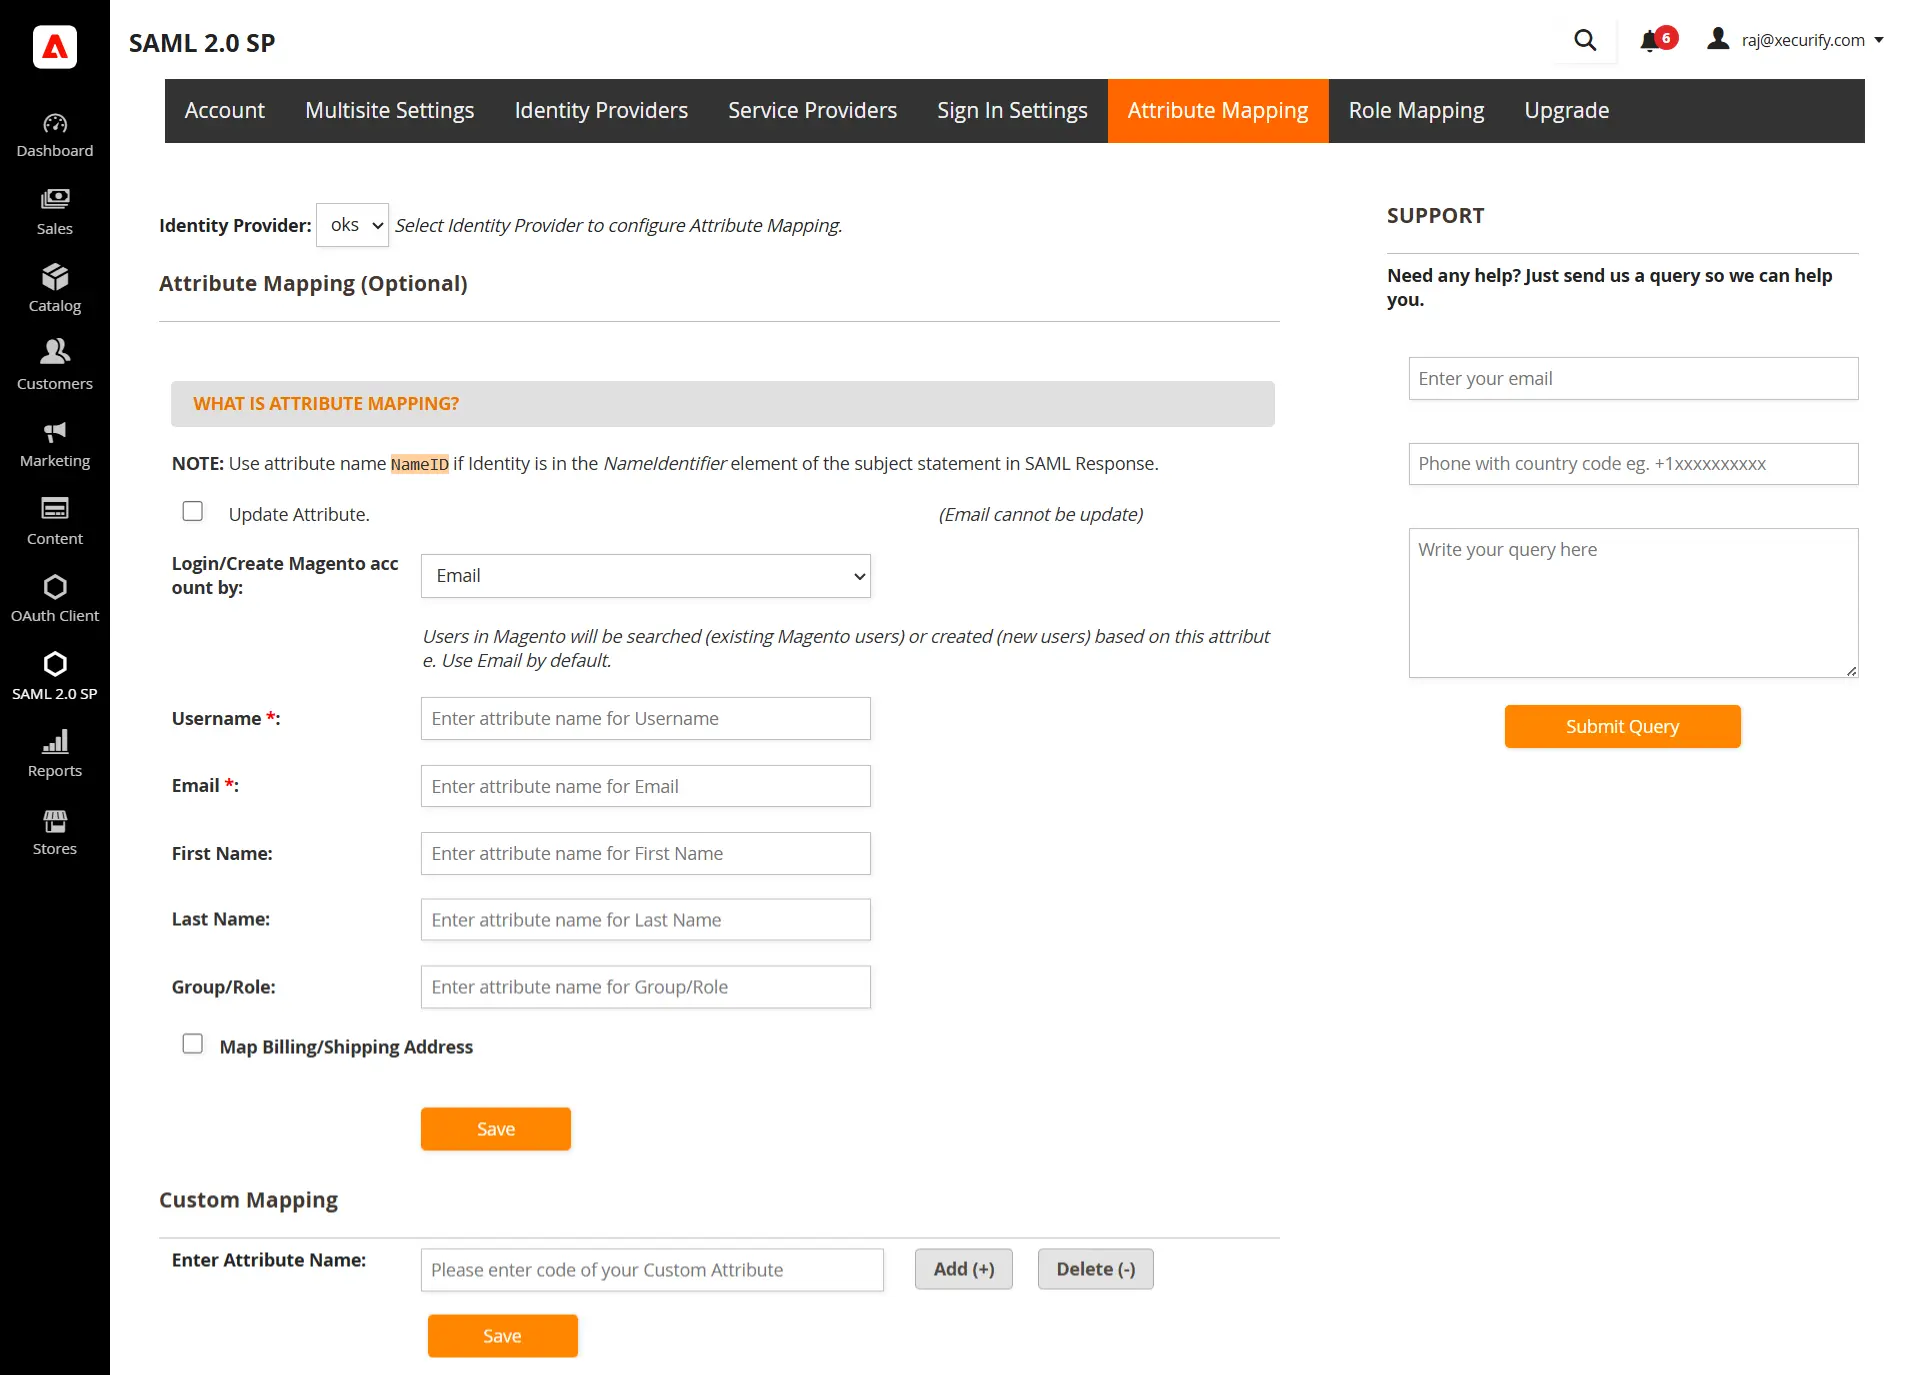
| Имя пользователя: | Название атрибута имени пользователя из IdP (по умолчанию использовать NameID) |
| Электронная почта: | Название атрибута email из IdP (по умолчанию использовать NameID) |
| Группа/Роль: | Название атрибута «Роль» от поставщика идентификационных данных (IdP) |
- Вы можете проверить Тестовая конфигурация Результаты в рамках Настройка поставщика услуг Чтобы лучше понять, какие значения здесь нужно сопоставить, нажмите вкладку.
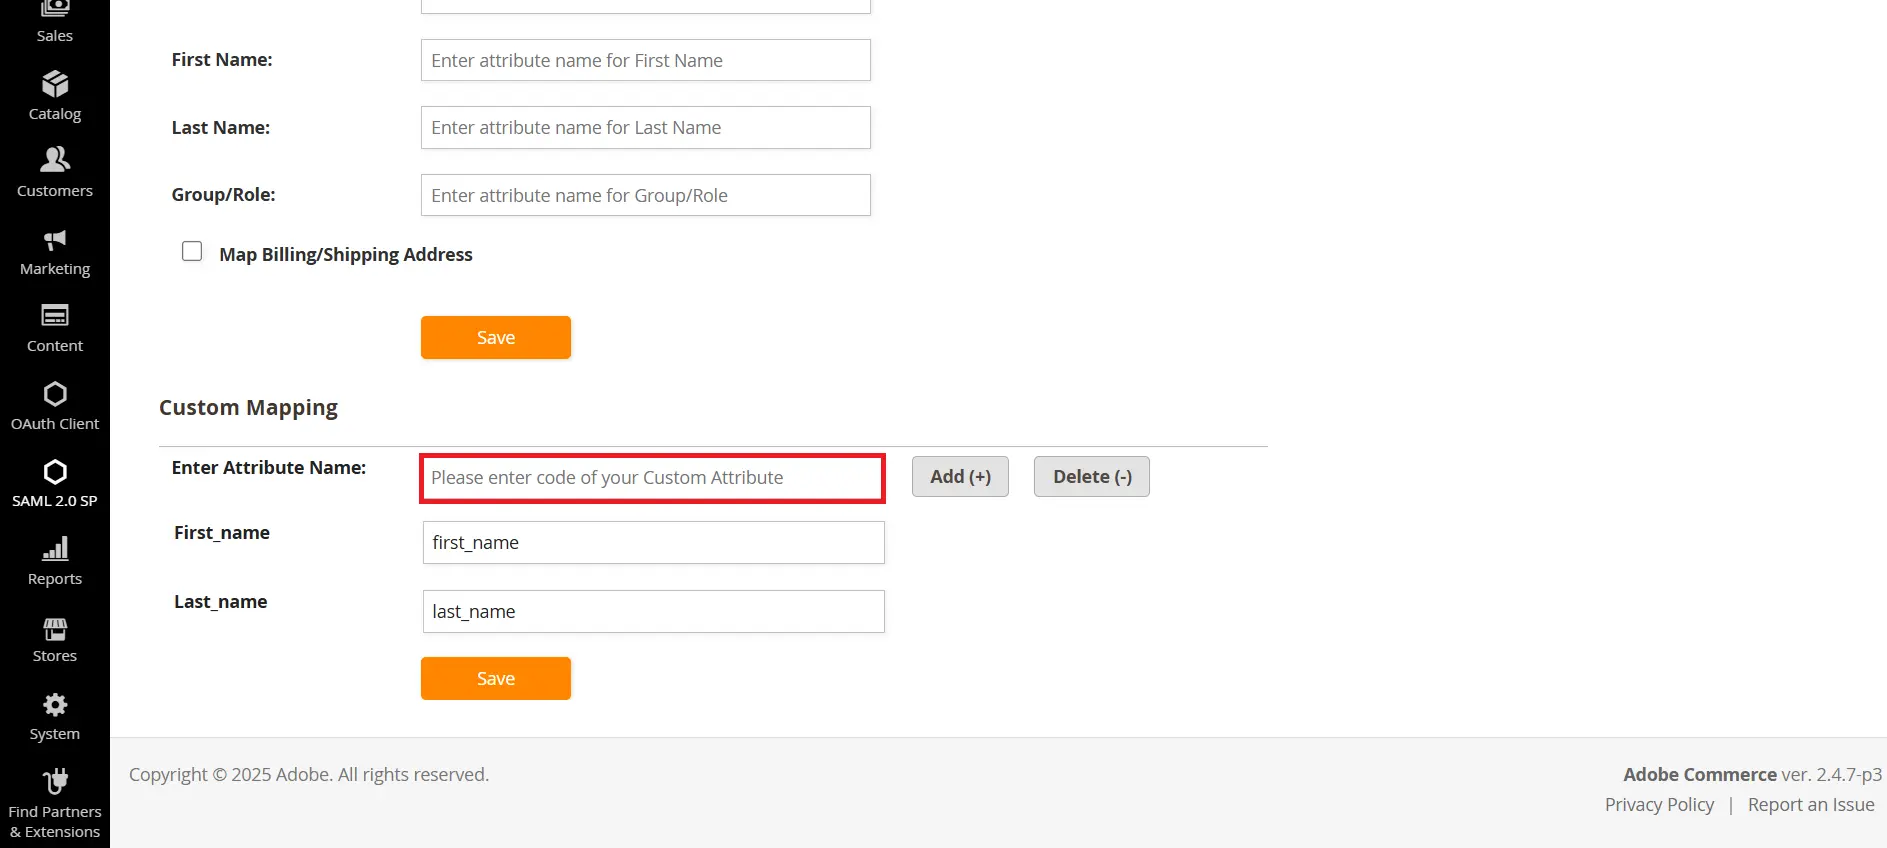
1.2: Пользовательское сопоставление атрибутов (необязательно). *Это функция премиум-класса.
- В поле «Введите имя атрибута» введите имя атрибута, который вы хотите сопоставить с атрибутом, получаемым от вашего поставщика идентификационных данных.
- Нажмите кнопку Добавить
- Теперь введите в соответствующее поле имя атрибута, которое вы получаете от своего поставщика идентификационных данных.
- Нажмите кнопку «Сохранить», чтобы сохранить конфигурацию.
- Вы также можете удалить конфигурацию, введя имя в поле «Имя атрибута», а затем нажав кнопку «Удалить».
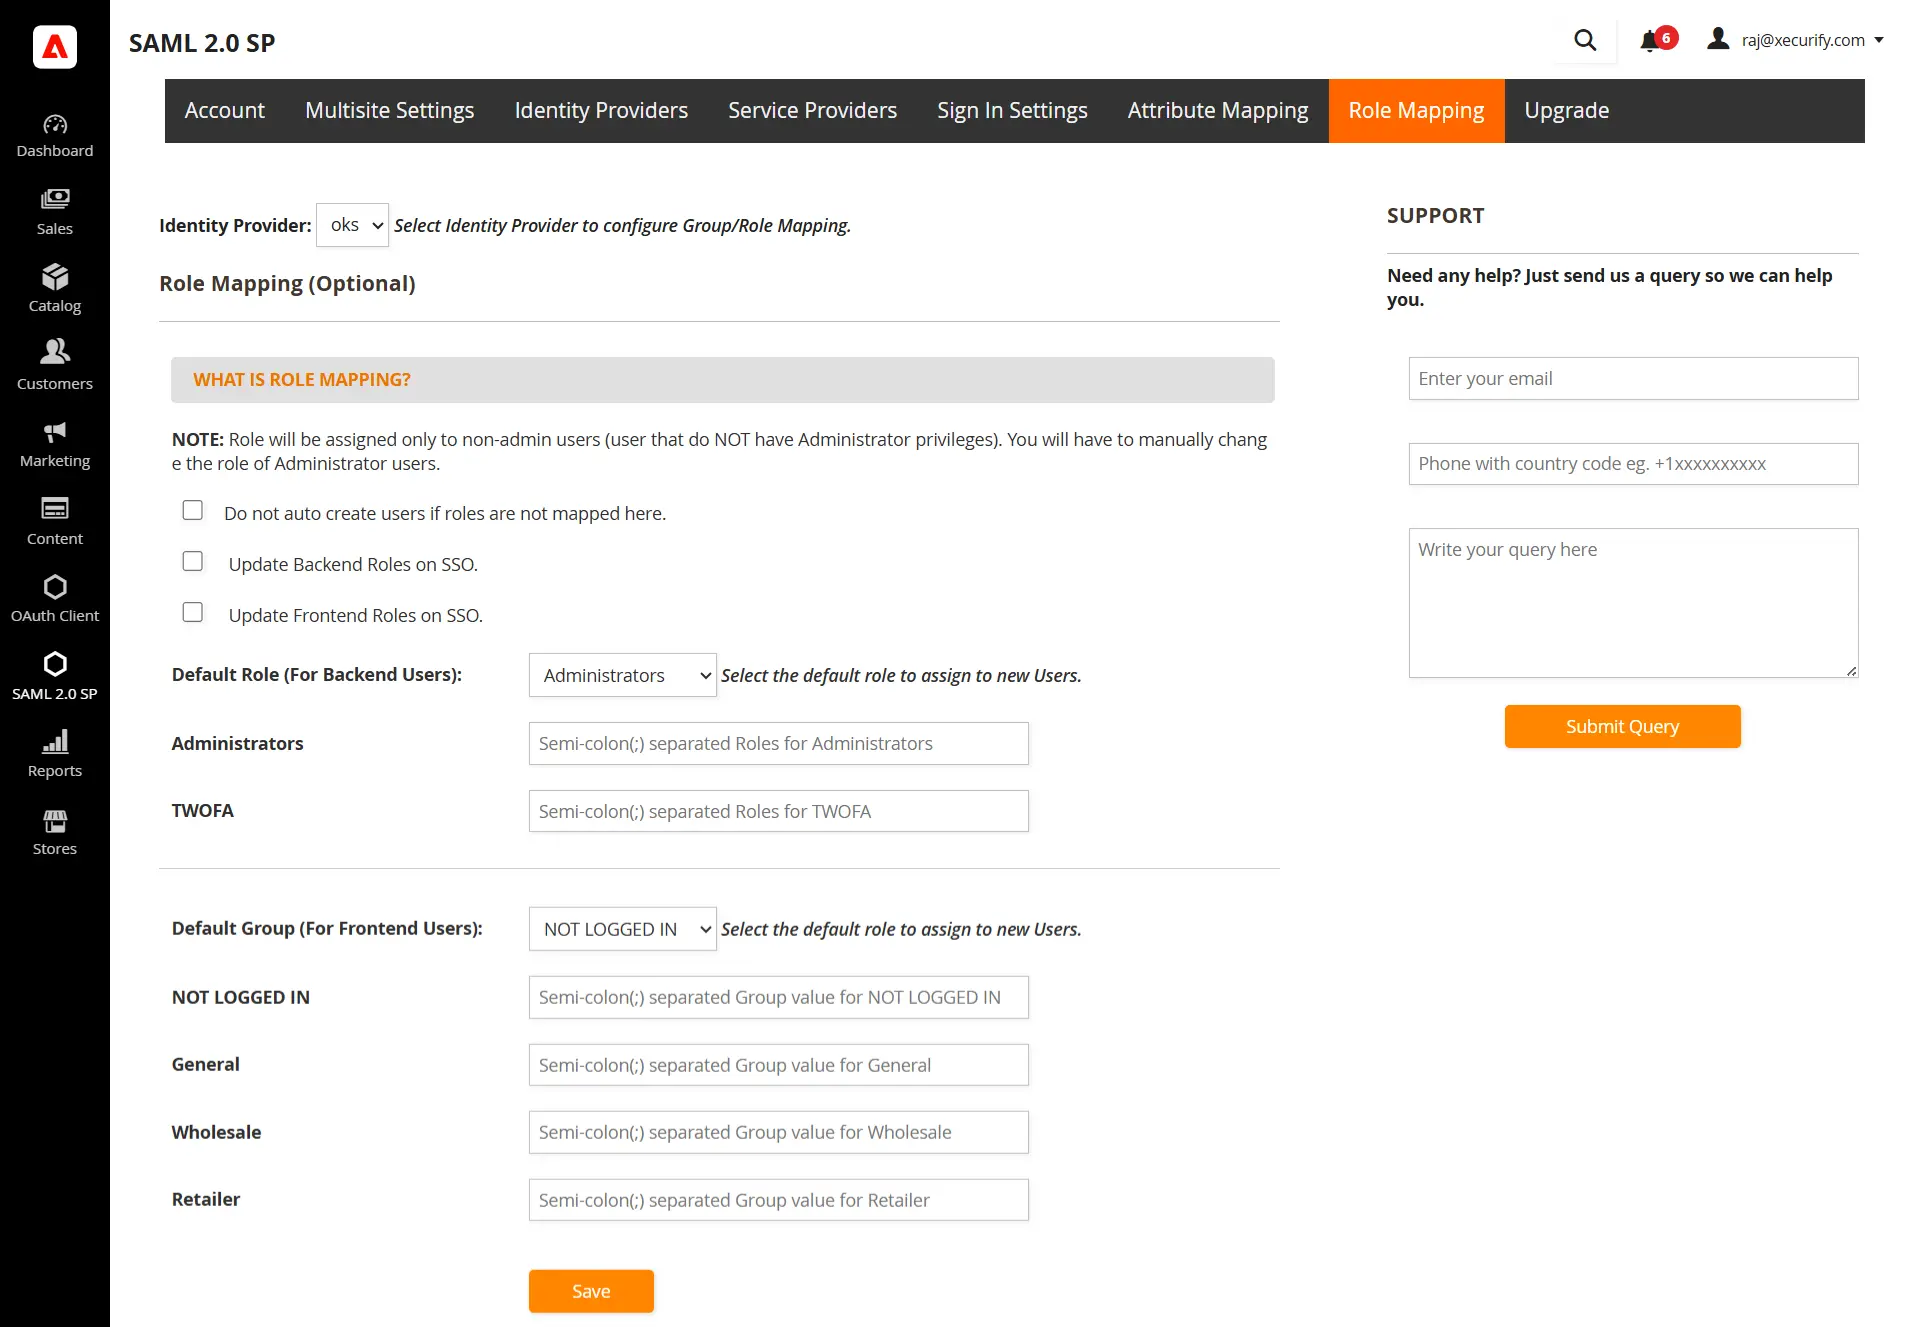
Сопоставление ролей (необязательно). *Это функция премиум-класса.
- В бесплатном плагине можно указать роль по умолчанию, которая будет назначаться всем пользователям, не являющимся администраторами, при проведении единого входа (SSO).
- Перейдите на вкладку «Сопоставление атрибутов/ролей» и откройте раздел «Сопоставление ролей».
- Выберите роль по умолчанию и нажмите кнопку «Сохранить».
Дополнительные ресурсы
- Что такое единый вход (SSO)?
- Что такое ADFS?
- Настройте атрибуты LDAP как утверждения для сопоставления атрибутов
- Плагин единого входа (SSO) SAML для Magento.
Контакт
Пожалуйста, свяжитесь с нами по адресу magentosupport@xecurify.com , и наша команда поможет вам настроить расширение Magento OAuth Server. Мы поможем вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.


