Вход в Salesforce с использованием единого входа SAML для WordPress | SSO с Salesforce в качестве поставщика идентификации SAML
Единая авторизация (SSO) Salesforce для WordPress можно достичь с помощью нашего Плагин SAML для единого входа (SSO) в WordPressНаш плагин совместим со всеми протоколами, поддерживающими SAML. Поставщики идентификации. Здесь мы шаг за шагом рассмотрим настройку единого входа (SSO) между сайтом WordPress и Salesforce, учитывая следующие аспекты: Salesforce как IDP (Поставщик идентификационных данных) и
WordPress как SP (Поставщик услуг). Вы можете посетить наш Единый вход для WordPress Чтобы узнать больше о других предоставляемых нами функциях.
Превратите Salesforce в центральный поставщик идентификационных данных, используя пользовательские объекты в качестве источника идентификации и включив безопасный вход через единый вход Salesforce (SSO) в приложениях WordPress, Shopify, Jira, Confluence и др.
Шаг 1: Настройте Salesforce в качестве поставщика идентификационных данных (IDP).
Для настройки Salesforce в качестве поставщика идентификации выполните следующие шаги:
Настройте Salesforce в качестве поставщика идентификации (IDP).
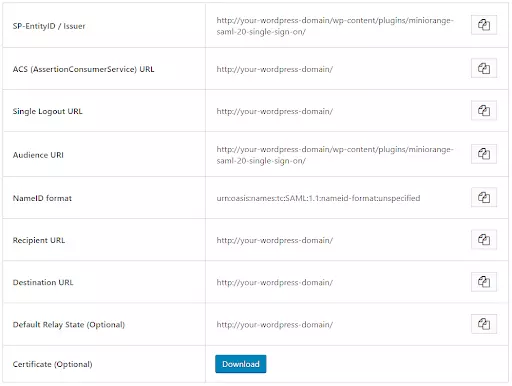
В плагине miniOrange SAML SP SSO перейдите по следующему пути: Метаданные поставщика услуг Вкладка. Здесь вы можете найти метаданные поставщика услуг, такие как идентификатор сущности поставщика услуг и URL-адрес ACS (AssertionConsumerService), необходимые для настройки поставщика идентификации.
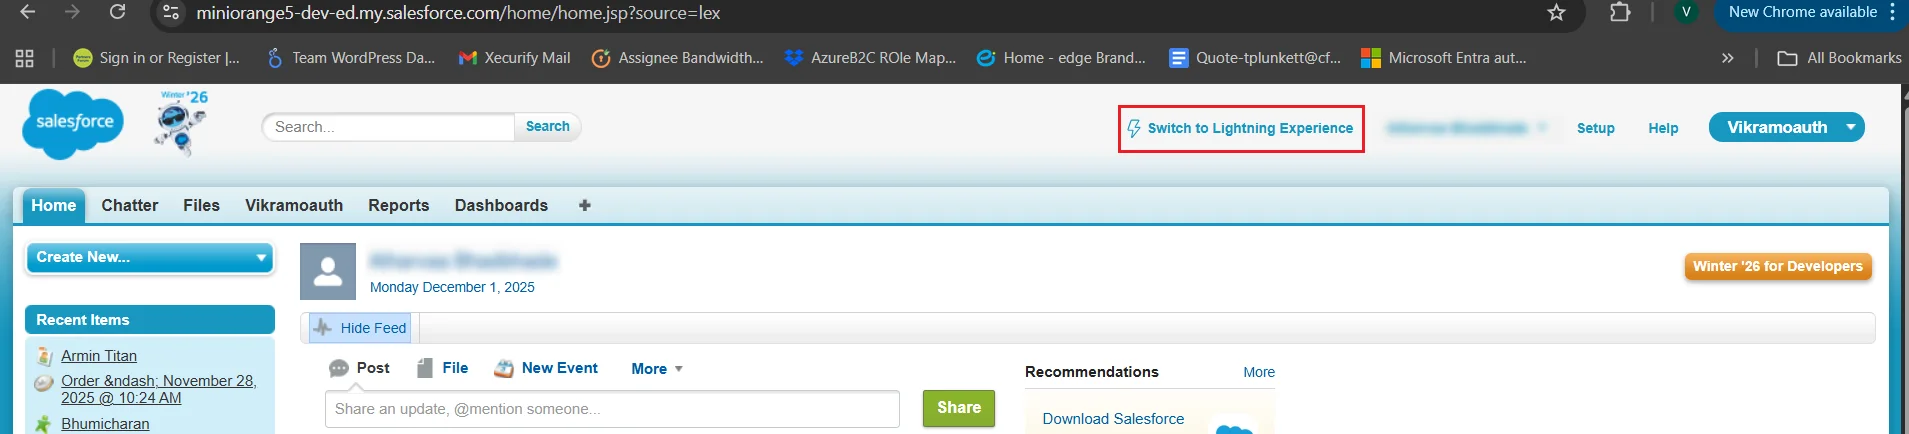
Войдите в свой Salesforce Учетная запись администратора.
После входа в систему нажмите Переключиться на Lightning Experience Если вы еще не используете эту функцию, выберите ее в меню настроек.
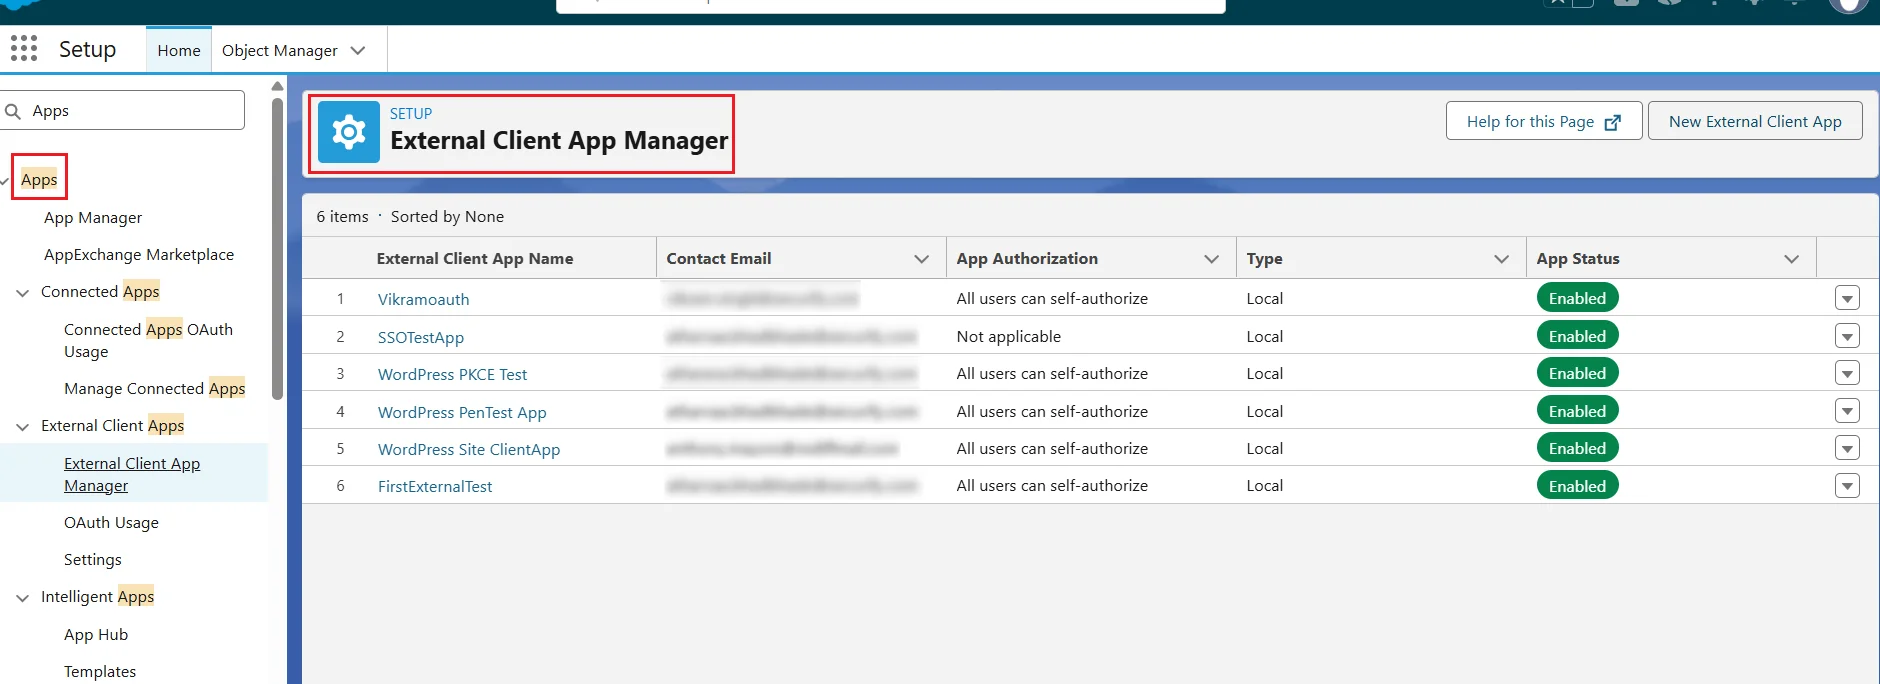
Найдите Мини аппы , а затем перейдите в Менеджер внешних клиентских приложений
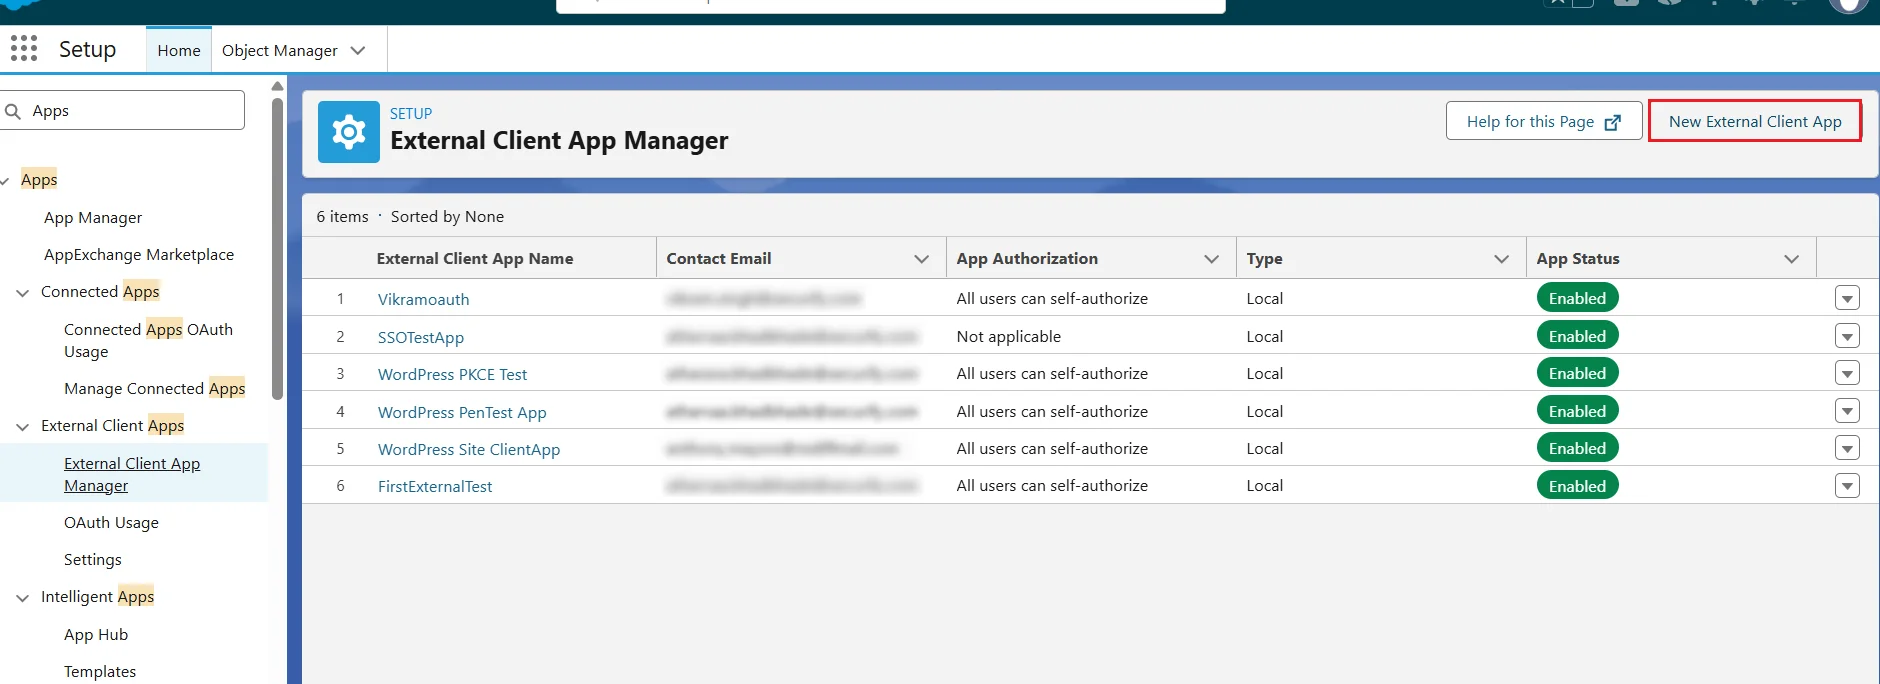
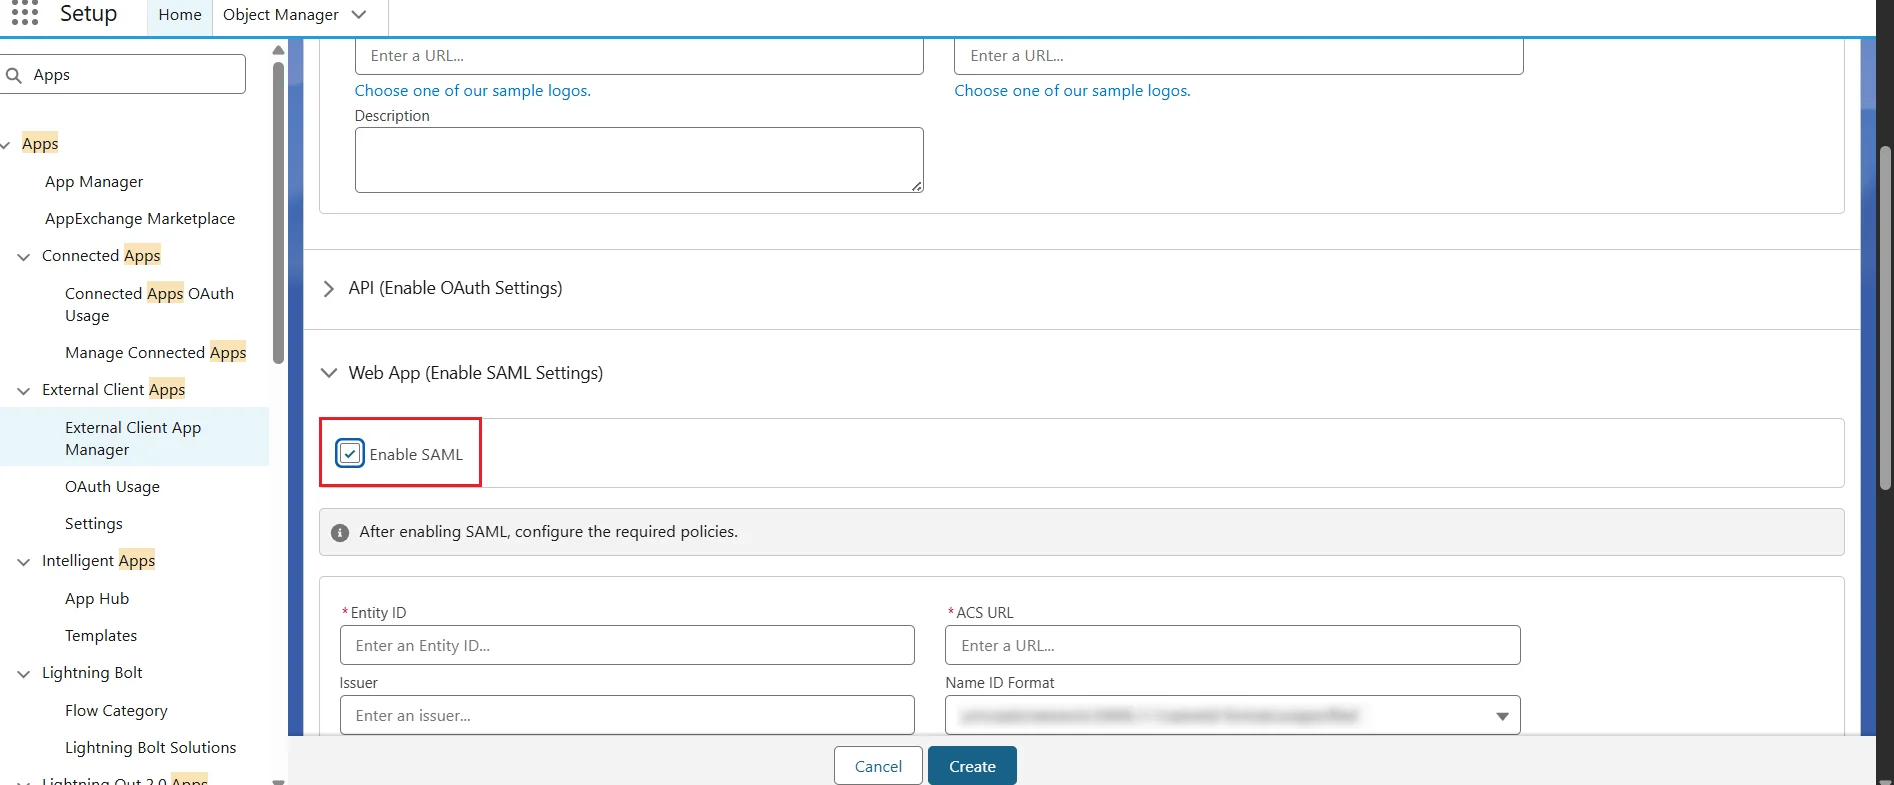
Нажмите Новое внешнее клиентское приложение и включите опцию SAML
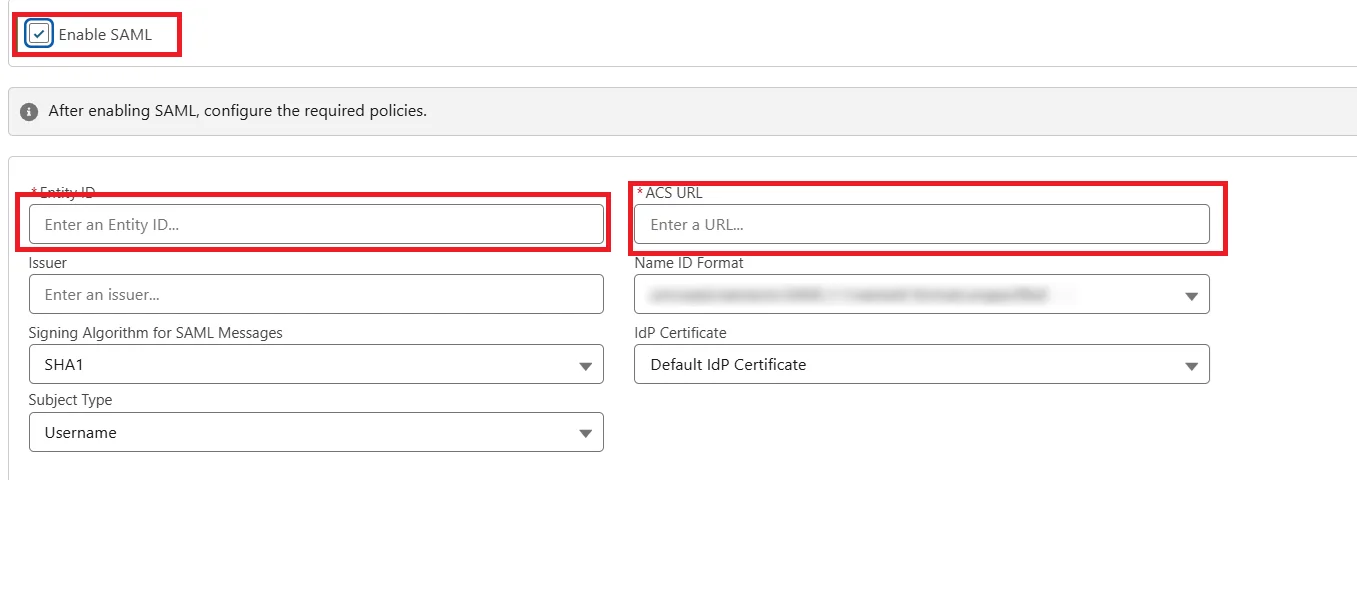
Введите данные конфигурации SAML.
Скопируйте следующие значения из вашего Плагин SAML SSO для WordPress и вставьте в Salesforce.
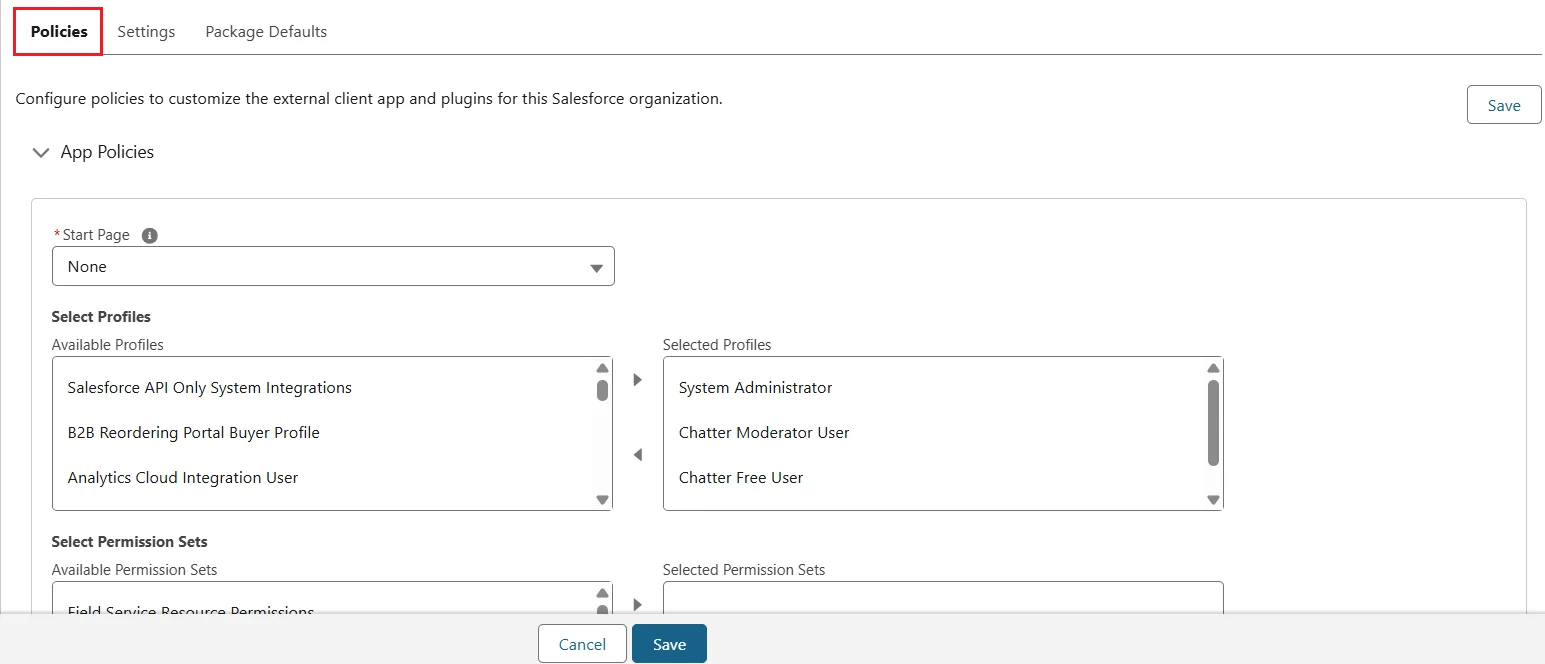
Назначьте профили приложению
После сохранения перейдите в Политика и выбрать, каким пользователям следует разрешить аутентификацию в WordPress.
Загрузите метаданные SAML.
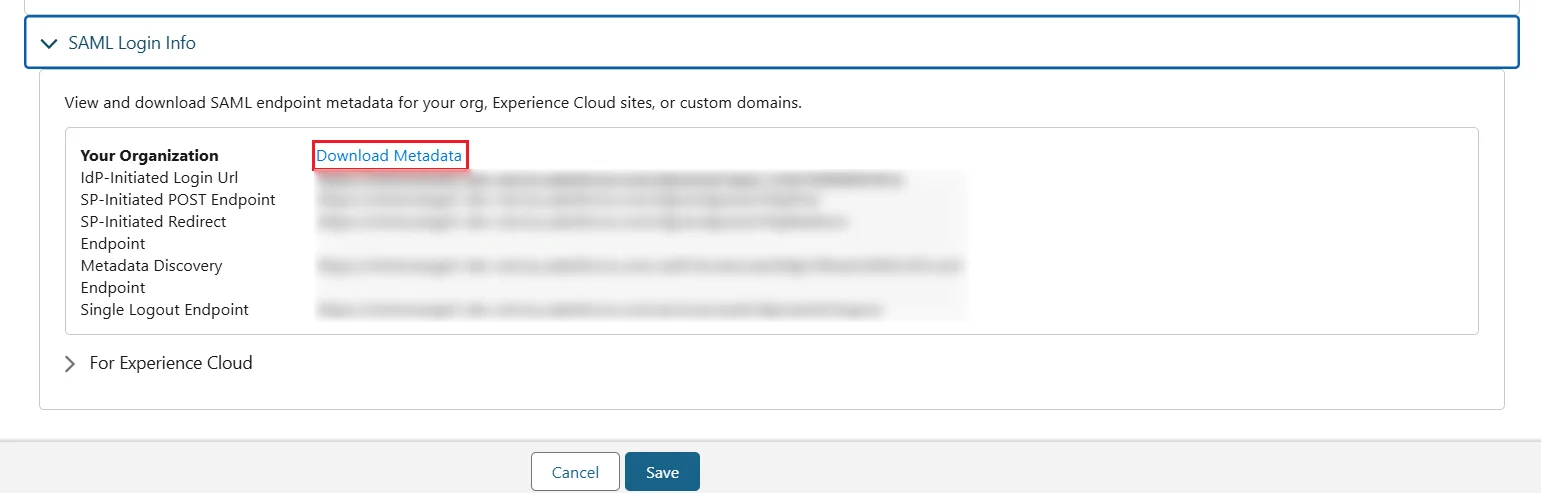
Перейдите на Информация для входа в SAML.
Скачать Файл метаданных IDP или скопируйте его. URL метаданных IDP.
Сохраните эти метаданные для настройки. Провайдер услуг.
Вы успешно настроили Salesforce в качестве поставщика идентификации SAML (SAML IDP) для обеспечения единого входа в систему Salesforce (SSO) на вашем сайте WordPress (WP).
Примечание: Если вы планируете настроить сопоставление атрибутов, сопоставление ролей и другие параметры на стороне поставщика идентификации, подробные инструкции можно найти в предоставленном руководстве по настройке, ссылка на которое приведена здесь.
Вы успешно настроили Salesforce в качестве поставщика идентификации SAML (SAML IDP) для обеспечения единого входа в систему Salesforce (SSO) на вашем сайте WordPress (WP).
Шаг 2: Настройте WordPress в качестве поставщика услуг (SP).
Бесплатно
Стандарт
Премиум
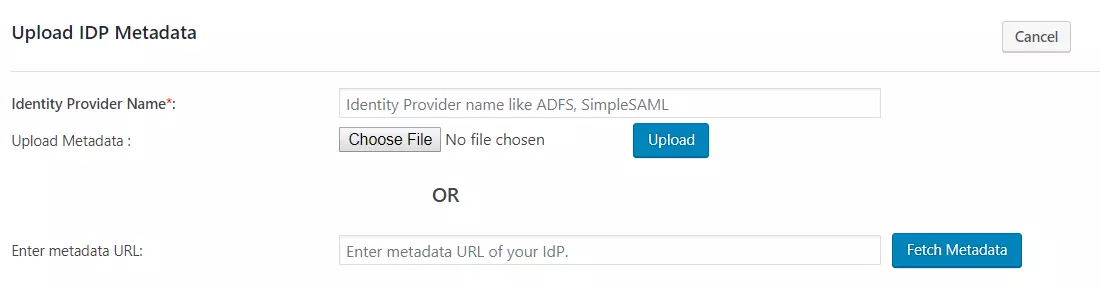
В плагине SAML SSO для WordPress перейдите на вкладку «Конфигурация IDP». Существует два способа настройки плагина SSO для WordPress:
А. Загружая метаданные IDP:
Нажмите на Загрузить метаданные IDP .
Введите Поставщик удостоверений Имя
Вы также можете загрузить файл метаданных и нажмите на Загрузите кнопку или используйте
URL метаданных и нажмите на Получить метаданные.
B.Ручная настройка:
Укажите необходимые настройки (например, имя поставщика удостоверений, идентификатор сущности или издателя поставщика удостоверений, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком удостоверений, и нажмите на кнопку. Сохранено
.
Нажмите на Конфигурация теста проверить атрибуты и значения, отправленные поставщиком идентификации (IDP).
Шаг 3: Сопоставление атрибутов
Примечание: Чтобы настроить сопоставление атрибутов для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
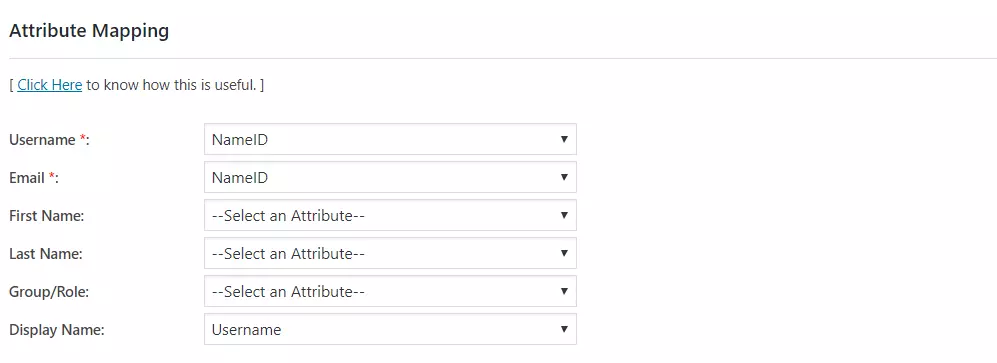
В бесплатном плагине только ИмяID Поддерживается для атрибутов Email и Username пользователя WordPress.
При выполнении пользователем единого входа (SSO) значение NameID, отправленное поставщиком идентификации (IDP), сопоставляется с адресом электронной почты и именем пользователя WordPress.
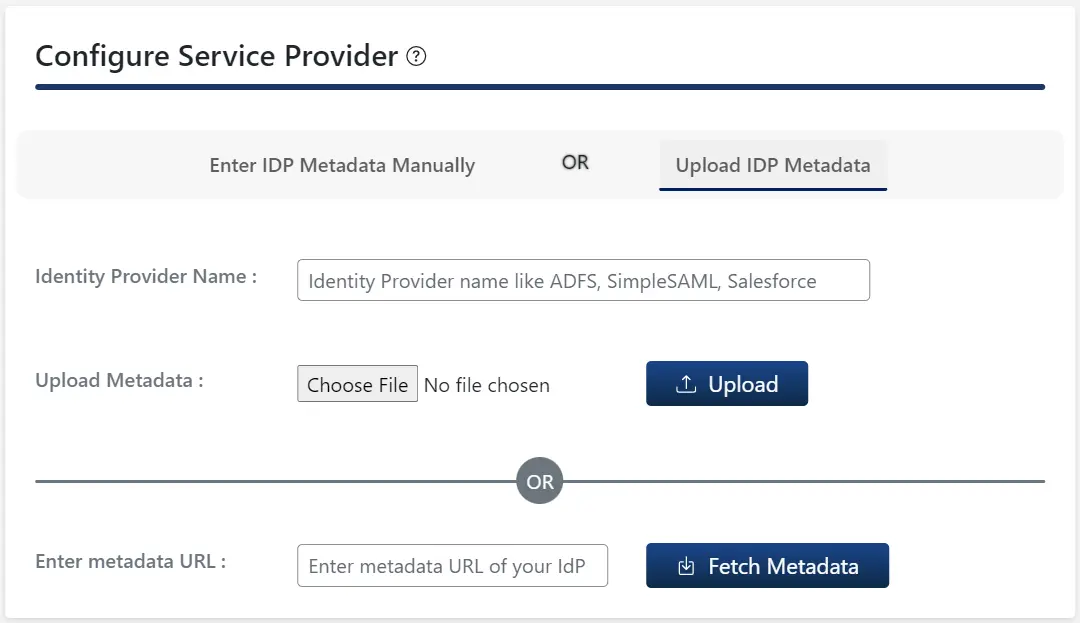
В плагине SAML SSO для WordPress перейдите на вкладку «Настройка поставщика услуг». Существует два способа настройки плагина SSO для WordPress:
А. Загружая метаданные IDP:
Нажмите на Загрузить метаданные IDP .
Введите Поставщик удостоверений Имя
Вы также можете загрузить файл метаданных и нажмите на Загрузите кнопку или используйте
URL метаданных и нажмите на Получить метаданные.
B.Ручная настройка:
Укажите необходимые настройки (например, имя поставщика удостоверений, идентификатор сущности или издателя поставщика удостоверений, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком удостоверений, и нажмите на кнопку. Сохранено
.
Нажмите на Конфигурация теста проверить атрибуты и значения, отправленные поставщиком идентификации (IDP).
Шаг 3: Сопоставление атрибутов
Примечание: Чтобы настроить сопоставление атрибутов для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
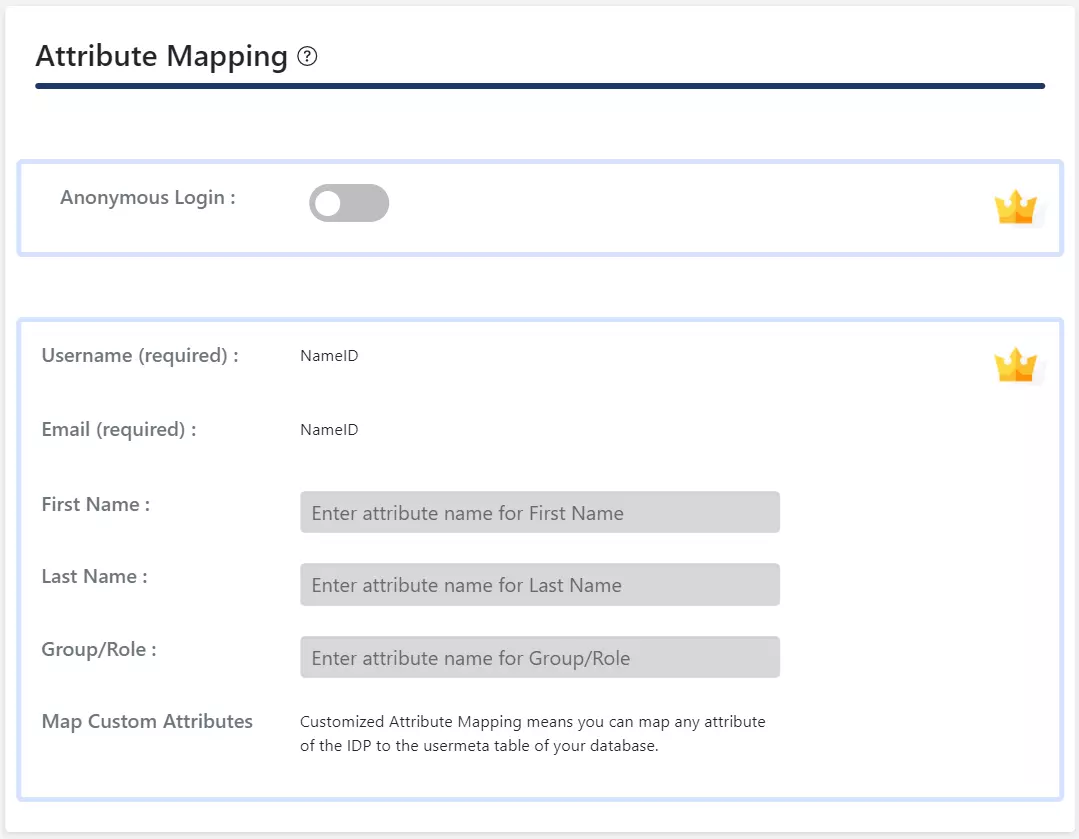
Отображение атрибутов Эта функция позволяет вам составить карту атрибуты пользователя отправляется системой IDP во время единого входа (SSO) в атрибуты пользователя в WordPress.
В плагине SAML для WordPress перейдите по ссылке: Сопоставление атрибутов/ролей Заполните следующие поля, используя вкладку «Вкладка». Отображение атрибутов .
ПРИМЕЧАНИЕ: Если вы нажмете кнопку «Проверить конфигурацию» на вкладке «Настройка поставщика услуг» и пройдете аутентификацию у своего поставщика идентификации, вы увидите список атрибутов, отправленных поставщиком идентификации, на вкладке «Сопоставление атрибутов/ролей». Эта информация может быть использована для предоставления указанного выше сопоставления.
В плагине SAML SSO для WordPress перейдите на вкладку «Настройка поставщика услуг». Существует два способа настройки плагина SSO для WordPress:
А. Загружая метаданные IDP:
Нажмите на Загрузить метаданные IDP .
Введите Имя поставщика удостоверений
Вы также можете загрузить файл метаданных и нажмите на Загрузите кнопку или используйте
URL метаданных и нажмите на Получить метаданные.
В Премиум плагин, Вы можете включить автоматическую синхронизацию для URL метаданных Это позволит автоматически обновлять конфигурацию плагина в соответствии с метаданными IDP через заданный интервал времени.
B.Ручная настройка:
Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя IDP, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений и нажмите на
Сохранено .
Нажмите на Конфигурация теста проверить атрибуты и значения, отправленные поставщиком идентификации (IDP).
В премиум-плагине вы можете указать URL-адрес выхода из системы SAML для обеспечения единого выхода из системы на вашем сайте WordPress.
Шаг 3: Сопоставление атрибутов
Примечание: Чтобы настроить сопоставление атрибутов для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
Отображение атрибутов Эта функция позволяет вам составить карту атрибуты пользователя отправляется системой IDP во время единого входа (SSO) в атрибуты пользователя в WordPress.
В плагине SAML для WordPress перейдите по ссылке: Сопоставление атрибутов/ролей Заполните следующие поля, используя вкладку «Вкладка». Отображение атрибутов .
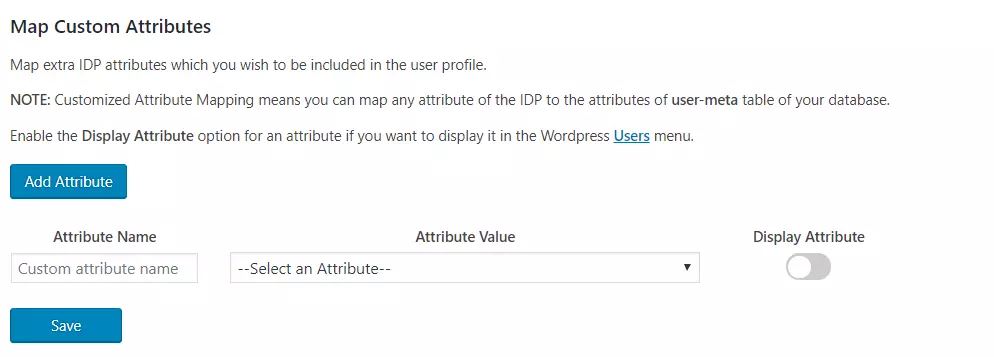
Пользовательское сопоставление атрибутов: Эта функция позволяет сопоставить любой атрибут, отправленный поставщиком идентификации, с пользовательская мета Таблица WordPress.
Шаг 4: Сопоставление ролей
Примечание: Чтобы настроить сопоставление ролей для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
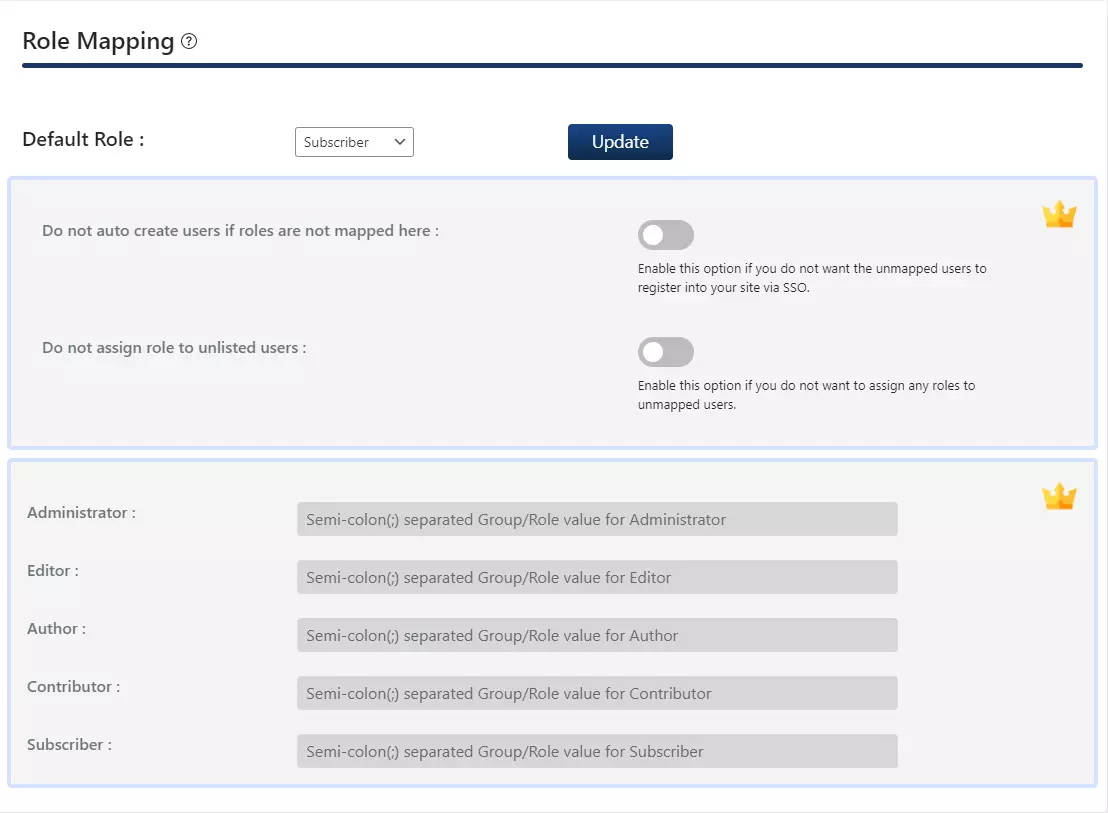
В бесплатном плагине вы можете выбрать Роль по умолчанию которая будет присвоена всем пользователям, не являющимся администраторами, при выполнении единого входа (SSO).
Перейдите на Сопоставление атрибутов/ролей вкладка и перейдите к Сопоставление ролей .
Выберите Роль по умолчанию и нажмите на Обновление ПО .
Шаг 4: Сопоставление ролей
Примечание: Чтобы настроить сопоставление ролей для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
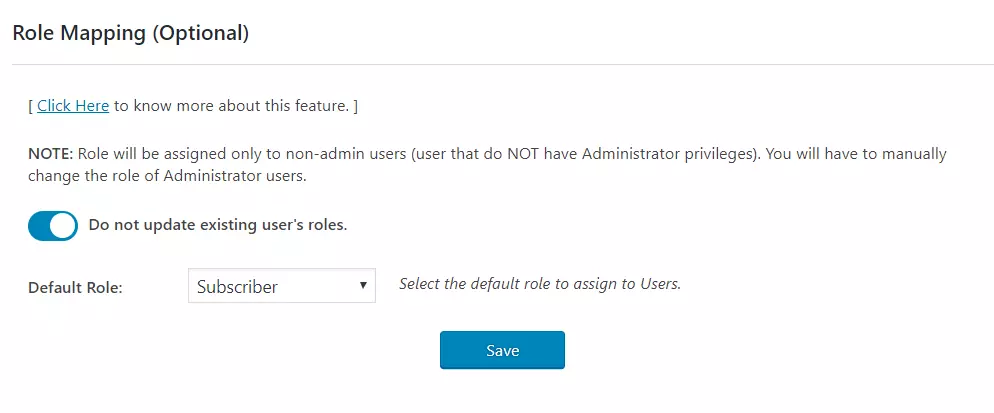
В стандартном плагине можно выбрать роль по умолчанию, которая будет назначена всем пользователям, не являющимся администраторами, при выполнении единого входа (SSO).
Перейдите на Сопоставление атрибутов/ролей вкладка и перейдите к Сопоставление ролей .
Выберите Роль по умолчанию и нажмите на Сохранено .
Шаг 4: Сопоставление ролей
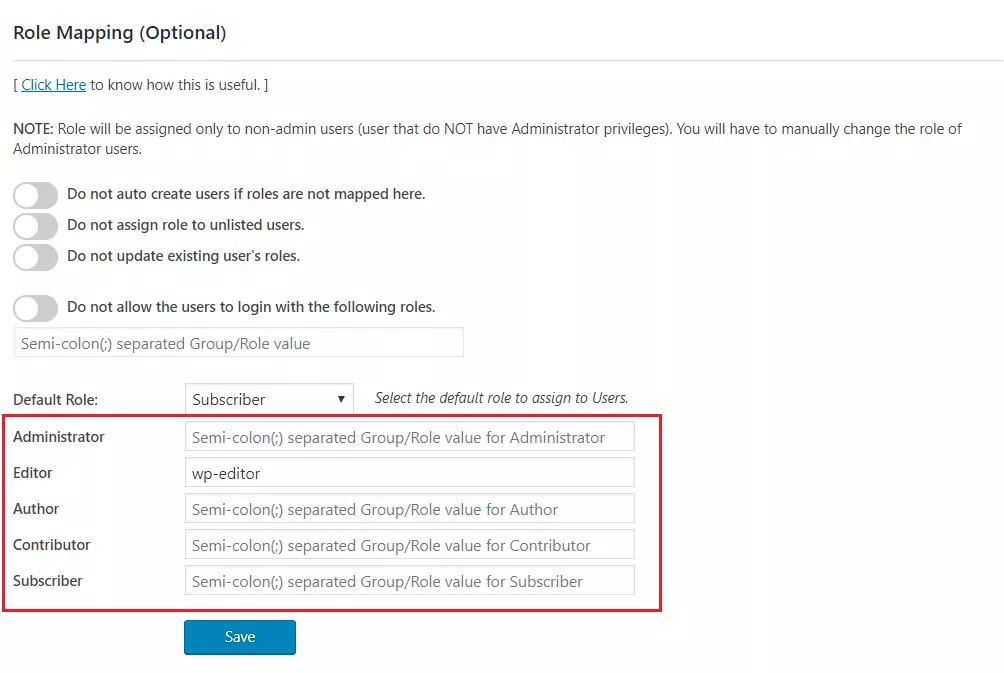
Эта функция позволяет назначать и управлять ролями пользователей при использовании единого входа (SSO). Помимо стандартных ролей WordPress, она совместима и с любыми пользовательскими ролями.
Примечание: Чтобы настроить сопоставление ролей для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
Из издания Отображение атрибутов в разделе плагина укажите сопоставление для поля с именем
Группа/РольЭтот атрибут будет содержать информацию о ролях, отправленную поставщиком идентификации (IDP), и будет использоваться для сопоставления ролей.
Перейдите в раздел сопоставления ролей и укажите соответствия для выделенных ролей.
Например, если вам нужен пользователь, у которого Группа/Роль Значение атрибута wp-editor указывается для назначения его в качестве редактора в WordPress; просто укажите сопоставление как wp-editor в файле конфигурации. редактор
поле раздела «Сопоставление ролей».
Шаг 5: Настройки единого входа (SSO)
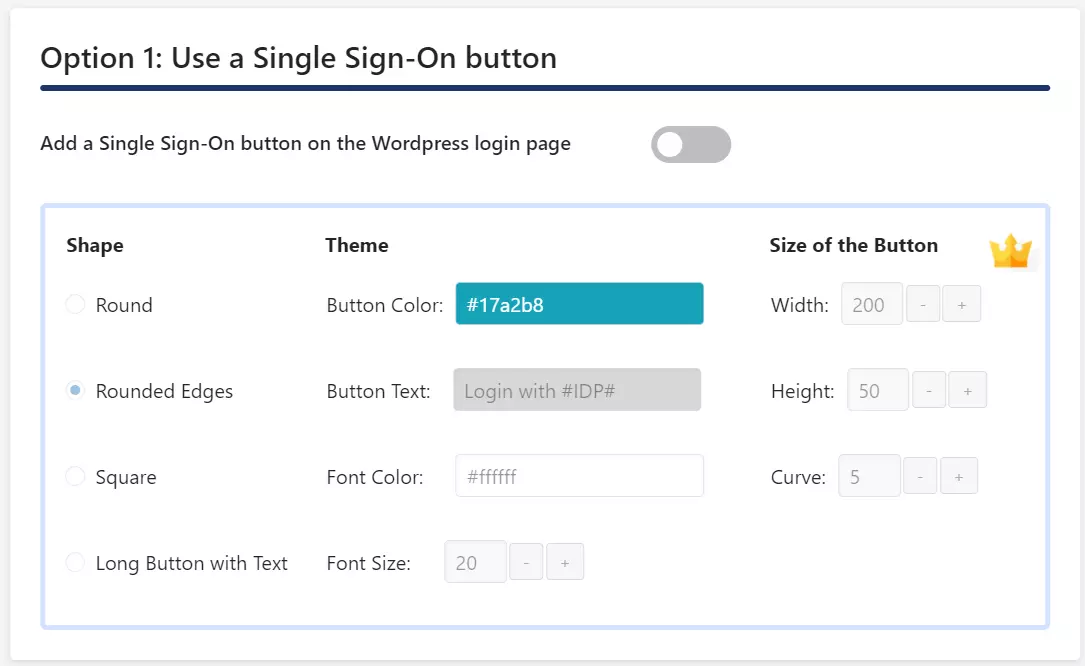
В бесплатном плагине можно добавить кнопку единого входа, включив соответствующую функцию. Добавьте кнопку единого входа на страницу входа в WordPress. включить Вариант 1.
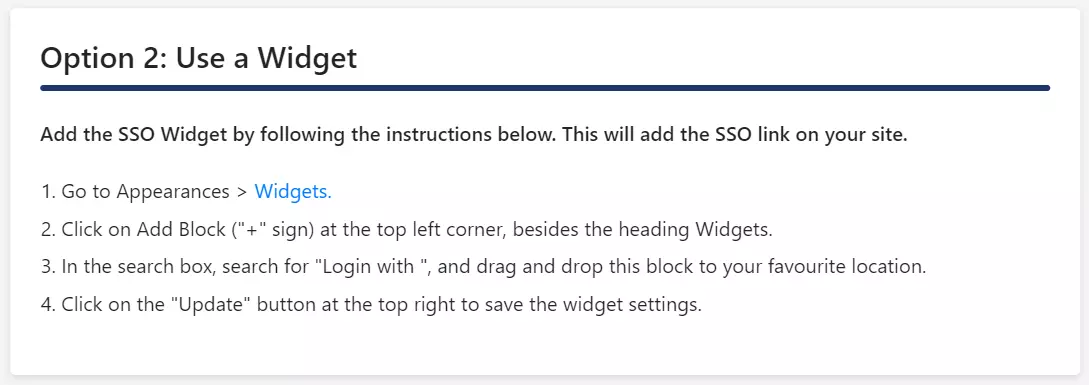
Если ваша тема WordPress поддерживает виджет авторизации, вы можете добавить его, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
Перейдите во вкладку «Перенаправления и ссылки SSO» и выполните следующие действия: Вариант 2: Использование виджета Чтобы добавить виджет авторизации на свой сайт.
Шаг 5: Настройки единого входа (SSO)
В плагине Standard можно включить инициируемый поставщиком услуг единый вход (SSO) с помощью следующих параметров.
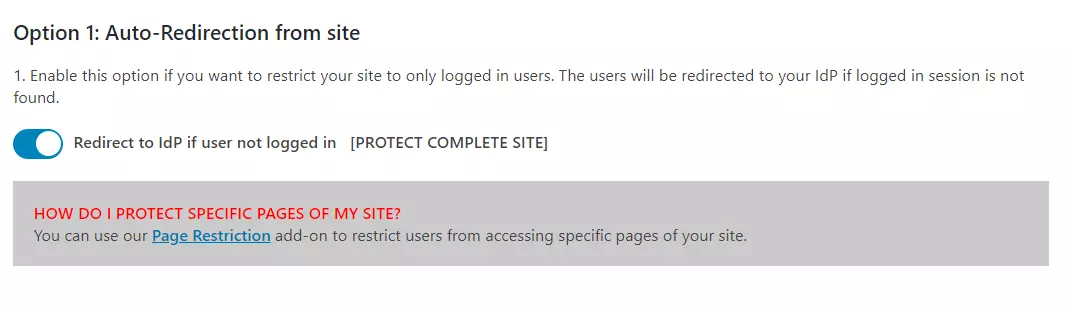
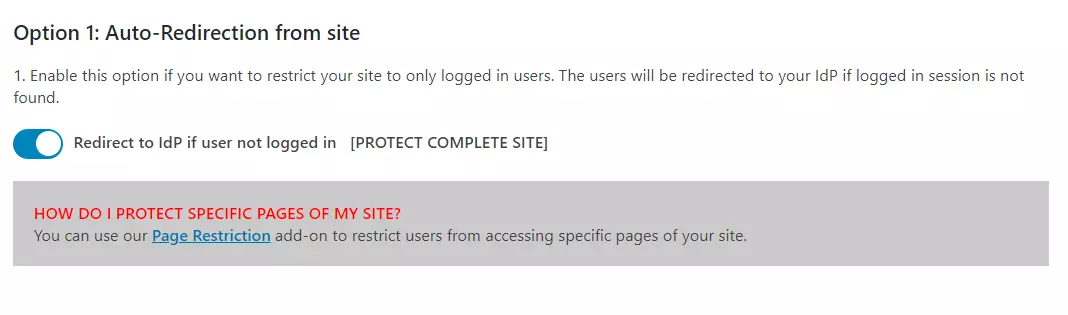
Автоматическое перенаправление с сайта: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к вашему сайту, будет перенаправлен на страницу входа в систему IDP, а после успешной аутентификации — обратно на ту же страницу вашего сайта, к которой он пытался получить доступ.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 1: Автоматическое перенаправление с сайта.
Включите Перенаправить на IDP, если пользователь не авторизован [ЗАЩИТИТЬ ВЕСЬ САЙТ]опцию.
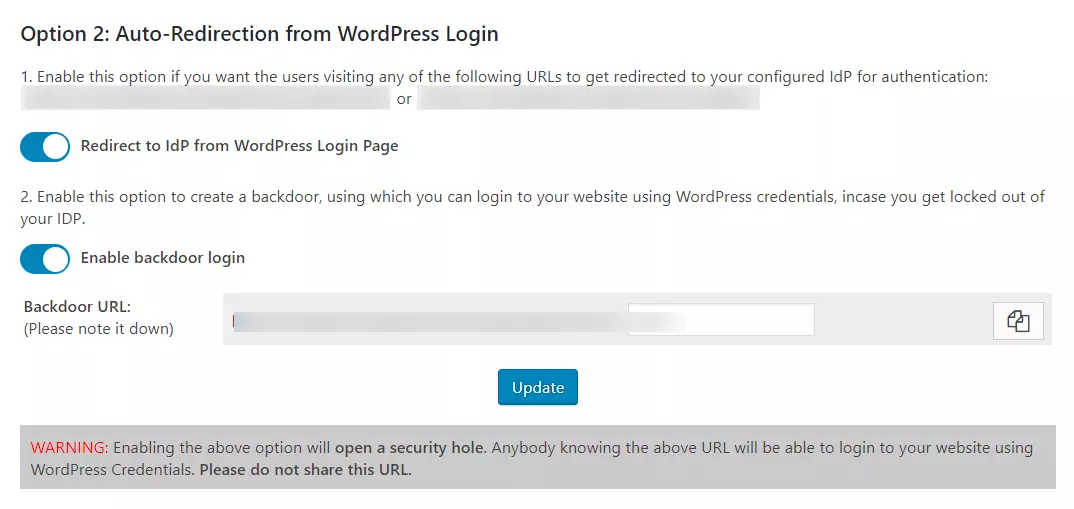
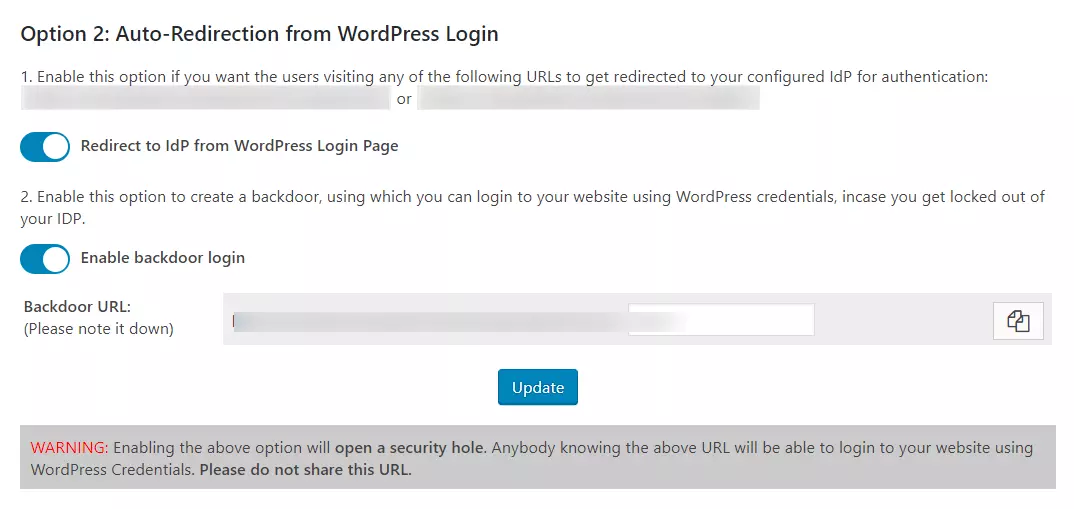
Автоматическое перенаправление при входе в WordPress: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к стандартной странице входа в WordPress, будет перенаправлен на страницу входа IDP для аутентификации. После успешной аутентификации он будет перенаправлен обратно на сайт WordPress.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 2: Автоматическое перенаправление с сайта авторизации WordPress.
Включите Перенаправление на IDP со страницы входа в WordPress опцию.
ПРИМЕЧАНИЕ: Пожалуйста, включите бэкдор-вход и запишите URL-адрес бэкдора. Это позволит вам получить доступ к странице входа в WordPress, если вы окажетесь заблокированы в IDP.
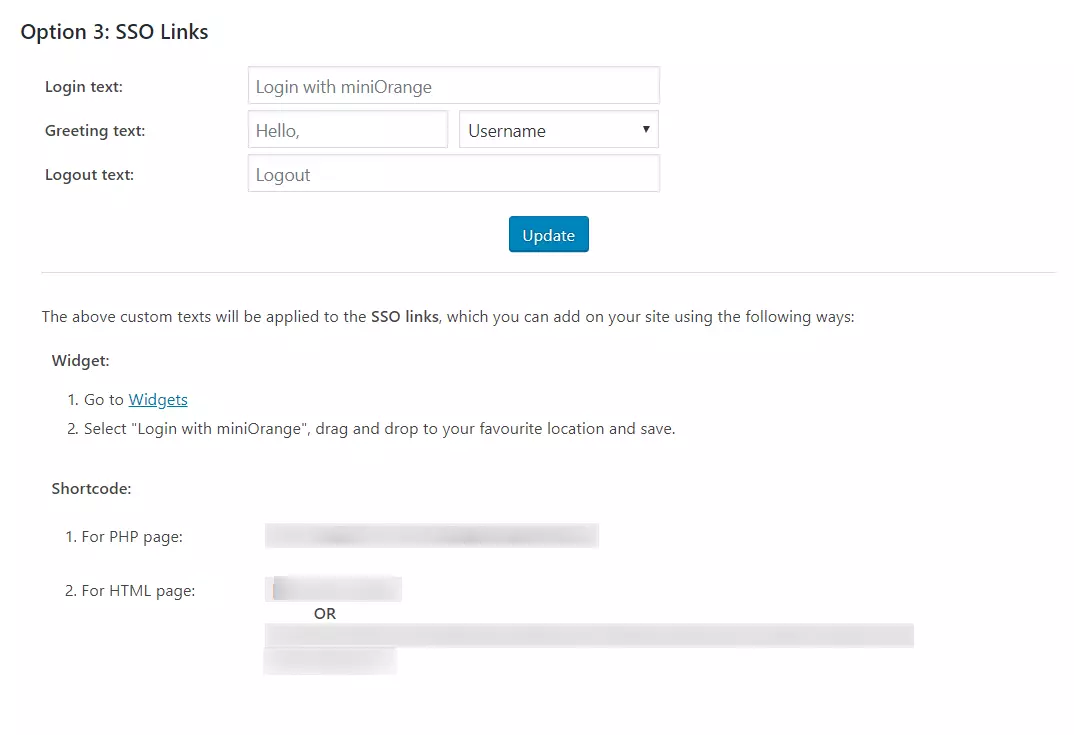
Ссылки SSO: Вы можете добавлять ссылки SSO в любом месте вашего сайта, используя предоставленные шорткод и виджет. Вкладка «Перенаправления и ссылки SSO» > Вариант 3: Ссылки SSO раздел плагина
Шаг 5: Настройки единого входа (SSO)
В плагине Premium можно включить инициируемый поставщиком услуг единый вход (SSO) с помощью следующих параметров.
Автоматическое перенаправление с сайта: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к вашему сайту, будет перенаправлен на страницу входа в систему IDP, а после успешной аутентификации — обратно на ту же страницу вашего сайта, к которой он пытался получить доступ.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 1: Автоматическое перенаправление с сайта.
Включите Перенаправить на IDP, если пользователь не авторизован [ЗАЩИТИТЬ ВЕСЬ САЙТ] опцию.
Автоматическое перенаправление при входе в WordPress: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к стандартной странице входа в WordPress, будет перенаправлен на страницу входа IDP для аутентификации. После успешной аутентификации он будет перенаправлен обратно на сайт WordPress.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 2: Автоматическое перенаправление со страницы входа в WordPress.
Включите Перенаправление на IDP со страницы входа в WordPress опцию.
ПРИМЕЧАНИЕ: Пожалуйста, включите бэкдор-вход и запишите URL-адрес бэкдора. Это позволит вам получить доступ к странице входа в WordPress, если вы не сможете войти через IDP.
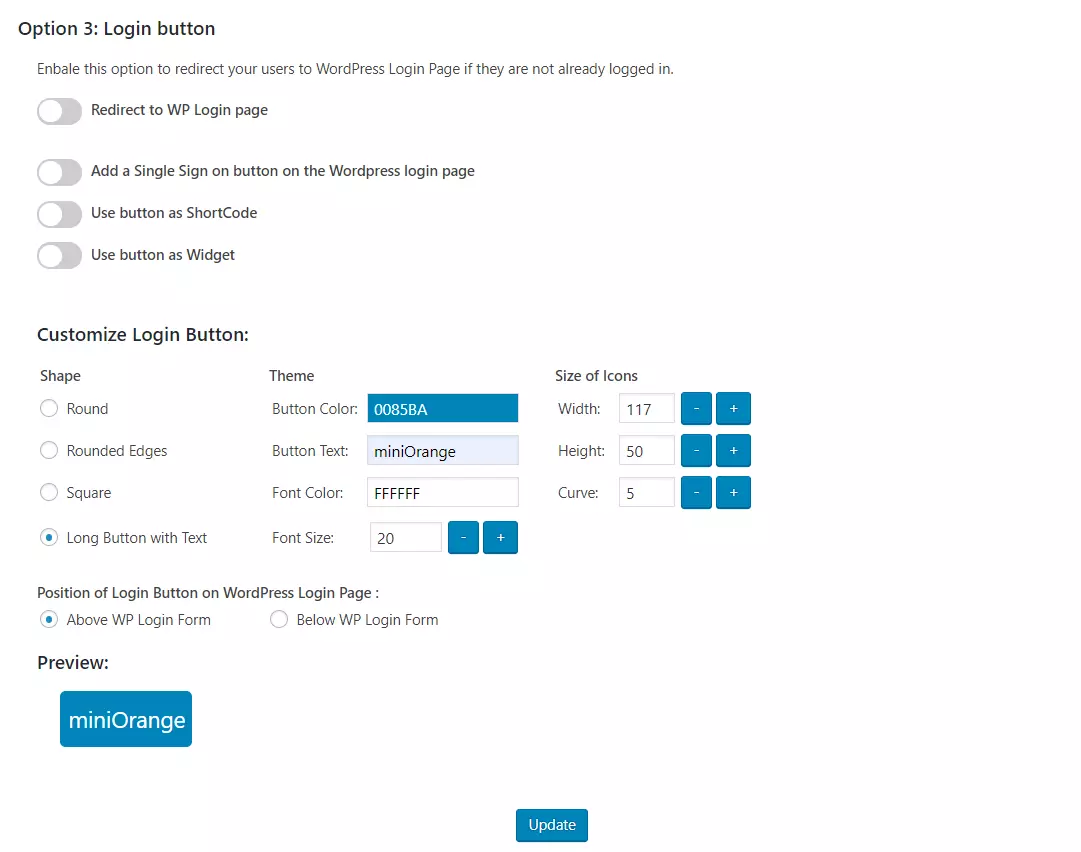
Кнопка входа в систему: Вы можете добавить настраиваемую кнопку входа в систему в любом месте вашего сайта или на странице входа в WordPress, перейдя по следующему пути: Вариант 3: Кнопка входа раздел вкладки «Перенаправления и ссылки SSO».
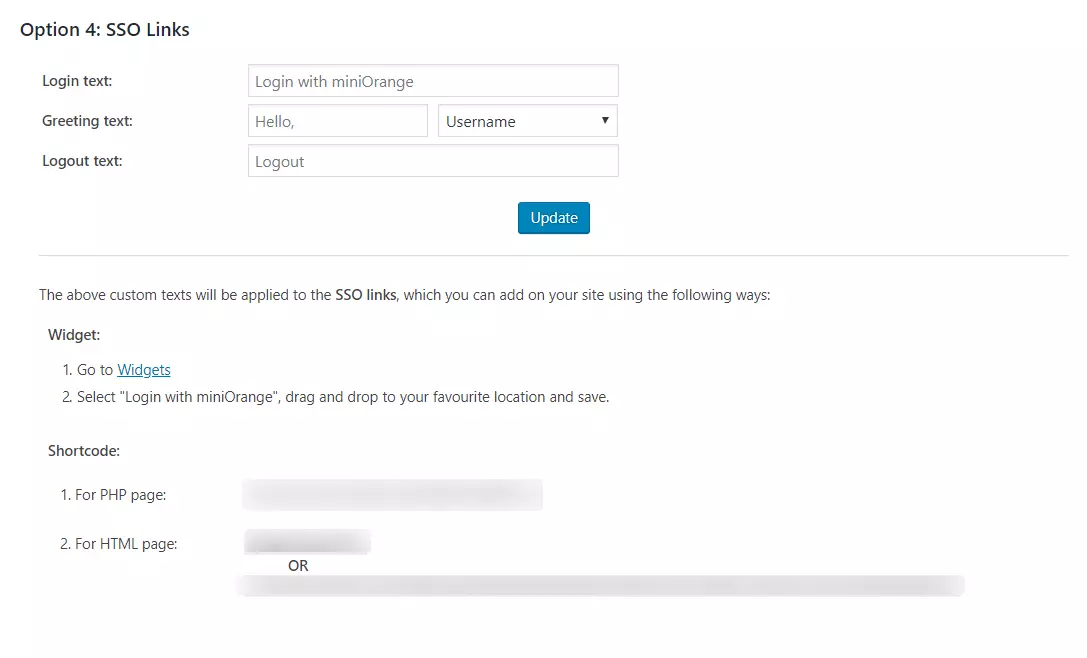
Ссылки SSO: Вы можете добавлять ссылки SSO в любом месте вашего сайта, используя предоставленные шорткод и виджет. Вариант 4: Ссылки SSO раздел вкладки «Перенаправления и ссылки SSO».
В этом руководстве вы успешно настроили единый вход Salesforce SAML (вход через Salesforce SSO), выбрав Salesforce в качестве поставщика идентификации (IDP) и WordPress в качестве поставщика услуг (SP) с помощью плагина miniOrange - SAML Single Sign On – SSO Login. Это решение гарантирует, что вы сможете развернуть безопасный доступ к вашему сайту WordPress (WP) с использованием учетных данных Salesforce в течение нескольких минут.
Если вы не можете найти нужную информацию, пожалуйста, напишите нам по адресу samlsupport@xecurify.com.
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
Мы свяжемся с вами в ближайшее время!
Почему наши клиенты выбирают плагин SAML SSO для WordPress?
×
Привет!
Нужна помощь? Мы здесь!
Обратитесь в службу поддержки miniOrange.
Благодарим Вас за запрос.
Если вы не получите от нас ответа в течение 24 часов, пожалуйста, отправьте нам повторное письмо по адресу [адрес электронной почты]. info@xecurify.com
Запрос не выполнен.
Пожалуйста, попробуйте отправить электронное письмо по адресу... info@xecurify.com













 Регистрация




