Как настроить вход через внешний идентификатор Entra с использованием единого входа SAML (SSO) для WordPress?
Обзор
Entra External ID Login for WordPress Этого можно достичь с помощью нашего плагина единого входа (SSO) SAML SP. Наше решение SSO обеспечит соответствие поставщика услуг стандарту SAML 2.0 и укрепит доверие между сайтом WordPress. а также Entra External ID для безопасной аутентификации и входа пользователей в систему.
В этом руководстве мы рассмотрим, как настроить единый вход через Entra External ID между сайтом WordPress и Entra External ID, учитывая следующие моменты: Введите внешний идентификатор в качестве поставщика идентификации (IDP). (Поставщик идентификационных данных) WordPress как SP (Поставщик услуг). Наш плагин SSO обеспечивает неограниченное количество аутентификаций пользователей из Azure AD / Office 365 / Azure B2C. Вы можете посетить наш сайт. SSO Чтобы узнать больше о других предоставляемых нами функциях, используйте этот плагин для WordPress.
Для настройки Microsoft Entra External ID в качестве поставщика идентификации SAML (SAML IDP) в WordPress вам потребуется установить... плагин miniOrange SAML SP SSO.
Единый вход Azure AD (SSO) с бесшовной интеграцией со службами Microsoft Azure.
Интеграция с Azure AD/B2C/Office 365 для синхронизации
Обеспечьте двустороннюю синхронизацию всех пользовательских данных между Azure AD/B2C/Office 365 и WordPress для Azure Sync with WordPress.
Интеграция приложений Azure AD/B2C/Office 365 с WordPress
Интеграция с Azure AD помогает подключить ваш сайт WordPress к Azure AD и обеспечивает бесшовную интеграцию с SharePoint/OneDrive , Power BI , Dynamics 365 , Outlook и т. д., а также решения для синхронизации пользователей и многопользовательской архитектуры Azure.
Шаг 1: Настройка Microsoft Entra External ID в качестве поставщика удостоверений (IDP) для входа в систему Entra External ID (SSO).
Настройте Entra External ID как IDP.
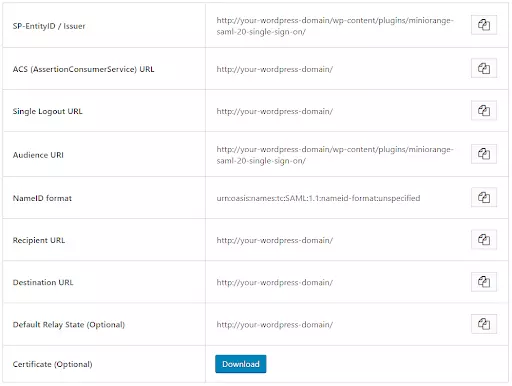
В плагине miniOrange SAML SP SSO перейдите по следующему пути: Метаданные поставщика услуг Вкладка. Здесь вы можете найти метаданные поставщика услуг, такие как идентификатор сущности поставщика услуг и URL-адрес ACS (AssertionConsumerService), необходимые для настройки поставщика идентификации.
Настройка внешнего идентификатора Entra через корпоративные приложения.
Настройка внешнего идентификатора Entra осуществляется через регистрацию приложения.
Введите название для вашего приложения, затем выберите раздел «Приложения, не входящие в галерею» и нажмите кнопку «Создать».
Нажмите на Настроить единый вход.
Выберите SAML меню.
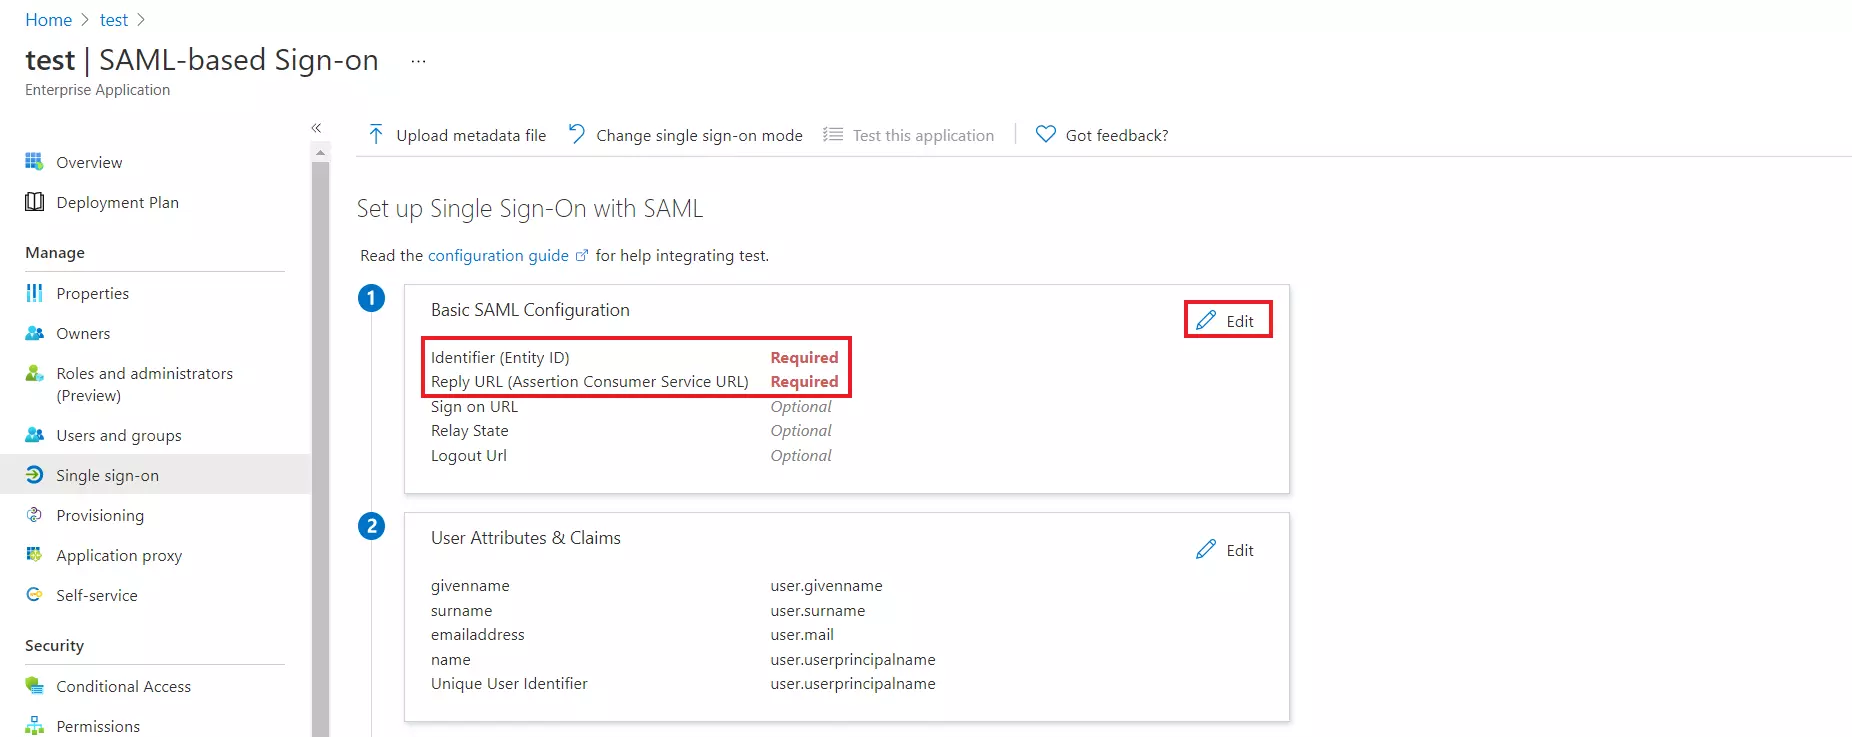
После нажатия на Редактировать, введите Идентификатор объекта SP для идентификатор и URL-адрес СКД для URL ответа от Метаданные поставщика услуг вкладка плагина. Примечание: До Инициированная внутренне перемещенными лицами система SSO, URL для входа Это поле следует оставить пустым.
По умолчанию следующие Атрибуты Будет отправлено в ответе SAML. Вы можете просматривать или редактировать заявления, отправленные в ответе SAML на заявку, в разделе Атрибуты меню.
Скопируйте URL-адрес метаданных Федерации приложений , чтобы получить Endpoints требуется для настройки вашего Провайдер услуг.
Назначайте пользователей и группы вашему SAML-приложению.
Перейдите в Пользователи и группы и нажмите Добавить пользователя/группу.
Нажмите на Пользователи чтобы назначить необходимого пользователя, а затем нажмите на Выбрать.
После выбора пользователей нажмите на Назначать .
Вы также можете назначить роль своему приложению в разделе Выберите роль .
Добавление корпоративного приложения к пользовательскому потоку внешних идентификаторов
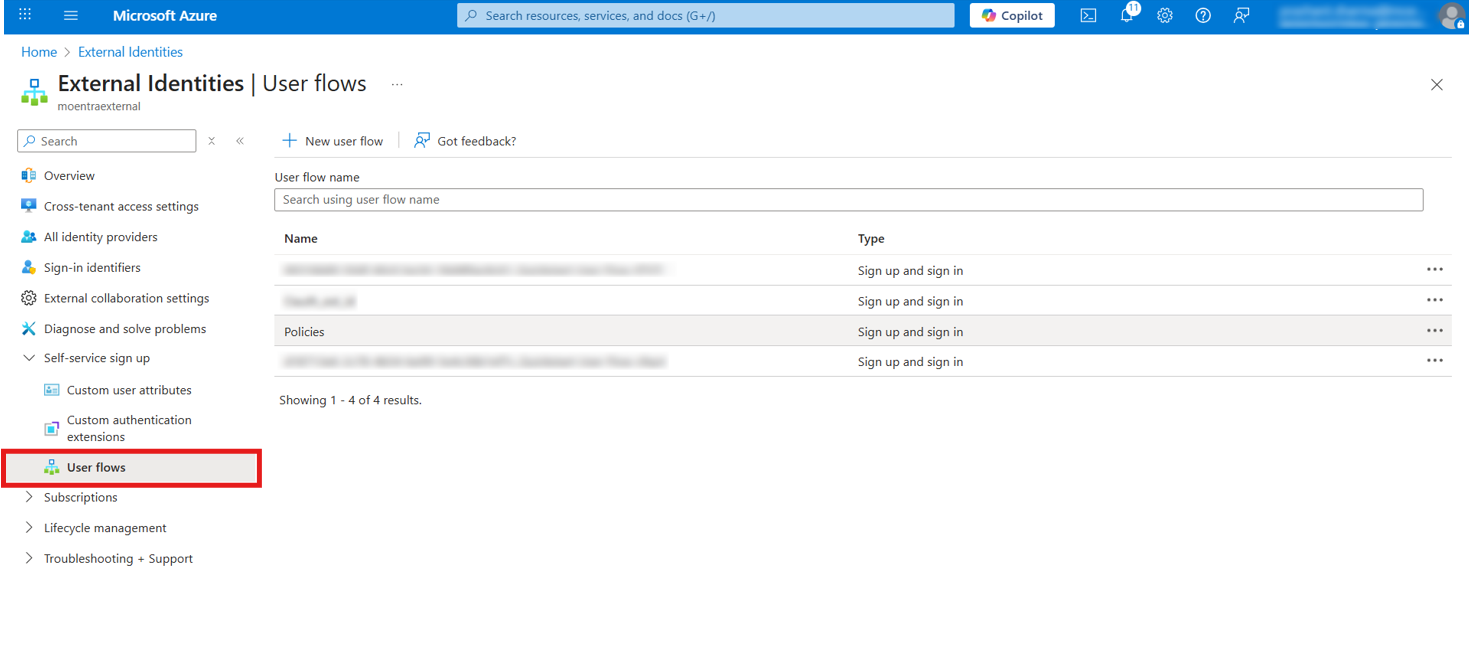
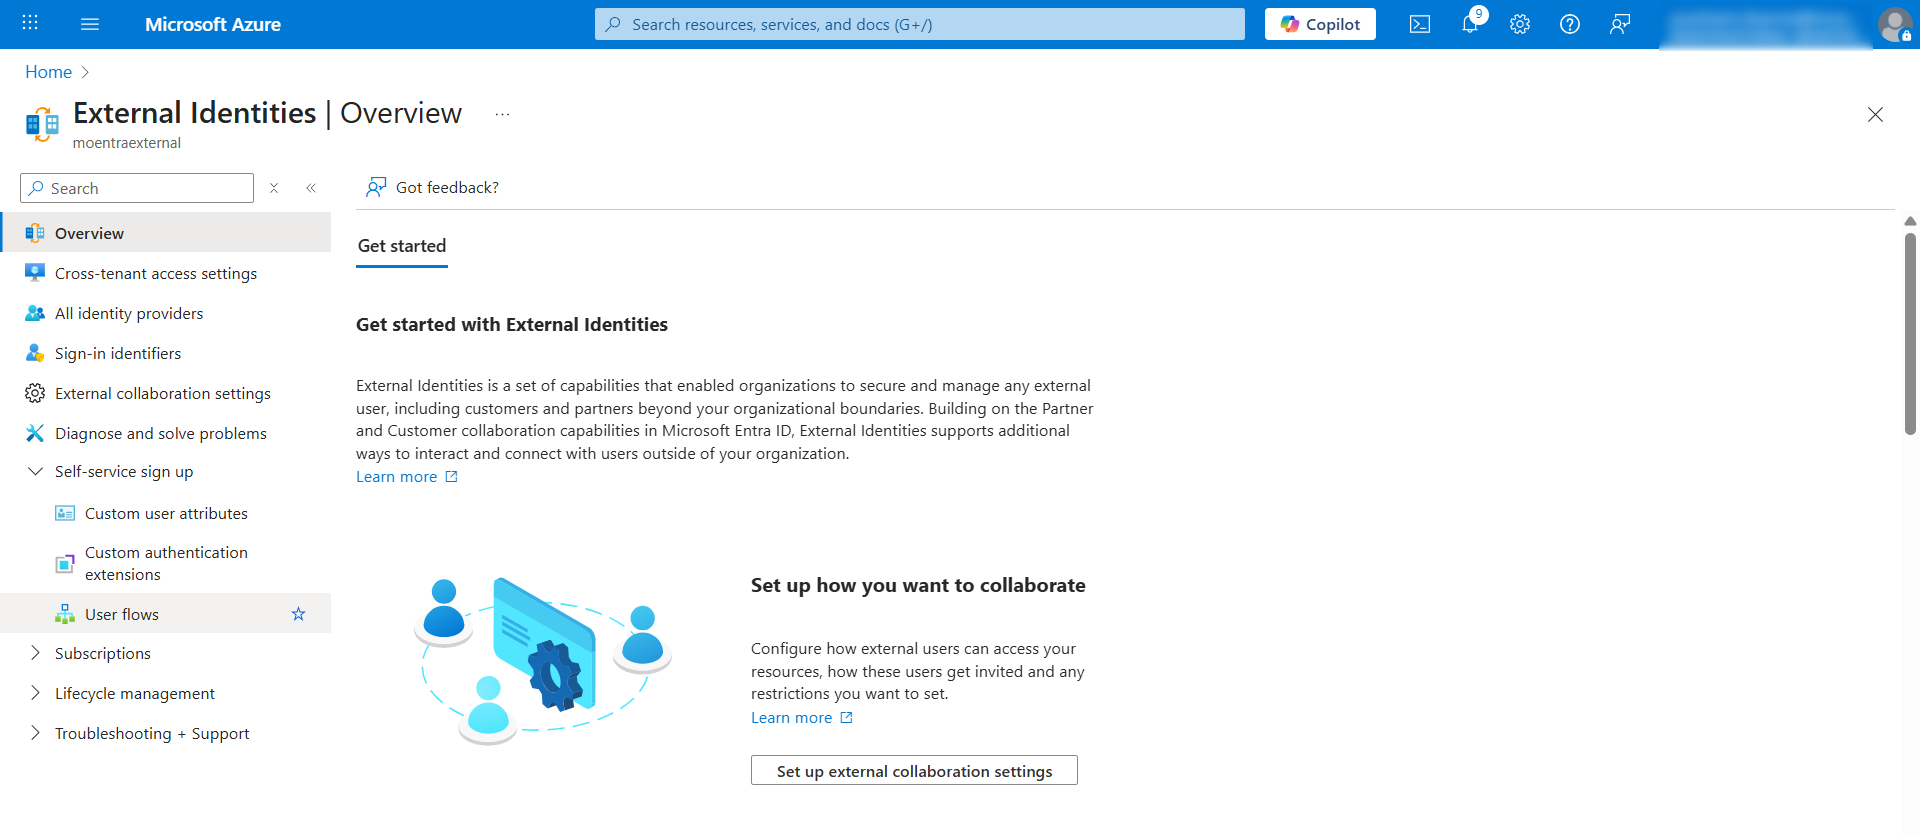
На главной странице портала Azure найдите и щелкните по следующему пункту: Внешние идентичности из раздела служб Azure.
На странице обзора внешних идентификаторов:
В левом навигационном меню разверните Самостоятельная регистрация.
Нажмите на Пользовательские потоки.
Щелкните по политике потока пользователей, которую хотите настроить (например, Политика).
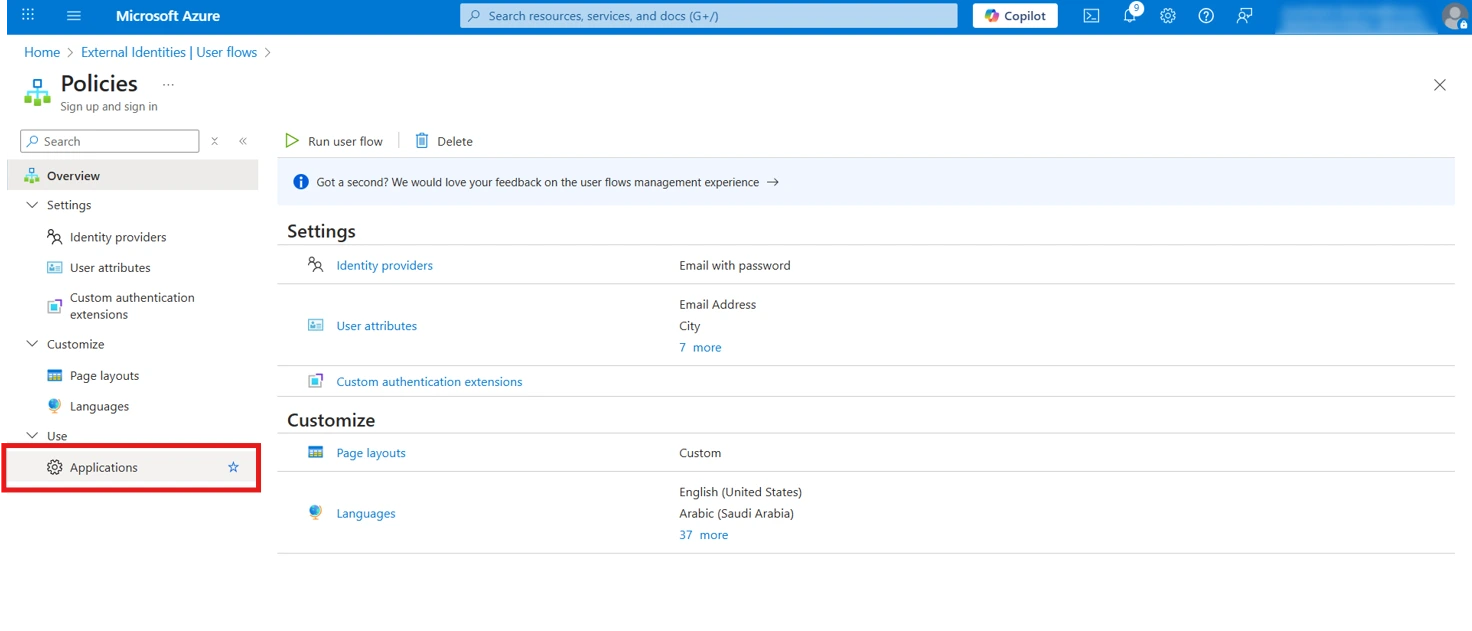
Это откроет страницу настройки политики.
В левой боковой панели разверните Используйте .
Нажмите на Области применения.
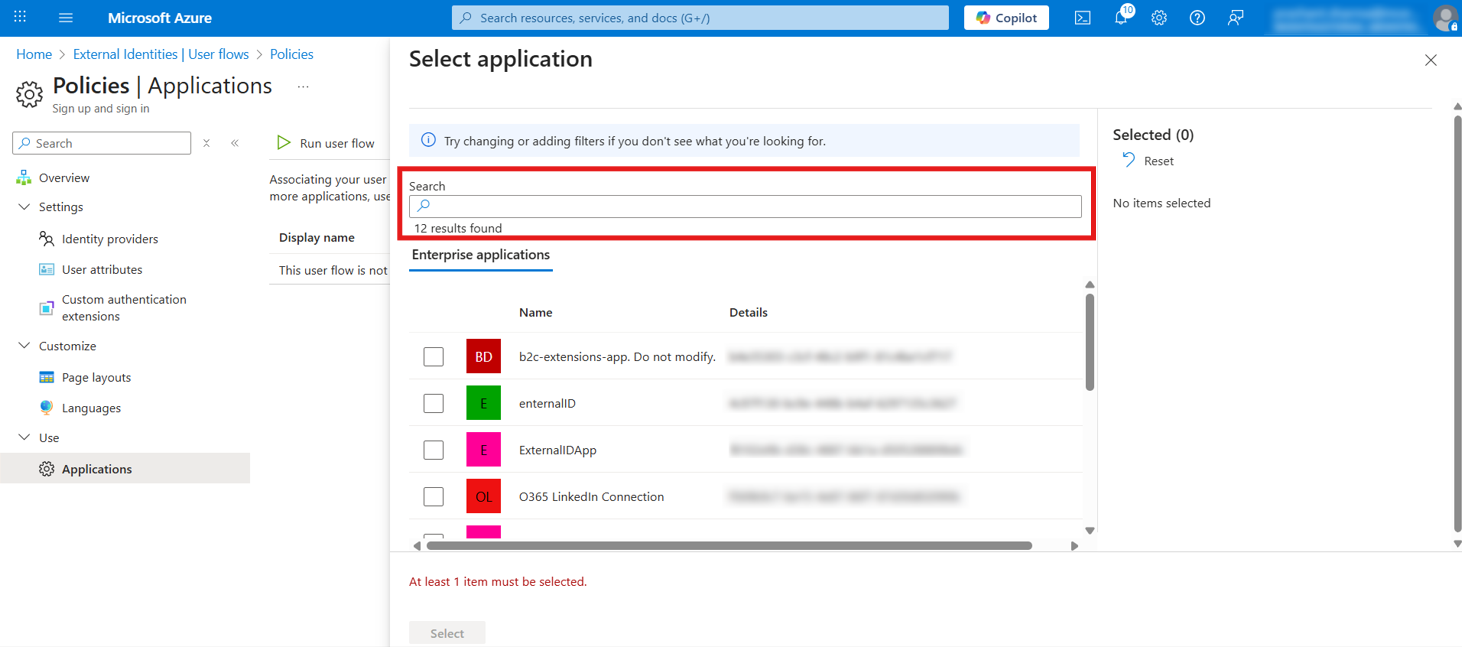
Нажмите + Добавить приложение Кнопка в верхней части.
A Выберите приложение Панель появится справа.
В поле поиска при необходимости можно отфильтровать приложения.
На панели показано 12 найдено результатов недооценивают ее Корпоративные приложения меню.
Просмотрите список доступных корпоративных приложений.
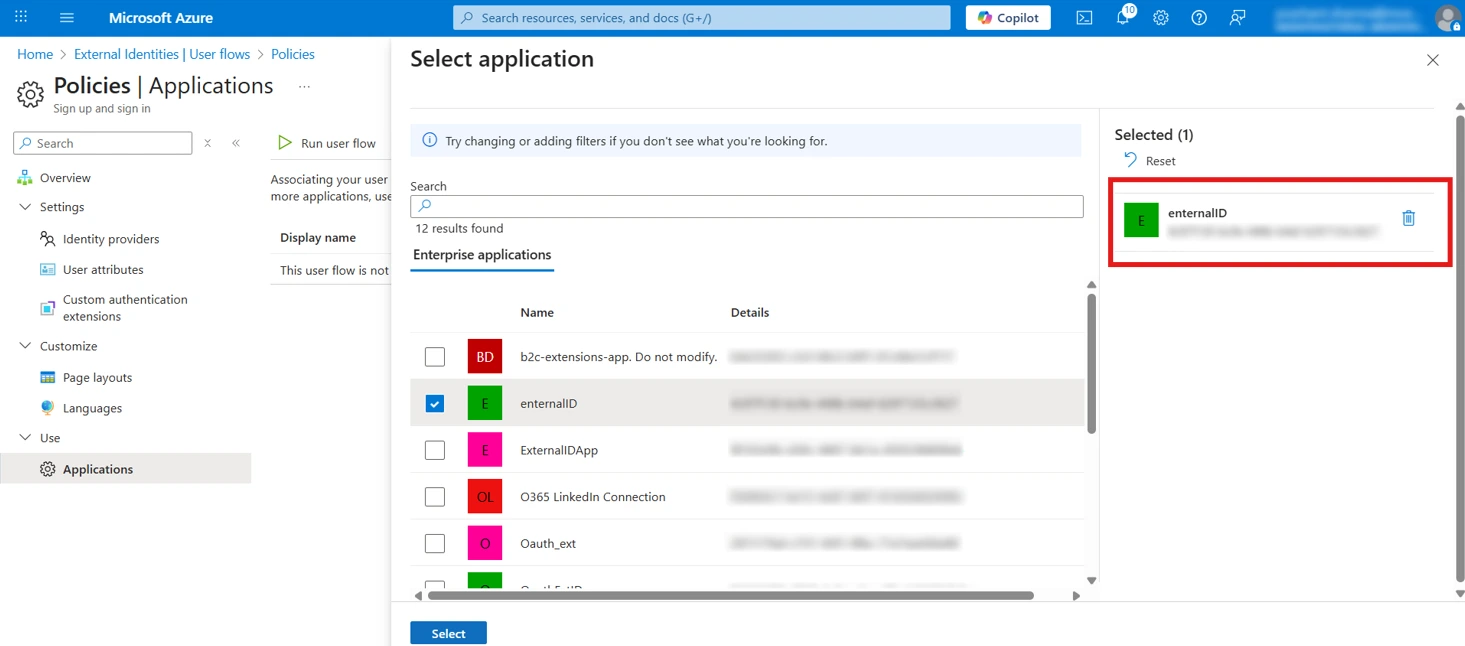
Установите флажок рядом с нужным вам приложением (в этом примере, enteralID с ID: 4c97f130-bc9e-448b-b4af-6297135c3627).
Выбранное приложение появится в Выбрано (1) раздел справа.
Нажмите кнопку «Выбрать» в нижней части панели.
Теперь приложение связано с вашим пользовательским сценарием.
Чтобы использовать эту политику в процессе регистрации, добавьте параметр политики к вашим данным для входа через SSO. URL: https://your-sso-login-url?p=
Вы успешно настроили Microsoft Entra External ID в качестве поставщика идентификации SAML (SAML IDP) для обеспечения единого входа (SSO) с использованием Entra External ID.
В поле «URL-адрес перенаправления» укажите URL-адрес ACS, предоставленный в Метаданные поставщика услуг вкладку плагина и нажмите на Зарегистрировать филиал .
Перейдите в Предоставьте API из левой панели меню.
Нажмите Добавить кнопку и заменить URL-адрес идентификатора приложения с использованием идентификатора сущности SharePoint плагина.
Примечание: Убедитесь, что значение идентификатора сущности поставщика услуг (SP Entity ID) на вкладке «Метаданные поставщика услуг» не содержит завершающей косой черты ('/'). Если в значении SP Entity ID присутствует завершающая косая черта, обновите его, удалив ее из поля SP EntityID / Issuer на вкладке «Метаданные поставщика услуг» плагина, введите обновленное значение в Azure и нажмите кнопку « Сохранить ».
Вернитесь в Microsoft Entra ID ⇒ Регистрация приложений окно и нажмите на Endpoints.
Это откроет окно с несколькими URL-адресами.
Скопируйте Документ «Метаданные федерации» URL для получения Endpoints требуется для настройки вашего Провайдер услуг.
Вы успешно настроили Entra External ID в качестве поставщика идентификации SAML (SAML IDP) для обеспечения входа в систему с использованием Entra External ID на вашем сайте WordPress.
Шаг 2: Настройте WordPress в качестве поставщика услуг (SP).
Бесплатно
Стандарт
Премиум
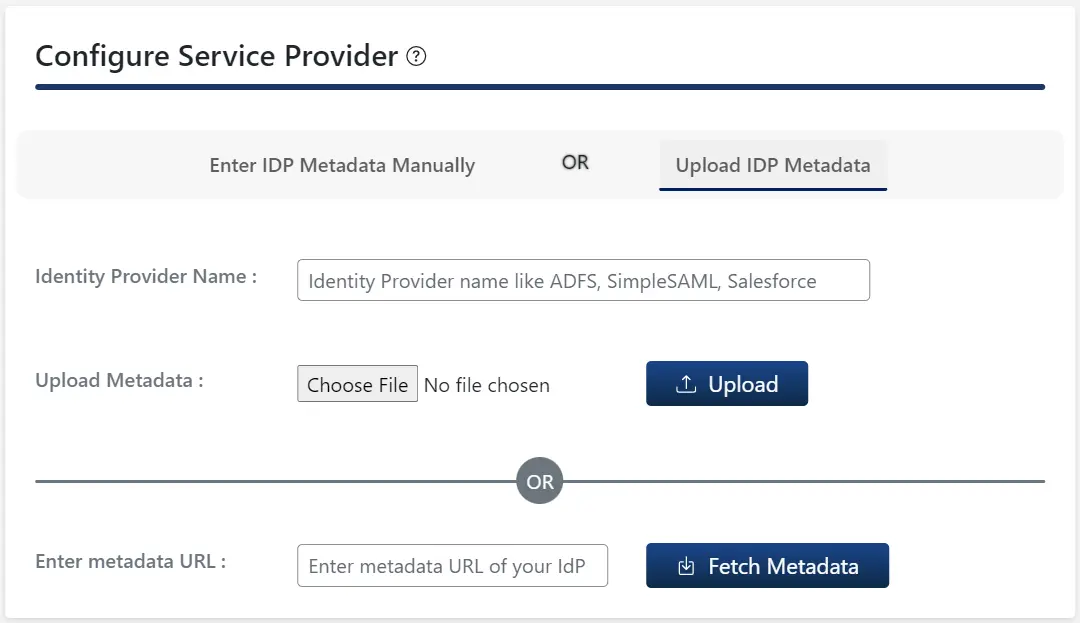
В плагине SAML SSO для WordPress перейдите на вкладку «Конфигурация IDP». Существует два способа настройки плагина SSO для WordPress:
А. Загружая метаданные IDP:
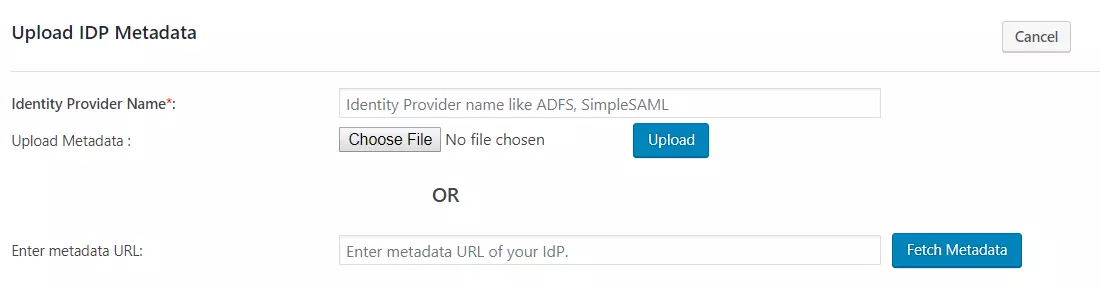
Нажмите на Загрузить метаданные IDP .
Введите Поставщик удостоверений Имя
Вы также можете загрузить файл метаданных и нажмите на Загрузите кнопку или используйте
URL метаданных и нажмите на Получить метаданные.
B.Ручная настройка:
Укажите необходимые настройки (например, имя поставщика удостоверений, идентификатор сущности или издателя поставщика удостоверений, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком удостоверений, и нажмите на кнопку. Сохранено
.
Нажмите на Конфигурация теста проверить атрибуты и значения, отправленные поставщиком идентификации (IDP).
Шаг 3: Сопоставление атрибутов
Примечание: Чтобы настроить сопоставление атрибутов для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
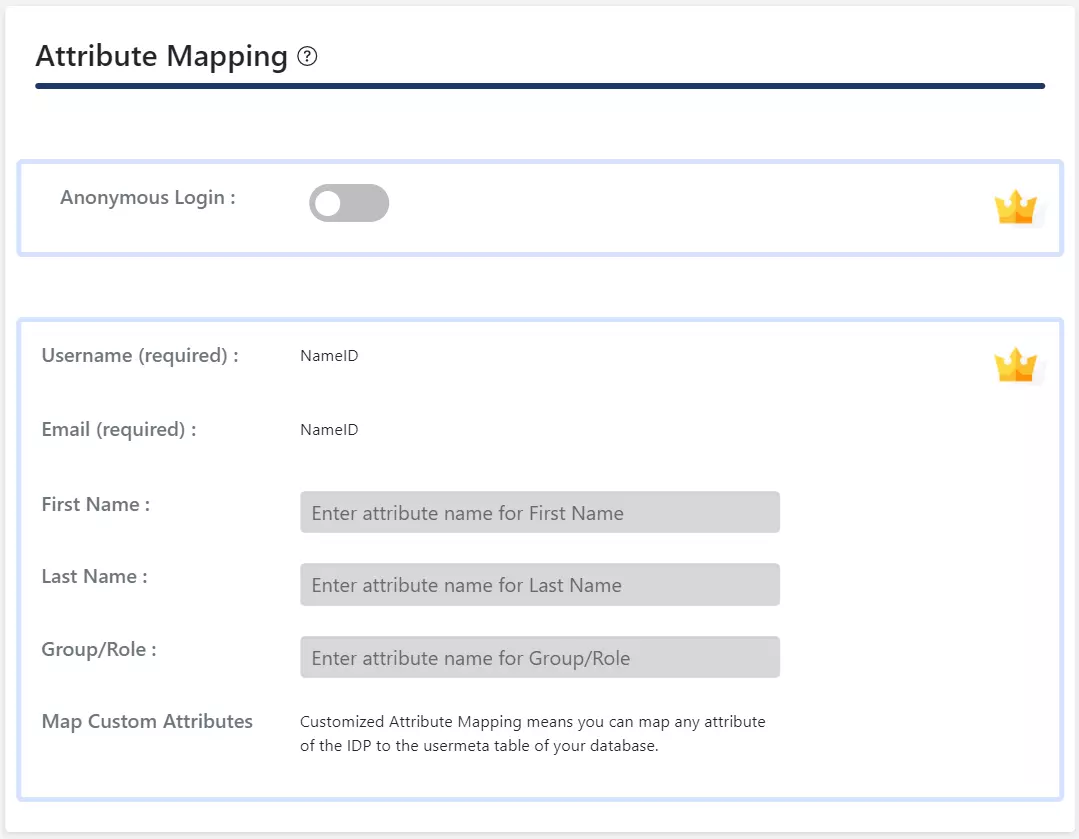
В бесплатном плагине только ИмяID Поддерживается для атрибутов Email и Username пользователя WordPress.
При выполнении пользователем единого входа (SSO) значение NameID, отправленное поставщиком идентификации (IDP), сопоставляется с адресом электронной почты и именем пользователя WordPress.
В плагине SAML SSO для WordPress перейдите на вкладку «Настройка поставщика услуг». Существует два способа настройки плагина SSO для WordPress:
А. Загружая метаданные IDP:
Нажмите на Загрузить метаданные IDP .
Введите Поставщик удостоверений Имя
Вы также можете загрузить файл метаданных и нажмите на Загрузите кнопку или используйте
URL метаданных и нажмите на Получить метаданные.
B.Ручная настройка:
Укажите необходимые настройки (например, имя поставщика удостоверений, идентификатор сущности или издателя поставщика удостоверений, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком удостоверений, и нажмите на кнопку. Сохранено
.
Нажмите на Конфигурация теста проверить атрибуты и значения, отправленные поставщиком идентификации (IDP).
Шаг 3: Сопоставление атрибутов
Примечание: Чтобы настроить сопоставление атрибутов для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
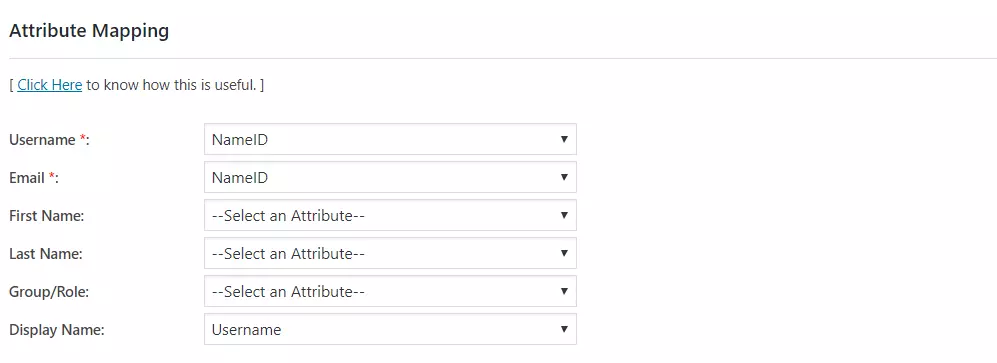
Отображение атрибутов Эта функция позволяет вам составить карту атрибуты пользователя отправляется системой IDP во время единого входа (SSO) в атрибуты пользователя в WordPress.
В плагине SAML для WordPress перейдите по ссылке: Сопоставление атрибутов/ролей Заполните следующие поля, используя вкладку «Вкладка». Отображение атрибутов .
ПРИМЕЧАНИЕ: Если вы нажмете кнопку «Проверить конфигурацию» на вкладке «Настройка поставщика услуг» и пройдете аутентификацию у своего поставщика идентификации, вы увидите список атрибутов, отправленных поставщиком идентификации, на вкладке «Сопоставление атрибутов/ролей». Эта информация может быть использована для предоставления указанного выше сопоставления.
В плагине SAML SSO для WordPress перейдите на вкладку «Настройка поставщика услуг». Существует два способа настройки плагина SSO для WordPress:
А. Загружая метаданные IDP:
Нажмите на Загрузить метаданные IDP .
Введите Имя поставщика удостоверений
Вы также можете загрузить файл метаданных и нажмите на Загрузите кнопку или используйте
URL метаданных и нажмите на Получить метаданные.
В Премиум плагин, Вы можете включить автоматическую синхронизацию для URL метаданных Это позволит автоматически обновлять конфигурацию плагина в соответствии с метаданными IDP через заданный интервал времени.
B.Ручная настройка:
Укажите необходимые настройки (например, имя поставщика идентификации, идентификатор сущности или издателя IDP, URL-адрес входа SAML, сертификат X.509), предоставленные вашим поставщиком идентификации. Поставщик удостоверений и нажмите на
Сохранено .
Нажмите на Конфигурация теста проверить атрибуты и значения, отправленные поставщиком идентификации (IDP).
В премиум-плагине вы можете указать URL-адрес выхода из системы SAML для обеспечения единого выхода из системы на вашем сайте WordPress.
Шаг 3: Сопоставление атрибутов
Примечание: Чтобы настроить сопоставление атрибутов для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
Отображение атрибутов Эта функция позволяет вам составить карту атрибуты пользователя отправляется системой IDP во время единого входа (SSO) в атрибуты пользователя в WordPress.
В плагине SAML для WordPress перейдите по ссылке: Сопоставление атрибутов/ролей Заполните следующие поля, используя вкладку «Вкладка». Отображение атрибутов .
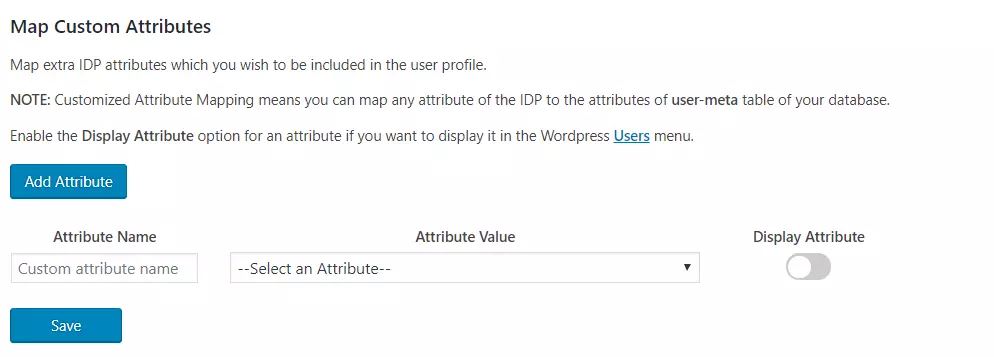
Пользовательское сопоставление атрибутов: Эта функция позволяет сопоставить любой атрибут, отправленный поставщиком идентификации, с пользовательская мета Таблица WordPress.
Шаг 4: Сопоставление ролей
Примечание: Чтобы настроить сопоставление ролей для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
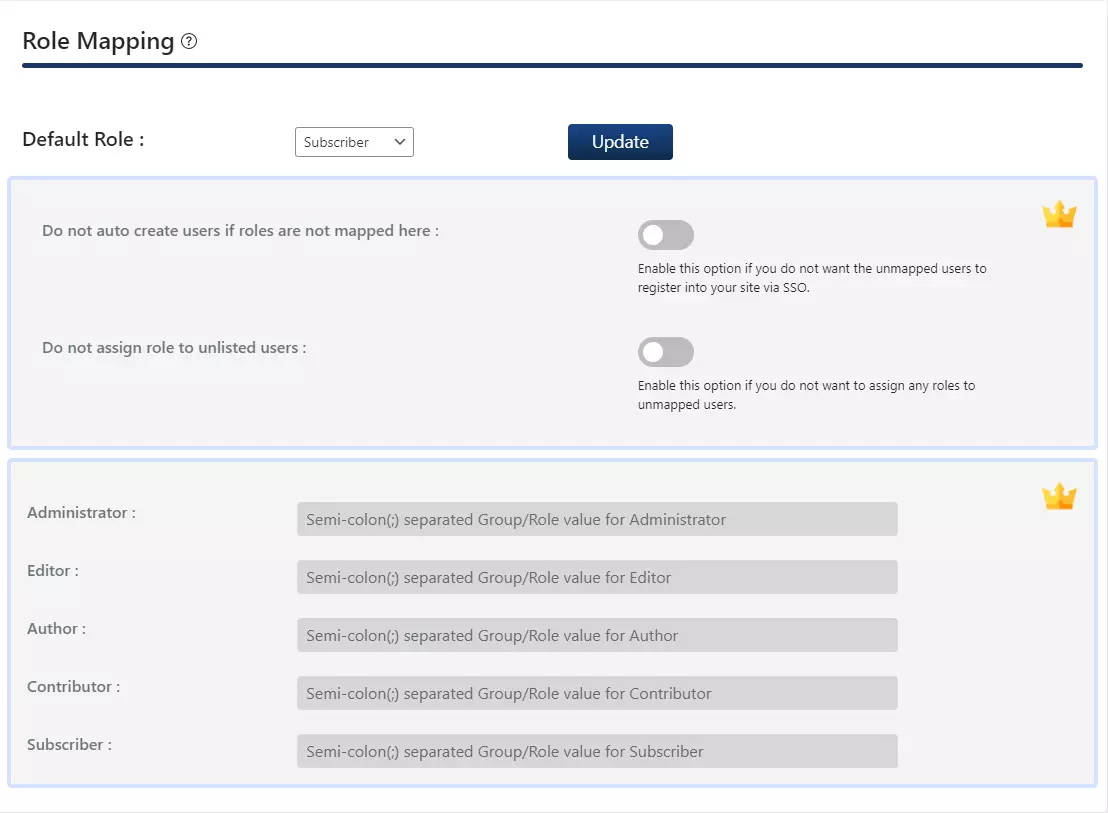
В бесплатном плагине вы можете выбрать Роль по умолчанию которая будет присвоена всем пользователям, не являющимся администраторами, при выполнении единого входа (SSO).
Перейдите на Сопоставление атрибутов/ролей вкладка и перейдите к Сопоставление ролей .
Выберите Роль по умолчанию и нажмите на Обновление ПО .
Шаг 4: Сопоставление ролей
Примечание: Чтобы настроить сопоставление ролей для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
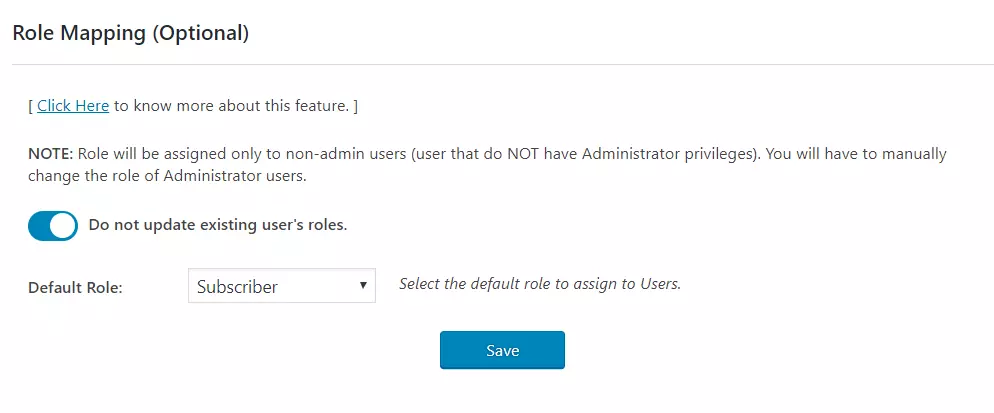
В стандартном плагине можно выбрать роль по умолчанию, которая будет назначена всем пользователям, не являющимся администраторами, при выполнении единого входа (SSO).
Перейдите на Сопоставление атрибутов/ролей вкладка и перейдите к Сопоставление ролей .
Выберите Роль по умолчанию и нажмите на Сохранено .
Шаг 4: Сопоставление ролей
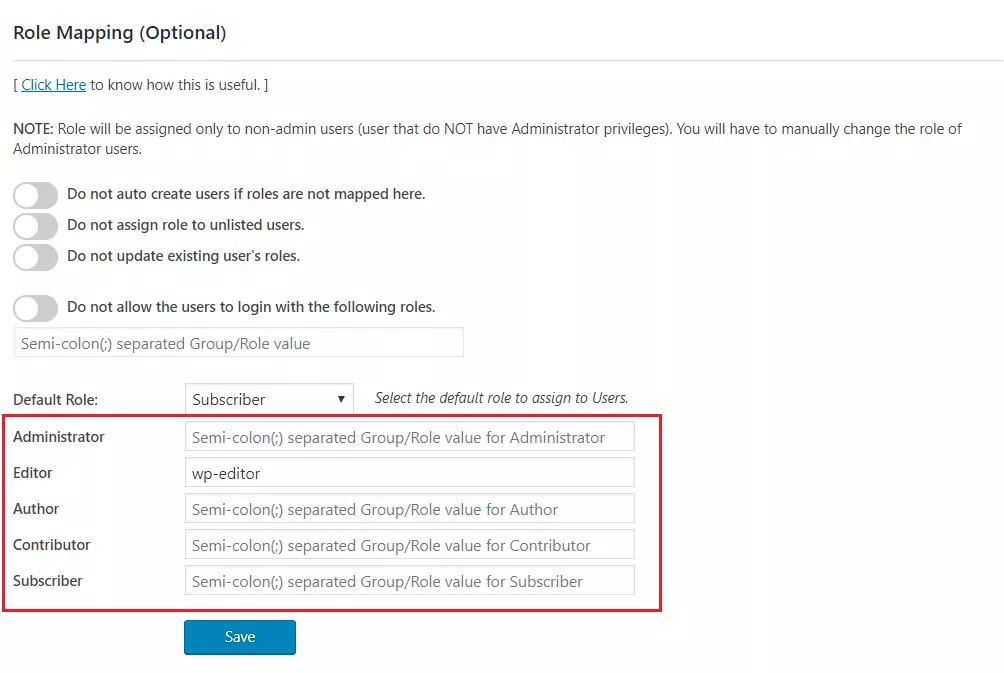
Эта функция позволяет назначать и управлять ролями пользователей при использовании единого входа (SSO). Помимо стандартных ролей WordPress, она совместима и с любыми пользовательскими ролями.
Примечание: Чтобы настроить сопоставление ролей для нескольких поставщиков идентификации, следуйте инструкциям по настройке, приведенным здесь . Эта функция доступна в тарифном плане Enterprise.
Из издания Отображение атрибутов в разделе плагина укажите сопоставление для поля с именем
Группа/РольЭтот атрибут будет содержать информацию о ролях, отправленную поставщиком идентификации (IDP), и будет использоваться для сопоставления ролей.
Перейдите в раздел сопоставления ролей и укажите соответствия для выделенных ролей.
Например, если вам нужен пользователь, у которого Группа/Роль Значение атрибута wp-editor указывается для назначения его в качестве редактора в WordPress; просто укажите сопоставление как wp-editor в файле конфигурации. редактор
поле раздела «Сопоставление ролей».
Шаг 5: Настройки единого входа (SSO)
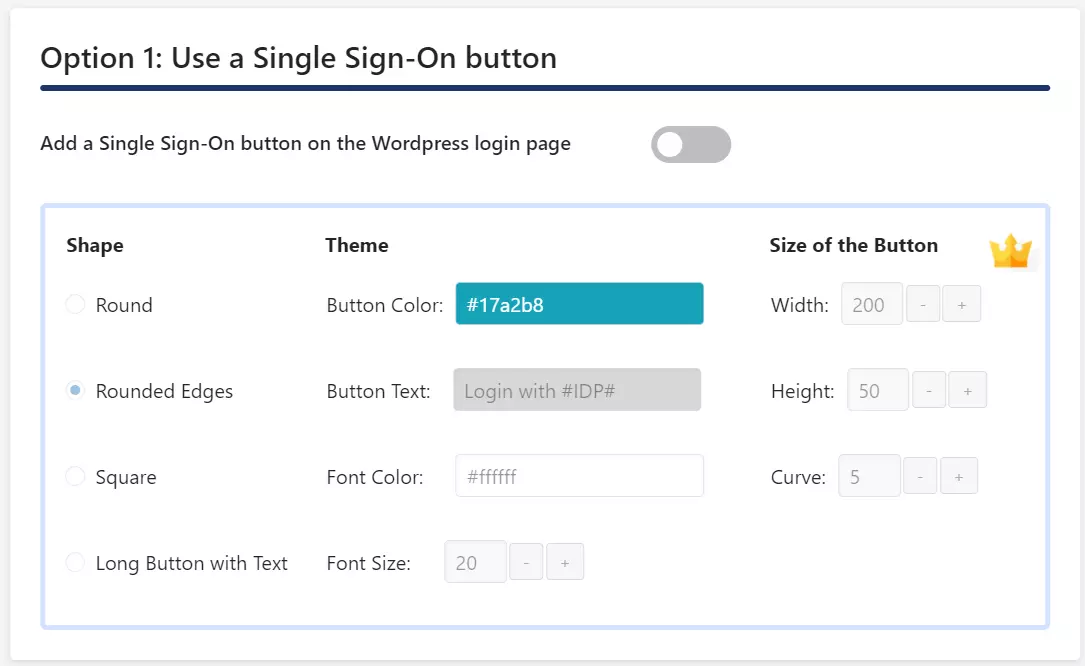
В бесплатном плагине можно добавить кнопку единого входа, включив соответствующую функцию. Добавьте кнопку единого входа на страницу входа в WordPress. включить Вариант 1.
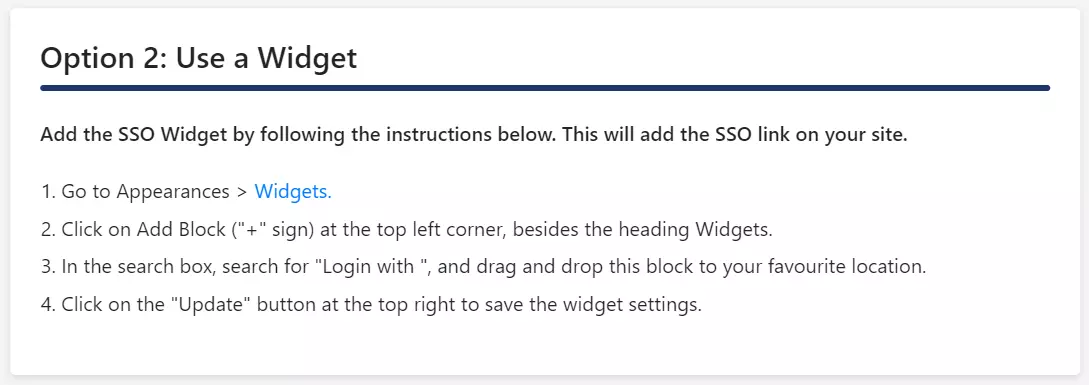
Если ваша тема WordPress поддерживает виджет авторизации, вы можете добавить его, чтобы включить единый вход (SSO), инициируемый поставщиком услуг (SP-Initiated SSO), на вашем сайте.
Перейдите во вкладку «Перенаправления и ссылки SSO» и выполните следующие действия: Вариант 2: Использование виджета Чтобы добавить виджет авторизации на свой сайт.
Шаг 5: Настройки единого входа (SSO)
В плагине Standard можно включить инициируемый поставщиком услуг единый вход (SSO) с помощью следующих параметров.
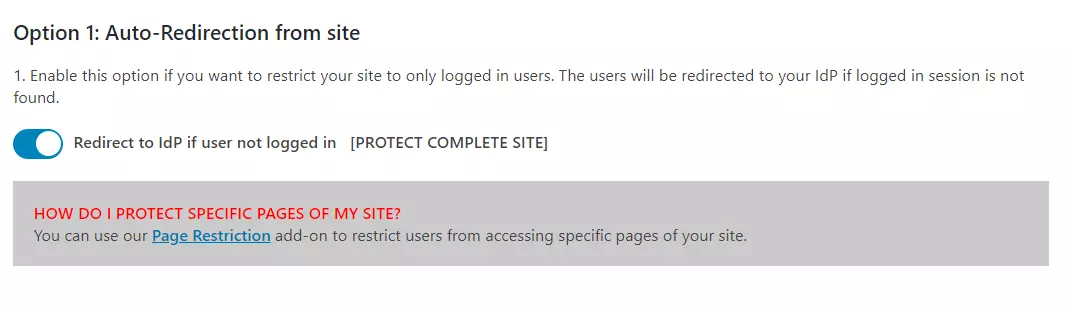
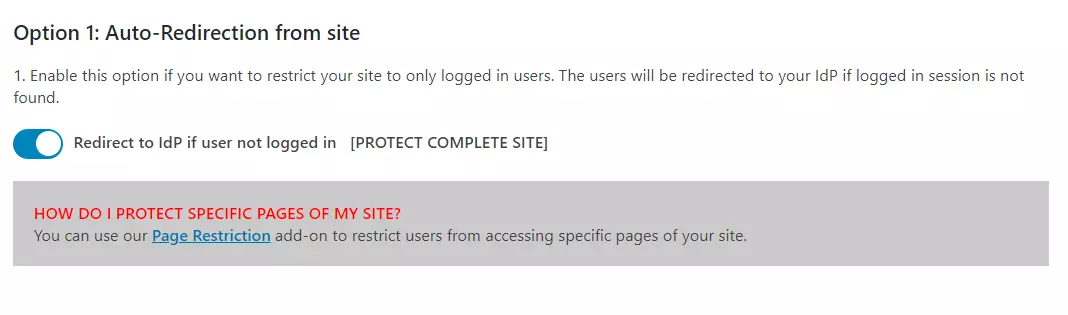
Автоматическое перенаправление с сайта: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к вашему сайту, будет перенаправлен на страницу входа в систему IDP, а после успешной аутентификации — обратно на ту же страницу вашего сайта, к которой он пытался получить доступ.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 1: Автоматическое перенаправление с сайта.
Включите Перенаправить на IDP, если пользователь не авторизован [ЗАЩИТИТЬ ВЕСЬ САЙТ]опцию.
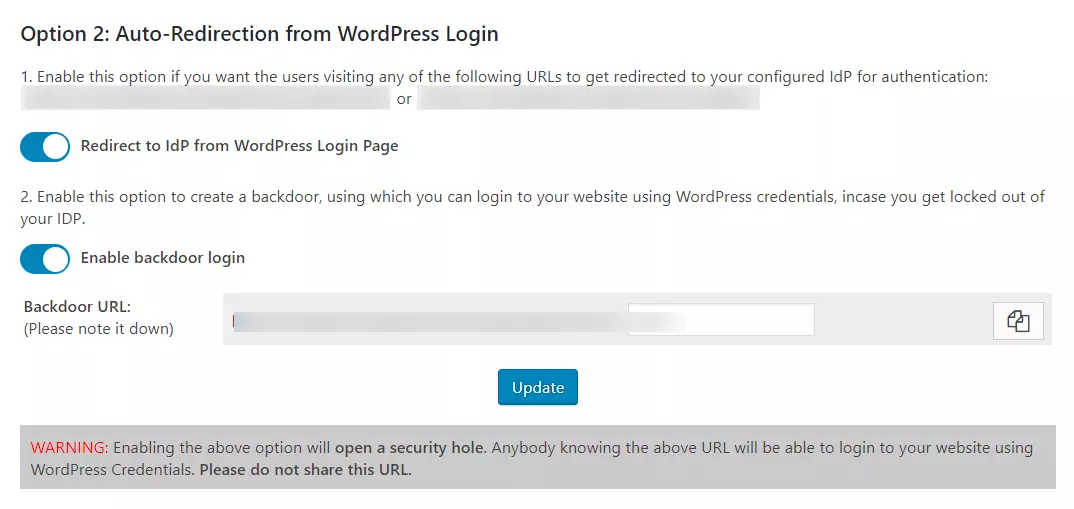
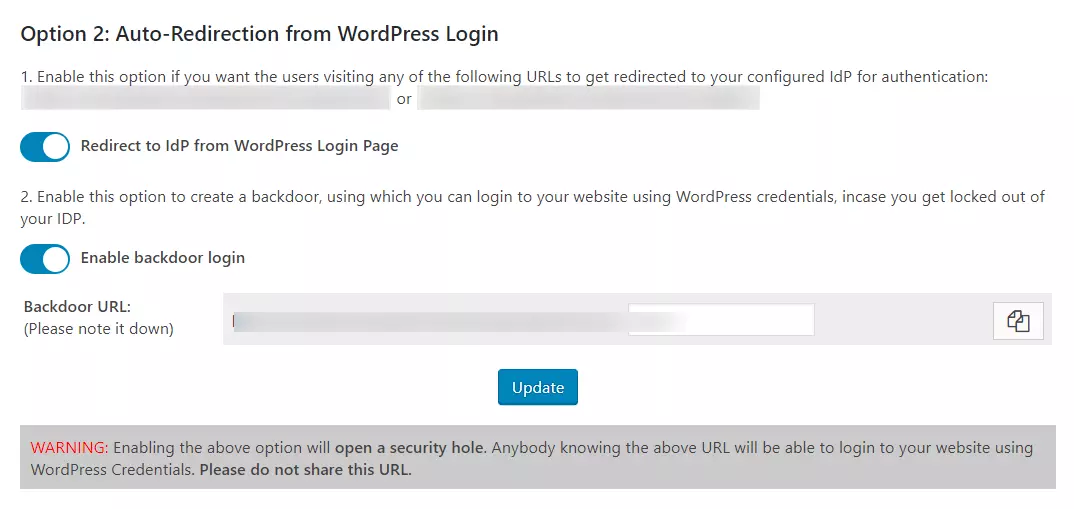
Автоматическое перенаправление при входе в WordPress: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к стандартной странице входа в WordPress, будет перенаправлен на страницу входа IDP для аутентификации. После успешной аутентификации он будет перенаправлен обратно на сайт WordPress.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 2: Автоматическое перенаправление с сайта авторизации WordPress.
Включите Перенаправление на IDP со страницы входа в WordPress опцию.
ПРИМЕЧАНИЕ: Пожалуйста, включите бэкдор-вход и запишите URL-адрес бэкдора. Это позволит вам получить доступ к странице входа в WordPress, если вы окажетесь заблокированы в IDP.
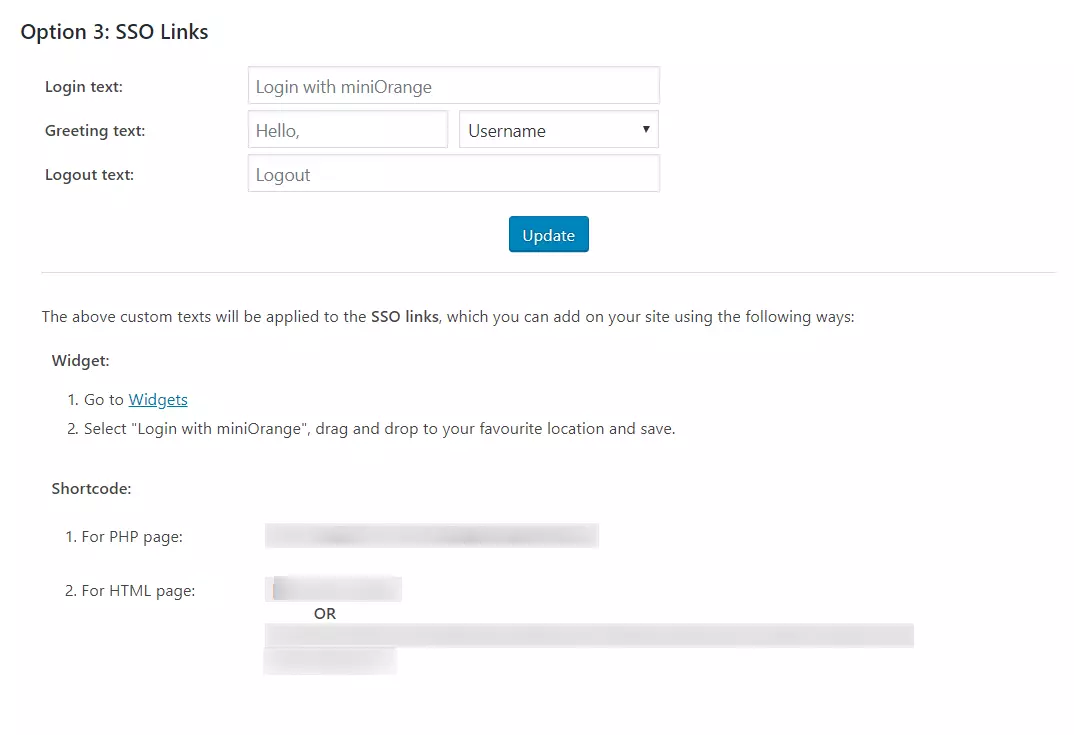
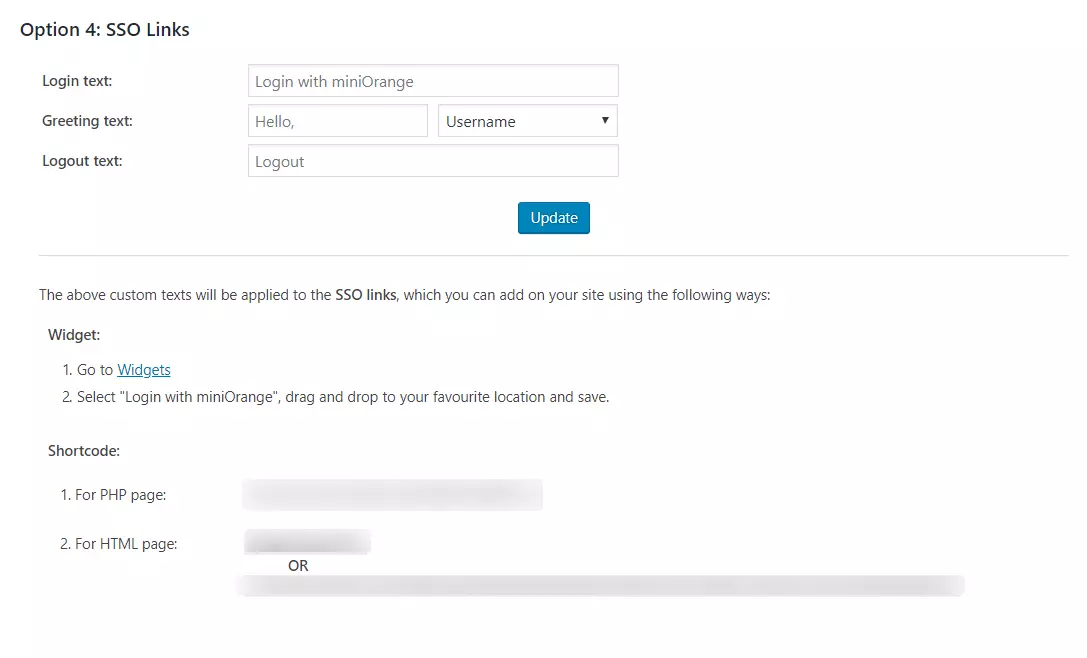
Ссылки SSO: Вы можете добавлять ссылки SSO в любом месте вашего сайта, используя предоставленные шорткод и виджет. Вкладка «Перенаправления и ссылки SSO» > Вариант 3: Ссылки SSO раздел плагина
Шаг 5: Настройки единого входа (SSO)
В плагине Premium можно включить инициируемый поставщиком услуг единый вход (SSO) с помощью следующих параметров.
Автоматическое перенаправление с сайта: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к вашему сайту, будет перенаправлен на страницу входа в систему IDP, а после успешной аутентификации — обратно на ту же страницу вашего сайта, к которой он пытался получить доступ.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 1: Автоматическое перенаправление с сайта.
Включите Перенаправить на IDP, если пользователь не авторизован [ЗАЩИТИТЬ ВЕСЬ САЙТ] опцию.
Автоматическое перенаправление при входе в WordPress: Если эта опция включена, любой неаутентифицированный пользователь, пытающийся получить доступ к стандартной странице входа в WordPress, будет перенаправлен на страницу входа IDP для аутентификации. После успешной аутентификации он будет перенаправлен обратно на сайт WordPress.
Шаги:
Перейдите во вкладку «Перенаправления и ссылки SSO» плагина и перейдите по ссылке... Вариант 2: Автоматическое перенаправление со страницы входа в WordPress.
Включите Перенаправление на IDP со страницы входа в WordPress опцию.
ПРИМЕЧАНИЕ: Пожалуйста, включите бэкдор-вход и запишите URL-адрес бэкдора. Это позволит вам получить доступ к странице входа в WordPress, если вы не сможете войти через IDP.
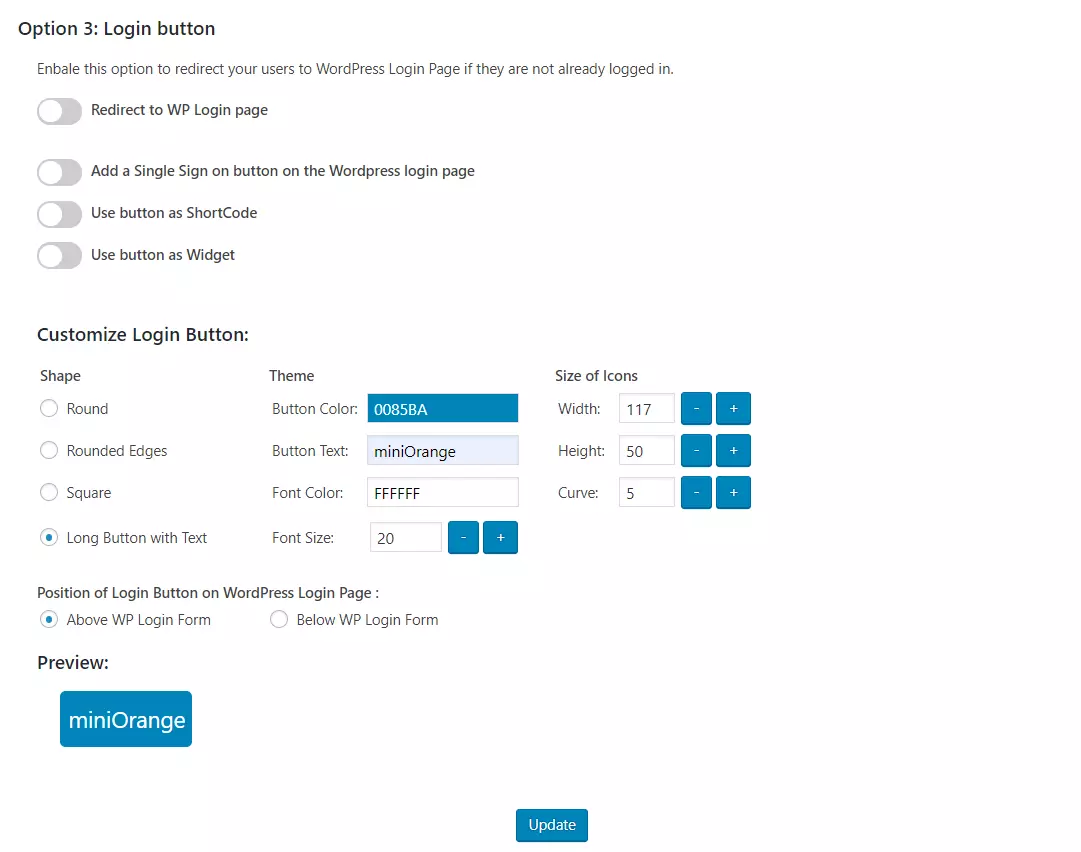
Кнопка входа в систему: Вы можете добавить настраиваемую кнопку входа в систему в любом месте вашего сайта или на странице входа в WordPress, перейдя по следующему пути: Вариант 3: Кнопка входа раздел вкладки «Перенаправления и ссылки SSO».
Ссылки SSO: Вы можете добавлять ссылки SSO в любом месте вашего сайта, используя предоставленные шорткод и виджет. Вариант 4: Ссылки SSO раздел вкладки «Перенаправления и ссылки SSO».
В этом руководстве вы успешно настроили единый вход SAML с использованием Entra External ID, выбрав Entra External ID в качестве поставщика идентификации (IDP) и WordPress в качестве поставщика услуг (SP) с помощью плагина единого входа SAML (SSO) . Это решение гарантирует, что вы готовы обеспечить безопасный доступ к вашему сайту WordPress (WP).
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
Мы свяжемся с вами в ближайшее время!
Почему наши клиенты выбирают плагин SAML SSO для WordPress?
×
Привет!
Нужна помощь? Мы здесь!
Обратитесь в службу поддержки miniOrange.
Благодарим Вас за запрос.
Если вы не получите от нас ответа в течение 24 часов, пожалуйста, отправьте нам повторное письмо по адресу [адрес электронной почты]. info@xecurify.com
Запрос не выполнен.
Пожалуйста, попробуйте отправить электронное письмо по адресу... info@xecurify.com



















 Регистрация




