Единый вход (SSO) в Typo3 SAML можно реализовать с помощью нашего плагина Typo3 SAML SP Single Sign-On (SSO). Наше решение SSO обеспечит соответствие Typo3 стандарту SAML 2.0 для поставщиков услуг, устанавливая доверие между сайтом Typo3 и вашим поставщиком идентификации (IdP) для безопасной аутентификации и входа пользователей на сайт Typo3. Наше решение Typo3 Single Sign-On (SSO) помогает защитить сайты Typo3 за счет входа через SSO, так что пользователи аутентифицируются с использованием своих учетных данных поставщика идентификации. Бесперебойная поддержка расширенных функций SSO, таких как сопоставление атрибутов/пользовательских параметров, сопоставление ролей и т. д.
SAML позволяет обмениваться информацией между поставщиками услуг и поставщиками идентификации; SAML — это интеграция поставщиков услуг и поставщиков идентификации. Когда пользователь пытается войти в систему, ваш поставщик услуг отправляет поставщику идентификации утверждения SAML, содержащие информацию о пользователе. Утверждение принимается поставщиком идентификации, который проверяет его на соответствие настройкам вашего поставщика услуг, прежде чем разрешить пользователю доступ к вашей организации.
Предварительные условия: загрузка и установка
 Установка расширения SAML в TYPO3
- Для установки расширения с помощью Composer используйте следующую команду:
composer req miniorange/miniorange-saml
- Теперь найдите "miniOrange SAML" В разделе «Установленные расширения» активируйте расширение, нажав кнопку «Активировать».

- После установки нажмите на только что установленное расширение. "Расширение miniOrange SAML SP" Для входа в TYPO3 SSO используйте зарегистрированные учетные данные miniOrange.

- После ввода имени пользователя и пароля вам потребуется лицензионный ключ, если вы являетесь премиум-клиентом. (Вы получите этот ключ от команды miniOrange. После ввода лицензионного ключа вы сможете активировать лицензию и продолжить.)

- Если вы не являетесь премиум-клиентом, вы можете войти в систему напрямую, используя учетные данные miniOrange.
- После успешного входа в систему вы сможете просмотреть подробную информацию о своем аккаунте.

- Теперь вы готовы настроить свой поставщик идентификации (IdP). Но важно сначала интегрировать фронтенд.
- Загрузите ZIP-архив расширения SAML SP с торговой площадки TYPO3.
- Перейдите в панель управления TYPO3 и нажмите на раздел «Расширения» в левой части экрана.
- Загрузите ZIP-файл, как показано на изображении ниже.
- Теперь найдите "miniOrange SAML" В разделе «Установленные расширения» активируйте расширение, нажав кнопку «Активировать».

- После установки нажмите на только что установленное расширение. "Расширение miniOrange SAML SP" Для входа в TYPO3 SSO используйте зарегистрированные учетные данные miniOrange.
- После ввода имени пользователя и пароля вам потребуется лицензионный ключ, если вы являетесь премиум-клиентом. (Вы получите этот ключ от команды miniOrange. После ввода лицензионного ключа вы сможете активировать лицензию и продолжить.)
- Если вы не являетесь премиум-клиентом, вы можете войти в систему напрямую, используя учетные данные miniOrange.
- После успешного входа в систему вы сможете просмотреть подробную информацию о своем аккаунте.
- Теперь вы готовы настроить свой поставщик идентификации (IdP). Но важно сначала интегрировать фронтенд.
Интеграция расширения с TYPO3
- Нажмите на Страницы из левой навигации.
- Затем вам нужно создать папку для хранения данных пользователей фронтенда, щелкнув по ней правой кнопкой мыши. Главная страницу и выберите Новая подстраница.

- Выбрать Папка Выберите нужный тип из выпадающего списка. Назовите папку следующим образом: Пользователи веб-сайта.

- Перейдите на сайт Вкладка «Поведение» и добавить Пользователи сайта (fe_users) и нажмите на Сохранить.

- Если рядом с созданной папкой вы видите красный дефис, это означает, что папка не активирована. Вы можете активировать её, щёлкнув правой кнопкой мыши по этой папке и выбрав соответствующий пункт. Включите.
- Вам нужно добавить два STANDARD страницы внутри Главная страница. Если вы используете премиум-плагин, вы можете создать три страницы.
- Здесь мы будем рассматривать названия страниц следующим образом: FESAML, ОТВЕТ, ВЫХОД (Выход из системы необязателен для клиентов с премиум-подпиской).
- Чтобы создать FESAML страница, щелкните правой кнопкой мыши на Главная затем выберите страницу Новая подстраница и STANDARD Выберите тип из выпадающего списка.

- Добавить заголовок страницы как FESAML и нажмите Сохранено.

- И снова нажмите Страница FESAML и нажмите на Добавить счастливымПерейдите в раздел плагинов и добавьте Плагин FESAML и нажмите на Сохранено.

- Перейдите на вкладку «Плагины» и выберите плагин FESAML. Добавьте пользователей сайта в Страница хранения записей и сохраните настройки.


- Вы можете включить FESAML страницу, щелкнув правой кнопкой мыши и выбрав Включите опцию.

- Если вам необходимо внести изменения в сегмент URL, который также будет вашим исходным URL для единого входа (SSO), щелкните правой кнопкой мыши на странице FESAML, выберите «Редактировать» и нажмите кнопку «Переключить URL», чтобы установить URL в соответствии с вашими предпочтениями.
- Выполните те же действия для создания и настройки стандартных страниц ответа.
- Убедитесь, что для страницы ответа вы выберете плагин Response.
- Держите FESAML и ОТВЕТ URL-адреса страниц будут полезны, поскольку они понадобятся вам при настройке поставщика услуг SAML.
Шаги настройки
1. Настройка поставщика услуг
- Перейдите в miniOrange SAML SP и откройте вкладку «Настройки поставщика услуг».
- Введите адреса URL во все поля.
- Вы получите URL-адрес с использованием fesaml со стандартной страницы fesaml, URL-адрес с ответом со стандартной страницы ответа и URL-адрес для единого выхода со стандартной страницы выхода.
- Повторюсь, получить URL-адрес можно, перейдя в раздел «Страницы», щелкнув правой кнопкой мыши на странице FESAML, выбрав «Редактировать», и вы получите свой URL-адрес FESAML.

- Не путайте URL-адрес ACS, ваш URL-адрес ответа сам по себе является вашим URL-адресом ACS.
- Идентификатор сущности SP и базовый URL будут вашими основными URL-адресами TYPO3.
- После заполнения всех полей сохраните соответствующие настройки SharePoint.

- URL-адреса SharePoint для единого входа в TYPO3
- Сохраните все эти URL-адреса, так как они понадобятся вам для настройки IDP.
2. Настройка поставщика идентификации
- Перейдите в плагин miniOrange SAML SP, откройте вкладку «Настройки поставщика идентификации» и заполните необходимые параметры конфигурации, предоставленные вашим поставщиком идентификации (IdP) (имя поставщика идентификации, идентификатор сущности IdP, URL-адрес входа SAML, сертификат SAML x509), затем нажмите «Сохранить». Все эти данные будут предоставлены вашим поставщиком идентификации.
- Давайте посмотрим, как настраивается IDP, в данном случае мы будем использовать miniOrange в качестве IDP.
- Войти в Консоль администратора miniOrange.
- Перейдите в раздел «Приложения» и нажмите кнопку «Добавить приложение».


- Перейдите на вкладку SAML / WS-FED.

- Найдите TYPO3. Если вы не можете найти свое приложение, выберите «Пользовательское приложение».
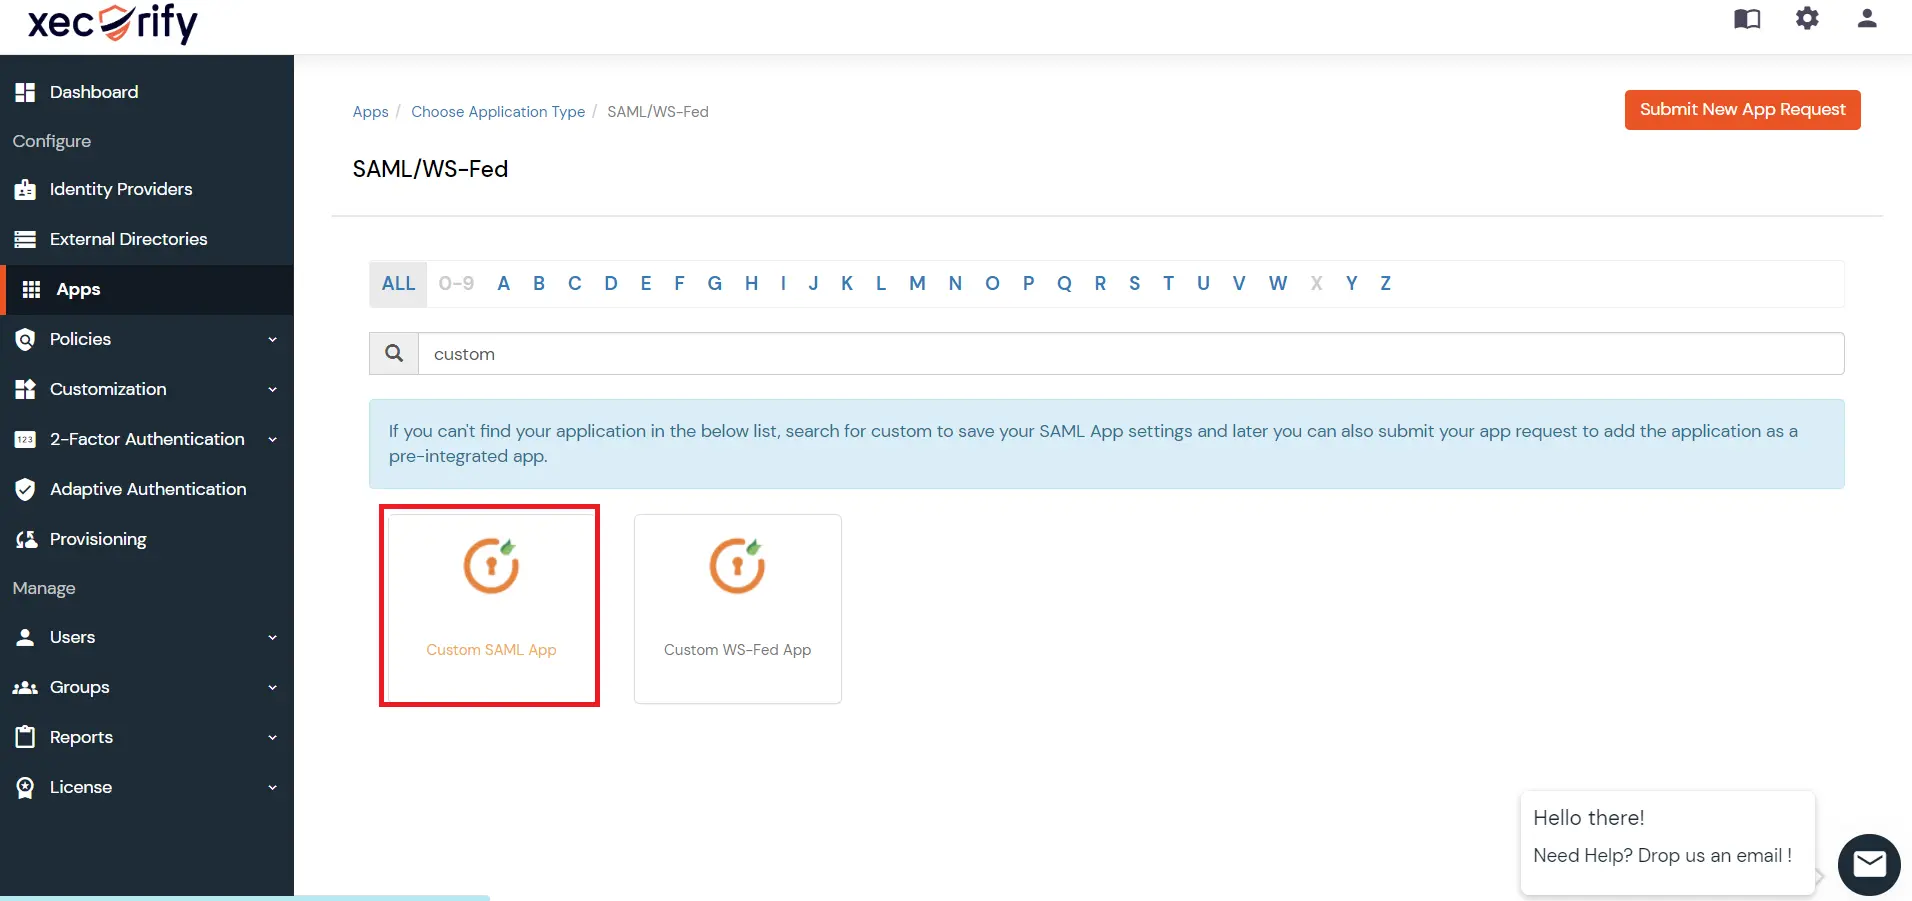
- Теперь вы будете перенаправлены на панель «Добавить/Приложение».
- В разделе «Идентификатор сущности/Издатель и URL-адрес аудитории» вставьте базовый URL-адрес вашей TYPO3 из настроек SharePoint для TYPO3, которые мы настроили ранее.
- Введите URL-адрес ответа TYPO3 в разделе URL-адреса ACS.
- Нажмите кнопку «Сохранить», чтобы добавить приложение TYPO3.

- Перейдите в раздел Приложения >> Управление приложениями.
- Найдите своё приложение и нажмите на кнопку «Выбрать» в меню действий рядом с ним.
- Нажмите «Редактировать» и настройте необходимые параметры.

- Выберите атрибут. (Здесь мы выберем email в качестве атрибута)
- Нажмите «Сохранить», чтобы добавить настройки TYPO3.

- Получить сертификат метаданных и подробную информацию о метаданных можно, выполнив следующие шаги:
- Перейдите в раздел Приложения >> Управление приложениями.
- Найдите своё приложение и нажмите на кнопку «Выбрать в меню действий» рядом с ним.
- Нажмите на «Метаданные», чтобы получить подробную информацию о метаданных, которую необходимо заполнить в настройках поставщика идентификации Typo3. Нажмите на «Ссылка», чтобы увидеть ссылку SSO, инициированную поставщиком идентификации для TYPO3.

- Здесь вы увидите параметры. Если вы настраиваете miniOrange в качестве поставщика идентификации (IDP), скопируйте метаданные, относящиеся к miniOrange.
- Скопируйте URL-адрес входа в SAML, URL-адрес выхода из SAML, идентификатор сущности IDP и сертификат SAML x509.

- Вставьте соответствующий URL-адрес в настройки поставщика идентификации и нажмите кнопку «Сохранить», чтобы завершить настройку поставщика идентификации.


3. Тестовая конфигурация
- Эта функция поможет вам определить, корректны ли отправленные конфигурации. В ответ вы также получите настроенные вами атрибуты.
- Чтобы включить проверку конфигурации, перейдите в плагин SAML SP, затем в раздел настроек IDP, внизу вы найдете кнопку «Проверить конфигурацию», нажмите на нее, и отобразятся результаты, как показано на приведенной диаграмме.

4. Сопоставление атрибутов
- В бесплатной версии расширения SAML SP отсутствует функция сопоставления атрибутов. Чтобы включить сопоставление атрибутов, обновите расширение SAML SP до платной версии плагина.
- Сопоставление атрибутов сопоставляет входящие атрибуты из SAML-ответа с профилем пользователя на веб-сайте TYPO3.
- Для сопоставления атрибутов перейдите в плагин SAML SP, откройте вкладку «Сопоставление атрибутов», введите поля атрибутов и прокрутите вниз, чтобы сохранить настройки.

5. Составление групповых карт
- Функция сопоставления групп не предоставляется в бесплатной версии расширения SAML SP. Чтобы включить сопоставление групп, обновите расширение SAML SP до платной версии плагина.
- Групповое сопоставление сопоставляет имя группы поставщика идентификации (IDP) с именем группы поставщика услуг (SP) и передает соответствующие атрибуты пользователя.
- Для сопоставления групп перейдите в плагин miniOrange SAML SP, откройте вкладку «Сопоставление групп», введите необходимые поля и прокрутите вниз, чтобы сохранить настройки.
- Как показано на приведенной диаграмме, "Default" — это группа пользователей IDP, а "Group10" — это группа, которую мы создали в TYPO3, и которая является вашим поставщиком услуг.

Дополнительные ресурсы
Если вы ищете что-то, чего не можете найти, пожалуйста, напишите нам по адресу info@xecurify.com.



