
Руководство по настройке Umbraco SAML SSO с использованием ADFS в качестве поставщика идентификации.
Обзор
Плагин Umbraco SAML Single Sign-On (SSO) позволяет включить единый вход SAML для ваших приложений Umbraco. Используя единый вход, вы можете использовать только один пароль для доступа к вашему приложению и сервисам Umbraco. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между Umbraco и ADFS , рассматривая ADFS в качестве поставщика идентификации.



Выберите версию Umbraco, для которой будет настроена функция единого входа (SSO):
Предварительные условия: загрузка и установка
- Установите из хранилища NuGet.
- Ручная установка
- Установите из хранилища NuGet.
- Ручная установка
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 9.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 9.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. стартап.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. стартап.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 10.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 10.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. стартап.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. стартап.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;


          namespace Application

          {

            public class Startup

            {


              // Add services to the container.

              public void ConfigureServices(IServiceCollection services)

              {

                services.AddUmbraco(_env, _config)

                  .AddBackOffice()

                  .AddWebsite()

                  .AddComposers()

                  .Build();


                services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

              }


              public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

              {

                if (env.IsDevelopment())

                {

                  app.UseDeveloperExceptionPage();

                }

                app.UseUmbraco()

                  .WithMiddleware(u =>

                  {

                    u.UseBackOffice();

                    u.UseWebsite();

                    u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                  })

                  .WithEndpoints(u =>

                  {

                    u.UseInstallerEndpoints();

                    u.UseBackOfficeEndpoints();

                    u.UseWebsiteEndpoints();

                  });

              }

            }

          }
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 11.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 11.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 12.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 12.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 13.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 13.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 14.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 14.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 15.2.4
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 15.2.4
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 16.2.4
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 16.2.4
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 17.2.4
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 17.2.4
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 18.0.0
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 18.0.0
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
          using miniOrange.saml;

          using System.Reflection;

          WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


          builder.CreateUmbracoBuilder()

            .AddBackOffice()

            .AddWebsite()

            .AddDeliveryApi()

            .AddComposers()

            .Build();


          // Add services to the container.

          builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


          WebApplication app = builder.Build();


          await app.BootUmbracoAsync();


          app.UseUmbraco()

            .WithMiddleware(u =>

            {

              u.UseBackOffice();

              u.UseWebsite();

              u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

            })

            .WithEndpoints(u =>

            {

              u.UseBackOfficeEndpoints();

              u.UseWebsiteEndpoints();

            });

          await app.RunAsync();
- Запустите приложение после завершения настройки.
Шаги настройки
Пошаговое руководство по настройке единого входа Umbraco SAML с использованием ADFS в качестве поставщика удостоверений.
1. Перейдите в панель управления плагина Umbraco SAML.
- После интеграции откройте браузер и перейдите на панель управления коннектором по указанному ниже URL-адресу:
https://<umbraco-base-url>/?ssoaction=config
- Если появляется страница регистрации или страница входа в систему, значит, вы успешно добавили промежуточное ПО miniOrange SAML SSO в свое приложение.

- Зарегистрируйтесь или войдите в свою учетную запись, нажав на кнопку. Зарегистрировать филиал кнопка для настройки промежуточного программного обеспечения.
- После успешной регистрации вы получите пробный лицензионный ключ на указанный вами адрес электронной почты.
- Для активации промежуточного программного обеспечения вы можете сделать одно из следующих действий:
- Введите лицензионный ключ получено по электронной почте в указанное поле ввода.
- Загрузите скачанный файл лицензии, нажав на кнопку. Кликните сюда .
OR

- Затем поставьте галочку в поле «Я ознакомился с вышеизложенными условиями и хочу активировать промежуточное ПО» и нажмите кнопку. Активировать лицензию .

2. Предоставьте метаданные приложения Umbraco поставщику идентификации ADFS.
Ниже описаны два способа получения метаданных SAML SP для настройки на стороне вашего поставщика идентификации.
A] Использование URL-адреса метаданных SAML или файла метаданных
- В Меню настроек плагина, искать Настройки поставщика услугНиже вы найдете URL-адрес метаданных, а также возможность загрузки метаданных SAML.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Загрузка метаданных вручную
- Из издания Настройки поставщика услуг В этом разделе вы можете вручную скопировать метаданные поставщика услуг, например: Идентификатор сущности SP, URL-адрес ACS, URL-адрес единого выхода. и поделитесь им со своим поставщиком идентификационных данных для настройки.
- Вы можете ознакомиться с приведенным ниже скриншотом:

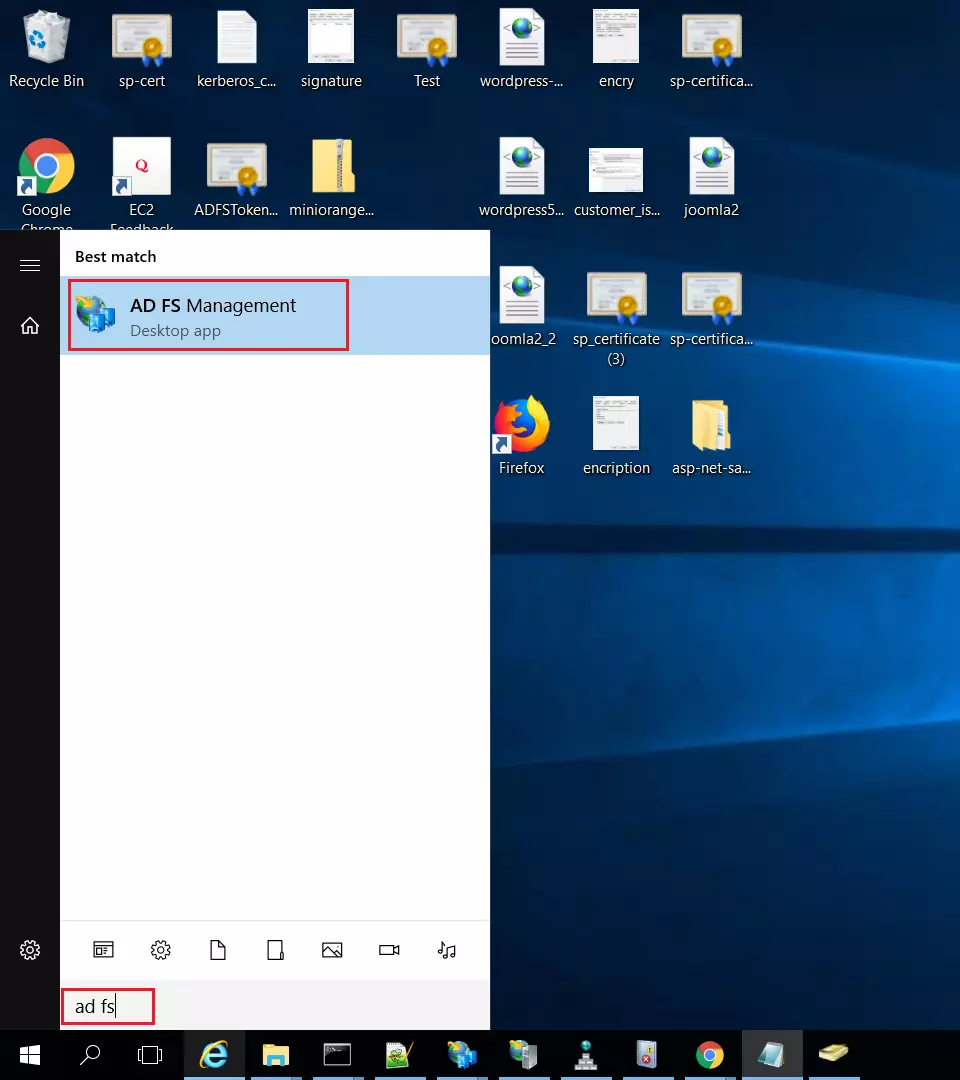
- Сначала найдите Управление ADFS приложение на вашем сервере ADFS.
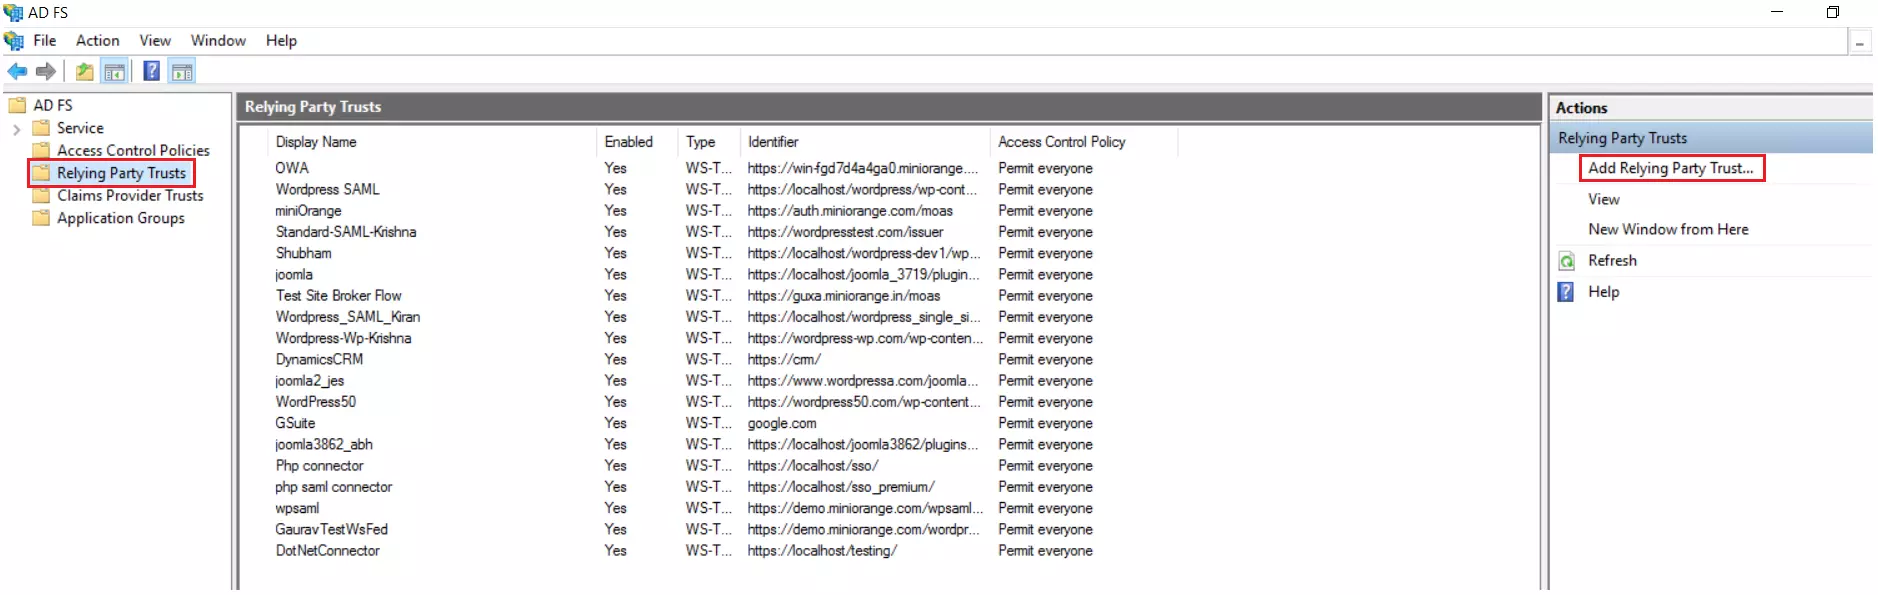
- В разделе «Управление ADFS» выберите Доверие проверяющей стороны и нажмите на Добавить доверие проверяющей стороны.
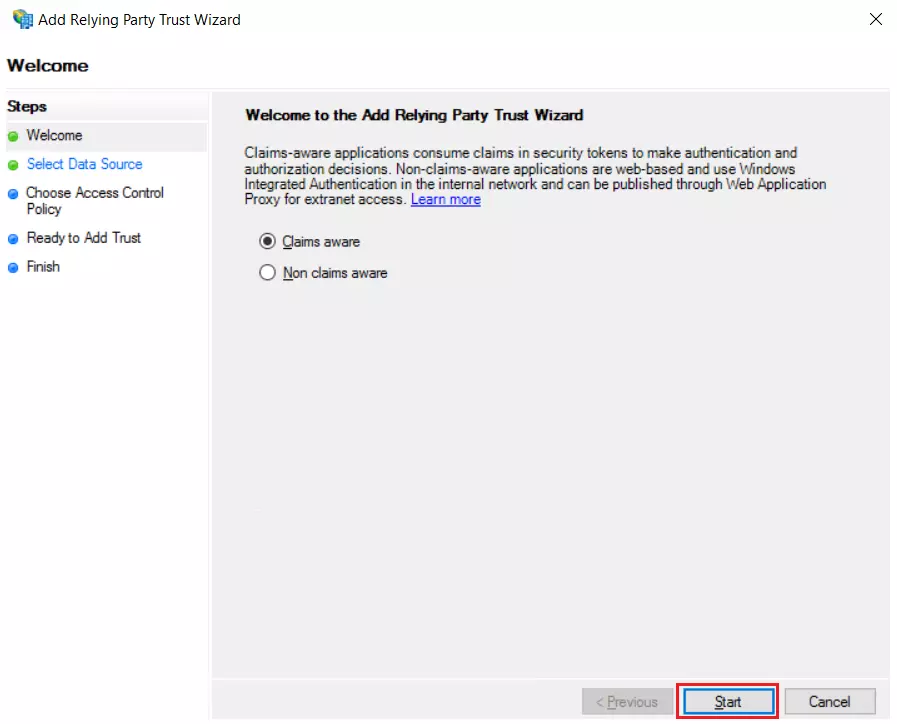
- Выбрать Претензии осведомлены в Мастере доверия проверяющей стороны нажмите на Начать .
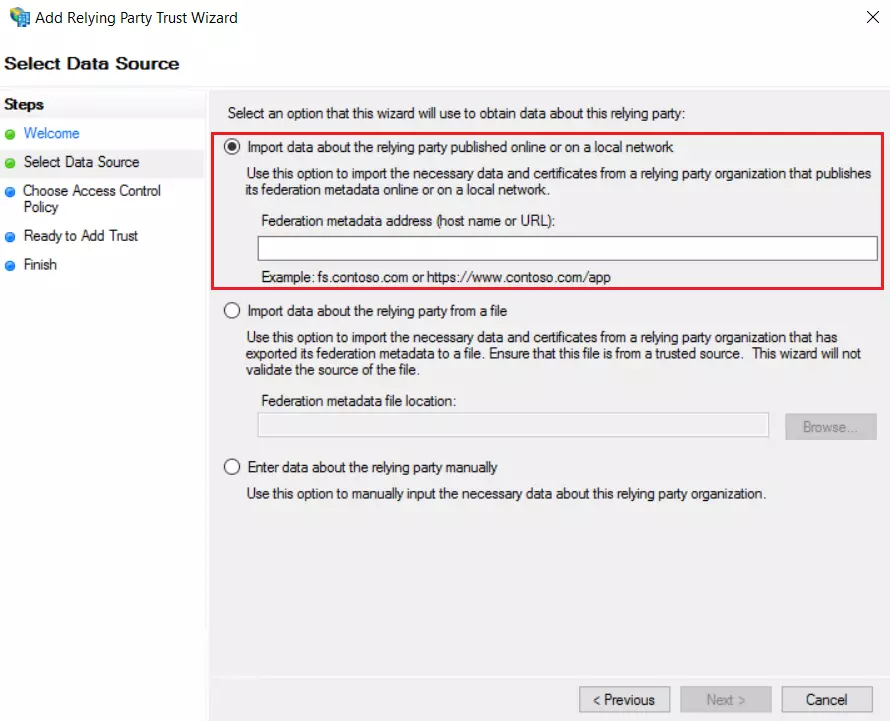
Выберите источник данных
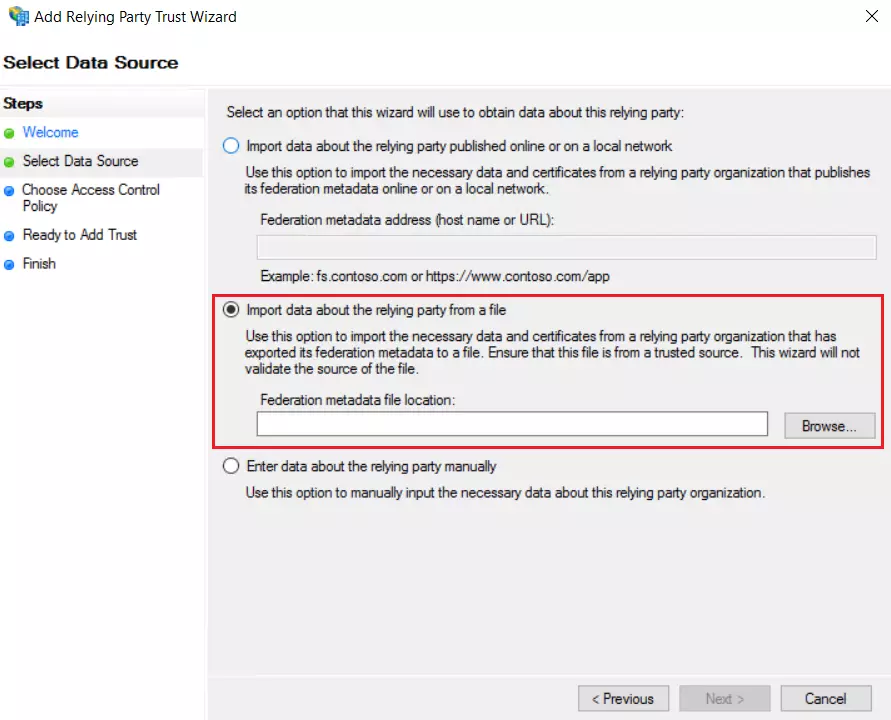
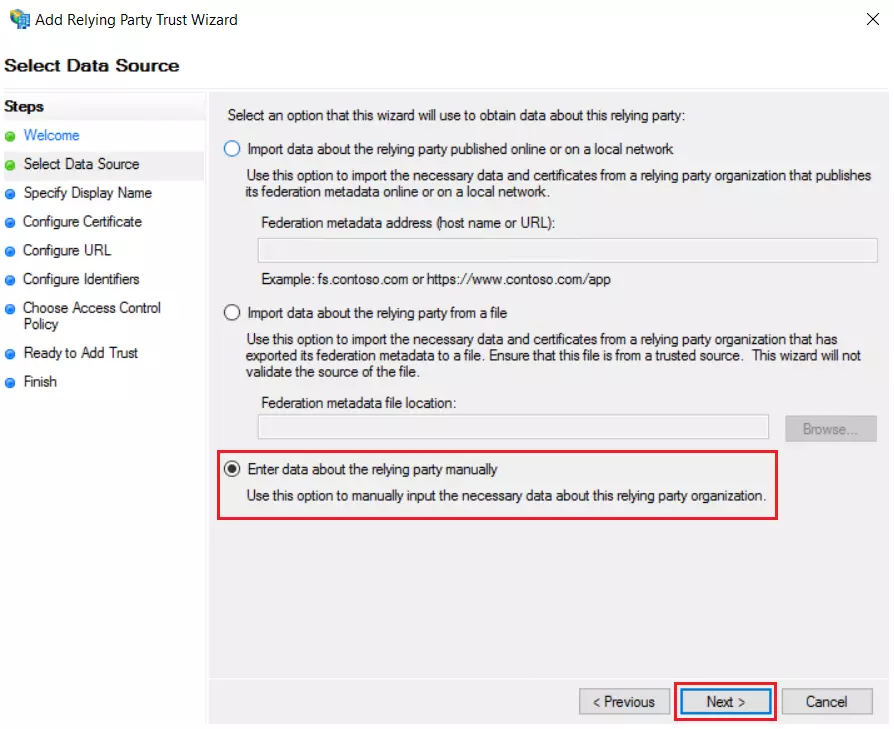
- В разделе «Выбор источника данных» выберите источник данных для добавления доверительной стороны, проверяющей данные.
- URL метаданных
- XML-файл метаданных
- Ручная настройка
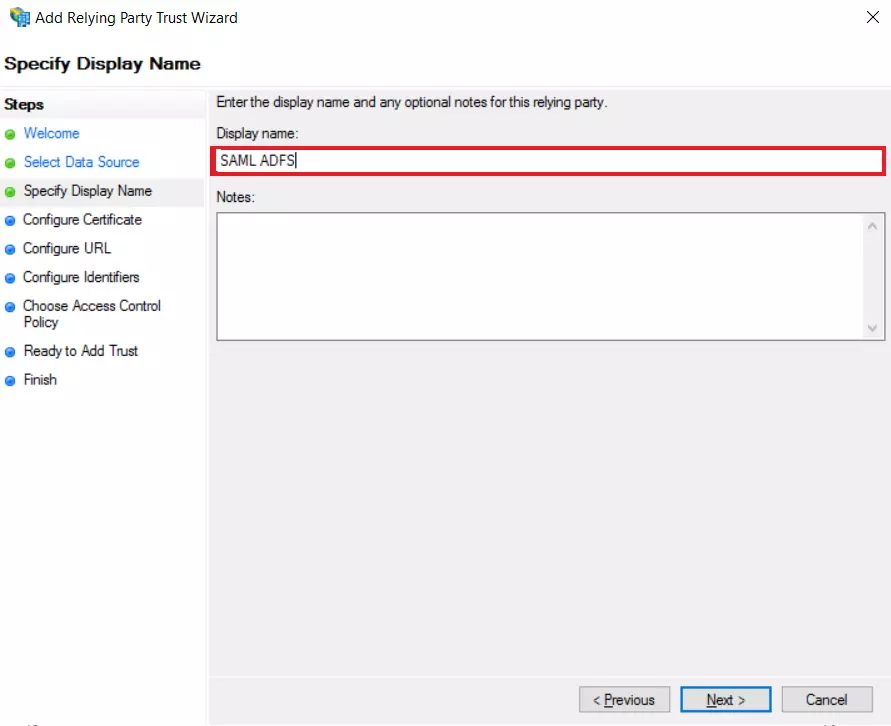
Укажите отображаемое имя
- Enter Display Name и нажмите Следующая.
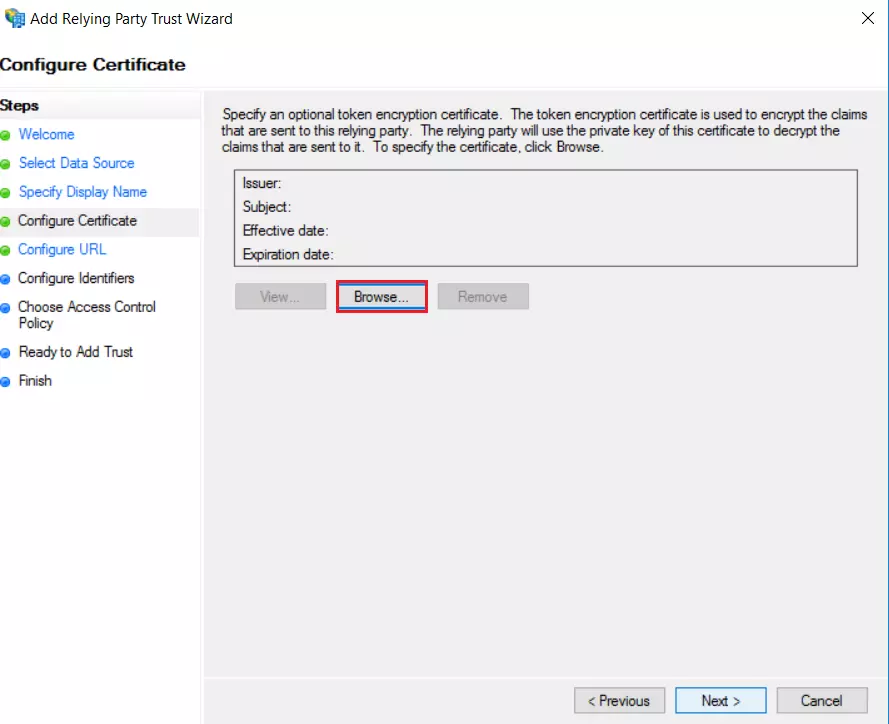
Настройка сертификата (премиум-функция)
- Загрузите сертификат по ссылке: Вкладка «Метаданные поставщика услуг».
- Загрузите сертификат и нажмите на кнопку. Следующая.
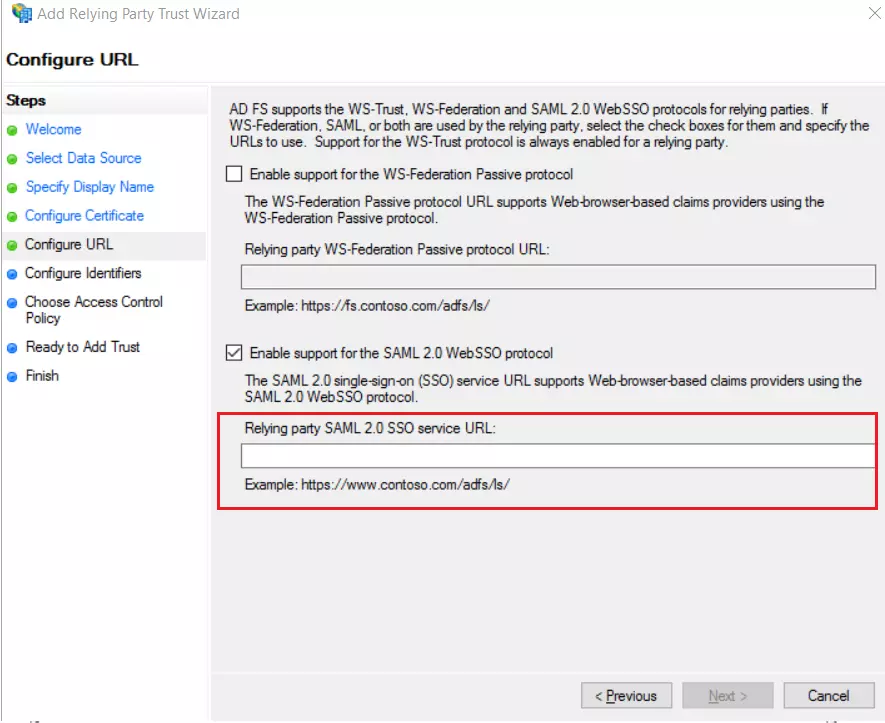
Настройте URL-адрес
- Выбрать Включить поддержку протокола SAML 2.0 WebSSO и введите URL-адрес СКД из плагина Метаданные поставщика услуг Tab.
- Нажмите на Следующая.
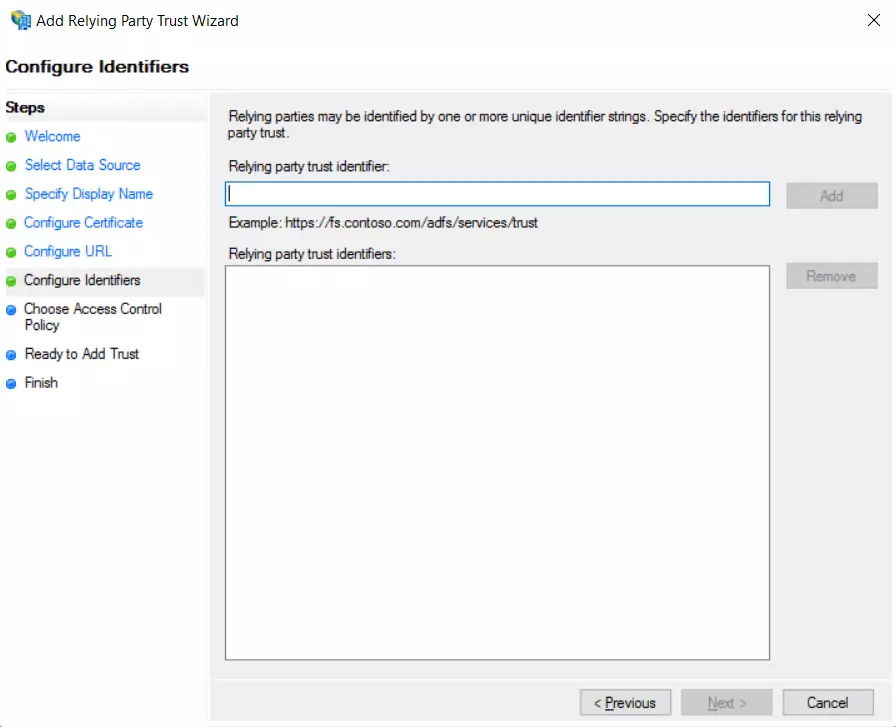
Настройка идентификаторов
- В Идентификатор доверия зависимой стороны, добавить SP-EntityID / Эмитент из плагина Метаданные поставщика услуг меню.
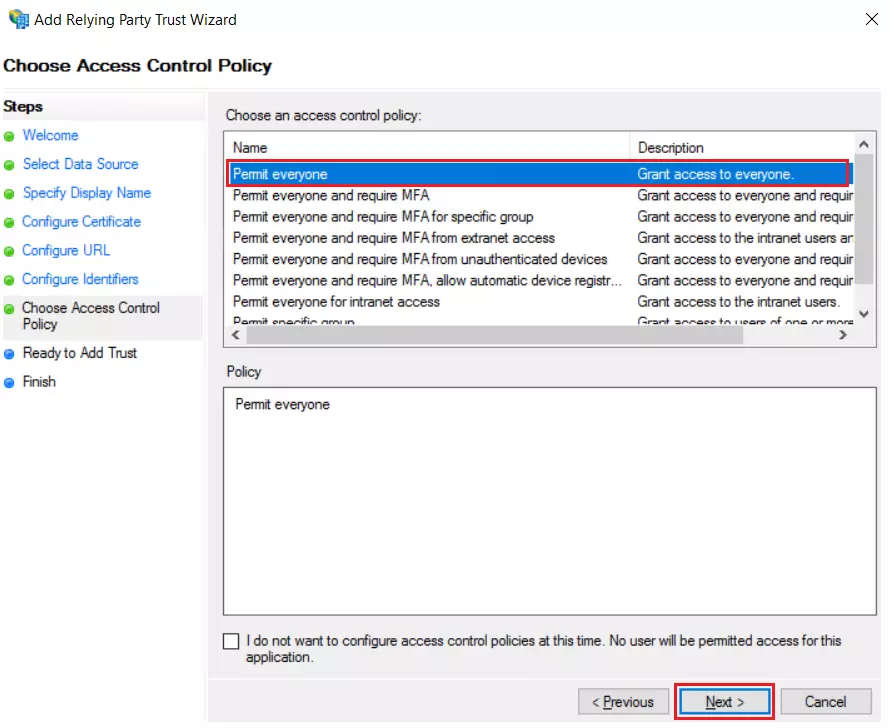
Выберите политику контроля доступа
- Выбрать Разрешить всем в качестве политики контроля доступа и нажмите на Следующая.
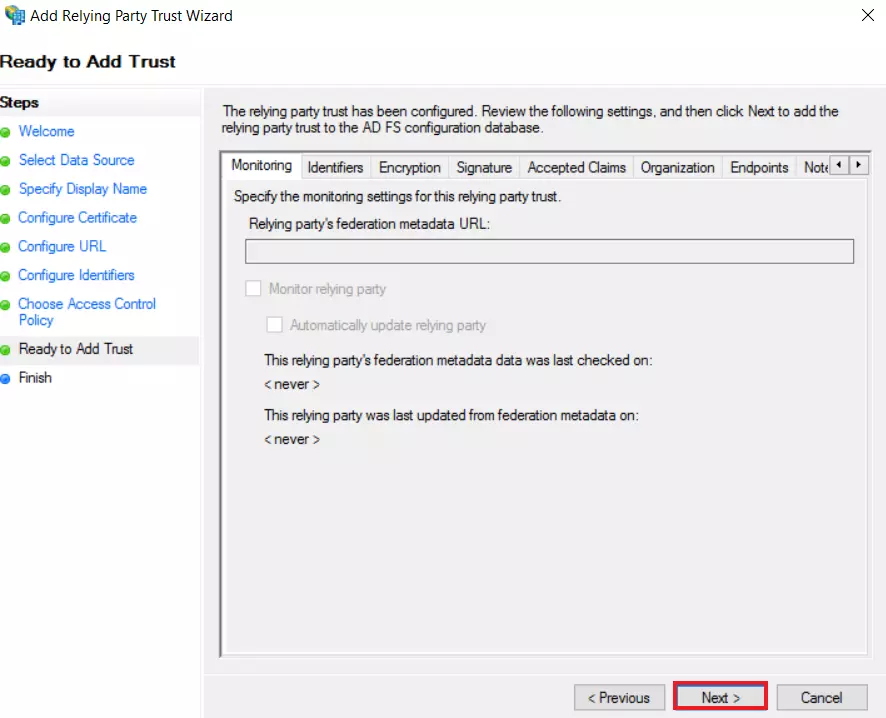
Готов добавить доверие
- In Готов добавить доверие нажмите Следующая , а затем Закрыто.
Изменить политику выдачи претензий
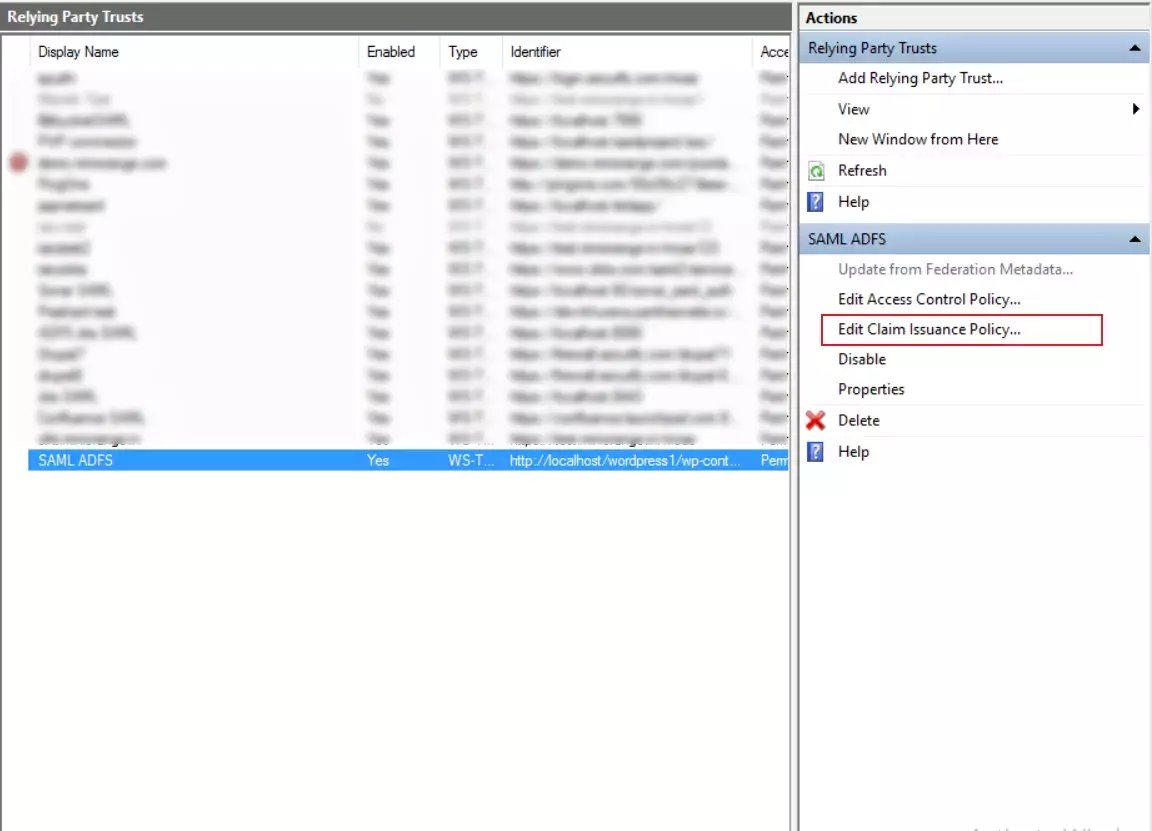
- В списке Доверие проверяющей стороныВыберите созданное вами приложение и нажмите на кнопку. Изменить политику выдачи претензий.
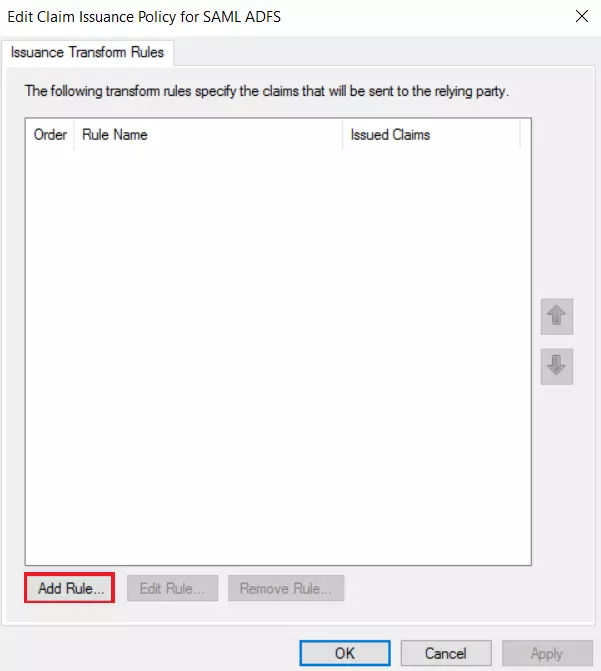
- На вкладке «Правило преобразования выпуска» нажмите на Добавить правило .
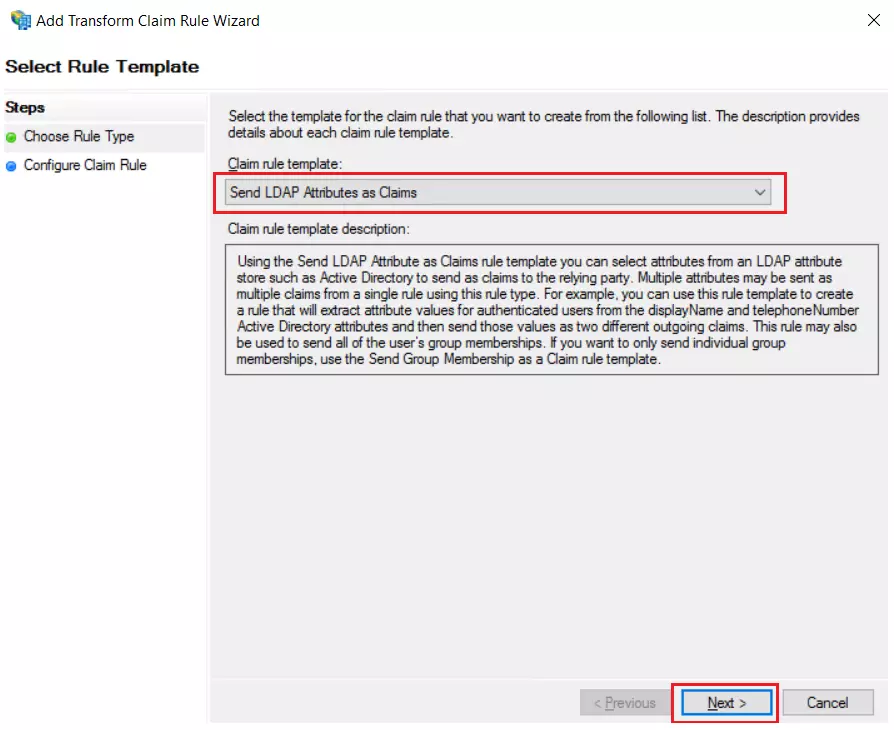
Выберите тип правила
- Выбрать Отправлять атрибуты LDAP как утверждения и нажмите на Следующая.
Настройка правила обработки утверждений
- Добавить Название правила подачи претензии И выберите Хранилище атрибутов Выберите нужный вариант из выпадающего списка.
- Под Сопоставление атрибутов LDAP с типами исходящих запросов.Выберите атрибут LDAP как Адрес электронной почты и тип исходящего требования как Имя ID.
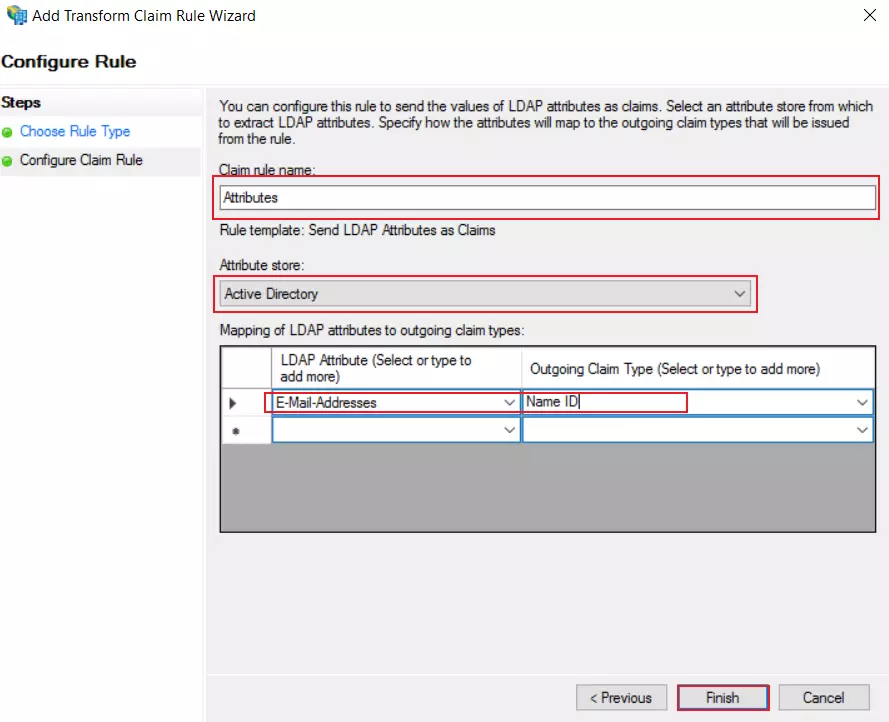
- После настройки атрибутов нажмите на Завершить.
- После настройки ADFS в качестве поставщика идентификационных данных (IDP) вам потребуется следующее: Метаданные федерации для настройки вашего поставщика услуг.
- Для получения метаданных федерации ADFS можно использовать этот URL-адрес.
https://< ADFS_Server_Name >/federationmetadata/2007-06/federationmetadata.xml - Вы успешно настроили ADFS в качестве поставщика идентификации SAML (IdP) для обеспечения единого входа (SSO) в Umbraco.
Единый вход Windows (необязательно)
Выполните следующие шаги для настройки единого входа Windows (SSO).
- Шаги по настройке ADFS для аутентификации Windows.
- Откройте командную строку с правами администратора на сервере ADFS и выполните следующую команду:
setspn -a HTTP/##ADFS Server FQDN## ##Domain Service Account##
- FQDN — это полное доменное имя (например: adfs4.example.com).
- Учетная запись службы домена — это имя пользователя учетной записи в Active Directory.
- Пример: setspn -a HTTP/adfs.example.com username/domain.
- Откройте командную строку с правами администратора на сервере ADFS и выполните следующую команду:
- Откройте консоль управления AD FS, затем нажмите на Услуги и перейдите в Методы аутентификации раздел. Справа нажмите на Редактировать основные методы аутентификацииПроверьте аутентификацию Windows в зоне интрасети.
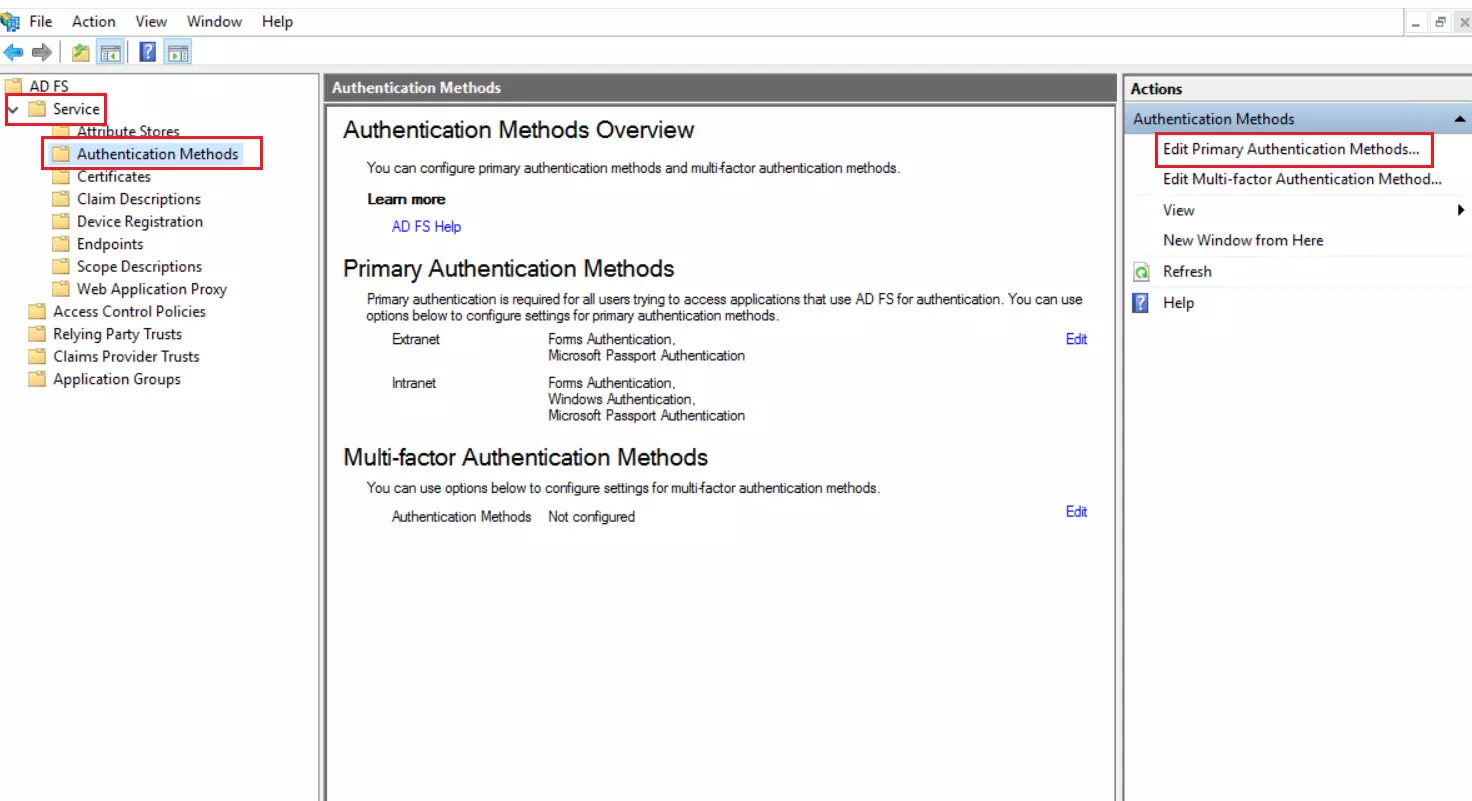
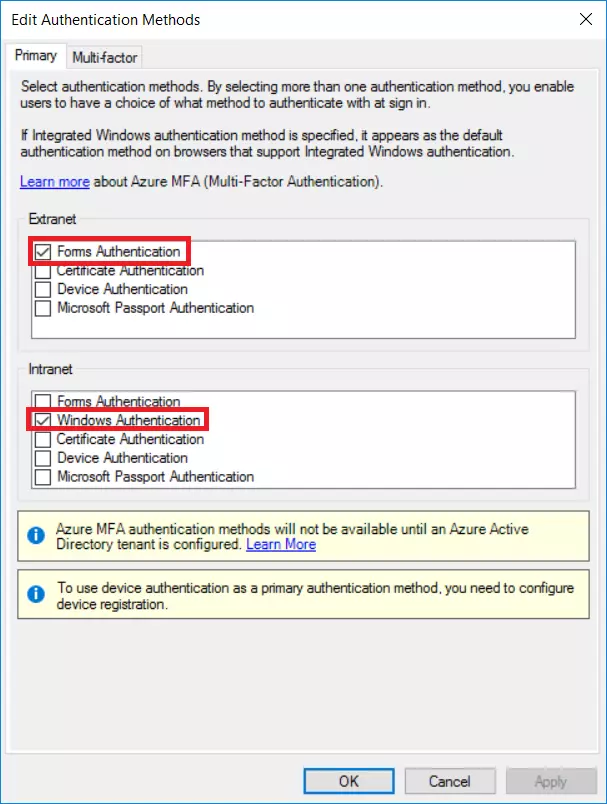
- Откройте Internet Explorer. Перейдите на вкладку «Безопасность» в параметрах интернета.
- Добавьте полное доменное имя (FQDN) AD FS в список сайтов в локальной интрасети и перезапустите браузер.
- Выберите пользовательский уровень для зоны безопасности. В списке параметров выберите «Автоматический вход в систему только в зоне интрасети».
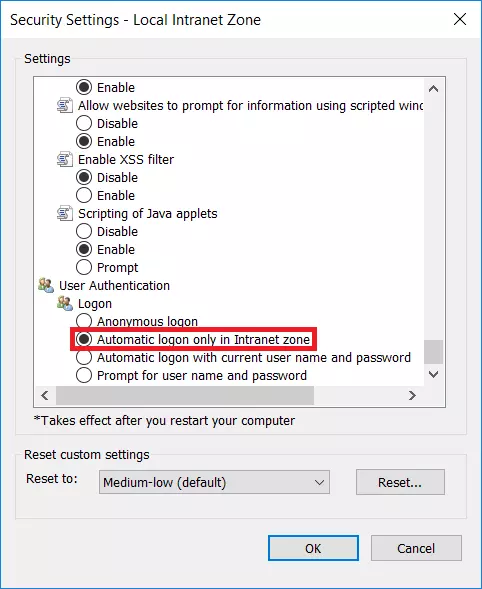
- Откройте PowerShell и выполните следующие две команды, чтобы включить аутентификацию Windows в браузере Chrome.
Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
Get-AdfsProperties | Select -ExpandProperty WIASupportedUserAgents;
- Вы успешно настроили ADFS для аутентификации Windows.
3. Настройка метаданных поставщика идентификации ADFS в приложении Umbraco.
- Нажмите на Добавить нового IDP кнопка для настройки нового поставщика идентификации.

- Под Плагин Настройки вкладка, выберите ADFS в качестве поставщика идентификационных данных из представленного списка.

Ниже описаны два способа настройки метаданных поставщика идентификации SAML в промежуточном программном обеспечении.
A] Загрузите метаданные, используя кнопку «Загрузить метаданные IDP»:
- Если ваш поставщик идентификационных данных предоставил вам URL-адрес метаданных или файл метаданных (только в формате .xml), то вы можете просто настроить метаданные поставщика идентификационных данных в промежуточном ПО, используя следующий код: Загрузка метаданных IDP опцию.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

- Вы можете выбрать любой из вариантов в зависимости от доступного вам формата метаданных.
B] Настройте метаданные поставщика идентификации вручную:
- После настройки вашего Поставщик удостоверений, это предоставит вам Идентификатор сущности IDP, URL-адрес единого входа IDP и Сертификат SAML X509 поля соответственно.
- Нажмите Сохранено чтобы сохранить данные вашего IDP.

4. Тестирование SAML SSO
- После загрузки метаданных перейдите по ссылке. Настройки поставщика идентификации раздел. Наведите курсор на Выберите действия раскрывающийся список и нажмите на Тестовая конфигурация.

- На скриншоте ниже показан успешный результат. Нажмите на SSO интеграция для дальнейшего продолжения интеграции SSO.

- Если на стороне промежуточного программного обеспечения возникнет ошибка, вы увидите окно, похожее на приведенное ниже.

- Для устранения ошибки выполните следующие действия:
- Под Устранение неполадок Вкладка, включите переключатель, чтобы получать журналы плагина.

- После включения вы сможете получать журналы плагина, перейдя по адресу... Плагин Настройки вкладку и нажав на Тестовая конфигурация.
- Скачать журнальный файл из Устранение неполадок Нажмите вкладку, чтобы посмотреть, что пошло не так.
- Вы можете поделиться журнальный файл с нами в umbracosupport@xecurify.com Наша команда свяжется с вами, чтобы решить вашу проблему.
Тип входа в Umbraco
- После этого выберите Тип входа из выпадающего списка в правой части страницы «Настройки поставщика идентификации».
- Вы можете выбрать Бэк-офис, Член или На основе пользовательских атрибутов.
- Примечание: На основе пользовательских атрибутов Тип входа в систему доступен в Премиум и Предприятие версий.

5. Сопоставление атрибутов
- В модуле доступны сопоставление атрибутов, сопоставление ролей и ограничение домена. Премиум и Предприятие версии промежуточного программного обеспечения.

6. Настройки входа в систему
- Наведите указатель мыши на Выберите действия и нажмите на Скопировать ссылку SSO.

- Используйте следующий URL-адрес в качестве ссылки в приложении, из которого вы хотите выполнить единый вход (SSO):
https://<umbraco-base-url>/?ssoaction=login
- Например, вы можете использовать его следующим образом:
<a href="https://<umbraco-base-url>/?ssoaction=login">Log in</a>
7. Настройки выхода из системы
- Используйте следующий URL-адрес в качестве ссылки на ваше приложение, из которого вы хотите выполнить SLO:
https://<umbraco-base-url>/?ssoaction=logout
- Например, вы можете использовать его следующим образом:
<a href="https://<umbraco-base-url>/?ssoaction=logout">Log out</a>
Статьи по теме
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.


