
Руководство по настройке единого входа Umbraco SAML с использованием Azure B2C в качестве поставщика идентификации.
Обзор
Плагин Umbraco SAML Single Sign-On (SSO) позволяет включить единый вход SAML для ваших приложений Umbraco. Используя единый вход, вы можете использовать только один пароль для доступа к вашему приложению и сервисам Umbraco. Наш плагин совместим со всеми поставщиками идентификации, поддерживающими SAML . Здесь мы рассмотрим пошаговое руководство по настройке единого входа (SSO) между Umbraco и Azure B2C, рассматривая Azure B2C в качестве поставщика идентификации.



Выберите версию Umbraco, для которой будет настроена функция единого входа (SSO):
Предварительные условия: загрузка и установка
- Установите из хранилища NuGet.
- Ручная установка
- Установите из хранилища NuGet.
- Ручная установка
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 9.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 9.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. стартап.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. стартап.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;


            namespace Application

            {

              public class Startup

              {


                // Add services to the container.

                public void ConfigureServices(IServiceCollection services)

                {

                  services.AddUmbraco(_env, _config)

                    .AddBackOffice()

                    .AddWebsite()

                    .AddComposers()

                    .Build();


                  services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

                }


                public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

                {

                  if (env.IsDevelopment())

                  {

                    app.UseDeveloperExceptionPage();

                  }

                  app.UseUmbraco()

                    .WithMiddleware(u =>

                    {

                      u.UseBackOffice();

                      u.UseWebsite();

                      u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                    })

                    .WithEndpoints(u =>

                    {

                      u.UseInstallerEndpoints();

                      u.UseBackOfficeEndpoints();

                      u.UseWebsiteEndpoints();

                    });

                }

              }

            }
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 10.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 10.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. стартап.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. стартап.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;


            namespace Application

            {

              public class Startup

              {


                // Add services to the container.

                public void ConfigureServices(IServiceCollection services)

                {

                  services.AddUmbraco(_env, _config)

                    .AddBackOffice()

                    .AddWebsite()

                    .AddComposers()

                    .Build();


                  services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

                }


                public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

                {

                  if (env.IsDevelopment())

                  {

                    app.UseDeveloperExceptionPage();

                  }

                  app.UseUmbraco()

                    .WithMiddleware(u =>

                    {

                      u.UseBackOffice();

                      u.UseWebsite();

                      u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                    })

                    .WithEndpoints(u =>

                    {

                      u.UseInstallerEndpoints();

                      u.UseBackOfficeEndpoints();

                      u.UseWebsiteEndpoints();

                    });

                }

              }

            }
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 11.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 11.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 12.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 12.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 13.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 13.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 14.2.3
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 14.2.3
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 15.2.4
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 15.2.4
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 16.2.4
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 16.2.4
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 17.2.4
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 17.2.4
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login - Версия 18.0.0
> dotnet добавить пакет miniOrange.Umbraco.SAML.SSO.Login --версия 18.0.0
- Скачать Промежуточное программное обеспечение Umbraco SAML Single Sign-On (SSO).
- Для настройки промежуточного ПО вам потребуется добавить следующие пространства имен, сервисы и промежуточное ПО в ваш файл конфигурации. программа.cs файл (отмечен зеленым цветом), ниже приведен пример.
Включите в текст только выделенный ниже фрагмент. программа.cs файл вашего приложения.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Запустите приложение после завершения настройки.
Шаги настройки
Пошаговое руководство по настройке единого входа Umbraco SAML с использованием Azure B2C в качестве поставщика удостоверений.
1. Перейдите в панель управления плагина Umbraco SAML.
- После интеграции откройте браузер и перейдите на панель управления коннектором по указанному ниже URL-адресу:
https://<umbraco-base-url>/?ssoaction=config
- Если появляется страница регистрации или страница входа в систему, значит, вы успешно добавили промежуточное ПО miniOrange SAML SSO в свое приложение.

- Зарегистрируйтесь или войдите в свою учетную запись, нажав на кнопку. Зарегистрировать филиал кнопка для настройки промежуточного программного обеспечения.
- После успешной регистрации вы получите пробный лицензионный ключ на указанный вами адрес электронной почты.
- Для активации промежуточного программного обеспечения вы можете сделать одно из следующих действий:
- Введите лицензионный ключ получено по электронной почте в указанное поле ввода.
- Загрузите скачанный файл лицензии, нажав на кнопку. Кликните сюда .
OR

- Затем поставьте галочку в поле «Я ознакомился с вышеизложенными условиями и хочу активировать промежуточное ПО» и нажмите кнопку. Активировать лицензию .

2. Предоставьте метаданные приложения Umbraco поставщику идентификации Azure B2C.
Ниже описаны два способа получения метаданных SAML SP для настройки на стороне вашего поставщика идентификации.
A] Использование URL-адреса метаданных SAML или файла метаданных
- В Меню настроек плагина, искать Настройки поставщика услугНиже вы найдете URL-адрес метаданных, а также возможность загрузки метаданных SAML.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

B] Загрузка метаданных вручную
- Из издания Настройки поставщика услуг В этом разделе вы можете вручную скопировать метаданные поставщика услуг, например: Идентификатор сущности SP, URL-адрес ACS, URL-адрес единого выхода. и поделитесь им со своим поставщиком идентификационных данных для настройки.
- Вы можете ознакомиться с приведенным ниже скриншотом:

Зарегистрируйте заявку на использование системы управления идентификацией (Identity Experience Framework).
- Войти в Портал Azure B2C.
- В клиенте Azure AD B2C выберите Регистрация приложений, А затем выберите Новая регистрация.
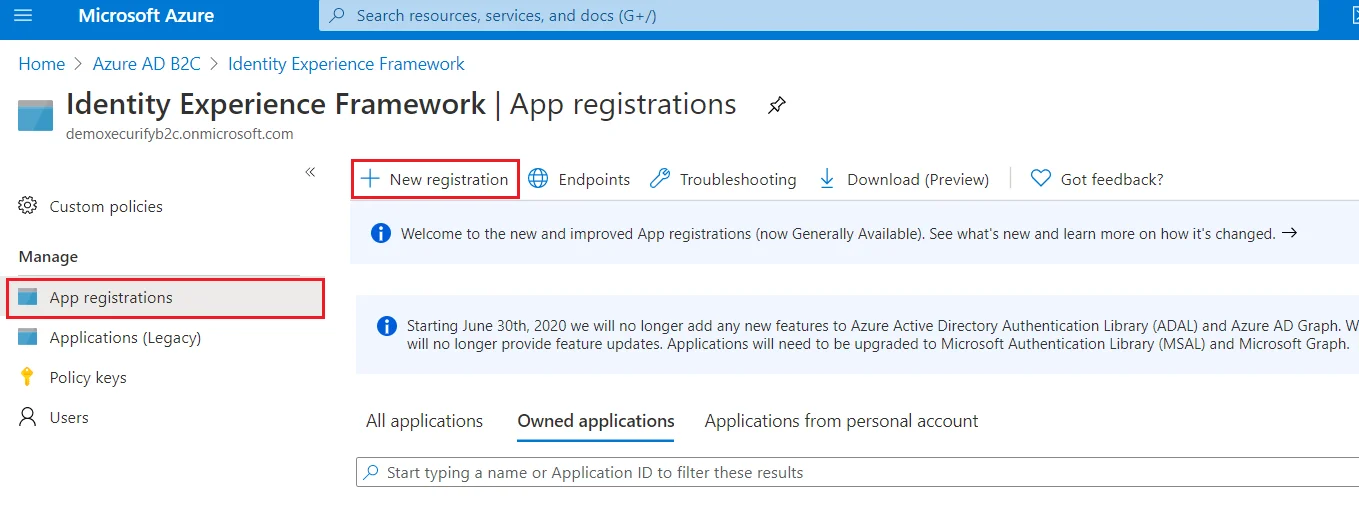
- До Имя, введите IdentityExperienceFramework.
- Под Поддерживаемые типы учетных записей, наведите на Учетные записи только в этом организационном каталоге.

- Под URI перенаправленияВыберите «Веб», а затем введите «https://your-tenant-name.b2clogin.com/your-tenant-name.onmicrosoft.com», где your-tenant-name — это доменное имя вашего клиента Azure AD B2C.
Примечание : Если на следующем шаге раздел «Разрешения» не отображается, это может быть связано с отсутствием активной подписки AzureAD B2C для данного клиента. Подробную информацию о подписке AzureAD B2C можно найти здесь , а создать нового клиента можно, следуя инструкциям здесь.
- Под Разрешения..., выберите Предоставьте администратору согласие на использование разрешений openid и offline_access. установите флажок.
- Нажмите на Зарегистрировать филиал.

- Запишите ID приложения (клиента) для использования на более позднем этапе.

Зарегистрируйте заявку на использование системы управления идентификацией (Identity Experience Framework).
- Под Управление, наведите на Предоставьте API.
- Выбрать Добавить область действияЗатем выберите «Сохранить и продолжить» и примите URI идентификатора приложения по умолчанию.
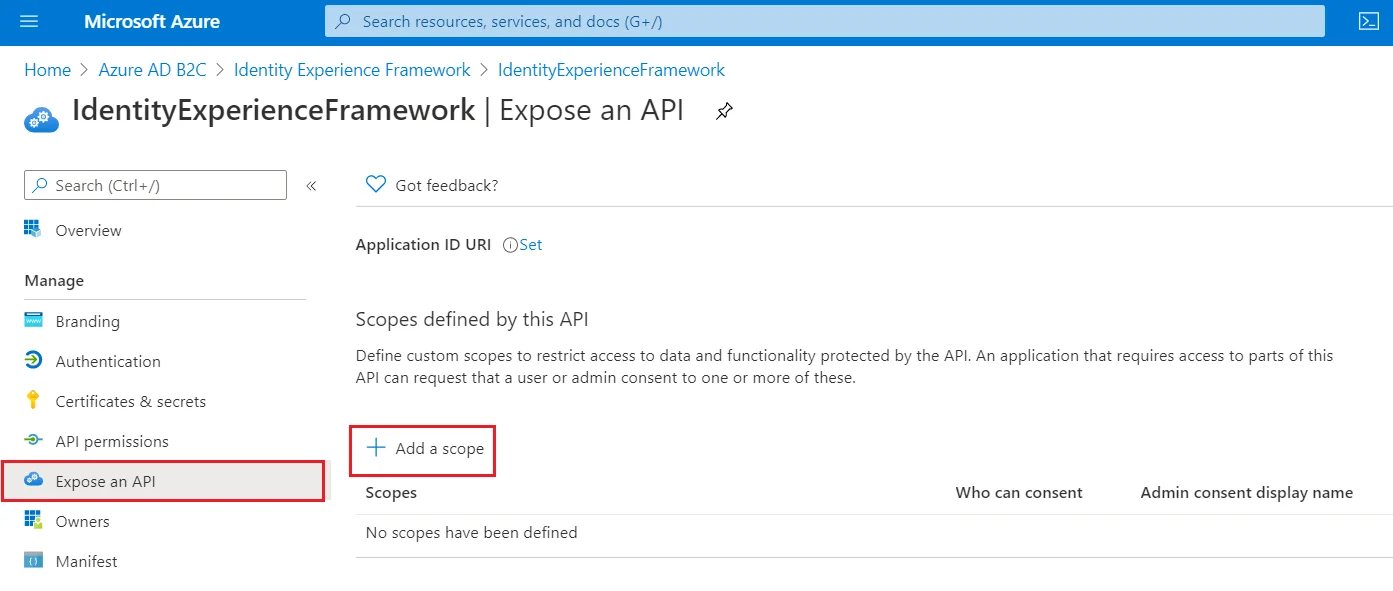
- Введите следующие значения, чтобы создать область действия, разрешающую выполнение пользовательских политик в вашем клиенте Azure AD B2C:
- Название области: пользовательская_имперсонализация
- Отображаемое имя согласия администратора: Доступ к IdentityExperienceFramework
- Описание согласия администратораРазрешить приложению доступ к IdentityExperienceFramework от имени вошедшего в систему пользователя.
- Выбрать Добавить область действия.

Зарегистрируйте приложение ProxyIdentityExperienceFramework
- Выбрать Регистрация приложений, А затем выберите Новая регистрация.
- До Имя, введите ProxyIdentityExperienceFramework.
- Под Поддерживаемые типы учетных записей, наведите на Учетные записи только в этом организационном каталоге.
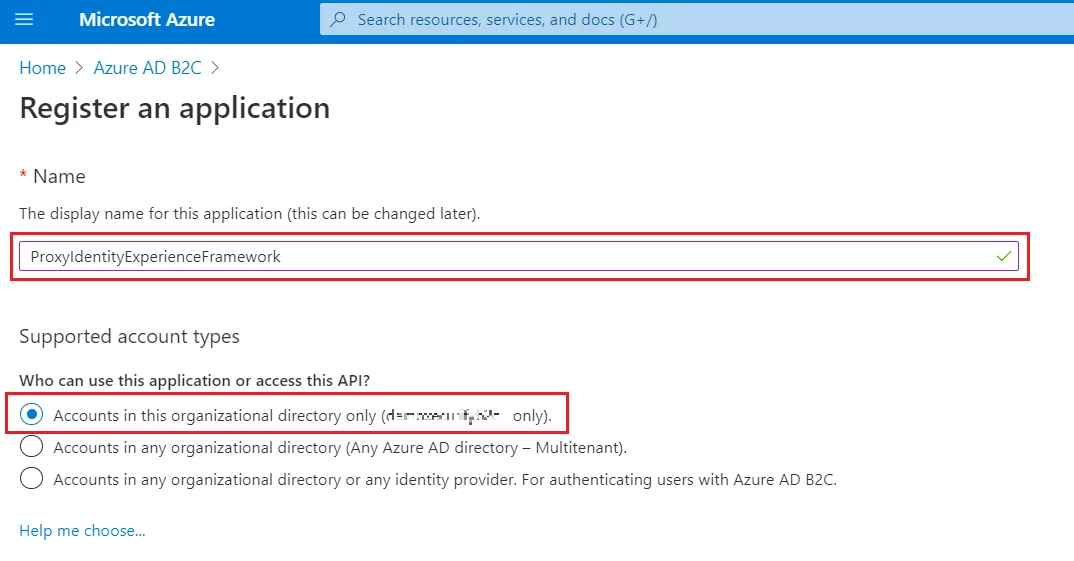
- Под URI перенаправления, используйте раскрывающийся список для выбора Публичный клиент/нативный (мобильные и настольные устройства).
- До URI перенаправления, введите myapp://auth.
- Под Разрешения...Установите флажок «Предоставить администратору согласие на использование разрешений openid и offline_access».
- Выбрать Зарегистрировать филиал.
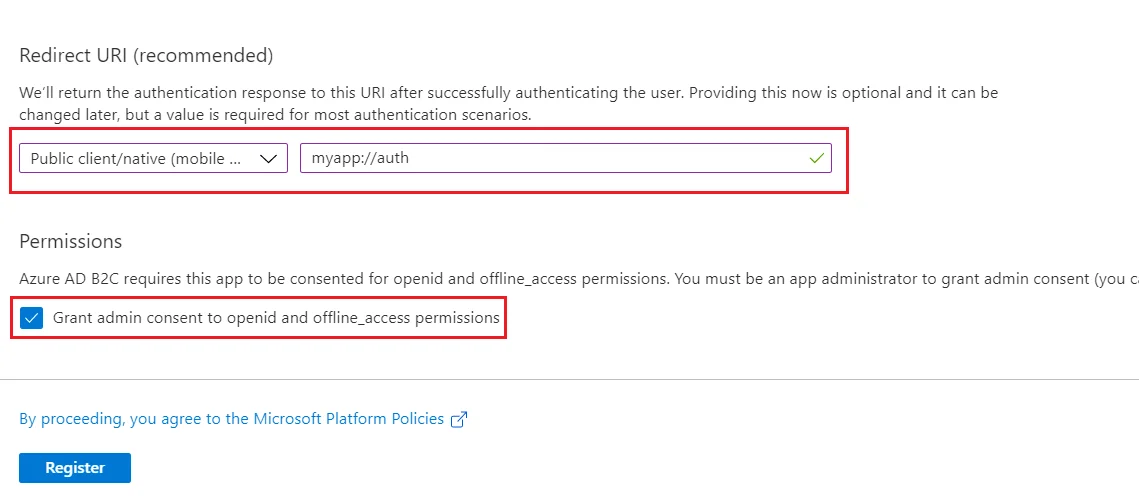
- Запишите ID приложения (клиента) для использования на более позднем этапе.
Далее укажите, что приложение следует рассматривать как публичный клиент.
- Под Управление, наведите на Аутентификация.
- Под Дополнительные параметры, включить Разрешить общедоступные клиентские потоки (Выберите «Да»).
- Выбрать Сохранено.

Теперь предоставьте разрешения для области действия API, которую вы ранее предоставили при регистрации IdentityExperienceFramework.
- Под Управление, наведите на Разрешения API.
- Под Настроенные разрешения, наведите на Добавить разрешение.
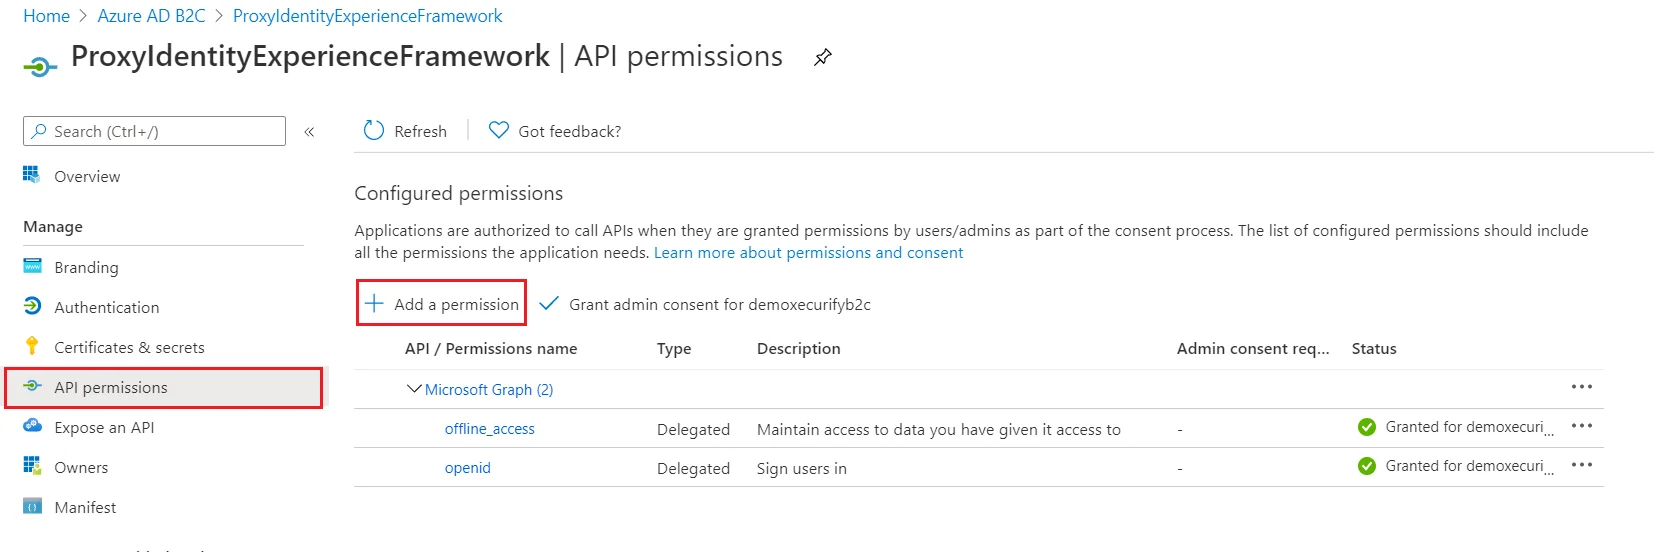
- Выберите Мои API вкладку, затем выберите IdentityExperienceFramework Приложение.

- Под Разрешение, выберите пользователь_имперсонация область действия, которую вы определили ранее.
- Выбрать Добавить разрешенияКак указано в инструкции, подождите несколько минут, прежде чем переходить к следующему шагу.

- Выбрать Предоставьте согласие администратора для (имя вашего арендатора).

- Выберите свою текущую учетную запись администратора или войдите в систему с помощью учетной записи в вашем клиенте Azure AD B2C, которой назначена как минимум роль администратора облачных приложений.
- Выбрать Да.
- Выбрать обновление, а затем убедитесь, что в разделе отображается «Предоставлено для ...». Статус Что касается областей действия - offline_access, openid и user_impersonation. Для распространения разрешений может потребоваться несколько минут.

Зарегистрируйте приложение Umbraco
- Выберите «Регистрация приложений», а затем «Новая регистрация».
- Введите название для приложения, например: WP-app.
- Под Поддерживаемые типы учетных записей, наведите на Учетные записи в любом организационном каталоге или любом поставщике удостоверений. Для аутентификации пользователей с помощью Azure AD B2C..

- Под URI перенаправленияВыберите «Веб», а затем введите URL-адрес ACS из... Настройки поставщика услуг вкладка плагина miniOrange Umbraco SAML, как указано в Шаг 2B выше.
- Выбрать Зарегистрировать филиал.

- Под Управление, нажмите на Предоставьте API.
- Нажмите на Поставьте для URI идентификатора приложения, а затем нажмите СохраненоПринимая значение по умолчанию.

- После сохранения скопируйте URI идентификатора приложения и перейдите к Метаданные поставщика услуг вкладка плагина.
- Вставьте скопированное значение под Идентификатор субъекта-участника / эмитент поле, доступное на этой вкладке.
- Нажмите на Сохранить.
Создание политик единого входа (SSO)
- На портале Azure B2C перейдите в раздел «Обзор» вашего клиента B2C и укажите имя вашего клиента.
ЗАМЕТКАЕсли ваш домен B2C — b2ctest.onmicrosoft.com, то имя вашего клиента — b2ctest.

- Введите Имя арендатора Azure B2C Ниже указаны идентификаторы приложений IdentityExperienceFramework и ProxyIdentityExperienceFramework, зарегистрированные на предыдущих этапах.
- Нажмите на Создание политик Azure B2C кнопку для загрузки политик единого входа.
- Распакуйте загруженный zip-архив. Он содержит файлы политик и сертификат (.pfx), которые вам понадобятся на следующих шагах.
Настройка и загрузка сертификатов
Примечание : Если на следующем шаге кнопка «Identity Experience Framework» неактивна, это может быть связано с отсутствием активной подписки Azure AD B2C для данного клиента. Подробную информацию о подписке Azure AD B2C можно найти здесь , а создать новый клиент можно, следуя инструкциям здесь.
- Войдите в Лазурный портал и перейдите к своему клиенту Azure AD B2C.

- Под Политика, наведите на Структура опыта идентичности , а затем Ключи политики.

- Выбрать Добавить, А затем выберите Параметры > Загрузить.
- Введите имя как SamlIdpCert. Префикс B2C_1A_ будет автоматически добавлен к имени вашего ключа.
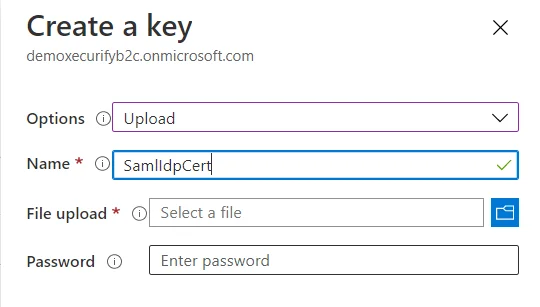
- С помощью элемента управления загрузкой файла загрузите сертификат, сгенерированный на предыдущих шагах, вместе с политиками SSO (tenantname-cert.pfx).
- Введите пароль сертификата в качестве имени вашего клиента и нажмите «Создать». Например, если имя вашего клиента — xyzb2c.onmicrosoft.com, введите пароль как xyzb2c.
- Вы должны увидеть новый ключ политики с именем B2C_1A_SamlIdpCert.
Создайте ключ подписи.
- На странице обзора вашего клиента Azure AD B2C в разделе Политика, наведите на Структура опыта идентичности.
- Выбрать Ключи политики и затем выберите Добавить.
- До Параметры, выберите «Сгенерировать».
- In Имя, введите TokenSigningKeyContainer.
- До Тип ключа, выберите RSA.
- До Использование ключаВыберите «Подпись».
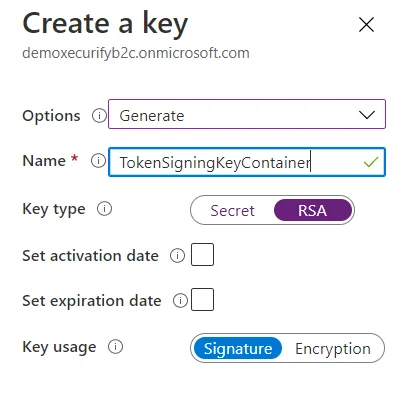
- Выбрать Создавай.
Создайте ключ шифрования
- На странице обзора вашего клиента Azure AD B2C в разделе Политика, наведите на Структура опыта идентичности.
- Выбрать Ключи политики и затем выберите Добавить.
- До Параметры, выберите «Сгенерировать».
- In Имя, введите TokenEncryptionKeyContainer.
- До Тип ключа, выберите RSA.
- До Использование ключаВыберите «Шифрование».
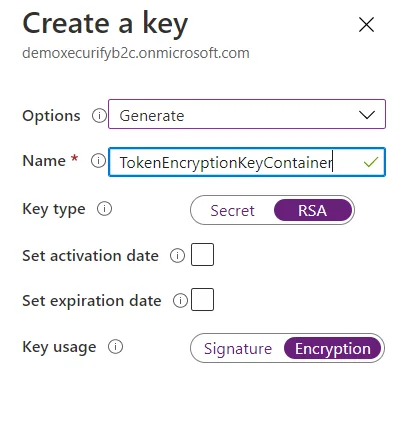
- Выбрать Создавай.
Загрузите правила
- Выберите Структура опыта идентичности пункт меню в вашем клиенте B2C на портале Azure.
- Выбрать Загрузить пользовательскую политику.
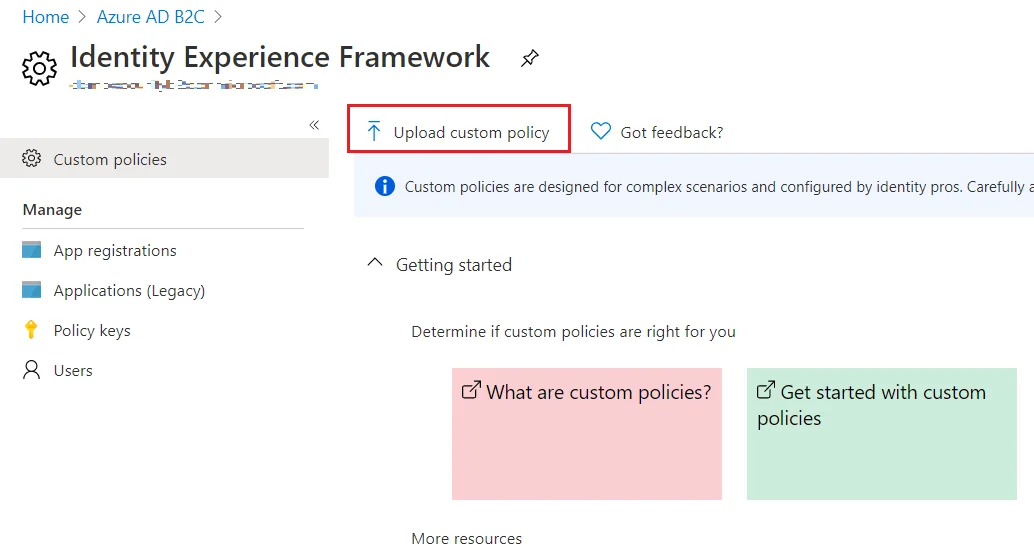
- Загрузите файлы политики, загруженные на предыдущих этапах, в следующем порядке:
- TrustFrameworkBase.xml
- TrustFrameworkExtensions.xml
- SignUpOrSignin.xml
- ProfileEdit.xml
- PasswordReset.xml
- SignUpOrSigninSAML.xml
- По мере загрузки файлов Azure добавляет к каждому из них префикс B2C_1A_.
Вы успешно настроили Azure B2C в качестве поставщика удостоверений SAML (ISP) для обеспечения единого входа (SSO) Umbraco.
3. Настройка метаданных поставщика удостоверений Azure B2C в приложении Umbraco.
- Нажмите на Добавить нового IDP кнопка для настройки нового поставщика идентификации.

- Под Плагин Настройки вкладка, выберите Azure B2C в качестве поставщика идентификационных данных из представленного списка.
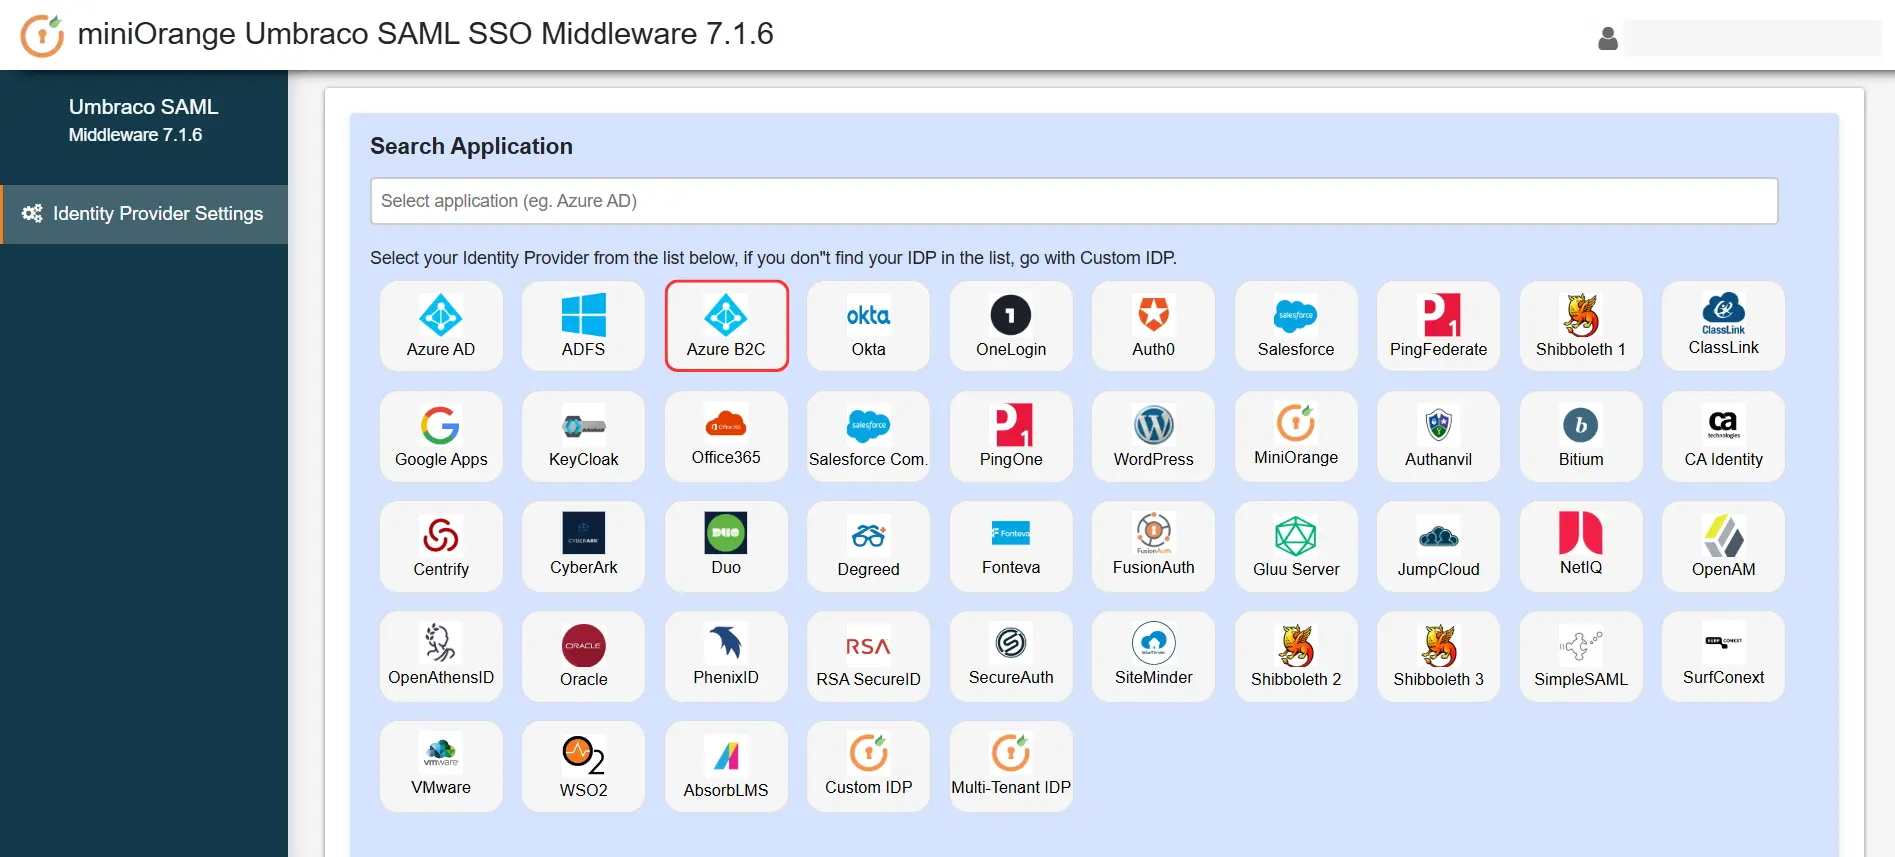
Ниже описаны два способа настройки метаданных поставщика идентификации SAML в промежуточном программном обеспечении.
A] Загрузите метаданные, используя кнопку «Загрузить метаданные IDP»:
- Если ваш поставщик идентификационных данных предоставил вам URL-адрес метаданных или файл метаданных (только в формате .xml), то вы можете просто настроить метаданные поставщика идентификационных данных в промежуточном ПО, используя следующий код: Загрузка метаданных IDP опцию.
- Скопируйте URL-адрес метаданных или загрузите файл метаданных, чтобы настроить его на стороне вашего поставщика идентификации.
- Вы можете ознакомиться с приведенным ниже скриншотом:

- Вы можете выбрать любой из вариантов в зависимости от доступного вам формата метаданных.
B] Настройте метаданные поставщика идентификации вручную:
- После настройки вашего Поставщик удостоверений, это предоставит вам Идентификатор сущности IDP, URL-адрес единого входа IDP и Сертификат SAML X509 поля соответственно.
- Нажмите Сохранено чтобы сохранить данные вашего IDP.

4. Тестирование SAML SSO
- После загрузки метаданных перейдите по ссылке. Настройки поставщика идентификации раздел. Наведите курсор на Выберите действия раскрывающийся список и нажмите на Тестовая конфигурация.

- На скриншоте ниже показан успешный результат. Нажмите на SSO интеграция для дальнейшего продолжения интеграции SSO.

- Если на стороне промежуточного программного обеспечения возникнет ошибка, вы увидите окно, похожее на приведенное ниже.

- Для устранения ошибки выполните следующие действия:
- Под Устранение неполадок Вкладка, включите переключатель, чтобы получать журналы плагина.

- После включения вы сможете получать журналы плагина, перейдя по адресу... Плагин Настройки вкладку и нажав на Тестовая конфигурация.
- Скачать журнальный файл из Устранение неполадок Нажмите вкладку, чтобы посмотреть, что пошло не так.
- Вы можете поделиться журнальный файл с нами в umbracosupport@xecurify.com Наша команда свяжется с вами, чтобы решить вашу проблему.
Тип входа в Umbraco
- После этого выберите Тип входа из выпадающего списка в правой части страницы «Настройки поставщика идентификации».
- Вы можете выбрать Бэк-офис, Член или На основе пользовательских атрибутов.
- Примечание: На основе пользовательских атрибутов Тип входа в систему доступен в Премиум и Предприятие версий.

5. Сопоставление атрибутов
- В модуле доступны сопоставление атрибутов, сопоставление ролей и ограничение домена. Премиум и Предприятие версии промежуточного программного обеспечения.

6. Настройки входа в систему
- Наведите указатель мыши на Выберите действия и нажмите на Скопировать ссылку SSO.

- Используйте следующий URL-адрес в качестве ссылки в приложении, из которого вы хотите выполнить единый вход (SSO):
https://<umbraco-base-url>/?ssoaction=login
- Например, вы можете использовать его следующим образом:
<a href="https://<umbraco-base-url>/?ssoaction=login">Log in</a>
7. Настройки выхода из системы
- Используйте следующий URL-адрес в качестве ссылки на ваше приложение, из которого вы хотите выполнить SLO:
https://<umbraco-base-url>/?ssoaction=logout
- Например, вы можете использовать его следующим образом:
<a href="https://<umbraco-base-url>/?ssoaction=logout">Log out</a>
Статьи по теме
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.


