Результаты поиска :
×Результаты поиска :
×Рассмотрим ситуацию, когда пользователь авторизован на другом сайте/приложении (WordPress, не-WordPress или мобильном приложении), а затем переходит на страницу сайта WordPress оттуда или открывает сайт WordPress в отдельной вкладке того же браузера. В этом случае необходимо улучшить пользовательский опыт, избегая повторного запроса на авторизацию на сайте WordPress, и в идеале авторизация должна происходить автоматически, без каких-либо проблем.
miniOrange предоставляет вам несколько вариантов для реализации автоматического входа в систему, чтобы обеспечить пользователям наилучший возможный опыт, предлагая им пройти аутентификацию только на одной платформе и получить доступ к другим платформам на основе их ответа при первой аутентификации.
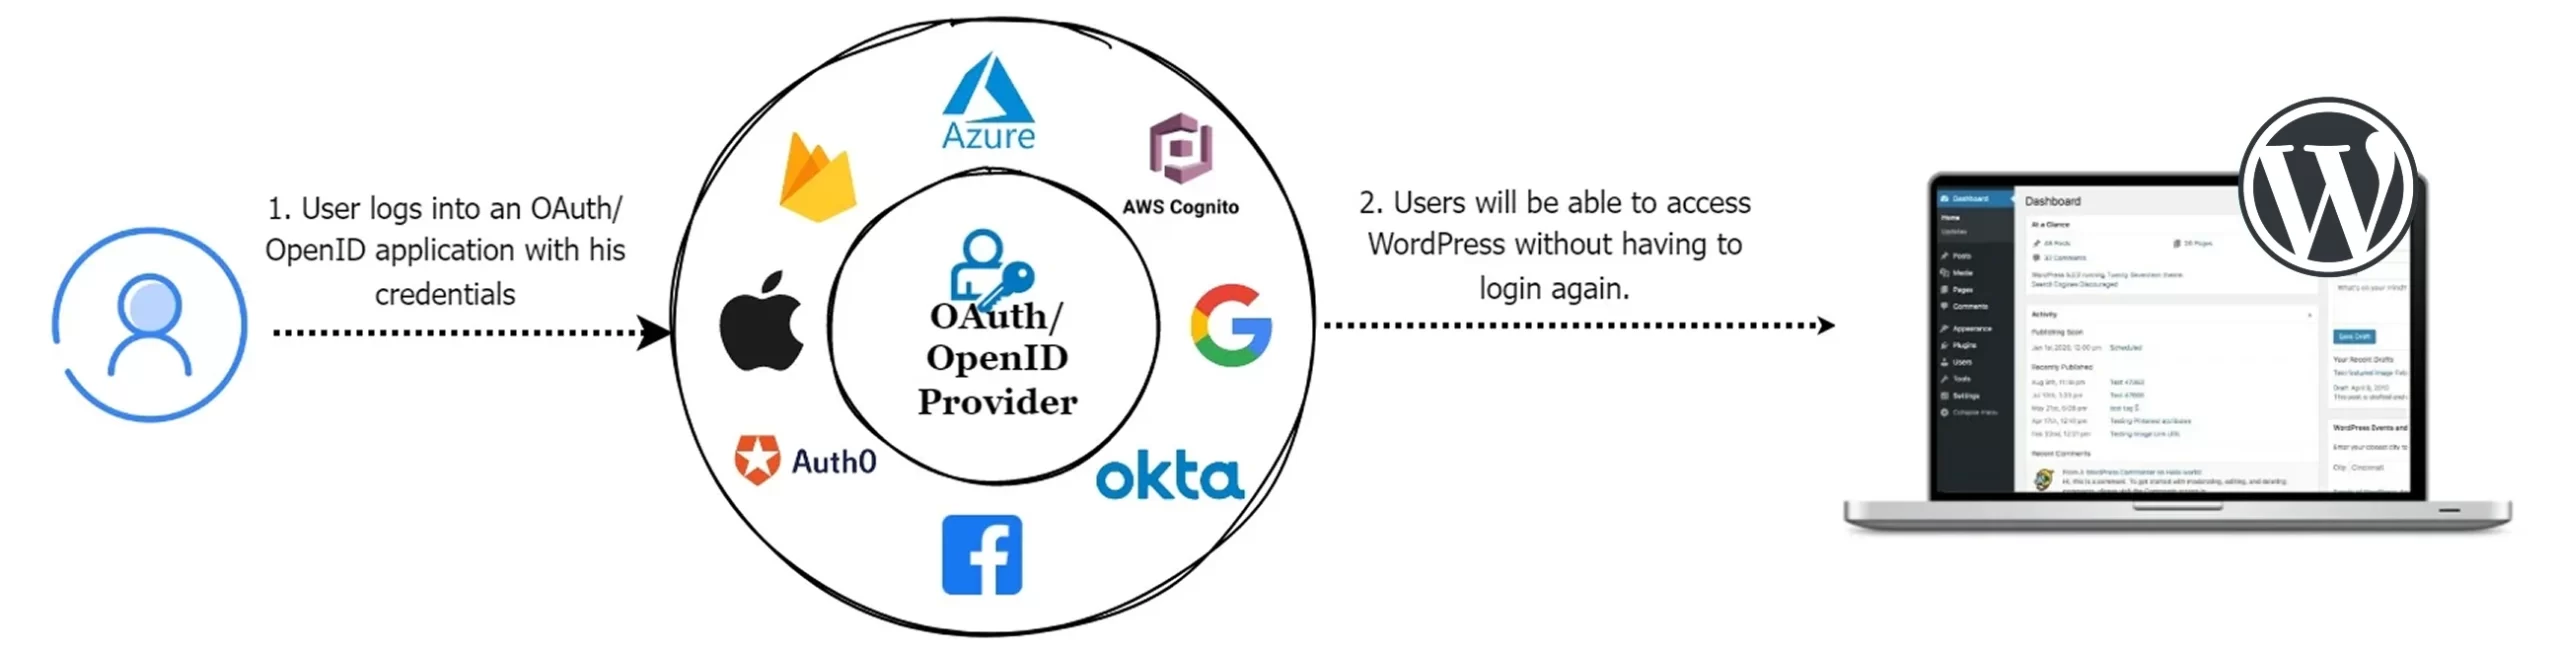
Предположим, ваши пользователи хранятся на сторонних платформах OAuth/OpenID Connect, таких как Microsoft Azure, Okta, Keycloak, Google, Facebook и т. д., и если они уже авторизованы на соответствующих платформах и заходят на ваш сайт WordPress, то они должны автоматически авторизоваться, и их сессии должны быть синхронизированы. Этого можно добиться с помощью нашего плагина OAuth & OpenID Connect Client Single Sign-On for WordPress , который позволяет создать приложение для ваших сторонних поставщиков и использовать функцию принудительного входа в систему, если сессия пользователя существует на стороннем OAuth/OIDC-провайдере в браузере. В этом случае при доступе к странице сайта WordPress сессия пользователя будет синхронизирована, и произойдет беспрепятственный вход в систему.
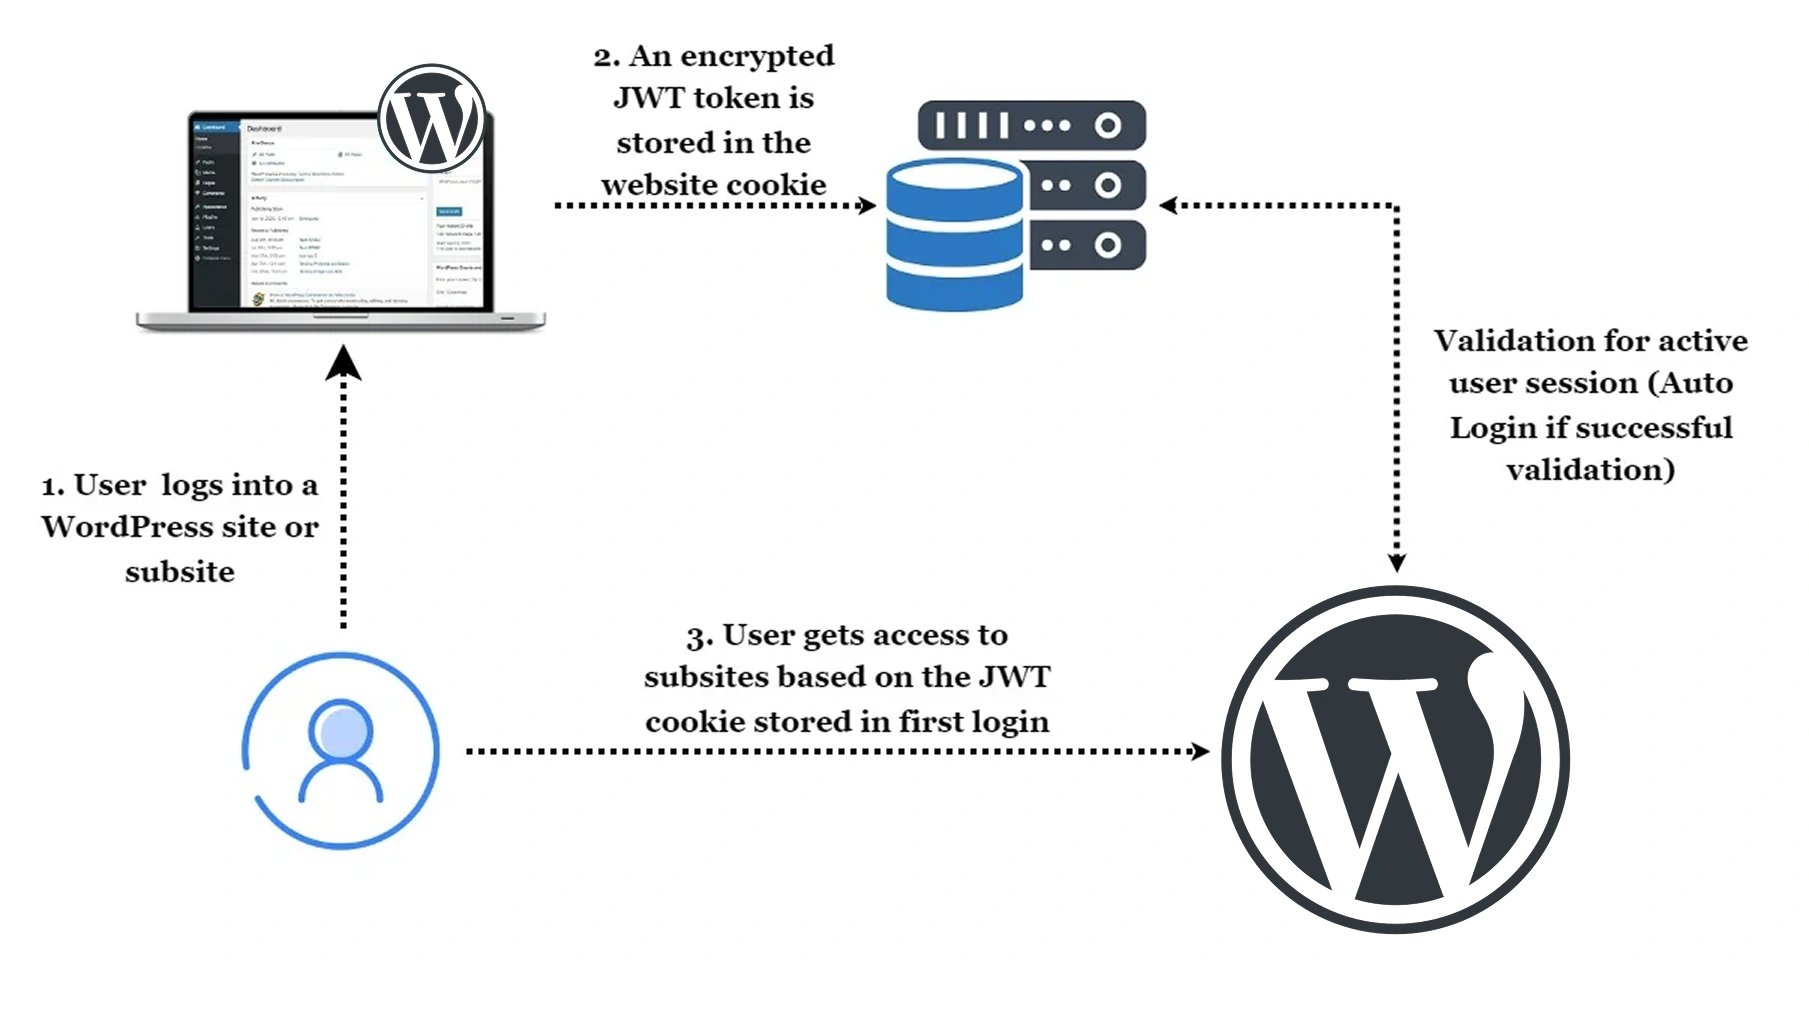
Предположим, у вас есть несколько сайтов WordPress, использующих один и тот же поддомен, или один сайт WordPress, использующий тот же поддомен с другими сайтами, не относящимися к WordPress. Если пользователь сначала авторизуется на одном из этих сайтов, то с помощью нашего решения на основе JWT-файлов cookie можно создать JWT-токен для этого пользователя и установить его в cookie домена. Затем зашифрованный cookie можно использовать для получения JWT-токена на сайтах доступа к другим сайтам, после чего информация о пользователе может быть получена из JWT после успешной проверки, и пользователь может войти в систему. Такой подход обеспечивает бесперебойную работу для пользователя без необходимости перенаправления к поставщику аутентификации. Этот сценарий использования может быть реализован с помощью нашего решения WP Login and Register using JWT.
Предположим, у вас есть сайт на WordPress и мобильное приложение, или сайт на WordPress с другими сайтами, не использующими тот же поддомен. В этом случае можно использовать подход перенаправления на основе JWT, при котором, если пользователь входит на другой сайт или в мобильное приложение, для этого пользователя создается JWT-токен, который затем временно сохраняется. После того, как пользователь перейдет на страницу сайта WordPress, созданный ранее JWT-токен передается в качестве параметра запроса в запросе перенаправления. Наше решение получит JWT-токен из параметра запроса и проверит его. В случае успешной проверки пользователь автоматически войдет в систему.

 Рекомендуемые плагины
Загрузите плагин miniOrange SSO для автоматического входа в WordPress, ссылка на который приведена ниже.
 Рекомендуется для использования с системой единого входа JWT.
Вход и регистрация с помощью плагина JWT позволяют входить в приложение WordPress, используя токен JWT (JSON Web Token) с любого другого сайта WordPress. [Круглосуточная поддержка]
Рекомендуется для единого входа OAuth / OpenID Connect.
Единый вход (SSO) с использованием Azure AD, Azure B2C, AWS Cognito, Okta, Ping, Clever, WSO2, Onelogin, Keycloak, множества поставщиков OAuth и OpenID [Круглосуточная поддержка] в WordPress
Напишите нам по адресу oauthsupport@xecurify.com для получения быстрой консультации (по электронной почте/в ходе встречи) по вашим вопросам, и наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.
Нужна помощь? Мы здесь!