
Руководство по обеспечению безопасности REST API для WordPress с использованием базовой аутентификации
Обзор
Базовая аутентификация для REST API WordPress обеспечивает безопасность доступа к конечным точкам WordPress путем проверки запросов API с помощью токена, сгенерированного на основе имени пользователя и пароля или учетных данных клиента. Этот метод аутентификации подтверждает личность пользователя при взаимодействии с веб-сервисом, гарантируя, что доступ к REST API WordPress имеют только авторизованные пользователи.



Как реализовать базовую аутентификацию в WordPress для защиты REST API?
Плагин Basic Auth в WordPress помогает защитить REST API с помощью базовой аутентификации. При этом методе каждый запрос к API отправляет учетные данные (имя пользователя или адрес электронной почты и пароль), закодированные в base64, что обеспечивает безопасную связь между вашим сайтом WordPress и внешними приложениями.
Плагин аутентификации REST API для WordPress
Плагин аутентификации REST API для WordPress обеспечивает защиту от несанкционированного доступа к вашим REST API для WordPress. Наш плагин предоставляет несколько методов аутентификации, таких как базовая аутентификация, аутентификация по ключу API, аутентификация OAuth 2.0 и аутентификация JWT.
Узнать большеКак настроить базовую аутентификацию для REST API в WordPress?
Для настройки базовой аутентификации WP API необходимо установить плагин REST API Authentication для WordPress . Этот плагин позволяет REST API для WordPress принимать учетные данные базовой аутентификации для безопасного доступа.
Пошаговое руководство:
- Шаг 1. Установите плагин — Найдите в репозитории плагинов WordPress плагин "REST API Authentication for WP" и установите его. Этот плагин включит базовую аутентификацию REST API на вашем сайте.
- Шаг 2: Активируйте плагин — После установки активируйте плагин из панели управления WordPress, перейдя в «Плагины» → «Установленные плагины» и нажав «Активировать» рядом с плагином REST API Authentication.
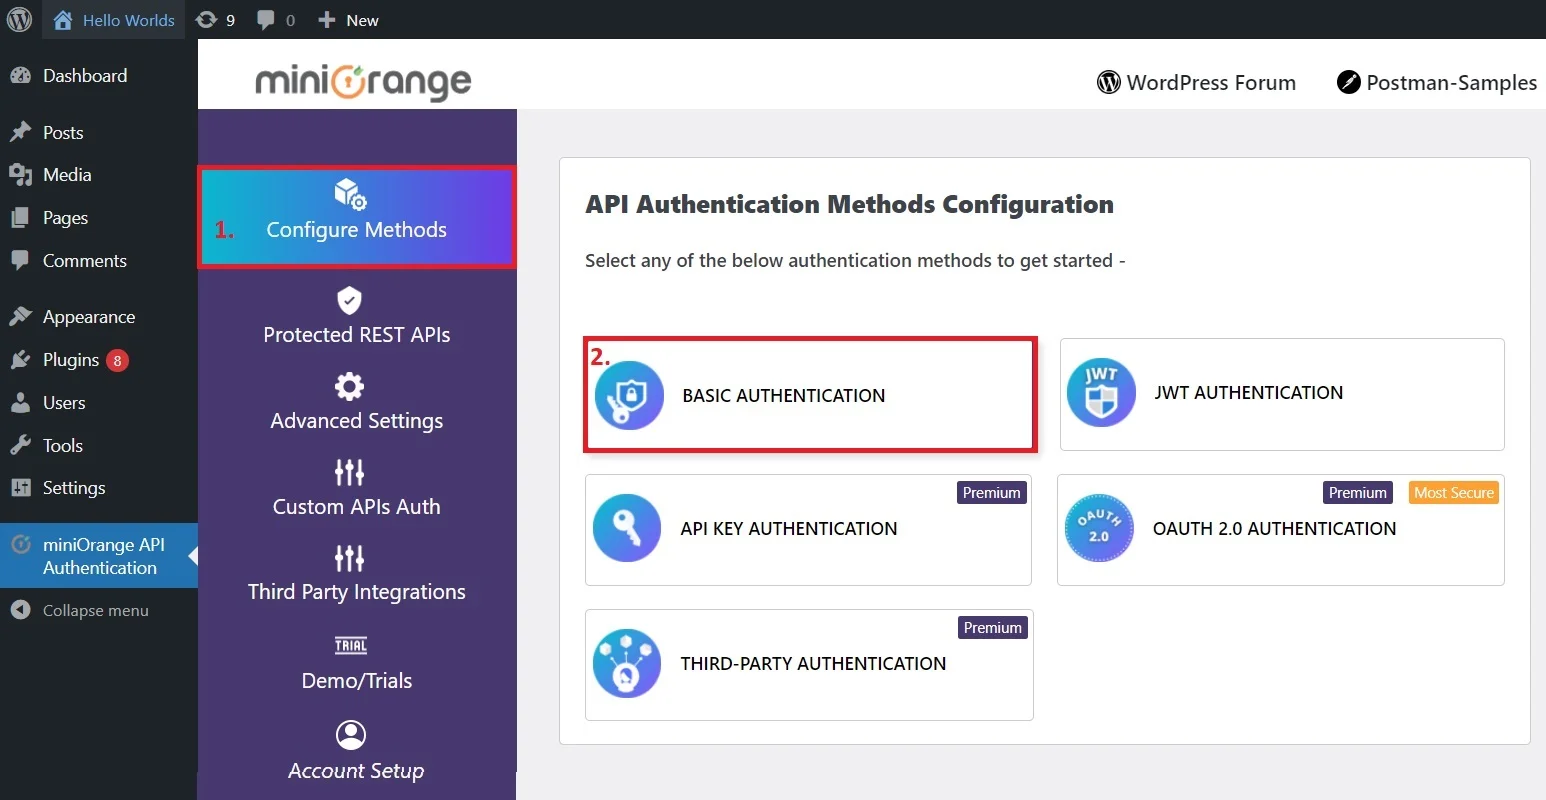
- Шаг 3: Настройка аутентификации — Откройте настройки плагина и выполните действия по настройке базовой аутентификации для вашего REST API. Перейдите на страницу конфигурации плагина, чтобы настроить метод аутентификации.
Пример использования: Как повысить безопасность конечных точек REST API для WordPress с помощью базовой аутентификации?
1. Использование имени пользователя и пароля для безопасного взаимодействия с REST API для WordPress
Если вы разрабатываете приложение для Android или iOS, позволяющее пользователям публиковать собственные ленты новостей или записи в блоге, обеспечение безопасного и аутентифицированного взаимодействия с REST API для WordPress имеет решающее значение.
Как безопасно управлять аутентификацией пользователей:
- Используйте базовую аутентификацию для WordPress: Реализуйте REST API базовой аутентификации для WordPress, используя имена пользователей и пароли. Этот метод гарантирует безопасную аутентификацию запросов, отправляемых через ваше приложение.
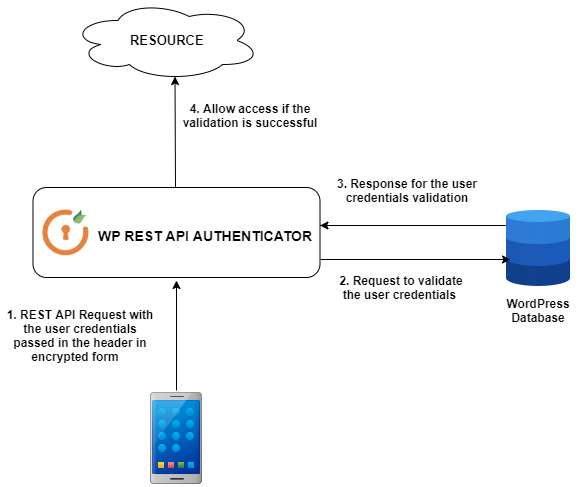
- Аутентификация запросов пользователей: Когда пользователь входит в ваше приложение, создается сессия, и учетные данные пользователя отправляются в зашифрованном формате в заголовке Basic Authorization.
- Управление разрешениями: В зависимости от прав доступа пользователя в WordPress, REST API определяет, какие действия ему разрешено выполнять и к какому контенту он имеет доступ. Это помогает контролировать возможности пользователей и обеспечивать безопасное взаимодействие с вашим сайтом WordPress.
Использование базовой аутентификации WordPress с учетными данными пользователей гарантирует надлежащую аутентификацию и авторизацию действий каждого пользователя, обеспечивая безопасную среду для пользовательского контента.
2. Использование учетных данных клиента для безопасного взаимодействия с REST API для WordPress
Если у вас есть приложение для Android или iOS, и вам необходимо взаимодействовать с контентом WordPress через его REST API, крайне важно защитить свой сайт от несанкционированного доступа. Вместо прямого использования учетных данных пользователей WordPress, что может быть рискованно, следует выбрать базовую аутентификацию WordPress с использованием учетных данных клиента.
Вот как безопасно использовать учетные данные клиента:
- Получите идентификатор клиента (Client ID) и секретный ключ клиента (Client Secret): Вместо того чтобы раскрывать учетные данные пользователей WordPress, сгенерируйте идентификатор клиента и секретный ключ клиента для вашего приложения.
- Отправка защищенных запросов: При отправке API-запросов указывайте идентификатор клиента (client ID) и секретный ключ клиента (client secret). Эти учетные данные передаются в зашифрованном виде в заголовке Basic Authorization.
- Проверка и доступ: После получения вашего запроса REST API для WordPress проверяет учетные данные клиента. Если проверка прошла успешно, вы получаете доступ к необходимым конечным точкам API, при этом ваш сайт остается в безопасности.
Использование учетных данных клиента гарантирует защиту информации о пользователях WordPress, обеспечивая при этом эффективное взаимодействие вашего приложения с сайтом WordPress.
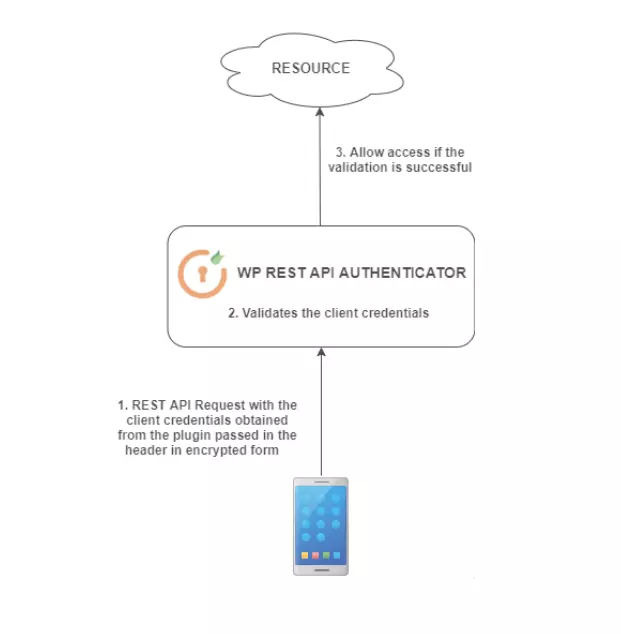


Этапы настройки базовой аутентификации REST API для WordPress
- Бесплатно
- Премиум
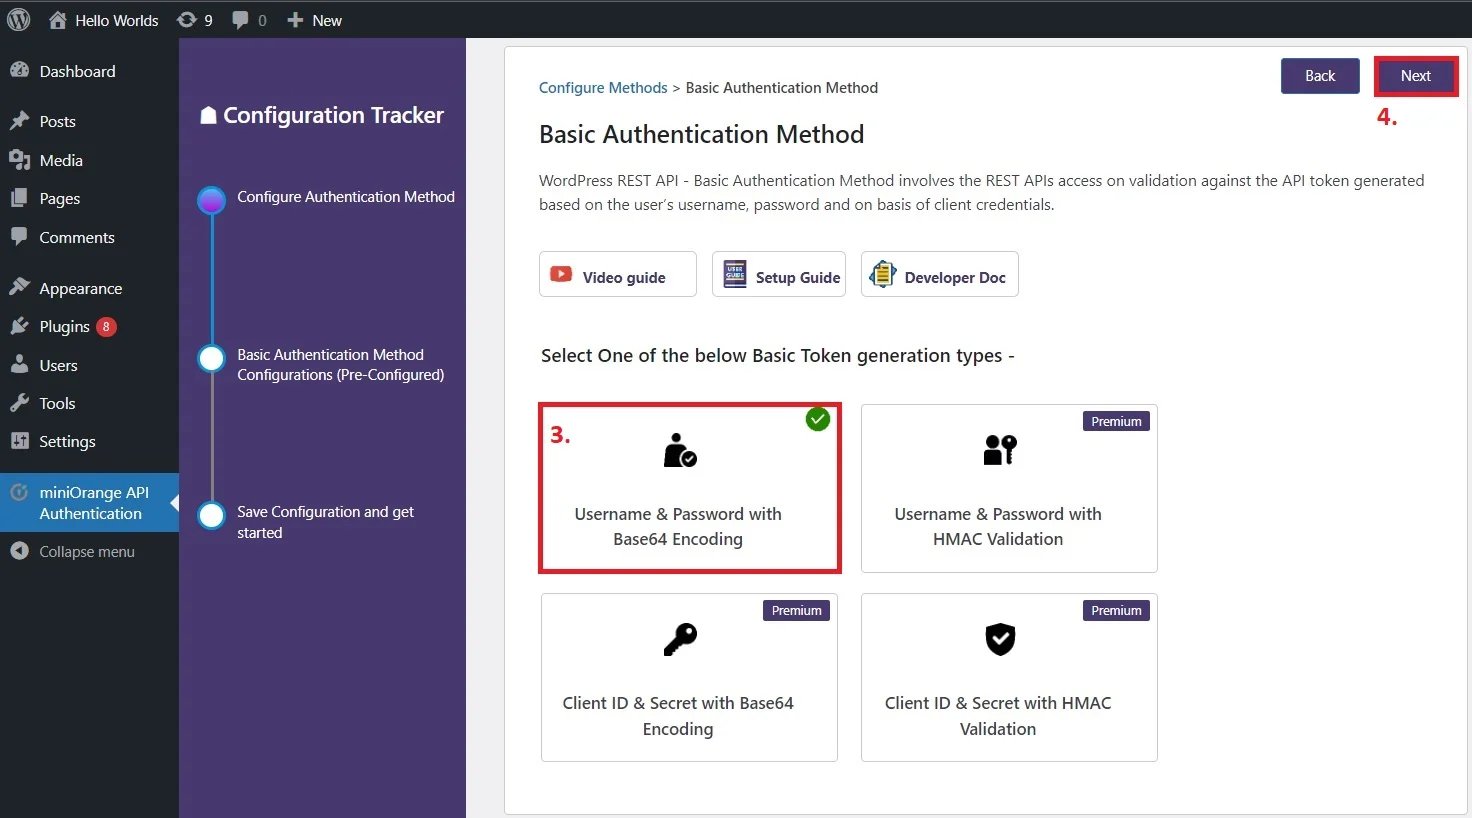
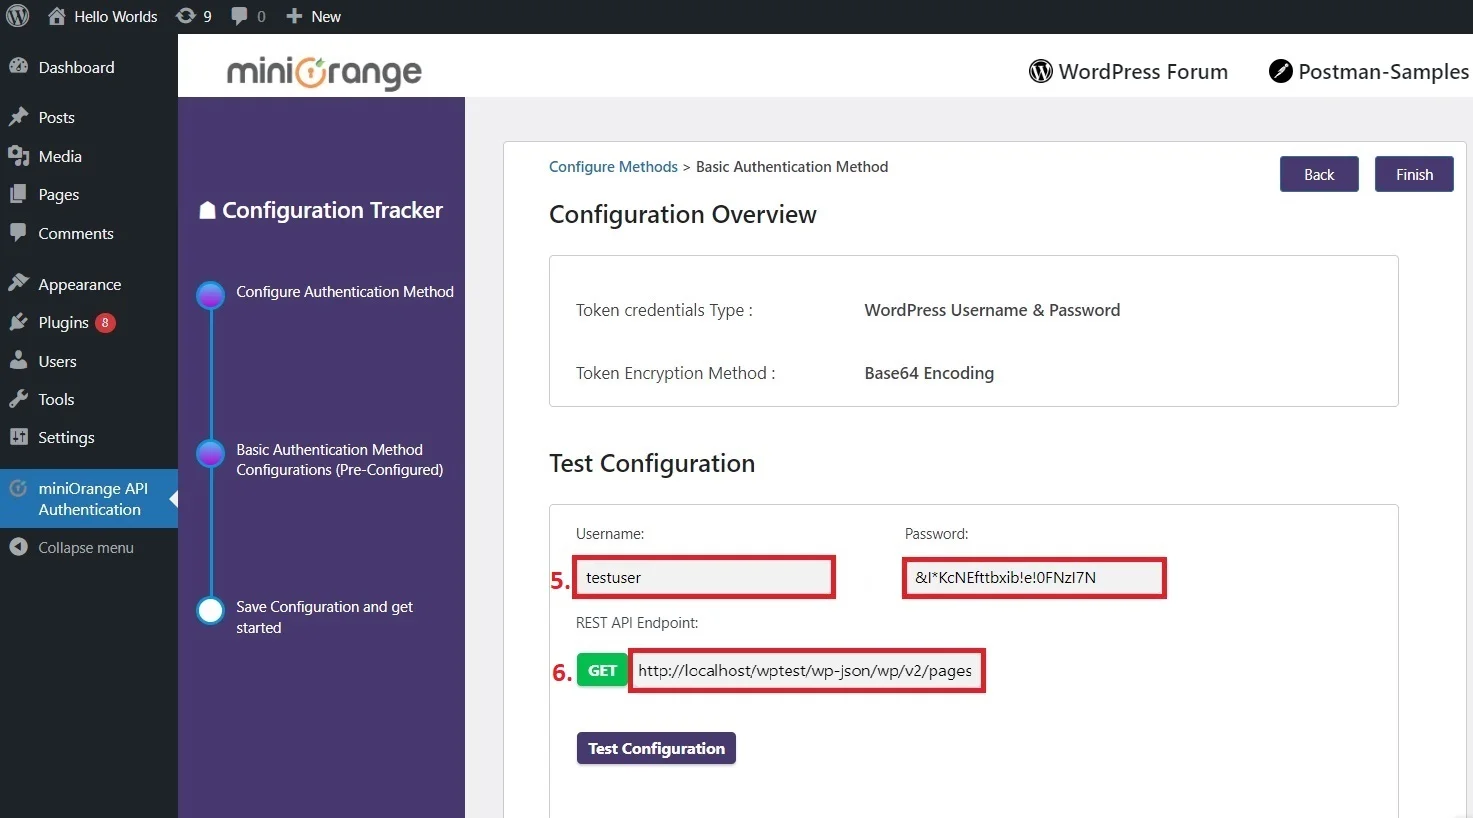
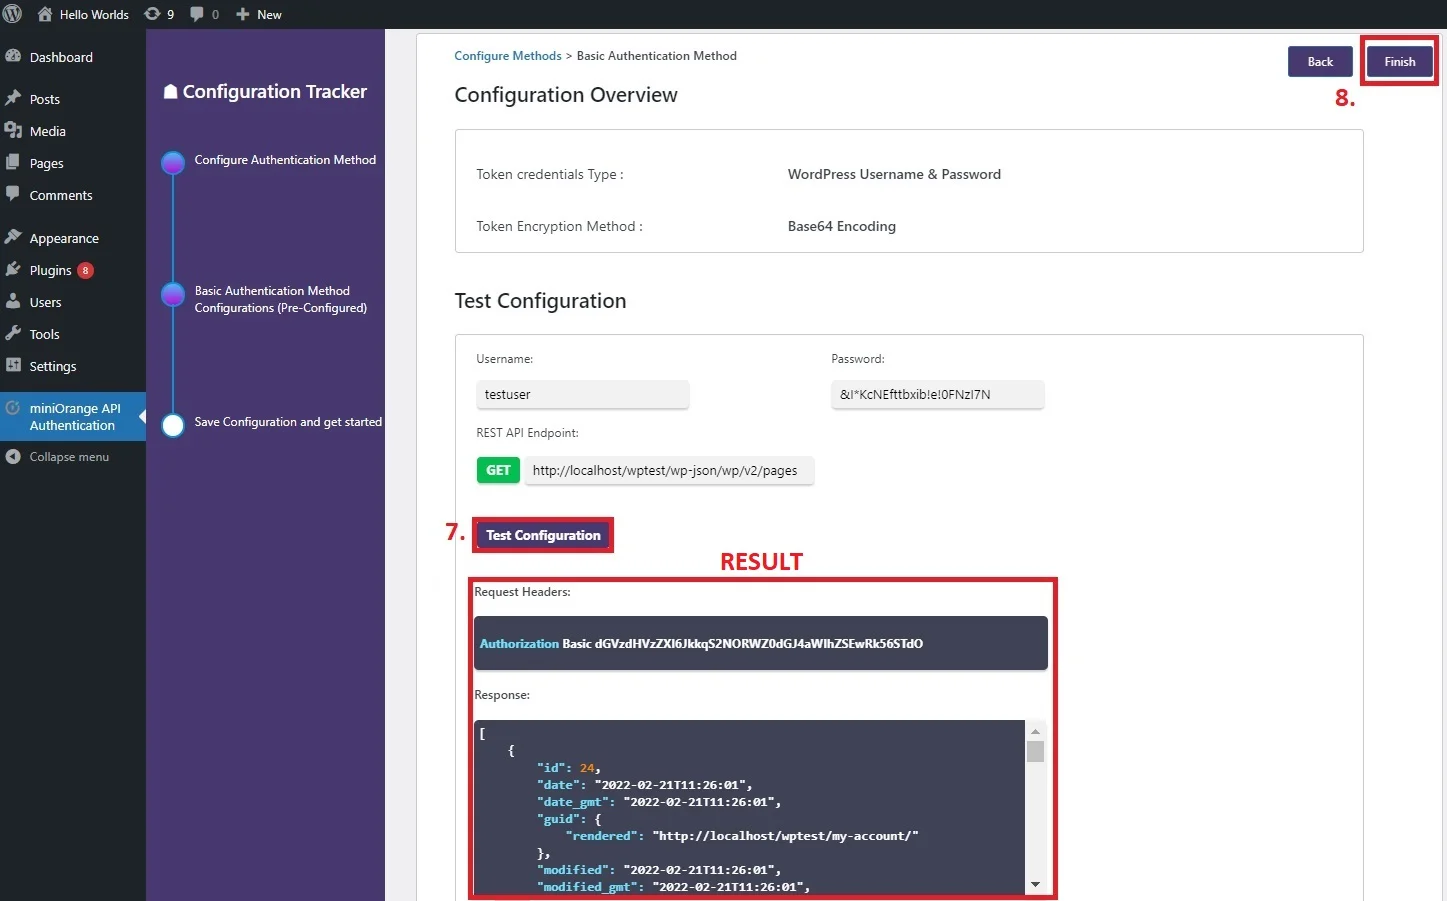
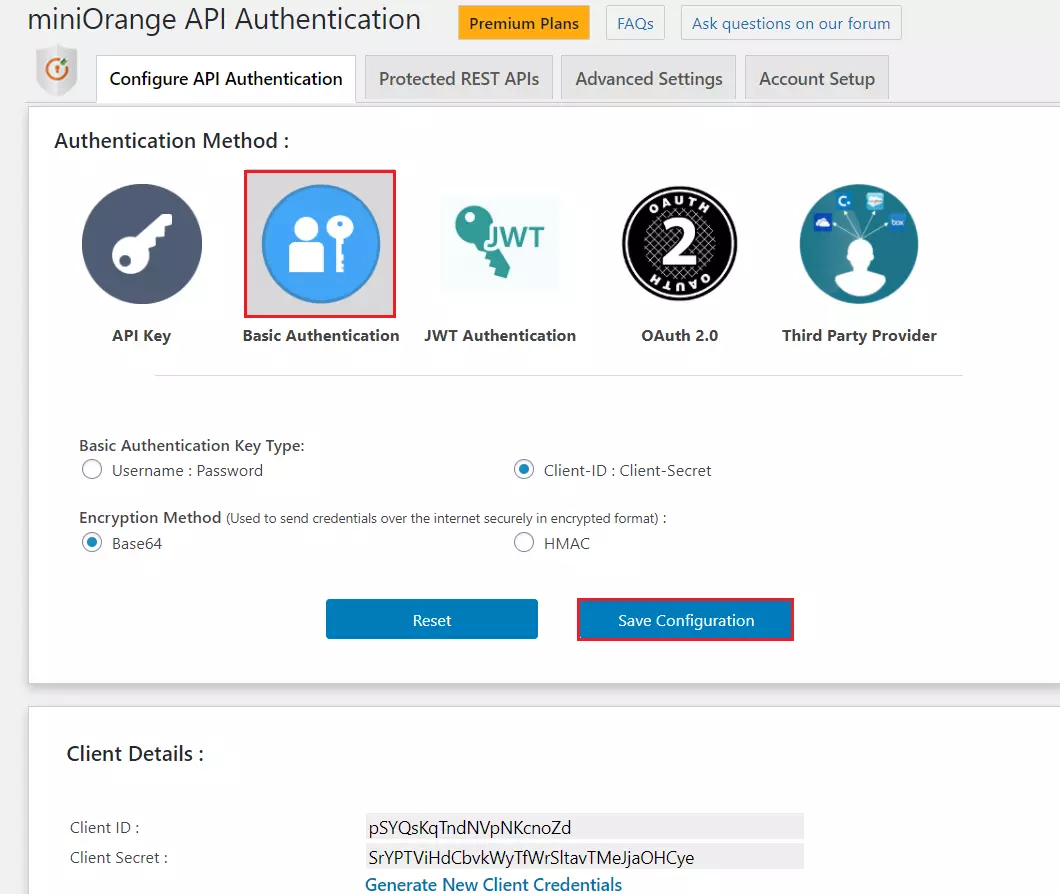
Примеры кода на языках программирования
- Имя пользователя: Пароль
- Учетные данные клиента
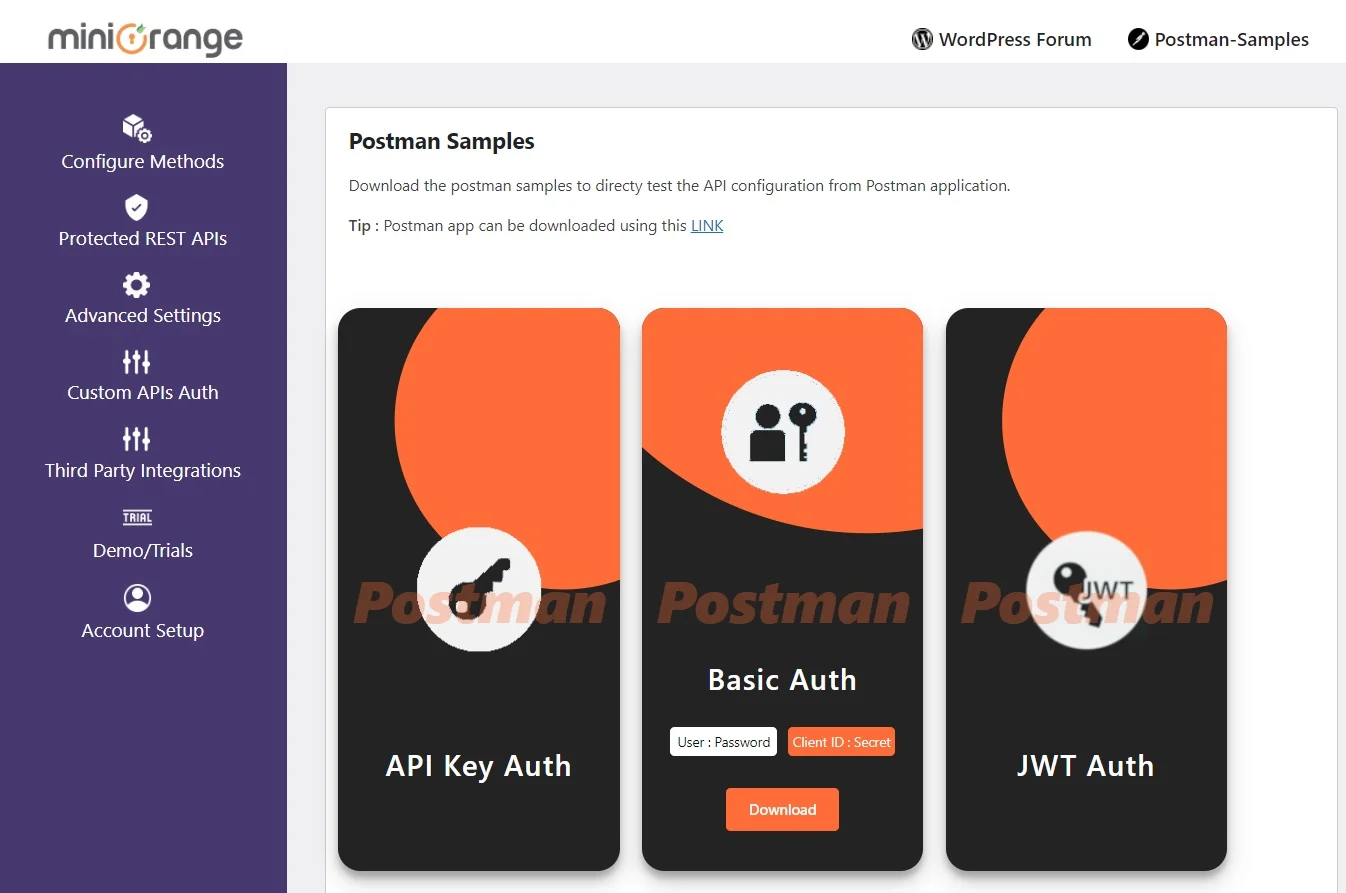
Образцы работ почтальона:
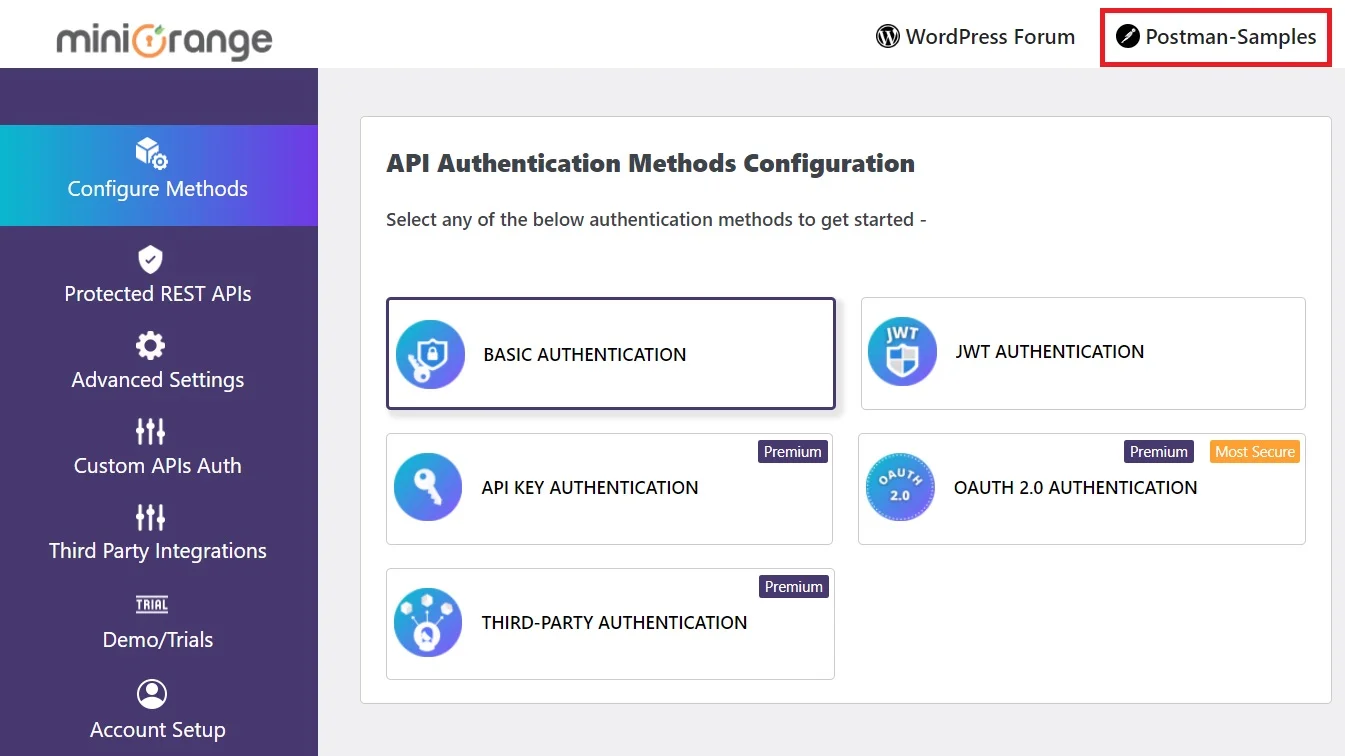
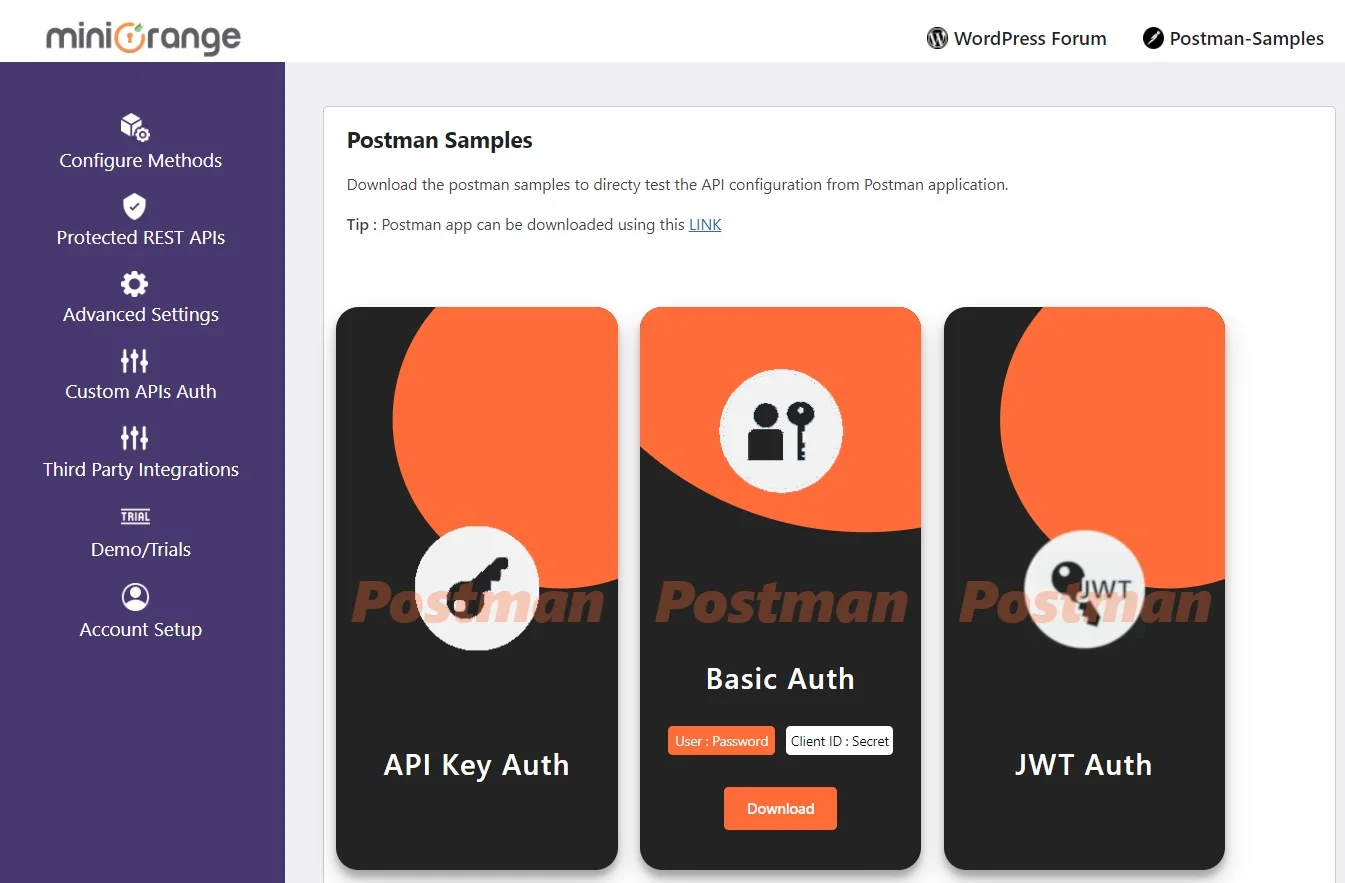
- Нажмите на Образцы почтальона вкладка в плагине.
- Теперь наведите курсор на карточку «Примеры базовой аутентификации в Postman».
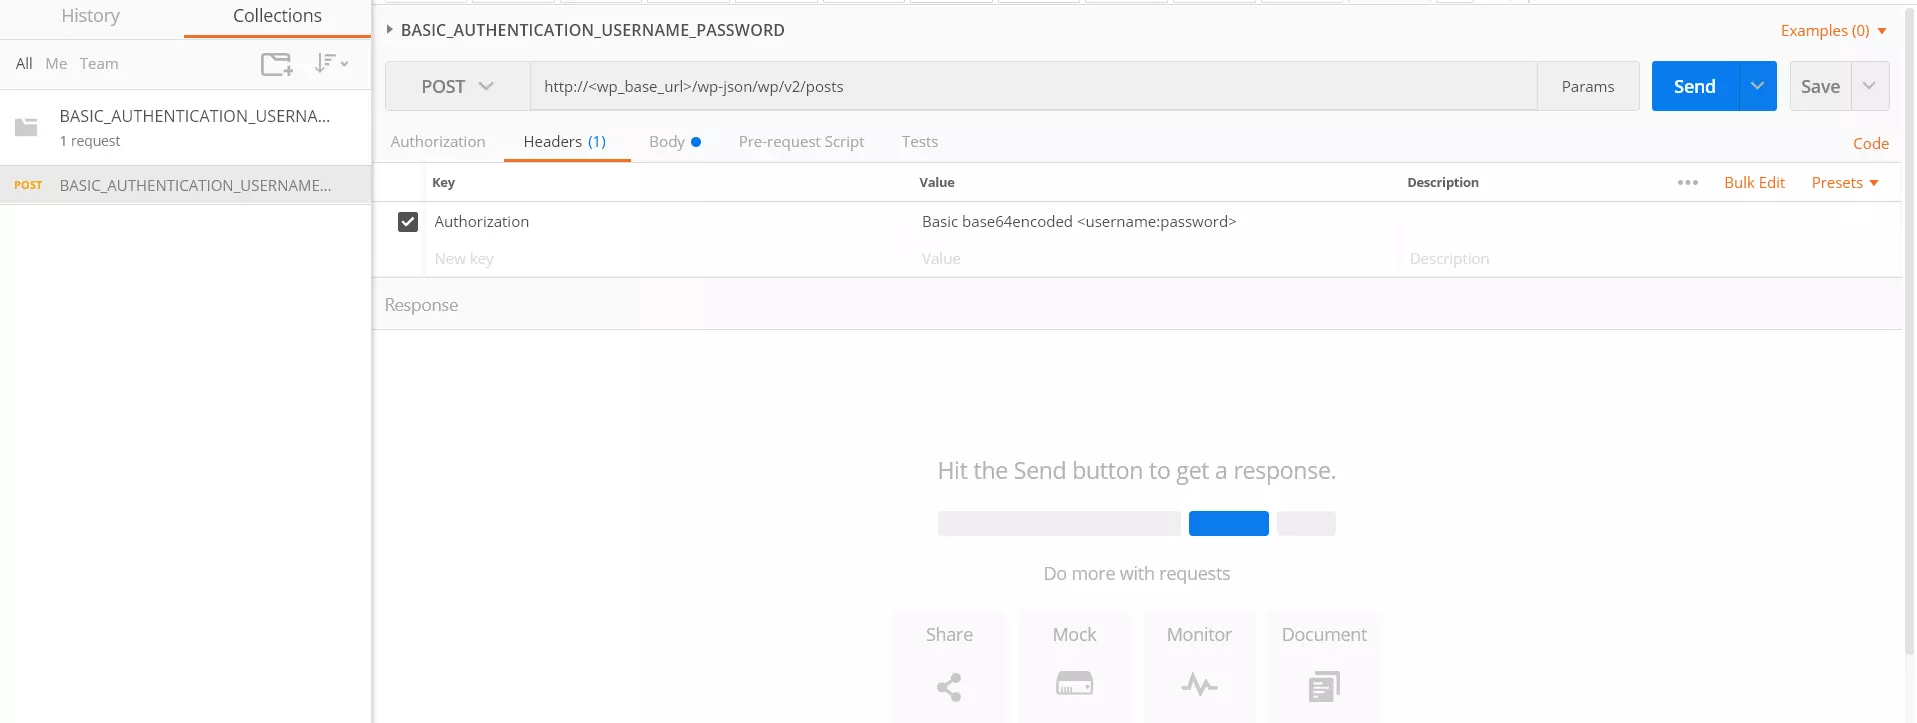
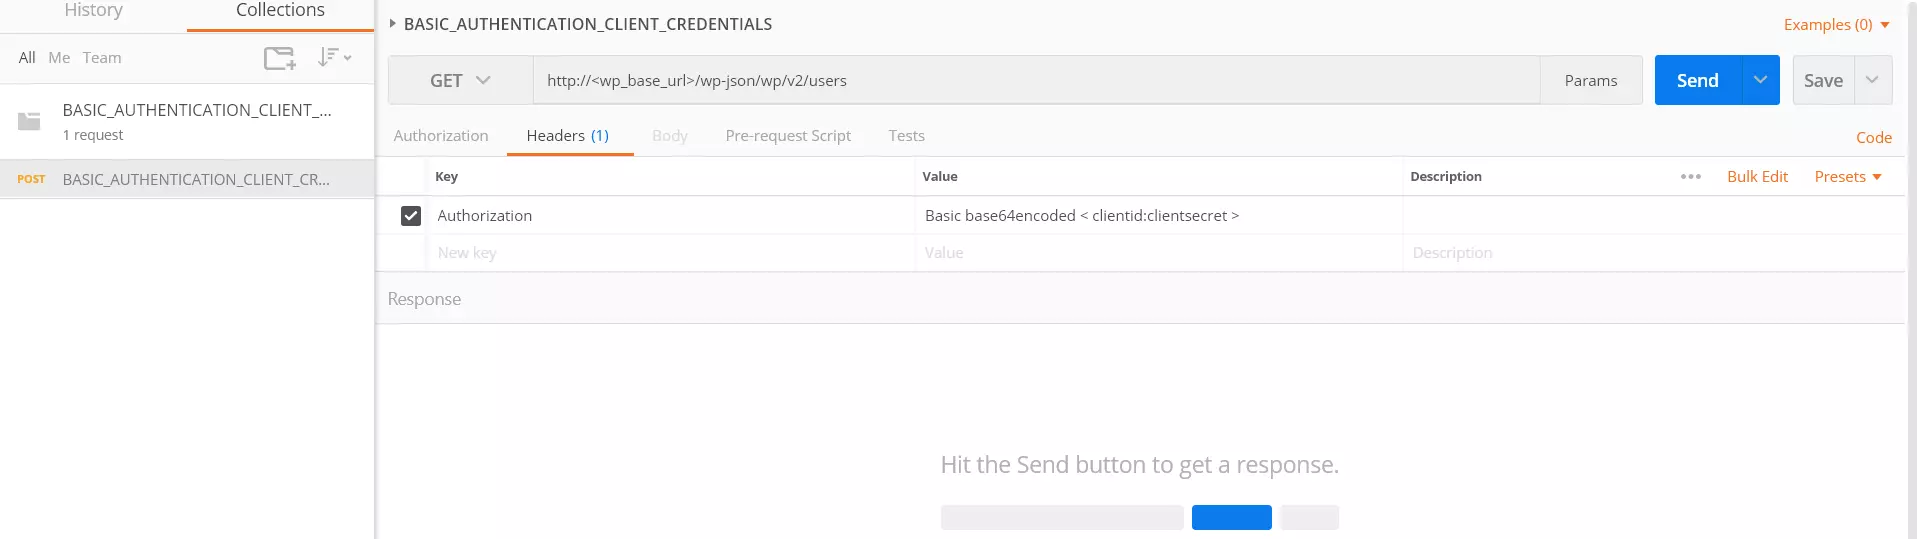
- Импортируйте загруженный файл Файл JSON в приложение Postman, как показано ниже.
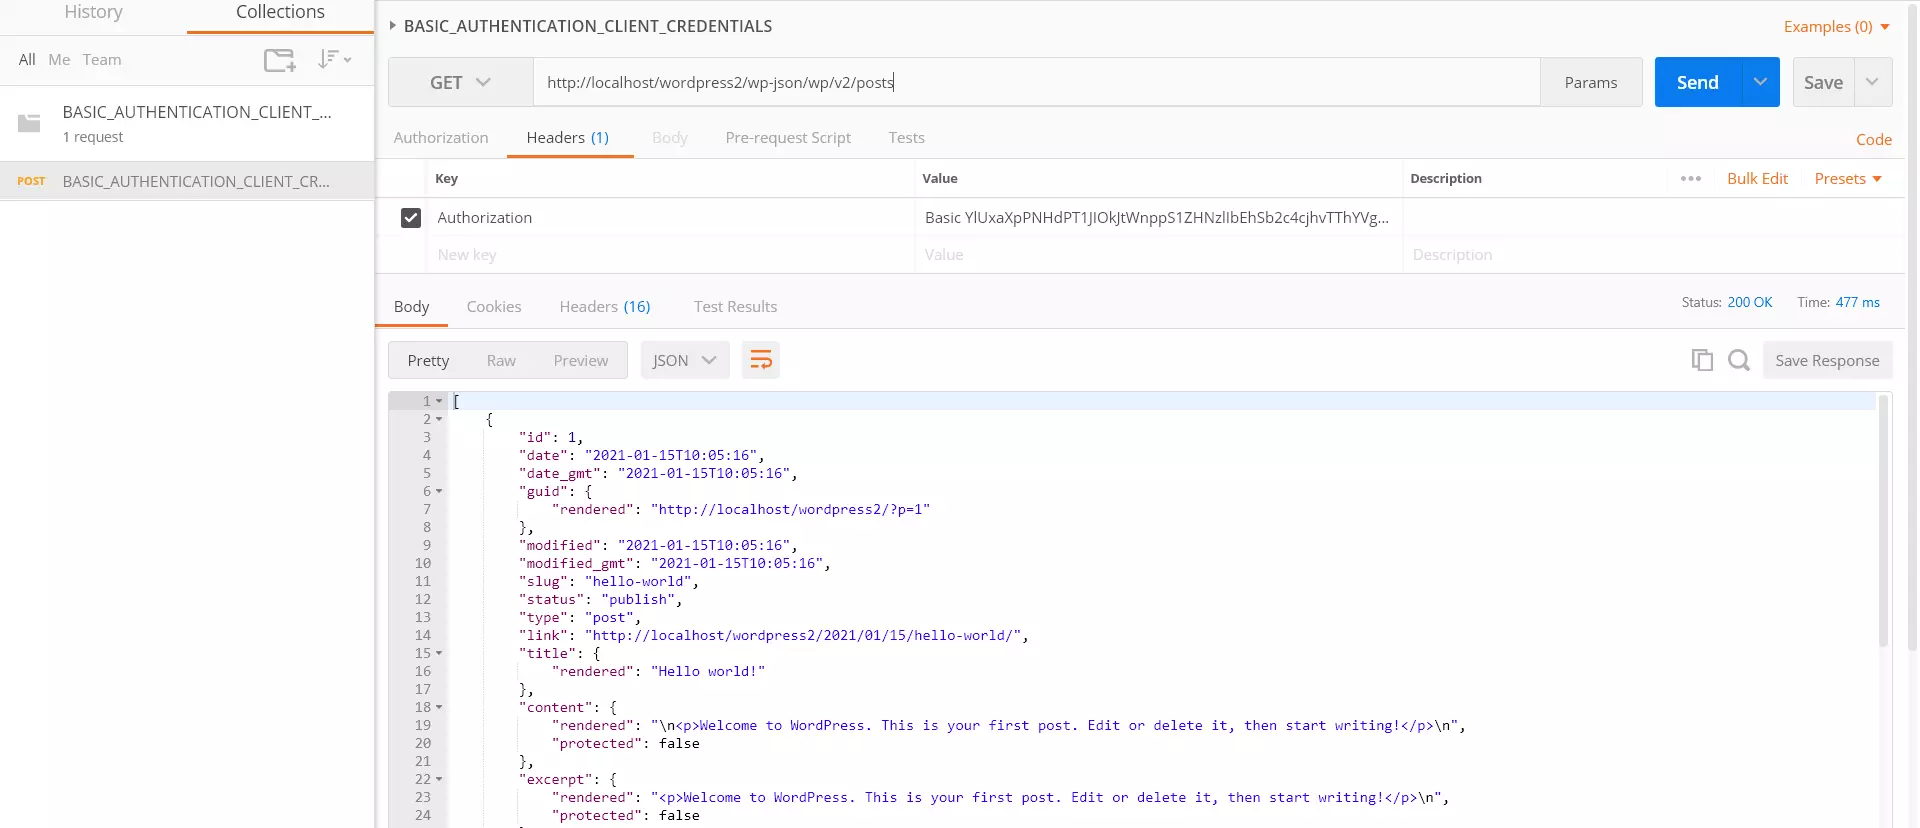
- После импорта JSON-файла нажмите на «Запрос REST API» в разделе «Коллекции», как показано на последнем рисунке. Замените с вашим доменом WordPress в http://<wp_base_url>/wp-json/wp/v2/posts и заменить base64-кодированный в заголовке с базовым закодированным значением.
- Импортируйте загруженный файл Файл JSON в приложение Postman, как показано ниже.
- После импорта JSON-файла нажмите на «Запрос REST API» в разделе «Коллекции», как показано на последнем рисунке. Теперь замените... с вашим доменом WordPress в http://<wp_base_url>/wp-json/wp/v2/posts и заменить base64-кодированный в заголовке с базовым закодированным значением.
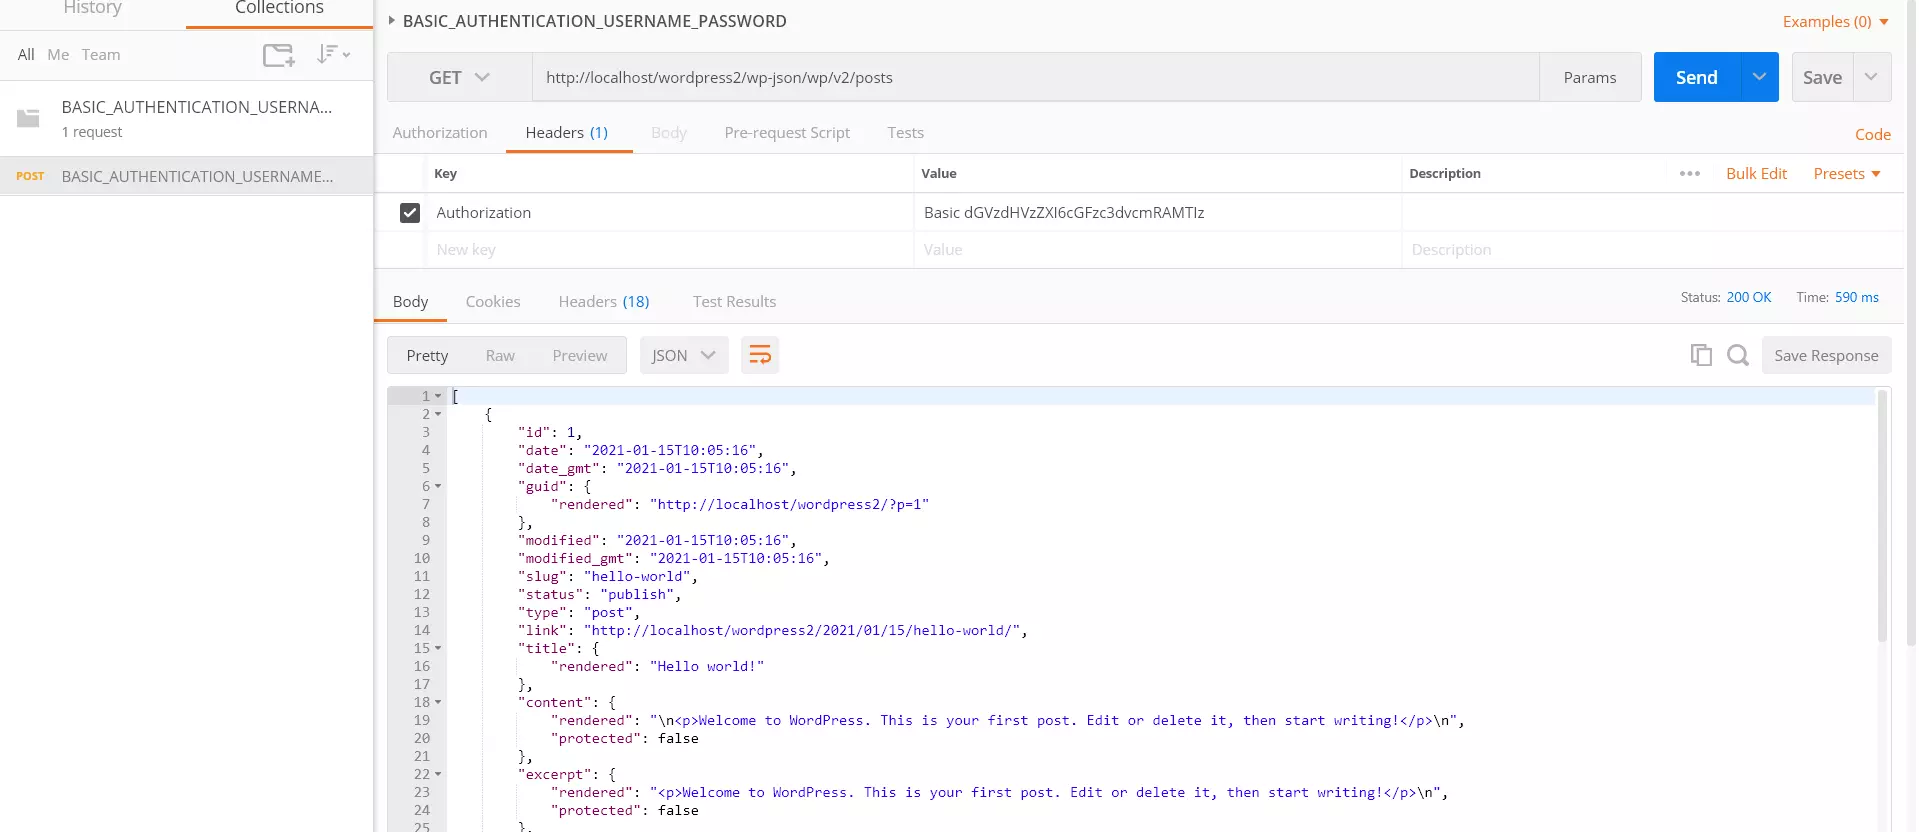
Выполните следующие шаги, чтобы отправить запрос к REST API с помощью Postman:
Пример:
Для имени пользователя: testuser и пароля: password@123 значение в кодировке base64 будет 'dGVzdHVzZXI6cGFzc3dvcmRAMTIz'.
Описание функций
1. Ограничение REST API на основе ролей:
Эта функция ограничивает доступ к REST API для WordPress в зависимости от ролей пользователей. Вы можете добавить в список разрешенных пользователей определенные роли, которым разрешен доступ к определенным ресурсам REST API. При отправке запроса к REST API проверяется роль пользователя, и доступ предоставляется только в том случае, если роль находится в списке разрешенных пользователей.
Как настроить ограничение доступа к REST API на основе ролей в WordPress?
- Перейдите к плагину Дополнительные настройки меню.
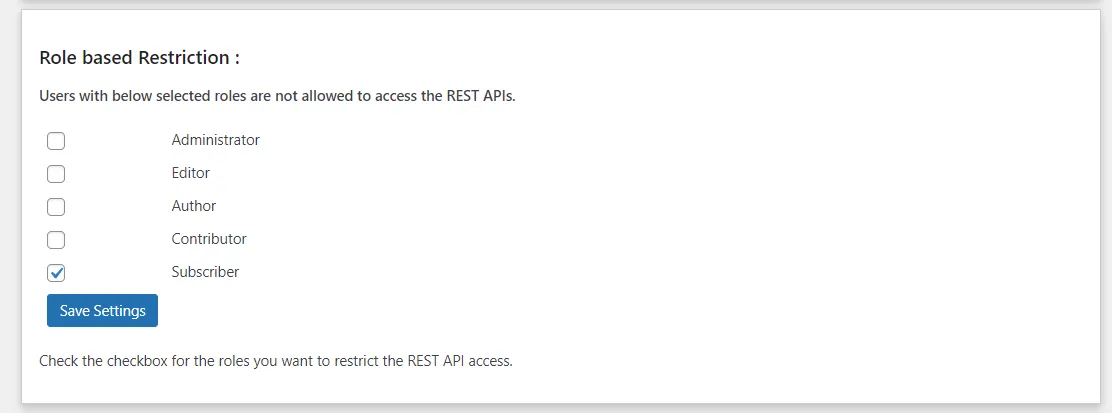
- В Ограничение на основе ролей В этом разделе всем ролям по умолчанию разрешен доступ к API.
- Установите флажок рядом с ролями, которым вы хотите ограничить доступ к API.
- На изображении выше флажок роли подписчика включен. Таким образом, всякий раз, когда пользователь, имеющий роль подписчика, отправляет API-запрос, ему будет отказано в доступе к запрошенному ресурсу.
Примечание: Функция ограничения доступа на основе ролей действительна для базовой аутентификации (Имя пользователя: пароль), метода JWT и OAuth 2.0 (предоставление доступа по паролю).
2. Пользовательский заголовок:
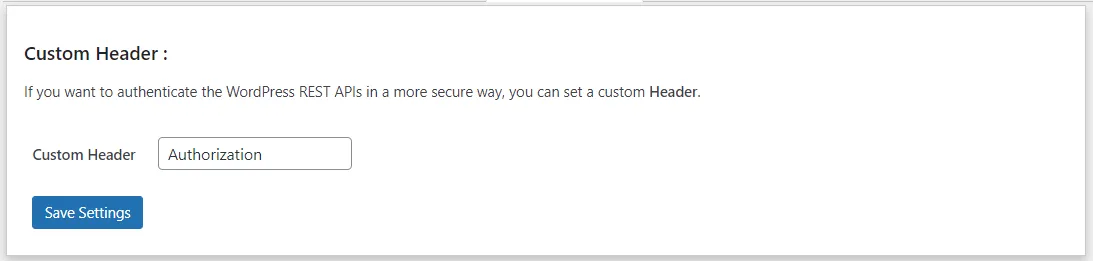
Функция «Пользовательский заголовок» позволяет использовать собственный заголовок вместо стандартного заголовка «Авторизация». Это обеспечивает дополнительный уровень безопасности, поскольку REST API будет принимать запросы только с заданным вами именем пользовательского заголовка. Если кто-то попытается отправить запрос, используя стандартный заголовок «Авторизация», доступ будет запрещен.
Как настроить пользовательский заголовок для аутентификации REST API в WordPress?
- Перейдите к плагину Дополнительные настройки меню.
- В Пользовательский заголовок В этом разделе введите желаемое название заголовка в текстовое поле.
- Сохраните изменения, чтобы применить новый пользовательский заголовок к запросам API.
3. Исключите REST API:
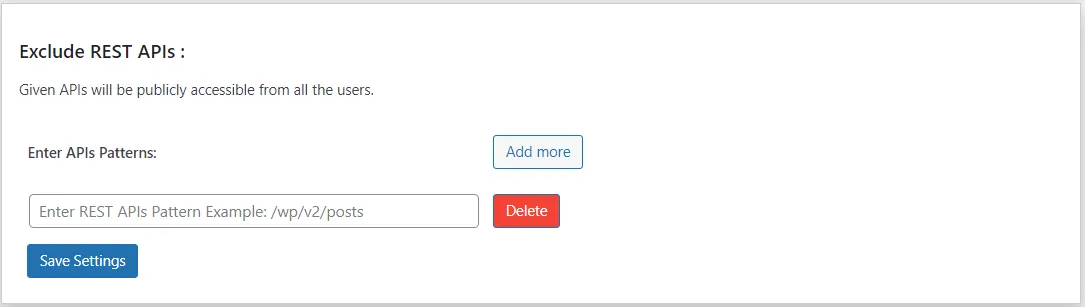
Функция «Исключить REST API» позволяет разрешить доступ к определенным конечным точкам REST API без аутентификации. Эти исключенные API становятся общедоступными, что делает их доступными без необходимости ввода токена или авторизации.
Как настроить исключение REST API при аутентификации JWT?
- Перейдите к плагину Дополнительные настройки меню.
- В Исключить REST API В этом разделе введите конечные точки вашего API в требуемом формате.
- Введенные API-интерфейсы будут исключены из процесса аутентификации и станут доступны для публичного доступа.
-
Пример: Предположим, вы хотите исключить REST API '
Затем вам нужно ввести '/wp-json/wp/v2/posts' в текстовое поле.
4. Включите расширенное шифрование для токенов с использованием HMAC:
Эта функция доступна в методе базовой аутентификации. По умолчанию токены шифруются с использованием кодировки Base64, но с помощью расширенной опции можно включить шифрование HMAC для токенов. HMAC обеспечивает гораздо более высокий уровень безопасности, гарантируя надежную защиту запросов API от несанкционированного доступа и изменения данных.
Как настроить шифрование HMAC для токенов в WordPress для базовой аутентификации?
- Перейдите к плагину Дополнительные настройки вкладку и откройте Метод шифрования токена .
- Выбрать HMAC Вместо Base64 сохраните изменения, чтобы применить надежное шифрование ко всем токенам.
Часто задаваемые вопросы (FAQ):
Насколько безопасна базовая аутентификация в WordPress? 
По умолчанию базовая аутентификация использует кодирование Base64, которое не является полностью безопасным. Однако с помощью таких плагинов, как наш, вы можете включить расширенное шифрование HMAC, что сделает токены более безопасными и подходящими для использования в производственной среде.
В каких случаях следует использовать базовую аутентификацию вместо JWT?
Базовая аутентификация идеально подходит для тестирования, разработки или небольших приложений, где важна простота. JWT рекомендуется для более крупных приложений, требующих сессий на основе токенов и масштабируемости.
Можно ли использовать базовую аутентификацию в мобильных приложениях (Android/iOS)?
Да. Базовая аутентификация может использоваться в мобильных приложениях с учетными данными пользователя или клиента для безопасной проверки запросов к API.
Что произойдет, если я отключу базовую аутентификацию?
Если базовая аутентификация отключена, ваши REST API-интерфейсы больше не будут проверять запросы с её помощью. Это может сделать ваш API уязвимым для несанкционированного доступа, поэтому рекомендуется всегда оставлять аутентификацию включенной.
Как ограничить доступ к API в зависимости от роли пользователя?
Функция ограничения доступа на основе ролей позволяет указать, каким ролям WordPress разрешен или запрещен доступ к вашим конечным точкам REST API.
Статьи по теме
 Запросить демонстрацию плагина
Получите полнофункциональную пробную версию
Спасибо за ваш ответ. Мы свяжемся с вами в ближайшее время.
Что-то пошло не так. Пожалуйста, отправьте запрос ещё раз.
Нужна помощь?
Напишите нам по адресу apisupport@xecurify.com для получения быстрой консультации (по электронной почте/на встрече) по вашим вопросам, и наша команда поможет вам выбрать наиболее подходящее решение/план в соответствии с вашими потребностями.


