Результаты поиска :
×Результаты поиска :
×Плагин miniOrange SAML Single Sign-On предоставляет удобное решение для единого входа в WordPress, позволяя пользователям входить на ваш сайт WordPress, аутентифицируясь через несколько поставщиков идентификации (IDP). Вы можете настроить несколько поставщиков идентификации SAML (IDP) в рамках корпоративного или комплексного плана плагина и предоставить пользователям возможность выбирать IDP по своему усмотрению для входа в систему. miniOrange обеспечивает централизованный способ беспрепятственного подключения ко всем IDP и интегрирует единый вход в WordPress.
Вы можете посетить наш сайт, посвященный плагину единого входа с использованием SAML SSO, чтобы узнать больше о различных предоставляемых нами функциях.
Мы рекомендуем наш плагин miniOrange SAML Single Sign On - SAML SSO login для единого входа (SSO) с использованием нескольких поставщиков идентификации (IDP) в WordPress.
Получить Бесплатная пробная версия or Свяжитесь с нами чтобы получить больше информации.
С помощью плагина miniOrange SAML SSO вы можете настроить несколько поставщиков идентификации (IDP). Это позволяет пользователям аутентифицироваться с помощью разных IDP в зависимости от доменного имени в их адресе электронной почты.
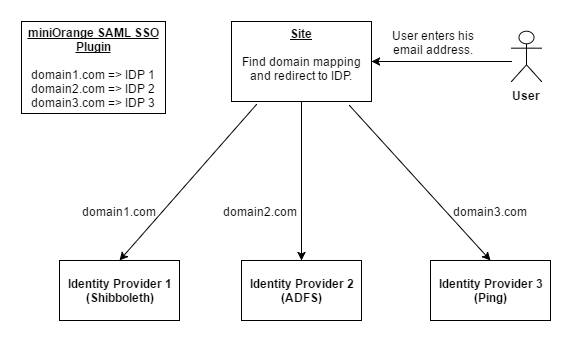
С помощью нашего плагина miniOrange SAML SSO для работы с несколькими поставщиками идентификации (IdP) вы можете предоставлять пользователям различные сценарии авторизации, например:


Например, если у вас есть пользователи из разных организаций (например, университетов), вы можете настроить все идентификаторы поставщиков услуг (IDP) организации и настроить аутентификацию пользователей с помощью их учетных записей организации.
Наш плагин miniOrange SAML Single Sign-On позволяет добавлять несколько поставщиков идентификации (IDP), чтобы пользователи могли аутентифицироваться и входить в систему, используя любой IDP по своему выбору.

Добавить нового поставщика идентификации в плагин можно, просто загрузив файл метаданных поставщика идентификации или добавив URL-адрес метаданных в плагин.
miniOrange поддерживает единый вход (SSO) с любыми федеративными сервисами, такими как InCommon , HAKA , HKAF и т. д., для обеспечения безопасного доступа к вашим сайтам WordPress. Мы работаем со всеми поддерживаемыми федерациями поставщиками идентификации (IdP), такими как Shibboleth, Ping и др.
Наш плагин позволяет студентам или сотрудникам входить на сайт WordPress, используя свои университетские учетные данные, связанные с любой федерацией, такой как InCommon, HAKA, HKAF и т. д.
Система единого входа Federation SSO позволяет пользователям входить на сайт WordPress, выбрав свой университет из списка, доступного в Federation. Это дает студентам возможность выбирать свой университет при входе в систему и проходить аутентификацию, используя свои университетские учетные данные.
Подробнее о системе единого входа miniOrange Federation SSO можно прочитать здесь.
miniOrange позволяет подключать различные клиенты Azure к вашему сайту WordPress, чтобы пользователи, зарегистрированные в каждом из клиентов Azure Active Directory или Office 365, могли использовать единый вход (SSO) и входить на сайт WordPress, используя свои учетные данные.
Многопользовательский режим для Azure AD можно быстро и легко реализовать с помощью miniOrange. Это позволяет предоставлять пользователям из разных клиентов Azure AD доступ к вашему сайту WordPress на основе ролей.
miniOrange предоставляет готовое решение для пользователей сообщества Salesforce, позволяющее входить на сайт WordPress, используя свои учетные данные сообщества Salesforce. Вы можете легко включить единый вход (SSO) для нескольких сообществ Salesforce, что позволит вашим пользователям входить на сайты WordPress, используя разные учетные данные сообщества Salesforce.
miniOrange позволяет подключить ваш сайт WordPress к нескольким серверам ADFS. Благодаря этому ваши пользователи смогут входить на ваш сайт WordPress, проходя аутентификацию через соответствующие серверы ADFS.
Если вы не можете найти нужную информацию, пожалуйста, напишите нам по адресу samlsupport@xecurify.com.
Нужна помощь? Мы здесь!



 Регистрация



