
Единый вход (SSO) SAML в Zoho Desk с использованием плагина Joomla IDP
Обзор
Единый вход в Zoho Desk с использованием поставщика идентификации Joomla позволяет пользователям входить в Frontline Education с помощью Joomla, настроив Zoho Desk в качестве поставщика услуг (SP), а Joomla — в качестве поставщика идентификации SAML (IDP). Это руководство шаг за шагом расскажет вам о процессе настройки единого входа между двумя платформами.
Что такое Zoho Desk?
Zoho Desk — это программное обеспечение для службы поддержки, используемое компаниями для обработки запросов и отзывов клиентов по различным каналам.





Установите плагин Joomla SAML IDP.
- Войдите на свой сайт Joomla. Администратора приставка.
- В левом выпадающем меню нажмите на Системазатем в разделе «Установка» нажмите на Расширения.
- Теперь нажмите Или выберите файл. кнопка для поиска и установки ранее загруженного файла плагина.
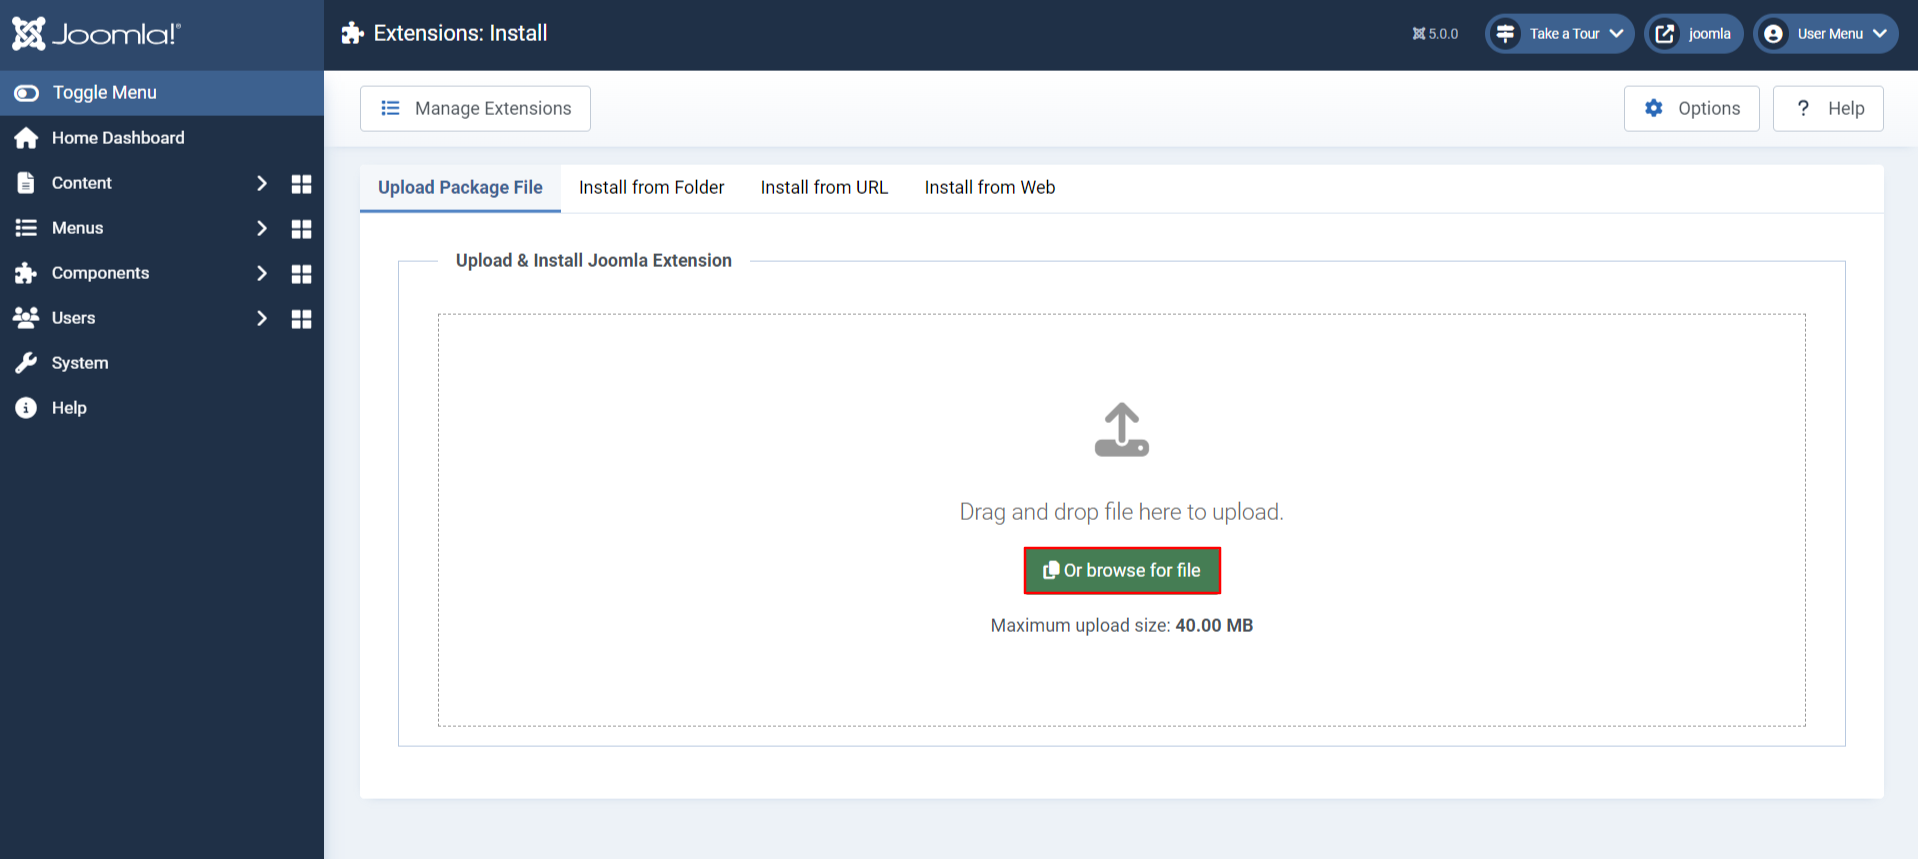
- Установка плагина прошла успешно. Теперь нажмите на Начните использовать плагин miniOrange SAML IDP. для настройки плагина miniOrange Joomla IDP.

- Перейдите на сайт miniOrange Joomla IDP плагин, перейдите к Поставщик удостоверений меню.
- Здесь вы найдете XML-URL-адрес/файл метаданных поставщика идентификации или конечные точки, такие как идентификатор сущности поставщика идентификации, URL-адрес входа в SAML, URL-адрес выхода из SAML (премиум-функция) и сертификат для конфигурации поставщика услуг. Загрузите XML-метаданные, нажав на кнопку, показанную ниже.

Шаги настройки
В этой конфигурации Joomla выступает в качестве хранилища пользователей, то есть будет действовать как поставщик идентификационных данных (IDP), а Zoho Desk — это платформа, где пользователи будут входить в систему, используя свои учетные данные из Joomla, где будет установлен плагин Joomla SAML IDP SSO .
Шаг 1: Настройте Zoho Desk в качестве поставщика услуг (SP).
- Войдите в Zoho Accounts как администратор по адресу: Zoho.

- Перейдите в Зохо Рабочий стол панель приборов.
- Теперь нажмите Значок настроек () в верхней панели.

- В меню «Каналы» выберите Справочный центр.
- Выберите справочный центр, в котором вы хотите использовать SAML, чтобы аутентифицировать пользователей .

- В подменю «Центр поддержки» выберите Аутентификация пользователя .

- Укажите следующую информацию на странице SAML:
- URL для удаленного входа: Введите URL-адрес удаленного входа в систему Joomla IDP, куда Zoho Desk будет перенаправлять ваших конечных пользователей при входе в Центр поддержки. (например, URL-адрес входа SAML из вкладки «Поставщик идентификации» в плагине Joomla IDP)
- URL для удаленного выхода: Введите URL-адрес удаленного выхода из Joomla IDP, на который Zoho Desk будет перенаправлять ваших конечных пользователей при попытке выйти из Центра поддержки. (например, URL-адрес входа SAML из вкладки «Поставщик идентификации» в плагине Joomla IDP)
- Ссылка для сброса пароля: Введите URL-адрес для сброса пароля в плагине Joomla IDP, куда Zoho Desk будет перенаправлять ваших конечных пользователей при попытке изменить пароль для Справочного центра (например, IDP-EntityID / Issuer на вкладке «Поставщик идентификации» в плагине Joomla IDP).
- Открытый ключ: Загрузите публичный сертификат X.509 в .текст or .NS формат. Мы будем использовать открытый ключ, содержащийся в сертификате, для проверки этого. Поставщик идентификации Joomla Выполнил все полученные запросы на аутентификацию SAML. (Сертификат X.509 из вкладки «Поставщик идентификации» в плагине Joomla IDP)
- Алгоритм: Выберите алгоритм (RSA или DSA), с помощью которого ваш поставщик идентификации Joomla сгенерировал открытые ключи и сертификаты.
- Нажмите на Сохранено .

- Перед нажатием кнопки «Сохранить» вы увидите новые поля (например, URL-адрес запроса SAML для справочного центра и т. д.) и их значения. Скопируйте эти значения в Joomla в качестве поставщика идентификации, чтобы убедиться, что Joomla IDP может взаимодействовать с вашим Zoho Desk с поддержкой SAML.
Полученное значение, необходимое для настройки IDP в Joomla:
| Поля конфигурации плагина Joomla IDP | Ценность, полученная от Zoho Desk |
| URL-адрес СКД | URL-адрес ответа SAML в справочном центре |
| Состояние реле | Состояние реле по умолчанию |
| Идентификатор субъекта-участника или эмитента | Идентификатор организации (эмитента) |
Шаг 2: Настройте Joomla в качестве поставщика идентификационных данных (IDP).
- Теперь перейдите в Компоненты -> miniOrange Joomla IDP -> Поставщик услуг.

- Перейдите в Провайдер услуг Нажмите на вкладку и заполните поля для Название поставщика услуг, Идентификатор объекта SP or эмитент, URL-адрес СКД и Формат NameIDДля получения информации о поставщике услуг перейдите к следующему шагу. Заполните остальные поля в соответствии с вашими требованиями. Нажмите на кнопку. Сохранено.
Введите следующие значения:
| Имя поставщика услуг | Выберите подходящее имя по своему вкусу. |
| Идентификатор субъекта-участника или эмитента | Идентификатор объекта поставщика услуг |
| URL-адрес СКД | URL службы обработки утверждений поставщика услуг |
| Сертификат X.509 (необязательно) [Для запроса с подписью] | Вставьте значение сертификата, скопированное из файла метаданных. |
| Формат NameID | Выберите urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| Подписанное утверждение | проверено |

- Теперь нажмите Расширенное картографирование Вкладка. Выберите Атрибут NameID а затем нажмите на Сохранено Кнопка.

- Вы успешно завершили свой miniOrange Joomla SAML 2.0 IDP конфигурации.
Шаг 3: Сопоставление атрибутов — Премиум-функция
- В miniOrange Joomla IDP плагин, перейдите к Расширенное картографирование меню.
- Здесь вы можете выполнить настройку. Пользовательское сопоставление атрибутов а также добавить дополнительные Атрибуты пользователя.

- Вы успешно настроили единый вход (Single Sign-On) с Zoho Desk в качестве поставщика услуг и Joomla в качестве поставщика идентификации. Если вам потребуется дополнительная помощь или у вас возникнут трудности, пожалуйста, напишите нам по адресу электронной почты. joomlasupport@xecurify.com


