
Guide för att konfigurera ASP.NET Core SAML SSO med Salesforce som IDP
Översikt
ASP.NET Core SAML Single Sign-On (SSO) mellanprogramvara ger möjlighet att aktivera SAML Single Sign-On för dina ASP.NET-kärnapplikationer. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din ASP.NET-kärnapplikation och dina tjänster. Vår mellanprogramvara är kompatibel med alla SAML-kompatibla identitetsleverantörer . Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan ASP.NET Core och Salesforce med Salesforce som IdP.



Plattformsstöd: ASP.NET Core SAML-mellanprogramvaran stöder ASP.NET Core 2.0 och senare. Den stöder alla ASP.NET Core-plattformar, inklusive Windows, Linux och macOS.
- Testversion
- Företag
Konfigurationssteg
Steg-för-steg-guide för ASP.NET Core SAML SSO med Salesforce som identitetsleverantör.
1. Gå till instrumentpanelen för .NET SAML-pluginet
- Efter integreringen öppnar du din webbläsare och bläddrar i anslutningspanelen med webbadressen nedan:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Om registreringssidan eller inloggningssidan dyker upp har du lagt till miniOrange SAML SSO-mellanprogramvaran i din applikation.

- Registrera dig eller logga in med ditt konto genom att klicka på Registrera för att konfigurera mellanvaran.
- Efter lyckad registrering får du en testlicensnyckel till din registrerade e-postadress.
- För att aktivera mellanprogramvaran kan du antingen:
- Ange licensnyckel mottagen via e-post i det angivna inmatningsfältet.
- Ladda upp licensfilen som du laddade ner genom att klicka på Klicka här knapp.
OR

- Markera sedan rutan "Jag har läst ovanstående villkor och jag vill aktivera mellanprogramvaran" och klicka på Aktivera licens knapp.

- Efter integreringen öppnar du din webbläsare och bläddrar i anslutningspanelen med webbadressen nedan:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Om inloggningssidan dyker upp har du lagt till miniOrange SAML SSO-mellanprogramvaran i din applikation.

- Logga in med ditt licensierade miniOrange-konto för att konfigurera mellanprogramvaran.
- Efter inloggning, den Kontoinställningar instrumentpanelen öppnas. Ange licensnyckeln för att aktivera plugin-programmet, som du får efter att du loggat in på portal.miniorange.com och navigerar till Hantera licens → Licensnycklar.

- Markera sedan rutan "Jag har läst ovanstående två villkor och jag vill aktivera plugin-programmet", och klicka på Aktivera licens knapp.

2. Tillhandahåll .NET-applikationsmetadata till Salesforce Identity Provider
Det finns två sätt som beskrivs nedan för att hämta SAML SP-metadata för konfigurering hos din identitetsleverantör.
A] Använda SAML-metadata-URL eller metadatafil
- I Menyn för plugininställningar, leta efter Inställningar för tjänsteleverantör. Under det kan du hitta metadata-URLen samt möjligheten att ladda ner SAML-metadata.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:

B] Ladda upp metadata manuellt
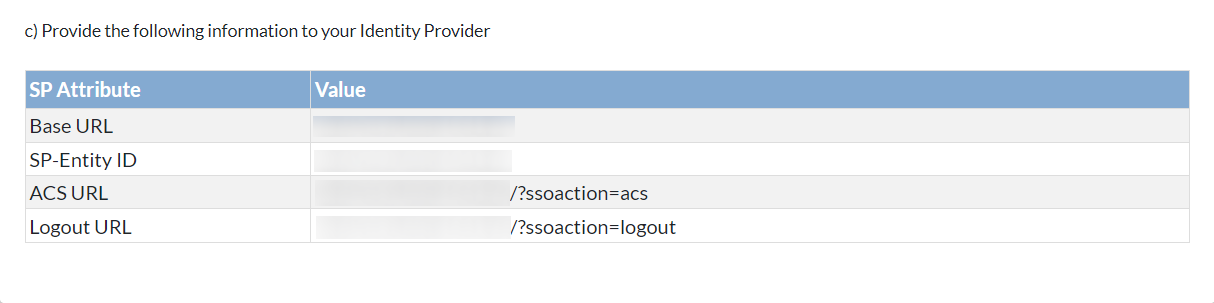
- Från Inställningar för tjänsteleverantör avsnitt, kan du manuellt kopiera tjänsteleverantörens metadata som SP Entity ID, ACS URL, Single Logout URL och dela den med din identitetsleverantör för konfiguration.
- Du kan hänvisa till skärmdumpen nedan:
- Logga in på ditt Salesforce konto som admin.
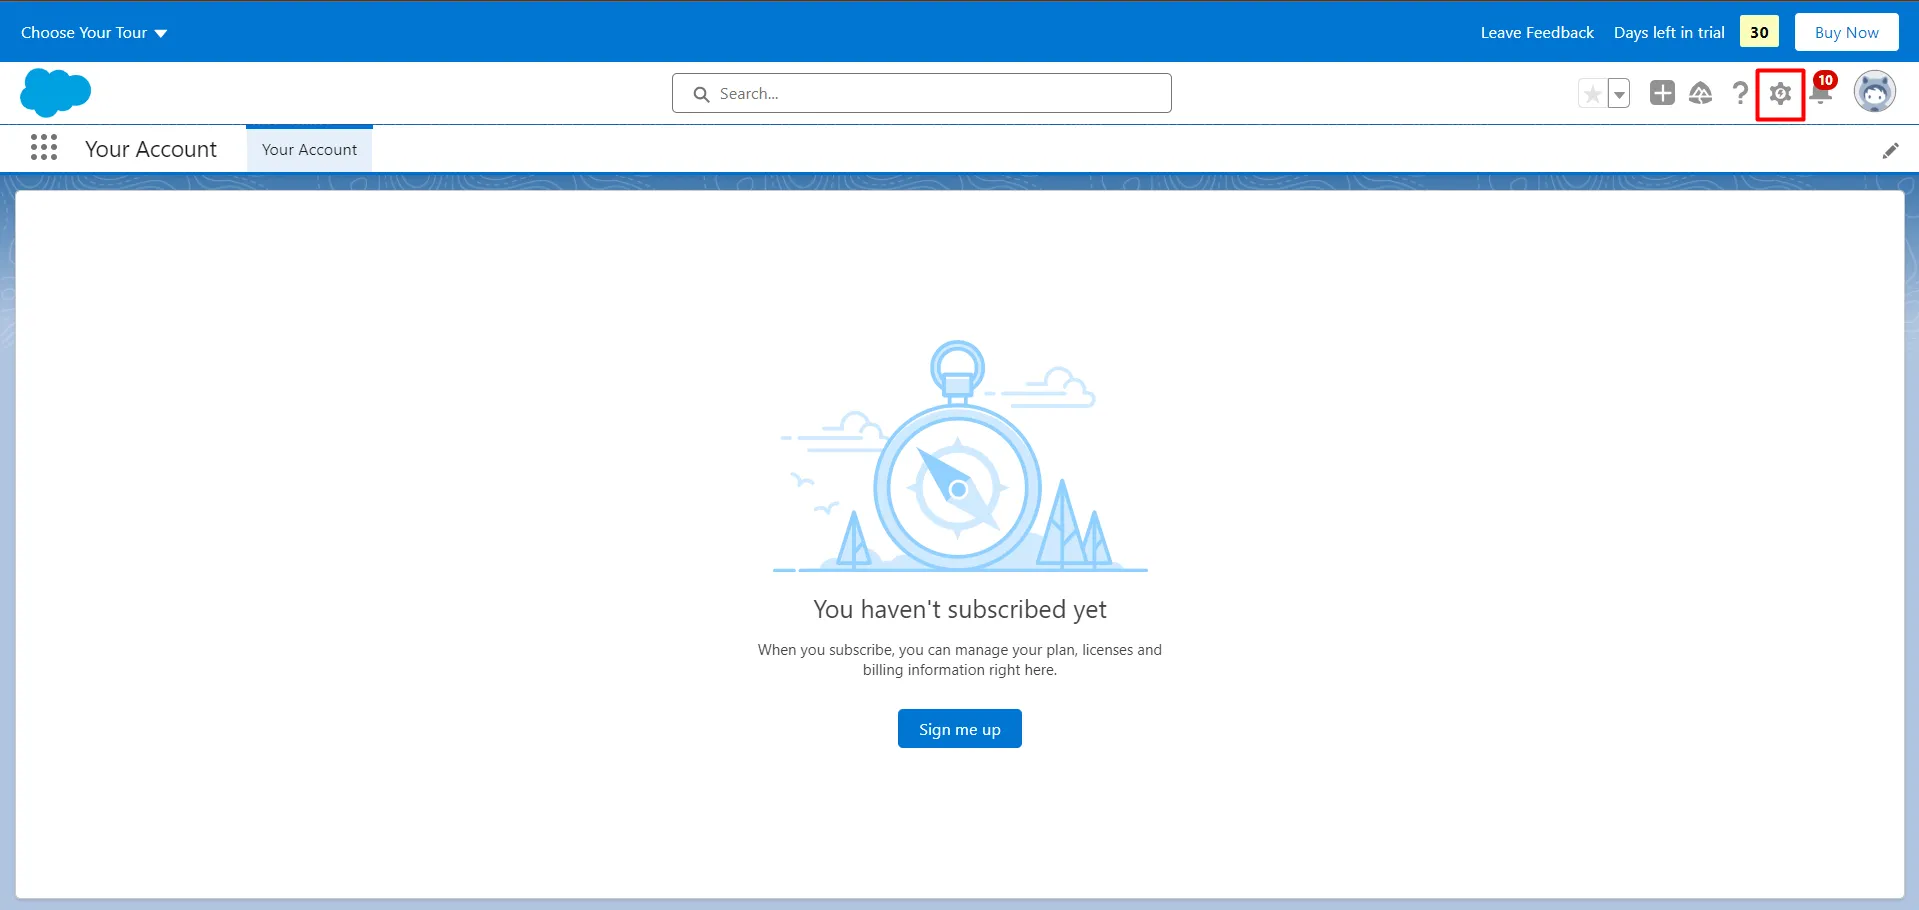
- Växla till Salesforce Lightning läge från profilmenyn och gå sedan till Inställning sida genom att klicka på inställningsknappen.
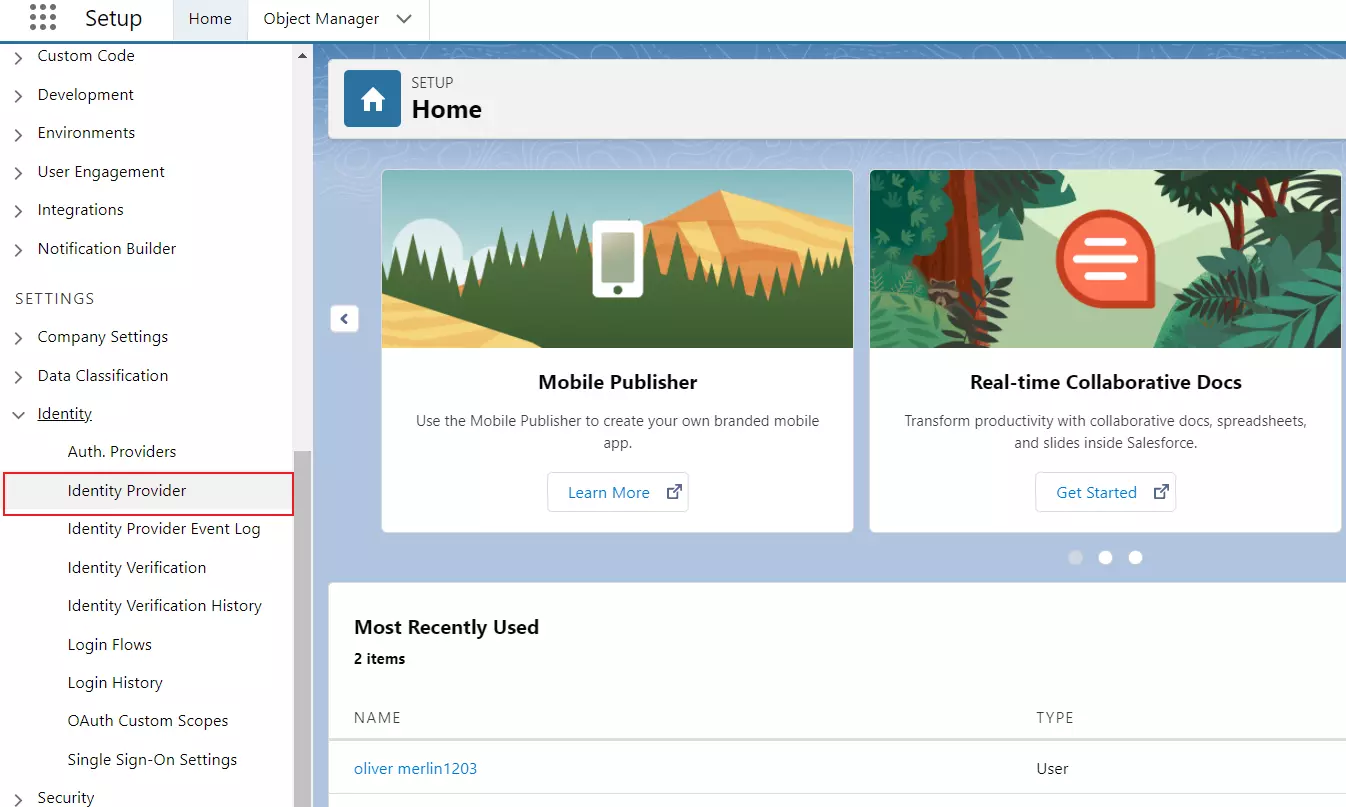
- Välj från den vänstra rutan Fliken Inställningar och klicka på Identitetsleverantör.
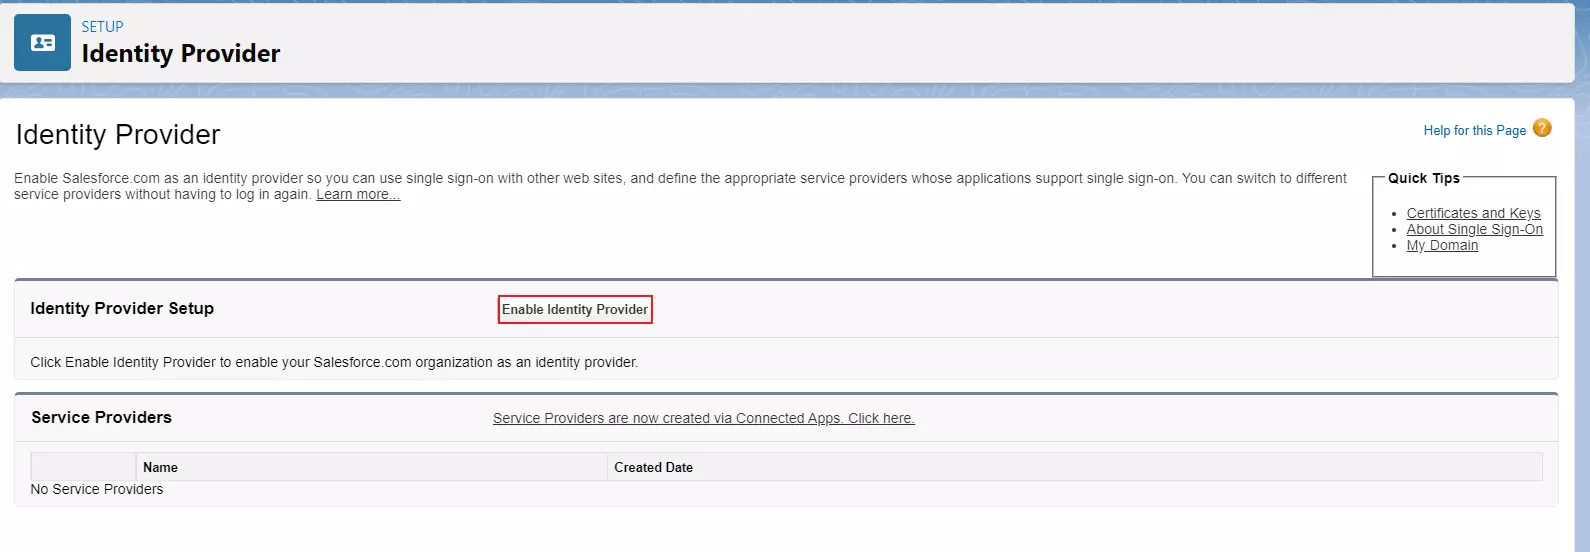
- Klicka på Aktivera identitetsleverantör.
- I Leverantör avsnittet, klicka på länken för att skapa Leverantör med hjälp av Anslutna appar.
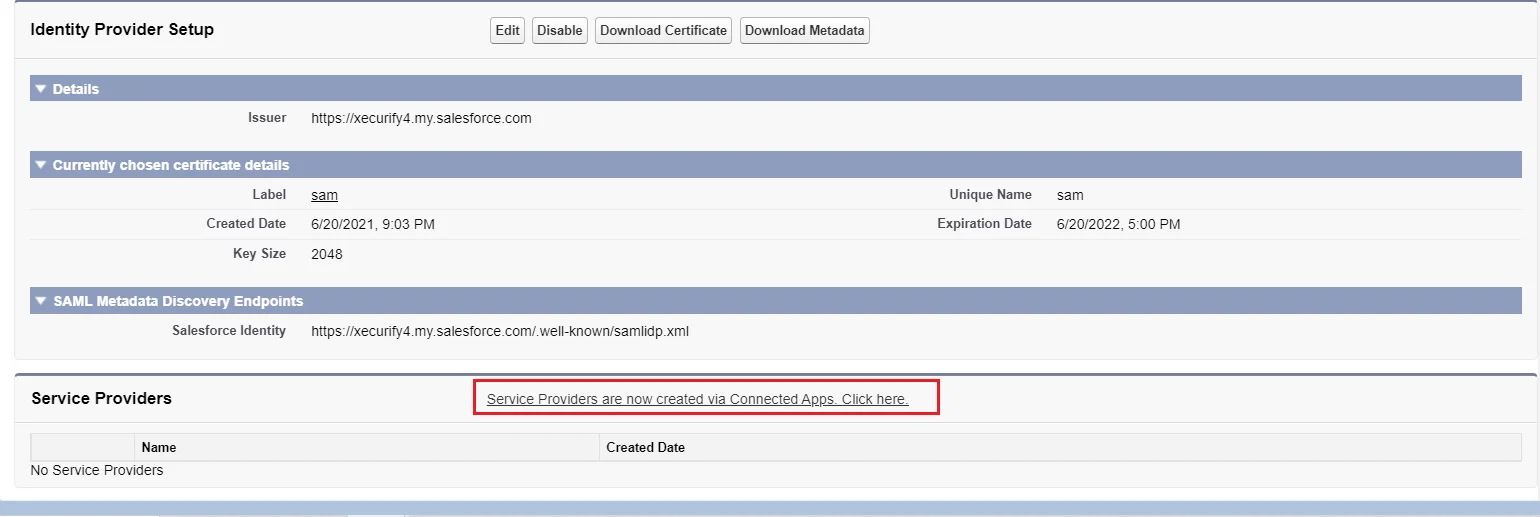
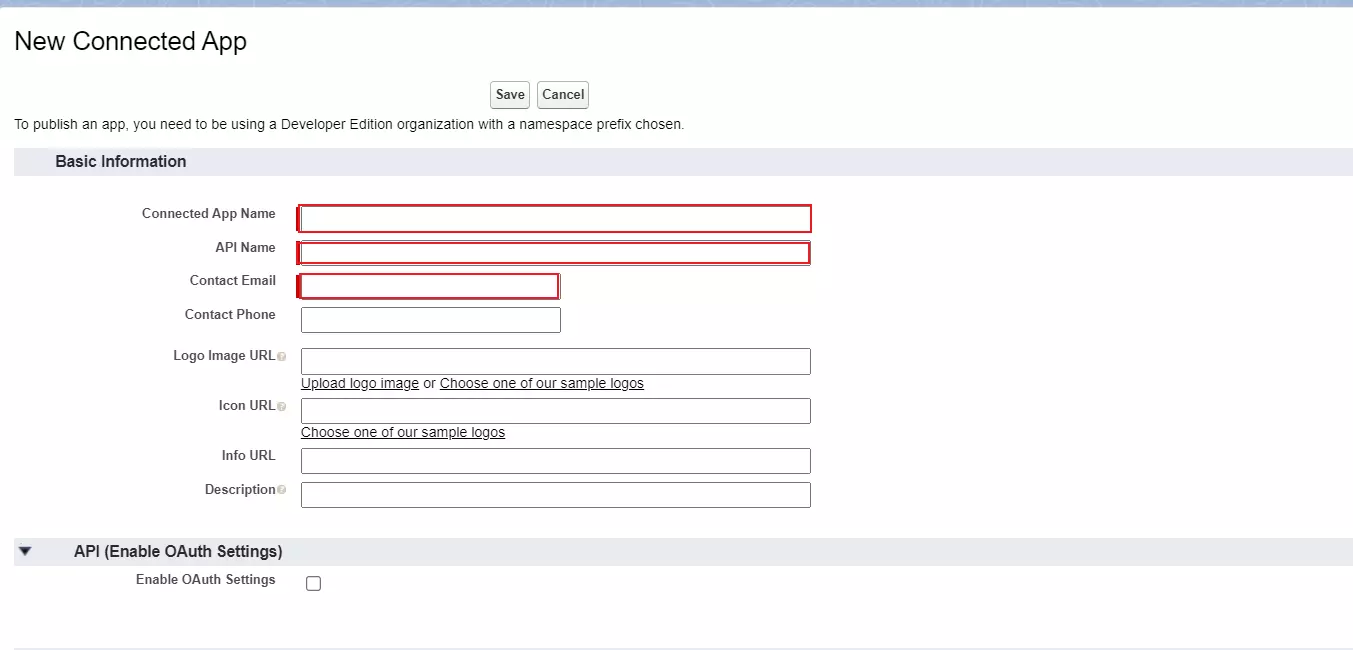
- ange Ansluten appnamn, API-namn och Kontakt E.
| Ansluten appnamn | Ange ett namn för Connected App |
| API-namn | Ange ett API-namn |
| Kontakt E | Ange en kontakt-e-post |
- Enligt Inställningar för webbapp, kolla Aktivera SAML kryssrutan och ange följande värden:
| Aktivera SAML | Kontrollerade |
| Enhets-ID | SP-EntityID / Emittent från Tjänsteleverantörens metadata fliken i plugin-programmet |
| ACS URL | ACS (AssertionConsumerService) URL från Tjänsteleverantörens metadata fliken i plugin-programmet |
| Typ av ämne | Användarnamn |
| Namn ID-format | urn:oasis:names:tc:SAML:2.0:nameid-format:unspecificated |
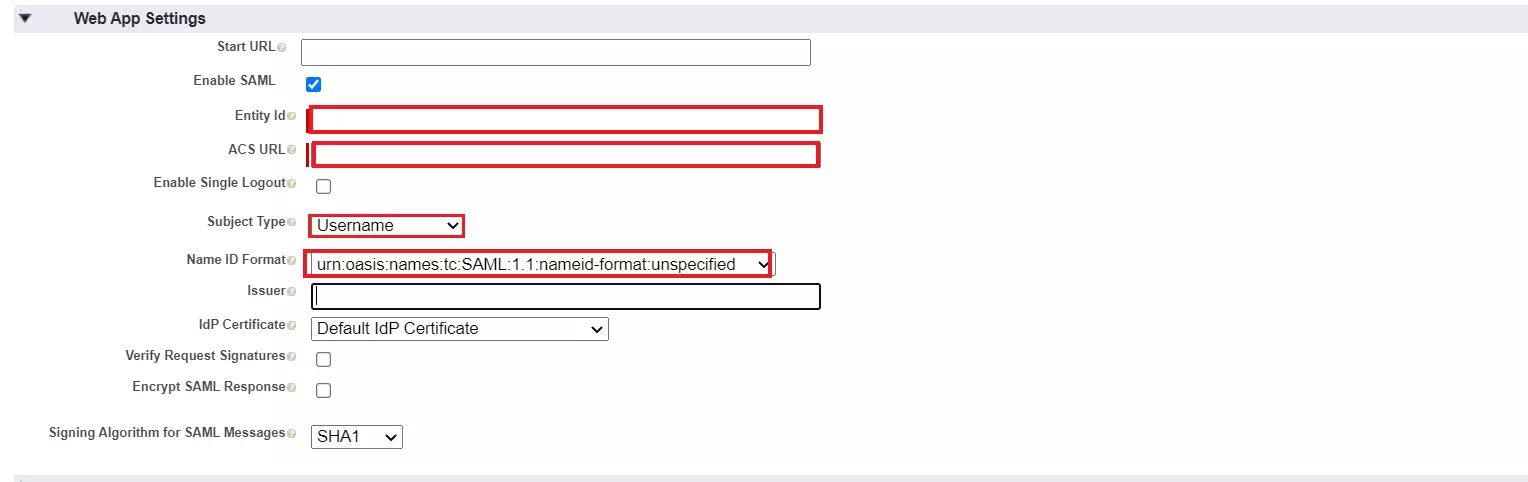
- Klicka på Spara för att spara konfigurationen.
- Nu från den vänstra rutan, under Plattformsverktyg avsnittet väljer Anslutna appar.
- Välj sedan Hantera anslutna appar och klicka på appen du just skapade.
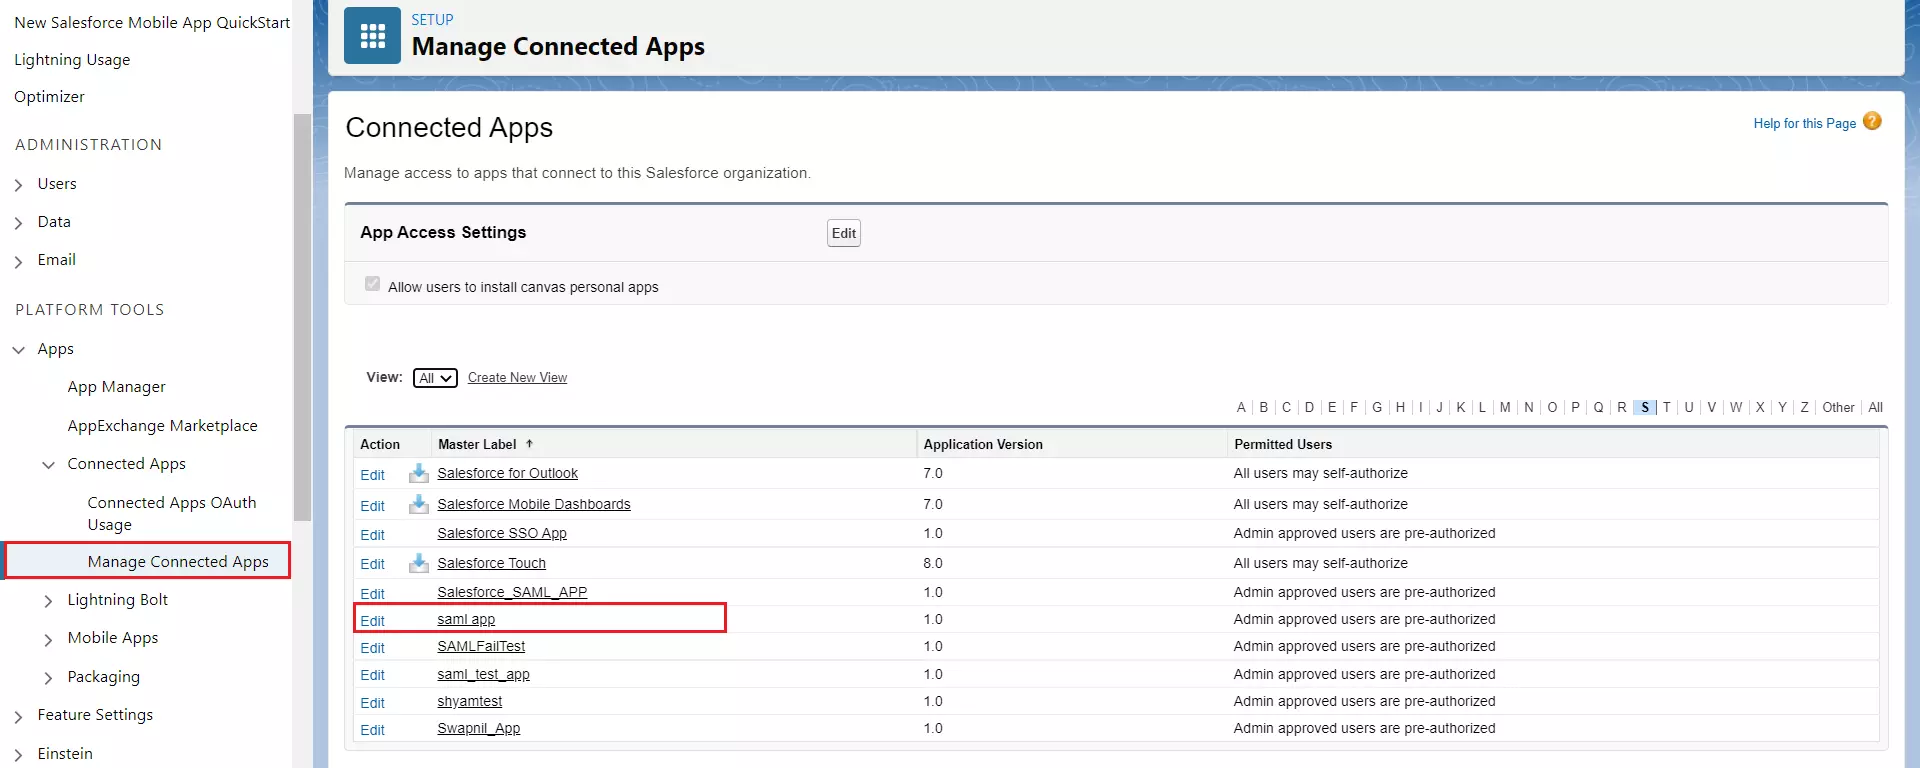
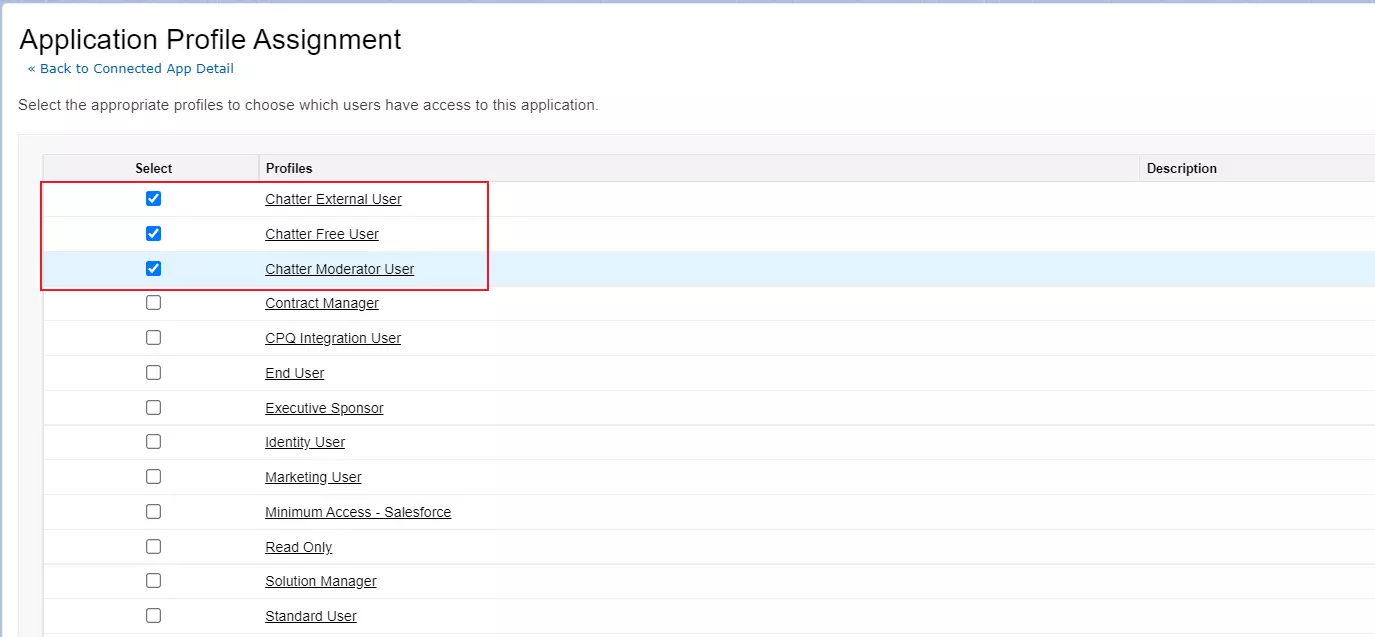
- I Profiler avsnitt klicka Hantera profiler knapp.
- Tilldela Profiler du vill ge åtkomst till inloggning via den här appen.
- Enligt SAML inloggningsinformation, Klicka på Ladda ner metadata.
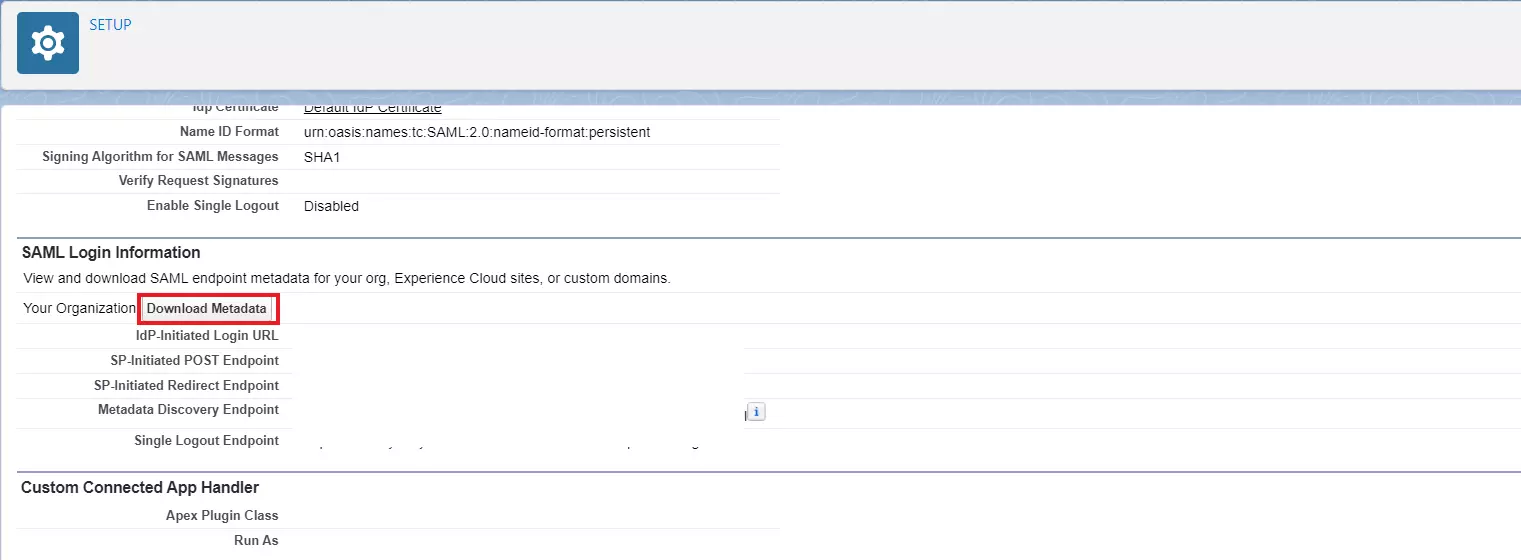
- Håll denna metadata till hands för att konfigurera Leverantör.
A] Använda SAML-metadata-URL eller metadatafil
- I Menyn för plugininställningar, leta efter Inställningar för tjänsteleverantör. Under det kan du hitta metadata-URLen samt möjligheten att ladda ner SAML-metadata.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:

B] Ladda upp metadata manuellt
- Från Inställningar för tjänsteleverantör avsnittet kan du manuellt kopiera tjänsteleverantörens metadata, som SP Entity ID, ACS URL, Single Logout URLoch dela den med din identitetsleverantör för konfiguration.
- Du kan också ladda ner SP-certifikatet genom att klicka på Ladda ner SP-certifikat och lämna den till din identitetsleverantör om det behövs.
- Enligt Krypteringscertifikat avsnittet, välj lämplig certifikattyp enligt dina krav.
- När du har slutfört ovanstående steg klickar du på Spara för att tillämpa konfigurationen.
- Du kan hänvisa till skärmdumpen nedan:

- Logga in på ditt Salesforce konto som admin.
- Växla till Salesforce Lightning läge från profilmenyn och gå sedan till Inställning sida genom att klicka på inställningsknappen.
- Välj från den vänstra rutan Fliken Inställningar och klicka på Identitetsleverantör.
- Klicka på Aktivera identitetsleverantör.
- I Leverantör avsnittet, klicka på länken för att skapa Leverantör med hjälp av Anslutna appar.
- ange Ansluten appnamn, API-namn och Kontakt E.
| Ansluten appnamn | Ange ett namn för Connected App |
| API-namn | Ange ett API-namn |
| Kontakt E | Ange en kontakt-e-post |
- Enligt Inställningar för webbapp, kolla Aktivera SAML kryssrutan och ange följande värden:
| Aktivera SAML | Kontrollerade |
| Enhets-ID | SP-EntityID / Emittent från Tjänsteleverantörens metadata fliken i plugin-programmet |
| ACS URL | ACS (AssertionConsumerService) URL från Tjänsteleverantörens metadata fliken i plugin-programmet |
| Typ av ämne | Användarnamn |
| Namn ID-format | urn:oasis:names:tc:SAML:2.0:nameid-format:unspecificated |
- Klicka på Spara för att spara konfigurationen.
- Nu från den vänstra rutan, under Plattformsverktyg avsnittet väljer Anslutna appar.
- Välj sedan Hantera anslutna appar och klicka på appen du just skapade.
- I Profiler avsnitt klicka Hantera profiler knapp.
- Tilldela Profiler du vill ge åtkomst till inloggning via den här appen.
- Enligt SAML inloggningsinformation, Klicka på Ladda ner metadata.
- Håll denna metadata till hands för att konfigurera Leverantör.
3. Konfigurera metadata för Salesforce Identity Provider i .NET-applikationen
- Klicka på Lägg till ny IDP knappen för att konfigurera en ny identitetsleverantör.

- Enligt plugin Settings fliken, välj Salesforce som din identitetsleverantör från listan som visas.

Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML Identity Provider-metadata i mellanvaran.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
- Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i mellanvaran med hjälp av Ladda upp IDP-metadata alternativ.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:

- Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
B] Konfigurera identitetsleverantörens metadata manuellt:
- Efter att ha konfigurerat din Identitetsleverantör, kommer det att ge dig IDP Entity ID, IDP Single Sign On URL och SAML X509-certifikat fält respektive.
- Klicka Spara för att spara dina IDP-uppgifter.
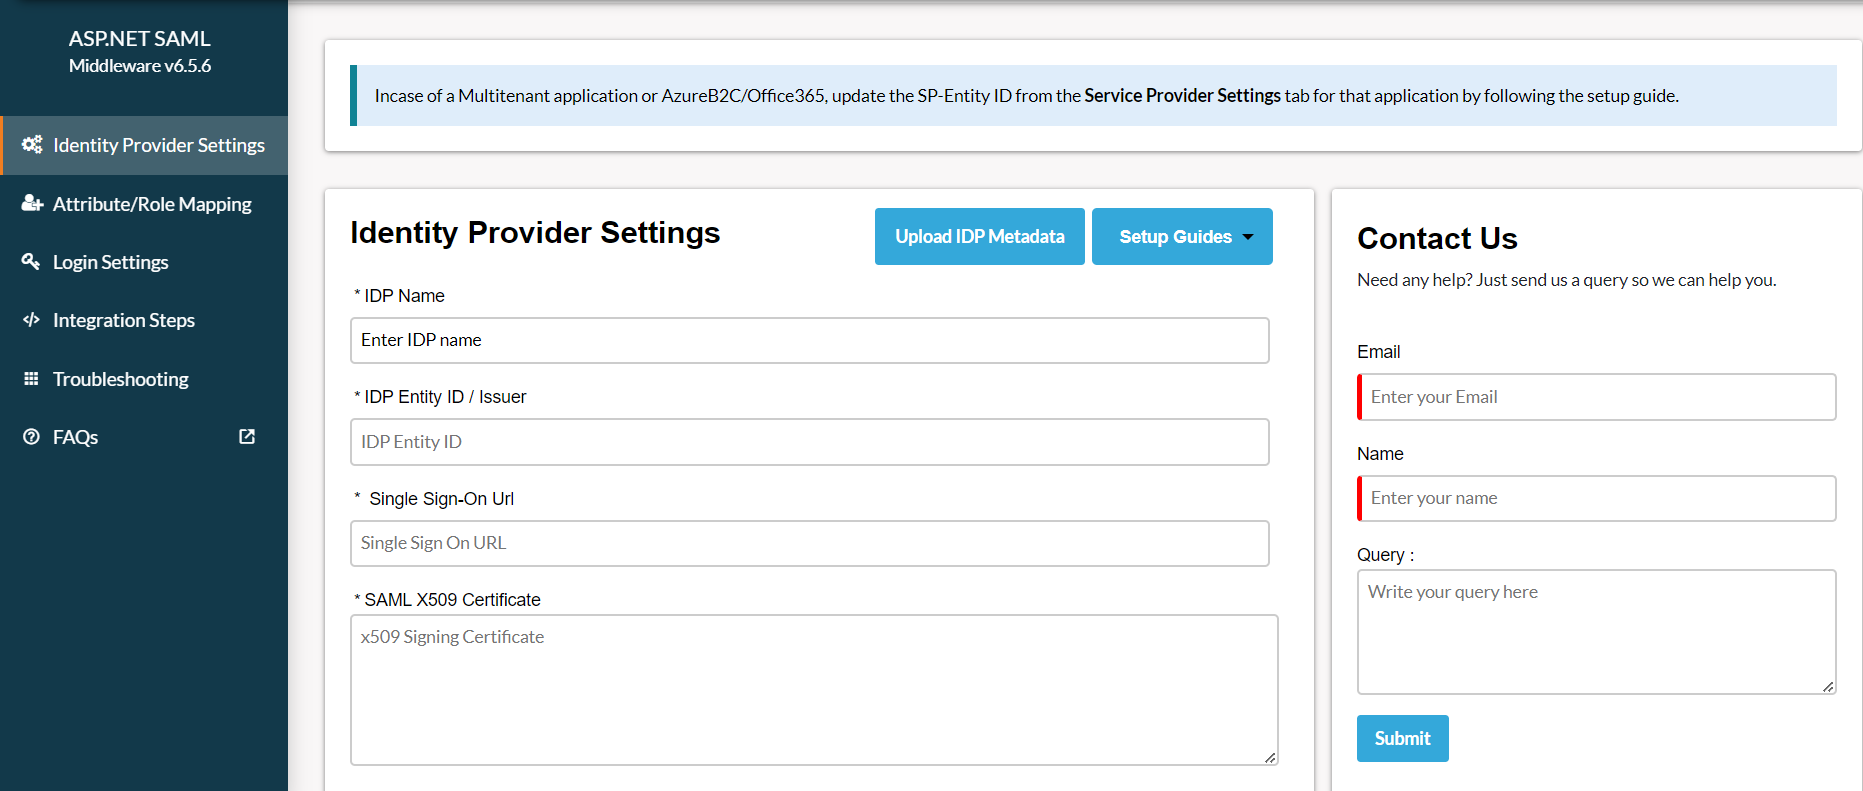
- Klicka på Lägg till ny IDP knappen för att konfigurera en ny identitetsleverantör.

- Enligt plugin Settings fliken, välj Salesforce som din identitetsleverantör från listan som visas.

Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML Identity Provider-metadata i mellanvaran.
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
- Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i mellanvaran med hjälp av Ladda upp IDP-metadata alternativ.
- Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
- Du kan hänvisa till skärmdumpen nedan:

- Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
B] Konfigurera identitetsleverantörens metadata manuellt:
- Efter att ha konfigurerat din Identitetsleverantör, kommer det att ge dig IDP Entity ID, IDP Single Sign On URL och SAML X509-certifikat fält respektive.
- Klicka Spara för att spara dina IDP-uppgifter.

4. Testa SAML SSO
- Efter att du har laddat upp metadatadetaljerna, navigera till Inställningar för identitetsleverantör sektionen. Håll muspekaren över Välj Åtgärder rullgardinsmenyn och klicka på Testkonfiguration.

- Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.

- Om du upplever något fel i middleware-änden kommer du att visas med fönstret som liknar nedan.

- För att felsöka felet kan du följa stegen nedan:
- Enligt felsöka fliken, aktivera växeln för att ta emot pluginloggarna.
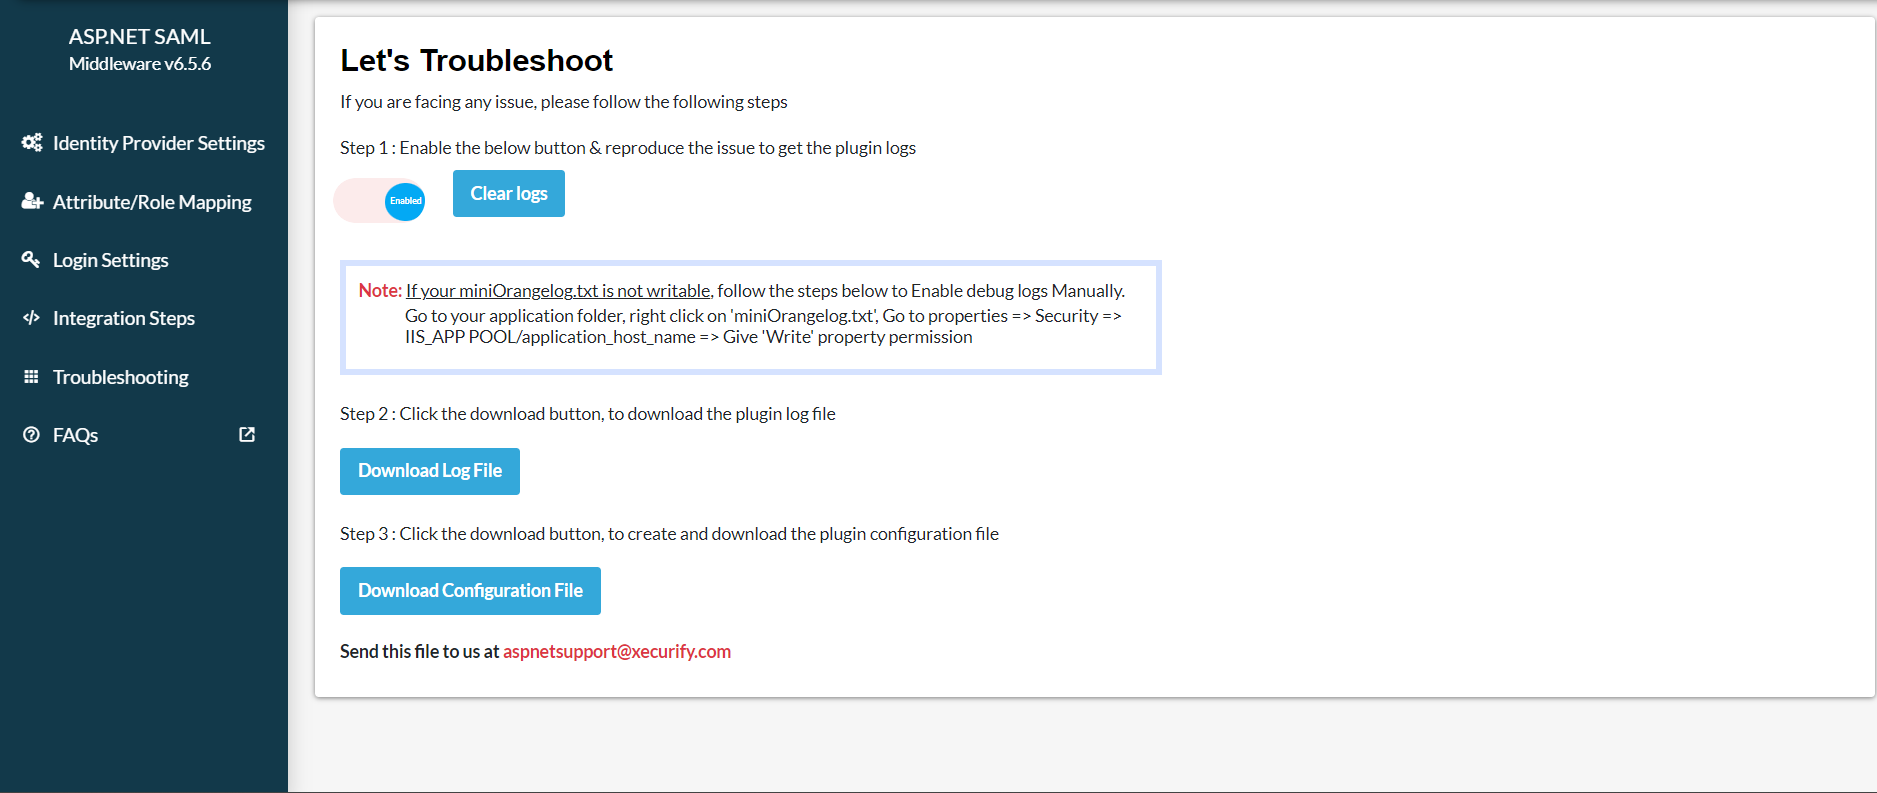
- När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till plugin Settings fliken och klicka på Testkonfiguration.
- ladda ner loggfil från felsöka fliken för att se vad som gick fel.
- Du kan dela loggfil med oss kl aspnetsupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.
- Efter att du har laddat upp metadatadetaljerna, navigera till Inställningar för identitetsleverantör sektionen. Håll muspekaren över Välj Åtgärder rullgardinsmenyn och klicka på Testkonfiguration.

- Skärmdumpen nedan visar ett lyckat testresultat. Klicka på Klicka här för att slutföra de återstående SSO-integrationsstegen.

- Om du upplever något fel i mellanprogramvaran klickar du på Felsökning knapp.

- För att felsöka felet kan du följa stegen nedan:
- Under fliken Felsök aktiverar du växlingsknappen för att ta emot plugin-loggarna och återskapa problemet.
- Ladda ner loggfilen genom att klicka på Ladda ner loggfilen knappen för att se vad som gick fel.

- Du kan dela loggfil med oss kl aspnetsupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.
5. Attributmappning
- Efter att ha testat konfigurationen, mappa dina applikationsattribut med attributen Identity Provider (IdP).
- Från vänstermenyn i miniOrange ASP.NET SAML SSO Middleware klickar du på Attribut/rollmappning fliken som visas på bilden.

- Om du vill skicka ytterligare attribut från din IdP anger du attributnamnet och motsvarande attributvärde under Anpassad attributmappning.
- Obs: Alla mappade attribut kommer att lagras i sessionen så att du kan komma åt dem i din applikation.
- När attributen är mappade klickar du på Spara attributmappning att tillämpa ändringar.

6. Integrationskod
- Dessa steg låter dig hämta SSO-användarinformationen i din ansökan i form av användaranspråk.
- Du kan också titta på installationstur för att förstå hur SSO-integreringen skulle fungera i din asp.net-mellanprogramvara.
- Bara kopiera och klistra in det kodavsnittet där du vill komma åt användarattributen.
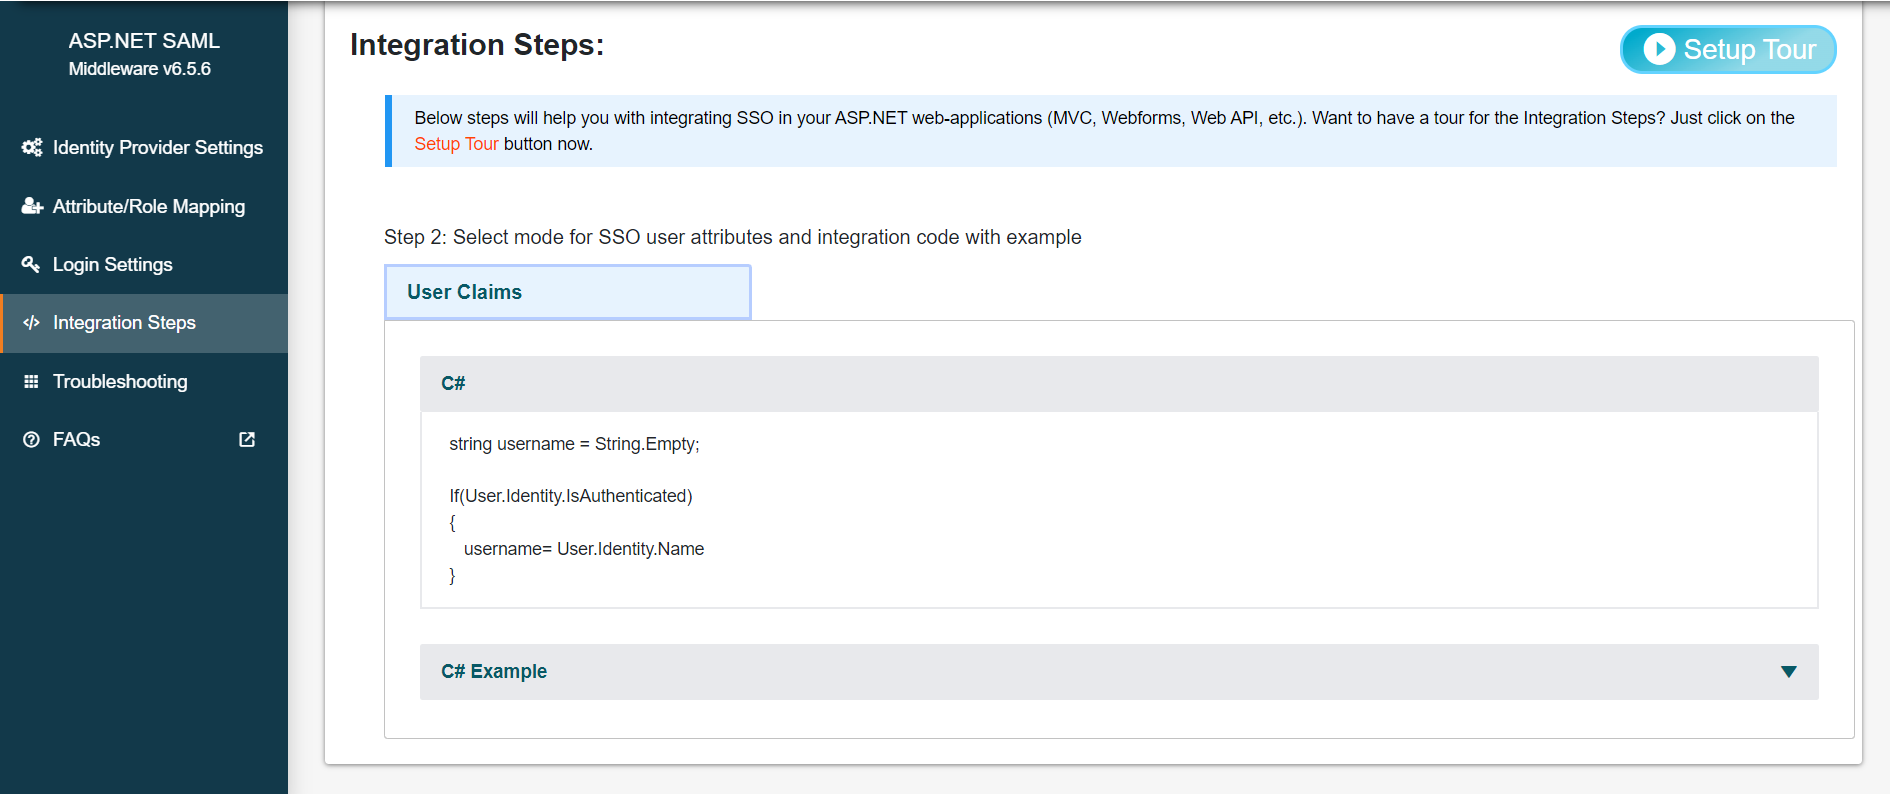
- Obs: Med testversionen av mellanprogramvaran lagras de autentiserade användaruppgifterna i användaranspråk med hjälp av standardautentiseringen för .NET-cookies. Stöd för att ställa in användaranspråk med hjälp av headerbaserad, sessionsbaserad och JWT-baserad autentisering finns tillgängligt i vårt premium-plugin.
- Du kan också kopiera integrationskoden nedan:
          string name="";

          string claimtype="";

          string claimvalue="";


          if(User.Identity.IsAuthenticated)


          {


            foreach(var claim in User.claims)


           {


             claimtype = claim.Type;


             claimvalue = claim.Value;


           }


           //retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)


           var identity = (ClaimsIdentity)User.Identity;


           IEnumerable claims = identity.claims;


           string mobileNumber = identity.FindFirst("mobileNumber")?.Value;


         }
- Med de här stegen kan du hämta SSO-användarinformationen i ditt program i form av användaranspråk.
- Kopiera och klistra bara in kodavsnittet var du vill komma åt användarattributen.

- Du kan också kopiera integrationskoden nedan:
          string name="";

          string claimtype="";

          string claimvalue="";


          if(User.Identity.IsAuthenticated)


          {


            foreach(var claim in User.claims)


           {


             claimtype = claim.Type;


             claimvalue = claim.Value;


           }


           //retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)


           var identity = (ClaimsIdentity)User.Identity;


           IEnumerable claims = identity.claims;


           string mobileNumber = identity.FindFirst("mobileNumber")?.Value;


         }
7. Inloggningsinställningar
- Hök på Välj Åtgärder och klicka på Kopiera SSO-länk.

- Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<asp.net-middleware-base-url>/?ssoaction=login
- Du kan till exempel använda det som:
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=login">Log
                    in</a>
- Hök på Välj Åtgärder och klicka på Kopiera SSO-länk.

- Använd följande URL som en länk i applikationen där du vill utföra SSO:
https://<asp.net-middleware-base-url>/?ssoaction=login
- Du kan till exempel använda det som:
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=login">Log
                    in</a>
8. Logga ut Inställningar
- Använd följande URL som en länk till din applikation där du vill utföra SLO:
https://<asp.net-middleware-base-url>/?ssoaction=logout
- Du kan till exempel använda det som:
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=logout">Log
                    out</a>
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


