ASP.NET OAuth Single Sign-On (SSO) med SingPass som IDP
ASP.NET OAuth Single Sign-On (SSO) -modulen ger möjlighet att aktivera OAuth Single Sign-On för dina ASP.NET-applikationer. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din ASP.NET-applikation och dina tjänster. Vår modul är kompatibel med alla OAuth-kompatibla identitetsleverantörer. Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan ASP.NET och SingPass med SingPass som en OAuth-leverantör.
För att ställa in kontakten, dra ut
asp-net-oauth-sso-module.zip, hittar du en DLL-fil
miniorange-oauth-sso.dll, en konfigurationsfil
oauthsso.config och en integration.md fil som innehåller stegen för att lägga till modulen i din applikation.
Lägg till miniorange-oauth-sso.dll i bin-mappen (där dina andra DLL-filer finns) för ditt program.
Registrera miniorangeoauthsso modul i din ansökan enligt de angivna stegen i integration.md fil.
Lägg till den medföljande konfigurationsfilen oauthsso.config i rotkatalogen för ditt program.
Efter integrationen öppnar webbläsaren och bläddrar i anslutningsinstrumentpanelen med URL nedan: https:// <your-application-base-url>/?ssoaction=config
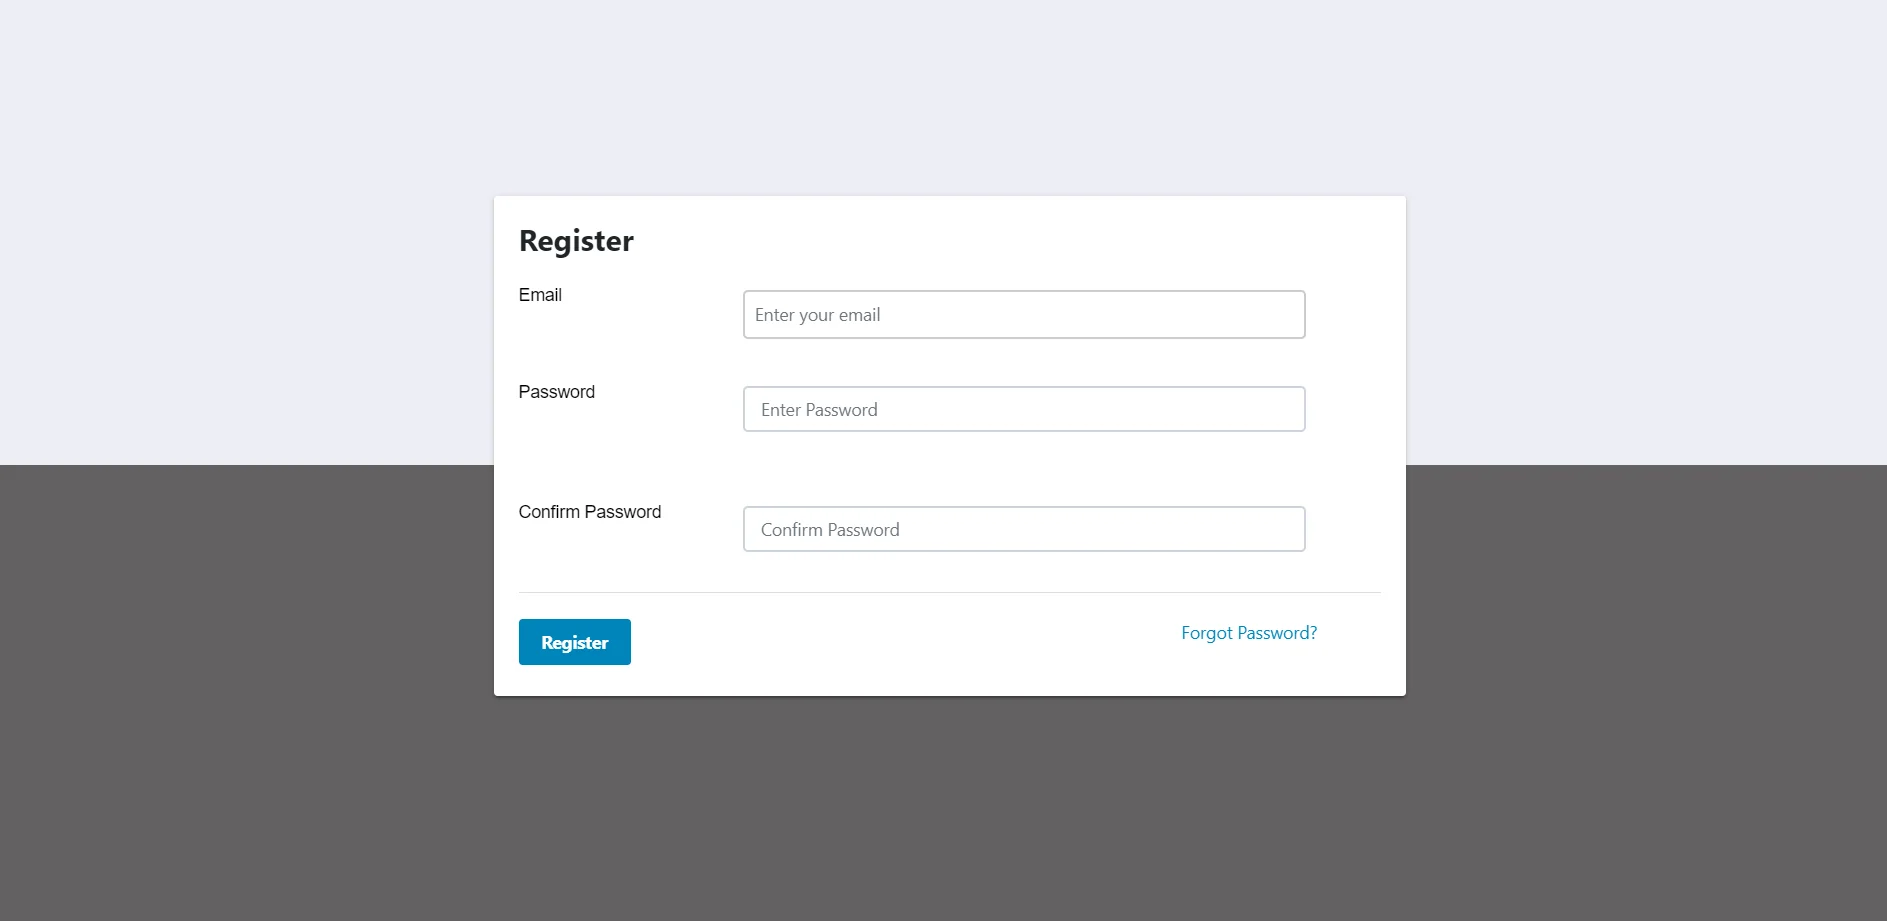
Om det dyker upp registreringssidan eller inloggningssidan har du framgångsrikt lagt till miniOrange oauth sso-anslutningen för din applikation.
Registrera or Logga in för att konfigurera kontakten.
Steg för att konfigurera ASP.NET OAuth Single Sign-On (SSO) med SingPass som IDP
1. Konfigurera SingPass som identitetsleverantör
Gå till
utvecklare konto
av SingPass och registrering/inloggning.
Skapa en utvecklarapplikation av SingPass.
Lägg till
Omdirigera/återuppringnings-URL
som du får från OAuth Single Sign-On-plugin. Skicka den till godkännandet genom att klicka på Skickaknapp.
När du godkänts av Singapores regering kommer du att få klientuppgifter som klient-ID och klienthemlighet.
kopiera kund-ID och Klienthemlighet och spara den under
kund-ID och Klienthemlighet i din ASP.NET OAuth Single Sign-On (SSO) plugin.
Du har konfigurerat ASP.NET OAuth Single Sign-On med SingPass som OAuth-provider för att uppnå användarautentisering.
2. Konfigurera ASP.NET-applikationen som tjänsteleverantör
När du har konfigurerat din OAuth-leverantör kommer den att förse dig med
Client ID, Client Secret, Authorize Endpoint, Access Token Endpoint
och Få användarinformation slutpunkt. Konfigurera dessa värden under respektive fält.
Se tabellen nedan för att konfigurera
Omfattning & slutpunkter för SingPass i plugin-programmet
Scopes
öppet
Auktorisera slutpunkt:
https://login.singpass.gov.sg/oauth/authorize
Åtkomsttokens slutpunkt:
https://login.singpass.gov.sg/oauth/token
Fyll i alla nödvändiga uppgifter och klicka på
Spara konfiguration.
3. Testar OAuth SSO
När du har sparat konfigurationen klickar du på
Testkonfiguration för att kontrollera om du har konfigurerat korrekt.
Vid framgångsrik konfiguration får du
Attributnamn och Attributvärden i fönstret Testkonfiguration. Skärmdumpen nedan visar ett lyckat resultat.
4. Attributmappning
Mappa attributnamn som tillhandahålls av din OAuth-server med din ASP.NET-applikationsattribut som ges under Attributmappningsavsnittet och klicka på
Spara attributmappning.
Obs: Alla mappade attribut kommer att lagras i sessionen så att du kan komma åt dem i din applikation.
5. Integrationskod
Du kan hitta integrationskod i fliken Integration Code i kontakten. Bara kopiera och klistra in det kodavsnittet där du vill komma åt användarattributen.
6. Lägg till följande länk i din ansökan om enkel inloggning (SSO)
Använd följande URL som en länk i din ansökan där du vill utföra SSO: http://base-url/?ssoaction=login
Du kan till exempel använda den som: <a href="http://base-url/?ssoaction=login”>Log in</a>"
Du kan till och med konfigurera DNN SAML Single Sign-On (SSO) -modulen med valfri identitetsleverantör som ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 eller till och med med din egen anpassade identitetsleverantör . För att kontrollera andra identitetsleverantörer, klicka här.
Hittar du inte din identitetsleverantör? Maila oss på aspnetsupport@xecurify.com så hjälper vi dig att konfigurera SSO med din IDP och för snabb vägledning (via e-post/möte) om dina behov. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.
×
Hej där!
Behövs hjälp? Vi är här!
Kontakta miniOrange Support
Tack för din förfrågan.
Om du inte hör från oss inom 24 timmar, skicka gärna ett uppföljningsmail till info@xecurify.com