
Hur man konfigurerar AWS Cognito SSO i WordPress med OAuth
AWS Cognito Single Sign-On (SSO) för WordPress använder OAuth-auktoriseringsflödet för att ge användare säker åtkomst till WordPress-webbplatsen. Med vårt OAuth Single Sign-On (SSO)-plugin för WordPress fungerar AWS Cognito som OpenID Connect- och OAuth-leverantör, vilket säkerställer säker inloggning för WordPress-webbplatser. Integrationen av WordPress med AWS Cognito förenklar och säkrar inloggningsprocessen med AWS Cognito OAuth. Denna lösning gör det möjligt för anställda att komma åt sina WordPress-webbplatser med Single Sign-On (SSO) med sina AWS Cognito-inloggningsuppgifter, vilket helt eliminerar behovet av att lagra, komma ihåg och återställa flera lösenord. Förutom att erbjuda AWS Cognito SSO-funktionalitet utökar SSO-pluginet för WordPress sitt stöd till en mängd olika IDP:er, inklusive Azure AD, Office 365 och specialiserade leverantörer, och erbjuder robusta SSO-funktioner som inloggning för flera hyresgäster, rollmappning och mappning av användarprofilattribut. För en detaljerad översikt över funktionerna, kolla in OAuth Single Sign-On (SSO) för WordPress- pluginet. Du kan följa stegen nedan för att konfigurera AWS Cognito Single Sign-On (SSO) med WordPress.






Cognito-integrationen för WordPress använder Cognito SDK och låter användare fylla i registrerings- och lösenordsåterställningsformulär eller logga in direkt på WordPress-webbplatsen.
Förutsättningar: Ladda ner och installation
- Logga in på din WordPress-instans som admin.
- Gå till WordPress Dashboard -> Plugins och klicka på Lägg till en ny.
- Sök efter en OAuth enkel inloggning (SSO) för WordPress plugin och klicka på installera nu.
- När du har installerat klicka på Aktivera.
Steg för att konfigurera AWS Cognito Single Sign-On (SSO) med OAuth för WordPress
Steg 1: Ställ in Amazon Cognito som OAuth-leverantör
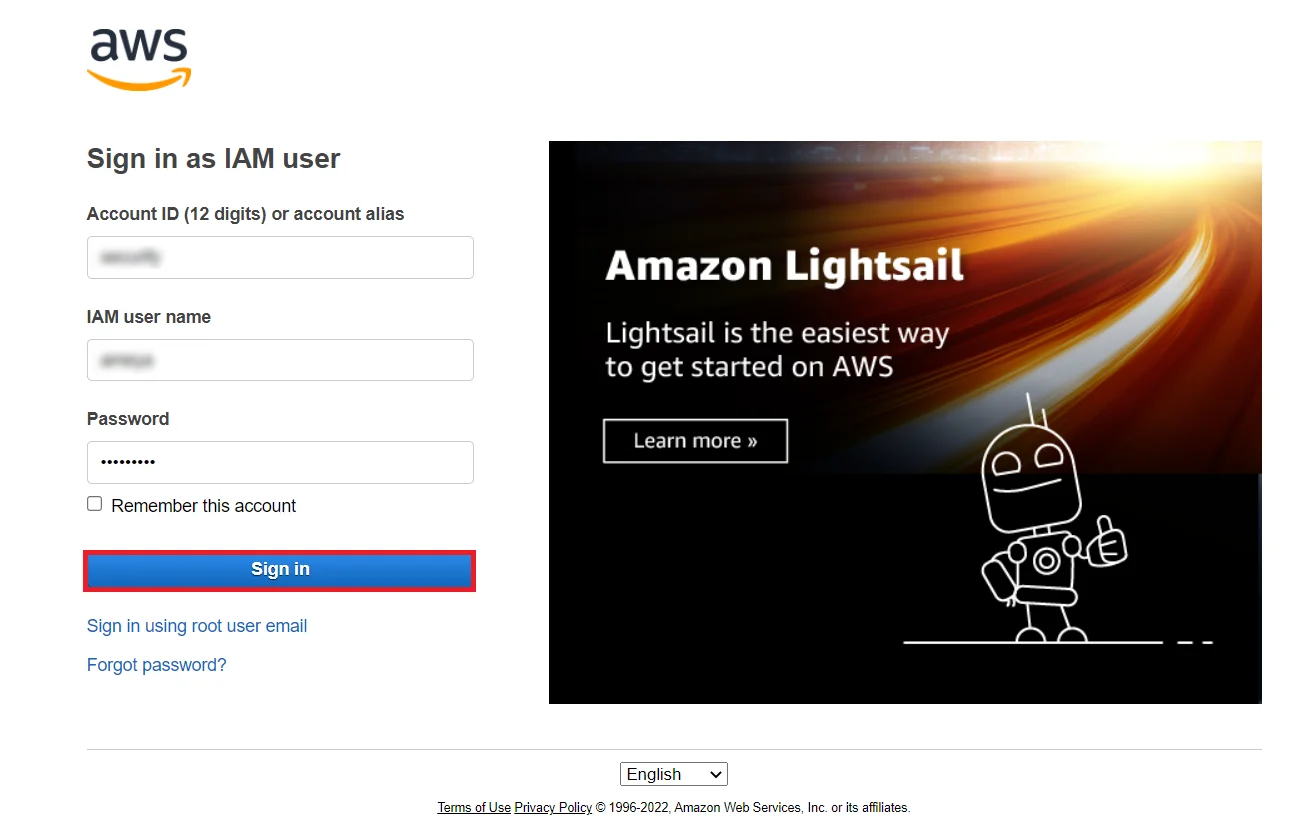
- Först av allt, gå till Amazon konsol och registrera dig/logga in på ditt konto för att konfigurera AWS Cognito.
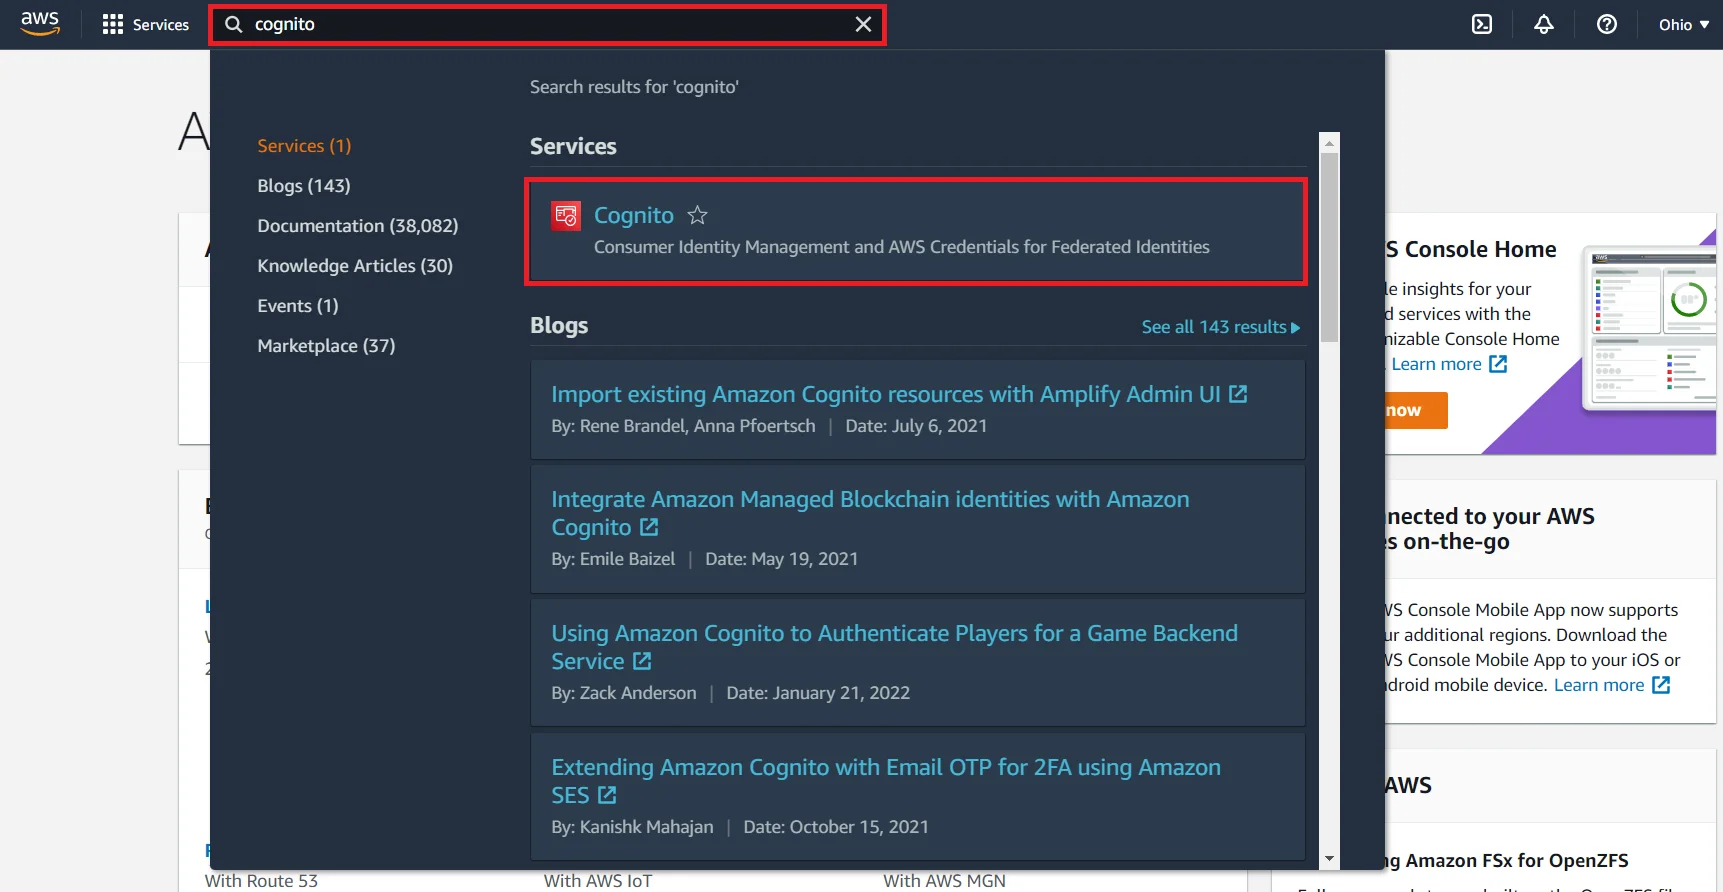
- Sök efter Cognito i AWS tjänster sökfältet som visas nedan.
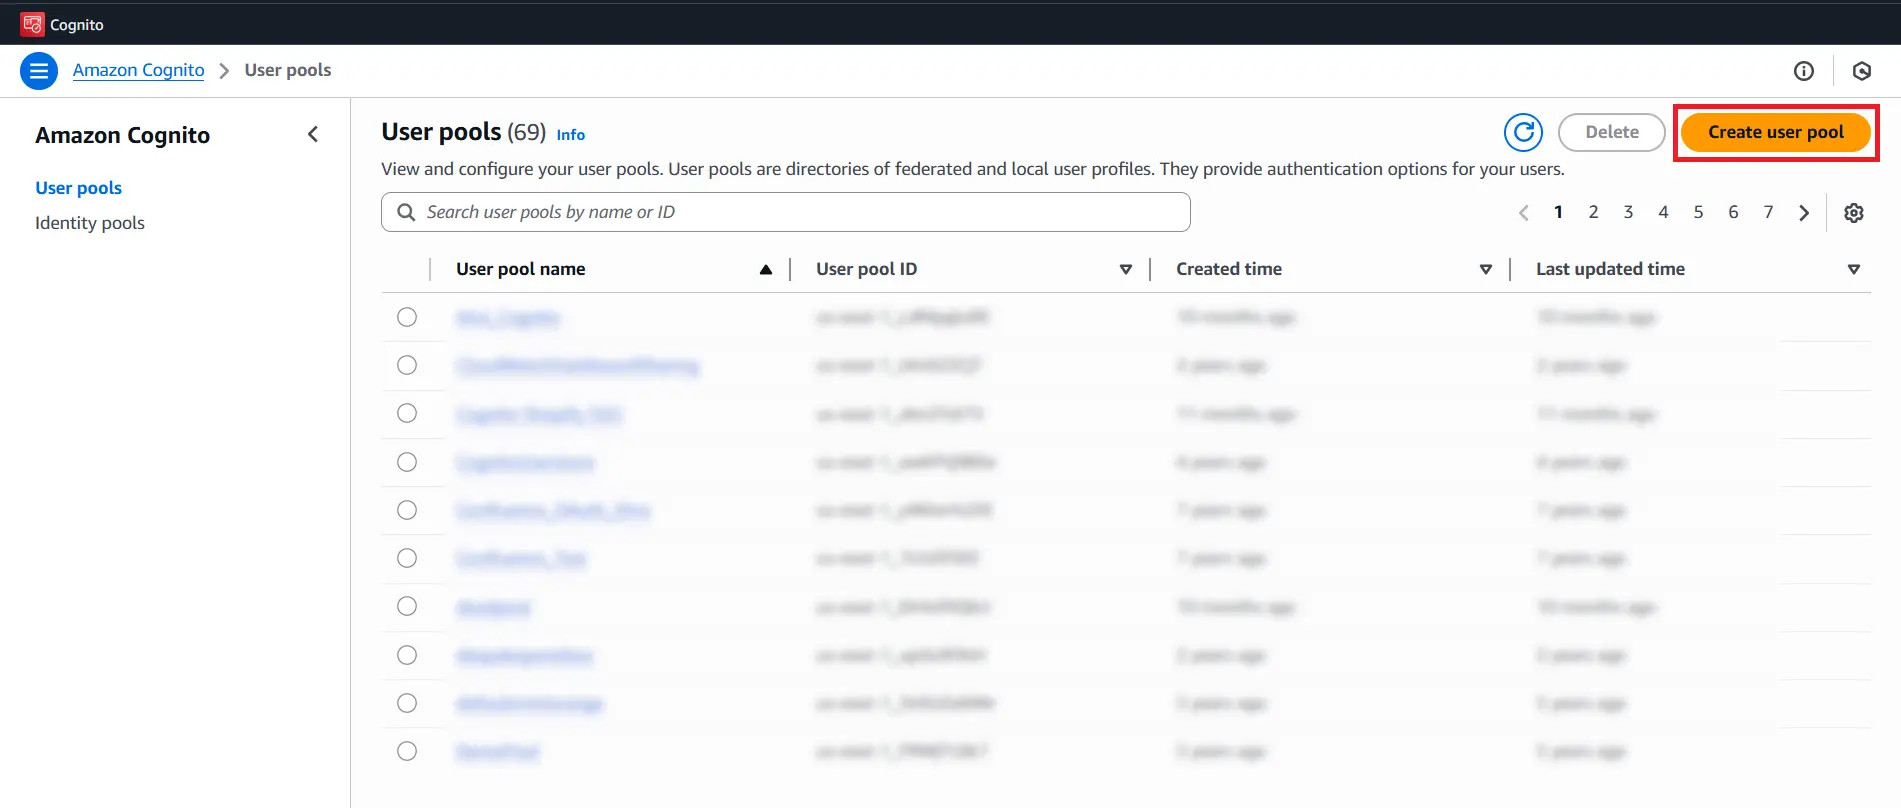
- Klicka på Skapa en användarpool för att skapa en ny användarpool.
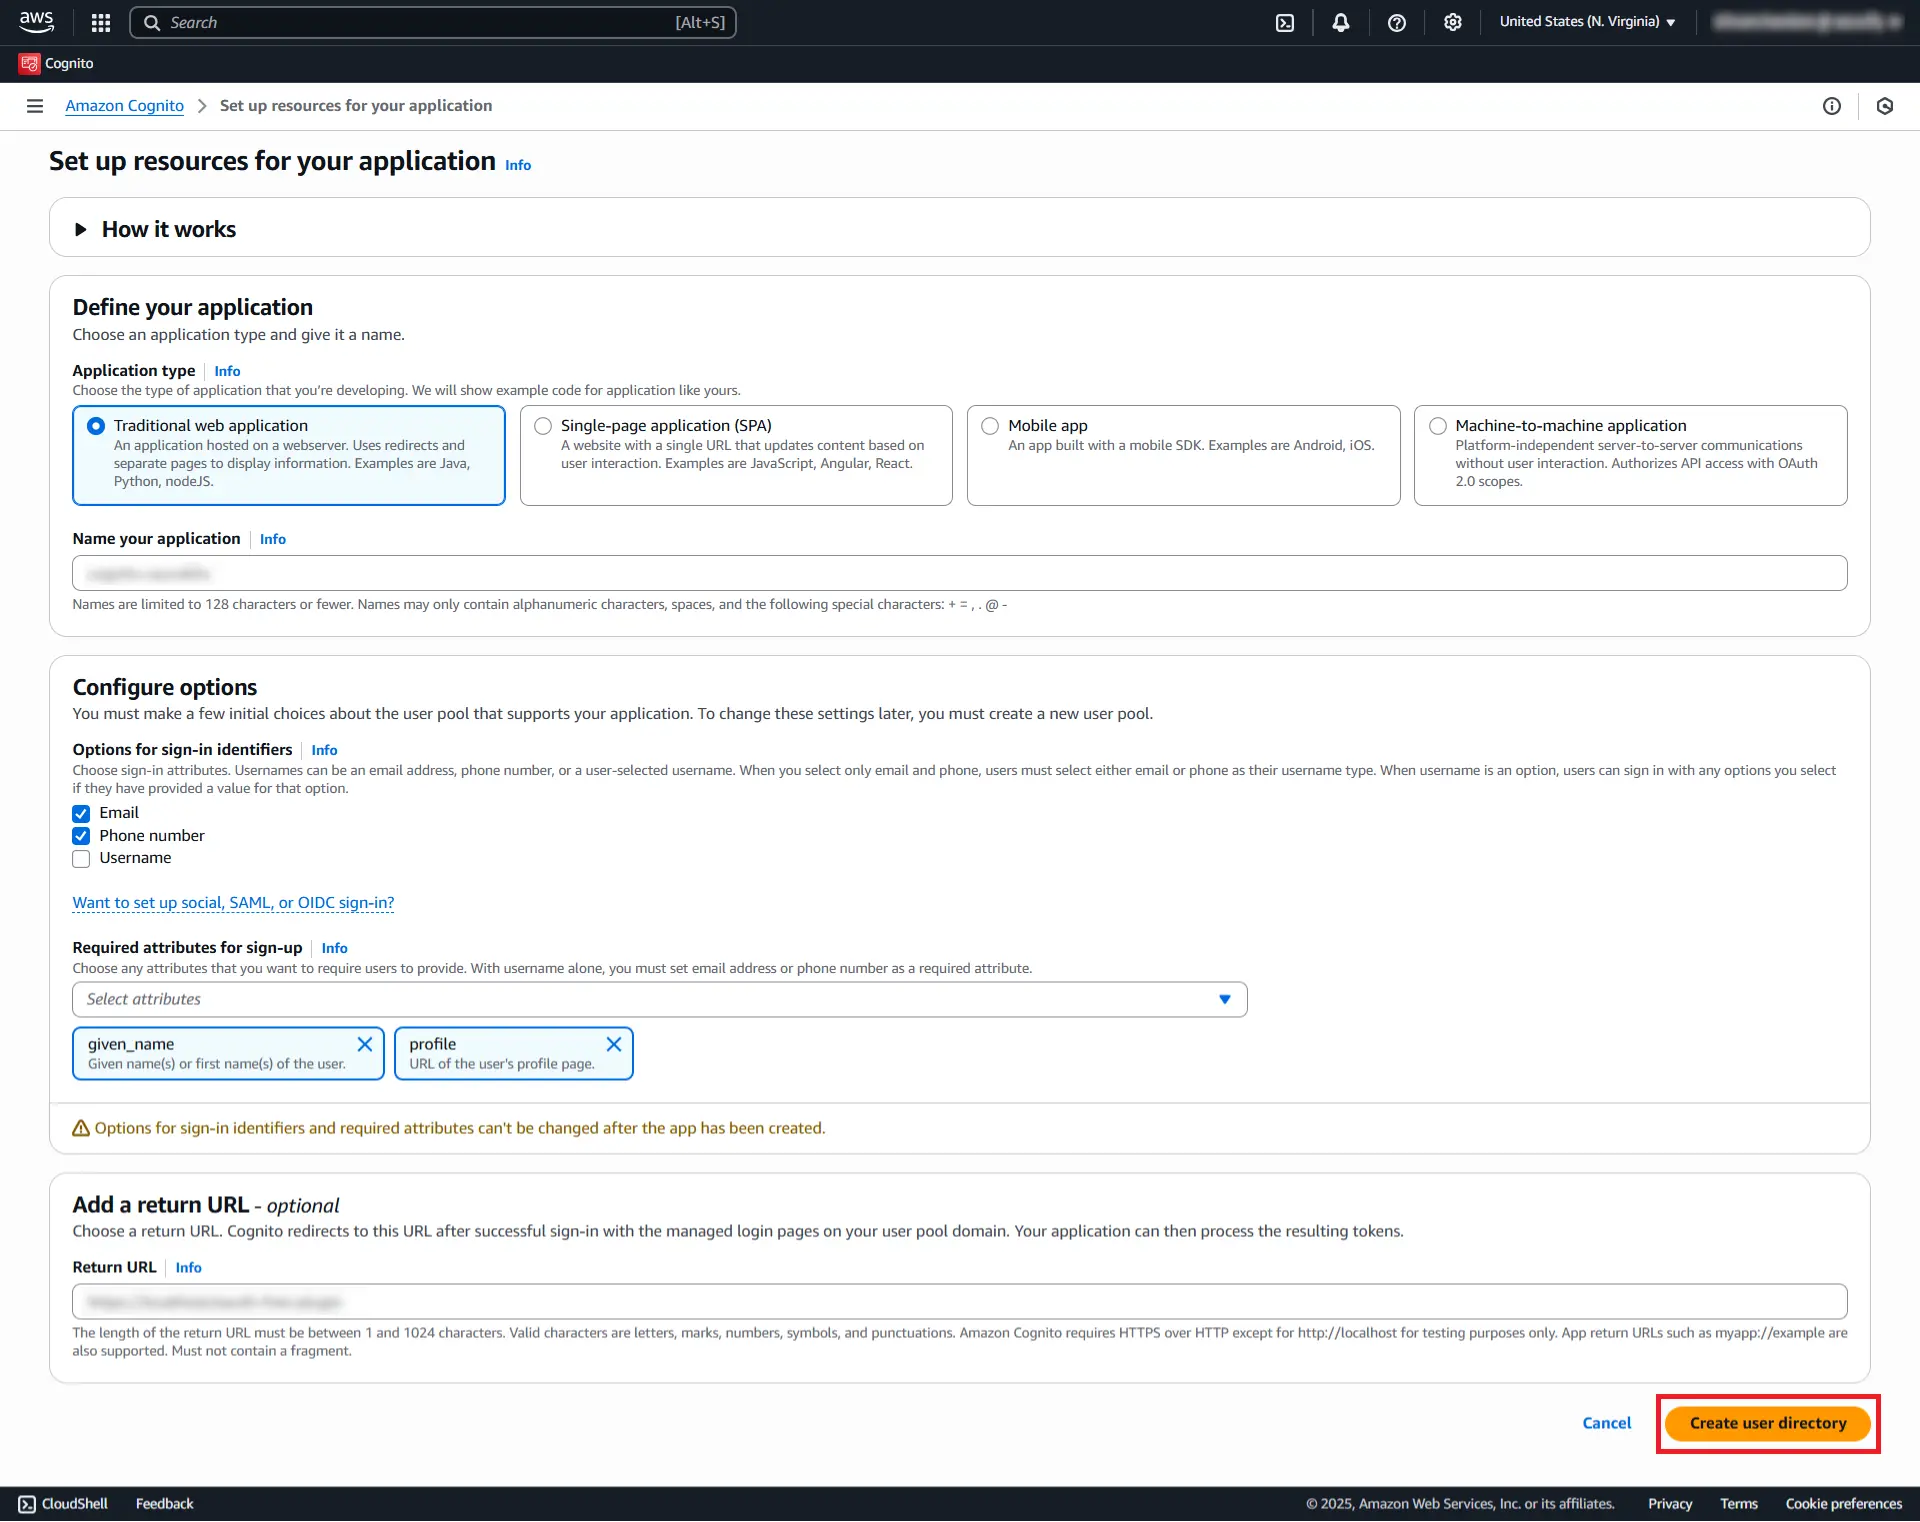
- Välj programtyp, ange namnet på ditt program och välj de attribut i din användarpool som ska användas under inloggningsprocessen.
- Under avsnittet Retur-URL lägg till Redirect/Callback URL som du får från ditt miniOrange OAuth Single Sign-On-plugin.
- Klicka sedan på Skapa användarkatalog knapp.
- Efter att ha skapat din användarpool, Välj ditt poolnamn från listan över pooler för att börja med skapande av användare.
- Gå till fliken användare, och klicka Skapa användare.
- Ange detaljer som t.ex användarnamn, e-postadress och lösenord. Klicka på Skapa användare till spara detaljerna.
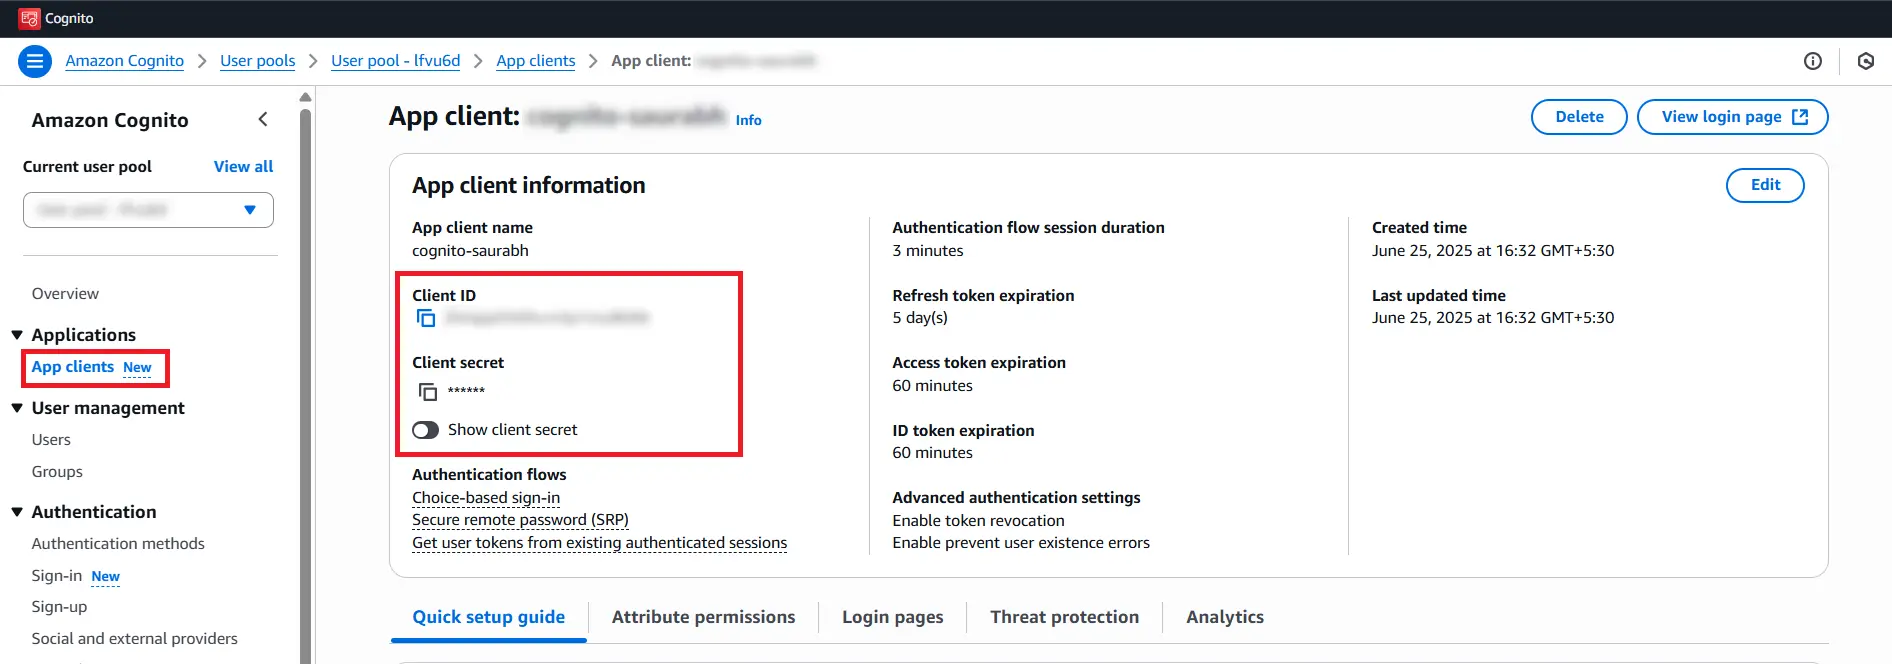
- Efter framgångsrikt skapande av användaren behöver du en kopia av Cognito domän, kund-IDoch Klienthemlighet. Gå till 'branding'-avsnittet och kopiera den fullständiga informationen under fliken Domän domännamn {ditt domännamn}.auth.{regionsnamn}.amazoncognito.com. Detta ska anges i ändpunktersfältet under
i miniOrange OAuth Single Sign-On (SSO) plugin. - För att få den kund-ID och Klienthemlighet, under 'Ansökan'fliken gå till'App-klienter' sektion. Klicka på ditt app-klientnamn för att se kund-ID och Klienthemlighet.

Obs! Om du redan har skapat en användarpool och vill ändra återanrops-/omdirigerings-URL :en, gå till fliken Inloggningssidor under din applikation, klicka på Redigera och lägg till eller uppdatera omdirigerings-URL:en.
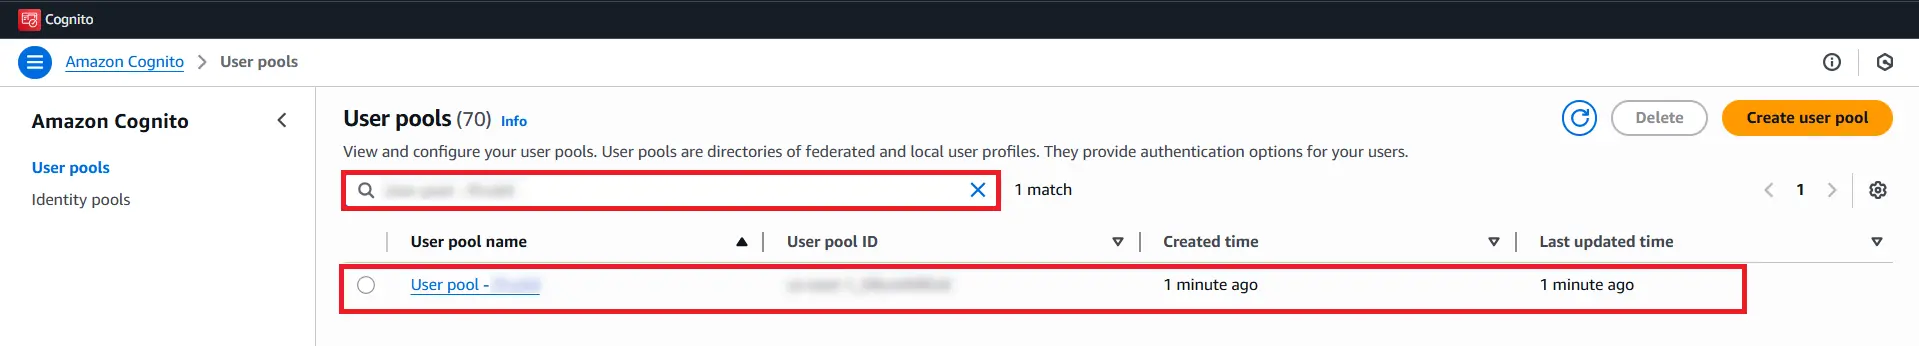
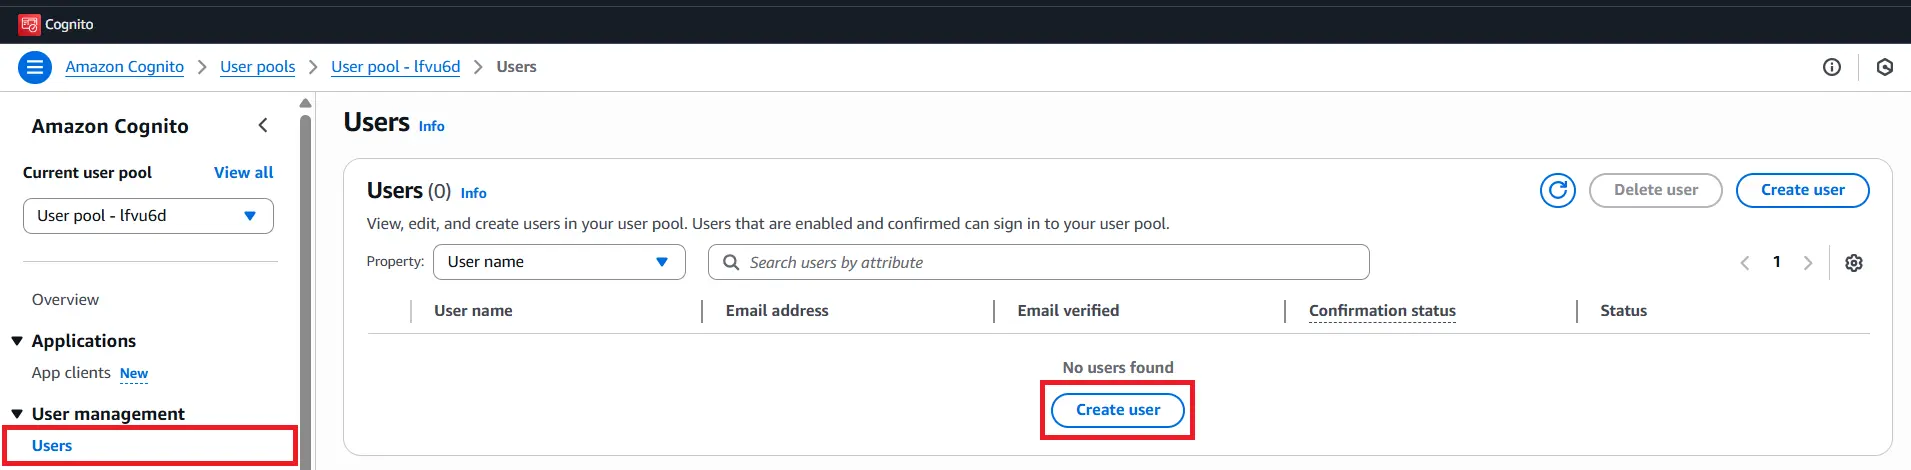
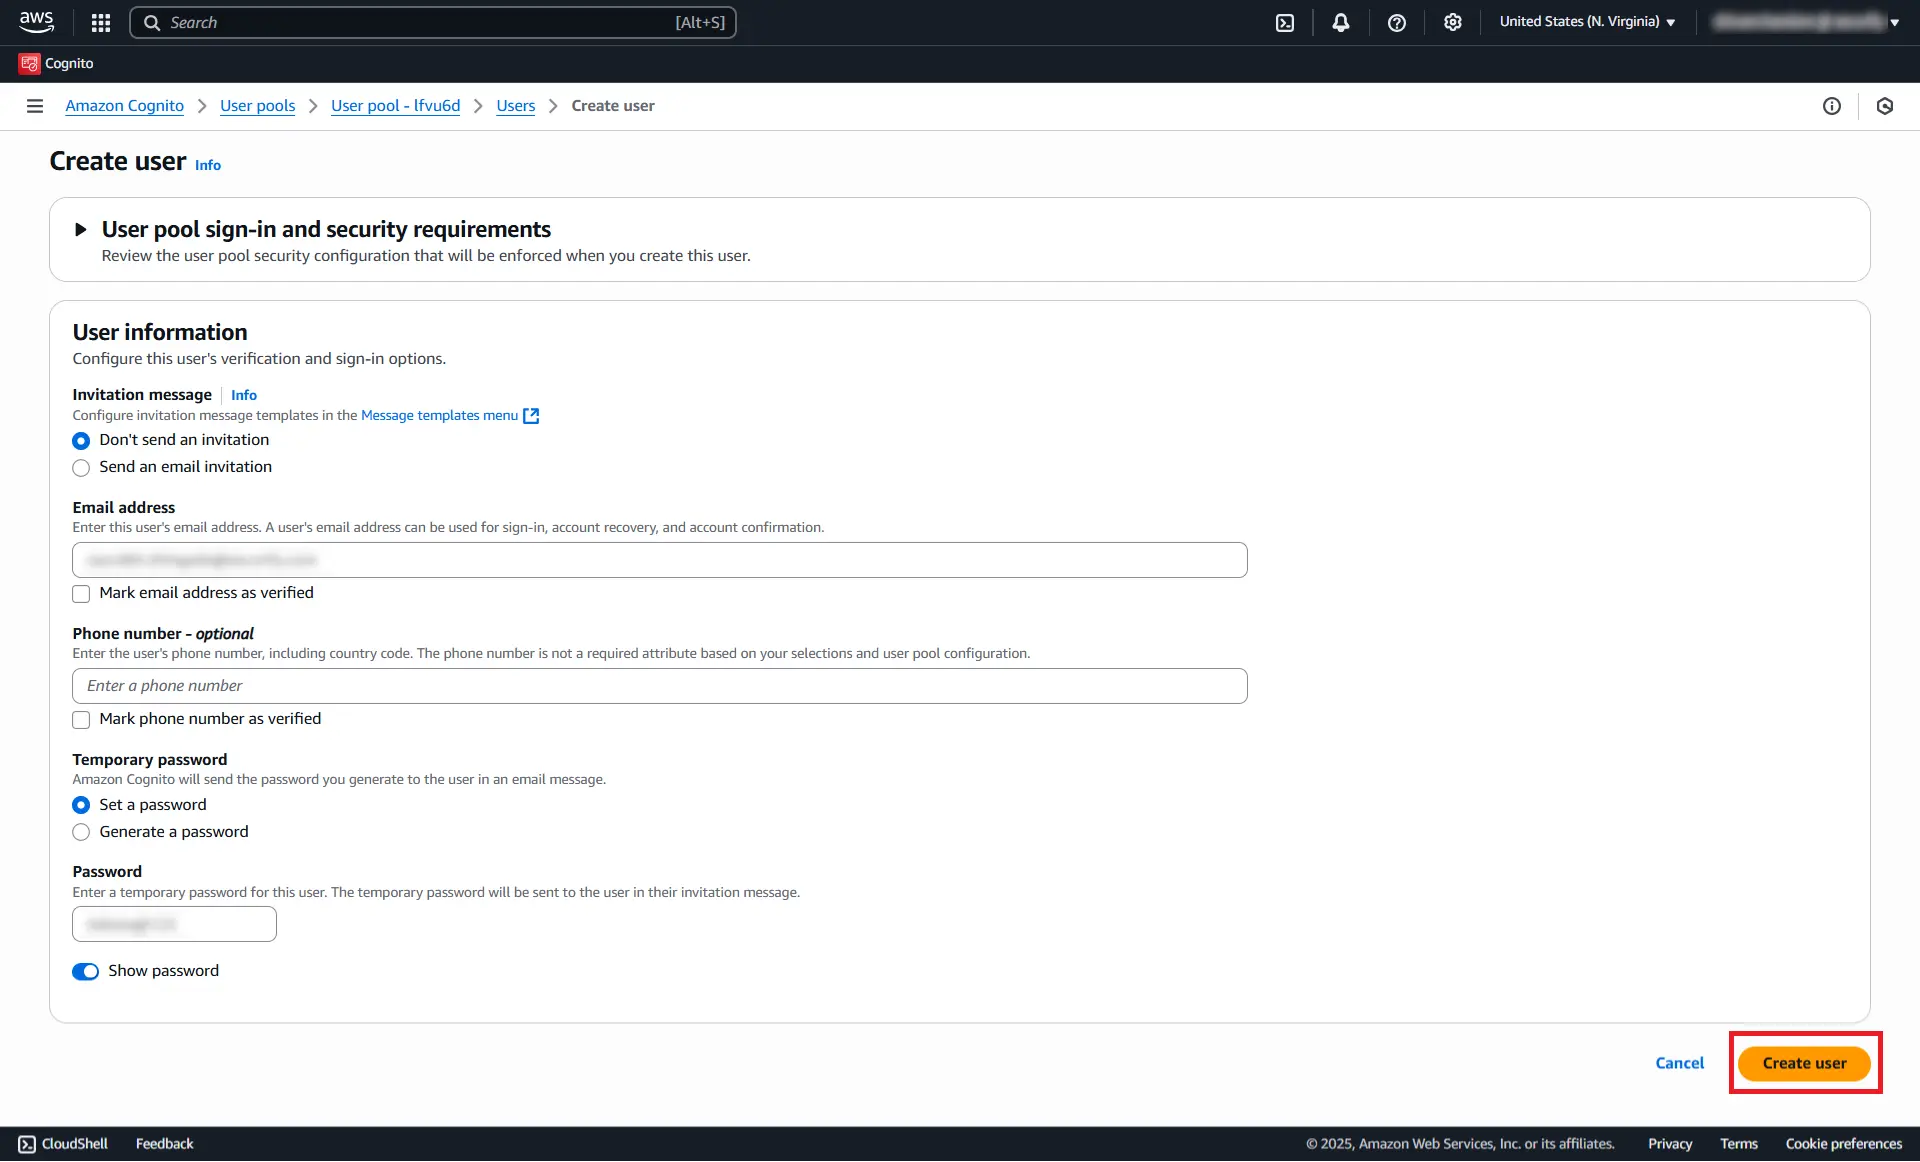
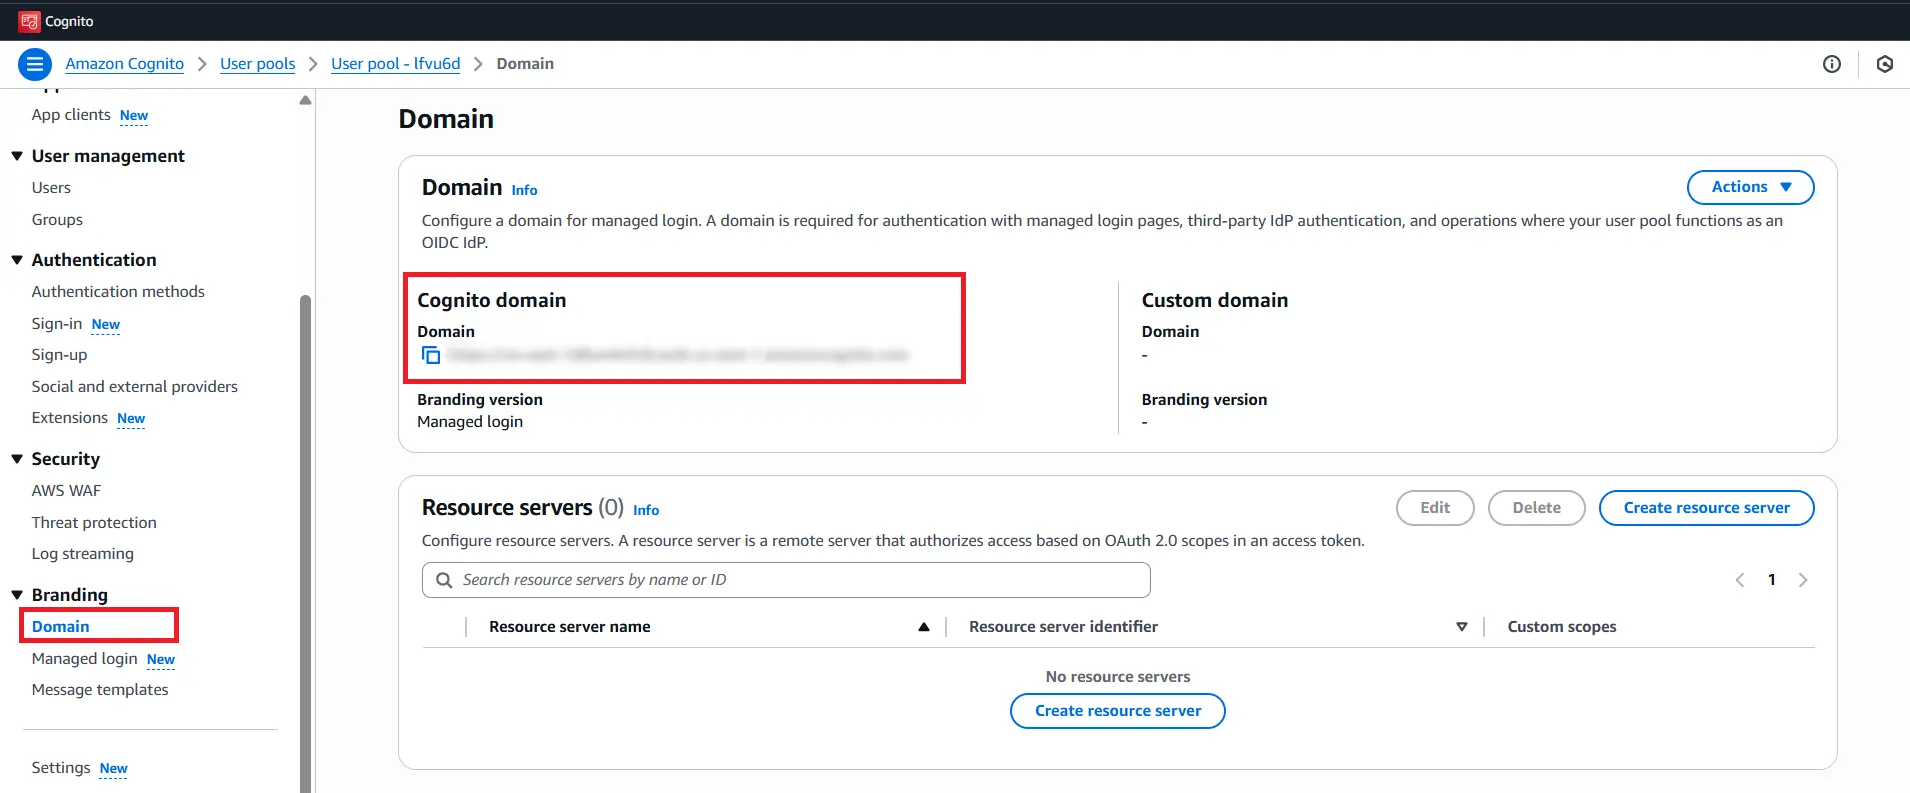
Sammanfattningsvis, genom att framgångsrikt konfigurera AWS Cognito som OAuth-leverantör har du aktiverat sömlös AWS Cognito Single Sign-On (SSO) och auktorisering för dina slutanvändare i WordPress.
Steg 2: Konfigurera WordPress som OAuth-klient
- AWS Cognito SSO
- AWS Cognito SSO med gruppkartläggning(Premium)
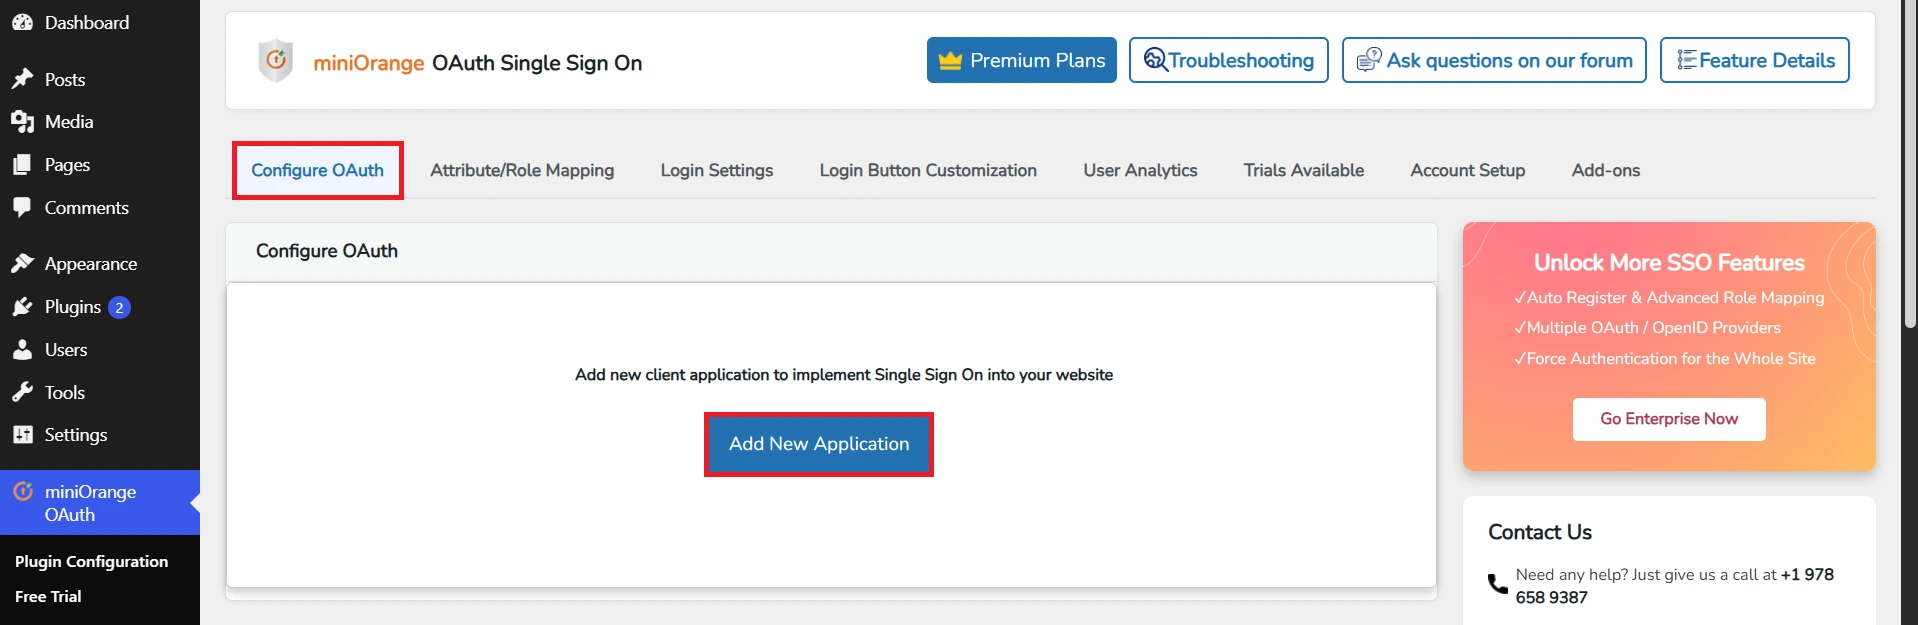

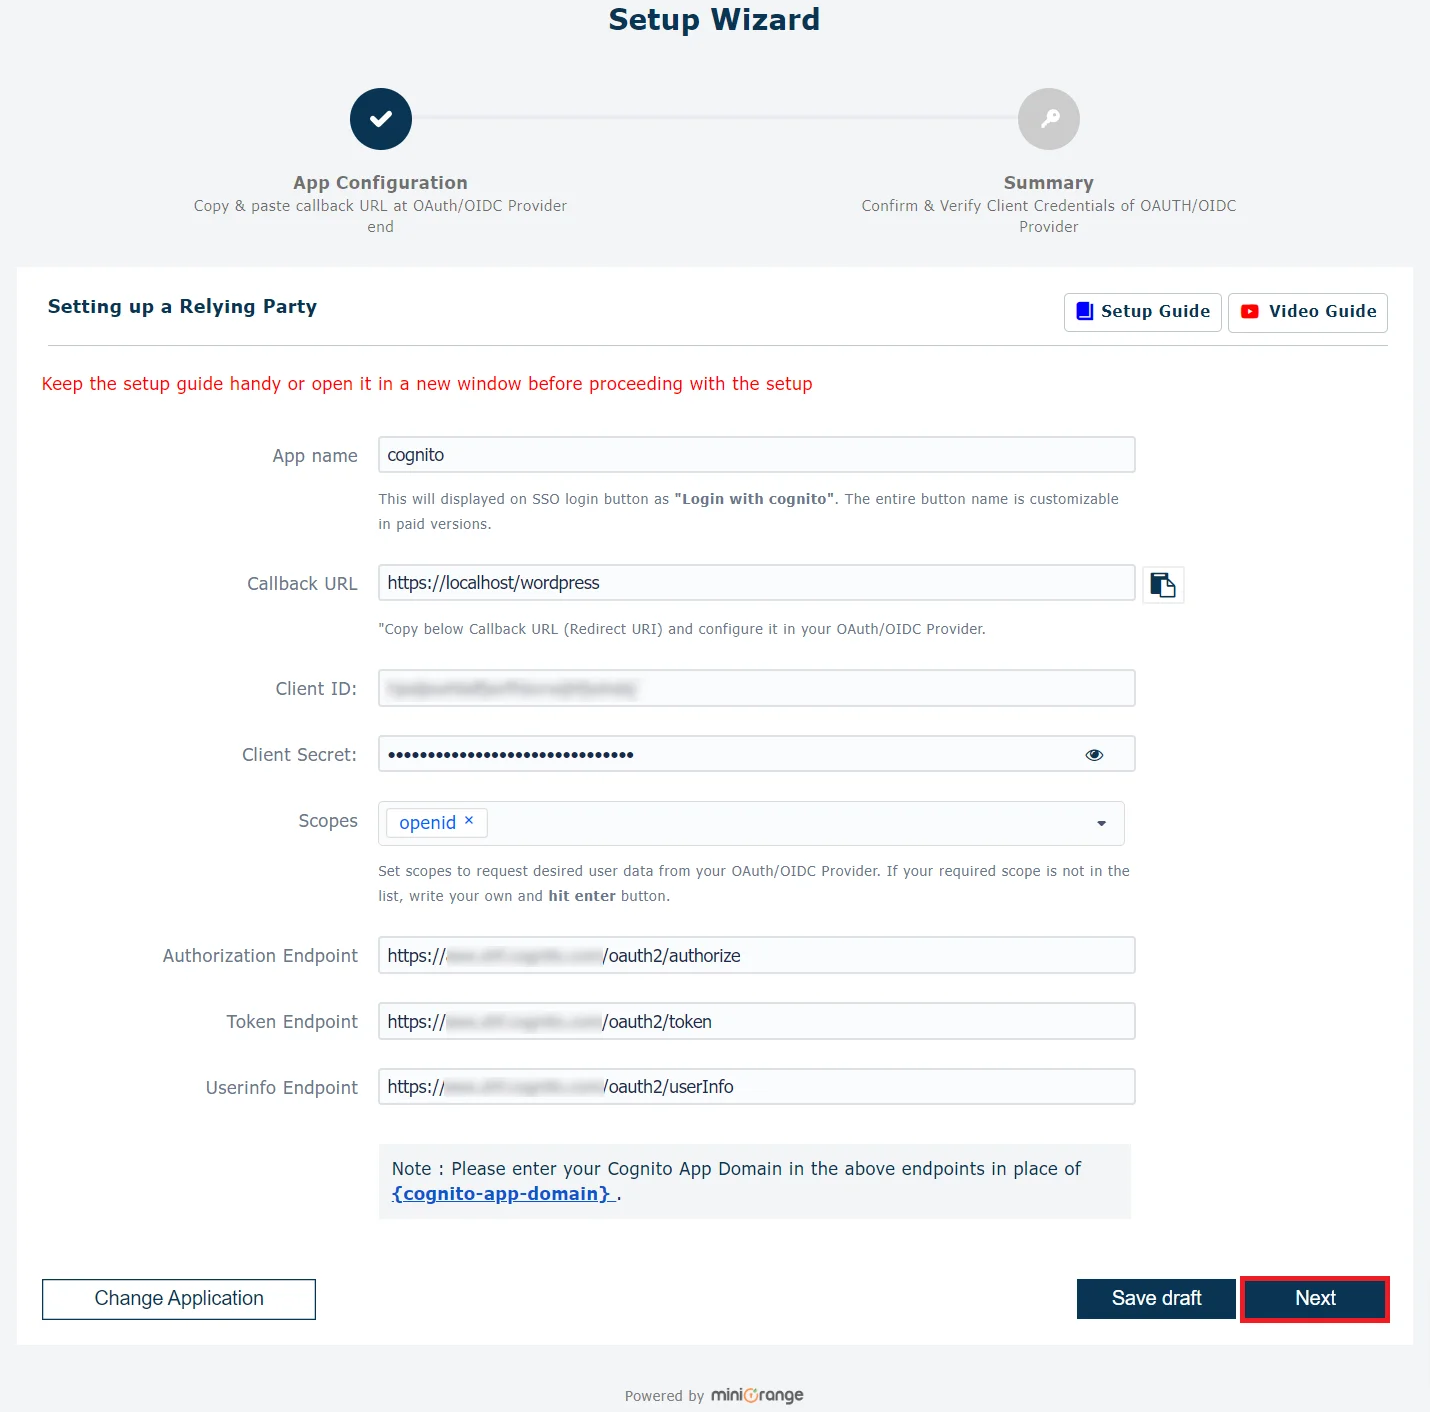


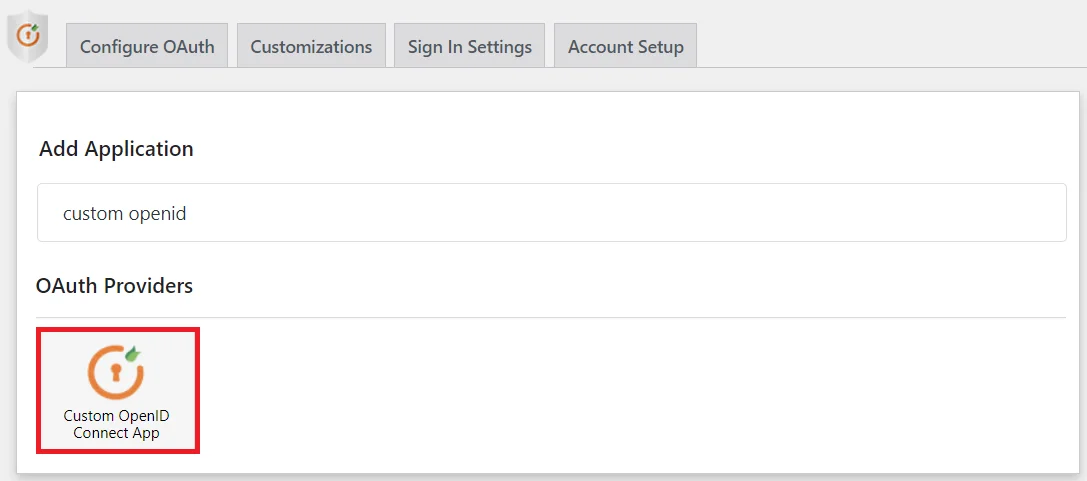
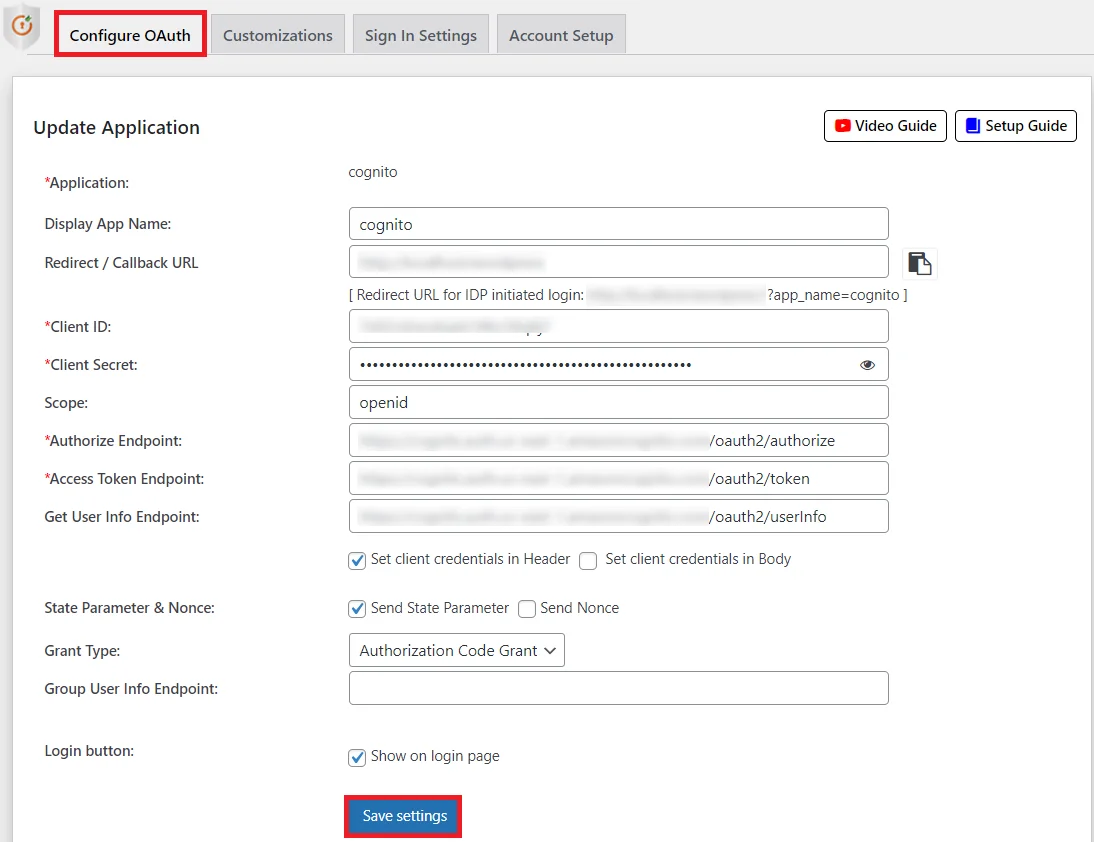
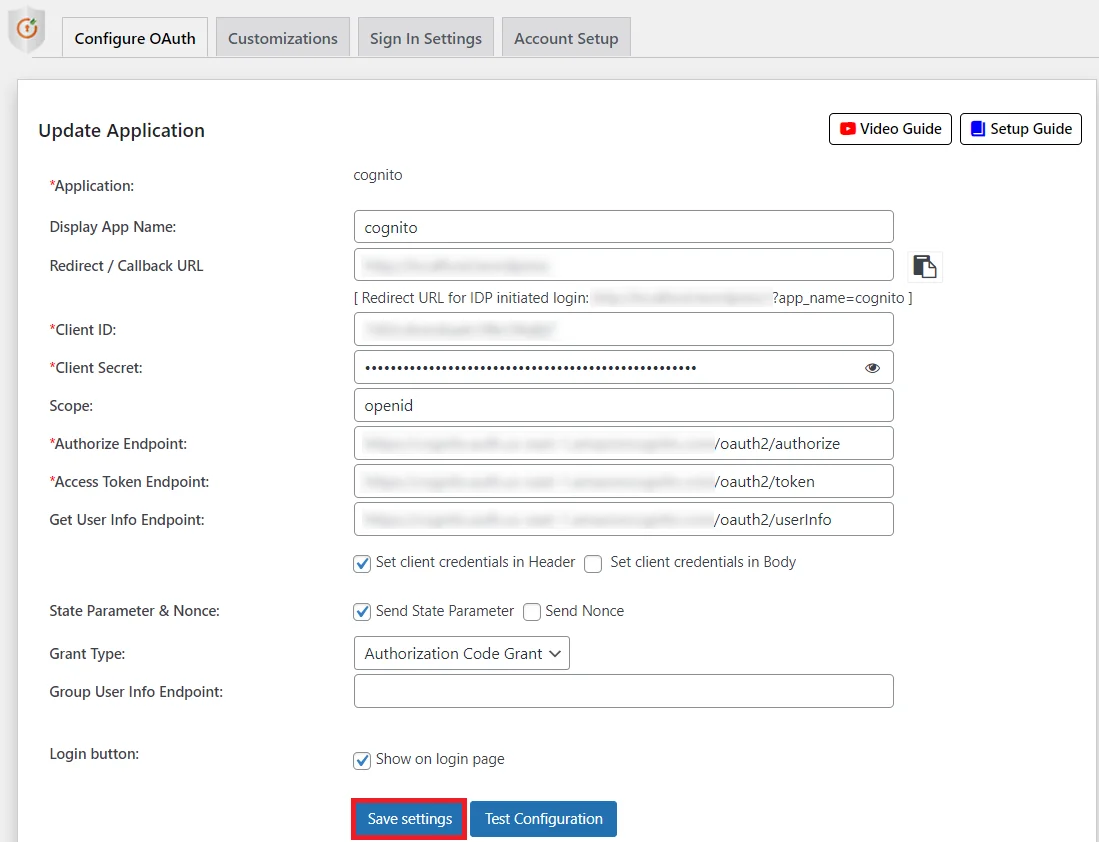
Steg 3: Mappning av användarattribut
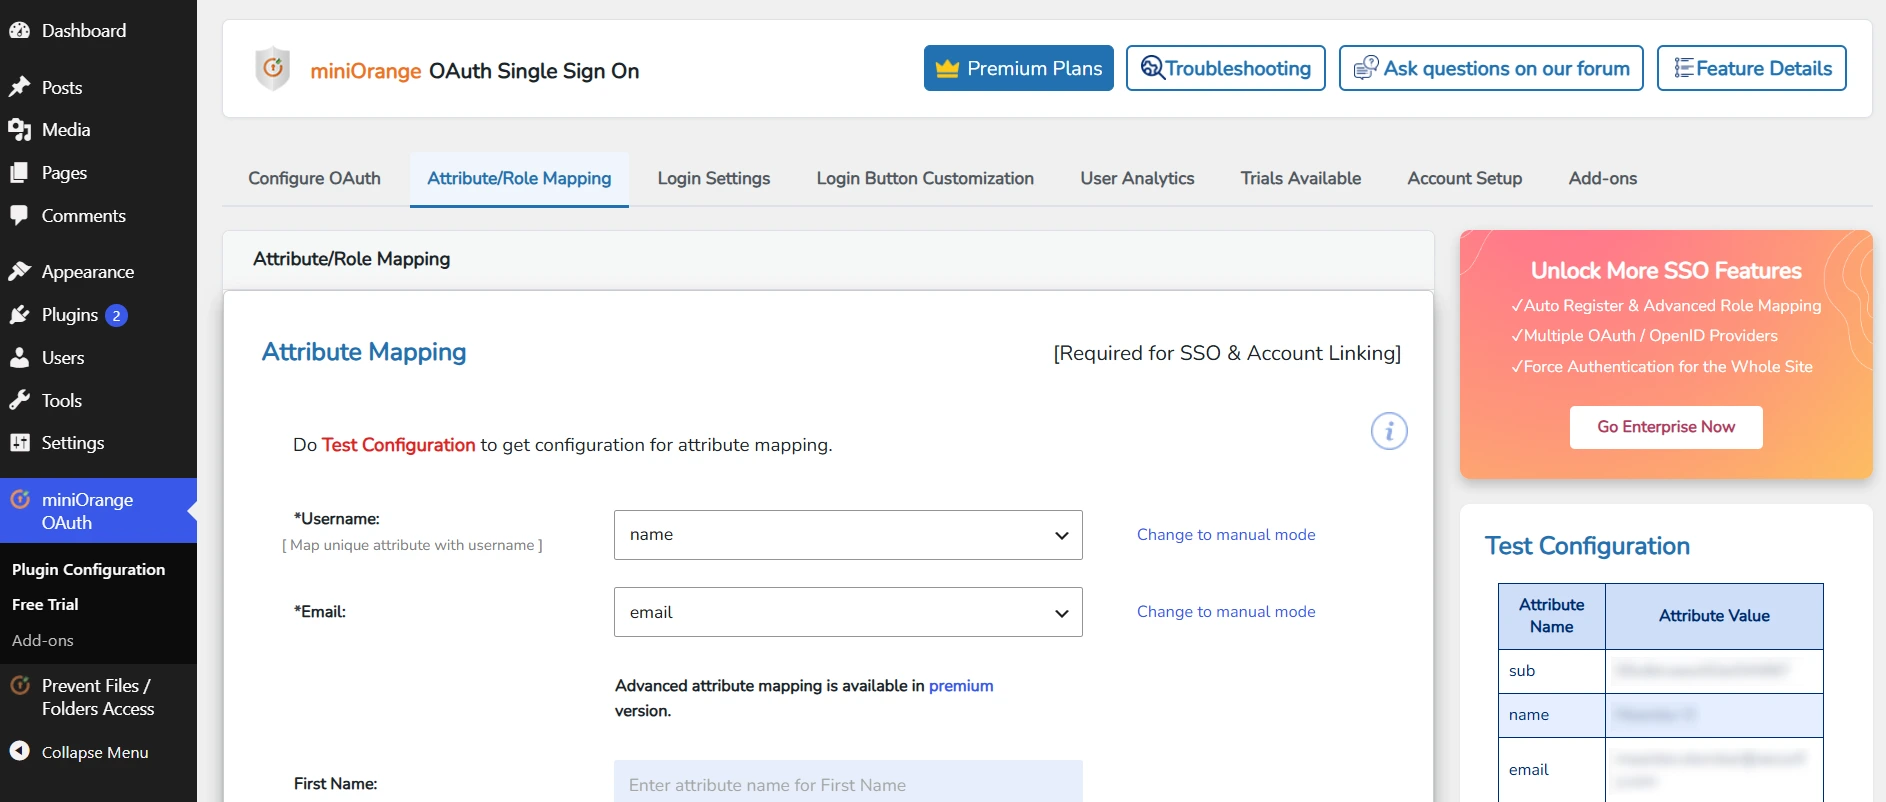
- Användarattributmappning är obligatorisk för att göra det möjligt för användare att framgångsrikt enkel inloggning på WordPress med AWS SSO. Vi kommer att ställa in användarprofilattribut för WordPress med inställningarna nedan.
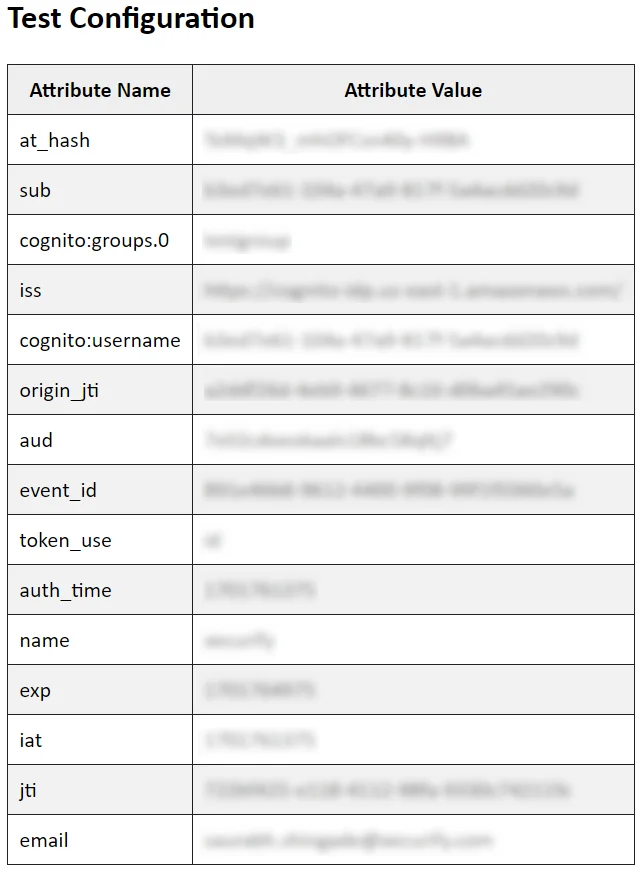
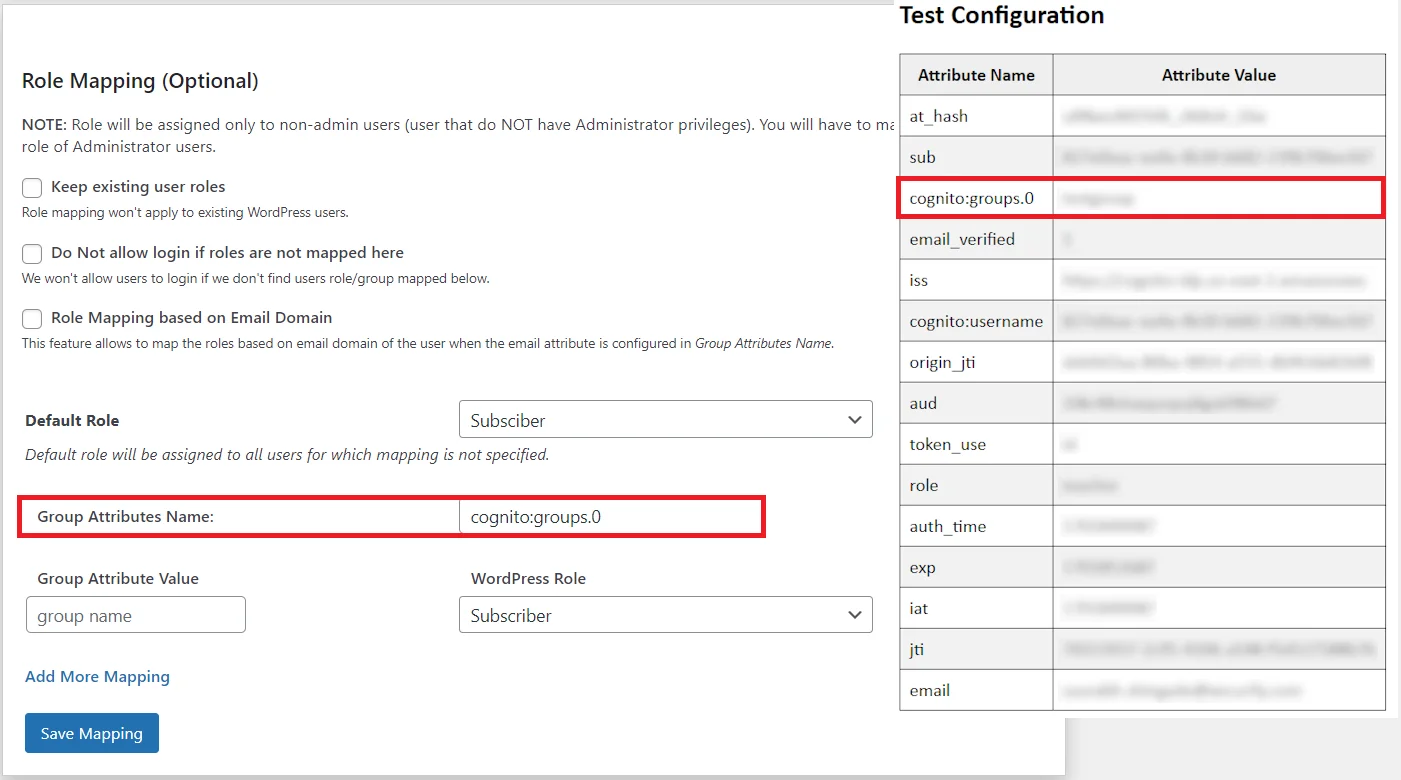
- När du ser alla värden i Test Configuration, gå till Attribut/rollmappning flik, mappa ett attribut med ett användarnamn som är unikt för varje användare. Du kartlägger även andra attribut som förnamn, efternamn etc. Klicka på Spara.
Hitta användarattribut
Steg 4: Rollmappning [Premium]
- Aktivera rollmappning: För att aktivera rollmappning måste du mappa attribut för gruppnamn. Välj attributnamnet från listan över attribut som returnerar rollerna från din leverantörsapplikation.
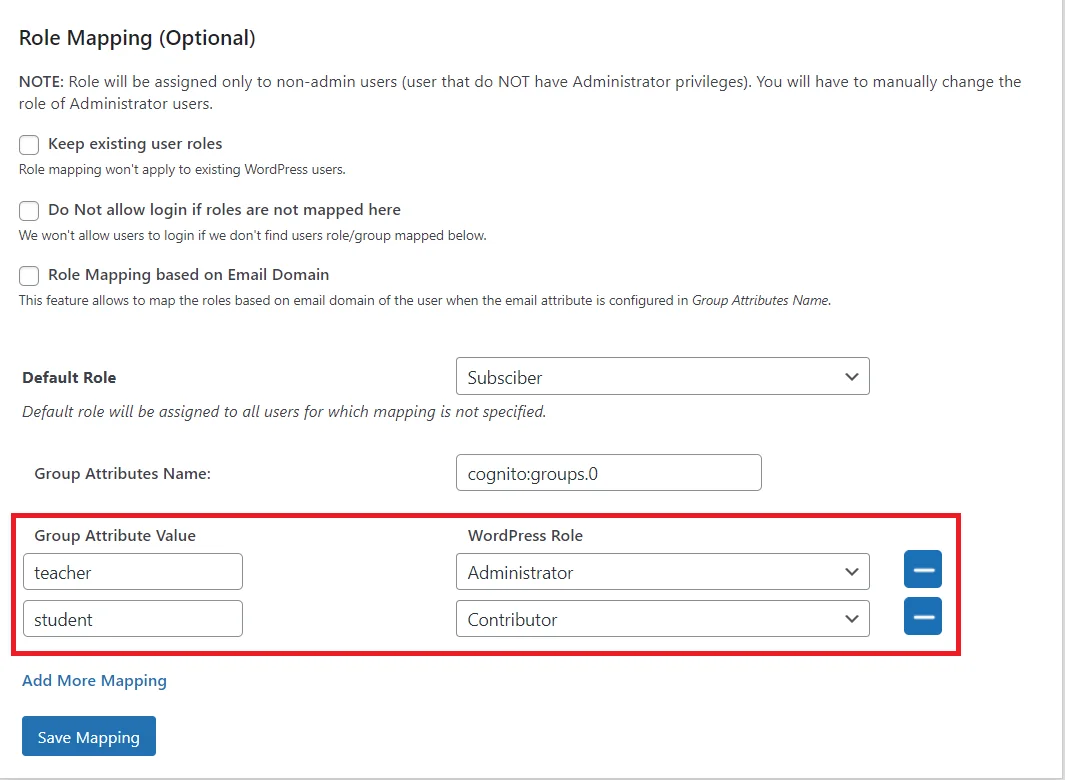
T.ex: Roll - Tilldela WordPress-rollen till leverantörsrollen: Baserat på din leverantörsapplikation kan du tilldela WordPress-rollen till dina leverantörsroller. Det kan vara en elev, lärare, administratör eller någon annan beroende på din ansökan. Lägg till leverantörsrollerna under Group Attribute Value och tilldela den nödvändiga WordPress-rollen framför den under WordPress-rollen.
Till exempel, i bilden nedan. Lärare har tilldelats rollen som administratör och elev tilldelas rollen som bidragsgivare. - När du har sparat mappningen kommer leverantörsrollen att tilldelas WordPress-administratörsrollen efter SSO.
Exempel: Enligt det givna exemplet kommer användare med rollen "lärare" att läggas till som administratör i WordPress och "student" kommer att läggas till som bidragsgivare.
Steg 5: Inloggningsinställningar
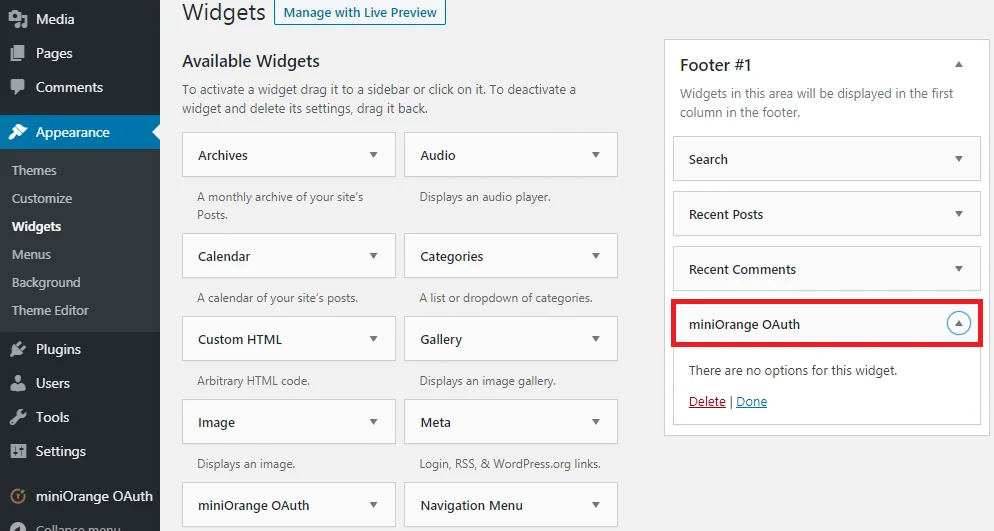
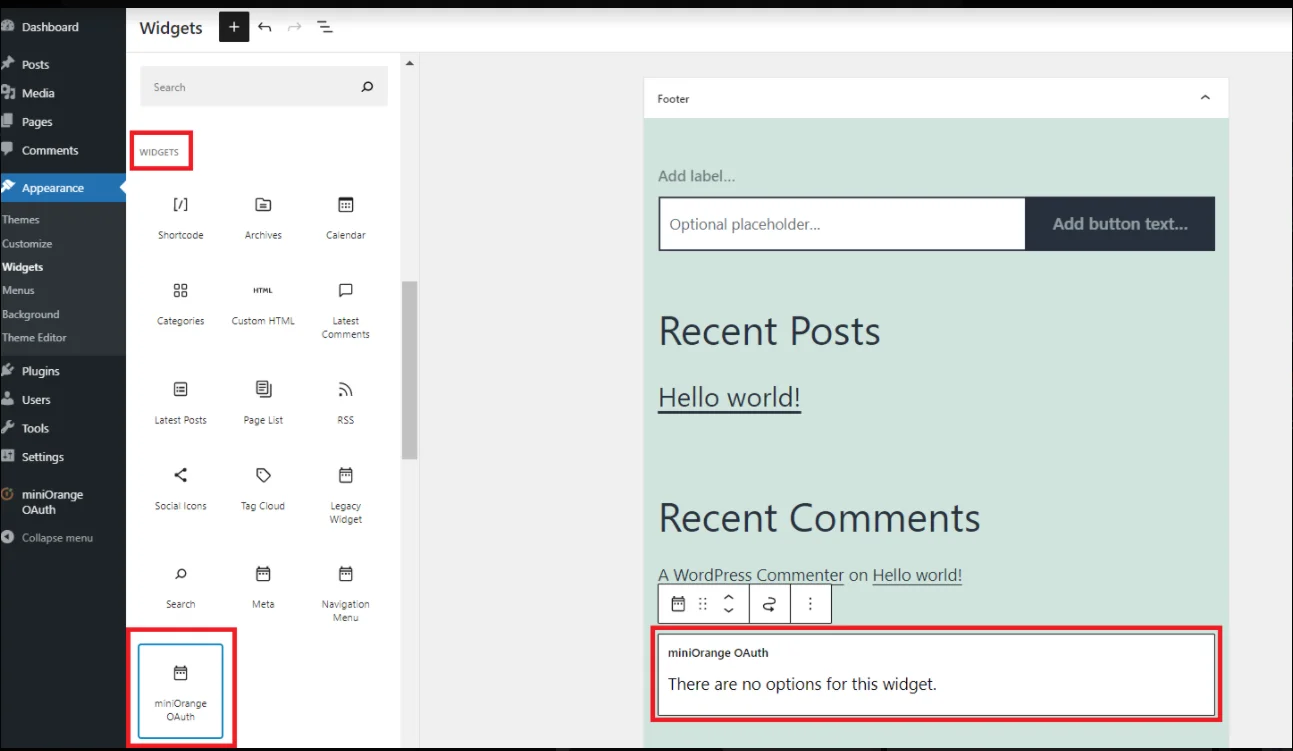
- Inställningarna på fliken Inställningar för enkel inloggning (SSO) definierar användarupplevelsen för enkel inloggning (SSO). För att lägga till en AWS Cognito-inloggningswidget på din WordPress-sida måste du följa stegen nedan.
- WordPress 5.7 och senare
- WordPress 5.8
- WordPress 5.9 och senare
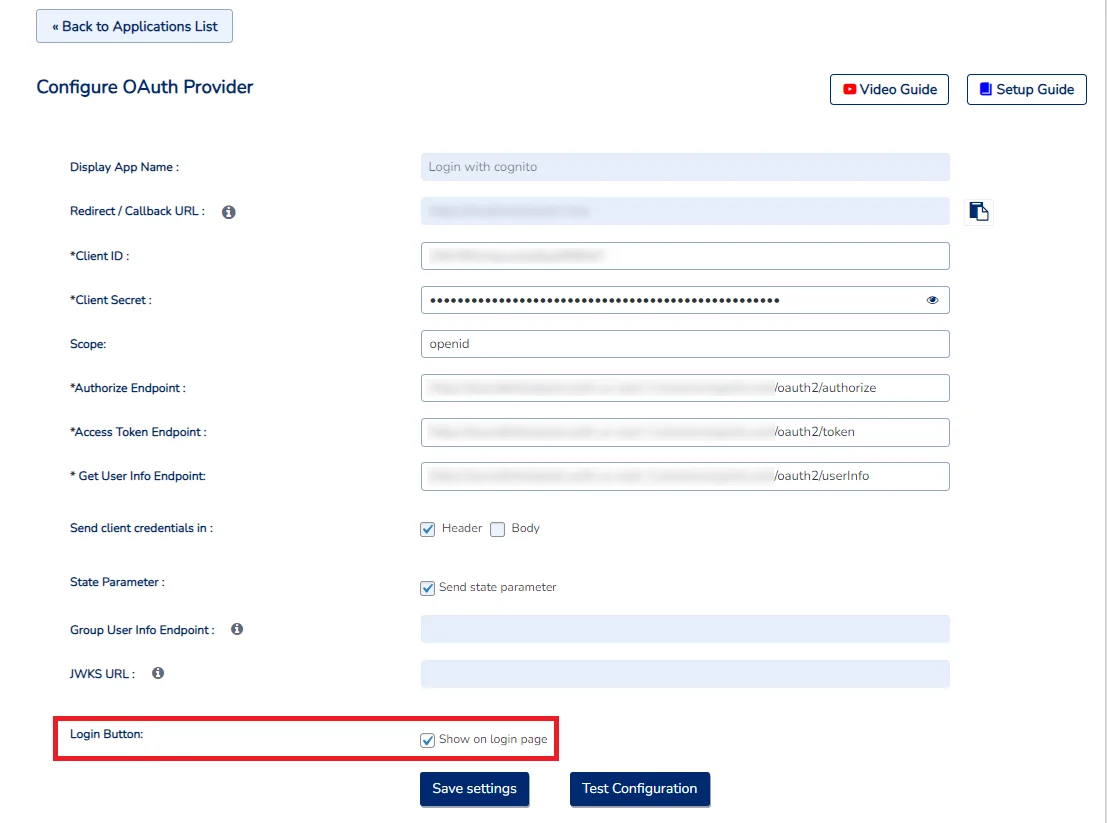

Sammanfattningsvis, efter att ha konfigurerat AWS Cognito som en OAuth-leverantör och WordPress som en OAuth-klient har du uppnått en smidig och säker autentiseringsprocess för dina användare. Genom AWS Cognito Single Sign-On (SSO) kan du säkerställa en robust användarupplevelse i WordPress-miljön. Detta gör det möjligt för användare att enkelt komma åt flera applikationer med en enda uppsättning inloggningsuppgifter. Genom integrationen av AWS Cognito OAuth som den primära autentiseringslösningen kan användare säkert logga in på sina WordPress-konton med sina befintliga AWS Cognito-uppgifter.
Felsökning av fel
Lär dig mer ➔Ogiltig Förfrågan 
För att åtgärda problemet, konfigurera rätt Auktoriseringsslutpunkt i plugin-programmet. Du kan bekräfta korrekt format för slutpunkten härifrån.
ogiltigt_scope
Se till att du har angett korrekta Scopes i plugin-programmet. Du verifierar stegen från den här installationsguiden.
redirect_mismatch
För att åtgärda problemet, konfigurera rätt omdirigerings-URL i Cognito Developer-applikationen från plugin-programmet. Du kan läsa stegen i installationsguiden här.
ogiltig_klient
För att åtgärda problemet, vänligen konfigurera rätt klienthemlighet i plugin-programmet. Du kan se dessa steg för att konfigurera rätt klienthemlighet från installationsguiden.
Vanliga frågor
Jag vill inaktivera registreringsalternativet nu på kognitosidan vid tidpunkten för AWS Cognito SSO?
Gå till din användarpool i Cognito. Under Allmänna inställningar, gå till Policyer. Välj alternativet Tillåt endast administratörer att skapa användare och Spara ändringar. Läs mer
Autentiseringsflöde är inte aktiverat när AWS Cognito konfigureras som en OAuth-leverantör
Det här felet har troligen uppstått eftersom du kanske inte har aktiverat följande kryssrutor "användarnamn lösenordsautentisering för admin-API:er för autentisering" och "användarnamn lösenordsbaserad autentisering" när du konfigurerade appklienten i Cognito-användarpoolen. Läs mer
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


