
Så här konfigurerar du Azure AD SSO för OAuth via WordPress
Azure AD SSO för OAuth använder WordPress Authorization-flöde för att ge användare säker åtkomst till WordPress-webbplatser. Med vårt OAuth Single Sign-On (SSO)-plugin för WordPress fungerar Azure AD som OpenID Connect- och OAuth-leverantör, vilket säkerställer säker inloggning för WordPress-webbplatser. Integreringen av Azure AD för WordPress förenklar och säkrar inloggningsprocessen med Azure AD SSO. Vår Azure AD SSO för WordPress-lösning hjälper till att säkra SSO för WordPress-inloggning så att användare autentiseras med sina inloggningsuppgifter för Azure AD/Office 365/Microsoft Ultra ID. Sömlöst stöd för avancerade SSO-funktioner som attribut- och gruppmappning, synkronisering av WordPress-användaruppgifter med Azure AD Office 365, stöd för SSO-inloggning i Azure AD Multi-Tenancy, ifyllning av medarbetarinformation från Azure AD till WordPress, SSO för intranät/internet, mappning av profilbilden från Azure AD/Office 365 till din WordPress-avatar, etc.







Azure-integration för WordPress ger funktionalitet för att hantera alla användaroperationer från din WordPress-webbplats. [Synkronisera användarprofil från WordPress till Microsoft Entra ID (Azure AD)]
Förutsättningar: Ladda ner och installation
- Logga in på din WordPress-instans som admin.
- Gå till WordPress Dashboard -> Plugins och klicka på Lägg till en ny.
- Sök efter en OAuth Single Sign-On (SSO)-plugin för WordPress och klicka på installera nu.
- När du har installerat klicka på Aktivera.
Så här konfigurerar du Azure AD Single Sign-On för WordPress med OAuth.
Följ dessa snabba och enkla steg för att konfigurera Azure AD SSO för WordPress.
Steg 1: Konfigurera Microsoft Entra ID (Azure AD) som OAuth-leverantör för WordPress-inloggning
- Logga in Microsoft Entra ID (Azure AD)-portal.
- Välja Microsoft Entra ID (Azure AD).
- Klicka på i den vänstra navigeringspanelen Appregistreringar tjänst och klicka Ny registrering.
- Konfigurera följande alternativ för att skapa en ny applikation.
- Ange ett namn för din ansökan under Namn textfält.
- I de kontotyper som stöds väljer du det tredje alternativet "Konton i vilken organisationskatalog som helst (för autentisering av användare med användarflöden).
- I avsnittet Omdirigera URI väljer du webbapplikation och ange Återuppringnings-URL från miniOrange OAuth Client-plugin (fliken Konfigurera OAuth) och spara det under Omdirigeringsadress textruta.
- Klicka på Registrera knappen för att skapa din applikation.
- Microsoft Entra ID (Azure AD) tilldelar ett unikt applikations-ID till din applikation. De ansöknings-ID är din kund-ID och Katalog-ID är din Hyresgäst ID, ha dessa värden till hands eftersom du behöver dem för att konfigurera miniOrange OAuth Client-plugin.
- Gå till Certifikat och hemligheter från den vänstra navigeringspanelen och klicka på Ny kundhemlighet. Ange beskrivning och utgångstid och klicka på ADDERA alternativ.
- Kopiera den hemliga nyckeln "värde" och håll värdet till hands som det kommer att krävas senare för att konfigurera Klienthemlighet under miniOrange OAuth Client Plugin.



Obs! Klienthemligheten för din utvecklarapplikation löper ut om 180 dagar. För att säkerställa fortsatt funktionalitet måste du generera en ny klienthemlighet innan den löper ut och uppdatera den i OAuth Single Sign-On-pluginet.

Sammanfattningsvis, genom att framgångsrikt konfigurera Azure AD som OAuth-leverantör har du aktiverat Azure AD SSO-inloggning för WordPress och auktorisering för dina slutanvändare i WordPress.
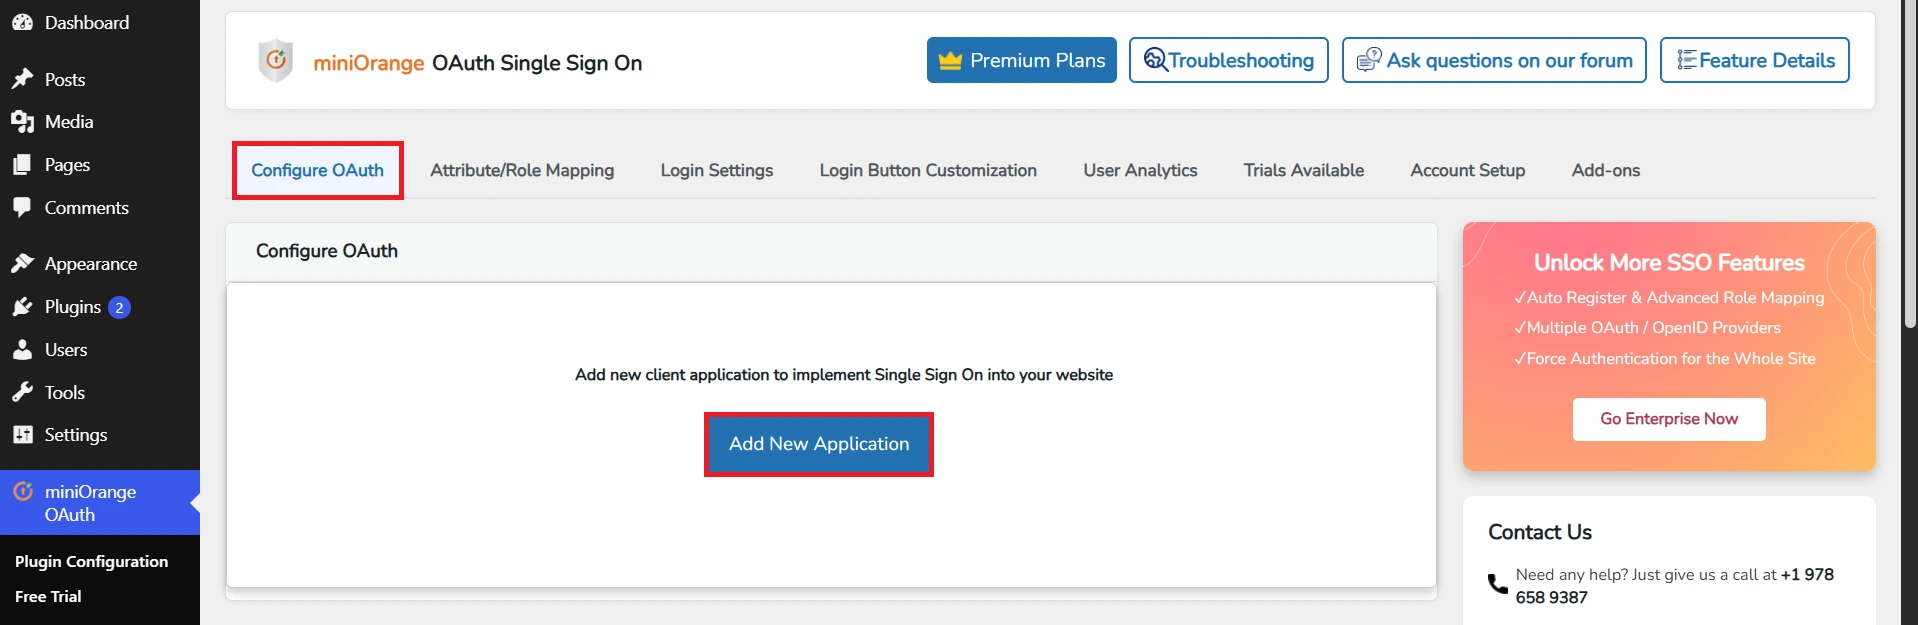
Steg 2: Konfigurera WordPress som OAuth-klient
- Gratis
- Premium


Steg 3: Mappning av användarattribut
- Användarattributmappning är obligatorisk för att göra det möjligt för användare att logga in på WordPress. Vi kommer att ställa in användarprofilattribut för WordPress med inställningarna nedan.
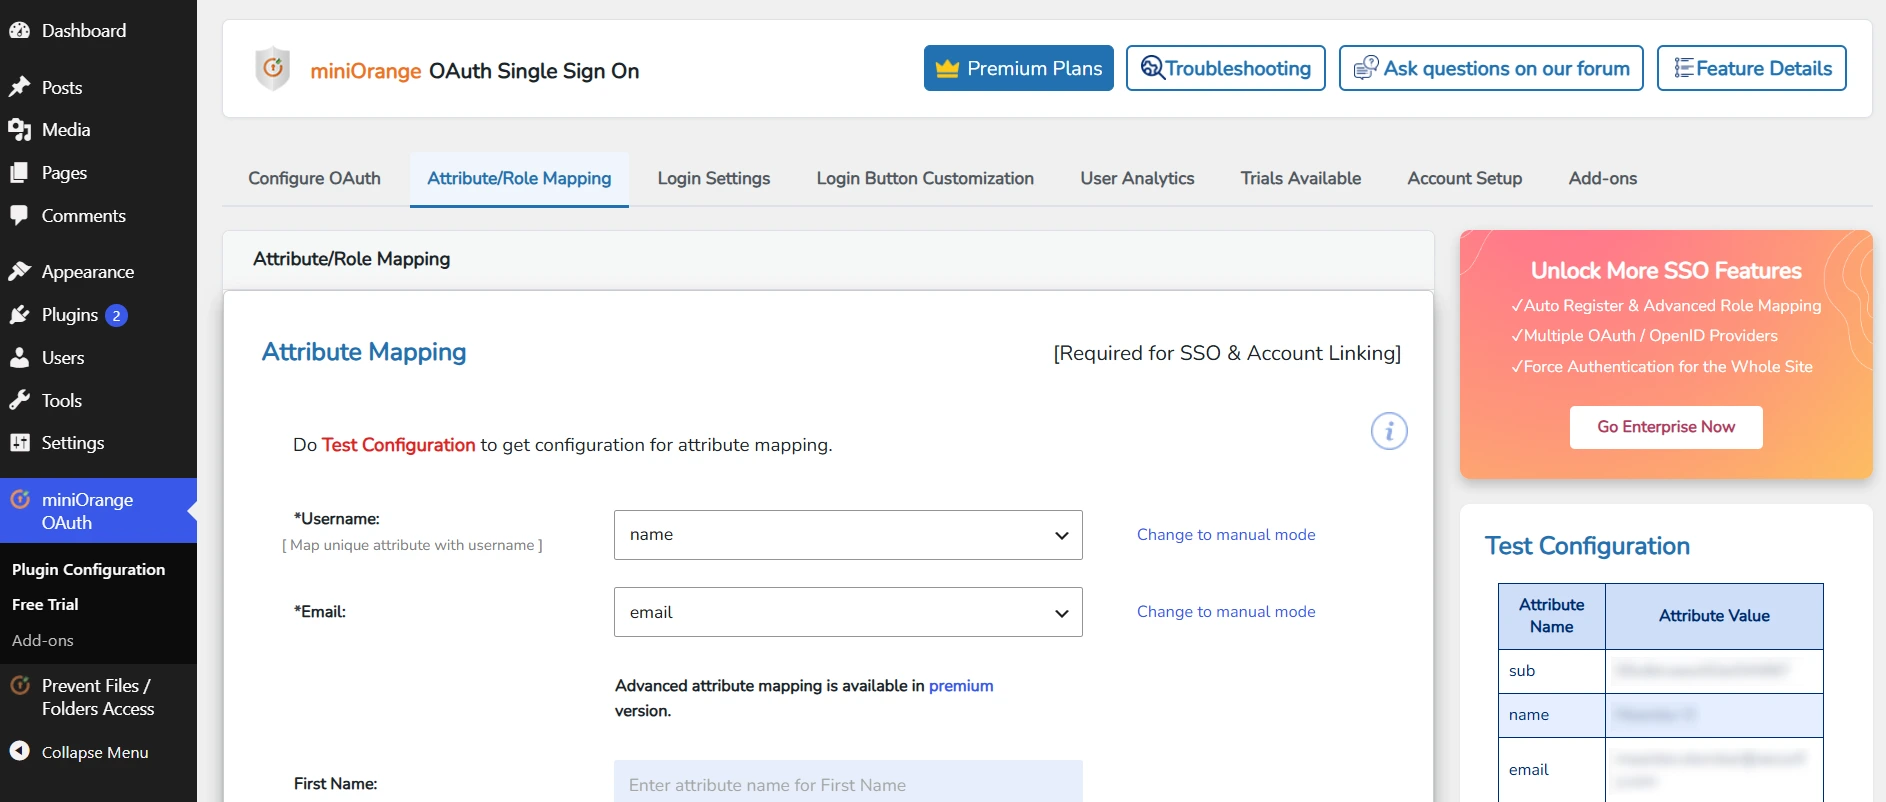
- Gå till Konfigurera OAuth flik. Scrolla ner och klicka på Testkonfiguration.
- Du kommer att se alla värden som returneras av din OAuth-leverantör till WordPress i en tabell. Om du inte ser värdet för förnamn, efternamn, e-post eller användarnamn, gör de nödvändiga inställningarna i din OAuth-leverantör för att returnera denna information.
- När du ser alla värden i Test Configuration, gå till Attribut/rollmappning fliken får du upp en lista över attribut i rullgardinsmenyn.
Hitta användarattribut:

Steg 4: Microsoft Entra ID (Azure AD) profil/gruppmappning
- Gå till Program → Välj det program där du vill konfigurera gruppmappningen för Azure AD SSO för WordPress. Gå nu till API-behörigheter fliken.
- Klicka på Lägg till rättighet knappen och sedan Microsoft Graph API -> Delegerade behörigheter och välj openid, profil omfattning och klicka på Lägg till behörigheter knapp.
- Klicka på Ge samtycke för Demo-knappen.
- Gå till fliken Manifest och hitta gruppmedlemskapsanspråk och ändrar dess värde till "Allt" och klicka på spara knapp.
- Nu skulle du kunna få gruppens värde i Testkonfigurationsfönstret.
- Du kan följa avsnittet om rollmappning för att mappa grupperna till Azure AD SSO för WordPress.


4.1 OAuth för WordPress - Grupp-/Profilmappning [Premium]
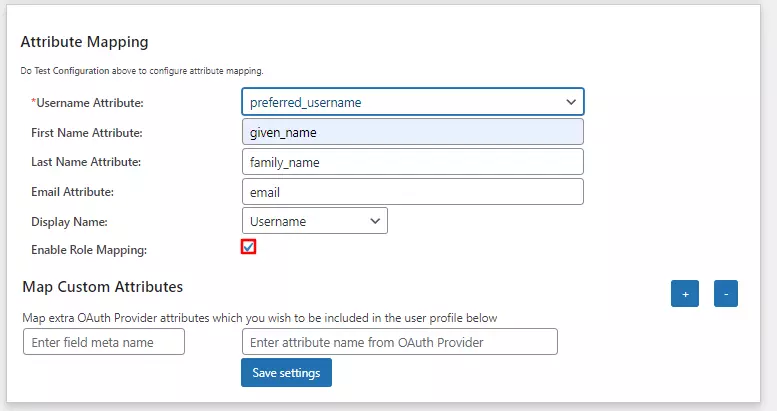
- Gå till Attributmappning avsnittet i plugin-programmet och mappa attributnamnen från testkonfigurationstabellen. Se till Aktivera rollmappning alternativet är aktiverat och klicka på Spara inställningar knapp. (Se skärmdumpen)
- Rulla ner och gå till Rollkartläggning avsnitt måste du kartlägga Gruppattributnamn. Välj attributnamnet från listan över attribut som returnerar grupperna från testkonfigurationstabellen för Azure Active Directory (Azure AD).
T.ex:Grupper - Tilldela WordPress-rollen till leverantörsgrupperna: Baserat på Azure Active Directory (Azure AD)-applikationen kan du allokera WordPress-rollen till Azure AD Groups. Lägg till Azure AD-gruppens värde under Gruppattributvärde och tilldela den nödvändiga WordPress-rollen framför den under WordPress-rollen.
Till exempel, i bilden nedan. Gruppvärde har tilldelats rollen som prenumerant. - Efter att ha sparat mappningen kommer Azure Active Directory-gruppen att tilldelas rollen WordPress-prenumerant efter implementeringen av Azure AD SSO.
Exempel: Enligt det givna exemplet kommer en användare med gruppvärde att läggas till som administratör.


4.2 OAuth för WordPress - Microsoft Entra ID (Azure AD) Anspråksmappning [Premium]
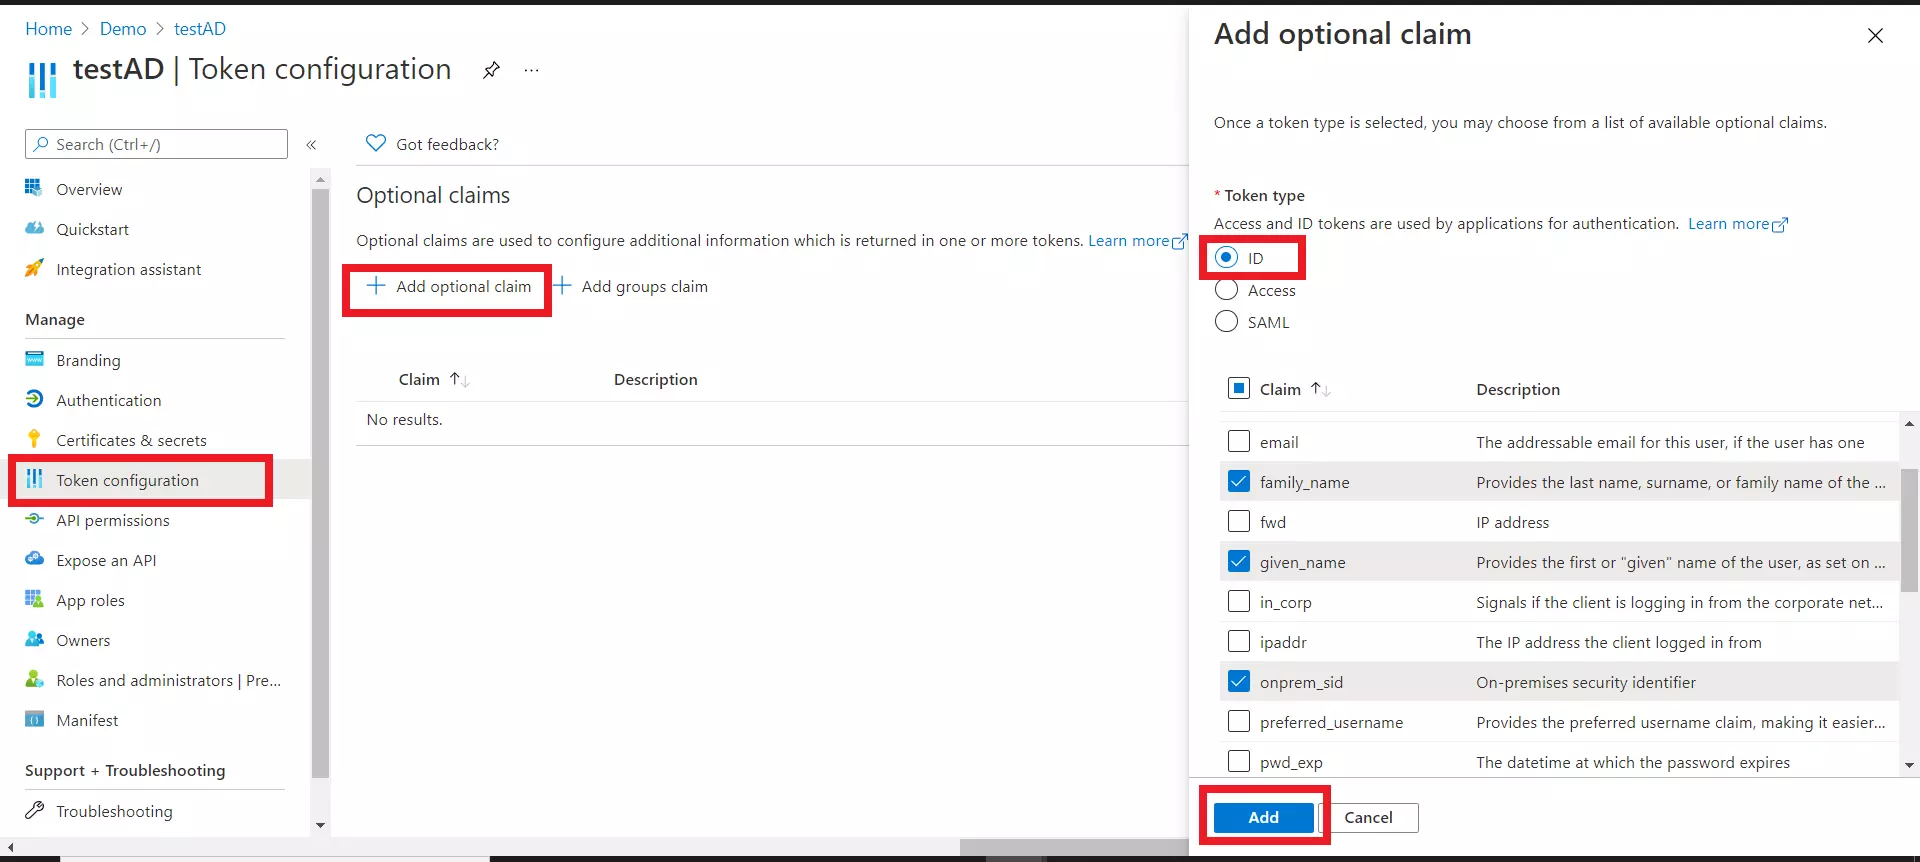
- Gå till din applikation i Azure Active Directory (Azure AD) och välj Token-konfiguration från vänstermenyn.
- Klicka på Lägg till valfritt anspråk och välj sedan ID från den högra delen.
- Välj nu alla attribut du vill hämta medan du utför enkel inloggning (SSO) med Azure Active Directory (t.ex. familjenamn, givet_namn, etc) och klicka på Lägg till knapp.
- Du kanske ser en popup till Aktivera Microsoft Graph-profilens behörighet (krävs för att anspråk ska visas i token), aktivera det och klicka på knappen Lägg till.
Steg 5: Steg för att hämta ytterligare användarattribut från Microsoft Entra ID (Azure AD)
- Logga in Microsoft Entra ID (Azure AD) Portal.
- Välja Microsoft Entra ID (Azure AD).
- Klicka på i den vänstra navigeringspanelen Enterprise-applikationer.
- Välj din Azure Enterprise Application.
- Välj sedan Enkel inloggning (SSO) alternativet i menyn till vänster och öppna Attribut och anspråk sektion.
- Klicka på Lägg till nytt anspråk.
- Konfigurera sedan de obligatoriska fälten enligt nedan:
- Navigera nu till Appregistreringar, välj din applikation och gå sedan till Manifest fliken till vänster och ställ in "acceptMappedClaims": sant
- Efter att ha följt stegen ovan kan du skapa flera anspråk enligt dina krav.
- Försök att utföra Testkonfiguration i OAuth SSO-pluginet för WordPress. Du får ett nytt attribut som visas nedan:


| Namn: | Enligt ditt val (detta kommer att vara ditt attributnamn) |
| Källa: | Attribut |
| Källa attribut: | För t.ex. sök efter user.department i rullgardinsmenyn |


Steg 6: Inloggningsinställningar
- WordPress 5.7 och senare
- WordPress 5.8
- WordPress 5.9 och senare
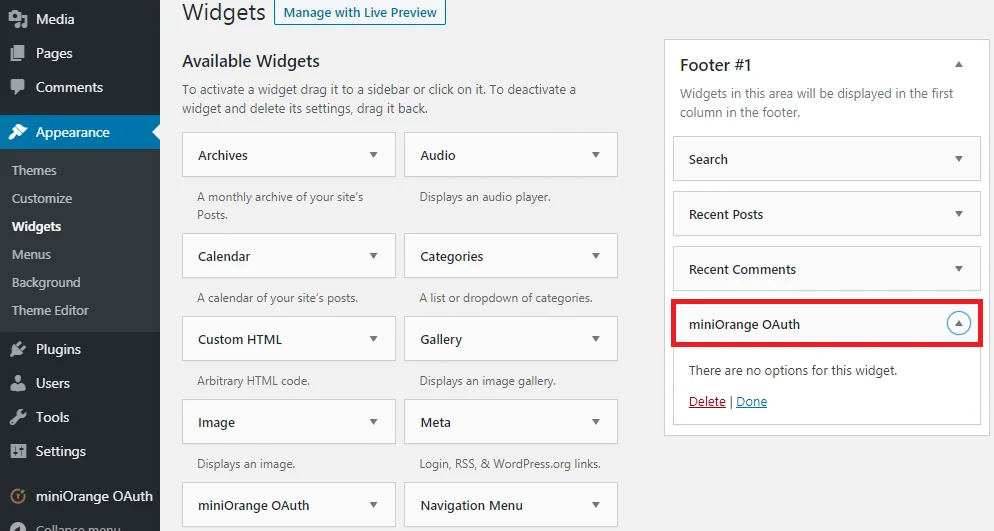
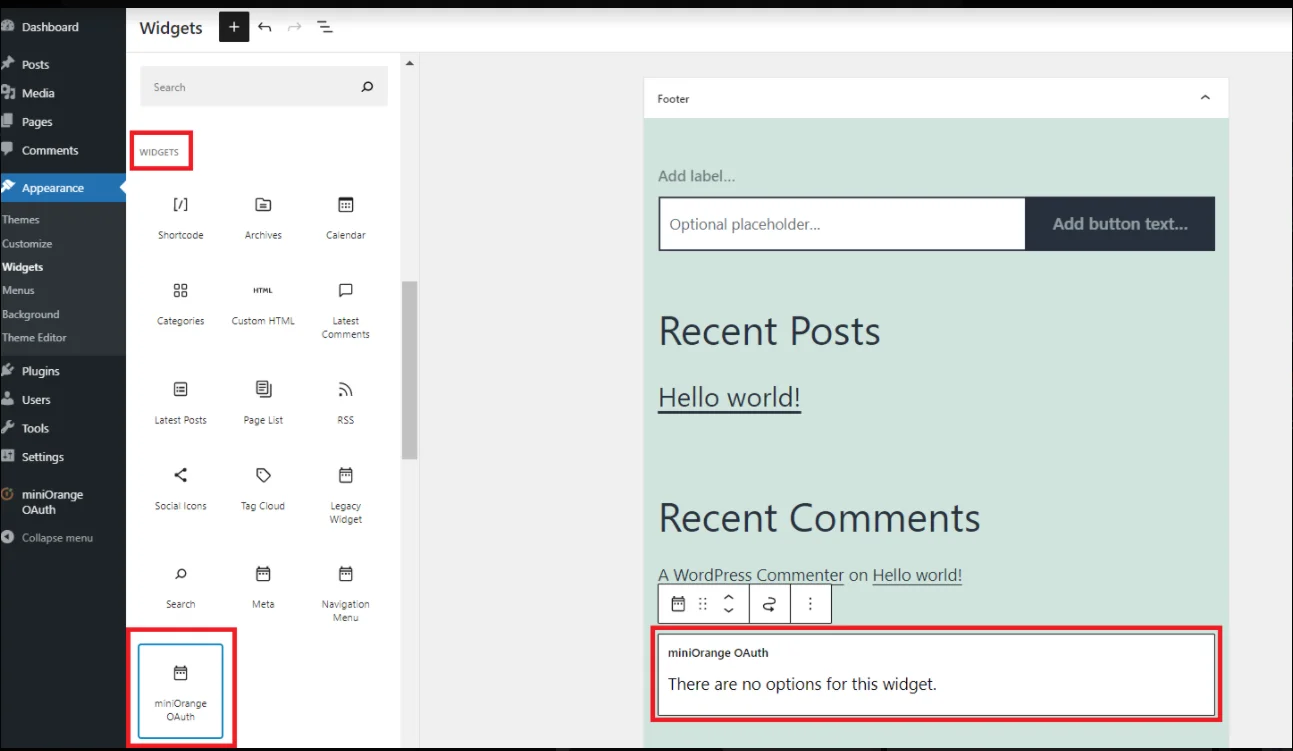


Steg 7: Omfattning och slutpunkter
| Omfattning: | öppet |
| Auktorisera slutpunkt: | https://login.microsoftonline.com/<hyresgäst-id>/oauth2/v2.0/authorize |
| Åtkomsttokens slutpunkt: | https://login.microsoftonline.com/<hyresgäst-id>/oauth2/v2.0/token |
| Få användarinformation slutpunkt: | https://login.windows.net/<hyresgäst-id>/openid/användarinfo |
| Anpassad omdirigeringsadress efter utloggning:[frivillig] | https://login.microsoftonline.com/<hyresgäst-id>/oauth2/logga ut?post_logout_redirect_uri= |
| Omfattning: | öppet |
| Auktorisera slutpunkt: | https://login.microsoftonline.com/common/oauth2/v2.0/authorize |
| Åtkomsttokens slutpunkt: | https://login.microsoftonline.com/common/oauth2/v2.0/token |
| Få användarinformation slutpunkt: | https://login.windows.net/common/openid/userinfo |
| Anpassad omdirigeringsadress efter utloggning:[frivillig] | https://login.microsoftonline.com/common/oauth2/logout?post_logout_redirect_uri=<your URL> |
Felsökning av fel
Fler felsökningsfel ➔Ogiltig Förfrågan 
För att åtgärda problemet när du konfigurerar Azure AD SSO för WordPress, konfigurera rätt Authorization Endpoint i plugin-programmet. Du kan bekräfta rätt format för slutpunkten härifrån.
ogiltig_klient
Om du stöter på det här problemet när du utför Azure AD SSO för WordPres-inloggning med OAuth, konfigurera rätt klienthemlighet i plugin-programmet. Du kan läsa det här steget för att konfigurera rätt klienthemlighet i installationsguiden.
invalid_resource
För att åtgärda problemet när du konfigurerar Azure AD SSO för WordPress, konfigurera de "gemensamma" slutpunkterna i plugin-programmet eller lägg till användare i hyresgästen. Du kan läsa den här installationsguiden för att konfigurera de gemensamma slutpunkterna.
AADSTS50011
Konfigurera rätt omdirigerings-URL i Microsoft Entra ID (Azure AD) Developer-applikationen från plugin-programmet. Om du stöter på det här problemet när du konfigurerar Azure AD OAuth Single Sign-On (SSO). Du kan läsa dessa steg i installationsguiden.
AADSTS7000222
För att åtgärda problemet, generera en ny klienthemlighet i din Microsoft Entra ID (Azure AD) Developer-app och uppdatera den i plugin-programmet. Du kan skapa och konfigurera den nya klienthemligheten genom att följa stegen i den här vanliga frågorna.
Vanliga frågor
Hur uppnår man Microsoft Entra ID (Azure AD) SSO med gästanvändare utanför din Azure-katalog?
I SSO för WordPress-pluginet väljer du ditt konfigurerade Microsoft Entra ID (Azure AD)-program och i fältet för Azure AD Tenant ersätter du det aktuella tenant-ID:t med "common" som visas på skärmdumpen nedan. Nu kommer användare från vilken Azure-katalog som helst att kunna utföra Azure AD OAuth SSO och även användare med personliga Microsoft-konton kan logga in. Läs mer
Hur konfigurerar man lösenordsbeviljande för Microsoft Entra ID (Azure AD) med SSO för WordPress-plugin?
Microsoft Entra ID (Azure AD) släppte nyligen OAuth 2.0-slutpunkter. Du måste ersätta token-slutpunkten med den nedan. Du måste också ändra beviljandetypen till lösenordsbeviljande i rullgardinsmenyn och ersätta hyresgäst-ID:t med ditt Microsoft Entra ID (Azure AD) hyresgäst-ID. (Se bilden nedan) Läs mer
Microsoft Entra ID (Azure AD) SSO fungerar inte på grund av problem med administratörsbehörighet från Microsoft Entra ID (Azure AD)-änden.
Logga in på din Microsoft Entra ID (Azure AD)-portal och välj ditt Microsoft Entra ID (Azure AD) där du har Azure AD OAuth SSO. Välj Företagsapplikationer. Läs mer
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


