Sökresultat :

×

Azure AD/Office 365-användarsynkronisering för WordPress med Microsoft Graph API:er | Konfigurera Azure AD Sync

Konfigurera Azure AD-användarprovisionering med WordPress med hjälp av vårt plugin för användarsynkronisering för Azure AD Office365 . Detta plugin använder Microsoft Graph API för att hämta alla användarprofiler från Active Directory till WordPress-databasen. Sömlöst stöd för avancerade synkroniseringsfunktioner som dubbelriktad användarsynkronisering, automatiskt skapande och borttagning av användare , integration med SharePoint, PowerBI, Office365, Microsoft Teams, OneDrive, Azure AD-profilbildsynkronisering och integrationskonfiguration av Azure AD-användarprovisionering. Utöver detta stöder vi även plugin från tredje part som WooCommerce, Learndash, BuddyPress, Memberpress, betalt medlemskap etc.


För att synkronisera Azure-data från din Azure-app till WordPress-webbplatsen och konfigurera Azure AD Sync med WordPress behöver du följande förutsättningar:

  • Du behöver Azure AD Global Administrator Access.
  • Vår Användarsynkronisering för Azure AD Office 365 plugin.

  • Logga in på Azure AD Portal https://portal.azure.com som en Administratör.
  • Du kommer att representeras med startskärmen för Azure Active Directory.
  • Under avsnittet Azure Services väljer du Microsoft Entra ID.
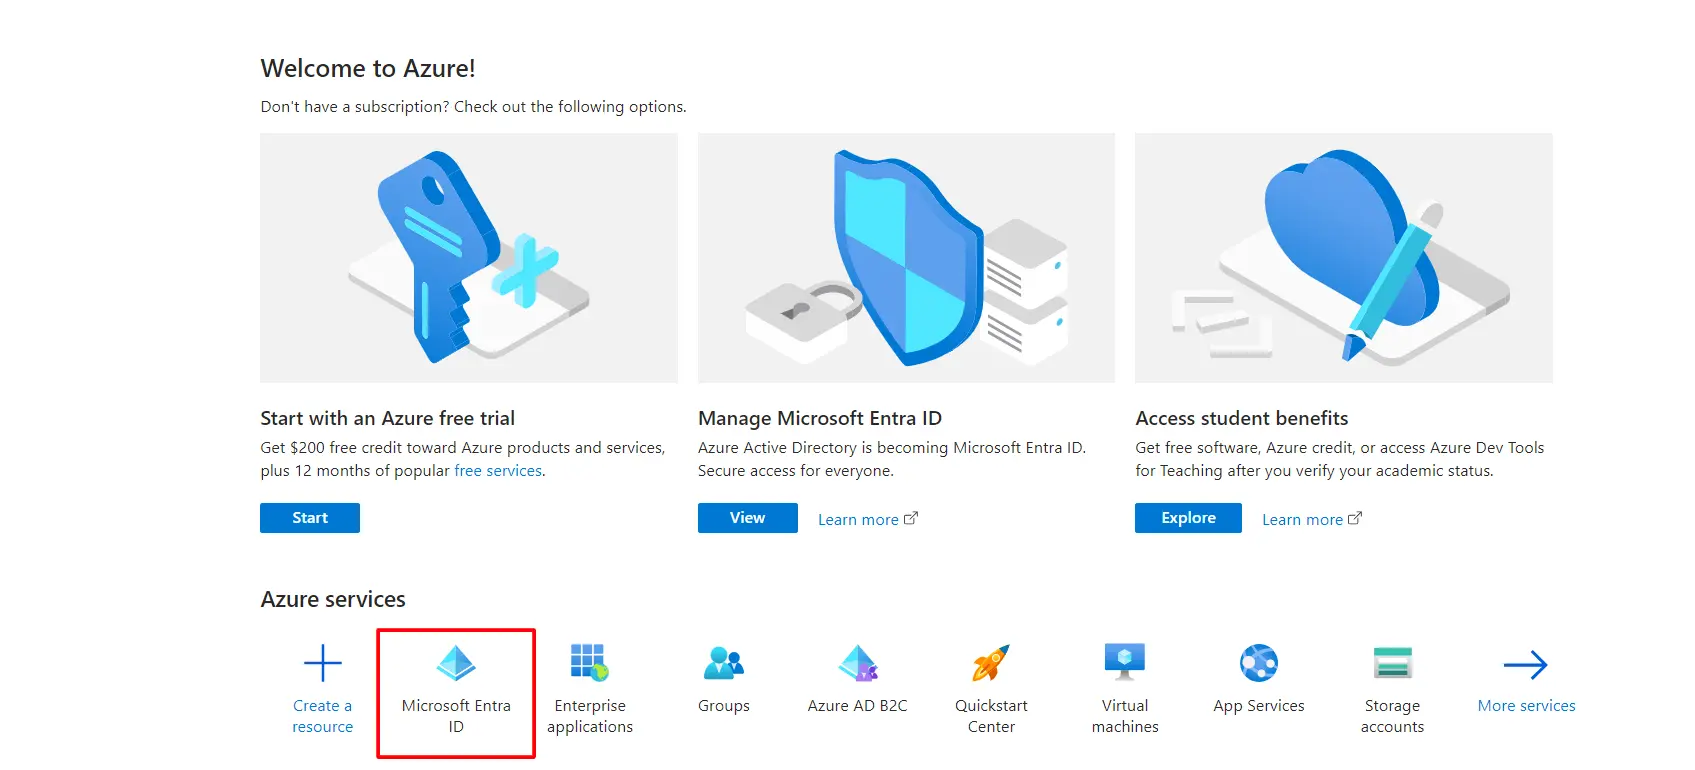
Konfigurera Azure AD Sync – startskärmen

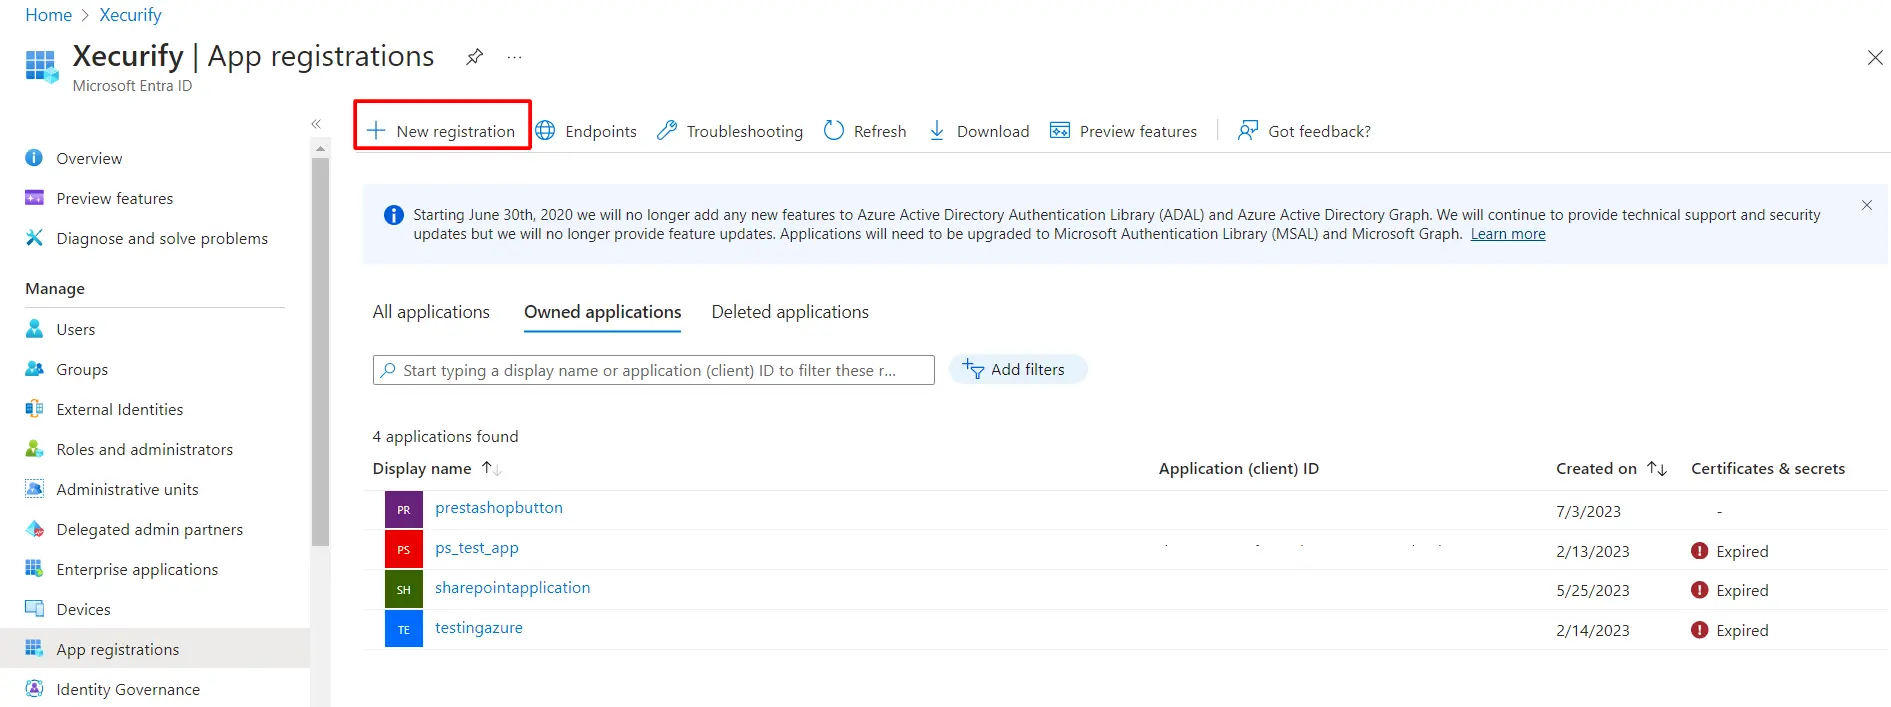
  • På den vänstra fliken, under hantera avsnitt, välj Appregistreringar fliken.
Konfigurera Azure AD Sync - Appregistrering

  • Klicka på Ny registrering alternativ.
Konfigurera Azure AD Sync - Appregistrering

  • Tilldela Visningsnamn i namnfältet och välj kontotyp.
  • I Omdirigera URI fältet, ange webbadressen till din WordPress-webbplats och klicka på Registrera knapp.
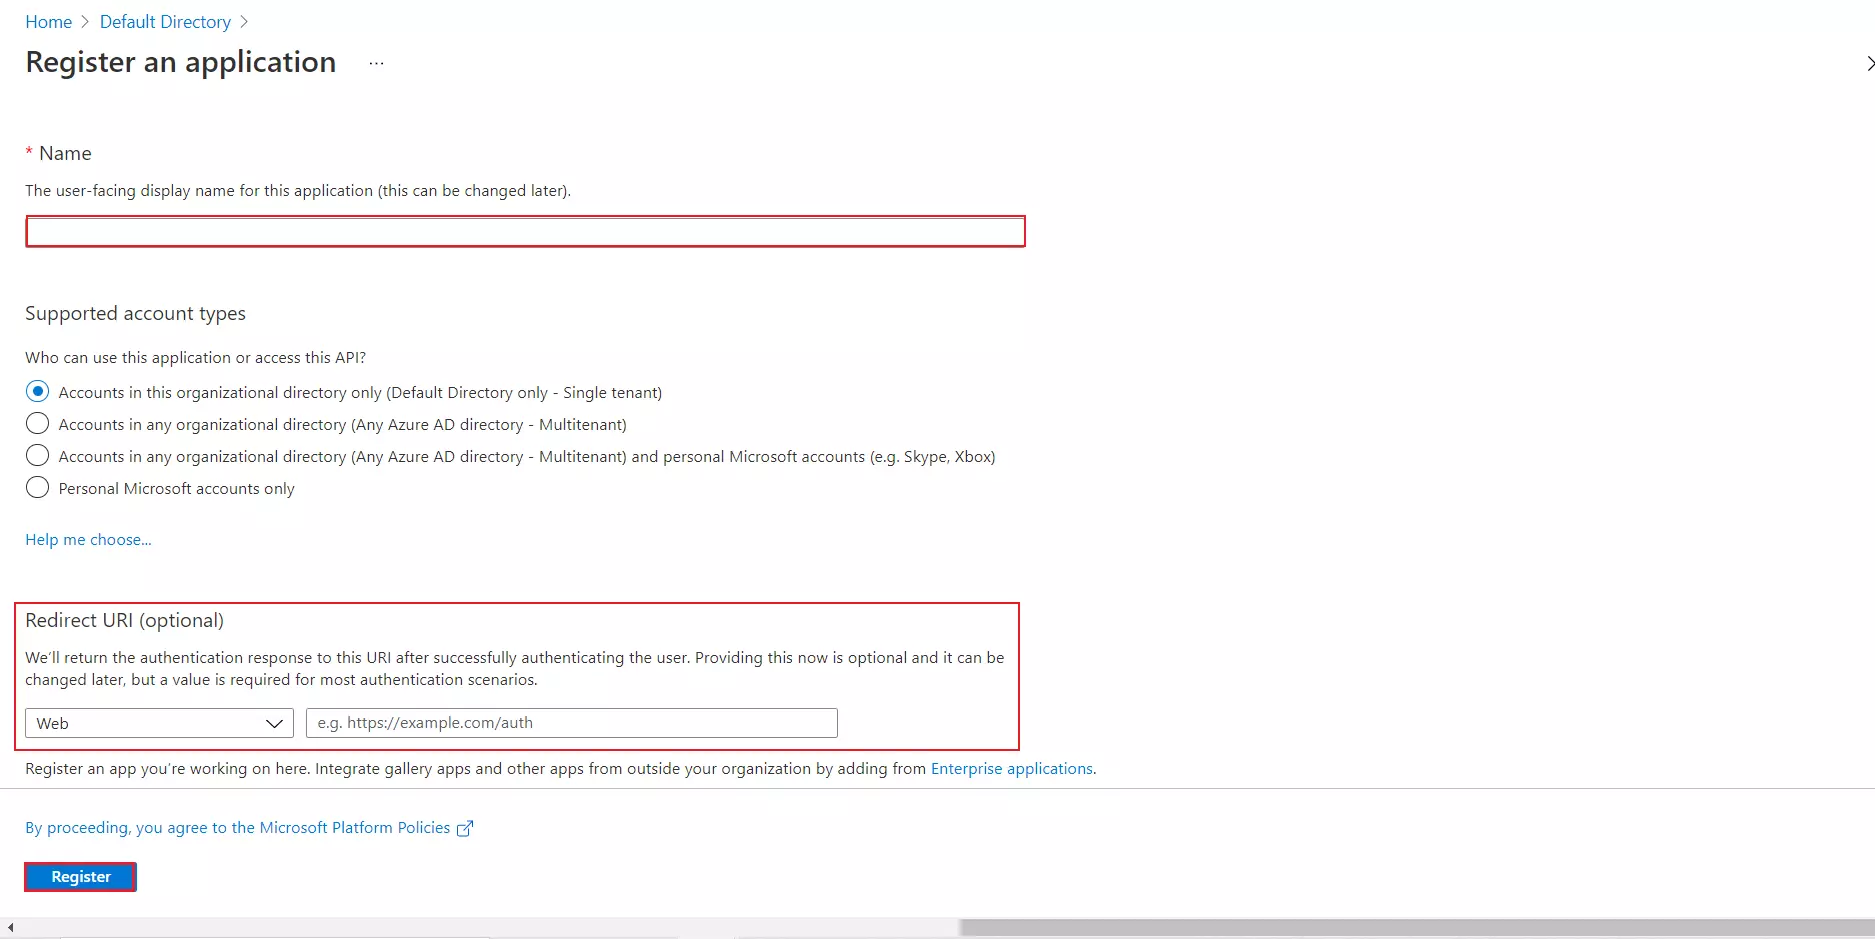
Konfigurera Azure AD Sync – Kontotyp

  • Efter registreringen av en applikation tilldelar Azure AD ett unikt applikations-ID till din applikation.
  • Navigera till Översikt fliken i den vänstra rutan.
  • kopiera ansöknings-ID och Katalog-ID, detta kommer att bli din kund-ID och Hyresgäst-ID.
Konfigurera Azure AD-användarprovisionering – program

  • Från den vänstra navigeringsrutan, navigera till Certifikat & hemligheter fliken.
  • Klicka på Ny kundhemlighet. Ange beskrivningen och utgångstiden och klicka på ADDERA alternativ.
Konfigurera Azure AD-användarprovisionering – certifikat och hemligheter

  • Kopiera värdet på hemlig nyckel. Detta kommer att bli din Klientens hemliga nyckel.
Konfigurera Azure AD-användarprovisionering - klienthemlighet

Lägg till API-behörigheter till din Azure AD-applikation:

  • Gå till API-behörigheter från den vänstra navigeringsrutan och klicka på Lägg till en behörighet alternativ.
Konfigurera Azure AD-användarprovisionering - API-behörighet

  • Välja Microsoft Graph under Microsoft API:er fliken.
  • välj Applikationsbehörigheter och leta efter Användare.
Konfigurera Azure AD Sync – Appbehörighet

  • Under Användare välj Användare.Läs.Alla och User.ReadWrite.All tillstånd och klicka på Lägg till behörigheter knapp.
Konfigurera Azure AD Sync – behörigheter

  • Sök på samma sätt efter Grupp i Ansökningstillstånd.
Konfigurera Azure AD Sync – Gruppbehörigheter

  • Enligt Grupp välj Grupp.Läs.Alla tillstånd och klicka på Knappen Lägg till behörigheter.
Konfigurera Azure AD Sync – Gruppbehörigheter

  • Klicka på Ge administratörsmedgivande för standardkatalogen och klicka på Ja på bekräftelse av medgivande från bidragsadministratör.
Konfigurera Azure AD Sync – administratörsmedgivande

Du har konfigurerat Azure AD-appen för att konfigurera Azure AD Sync med WordPress.


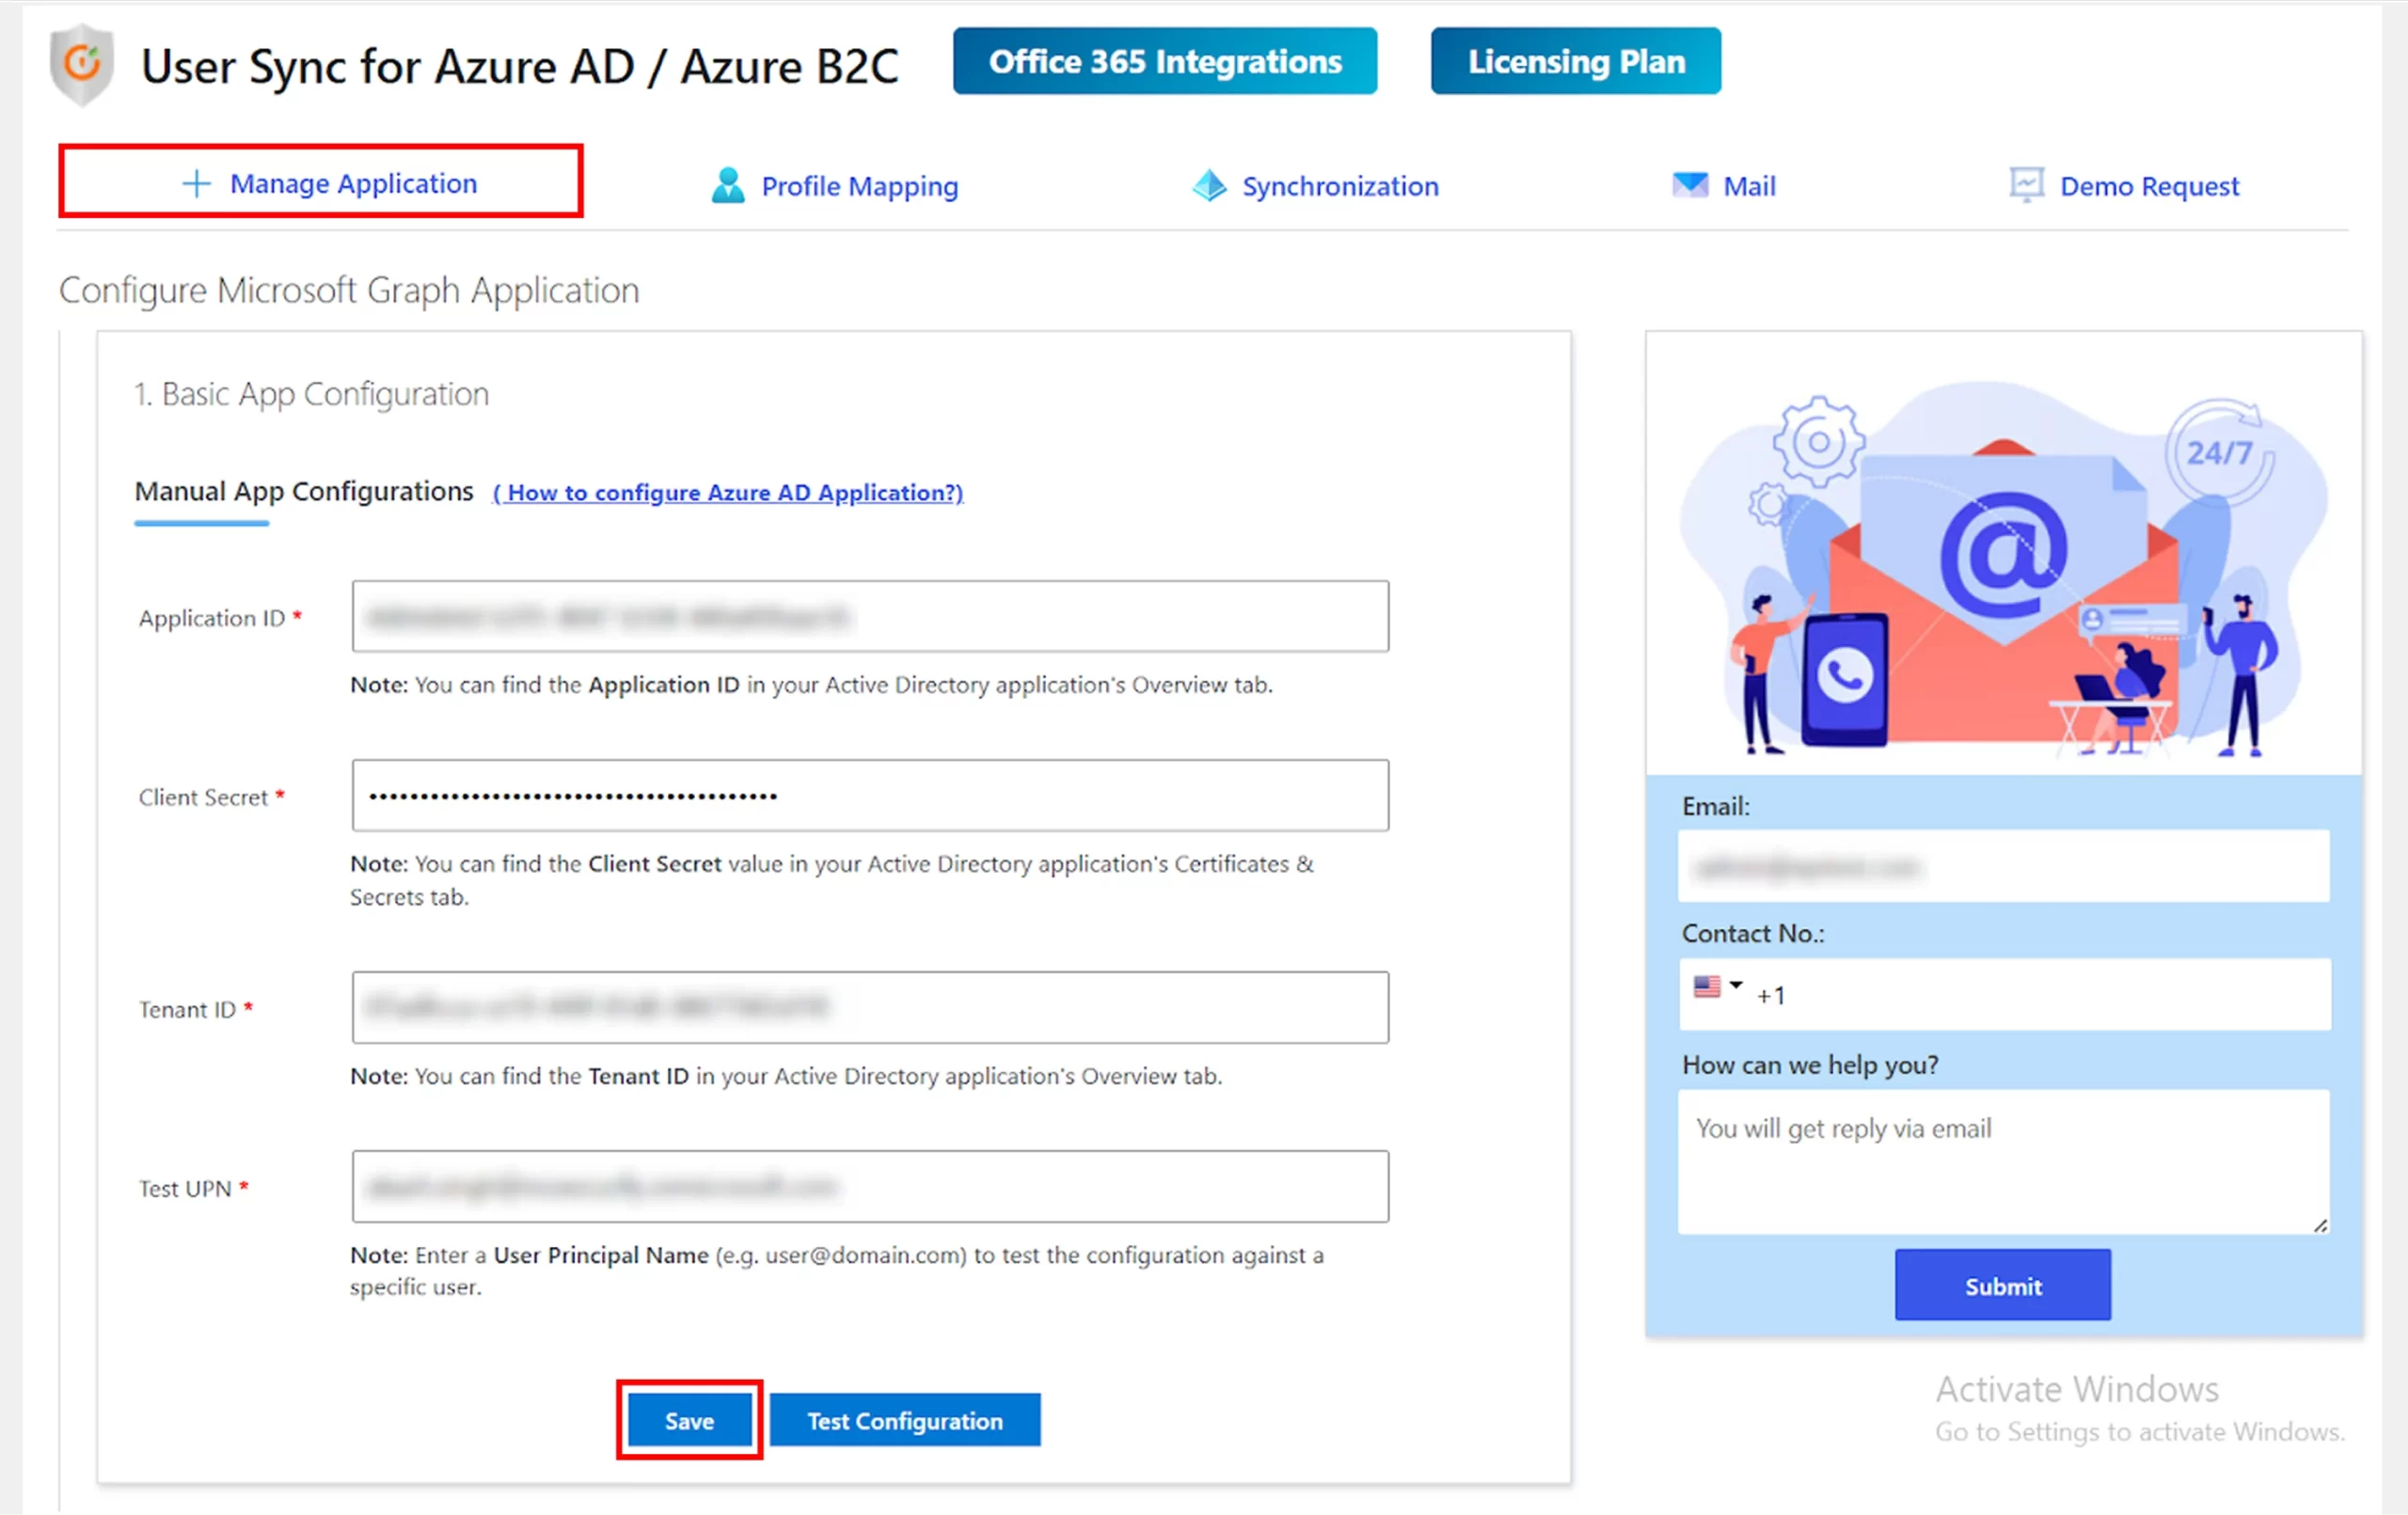
  • I din WordPress-administratör, navigera till Användarsynkronisering för Azure AD/Azure B2C plugin.
  • Klicka på Hantera applikation fliken.
  • Fyll i följande fält:
ansöknings-ID Klistra in ansöknings-ID från fliken Översikt i din Azure AD-app.
Klienthemligheter Klistra in Klienthemlighet från appens flik Certifikat och hemligheter.
Hyresgäst ID Ocuco-landskapet Katalog-ID (hyresgäst) från Azure AD-appens fliken Översikt.
Testa UPN A Användarens huvudnamn att testa konfigurationen mot.
  • Klicka Spara för att lagra konfigurationen.
Konfigurera Azure AD Sync - Hantera program, formulär för autentiseringsuppgifter


Innan du synkroniserar några riktiga användare, bekräfta att plugin-programmet faktiskt kan nå din Azure AD-klient och hämta användarattribut.

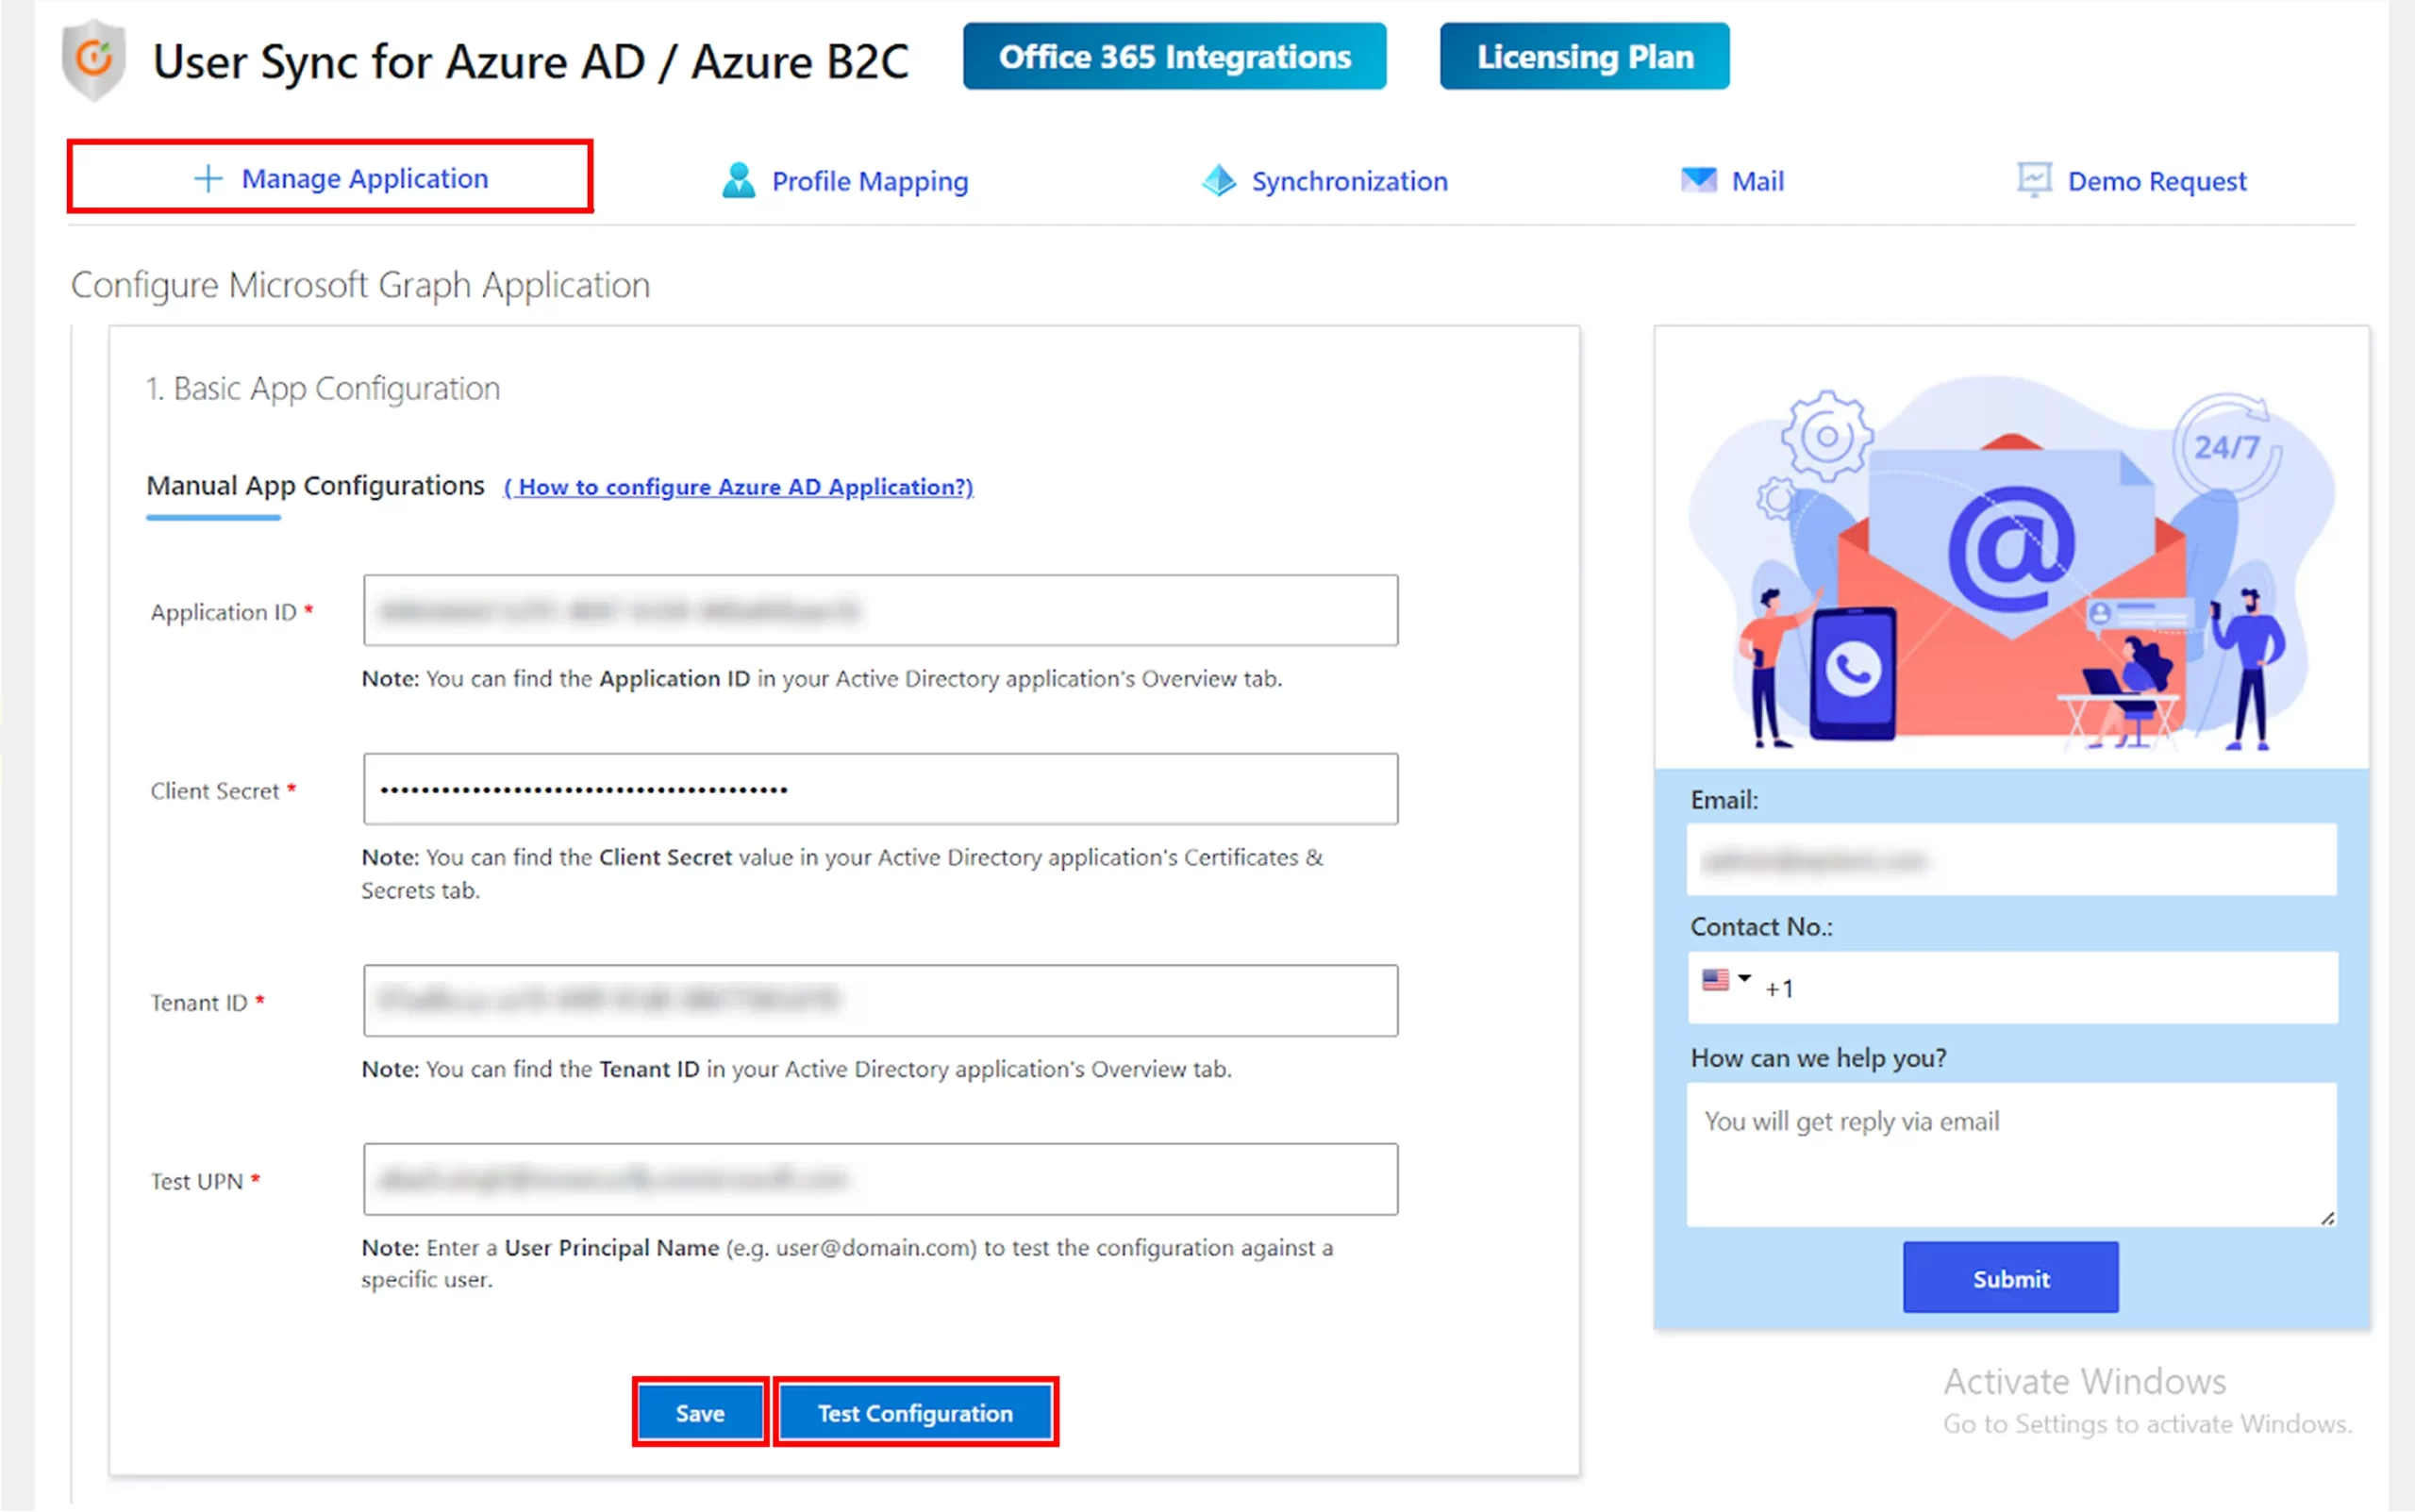
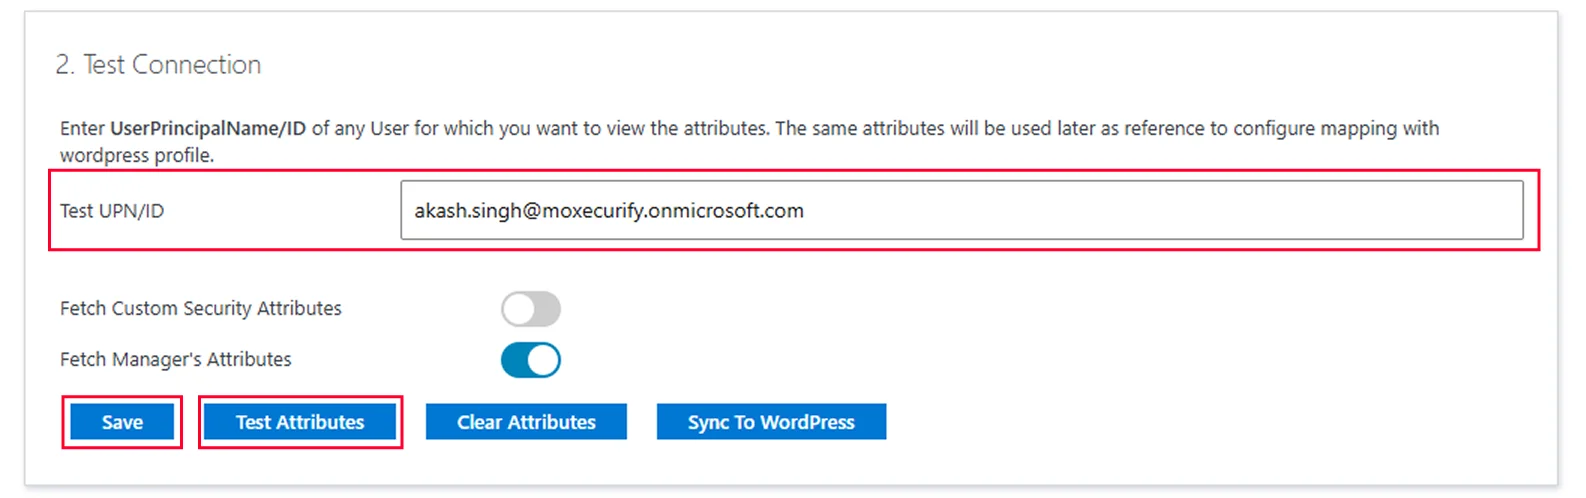
  • I Hantera applikation fliken, ange Användarens huvudnamn för en riktig användare i Testa UPN/ID fält.
  • Klicka på Spara knapp.
  • Klicka på Testkonfiguration knapp.
Konfigurera Azure AD Sync - Testa anslutning, fältet Testa UPN

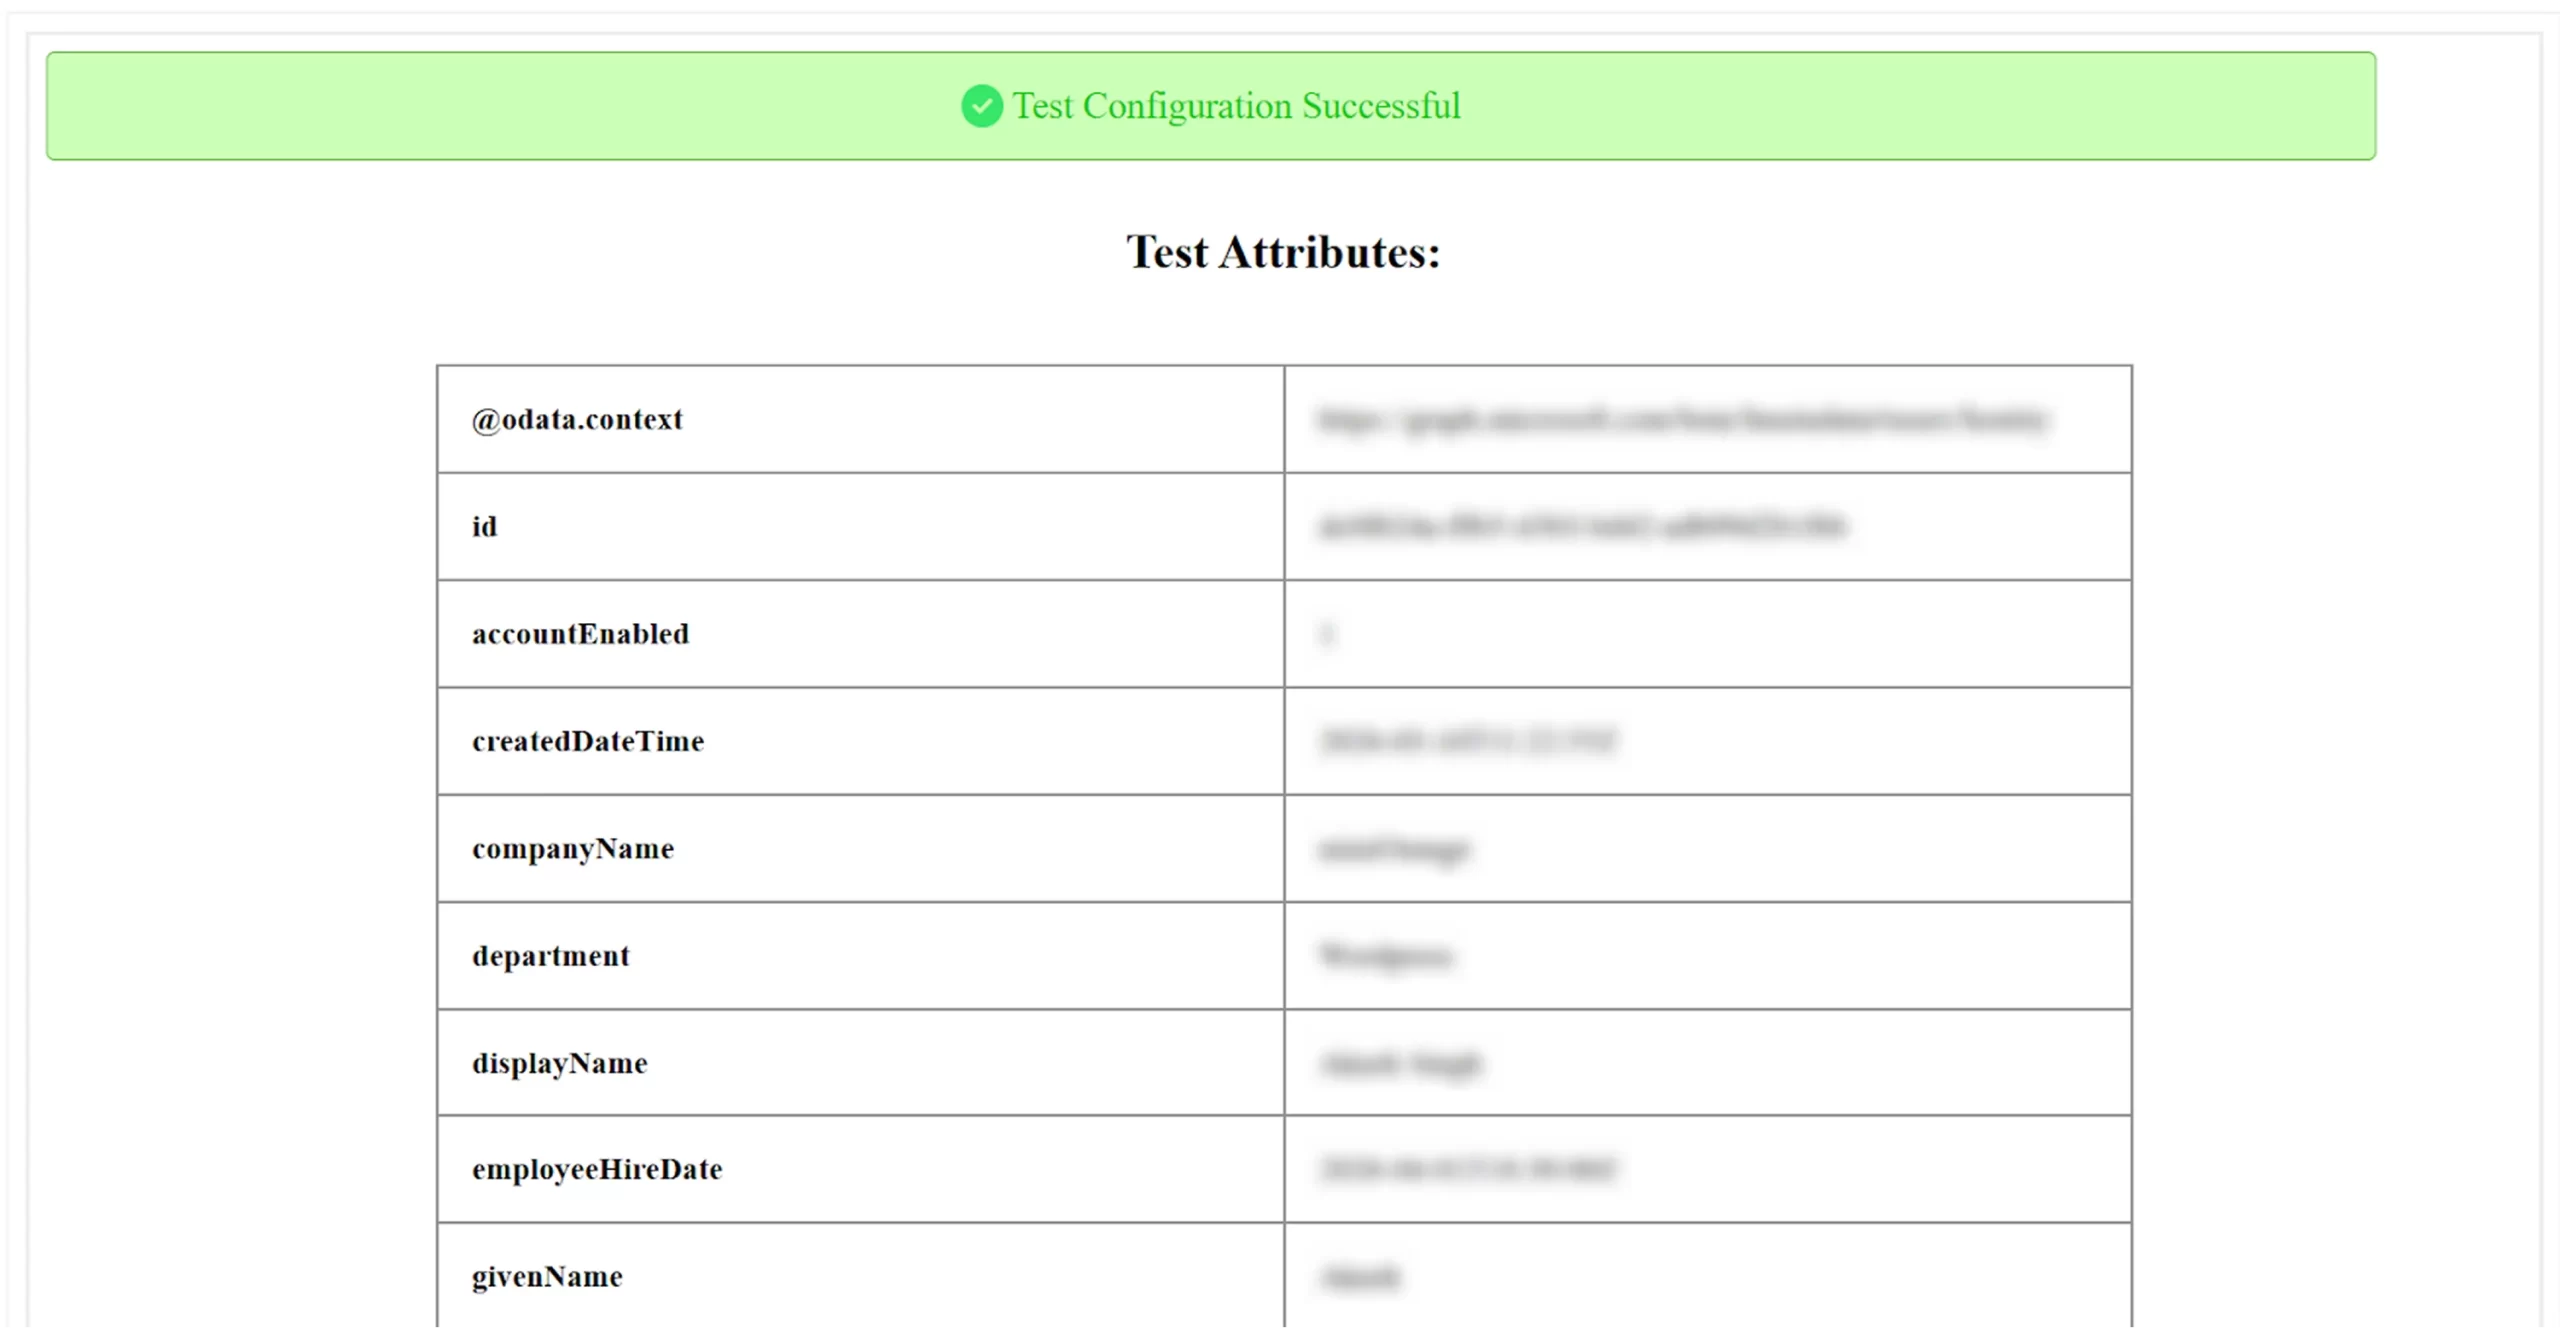
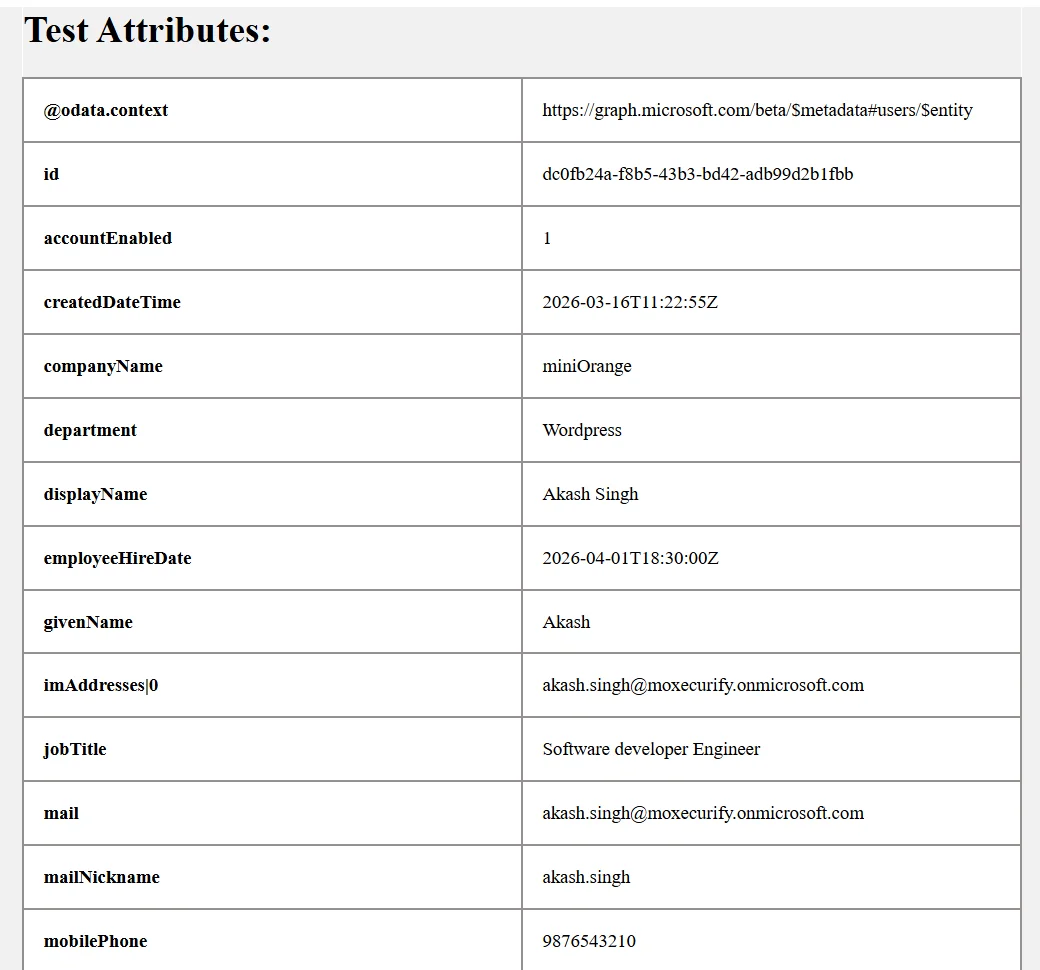
  • När konfigurationen har lyckats kan du se attributen som mottagits från Azure AD.
Konfigurera Azure AD Sync - Testa attribut

Obs! – Testanslutning för Azure AD Sync

Obs! Om testet misslyckas, dubbelkontrollera att program-ID, klienthemlighet och klient-ID kopierades exakt från Azure AD-appen (inga extra mellanslag) och att test-UPN tillhör en riktig användare i den klienten.


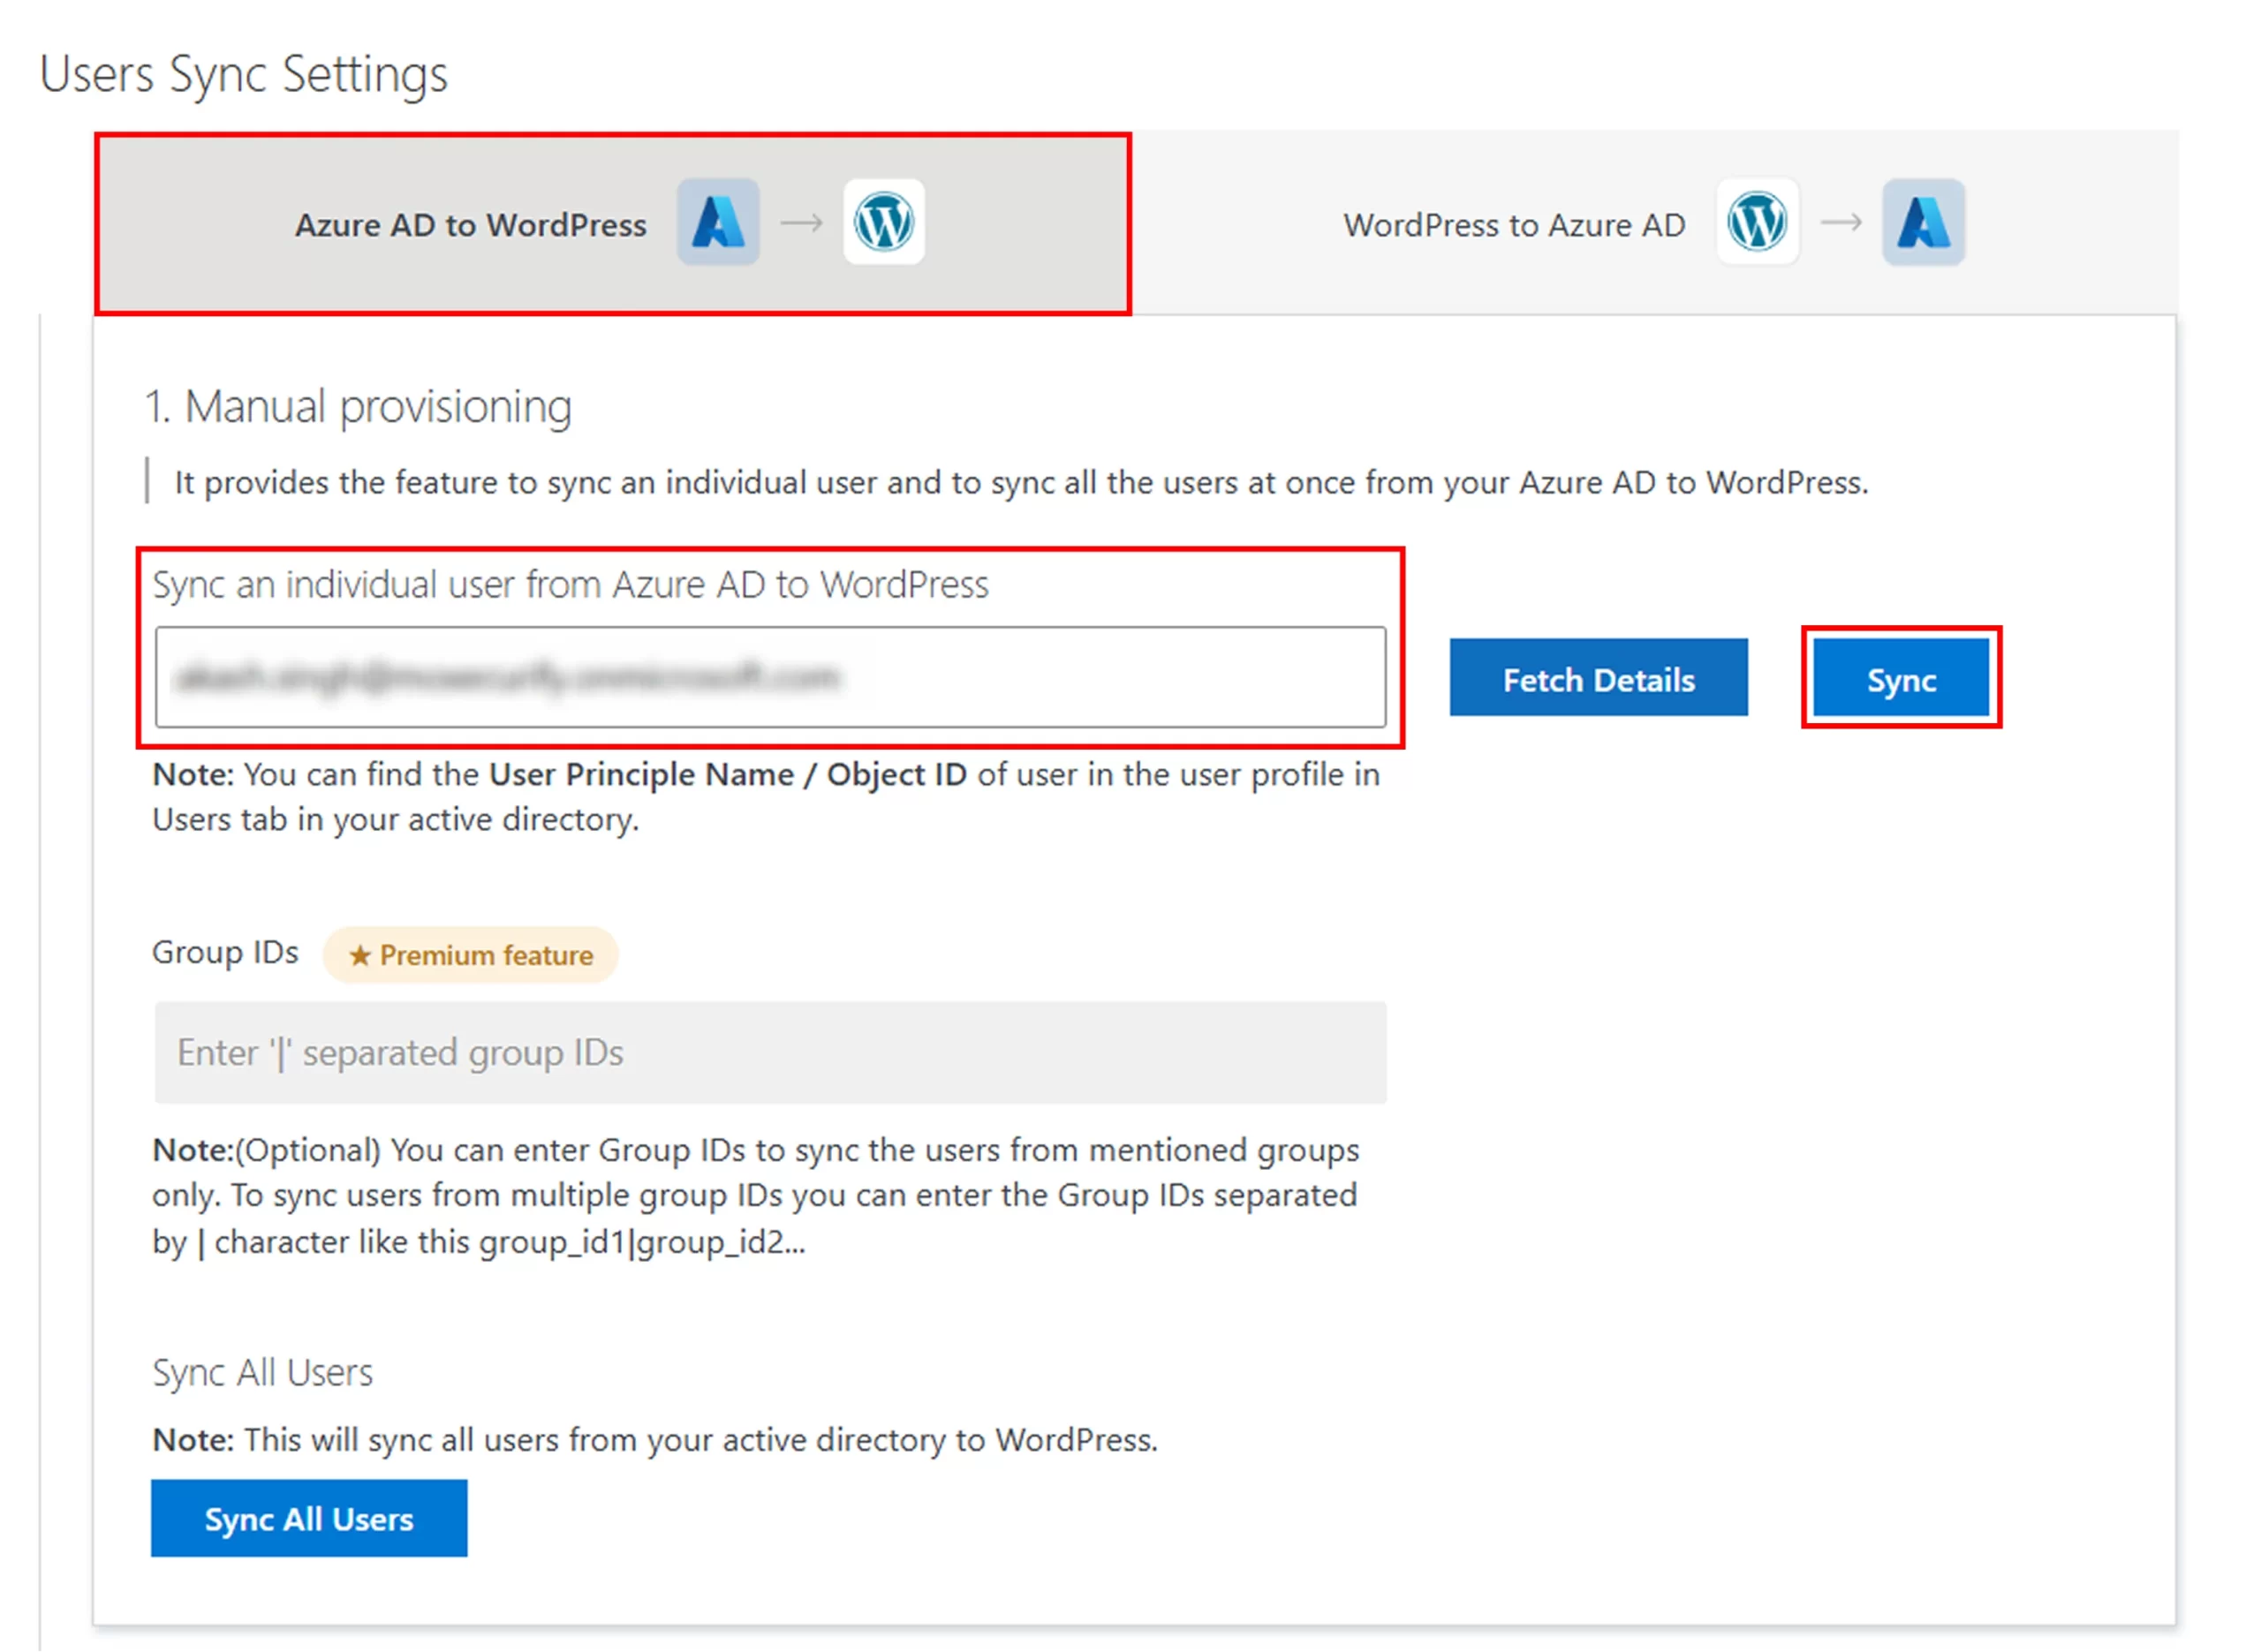
När du har testat anslutningen, navigera till fliken Synkronisering och bläddra ner till avsnittet Inställningar för användares synkronisering .

Synkronisera en enskild användare

  • Klicka på Azure AD till WordPress fliken.
  • Ange Azure AD-användarens huvudnamn (UPN) eller objekt-ID.
  • Klicka på Synkronisera knapp.

Den valda Azure AD-användaren skapas i WordPress. Om användaren redan finns uppdaterar plugin-programmet det befintliga kontot istället för att skapa en dubblett.

Konfigurera Azure AD Sync - Synkronisera en enskild användare

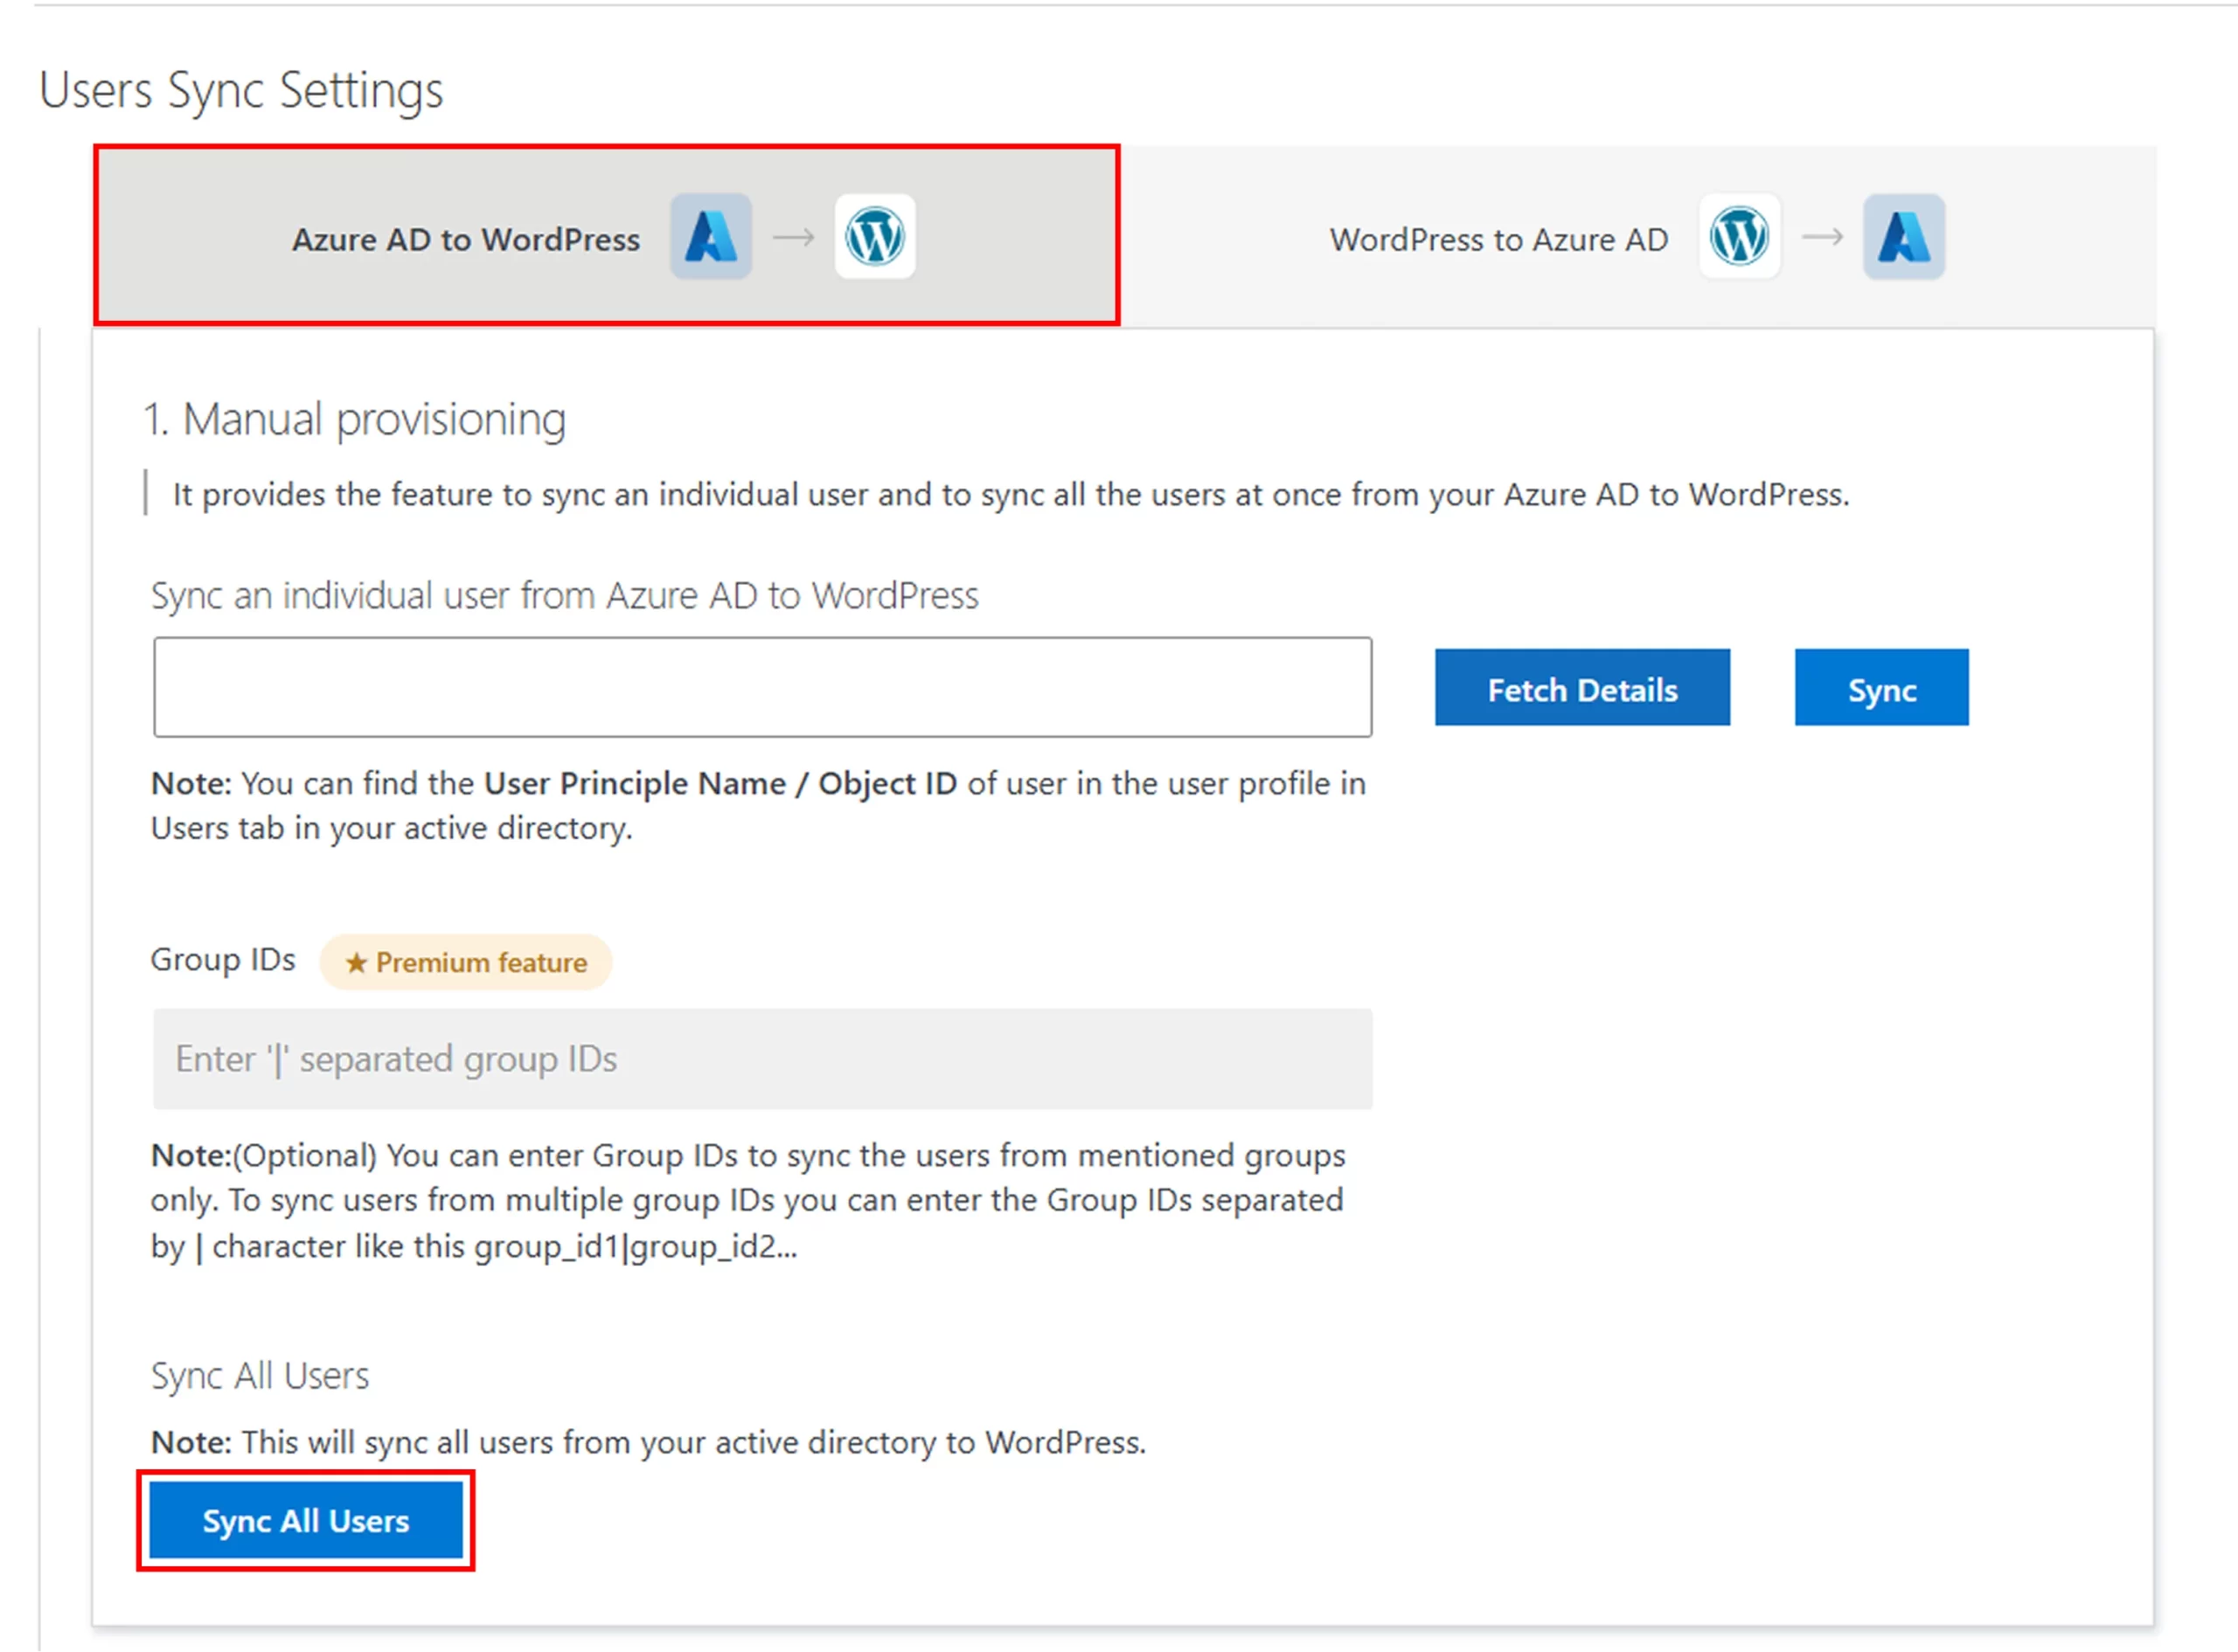
Synkronisera alla användare

  • Klicka på Synkronisera alla användare -knappen för att synkronisera alla användare från din Azure AD-katalog.

Pluginet importerar alla Azure AD-användare till WordPress och uppdaterar befintliga användare där så är tillämpligt.

Konfigurera Azure AD Sync – Synkronisera alla användare

Obs! Synkronisera användare med WordPress i Azure AD

Obs: När synkroniseringen är klar, navigera till Användare i din WordPress-instrumentpanel för att verifiera de synkroniserade kontona.


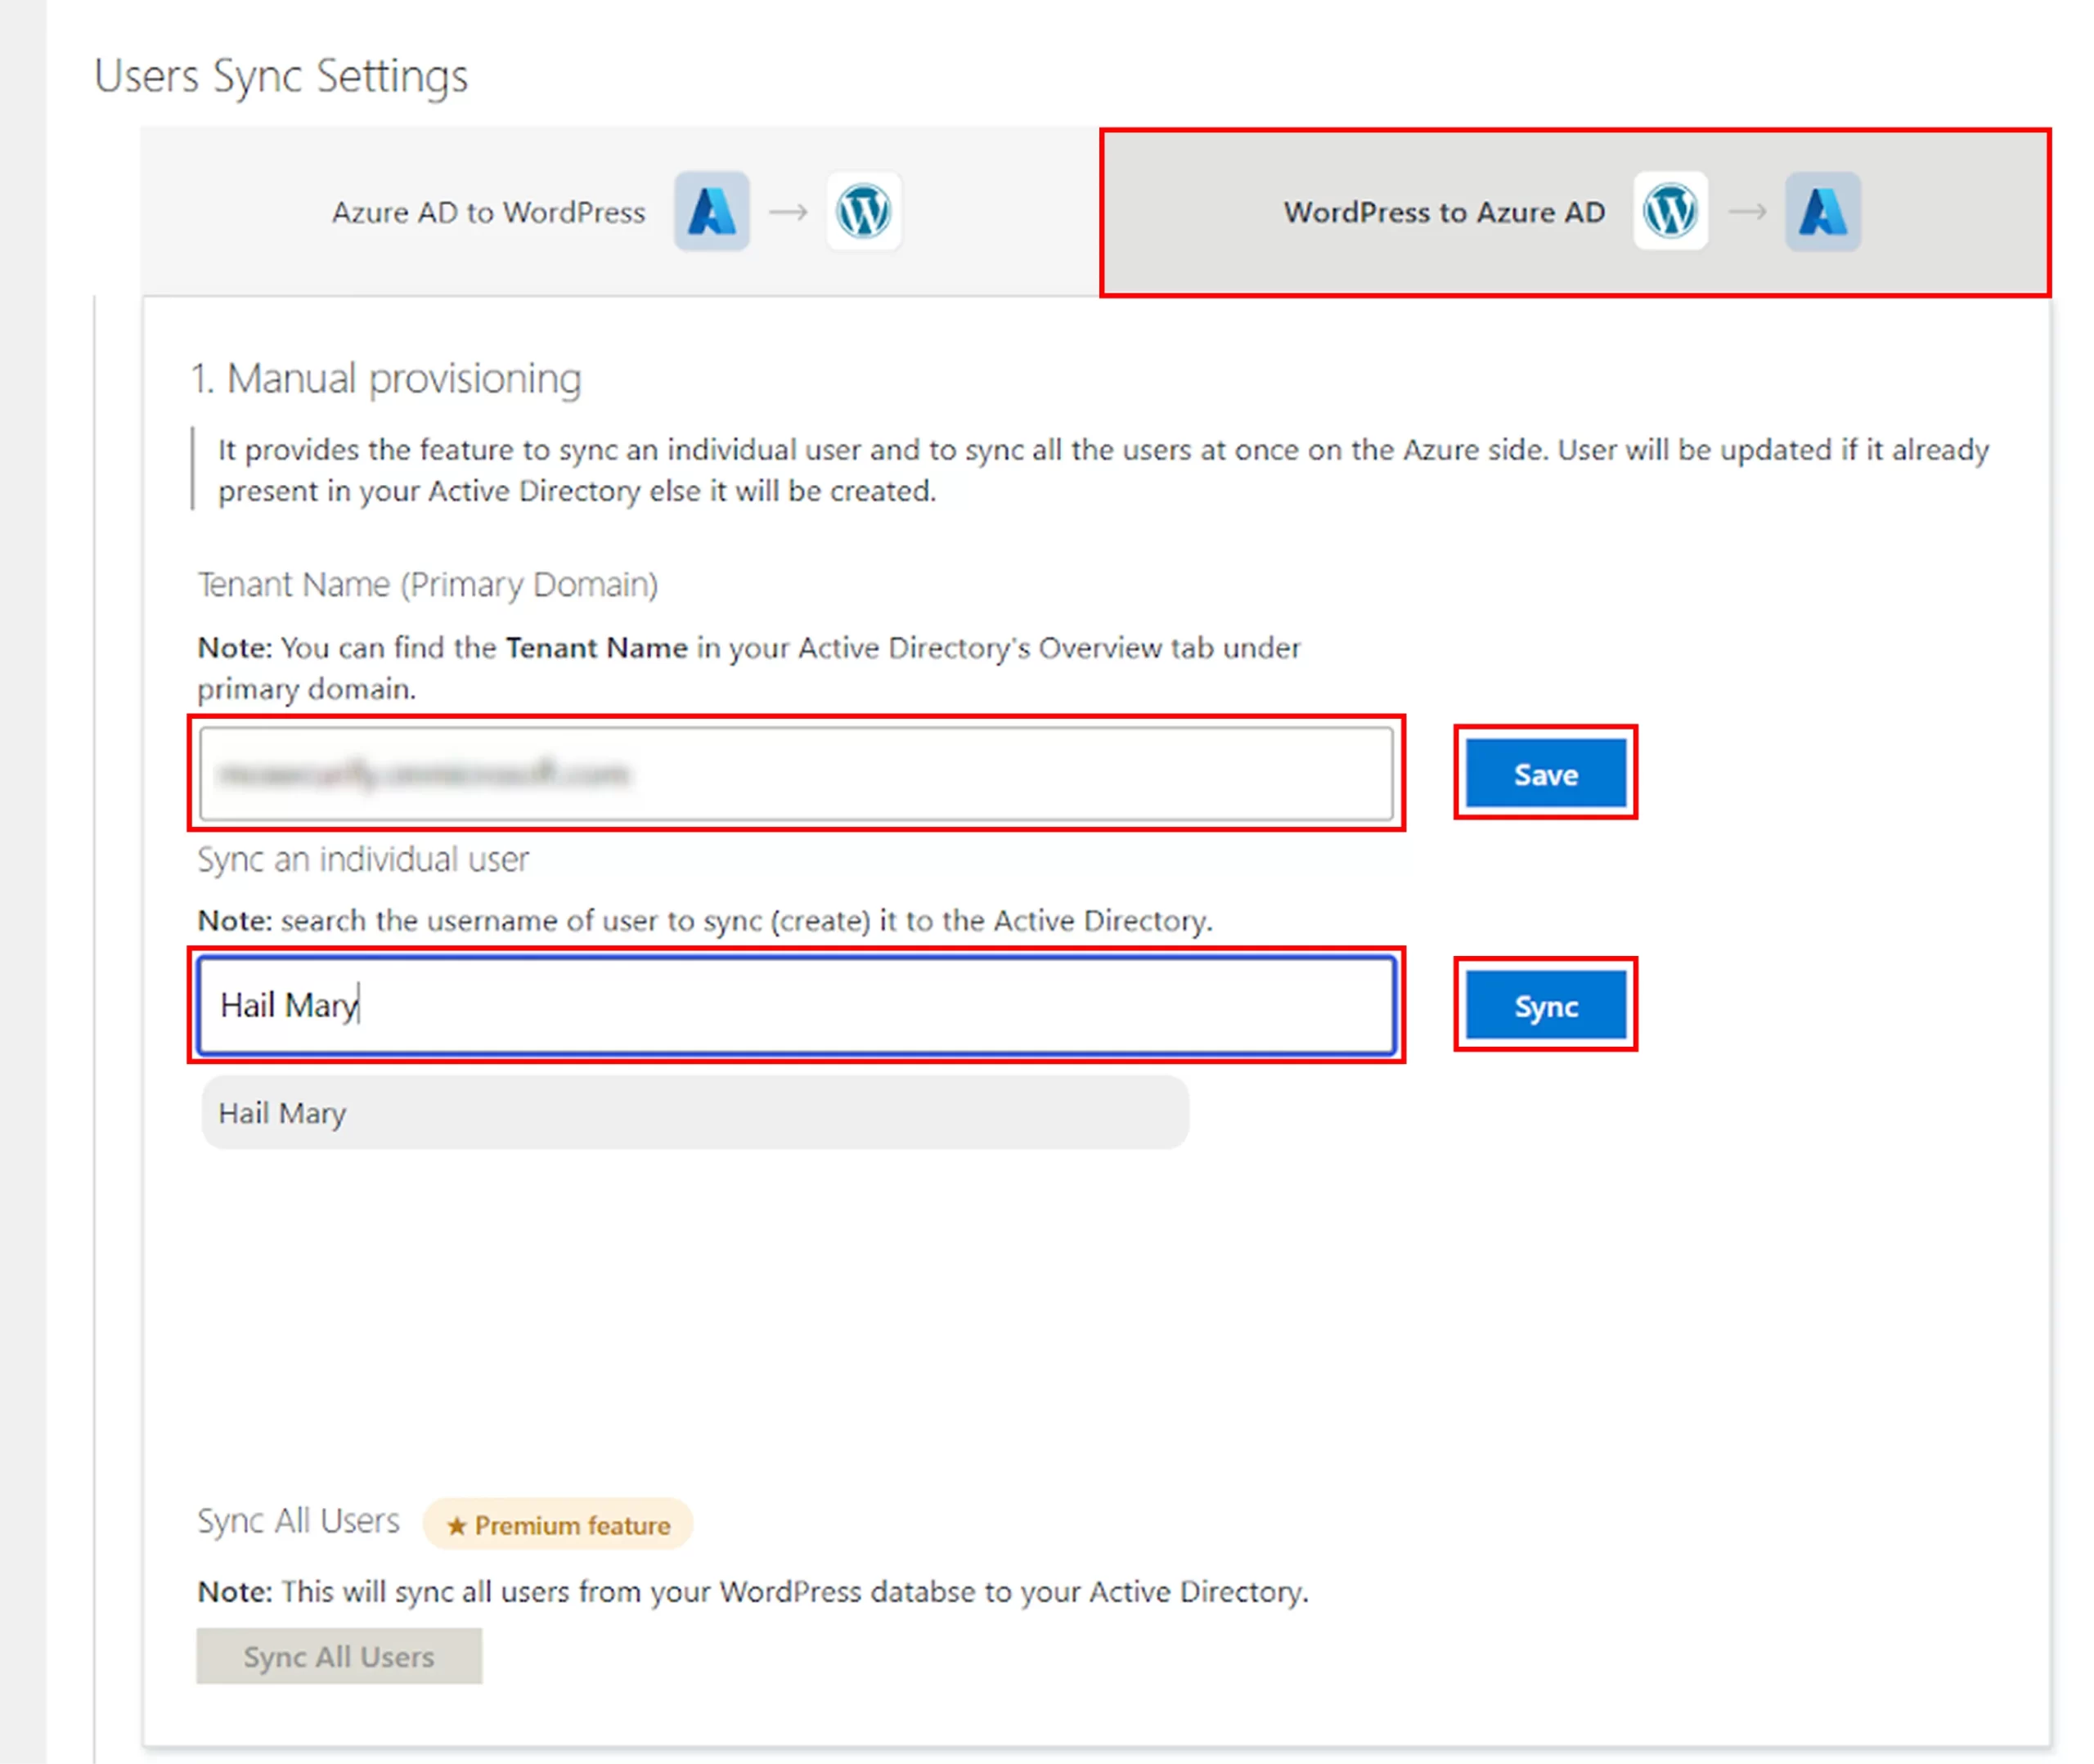
Pluginet stöder även synkronisering av WordPress-användare tillbaka till Azure Active Directory.

  • Klicka på WordPress till Azure AD fliken under Användarsynkroniseringsinställningar sektion.
  • Ange Hyresgästens namn och klicka på Spara knapp.
  • Ange det WordPress-användarnamn som ska synkroniseras.
  • Klicka på Synkronisera knapp.

Den valda WordPress-användaren skapas i Azure AD eller uppdateras om användaren redan finns.

Konfigurera Azure AD Sync – WordPress till Azure AD Sync

Obs! – WordPress till Azure AD-synkronisering

Obs! Alternativet Synkronisera alla användare för synkronisering av WordPress till Azure AD är tillgängligt i Premium- och senare versioner.


Obs - Attributmappning

Obs: Attributmappning är tillgängligt i Premium- och högre versioner av pluginet.


Obs - Roll-/Gruppmappning

Obs: Roll-/gruppmappning är tillgänglig i Premium- och högre versioner av pluginet.


Obs! Synkronisering av profilbild

Obs: Synkronisering av profilbilder är tillgängligt i Premium- och högre versioner av pluginet.


Obs! Synkronisering av chefsattribut

Obs! Synkronisering av managerattribut är tillgängligt i Premium- och högre versioner av pluginet.


Du har konfigurerat Azure AD Sync med WordPress.

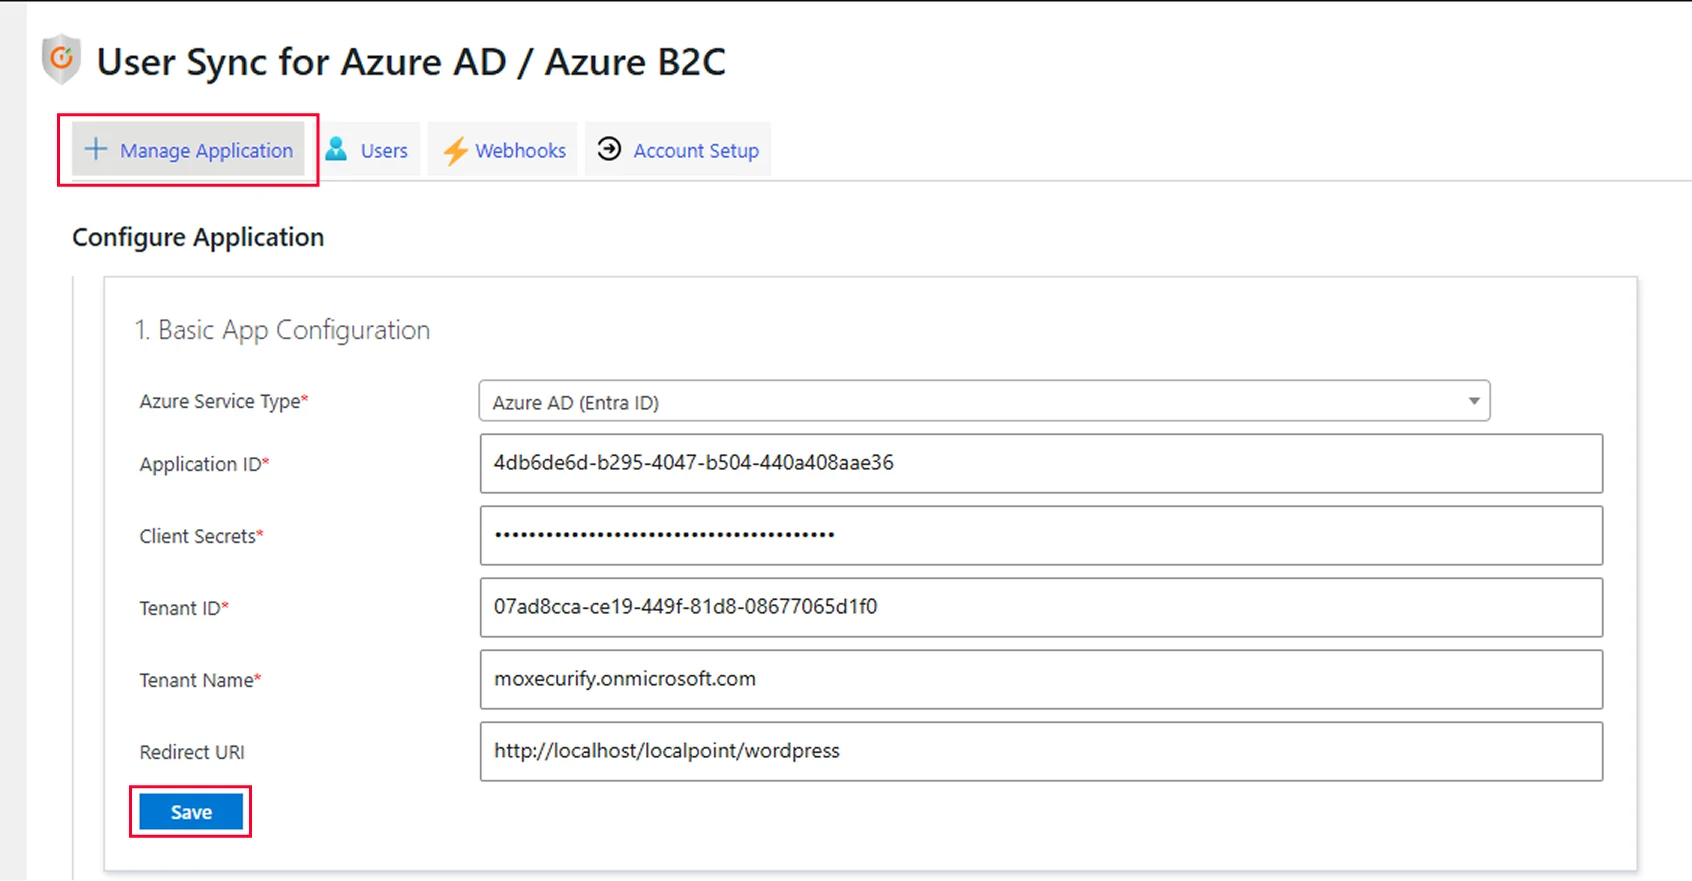
  • Navigera till Användarsynkronisering för Azure AD/Office 365 Premium/Enterprise plugin.
  • Gå till Hantera applikation fliken och konfigurera följande:
Azure-tjänsttyp Välj Azure AD (Entra ID) alternativ.
ansöknings-ID Klistra in ansöknings-ID från Azure AD-appen.
Klienthemligheter Klistra in Klienthemlighet från Azure AD-appen.
Hyresgäst ID Klistra in Katalog-ID från Azure AD-appen.
Hyresgästens namn Ange din Hyresgästens namn.
Omdirigera URI Ange URL till din WordPress-webbplats.
  • Klicka på Spara knappen för att tillämpa konfigurationen.
Konfigurera Azure AD Sync - Hantera program, formulär för autentiseringsuppgifter

Steg 3: Testa anslutningen


  • Bläddra ner till Testa anslutning sektion.
  • Ange Testa UPN/ID av användaren som finns i din Active Directory.
  • Synkronisera med WordPress (valfritt): Klicka på den här knappen för att manuellt synkronisera en enskild test-UPN-användare till WordPress.
  • Aktivera växlingsknapparna nedan (valfritt):
    • Hämta anpassade säkerhetsattribut - Aktivera den här växlingsknappen för att importera användarens anpassade säkerhetsattribut.
    • Hämtningshanterarens attribut - Aktivera den här växlingsknappen för att hämta användarens administratörsspecifika attribut.
Konfigurera Azure AD Sync - Testa anslutning, fältet Testa UPN

  • Klicka på Spara knapp.
  • Klicka på Testa attribut knapp.
  • Efter en lyckad testanslutning kommer du att kunna se användarens attribut.
Konfigurera Azure AD Sync - Testa attribut

Steg 4: Synkronisering av Active Directory till WordPress


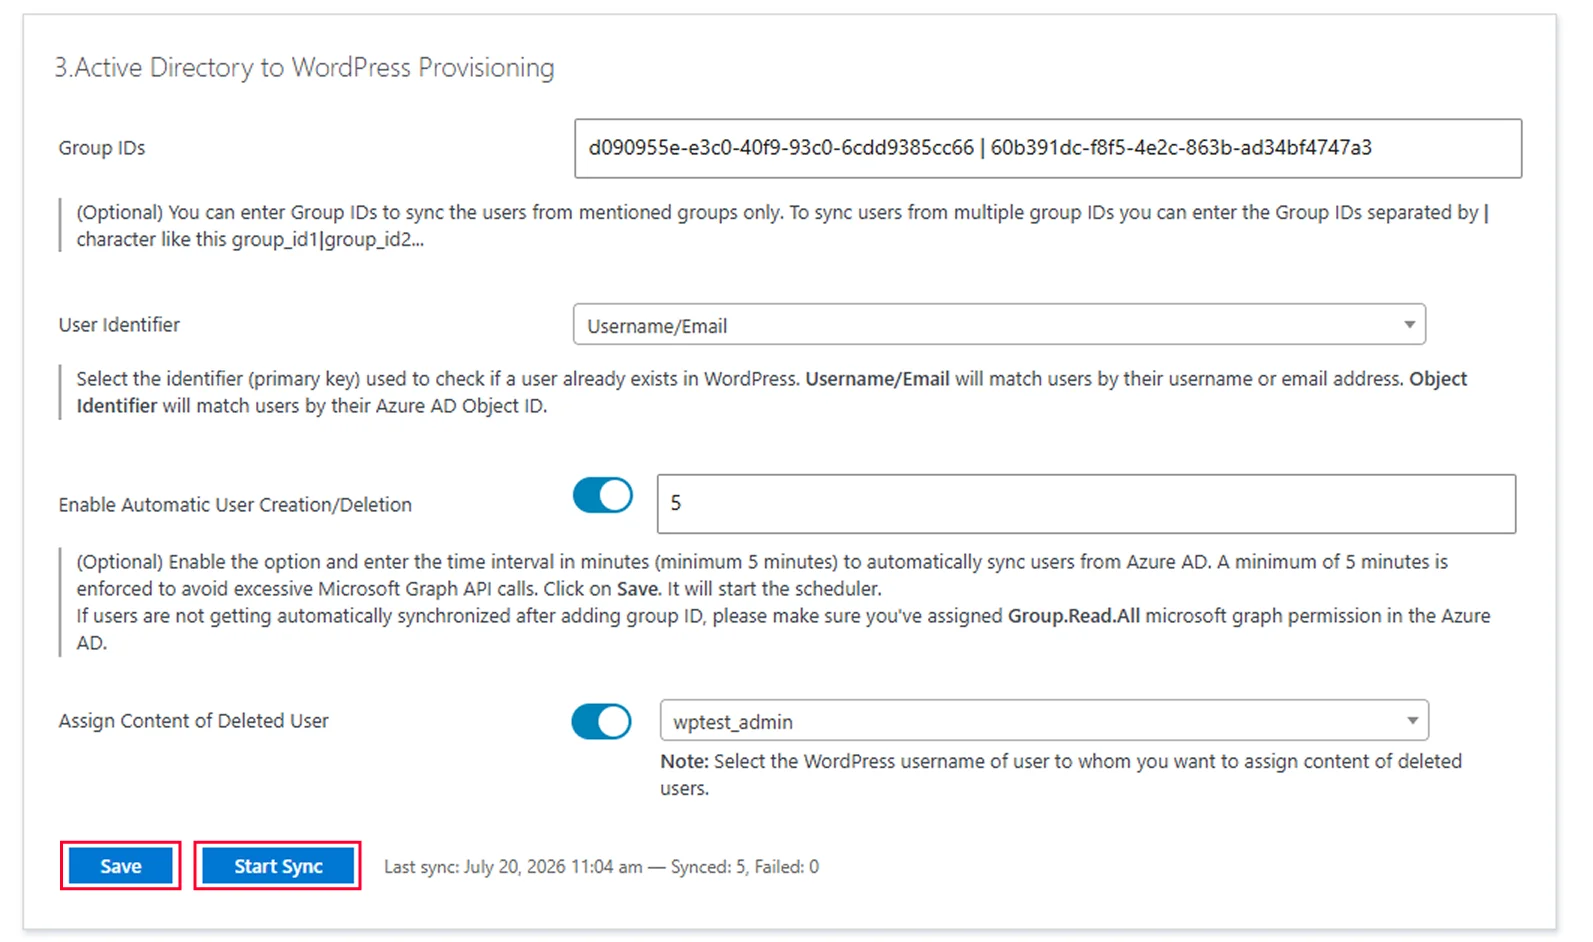
  • Bläddra ner till Active Directory till WordPress-synkronisering sektion.
  • Konfigurera följande inställningar:
Grupp-ID:n Ange de Azure AD-grupp-ID:n vars användare ska synkroniseras.
Obs: Separera flera grupp-ID:n med hjälp av ett pipe-teckne (|).
Användaridentifierare Välja Användarnamn / Email or Objektidentifierare.
Aktivera automatisk skapande/borttagning av användare Aktivera den här växlingsknappen och ange intervallet för automatisk synkronisering (minst 5 minuter) för att automatiskt skapa, uppdatera eller ta bort WordPress-användare baserat på ändringar i Azure AD.
Tilldela innehåll för borttagen användare Aktivera den här växlingsknappen och ange användarnamnet för att tilldela inlägg och innehåll från borttagna användare.
  • Klicka på Spara för att spara konfigurationen.
  • Klicka Börja synkronisera för att synkronisera användare omedelbart.
Konfigurera Azure AD Sync - Active Directory till WordPress-synkronisering

Steg 5: WordPress till Active Directory-provisionering


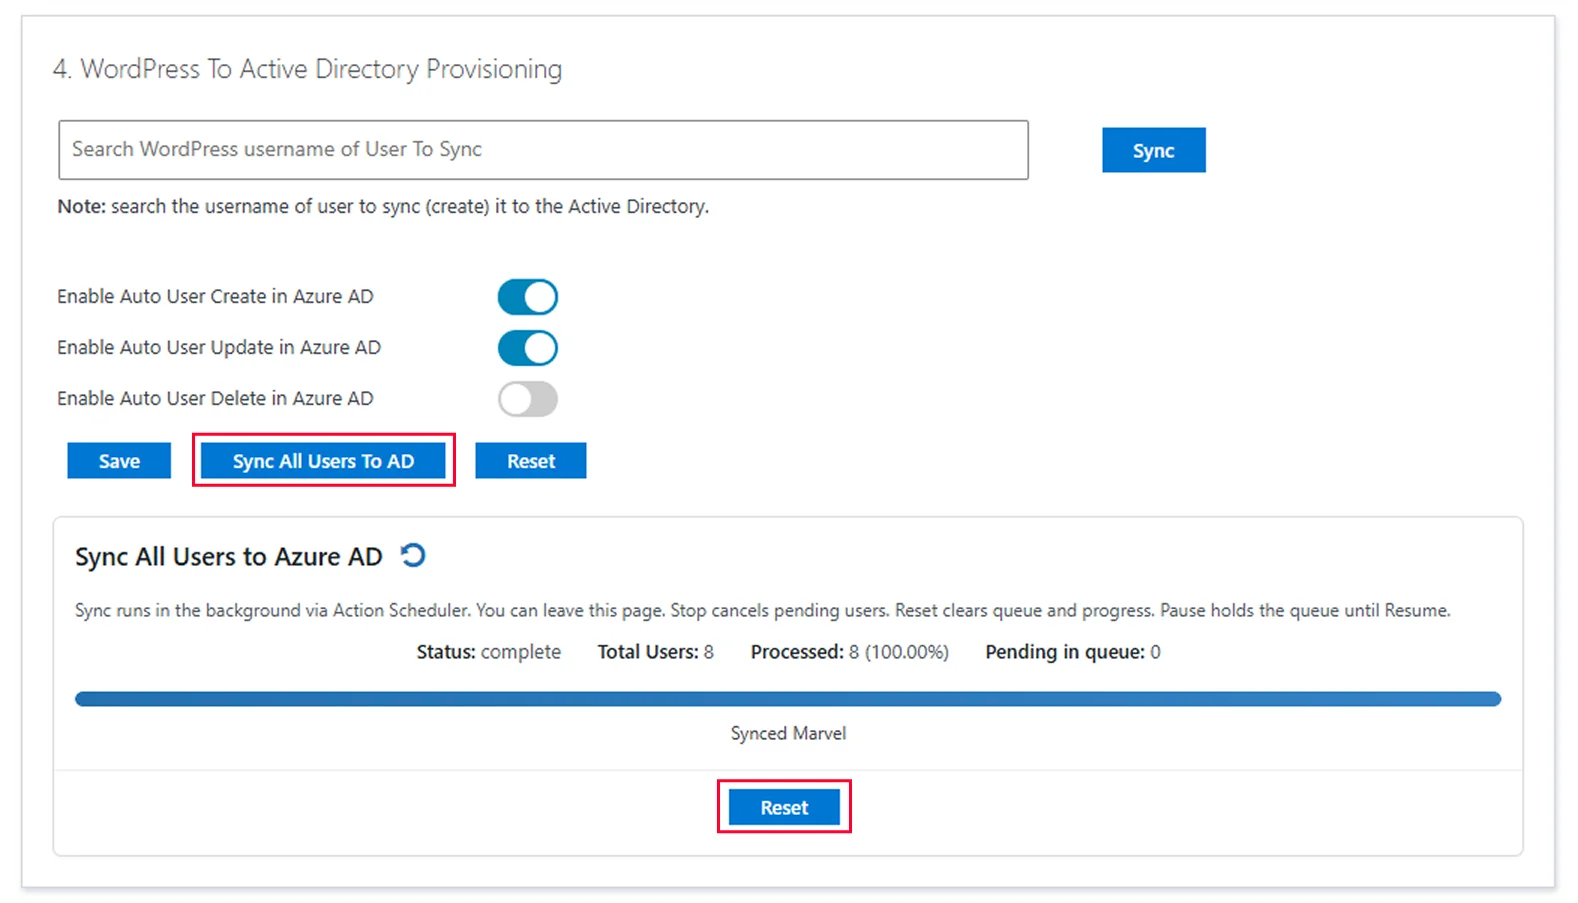
  • WordPress-användare kan synkroniseras till Azure AD med hjälp av Manuell synkronisering or Automatisk synkronisering enligt följande:

Manuell synkronisering

  • Synkronisering av en enda användare: Sök efter en användare och klicka på Synkronisera knappen bredvid inmatningsfältet för att synkronisera den användaren individuellt.
  • Masssynkronisering: Klicka Synkronisera alla användare till Azure AD för att synkronisera alla WordPress-användare. Du kan övervaka förloppet och pausa, återuppta eller avbryta synkroniseringen.
Konfigurera Azure AD Sync - Manuell WordPress till Active Directory-synkronisering

Automatisk synkronisering

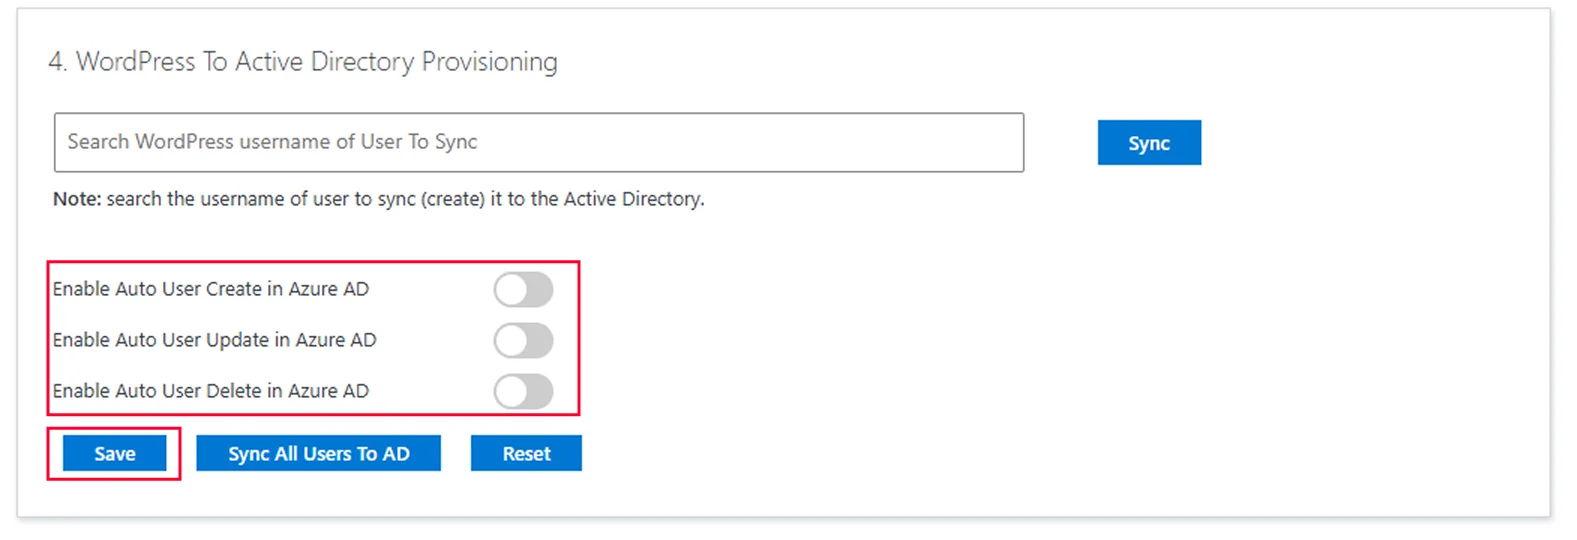
  • Aktivera de nödvändiga växlarna:
    • Aktivera automatisk användarskapande i Azure AD: Skapar automatiskt en användare i Azure AD när en ny användare skapas i WordPress.
    • Aktivera automatisk användaruppdatering i Azure AD: Uppdaterar automatiskt Azure AD när en användares profil ändras i WordPress.
    • Aktivera automatisk borttagning av användare i Azure AD: Tar automatiskt bort den länkade Azure AD-användaren när motsvarande WordPress-användare tas bort.
Konfigurera Azure AD Sync - Automatisk WordPress till Active Directory-synkronisering

  • Klicka på Spara knapp.

Steg 6: Attributmappning


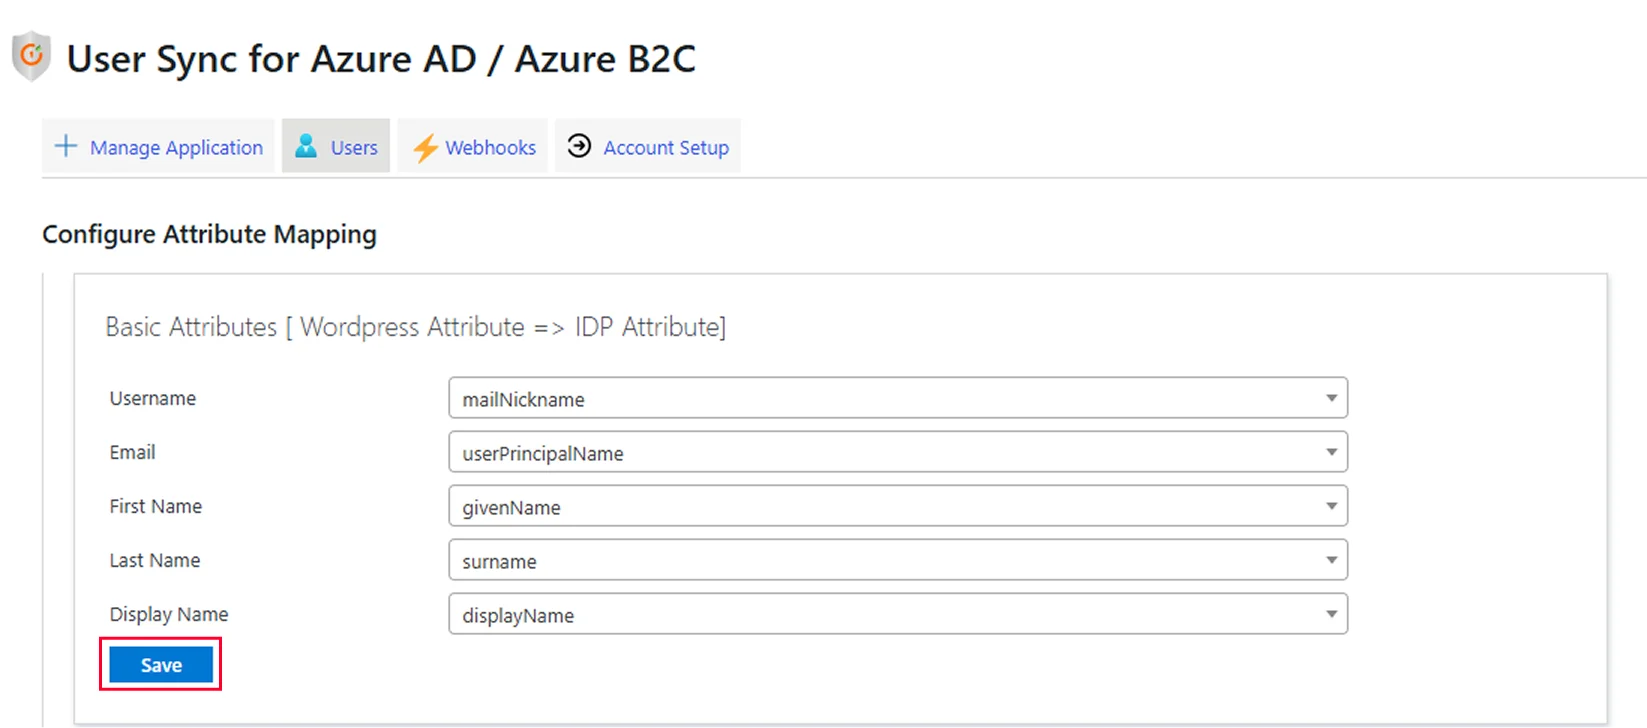
Grundläggande attributmappning

  • Gå till användare fliken.
  • Ändra attributmappningen efter behov.
  • Klicka på Spara knappen för att uppdatera synkroniseringen mellan Azure AD och WordPress.
Konfigurera Azure AD Sync - Grundläggande attributmappning

Avancerad attributmappning

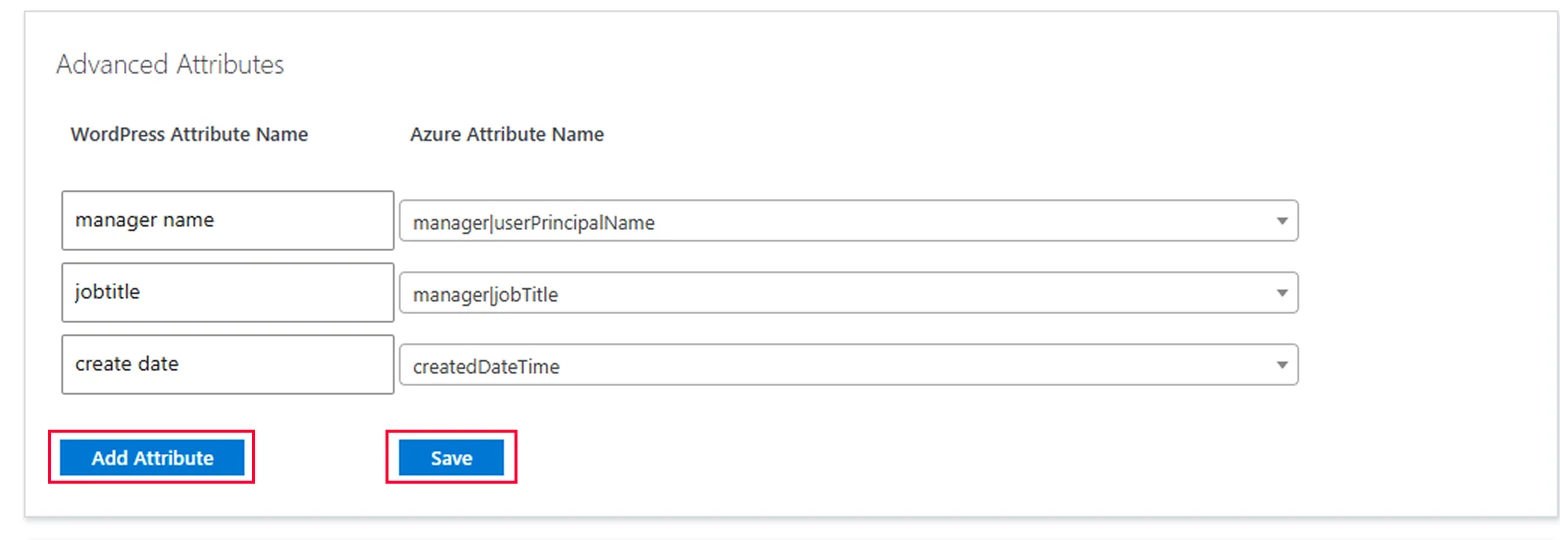
  • Bläddra ner till Avancerade attribut sektion.
  • Klicka på Lägg till attribut knapp.
  • Konfigurera följande kolumnfält:
    • WordPress-attributnamn: Ange WordPress-användarattributet.
    • Azure-attributnamn: Ange motsvarande Azure AD-användarattribut.
Konfigurera Azure AD Sync – avancerad attributmappning

  • Du kan konfigurera flera attribut genom att klicka på Lägg till attribut knappen igen.
  • Klicka på Spara knapp.

Steg 7: Roll-/gruppmappning


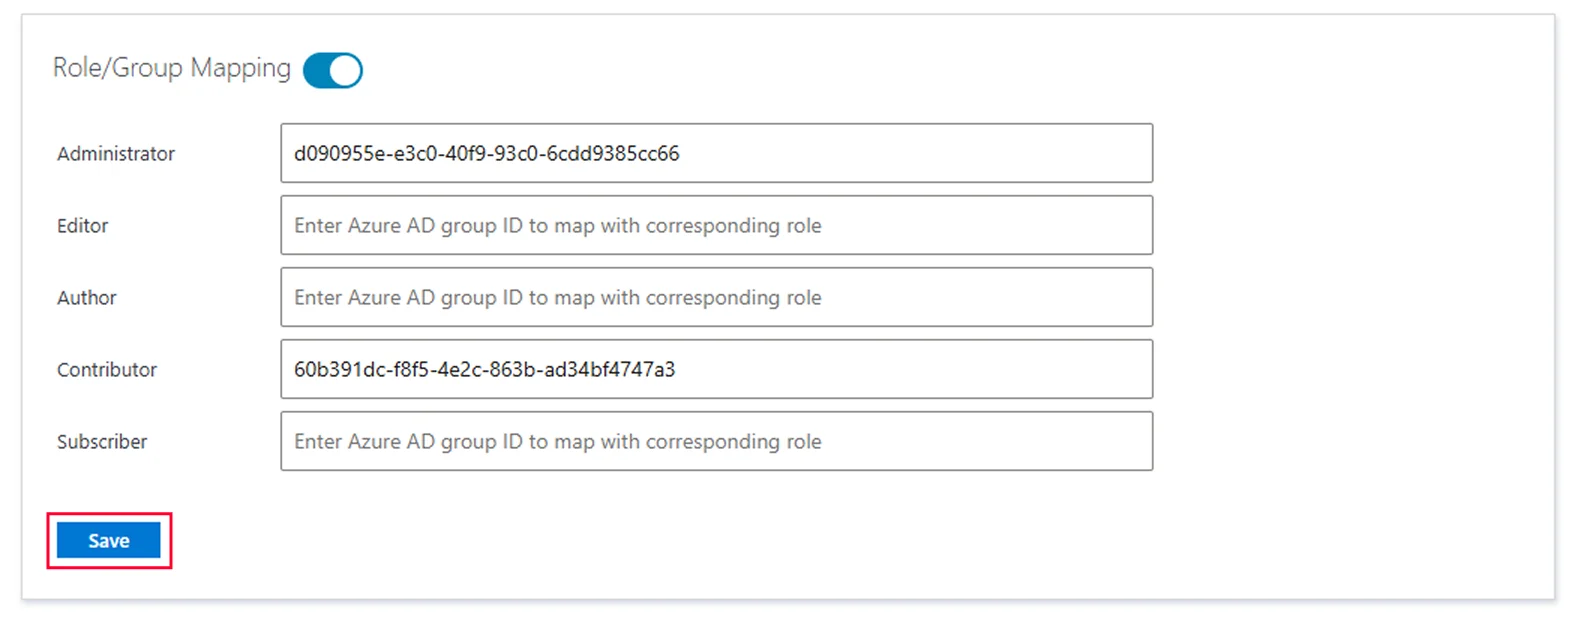
  • Bläddra ner till Roll/Gruppmappning sektion.
  • aktivera Roll/Gruppmappning växla.
Konfigurera Azure AD Sync - Roll-/Gruppmappning

  • Ange Azure AD-grupp-ID (objekt-ID för gruppen) för den WordPress-roll du vill tilldela. Till exempel, för att tilldela redaktör roll till Azure AD-gruppen med objekt-ID 6aada18f-5408-46f8-ae09-b1c4fa273f69, ange objekt-ID i redigeringsfältet.
  • Klicka på Spara knapp.
  • Användare som synkroniserats från den mappade Azure AD-gruppen kommer nu automatiskt att tilldelas den konfigurerade WordPress-rollen.

Steg 8: Synkronisering av profilbild


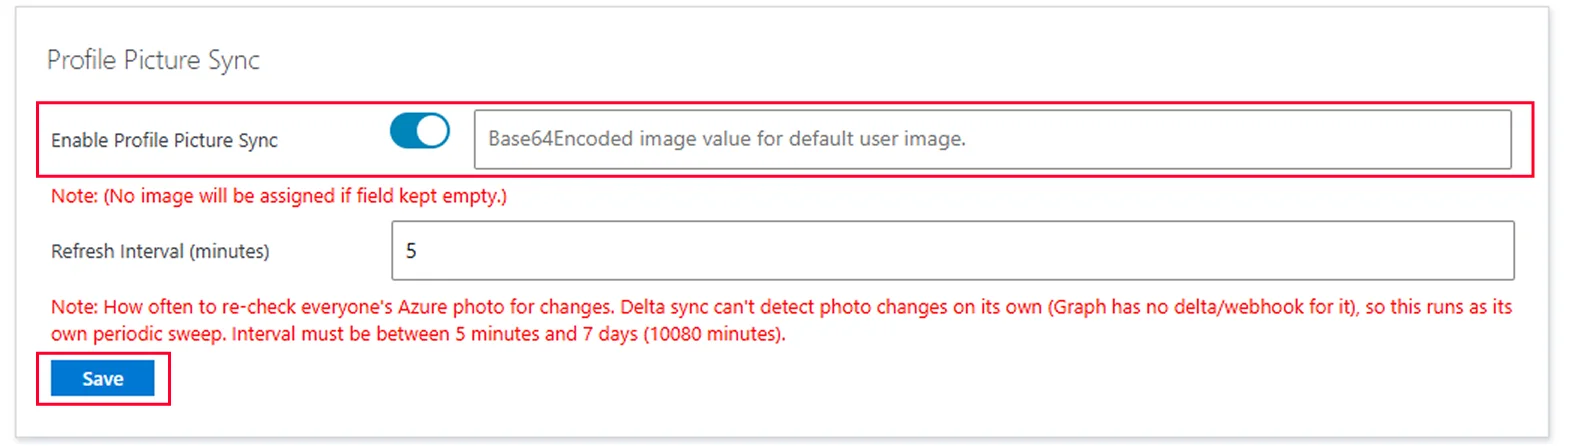
  • Bläddra ner till Profilbildssynkronisering sektion.
  • aktivera Profilbildssynkronisering växla för att hålla profilbilder uppdaterade i WordPress baserat på det konfigurerade synkroniseringsschemat.
  • Ange värdet för Uppdateringsintervall fält.
  • Klicka på Spara knapp.

Konfigurera Azure AD Sync – Synkronisering av profilbilder

Notera och kontakta oss - Azure B2C SAML SSO med WordPress

Obs! Om en användare i Azure AD inte har en profilbild kan du konfigurera en standardbild genom att ange dess Base64-kodade värde i det angivna fältet.


Steg 9: Synkronisering av chefsattribut


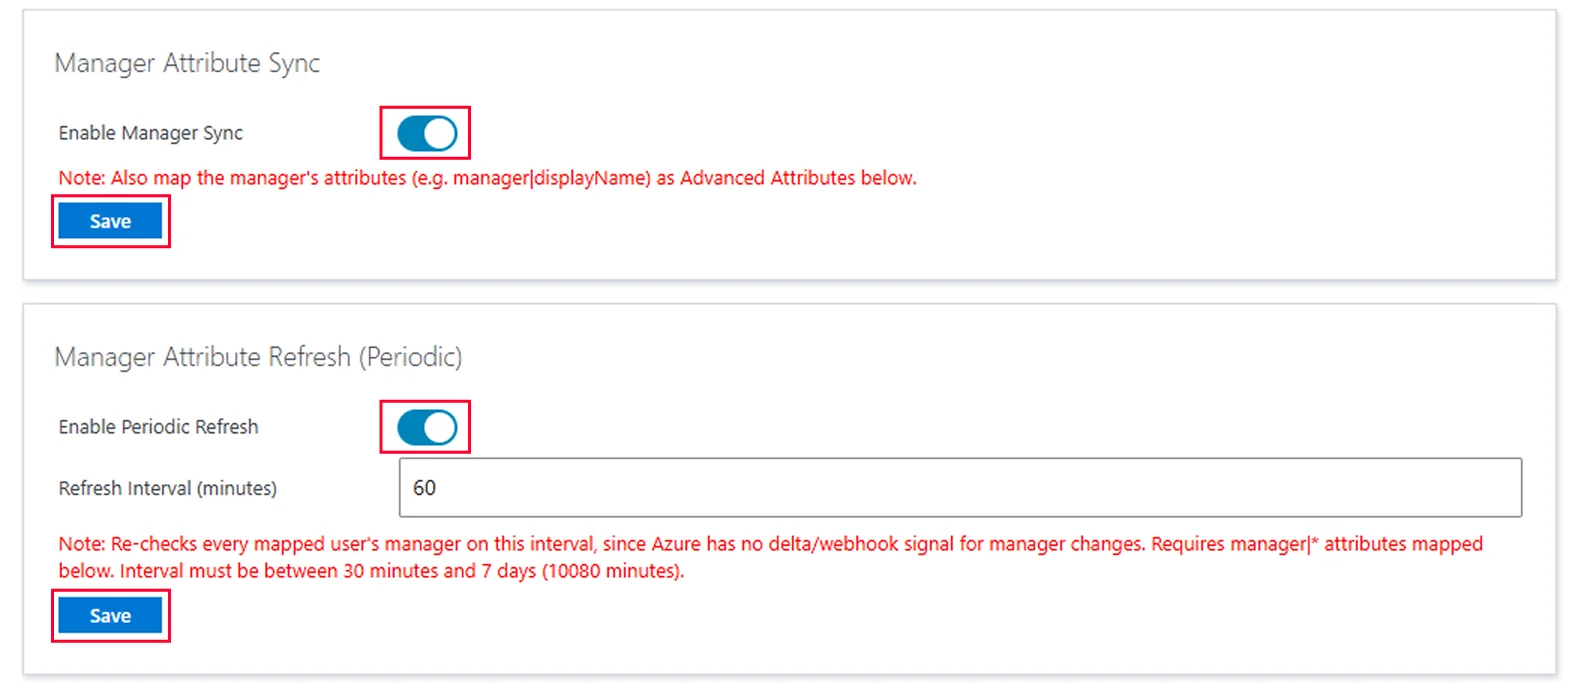
  • Bläddra ner till Synkronisering av chefsattribut sektion.
  • aktivera Manager-synkronisering växla för att synkronisera information om rapporteringshanteraren för varje användare under både masssynkronisering och deltasynkronisering.
Konfigurera Azure AD Sync – Synkronisering av profilbilder

    Notera och kontakta oss - Azure B2C SAML SSO med WordPress

    Obs! Azure AD tillhandahåller inte webhook-meddelanden för hanteraruppdateringar. Plugin-programmet uppdaterar regelbundet hanterarinformation med konfigurerbara intervaller från 30 minuter till 7 dagar.


  • Enligt Uppdatering av chefsattribut (periodisk) avsnitt, aktivera Periodisk uppdatering växla och ange Uppdateringsintervall i minuter.
  • Klicka på Spara knapp.

Du kan synkronisera Azure AD-grupper till WordPress med hjälp av vårt Azure AD-integrationsplugin. Azure AD-grupper synkroniseras med WordPress, och användare tilldelas WordPress-roller baserat på deras grupper med hjälp av Azure Sync Integration-pluginet. Detta hjälper till att hantera rollbaserad åtkomst, användarprovisionering och behörigheter på gruppnivå på din WordPress-webbplats.

Automatisk synkronisering håller din WordPress-webbplats i linje med Azure AD. Det minskar manuell användarhantering, säkerställer korrekt rollmappning och stöder åtkomstkontroll för intranät, LMS och medlemsportaler. Det förenklar också onboarding och offboarding när användare läggs till eller tas bort från AD.


 Tack för ditt svar. Vi återkommer snart.

Något gick fel. Skicka din fråga igen



ADFS_sso ×
Hej där!

Behövs hjälp? Vi är här!

stödja