
Konfigurera Azure B2C Single Sign-On (SSO) med OAuth för WordPress
Översikt
Azure B2C Single Sign-On (SSO) för OAuth använder WordPress Authorization-flöde för att ge användare säker åtkomst till WordPress-webbplatser. Med vårt OAuth Single Sign On (SSO)-plugin för WordPress fungerar Azure B2C som OpenID Connect- och OAuth-leverantör, vilket säkerställer säker Single Sign-On (SSO) -inloggning för WordPress-webbplatser. Med Azure B2C-integrationen för WordPress förenklas och säkras inloggningsprocessen med Azure B2C OAuth. Denna lösning gör det möjligt för anställda att komma åt sina WordPress-webbplatser med ett enda klick med sina Azure B2C-inloggningsuppgifter, vilket helt eliminerar behovet av att lagra, komma ihåg och återställa flera lösenord. Förutom att erbjuda Azure B2C SSO-funktionalitet utökar plugin sitt stöd till olika IDP:er, inklusive Azure AD, Office 365 och specialiserade leverantörer, och erbjuder robusta Single Sign-On (SSO)-funktioner som inloggning för flera hyresgäster, rollmappning och mappning av användarprofilattribut. För en detaljerad översikt över funktionerna, kolla in OAuth Single Sign On (SSO) Plugin för WordPress . Du kan följa stegen nedan för att konfigurera Azure B2C Single Sign-On (SSO) med WordPress. För att få mer information om de olika funktionerna som finns i Azure AD SSO och Microsoft Office 365 SSO , vänligen klicka här.






Azure-integration för WordPress ger funktionalitet för att hantera alla användaroperationer från din WordPress-webbplats. [Synkronisera användarprofil från WordPress till Microsoft Entra ID (Azure AD)]
Förutsättningar: Ladda ner och installation
- Logga in på din WordPress-instans som admin.
- Gå till WordPress Dashboard -> Plugins och klicka på Lägg till en ny.
- Sök efter en OAuth-plugin för enkel inloggning (SSO) för WordPress och klicka på installera nu.
- När du har installerat klicka på Aktivera.
Steg för att konfigurera Azure B2C Single Sign-On (SSO) i WordPress
1. Ställ in Azure B2C som OAuth-leverantör
- Logga in Azurblå portal.
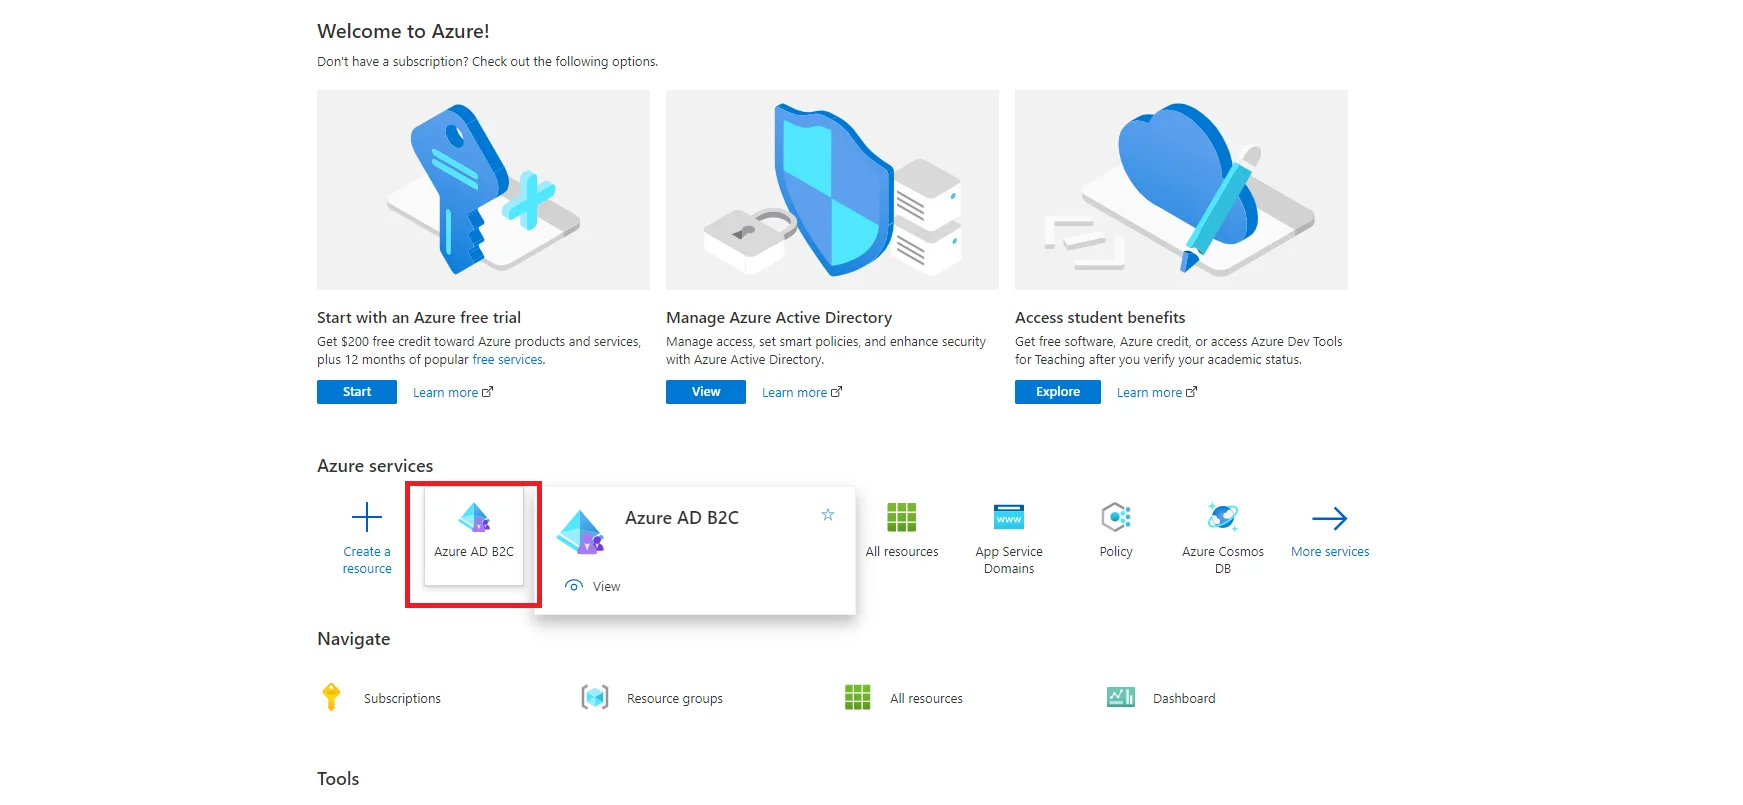
- Gå till Hem och välj i Azure-tjänsterna Azure AD B2C.
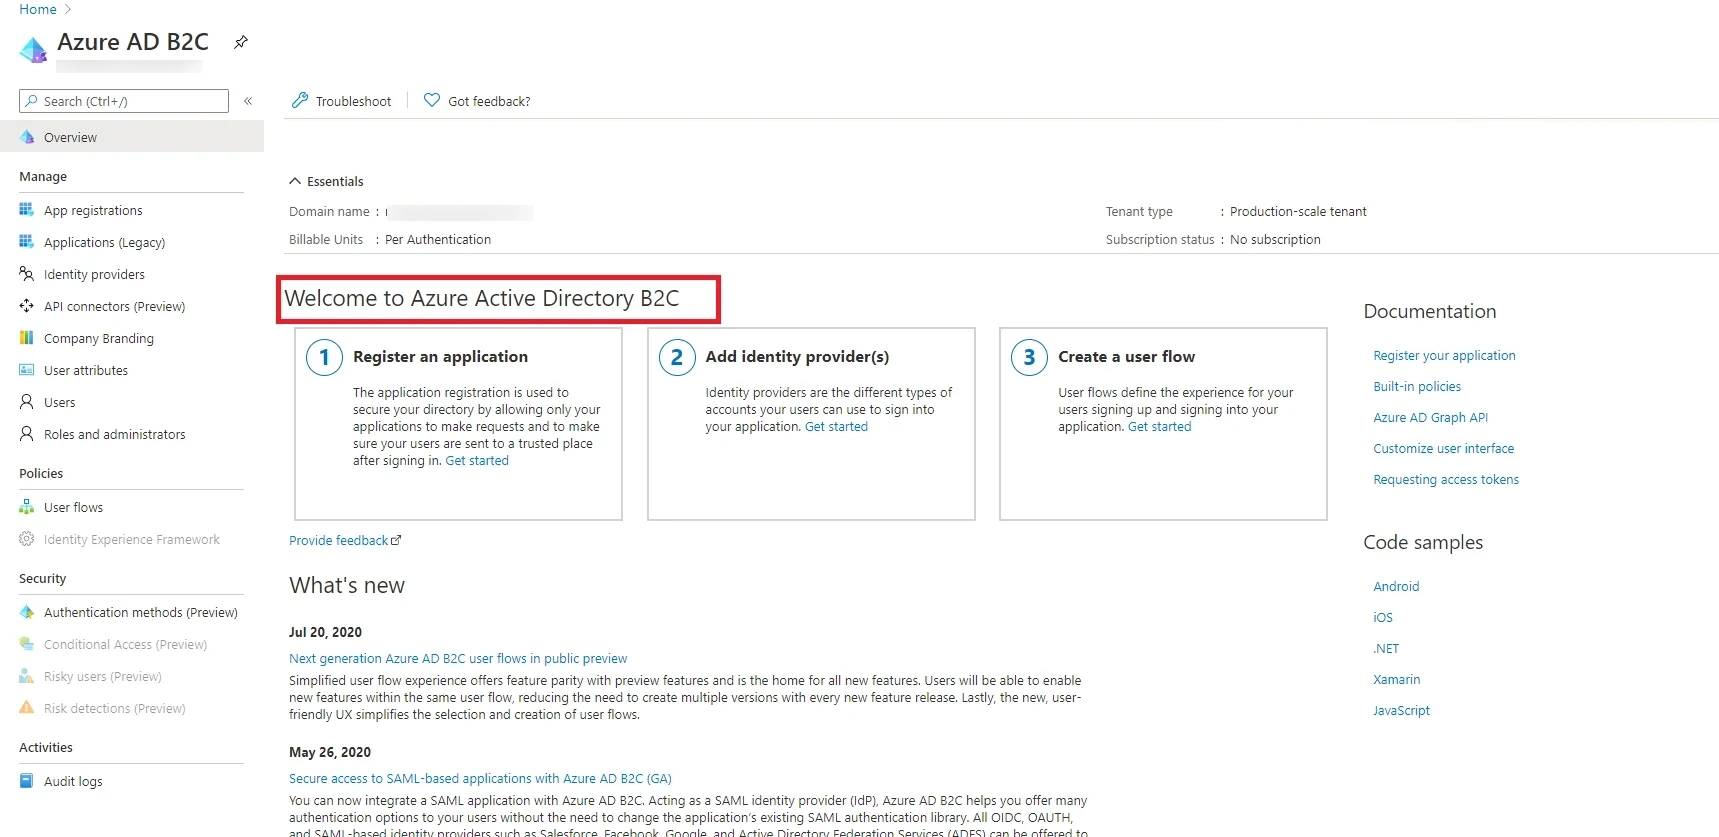
- Se till att du är i Azure AD B2C-katalogen med en aktiv prenumeration och om inte kan du byta till rätt katalog.
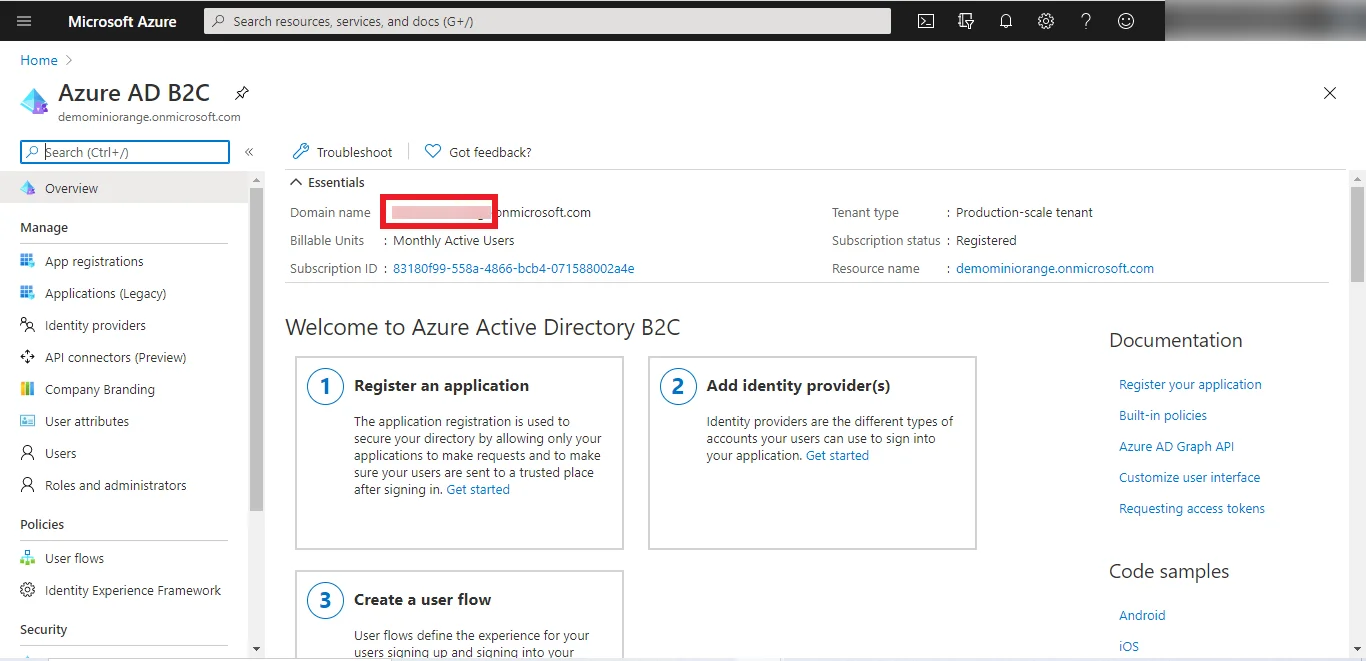
- I Essentials fliken hittar du Azure B2C-domännamn, ha det till hands, du kommer att behöva det senare för att konfigurera Azure B2C klientnamn under WordPress som en OAuth-klient.

Vad är hyresgästens namn? Du behöver bara kopiera den markerade domännamnsdelen som visas på skärmdumpen nedan för att konfigurera hyresgästnamnet i OAuth SSO-pluginet för WordPress.
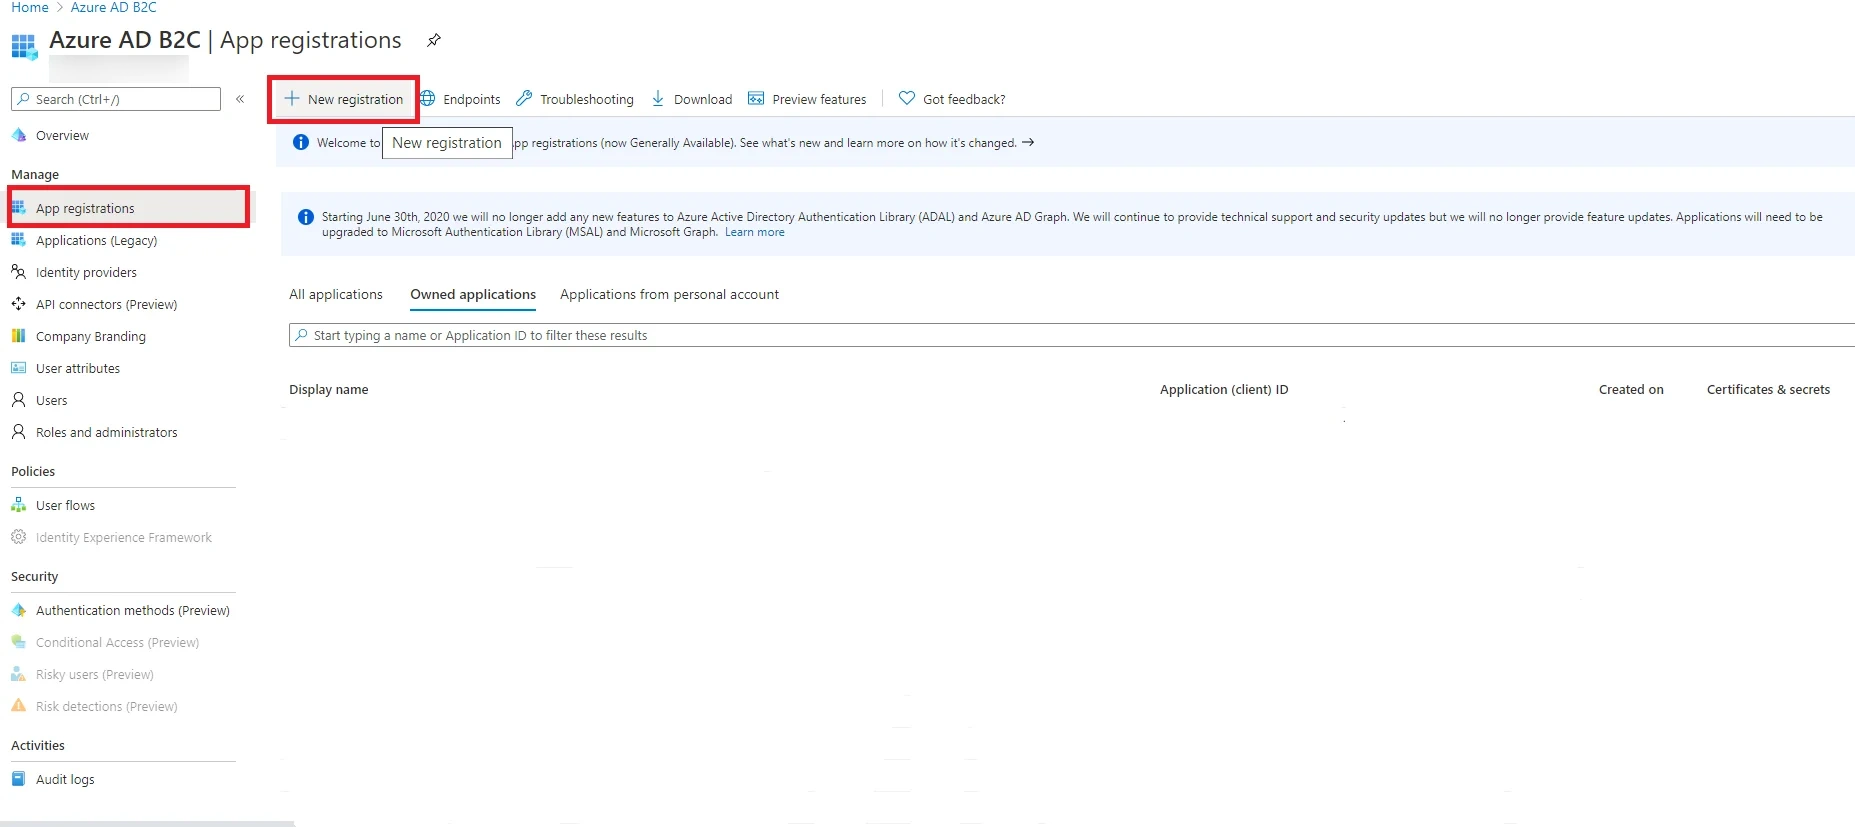
T.ex.. Om ditt domännamn är 'exempeldomän.onmicrosoft.com', så kommer ditt klientnamn att vara 'exempeldomän'. - Klicka nu på Appregistreringar och sedan klicka på Ny registrering alternativ för att skapa en ny Azure b2c-applikation.
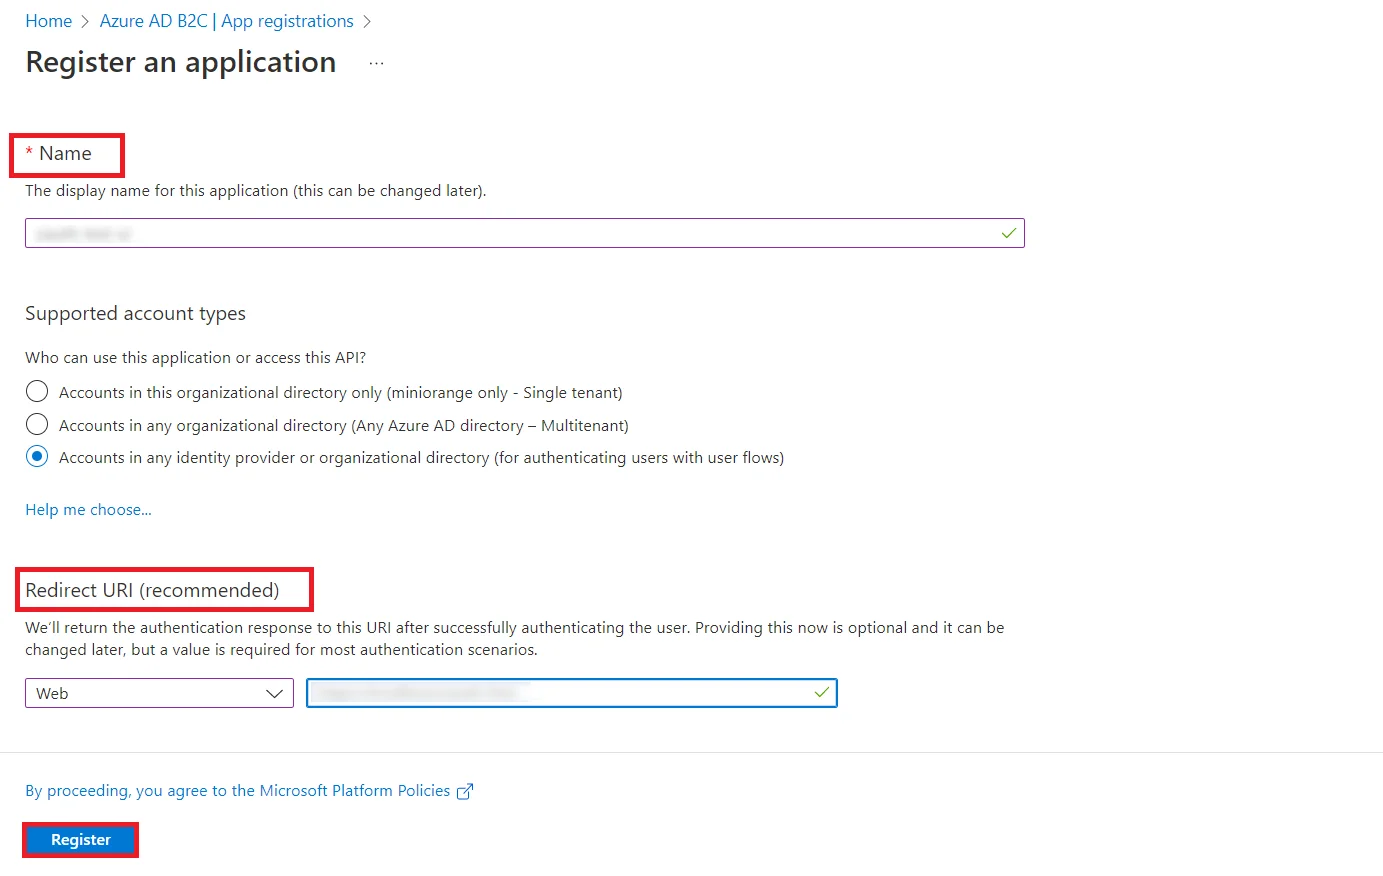
- Konfigurera följande alternativ för att skapa en ny applikation.
- Ange ett namn för din ansökan under Namn textfält.
- I de kontotyper som stöds väljer du det tredje alternativet "Konton i valfri organisationskatalog (valfri Azure AD-katalog - Multitenant) och personliga Microsoft-konton (t.ex. Skype, Xbox)"
- I avsnittet Omdirigera URI väljer du webbapplikation och ange Återuppringnings-URL från miniOrange OAuth Client-plugin (fliken Konfigurera OAuth) och spara det under Omdirigeringsadress textruta.
- Klicka på Registrera knappen för att skapa din applikation.
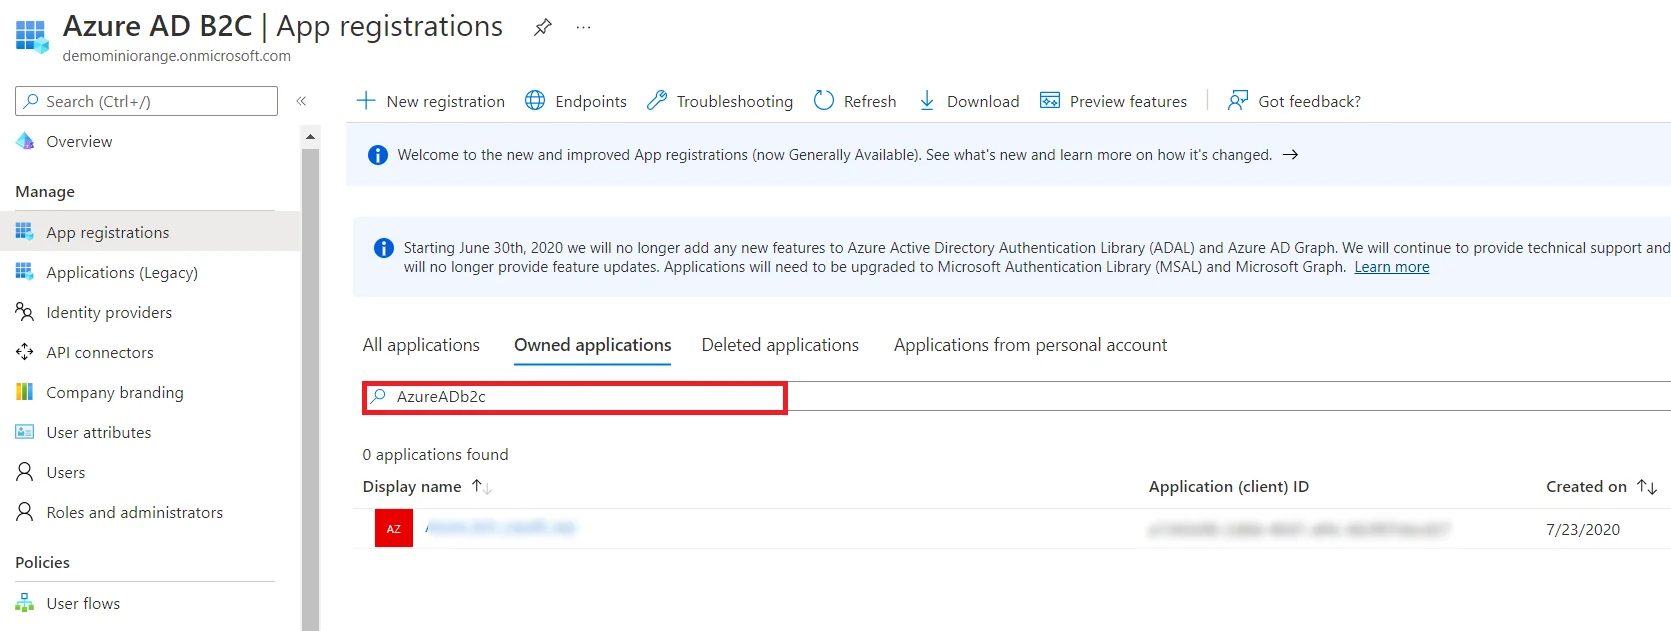
- Efter framgångsrikt skapande av applikationen omdirigeras du till den nyskapade applikationens översiktssida. Om inte kan du gå till appregistreringarna och söka på namnet på din ansökan så hittar du din ansökan i listan.
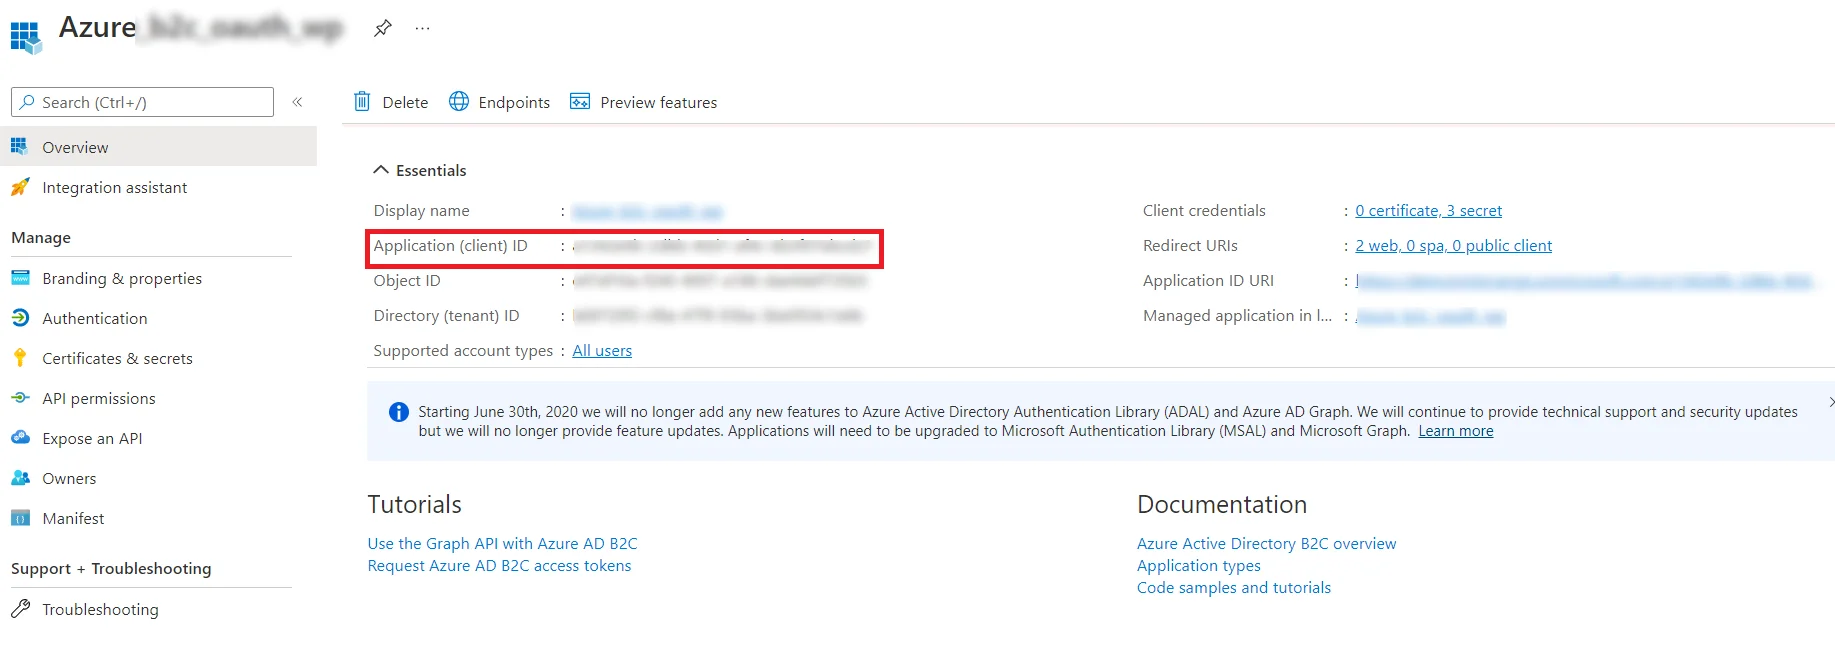
- Kopiera din ansöknings-ID och ha det till hands, du kommer att behöva det senare för att konfigurera kund-ID under WordPress som ett OAuth-klientplugin.
- Klicka nu på Certifikat och hemligheter och klicka sedan på Ny kundhemlighet att generera en klienthemlighet. Ange en beskrivning och klicka på Lägg till knapp.
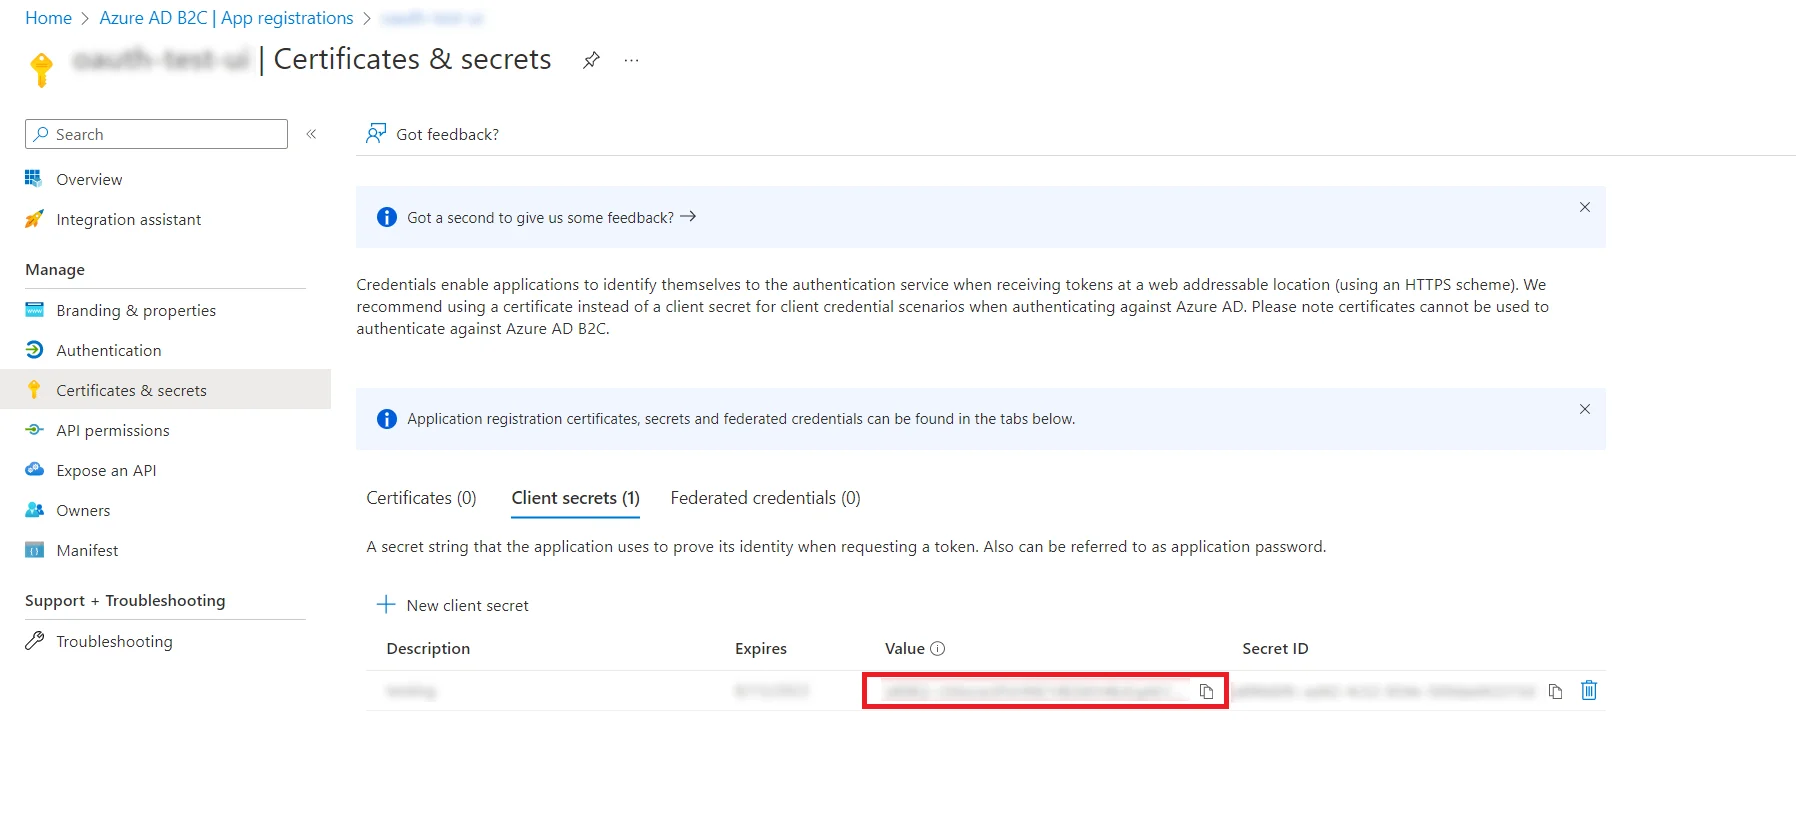
- kopiera hemligt värde från sidan certifikat och hemligheter och ha den till hands, du kommer att behöva den senare för att konfigurera Klienthemlighet under WordPress som ett OAuth-klientplugin.
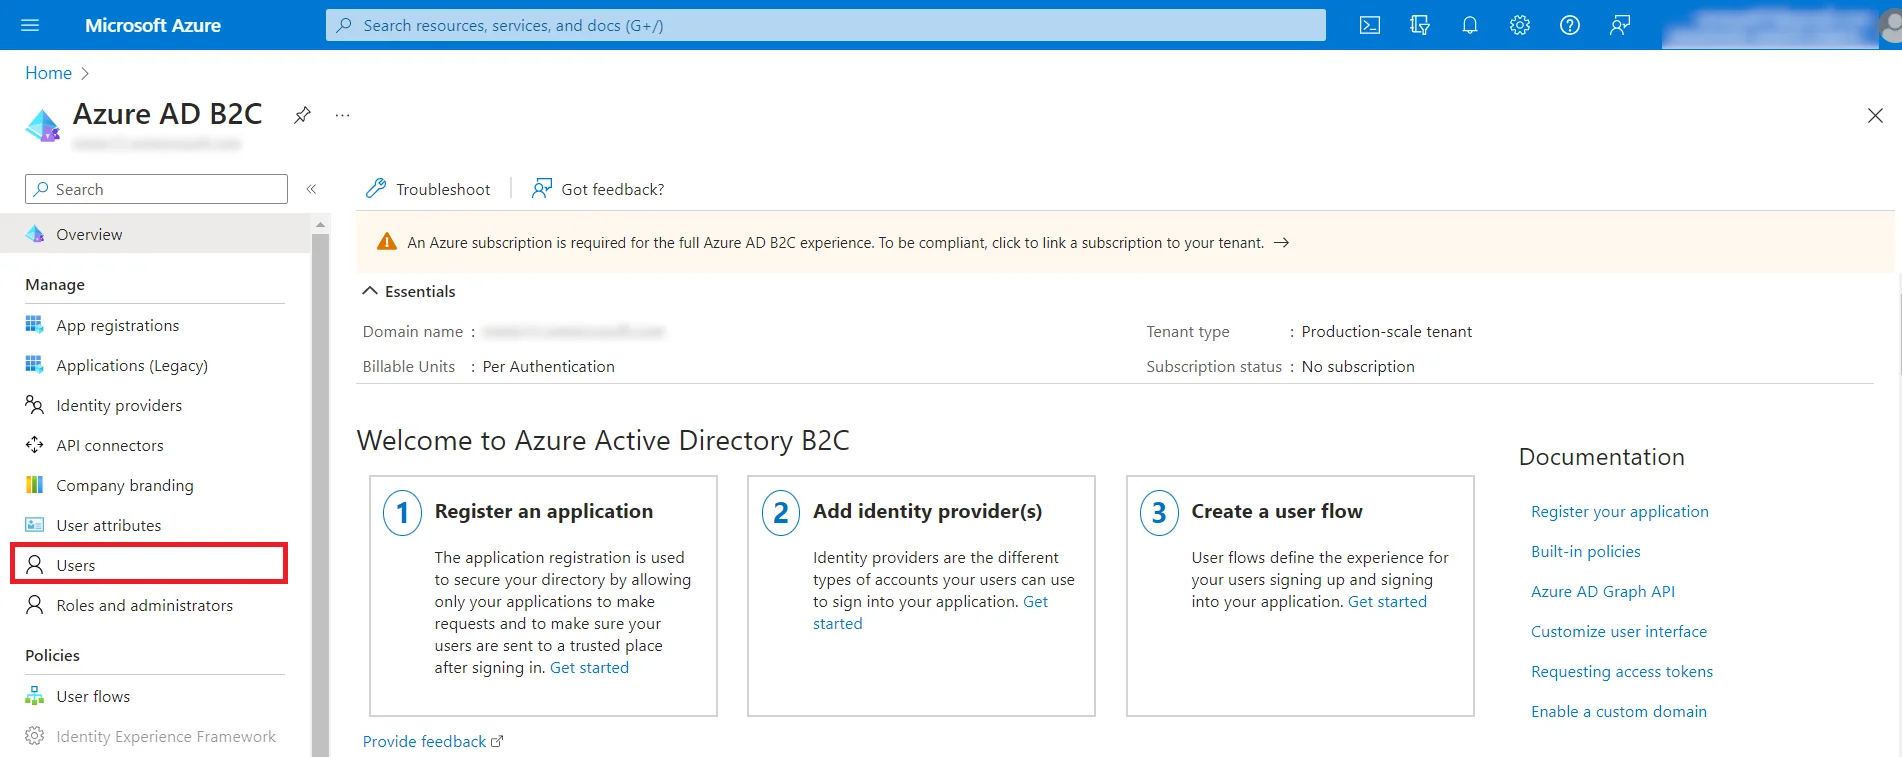
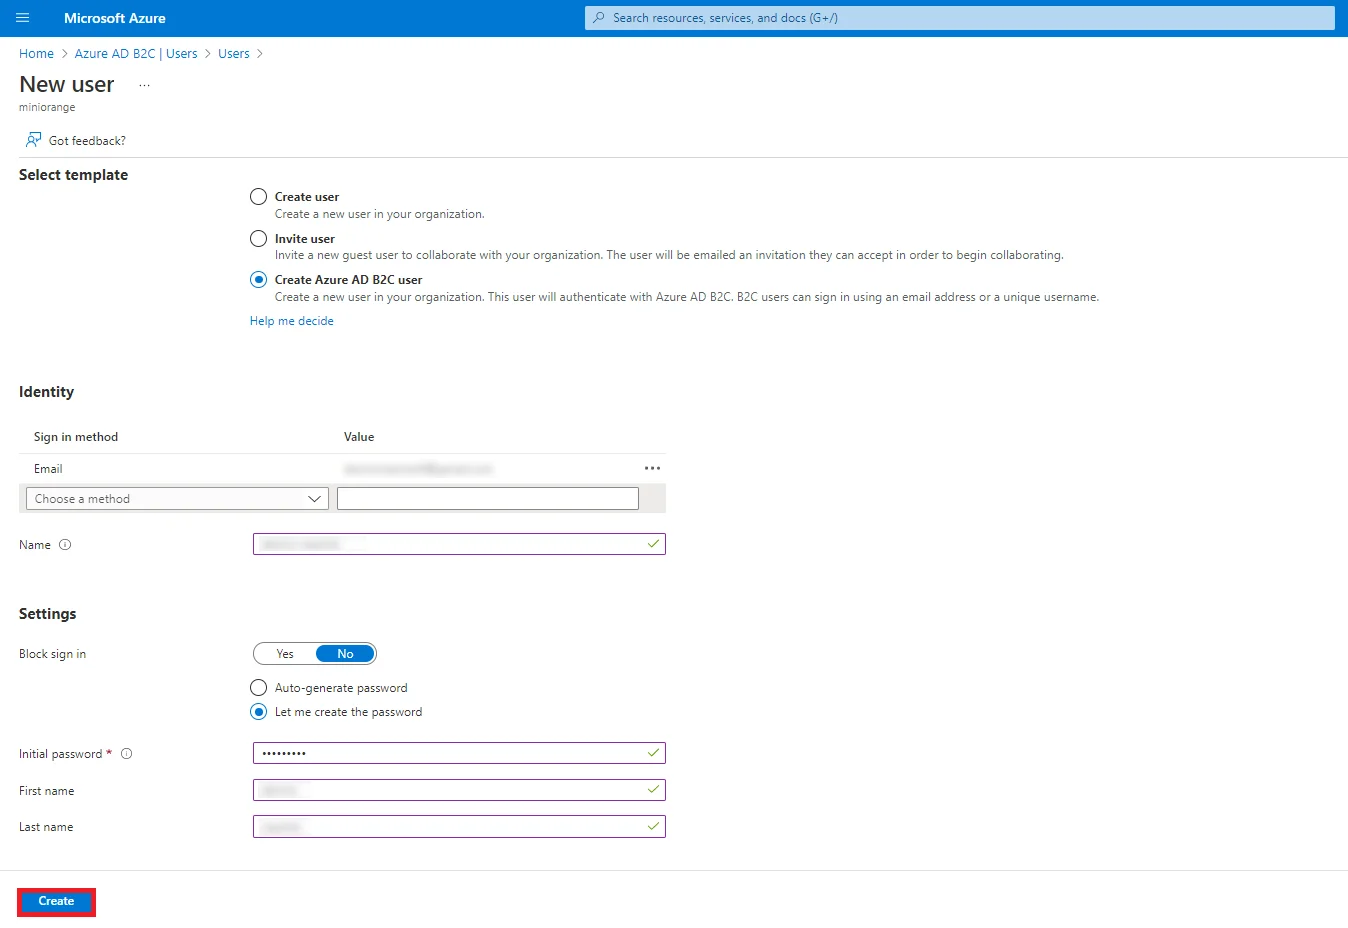
- På hemsidan, gå till användare fliken i det vänstra hörnet
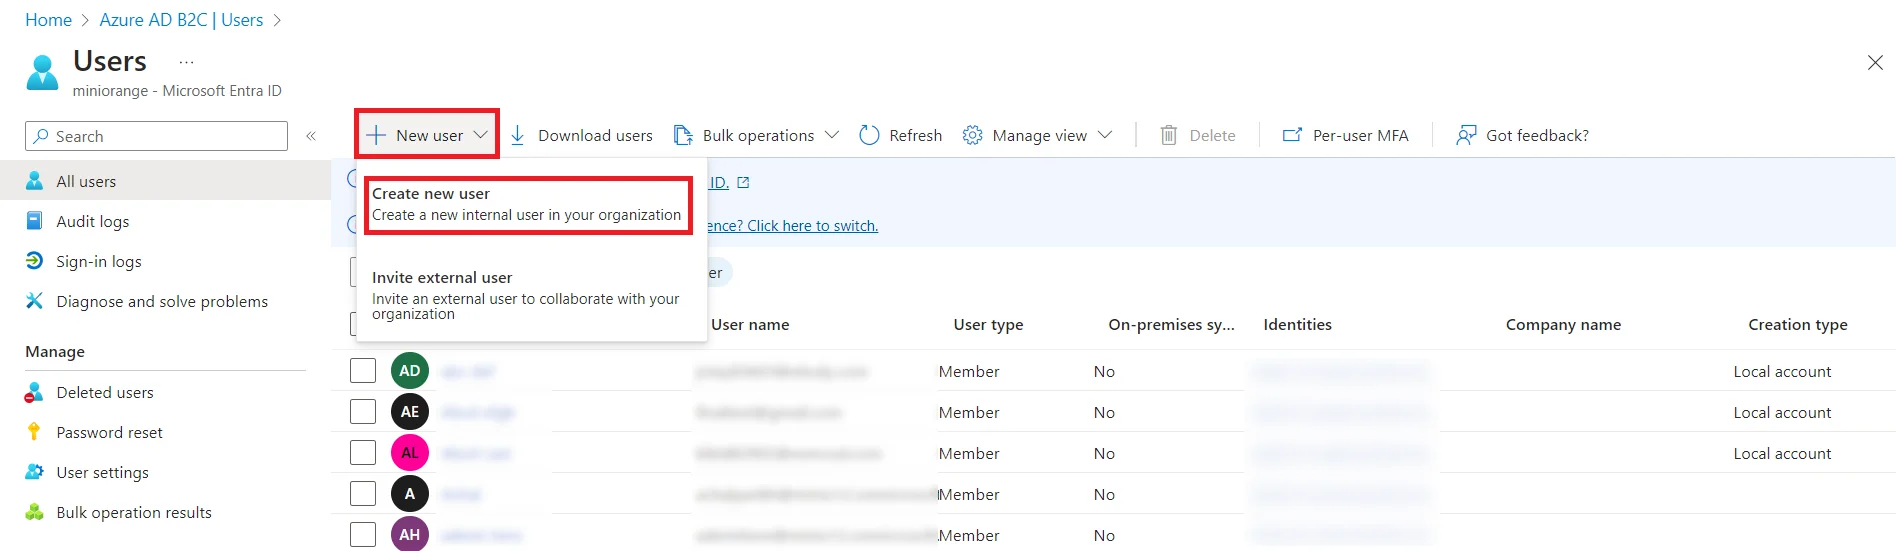
- Klicka på Ny användare på användarsidan. Klicka sedan på Skapa ny användare alternativ.
- Välja Skapa Azure AD B2C användare. Scrolla sedan ner och klicka på E-post från inloggningsmetoden och ställ in ditt lösenord och klicka skapa för att spara användarinformationen för att utföra testkonfiguration.
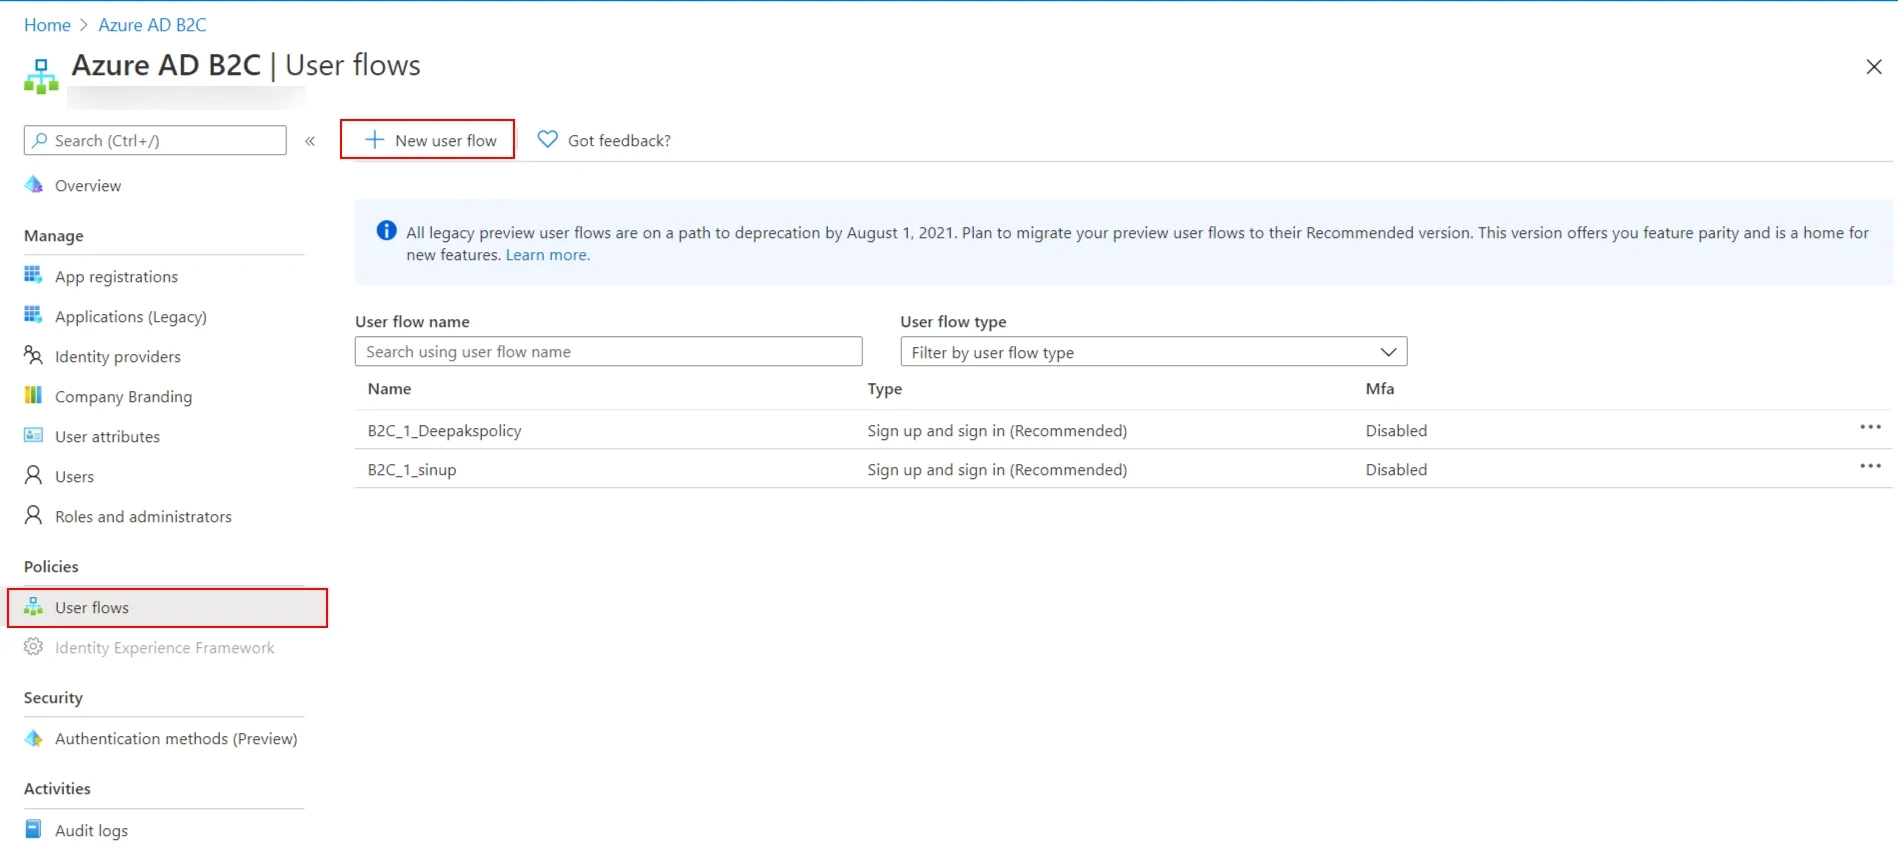
- Gå till Användarflöden fliken och klicka sedan på Nytt användarflöde.
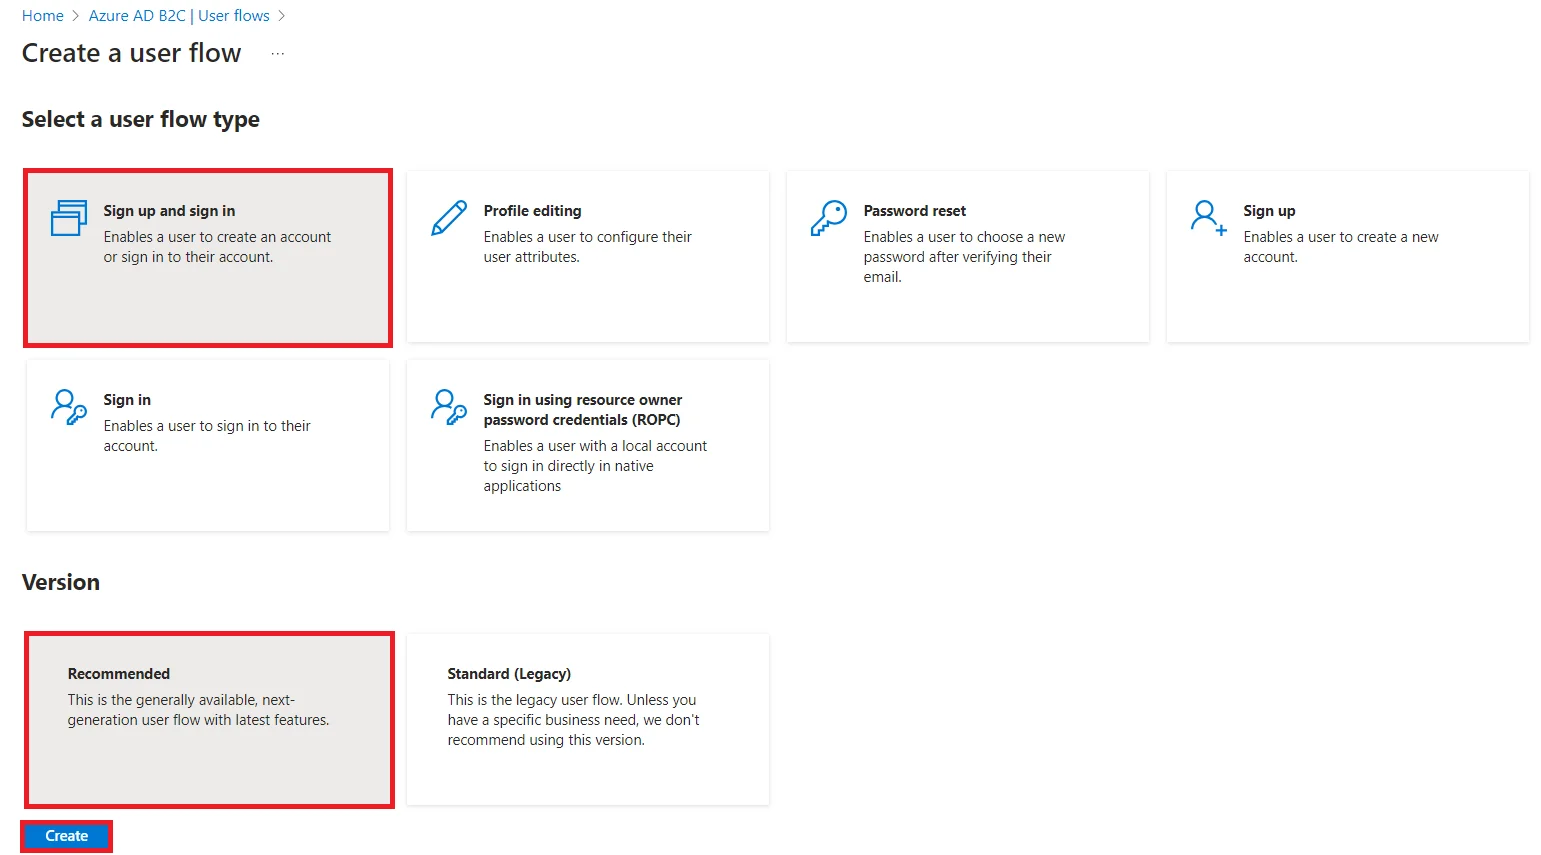
- Välj en typ av användarflöde Registrera dig och logga in klicka sedan på Skapa knapp.
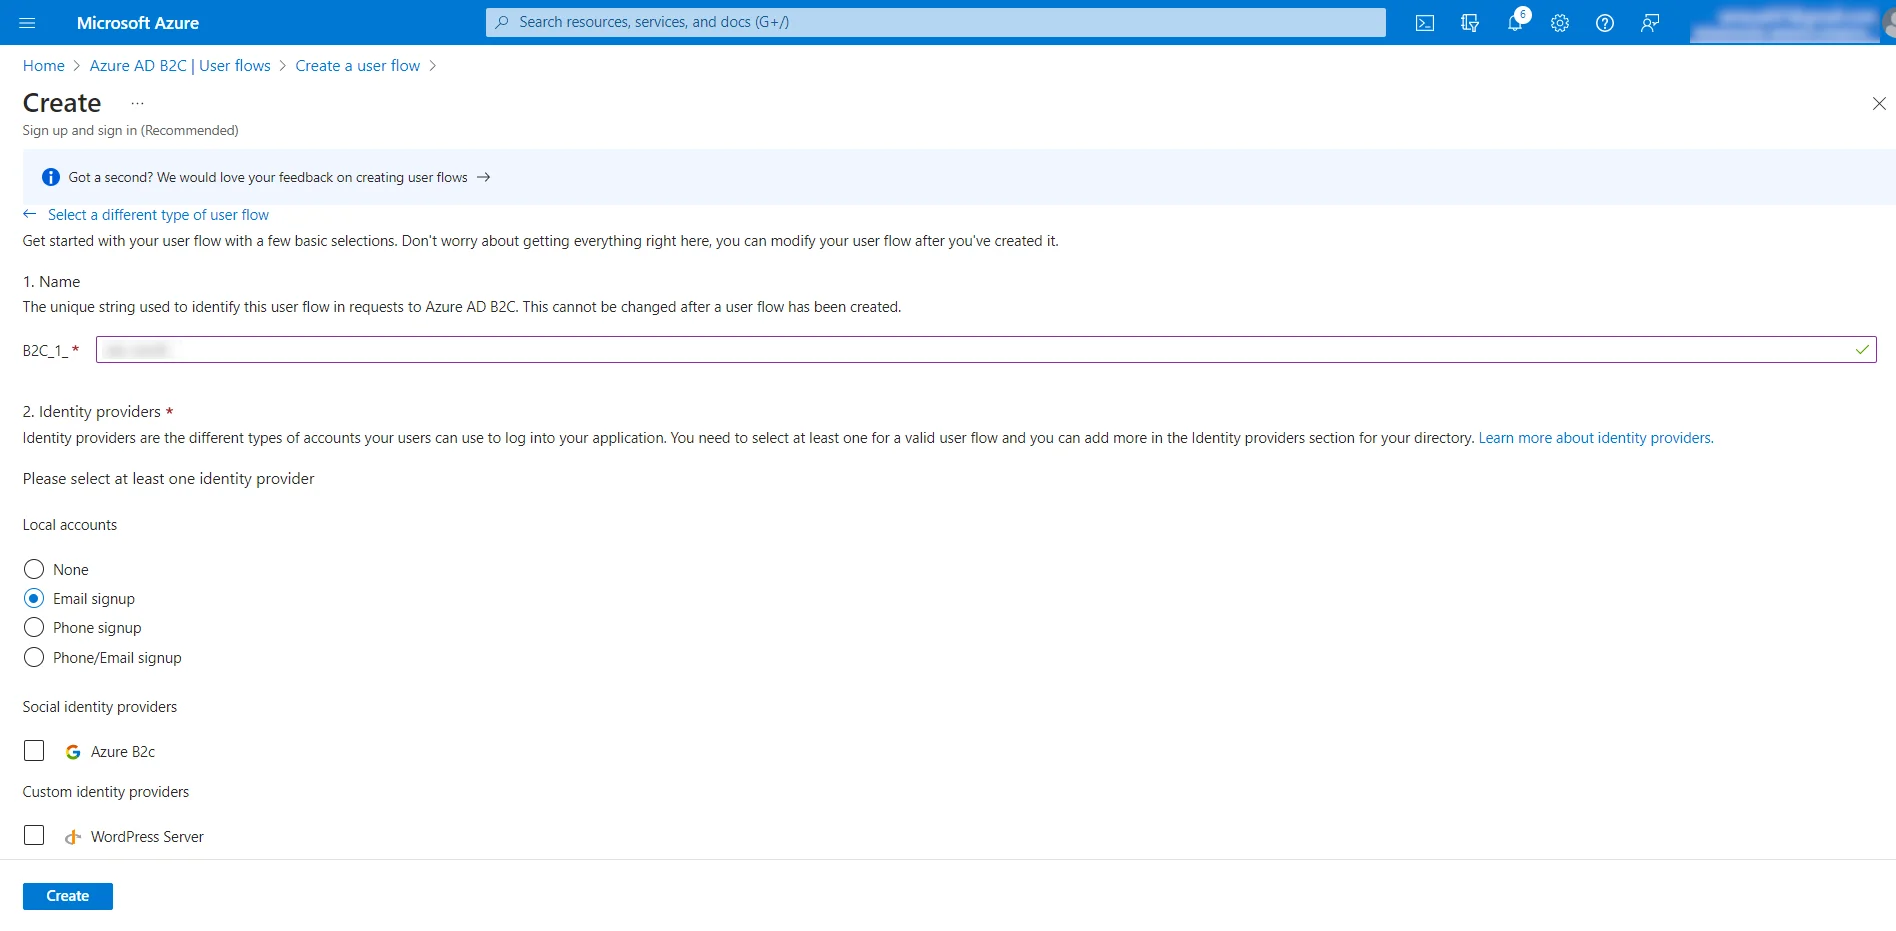
- Fyll i all information, t.ex. namn, identitetsleverantörer, etc. Välj de användarattribut du vill hämta när du registrerar dig. Klicka sedan på Skapa knapp.
- Kopiera policynamnet detta värde när du behöver ange Azure B2C Policy i miniOrange OAuth Client-plugin.
- Gå till användarflöden under policyer i det vänstra hörnet. Välj den konfigurerade policyn.
- Välja Ansökningskrav i inställningar
- Välj önskade attribut som ska visas i testkonfigurationen och spara dem.
- Gå till ditt program i Azure Active Directory och välj Token-konfiguration från vänstermenyn.
- Klicka på Lägg till valfritt anspråk och välj sedan ID från den högra delen.
- Välj nu alla attribut du vill hämta under SSO (t.ex. familjenamn, förnamn, etc) och klicka på Lägg till knapp.
- Du kanske ser en popup till Aktivera Microsoft Graph-profilens behörighet (krävs för att anspråk ska visas i token), aktivera det och klicka på knappen Lägg till.
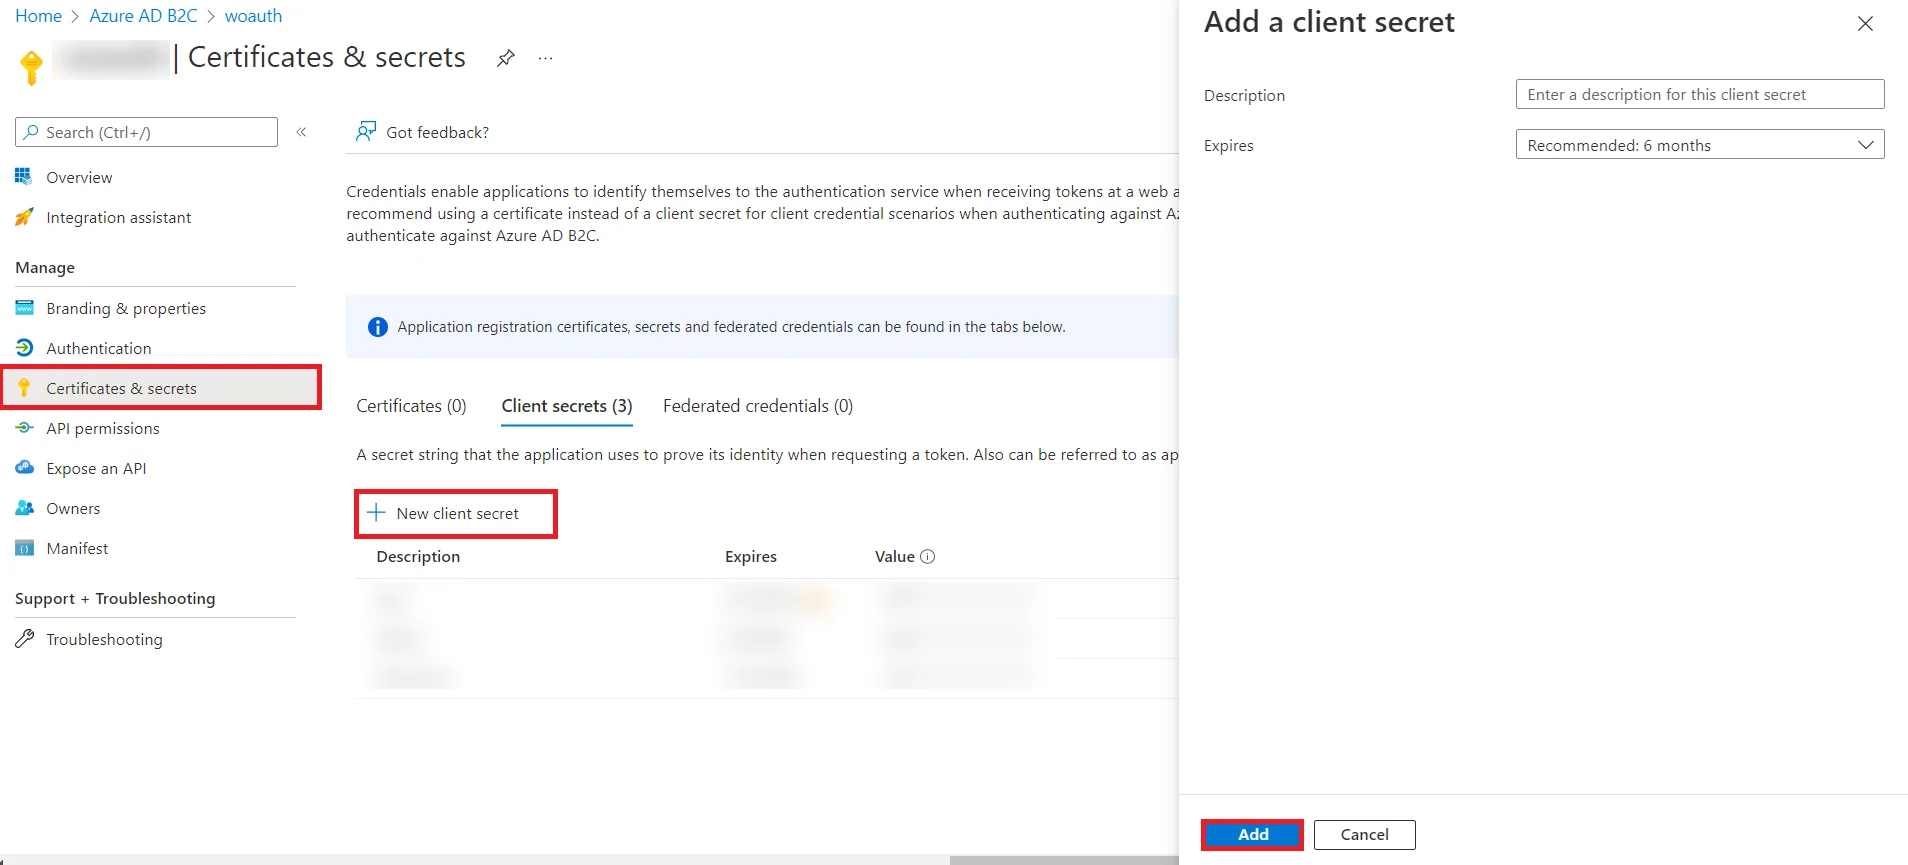
Obs! Klienthemligheten för din utvecklarapplikation löper ut om 180 dagar. För att säkerställa fortsatt funktionalitet måste du generera en ny klienthemlighet innan den löper ut och uppdatera den i OAuth Single Sign-On-pluginet.
Steg 1.1: Lägg till användare i din b2c-applikation
Steg 1.2: Hur man skapar och lägger till Azure B2C Policy
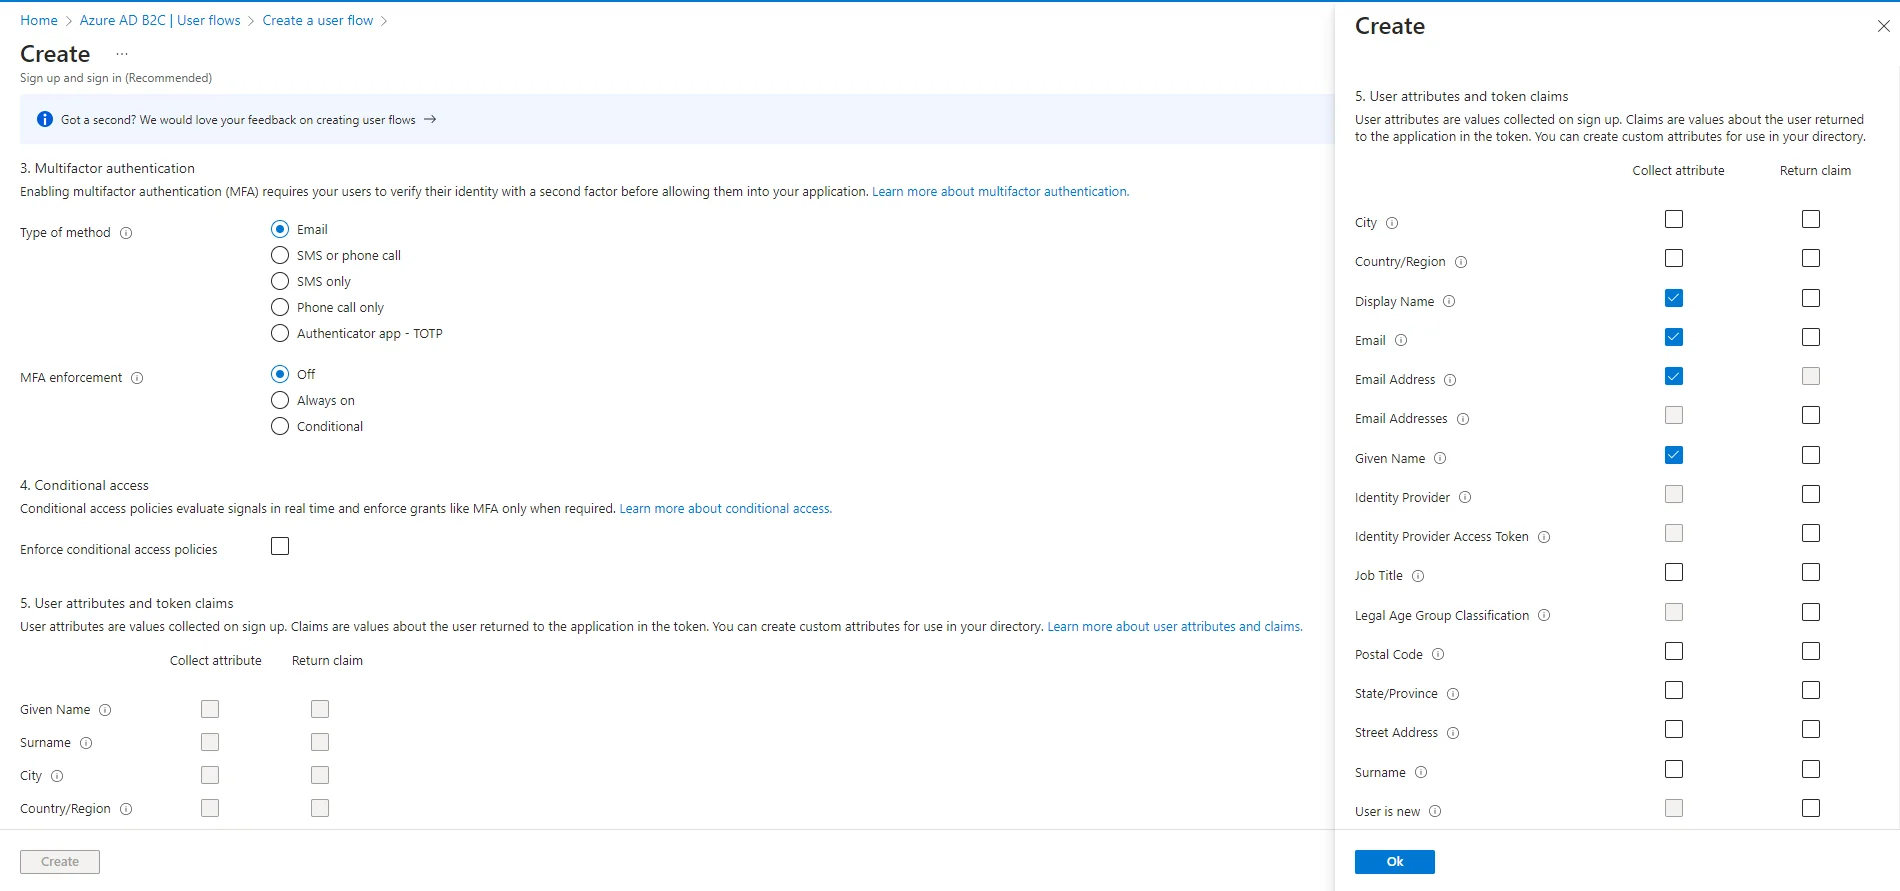
Steg 1.3: Lägg till användaranspråk i din applikation
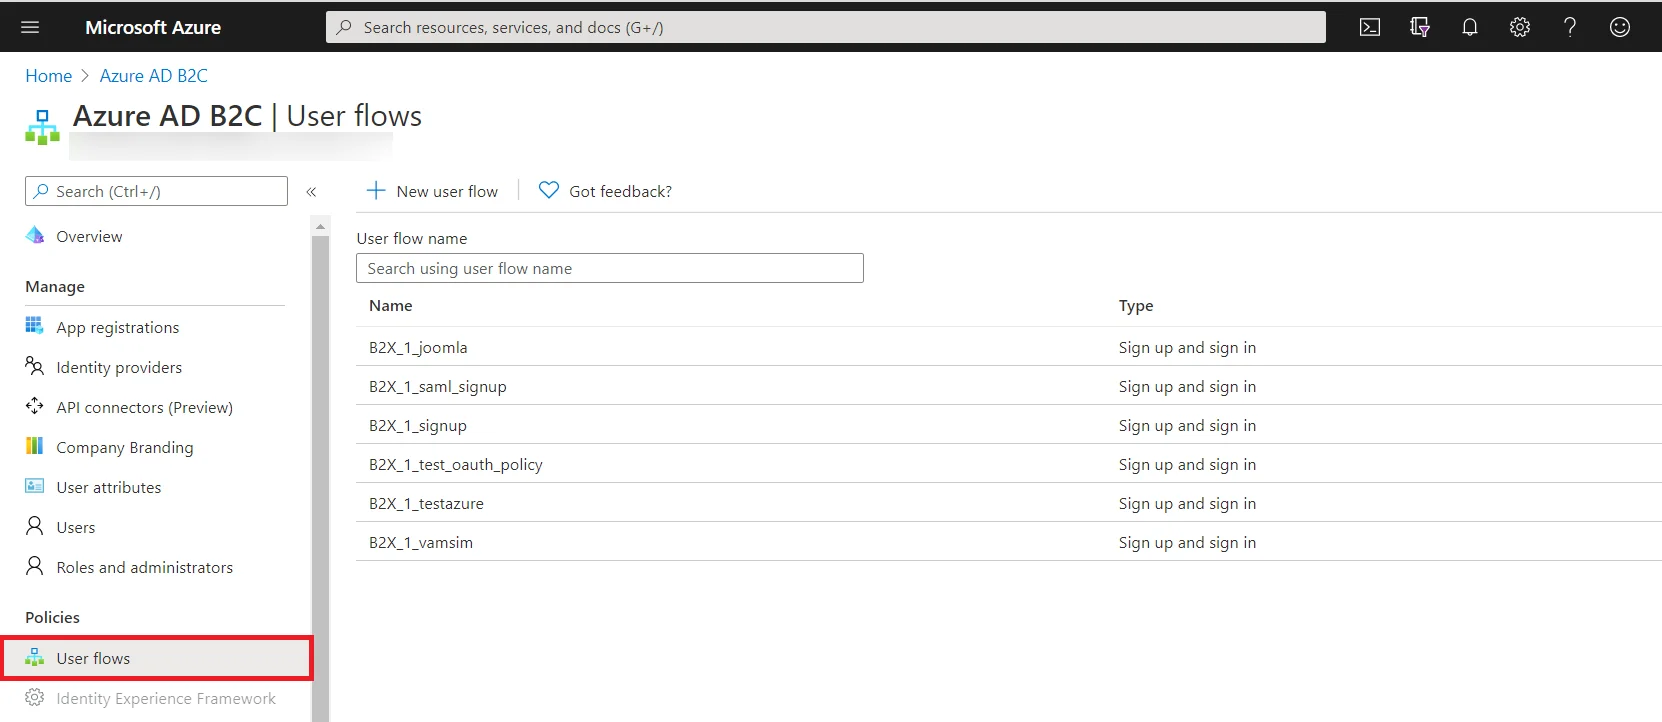
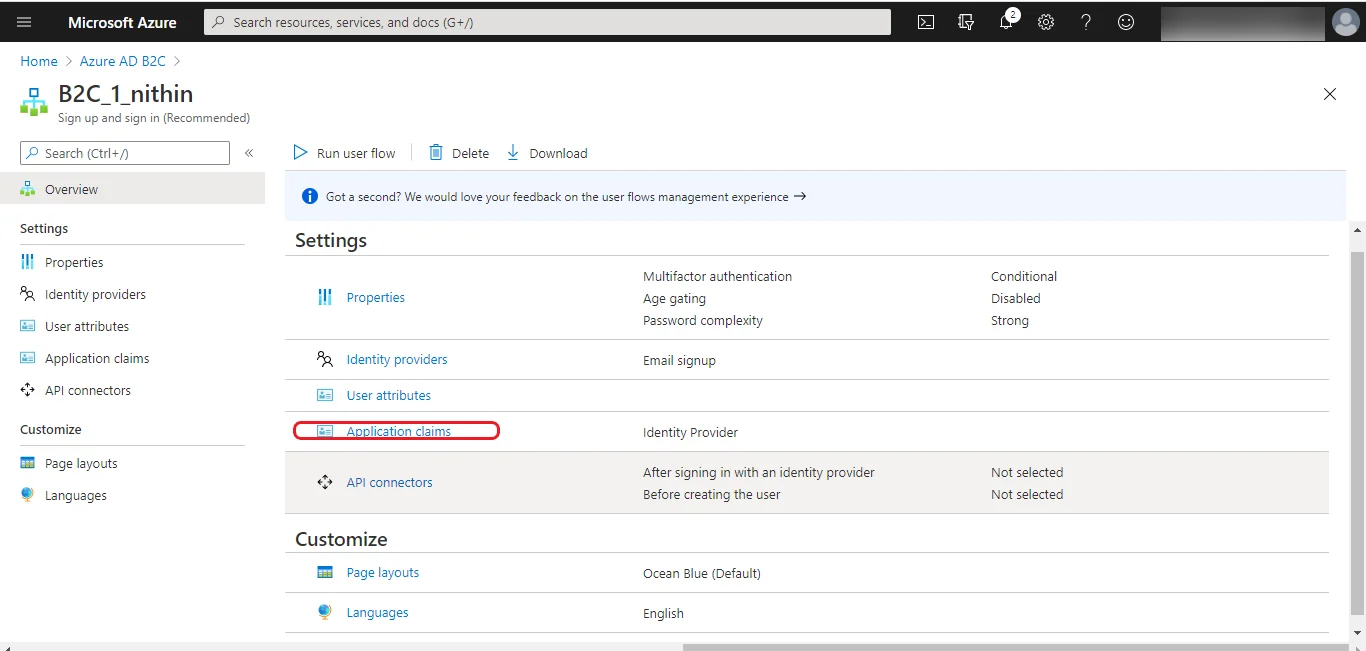
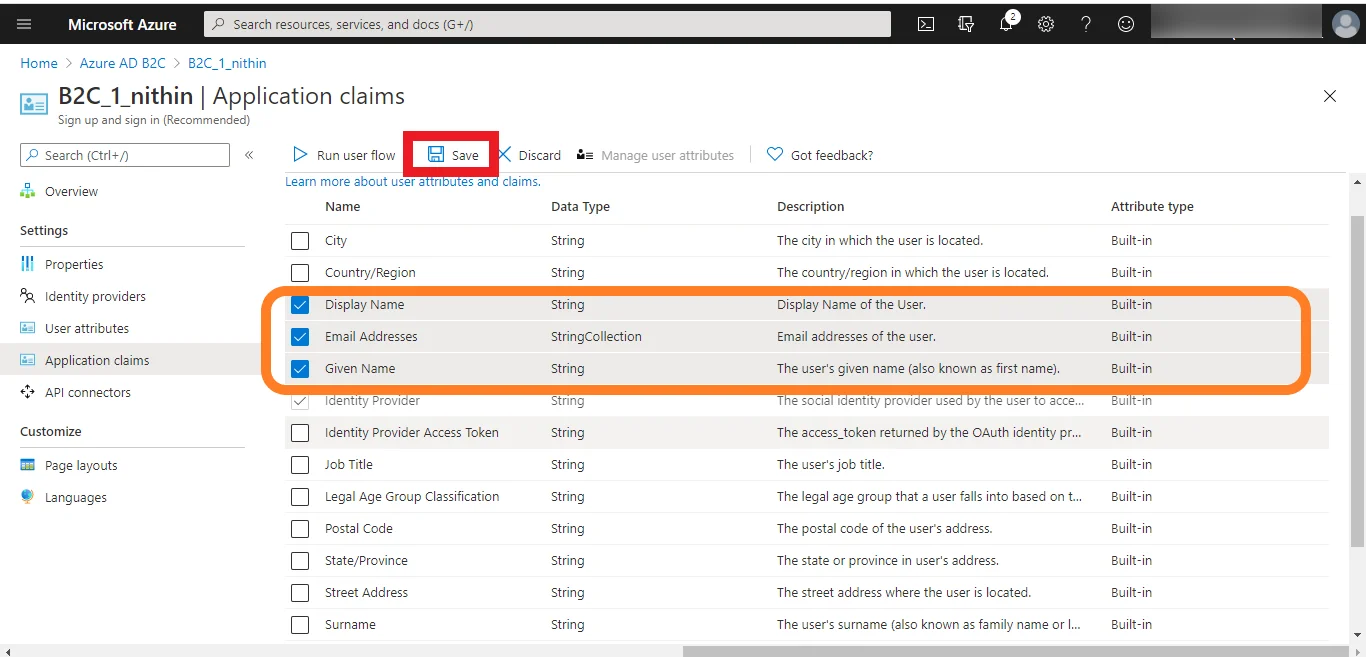
Steg 1.4: Konfigurera ID-tokenanspråk i Azure B2C [Premium]
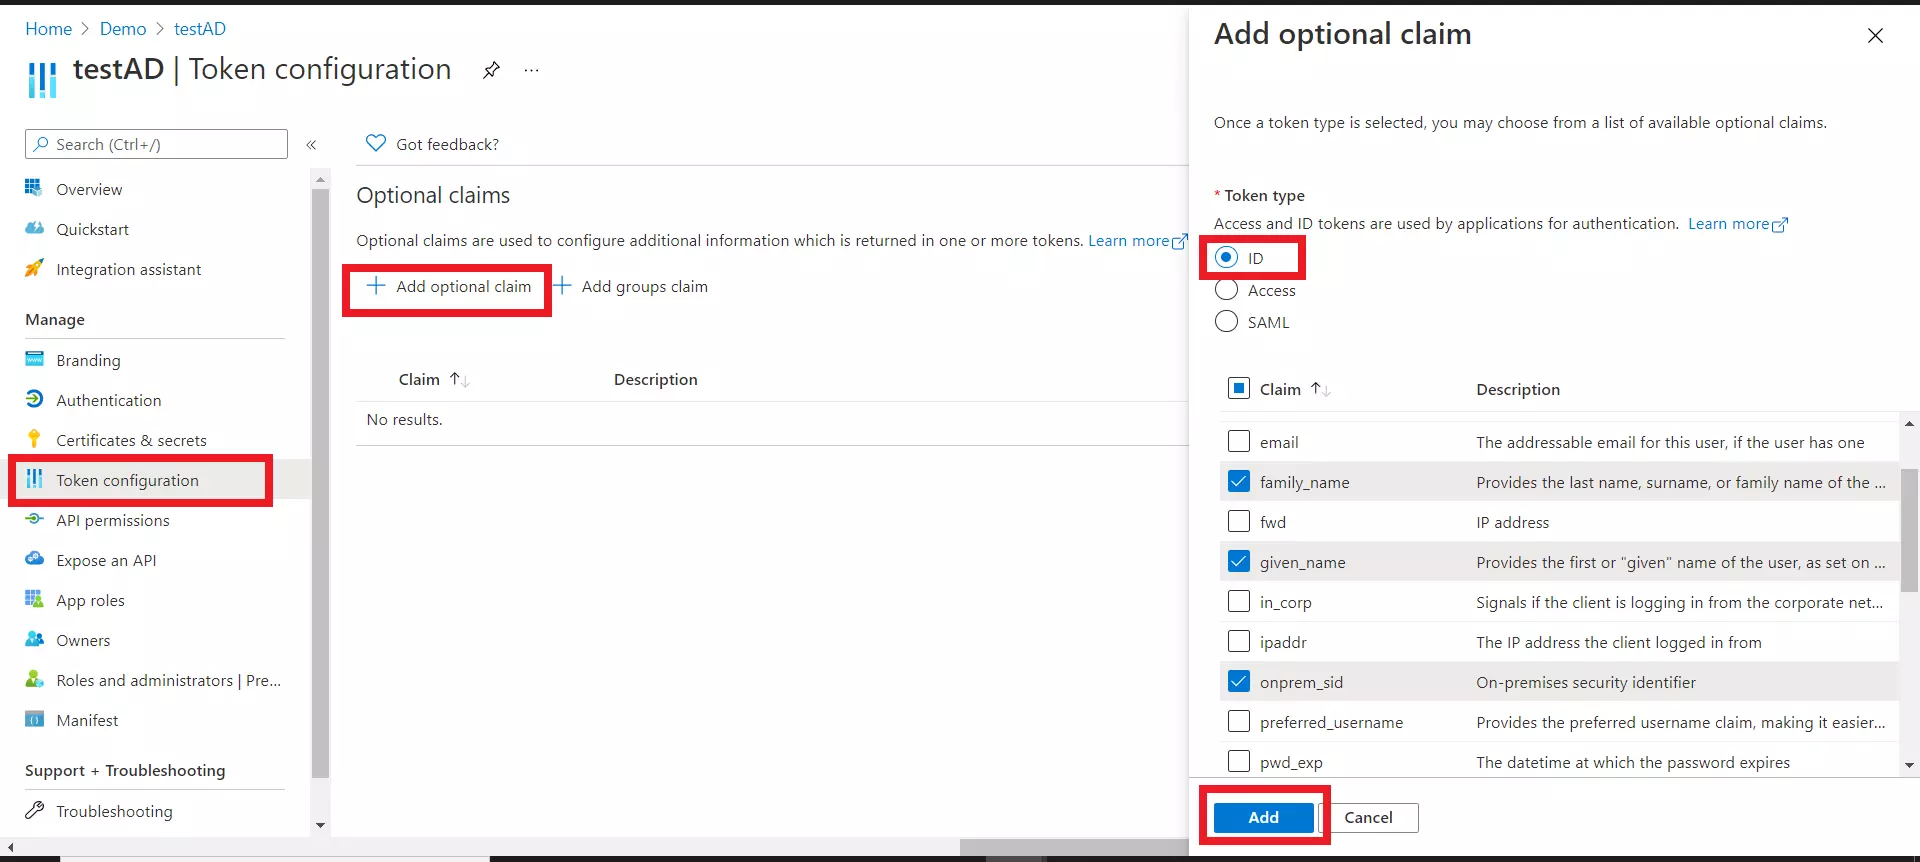
Du har konfigurerat Azure B2C som OAuth-leverantör för att uppnå Azure B2C SSO (Single Sign-On) med WordPress för användarautentisering.
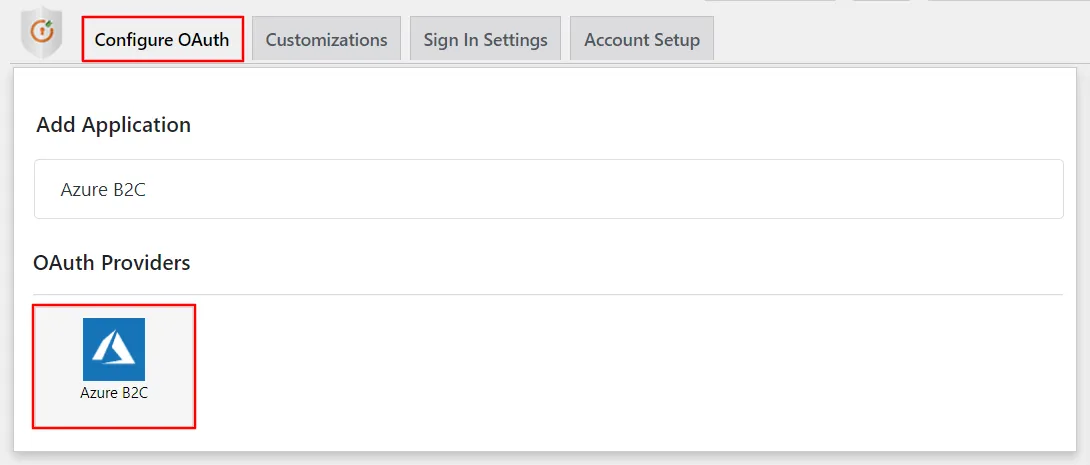
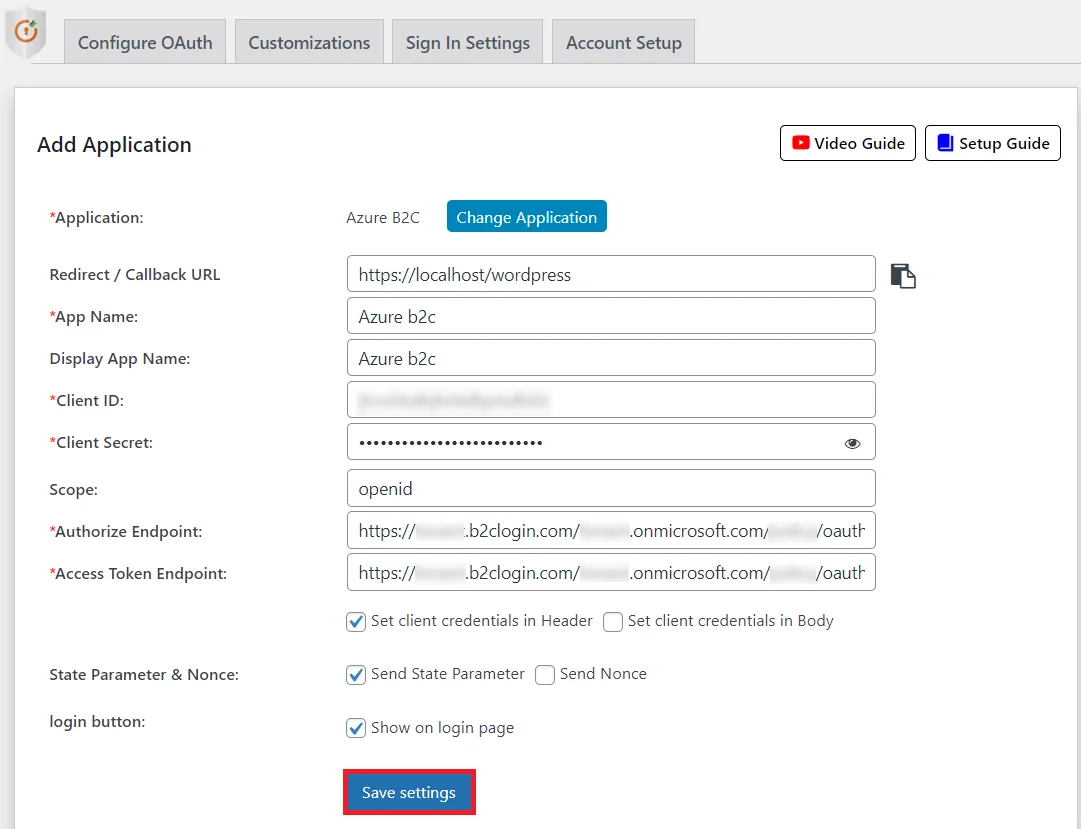
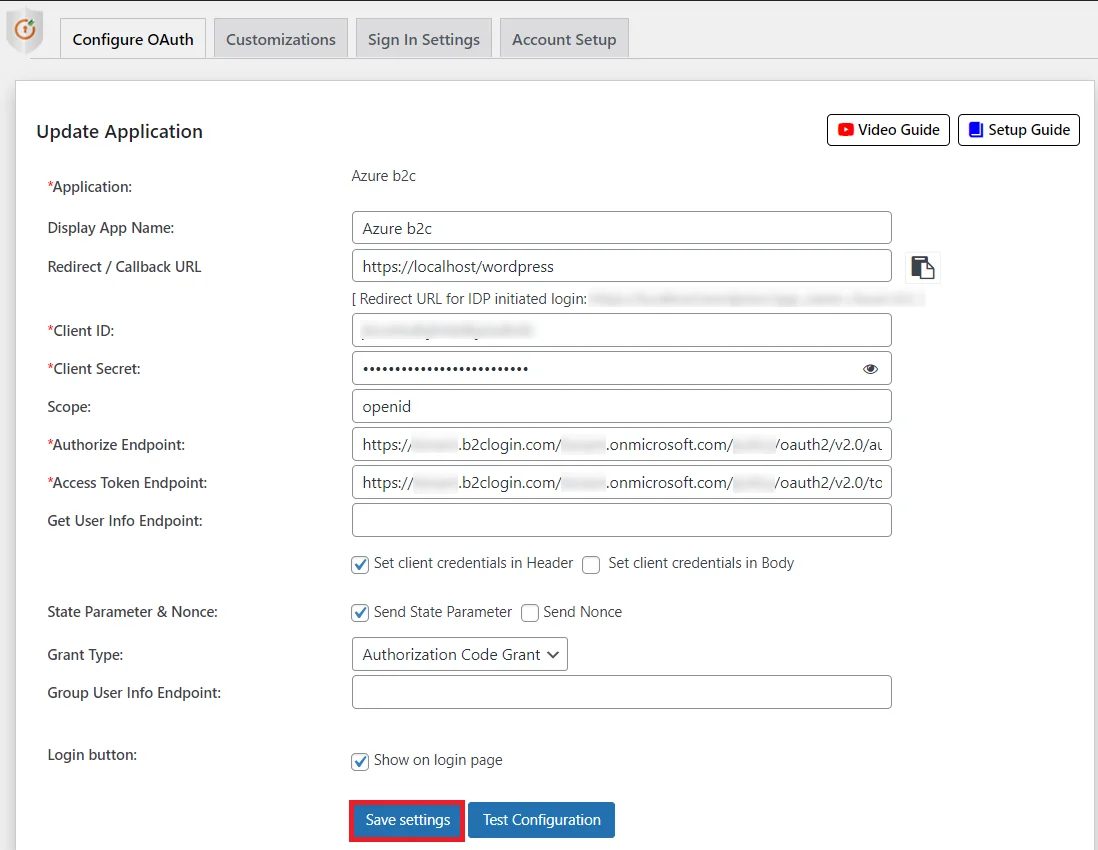
Steg 2: Konfigurera WordPress som OAuth-klient
- Gratis
- Premium

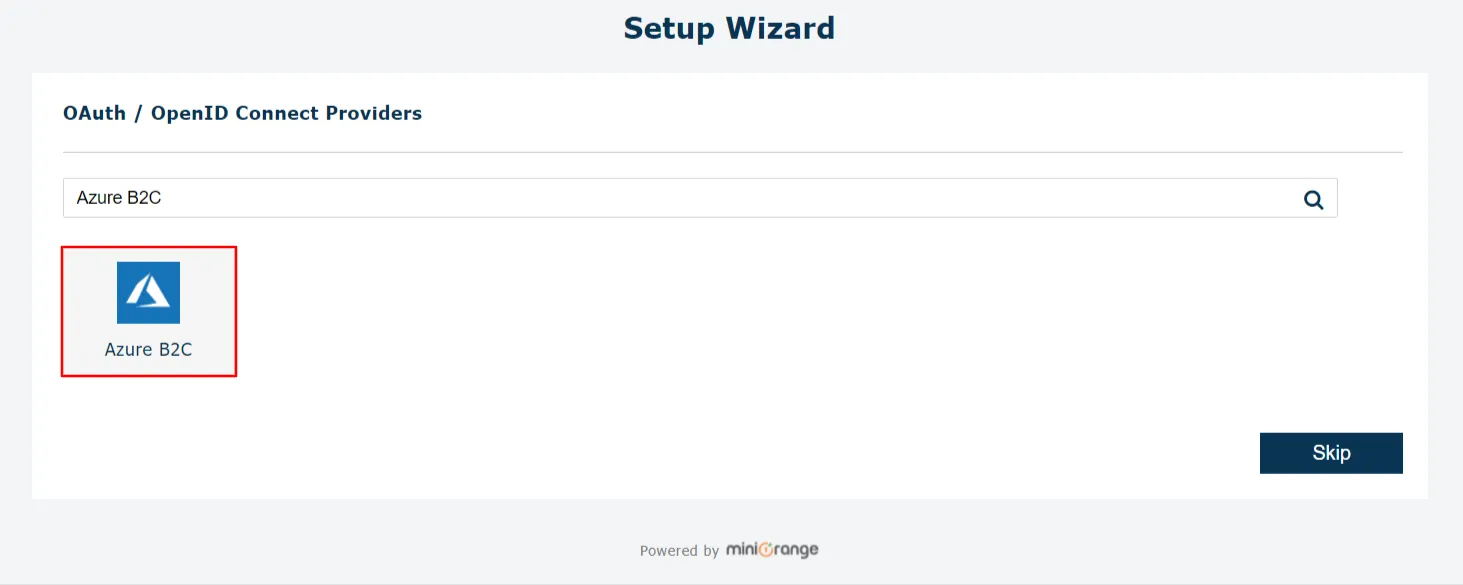
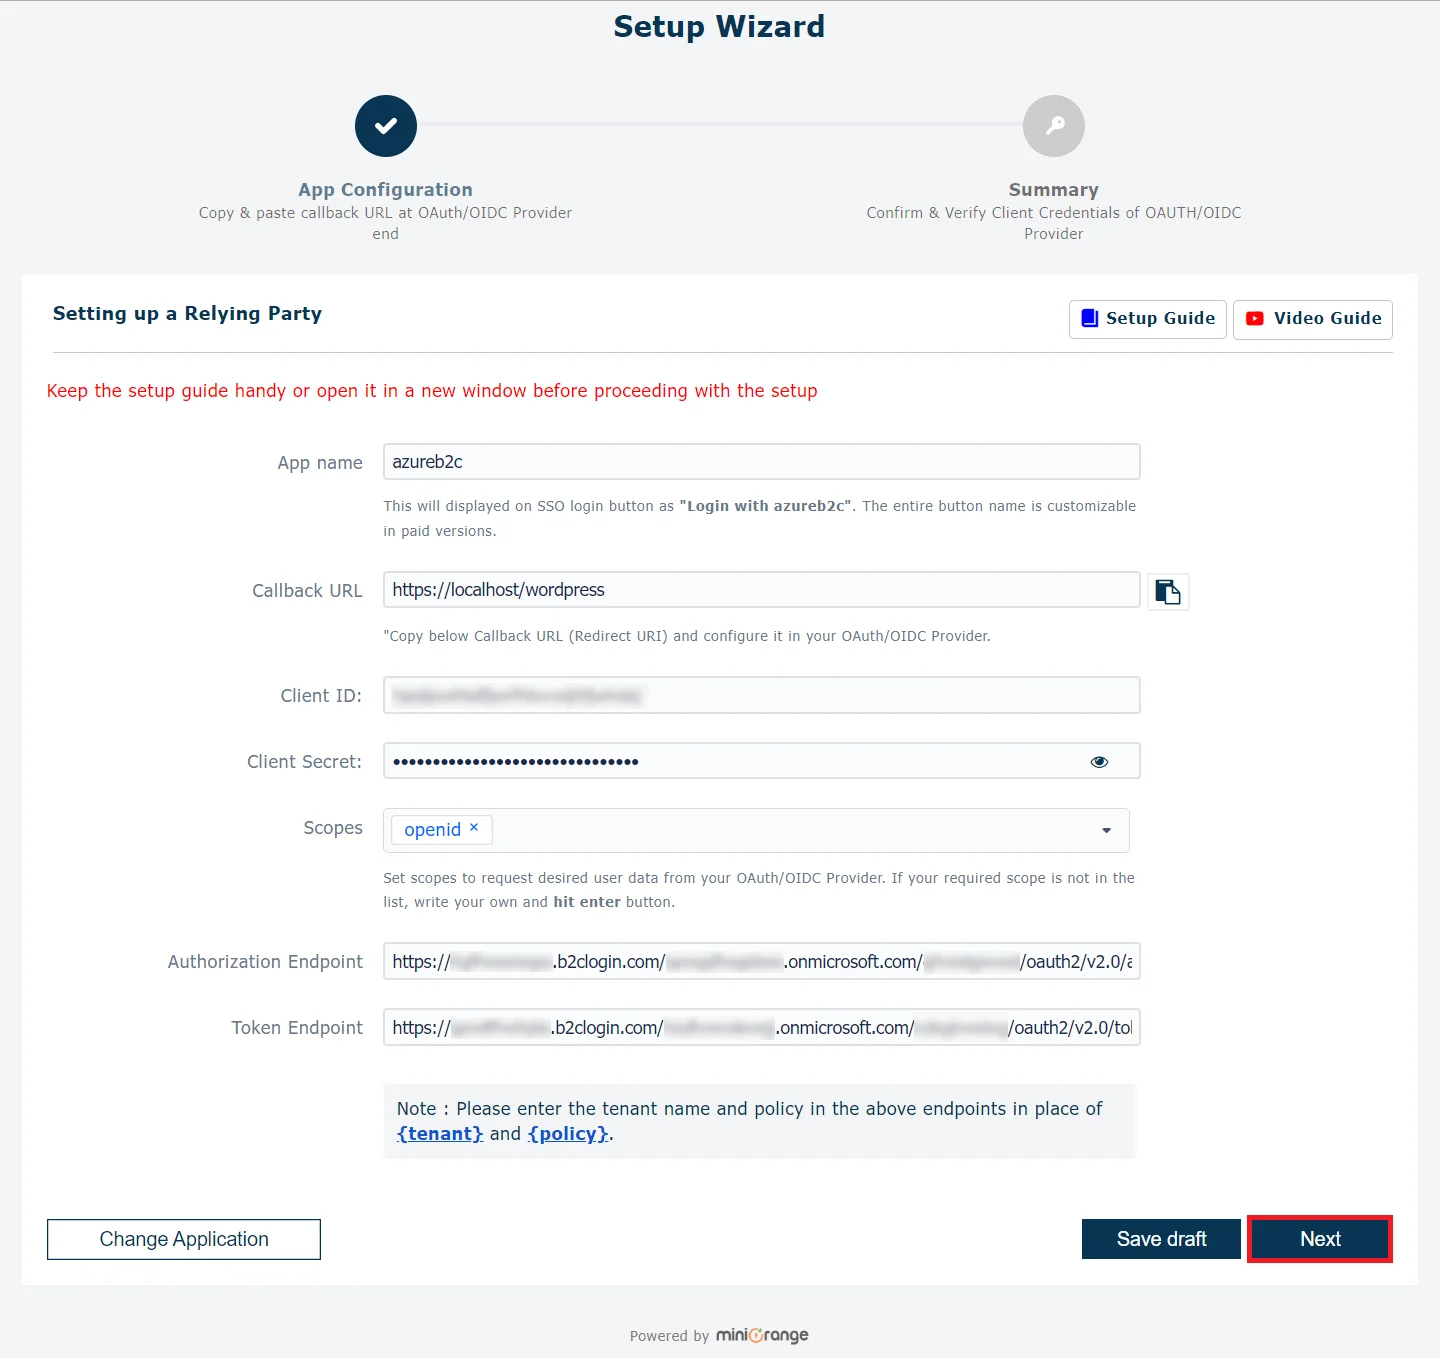
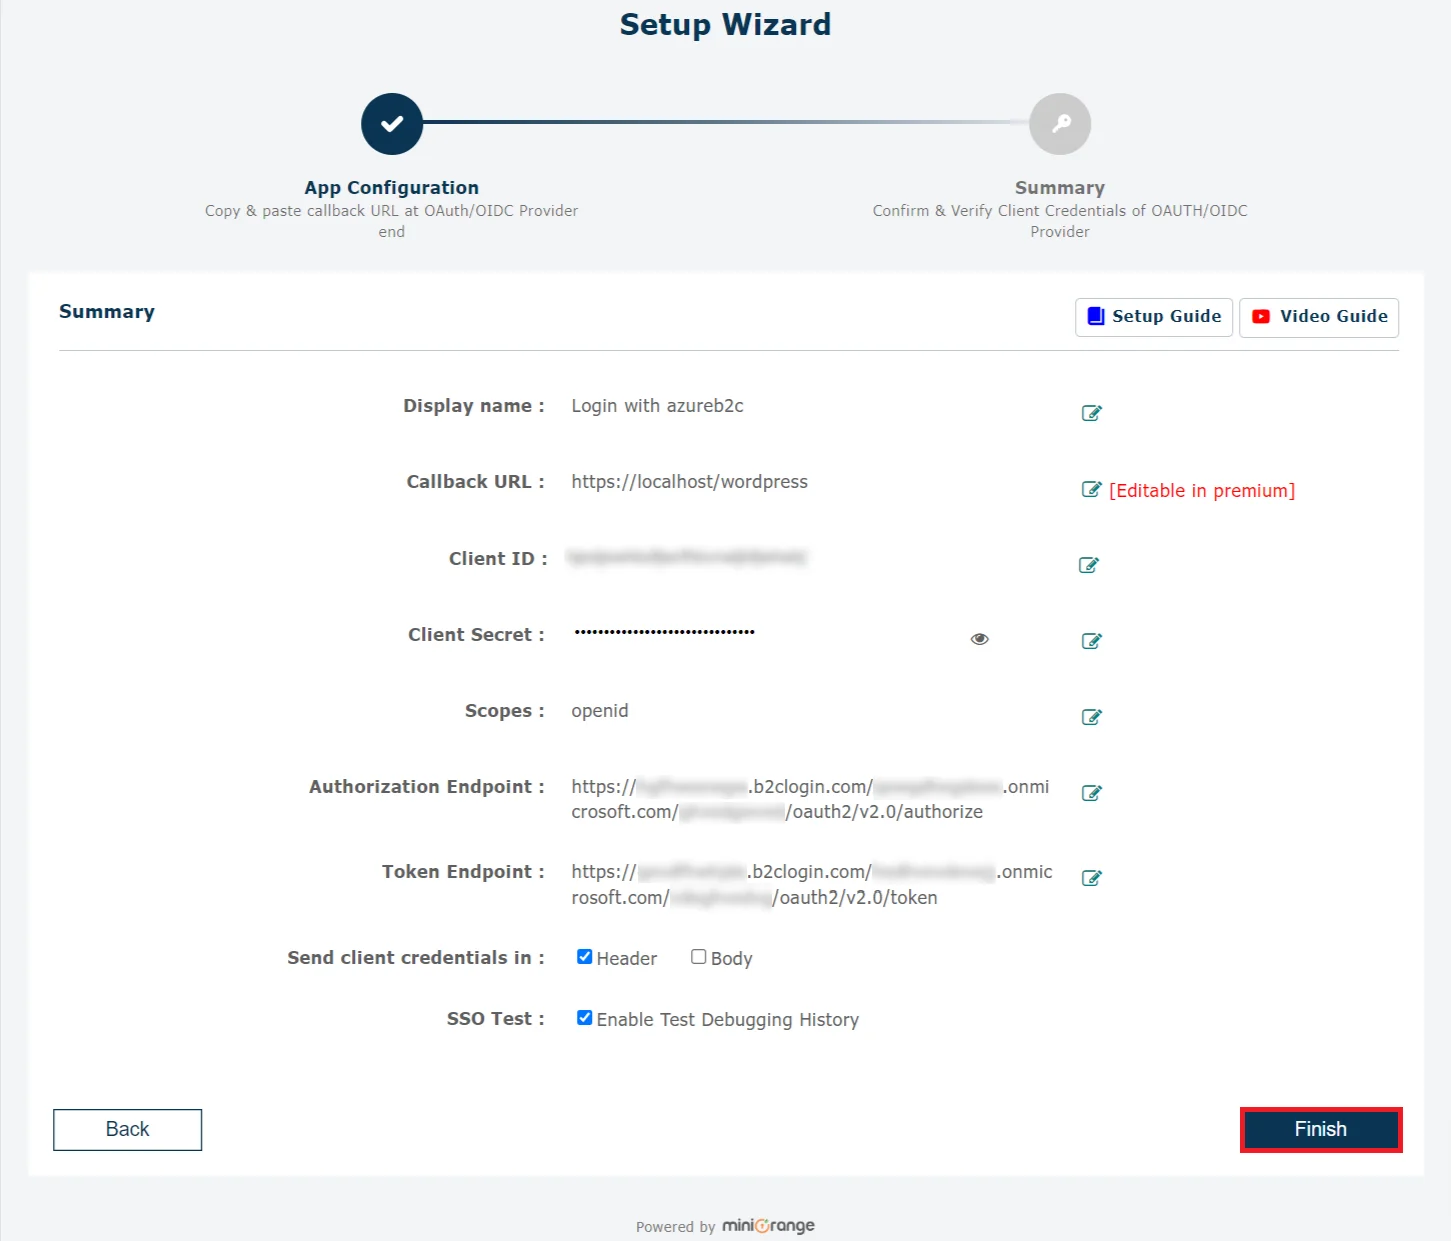
Steg 3: Mappning av användarattribut
- Användarattributmappning är obligatorisk för att göra det möjligt för användare att logga in på WordPress. Vi kommer att ställa in användarprofilattribut för WordPress med inställningarna nedan.
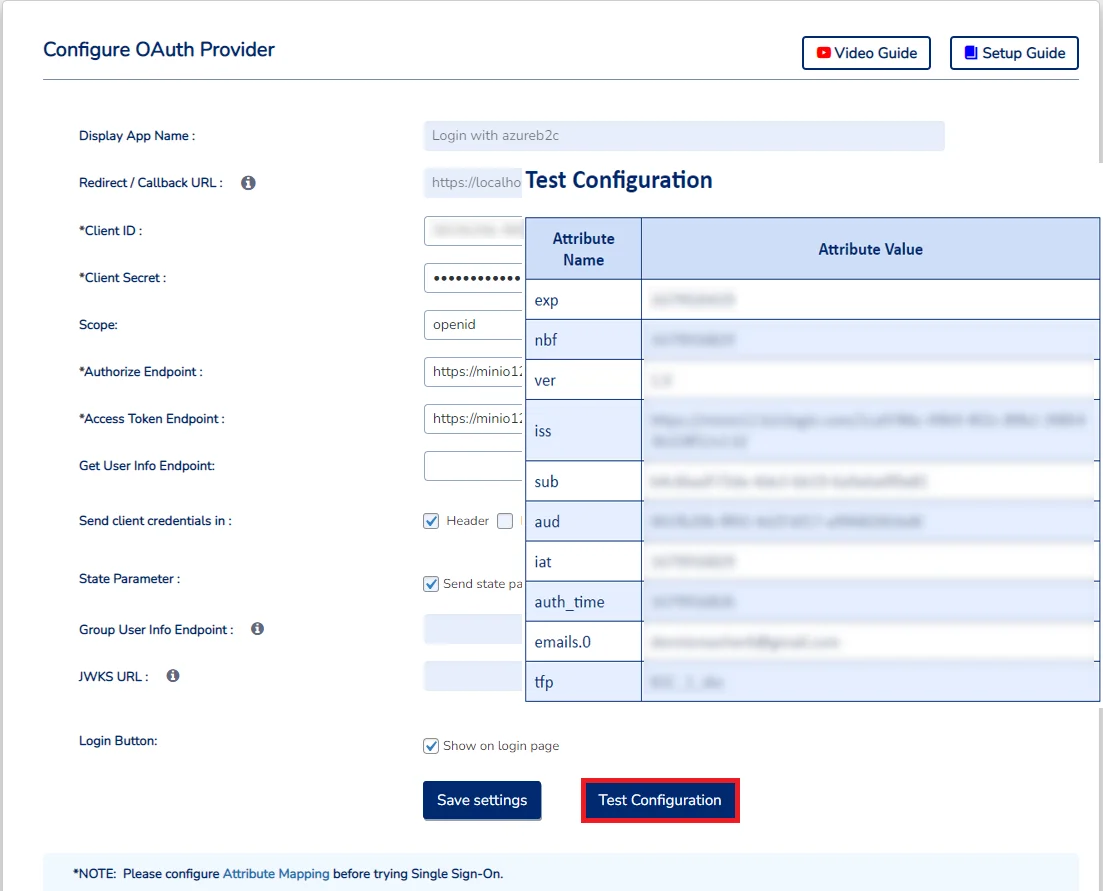
- Gå till Konfigurera OAuth flik. Scrolla ner och klicka på Testkonfiguration.
- Du kommer att se alla värden som returneras av din OAuth-leverantör till WordPress i en tabell. Om du inte ser värdet för förnamn, efternamn, e-post eller användarnamn, gör de nödvändiga inställningarna i din OAuth-leverantör för att returnera denna information.
- När du ser alla värden i Test Configuration, gå till Attribut/rollmappning fliken får du upp en lista över attribut i rullgardinsmenyn.
Hitta användarattribut:

4. Steg för att hämta Azure B2C-grupper
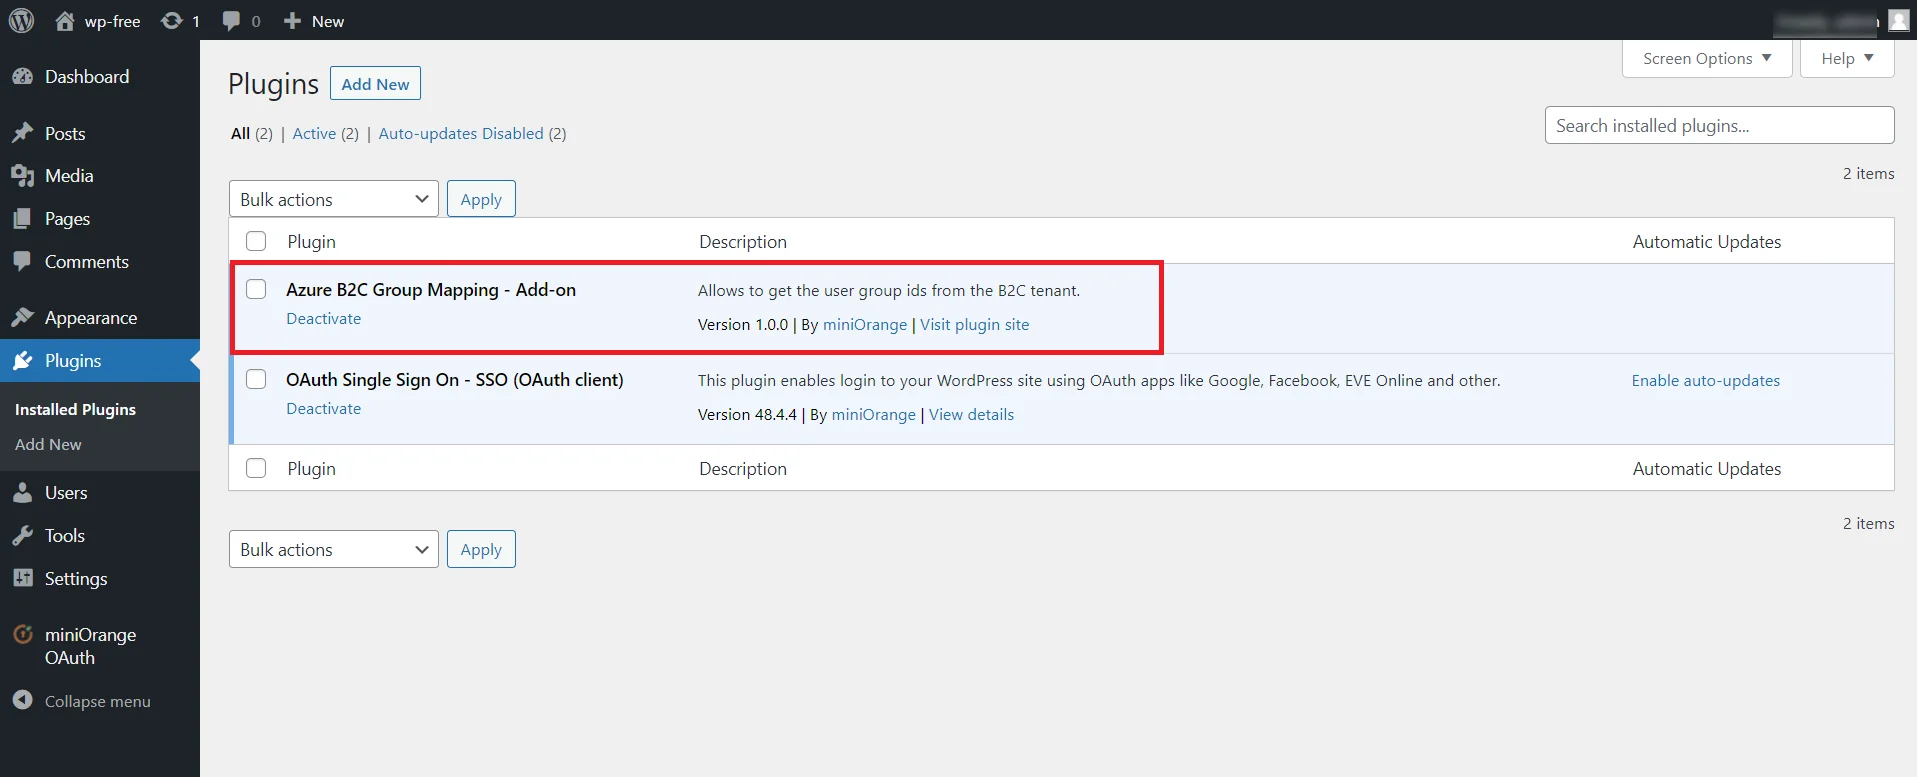
- aktivera Azure B2C Rollmapping Addon tillsammans med den betalda versionen av OAuth Single Sign-On (SSO)-pluginet för WordPress.
- Gå till API-behörigheter fliken i din Azure B2C-applikation och klicka på Lägg till en behörighet knapp.
- Välja Microsoft Graph och klicka på Ansökan behörigheter.
- Du kommer att se en lista med behörigheter. Sök efter Användare, välj sedan Användare.Läs.Alla behörighet från rullgardinsmenyn och klicka på Lägg till behörigheter knapp.
- Ge administratören samtycke till den tillagda behörigheten genom att klicka på Ge administratörsmedgivande för miniOrange knapp.
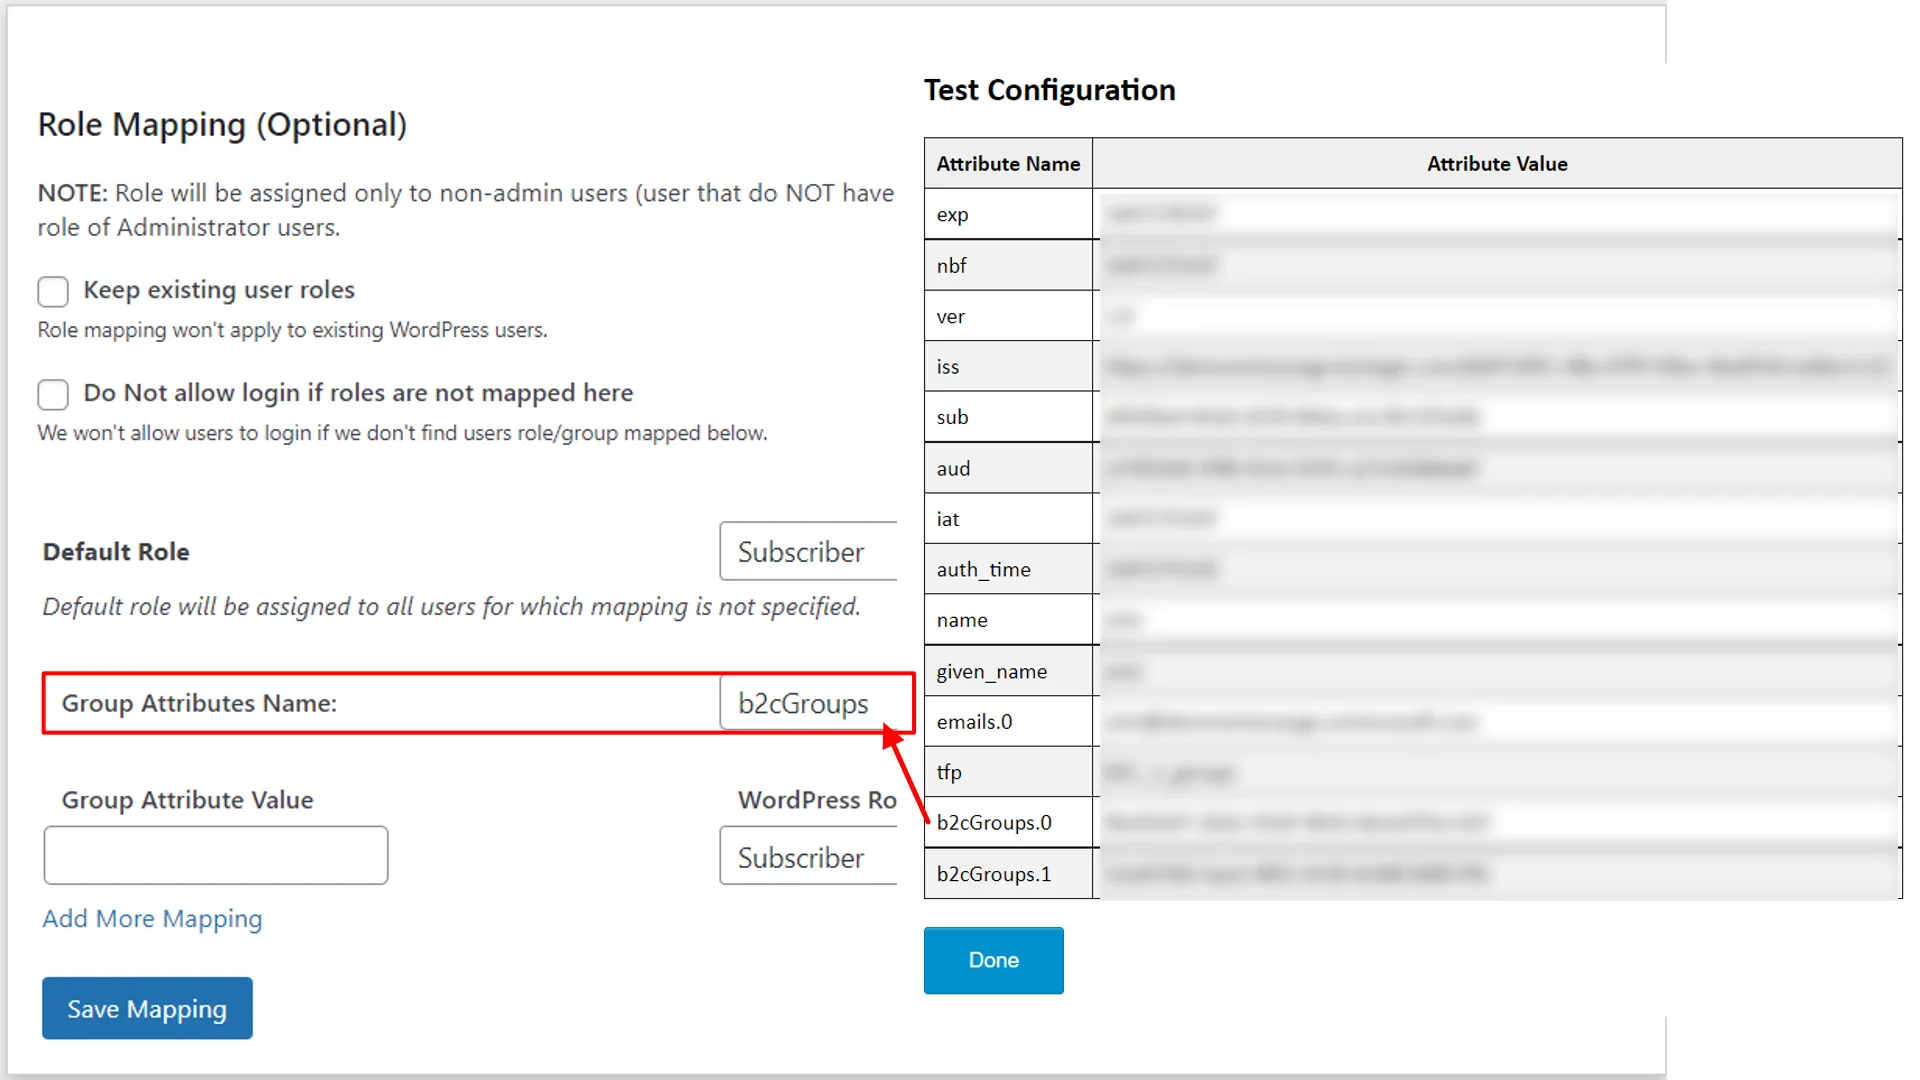
- Du kan nu testa konfigurationen av Azure B2C-applikation genom att klicka på Testa konfiguration knapp i Konfigurera OAuth fliken i OAuth Client Single Sign-On (SSO)-pluginet. Här kan du se de tilldelade B2C-grupp-ID:na för användarna i attributnamnet. b2cgrupper.


Hur man lägger till användare i grupperna 
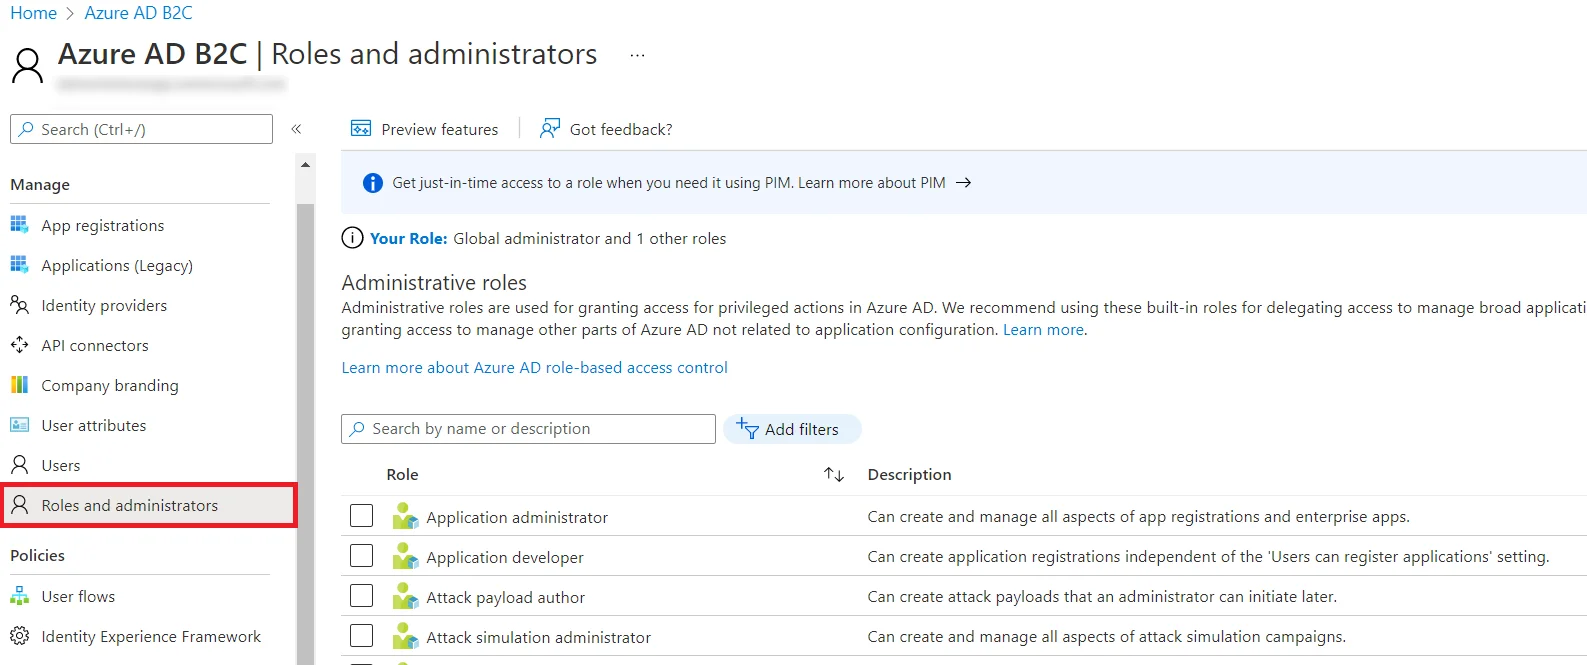
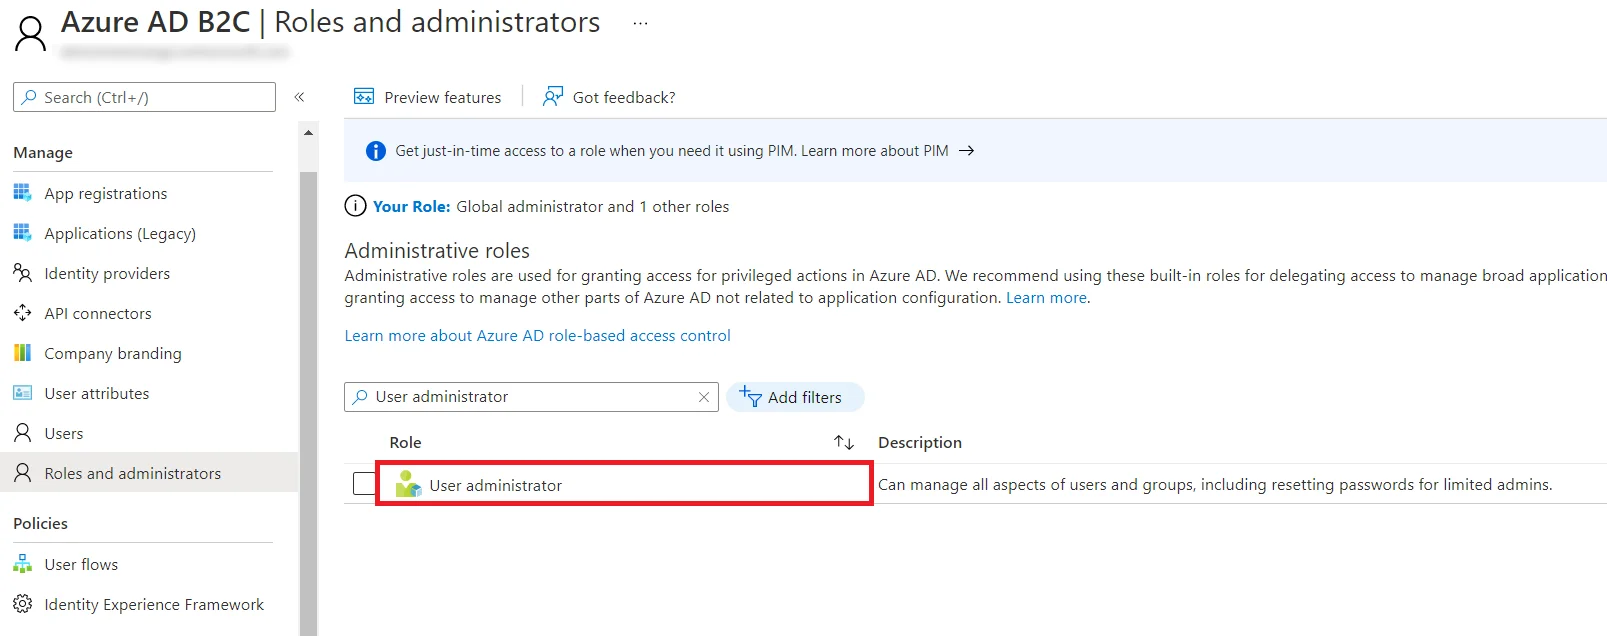
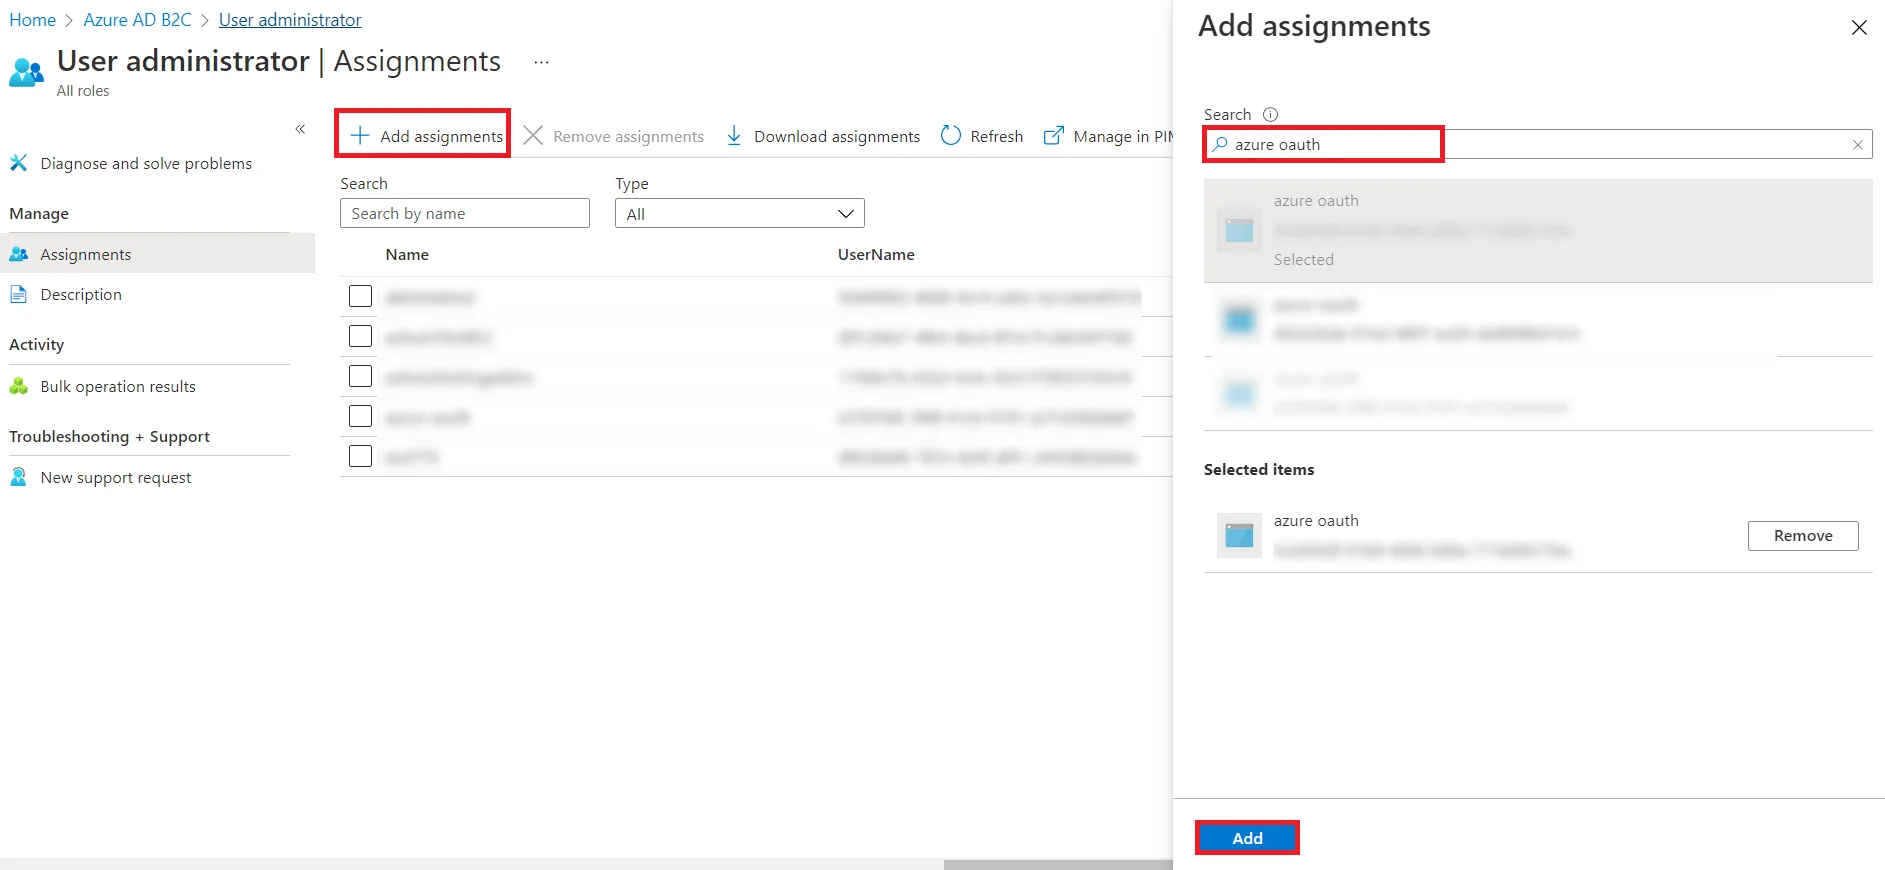
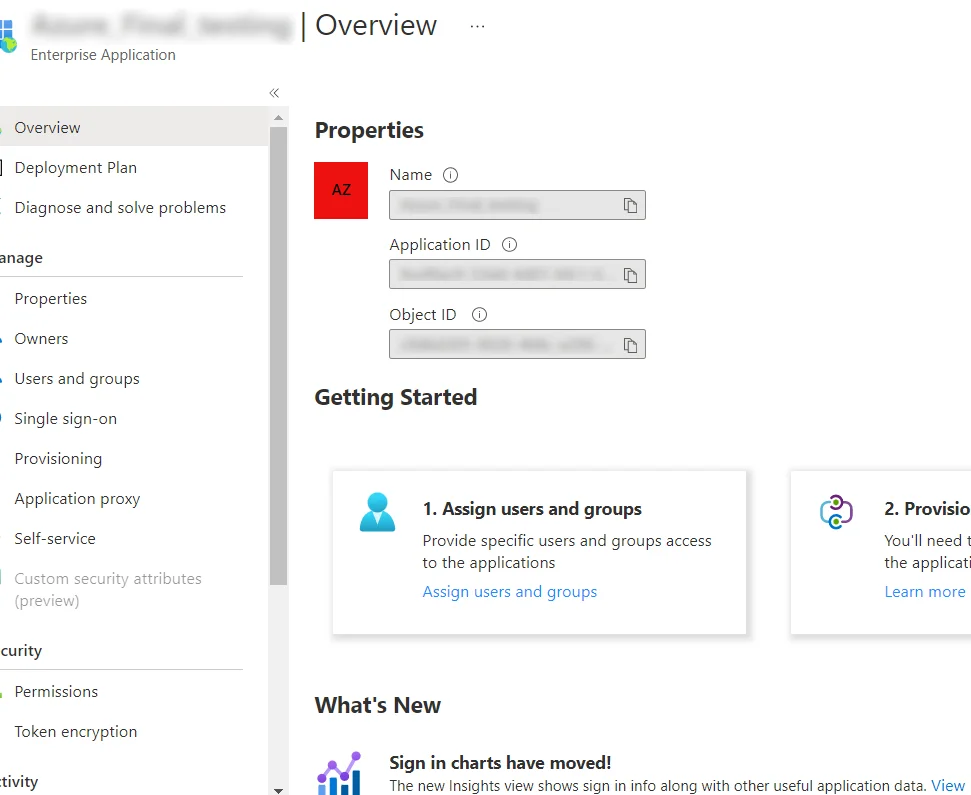
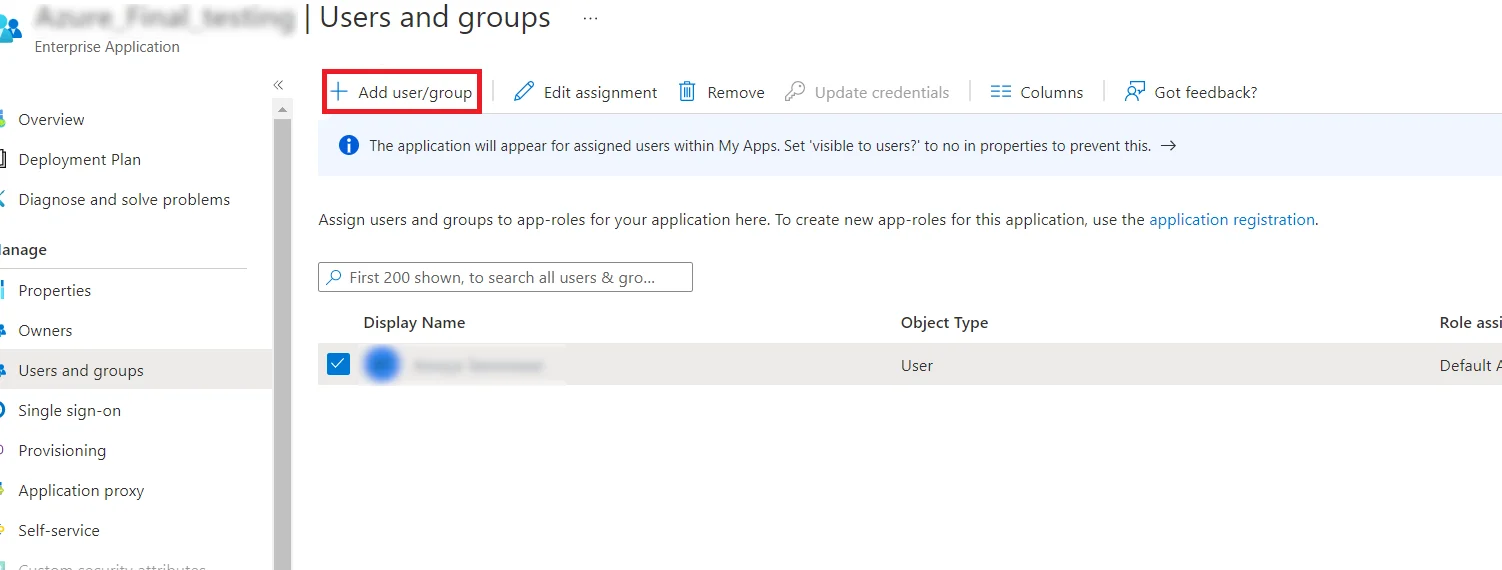
5. Steg för att konfigurera Azure B2C Groups i plugin [Premium]
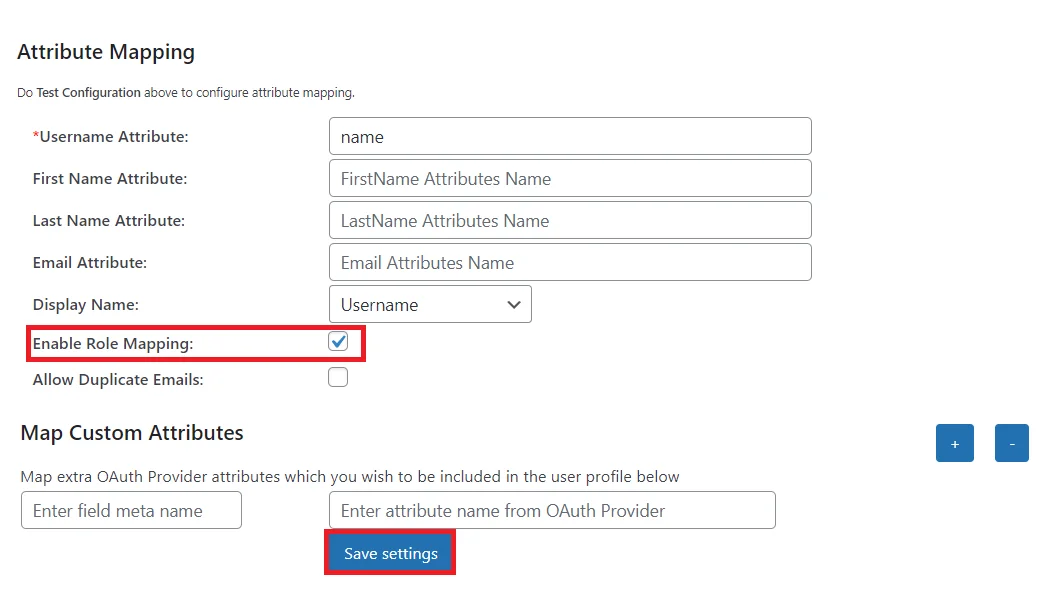
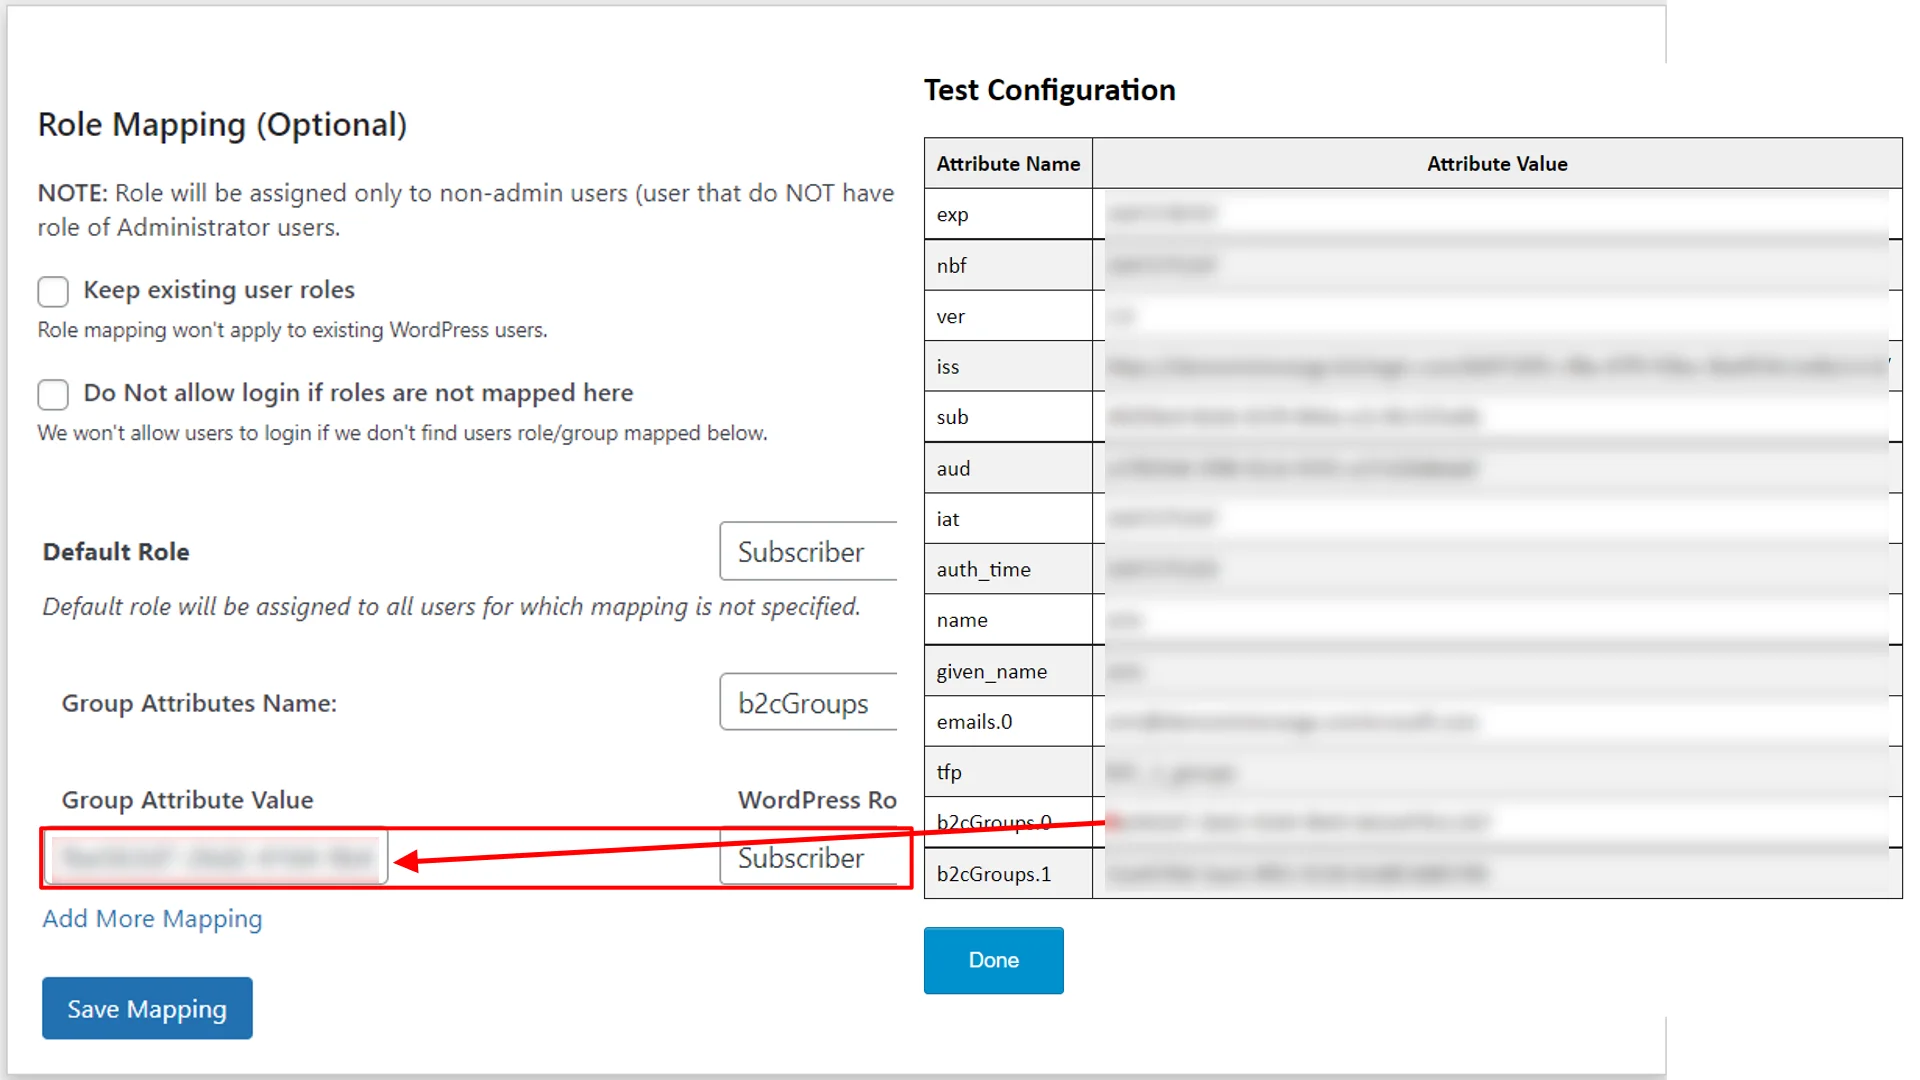
- Gå till Attributmappning avsnittet i plugin-programmet och mappa attributnamnen från testkonfigurationstabellen. Se till Aktivera rollmappning alternativet är aktiverat och klicka på Spara inställningar knapp. (Se skärmdumpen)
- Rulla ner och gå till Rollkartläggning avsnitt måste du kartlägga Gruppattributnamn. Välj attributnamnet från listan över attribut som returnerar grupperna från testkonfigurationstabellen för Azure B2C.
T.ex: b2cgrupper - Tilldela WordPress-rollen till leverantörsgrupperna: Baserat på Azure B2C-applikationen kan du allokera WordPress-rollen till Azure B2C-grupper. Lägg till Azure B2C-gruppens värde under Gruppattributvärde och tilldela den nödvändiga WordPress-rollen framför den under WordPress-rollen.
Till exempel, i bilden nedan. Gruppvärde har tilldelats rollen som prenumerant. - När du har sparat mappningen kommer Azure B2C-gruppen att tilldelas rollen WordPress-abonnent efter SSO.
Exempel: Enligt det givna exemplet kommer en användare med gruppvärde att läggas till som prenumerant.
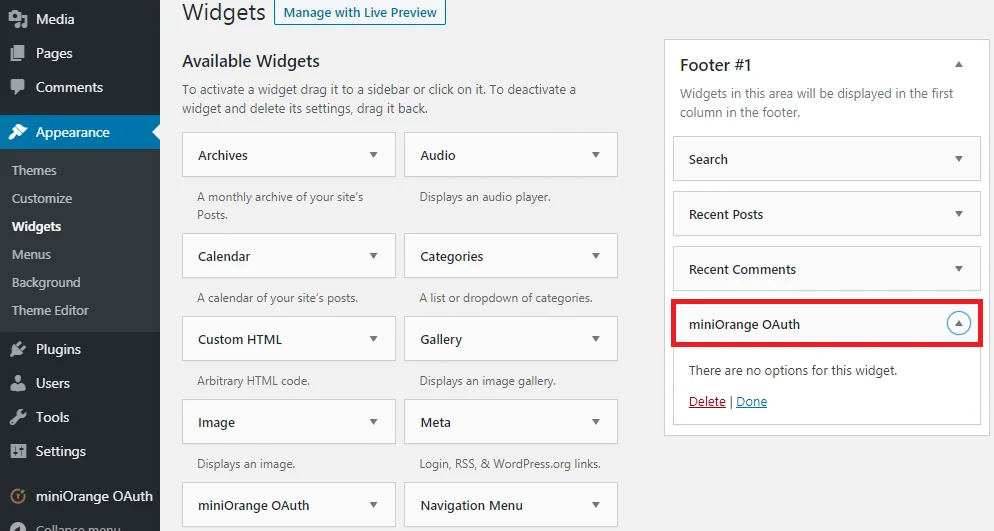
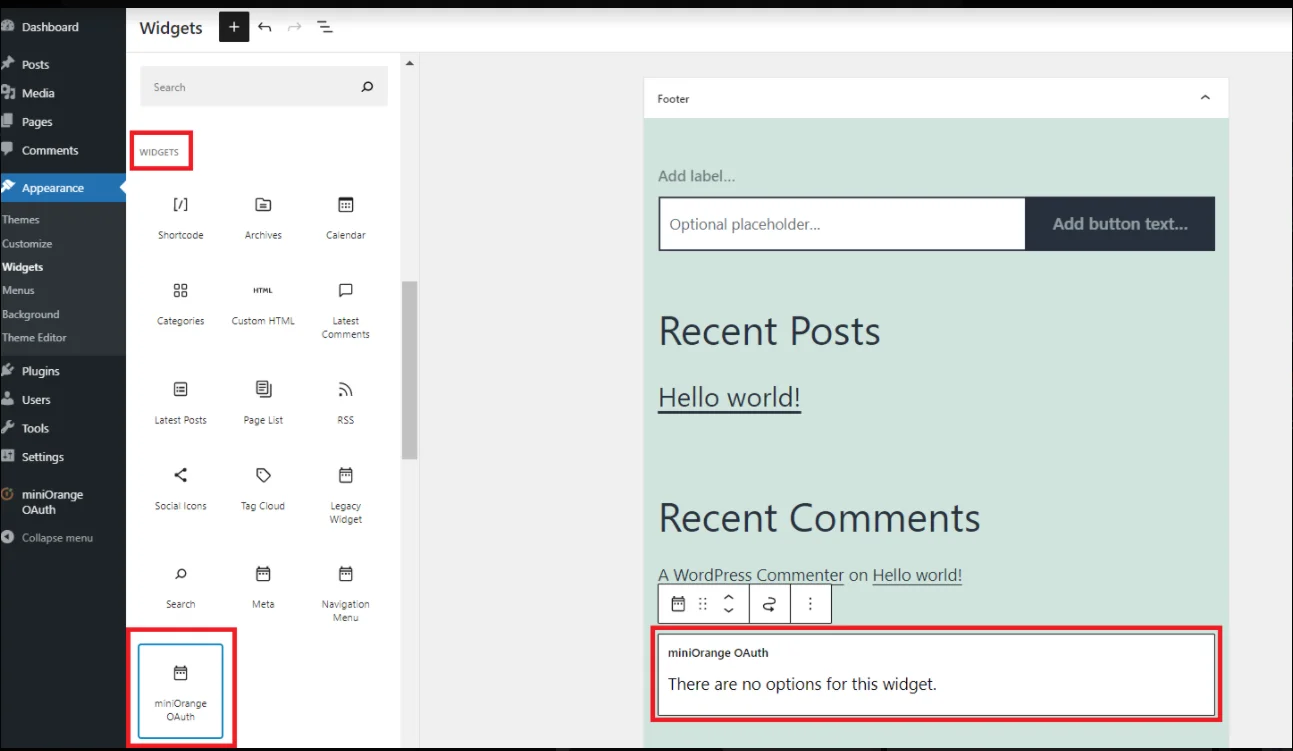
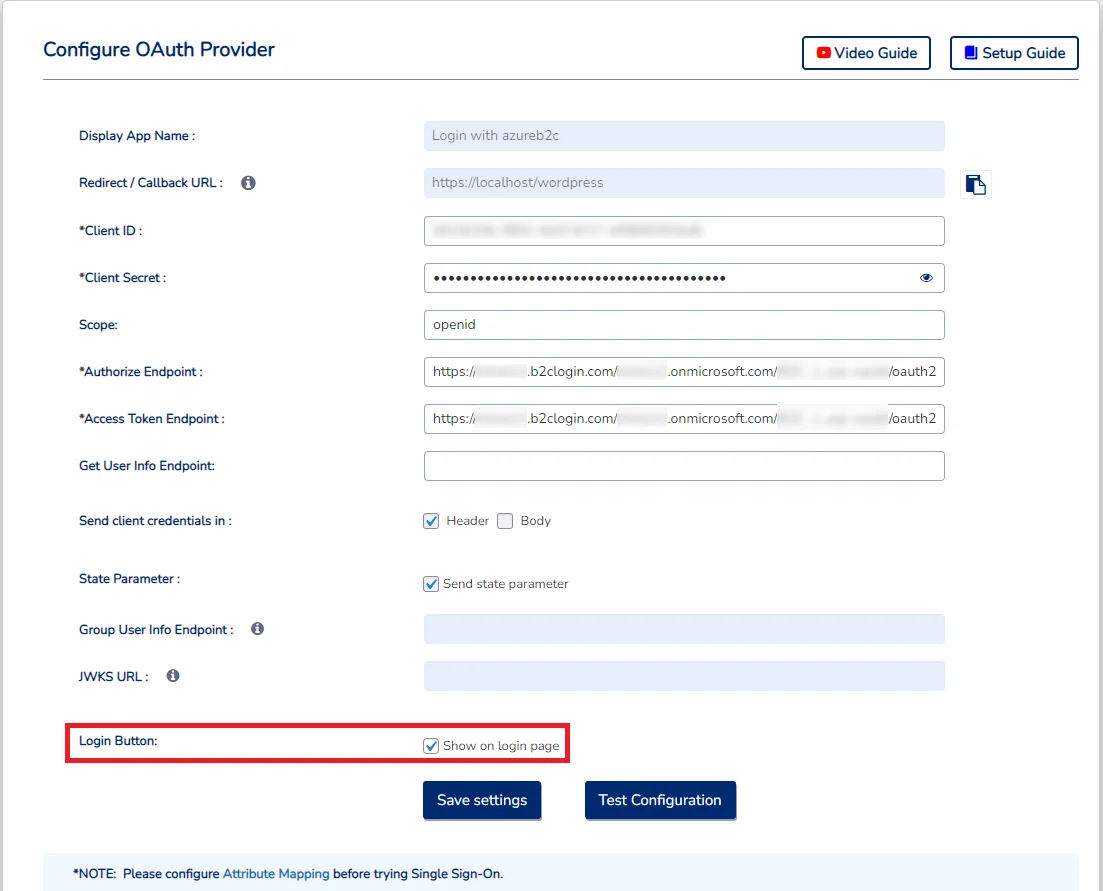
Steg 6: Inloggningsinställningar
- WordPress 5.7 och senare
- WordPress 5.8
- WordPress 5.9 och senare
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


