Sökresultat :

×

Blazor SAML SSO med Auth0 som IDP


Blazor SAML Single Sign-On (SSO) -applikationen ger möjlighet att aktivera SAML Single Sign-On för dina Blazor-applikationer. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din Blazor-applikation och dina tjänster. Vår applikation är kompatibel med alla SAML-kompatibla identitetsleverantörer. Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan Blazor och Auth0 med Auth0 som IdP. För att veta mer om de funktioner vi tillhandahåller för Blazor SSO, klicka här.

Plattformssupport: Blazor SAML-applikationen stöder ASP.NET Core 2.0 och högre. Den stöder alla Blazor-plattformar, inklusive Windows, Linux och macOS.

Steg för att konfigurera Blazor Single Sign-On (SSO) med Auth0 som IDP

Steg 1: Förutsättningar: Ladda ner och installation

  • Installera Blazor SAML SSO Middleware i ditt applikationspaket med hjälp av nuget-paketet

PM> NuGet\Install-Package miniOrange.SAML.SSO
      
using miniorange.saml public class Startup {   public void ConfigureServices(IServiceCollection services)   {      services.AddAuthentication(CookieAuthenticationDefaults.AuthenticationScheme).AddCookie();      services.AddControllersWithViews();   }   public void Configure(IApplicationBuilder app, IHostingEnvironment env, ILoggerFactory loggerFactory)   {     app.UseHttpsRedirection();     app.UseRouting();     app.UseAuthorization();     app.MapRazorPages();     app.UseCookiePolicy();     app.UseAuthentication();     app.UseStaticFiles();     app.UseminiOrangeSAMLSSOMiddleware();     app.Run();   } }
      
using Microsoft.AspNetCore.Authentication.Cookies; using miniOrange.saml; var builder = WebApplication.CreateBuilder(args); builder.Services.AddRazorPages(); // Add authentication services builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly()); var app = builder.Build(); if (!app.Environment.IsDevelopment())  {     app.UseExceptionHandler("/Error");     app.UseHsts();  } app.UseHttpsRedirection(); app.UseRouting(); app.UseAuthorization(); app.MapRazorPages(); app.UseCookiePolicy(); app.UseAuthentication(); app.UseStaticFiles(); app.UseminiOrangeSAMLSSOMiddleware(); app.Run(); app.useantiforgery();
  • Efter integreringen öppnar du din webbläsare och bläddrar i anslutningspanelen med webbadressen nedan:
    https://<blazor-application-base-url>/?ssoaction=config
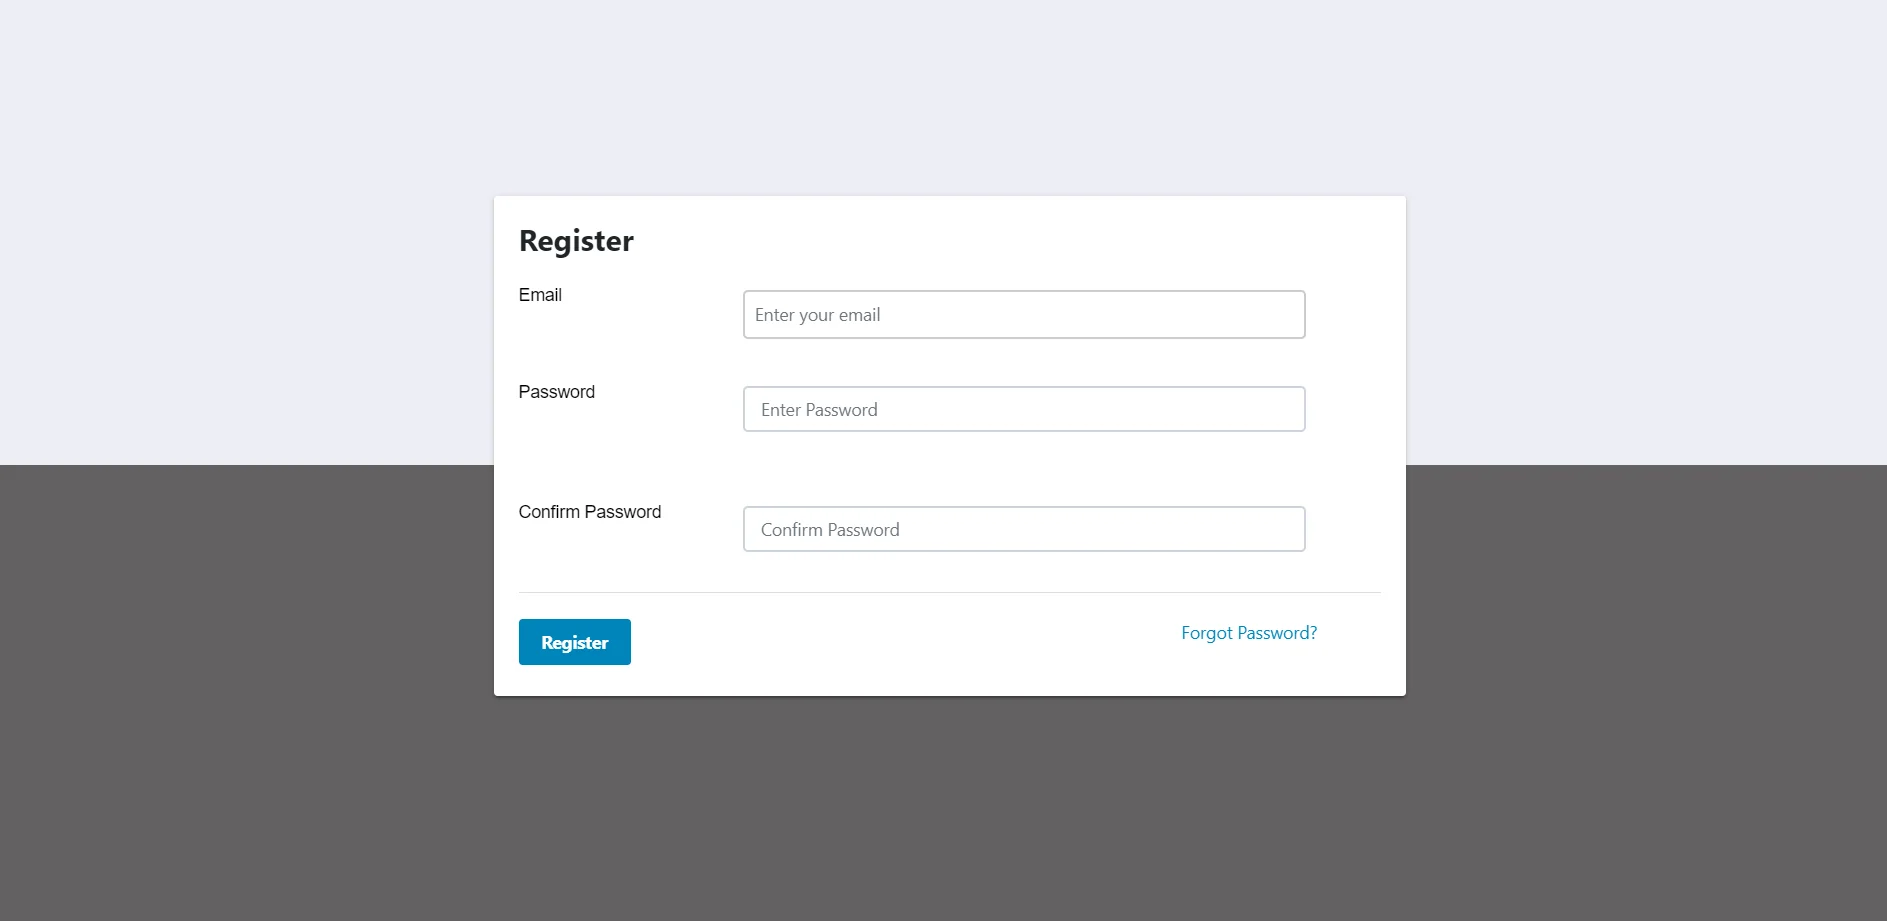
  • Om registreringssidan eller inloggningssidan dyker upp har du framgångsrikt lagt till miniOrange Blazor SAML SSO-anslutningen till din applikation.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - saml dll-register
  • Registrera dig eller logga in med ditt konto genom att klicka på Registrera för att konfigurera programmet.

2. Konfigurera Auth0 som identitetsleverantör

  • Enligt plugin Settings fliken, välj Auth0 som din identitetsleverantör från listan som visas.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Välj Auth0 som identitetsleverantör

Det finns två sätt som beskrivs nedan med vilka du kan få SAML SP-metadata att konfigurera på din identitetsleverantör.
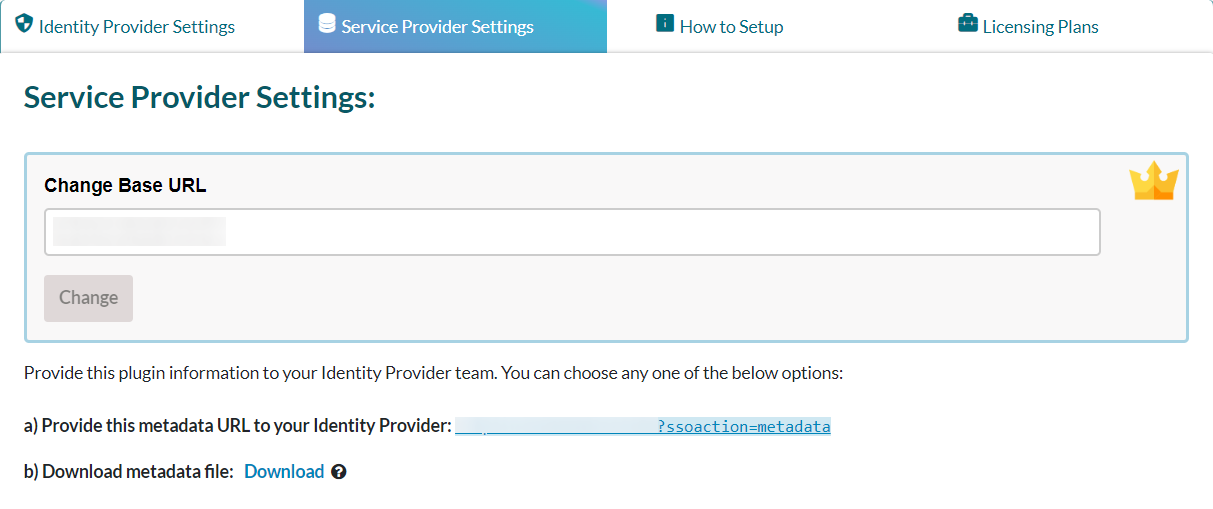
A] Använda SAML-metadata-URL eller metadatafil:
  • I Menyn för plugininställningar, leta efter Inställningar för tjänsteleverantör. Under det kan du hitta metadata-URLen samt möjligheten att ladda ner SAML-metadata.
  • Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
  • Du kan hänvisa till skärmdumpen nedan:
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Kopiera nedladdade metadata
B] Ladda upp metadata manuellt:
  • Från Inställningar för tjänsteleverantör avsnitt, kan du manuellt kopiera tjänsteleverantörens metadata som SP Entity ID, ACS URL, Single Logout URL och dela den med din identitetsleverantör för konfiguration.
  • Du kan hänvisa till skärmdumpen nedan:
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Manuell metadata
  • Logga in till din Auth0 instrumentpanel.
  • Klicka på Applikationer.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Navigera till Applications
  • Klicka på Skapa applikation.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Lägg till eller skapa applikation
  • Ett nytt fönster kommer att dyka upp. Ange ett namn för programmet och välj Vanlig webbapp. Klicka på SKAPA knapp.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Välj vanlig webbapp
  • Välj addons fliken.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Välj SAML SSO-tillägg
  • Möjliggöra SAML2 alternativ i tilläggen. Det kommer att öppna ett konfigurationsfönster.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Aktivera SAML 2.0 Add-on webapp
  • ange Applikationsåteruppringningsadress, målgrupp, mottagare och andra inställningar med hjälp av SP-enhets-ID och ACS URL kopieras från plugin som visas nedan:
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Lägg till SP-enhets-ID och URL från plugin
  • Rulla ner och klicka på Spara.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Spara enhets-ID
  • Gå till Användning fliken och klicka på Identitetsleverantörens metadata nedladdningslänk. Det kommer att ladda ner metadata XML-filen som du behöver för att ställa in SAML-plugin.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - IDP-metadatanedladdning

Du har framgångsrikt konfigurerat Auth0 som SAML IdP (Identity Provider) för att uppnå Blazor SAML SSO.

3. Konfigurera Blazor SAML-applikation som tjänsteleverantör

Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i applikationen.

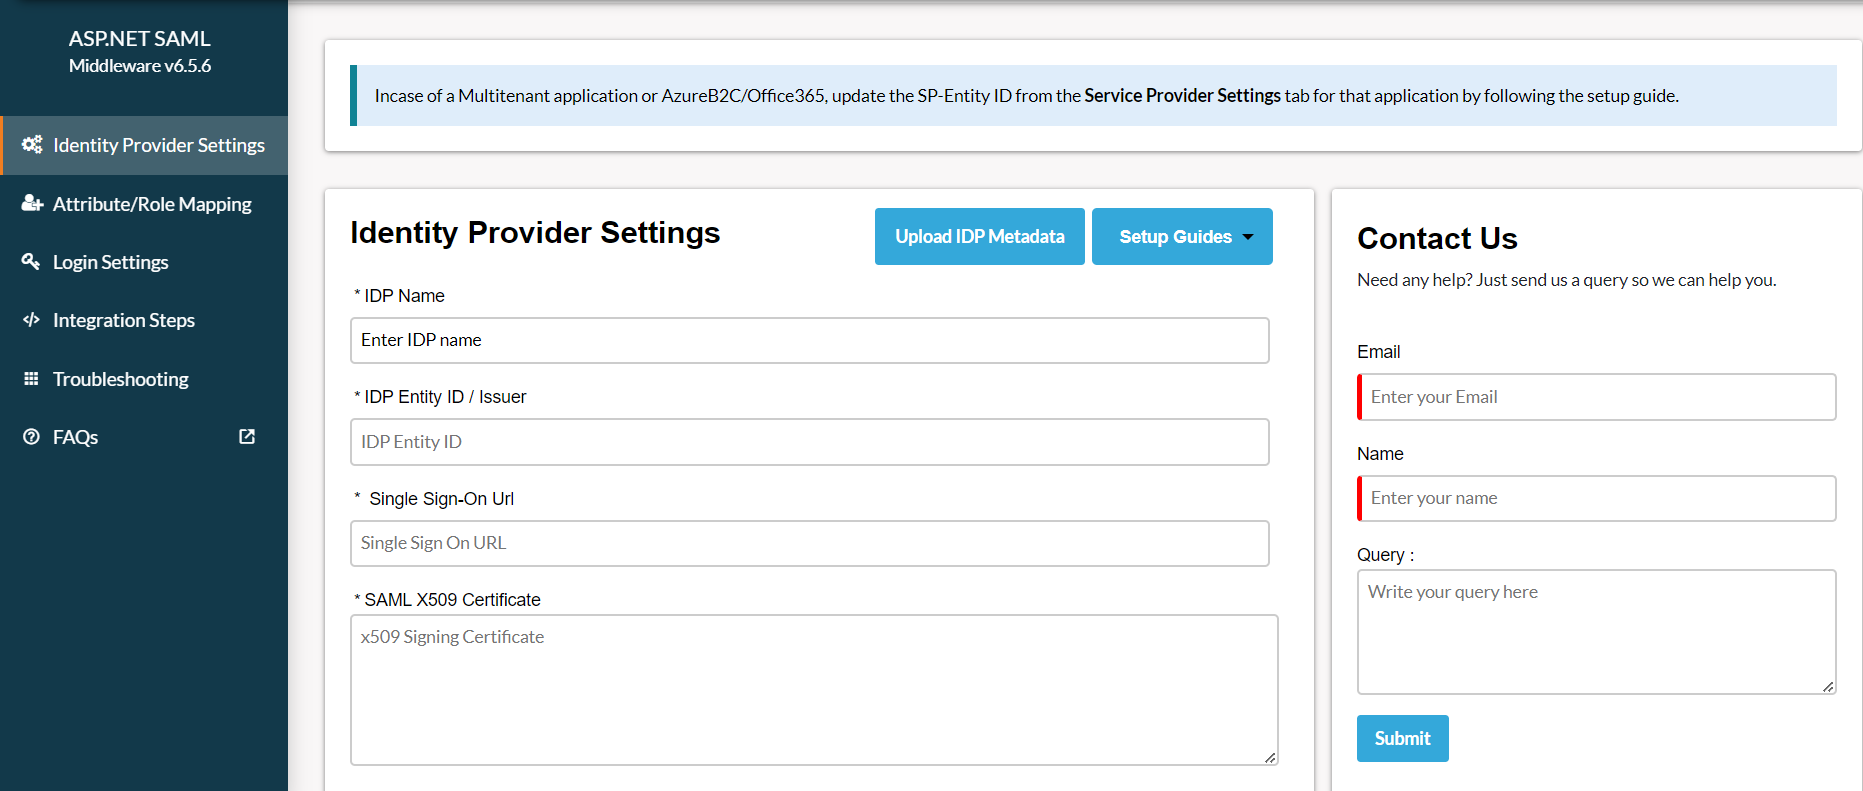
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
  • Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i applikationen med hjälp av Ladda upp IDP-metadata alternativ.
  • Du kan hänvisa till skärmdumpen nedan:
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Ladda upp metadata
  • Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
B] Konfigurera identitetsleverantörens metadata manuellt:
  • Efter att ha konfigurerat din Identitetsleverantör, kommer det att ge dig IDP Entity ID, IDP Single Sign On URL och SAML X509-certifikat fält respektive.
  • Klicka Spara för att spara dina IDP-uppgifter.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - SAML dll config

4. Testa SAML SSO

  • Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
  • Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - SAML dll-testkonfiguration
  • Om du upplever något fel i programmets ände kommer du att visas med fönstret som liknar nedan.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Aktivera felsökningsloggar
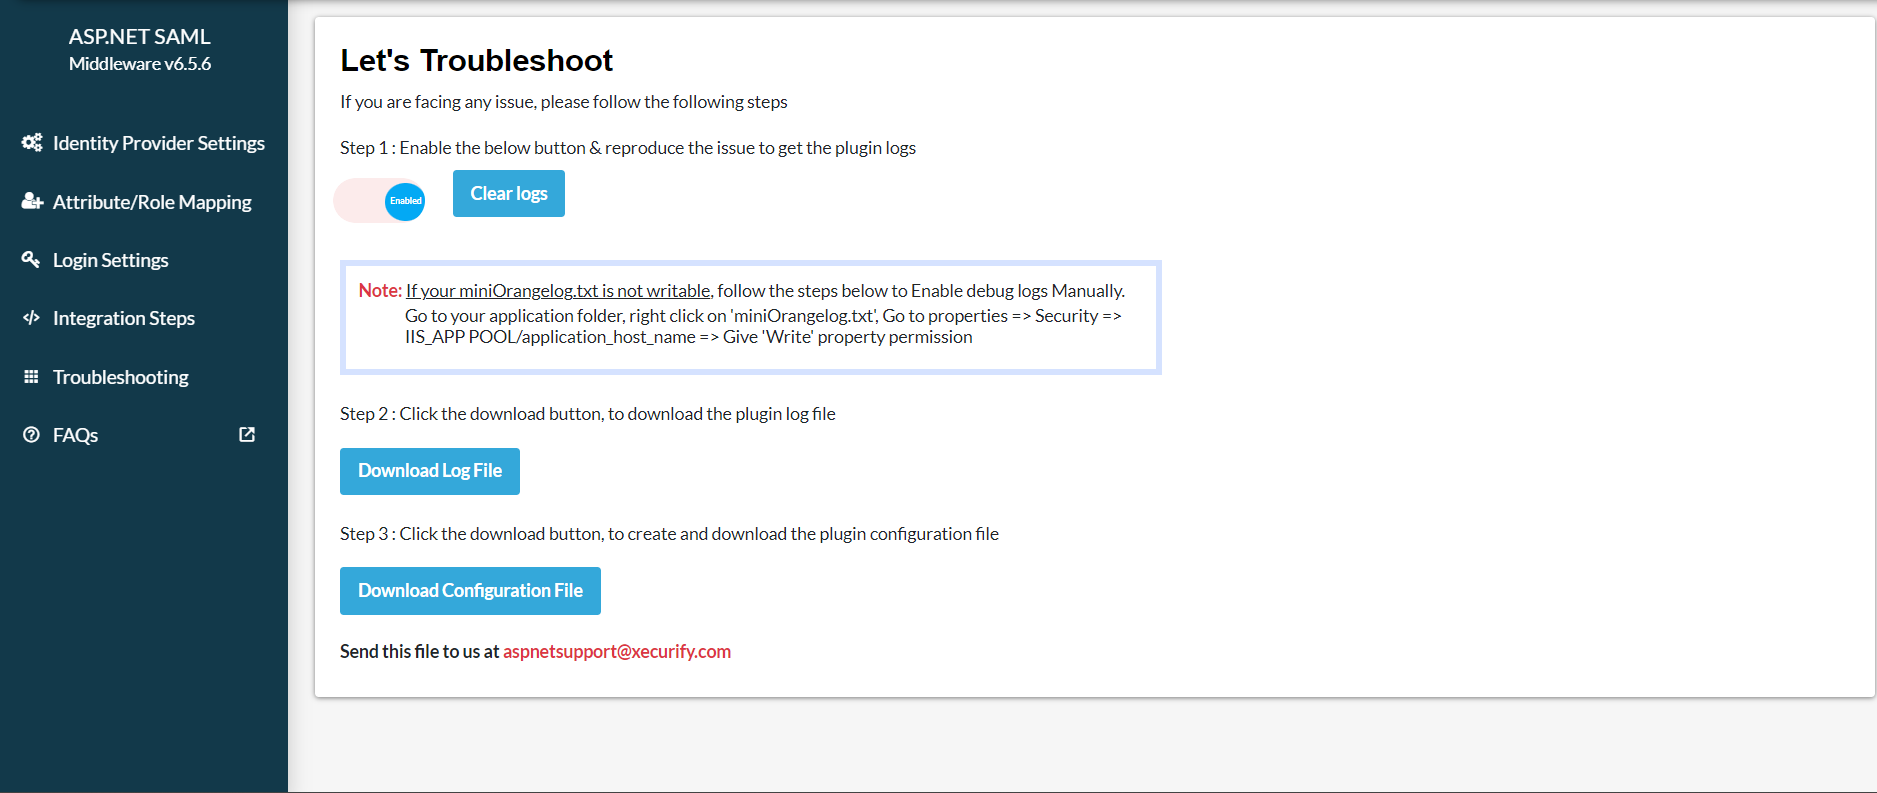
  • För att felsöka felet kan du följa stegen nedan:
    • Enligt felsöka fliken, aktivera växeln för att ta emot pluginloggarna.
    • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Aktivera felsökningsloggar
    • När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till plugin Settings fliken och klicka på Testkonfiguration.
    • ladda ner loggfil från felsöka fliken för att se vad som gick fel.
    • Du kan dela loggfil med oss ​​kl aspnetsupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.

5. Attributmappning

  • Efter att ha testat konfigurationen, mappa dina applikationsattribut med attributen Identity Provider (IdP).
  • I gratis plugin kan du endast konfigurera NameID
  • Obs: Alla mappade attribut kommer att lagras i anspråken så att du kan komma åt dem i din applikation.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - attributmappning

6. Integrationskod

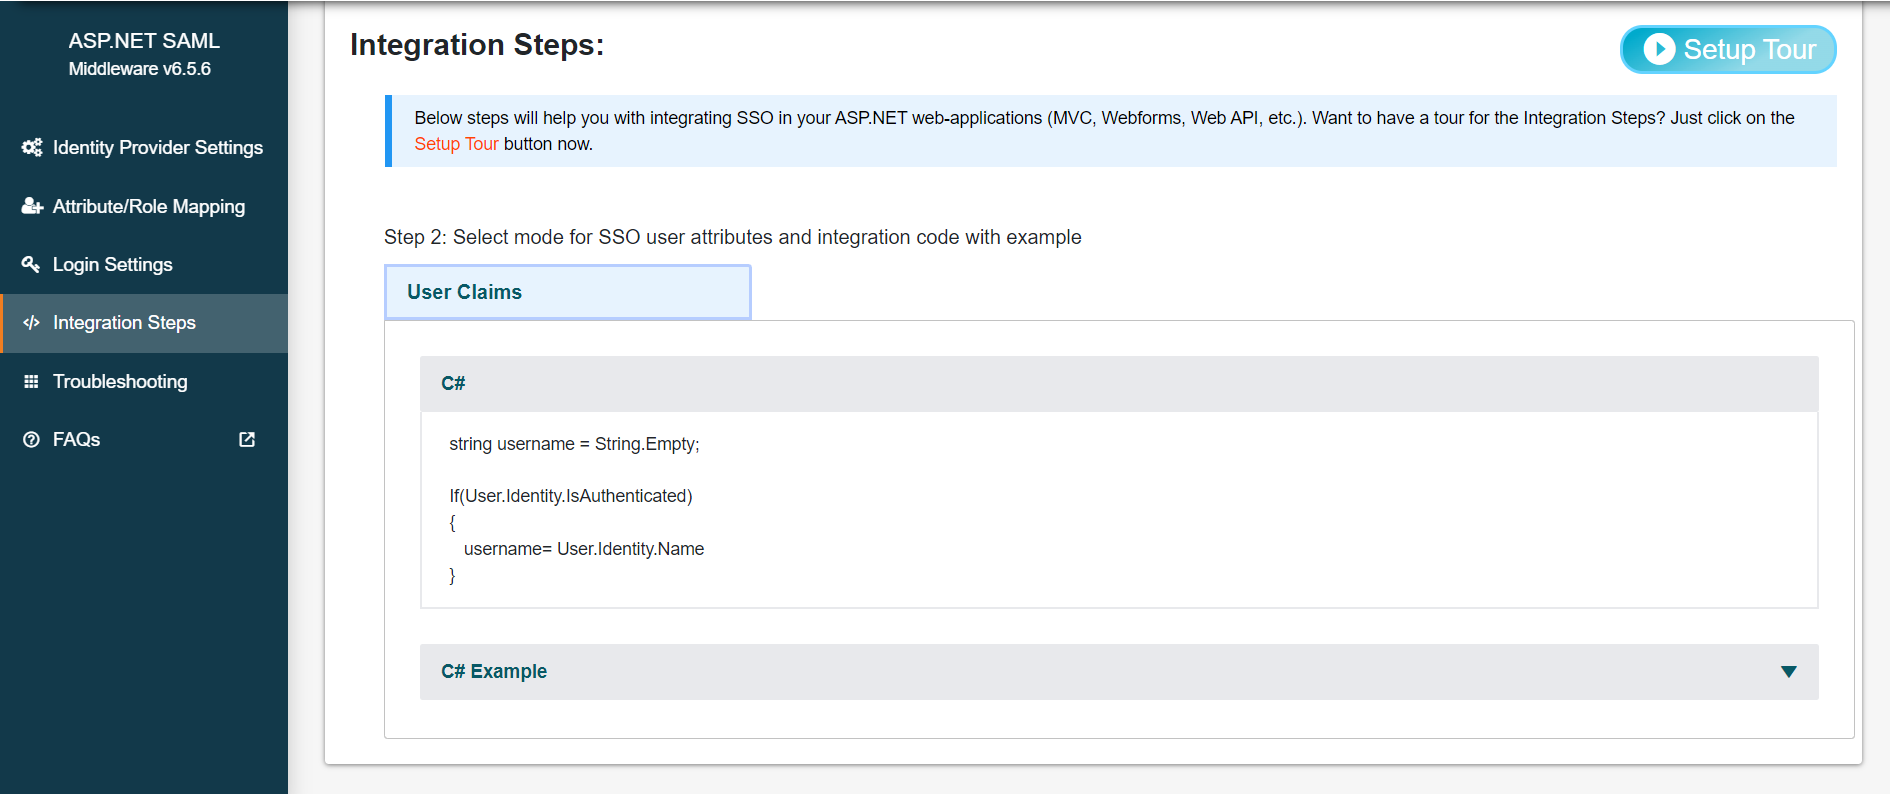
  • Dessa steg låter dig hämta SSO-användarinformationen i din ansökan i form av användaranspråk.
  • Du kan också titta på installationstur för att förstå hur SSO-integrationen skulle fungera i din Blazor-applikation.
  • Bara kopiera och klistra in det kodavsnittet där du vill komma åt användarattributen.
  • Blazor SAML Single Sign-On (SSO) | Blazor-autentisering | Blazor SAML SSO - integrationskod
  • Obs:Denna provmellanvara stöder endast användarinformation i anspråk, hämtning av användarinformation i session och rubriker är tillgänglig i premiumplugin
  • Du kan också kopiera integrationskoden nedan:
  •           
      string name="";   string claimtype="";   string claimvalue="";    if(User.Identity.IsAuthenticated)    {      foreach( var claim in User.Claims)      {        claimtype = claim.Type;        claimvalue = claim.Value;      }      retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)      var identity = (ClaimsIdentity)User.Identity;      IEnumerable claims = identity.Claims;      string mobileNumber = identity.FindFirst("mobileNumber")?.Value;    }
  • Obs: Alla mappade attribut kommer att lagras i anspråken som ska nås i din applikation.
  • Om du vill ha hjälp med integrationskoden, kontakta oss på aspnetsupport@xecurify.com

7. Inloggningsinställningar

  • Hök på Välj Åtgärder och klicka på Kopiera SSO-länk.
  • Blazor SAML Single Sign-On (SSO) med Auth0 som IDP - Blazor Integration Codes Based on language
  • Använd följande URL som en länk i applikationen där du vill utföra SSO:
    https://blazor-application-base-url/?ssoaction=login
  • Du kan till exempel använda det som:
    <a href=”https://blazor-application-base-url/?ssoaction=login”>Log in</a>

8. Logga ut Inställningar

  • Använd följande URL som en länk till din applikation där du vill utföra SLO:
    https://blazor-application-base-url/?ssoaction=logout
  • Du kan till exempel använda det som:
    <a href=”https://blazor-application-base-url/?ssoaction=logout”>Log out</a>

För att konfigurera din IDP kan du hitta tjänsteleverantörens metadata i filen appsetting.json. För SP-metadata kan du se skärmdumpen nedan:
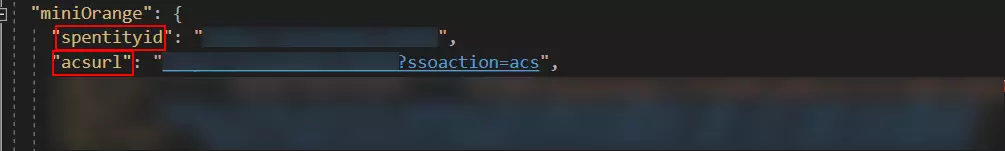
Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - SP Metadata

Från miniOrange- sektionen, kopiera spentityid, acsurl och ge det till din identitetsleverantörs team.
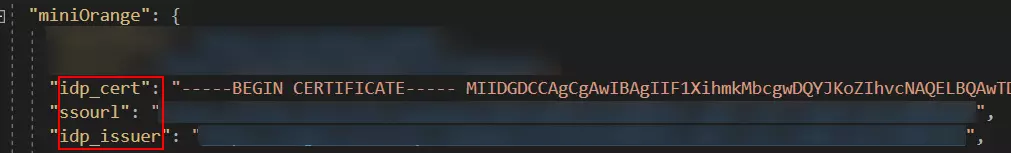
  • När tjänsteleverantörens metadata har konfigurerats på IdP-änden, kommer du att få IdP-metadatafilen eller metadata-URL eller metadata-URL:er som IdP Entity Id, IdP SSO URL etc.
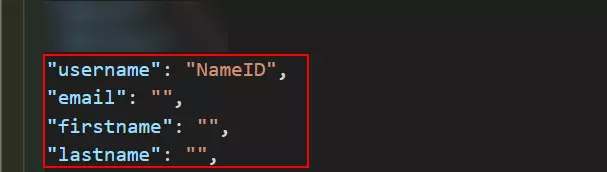
  • För att konfigurera din IDP-metadata, navigera till appssettings.json fil. Du hittar följande inställningar i minioranges JSON-sektion
  • För att konfigurera din IDP direkt, navigera till appssettings.json fil.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - IDP-metadata
  • Konfigurera lämplig metadata och spara inställningarna.
idp_cert Ange IDP-certifikatet i detta fält
ssourl Ange SSO URL i detta fält
idp_issuer Ange IDP-utgivaren i detta fält

Attributmappning

  • Mappa dina applikationsattribut med IDP-attributen (identity provider).
  • Obs: Alla mappade attribut kommer att lagras i anspråken så att du kan komma åt dem i din applikation.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - IDP-metadata

Integrationskod

  • Bara kopiera och klistra in kodavsnittet där du vill komma åt användarattributen.
  • Obs: Alla mappade attribut kommer att lagras i sessionen så att du kan komma åt dem i din applikation.
  • string name="";
    string claimtype="";
    string claimvalue="";
    if(User.Identity.IsAuthenticated) {
      name= User.Identity.Name;
      foreach( var claim in User.Claims) {
        claimtype = claim.Type;
        claimValue = claim.Value;
      }
    }

Du kan konfigurera Blazor SAML 2.0 Single Sign-On (SSO)-applikationen med valfri identitetsleverantör, till exempel ADFS, Microsoft Entra ID (tidigare Azure AD), Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 eller till och med med din egen anpassade identitetsleverantör . Se listan över identitetsleverantörer här.

Ytterligare resurser


Behöver hjälp?

Hittar du inte din identitetsleverantör? Maila oss på aspnetsupport@xecurify.com så hjälper vi dig att konfigurera SSO med din IDP och för snabb vägledning (via e-post/möte) om dina behov. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.

Hej där!

Behövs hjälp? Vi är här!

stödja