Sökresultat :

×

Blazor SAML SSO med Azure AD som IDP


Blazor SAML Single Sign-On (SSO) -applikationen ger möjlighet att aktivera SAML Single Sign-On för dina Blazor-applikationer. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din Blazor-applikation och dina tjänster. Vår applikation är kompatibel med alla SAML-kompatibla identitetsleverantörer. Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan Blazor och Microsoft Entra ID (tidigare Azure AD) med Azure AD som IdP. För att veta mer om de funktioner vi tillhandahåller för Blazor SSO, klicka här.

Plattformssupport: Blazor SAML-applikationen stöder ASP.NET Core 2.0 och högre. Den stöder alla Blazor-plattformar, inklusive Windows, Linux och macOS.

Steg för att konfigurera Blazor Single Sign-On (SSO) med Azure AD som IDP

Steg 1: Förutsättningar: Ladda ner och installation

  • Installera Blazor SAML SSO Middleware i ditt applikationspaket med hjälp av nuget-paketet

PM> NuGet\Install-Package miniOrange.SAML.SSO
      
using miniorange.saml public class Startup {   public void ConfigureServices(IServiceCollection services)   {      services.AddAuthentication(CookieAuthenticationDefaults.AuthenticationScheme).AddCookie();      services.AddControllersWithViews();   }   public void Configure(IApplicationBuilder app, IHostingEnvironment env, ILoggerFactory loggerFactory)   {     app.UseHttpsRedirection();     app.UseRouting();     app.UseAuthorization();     app.MapRazorPages();     app.UseCookiePolicy();     app.UseAuthentication();     app.UseStaticFiles();     app.UseminiOrangeSAMLSSOMiddleware();     app.Run();   } }
      
using Microsoft.AspNetCore.Authentication.Cookies; using miniOrange.saml; var builder = WebApplication.CreateBuilder(args); builder.Services.AddRazorPages(); // Add authentication services builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly()); var app = builder.Build(); if (!app.Environment.IsDevelopment())  {     app.UseExceptionHandler("/Error");     app.UseHsts();  } app.UseHttpsRedirection(); app.UseRouting(); app.UseAuthorization(); app.MapRazorPages(); app.UseCookiePolicy(); app.UseAuthentication(); app.UseStaticFiles(); app.UseminiOrangeSAMLSSOMiddleware(); app.Run(); app.useantiforgery();
  • Efter integreringen öppnar du din webbläsare och bläddrar i anslutningspanelen med webbadressen nedan:
    https://<blazor-application-base-url>/?ssoaction=config
  • Om registreringssidan eller inloggningssidan dyker upp har du framgångsrikt lagt till miniOrange ASP.NET SAML SSO-anslutningen till din applikation.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - saml dll-register
  • Registrera dig eller logga in med ditt konto genom att klicka på Registrera för att konfigurera programmet.

2. Konfigurera Azure AD som identitetsleverantör

  • Enligt plugin Settings fliken, välj Azure AD som din identitetsleverantör från listan som visas.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Välj Azure AD som identitetsleverantör

Det finns två sätt som beskrivs nedan med vilka du kan få SAML SP-metadata att konfigurera på din identitetsleverantör.
A] Använda SAML-metadata-URL eller metadatafil:
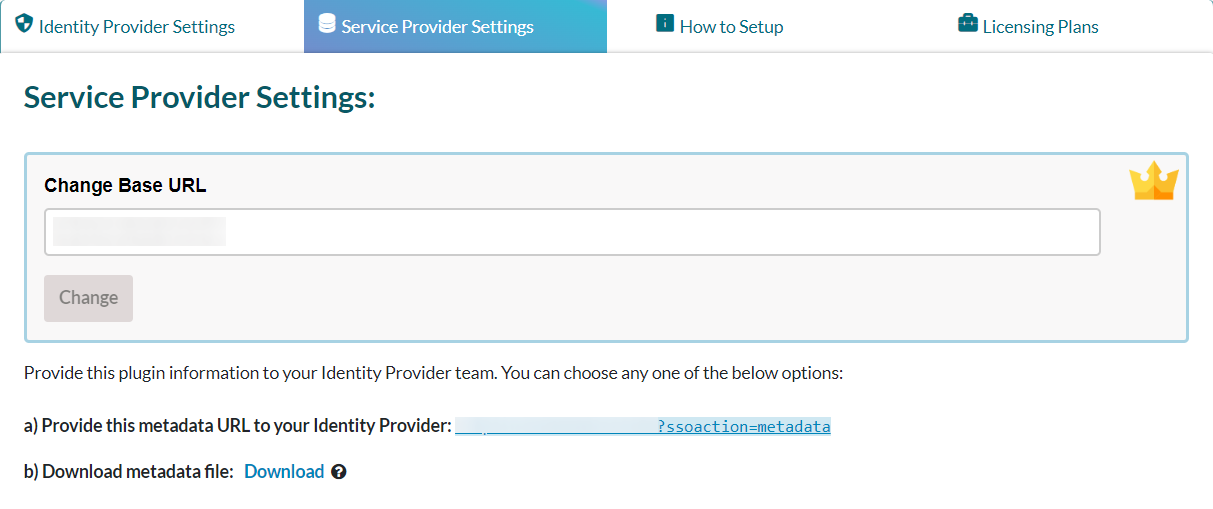
  • I Menyn för plugininställningar, leta efter Inställningar för tjänsteleverantör. Under det kan du hitta metadata-URLen samt möjligheten att ladda ner SAML-metadata.
  • Kopiera metadata-URL eller ladda ned metadatafilen för att konfigurera densamma på din identitetsleverantör.
  • Du kan hänvisa till skärmdumpen nedan:
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Kopiera nedladdade metadata
B] Ladda upp metadata manuellt:
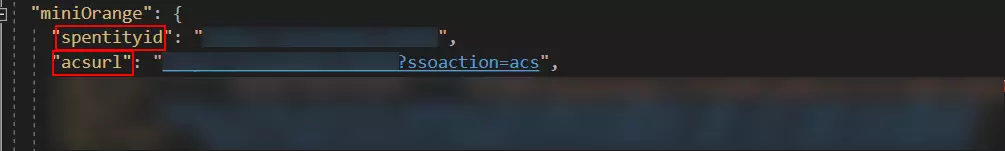
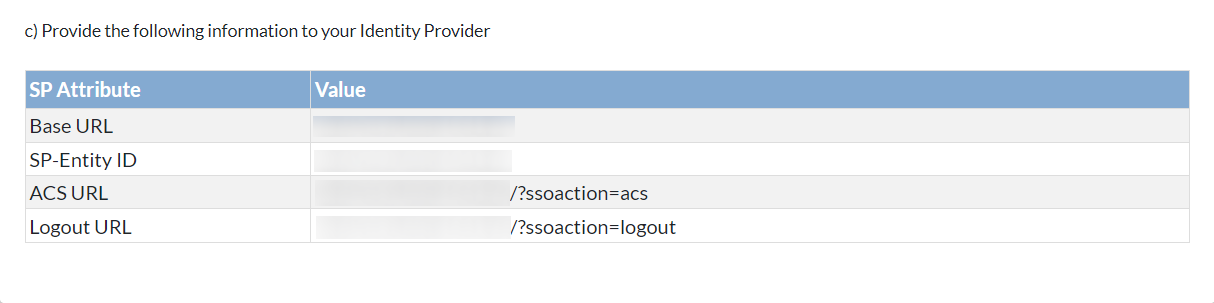
  • Från Inställningar för tjänsteleverantör avsnitt, kan du manuellt kopiera tjänsteleverantörens metadata som SP Entity ID, ACS URL, Single Logout URL och dela den med din identitetsleverantör för konfiguration.
  • Du kan hänvisa till skärmdumpen nedan:
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Manuell metadata

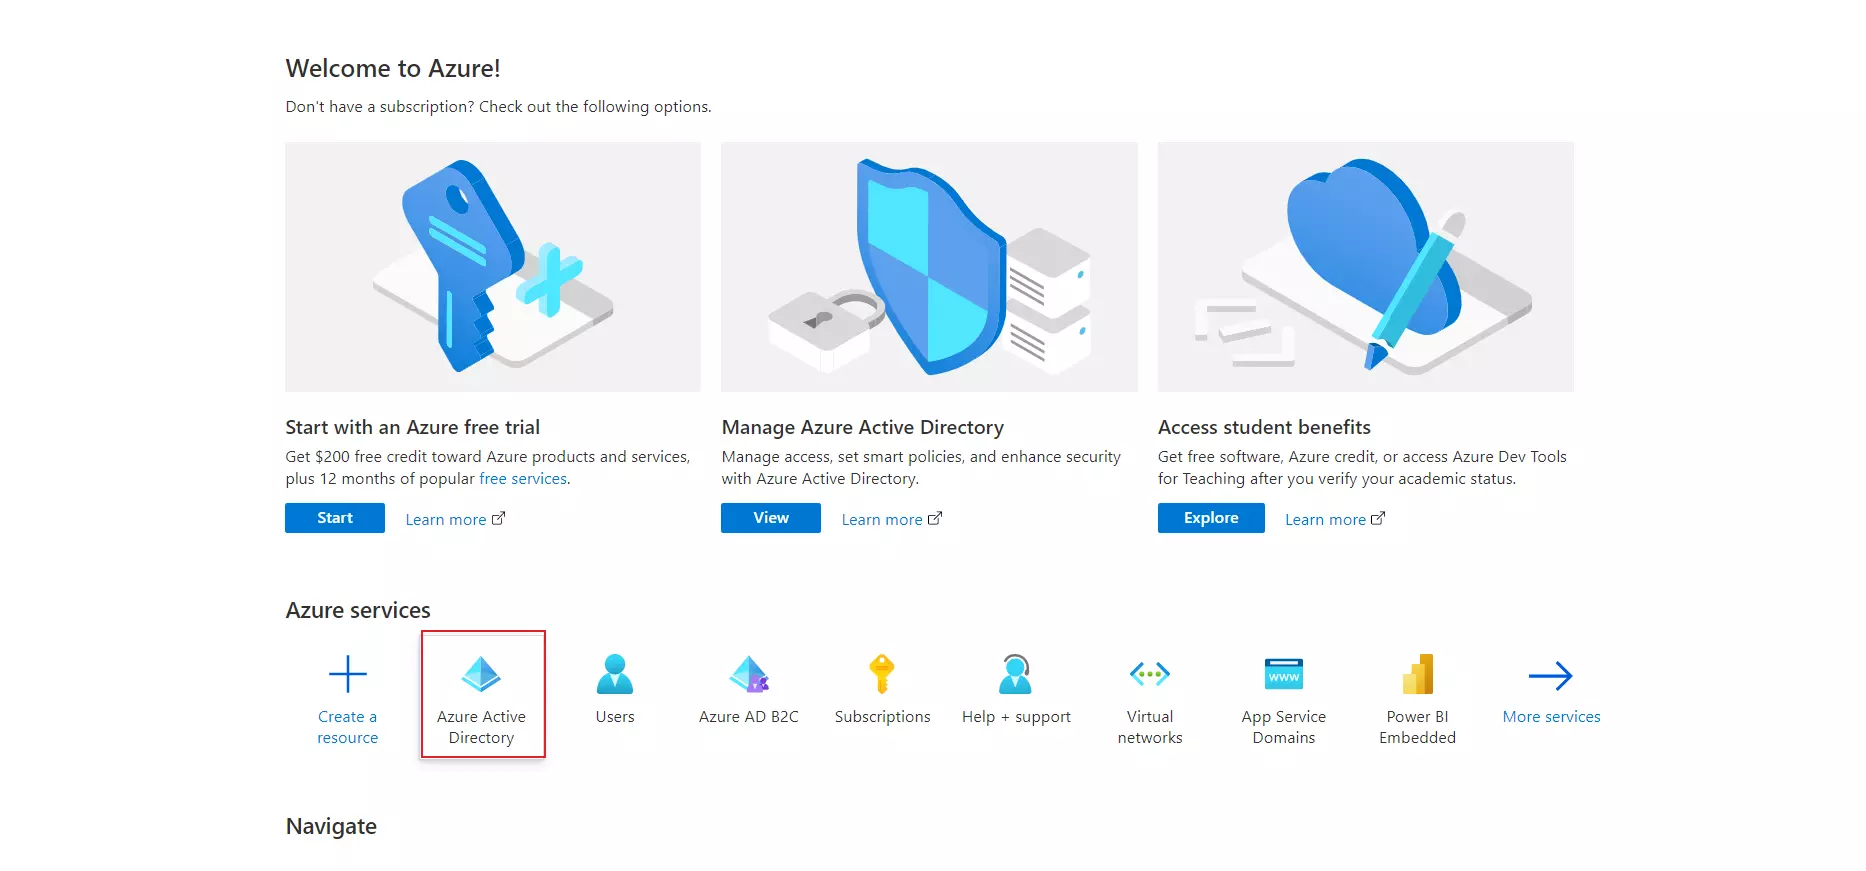
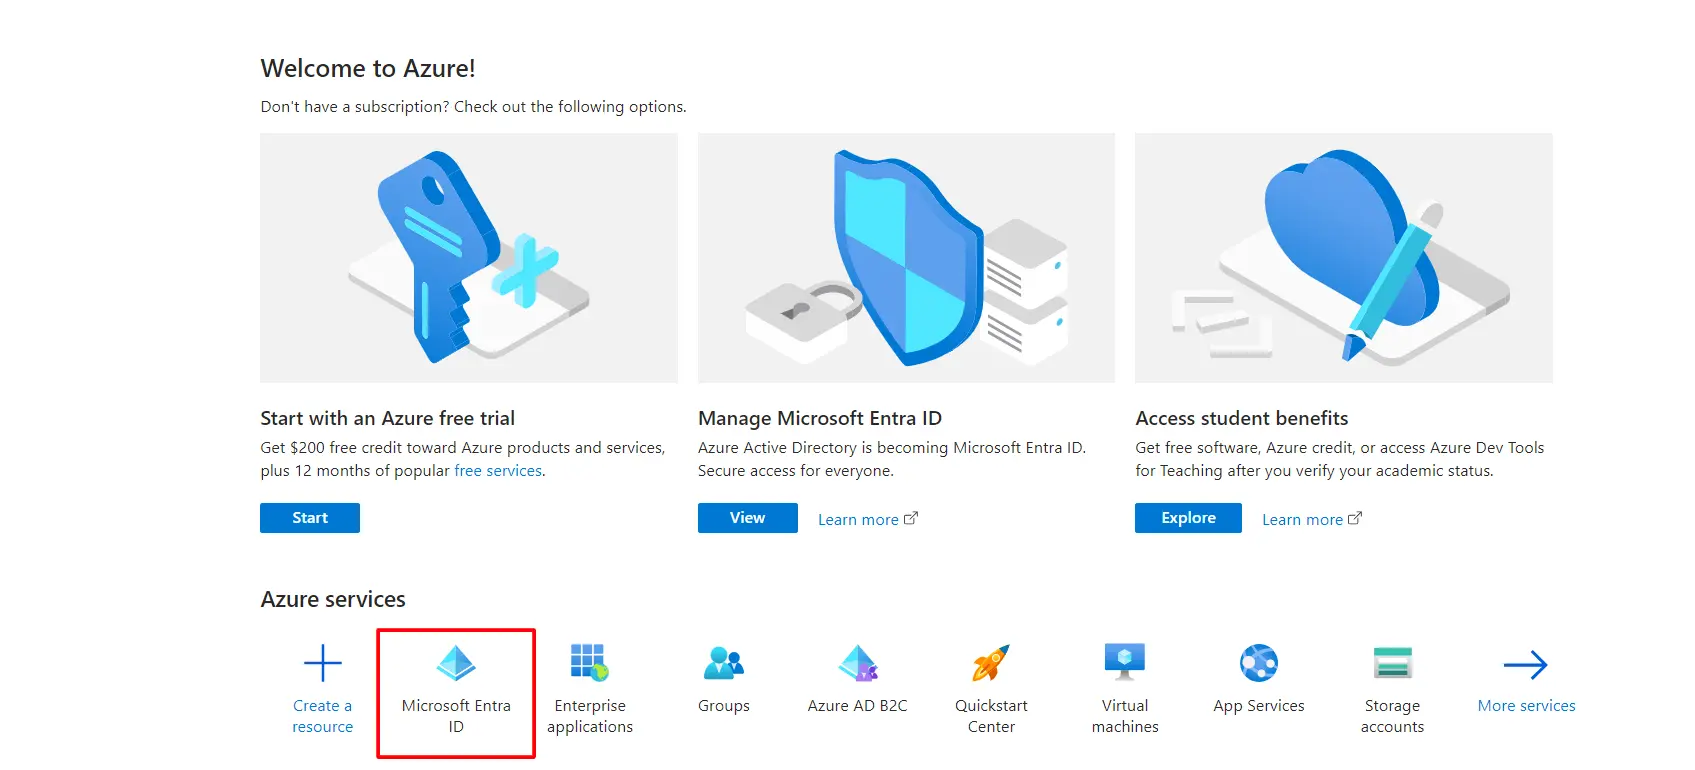
  • Logga in Azure AD Portal
  • Välja Azure Active Directory.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Företagsregistreringar
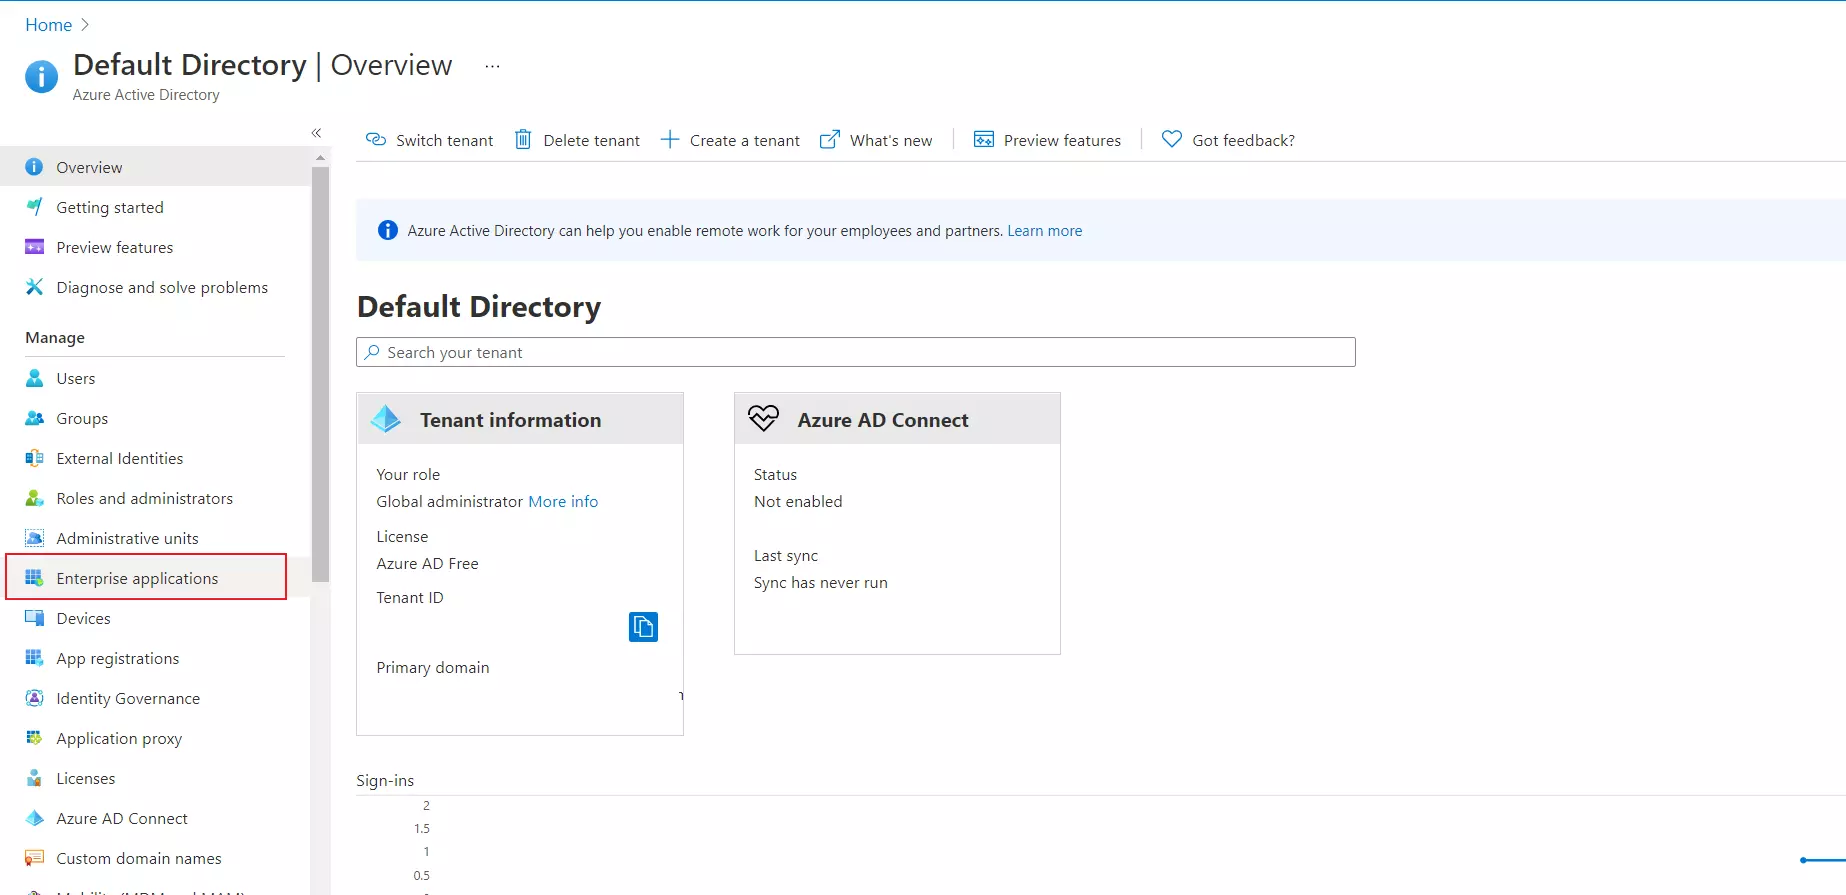
  • Välja Enterprise-applikation.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Företagsregistreringar
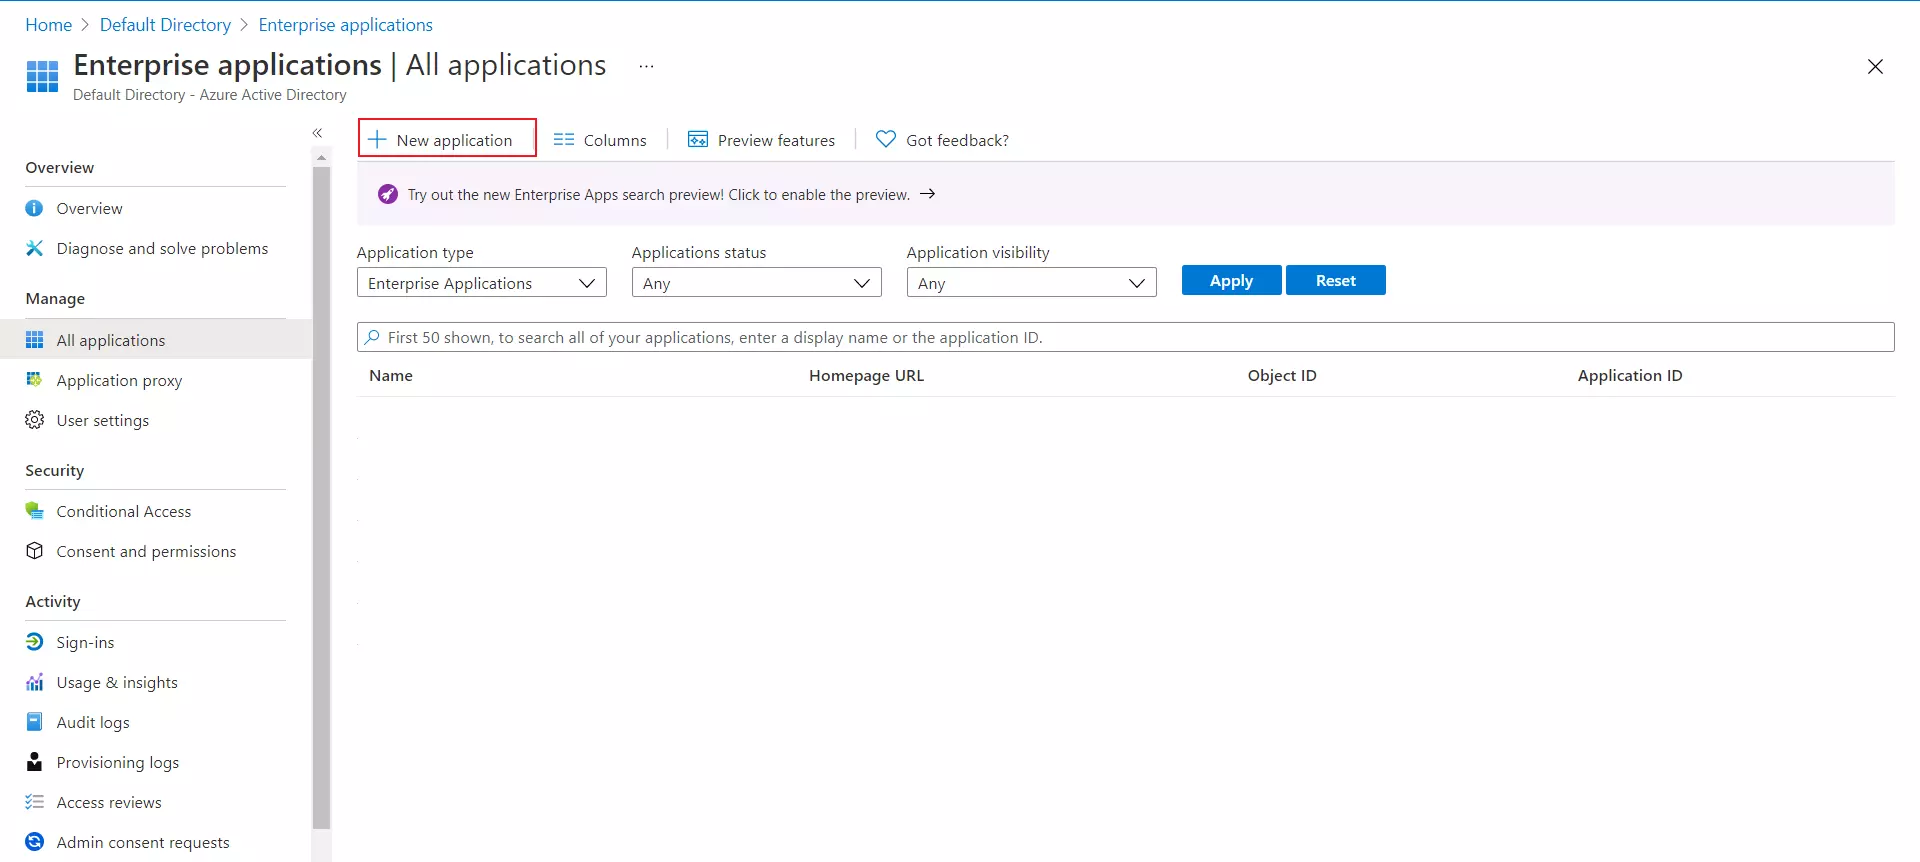
  • Klicka på Ny ansökan.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Ny applikation
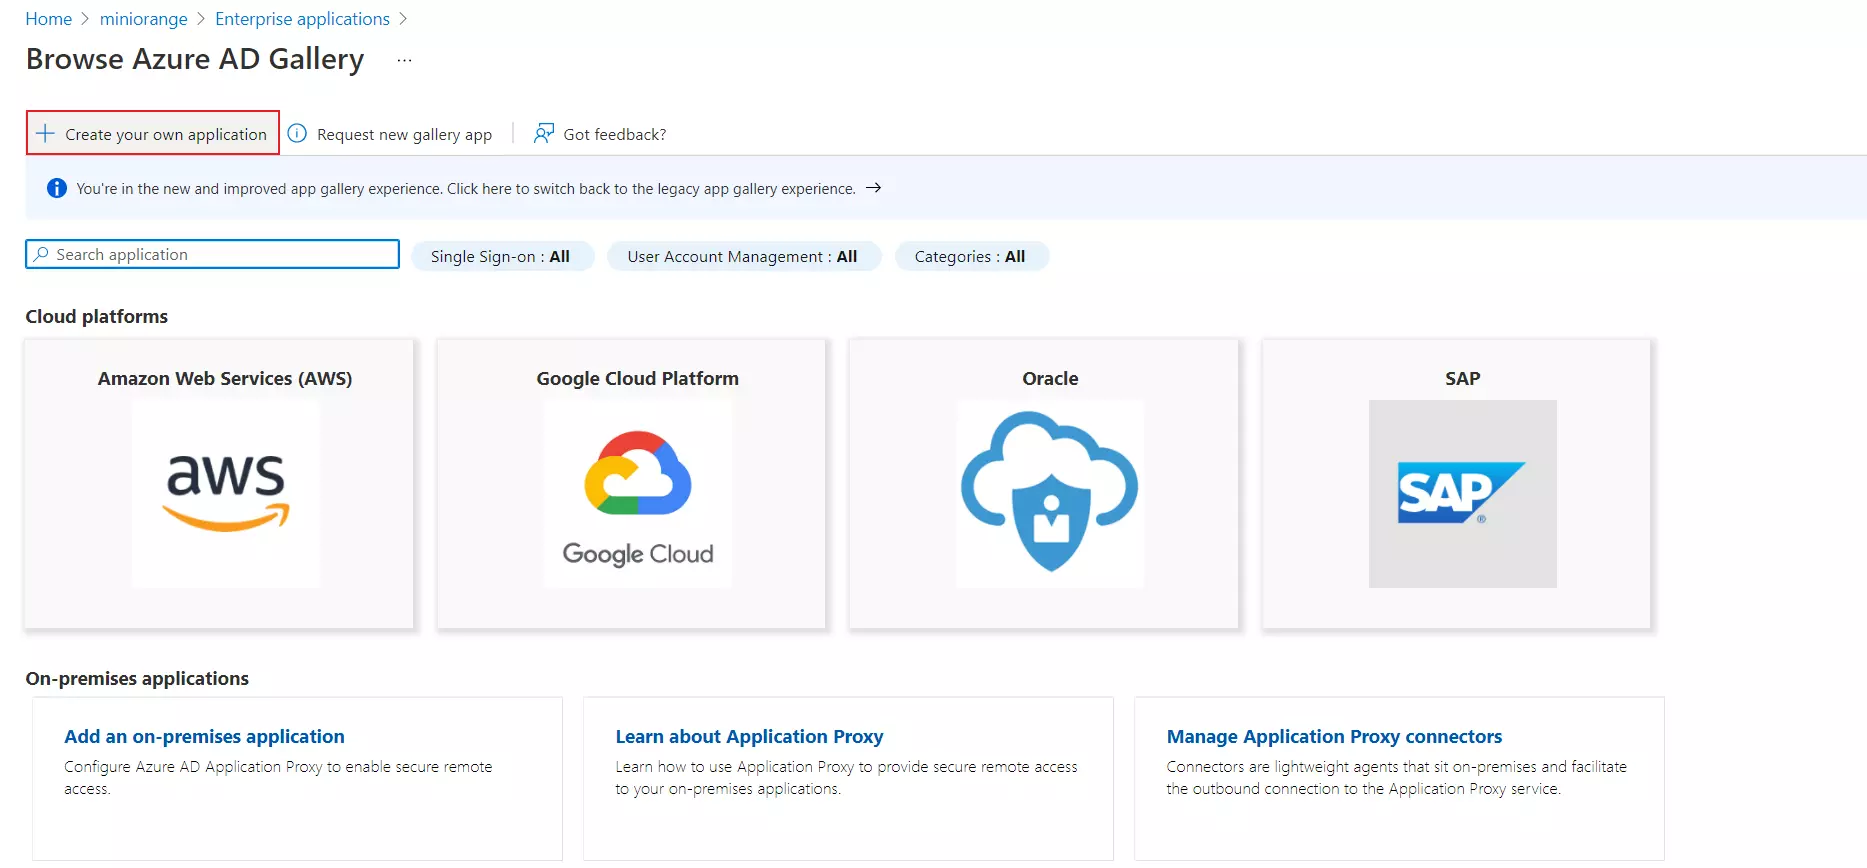
  • Klicka på Skapa din egen applikation.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Lägg till icke-galleriapplikation
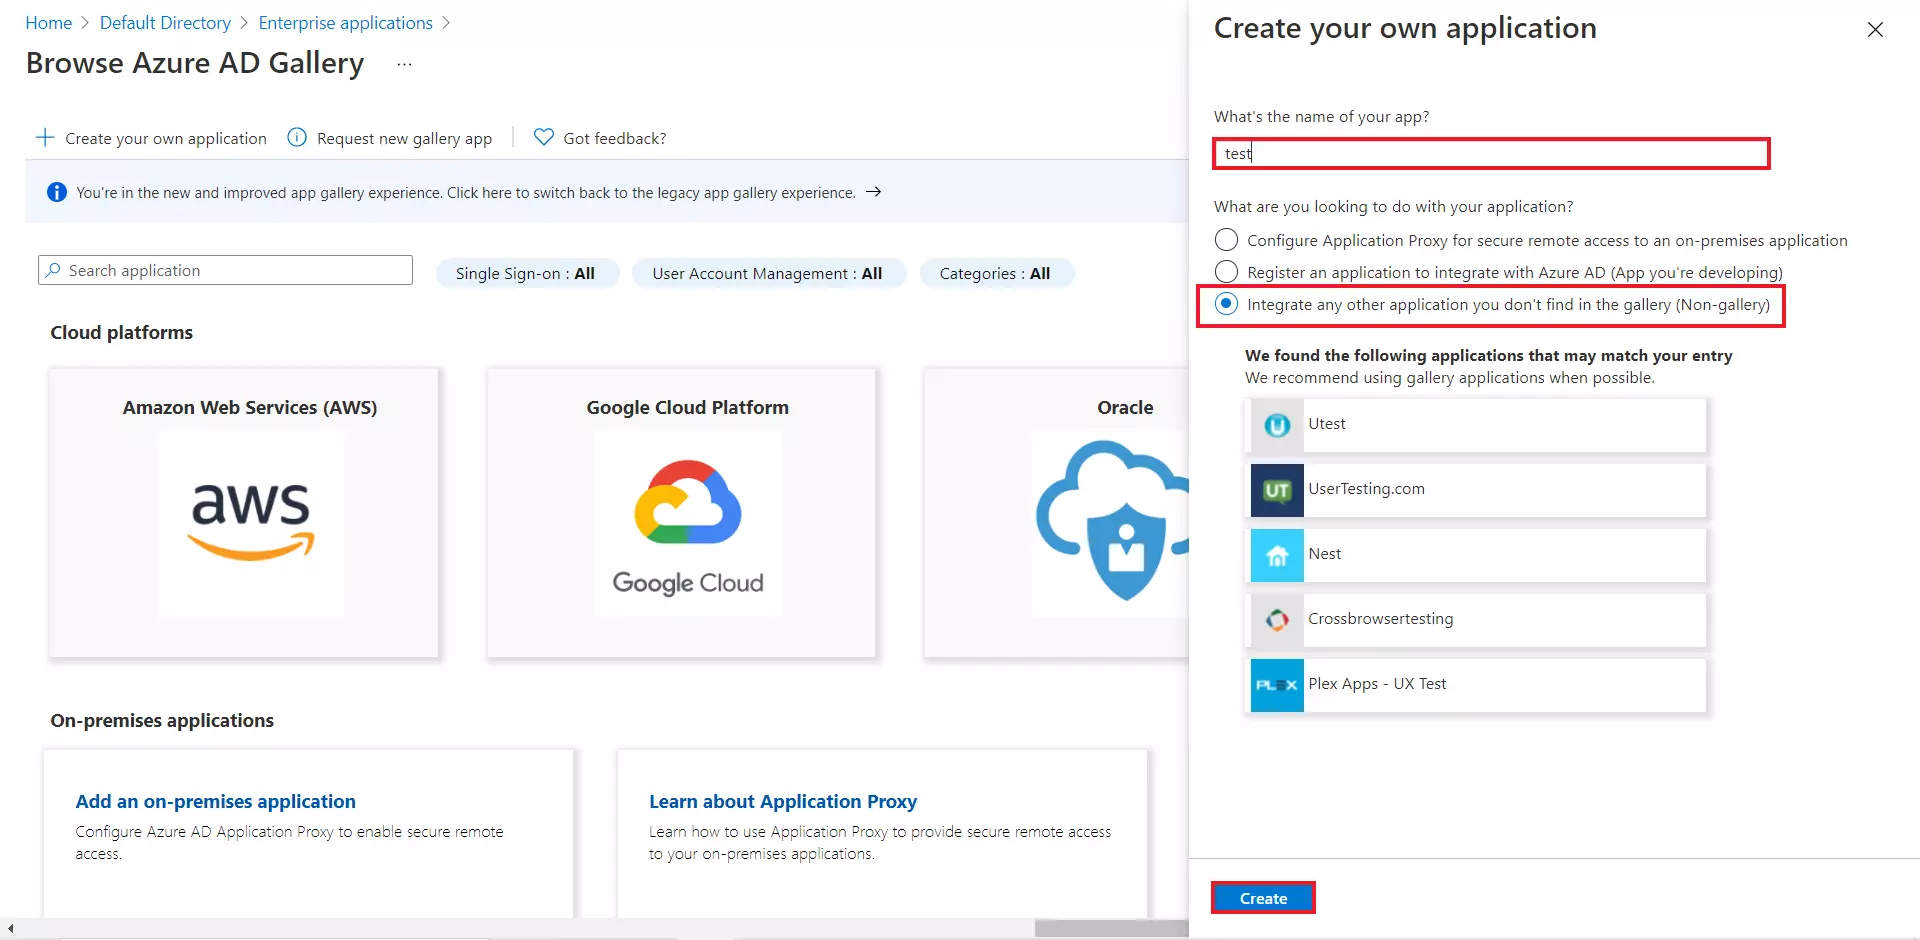
  • Ange namnet på din app och välj sedan Icke-galleriapplikation avsnittet och klicka på Skapa knapp.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Lägg till icke-galleriapplikation
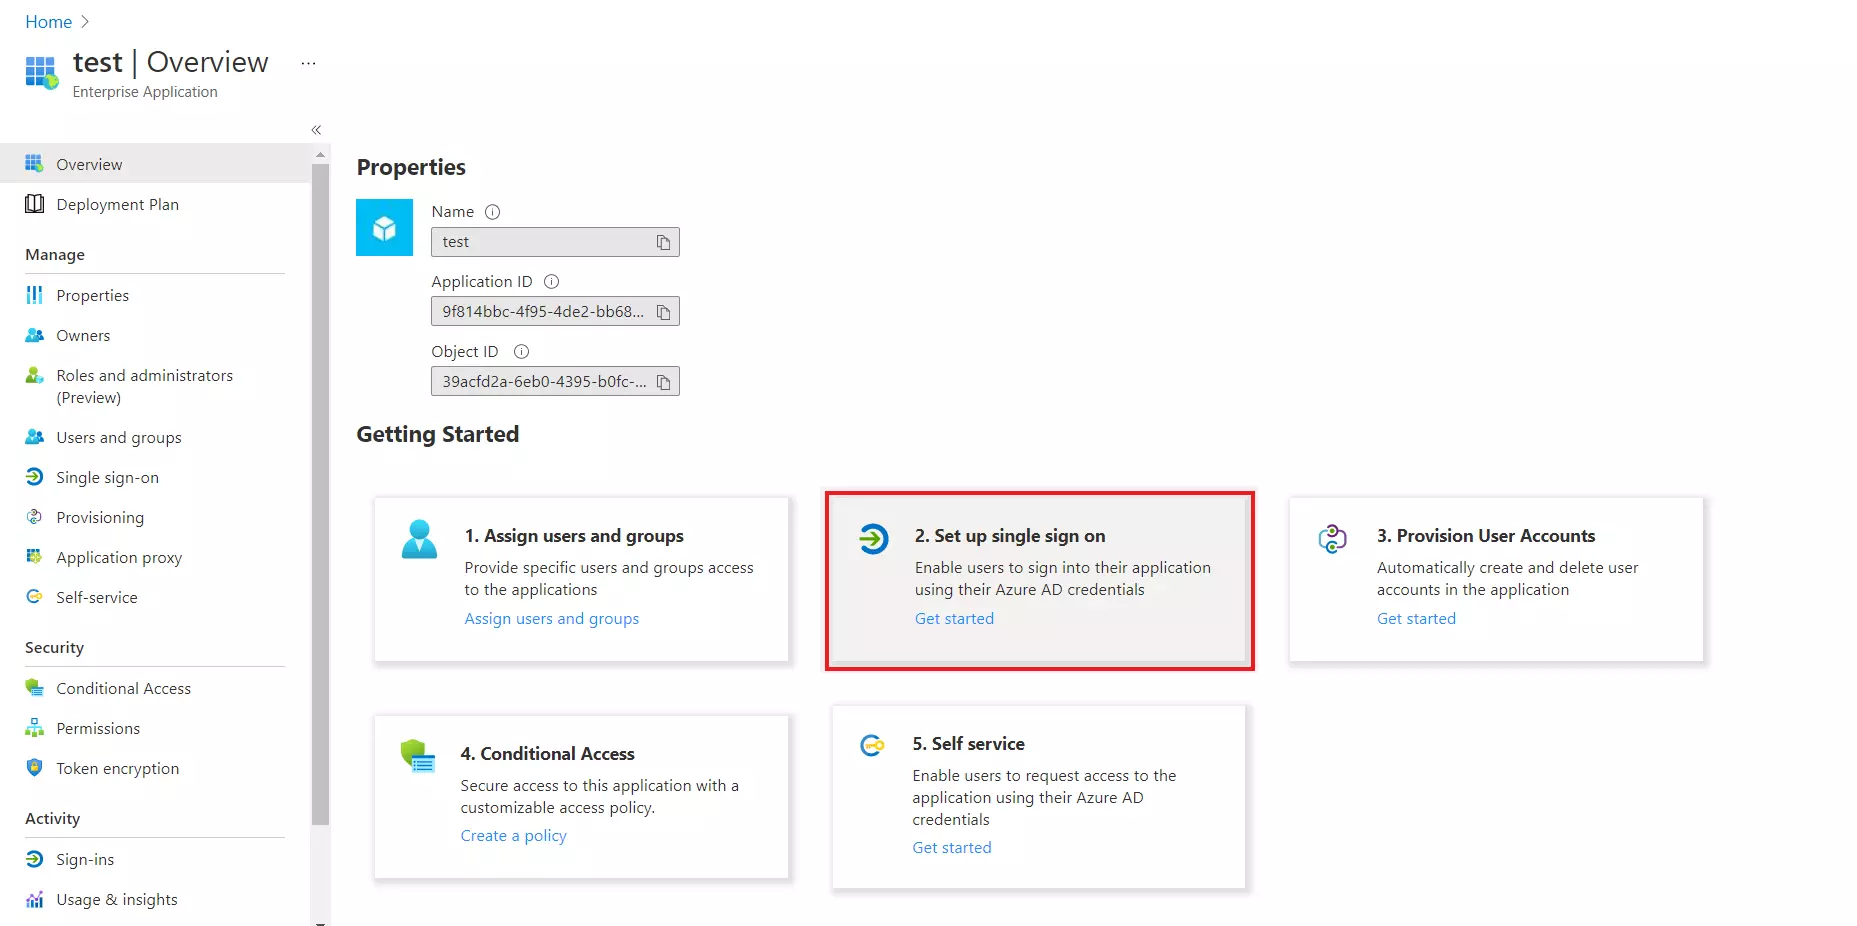
  • Klicka på Konfigurera enkel inloggning .
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Lägg till icke-galleriapplikation
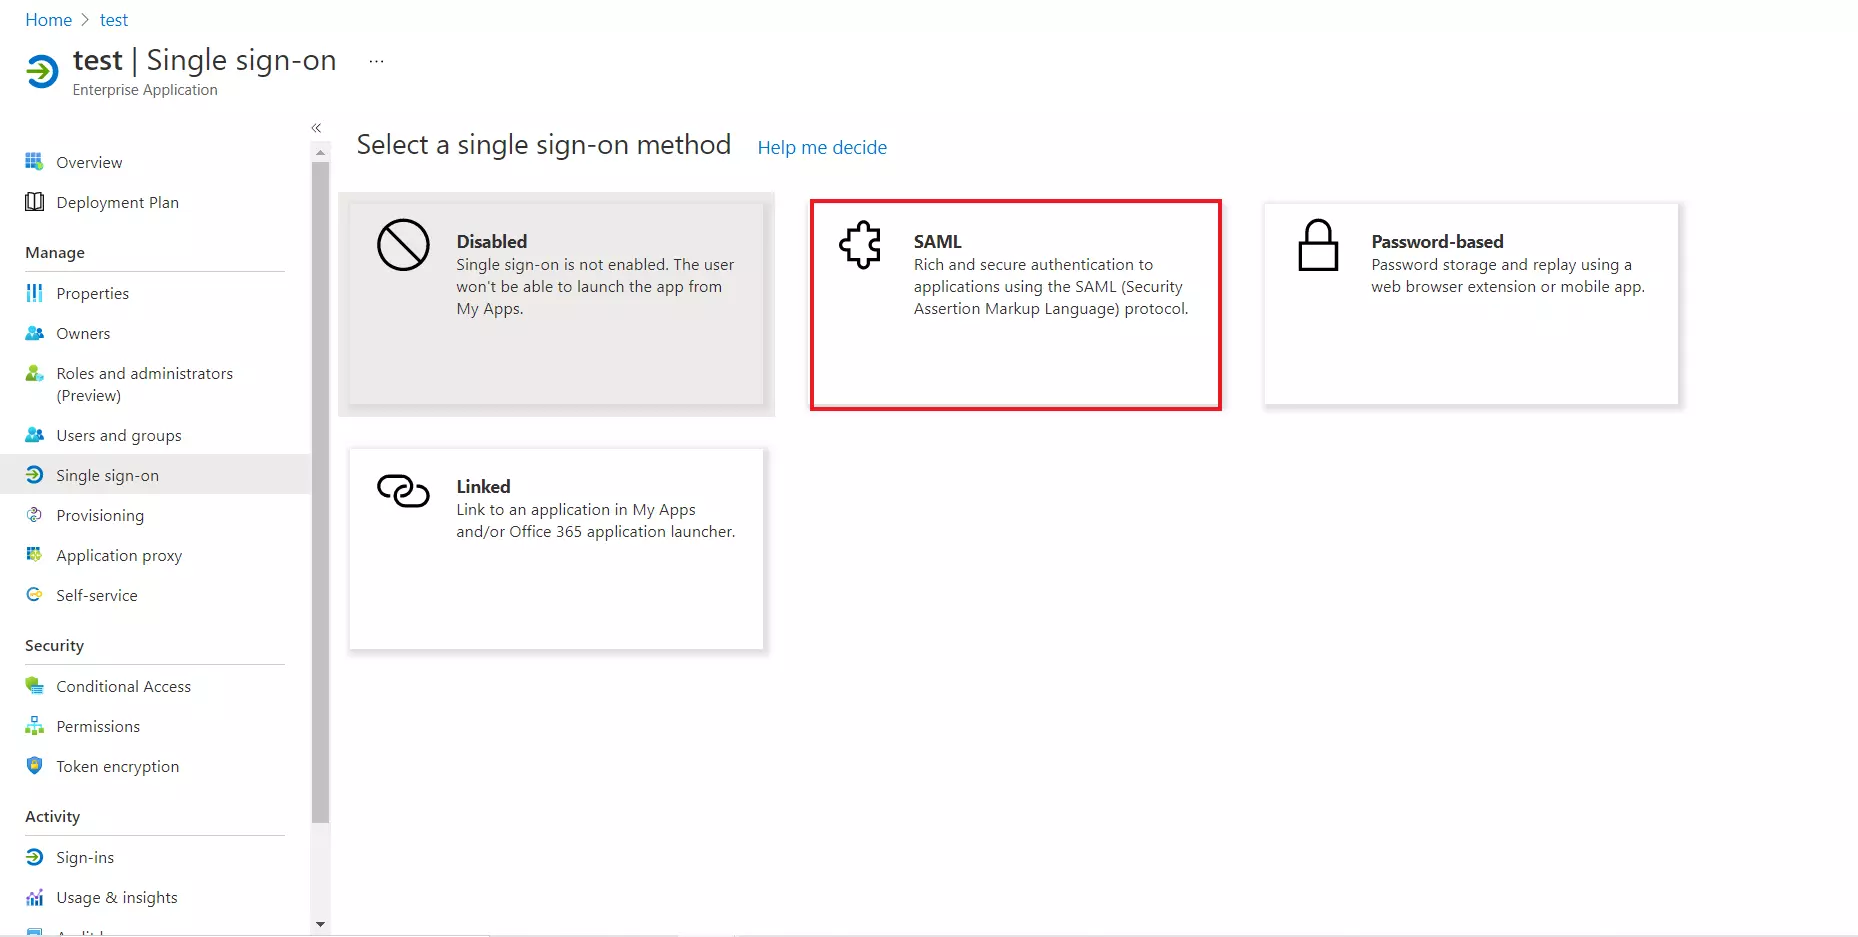
  • Välj SAML  fliken.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Lägg till icke-galleriapplikation
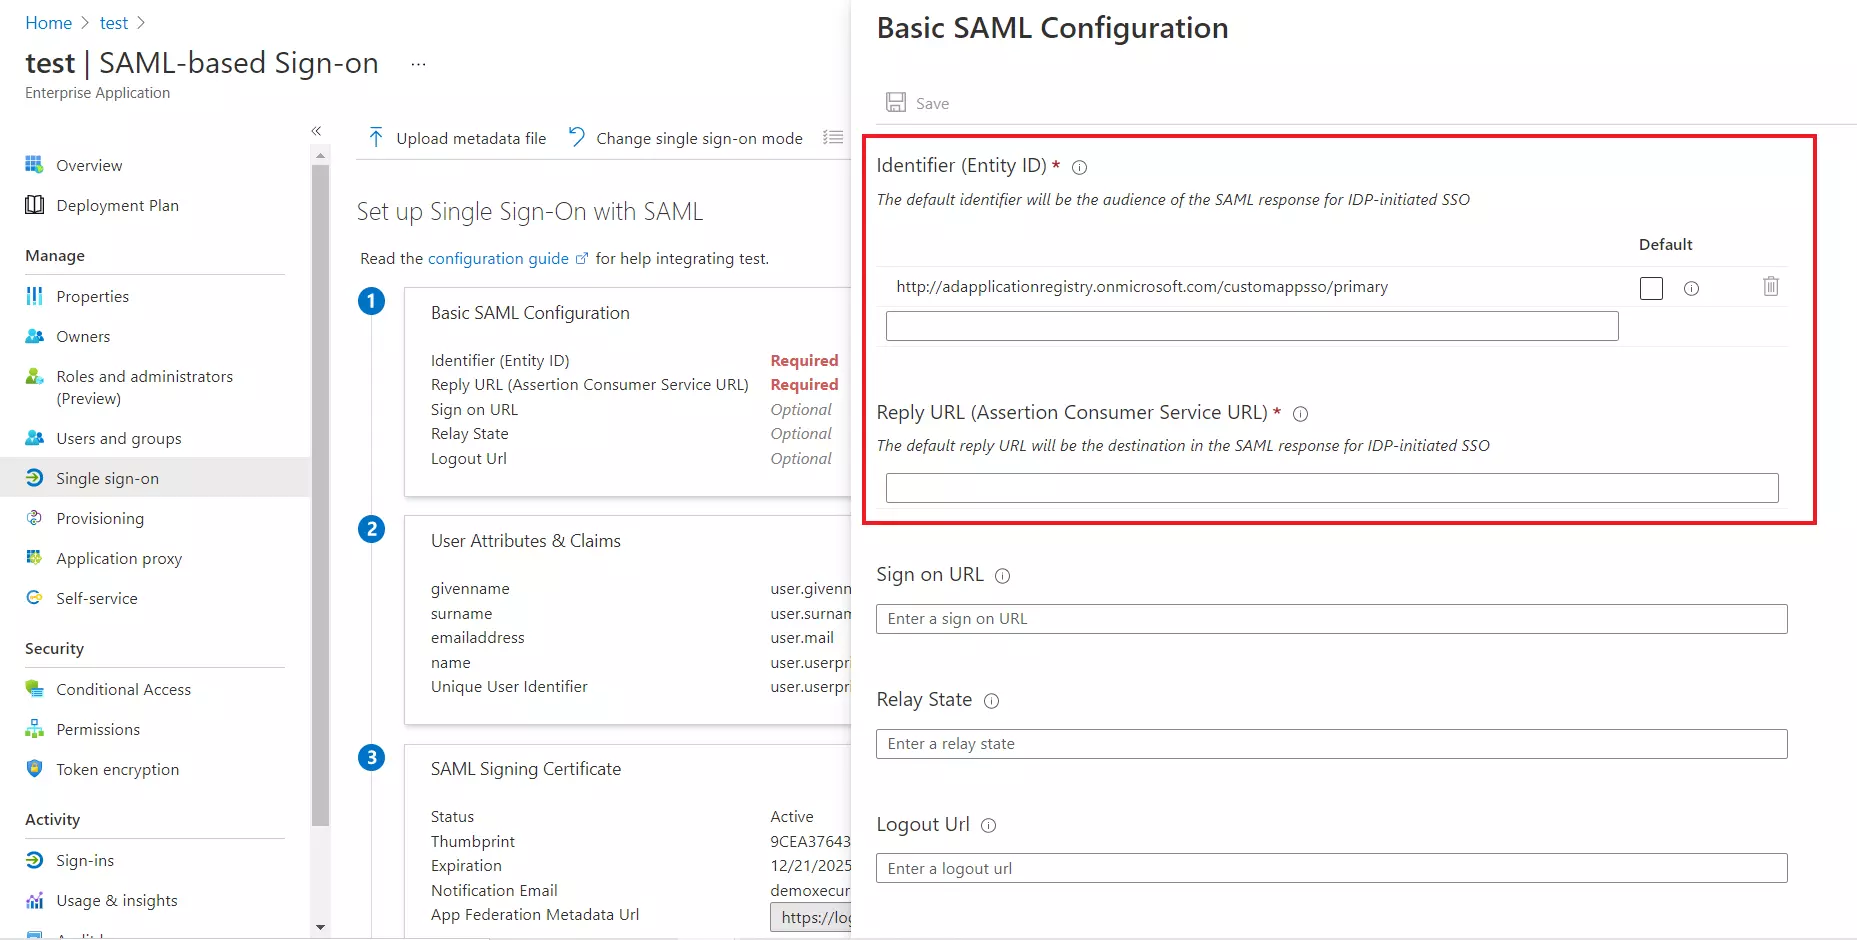
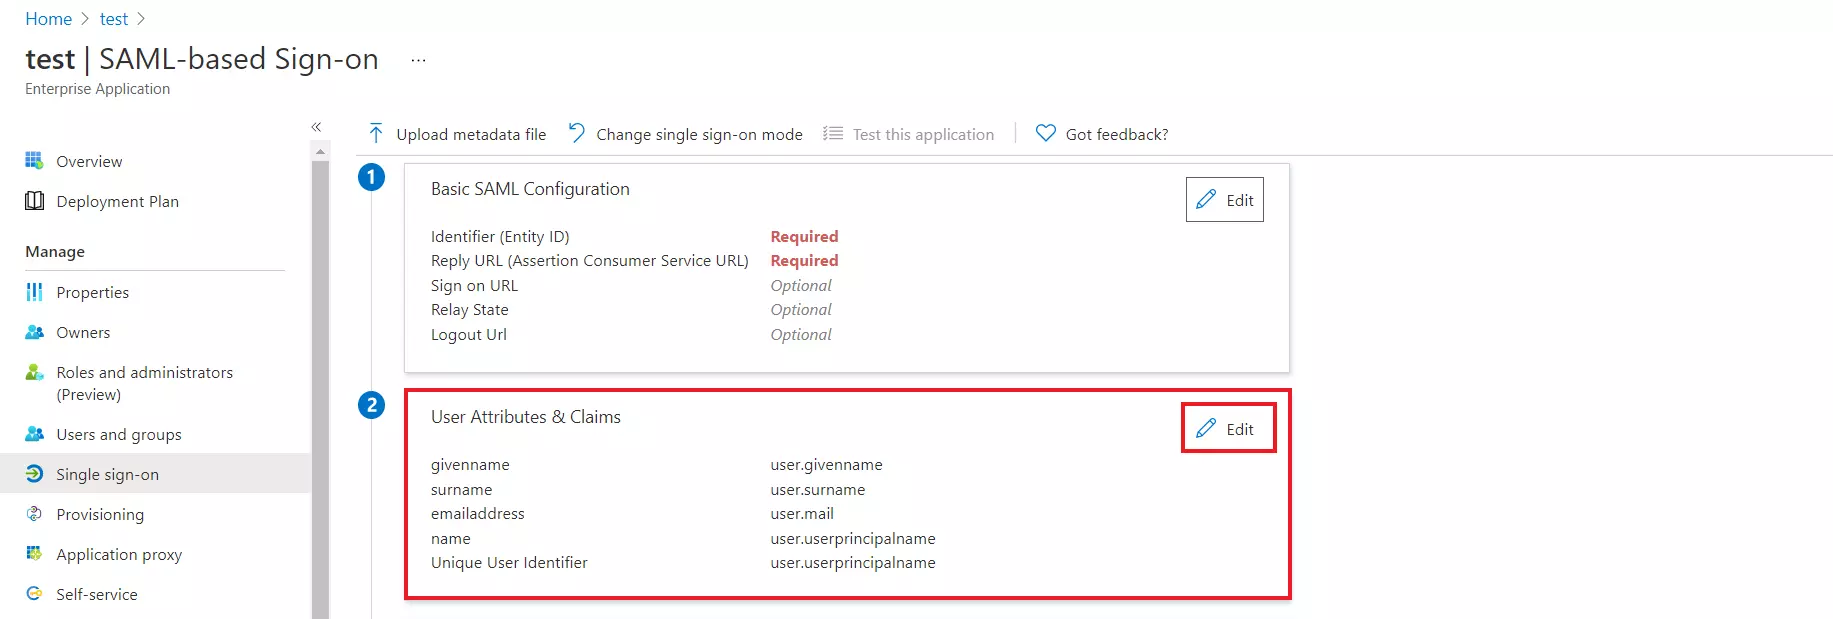
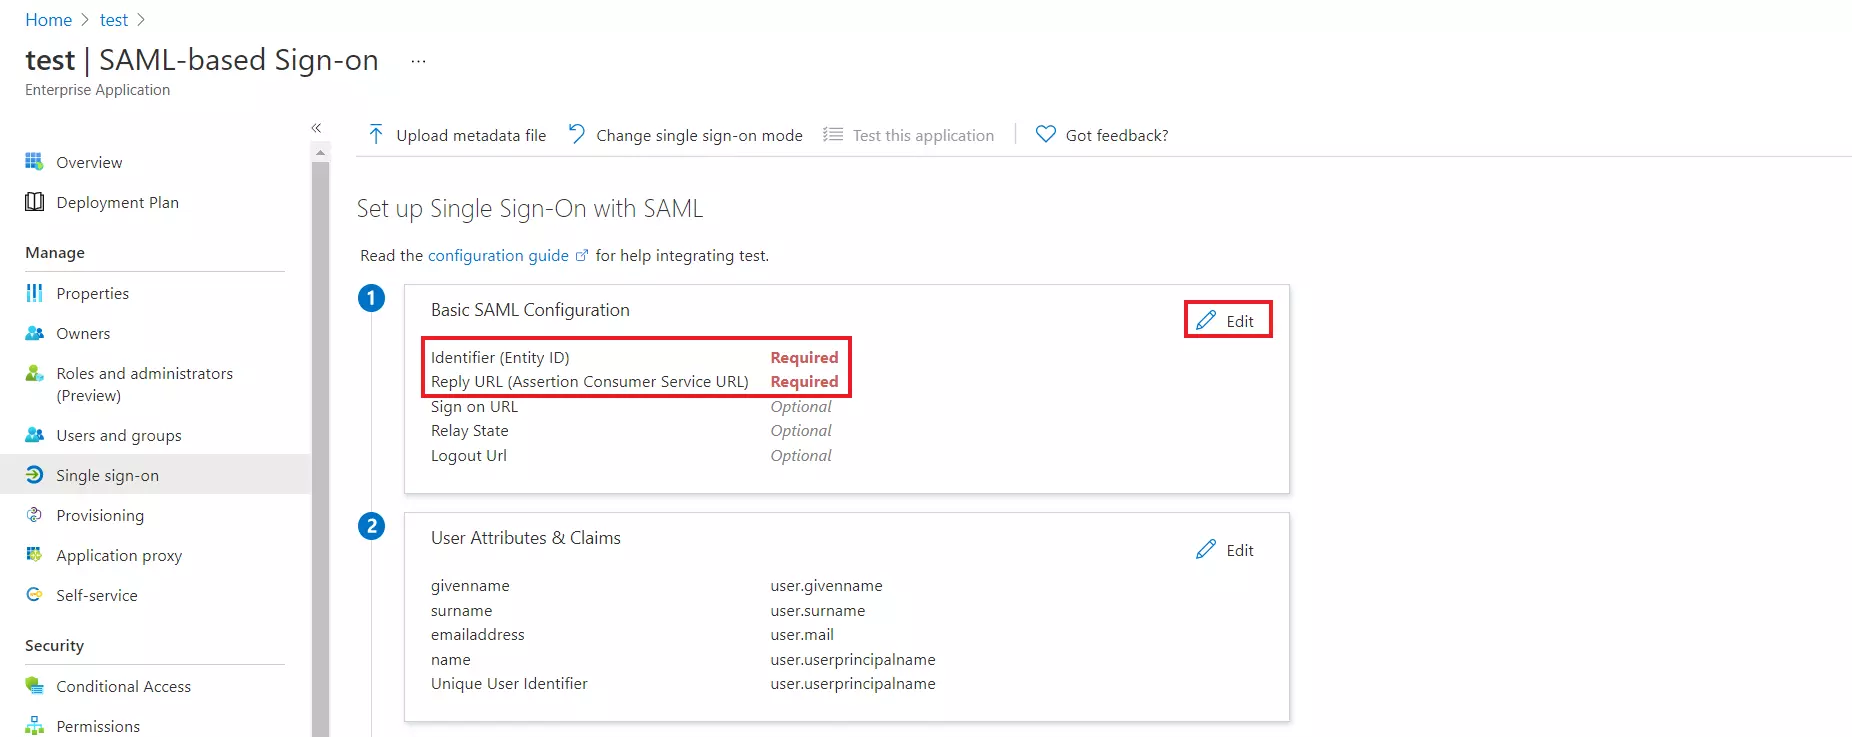
  • Efter att ha klickat på Redigera, gå in i SP Entity ID för Identifiera och ACS URL för Svars-URL från Tjänsteleverantörens metadata fliken i plugin-programmet.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Välj SAML-autentisering SSO Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Välj SAML-autentisering SSO
  • Som standard, följande attribut kommer att skickas i SAML-svaret. Du kan se eller redigera anspråken som skickats i SAML-svaret till ansökan under attribut fliken.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Konfigurera SAML 2.0
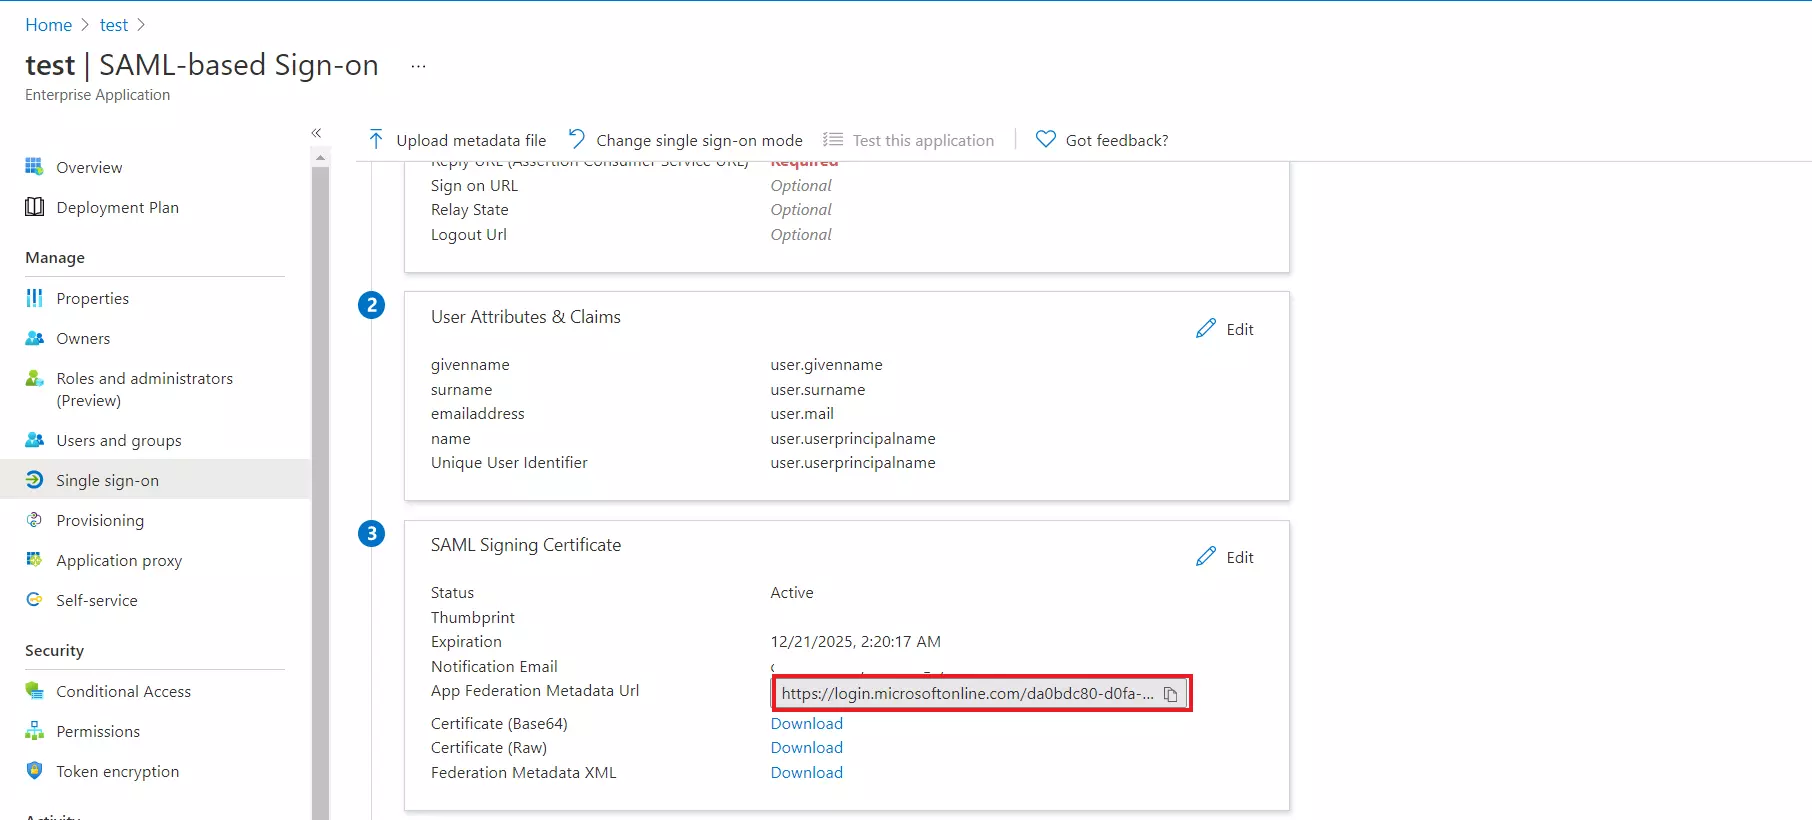
  • Kopiera App Federation Metadata URL att få endpoints krävs för att konfigurera din Leverantör.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Setup SAML 2.0
  • Tilldela användare och grupper till din SAML-applikation
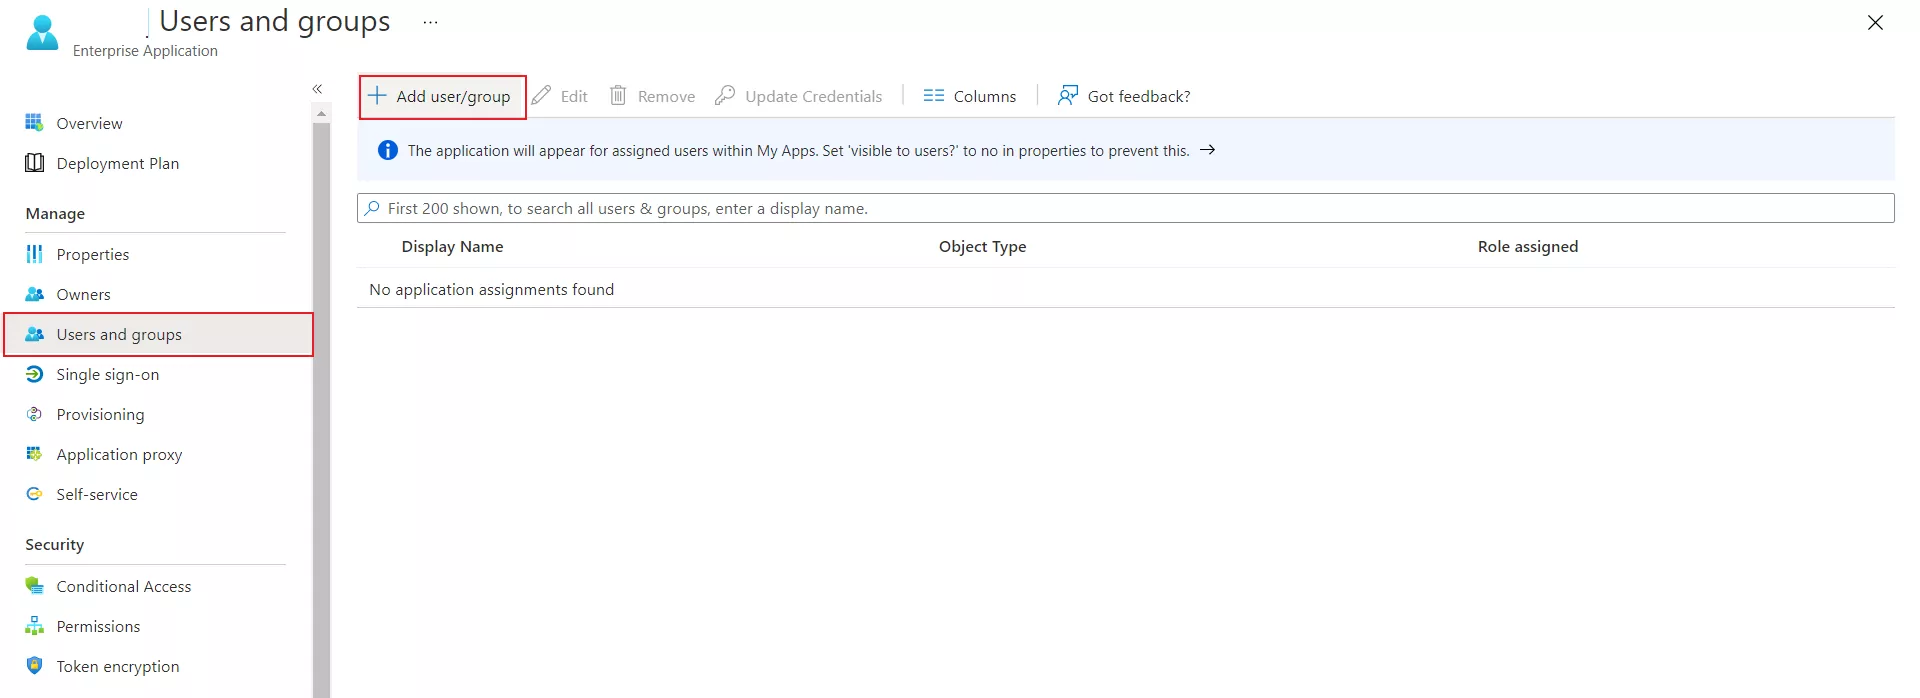
    • Navigera till Användare och grupper fliken och klicka på Lägg till användare/grupp.
    • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - tilldela grupper och användare
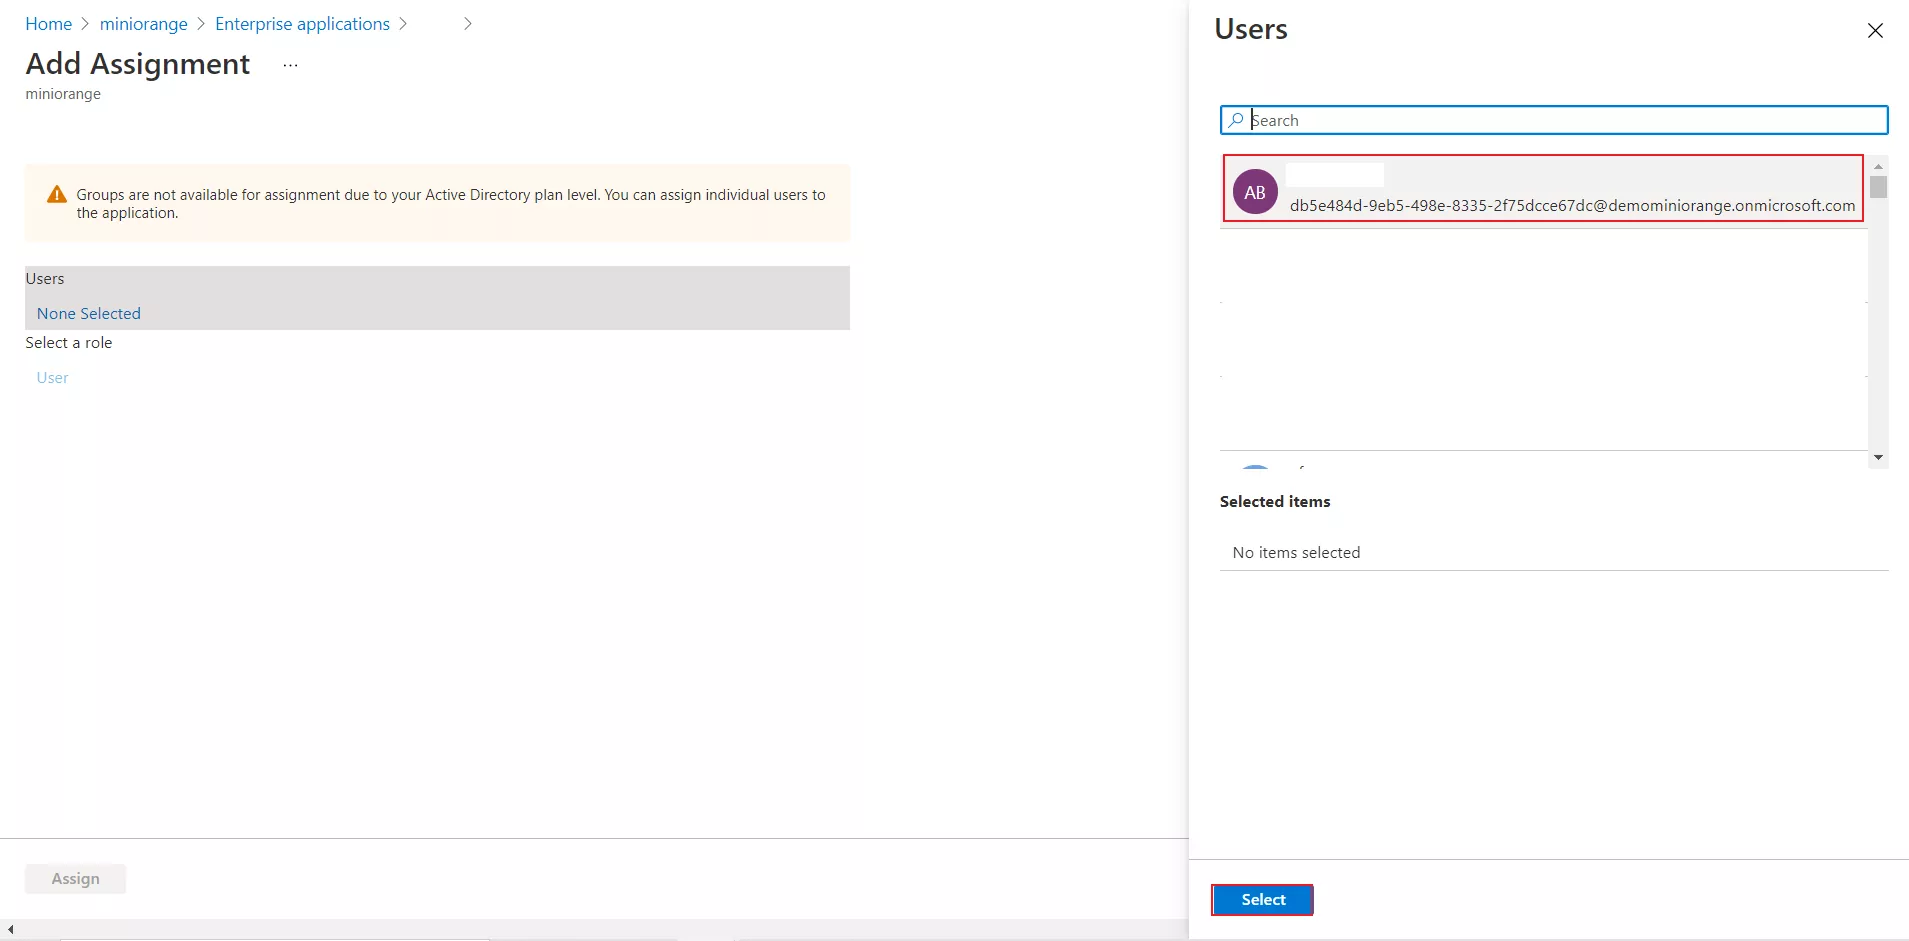
    • Klicka på användare för att tilldela önskad användare och klicka sedan på välj.
    • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - lägg till användare
    • Du kan även tilldela en roll till din ansökan under Välj Roll sektion.

Du har framgångsrikt konfigurerat Microsoft Entra ID (tidigare Azure AD) som SAML IDP (Identity Provider) för att uppnå Blazor Single Sign-On (SSO).
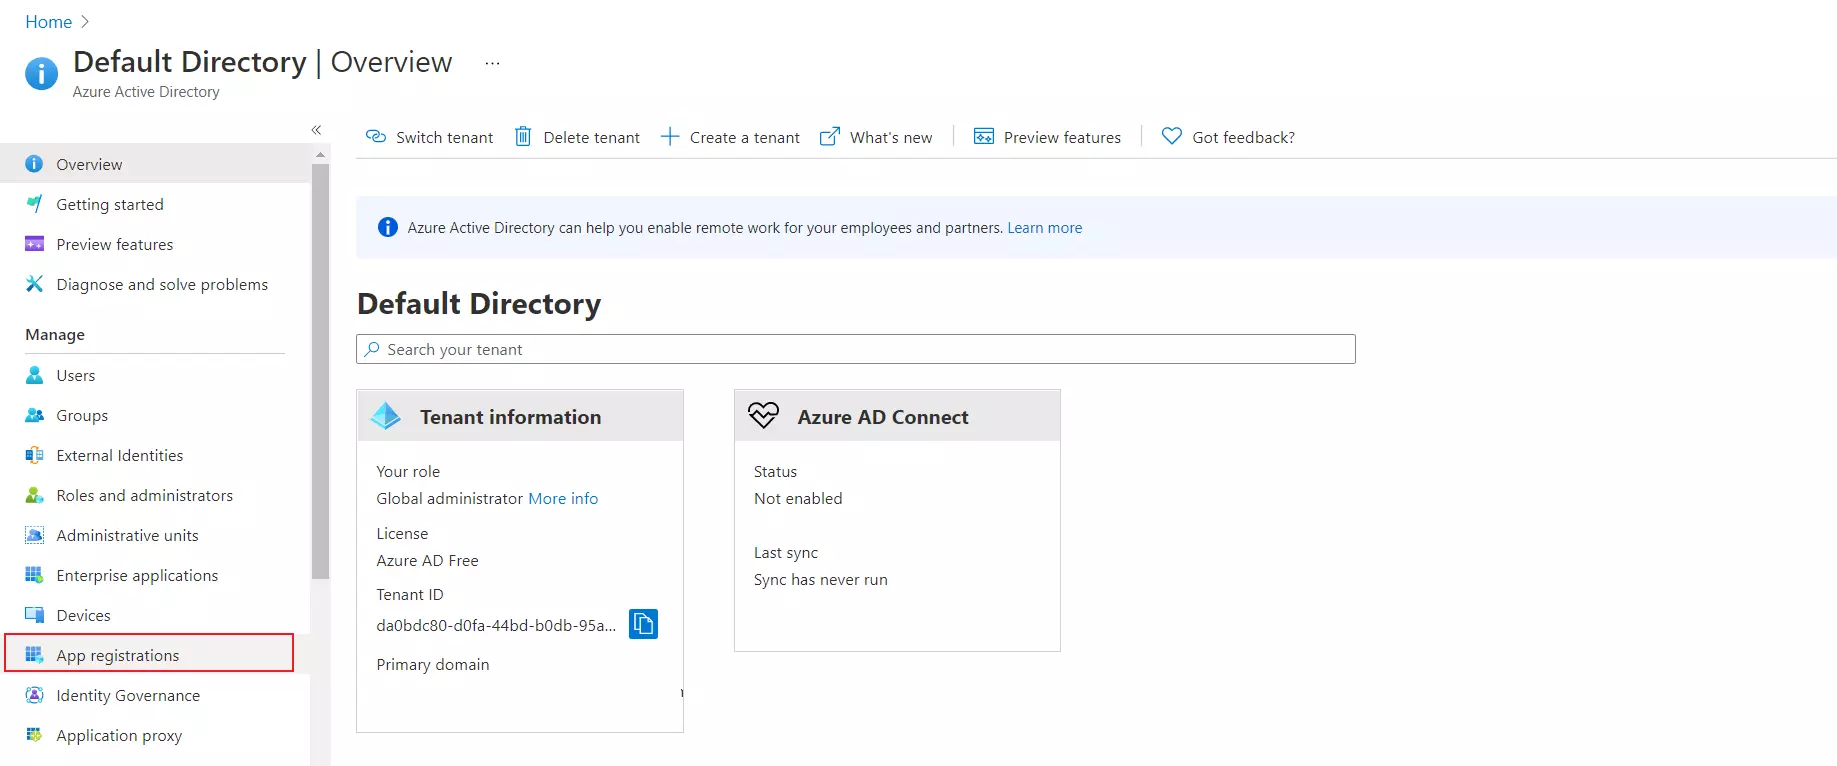
  • Logga in Azure AD Portal som admin
  • Välja Azure Active Directory.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Nya registreringar
  • Välja Appregistreringar.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Nya registreringar
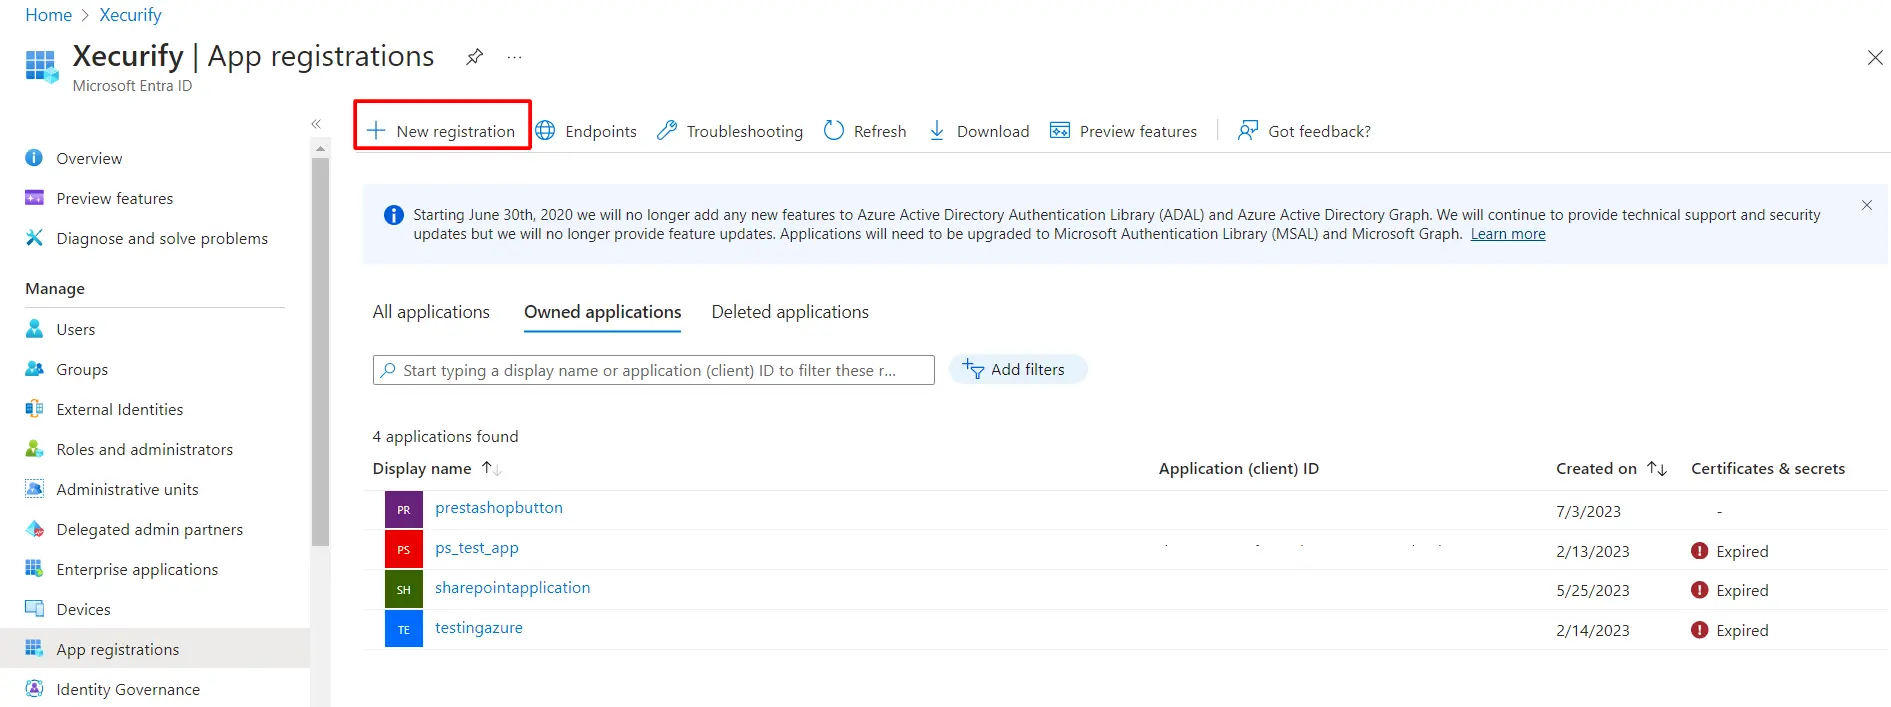
  • Klicka på Ny registrering.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Nya registreringar
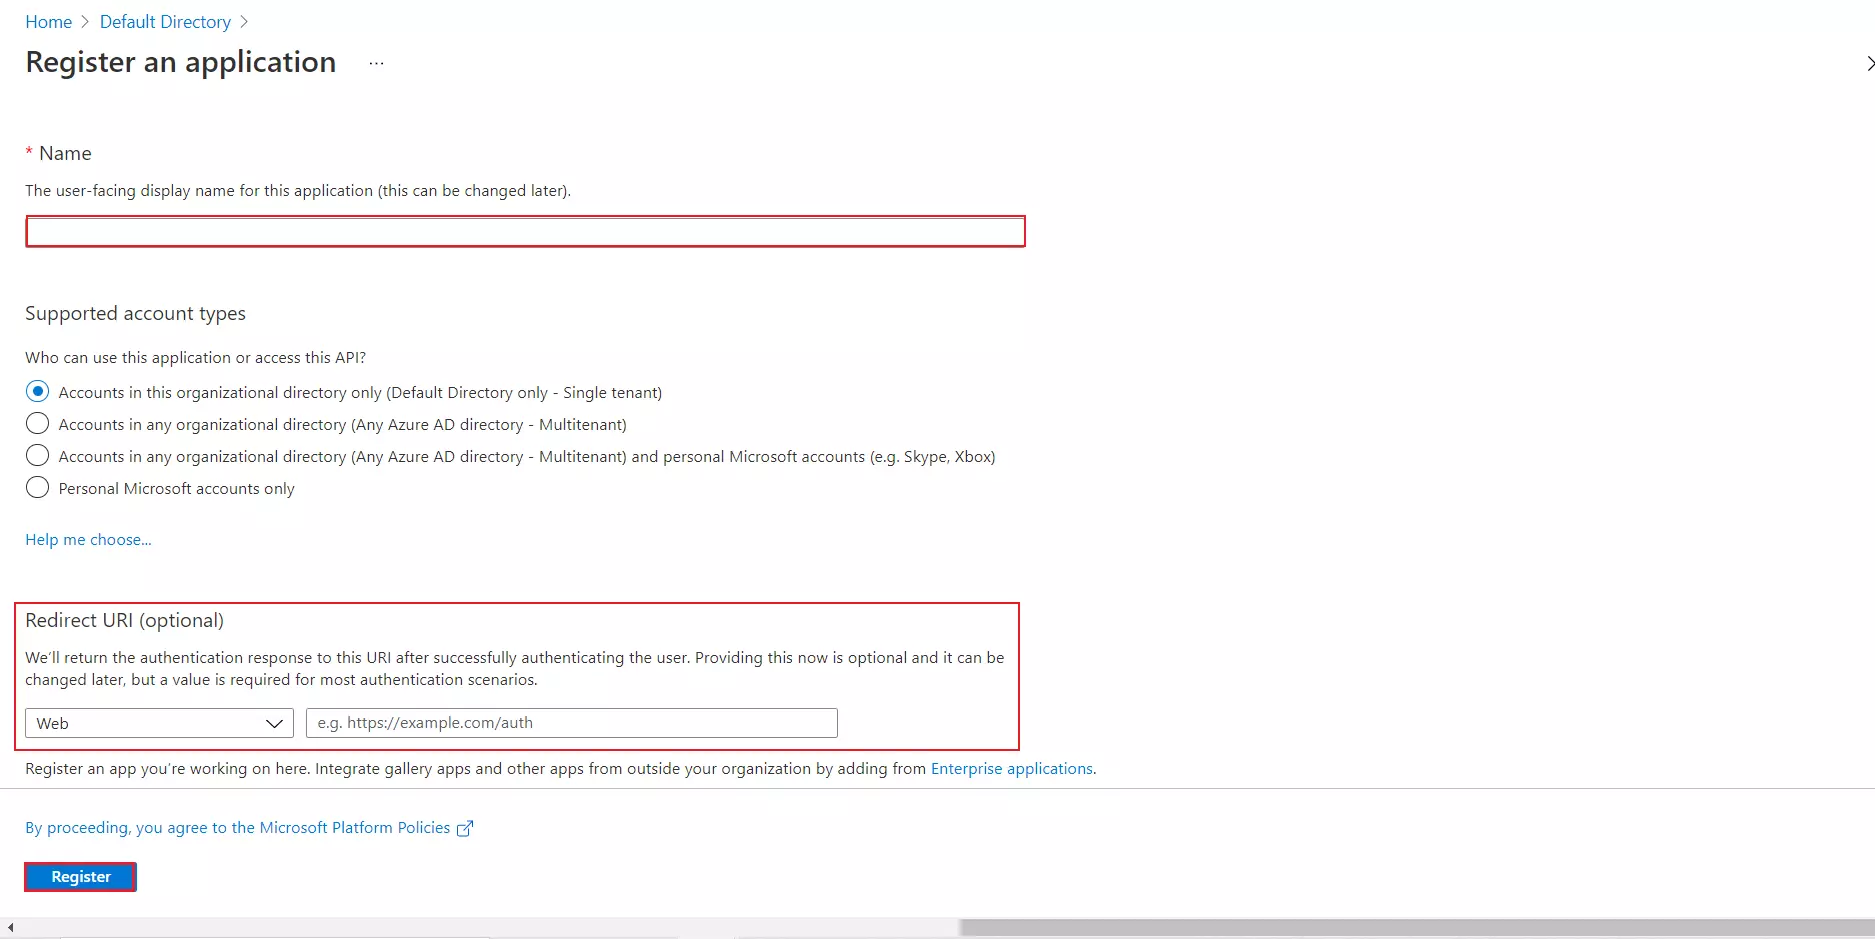
  • Tilldela en Namn och välj kontotyp.
  • I fältet Redirect URL anger du ACS URL som tillhandahålls i Tjänsteleverantörens metadata fliken i plugin-programmet och klicka på Registrera knapp.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Application Registration
  • Navigera till Exponera ett API från vänster menypanel.
  • Klicka på uppsättning knappen och byt ut APPLICATION ID URL med pluginens SP Entity ID.
  • OBS! Se till att värdet för SP Entity ID från fliken Service Provider Metadata inte har ett avslutande snedstreck ('/'). Om SP Entity ID har ett avslutande snedstreck, uppdatera det genom att ta bort det avslutande snedstrecket från fältet SP EntityID / Issuer under fliken Service Provider Metadata i plugin-programmet, ange det uppdaterade värdet i Azure och klicka på knappen Spara.
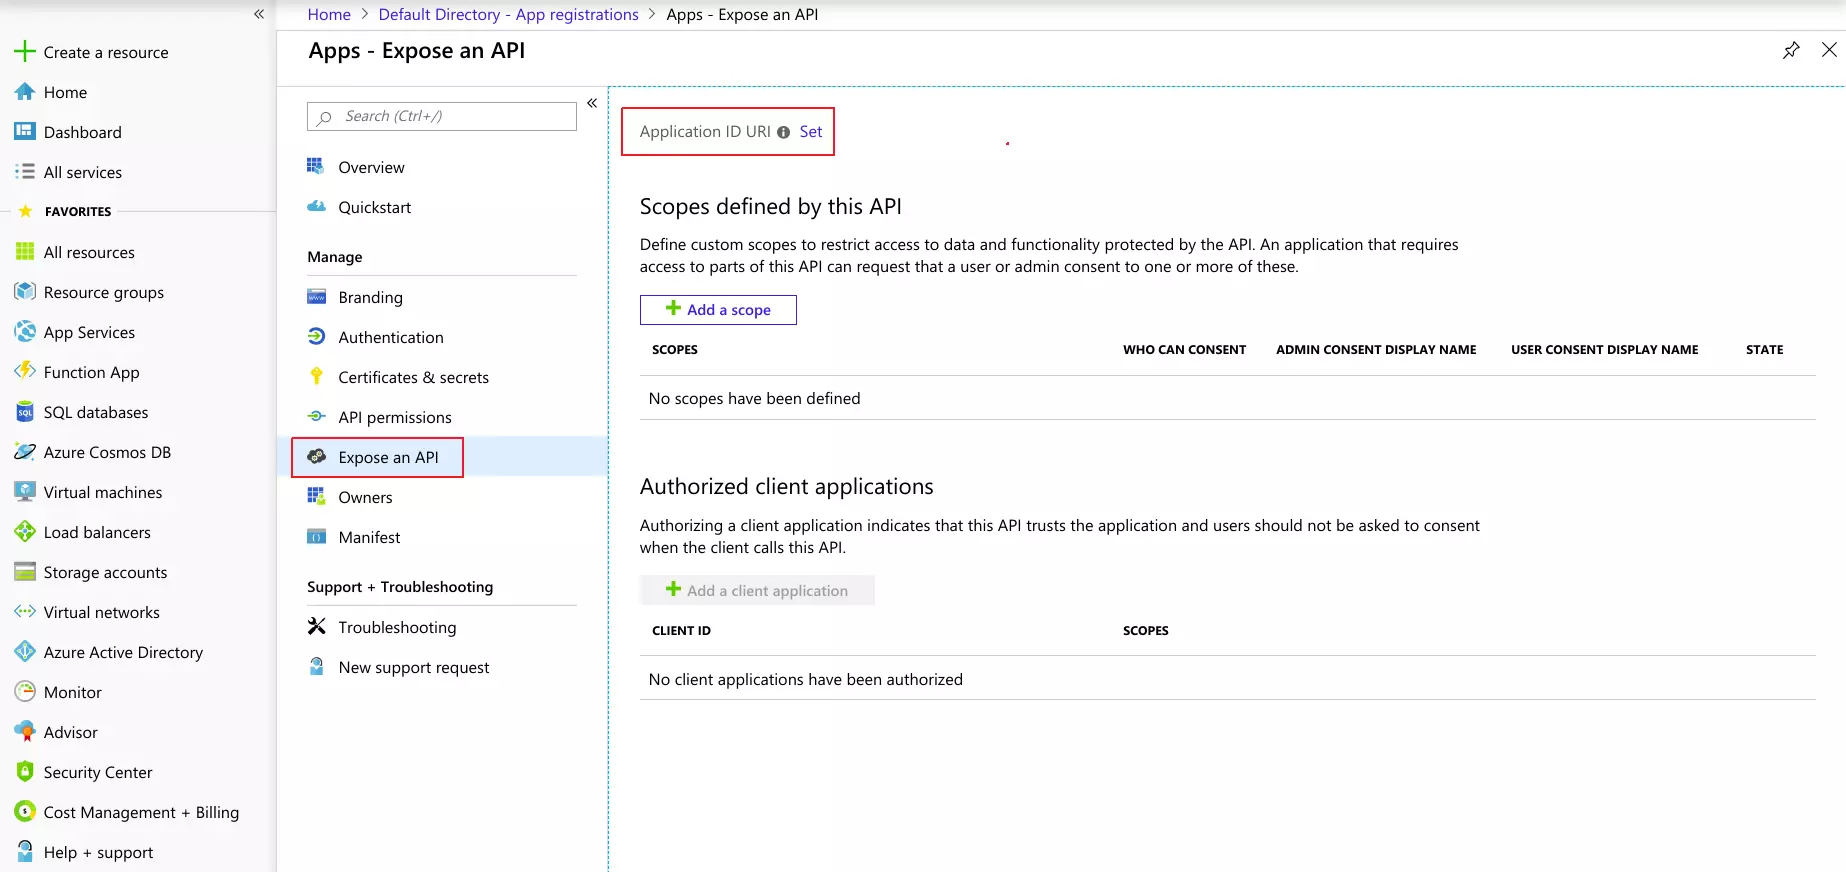
    Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Expose an API)
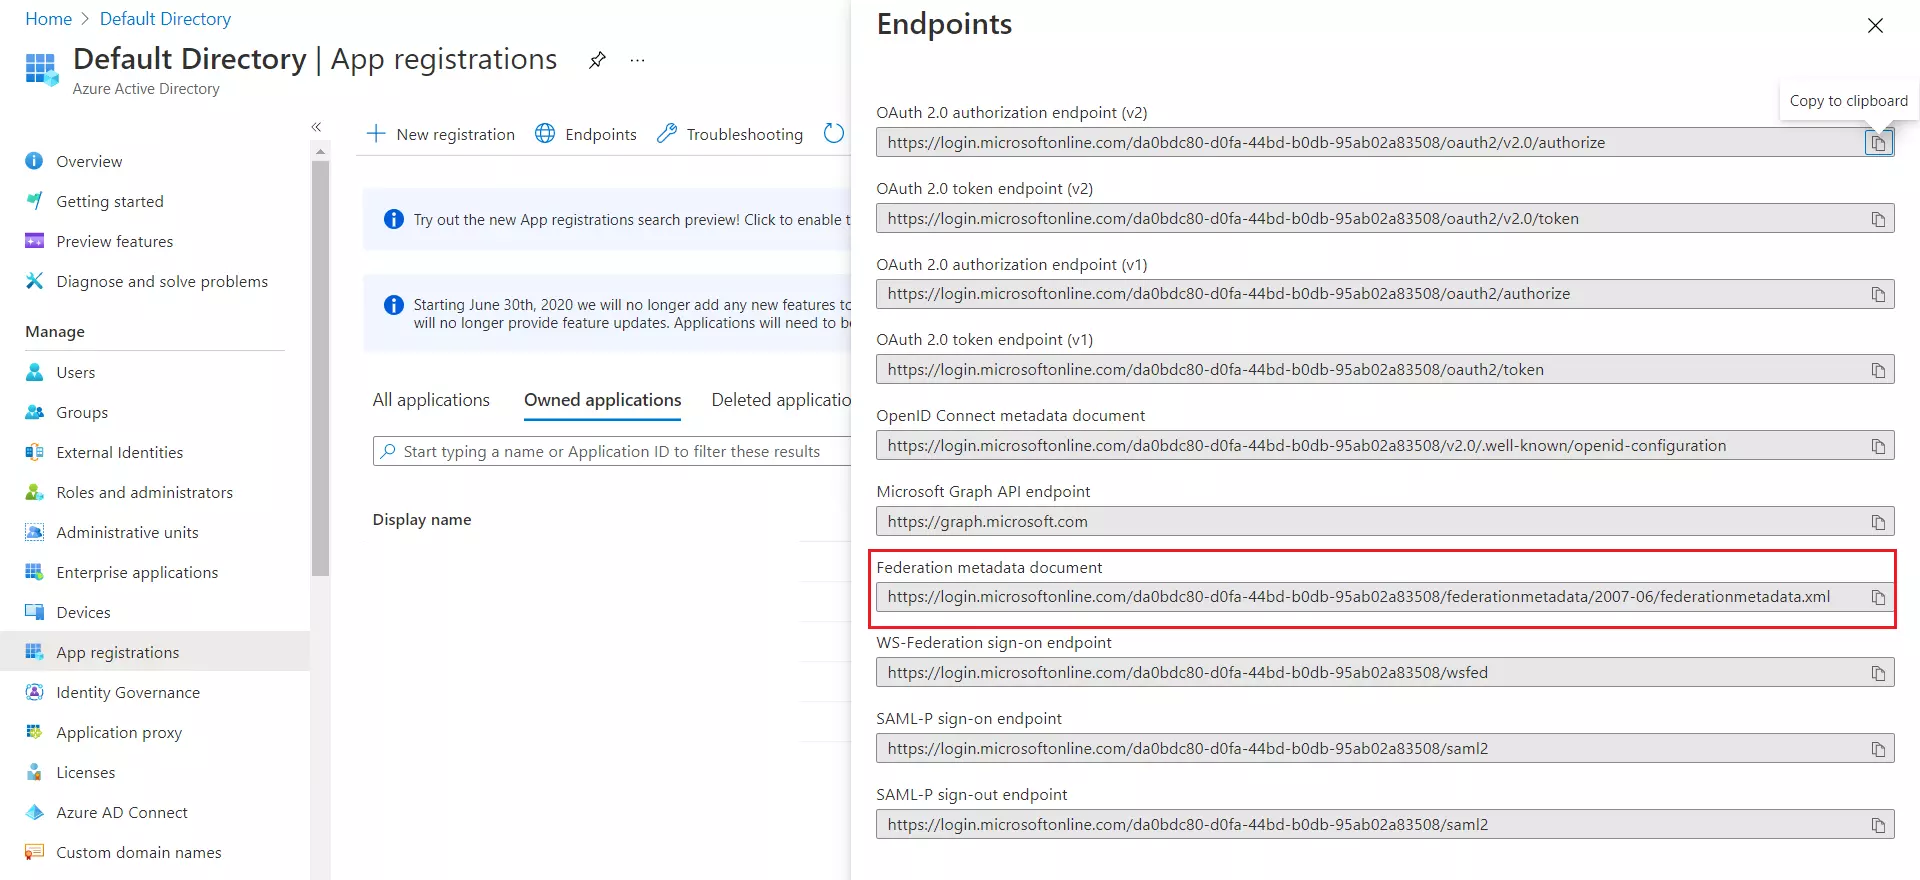
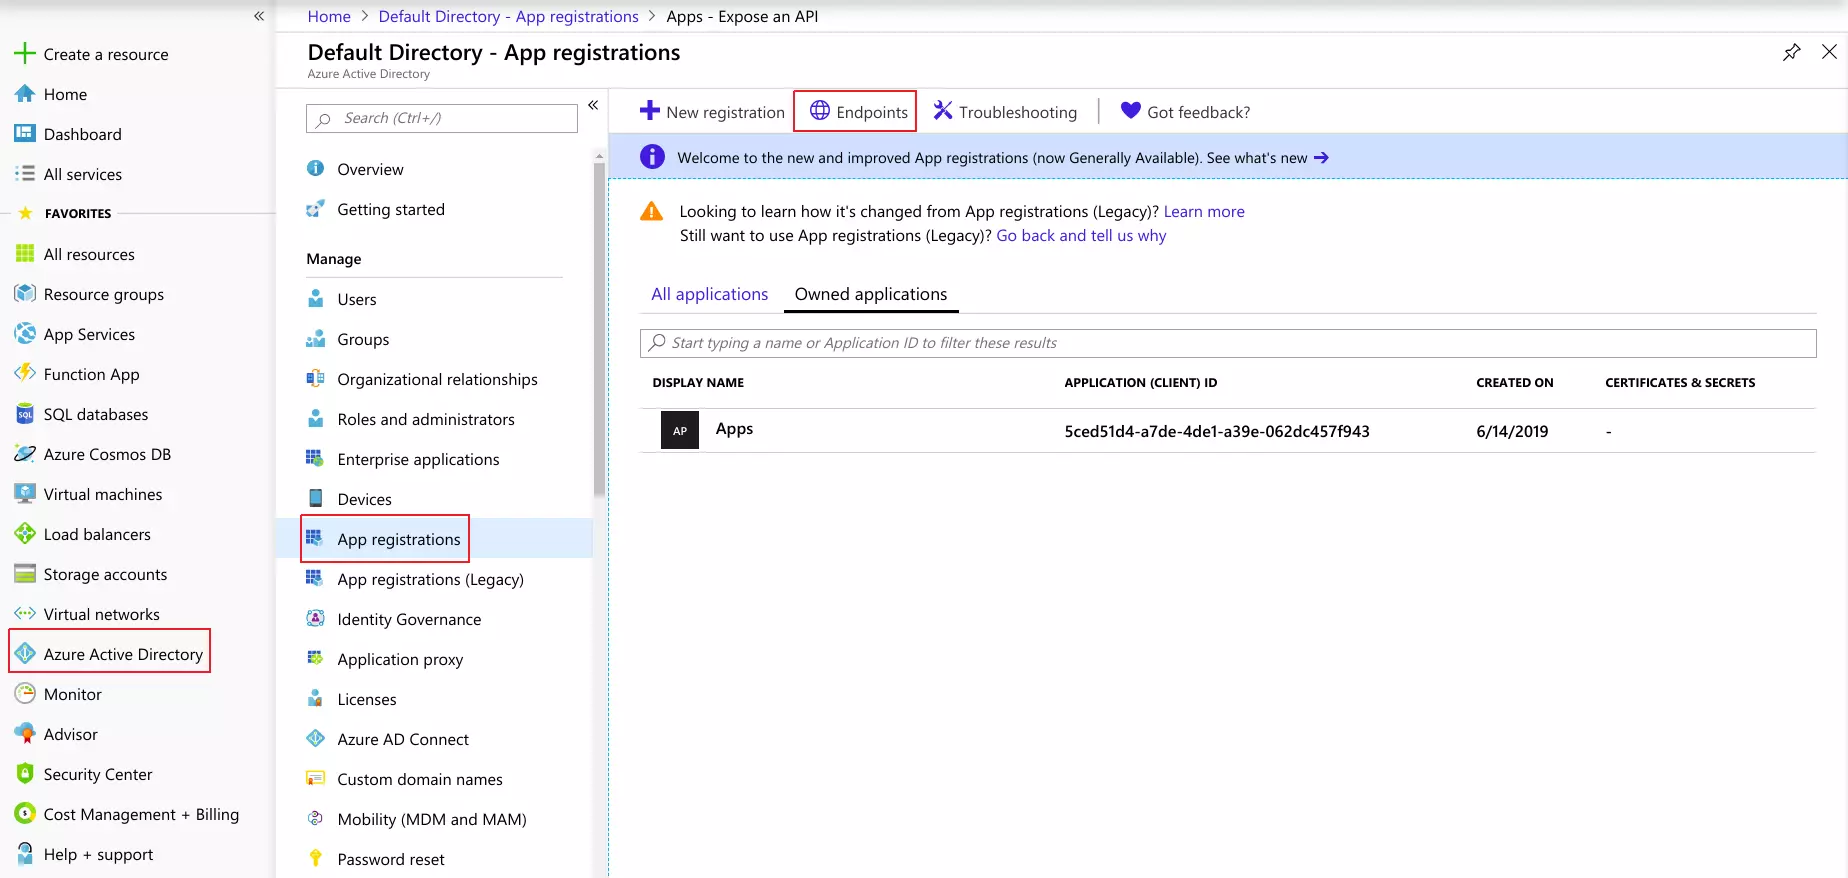
  • Gå tillbaka till Azure Active DirectoryApp-registreringar fönstret och klicka på endpoints.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - slutpunkter
  • Detta kommer att navigera upp till ett fönster med flera webbadresser.
  • Kopiera Federation Metadata dokument URL för att få endpoints krävs för att konfigurera din Leverantör.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - federationsmetadata

Du har framgångsrikt konfigurerat Microsoft Entra ID (tidigare Azure AD) som SAML IdP (identitetsleverantör) för att uppnå Azure AD SSO-inloggning i din Blazor-applikation.

3. Konfigurera Blazor SAML-applikation som tjänsteleverantör

Det finns två sätt som beskrivs nedan med vilka du kan konfigurera din SAML-identitetsleverantörs metadata i applikationen.

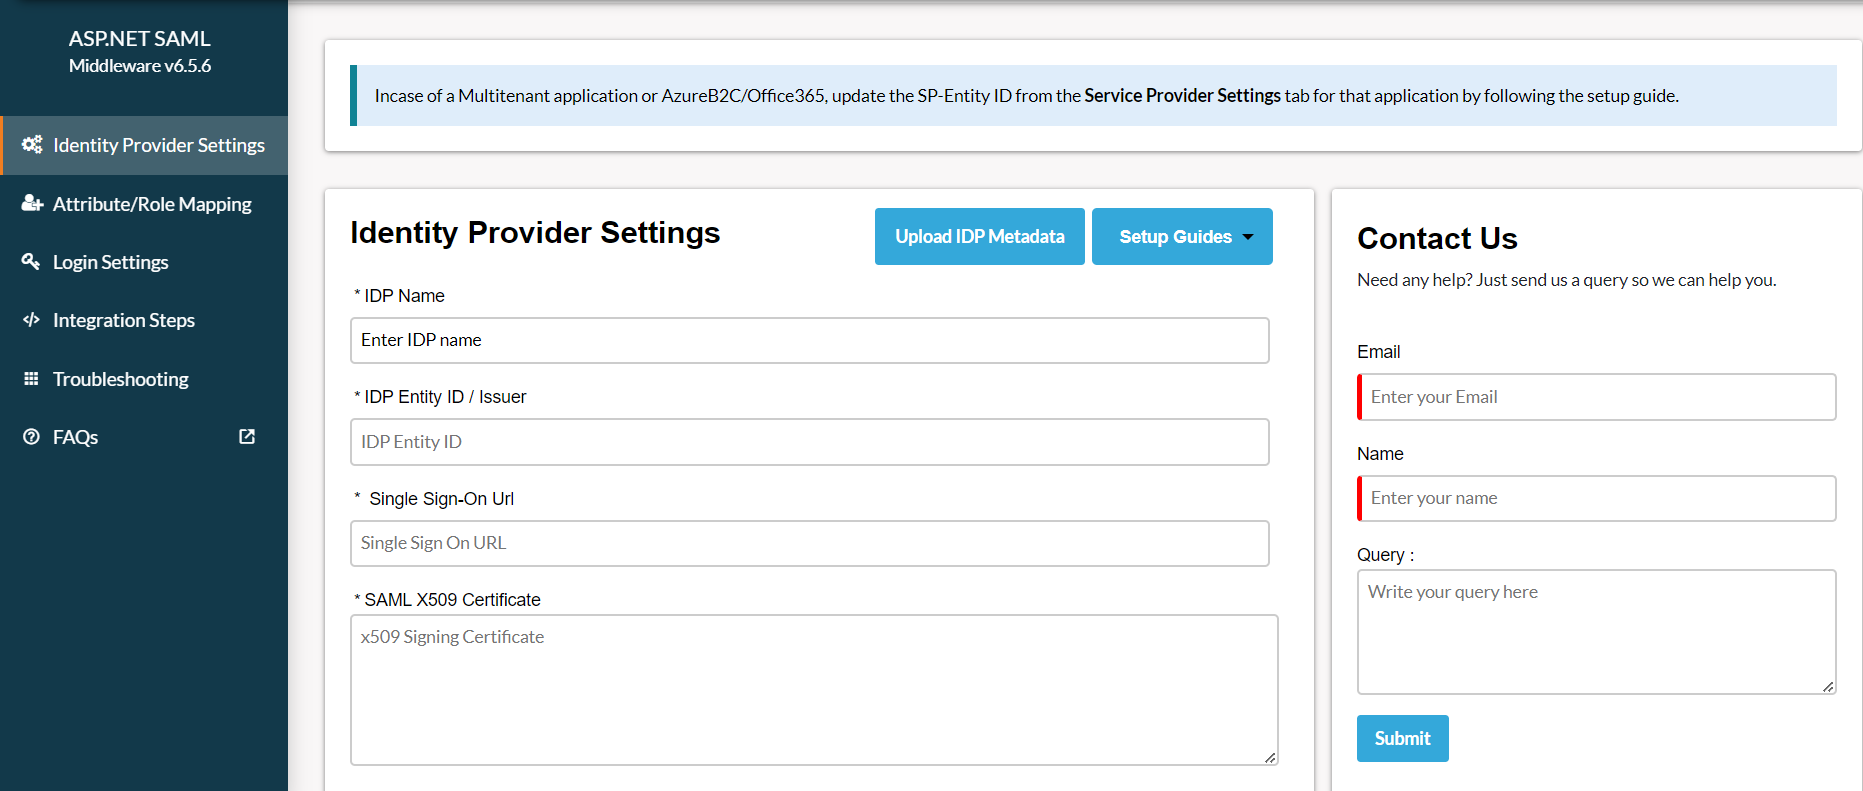
A] Ladda upp metadata med knappen Ladda upp IDP-metadata:
  • Om din identitetsleverantör har försett dig med metadata-URL eller metadatafil (endast .xml-format) kan du helt enkelt konfigurera identitetsleverantörens metadata i applikationen med hjälp av Ladda upp IDP-metadata alternativ.
  • Du kan hänvisa till skärmdumpen nedan:
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Ladda upp metadata
  • Du kan välja vilket som helst av alternativen enligt det metadataformat du har tillgängligt.
B] Konfigurera identitetsleverantörens metadata manuellt:
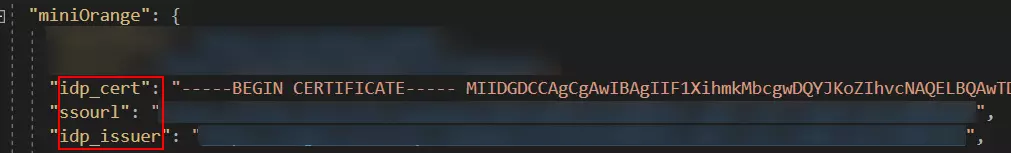
  • Efter att ha konfigurerat din Identitetsleverantör, kommer det att ge dig IDP Entity ID, IDP Single Sign On URL och SAML X509-certifikat fält respektive.
  • Klicka Spara för att spara dina IDP-uppgifter.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - SAML dll config

4. Testa SAML SSO

  • Klicka på Testkonfiguration för att testa om SAML-konfigurationen du har gjort är korrekt.
  • Skärmdumpen nedan visar ett lyckat resultat. Klicka på SSO-integration för att fortsätta med SSO-integrationen.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - SAML dll-testkonfiguration
  • Om du upplever något fel i programmets ände kommer du att visas med fönstret som liknar nedan.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Aktivera felsökningsloggar
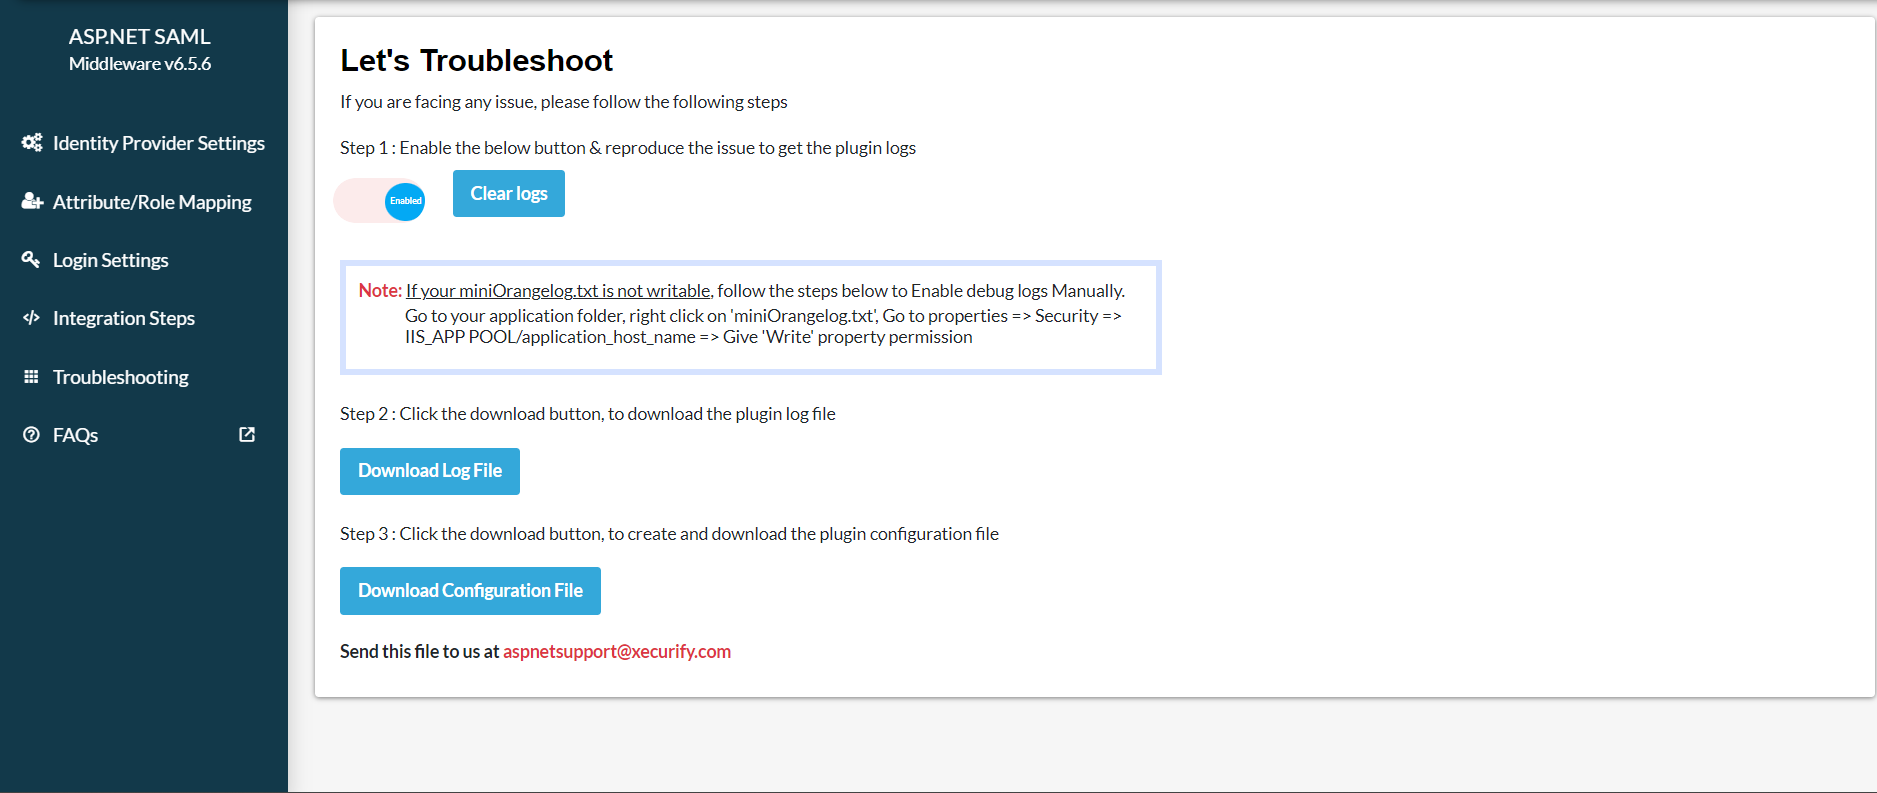
  • För att felsöka felet kan du följa stegen nedan:
    • Enligt felsöka fliken, aktivera växeln för att ta emot pluginloggarna.
    • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - Aktivera felsökningsloggar
    • När det är aktiverat kommer du att kunna hämta pluginloggar genom att navigera till plugin Settings fliken och klicka på Testkonfiguration.
    • ladda ner loggfil från felsöka fliken för att se vad som gick fel.
    • Du kan dela loggfil med oss ​​kl aspnetsupport@xecurify.com och vårt team kommer att kontakta dig för att lösa ditt problem.

5. Attributmappning

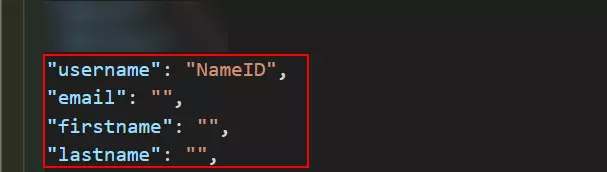
  • Efter att ha testat konfigurationen, mappa dina applikationsattribut med attributen Identity Provider (IdP).
  • I gratis plugin kan du endast konfigurera NameID
  • Obs: Alla mappade attribut kommer att lagras i anspråken så att du kan komma åt dem i din applikation.
  • Blazor SAML Single Sign-On (SSO) med Azure AD (Microsoft Entra ID) som IDP - attributmappning

6. Integrationskod

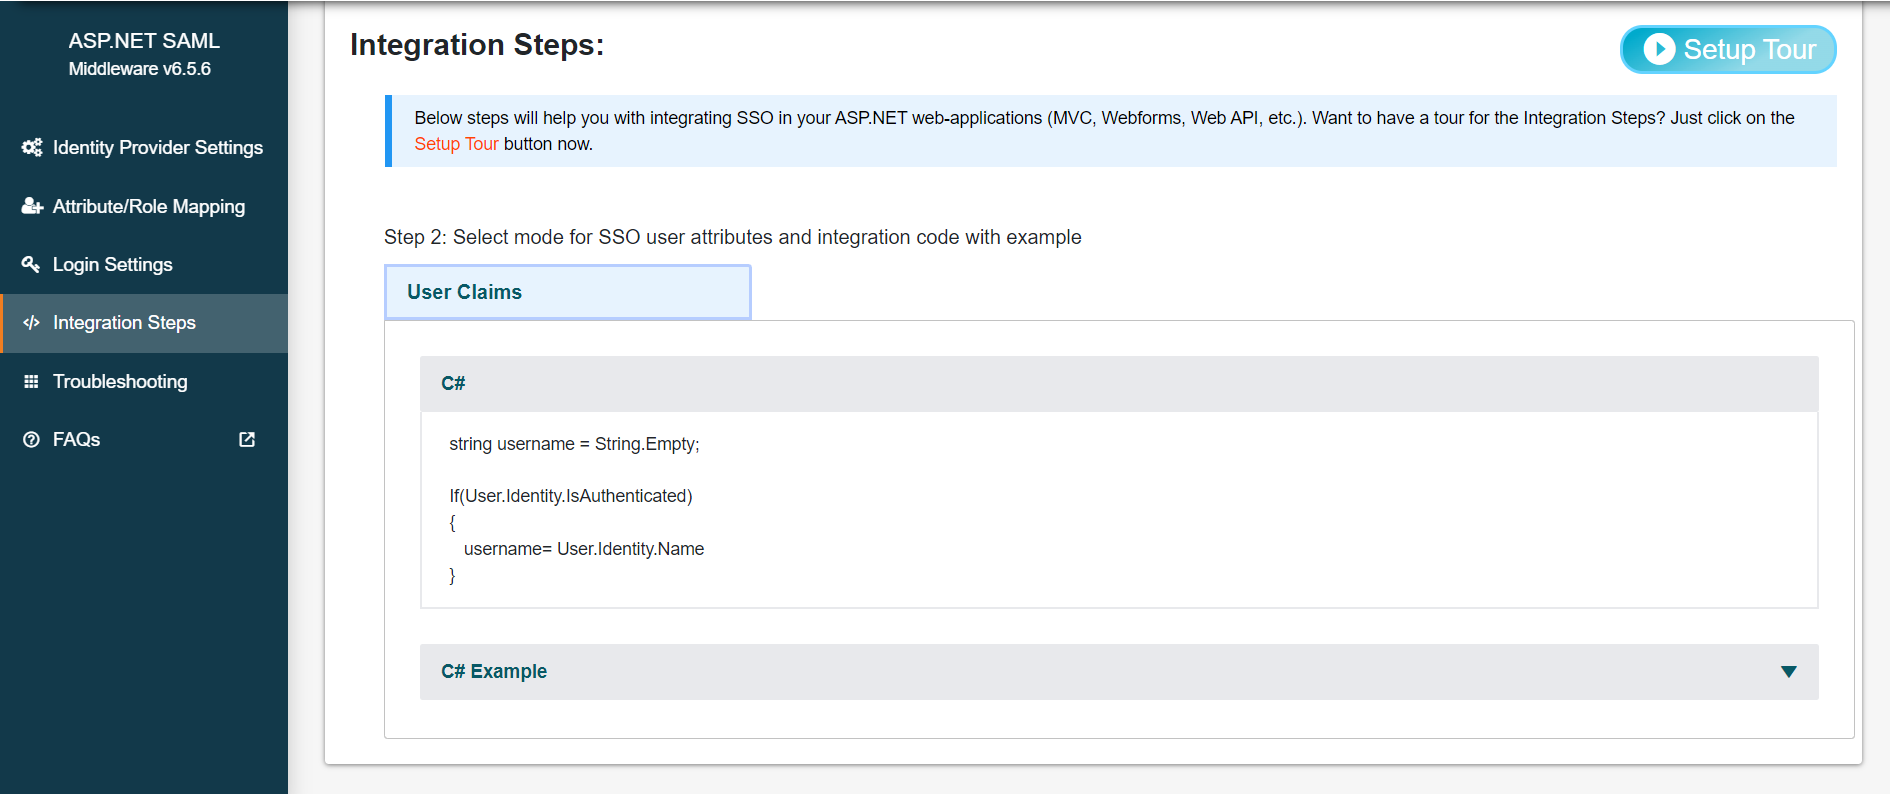
  • Dessa steg låter dig hämta SSO-användarinformationen i din ansökan i form av användaranspråk.
  • Du kan också titta på installationstur för att förstå hur SSO-integrationen skulle fungera i din Blazor-applikation.
  • Bara kopiera och klistra in det kodavsnittet där du vill komma åt användarattributen.
  • ASP.NET Core SAML Single Sign-On (SSO) | ASP.NET Core Authentication | ASP.NET Core SAML SSO - integrationskod
  • Obs:Denna provmellanvara stöder endast användarinformation i anspråk, hämtning av användarinformation i session och rubriker är tillgänglig i premiumplugin
  • Du kan också kopiera integrationskoden nedan:
  •           
      string name="";   string claimtype="";   string claimvalue="";    if(User.Identity.IsAuthenticated)    {      foreach( var claim in User.Claims)      {        claimtype = claim.Type;        claimvalue = claim.Value;      }      retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)      var identity = (ClaimsIdentity)User.Identity;      IEnumerable claims = identity.Claims;      string mobileNumber = identity.FindFirst("mobileNumber")?.Value;    }
  • Obs: Alla mappade attribut kommer att lagras i anspråken som ska nås i din applikation.
  • Om du vill ha hjälp med integrationskoden, kontakta oss på aspnetsupport@xecurify.com

7. Inloggningsinställningar

  • Hök på Välj Åtgärder och klicka på Kopiera SSO-länk.
  • ASP.NET SAML Single Sign-On (SSO) med Auth0 som IDP - ASP.NET-integreringskoder baserade på språk
  • Använd följande URL som en länk i applikationen där du vill utföra SSO:
    https://blazor-application-base-url/?ssoaction=login
  • Du kan till exempel använda det som:
    <a href=”https://blazor-application-base-url/?ssoaction=login”>Log in</a>

8. Logga ut Inställningar

  • Använd följande URL som en länk till din applikation där du vill utföra SLO:
    https://blazor-application-base-url/?ssoaction=logout
  • Du kan till exempel använda det som:
    <a href=”https://blazor-application-base-url/?ssoaction=logout”>Log out</a>

Du kan konfigurera Blazor SAML 2.0 Single Sign-On (SSO)-applikationen med valfri identitetsleverantör, till exempel ADFS, Microsoft Entra ID (tidigare Azure AD), Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 eller till och med med din egen anpassade identitetsleverantör . Se listan över identitetsleverantörer här.

Ytterligare resurser


Behöver hjälp?

Hittar du inte din identitetsleverantör? Maila oss på aspnetsupport@xecurify.com så hjälper vi dig att konfigurera SSO med din IDP och för snabb vägledning (via e-post/möte) om dina behov. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.

Hej där!

Behövs hjälp? Vi är här!

stödja