Sökresultat :

×

Hur konfigurerar man attributbaserad omdirigering/begränsningstillägg med SAML/OAuth i WordPress?

Den här guiden guidar dig genom stegen för att konfigurera tillägget Attributbaserad omdirigering/begränsning med miniOrange SAML eller OAuth/OpenID Connect Single Sign-On (SSO)-pluginet. Genom att följa den här guiden kan du konfigurera attributbaserade regler för att automatiskt omdirigera användare till specifika sidor efter inloggning eller begränsa åtkomst baserat på användarattributen som tas emot från din identitetsleverantör (IdP), vilket ger en säker och personlig inloggningsupplevelse.


Konfigurera attributbaserad omdirigering/begränsningstillägg med SAML Single Sign-On (SSO)-plugin

  • miniOrange Attributbaserad inloggning ger omdirigering till olika sidor efter inloggning, baserat på användarens attribut lagras i användarmeta tabell över WordPress.
  • Vi kan också tillhandahålla omdirigering baserat på användarens attribut som finns i någon annan tabell i WordPress.
  • Låt oss säga att du vill ha användare med attributet användartyp as student för att bli omdirigerad till https://www.miniorange.com/student efter inloggning.
  • Och du vill ha användarna med attributet användartyp as Personal för att bli omdirigerad till https://www.miniorange.com/staff efter inloggning.
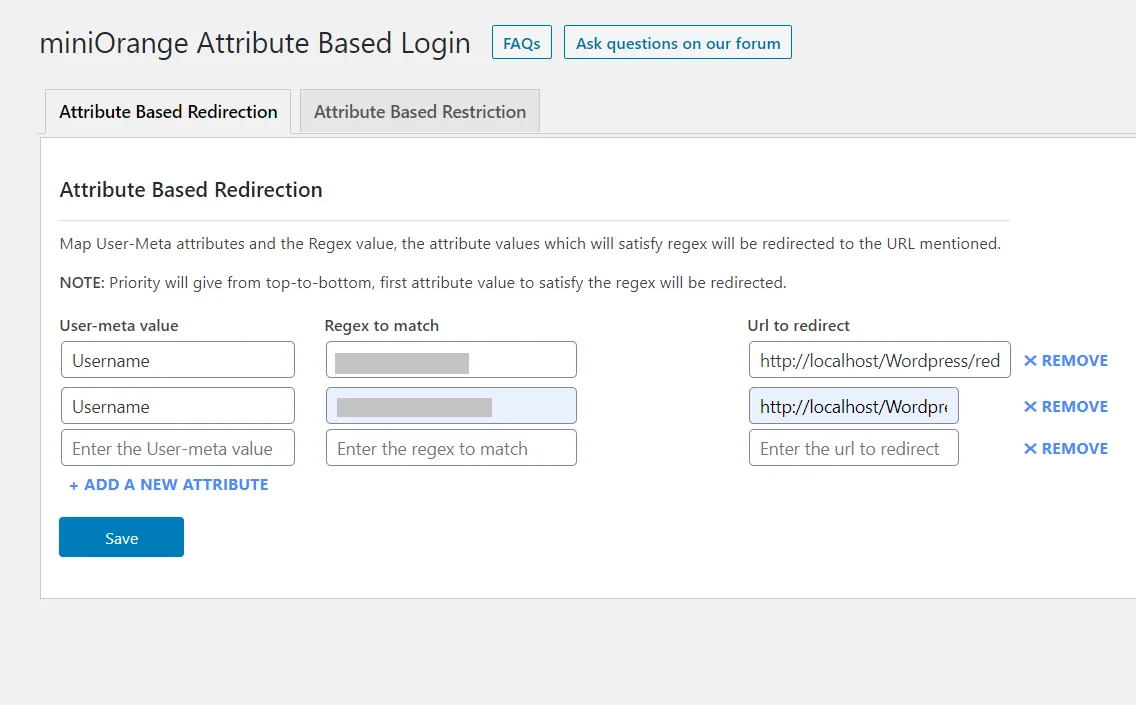
  • Sedan kan du tillhandahålla följande mappning under Attributbaserad omdirigering sektion.
attributbaserad omdirigering

  • Nu, om någon användare har userType meta nyckelvärde as student or Personal, kommer att omdirigeras till motsvarande konfigurerade URL efter inloggning.
  • Regex att matcha: Du kan också tillhandahålla en vanligt uttryck för attributvärdet. Om den inloggade användaren uppfyller det mappade regexet, kommer de att omdirigeras till den konfigurerade URL:en efter inloggning.
  • Attributbaserad begränsning:

    • miniOrange Attributbaserad inloggning ger inloggning begränsning baserad på användarens attribut som skickas av Identitetsleverantör.
    • Låt oss säga att du bara vill att användarna ska ha användartyp as Bidragsgivare och MemberTypeCode som 25, 26, 40, 41 eller 45 för att kunna logga in. Sedan kan du tillhandahålla följande mappning under Attributbaserad begränsning sektion.
    attributbaserad omdirigering

    Observera och kontakta oss - Attributbaserad omdirigeringstillägg

    Obs! Du kan ange semikolonseparerade värden om det finns flera attributvärden. I det här fallet kommer regeln att bete sig som ELLER-villkoret, det vill säga om attributet som skickas av IDP:n har något av de semikolonseparerade värdena kommer användaren att tillåtas logga in.


    • Nu kommer alla användare som försöker logga in med ovanstående uppsättning attribut att få logga in. Men om de inte har ovanstående uppsättning attribut kommer de att omdirigeras till en sida som konfigurerats i Begränsad användaromdirigeringsadress del av plugin-programmet.
    • Attribut med flera värden: Du kan tillhandahålla regler med duplicerat attributnamn. I det här fallet kommer det att bete sig som AND-villkoret.
    attribut med flera värden

    • Enligt ovanstående konfiguration kommer en användare att tillåtas att logga in endast om userType-attributet som skickas av IdP för den användaren har värdena contributor och editor.

Konfigurera attributbaserad omdirigering/begränsningstillägg med OAuth-klientplugin för enkel inloggning (SSO)

miniOrange Attribute-Based Login Addon tillhandahåller omdirigering och begränsning till olika sidor efter inloggning, baserat på användarens attribut som lagras i WordPress användarmetatabell.

Konfigurera attributbaserad omdirigering

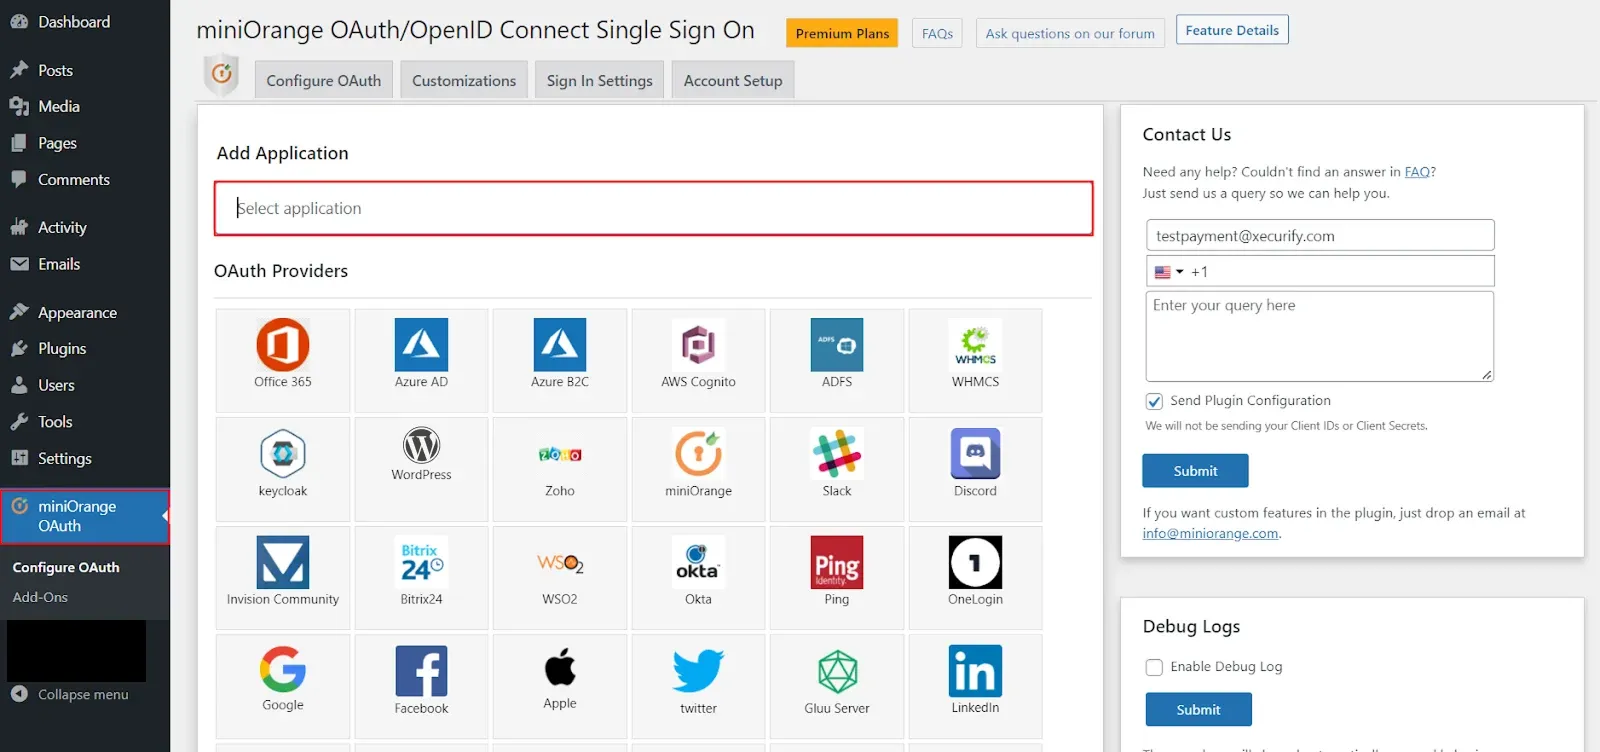
  • Gå till miniOrange Single Sign-On (SSO) plugin för WordPress. Välj din OAuth-leverantör från listan.
attribut basinloggning Addon OAuth Client Single Sign On (SSO)

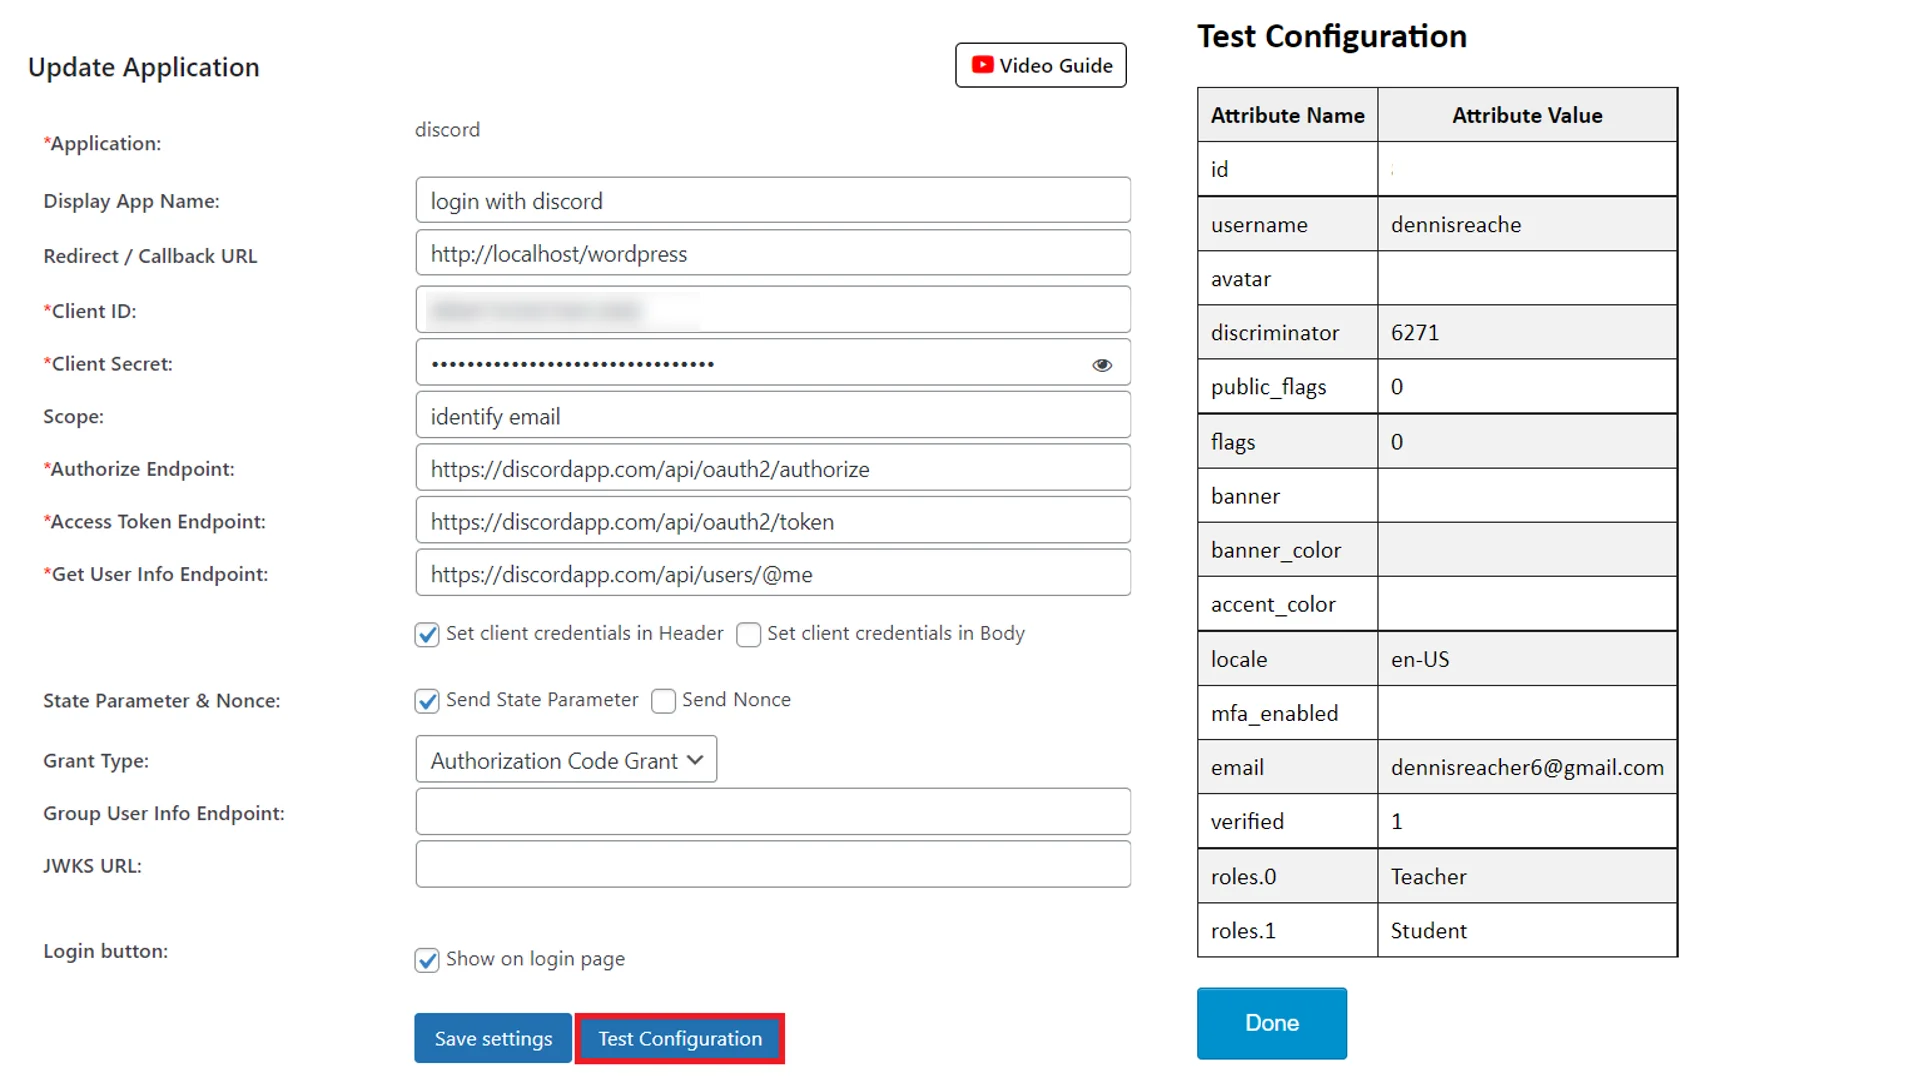
  • Slutför OAuth-leverantörskonfiguration konfigurera genom att hänvisa till installationsguiderna från här.. När du har sparat inställningarna. Klicka på Testkonfiguration knapp. Du kan se Attributnamn och dess värde i testkonfigurationstabellen.
attribut basinloggning Addon OAuth Client Single Sign On (SSO)

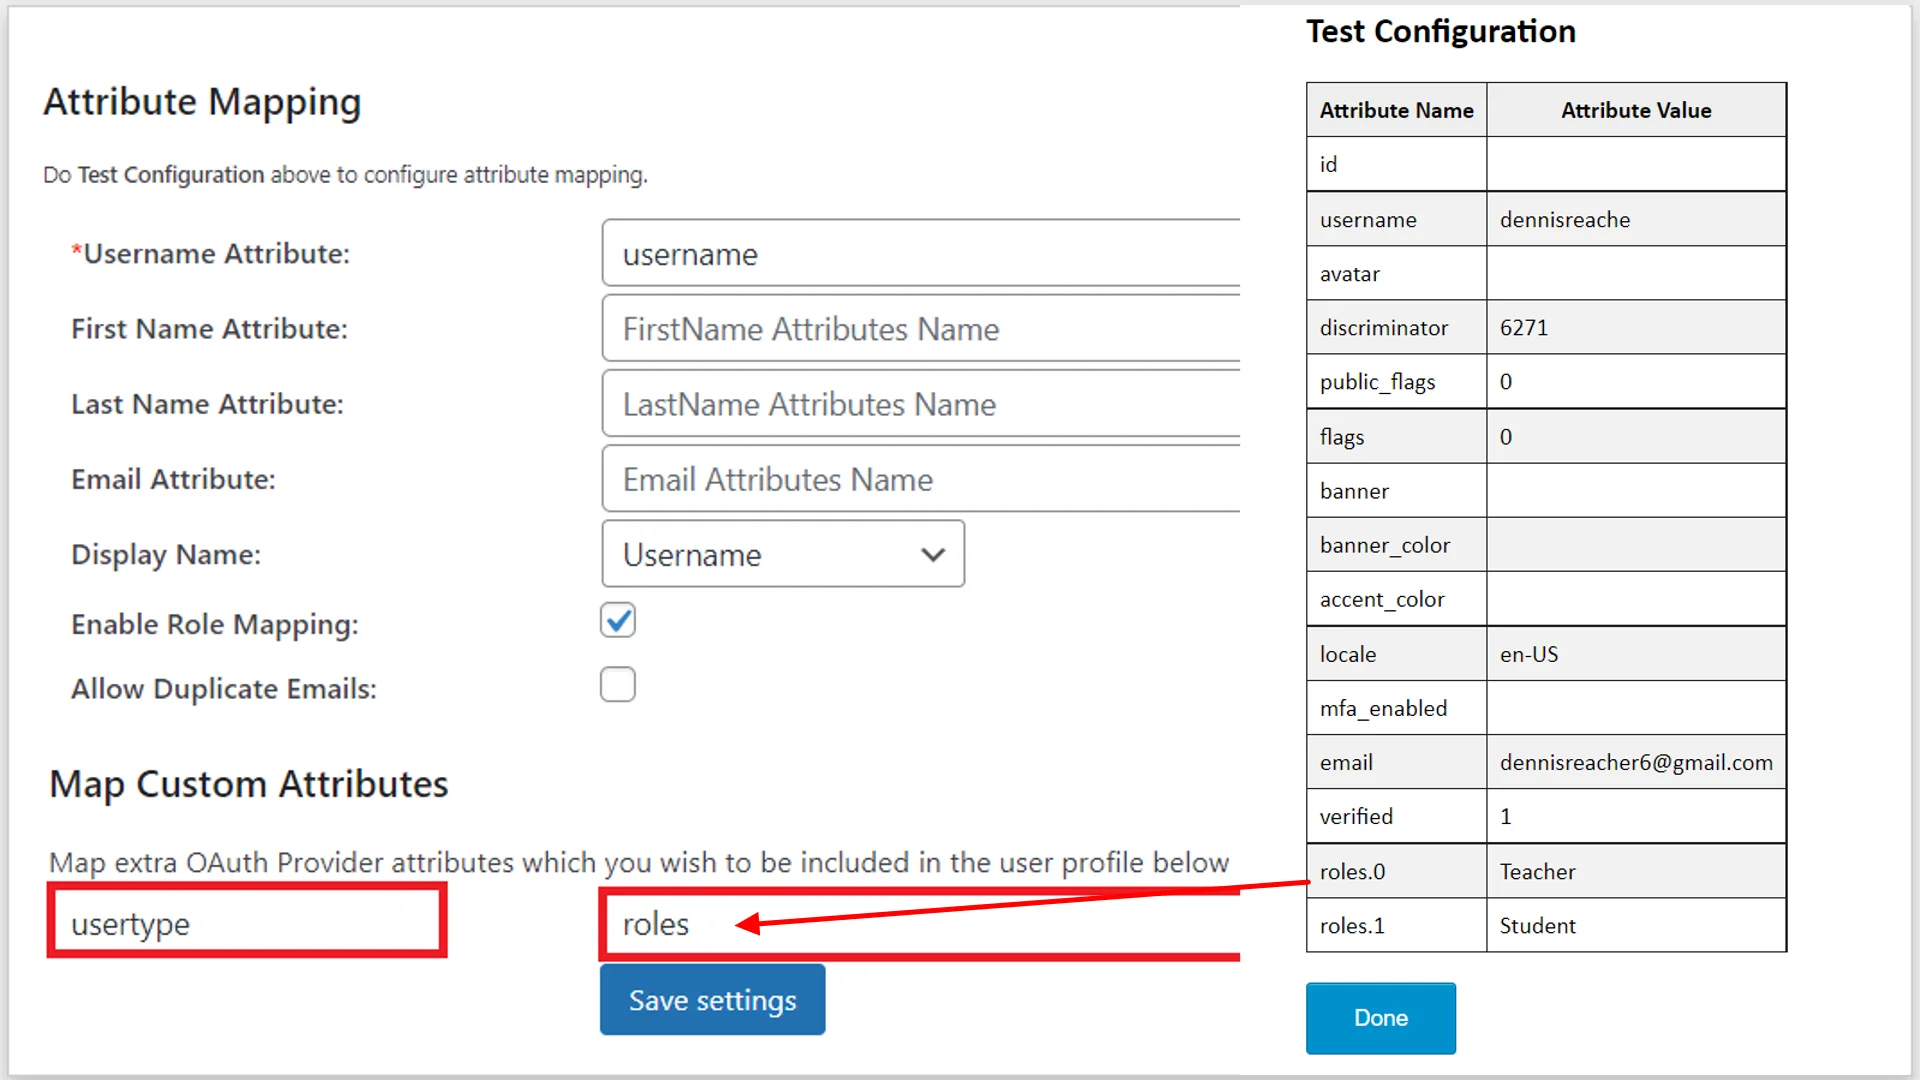
  • Bläddra ner och klicka på Attributmappning sektion. Under Karta anpassade attribut sektionen ange fältmeta namn efter eget val och ange attributnamn från OAuth-leverantörens testkonfigurationstabell. (Se bilden nedan)
  • Klicka på Spara inställningar knappen för att spara din kartläggning.
Karta anpassade attribut

  • Gå nu till Attributbaserad inloggning Tillägg. du kan ställa in omdirigering av olika sidor efter inloggning baserat på användarattributen som lagras i WordPress användarmetatabell under Attributbaserad omdirigering sektion.
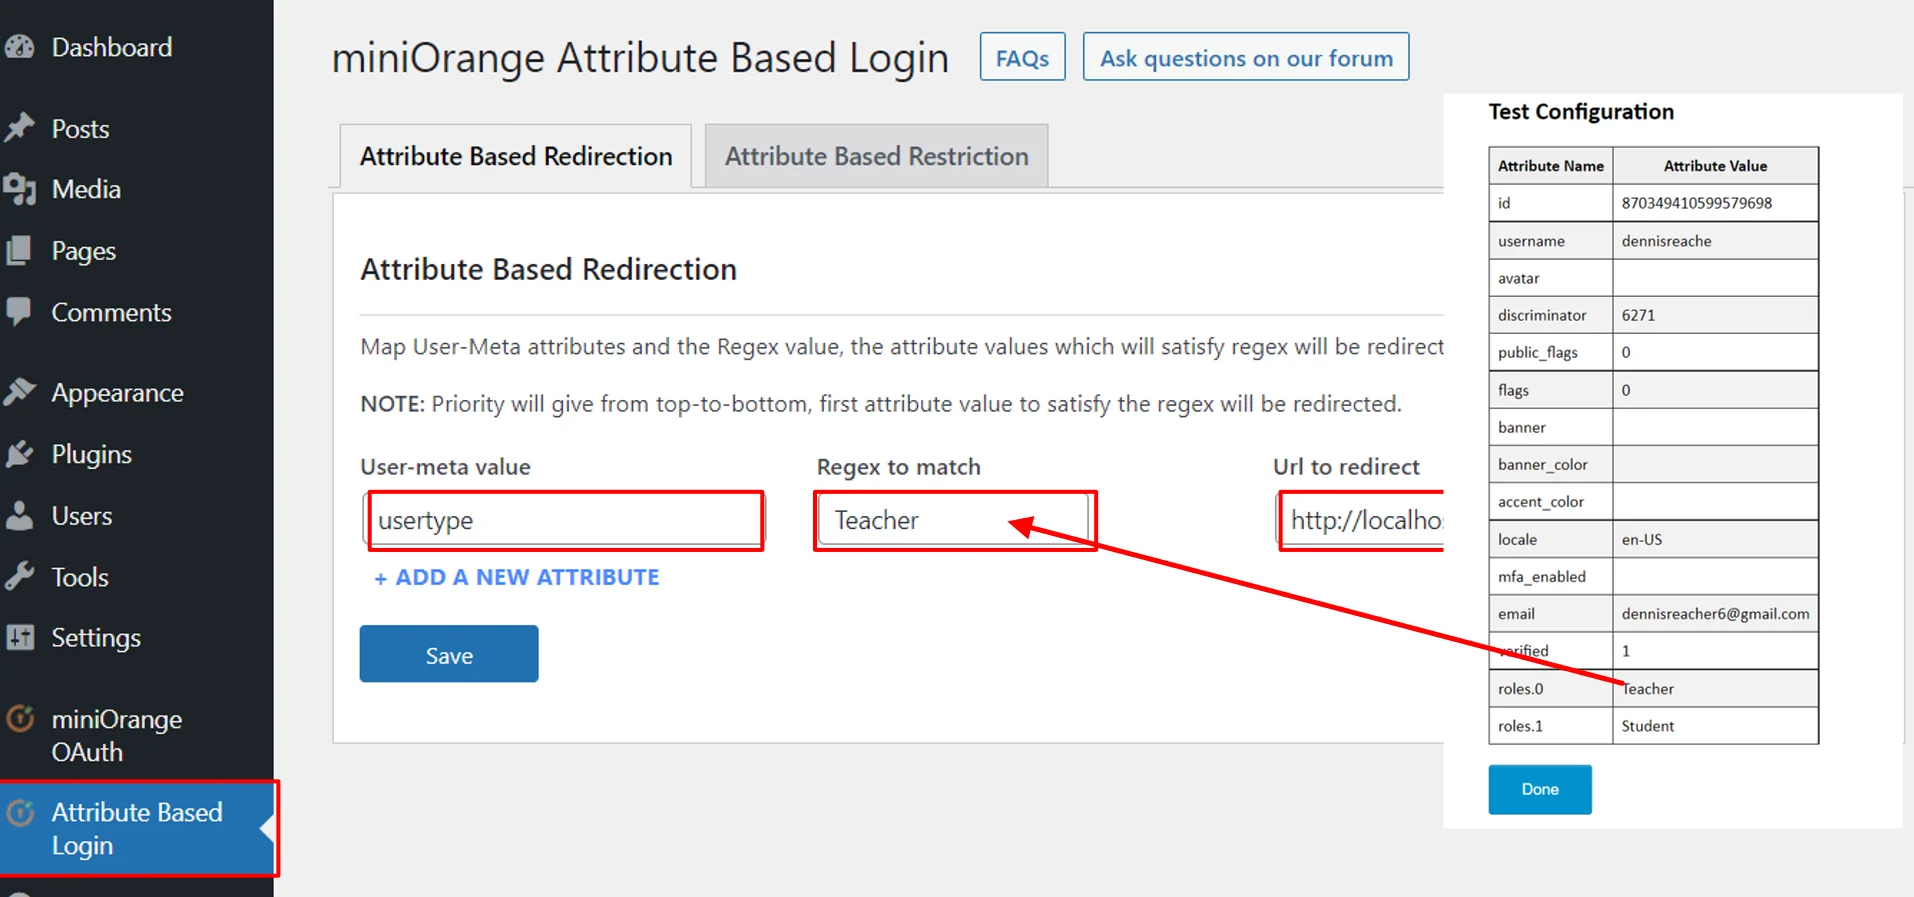
  • Ange Användarmetavärde som vi har skrivit in i OAuth-klientens plugin Anpassat attribut sektion. Ange attributets namn-värde från testkonfigurationstabellen i Regex att matcha fält. (Prioritet kommer att ges från topp till botten, det första attributvärdet för att uppfylla det regex kommer att omdirigeras.)
  • Ange nu omdirigerings-URL:en dit du vill att användaren ska omdirigeras i URL:en dirigera om fält och klicka på Spara knapp.
Ange omdirigerings-URL

  • Användaren kommer nu att omdirigeras till den relevanta sidan efter att ha utfört Single Sign-On (sso) baserat på hans roller.

Konfigurera attributbaserad begränsning

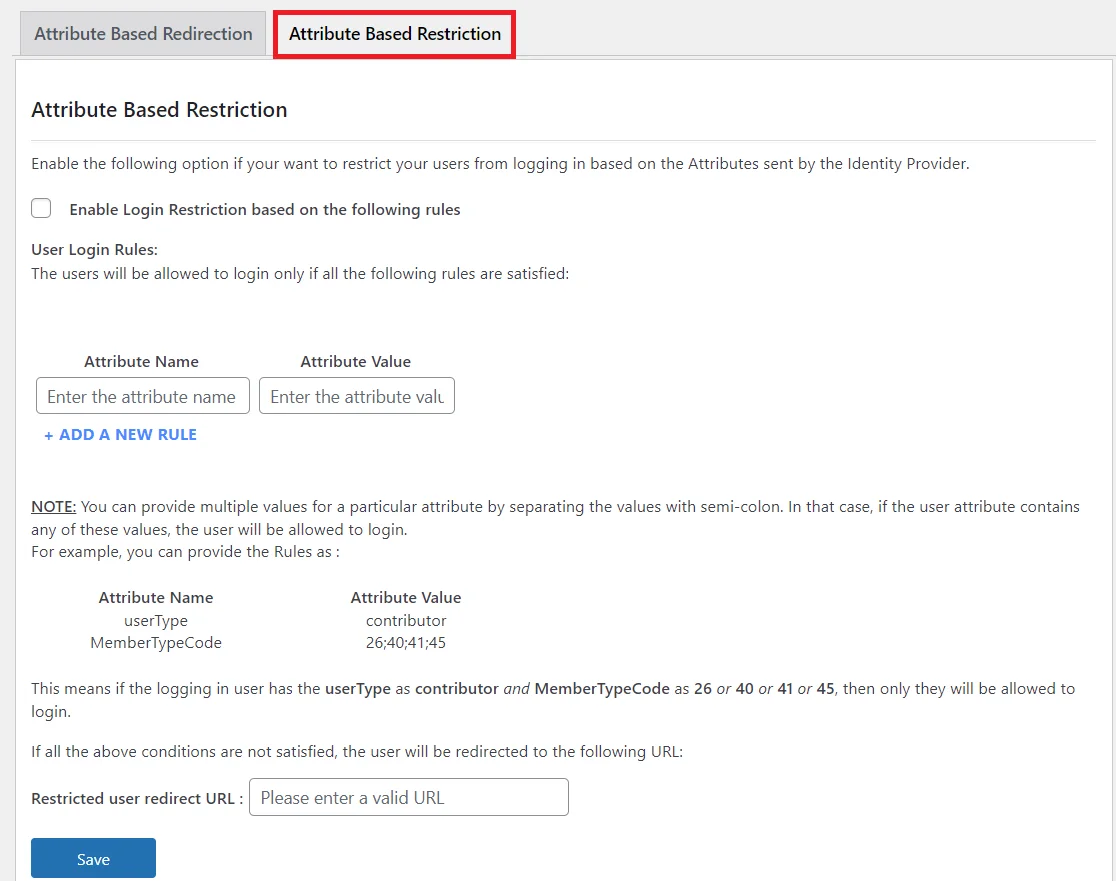
  • Gå tillbaka till tillägget och klicka på Attributbaserad begränsning sektion.
Fliken Attributbaserad begränsning

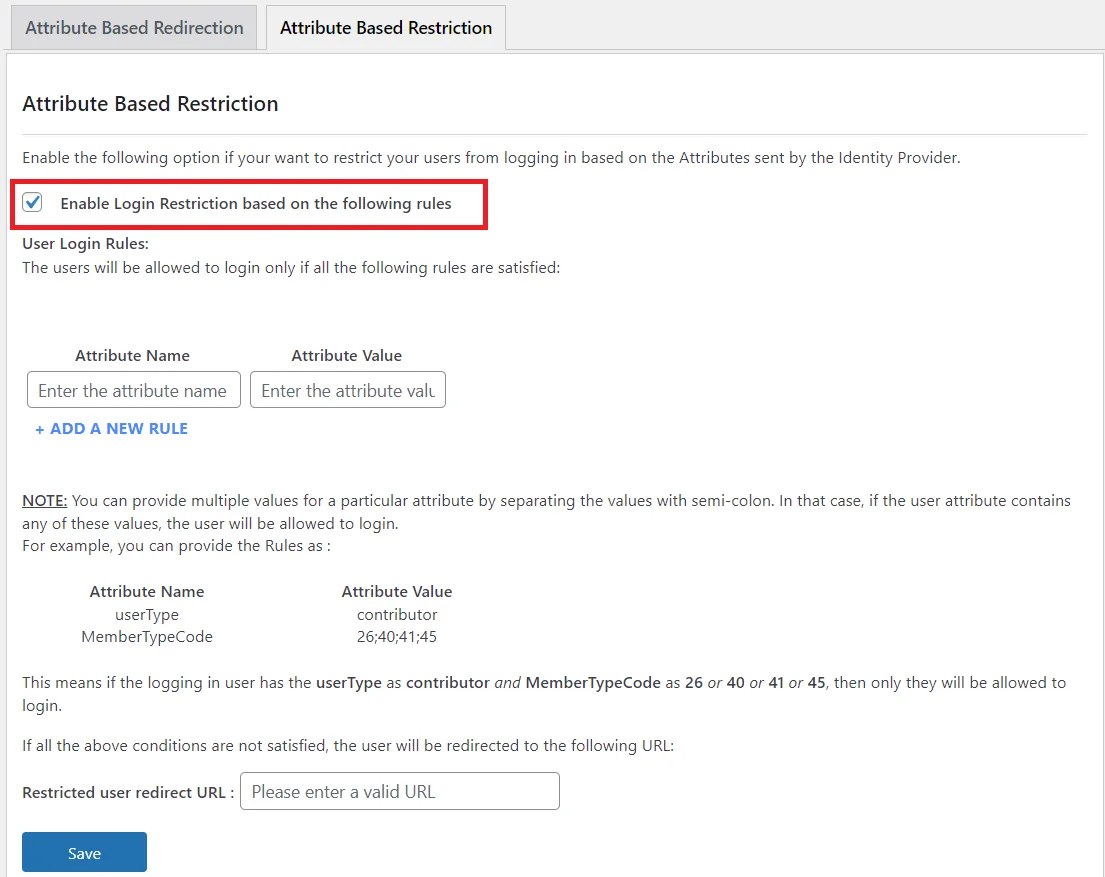
  • Om du vill begränsa dina användares inloggning baserat på attributen som skickas av OAuth-leverantören, aktivera då Inloggningsbegränsning baserat på följande regler alternativ.
Aktivera inloggningsbegränsning

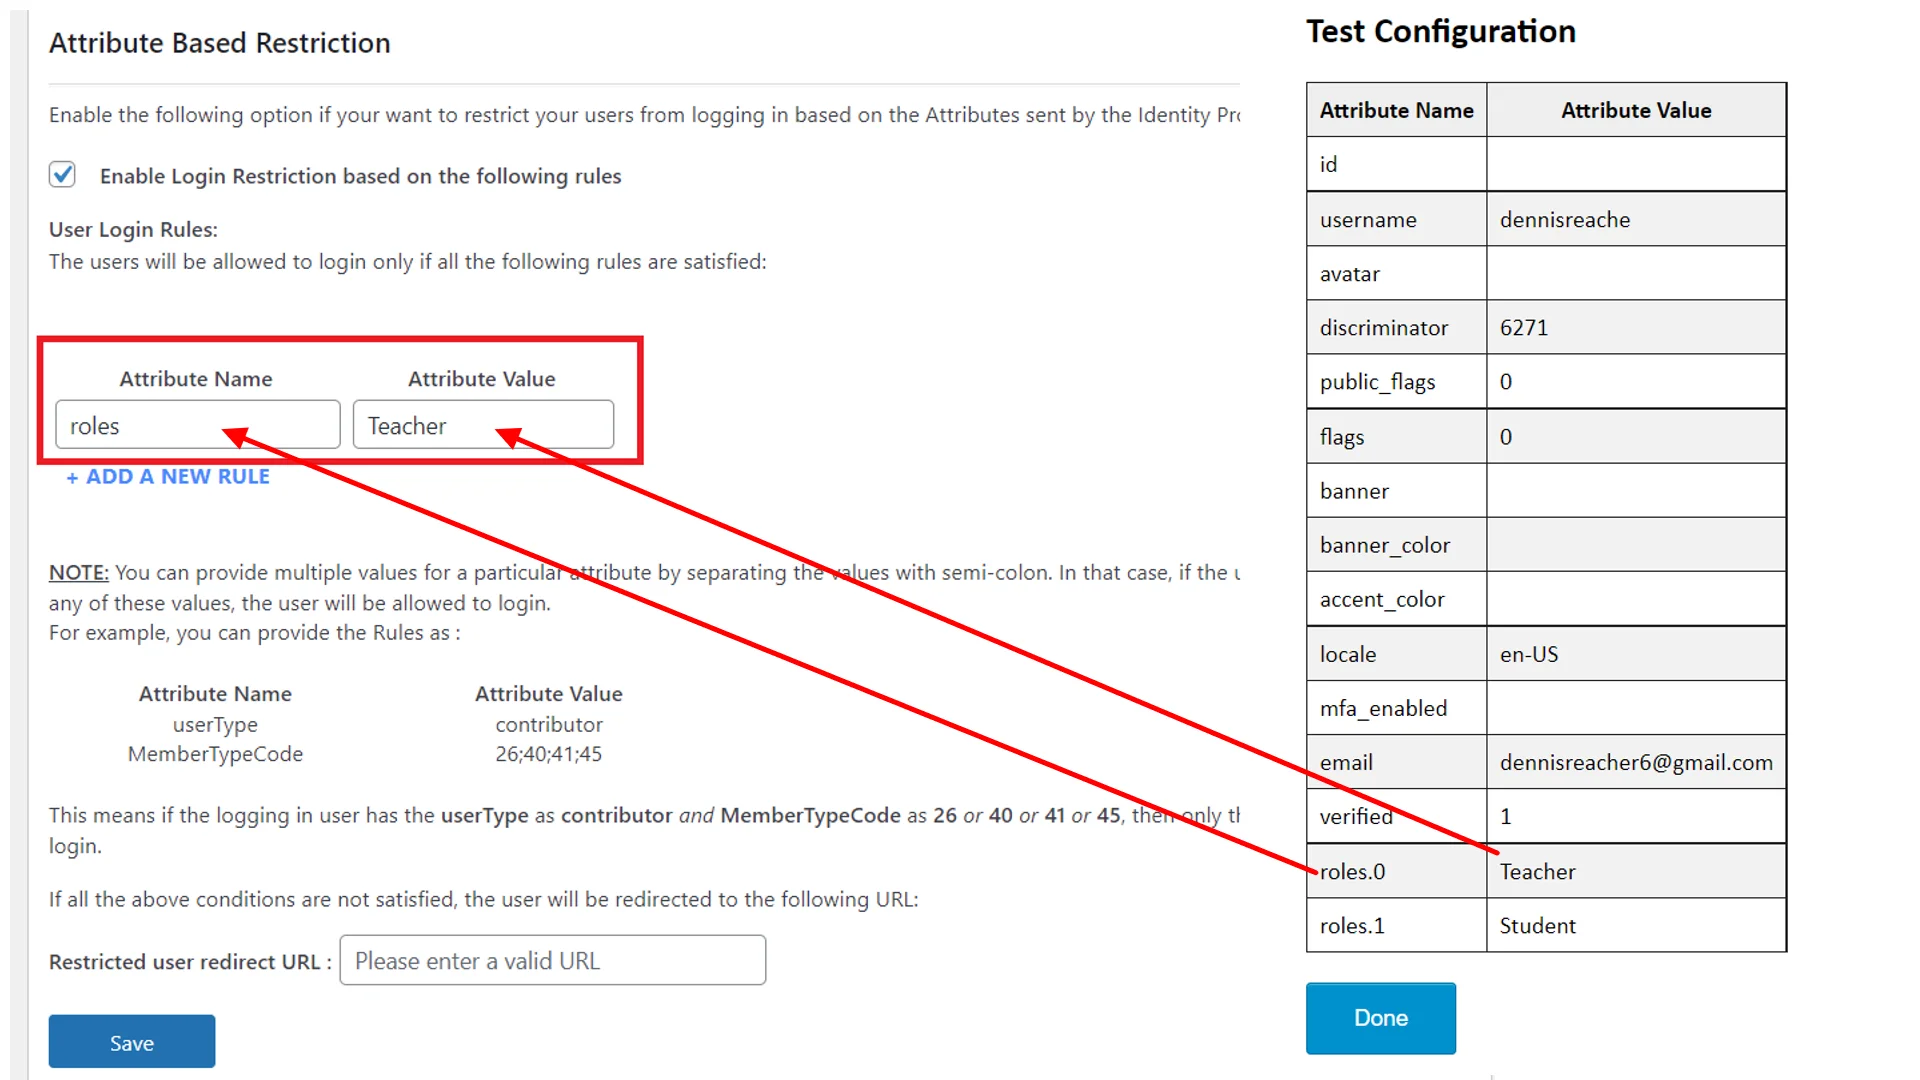
  • Låt oss säga att du bara vill att användarna ska ha roller som lärare för att kunna logga in, ange sedan användaren Attributnamn och Attributvärde.
  • Du kan tillhandahålla semikolonseparerade värden vid flera attributvärden. I det här fallet kommer regeln att bete sig som OR-villkoret, det vill säga om attributet som skickas av IDP har något av de semikolonseparerade värdena, kommer användaren att tillåtas att logga in.
Ange attribut och värde

  • I Begränsad användaromdirigeringsadress fältet, ange webbadressen till sidan dit du vill omdirigera användaren och klicka på Spara knapp. Om användare inte uppfyller Regler för användarinloggning konfigurerat ovan, kommer att omdirigeras till denna URL utan att logga in på webbplatsen.
Begränsad användaromdirigeringsadress

  • Enligt ovanstående konfiguration får en användare endast logga in om rollattributet som skickas av IDP för den användaren har värdet Lärare.

I den här guiden har du konfigurerat tillägget Attributbaserad omdirigering/begränsning med miniOrange SAML eller OAuth/OpenID Connect Single Sign-On (SSO) -pluginet, vilket dirigerar användare till specifika sidor eller begränsar inloggningsåtkomst baserat på attributen som tas emot från din identitetsleverantör. Denna lösning säkerställer att varje användare landar på rätt sida automatiskt efter SSO, vilket ger en personlig upplevelse samtidigt som obehöriga användare hålls borta från begränsade områden utan extra manuell ansträngning.


 Tack för ditt svar. Vi återkommer snart.

Något gick fel. Skicka din fråga igen

Vi kontaktar dig tidigast!


ADFS_sso ×
Hej där!

Behövs hjälp? Vi är här!

stödja