
Hur konfigurerar man Azure Multitenant SSO / Azure AD Multi-Tenant-inloggning för WordPress?
Översikt
Tillägget miniOrange Azure Multitenant SSO låter användare från flera Azure AD/Microsoft Entra ID-klienter logga in på WordPress med en enda Azure Multitenant-applikation. Det fungerar med miniOrange SAML SP SSO-plugin så att Användare från dina egna Office 365/Azure AD-klienter och dina klienters klienter kan autentisera med sina befintliga Azure AD-autentiseringsuppgifter utan att konfigurera varje klient separat.
Genom att mappa klient-ID:n och använda en gemensam Azure Multitenant-slutpunkt kan du aktivera sömlös enkel inloggning med flera klienter, klientbaserad SSO-begränsning och grupp- eller rollmappning baserat på klienter.
I den här guiden får du lära dig hur du konfigurerar Azure AD som identitetsleverantör (IDP) för SSO för flera hyresgäster och konfigurera Azure Multitenant-plugin för WordPress.





Förutsättningar: Ladda ner och installation
- För att konfigurera Azure Multitenant SSO med din WordPress-webbplats måste du först installera miniOrange SAML SP SSO-plugin.
Azure AD SSO tillsammans med sömlösa integrationer för Microsoft Azure-tjänster
Azure AD/B2C/Office 365 Sync-integrationer

Synkronisera användardata dubbelriktat mellan Azure AD/B2C/Office 365 och WordPress för sömlös Azure Sync och Azure Sync, vilket ger säker autentisering via Azure AD SSO.
Azure-integrationerAzure AD/B2C/Office 365-appintegrationer med WordPress
Anslut WordPress till Azure AD för att integrera SharePoint, OneDrive, Power BI, Dynamics 365, Outlook med mera. Förenkla användarsynkronisering, aktivera Azure-multitenancy och stärk åtkomsthanteringen med Azure SSO.
Azure AD/B2C-integrationerSteg för att konfigurera Azure AD Single Sign-On (SSO) Inloggning till WordPress
1. Ställ in Azure AD som IdP (identitetsleverantör)
Följ stegen nedan för att konfigurera Azure AD som IdP för WordPress
Konfigurera Azure AD som IdP
- I SAML SP SSO-pluginet för WordPress, navigera till Tjänsteleverantörens metadata flik. Här kan du hitta SP-metadata som SP Entity ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera Azure AD som identitetsleverantör.

- Logga in Azure AD Portal som admin
- Välja Azure Active Directory.

- Välja Appregistreringar.
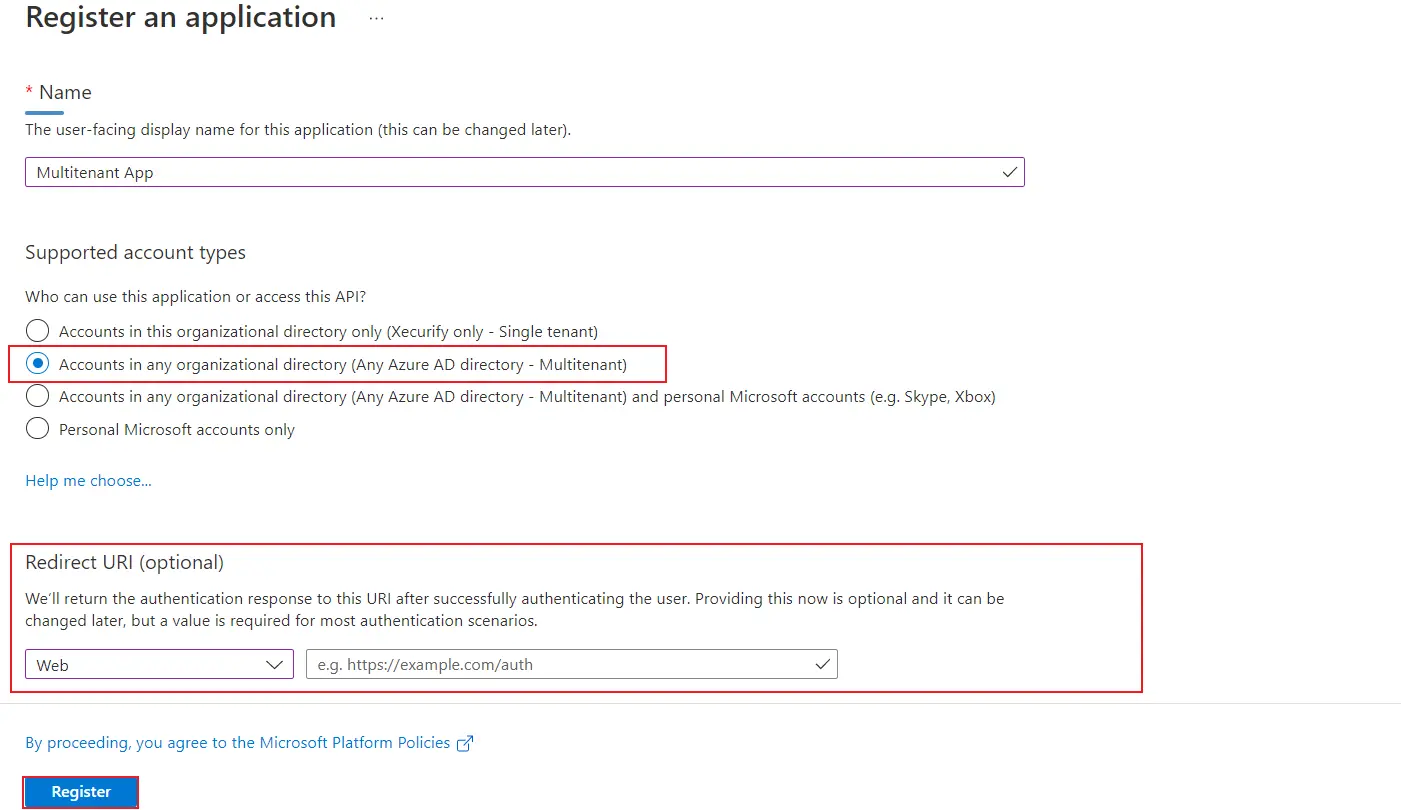
- Klicka på Ny registrering.
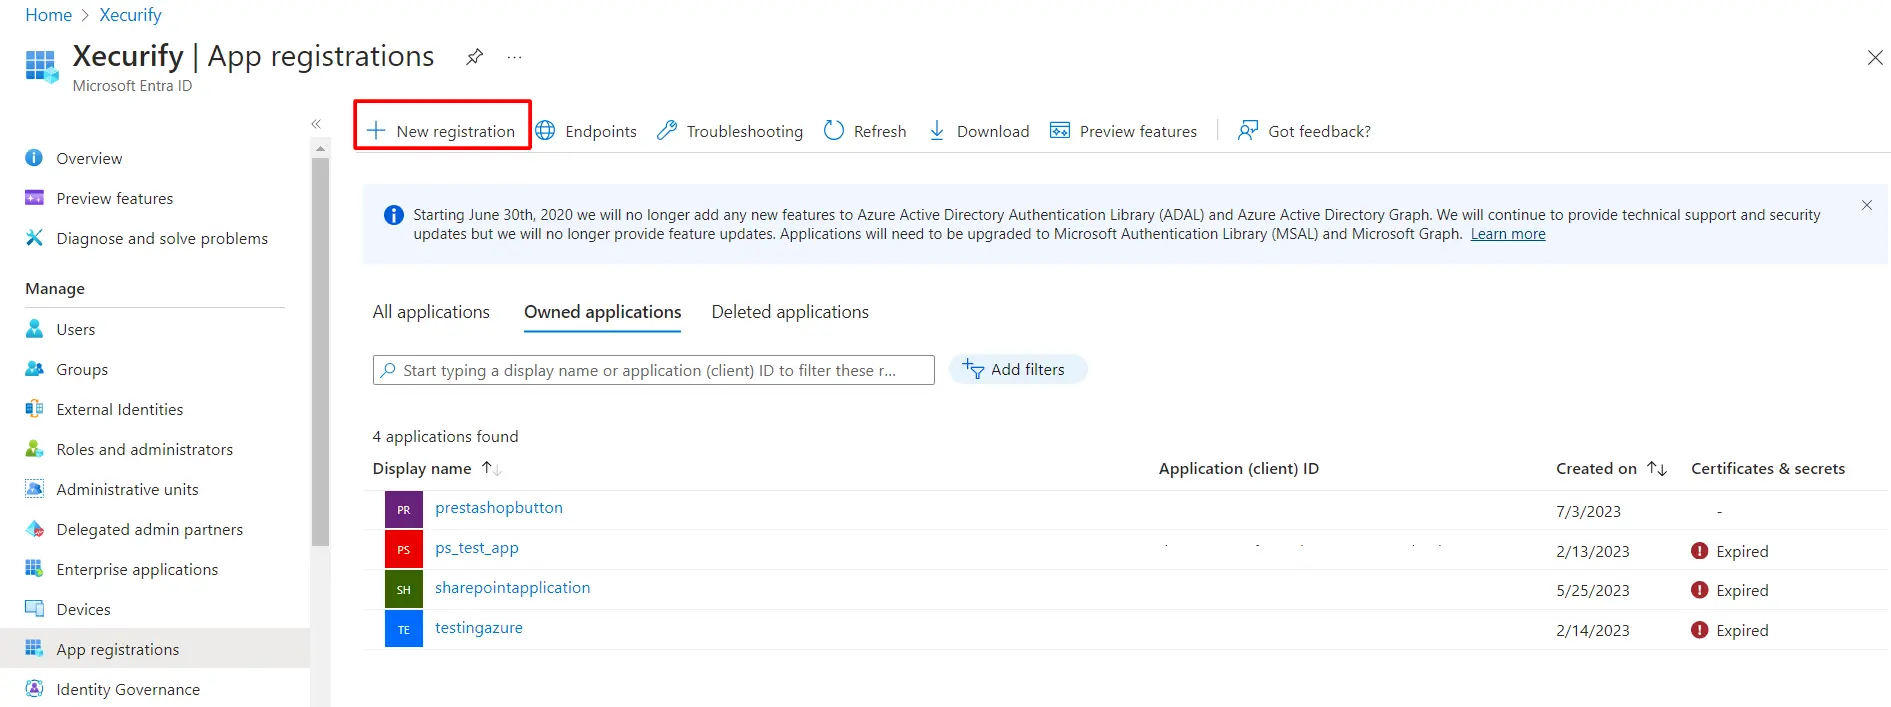
- Tilldela en Namn och välj Kontotyper som stöds as Konton i valfri organisationskatalog (valfri Azure AD-katalog - Multitenant).
- I fältet Redirect URL anger du ACS URL som tillhandahålls i Tjänsteleverantörens metadata fliken i plugin-programmet och klicka på Registrera knapp.
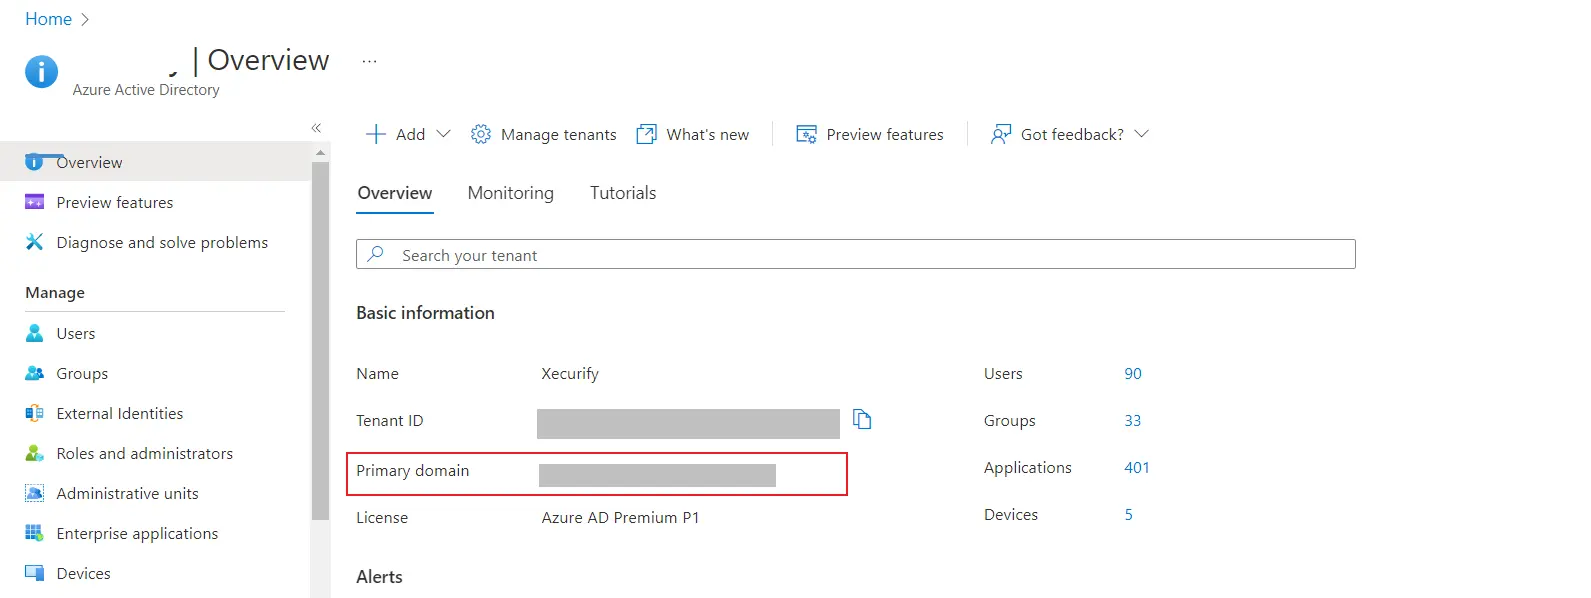
- Navigera tillbaka till Översikt fliken i din aktiva katalog, kopiera Primär domän och ha det till hands.
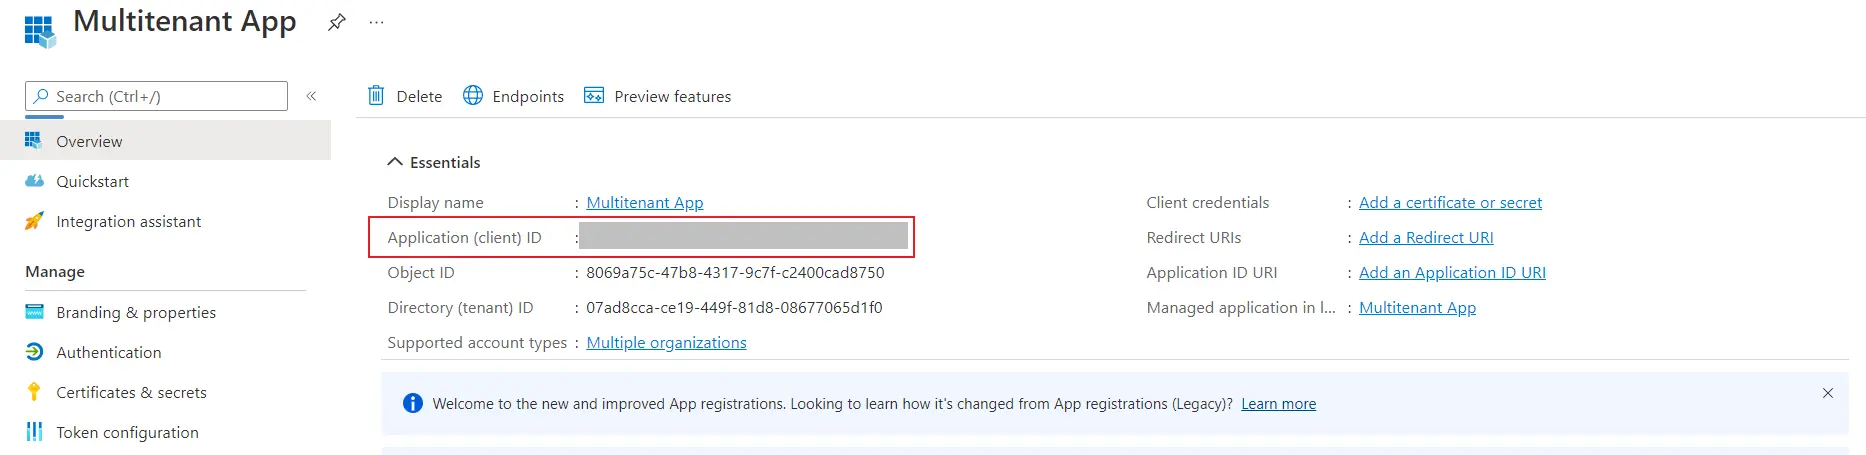
- Nu kopiera ansöknings-ID från den konfigurerade appen och ha den till hands.
- Navigera till Exponera ett API från vänster menypanel.
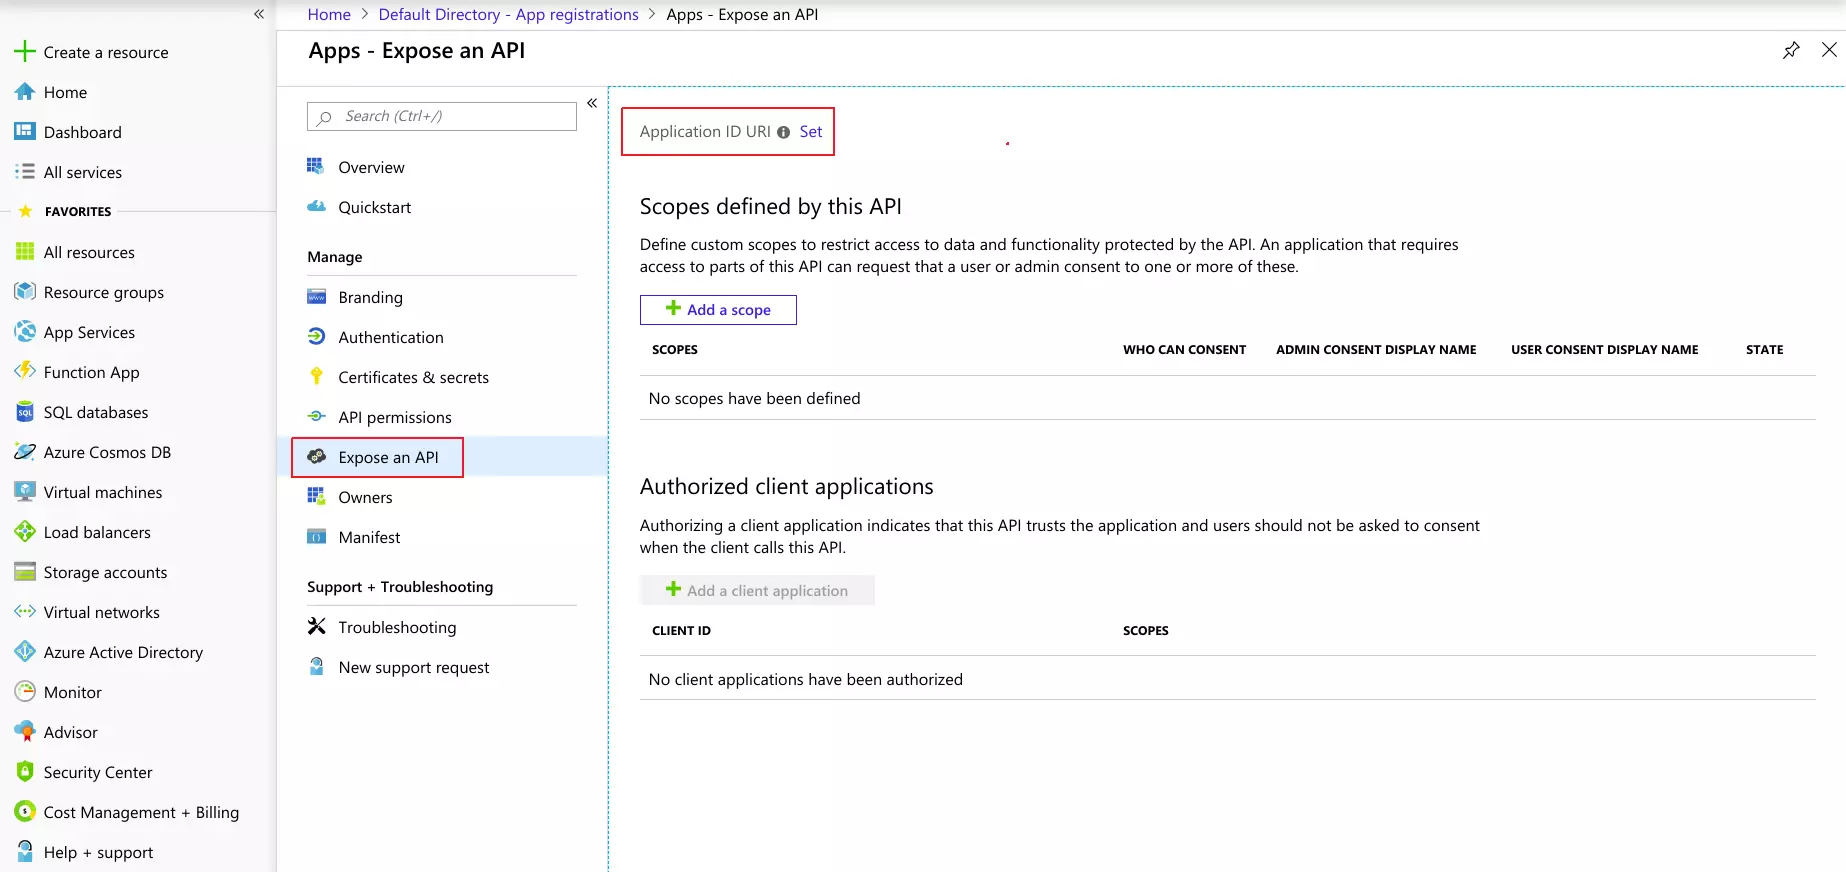
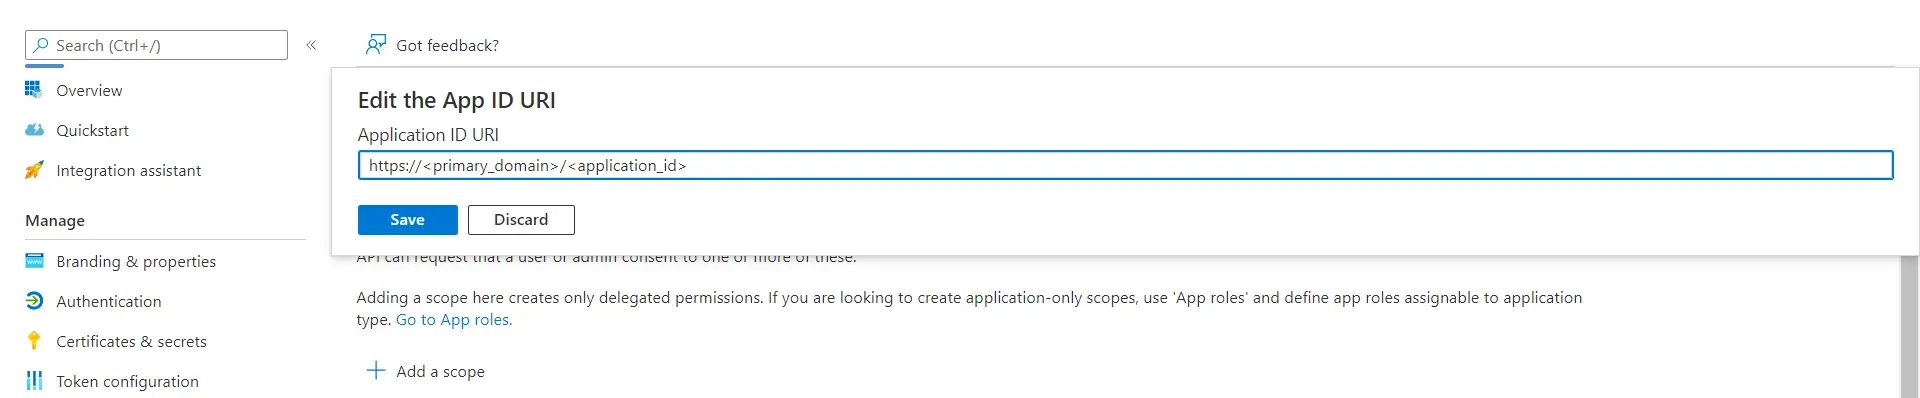
- Klicka på uppsättning knappen och byt ut APPLICATION ID URL med https://Primary_Domain/Appication-Id som du har kopierat tidigare och klicka på Spara
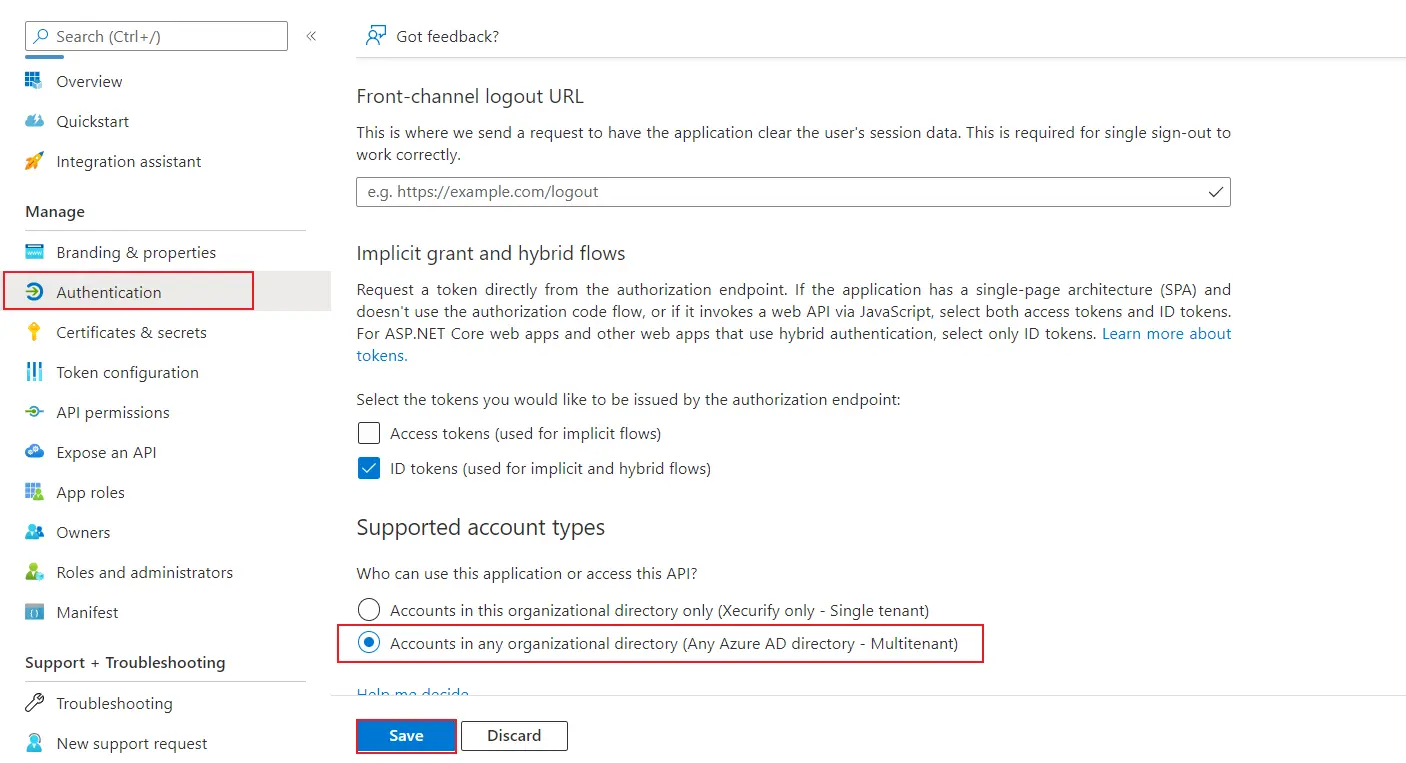
- Gå till Autentisering på den vänstra panelen och välj ID-tokens (används för implicita och hybridflöden) se också till att kontotyper som stöds Konton i valfri organisationskatalog (valfri Azure AD-katalog - Multitenant) klicka sedan på Spara.
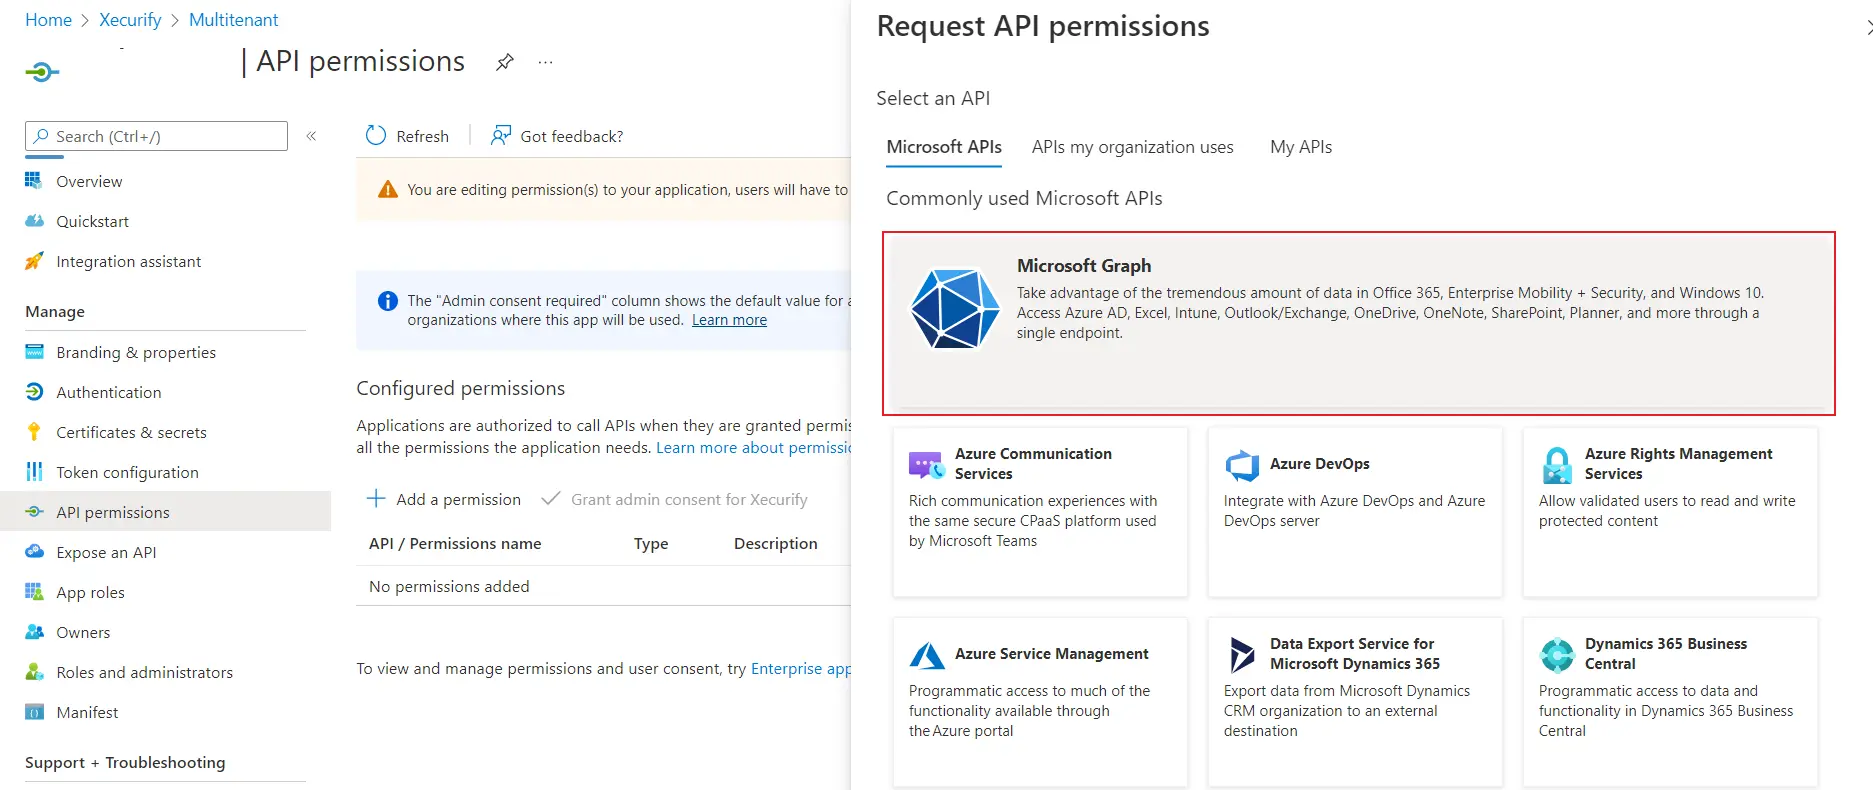
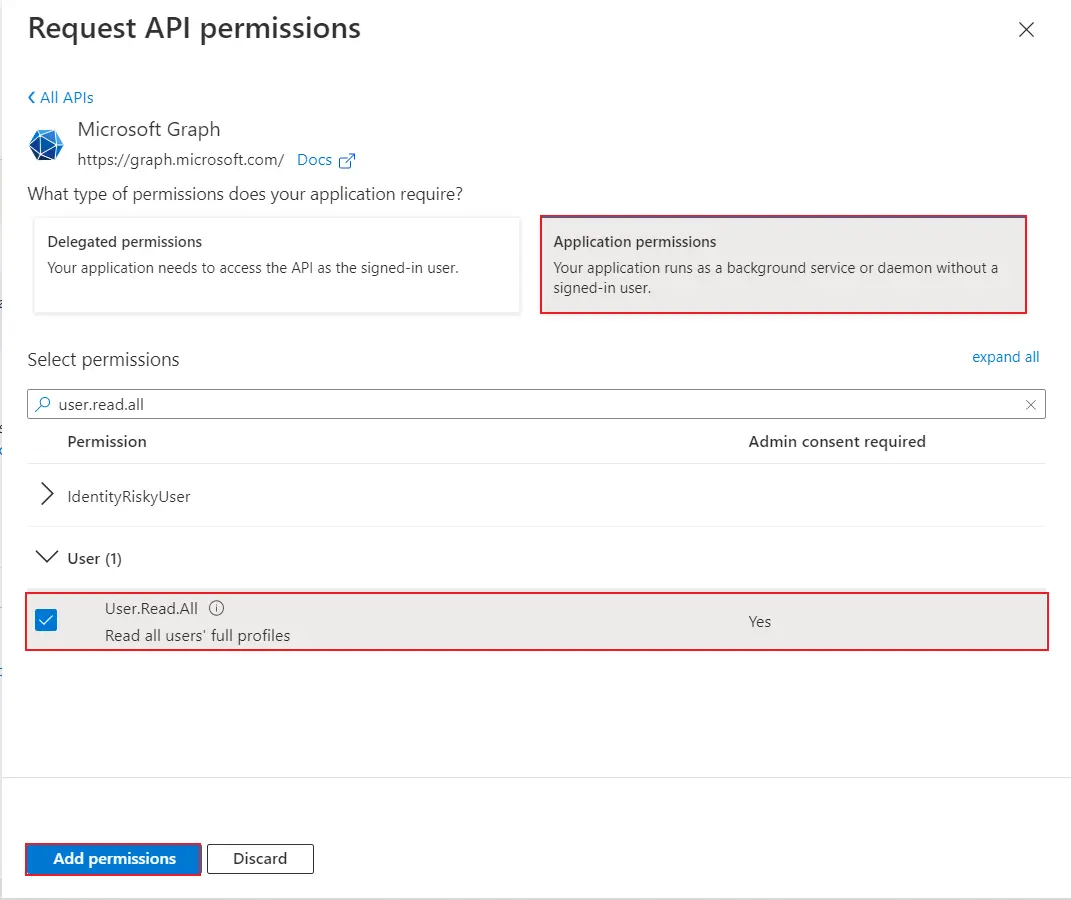
- Navigera till API-behörigheter ⇒ Lägg till rättighet och välj Microsoft Graph.
- Klicka nu på Ansökningstillstånd, sök sedan efter Användare.Läs.Alla när alternativet är valt klicka på Lägg till behörigheter knapp.
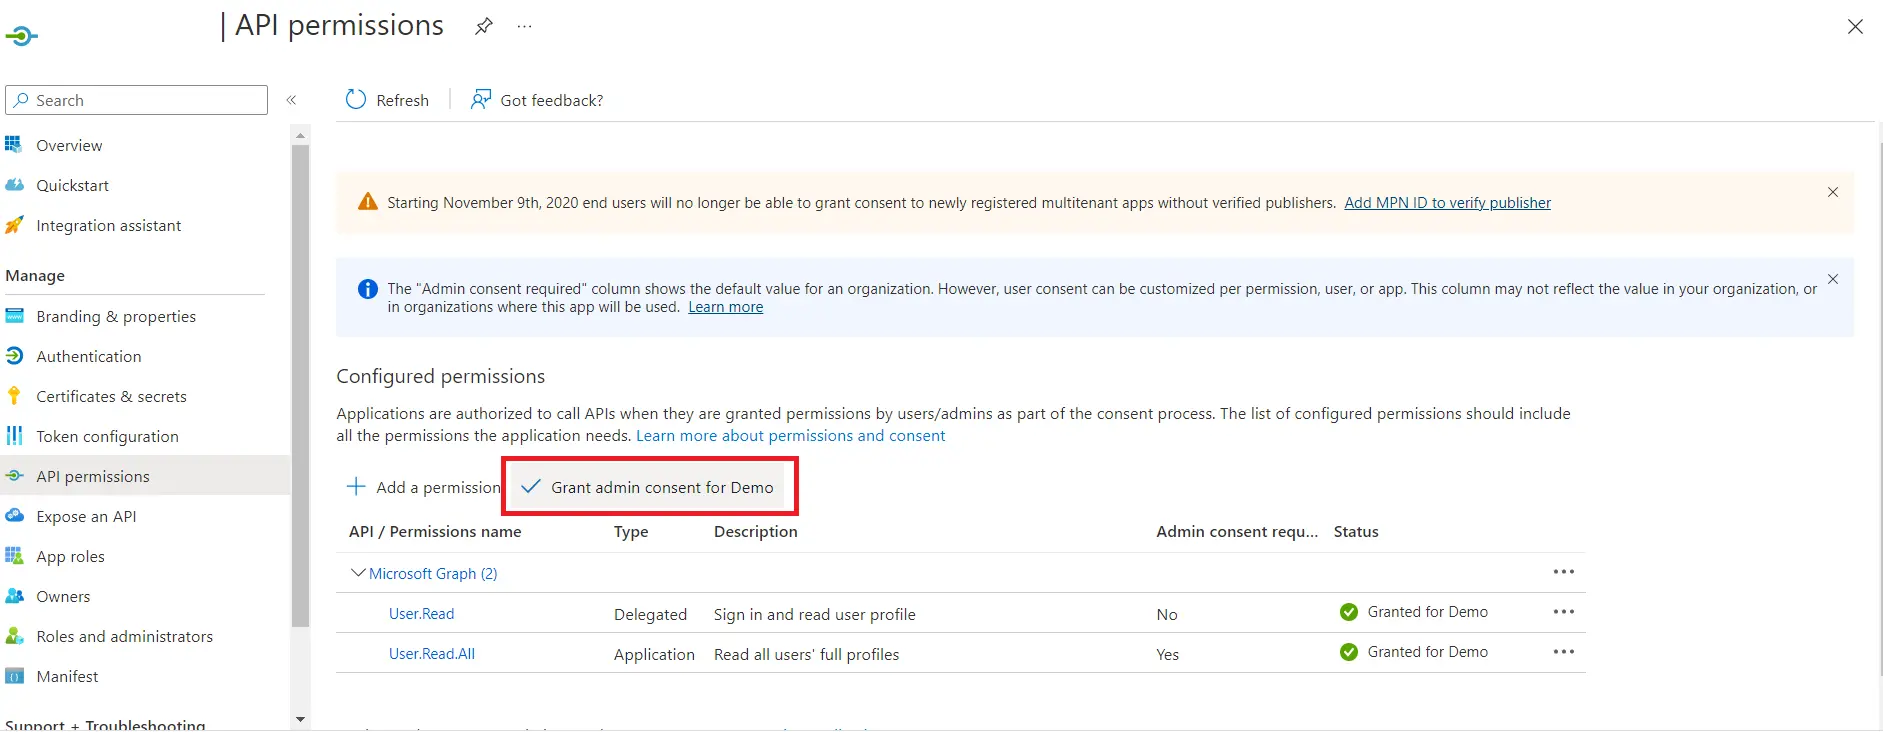
- För att gå vidare klicka på Grant administratörssamtycke för demo.
- Gå tillbaka till Azure Active Directory ⇒ App-registreringar fönstret och klicka på endpoints.
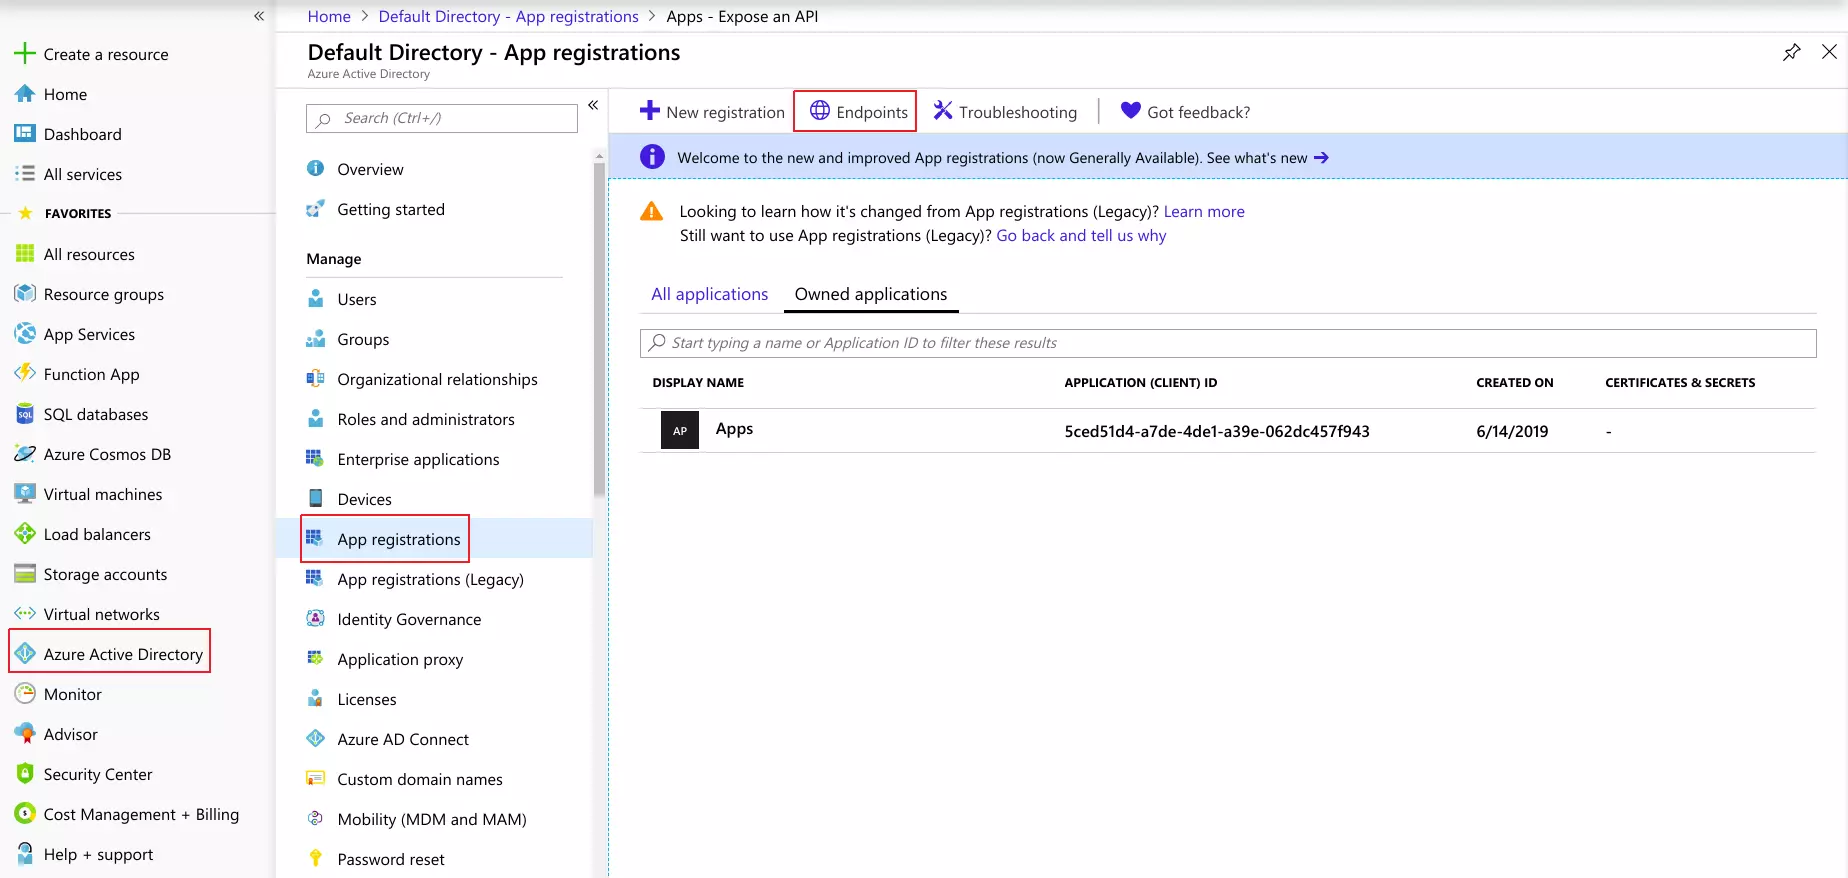
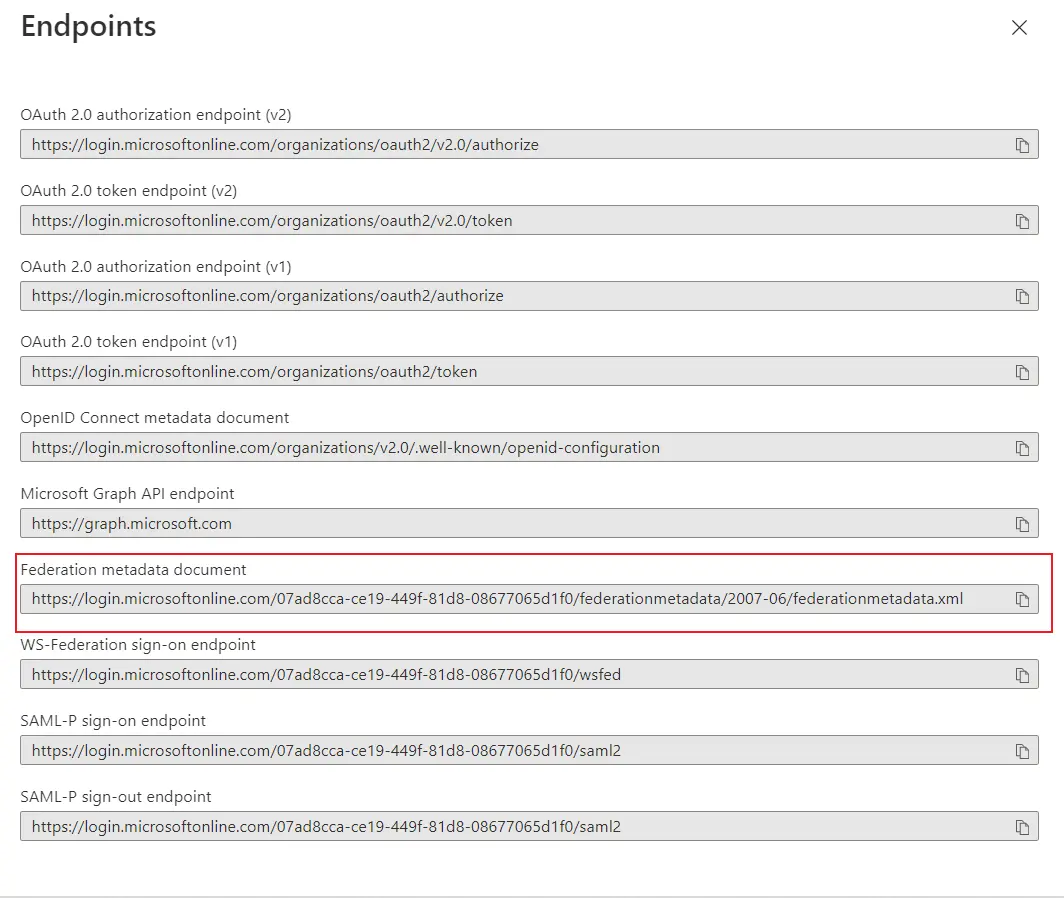
- Detta kommer att navigera upp till ett fönster med flera webbadresser.
- Kopiera Federation Metadata dokument URL för att få endpoints krävs för att konfigurera din Leverantör.
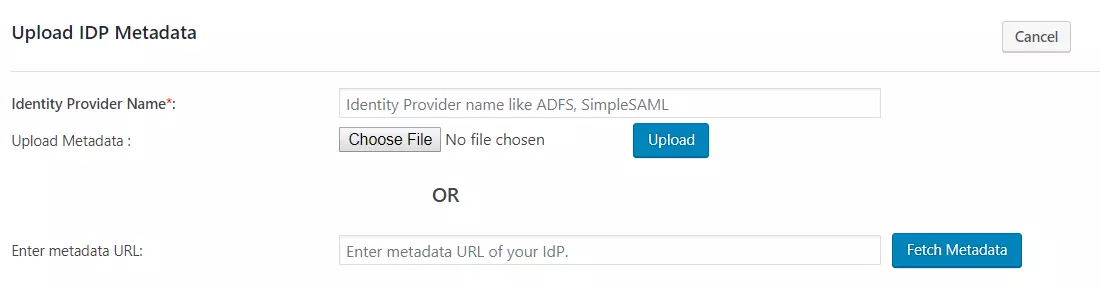
- Klistra nu in Federation Metadata URL i Konfiguration av tjänsteleverantör fliken i plugin-programmet och klicka på hämta.
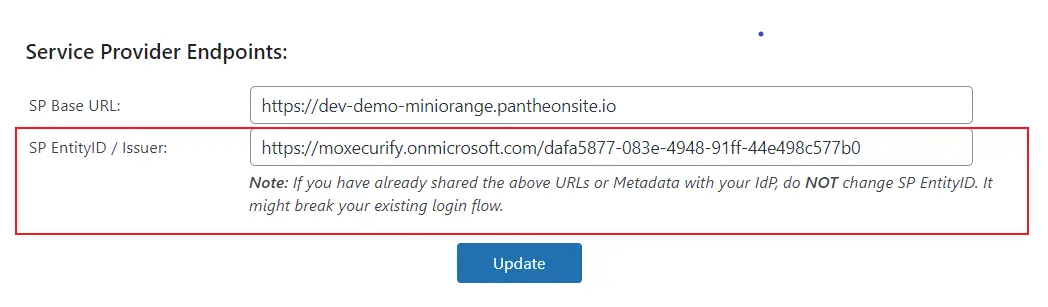
- Navigera tillbaka till din aktiva katalog och kopiera Applikations-ID URI från Exponera ett API fliken och klistra in den i SP Entity ID/ Emittent under Tjänsteleverantörens slutpunkter fliken.
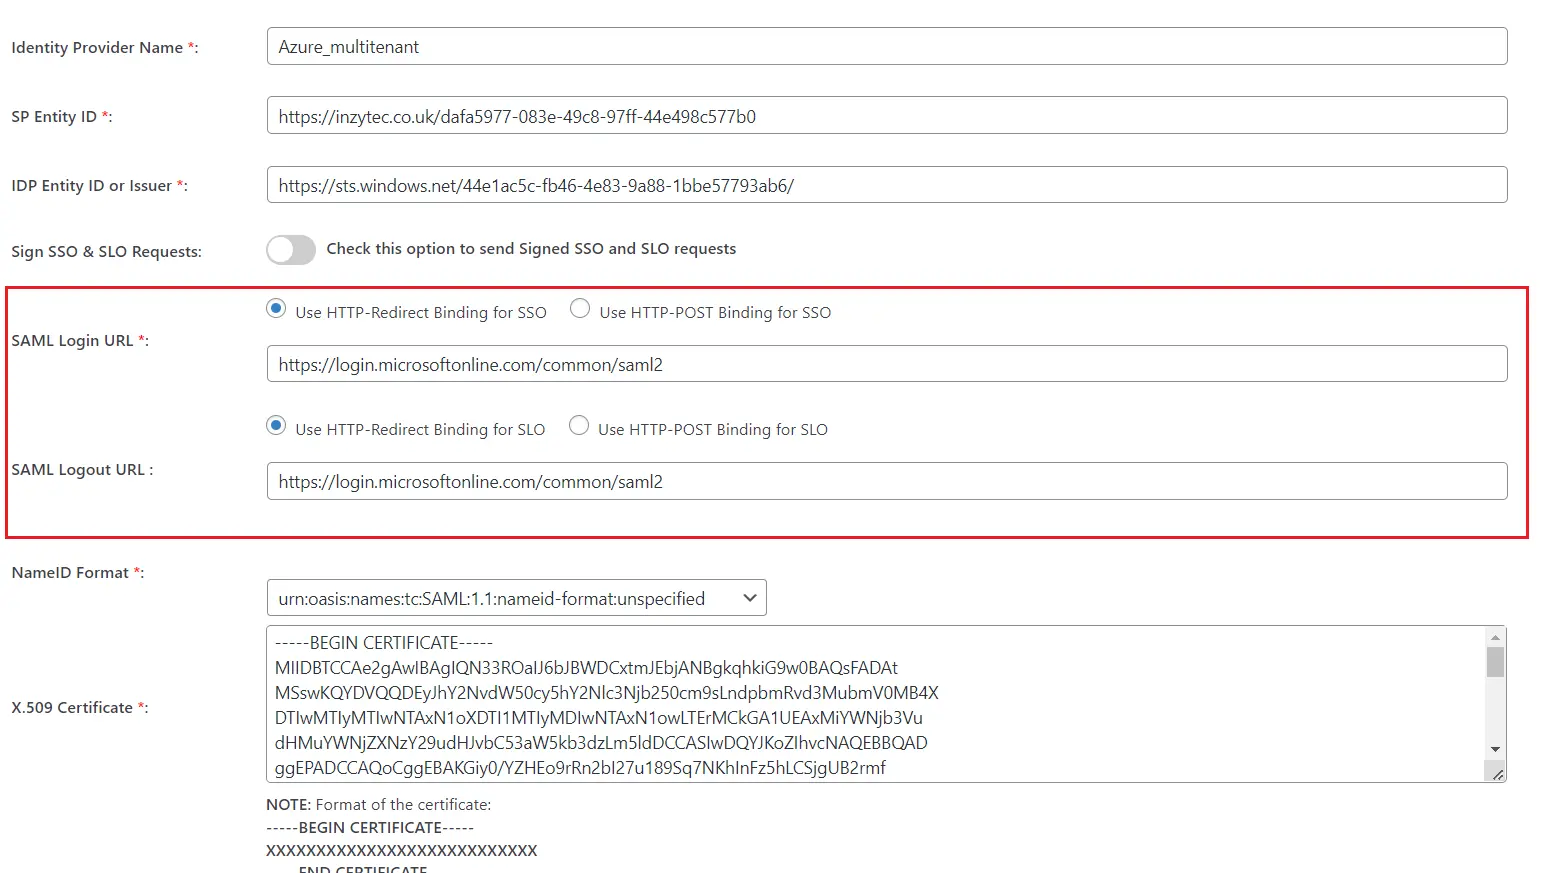
- Byt även ut SAML inloggnings-URl och SAML Logga ut URL med https://login.microsoft.com/gemensam/saml2 klicka sedan på spara.
2. Steg för att konfigurera Azure Multitenant Plugin
- Installera först Azure Multitenant SSO plugin.
- Välj Idp från Azure Multitenant-plugin falla ner och klistra in Hyresgäst-ID som du vill konfigurera och klicka sedan på spara.
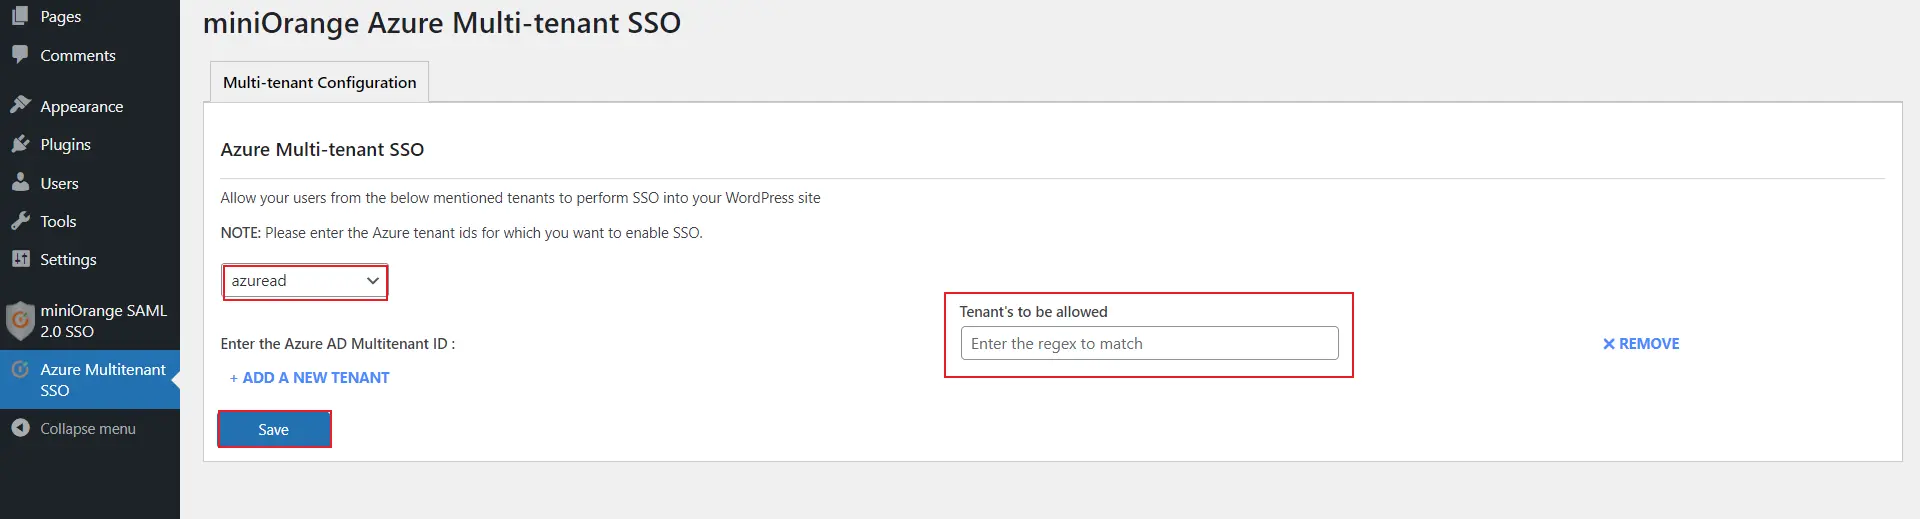
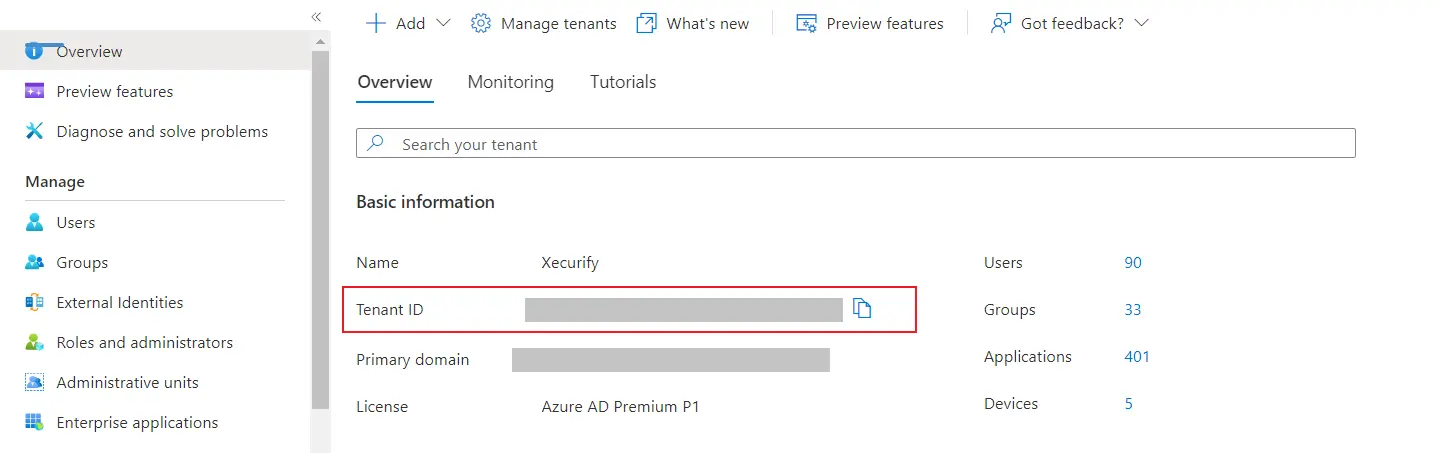
- För att få den Hyresgäst ID för det nödvändiga office 365-kontot, navigera tillbaka till Azure AD-portalen. Klicka på Översikt fliken och kopiera hyresgäst-ID-värdet som visas i skärmdumpen nedan.
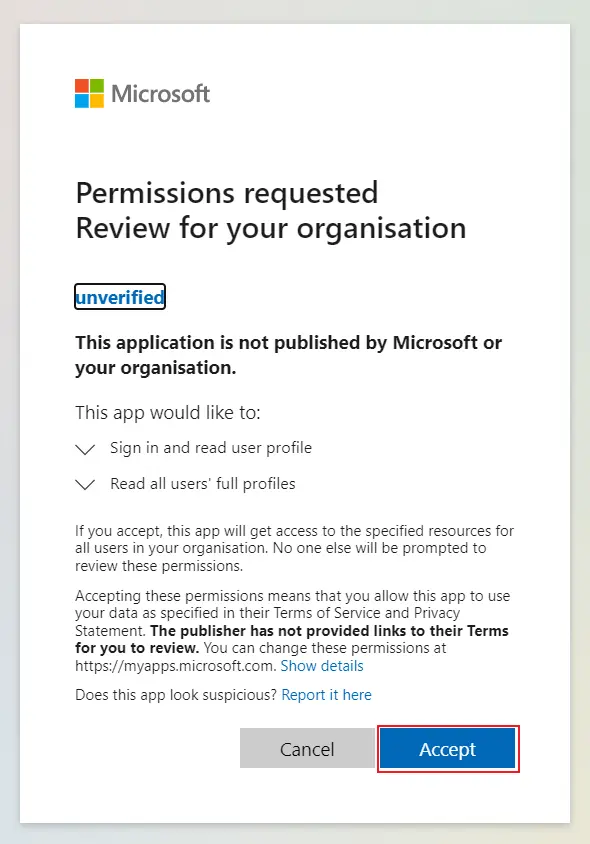
- Be nu alla hyresgästadministratörer att utföra SSO först och ge de nödvändiga behörigheterna till ansökan.
- Nu kan du testa SSO i ett inkognitofönster för att bekräfta om enkel inloggning för flera hyresgäster är korrekt konfigurerad.
- Du har konfigurerat Azure AD Multitenant SSO för att uppnå Azure AD SSO-inloggning på din WordPress-webbplats.
I den här guiden har du konfigurerat Azure Multitenant SSO för WordPress med hjälp av miniOrange SAML Single Sign-On (SSO) Login-pluginet . Med Azure AD som identitetsleverantör och WordPress som tjänsteleverantör kan användare från flera Azure AD-klienter säkert komma åt din WordPress-webbplats med sina befintliga Azure AD-inloggningsuppgifter inom några minuter.
Vanliga frågor och svar
Visa fler vanliga frågorRelaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen

 Registrera



