Steg för att konfigurera DNN OAuth Single Sign-On (SSO) Authentication Provider
Steg 1: Ladda ner och installera autentiseringsleverantören i DotNetNuke.
-
Ladda ner
paketet för DNN OAuth Single Sign-On (SSO) Authentication Provider.
-
Ladda upp installationspaketet dnn-oauth-single-sign-on_xxx_Install genom att gå in Inställningar > Tillägg > Installera tillägg.
-
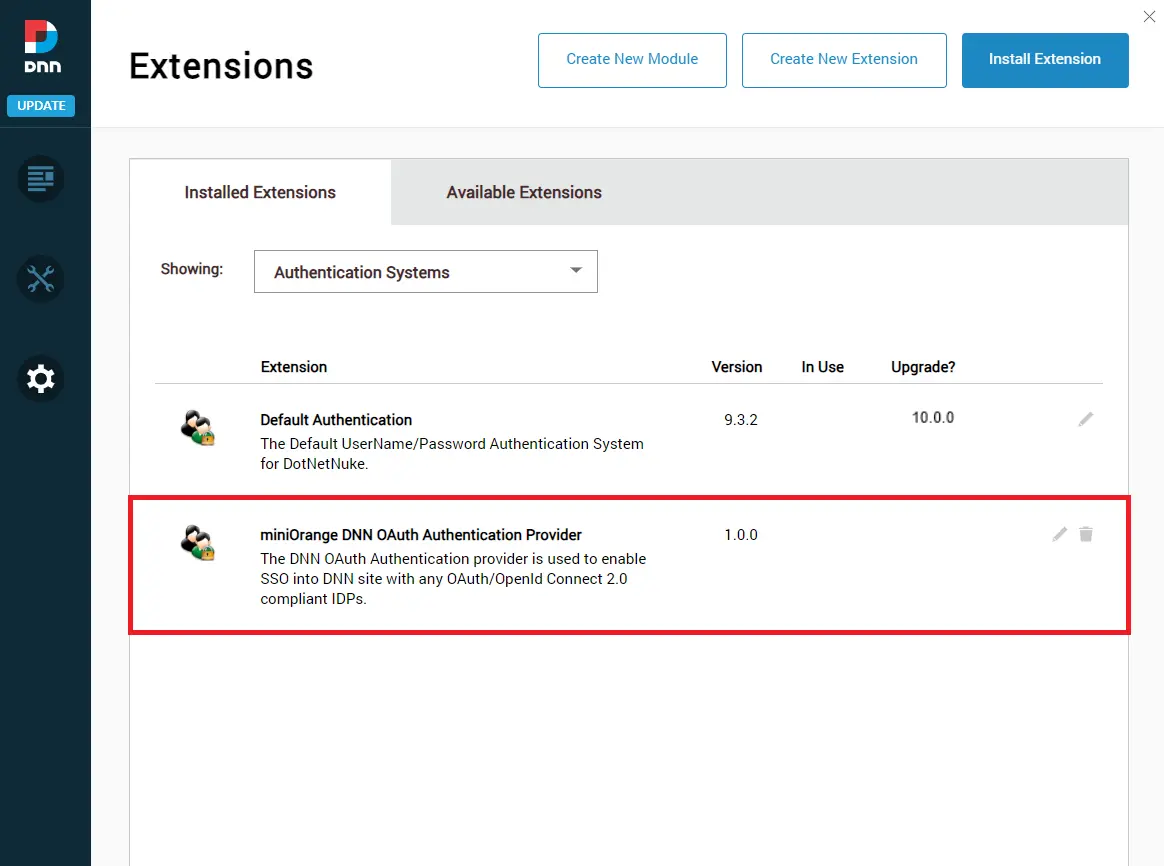
Nu under Fliken Installerade tillägg välj Autentiseringssystem. Här kan du se miniOrange DNN OAuth-autentiseringsleverantör.
-
Klicka bara på pennikonen som nämns i bilden nedan för att konfigurera DNN OAuth-autentiseringsleverantören.
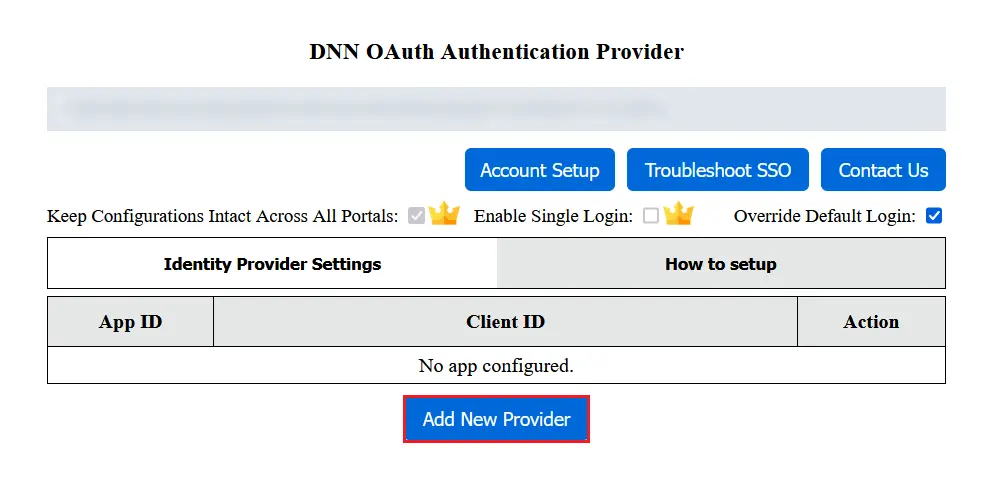
- Gå nu till fliken webbplatsinställningar. Här kan du se DNN OAuth Authentication Provider Dashboard.
- Du har slutfört installationen av autentiseringsleverantören på din DNN-webbplats.
Steg 2: Konfigurera autentiseringsleverantör för att ställa in OAuth Single Sign-On (SSO)
Steg 3: Konfigurera OAuth-leverantör
-
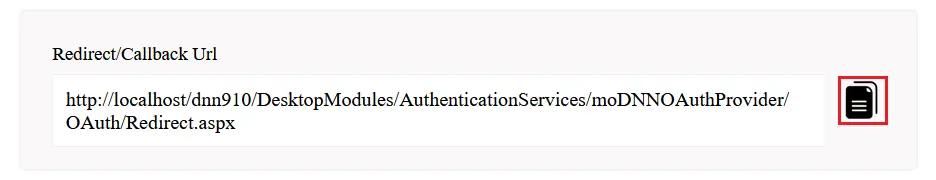
Kopiera URL:en för omdirigering/återuppringning och ge den till din OAuth-leverantör.
Steg 4: Konfigurera OAuth-klient
-
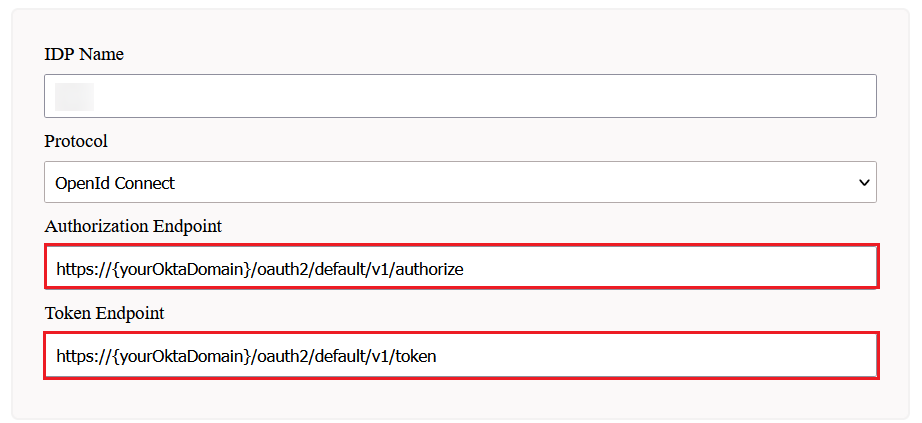
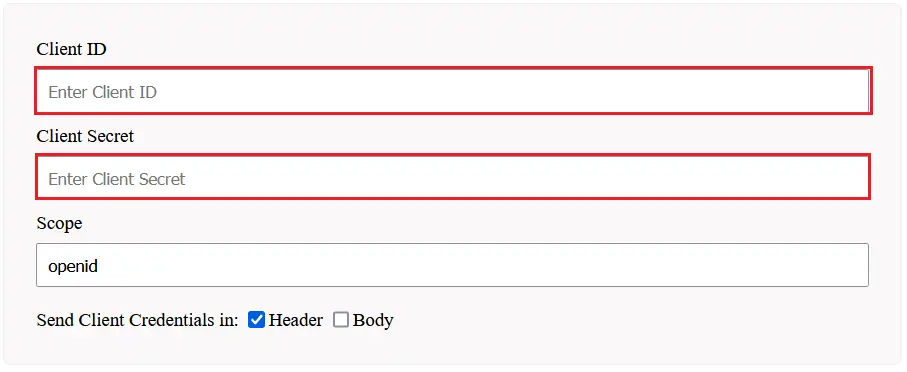
Inställd kund-ID, Klienthemlighet, uppdatera endpoints om det behövs och spara inställningarna.
Steg 5: Testa konfigurationen
-
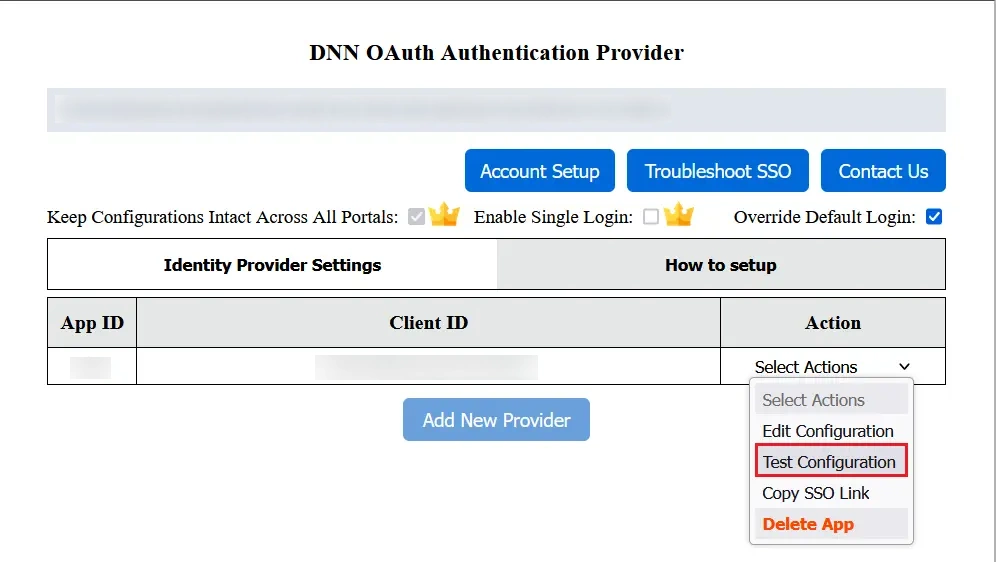
Gå nu till Inställningar för identitetsleverantör fliken.
-
Klicka på under de valda åtgärderna Testkonfiguration för att kontrollera om du har konfigurerat autentiseringsleverantören korrekt.
-
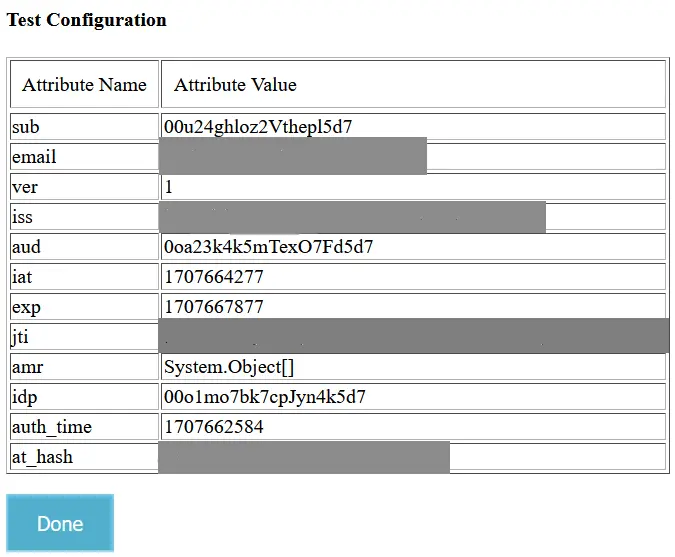
Efter lyckad konfiguration kommer du att få Attributnamn och Attributvärden i Test Configuration-fönstret.
Steg 6: Attributmappning
-
För attributmappning välj Redigera konfiguration från rullgardinsmenyn Välj åtgärder.
-
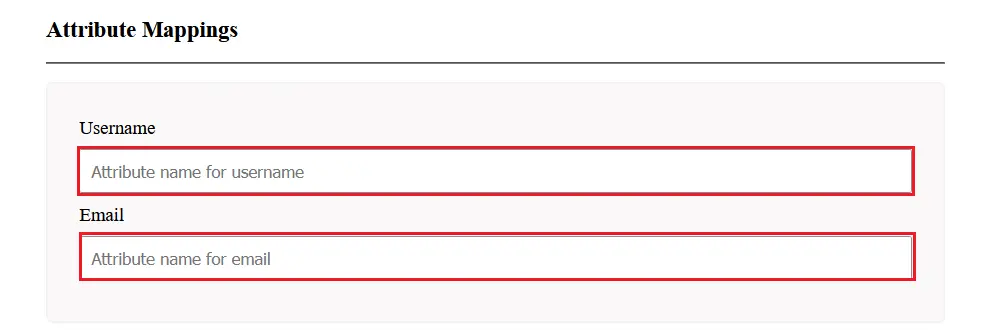
Karta e-post och användarnamn med Attributnamn du kan se i Test Configuration-fönstret och spara inställningarna.
Steg 7: Skaffa länken Single Sign-On (SSO) för din ansökan
-
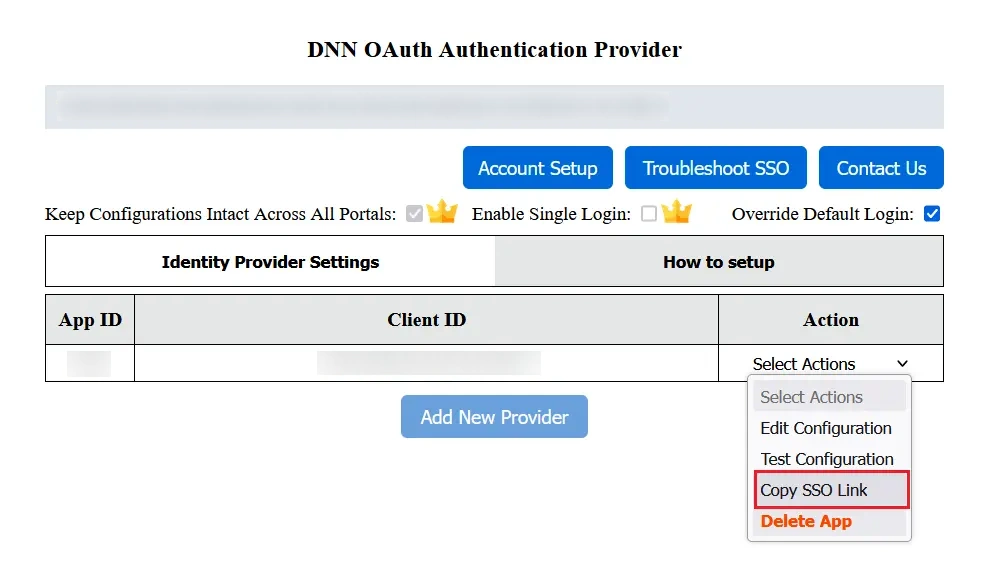
Du kan hitta SSO-länk i Åtgärdsläge in Programlista av autentiseringsleverantören.
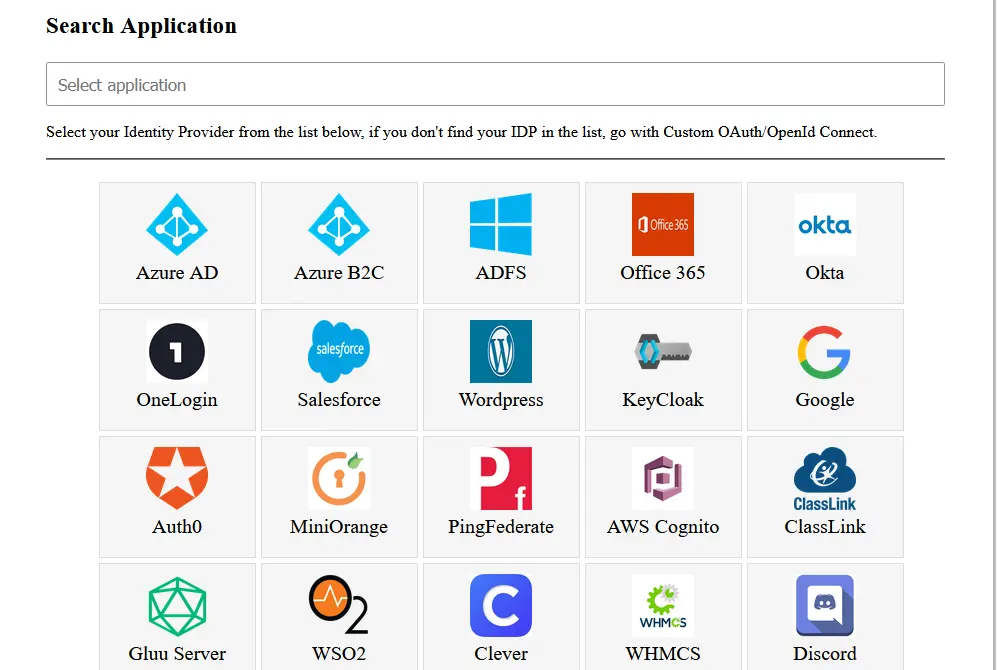
Du kan också konfigurera DNN OAuth 2.0 Single Sign-On (SSO)-autentiseringsleverantören med valfri identitetsleverantör, till exempel Azure AD, Azure B2C, Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, PingFederate, Auth0, ClassLink, WSO2, Discord eller till och med med din egen anpassade identitetsleverantör.
Vi tillhandahåller även ASP.NET SAML Single Sign-On-modulen för att konfigurera Single Sign-On till dina anpassade ASP.NET-applikationer. Klicka här för att läsa mer.
miniOrange erbjuder även moduler för integration med äldre appar som Active Directory, SiteMinder, Radius, Unix och så vidare. Med hjälp av SAML-, OAuth-, OpenID-, ADFS- och WSFED-protokoll kan vi även hjälpa dig att lägga till inloggning/autentisering på din Umbraco-webbplats.
Ytterligare resurser:
Behöver hjälp?
Hittar du inte din identitetsleverantör? Maila oss på dnnsupport@xecurify.com så hjälper vi dig att konfigurera SSO med din IDP och för snabb vägledning (via e-post/möte) om dina behov. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.
×