DNN OAuth Single Sign-On (SSO) med Facebook som OAuth-leverantör
DNN OAuth Single Sign-On (SSO) -autentiseringsleverantör ger möjlighet att aktivera OAuth Single Sign-On för din DotNetNuke-webbplats. Med Single Sign-On kan du bara använda ett lösenord för att komma åt din DotNetNuke-webbplats och tjänster. Vår autentiseringsleverantör är kompatibel med alla OAuth-kompatibla identitetsleverantörer . Här går vi igenom en steg-för-steg-guide för att konfigurera Single Sign-On (SSO) mellan DNN och Facebook med Facebook som OAuth-leverantör. För att veta mer om de andra funktionerna vi tillhandahåller för DNN OAuth Single Sign-On (SSO), klicka här.
Förutsättningar: Ladda ner och installation
Ladda ner
leverantören av DNN Oauth Single Sign On-autentisering med länken ovan.
Ladda upp installationspaketet dnn-oauth-single-sign-on_xxx_Install genom att gå in Inställningar > Tillägg > Installera tillägg.
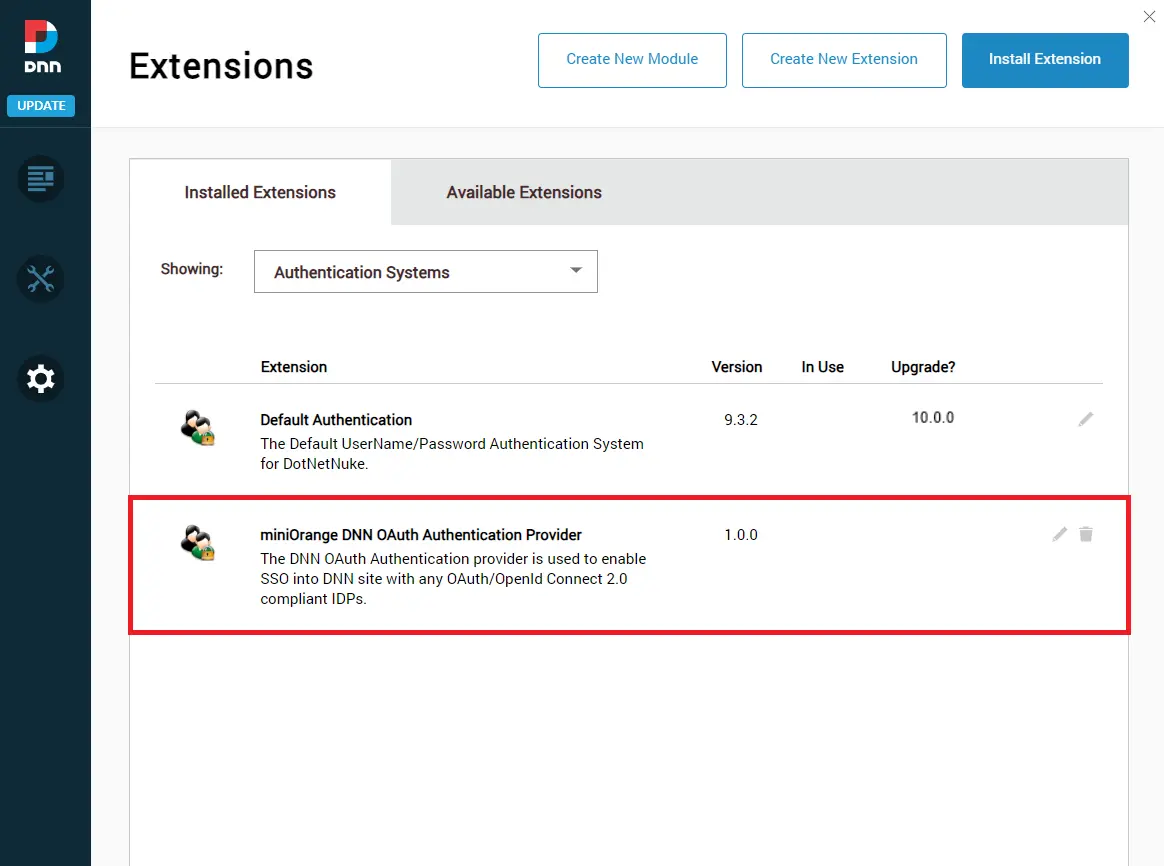
Nu under Fliken Installerade tillägg välj Autentiseringssystem. Här kan du se miniOrange DNN OAuth-autentiseringsleverantör.
Klicka bara på pennikonen som nämns i bilden nedan för att konfigurera DNN OAuth-autentiseringsleverantören.
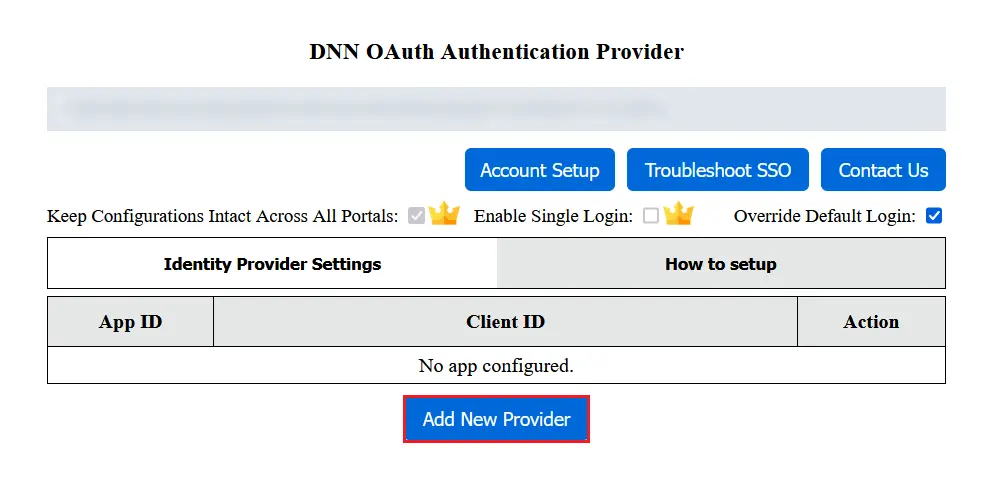
Gå nu till fliken webbplatsinställningar. Här kan du se DNN OAuth Authentication Provider Dashboard.
Du har slutfört installationen av autentiseringsleverantören på din DNN-webbplats.
Steg för att konfigurera DNN Single Sign-On (SSO) med Facebook som IDP
1. Konfigurera autentiseringsleverantör för att ställa in OAuth Single Sign-On (SSO)
För att konfigurera programmet i autentiseringsleverantören, klicka på knappen Lägg till ny leverantör på fliken Identitetsleverantörsinställningar.
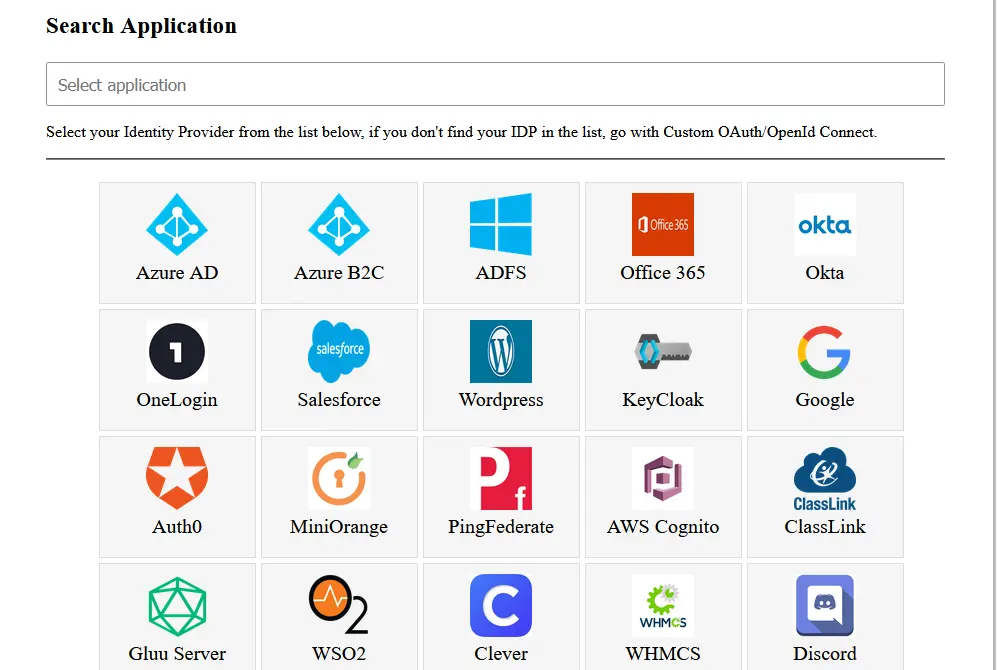
Välj din identitetsleverantör
Välja Facebook som identitetsleverantör från listan. Du kan också söka efter din identitetsleverantör med hjälp av sökrutan.
Ange nödvändiga uppgifter och klicka på skapa app.
Slutför säkerhetskontrollen och klicka på Skicka knapp.
Välja Facebook inloggning genom att klicka på inställningsknappen.
Välja Facebook-inloggning -> Inställningar under alternativet Produkter i navigeringsfältet.
Ange URL för återuppringning/omdirigering (från din DNN OAuth SSO-modul) i
Giltiga OAuth-omdirigerings-URI:er
fält. Klicka på Spara för att spara dina konfigurationer.
Obs: Dina Callback/Redirect URI bör vara https och inte http. Det är obligatoriskt när du konfigurerar Facebook som en OAuth-leverantör.
Gå till Inställningar -> Grundläggande för att se ditt app-id och apphemlighet som visas i bilden nedan.
Ange webbadressen till din sekretesspolicy i
Sekretesspolicy URL och välj en kategori från rullgardinsmenyn i fältet Kategori. Klicka sedan på Spara ändringar för att spara dina konfigurationer.
Kopiera ditt app-ID och din apphemlighet och spara det i din DNN OAuth SSO-modul under respektive fält.
Ändra din appstatus från Under utveckling till live genom att klicka på AV som visas i bilden nedan. Klicka sedan på bekräfta för att bekräfta din statusändring.
Du har framgångsrikt konfigurerat Facebook som OAuth-leverantör för enkel inloggning i din DNN-applikation.
3. Konfigurera OAuth-leverantör
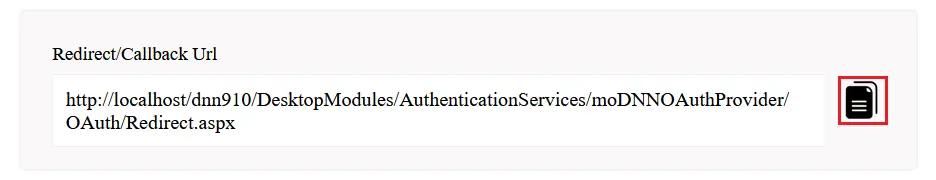
Kopiera URL:en för omdirigering/återuppringning och ge den till din OAuth-leverantör.
4. Konfigurera OAuth-klient
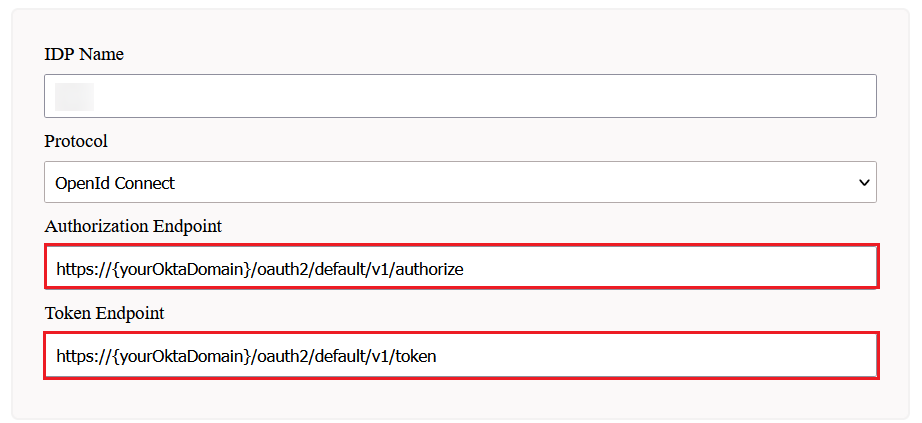
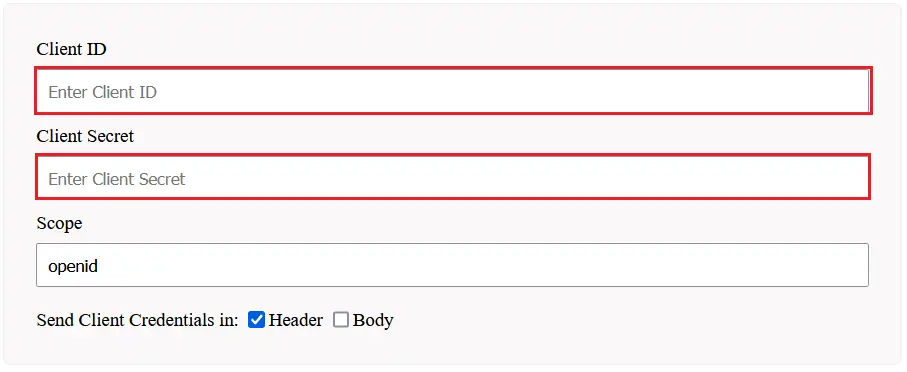
Inställd kund-ID, Klienthemlighet, uppdatera endpoints om det behövs och spara inställningarna.
5. Testa konfigurationen
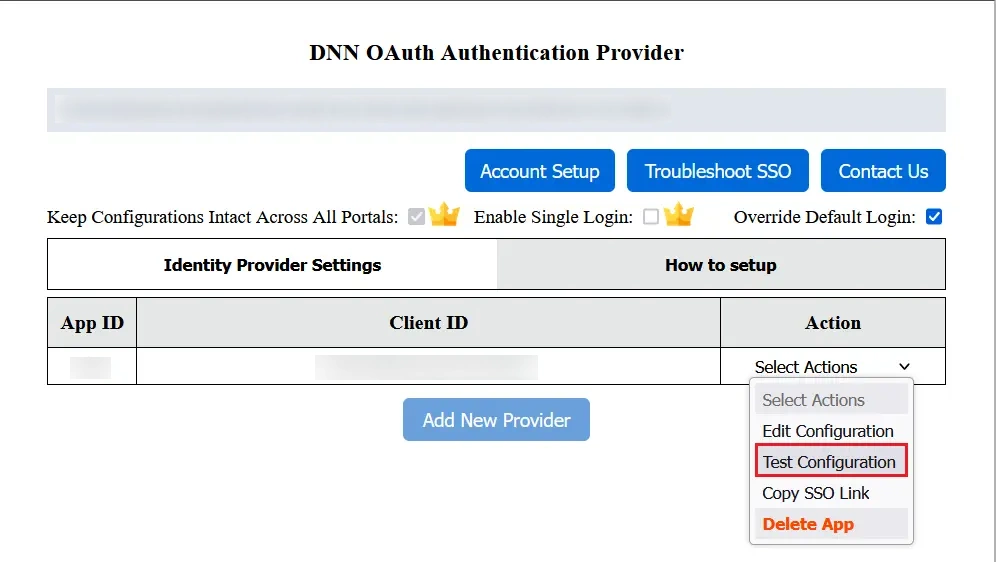
Gå nu till Inställningar för identitetsleverantör fliken.
Klicka på under de valda åtgärderna Testkonfiguration för att kontrollera om du har konfigurerat autentiseringsleverantören korrekt.
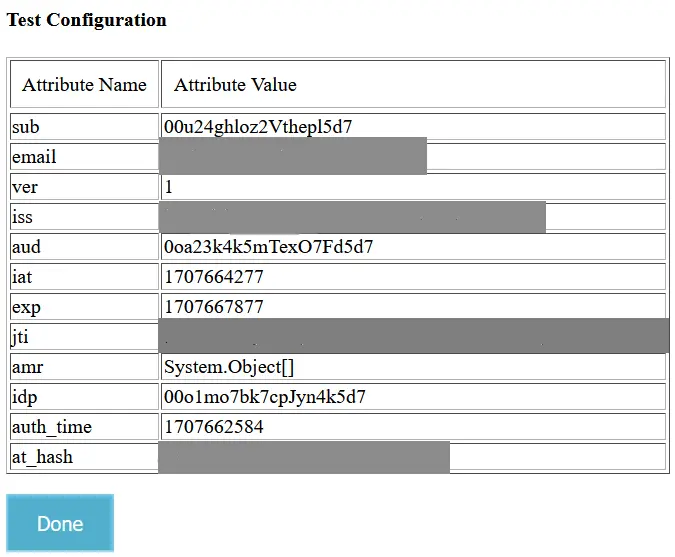
Efter lyckad konfiguration kommer du att få Attributnamn och Attributvärden i Test Configuration-fönstret.
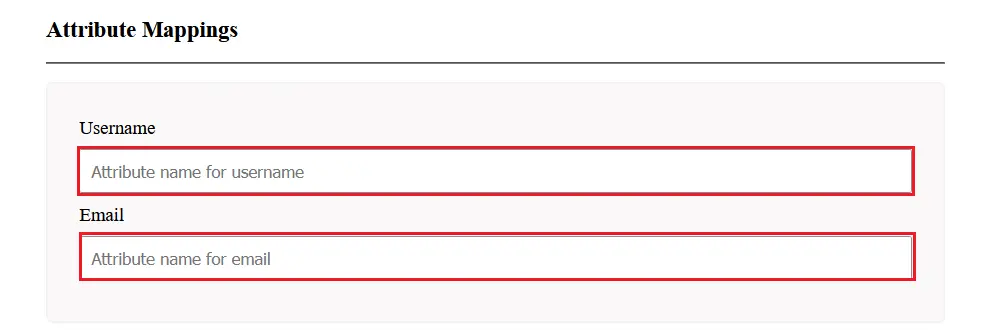
6. Attributmappning
För attributmappning välj Redigera konfiguration från rullgardinsmenyn Välj åtgärder.
Karta e-post och användarnamn med Attributnamn du kan se i Test Configuration-fönstret och spara inställningarna.
Du kan konfigurera ASP.NET OAuth Single Sign-On (SSO) -modulen med valfri identitetsleverantör, till exempel ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 eller till och med med din egen anpassade identitetsleverantör.
Hittar du inte din identitetsleverantör? Maila oss på dnnsupport@xecurify.com så hjälper vi dig att konfigurera SSO med din IDP och för snabb vägledning (via e-post/möte) om dina behov. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.
×
×
Hej där!
Behövs hjälp? Vi är här!
Kontakta miniOrange Support
Tack för din förfrågan.
Om du inte hör från oss inom 24 timmar, skicka gärna ett uppföljningsmail till info@xecurify.com