Steg för att konfigurera DNN SAML Single Sign-On (SSO) Authentication Provider
Steg 1: Ladda ner och installera SAML-autentiseringsleverantören i DotNetNuke.
-
Ladda ner
paketet för DNN SAML Single Sign-On (SSO) Authentication Provider.
-
Ladda upp installationspaketet dnn-saml-single-sign-on_xxx_Install genom att gå in Inställningar > Tillägg > Installera tillägg.
Steg 2: Lägga till autentiseringsleverantör på DNN-sidan.
- Nu under Fliken Installerade tillägg välj Autentiseringssystem.Här kan du se miniOrange DNN SAML Authentication Plugin.
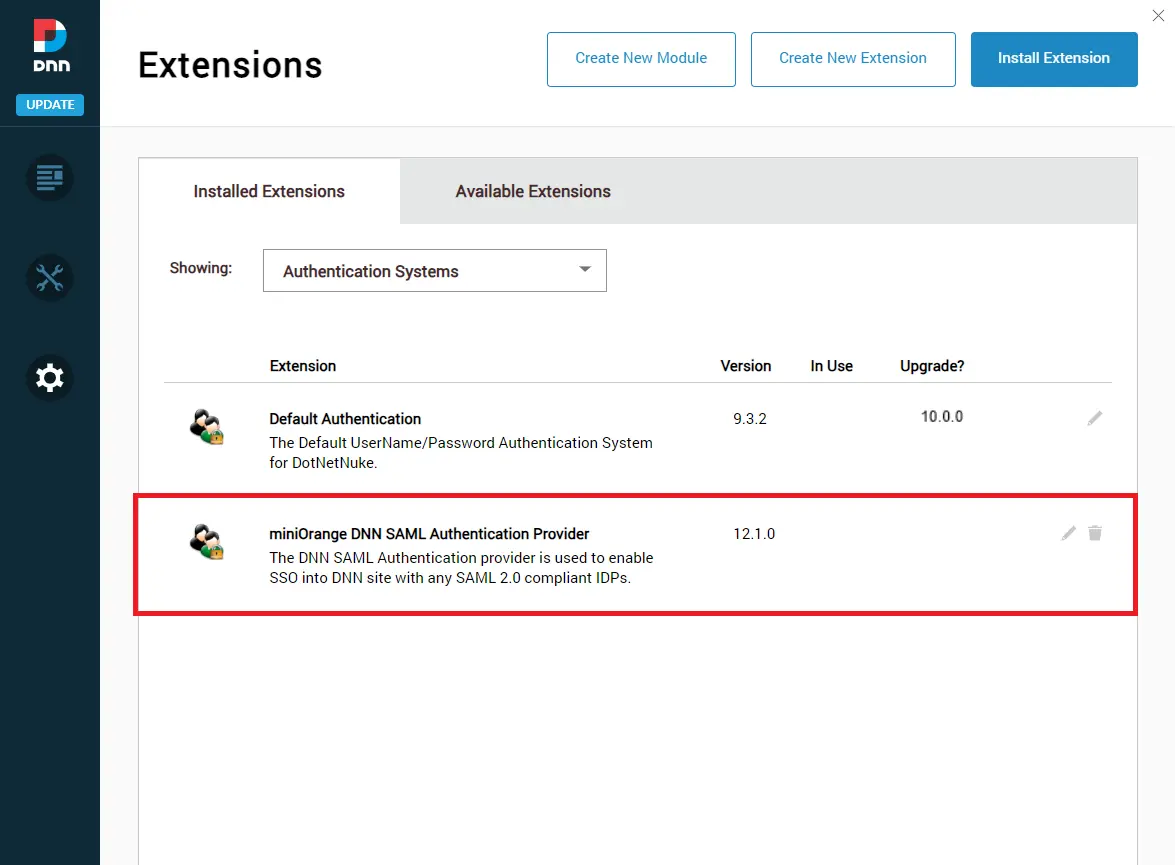
- Klicka bara på pennikonen som nämns i bilden nedan för att konfigurera DNN SAML-autentiseringsleverantören.

- Gå nu till fliken webbplatsinställningar. Här kan du se DNN SAML Authentication Provider Dashboard.

-
Du är klar med installationen av modulen på din DNN-webbplats.
Steg 3: Konfigurera autentiseringsleverantör för att ställa in SAML Single Sign-On (SSO)
- För att konfigurera applikationen i autentiseringsleverantören, klicka på Lägg till nytt IdP knapp i Fliken Identitetsleverantörsinställningar.
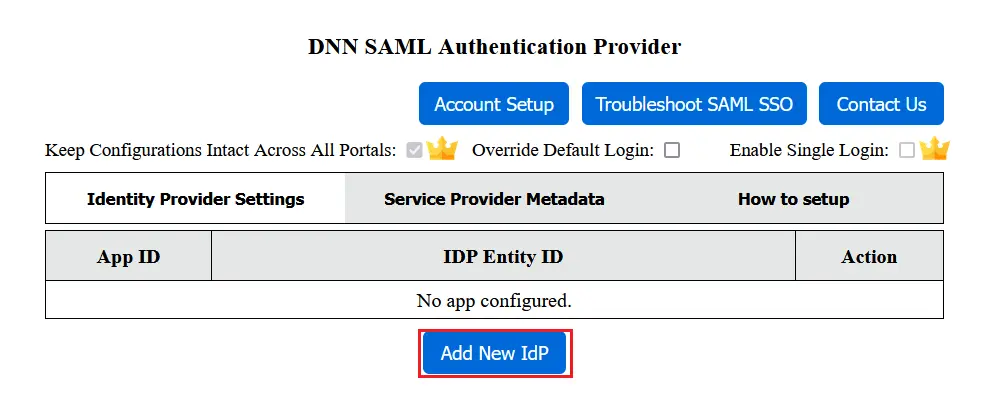
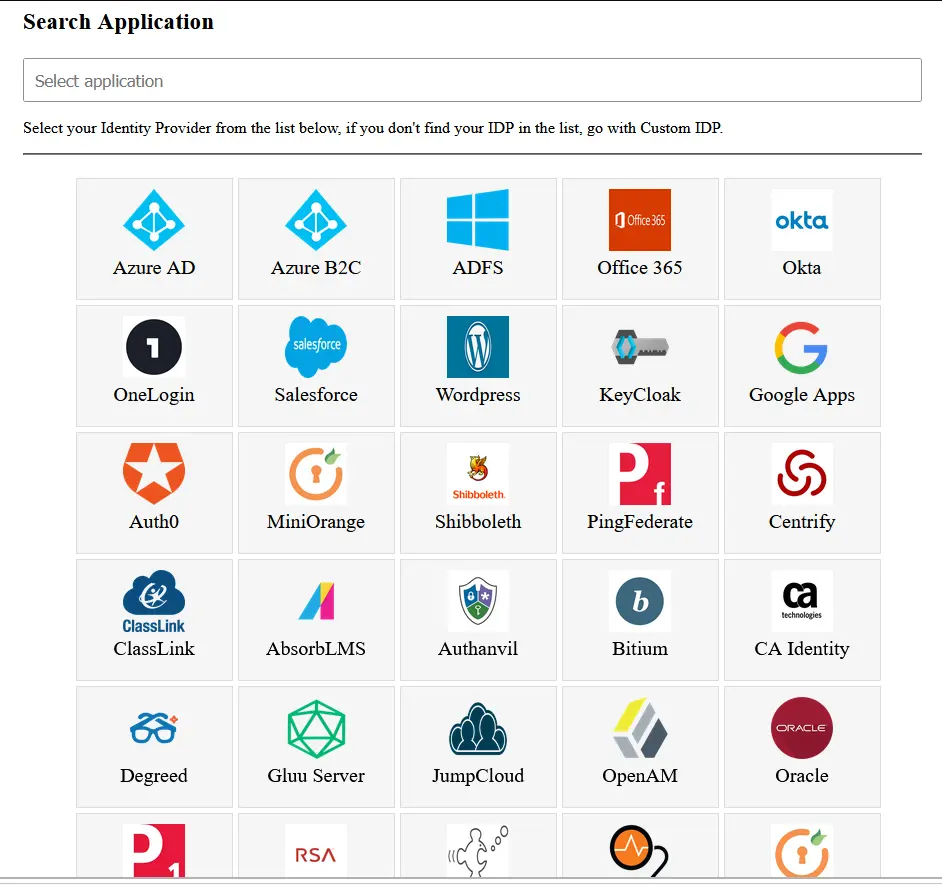
A] Välj din identitetsleverantör
-
Välj din Identitetsleverantör från listan. Om du inte hittar din identitetsleverantör i listan väljer du Custom IDP. Du kan också söka efter din identitetsleverantör med hjälp av sökrutan.
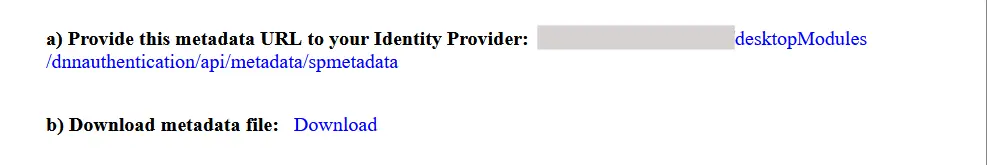
B] Konfigurera din identitetsleverantör
-
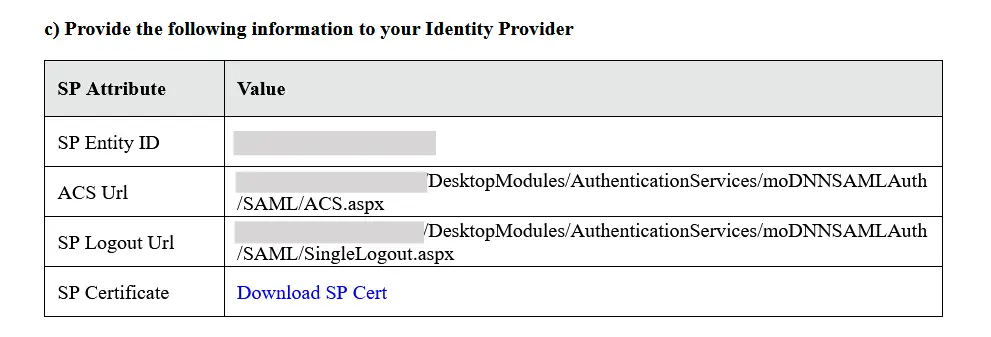
Under fliken Service Provider Settings kan du ladda ner SP-metadata som ett XML-dokument eller kopiera metadata-url.
-
Alternativt kan du kopiera och klistra in SP Entity ID och ACS URL från SP-metadatatabellen till din IdP-konfigurationssida.
C] Konfigurera din tjänsteleverantör
-
För att ladda upp IdP:s metadata kan du använda
Ladda upp IdP-metadata under fliken Identitetsleverantörsinställningar, om du har IdP-metadata-URL eller IdP-metadata .xml-fil.
-
Alternativt kan du kopiera IDP-enhets-ID och
Webbadress för enkel inloggning värden från IdP och fyll i dem under fliken Identity Provider Settings.
Steg 4: Testa SAML SSO
-
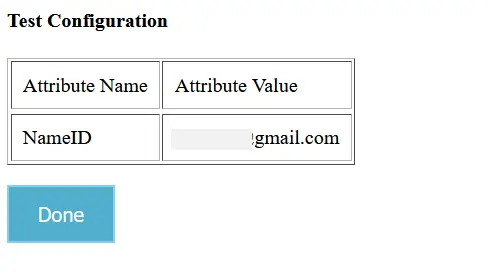
Klicka på Testkonfiguration för att kontrollera om du har konfigurerat plugin-programmet korrekt.
-
Efter lyckad konfiguration kommer du att få Attributnamn och Attributvärden i Test Configuration-fönstret.
Steg 5: Attributmappning
-
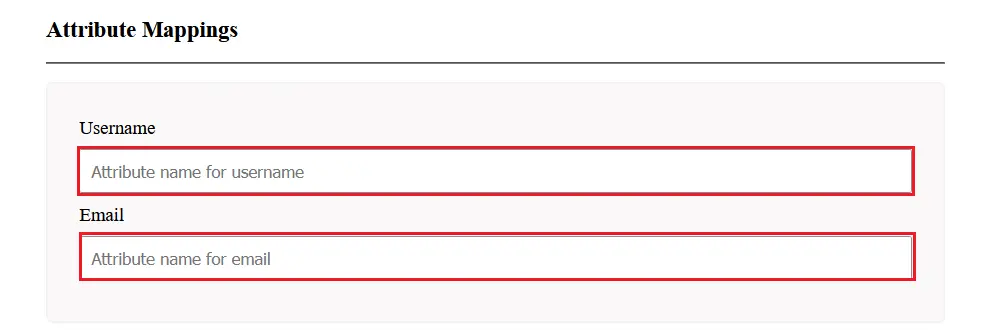
För attributmappning välj Redigera konfiguration från rullgardinsmenyn Välj åtgärder.
-
Karta e-post och användarnamn med Attributnamn du kan se i Test Configuration-fönstret och spara inställningarna.
Steg 6: Skaffa länken Single Sign-On (SSO) för din ansökan
-
Du kan hitta SSO-länk i Åtgärdsläge in Programlista av autentiseringsleverantören.

Du kan konfigurera SiteFinity SAML 2.0 Single Sign-On (SSO)-modulen med valfri identitetsleverantör, såsom ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 eller till och med med din egen anpassade identitetsleverantör . miniOrange ASP.NET SAML 2.0 Connector stöder språken C# och Visual Basic .
Vi tillhandahåller även ASP.NET SAML Single Sign-On-modulen för att konfigurera Single Sign-On till dina anpassade ASP.NET-applikationer. Klicka här för att läsa mer.
miniOrange erbjuder även moduler för integration med äldre appar som Active Directory, SiteMinder, Radius, Unix och så vidare. Med hjälp av SAML-, OAuth-, OpenID-, ADFS- och WSFED-protokoll kan vi även hjälpa dig att lägga till inloggning/autentisering på din Umbraco-webbplats.
Ytterligare resurser



 Installationsguide
 Videoguide


