
Översikt och konfiguration av Drupal API-autentiseringsfunktioner
Översikt
Drupals API-autentiseringsmodul erbjuder viktiga funktioner för att säkra JSON API och REST API:er. Den möjliggör blockering eller tillåtelse av specifika IP-adresser, begränsning av åtkomst till utvalda eller anpassade API-slutpunkter och tillämpning av rollbaserade kontroller för att hantera API-åtkomst. Flood Control hjälper till att förhindra brute-force-attacker, och Token Revocation möjliggör återkallelse av tidigare utfärdade åtkomsttokens.



- Använder Composer
- Använder Drush
- Manuell installation

Rollbaserad åtkomst:
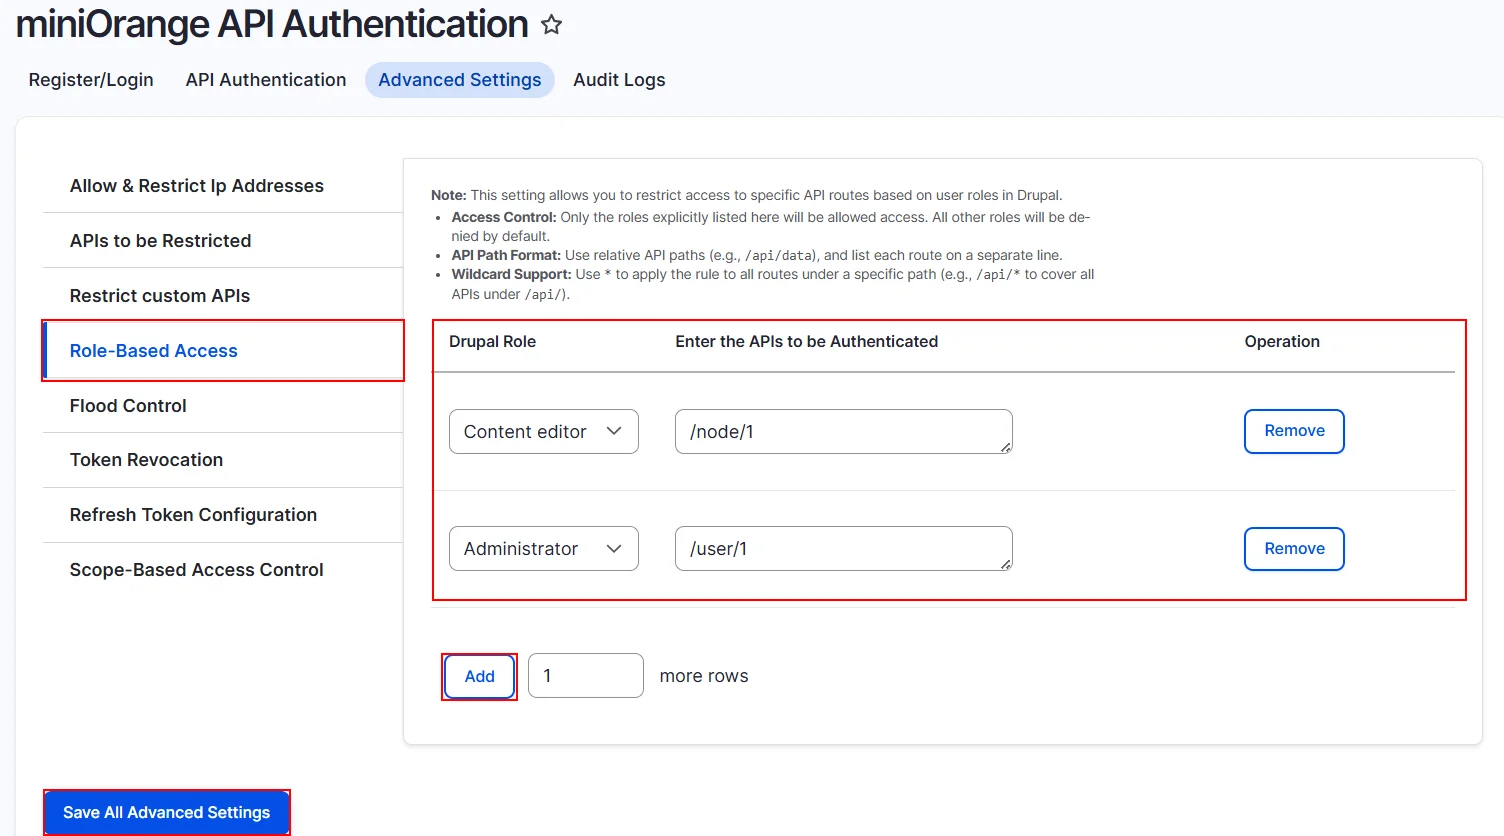
Inställningen Rollbaserad åtkomst i Drupal låter dig kontrollera åtkomst till specifika API-rutter baserat på användarroller. Genom att konfigurera det här alternativet kan du definiera vilka roller som har åtkomst till vissa slutpunkter medan alla andra roller begränsas. Detta säkerställer att känsliga API:er förblir skyddade och endast tillgängliga för behöriga användare.
- Navigera till avancerade inställningar flik i modulen.
- Från den vertikala fliken väljer du Rollbaserad åtkomst.
- Välj den Drupal-roll du vill ge API-åtkomst till och ange sedan de API-rutter som den valda rollen ska ha åtkomst till.
- Endast den valda Drupal-rollen kommer att kunna komma åt de angivna API:erna.
- För att lägga till fler Drupal-roller, klicka bara på Lägg till knappen nedan.
- När du är klar klickar du på Spara alla avancerade inställningar knapp.
Begränsa anpassade API:er:
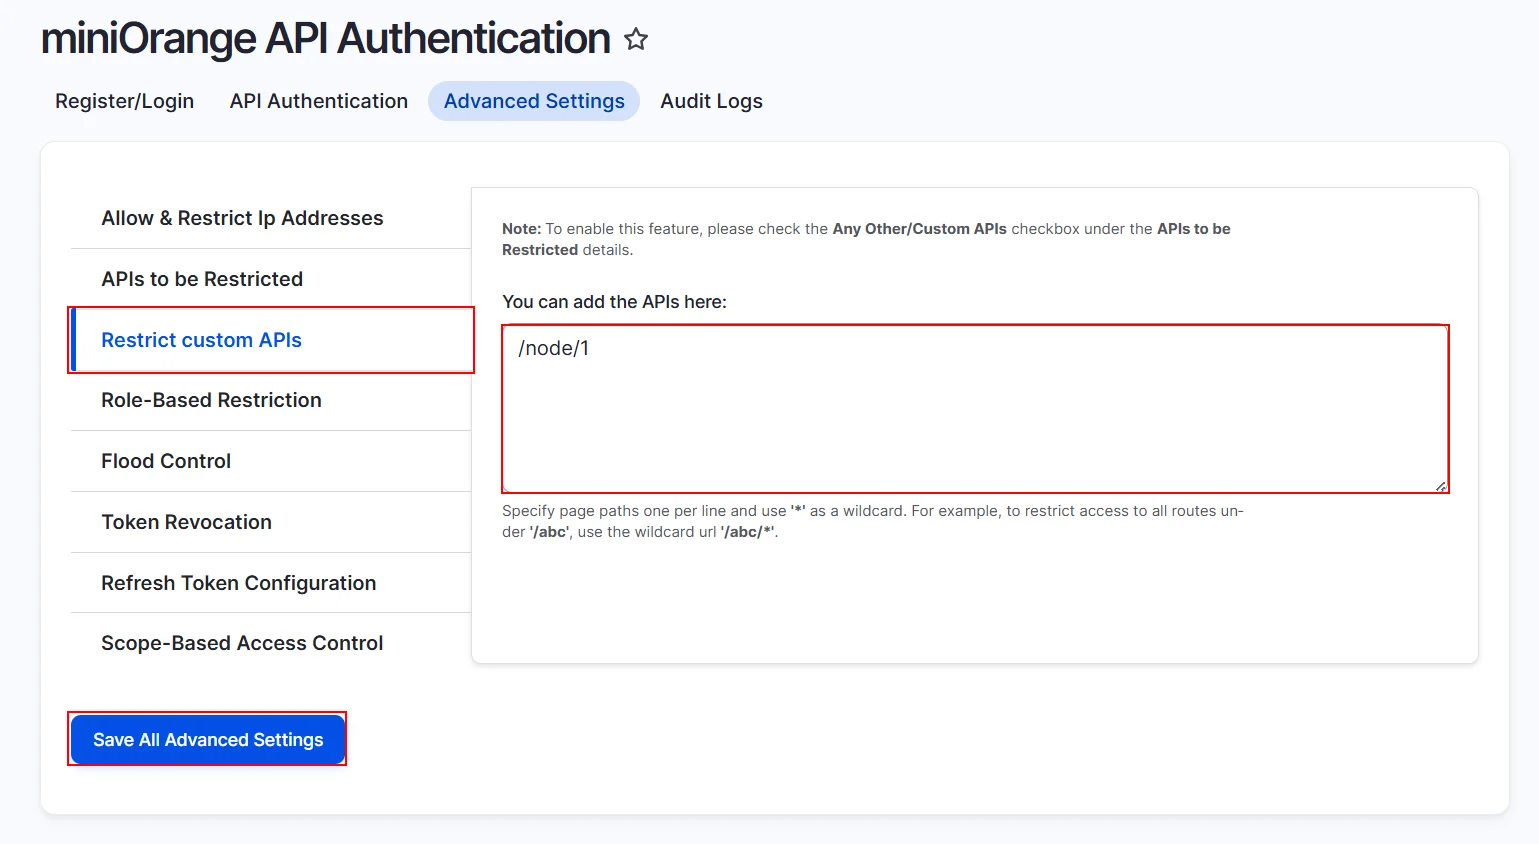
Funktionen Begränsa anpassade API:er låter administratörer begränsa åtkomsten till utvalda anpassade API:er. Den skyddar dina API:er och säkerställer att de används på ett säkert sätt.
- Navigera till avancerade inställningar flik i modulen.
- Från den vertikala fliken väljer du Begränsa anpassade API:er.
- Ange det anpassade API som du vill begränsa i Du kan lägga till API:erna här fält. För att lägga till flera API:er, ange vart och ett på en ny rad.
- När du är klar klickar du på Spara alla avancerade inställningar knapp.
Tillåt och begränsa IP-adresser:
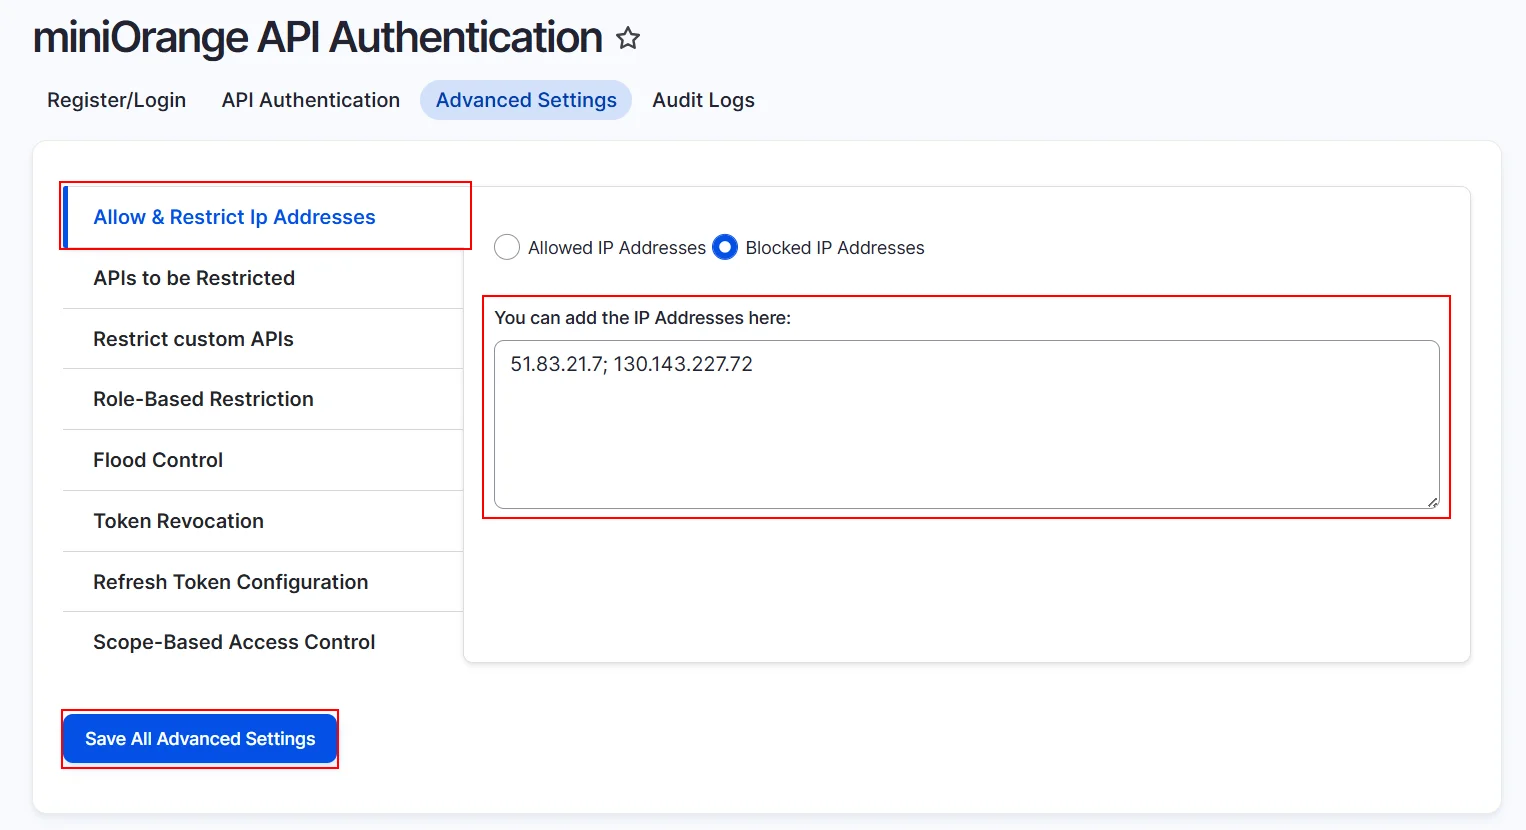
Funktionen Tillåt och begränsa IP-adresser förbättrar API-säkerheten genom att kontrollera åtkomst via IP-adresser. Du kan endast tillåta betrodda IP-adresser eller blockera specifika, vilket säkerställer att endast auktoriserade system kan använda API:erna.
- Navigera till avancerade inställningar flik i modulen.
- Från den vertikala fliken väljer du Tillåt och begränsa IP-adresser.
- Välj om du vill tillåta eller blockera IP-adresser.
- Ange IP-adressen i Du kan lägga till IP-adresserna här fält. Om du vill lägga till flera IP-adresser, separera dem med semikolon (;).
- När du är klar klickar du på Spara alla avancerade inställningar knapp.
API:er som ska begränsas:
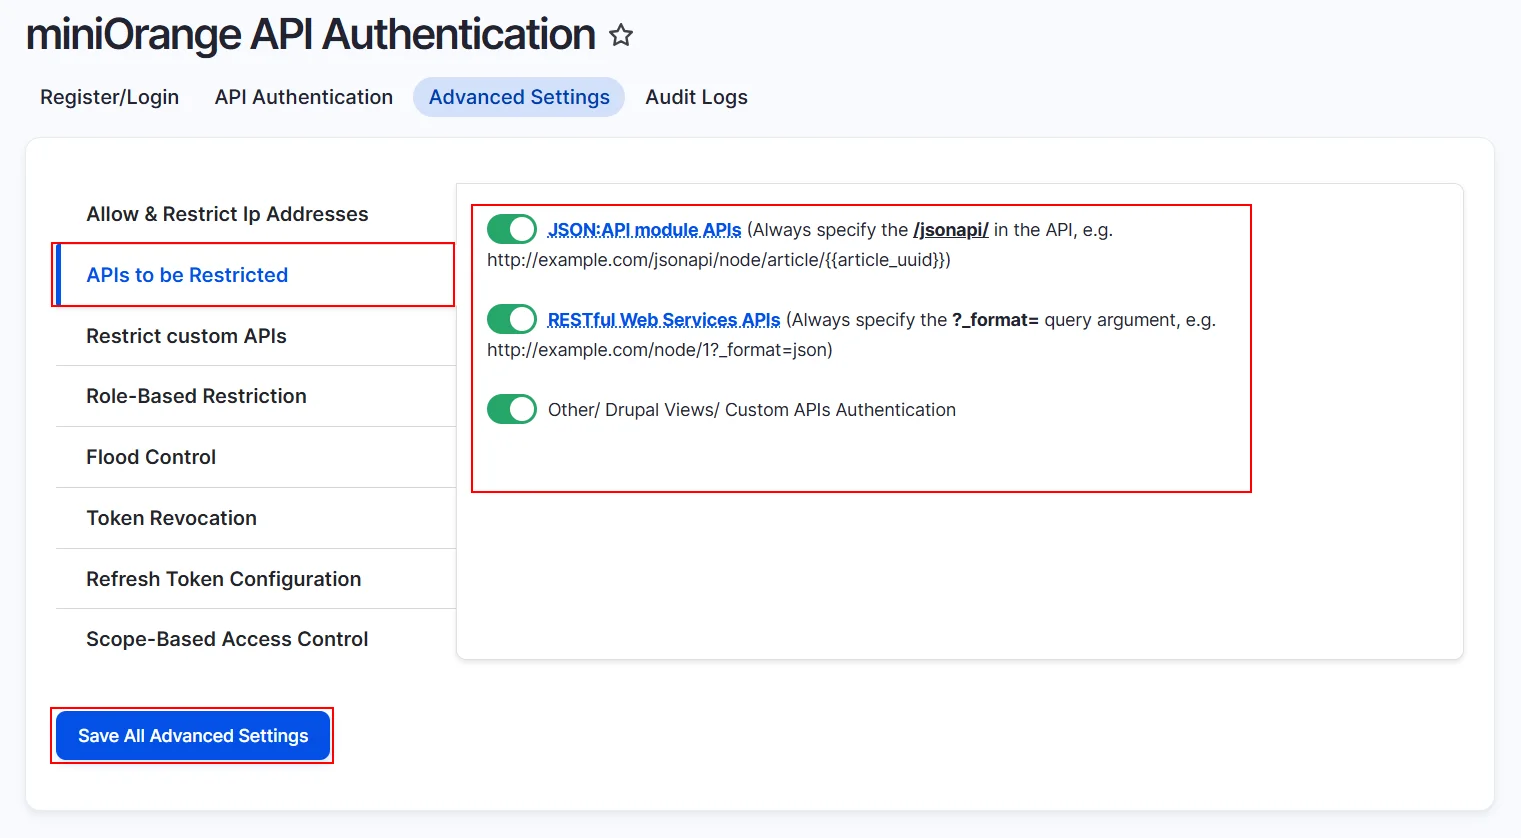
Funktionen API:er som ska begränsas låter dig kontrollera åtkomst till specifika API:er, inklusive JSON-API:er, RESTful-API:er och anpassade API:er. Den förbättrar säkerheten genom att framtvinga autentisering för dessa API:er.
- Navigera till avancerade inställningar flik i modulen.
- Från den vertikala fliken väljer du API:er som ska begränsas.
- Markera kryssrutan för den typ av API du vill begränsa. När du gör API-förfrågningar, se till att förfrågningsformatet för både JSON- och REST-API:er matchar formatet som anges i modulen.
- När du är klar klickar du på Spara alla avancerade inställningar knapp.
Översvämningskontroll:
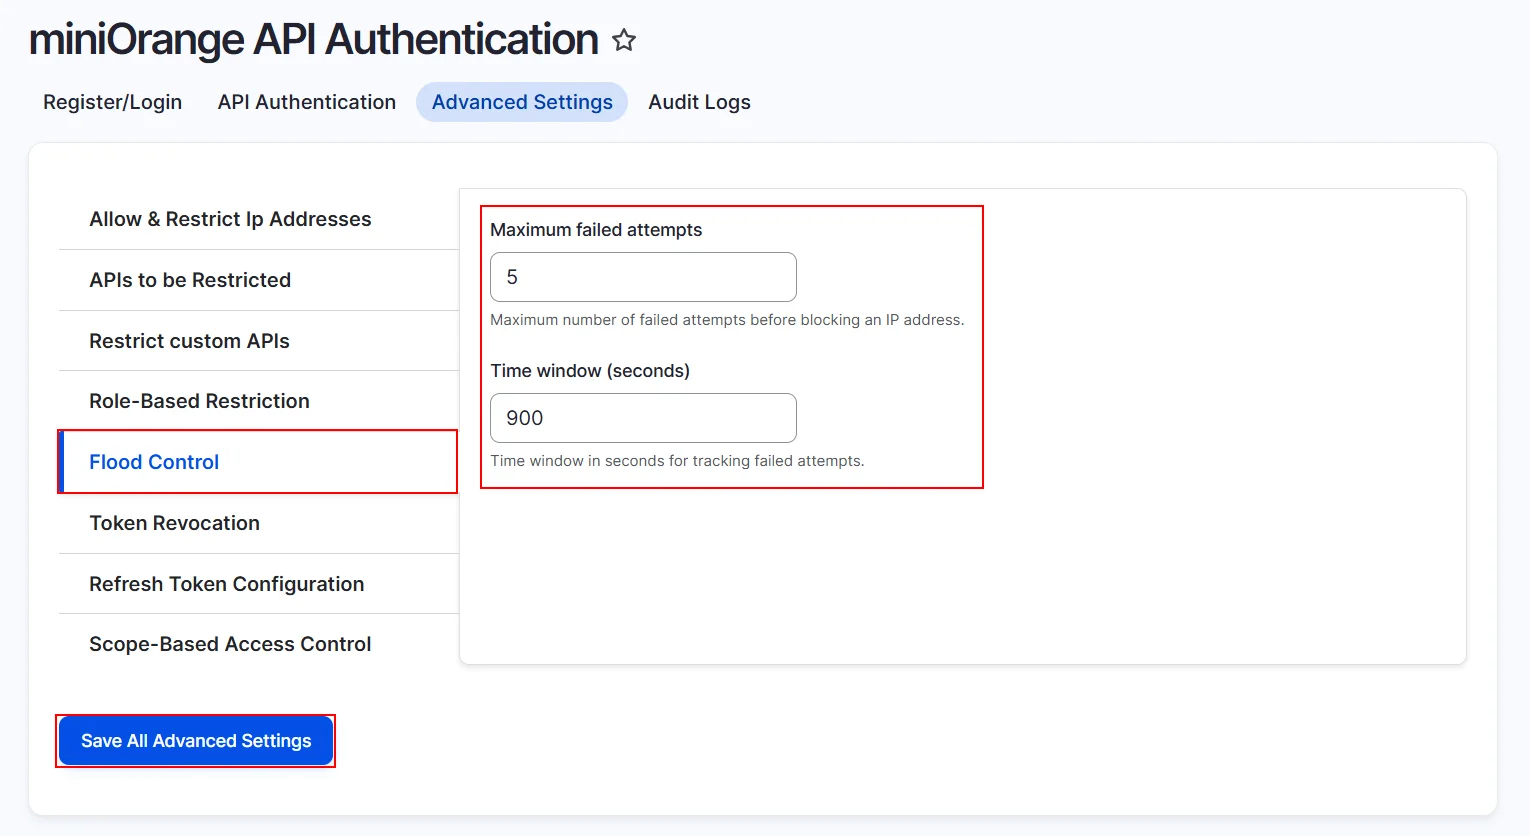
Den begränsar antalet misslyckade autentiseringsförsök som tillåts inom en viss tidsram för varje användarkonto eller IP-adress. När gränsen är nådd blockeras ytterligare inloggningsförsök under det konfigurerade tidsfönstret.
- Navigera till avancerade inställningar flik i modulen.
- Från den vertikala fliken väljer du Översvämningskontroll.
- Enligt Maximalt antal misslyckade försök, ange antalet misslyckade inloggningsförsök som tillåts innan en IP-adress blockeras.
- In Tidsfönster (sekunder), ange hur länge misslyckade inloggningsförsök ska spåras.
- När du är klar klickar du på Spara alla avancerade inställningar knapp.
Återkallelse av token:
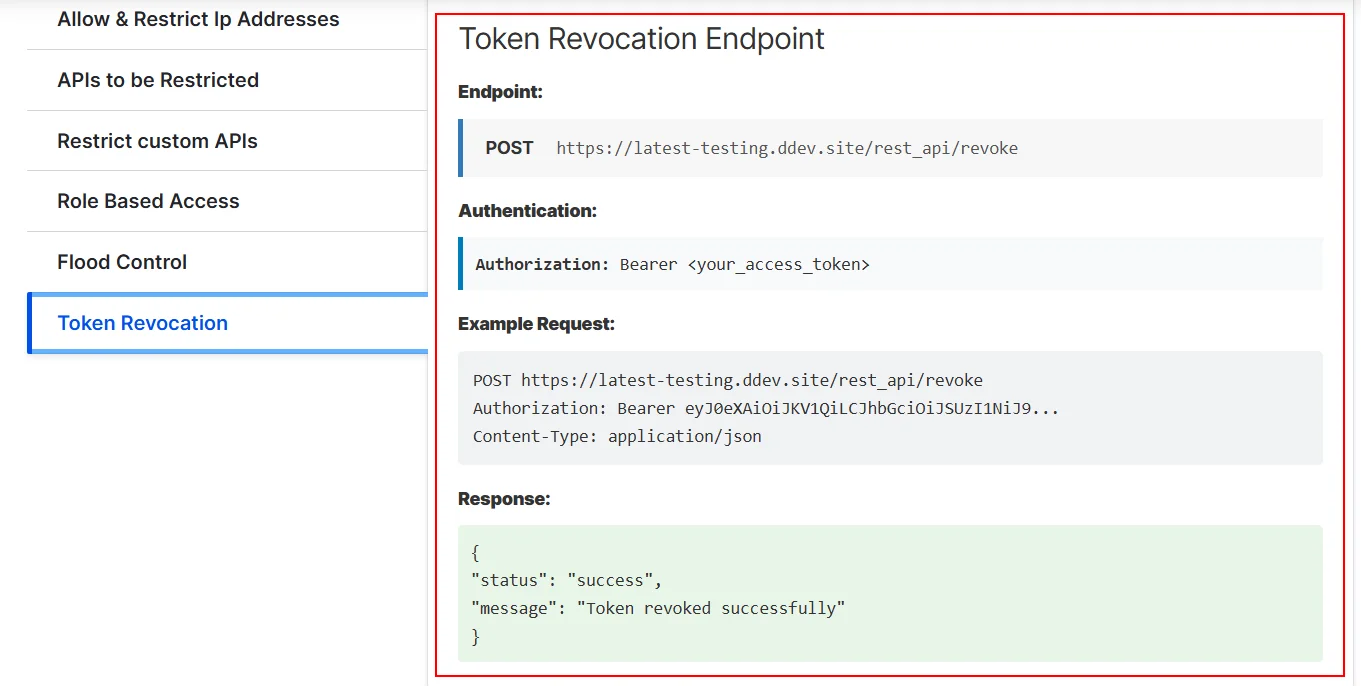
Denna slutpunkt används för att återkalla en åtkomsttoken som genererats av modulen. Skicka en POST-begäran till slutpunkten med autentiseringsmetoden OAuth/Access Token aktiverad och inkludera den token som ska återkallas i begäran.
- Navigera till avancerade inställningar flik i modulen.
- Från den vertikala fliken väljer du Återkallelse av token.
- Använd återkallningsslutpunkten:
https://your-drupal-site/rest_api/revoke
- Auktorisering: Bärartoken: Om token är giltig svarar API:et med ett meddelande som bekräftar att token har återkallats.
- Skicka en POST-begäran till slutpunkten med ovanstående parametrar.
- Vid lyckad återkallelse får du ett svar:
{ "status": "framgång", "meddelande": "Token återkallad" }
Relaterade artiklar
Om konfigurationen inte lyckades, vänligen kontakta oss på drupalsupport@xecurify.com . Vänligen bifoga en skärmdump av felfönstret så hjälper vi dig att lösa problemet och vägleder dig genom installationen.


