
Konfigurera Facebook Single Sign-On (SSO) med OAuth för WordPress
Översikt
Att konfigurera Facebook-inloggning för sociala medier på WordPress (Facebook SSO) med OAuth2 är enkelt med OAuth / OpenID Connect Single Sign-On (SSO)-pluginet för WordPress. Du kan konfigurera pluginet med hjälp av olika andra leverantörer av sociala medier / anpassade OAuth- och OIDC-leverantörer. Det stöder avancerade Single Sign-On (SSO)-funktioner som attributmappning för användarprofiler, rollmappning etc. Här går vi igenom en guide för att konfigurera SSO mellan WordPress och Facebook. I slutet av den här guiden bör användare kunna logga in på WordPress från Facebook. För att veta mer om andra funktioner vi tillhandahåller i OAuth Single Sign-On (OAuth & OpenID Connect Client)-pluginet för WordPress kan du klicka här.





Förutsättningar: Ladda ner och installation
- Logga in på din WordPress-instans som admin.
- Gå till WordPress Dashboard -> Plugins och klicka på Lägg till en ny.
- Sök efter en OAuth-plugin för enkel inloggning (SSO) för WordPress och klicka på installera nu.
- När du har installerat klicka på Aktivera.
Steg för att konfigurera Facebook Single Sign-On (SSO)-inloggning i WordPress
1. Konfigurera Facebook som OAuth-leverantör
- För att komma igång, gå till Facebooks utvecklarkonsol, klicka på här. och registrera dig/logga in med ditt Facebook-utvecklarkonto.

- Gå till sidan för Facebook Developers-appar och klicka på Skapa app knappen för att lägga till en ny app.

- Välj sedan Tillåt personer att logga in med sitt Facebook-konto alternativ som användningsfall och tryck Nästa.

- Ange app Namn och Lägg till kontakt e-post för din Facebook-app och klicka sedan på Skapa app för att spara dina inställningar.

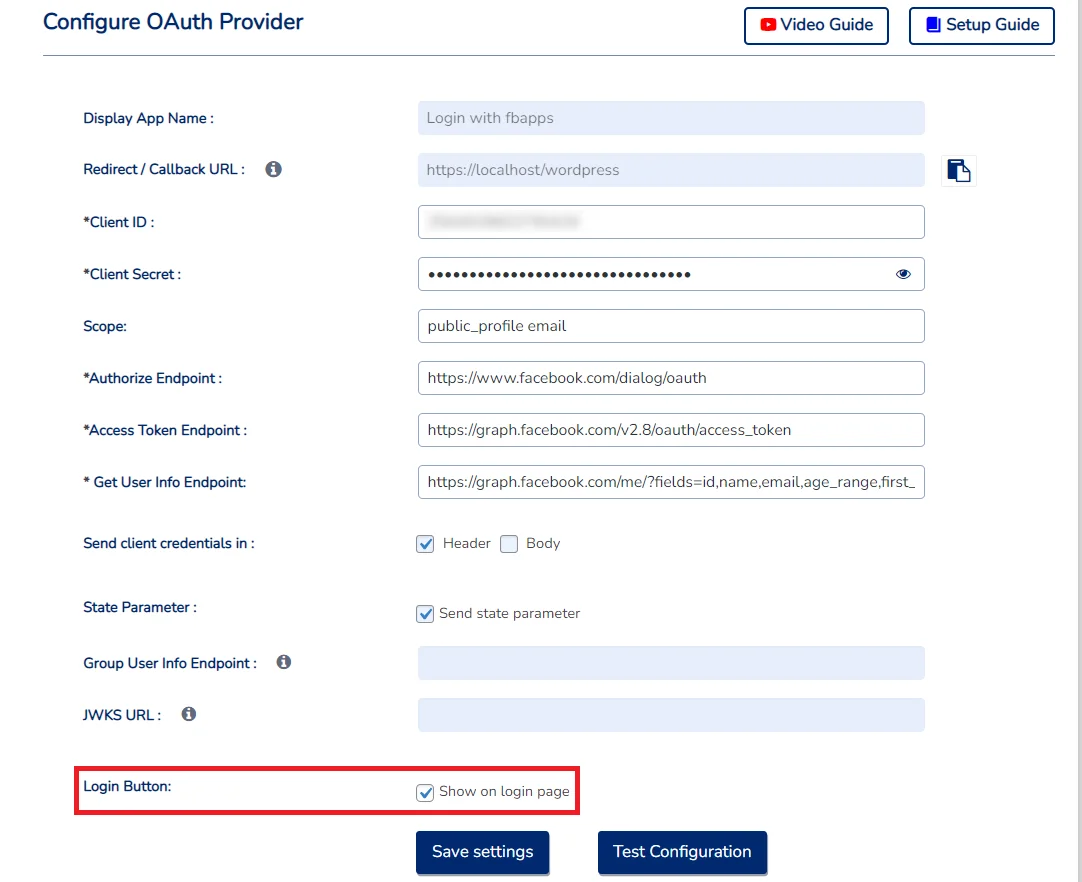
- Gå till Appinställningar -> Grundläggande för att se ditt app-id och apphemlighet. De app-id är din kund-ID och Appens hemlighet är din KlienthemlighetHa dessa värden till hands eftersom du kommer att behöva dem senare för att konfigurera miniOrange OAuth Single Sign-On SSO-pluginet (se bilderna nedan).
- Appdomän: Skriv din webbplats domän där.
- Sekretesspolicy URL: Fyll i den här rutan med URL:en som är länkad till din webbplats integritetspolicy.
- Användarvillkor: Fyll i den här rutan med webbadressen som är länkad till din webbplats användarvillkorssida.
- Radering av användardata: i rullgardinsmenyn väljer du URL för instruktion om dataradering (Ange URL:en till din sida med instruktionerna om hur användare kan ta bort sina konton på din webbplats).
- Välj ett kategori från rullgardinsmenyn i fältet Kategori och välj Appens syfte alternativet som beskriver din app bäst och tryck sedan på Spara ändringar för att spara dina konfigurationer.


- Scrolla nu ner och klicka på Lägg till plattform knapp. Välj Webbplats alternativet eftersom du försöker integrera din Facebook-inloggning med en webbplats. Klicka på Nästa.

- Ange sedan Webbadress (från din miniOrange OAuth Single Sign-On) och klicka Spara. Klicka sedan Fortsätta.

- Klicka på Användningsområden fliken på vänster sida och klicka sedan på Customize knappen som visas bredvid Autentisering och skapande av konto punkt.

- Under behörigheter avsnitt, hitta e-mail tillstånd och klicka på Lägg till knapp.

Som standard har din applikation endast standardåtkomst för behörigheterna "public_profile" och "email", vilket innebär att bara du kan logga in med den. För att få avancerad åtkomst måste du gå igenom företagsverifieringen, som du kan starta på fliken Verifiering till vänster.

- Enligt Facebook-inloggning >> inställningar avsnitt klicka på Gå till Inställningar knappen för att lägga till omdirigerings-/återuppringnings-URL:en.

- In i Giltiga OAuth-omdirigerings-URI:er fältet lägg till Redirect/Callback URL som du får från miniOrange OAuth Single Sign-On (SSO) plugin. Klicka på Spara ändringar knapp.

- För närvarande är din app i utvecklingsläge, vilket också innebär att personer utanför ditt företag inte kan använda den. När din verifiering är klar klickar du på Gå och lev fliken och publicera din app genom att klicka på Gå och lev knappen längst nere till höger. Innan du trycker på den rekommenderas det att du kontrollerar stegen som anges på sidan "Gå live", om du har konfigurerat allt korrekt.

Du har konfigurerat Facebook som social inloggning (OAuth-leverantör) på din WordPress-webbplats.
Steg 2: Konfigurera WordPress som OAuth-klient
- Gratis
- Premium

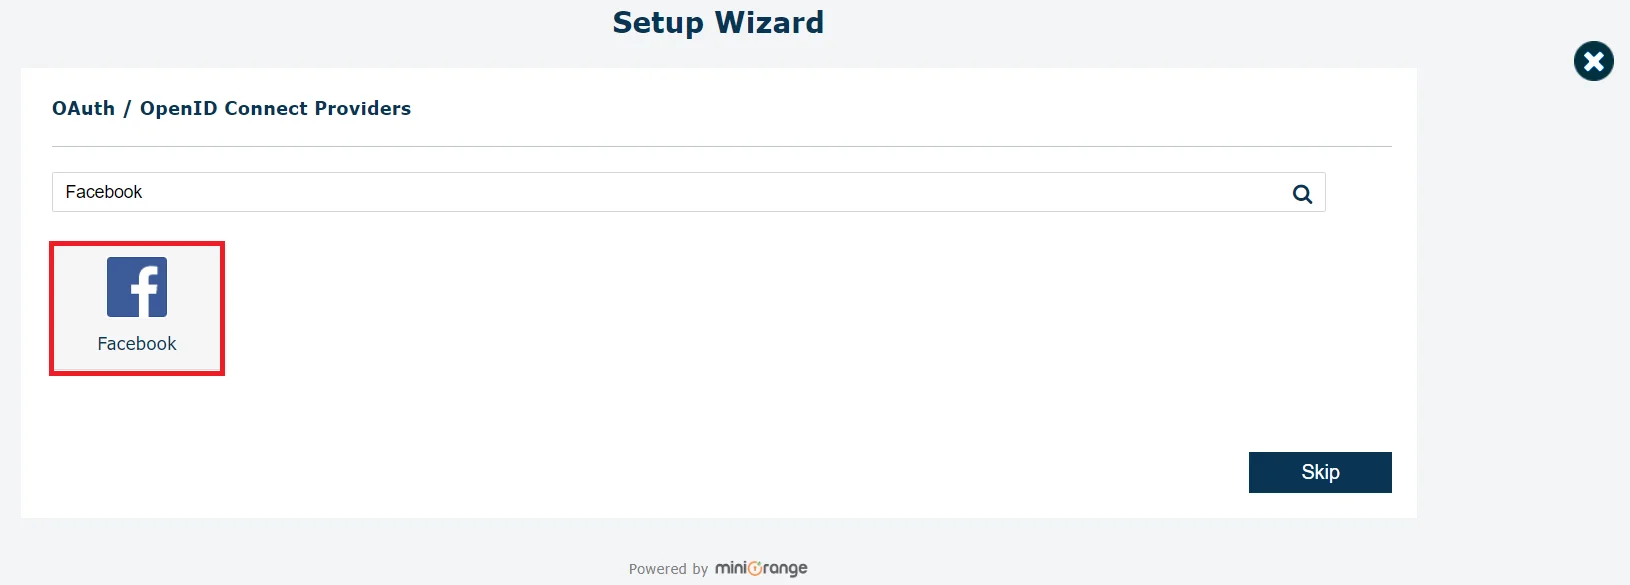
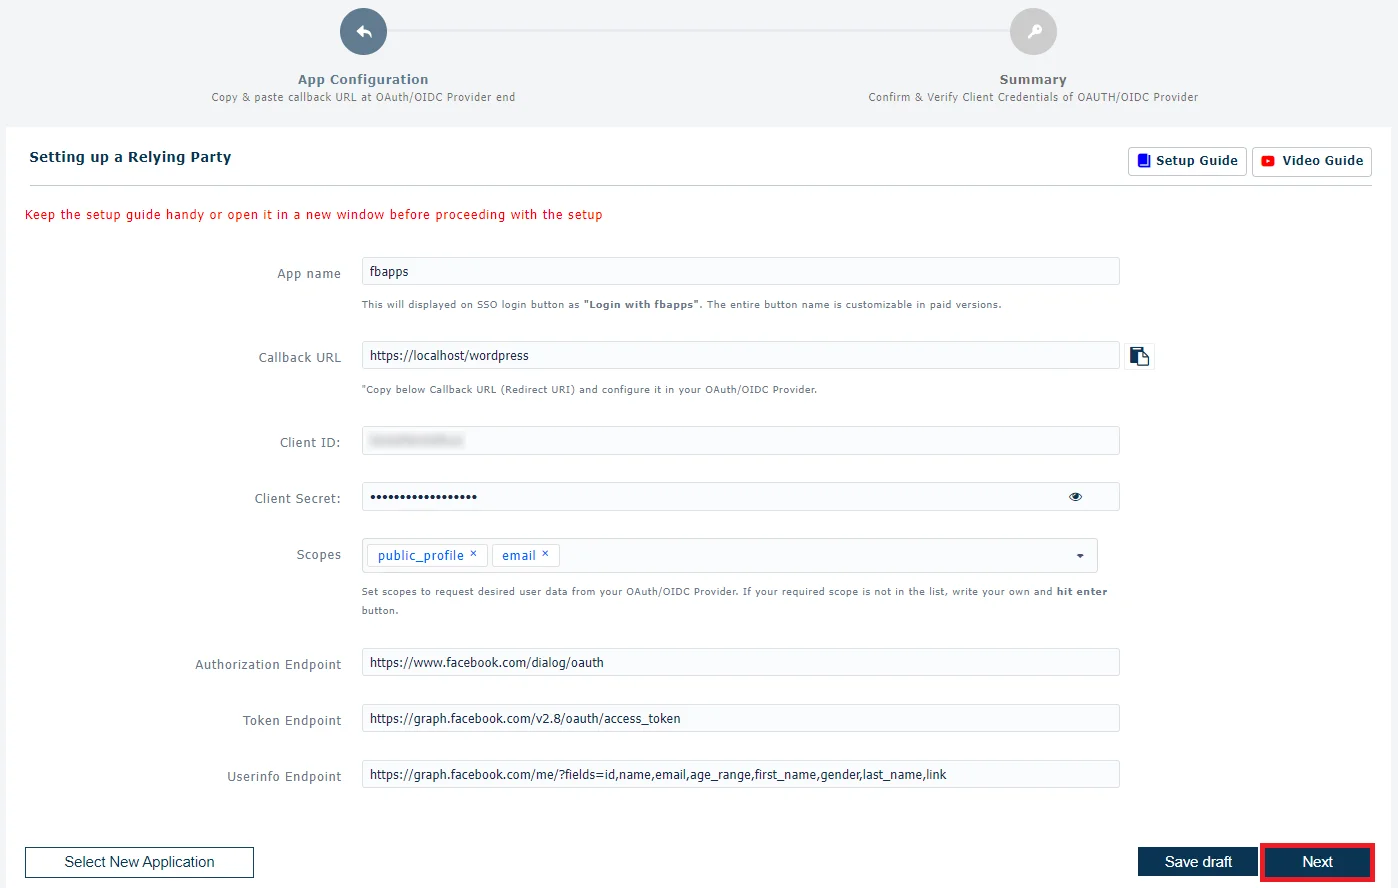
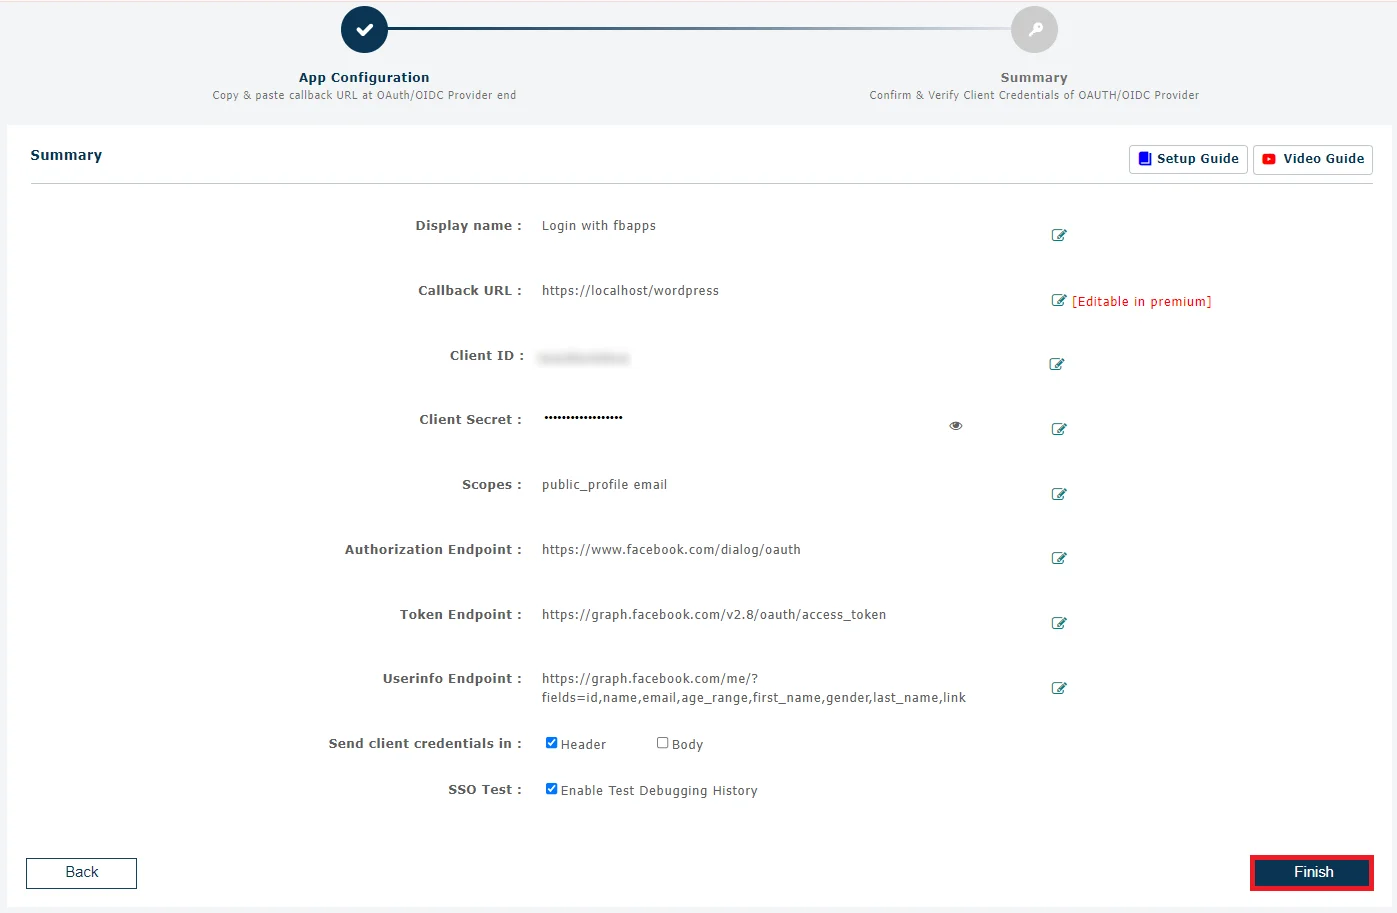
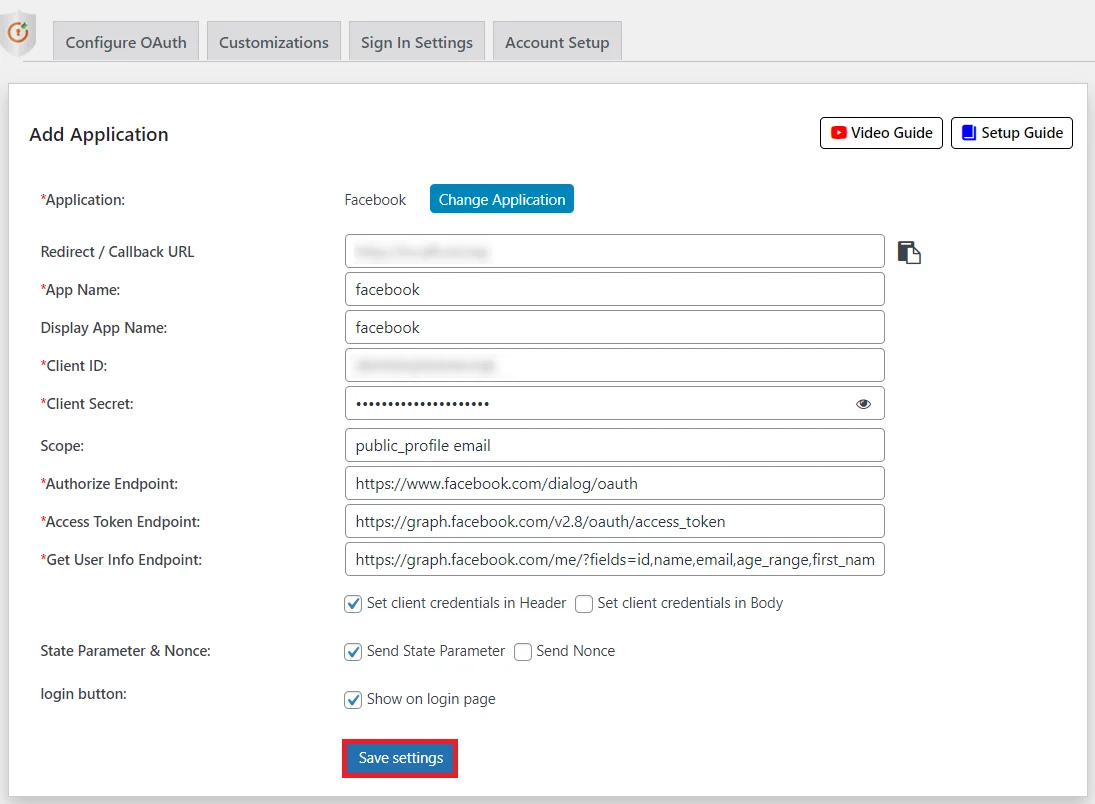
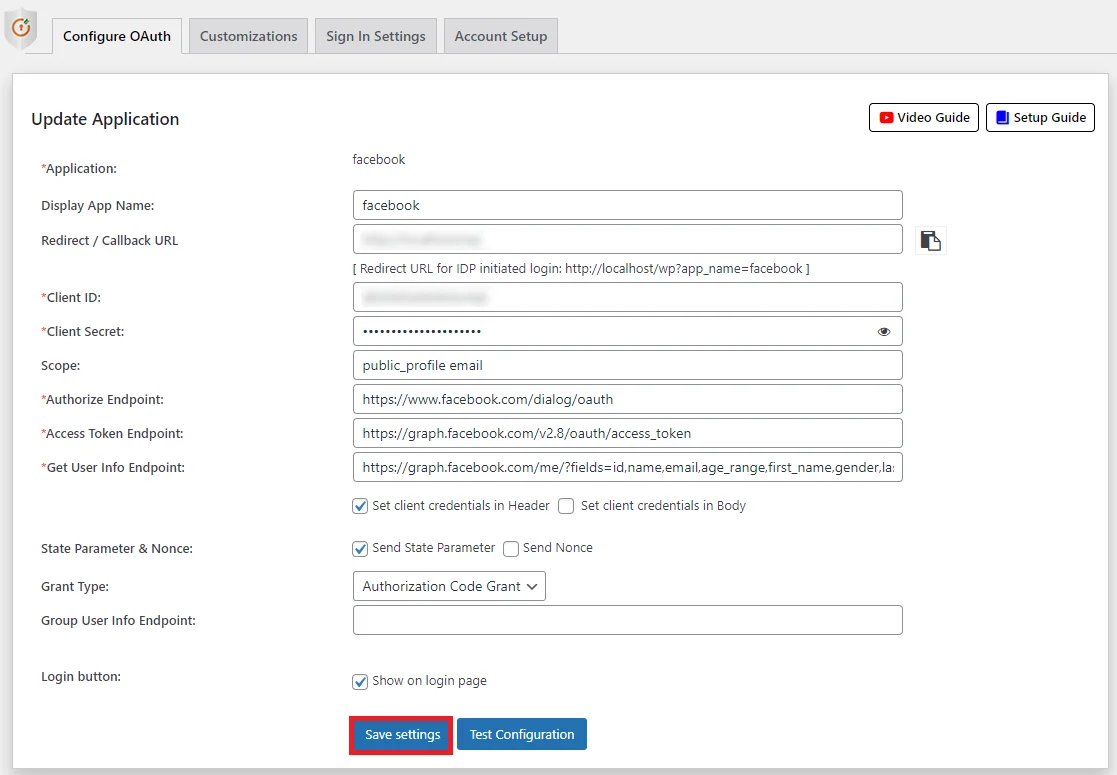
Steg 3: Mappning av användarattribut
- Användarattributmappning är obligatorisk för att göra det möjligt för användare att logga in på WordPress. Vi kommer att ställa in användarprofilattribut för WordPress med inställningarna nedan.
Hitta användarattribut:
- Gå till Konfigurera OAuth flik. Scrolla ner och klicka på Testkonfiguration.
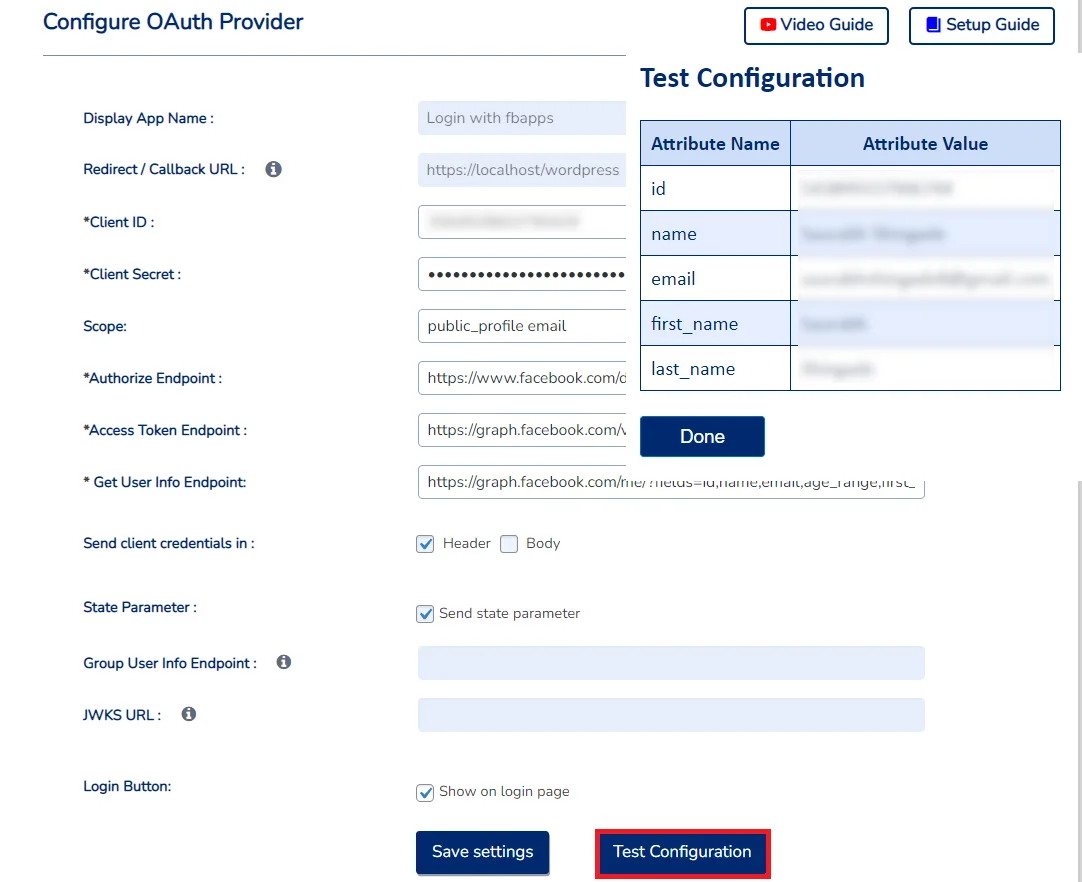
- Du kommer att se alla värden som returnerats av din OAuth-leverantör till WordPress i en tabell. Om du inte ser värden för e-postadress eller användarnamn etc. gör de nödvändiga inställningarna i din OAuth-leverantör för att returnera denna information.
- När du ser alla värden i Test Configuration, gå till Attribut/rollmappning fliken får du upp en lista över attribut i rullgardinsmenyn.

4. Inloggningsinställningar
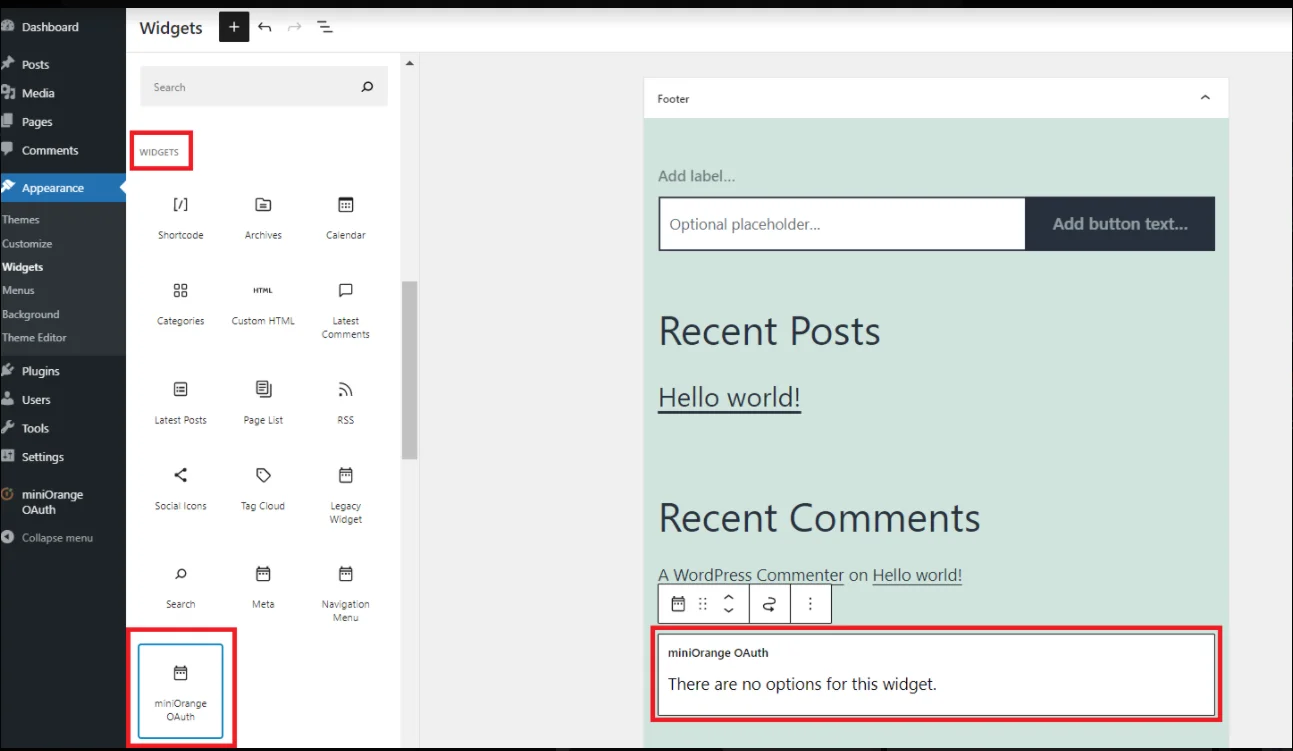
- Inställningarna på fliken Inställningar för enkel inloggning (SSO) definierar användarupplevelsen för enkel inloggning (SSO). För att lägga till en Facebook-inloggningswidget på din WordPress-sida måste du följa stegen nedan.
- WordPress 5.7 och senare
- WordPress 5.8
- WordPress 5.9 och senare
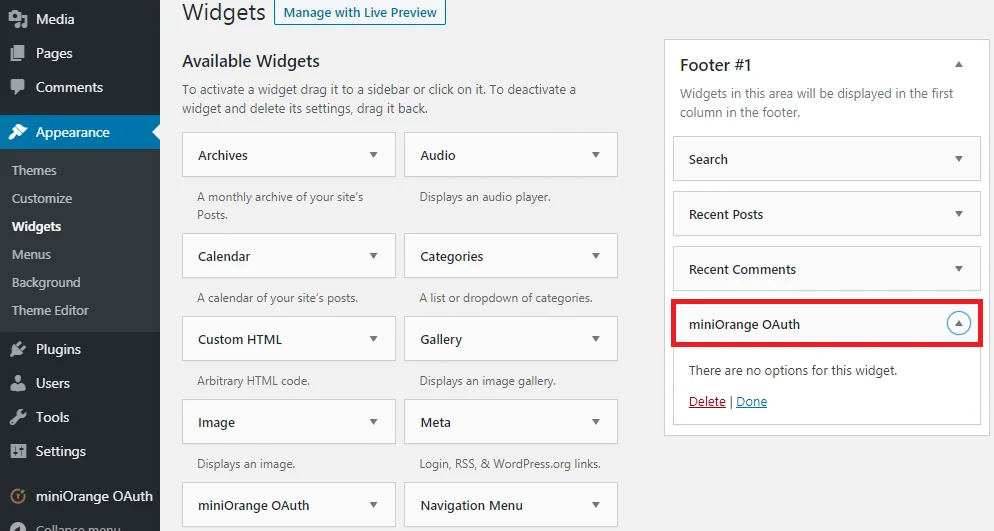
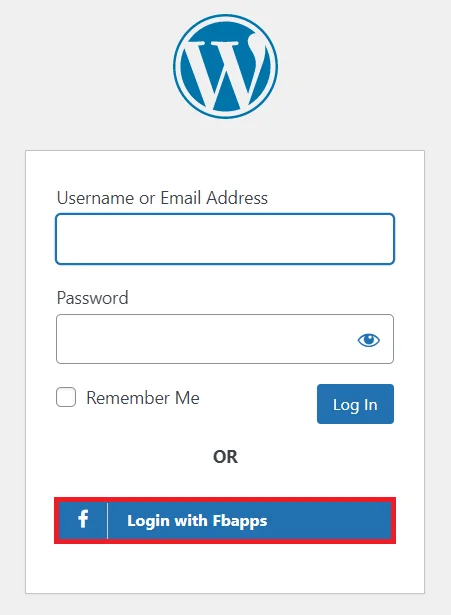
I den här guiden har du konfigurerat Facebook Single Sign-On (SSO) genom att konfigurera Facebook som OAuth-leverantör och WordPress som OAuth-klient med hjälp av vårt OAuth Single Sign-On (OAuth & OpenID Connect Client)-plugin för WordPress. Den här lösningen säkerställer att du är redo att lansera säker åtkomst till din WordPress-webbplats med Facebooks inloggningsuppgifter inom några minuter.
Relaterade artiklar
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen


