Sökresultat :

×

Forgerock/OpenAM OAuth & OpenID connect Single Sign-On (SSO)


OAuth & OpenID Connect Single Sign-On (SSO)-pluginet för WordPress möjliggör säker inloggning till WordPress med Forgerock/OpenAM som OAuth- och OpenID Connect-leverantör. Det stöder avancerade Single Sign-On-funktioner (SSO) som attributmappning för användarprofiler, rollmappning etc. Här går vi igenom en guide för att konfigurera SSO mellan WordPress och Forgerock/OpenAM. I slutet av den här guiden bör användare kunna logga in till WordPress från Forgerock/OpenAM. För att veta mer om andra funktioner vi tillhandahåller i OAuth Single Sign-On (OAuth & OpenID Connect Client)-pluginet kan du klicka här.

Förutsättningar: Ladda ner och installation


  • Logga in på din WordPress-instans som admin.
  • Gå till WordPress Dashboard -> Plugins och klicka på Lägg till en ny.
  • Sök efter en OAuth enkel inloggning (SSO) för WordPress plugin och klicka på installera nu.
  • När du har installerat klicka på Aktivera.


Steg för att konfigurera Forgerock / OpenAM Single Sign-On (SSO) Logga in på WordPress

1. Ställ in Forgerock / OpenAM som OAuth-leverantör.

  • Gå till utvecklarkontot för Forgerock / OpenAM och registrera dig/logga in.
  • Från Konfigurera OAuth fliken i Oauth Client-plugin, samla Redirect/Callback URL och skriv in det i din Forgerock / OpenAM-applikation.
  • kopiera kund-ID och Klienthemlighet och spara den i din miniOrange OAuth Client-plugin-konfiguration.

Du har konfigurerat Forgerock / OpenAM som OAuth-leverantör för att uppnå Forgerock / OpenAM Single Sign-On (SSO) med WordPress för användarautentisering.
2. Ställ in WordPress som OAuth-klient


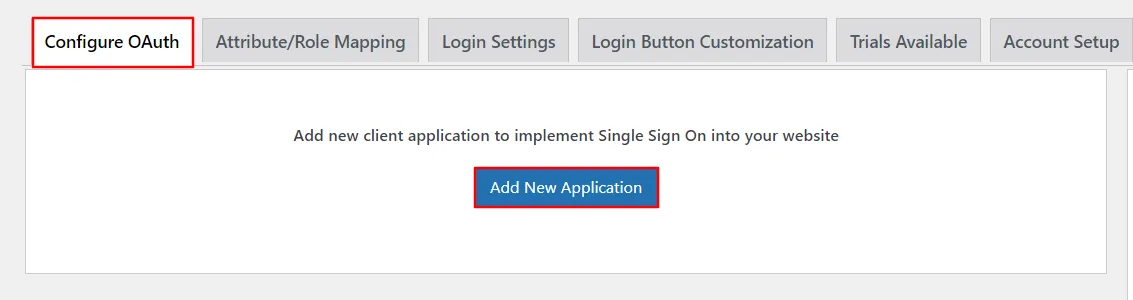
  • Gå till Konfigurera OAuth fliken och klicka Lägg till ny applikation för att lägga till en ny klientapplikation på din webbplats.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Lägg till ny applikation
  • Välj din applikation från listan över OAuth/OpenID Connect-leverantörer, här Anpassad Aouth 2.0-app.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Välj applikation
  • kopiera Återuppringnings-URL ska användas i OAuth Provider Configuration. Klick Nästa.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Callback URL
  • Se tabellen nedan för att konfigurera omfattning och slutpunkter i plugin-programmet.
  • Klient ID : från den konfigurerade Forgerock / OpenAM-applikationen
    Klienthemlighet: från den konfigurerade Forgerock / OpenAM-applikationen
    Omfattning: öppet
    Auktorisera slutpunkt: https://{Your-Domain}/openam/oauth2/authorize
    Åtkomsttokens slutpunkt: https://{Your-Domain}/openam/oauth2/access_token
    Användarinfo slutpunkt: https://{Your-Domain}/openam/oauth2/userinfo
    Forgerock / OpenAM Single Sign-On (SSO) OAuth - Lägg till appnamn, TenantID
  • Ange klientuppgifterna som kund-ID & Klienthemlighet som visas i inställningsdialogrutan. Ange omfångsvärdet som öppen profil. Klicka Nästa.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - klient-ID och klienthemlighet
  • Klicka på Finish för att spara konfigurationen.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Slutför konfigurationen

Du har konfigurerat WordPress som OAuth-klient för att uppnå användarautentisering med Forgerock / OpenAM Single Sign-On (SSO)-inloggning på din WordPress-webbplats.


3. Mappning av användarattribut

  • Användarattributmappning är obligatorisk för att göra det möjligt för användare att framgångsrikt enkel inloggning på WordPress med Forgerock / OpenAM SSO. Vi kommer att ställa in användarprofilattribut för WordPress med inställningarna nedan.
  • Hitta användarattribut

    • Gå till Konfigurera OAuth flik. Scrolla ner och klicka på Testkonfiguration.
    • Forgerock / OpenAM Single Sign-On (SSO) - testkonfiguration
    • Du kommer att se alla värden som returneras av Forgerock / OpenAM till WordPress i en tabell. Om du inte ser värde för förnamn, efternamn, e-post eller användarnamn, gör de nödvändiga inställningarna i din Forgerock / OpenAM-applikation för att returnera denna information.
    • Följande är en exempelbild för din referens. Attributnamnen kan variera beroende på din OAuth-leverantörs konfiguration.
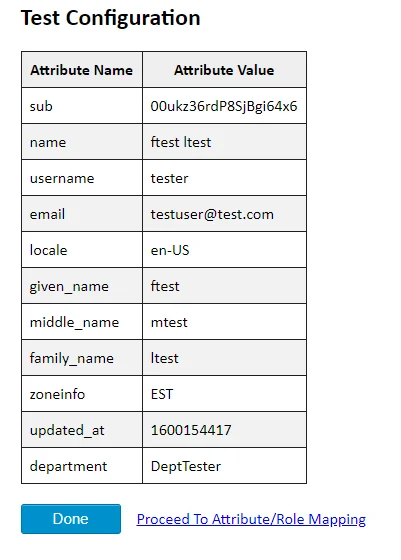
      Forgerock / OpenAM Single Sign On SSO WordPress-konfigurationstestresultat
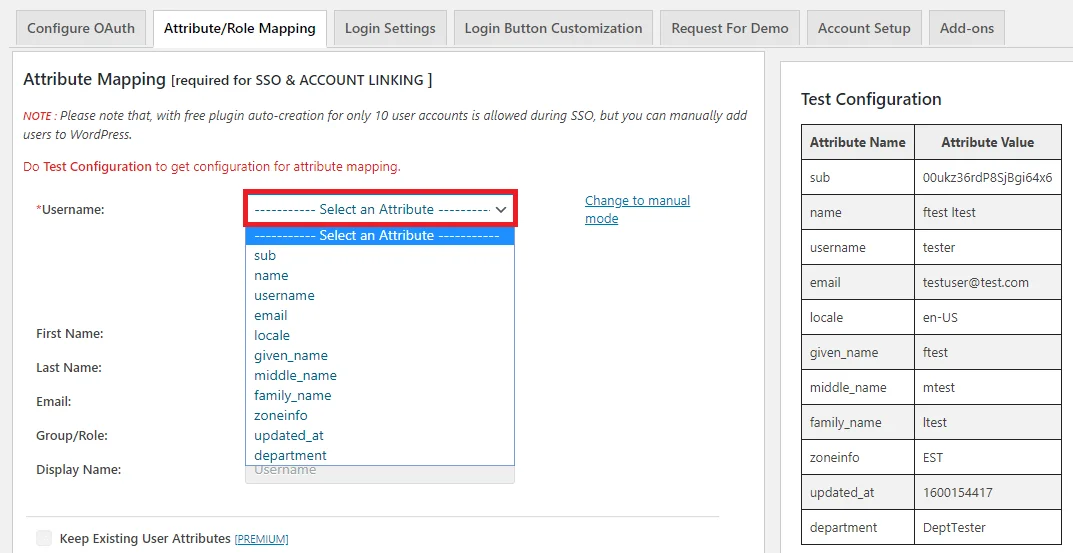
    • När du ser alla värden i Test Configuration, gå till Attribut/rollmappning fliken, välj attribut från rullgardinsmenyn Användarnamn och klicka på Spara.
    • Forgerock / OpenAM Single Sign-On (SSO) - attribut/rollmappning

    4. Inloggningsinställningar

    • Inställningarna på fliken Inställningar för enkel inloggning (SSO) definierar användarupplevelsen för enkel inloggning (SSO). För att lägga till en Forgerock / OpenAM-inloggningswidget på din WordPress-sida måste du följa stegen nedan.
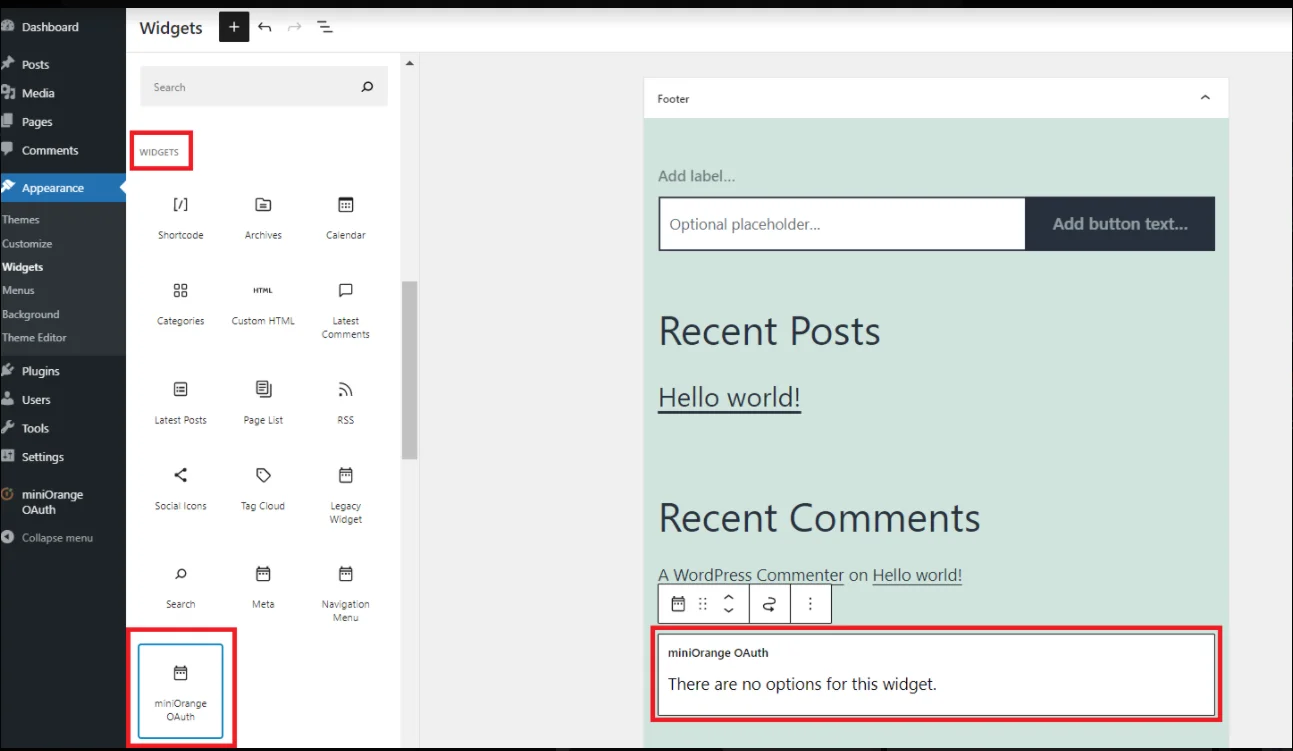
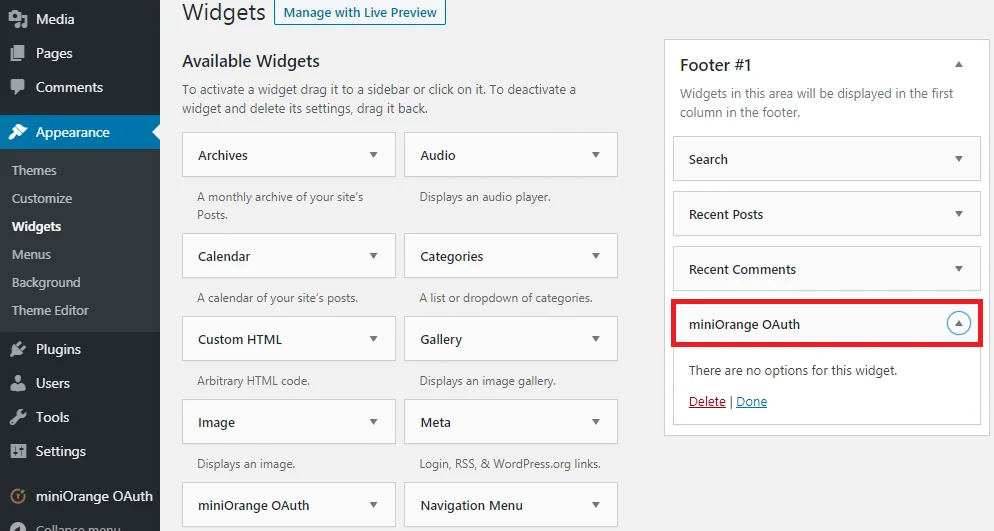
      • Gå till WordPress vänsterpanel > Utseende > Widgets.
      • Välja miniOrange OAuth. Dra och släpp till din favoritplats och spara.
      • Forgerock / OpenAM Single Sign-on (SSO) - Inställning för inloggningsknapp för WordPress skapa-nyklient
      • Gå till WordPress vänsterpanel > Utseende > Widgets.
      • Välja miniOrange OAuth. Dra och släpp till din favoritplats och spara.
      • Forgerock / OpenAM Single Sign-on (SSO) - Inställning för inloggningsknapp för WordPress skapa-nyklient
      • Öppna din WordPress-sida och du kan se inloggningsknappen Forgerock / OpenAM SSO där. Du kan testa Forgerock / OpenAM Single Sign-On (SSO) nu.
      • Se till "Visa på inloggningssidan" alternativet är aktiverat för din applikation. (Se bilden nedan)
      • Forgerock / OpenAM Single Sign-on (SSO) - Inställning för inloggningsknapp för WordPress skapa-nyklient
      • Gå nu till din WordPress Login sida. (T.ex. https://< din-wordpress-domän >/wp-login.php).
      • Du kommer att se en Forgerock / OpenAM SSO inloggningsknapp där. När du klickar på inloggningsknappen kommer du att kunna testa Forgerock / OpenAM Single Sign-On (SSO).
      • Forgerock / OpenAM Single Sign-on (SSO) - Inställning för inloggningsknapp för WordPress skapa-nyklient

    I den här guiden har du konfigurerat Forgerock/OpenAM Single Sign-On (SSO) genom att konfigurera Forgerock/OpenAM som OAuth-leverantör och WordPress som OAuth-klient med hjälp av vårt OAuth Single Sign-On-plugin (OAuth/OpenID Connect Client). Den här lösningen säkerställer att du är redo att lansera säker åtkomst till din WordPress-webbplats med Forgerock/OpenAM-inloggningsuppgifter inom några minuter.

    Ytterligare resurser


    Maila oss på oauthsupport@xecurify.com för snabb vägledning (via e-post/möte) om dina behov så hjälper vårt team dig att välja den bästa lösningen/planen utifrån dina behov.

Hej där!

Behövs hjälp? Vi är här!

stödja