Sökresultat :
×Sökresultat :
×Lösenordspolicyhanteraren inkluderar funktioner för lösenordshantering för användare som automatisk lösenordsutgång, lösenordsåterställning med ett klick, tvinga fram starka lösenord, rollbaserad lösenordspolicy, automatisk låsning av inaktiva användare, hantering av lösenordshistorik och mycket mer. Svaga lösenord är de främsta förövarna av WordPress-webbplatsattacker. För att åtgärda detta problem utvecklades pluginet för lösenordspolicyhanteraren. Lösenordspolicyn hjälper administratörer att säkerställa att deras användare använder starka lösenord. Dess lösenordsstyrkemätare gör att du kan se styrkan på dina användares lösenord och tvinga fram lösenordsändringar om det bedöms nödvändigt. Att konfigurera en stark lösenordspolicy säkerställer användningen av starka lösenord och skyddar därmed din webbplats.
Du kan ladda ner plugin-programmet Password Policy Manager via följande länk:

Lätt att hantera lösenordspolicyer och tvinga din användare att använda ett starkt lösenord med en användarlösenordshanterare, lösenordsutgång, återställning med ett klick av ...
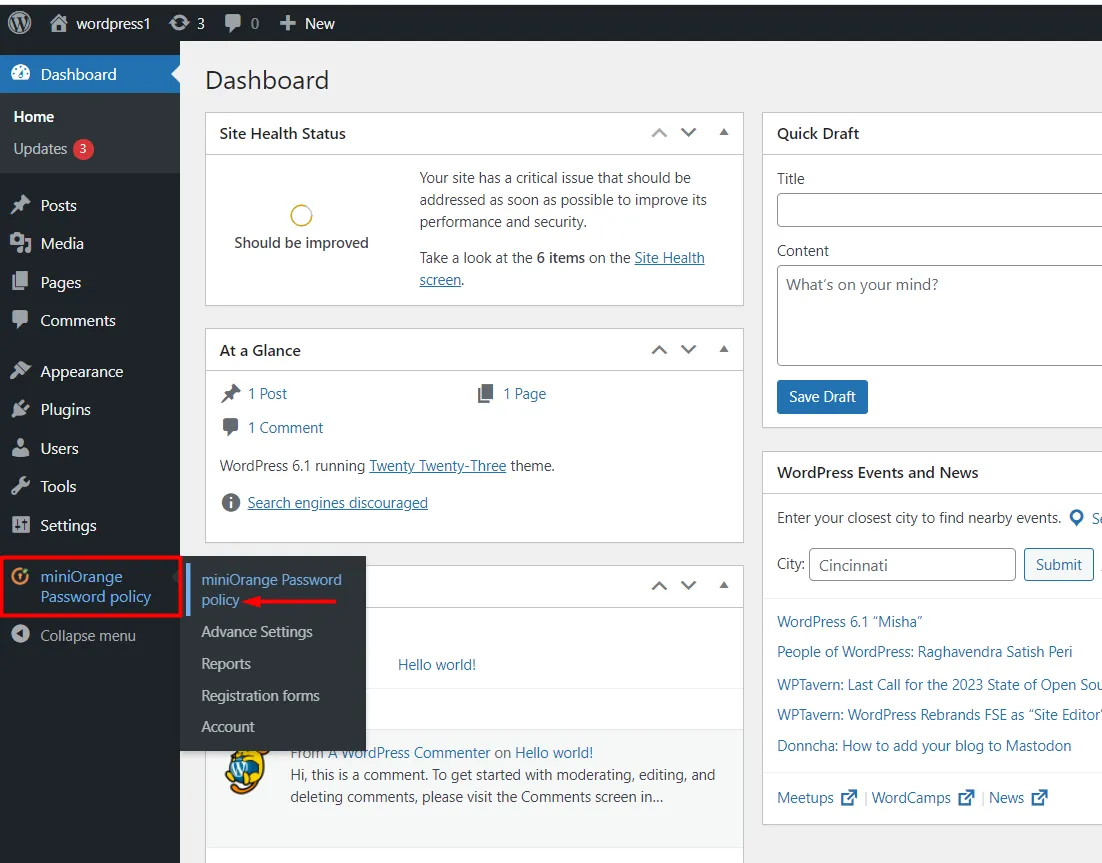
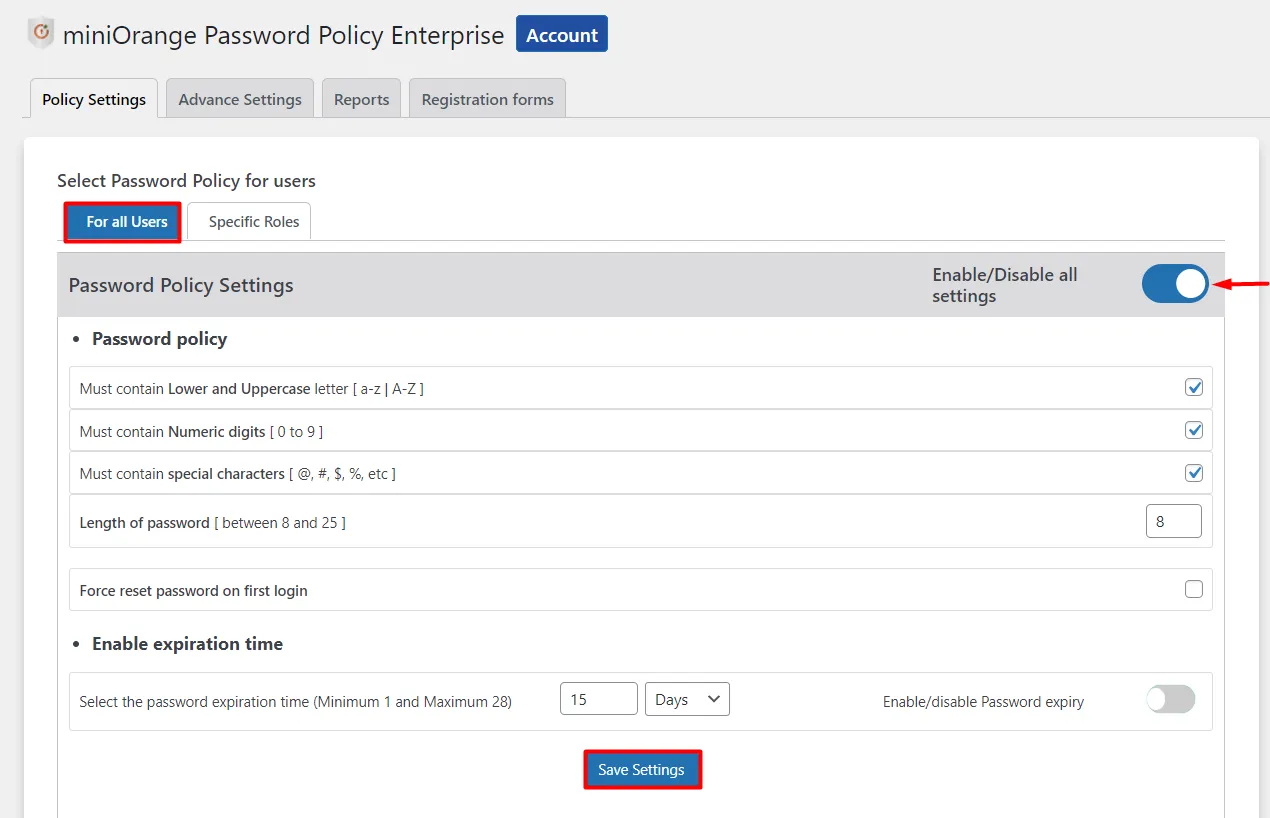


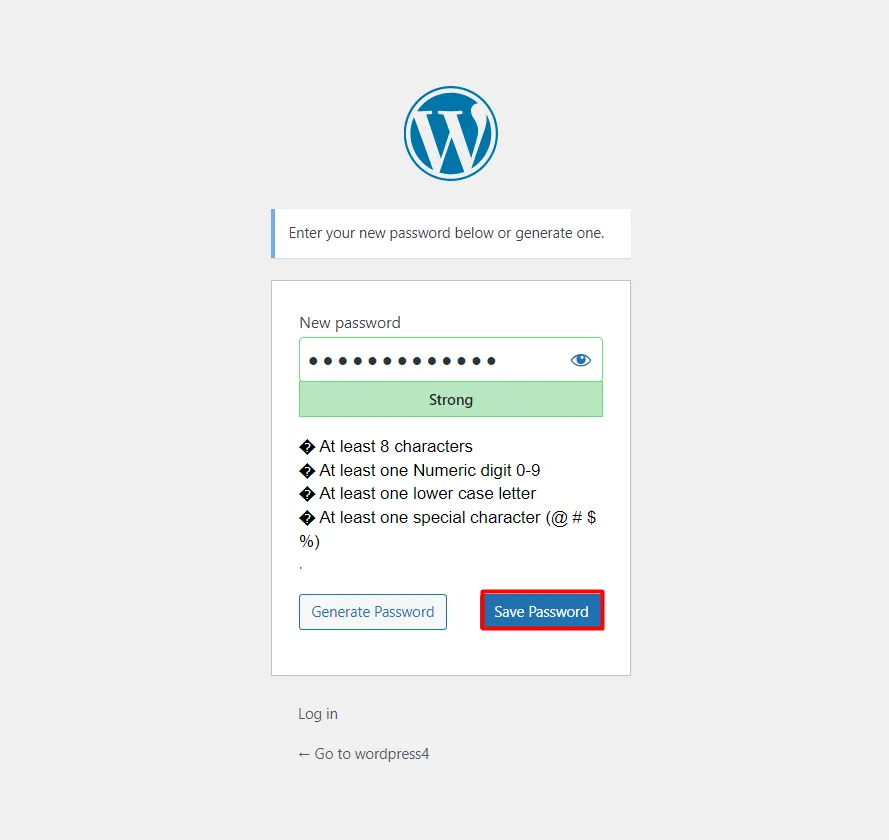
 Exempel - Om du ställer in att lösenordet löper ut under 1 månad måste användarna ange ett nytt lösenord efter 1 månad.

Exempel - Om du ställer in lösenordets utgångsdatum till 1 månad måste användarna du valde ange ett nytt lösenord efter 1 månad.




Den här inställningen hindrar dig och dina användare från att använda tidigare lagrade lösenord. Detta kommer att göra lösenordet säkrare och säkrare från attacker. Du får möjlighet att välja antalet tidigare lösenord som du inte vill tillåta.
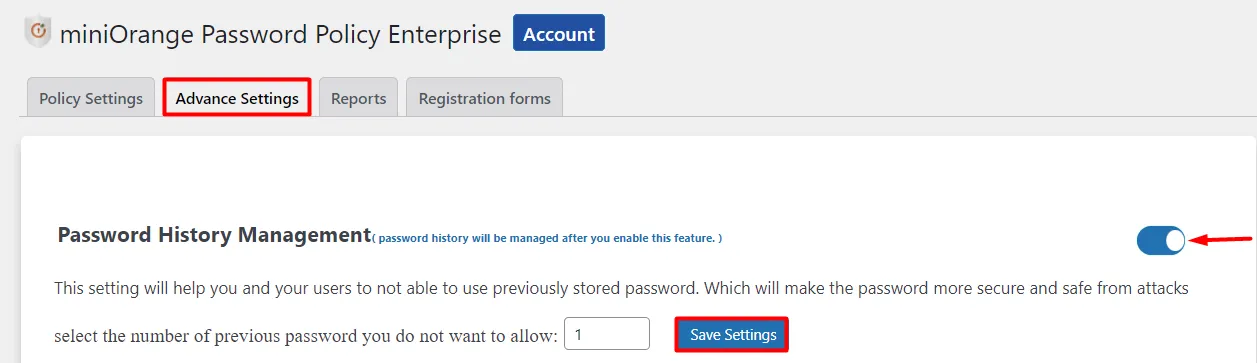
Exempel - Om dina användare har valt 3 tidigare lösenord kan de inte använda 3 tidigare använda lösenord.
Den här inställningen hjälper dig att tillfälligt låsa de användare som är inaktiva under en vald tid, eftersom inaktiva användare är främsta mål för hackare.

Exempel - Om 1 dag väljs för att låsa inaktiva användare, kommer användare som är inaktiva under 1 dag att låsas automatiskt.
Logga ut automatiskt om användaren och förstör deras session om de inte utför någon åtgärd under den angivna tiden.

Exempel - Om du har angett 1 minut som tidsgräns kommer användaren att loggas ut om ingen åtgärd vidtas under 1 minut.
Den här inställningen hjälper dig att ställa in omdirigeringsadressen, där användaren kommer att omdirigeras efter att de har återställt sitt lösenord.

Detta är en funktion för att dölja alternativet Lost Your Password när du anger fel lösenord när du loggar in.

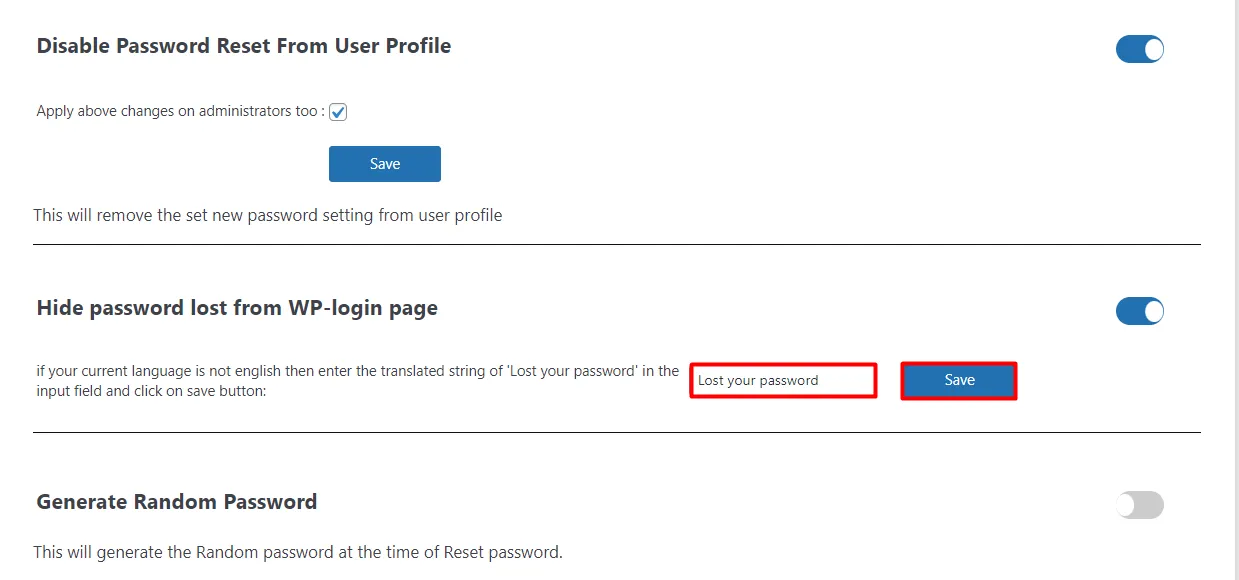
När du återställer lösenordet får du möjlighet att skapa ett slumpmässigt lösenord.

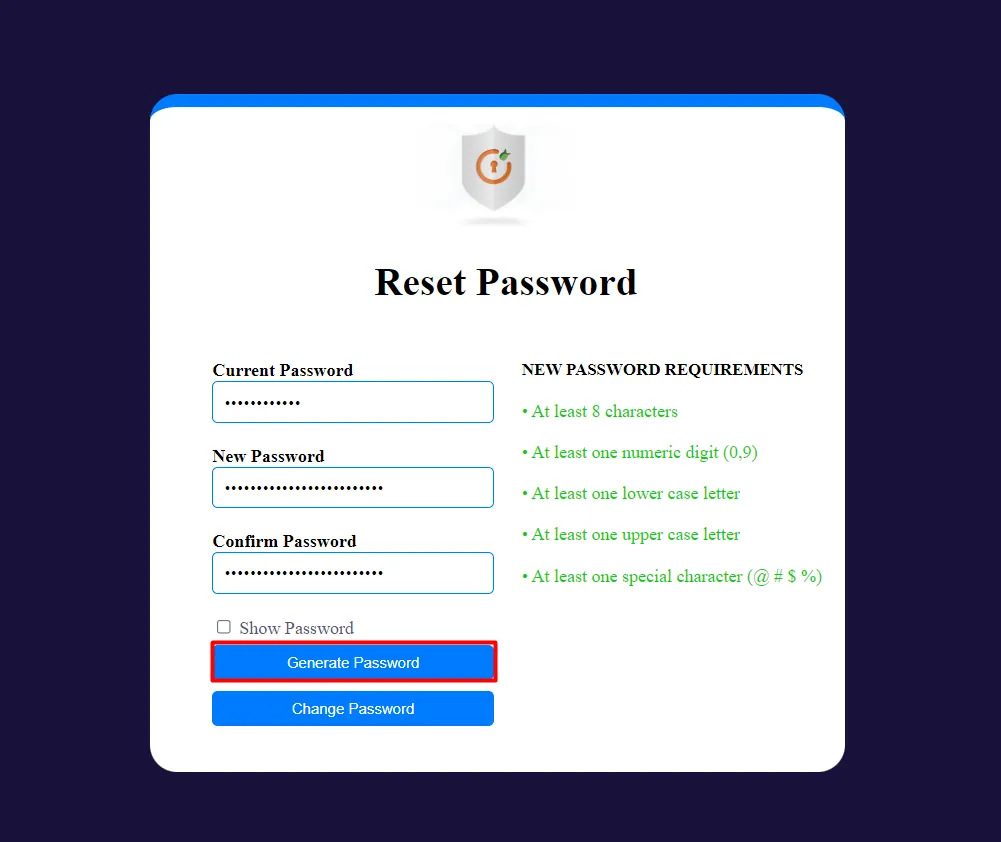
Denna funktion tillhandahålls för att anpassa sidan för återställning av lösenord.


Du kan se rapporten för de användare som för närvarande är inloggade samt de som för närvarande är inaktiva på fliken Rapporter.


Om du letar efter något som du inte hittar, vänligen skicka ett mejl till securityteam@xecurify.com
Behövs hjälp? Vi är här!



