
SAML enkel inloggning till Joomla med Azure AD/Microsoft Entra ID
Översikt
miniOrange Joomla SAML SP SSO-pluginet möjliggör direkt integration med enkel inloggning mellan din Joomla-webbplats och Microsoft Entra ID (tidigare Azure AD) med hjälp av SAML 2.0-protokollet. Oavsett om du hanterar en enda Joomla-webbplats eller ett nätverk med flera webbplatser, levererar detta plugin en säker, centraliserad inloggningsupplevelse som drivs av din organisations befintliga Microsoft Identity-infrastruktur.
Med bara några få konfigurationssteg kan användare autentisera sig i Joomla med sina Entra ID-uppgifter, vilket eliminerar behovet av separata lösenord och minskar IT-kostnader. Plugin-programmet är helt kompatibelt med Joomla 3, 4, 5 och 6 och fungerar direkt med alla SAML 2.0-kompatibla identitetsleverantörer (IdP), vilket gör det till ett framtidssäkert val för SSO-distributioner för företag.





För att konfigurera enkel inloggning mellan Joomla och Azure AD/Microsoft Entra ID kan du också följa den här steg-för-steg -installationsvideon.
Konfigurationssteg
I den här konfigurationen fungerar Azure AD/Microsoft Entra ID som databas för att lagra användare, dvs. det kommer att fungera som IDP, medan Joomla är där användare loggar in med sina inloggningsuppgifter från Azure AD/Microsoft Entra ID där Joomla SAML SP SSO Plugin kommer att installeras.
Steg 1: Installera Joomla SAML SP Plugin
- Logga in på din Joomla-sajt Administratör konsol.
- Från vänster växlingsmeny, klicka på Systemkrav, klicka sedan på under Installera förlängningar.
- Klicka nu på Eller bläddra efter fil för att hitta och installera plugin-filen som laddades ner tidigare.
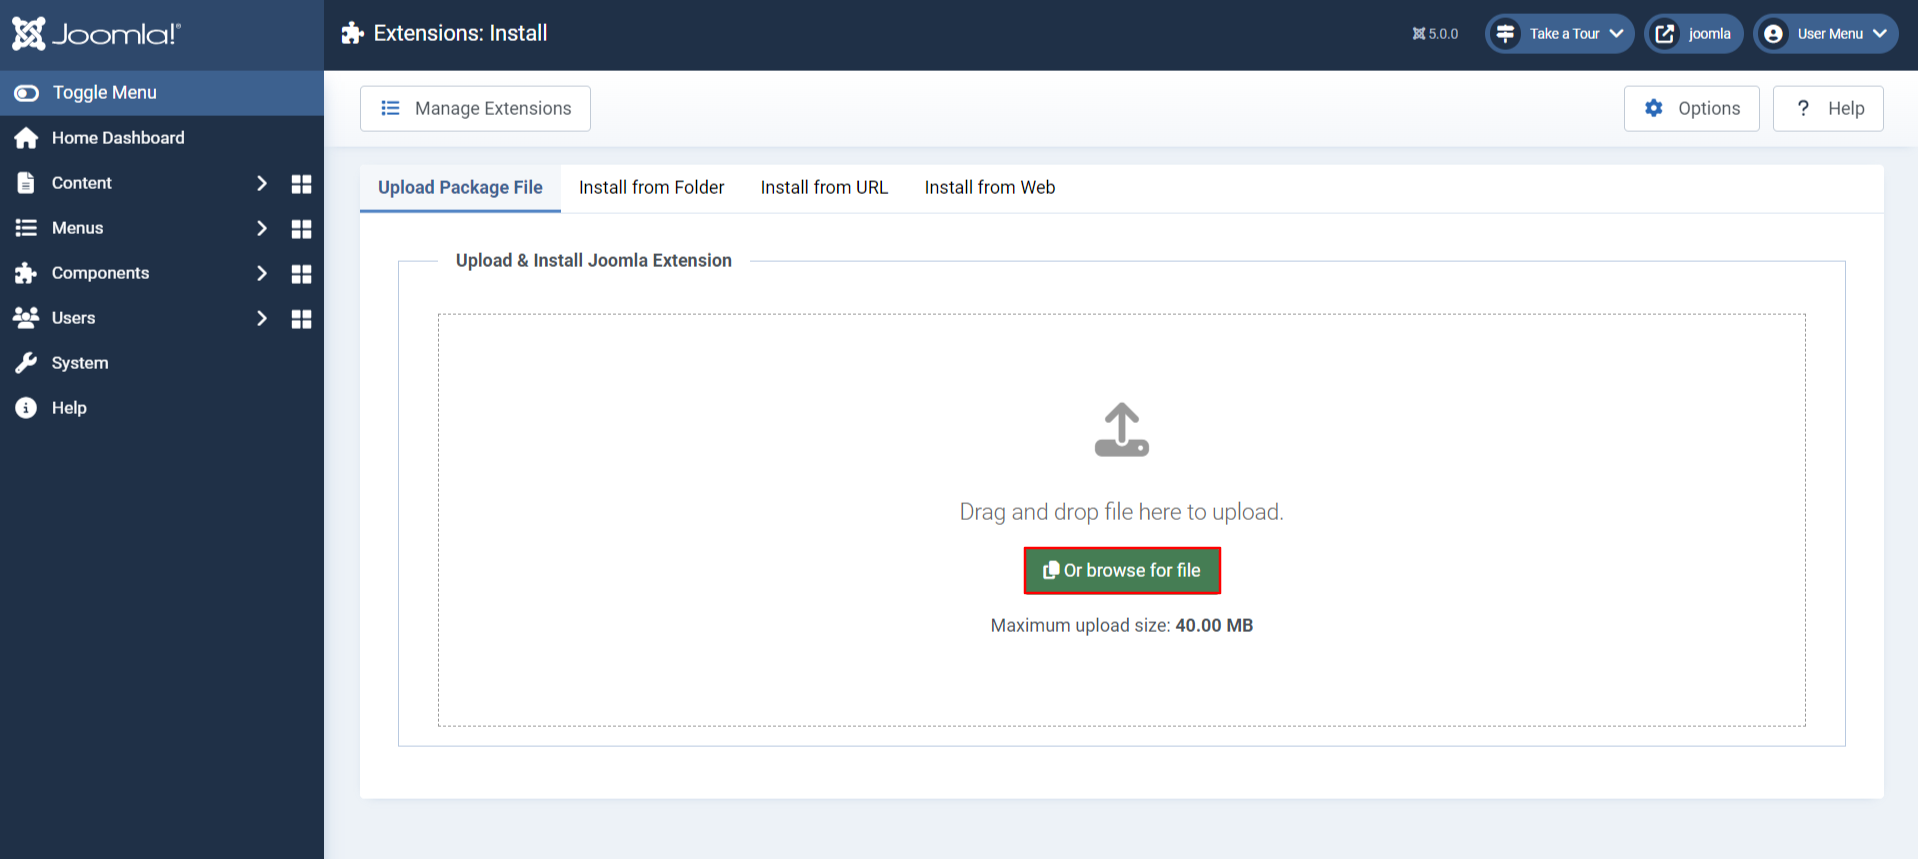
- Installationen av plugin har lyckats. Klicka nu på Kom igång!

- Gå till Tjänsteleverantörens metadata fliken, här hittar du Metadata URL, ladda ner metadata XML-fil, eller så kan du kopiera Enhets-ID och ACS-URL direkt.

Steg 2: Konfigurera Azure AD/Microsoft Entra ID som IDP (identitetsleverantör)
- I det här steget konfigurerar du Microsoft Access ID (tidigare Azure Active Directory) som din identitetsleverantör genom att konfigurera en Enterprise-applikation.
- Logga in Microsoft Entra-ID (Azure AD) Portal.
- Välja Enterprise-applikationer.

- Klicka på Ny ansökan.
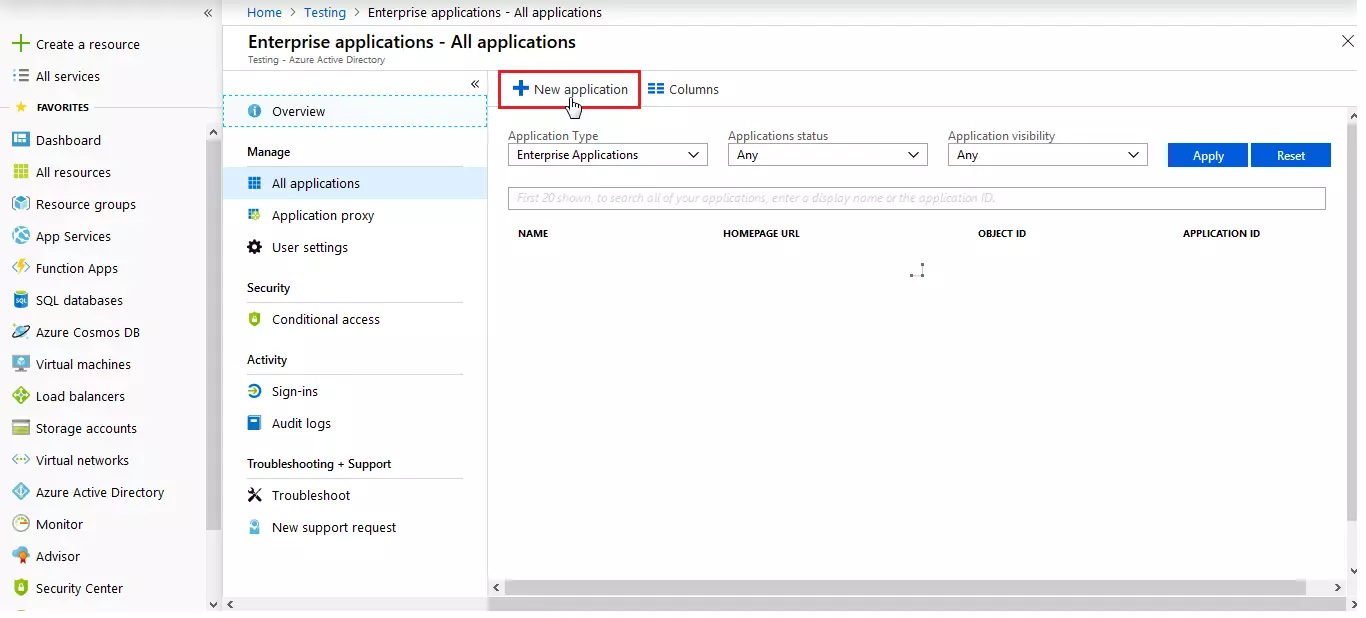
- Klicka på Skapa din egen applikation och ange appnamnet och klicka sedan på Skapa knapp.

- Klicka på Konfigurera enkel inloggning.

- Välja SAML här.

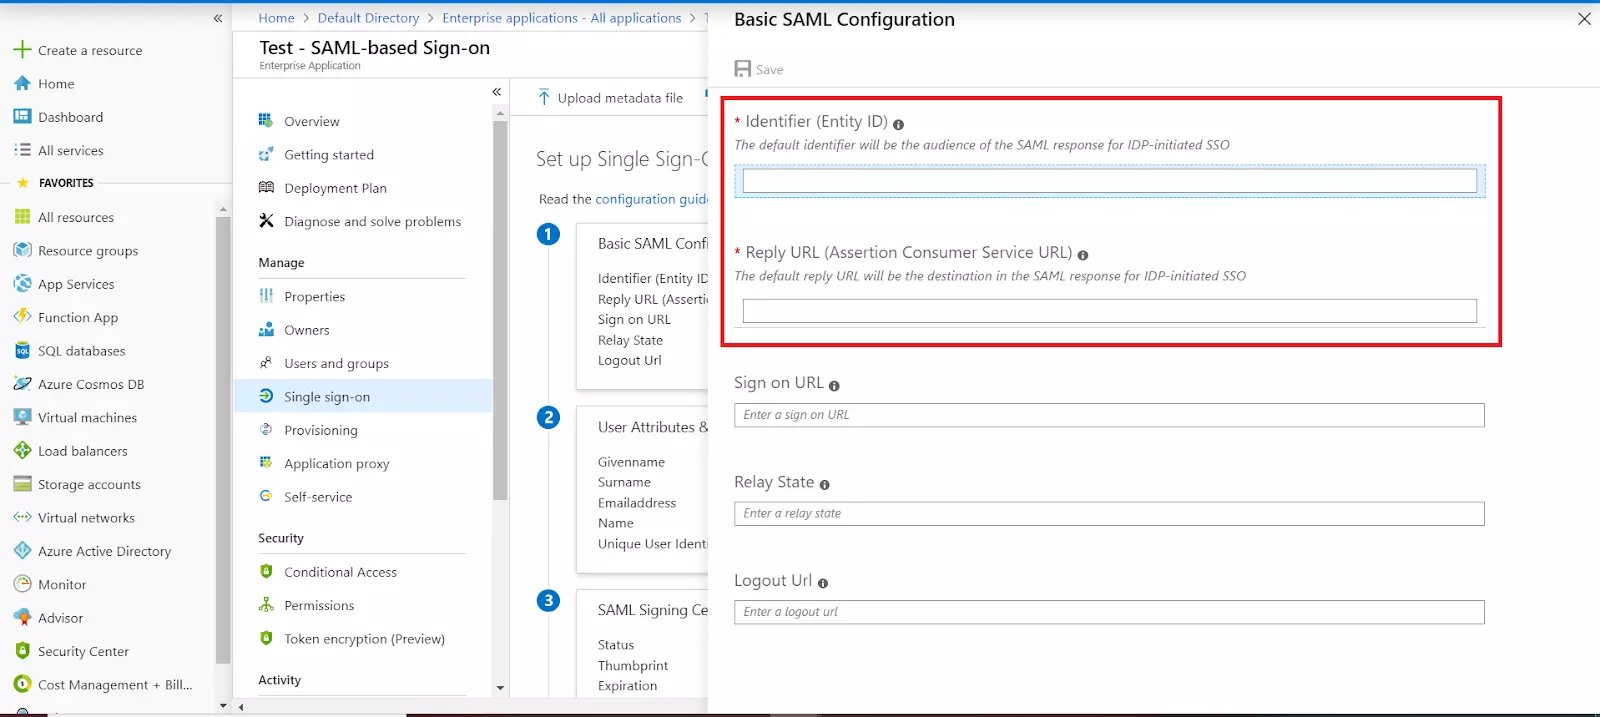
- Klicka nu på Redigera -knappen och ange SP-enhets-ID för identifierare och ACS-URL för svars-URL från fliken Service Provider Metadata i plugin-programmet.

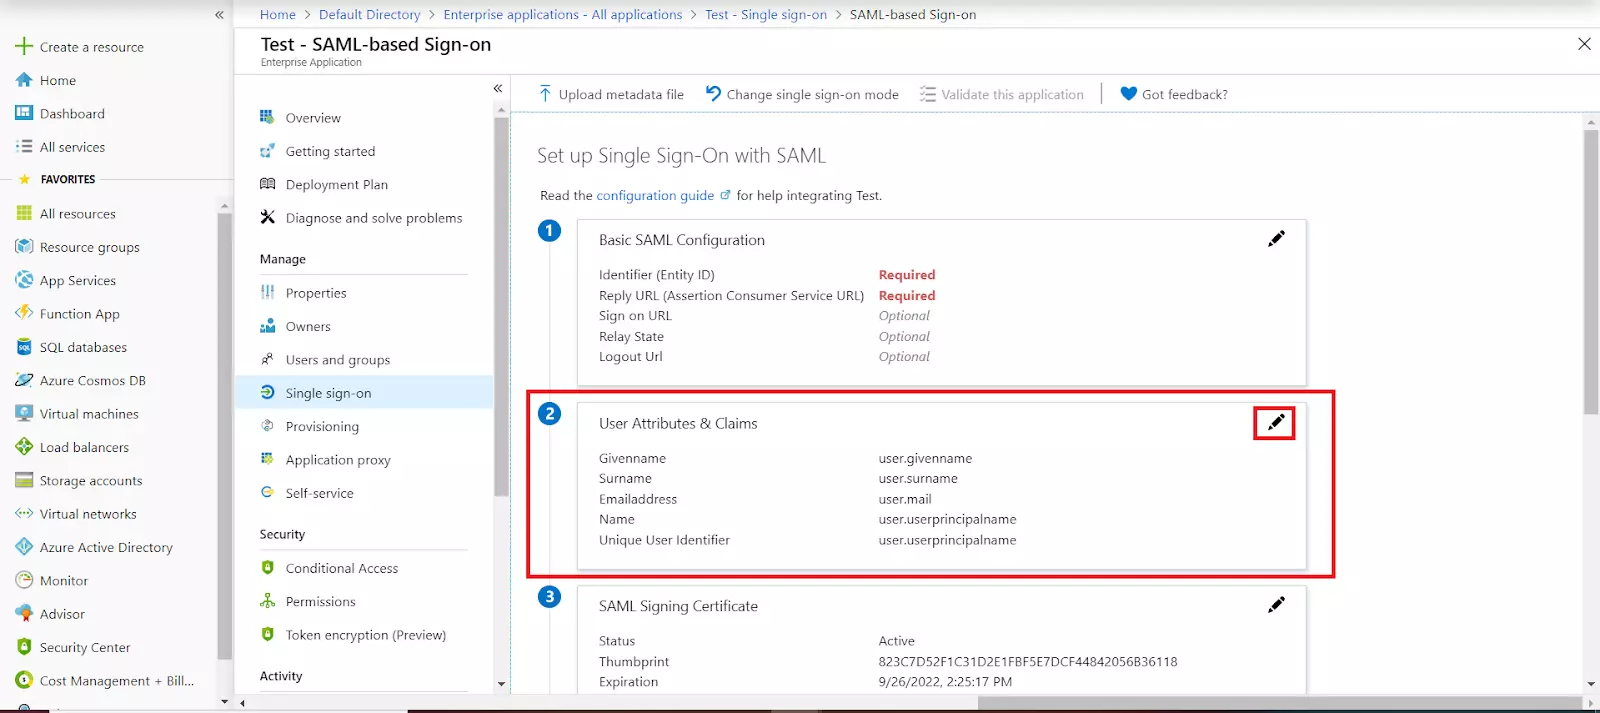
- Som standard, följande attribut kommer att skickas i SAML-svaret. Du kan visa eller redigera anspråken som skickats i SAML-svaret till applikationen under Användarattribut och anspråk Steg.
- Kopiera App Federation Metadata URLDetta kommer att användas vid konfigurering av Joomla SAML-plugin.

Tilldela användare och grupper till din SAML-applikation:
- Som säkerhetskontroll utfärdar Azure AD inte en token som tillåter en användare att logga in på programmet om inte Azure AD har beviljat användaren åtkomst. Användare kan beviljas åtkomst direkt eller via gruppmedlemskap.
- Klicka på Användare och grupper från programmets vänstra navigeringsmeny. Nästa skärm visar alternativen för att tilldela användare/grupper till programmet.

- Efter att ha klickat på Lägg till användare/grupp, Välj Användare och grupper i Lägg till uppdrag skärm.
- Nästa skärm visar alternativet att välja användare eller bjuda in externa användare. Du kan också tilldela grupper till applikationen här. Välj lämplig användare eller grupp och klicka på Välja knapp.

Steg 3: Konfigurera Joomla som SP (tjänsteleverantör)
I Joomla SAML-pluginet, gå till fliken Inställningar för tjänsteleverantör. Klicka sedan på knappen Lägg till ny IDP . Du kan konfigurera IDP:n på tre sätt:

S. Genom att ladda upp IDP-metadata:
- Här klickar du på Välj FIL knappen och välj IDP-metadatafilen, klicka sedan på Ladda knapp.

B. Efter metadata-URL:
- ange Metadata URL (Kopiera från IDP-appen) och klicka på Hämta knapp.

C. Manuell konfiguration:
- Kopiera SAML Entity ID, SAML Single-Sign-On Endpoint URL och X.509-certifikat från Federation Metadata-dokument och klistra in det Idp-enhets-ID eller utfärdare, URL för enkel inloggning, X.509-certifikat fälten i plugin-programmet.
| IdP Entitets-ID | SAML Entity ID i Federation Metadata-dokumentet |
| URL för enkel inloggning | SAML Single-Sign-On Endpoint URL i Federation Metadata-dokumentet |
| X.509 Certifikatvärde | X.509-certifikat i dokumentet Federation Metadata |

Steg 4: Testa konfigurationen
- Klicka Spara för att lagra din konfiguration. När den konfigurerade IDP:n har sparats visas den i Lista över internflyktingar, där du kan kopiera SSO URL eller hantera konfigurationen genom att redigera den konfigurerade IDP:n eller ta bort den efter behov.

- Testa slutligen konfigurationen genom att klicka på Testa knappen. I fönstret för lyckat test ser du attributen som mottagits från din IDP, vilket gör att du kan verifiera att installationen fungerar korrekt.

Steg 5: Attributmappning - Premiumfunktion
- Attribut är användarinformation som lagras i din identitetsleverantör.
- Attributmapping hjälper dig att få användarattribut från din identitetsleverantör (IDP) och mappa dem till Joomla användarattribut som förnamn, efternamn, adress, telefon etc.
- När användarna registreras automatiskt på din Joomla-webbplats kommer dessa attribut automatiskt att mappas till dina Joomla-användaruppgifter.
- Gå till Kartläggning fliken och fyll i alla fält i Attributmappning sektion.
| Användarnamn: | Namn på användarnamnsattributet från IdP (Behåll NameID som standard) |
| E-post: | Namn på e-postattributet från IdP (Behåll NameID som standard) |
| Namn: | Namn på namnattributet från IdP |

- Du kan kontrollera testkonfigurationsresultaten under fliken Service Provider Setup för att få en bättre uppfattning om vilka värden som ska mappas här.
Obs: Du kan se hur attributmappning fungerar här.
Steg 6: Gruppmappning - Premiumfunktion
- Grupp-/rollmappning hjälper dig att tilldela specifika roller till användare av en viss grupp i din identitetsleverantör (IdP).
- Vid automatisk registrering tilldelas användarna roller baserat på gruppen de är mappade till.

Obs: Du kan se hur grupp-/rollmappning fungerar här.
Steg 7: Skapa gruppmappning i Entra ID
- Navigera till Azure Active Directory > Företagsapplikationer > Din SAML-app.
- Gå till Användare och grupper sektion.
- Klicka på Lägg till användare/grupp alternativ.
- Tilldela de nödvändiga grupperna till applikationen.

- Gå till Azure Active Directory > Appregistreringar > Din app.
- Klicka på Manifest alternativ i menyn till vänster.
- Redigera manifestet:
- Leta reda på attributet "groupMembershipClaims".
- Ställ in dess värde baserat på dina krav:
- "Inga": Inga gruppanspråk kommer att inkluderas.
- "SecurityGroup": Inkluderar endast säkerhetsgrupper.
- "Alla": Inkluderar både säkerhets- och distributionsgrupper.
Om du använder en appregistrering, följ stegen nedan:

Steg 8: Omdirigering & SSO-länkar
- Gå till Inloggningsinställningar fliken. Du kan lägga till inloggnings-URL för att utföra SAML SSO på din Joomla-webbplats genom att följa stegen nedan.
- Det finns flera funktioner tillgängliga på den här fliken som Auto omdirigera användaren till identitetsleverantör och Aktivera backend-inloggning för superanvändare. För att använda dessa funktioner, klicka på respektive kryssruta.

- Klicka på fliken Uppgradera för att kolla in vår kompletta lista med funktioner och olika licensplaner. ELLER så kan du klicka här för att kontrollera funktioner och licensplaner.
- Om du står inför något problem eller har någon fråga i åtanke kan du kontakta oss genom att skicka din fråga till oss via Support-knappen i plugin-programmet eller genom att skicka ett e-postmeddelande till oss på joomlasupport@xecurify.com.


