Sökresultat :
×Sökresultat :
×

steg 01
Installera JoomShield-tillägget
Installera tillägget och gå sedan till Komponenter > miniOrange - JoomShield för att öppna fliken Inloggningssäkerhet.

steg 02
Konfigurera inloggnings- och registreringssäkerhet
Ange en anpassad inloggnings-URL för administratörer, aktivera brute force-skydd, tillämpa starka lösenord och blockera falska registreringar från engångs-e-postdomäner.

steg 03
Konfigurera IP-filtrering, säkerhetskopior och aviseringar
Vitlista eller blockera IP-adresser, schemalägg säkerhetskopior av databaser och aktivera e-postmeddelanden och rapporter för att hålla dig uppdaterad om webbplatsaktivitet.
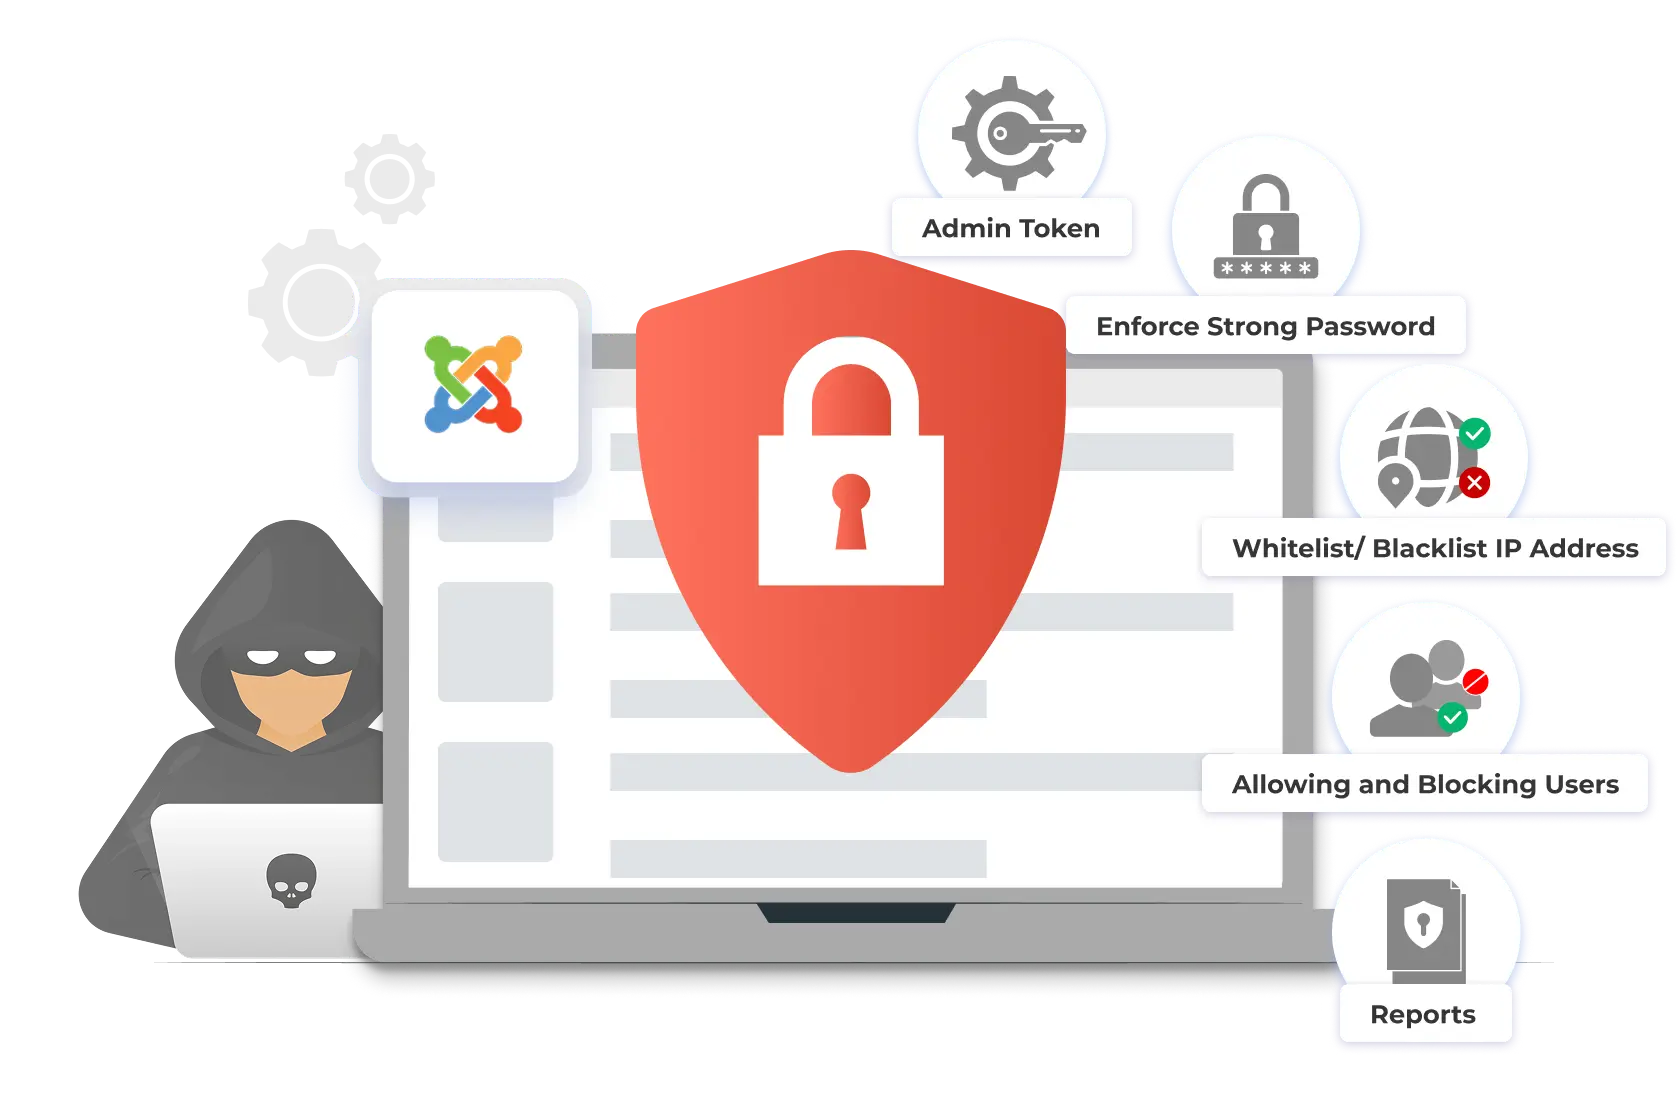
Botar skannar Joomla-webbplatser genom att leta efter standardinloggningsvägen för administratörer. Admin-token lägger till en hemlig nyckel till URL:en för din administratörspanel, så att inloggningssidan bara laddas när den nyckeln finns.
JoomShield spårar misslyckade inloggningsförsök efter IP-adress och blockerar källan när en viss tröskel har passerats. Du kan också meddela berörda användare så att de vet att deras konto har blivit utsatt för ett angrepp.
JoomShield kontrollerar nya registreringar mot kända engångs-e-postdomäner och blockerar dem vid registrering, vilket håller din användarbas äkta.
Den här funktionen tillämpar regler för lösenordsstyrka vid registrering och inloggning, så att varje konto på din webbplats, administratör eller medlem, börjar med ett lösenord som motstår gissningar och attacker med inloggningsuppgifter.
Begränsa åtkomsten till specifika IP-adresser eller intervall och importera en lista med adresser att vitlista eller blockera i bulk istället för att lägga till dem en i taget.
Tillåt inloggning via frontend för vanliga användare samtidigt som administratörsinloggningar blockeras från offentliga formulär. Detta bidrar till att minska risken, hålla åtkomsten via backend kontrollerad och skapa en renare inloggningsupplevelse för besökare.
Blockera trafik efter land, IP-adress eller webbläsare och ange en tidsram för hur länge en blockering ska vara aktiv.
JoomShield skickar en varning varje gång den blockerar en IP-adress och kan meddela dina slutanvändare direkt om misstänkt aktivitet upptäcks på deras konto.
Få en tydlig registrering av inloggningsaktivitet på din webbplats, så att du kan upptäcka mönster och fatta välgrundade beslut om ytterligare begränsningar.
Med JoomShield kan du lägga till en hemlig åtkomstnyckel till din administratörsinloggnings-URL. När den är aktiverad kommer standardinloggningssidan för administratörer inte att laddas för någon utan den nyckeln, vilket hindrar bottar och skannrar från att någonsin hitta ett inloggningsformulär att attackera. Du får också bestämma vad som händer när någon försöker den gamla inloggningsvägen utan nyckeln, till exempel att omdirigera dem till din hemsida istället för att visa ett fel som bekräftar att Joomla körs under.
Ja. JoomShield spårar misslyckade inloggningsförsök efter IP-adress och blockerar källan när en viss tröskel har passerats, så upprepade lösenordsgissningsförsök stängs av automatiskt. Du kan också välja att meddela berörda användare via e-post när deras konto är ett mål, så att de vet att de ska kontrollera sitt lösenord och sin kontoaktivitet även om attacken misslyckades.
Ja. Du kan blockera registreringar från engångs-e-postdomäner i registreringssteget, vilket förhindrar att skräppostkonton och falska registreringar någonsin når din användarlista. Detta minskar antalet skräppostkonton som blåser upp ditt medlemsantal utan att någonsin engagera dig, och det minskar den skräppostaktivitet som ofta följer när ett falskt konto kommer fram.
Ja. Du kan vitlista eller blockera enskilda IP-adresser eller hela intervall, och importera en lista med adresser i bulk istället för att lägga till dem en i taget. Som standard kan varje IP-adress nå din webbplats, så den här funktionen ger dig möjlighet att låsa saker till en känd uppsättning adresser, till exempel ditt kontorsnätverk eller en klients plats, eller att hålla adresser som du har flaggat som en källa till missbruk ute.
Ja. JoomShield stöder Joomla 3, 4, 5 och 6, så det fungerar oavsett vilken version din webbplats kör. Det betyder att du kan installera JoomShield på en äldre webbplats utan att först planera en migrering, och det kommer att fortsätta fungera när du så småningom uppgraderar till nyare Joomla-versioner.
Nej. JoomShields kontroller körs i bakgrunden under inloggning, registrering och filtrering av förfrågningar, så vanliga besökare och inloggade användare märker inte någon extra laddningstid. Tillägget gör bara extra arbete vid de specifika punkter där säkerhetsbeslut behöver fattas, till exempel ett inloggningsförsök eller en ny registrering, snarare än vid varje sidinläsning.
Tack för ditt svar. Vi återkommer snart.
Något gick fel. Skicka din fråga igen
Behövs hjälp? Vi är här!



