
SAML enkel inloggning till Magento med Shibboleth2 | Shibboleth2 SSO | Logga in med Shibboleth2
Översikt
Shibboleth-2 Single Sign-On (SSO)-inloggning för Magento [SAML] kan uppnås med hjälp av vårt Magento SAML SP Single Sign-On (SSO)-plugin. Vår SSO-lösning gör Magento till en SAML 2.0-kompatibel tjänsteleverantör som etablerar förtroende mellan Magento-webbplatsen och Shibboleth-2 för att säkert autentisera och logga in användare på Magento-webbplatsen. Vår Magento Single Sign-On (SSO)-lösning hjälper till att säkra Magento-webbplatser bakom SSO-inloggningen så att användare autentiseras med sina Shibboleth-2-inloggningsuppgifter. Sömlöst stöd för avancerade SSO-funktioner som attribut-/anpassad mappning, rollmappning etc. SAML tillåter informationsutbyte mellan tjänsteleverantörer och identitetsleverantörer; SAML är integrationen av tjänsteleverantörer och identitetsleverantörer. När en användare försöker logga in levererar din tjänsteleverantör SAML-intyg till identitetsleverantören, som innehåller information om användaren. Intyget tas emot av identitetsleverantören, som validerar det mot dina tjänsteleverantörsinställningar innan användaren får åtkomst till din organisation. Här går vi igenom en guide för att konfigurera SAML Single Sign-On SSO-inloggning mellan Magento-webbplatsen och Shibboleth-2 genom att betrakta Shibboleth-2 som IdP (identitetsleverantör) och Magento som SP (tjänsteleverantör). Vårt SSO-plugin ger obegränsad användarautentisering från Shibboleth-2. För att veta mer om andra funktioner vi erbjuder i ditt Magento SAML Single Sign-On (SSO)-plugin kan du klicka här.





Förutsättningar: Ladda ner och installation
Installation med Composer:
- Köp miniOrange SAML Single Sign On – SAML SSO-inloggning förlängning från magento marknadsplats.
- Gå till Min profil -> Mina köp
- Se till att du använder rätt åtkomstnycklar (Min profil - Åtkomstnycklar)
- Klistra in åtkomstnycklarna i din auth.json-fil i ditt projekt
- Använd kommandot nedan för att lägga till tillägget till ditt projekt.
"kompositör kräver miniorange_inc/saml-sp-single-sign-on"
php bin/magento setup:di:compile
php bin / magento-installation: uppgradering
Manuell installation:
- Ladda ner miniOrange SAML Single Sign On – SAML SSO Login-förlängning zip från här..
- Packa upp allt innehåll i zip-filen i MiniOrange/SP-katalogen.
{Root Directory of Magento} app koda MiniOrange SSO
php bin/magento setup:di:compile
php bin / magento-installation: uppgradering
Steg för att konfigurera Shibboleth-2 SAML Single Sign-On (SSO) Inloggning till Magento SAML SP
1. Ställ in Shibboleth-2 som IdP (identitetsleverantör)
Följ stegen nedan för att konfigurera Shibboleth-2 som IdP för Magento
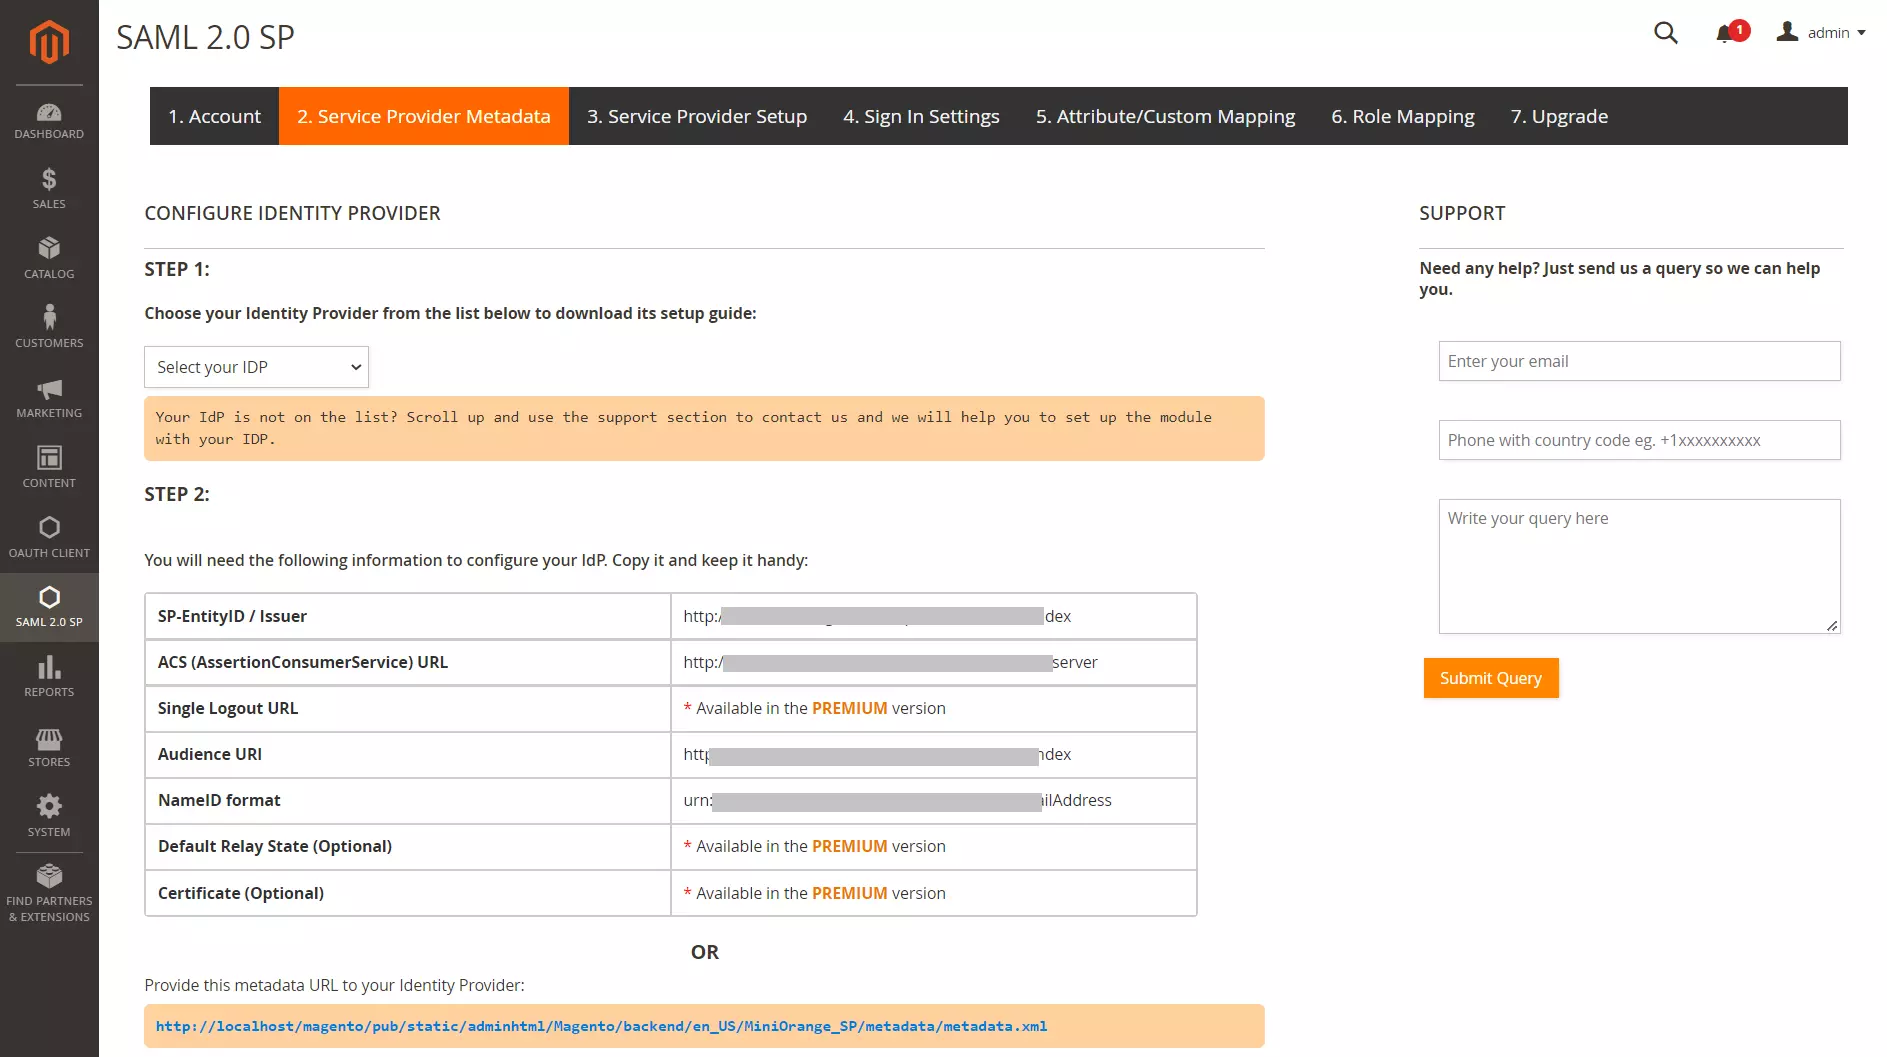
- I Magento SAML SP SSO-plugin, navigera till Tjänsteleverantörens metadata flik. På den här fliken hittar du SP-metadata som SP Entity ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera Shibboleth-2 som identitetsleverantör.
- I conf/relying-party.xml, konfigurera tjänsteleverantören så här
- Se till att din Shibboleth-server skickar E-postadress av användaren i Namn ID. I attribute-resolver.xml hämtar du e-postattributet som Name ID:
- Släpp e-postattributet i attribute-filter.xml:
- Starta om Shibboleth-servern.
        <MetadataProviderxsi:type="InlineMetadataProvider"
                          xmlns="urn
:mace:shibboleth:2.0:metadata" id="MyInlineMetadata">

                            <EntitiesDescriptorxmlns="urn:oasis:names:tc:SAML:2.0:metadata">

                              <md:EntityDescriptorxmlns:md="urn:oasis:names:tc:SAML:2
.0:metadata"
                          entityID="<ENTITY_ID_FROM_PLUGIN>">

                                <md:SPSSODescriptorAuthnRequestsSigned="false"

                          WantAssertionsSigned="true" protocolSupportEnumeration=

                                    "urn:oasis:names:tc:SAML:2.0:protocol">


                                  <
                              urn:oasis:names:tc:SAML:1
.1:nameidformat:emailAddress</md:NameIDFormat>

                                      <md:AssertionConsumerService
                              Binding="urn
:oasis:names:tc:SAML:2.0:bindings:https-POST"

                                        Location="<ACS_URL_FROM_PLUGIN>"
                              index="1"/>

                                    </md:SPSSODescriptor>

                                  </md:EntityDescriptor>

                                </EntitiesDescriptor>

                              </MetadataProvider>
   <resolver:AttributeDefinitionxsi:type="ad:Si
mple" id="email"
                          sourceAttributeID="mail">

                             <resolver:Dependency ref="ldapConnector" />

                             <resolver:AttributeEncoderxsi:type="enc:SAML2
StringNameID"
                          nameFormat="urn:oasis:names:tc:SAML:1.1:

                              nameid-format:emailAddress"/>

                          </resolver:AttributeDefinition>
         <afp:AttributeFilterPolicy id="releaseTransientIdToAnyone">

                          <afp:PolicyRequirementRulexsi:type="basic:ANY"/>

                            <afp:AttributeRuleattributeID="email">

                              <afp:PermitValueRulexsi:type="basic:ANY"/>

                            </afp:AttributeRule>

                          </afp:AttributeFilterPolicy>
Du har framgångsrikt konfigurerat Shibboleth-2 som SAML IdP (Identity Provider) för att uppnå Shibboleth-2 Single Sign-On (SSO)-inloggning, vilket säkerställer säker Shibboleth-2-inloggning på Magento Site.
2. Konfigurera Magento som SP (tjänsteleverantör)
- Kopiera SAML Entity ID, SAML Single-Sign-On Endpoint URL och x.509-certifikat från Federation Metadata-dokument och klistra in det IdP-enhets-ID eller utfärdare, URL för enkel inloggning, x.509-certifikat fälten i plugin-programmet.
| IdP Entity ID eller Emittent | SAML Entity ID i Federation Metadata-dokumentet |
| Webbadress till tjänst för enkel inloggning | SAML Single-Sign-On Endpoint URL i Federation Metadata-dokumentet |
| X.509-certifikat | x.509-certifikat i dokumentet Federation Metadata |
- Klicka på Spara för att spara alla dina inställningar.

- För att kontrollera om din Magento som SP är korrekt konfigurerad, klicka på Testkonfiguration knapp.

3. Inställningar för flera webbplatser (*Tillgängligt i Enterprise-versionerna)
- Navigera till Inställningar för flera webbplatser fliken. Här kan du se alla underwebbplatser under din Magento-installation där du vill aktivera SSO. Du kan markera kryssrutan mot alla underwebbplatser och klicka på spara.

4. Inloggningsinställningar
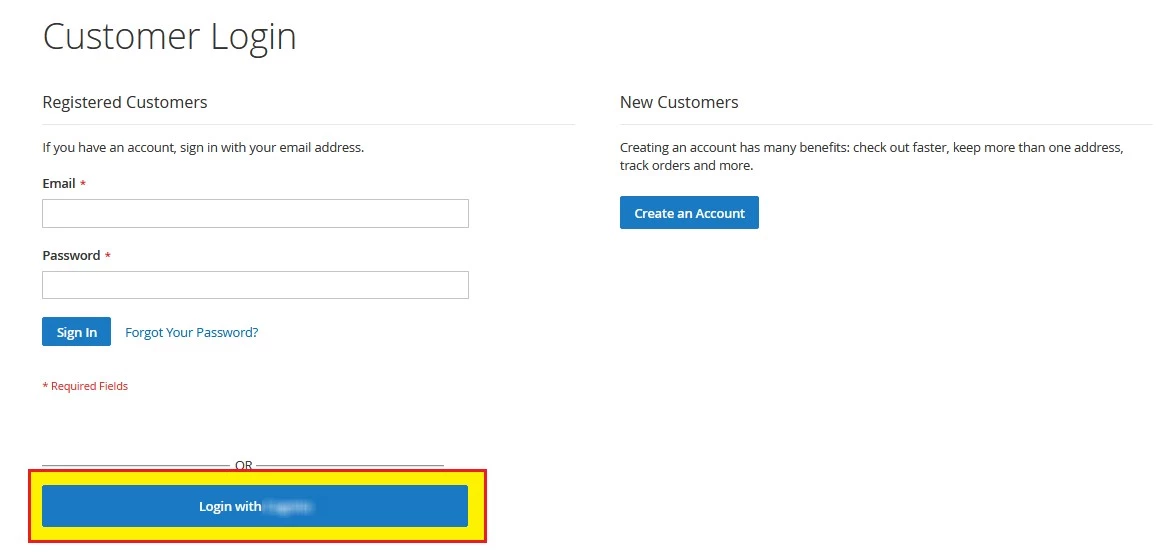
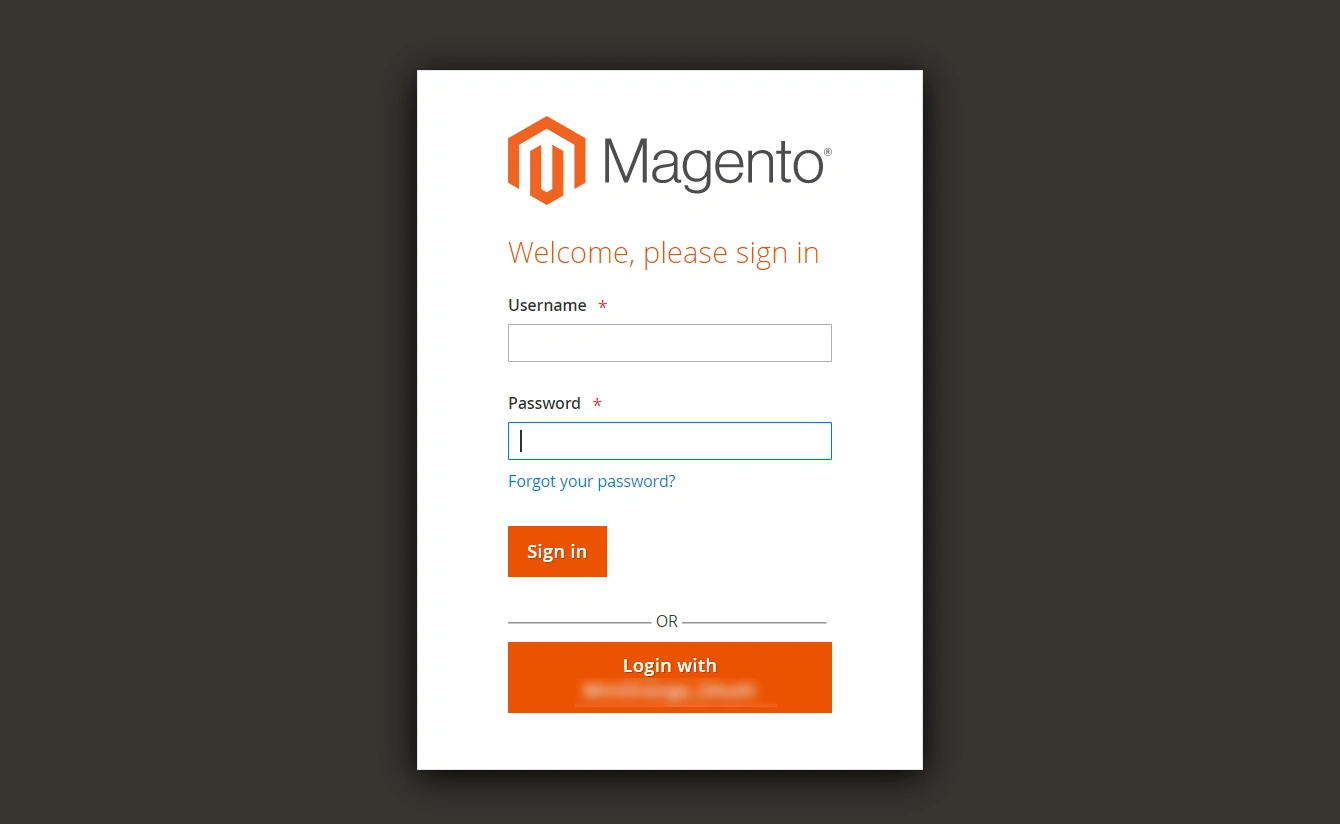
- Navigera till Inloggningsinställningar flik. Här hittar du alternativet att aktivera inloggningslänken på Admin*/Kund Inloggningssida (*Admin SSO är tillgänglig i premiumversionerna)

- Du kan automatiskt skapa administratörs- och kundanvändare under SSO om de inte redan finns. Markera bara motsvarande kryssruta för att aktivera.

- Om du vill initiera SSO från vilken sida som helst kan du också använda SSO-länken som finns i tillägget.

- Premium-tillägget ger dig också funktionen till omdirigera din användare automatiskt till IdP-inloggningssidan om användaren inte redan är inloggad.

5. Kund/administratör SSO
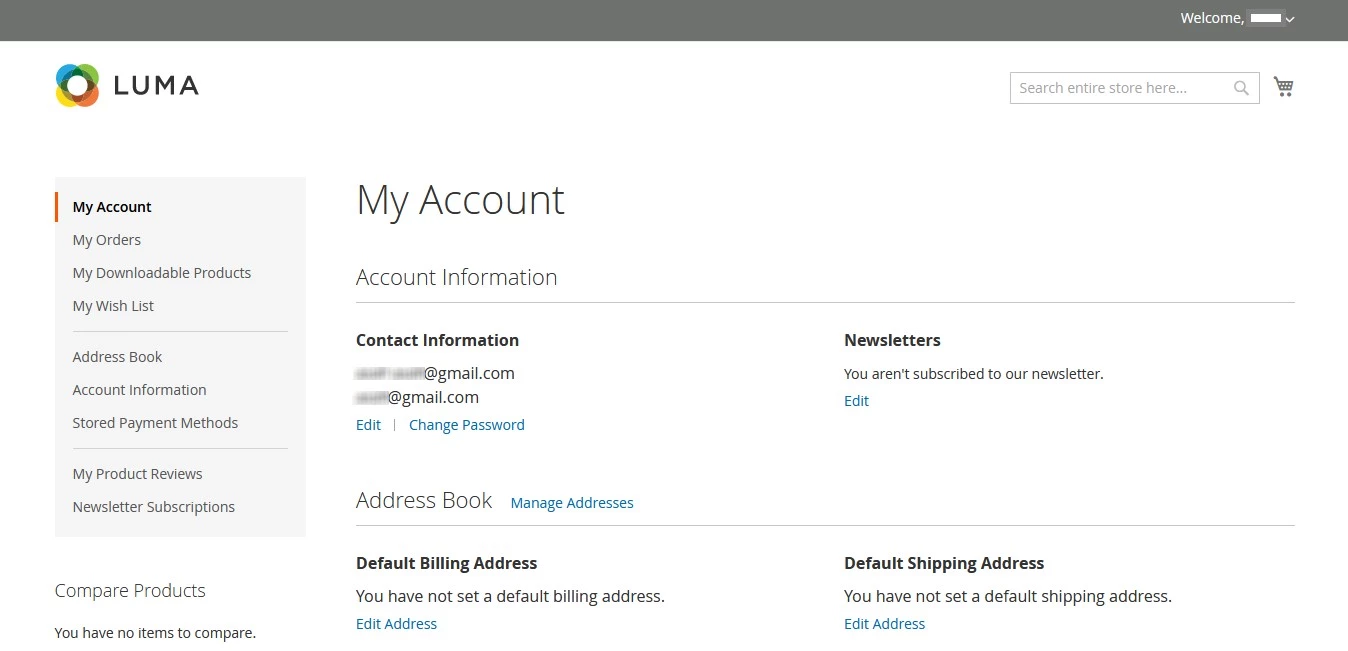
- Customer Single Sign-On (kund SSO)
- Admin Single Sign-On (Admin SSO)
6. Inställningar för headless SSO (*Tillgängligt i premiumversionerna)
- Navigera till Inloggningsinställningar fliken. Här hittar du alternativet för att aktivera SSO för din Headless Magento-butik.
- Klistra in din URL för frontend-inlägg i det angivna fältet. Du bör ange din frontend-butiks URL här.

Attribut / anpassad mappning (valfritt). *Detta är en Premium-funktion.
1.1: Attributmappning (valfritt).
- Attribut är användarinformation som lagras i din identitetsleverantör.
- Attributmapping hjälper dig att få användarattribut från din identitetsleverantör (IdP) och mappa dem till Magento användarattribut som förnamn, efternamn etc.
- När användarna registreras automatiskt på din Magento-webbplats kommer dessa attribut automatiskt att mappas till dina Magento-användardetaljer.
- Endast Namn-ID kan mappas till Magentos egenskaper för e-post och användarnamn med den kostnadsfria plugin. Flera användarattribut från IdP kan å andra sidan mappas till Magento-attribut i premiumversionen av plugin. Du kan mappa anpassade attribut som du har lagt till i din IdP utöver standardattributen.
- När en användare utför SSO kommer NameID-värdet som skickas av IdP att mappas till e-postmeddelandet och användarnamnet för Magento-användaren.

| Användarnamn: | Namn på användarnamnsattributet från IdP (Behåll NameID som standard) |
| E-post: | Namn på e-postattributet från IdP (Behåll NameID som standard) |
| Grupp/roll: | Namn på Role-attributet från Identity Provider (IdP) |
- Du kan kontrollera Testkonfiguration Resultat under Konfiguration av tjänsteleverantör flik för att få en bättre uppfattning om vilka värden som ska kartläggas här.
1.2: Anpassad attributmappning (valfritt). *Detta är en Premium-funktion.
- I fältet Ange attributnamn anger du det attributnamn som du vill mappa mot attributet du får från din identitetsleverantör.
- Klicka på knappen Lägg till
- Ange nu attributnamnet du får från din identitetsleverantör i det angivna fältet.
- Klicka på knappen Spara för att spara konfigurationen.
- Du kan också ta bort konfigurationen genom att ange namnet i attributnamnsfältet och sedan klicka på ta bort-knappen.

Rollmappning (valfritt). *Detta är en Premium-funktion.
- Du kan ange en standardroll i det kostnadsfria plugin-programmet som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
- Gå till fliken Attribut/Rollmappning och navigera till avsnittet Rollmappning.
- Välj standardrollen och klicka på knappen Spara.

Ytterligare resurser
- Vad är enkel inloggning (SSO)?
- Shibboleth-2 IdP-konfiguration
- Shibboleth-2 SAML IdP - Användarautentisering
- Vad är SAML? Hur fungerar SAML SSO?
- Magento SAML Single Sign On (SSO) Plugin.
Hör av dig
Kontakta oss på magentosupport@xecurify.com så hjälper vårt team dig att konfigurera Magento OAuth Server Extension. Vårt team hjälper dig att välja den bästa lösningen/planen utifrån dina behov.


