
Moodle SAML Single Sign-On (SSO) med Azure AD som IdP | Azure AD SSO-inloggning
Översikt
SAML Single Sign-On (SSO) för din Moodle-webbplats kan uppnås med vår miniOrange SAML SSO-plugin. Vårt plugin är kompatibelt med alla SAML-kompatibla identitetsleverantörer. Här kommer vi att gå igenom en steg-för-steg-guide för att konfigurera enkel inloggning (SSO) mellan Azure AD som identitetsleverantör (IdP) och Moodle som tjänsteleverantör (SP).



Förutsättningar: Ladda ner och installation
För att konfigurera Azure AD som IdP med Moodle måste du installera miniOrange Moodle SAML 2.0 SSO- pluginet.
Konfigurationssteg
1. Ställ in Azure AD som IdP
Följ stegen nedan för att konfigurera Azure AD som en identitetsleverantör:
Konfigurera Azure AD som IdP
- App-registreringar
- Enterprise-applikationer
Konfigurera Azure AD som IdP
- I Insticksprogram flik bläddra till Tjänsteleverantörens metadata avsnitt kan du hitta SP-metadata som t.ex SP Entity-ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera identitetsleverantören.

- Logga in Azure AD Portal
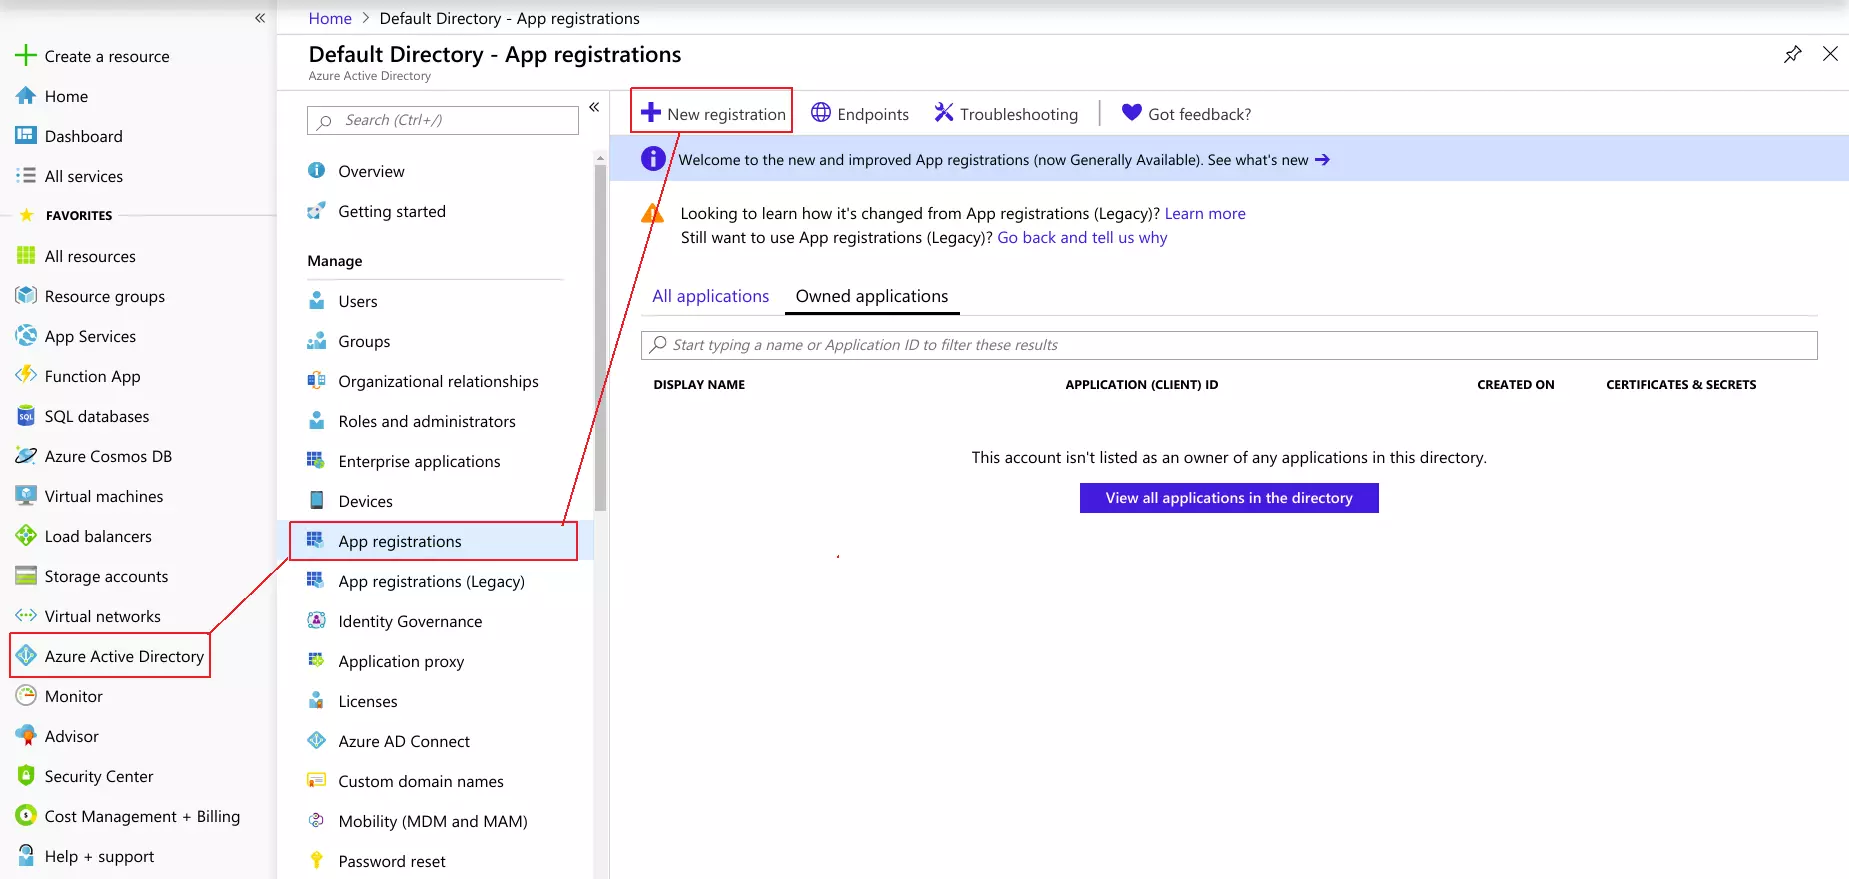
- Välja Azure Active Directory ⇒ App-registreringar. Klicka på Ny applikationsregistrering.
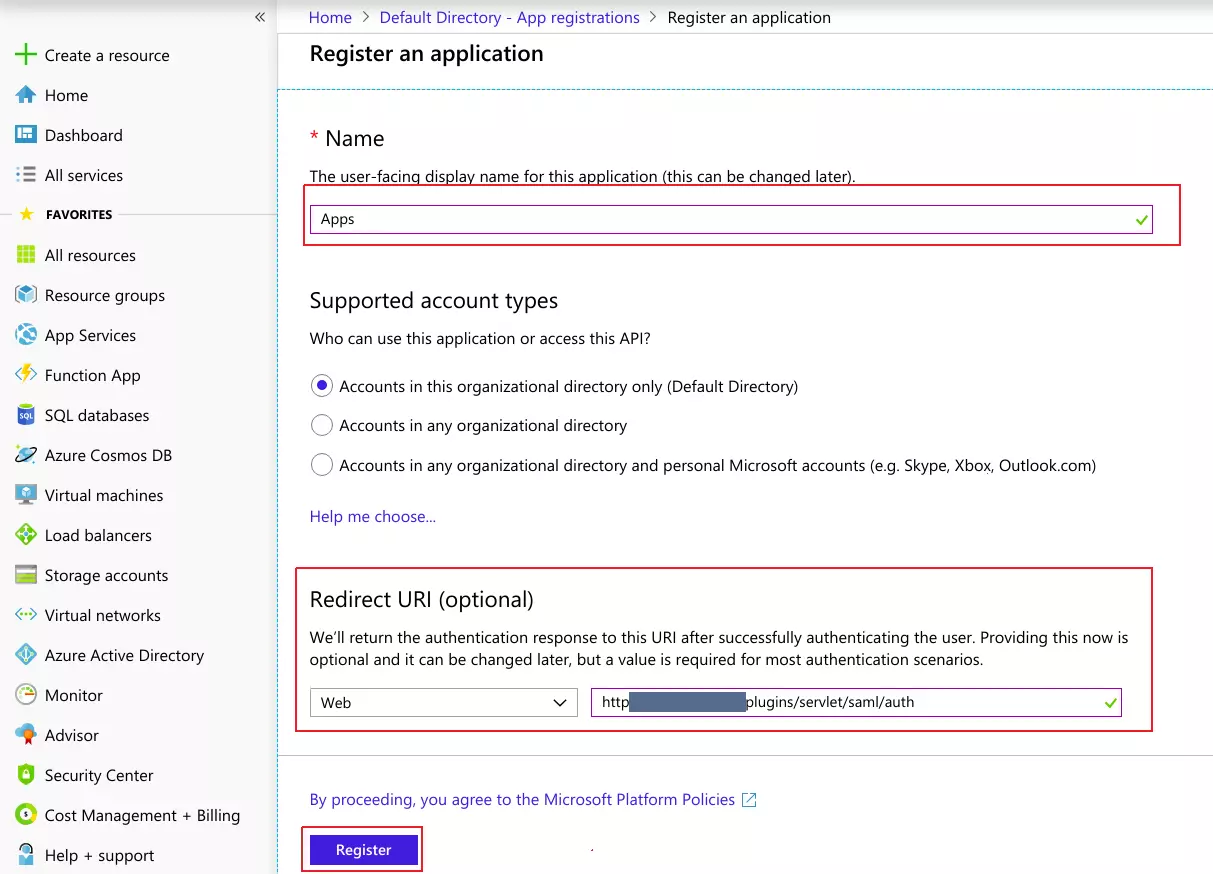
- Tilldela ett namn och välj kontotyp. I fältet Redirect URI anger du den ACS-URL som finns i Tjänsteleverantörens metadata avsnitt av plugin-programmet och klicka på Registrera knapp.
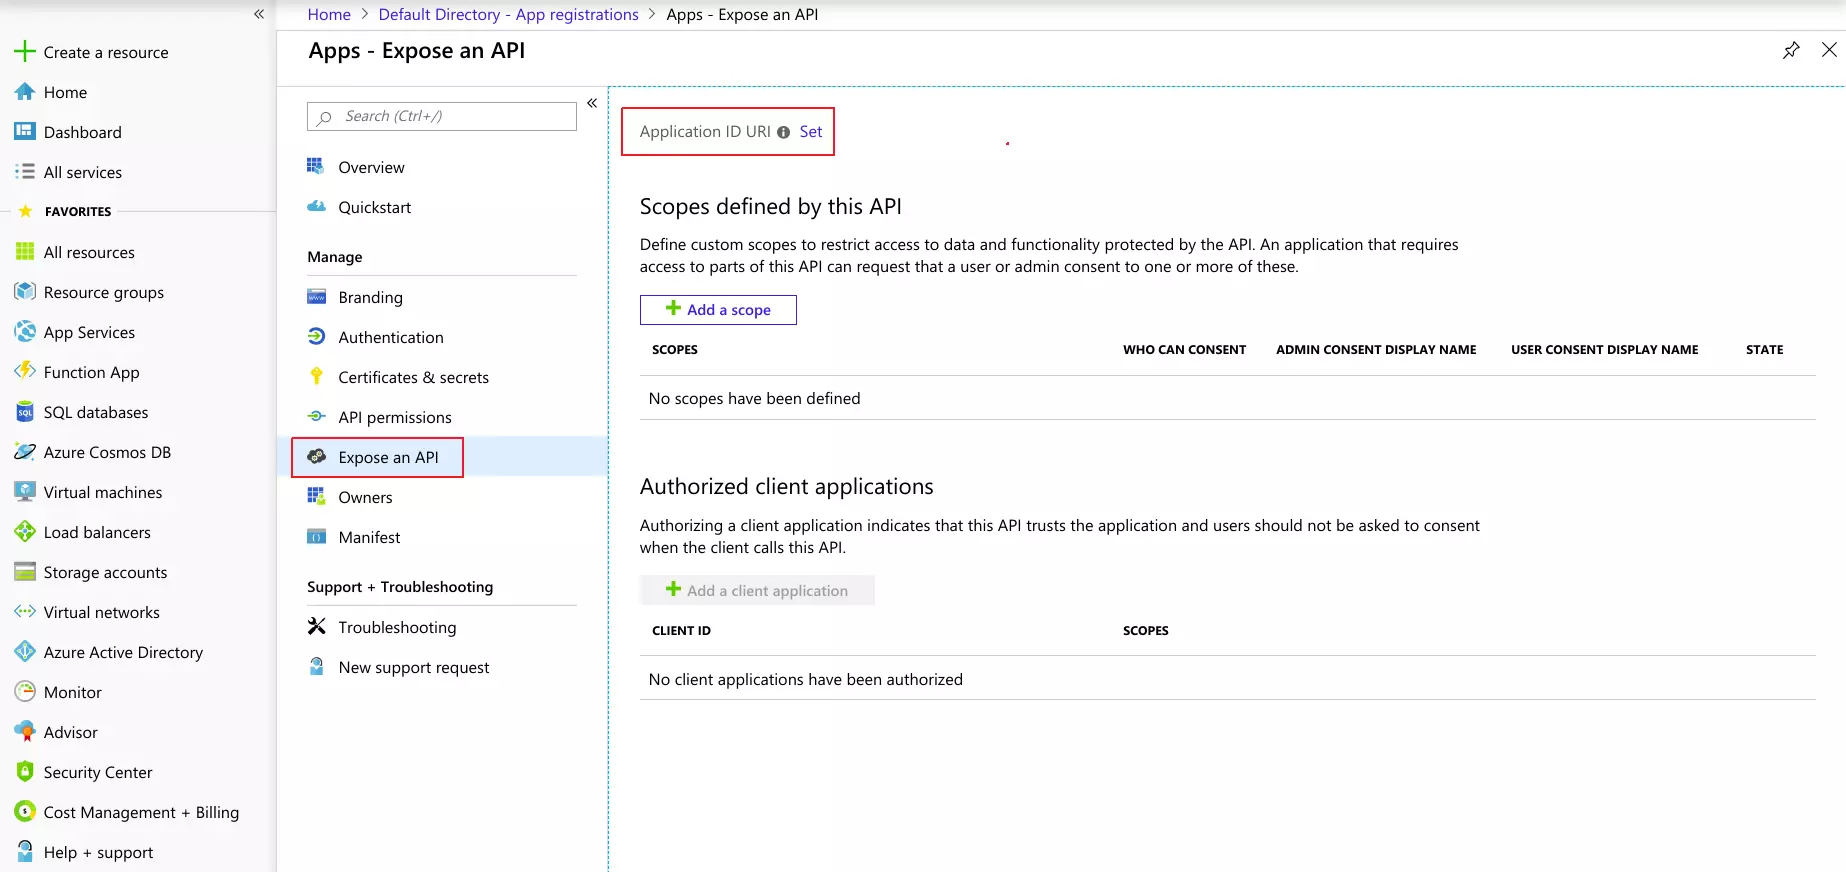
- Navigera nu till Exponera ett API menyalternativet och klicka på
uppsättning knappen och byt ut APPLIKATIONS-ID URI med plugins SP Entity ID
Här anger du värdet för SP Entity ID från avsnittet Service Provider Metadata i plugin-programmet.
- Gå tillbaka till Azure Active Directory ⇒ App-registreringar fönstret och klicka på endpoints länken.
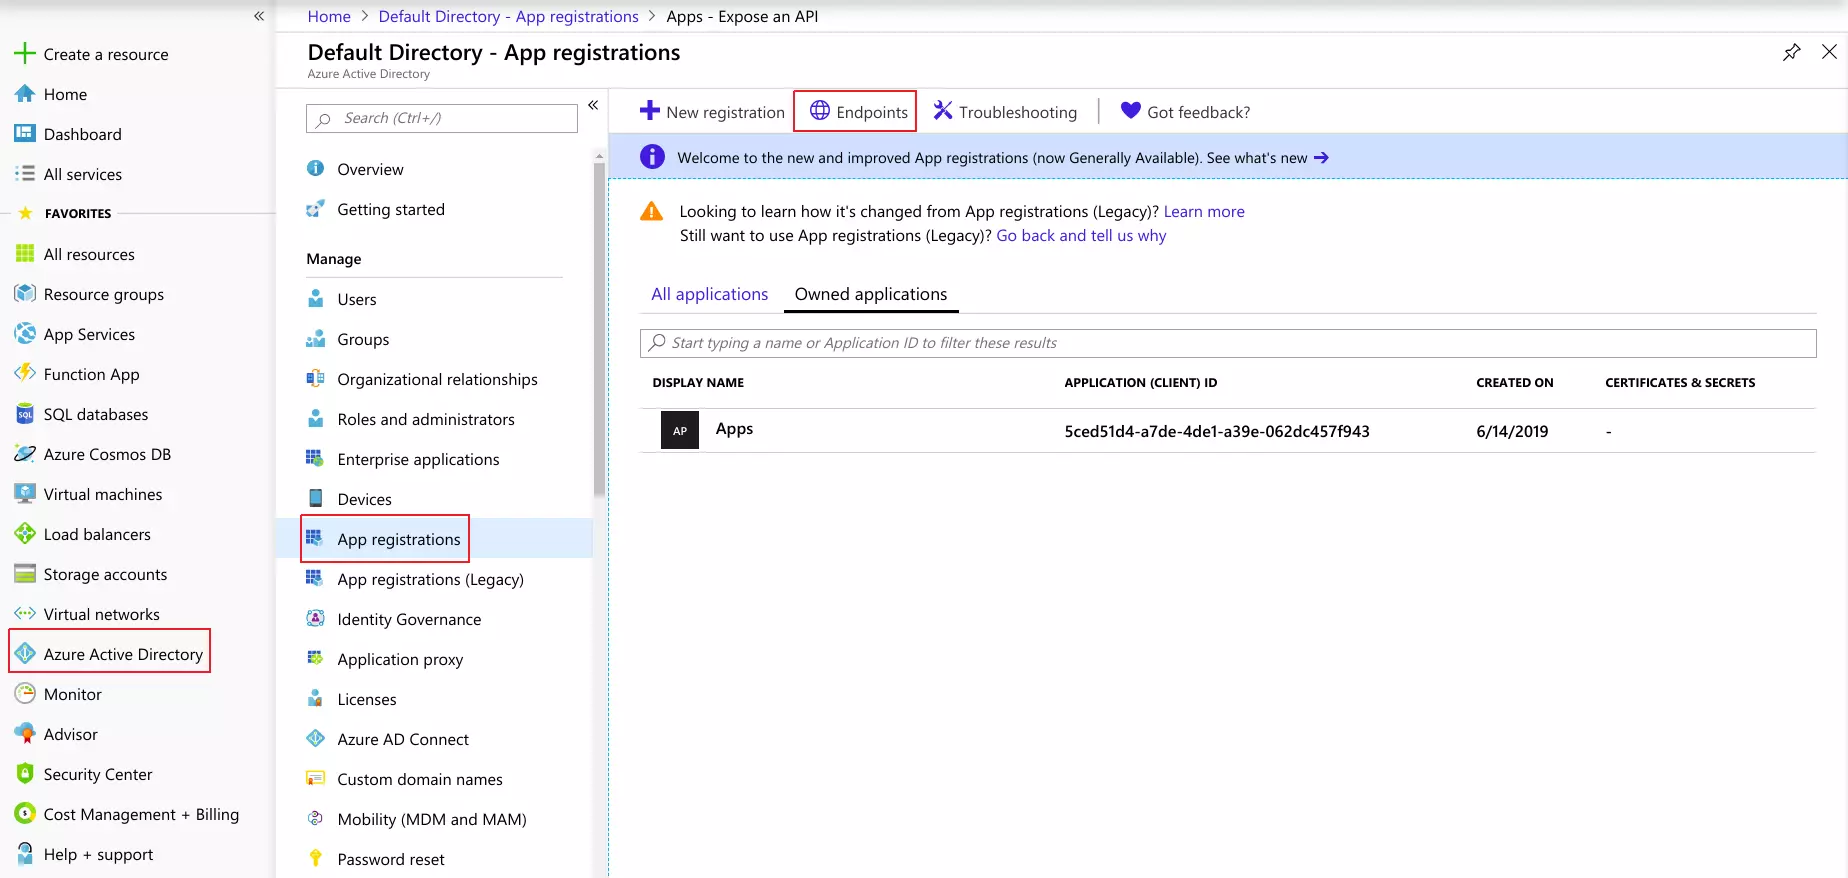
- Detta öppnar ett fönster med flera webbadresser listade där. Kopiera Federation Metadata Document URL. Detta kommer att krävas när du konfigurerar SAML-plugin.
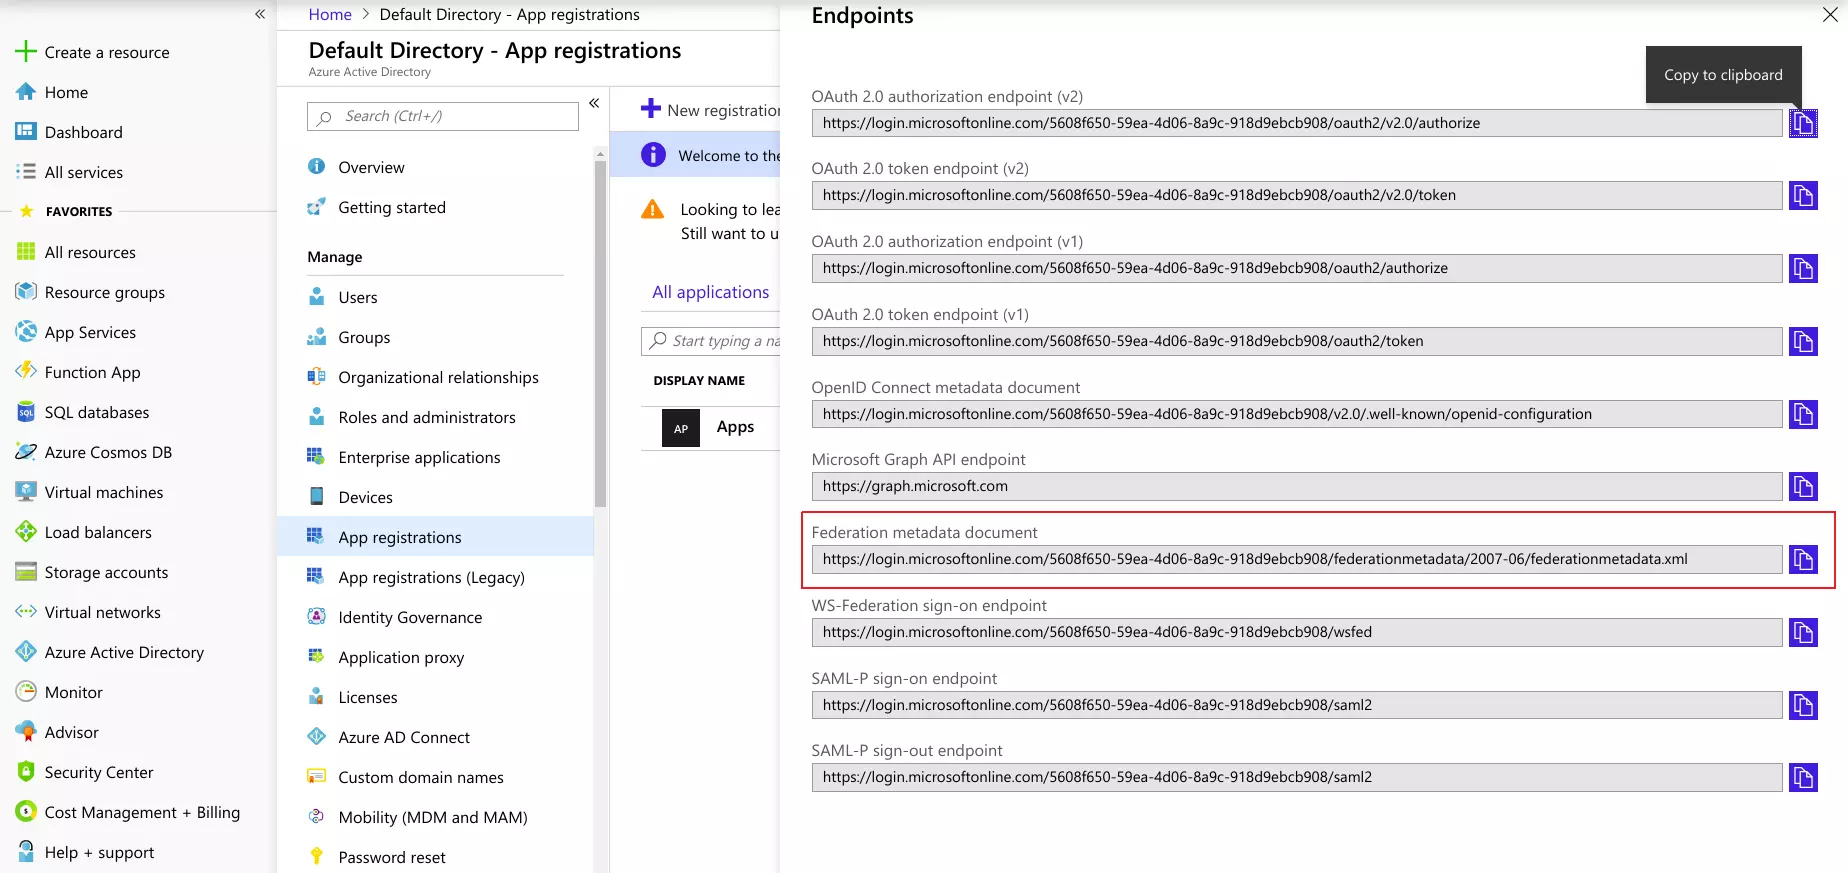
Konfigurera Azure AD som IdP
- I Insticksprogram flik bläddra till Tjänsteleverantörens metadata avsnitt kan du hitta SP-metadata som t.ex SP Entity-ID och ACS (AssertionConsumerService) URL som krävs för att konfigurera identitetsleverantören.
- Logga in Azure AD Portal
- Välja Azure Active Directory ⇒ Enterprise-applikationer.
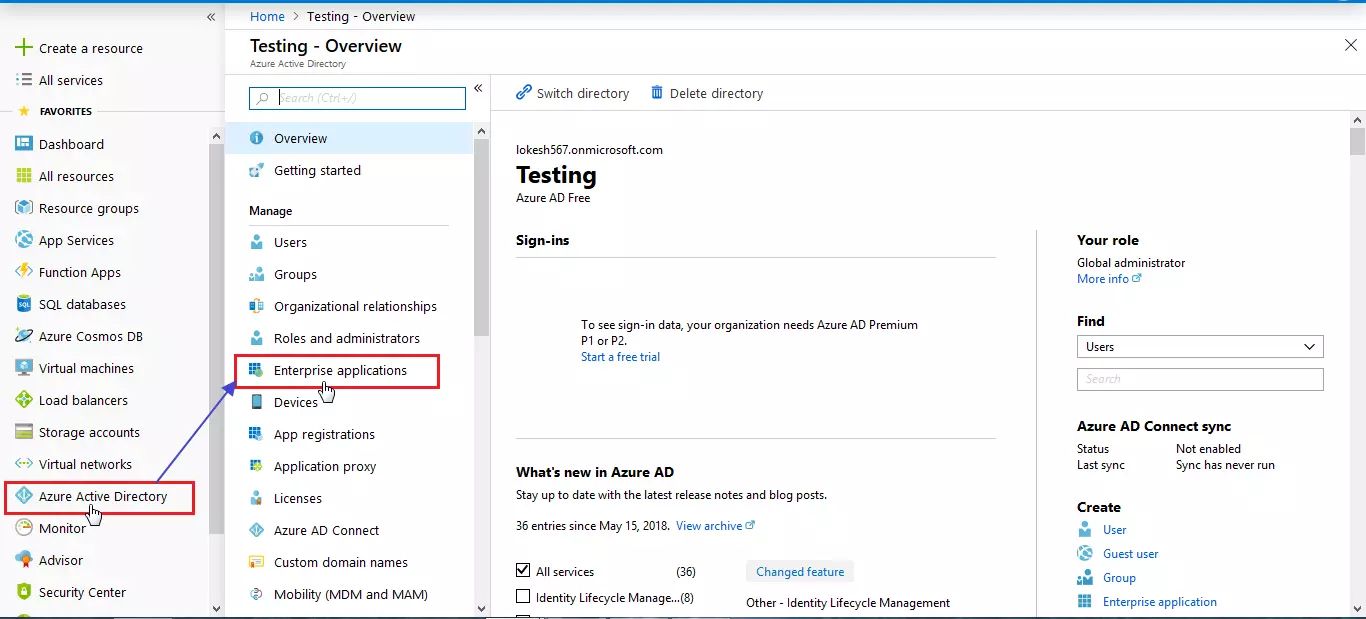
- Klicka på Ny ansökan.
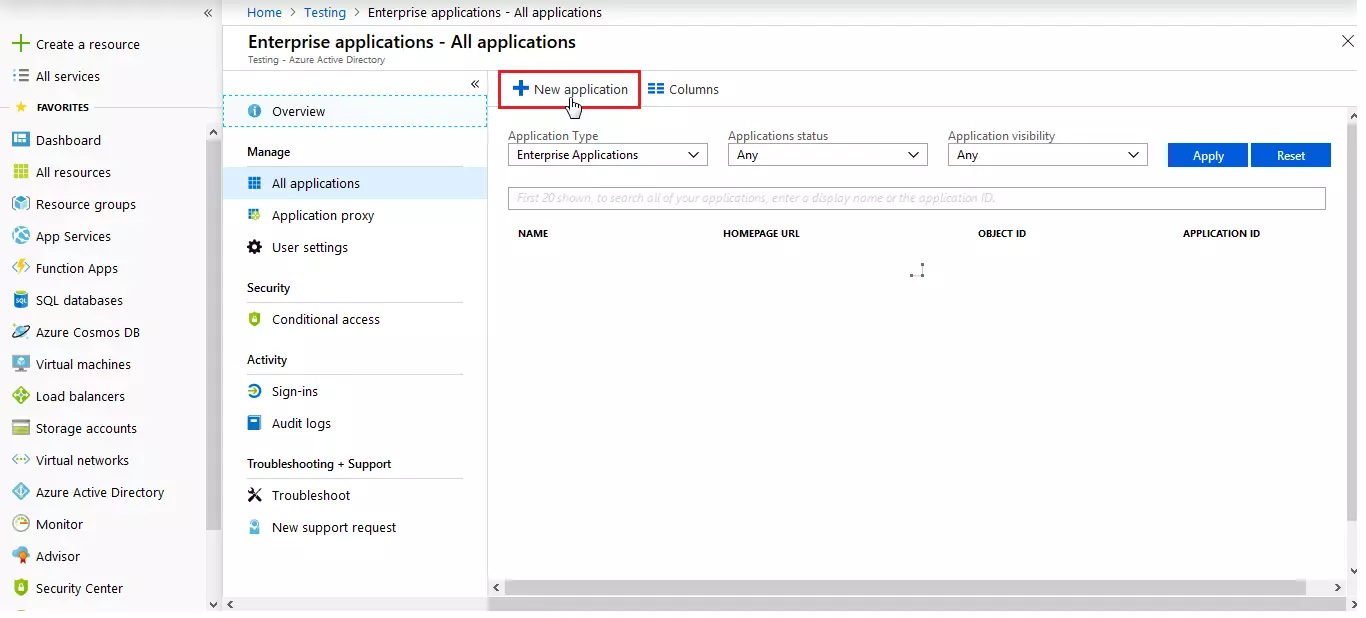
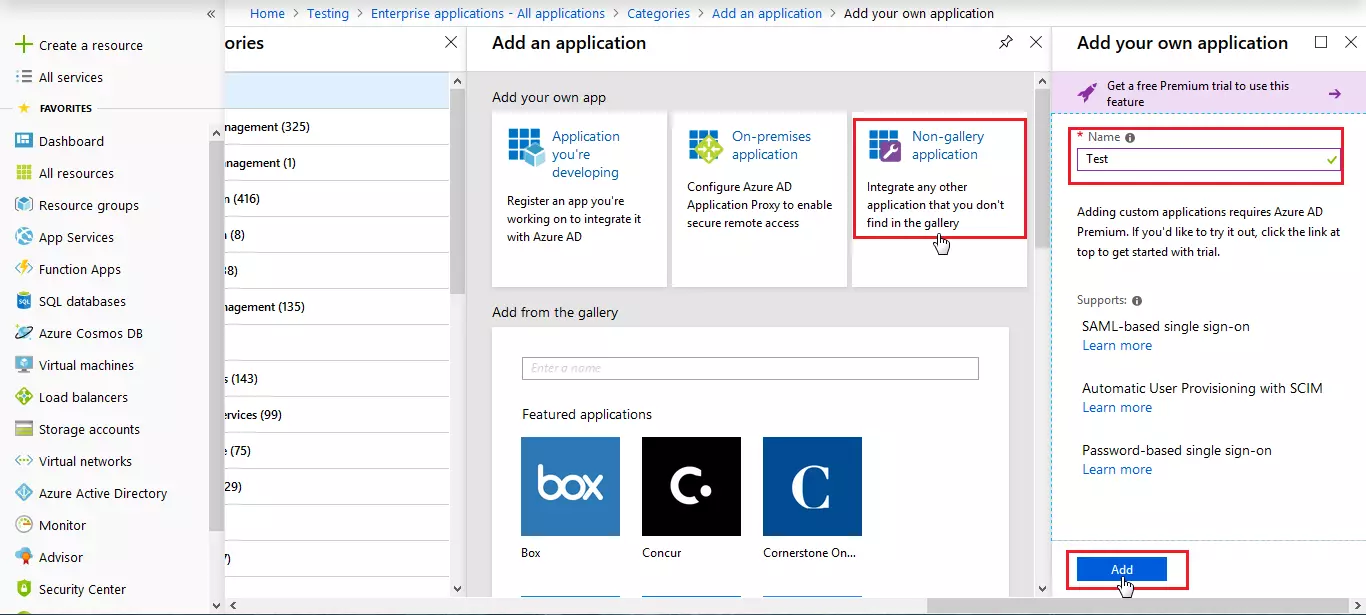
- Klicka på Icke-galleriapplikation och ange namnet på din app och klicka på Lägg till knapp.
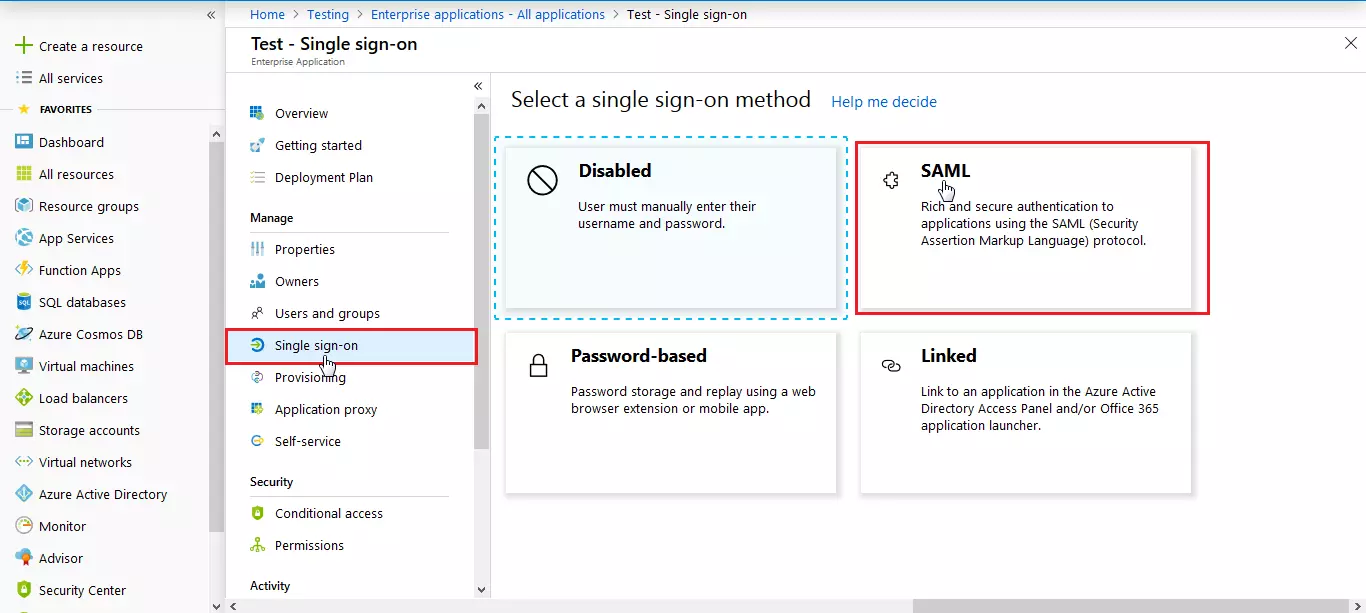
- Klicka på Enkelt inloggning från programmets vänstra navigeringsmeny. Nästa skärm visar alternativen för att konfigurera enkel inloggning. Klicka på SAML.
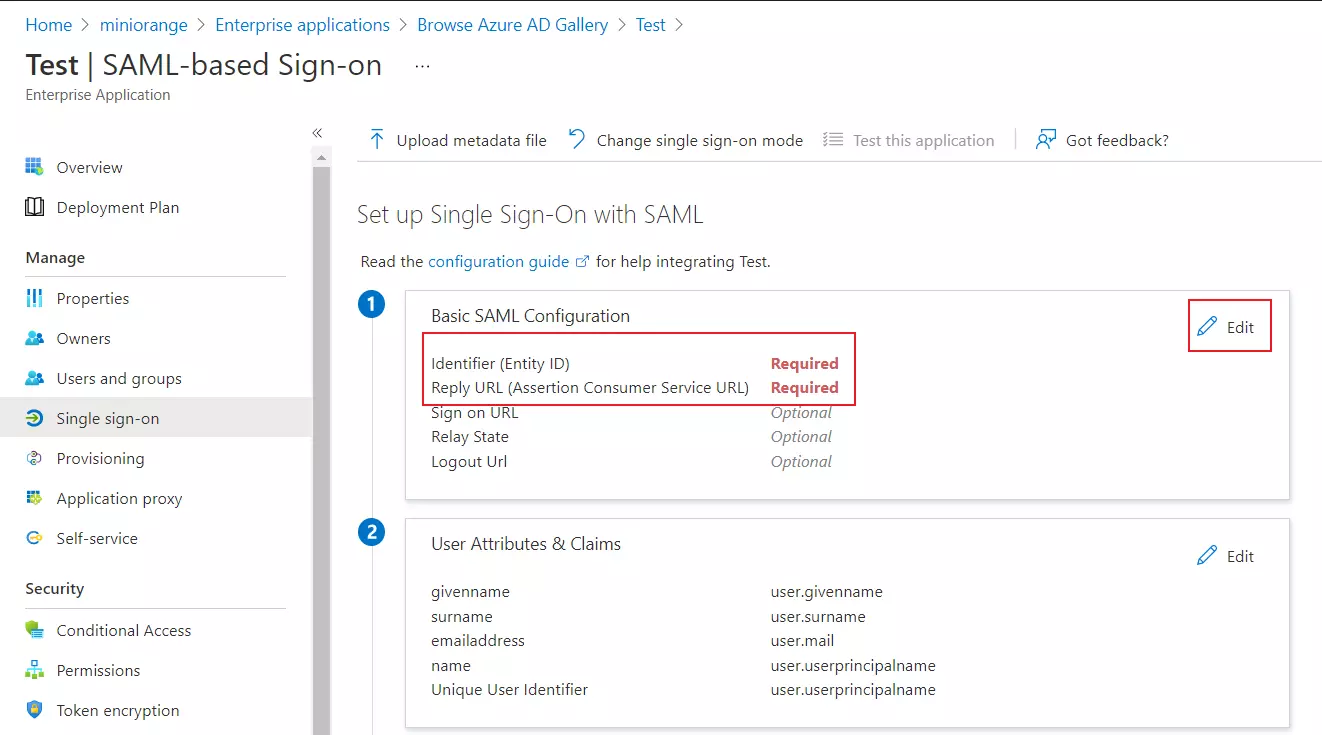
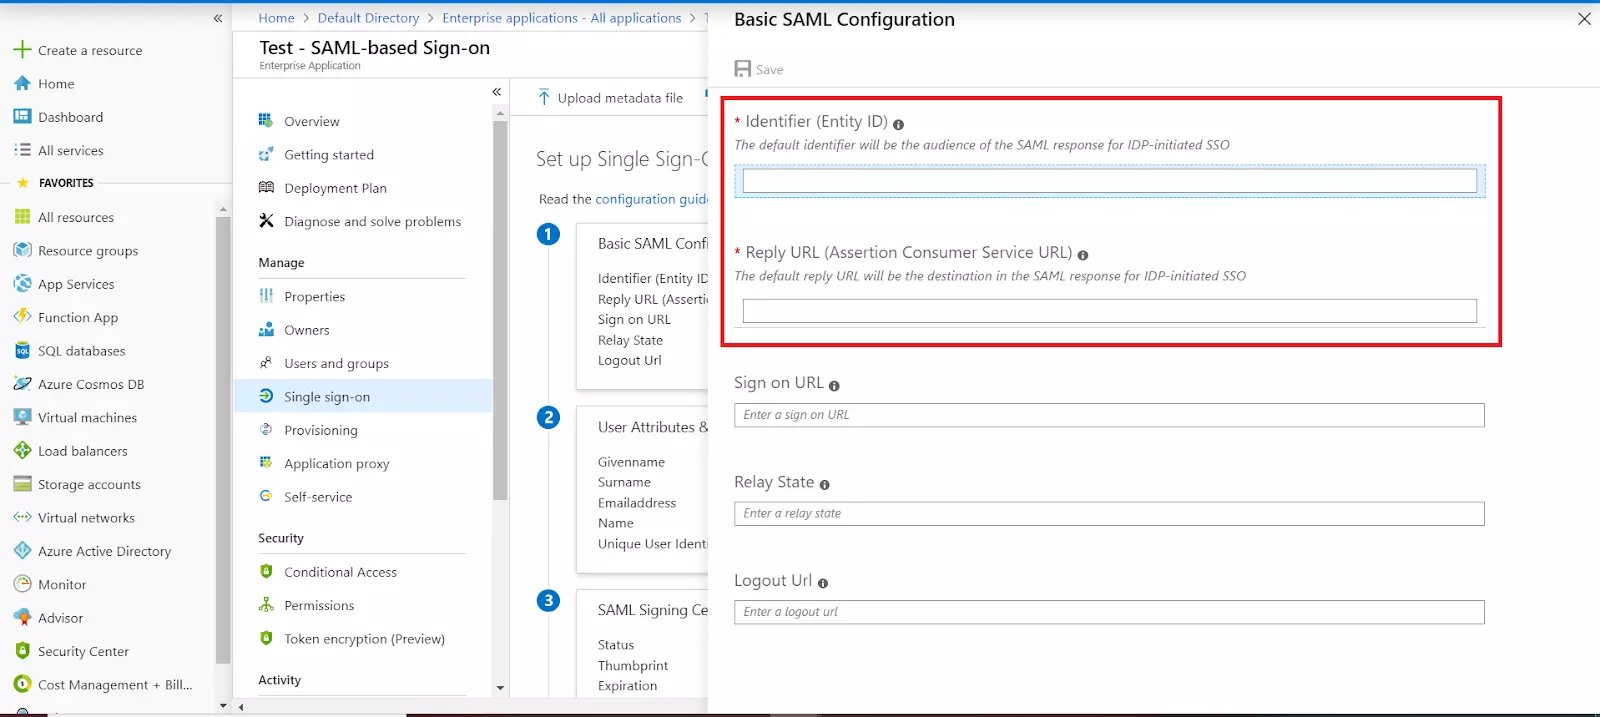
- Ange SP Entity ID för Identifiera och ACS URL för Svars-URL från Tjänsteleverantörens metadata del av plugin-programmet.
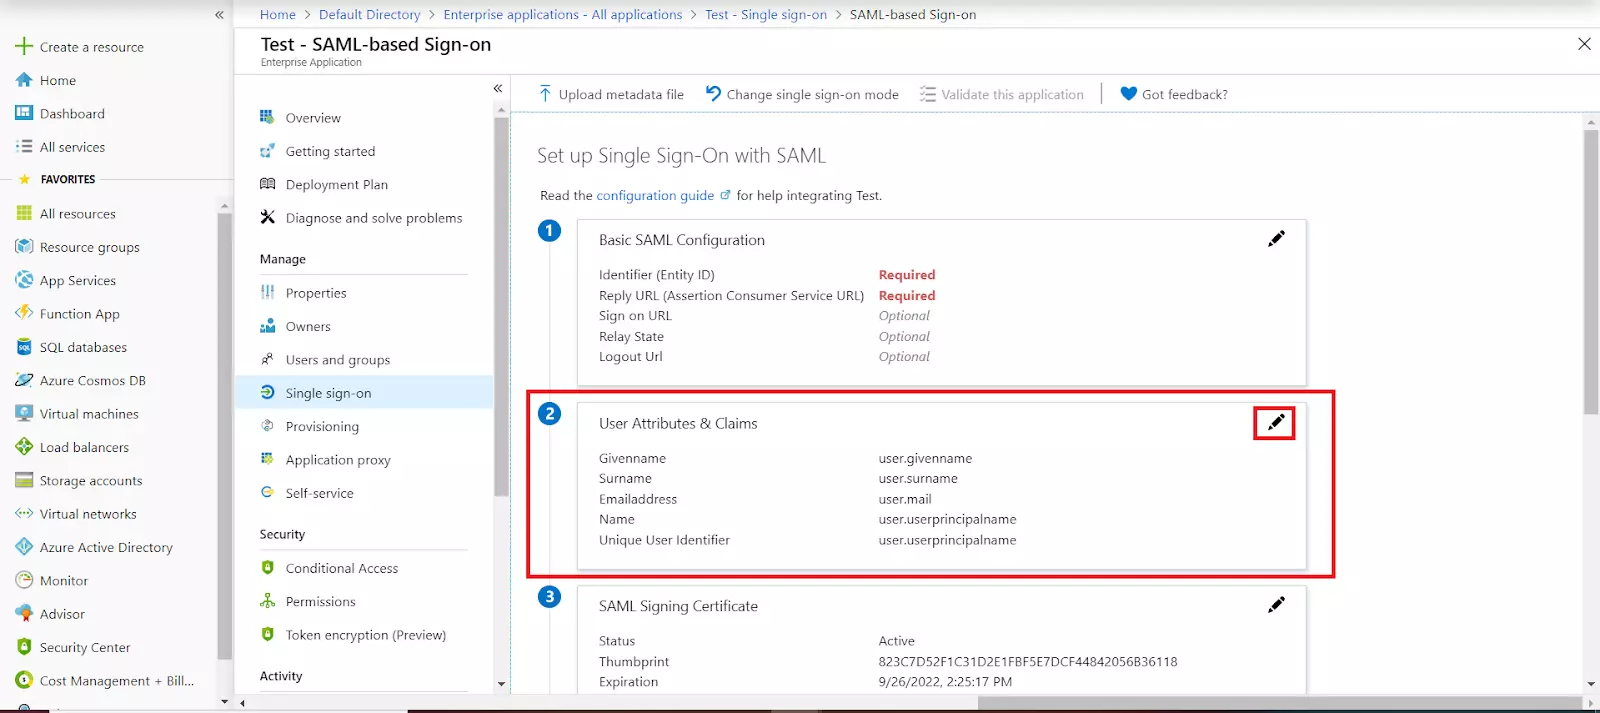
- Som standard, följande attribut är skickade.
- I Användarattribut och anspråk klicka på fliken Redigera.
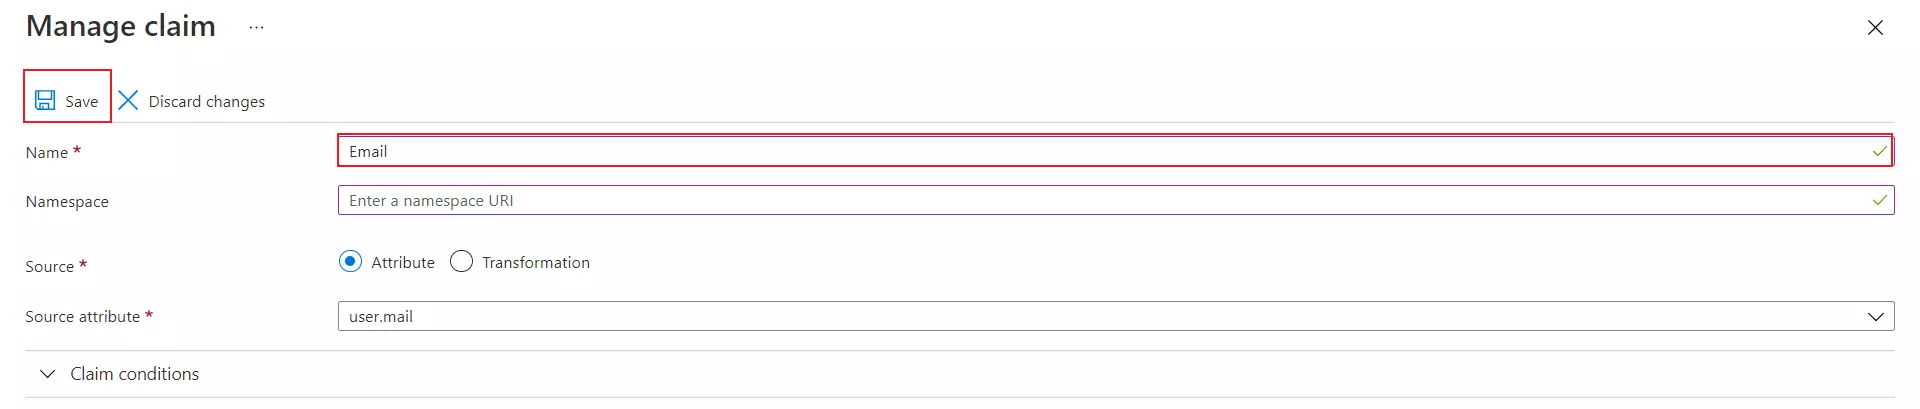
- Klicka på anspråksnamnen du vill redigera.
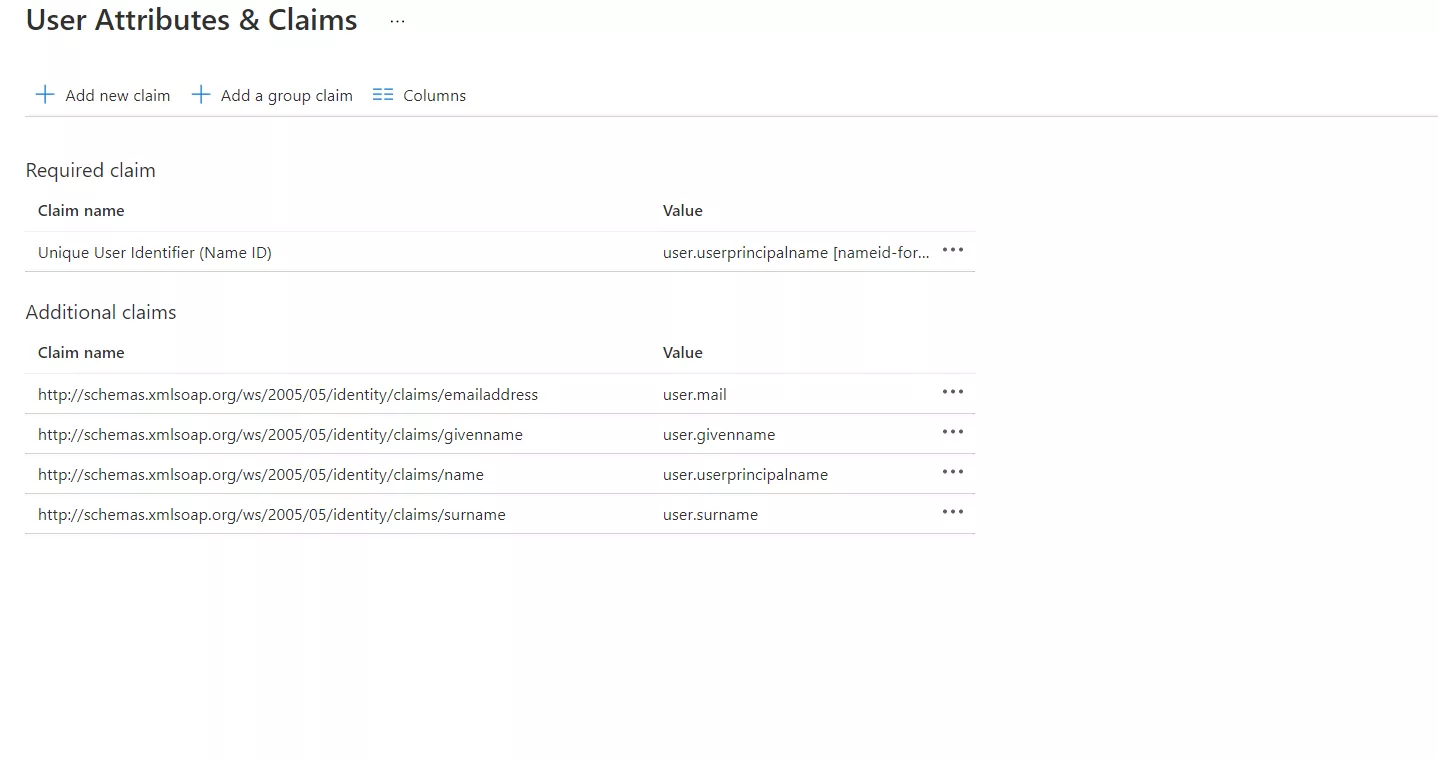
- Du kan redigera Namn och namespace enligt behov.
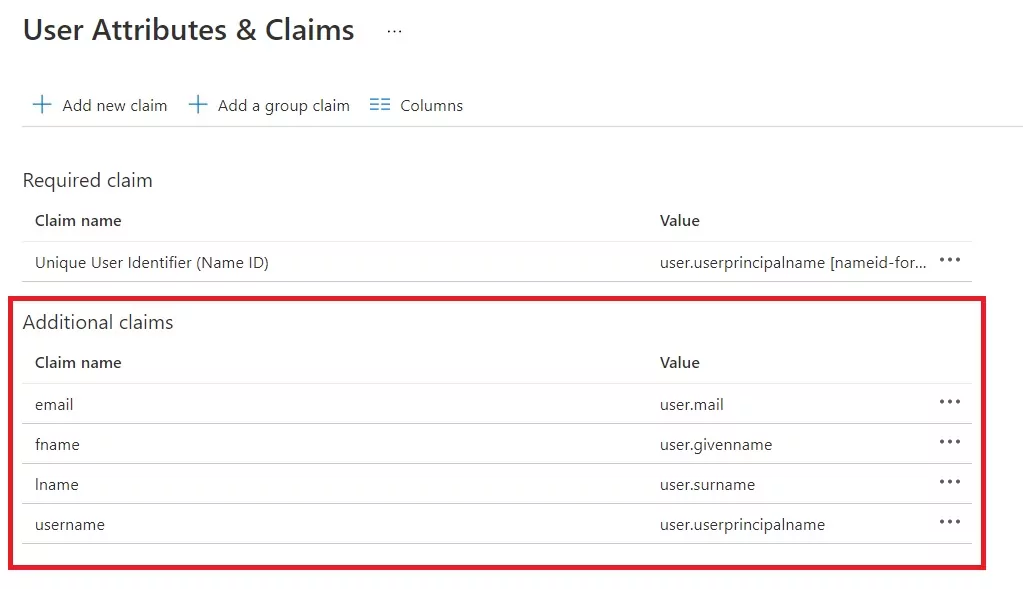
- När anspråksnamnen har redigerats kommer du att få följande skärm.
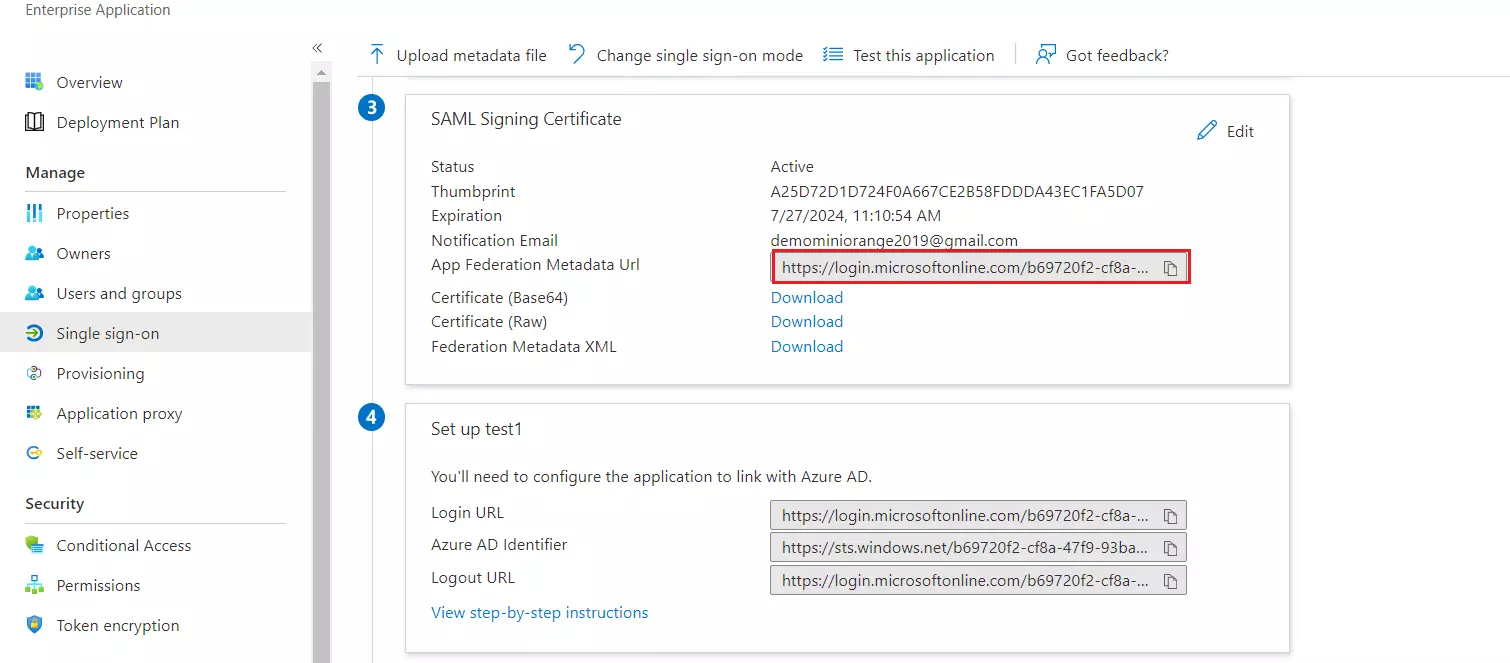
- Kopiera App Federation Metadata URL. Detta kommer att användas när du konfigurerar SAML-plugin.
Tilldela användare och grupper till din SAML-applikation
- Som en säkerhetskontroll kommer Azure AD inte att utfärda en token som tillåter en användare att logga in på programmet om inte Azure AD har beviljat åtkomst till användaren. Användare kan beviljas åtkomst direkt eller genom gruppmedlemskap.
- Klicka på Användare och grupper från applikationens vänstra navigeringsmeny. Nästa skärm visar alternativen för att tilldela användare/grupper till applikationen.
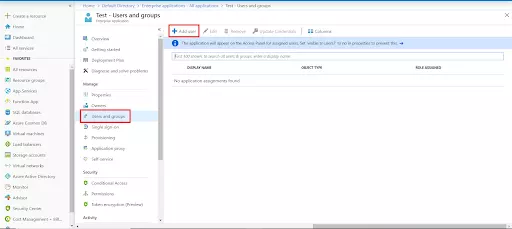
- Efter att ha klickat på Lägg till användare, Välj Användare och grupper i Lägg till uppdrag skärm.
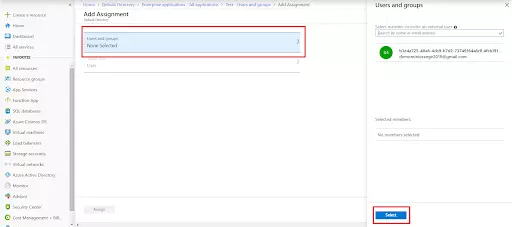
- Nästa skärm visar alternativet för att välja användare eller bjuda in en extern användare. Välj lämplig användare och klicka på Välja knapp.
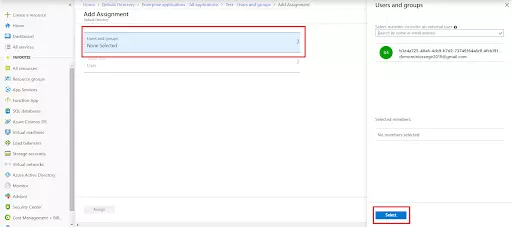
- Här kan du även tilldela en roll till denna användare under Välj Roll avsnitt. Slutligen, klicka på Tilldela för att tilldela den användaren eller gruppen till SAML-applikationen.
2. Konfigurera Moodle som SP (tjänsteleverantör)
- Gratis
- Premium
I miniOrange SAML SSO-pluginet går du till fliken Plugins . Det finns två sätt att konfigurera pluginet:
S. Genom att ladda upp IDP-metadata:
- Ange IDP-namn.
- I Konfiguration av tjänsteleverantör avsnittet välj Metadata URL/XML från Välj metod falla ner.
- Kopiera och klistra in IdP-metadata-URL eller XML-fil IDP Metadata URL/XML Inmatningsområde.
- Klicka på Klicka här för att testa konfigurationen.

B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (dvs. IDP-namn, IDP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av din Identitetsleverantör.
- Klicka på Klicka här för att testa konfigurationen.

Steg 3: Attributmappning
- När användaren utför SSO skickas NameID-värdet av identitetsleverantören. Detta värde är unikt för varje användare.
- För att plugin-programmet ska få åtkomst till dessa attribut, tilldela värdena för Användarnamn och E-post as Namn-ID.

I miniOrange SAML SSO-pluginet, skrolla ner till avsnittet Tjänstleverantörsinställningar i pluginet. Det finns två sätt att konfigurera pluginet:
S. Genom att ladda upp IDP-metadata:
- Ange vilket IDP-namn som helst. Till exempel, my_IDP.
- Välj värdet på Välj metod som Metadata URL/XML från rullgardinsmenyn.
- Ange Metadata URL som
https://hyresgäst-namn.b2clogin.com/hyresgäst-namn.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Obs! Du måste ersätta klientnamnet i URL:en ovan med Azure B2C-klientnamnet.

- Bläddra till botten och klicka på Spara ändringar knapp.
B. Manuell konfiguration:
- Ange de nödvändiga inställningarna (t.ex. identitetsleverantörens namn, IdP-enhets-ID eller utfärdare, SAML-inloggnings-URL, X.509-certifikat) som tillhandahålls av ditt Identitetsleverantör.
- Klicka på Spara ändringar för att spara din konfiguration.
Steg 3: Attributmappning
Grundläggande attributmappning
- När användaren utför SSO skickas NameID-värdet av identitetsleverantören. Detta värde är unikt för varje användare.
- För att plugin ska få tillgång till dessa attribut, tilldela E-post och Användarnamn attribut.
- Dessutom kan användarattribut mappas (som t.ex Förnamn och Efternamn).
- Klicka på Spara ändringar för att spara din konfiguration.

Anpassad attributmappning
Den här funktionen låter dig mappa anpassade attribut som skickas av IDP till Moodle-attributen.
- För att skapa ett anpassat attribut, navigera till Webbplatsadministration >> Användare >> Användarprofilfält i plugin-programmet.
- Klicka på Skapa ett nytt profilfält , välj typ av attribut från rullgardinsmenyn och ange värdena i obligatoriska fält.

- Tilldela önskat värde till det skapade anpassade attributet.
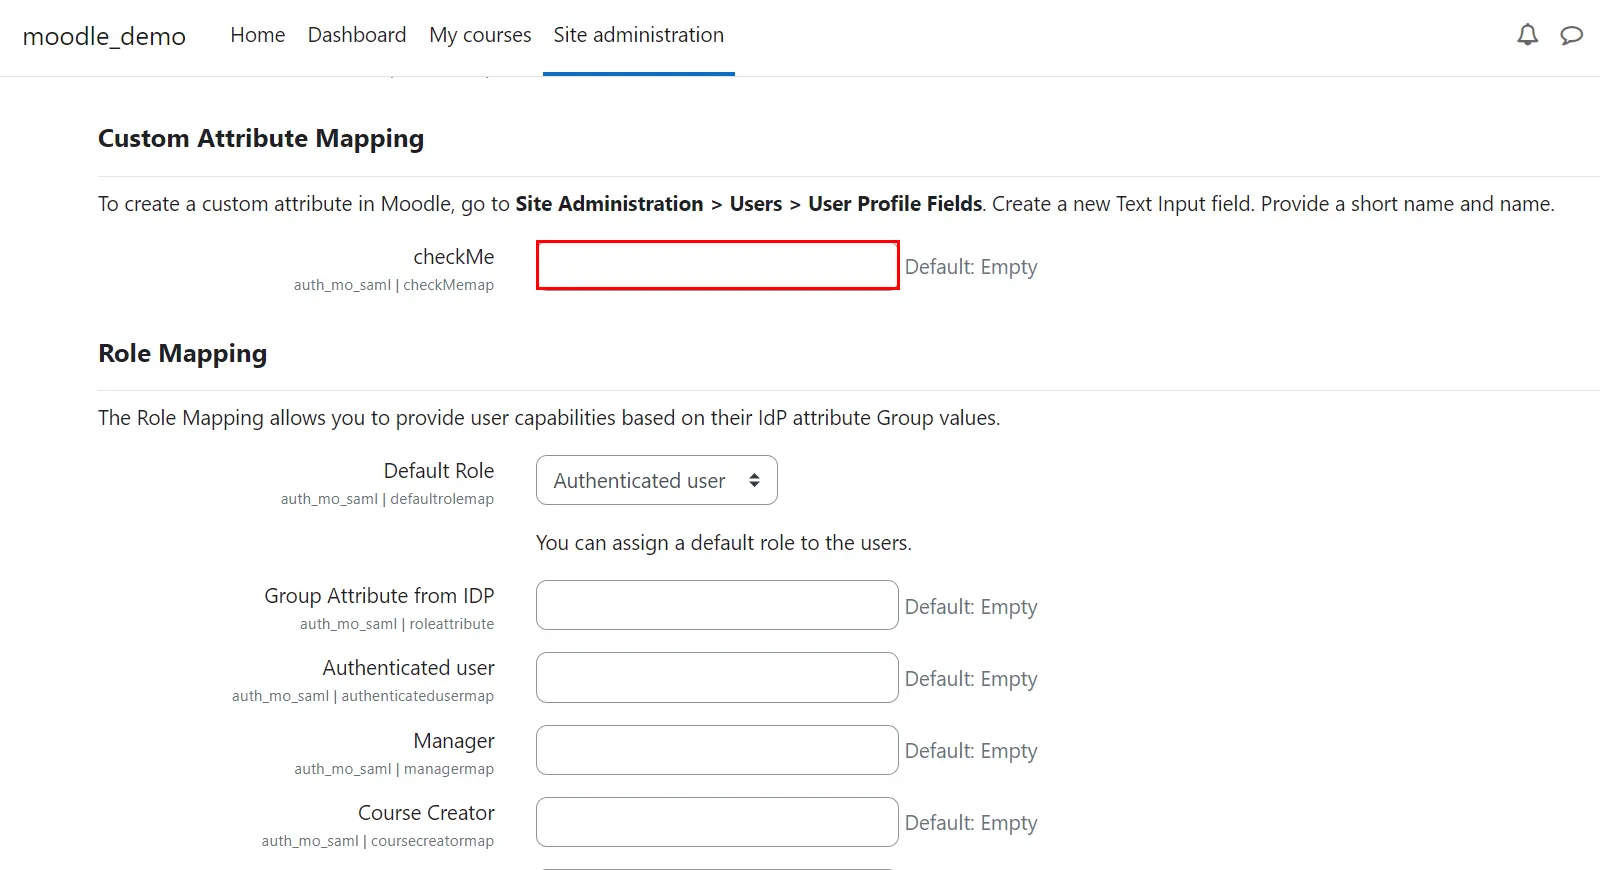
- Bläddra ner och klicka på Spara ändringar för att spara dina konfigurationer.
Steg 4: Rollkartläggning
- I det kostnadsfria pluginet kan du välja en standardroll som kommer att tilldelas alla icke-adminanvändare när de utför SSO.
Obs: Roller kommer att tilldelas nya användare som skapats av SSO. Befintliga Moodle-användares roller kommer inte att påverkas.
- Bläddra ner till Rollkartläggning sektion.
- Välj standardrollen och klicka på Spara ändringar för att spara din konfiguration.

Steg 4: Rollkartläggning
Den här funktionen låter dig tilldela och hantera roller för användarna när de utför SSO. Tillsammans med Moodle-standardrollerna är detta också kompatibelt med alla anpassade roller.
- Grupp/roll attribut kommer att tillhandahålla en mappning för fältnamnet som innehåller rollrelaterad information som skickas av IDP och kommer att användas för rollmappning.
- Bläddra till Rollkartläggning avsnitt och tillhandahålla mappningarna för respektive roller.
- Välj Standardroll från rullgardinsmenyn om användarrollen inte matchar de tilldelade värdena.
- Till exempel om du har en användare vars Grupp/roll attributvärdet är idp-teacher och du vill tilldela det till lärargruppen, ange bara idp-teacher i Lärare: fältet i avsnittet Rollmappning.
Obs: Du kan tilldela flera värden separerade med semikolon (;).
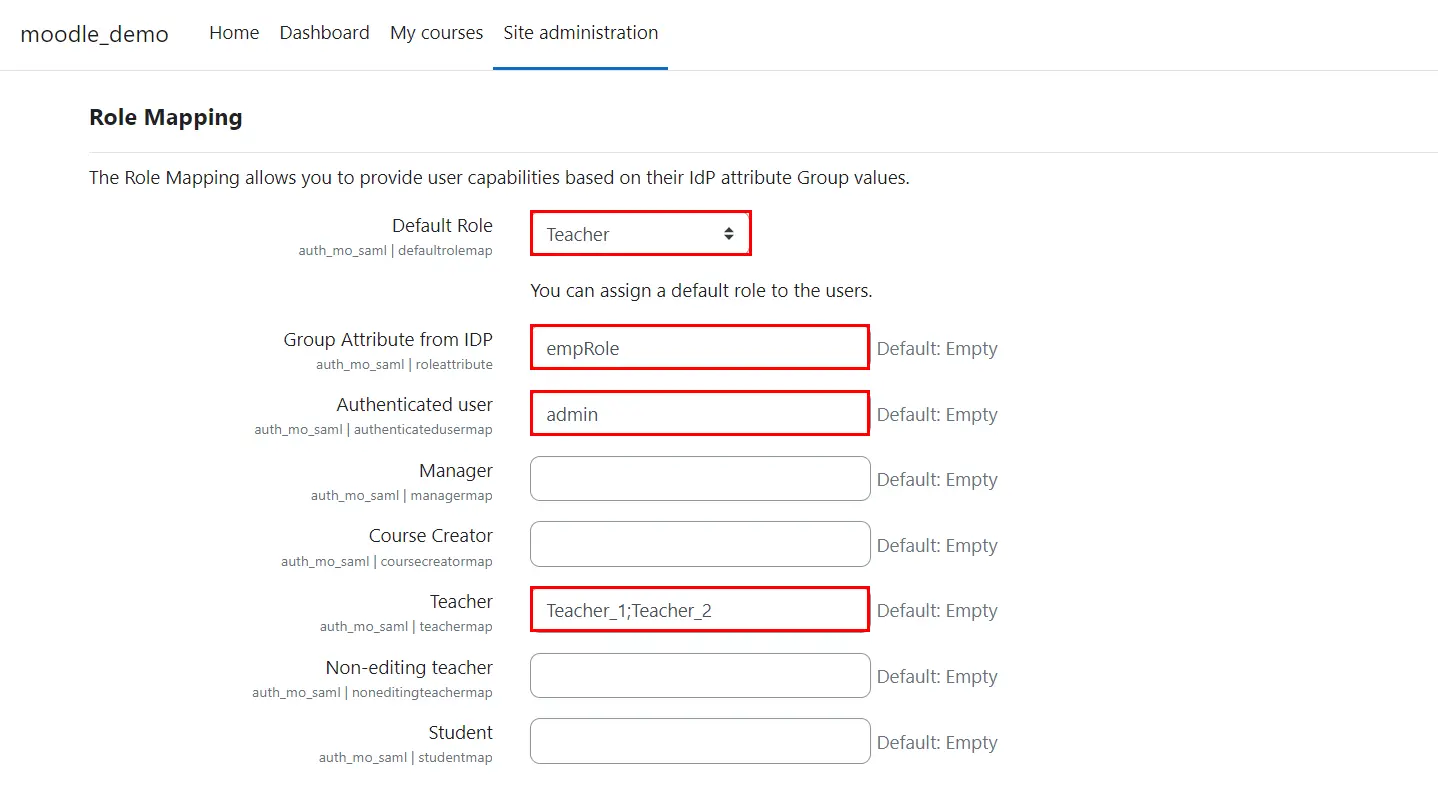
- Klicka på Spara ändringar för att spara dina konfigurationer.
Steg 5: SSO-inställningar
- I plugin-programmet kan du lägga till en inloggningswidget för att aktivera SP-initierad SSO på din webbplats.
- Gå till Plugins >> Autentisering >> Hantera autentisering.
- Klicka på för att aktivera pluginens synlighet.
- Klicka på ⬆ för att ställa in plugin-preferenser.

Steg 5: SSO-inställningar
I pluginet kan du lägga till en inloggningswidget för att aktivera SP-initierad SSO på din webbplats.
- Navigera till Webbplatsadministratör >> Plugins >> Hantera autentisering.
- Klicka på för att aktivera pluginens synlighet.
- Klicka på ⬆ för att ställa in plugin-preferenser.
- För att aktivera automatisk omdirigering från Moodles inloggningssida till WordPress-webbplatsen .
- Välja Ja värde från rullgardinsmenyn för Aktivera automatisk omdirigering till IDP från Moodles inloggningssida fält.
- Anteckna Bakdörrs-URL det kommer att vara användbart när SSO misslyckas.
- Klicka på Spara ändringar för att spara din konfiguration.

Du har framgångsrikt konfigurerat Moodle som SAML SP för att uppnå Azure AD SSO-inloggning på din Moodle-webbplats.
Relaterade artiklar
Varför väljer våra kunder miniOrange Moodle SAML Single Sign-On-lösning?

24 / 7 Support
Få snabb support från våra tekniska experter, tillgängliga dygnet runt för direkt hjälp
 Registrera

överkomliga priser
miniorange erbjuder de mest prisvärda Secure Moodle Single Sign-on-lösningarna.

Dokumentation
Få tillgång till vår detaljerade kunskapsbas, som inkluderar omfattande guider och instruktionsvideor.
Vi erbjuder säkra identitetslösningar för enkel inloggning, tvåfaktorsautentisering, adaptiv MFA, provisionering och mycket mer. Vänligen kontakta oss på
+1 978 658 9387 (USA) | +91 97178 45846 (Indien) moodlesupport@xecurify.com


